


IP Afficher l’emplacement?
Qu’est-ce qu’une adresse IP et que peut-il révéler sur vous
Résumé:
Une adresse IP est un identifiant unique en ligne qui permet aux ordinateurs de se connecter et de partager des données. Il se compose de quatre nombres individuels séparés par décimales. Bien que l’adresse IP de votre routeur local soit partagée lorsque vous envoyez un e-mail ou visitez un site Web, il ne révèle pas votre emplacement précis. Au lieu de cela, il fournit des données de géolocalisation sur la zone générale de votre routeur. Cependant, les spectateurs peuvent potentiellement recueillir des informations sur votre activité en ligne associée à l’adresse IP, qui peut révéler des détails personnels et des préférences.
Points clés:
- Une adresse IP est un identifiant unique en ligne qui permet aux ordinateurs de se connecter et de partager des données.
- Une adresse IP standard contient quatre nombres individuels séparés par décimales.
- Les routeurs agissent comme des ponts entre les réseaux locaux et Internet, en utilisant leurs propres adresses IP pour se connecter.
- Lorsque vous envoyez un e-mail ou visitez un site Web, l’adresse IP partagée est celle de votre routeur local.
- Votre emplacement précis n’est pas révélé via votre adresse IP, seulement la zone générale de votre routeur.
- Les spectateurs peuvent potentiellement recueillir des informations sur votre activité en ligne associée à l’adresse IP.
- Le bureau du commissaire canadien de la vie privée a mené des expériences pour présenter les informations potentielles qui peuvent être obtenues à l’aide d’adresses IP.
- À l’aide d’adresses IP, ils ont pu trouver des conseils juridiques, des groupes religieux, des intérêts de fitness, un partage de photos en ligne, et plus.
- L’activité et les préférences en ligne d’une personne peuvent être révélées en analysant son adresse IP.
- Un employeur peut potentiellement recueillir des informations sur l’activité en ligne des employés en analysant les adresses IP.
Des questions:
1. Comment une adresse IP permet aux ordinateurs de se connecter et de partager des données?
Chaque ordinateur a sa propre adresse IP, qui sert d’identifiant unique. Les ordinateurs peuvent utiliser des adresses IP pour établir des connexions et échanger des informations.
2. À quoi ressemble une adresse IP standard?
Une adresse IP standard se compose de quatre nombres individuels séparés par décimales.
3. Quel rôle jouent les routeurs en connexion entre les réseaux et Internet?
Les routeurs agissent comme des ponts, connectant les réseaux locaux à Internet en utilisant leurs propres adresses IP.
4. Quelle adresse IP est partagée lors de l’envoi d’un e-mail ou de la visite d’un site Web?
L’adresse IP partagée est celle de votre routeur local, qui est fourni par votre fournisseur de services Internet (ISP).
5. Une adresse IP révèle-t-elle votre emplacement précis?
Non, une adresse IP fournit uniquement des données de géolocalisation sur la zone générale de votre routeur, pas votre emplacement exact.
6. Quel type d’informations peut potentiellement être recueilli sur l’activité en ligne d’une personne en utilisant son adresse IP?
Les spectateurs peuvent potentiellement recueillir des informations sur les sites Web visités, les services en ligne utilisés et d’autres activités en ligne associées à l’adresse IP.
7. Quelles expériences ont fait la conduite du bureau du commissaire canadien de la vie privée pour présenter les informations obtenues à l’aide d’adresses IP?
Le bureau du commissaire canadien de la vie privée a utilisé l’adresse IP de son propre réseau pour rechercher des informations sur les personnes qui avaient utilisé Internet via ce réseau. Ils ont également recherché l’adresse IP d’une personne qui avait édité une entrée Wikipedia pour voir quelles informations pourraient être obtenues.
8. Quel type d’informations le bureau du commissaire canadien sur la vie privée a-t-il trouvé en utilisant les adresses IP?
Ils ont constaté qu’il était possible de découvrir des conseils juridiques, des intérêts religieux, des habitudes de fitness, un partage de photos en ligne, et plus en utilisant des adresses IP.
9. Un employeur peut-il recueillir des informations sur l’activité en ligne des employés à l’aide d’adresses IP?
Oui, en théorie, un employeur peut potentiellement recueillir des informations sur l’activité en ligne des employés en analysant les adresses IP utilisées sur le lieu de travail.
dix. Quelle est la principale plage à retenir concernant les adresses IP et la confidentialité personnelle?
Bien que les adresses IP par elles-mêmes puissent ne pas révéler des informations personnelles précises, ils peuvent toujours fournir des indices sur l’activité et les préférences en ligne de quelqu’un. Il est important d’être conscient des implications potentielles du suivi des adresses IP.
Qu’est-ce qu’une adresse IP et que peut-il révéler sur vous
Des emplacements tels que les gammes de réseaux publics de votre organisation peuvent être marqués comme de confiance. Ce marquage est utilisé par les fonctionnalités de plusieurs manières.
IP Afficher l’emplacement?
О этой срранице
Ыы зарегистрtures. С помощюю ээой страницы ыы сжжем оределить, что заES’t. П’t?
Эта странdent к Te. Странdent. До ээого момента для исоллash.
Источником заves просов может слжжж Вve ыыы заES’t. Еслèe Вы ис démar. Обратитесь к своему ситемному адмииииии. Подробнее.
Проверка по слову может также появляться, ели Вы Вводите сложные заы, оычно рссзevretic емами, или же Вводите заES’t.
Qu’est-ce qu’une adresse IP et que peut-il révéler sur vous?
Icône par e-mail une enveloppe. Il indique la possibilité d’envoyer un e-mail.
Partagez l’icône une flèche incurvée pointant à droite.
Icône Twitter Un oiseau stylisé avec une bouche ouverte, tweet.
Twitter LinkedIn Icône Le mot “in”.
Icône Linkedin Fliboard une lettre stylisée f.
Flipboard Facebook Icon la lettre f.
Icône par e-mail Facebook Une enveloppe. Il indique la possibilité d’envoyer un e-mail.
Email Link Icône Une image d’un lien de chaîne. Il synomise une URL de liaison du site Web.
Échangez maintenant
La nomenclature du Web est vaste. Mais même si les mots deviennent monnaie courante, les gens ne savent souvent pas ce qu’ils signifient vraiment.
Mais ils devraient.
Une adresse IP, par exemple, est une partie omniprésente de l’expérience en ligne, mais peu savent ce que c’est. Et, encore plus effrayant, beaucoup ne savent pas le type d’informations que les adresses IP peuvent révéler.
Qu’est-ce qu’une adresse IP?
À la base, une adresse IP est un identifiant unique en ligne. Chaque ordinateur a sa propre adresse IP, et c’est via ce système de dénomination que les ordinateurs peuvent se connecter les uns avec les autres et partager des données.
Une adresse IP standard (en utilisant ce que l’on appelle le protocole IPv4) contient quatre nombres individuels séparés par une décimale.
Bien que chaque ordinateur reçoive sa propre adresse IP, le monde extérieur y a rarement accès. Les routeurs se connectent plutôt à des ordinateurs individuels, et ce sont les routeurs qui se connectent ensuite au reste d’Internet en utilisant leur propre adresse IP individuelle. Considérez les routeurs comme le pont entre le réseau dans votre maison (ou entreprise, bibliothèque, café, etc.) et le réseau mondial extérieur (c’est-à-dire Internet).
Lorsque vous envoyez un e-mail ou visitez un site Web, l’adresse IP partagée est celle de votre routeur local – fourni par votre fournisseur de services Internet (ISP) – et non l’adresse individuelle attribuée à votre ordinateur. Tout de même, que quelqu’un connaisse l’adresse de votre ordinateur ou de votre réseau, ces chiffres peuvent en dire un peu sur qui vous êtes et quel type de sites vous surfiez.
Quel type d’informations personnelles est partagée avec une adresse IP?
Ce type d’informations le plus personnel qui peut être partagé dans l’adresse IP elle-même est la géolocalisation. Mais la bonne nouvelle est que, parce que vous êtes connecté à un réseau et que l’adresse IP du réseau est partagée, votre emplacement précis n’est pas partagé.
Par exemple, vous pouvez envoyer un e-mail depuis votre domicile, et quelqu’un peut être en mesure de connaître la ville à partir de laquelle elle a été envoyée, mais elle’est très peu probable qu’ils’pourrai accéder à toute autre information granulaire sur vous.
Au lieu de cela, ils verront probablement les informations de votre FAI. Bien que cela puisse fournir des données de géolocalisation sur la zone générale de votre routeur, elle ne donnera pas d’adresse de rue.
Mais il y a une prise.
Seul, l’adresse IP ne peut pas partager beaucoup plus sur vous qu’un emplacement généralisé de l’endroit où vous pourriez être à un certain moment.
Le problème est que les spectateurs peuvent dans certains cas regarder l’activité en ligne associée à une adresse IP particulière. Ensuite, ils peuvent assembler beaucoup d’informations sur les gens ou même une seule personne qui accéde à Internet à partir de cette adresse.
Le commissaire canadien sur la vie privée’S Office (OPC) a décidé de voir quel type d’informations il pourrait déterrer en utilisant l’adresse IP de son propre réseau. De là, les chercheurs ont utilisé un moteur de recherche pour trouver des détails sur les personnes qui avaient utilisé Internet via ce réseau.
Voici quelques-uns des sites et services que les personnes utilisant l’adresse IP OPC ont visité:
- Conseils juridiques liés au droit des assurances et aux litiges pour blessures corporelles
- Un groupe religieux spécifique
- Aptitude
- Partage de photos en ligne
- L’histoire de la révision d’une entrée Wikipedia
L’OPC a également fait une deuxième expérience où il a recherché l’adresse IP d’une personne qui avait édité une entrée Wikipedia (ces adresses IP sont publiques), puis ont saisi cette adresse IP dans un moteur de recherche. Il a récupéré toutes sortes d’informations, comme toutes les autres entrées que la personne avait éditées, et le fait que la personne avait visité un babillard en ligne lié aux préférences sexuelles.
Le rapport a expliqué que l’utilisation de ces tactiques, il n’était pas difficile d’obtenir un “aperçu du type de portrait que les autorités pourraient peindre des individus sans avoir besoin d’obtenir une autorisation judiciaire antérieure.”
En d’autres termes, un employeur peut comprendre beaucoup sur les personnes qui utilisent Internet depuis le travail. Ou, en théorie, votre FAI pourrait comprendre beaucoup sur les activités de ses abonnés. Ou, un réseau de publicité en ligne pourrait associer une adresse IP particulière à beaucoup d’activités en ligne au fil du temps et l’utiliser pour cibler la publicité.
Quel est le pire des cas?
Avec l’aide des autorités, il est possible de découvrir plus que des informations de ouï-dire. Par exemple, l’OPC cite un cas aux États-Unis où les autorités, ne connaissant que l’adresse IP, ont contacté le FAI et ont pu trouver l’identité d’une personne envoyant des e-mails harcelants.
Ils l’ont fait en recevant les emplacements exacts où les e-mails ont été envoyés à partir du FAI. Beaucoup de ces endroits étaient des hôtels, et le FBI a pu trouver un nom commun sur tous les hôtels’ listes d’invités. Ensuite, le FBI a obtenu un mandat pour enquêter sur le compte de messagerie de cette personne.
Cela nécessite un certain ensemble de connaissances. Bien qu’il soit relativement facile de trouver une adresse IP (vous pouvez rechercher le vôtre en vous rendant sur des sites Web comme IP Chicken), trouver des informations réelles réalisables à partir de celle-ci.
Mais une fois que vous avez cette finesse, avec un peu d’imagination, certains détails effrayants peuvent être découverts.
Outils
Dépanner les problèmes de site Web, de réseau et de CDN pour les résolutions rapides.
- la toile
- Test de vitesse du site Web
- Test de performance
- Vérificateur d’en-tête HTTP
- Test HTTP / 2
- Test de brotli
- Finder d’emplacement IP
- Calendrier DNS
- Test de ping
- Test de ping ipv6
- Test de traceroute
- Verre à l’air bgp
- Vérificateur de certificat
- Compositeur de chaîne de certificats
- Générateur SHA256
- Test de monstre SSL
- Test TLS Logjam
- Convertisseur d’époque
- Convertisseur hexagonal
- la toile
- Test de vitesse du site Web
- Test de performance
- Vérificateur d’en-tête HTTP
- Test HTTP / 2
- Test de brotli
- Finder d’emplacement IP
- Calendrier DNS
- Test de ping
- Test de ping ipv6
- Test de traceroute
- Verre à l’air bgp
- Vérificateur de certificat
- Compositeur de chaîne de certificats
- Générateur SHA256
- Test de monstre SSL
- Test TLS Logjam
- Convertisseur d’époque
- Convertisseur hexagonal
Finder d’emplacement IP
Recherche IP ou recherche d’adresse IP avec des données détaillées sur la géolocalisation IP
City Helsinki Region Uusimaa (18) Code postal 00131 Country Finlande (FI) Continent Europe (UE) Coordonnées 60.1797 (lat) / 24.9344 (long) heure 2023-05-14 12:12:01 (Europe / Helsinki)
Adresse IP 65.108.68.174 Nom d’hôte statique.174.68.108.65.clients.votre serveur.De fournisseur Hetzner en ligne gmbh asn 24940
FAQ du chercheur d’emplacement IP FAQ
Qu’est-ce que la géolocalisation IP?
Géolocalisation IP est la cartographie d’une adresse IP à l’emplacement géographique d’Internet à partir de l’appareil connecté. En mappant géographiquement l’adresse IP, il vous fournit des informations de localisation telles que le pays, l’État, la ville, le code postal, la latitude / longitude, le FAI, le code régional et d’autres informations.
Comment fonctionne la recherche IP?
Le service WHOIS d’Arin donne des informations de contact et d’enregistrement pour la recherche d’adresse IP et est disponible gratuitement pour accéder. Lorsqu’une entreprise acquiert un bloc d’adresses IP, une demande est soumise, puis ces IP sont affectés au FAI demandé.
Les données de géolocalisation IP sont mises à jour automatiquement en fonction des bases de données du registre Internet régional (RIR). Les mises à jour manuelles ne sont pas possibles.
Quelle est la précision de la géolocalisation IP?
Il y a beaucoup de différents Emplacement IP bases de données dans lesquelles vous pouvez tirer. La plupart des vendeurs réclament une précision de 98% ou plus. La cartographie IP à des villes spécifiques peut parfois varier légèrement en fonction de l’emplacement du centre de réseau du fournisseur ISP le plus proche.
Prend-il en charge les recherches IPv6?
Oui, la géoloaction IPv6 est également prise en charge. Entrez simplement une adresse valide ci-dessus pour effectuer la recherche IPv6.
API Finder d’emplacement IP
Obtenez les données de géolocalisation IP via l’API REST simple. Toutes les réponses sont encodées JSON. Nous sommes des demandes de limitation des taux (3R / S) pour éviter la surcharge du système.
Veuillez noter que l’utilisation de ce service nécessite un lien dans votre projet: [IP Location Finder by KeyCDN] (https: // outils.keycdn.com / geo)
Il est nécessaire de définir l’agent utilisateur de l’en-tête de demande dans le format KeycDN-Tools: HTTPS?: //.*, qui doit inclure le site Web pour lequel vous utilisez l’API pour. Les attributions manquantes ou les valeurs non valides seront bloquées.
OBTENIRhttps: // outils.keycdn.com / geo.json?hôte =
Demander des paramètres
Paramètre Valeur Défaut héberger
requisParamètres de réponse
Paramètre héberger IP des RDN ASN nom du pays code postal Région_Name région_code ville Code Postal contitent_code latitude longitude Metro_code fuseau horaire DateTime Exemple
$ curl -h "User-agent: keycdn-tools: https: // www.exemple.com "" https: // outils.keycdn.com / geo.json?hôte = www.exemple.com "En utilisant la condition de localisation dans une politique d’accès conditionnel
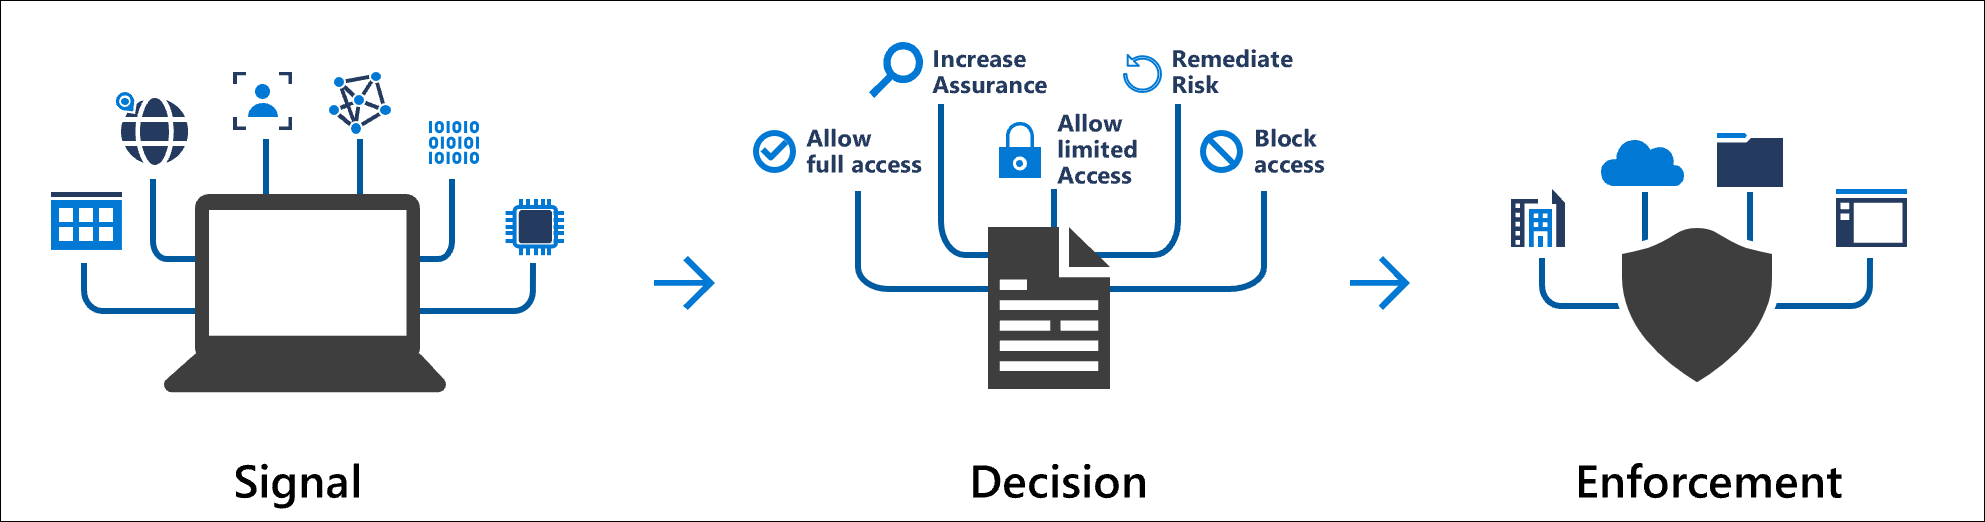
Les politiques d’accès conditionnel sont à leur énoncé la plus élémentaire, une déclaration si-alors combinant des signaux, pour prendre des décisions et appliquer les politiques d’organisation. Un de ces signaux est l’emplacement.
IPv6 arrive à Azure Active Directory (Azure AD). Nous commencerons à introduire le support IPv6 dans Azure Ad Services dans une approche progressive, à partir du 3 avril 2023. Les organisations qui utilisent des emplacements nommés dans l’accès conditionnel ou la protection de l’identité doivent prendre des mesures pour éviter un éventuel impact sur le service.
Les organisations peuvent utiliser cet emplacement pour des tâches communes comme:
- Nécessitant une authentification multifactorielle pour les utilisateurs accédant à un service lorsqu’ils sont hors du réseau d’entreprise.
- Bloquer l’accès pour les utilisateurs qui accédaient à un service à partir de pays ou de régions spécifiques à partir de votre organisation.
L’emplacement trouvé à l’aide de l’adresse IP publique qu’un client fournit sur Azure Active Directory ou les coordonnées GPS fournies par l’application Microsoft Authenticator. Les politiques d’accès conditionnel par défaut s’appliquent à toutes les adresses IPv4 et IPv6. Pour plus d’informations sur l’assistance IPv6, consultez l’article Prise en charge de l’IPv6 dans Azure Active Directory.
Les politiques d’accès conditionnel sont appliquées après la fin de l’authentification du premier facteur. L’accès conditionnel n’est pas destiné à être la première ligne de défense d’une organisation pour des scénarios tels que les attaques de déni de service (DOS), mais il peut utiliser les signaux de ces événements pour déterminer l’accès.
Emplacements nommés
Les emplacements existent dans le portail Azure sous Azure Active Directory > Sécurité > Accès conditionnel > Emplacements nommés. Ces emplacements de réseau nommés peuvent inclure des emplacements comme les gammes de réseaux du siège social d’une organisation, des gammes de réseaux VPN ou des gammes que vous souhaitez bloquer. Les emplacements nommés sont définis par les plages d’adresse IPv4 et IPv6 ou par les pays / régions.
Plages d’adresses IPv4 et IPv6
Pour définir un emplacement nommé par des plages d’adresse IPv4 / IPv6, vous devez fournir:
- UN Nom pour l’emplacement.
- Une ou plusieurs gammes IP.
- Éventuellement Marquez comme emplacement de confiance.
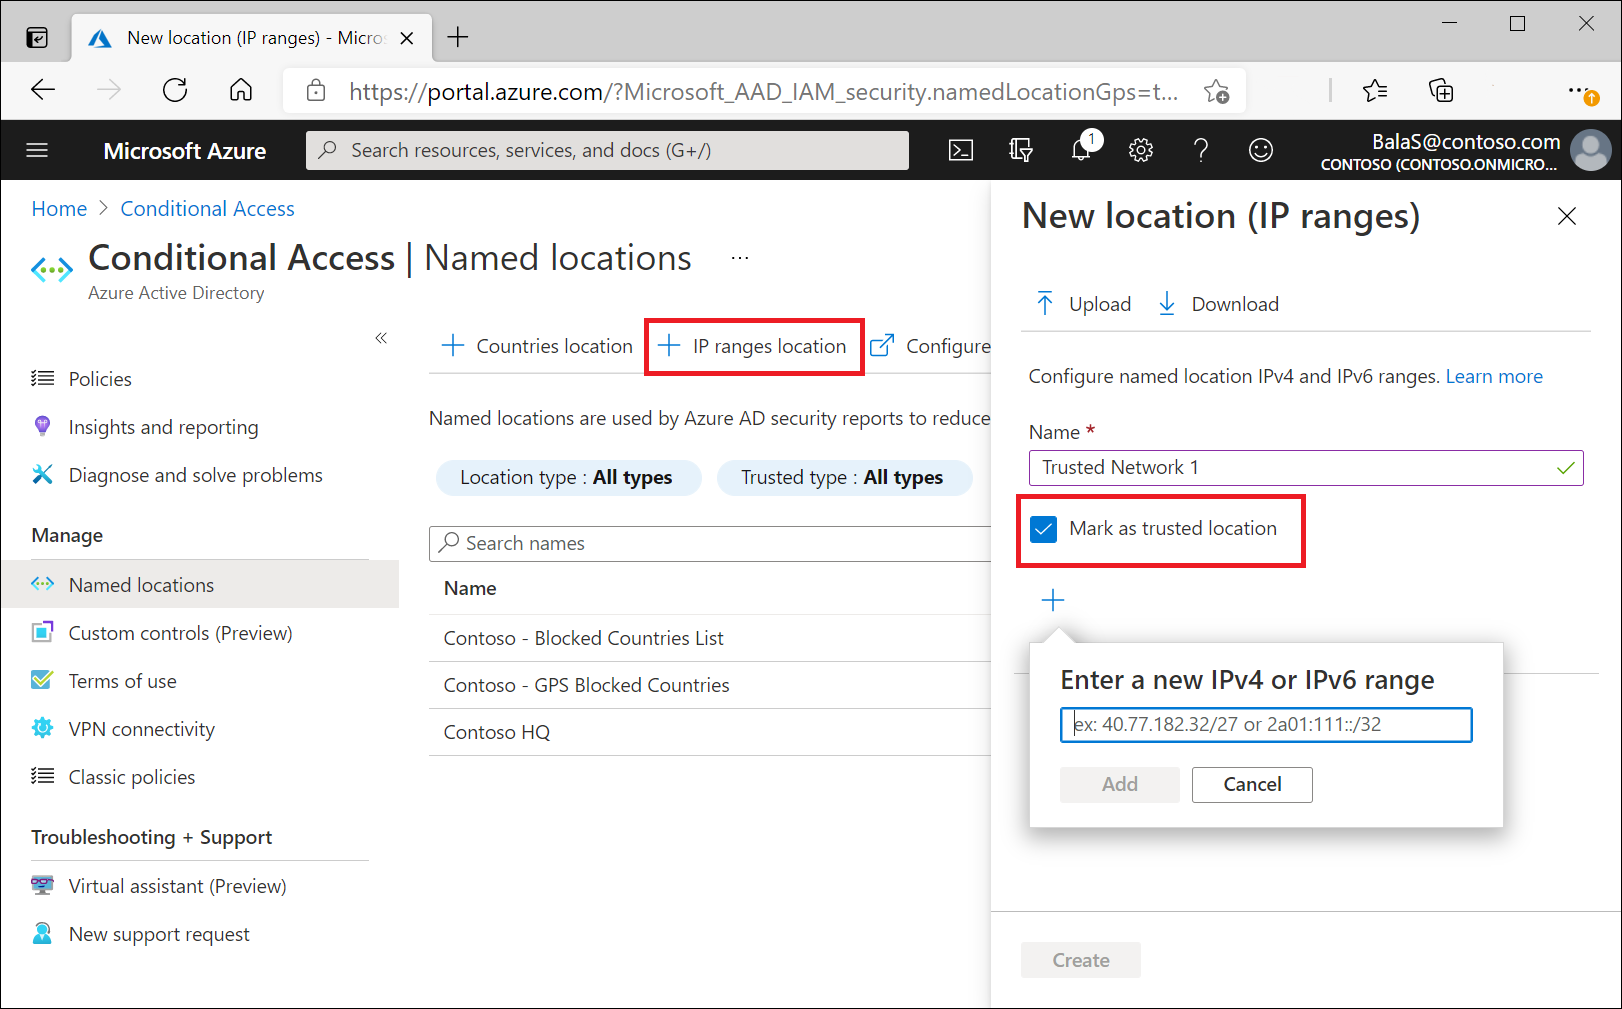
Les emplacements nommés définis par les plages d’adresse IPv4 / IPv6 sont soumis aux limitations suivantes:
- Configurer jusqu’à 195 emplacements nommés.
- Configurer jusqu’à 2000 gammes IP par emplacement nommé.
- Les gammes IPv4 et IPv6 sont prises en charge.
- Le nombre d’adresses IP contenues dans une plage est limitée. Seuls les masques CIDR supérieurs à / 8 sont autorisés lors de la définition d’une plage IP.
Emplacements de confiance
Des emplacements tels que les gammes de réseaux publics de votre organisation peuvent être marqués comme de confiance. Ce marquage est utilisé par les fonctionnalités de plusieurs manières.
- Les politiques d’accès conditionnel peuvent inclure ou exclure ces emplacements.
- Les signes des emplacements nommés de confiance améliorent la précision du calcul des risques d’Azure Ad Identity Protection, réduisant le risque de connexion d’un utilisateur lorsqu’il s’authentifie à partir d’un emplacement marqué comme de confiance.
Même si vous connaissez le réseau et que vous le marquez comme confiance ne signifie pas que vous devez l’exclure des politiques appliquées. Vérifiez explicitement le principe de base d’une architecture de fiducie zéro. Pour en savoir plus sur Zero Trust et d’autres façons d’aligner votre organisation sur les principes directeurs, consultez le Zero Trust Guidance Center.
Des pays
Les organisations peuvent déterminer l’emplacement du pays par l’adresse IP ou les coordonnées GPS.
Pour définir un emplacement nommé par pays / région, vous devez fournir:
- UN Nom pour l’emplacement.
- Choisissez de déterminer l’emplacement par adresse IP ou coordonnées GPS.
- Ajouter un ou plusieurs pays / régions.
- Choisissez éventuellement de Inclure des pays / régions inconnus.
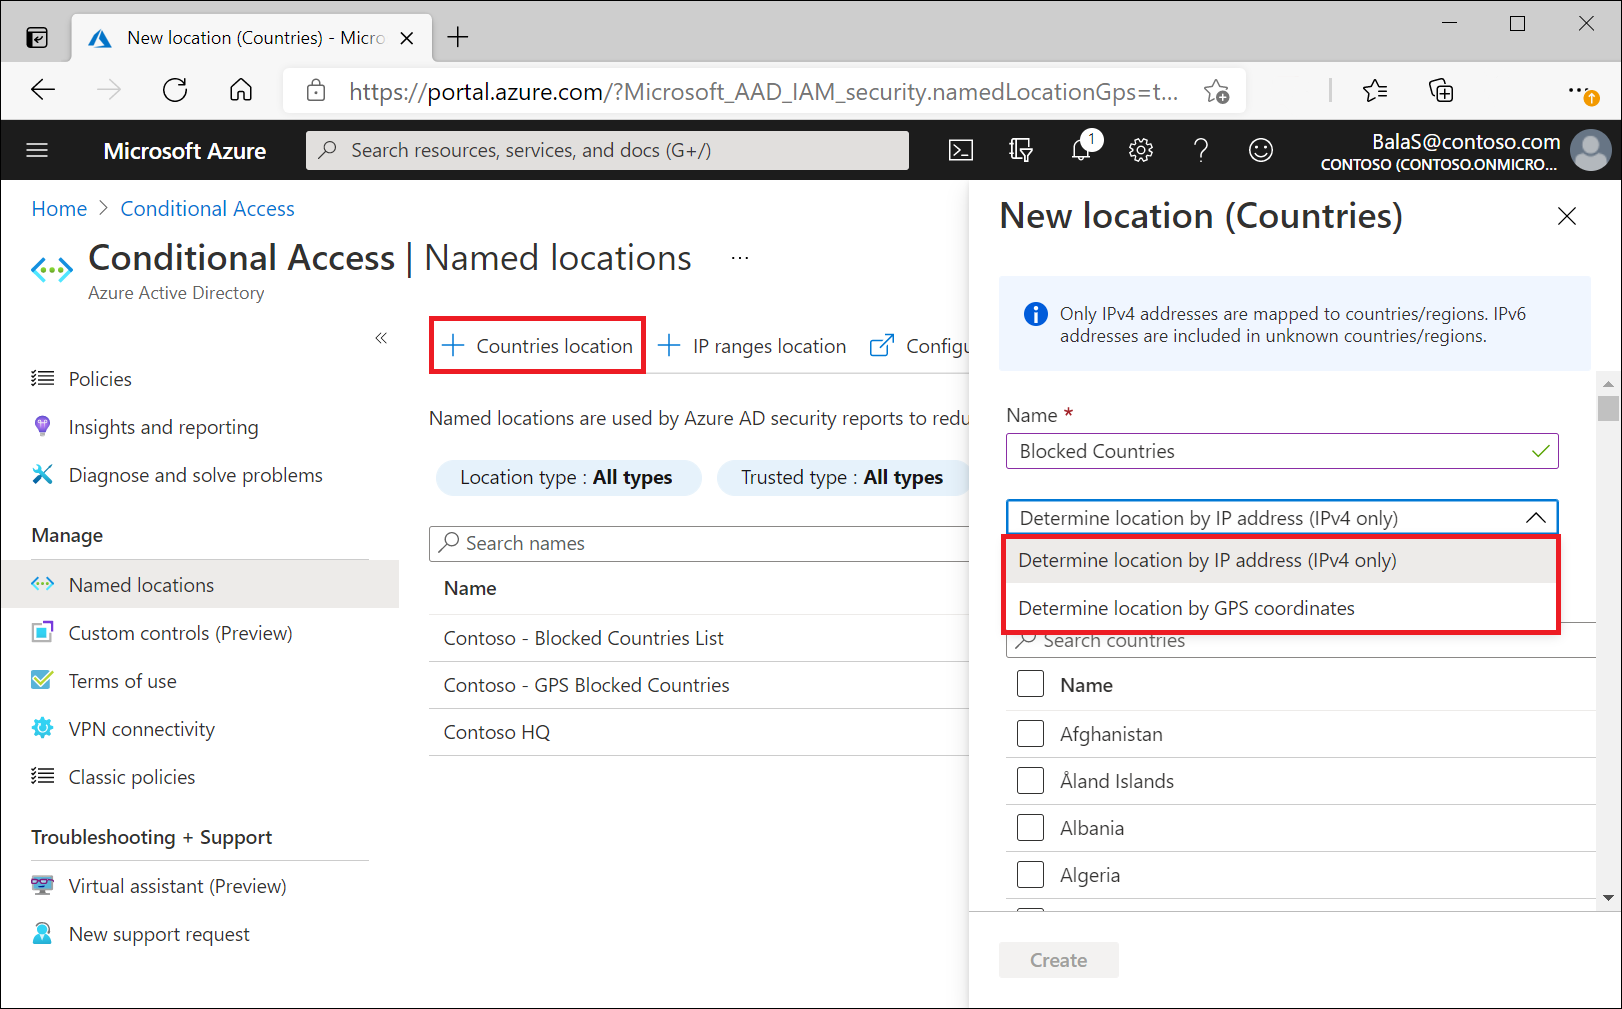
Si vous sélectionnez Déterminer l’emplacement par adresse IP, Le système collecte l’adresse IP de l’appareil dans lequel l’utilisateur signale. Lorsqu’un utilisateur s’inscrit, Azure AD résout l’adresse IPv4 ou IPv6 de l’utilisateur (à partir du 3 avril 2023) dans un pays ou une région, et que la cartographie se met périodiquement. Les organisations peuvent utiliser des emplacements nommés définis par les pays / régions pour bloquer le trafic des pays / régions où elles ne font pas d’affaires.
Si vous sélectionnez Déterminer l’emplacement par les coordonnées GPS, L’utilisateur doit faire installer l’application Microsoft Authenticator sur son appareil mobile. Chaque heure, le système contacte l’utilisateur’s application Microsoft Authenticator pour collecter l’emplacement GPS de l’utilisateur’s appareil mobile.
La première fois que l’utilisateur doit partager son emplacement à partir de l’application Microsoft Authenticator, l’utilisateur reçoit une notification dans l’application. L’utilisateur doit ouvrir l’application et accorder des autorisations de localisation. Chaque heure, l’utilisateur accéde aux ressources couvertes par la politique dont il a besoin pour approuver une notification push de l’application.
Chaque fois que l’utilisateur partage son emplacement GPS, l’application fait la détection de jailbreak (en utilisant la même logique que le SDK Intune MAM). Si l’appareil est jailbreaké, l’emplacement n’est pas considéré comme valide et que l’utilisateur n’est pas accordé.
Une politique d’accès conditionnel avec des emplacements nommés basés sur GPS en mode rapport uniquement invite les utilisateurs à partager leur emplacement GPS, même s’ils ne sont pas bloqués de signer.
Plusieurs politiques d’accès conditionnel peuvent inviter les utilisateurs à leur emplacement GPS avant que tous ne soient appliqués. En raison de la façon dont les politiques d’accès conditionnel sont appliquées, un utilisateur peut se voir refuser l’accès s’il passe le chèque de l’emplacement mais échouer à une autre stratégie. Pour plus d’informations sur l’application des politiques, consultez l’article en train de créer une politique d’accès conditionnelle.
Les utilisateurs peuvent recevoir des invites chaque heure pour leur faire savoir qu’Azure AD vérifie leur emplacement dans l’application Authenticator. L’aperçu ne doit être utilisé que pour protéger les applications très sensibles où ce comportement est acceptable ou lorsque l’accès doit être limité à un pays / région spécifique.
Inclure des pays / régions inconnus
Certaines adresses IP ne mappent pas vers un pays ou une région spécifique. Pour capturer ces emplacements IP, cochez la case Inclure des pays / régions inconnus Lors de la définition d’un emplacement géographique. Cette option vous permet de choisir si ces adresses IP doivent être incluses dans l’emplacement nommé. Utilisez ce paramètre lorsque la stratégie à l’aide de l’emplacement nommé doit s’appliquer à des emplacements inconnus.
Définir les emplacements
- Connectez-vous au Portail azur En tant qu’administrateur d’accès conditionnel ou administrateur de sécurité.
- Parcourir Azure Active Directory >Sécurité >Accès conditionnel >Emplacements nommés.
- Choisir Nouvel emplacement.
- Donnez un nom à votre emplacement.
- Choisir Gammes IP Si vous connaissez les gammes d’adresses IPv4 spécifiques accessibles en externe qui composent cet emplacement ou Pays / régions.
- Fournir le Gammes IP ou sélectionnez le Pays / régions Pour l’emplacement que vous spécifiez.
- Si vous choisissez des pays / régions, vous pouvez éventuellement choisir d’inclure des domaines inconnus.
État de localisation en politique
Lorsque vous configurez la condition de localisation, vous pouvez faire la distinction entre:
- N’importe quel emplacement
- Tous les emplacements de confiance
- Emplacements sélectionnés
N’importe quel emplacement
Par défaut, la sélection N’importe quel emplacement provoque une stratégie de s’appliquer à toutes les adresses IP, ce qui signifie toute adresse sur Internet. Ce paramètre n’est pas limité aux adresses IP que vous avez configurées comme l’emplacement nommé. Lorsque vous sélectionnez N’importe quel emplacement, Vous pouvez toujours exclure des emplacements spécifiques d’une politique. Par exemple, vous pouvez appliquer une politique à tous les emplacements, à l’exception des emplacements de confiance pour définir la portée sur tous les emplacements, à l’exception du réseau d’entreprise.
Tous les emplacements de confiance
Cette option s’applique à:
- Tous les emplacements marqués comme des emplacements de confiance.
- MFA Trust IPS, Si configuré.
Authentification multifactorielle IPS de confiance
L’utilisation de la section IPS de confiance des paramètres de service de l’authentification multifactrice n’est plus recommandée. Ce contrôle accepte uniquement les adresses IPv4 et ne doit être utilisé que pour des scénarios spécifiques couverts dans l’article Configurer les paramètres d’authentification multifactor Azure AD
Si vous avez ces IP de confiance configurés, ils apparaissent comme MFA Trust IPS dans la liste des emplacements pour l’état de localisation.
Emplacements sélectionnés
Avec cette option, vous pouvez sélectionner un ou plusieurs emplacements nommés. Pour une stratégie avec ce paramètre à appliquer, un utilisateur doit se connecter à partir de l’un des emplacements sélectionnés. Lorsque vous Sélectionner Le contrôle de sélection du réseau nommé qui montre la liste des réseaux nommés s’ouvre. La liste affiche également si l’emplacement du réseau est marqué comme de confiance.
Trafic IPv6
Les politiques d’accès conditionnel s’appliquent à tous les IPv4 et Trafic IPv6 (à partir du 3 avril 2023).
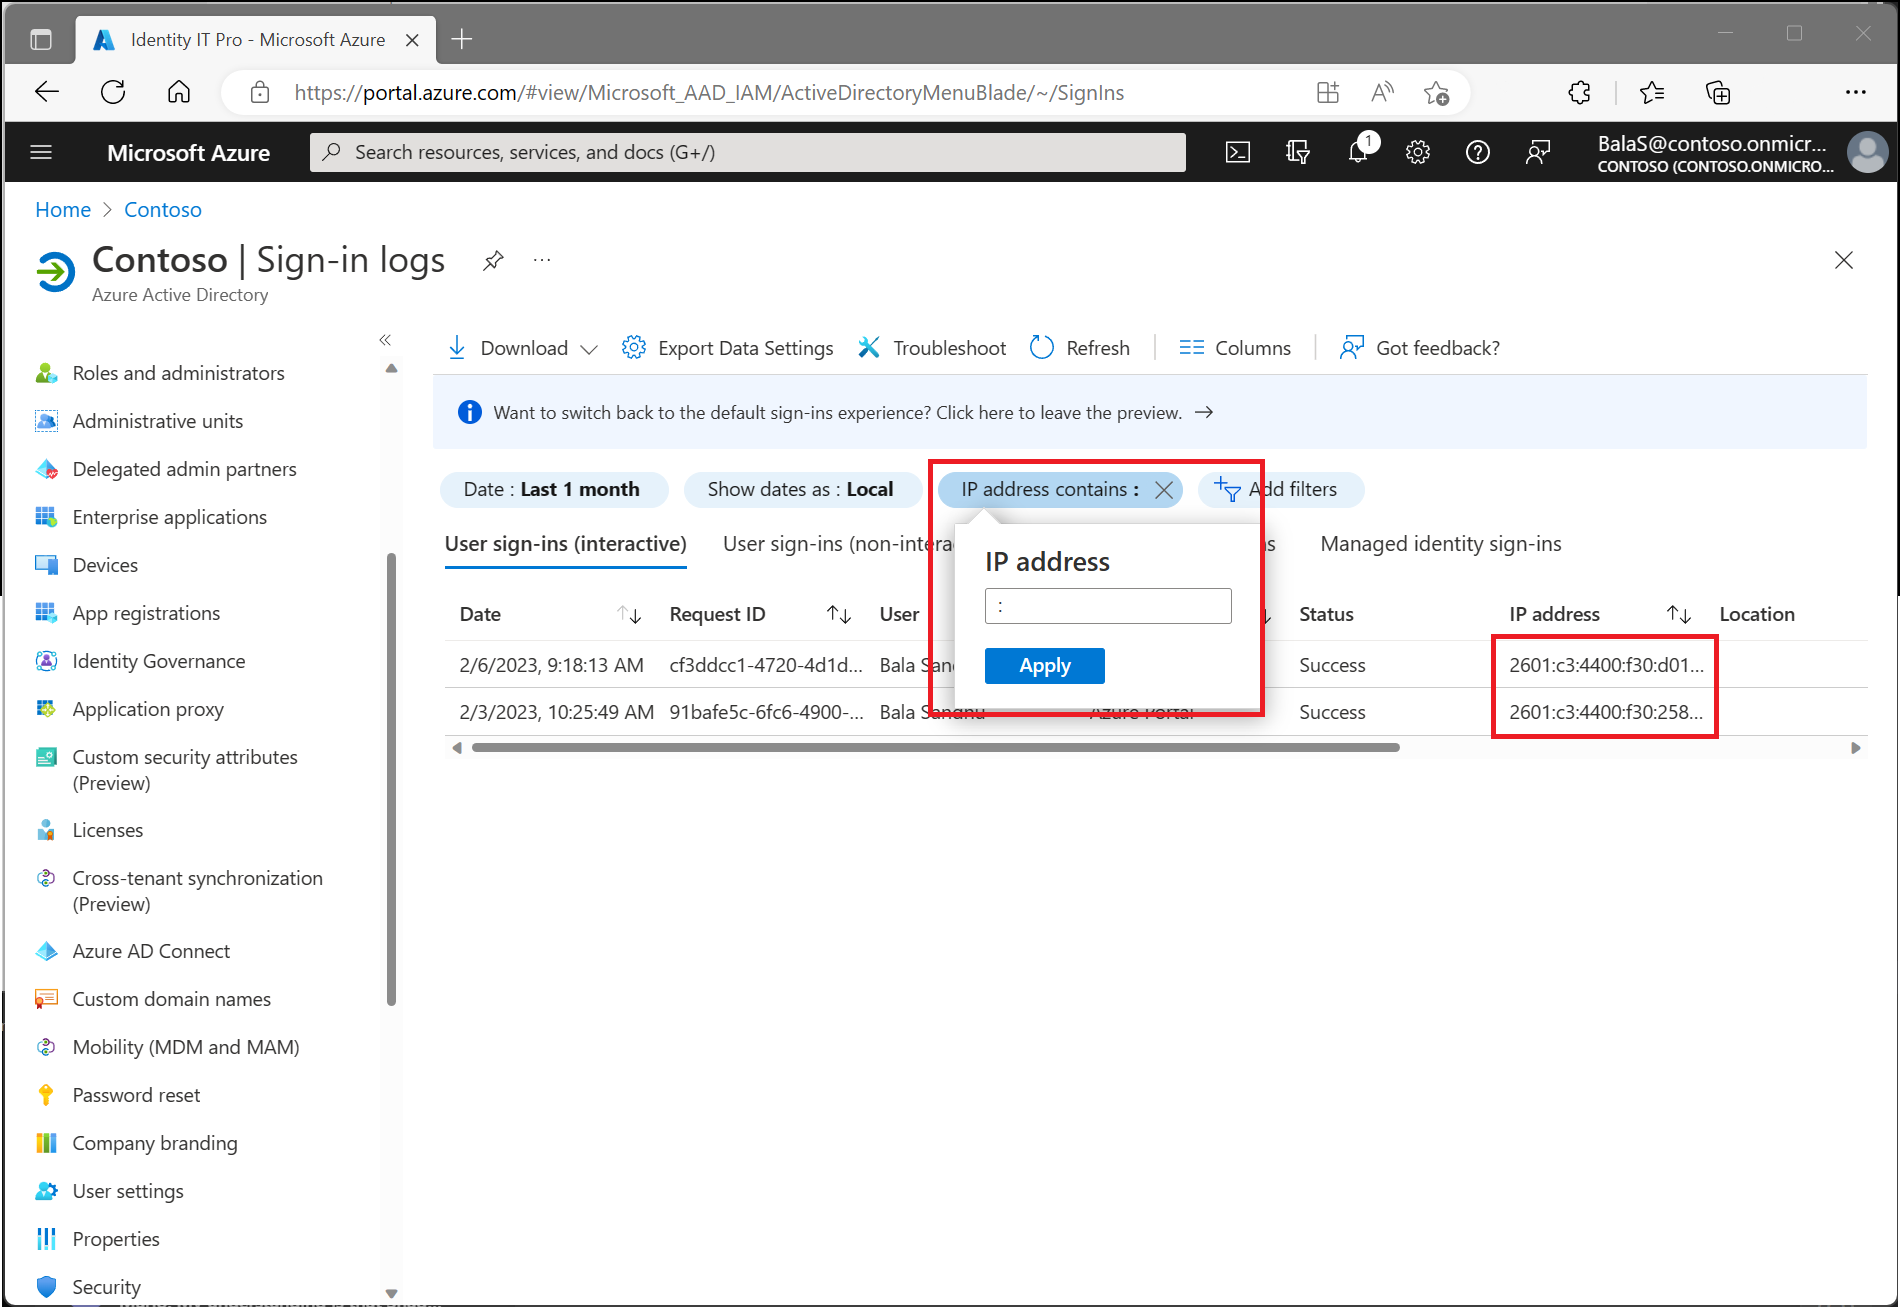
Identification du trafic IPv6 avec des rapports d’activité de connexion Azure AD
Vous pouvez découvrir le trafic IPv6 dans votre locataire en faisant des rapports d’activité de connexion Azure AD. Une fois le rapport d’activité ouvert, ajouter le “adresse IP” colonne et ajouter un côlon (:) sur le terrain. Ce filtre aide à distinguer le trafic IPv6 du trafic IPv4.
Vous pouvez également trouver l’IP client en cliquant sur une ligne dans le rapport, puis en vous rendant au “Emplacement” onglet dans les détails de l’activité de connexion.
Ce que vous devriez savoir
Procurations cloud et VPN
Lorsque vous utilisez une solution proxy ou VPN hébergée cloud, l’adresse IP Azure AD utilise lors de l’évaluation d’une stratégie est l’adresse IP du proxy. L’en-tête X-Forwarded-for (XFF) qui contient l’utilisateur’S L’adresse IP publique n’est pas utilisée car il n’y a aucune validation qu’il provient d’une source de confiance, il présenterait donc une méthode pour simuler une adresse IP.
Lorsqu’un proxy cloud est en place, une politique qui nécessite un hybride AD AD ou un appareil conforme peut être plus facile à gérer. Garder une liste des adresses IP utilisées par votre proxy hébergé par le cloud ou une solution VPN à jour peut être presque impossible.
Quand un emplacement est-il évalué?
Les politiques d’accès conditionnel sont évaluées lorsque:
- Un utilisateur se connecte initialement à une application Web, mobile ou de bureau.
- Une application mobile ou de bureau qui utilise l’authentification moderne, utilise un jeton de rafraîchissement pour acquérir un nouveau jeton d’accès. Par défaut, ce chèque est une fois par heure.
Cette vérification signifie des applications mobiles et de bureau utilisant l’authentification moderne, un changement d’emplacement est détecté dans l’heure suivant la modification de l’emplacement du réseau. Pour les applications mobiles et de bureau qui ne’t Utiliser l’authentification moderne, la politique s’applique à chaque demande de jeton. La fréquence de la demande peut varier en fonction de l’application. De même, pour les applications Web, les politiques s’appliquent à la connexion initiale et sont bonnes pour la durée de vie de la session à l’application Web. En raison des différences dans la durée de vie de la session entre les applications, le temps entre l’évaluation des politiques varie. Chaque fois que la demande demande un nouveau jeton de connexion, la politique est appliquée.
Par défaut, Azure AD émet un jeton sur une base horaire. Une fois que les utilisateurs ont quitté le réseau d’entreprise, dans l’heure, la politique est appliquée pour les applications en utilisant l’authentification moderne.
Adresse IP de l’utilisateur
L’adresse IP utilisée dans l’évaluation des politiques est l’adresse publique IPv4 ou IPv6 de l’utilisateur. Pour les appareils sur un réseau privé, cette adresse IP n’est pas le client IP de l’utilisateur’S de l’appareil sur l’intranet, c’est l’adresse utilisée par le réseau pour se connecter à Internet public.
Quand vous pouvez bloquer les emplacements?
Une politique qui utilise l’état de localisation pour bloquer l’accès est considérée comme restrictive et doit être effectuée avec soin après test approfondi. Certains cas d’utilisation de l’état de localisation pour bloquer l’authentification peuvent inclure:
- Bloquer des pays / régions où votre organisation ne fait jamais de affaires.
- Bloquer des gammes IP spécifiques comme:
- IPS malveillants connus avant qu’une politique de pare-feu puisse être modifiée.
- Pour des actions très sensibles ou privilégiées et des applications cloud.
- Basé sur une plage IP spécifique à l’utilisateur, comme l’accès aux applications de comptabilité ou de paie.
Exclusions d’utilisateur
Les politiques d’accès conditionnel sont des outils puissants, nous vous recommandons d’exclure les comptes suivants de vos politiques:
- Accès aux urgences ou ré-verre Comptes pour empêcher le verrouillage des comptes à l’échelle du locataire. Dans le scénario improbable, tous les administrateurs sont verrouillés de votre locataire, votre compte administratif d’accès aux urgences peut être utilisé pour se connecter au locataire pour prendre des mesures pour récupérer l’accès.
- Plus d’informations peuvent être trouvées dans l’article, gérer les comptes d’accès aux urgences dans Azure AD.
- Si votre organisation a ces comptes utilisés dans les scripts ou le code, envisagez de les remplacer par des identités gérées. En tant que solution de contournement temporaire, vous pouvez exclure ces comptes spécifiques de la politique de référence.
Téléchargement en vrac et téléchargement des emplacements nommés
Lorsque vous créez ou mettez à jour les emplacements nommés, pour les mises à jour en vrac, vous pouvez télécharger ou télécharger un fichier CSV avec les gammes IP. Un téléchargement remplace les plages IP de la liste par les gammes du fichier. Chaque ligne du fichier contient une plage d’adresses IP au format CIDR.
Support API et PowerShell
Une version d’aperçu de l’API Graph pour les emplacements nommés est disponible, pour plus d’informations, consultez l’API NamedLocation.
Prochaines étapes
- Configurer un exemple de stratégie d’accès conditionnel à l’aide de l’emplacement, voir l’article Accès conditionnel: accès à blocs par emplacement.
- Fournir le Gammes IP ou sélectionnez le Pays / régions Pour l’emplacement que vous spécifiez.