


Le frein à main a-t-il un virus
Le frein à main a-t-il un virus?
Résumé:
Récemment, il y a eu des rapports sur le brake à main qui est signalé en tant que virus par Windows Defender. Cependant, c’est un faux positif, et l’équipe de frein à main a confirmé qu’il ne s’agit pas d’un virus. Il semble que ce soit un cas du logiciel antivirus, un frein à main en tant qu’adware à la place. Le problème fait actuellement l’objet d’une enquête et, en attendant, les utilisateurs peuvent soumettre le fichier à Windows Defender afin d’aider à résoudre le problème plus tôt.
Points clés:
- Win10 Defender détecte à tort le frein à main comme un virus dans la dernière construction nocturne.
- L’article détecté est étiqueté comme Trojan: Win32 / Zpevdo.B dans le frein à main.Ouvrier.fichier exe.
- Version actuelle affectée: non spécifié.
- Système d’exploitation: Win10, entièrement corrigé.
- Aucun texte de message d’erreur ou capture d’écran fournie.
- Journal d’activité du frein à main nécessaire pour un support supplémentaire.
Questions et réponses:
- Q: Le frein à main est-il vraiment infecté par un virus?
- Q: Quel est le virus spécifique que le frein à main est détecté comme?
- Q: Quelle est la version actuelle du frein à main affecté par ce problème?
- Q: Quel système d’exploitation connaît la détection du virus?
- Q: Pouvez-vous fournir le message d’erreur exact ou une capture d’écran de la détection?
- Q: Que dois-je faire si Windows Defender détecte le frein à main comme virus?
- Q: Y a-t-il des solutions antivirus alternatives qui ne détectent pas le frein à main comme virus?
- Q: Y a-t-il une déclaration officielle de Handbrake concernant cette détection de virus?
- Q: Combien de temps faudra-t-il aux vendeurs antivirus pour corriger cette mauvaise identification?
- Q: Dois-je m’inquiéter de la détection du virus si j’ai déjà téléchargé Handbrake?
R: Non, le frein à main lui-même ne contient aucun virus. Les rapports de virus sont de faux positifs causés par la mauvaise identification du défenseur de Windows.
R: Windows Defender le qualifie de Troie: Win32 / Zpevdo.B.
R: La version spécifique n’est pas mentionnée dans les informations fournies.
R: Le problème de détection se produit sur Windows 10, entièrement corrigé.
R: Malheureusement, aucun texte de message d’erreur ou capture d’écran n’est inclus dans l’article.
R: Si possible, vous pouvez soumettre le fichier à Windows Defender pour les aider à résoudre le problème plus rapidement. Cela peut être fait via le logiciel antivirus lui-même.
R: Il n’est pas mentionné dans l’article si d’autres logiciels antivirus détectent également le frein à main comme virus. Cependant, il est conseillé de garder votre logiciel antivirus à jour malgré tout.
R: Aucune déclaration officielle n’est mentionnée dans l’article. Cependant, il est probable que l’équipe de frein à main est consciente du problème et travaille pour le résoudre.
R: Il faut généralement quelques jours aux fournisseurs antivirus pour mettre à jour leurs règles et reconnaître la réputation du fichier.
R: La détection du virus est un faux positif, il n’est donc pas nécessaire de se préoccuper si vous avez déjà téléchargé le frein à main. Cependant, il est toujours recommandé d’avoir mis à jour le logiciel antivirus installé.
Conclusion:
Bien que les rapports de frein à main sont signalés comme un virus, il est confirmé comme un faux positif. Windows Defender identifie par erreur.B, mais ce n’est pas un virus. Il est recommandé de soumettre le fichier à Windows Defender et de garder à jour les logiciels antivirus. L’équipe de frein à main est consciente du problème et travaille sur la résolution.
Le frein à main a-t-il un virus
Pour effacer l’infection de votre Mac, accédez aux dossiers suivants et jetez les fichiers suivants:
FYI Win10 Defender détecte le virus dans la dernière construction nocturne. # 3574
FYI: Win10 Defender détecte le virus dans la dernière construction nocturne.
Détecté: Trojan: Win32 / Zpevdo.B
Éléments affectés: Handbrake-20210504-2fd9617d7_x86_64-win_gui.MSI-> Produit.cabine.Ouvrier.exe
Version du frein à main (E.g., 1.3.0)::
Système d’exploitation et version (E.g., Ubuntu 19.10, macOS 10.15 Catalina, Windows 10 1909):
Win10 entièrement corrigé.
Message d’erreur Texte et / ou capture d’écran:
Veuillez fournir tous les messages d’erreur ou captures d’écran qui peuvent aider.
Journal d’activité du frein à main:
Un journal d’activité est requis pour le support. Veuillez lire https: // Handbrake.FR / DOCS / EN / DERNIT / AIDE / ACTIVITÉ-LOG.HTML pour plus d’informations.
Veuillez remplacer ce texte par le journal d'activité ou télécharger le fichier journal sur github en faisant glisser et en supprimant le fichier sur ce post. Laissez les marques au-dessus et en dessous. Le texte a été mis à jour avec succès, mais ces erreurs ont été rencontrées:
Donateur
SR55 commenté le 8 mai 2021 •
C’est en effet un faux positif. Pas beaucoup que nous pouvons faire à ce sujet. Chaque fois qu’une nouvelle version apparaît, il faudra à chaque fournisseur qui a de telles règles quelques jours pour accélérer la réputation du fichier.
Il est intéressant de le détecter comme des logiciels publicitaires, plutôt que comme un virus réel. Cela suggérerait que leur règle d’adware est en fait brisée d’une manière ou d’une autre.
Si Defender a une option pour soumettre le fichier, vous pouvez le faire car cela peut les aider à résoudre le problème plus tôt.
Le frein à main a-t-il un virus
Reddit et ses partenaires utilisent des cookies et des technologies similaires pour vous offrir une meilleure expérience.
En acceptant tous les cookies, vous acceptez notre utilisation des cookies pour fournir et maintenir nos services et notre site, améliorer la qualité de Reddit, personnaliser le contenu et la publicité Reddit, et mesurer l’efficacité de la publicité.
En rejetant des cookies non essentiels, Reddit peut toujours utiliser certains cookies pour assurer la bonne fonctionnalité de notre plateforme.
Pour plus d’informations, veuillez consulter notre avis de cookie et notre politique de confidentialité .
Frein à main’Le serveur S compromis, le téléchargement installe un cheval de Troie complexe
Handbrake, un encodeur vidéo open source populaire, publié sur ses forums ce week-end disant que leur serveur de téléchargement miroir était compromis. Quiconque a téléchargé le frein à main entre le 2 et le 6 mai a potentiellement attrapé une version infectée par des logiciels malveillants. Intego Virusbarrier anti-virus identifie et éradique ce malware comme OSX / Proton.B.
Quel est le vecteur d’infection?
Seuls ceux qui ont téléchargé Handbrake à partir de leur serveur miroir (télécharger.frein à main.Fr) a reçu la demande malveillante. Il n’a été distribué sur aucun autre site Web.
Comment le proton installe-t-il?
L’application Handbrake arrive dans un .Fichier DMG comme prévu, et lors de l’ouverture du fichier, rien de suspect ne peut être vu. L’utilisateur fait glisser Handbrake vers son dossier Applications et le lancera.
À ce stade, l’application fait quelque chose d’inhabituel, qui se tiendra immédiatement aux utilisateurs de frein à main de longue date: il demande des privilèges administratifs. Sous le couvert de nécessiter d’installer des codecs supplémentaires, une charge utile malveillante est installée à la place.
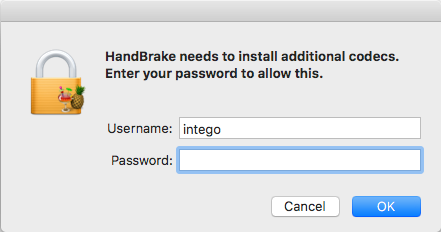
Une fois le mot de passe entré, Handbrake sera lancé et il semble être professionnel comme d’habitude. En arrière-plan, cependant, une porte dérobée a été installée, nommée “activité_agent.” La porte dérobée a été observée en contact 85.17.25.66, qui est l’adresse IP qui héberge le site Web Handbrake. Le serveur compromis aurait également pu être utilisé comme serveur de commande et de contrôle (C&C).
L’activité d’application de porte dérobée_agents est placée dans Utilisateurs > * votre utilisateur * > Bibliothèque > Rendu, et il est maintenu en vie grâce aux redémarrages avec un simple lancement.
Les données de porte-clés, les données de formulaire stockées Safari et les cookies Safari sont collectés, compressés et stockés sur le système pour télécharger ultérieurement. L’activité_agent ne semble pas télécharger ou télécharger de données lors de nos tests. Google Chrome, Firefox, l’opéra et probablement d’autres navigateurs sont attaqués pour des informations sensibles.
Les utilisateurs de Mac devraient-ils être préoccupés par Proton?
La charge utile malveillante fonctionne sur n’importe quel Mac avec OS X 10.7 ou plus récent.
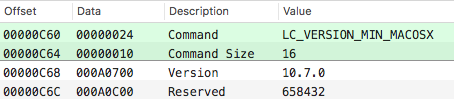
Au moment de la rédaction du présent document, le malware ne semble pas capable de télécharger les données utilisateur sensibles sur son serveur, mais nous devons supposer qu’il l’a fait avec succès dans le délai du 2 et 6 mai. Handbrake propose les conseils suivants dans son Forum Post:
Sur la base des informations dont nous disposons, vous devez également modifier tous les mots de passe qui peuvent résider dans votre porte-clés OSX ou tout magasin de mots de passe du navigateur.
De bons conseils étant donné que tous les noms stockés, les mots de passe, les données de formulaire, et plus encore, pourraient maintenant être entre les mains des méchants.
Handbrake a notifié Apple que la fin de l’après-midi a ajouté la signature à sa base de données XProtect sous le nom de OSX.Proton.B. Malheureusement, même avec la dernière mise à jour XProtect en place, Proton est toujours installé et a très bien fonctionné, bien que certains autres chercheurs aient rapporté que XProtect a en fait empêché le DMG d’être ouvert. Cependant, sans serveur pour décharger ses données collectées, ce n’est actuellement pas une menace majeure.
Ce qui est inquiétant, cependant, c’est la façon dont les attaquants ont fait. Comme pour la transmission, non pas une mais deux fois, le serveur de téléchargement a été compromis et l’application disponible en téléchargement a été remplacée par une malveillante. Les serveurs, qui ne sont généralement pas mis à jour ou non plus souvent qu’ils le devraient, entraînera moins d’utilisateurs de téléchargement de votre logiciel malveillant, mais le fait qu’il proviendra d’une source de confiance rendra les utilisateurs qui ne se méfient pas du tout. Si un utilisateur n’est pas suspect, il a gagné’T va à la recherche de logiciels malveillants, et les logiciels malveillants qui ne sont pas détectés plus longtemps est généralement plus réussi.
Si cela devient une tendance, et même les serveurs de la source de confiance ne peuvent plus faire confiance, nous pouvons très bien être en difficulté.
Une façon de vérifier si le fichier que vous avez téléchargé est la vraie affaire, c’est en comparant les sommes de contrôle. Dans le frein à main’S Cas, ils maintiennent une page qui répertorie toutes les sommes de contrôle pour les téléchargements disponibles, afin que tout le monde puisse vérifier que le téléchargement est compromis. En réalité, très peu de gens le font réellement, et de nombreux sites Web qui distribuent un logiciel’T vous propose même ces sommes de contrôle pour vérifier. Apple offrait ces sommes de contrôle sur leur page de téléchargement, mais a depuis cessé de le faire également.
Pour les sites Web qui offrent ces sommes de contrôle, la vérification est facile. Ouvrez l’application du terminal (applications> utilitaires) et tapez les éléments suivants (incluez un espace à la fin):
OpenSSL SHA1
Maintenant, faites simplement glisser et déposez le fichier téléchargé sur la fenêtre du terminal et appuyez sur Entrée. Dans le cas du téléchargement de frein à main malveillant, c’est le résultat:
Intego $ OpenSSL Sha1 / Users / Intego / Desktop / Handbrake-1.0.7.DMG SHA1 (/ utilisateurs / Intego / Desktop / Handbrake-1.0.7.dmg) = 0935a43ca90c6c419a49e4f8f1d75e68cd70b274
Selon le site Web de Handbrake, la somme de contrôle SHA1 pour ce téléchargement devrait être “75C6204D7BD7D9C6E5B1FEDB56697AE2F3857789,” Ils ne correspondent clairement pas. Si un utilisateur a été infecté par Proton via Handbrake, il n’a pas effectué ce simple contrôle de sécurité.
Comment savoir si votre Mac est infecté (et les instructions de suppression)
Open Activity Monitor et recherchez un processus nommé “Activité_agent.” Si ce processus est en cours d’exécution, votre Mac est infecté.
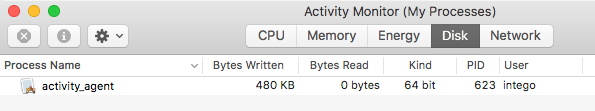
Cliquez sur le processus, puis fermez-le avec le bouton X dans la barre de menu.
Pour effacer l’infection de votre Mac, accédez aux dossiers suivants et jetez les fichiers suivants:
- Applications – Supprimer l’application Handbrake.
- Utilisateurs >*toi* >Bibliothèque >Videoframeworks – Supprimez ce dossier et tout ce qu’il contient
- Utilisateurs >*toi* >Bibliothèque >Rendu – Supprimer l’application Activity_agent
- Utilisateurs >*toi* >Bibliothèque >Lancement – Supprimer “frousser.frein à main.activité_agent.braquage” et “frousser.frein à main.activité_agent.plist-e“
- Utilisateurs >*toi* >Bibliothèque >Caches >frousser.frein à main.activité_agent – Supprimer le dossier
Avec ces fichiers supprimés, videz la poubelle et redémarrez votre Mac. Vérifiez à nouveau les mêmes emplacements après le redémarrage pour s’assurer que l’infection est effectivement effacée. Si un avertissement montre que certains articles ne peuvent pas être supprimés, car ils sont utilisés, vous’pourrai vider la poubelle après le redémarrage.
Pour Intego’S Clients antivirus Mac, la protection se présente sous la forme de définitions de logiciels malveillants mises à jour, qui détecteront et supprimeront tous les fichiers de proton. Les composants de proton sont détectés par le virus de la barre OSX / Proton.B.
Comment se protéger de Proton
Lorsque le serveur officiel de la source de confiance a été compromis et que le malware est codé pour agir comme la vraie application, il y a très peu de choses à avertir que quelque chose ne va pas. La vérification de vos téléchargements sera la seule façon dont vous pouvez être sûr que le téléchargement n’a pas été compromis. L’utilisation de la mise à jour intégrée, si une application en fournit une, est généralement le meilleur moyen de recevoir des mises à jour pour une application.
Il reste encore beaucoup à découvrir sur Proton.B car il est beaucoup plus complexe qu’il n’y paraît. Ce malware est toujours sous enquête et à mesure que de nouveaux détails émergerons, nous mettrons à jour cette histoire.
Partagez ceci:
À propos de Jay Vrijenhoek
Jay Vrijenhoek est un consultant informatique passionné par Mac Security Research. Voir tous les articles de Jay Vrijenhoek → Cette entrée a été publiée dans un malware et un frein à main étiqueté, OSX / Proton.B, proton. Bookmark le permalien.
Le frein à main pour Mac vient d’avoir un problème de logiciel malveillant bref mais sérieux


Le programme Handbrake du programme de transcoder vidéo open source, et plus précisément sa version Mac, avaient un défaut de sécurité sérieux la semaine dernière. Bien qu’il ait maintenant été corrigé, toute personne qui a téléchargé et installé le logiciel entre le 2 et le 6 mai devrait chercher à vérifier que leur système n’est pas infecté par un Trojan méchant.
Bien que Apple’s ’Le marketing de l’ère 00 a suggéré que sa plate-forme était essentiellement sans virus, aujourd’hui que’n’est pas vraiment le cas. Handbrake est le dernier exemple de cela, bien qu’il semble que les développeurs aient rapidement répondu et ont depuis éliminé le problème. Ils’VE a également correspondant à Apple pour voir que OSX’La fonctionnalité S XProtect est consciente des logiciels malveillants et gardera ses yeux automatisés ouverts pour cela.
Vidéos recommandées
Le Troie s’est glissé dans la version légitime de Handbrake via un serveur de miroir de téléchargement infecté. De là, il s’est attaché au frein à main 1.0.7 et a été téléchargé par un certain nombre d’utilisateurs. Selon l’équipe Handbrake, environ 50% des utilisateurs qui ont téléchargé le logiciel entre le 2 et le 6 mai ont été acheminés vers le serveur infecté.
- MacOS est-il plus sécurisé que Windows? Ce rapport malveillant a la réponse
- Ce malware Mac peut voler les données de votre carte de crédit en quelques secondes
- Apple a juste fait un énorme pas pour alimenter votre prochain MacBook
Dans cet esprit, Apple exhorte maintenant à tous ceux qui ont téléchargé le logiciel pendant cette période pour effectuer des vérifications pour voir si elles ont été affectées. La première étape consiste à rechercher le processus “Activité_agent.” Si ça’Soué être en cours d’exécution, puis votre système est infecté. Une autre façon est de comparer votre téléchargement’s chèque hachage avec celui répertorié sur le message officiel du Forum.
S’il s’avère que vous êtes infecté par le Troie, il y a quelques étapes à prendre pour le supprimer. Ils impliquent l’exécution de commandes de terminaux, suivis de la suppression de tout frein à main.Installation de l’application que vous avez. Vous pouvez trouver la liste complète des commandes sur le forum Handbrake lié ci-dessus.
Malheureusement, cependant, vous ne devriez pas’t Arrêtez-vous là. Une fois que vous avez confirmé la suppression du malware, vous devez modifier vos mots de passe. L’une des tâches exécutées par le Troie est le vol de mot de passe, donc tous les mots de passe que vous pourriez avoir utilisés depuis que vous avez installé le frein à main doivent être modifiés, ainsi que tous ceux qui résident dans votre porte-clés OSX et tout stockage dans le navigateur.
Ce pourrait être une douleur dans le cou, mais c’est’est une étape importante pour atténuer les dommages que les logiciels malveillants inspirés de Proton peuvent faire.
Recommandations des éditeurs
- Pomme’S Next MacBooks et iPad pourraient avoir de sérieux problèmes
- Chatgpt vient de créer des logiciels malveillants, et que’S sérieusement effrayant
- Cette application d’escroquerie sournoise prouve que les macs’t Bulletproof
- Le Mac Pro vient de se faire absolument battu par le Mac Mini
- je’Je suis malade d’attendre qu’Apple résout ce problème flagrant avec le jeu Mac