


Linux a-t-il besoin d’un pare-feu?
Linux a-t-il besoin d’un pare-feu?
Résumé:
Linux ne nécessite pas de pare-feu par défaut, mais il peut être utile dans certaines situations. La plupart des distributions Linux ne sont pas livrées avec un pare-feu préinstallé. Cependant, il y a des raisons pour lesquelles vous voudrez peut-être envisager d’utiliser un pare-feu sur votre système Linux. Si vous n’utilisez que votre ordinateur personnel sur un WLAN sécurisé et que votre ordinateur dispose d’une adresse IP privée se connectant à un routeur avec une adresse IP publique, vous n’avez peut-être pas besoin d’un pare-feu distinct. Cependant, si vous avez des programmes en cours d’exécution sur votre système Linux qui démarrent un serveur Web ou un autre type de serveur pour un accès à distance, il peut être utile d’utiliser un pare-feu pour restreindre les connexions entrantes. De plus, vous voudrez peut-être utiliser un pare-feu pour bloquer les paquets ICMP si vous ne voulez pas que votre ordinateur réponde aux Pings. Dans l’ensemble, bien qu’un pare-feu puisse ne pas être nécessaire pour tous les utilisateurs de Linux, il peut offrir une couche supplémentaire de sécurité.
Points clés:
- Les systèmes Linux ne sont pas livrés avec un pare-feu préinstallé.
- Un pare-feu peut ne pas être nécessaire si vous utilisez un ordinateur personnel sur un WLAN sécurisé.
- Si vous avez des programmes en cours d’exécution sur votre système Linux qui démarrent un serveur Web ou un autre type de serveur pour un accès à distance, un pare-feu peut aider à restreindre les connexions entrantes.
- Un pare-feu peut être utilisé pour bloquer les paquets ICMP si vous ne voulez pas que votre ordinateur réponde aux Pings.
- Si vous vous connectez directement à Internet avec une adresse IP publique et si vous avez des problèmes de sécurité spécifiques, l’utilisation d’un pare-feu peut être bénéfique.
Des questions:
- Tous les systèmes Linux sont-ils livrés avec un pare-feu préinstallé?
- Est un pare-feu nécessaire aux ordinateurs personnels sur des WLAN sécurisés?
- Quand serait-il utile d’utiliser un pare-feu sur un système Linux?
- Un pare-feu peut-il être utilisé pour bloquer les paquets ICMP?
- Dans quelles situations, l’utilisation d’un pare-feu sur Linux serait bénéfique?
- Y a-t-il des paramètres de pare-feu par défaut sur Debian ou Ubuntu?
- Quel est le but d’un pare-feu?
- Avez-vous besoin d’un pare-feu pour les connexions sortantes?
- Quels outils sont disponibles sur Linux pour surveiller les ports ouverts?
- Un pare-feu peut-il rendre votre ordinateur invisible pour les analyses de port?
- Est un pare-feu nécessaire si vous n’offrez aucun service sur votre ordinateur?
- Un pare-feu peut-il aider à détecter et à journaliser les paquets rejetés?
- Y a-t-il une différence entre la nécessité d’un pare-feu à Linux par rapport à Windows?
- Quel rôle NAT joue-t-il dans la détermination des besoins de pare-feu sur un système Linux?
- Quand pourrait-il être conseillé d’utiliser un routeur avec un logiciel personnalisé comme pare-feu?
Non, la plupart des distributions Linux ne sont pas livrées avec un pare-feu préinstallé.
Si votre ordinateur personnel est connecté à un WLAN sécurisé et dispose d’une adresse IP privée se connectant à un routeur avec une adresse IP publique, un pare-feu distinct peut ne pas être nécessaire.
L’utilisation d’un pare-feu sur un système Linux peut être utile si vous avez des programmes en cours d’exécution qui démarrent un serveur Web ou un autre type de serveur pour l’accès à distance.
Oui, un pare-feu peut être utilisé pour bloquer les paquets ICMP si vous ne voulez pas que votre ordinateur réponde aux Pings.
L’utilisation d’un pare-feu sur Linux peut être bénéfique si vous vous connectez directement à Internet avec une adresse IP publique et que vous avez des problèmes de sécurité spécifiques.
Non, il n’y a pas de paramètres de pare-feu par défaut sur Debian ou Ubuntu.
Un pare-feu est utilisé pour filtrer les paquets de réseau et peut permettre ou interdire les connexions.
Dans la plupart des cas, vous n’avez pas besoin d’un pare-feu pour les connexions sortantes sur les systèmes Linux.
Des outils comme Netstat peuvent être utilisés sur Linux pour surveiller les ports ouverts et leur statut.
En configurant votre pare-feu pour supprimer tous les paquets demandant des connexions aux ports fermés, vous pouvez rendre votre ordinateur invisible à la plupart des analyses de port.
Si vous n’offrez aucun service sur votre ordinateur, les connexions entrantes seront refusées, donc un pare-feu peut ne pas être nécessaire dans ce cas.
Oui, en utilisant un pare-feu et un journal rejeté des paquets, vous pouvez surveiller lorsque quelque chose à l’extérieur essaie de se connecter à quelque chose à l’intérieur ou lorsque certaines tentatives de communication sont bloquées.
Oui, le besoin d’un pare-feu peut être différent en Linux par rapport à Windows. Les systèmes Linux fournissent généralement des outils pour surveiller les ports ouverts et contrôler explicitement les processus de démon connu, ce qui peut réduire le besoin d’un pare-feu séparé.
Si votre ordinateur est connecté à un routeur utilisant NAT avec une adresse IP publique, le routeur lui-même peut fonctionner comme un pare-feu, réduisant potentiellement le besoin d’un pare-feu séparé sur votre système Linux.
L’utilisation d’un routeur avec un logiciel personnalisé, comme la tomate, peut être recommandé si vous souhaitez avoir plus d’options de contrôle et de personnalisation pour vos paramètres de pare-feu.
Linux a-t-il besoin d’un pare-feu?
Assez compliqué, n’est pas’t?
Ai-je besoin d’un pare-feu spécial sur un ordinateur personnel
Je me demandais sur les problèmes de sécurité Linux. La plupart des gens conviennent qu’un scanner de virus n’est pas utile sur un système Linux, mais qu’en est-il d’un pare-feu? J’utilise Debian Wheezy stable et avant d’utiliser Ubuntu 12.04. Si je n’ai qu’un PC personnel qui est connecté à un WLAN sécurisé, ai-je besoin d’un pare-feu et de ce qui est déjà mis en place sur les deux OS mentionnés ci-dessus?
55.3K 26 26 Badges d’or 146 146 Badges en argent 224 224 Badges de bronze
a demandé le 6 novembre 2013 à 16h50
625 2 2 Badges d’or 11 11 Badges en argent 16 16 Badges en bronze
Tu n’as pas besoin d’en avoir un mais ça ne fait pas de mal non plus. Voir Unix.stackexchange.com / questions / 2546 /…
6 novembre 2013 à 17:28
Vous pouvez utiliser un routeur avec un logiciel personnalisé. La tomate est belle.
6 novembre 2013 à 17:40
Je ne suis pas sûr de voir le besoin pour un, étant donné que toutes les distros incluent des outils comme Netstat, où vous pouvez voir exactement quels ports TCP, UDP, etc. sont ouverts et leur statut, et aussi où vous pouvez contrôler explicitement les processus de démon connus. Aussi près que je puisse le voir, les utilisateurs de Windows ont des pare-feu parce que Windows 95 et Early NT n’avaient pas les outils, ni la documentation sur ce qui était à l’écoute, pour que les gens se sentent à l’aise de les mettre sur des réseaux arbitraires.
6 novembre 2013 à 17:41
@Bruceediger pour centraliser votre politique.
6 janvier 2019 à 14h30
3 Réponses 3
Partie facile d’abord: il n’y a pas de pare-feu configuré par défaut sur Debian ou Ubuntu, ou la plupart des distros Linux que je connais.
Est-ce que tu besoin Un pare-feu sur Linux? Probablement pas, car la plupart des programmes sur un système Linux qui écoutent des connexions entrants doivent être explicitement démarrées par quelqu’un et ont été installés à partir de référentiels de packages exécutés par la distribution. Et si vous êtes sur un WLAN de confiance, votre ordinateur a probablement une adresse IP privée et se connecte à un routeur utilisant NAT avec une adresse IP publique, et ce routeur fonctionne également comme un pare-feu.
Raisons pour lesquelles vous pourriez avoir besoin d’un pare-feu sur Linux:
- Il existe de nombreux programmes qui démarrent un serveur Web (ou un autre type de serveur) afin que vous puissiez vous interface avec le programme à partir de n’importe quelle machine. Si vous n’avez pas besoin d’interfacer à distance avec ce type de programme, vous pouvez utiliser un pare-feu pour bloquer toutes les connexions ne provenant pas de l’ordinateur lui-même.
- Vous ne voulez pas que votre ordinateur réponde au ping . Ensuite, vous utiliseriez un pare-feu pour supprimer tous les paquets ICMP. Vous pouvez également faire tomber votre pare-feu tous les paquets demandant des connexions aux ports fermés sans que votre ordinateur réponde du tout. Cela vous rendra invisible pour (pratiquement tous) des analyses de port si, par exemple, vous utilisiez le Wlan dans un café ombragé.
- Vous vous connectez directement à Internet avec une adresse IP publique, puis rejoignez un tas de salles de discussion IRC audace des occupants pour vous pirater.
- Vous êtes chassé par un État-nation.
répondu le 7 novembre 2013 à 20:36
166 2 2 badges en bronze
Vous n’avez généralement pas besoin d’un pare-feu.
Un pare-feu (plus précis d’un filtre de paquet) est utilisé pour filtrer les packages réseau, i.e. Pour permettre certaines connexions et interdire d’autres.
La connexion peut être ingénierie ou sortant.
Un ingénierie connexion, je.e. Quelqu’un d’autre veut se connecter à votre ordinateur, n’est possible que si votre ordinateur offre un service. – Pour un ordinateur privé, vous n’offrez tout simplement pas de services et personne d’autre ne peut vous connecter à vous. Tout sans pare-feu.
Pour sortant connexions, je.e. Vous essayez de vous connecter à un autre ordinateur, vous avez besoin de logiciels pour le faire. Par exemple, vous utilisez un navigateur Web pour accéder à un serveur Web distant. – Avec toutes les distributions Linux, vous n’installez généralement que le logiciel à partir du référentiel de votre distribution de votre choix. – Comme ce logiciel est généralement open source, vous pouvez être sûr que ce logiciel ne fait que ce qu’il prétend faire. – Un pare-feu ne sera généralement pas utile.
La seule situation où un pare-feu a du sens est, si vous souhaitez offrir un service à une partie spécifique du réseau. Dans ce cas, vous devez autoriser la connexion, mais déposer la connexion que vous ne voulez pas. – Mais même dans ce cas, il peut y avoir des solutions plus faciles comme TCPWrapper ou une configuration de votre service.
Vous pouvez utiliser une commande comme sudo netstat -tupln pour répertorier tous les services actifs. Ceux-ci pourraient être liés à 127.0.0.1 ce qui signifie qu’ils ne sont accessibles que du même hôte ou liés à 0.0.0.0 ce qui signifie qu’ils sont accessibles de partout.
répondu le 6 novembre 2013 à 17:17
20.9K 4 4 Badges d’or 62 62 Badges en argent 92 92 Badges de bronze
Sans Un pare-feu, il n’y a aucune restriction sur les paquets entrants ou sortants, donc cela n’a pas de sens de dire que vous le feriez seul Besoin d’un “si vous voulez offrir un service au réseau” mais “filtrez les connexions que vous ne voulez pas”. Si vous ne vous souciez pas du filtrage des paquets “vous ne voulez pas” lorsque vous proposez pas de services, Pourquoi voudriez-vous filtrer les paquets si vous êtes? La menace est plus ou moins la même.
6 novembre 2013 à 17:26
Si vous n’offrez aucun service, toutes les connexions entrantes sont refusées. – Vous n’avez pas besoin d’un pare-feu pour ça.
6 novembre 2013 à 17:43
Sauf si vous allez vérifier Netstat toutes les deux minutes, vous ne saurez jamais si et quand quelque chose a ouvert un port d’écoute pour une raison quelconque. Alors que si vous utilisez un pare-feu et un journal rejeté des paquets, a) “quelque chose” ne fonctionnera pas avant de le laisser, b) vous saurez quand quelque chose à l’extérieur a essayé et n’a pas réussi à vous connecter à quelque chose à l’intérieur. Aussi, sans le pare-feu, quoi que ce soit peut s’engager dans tout type de communication avec n’importe qui n’importe où, Et vous ne le saurez jamais non plus.
6 novembre 2013 à 19:03
Linux n’est pas Windows, où il est courant d’installer des logiciels obscurs à partir de pages Web arbitraires, avec un comportement imprévisible. Sur Linux, vous installez un logiciel à partir de référentiels de confiance, avec un comportement généralement bien défini. (Bien sûr, cela ne signifie pas automatiquement, vous ne pouvez pas vous tirer dessus dans le pied avec cela.) – La journalisation de toutes les connexions échouées de l’extérieur entraînera généralement une liste très longue, qui n’est généralement utile que pour créer FUD. – Je suppose que nous devons le résumer comme “le sujet est controversé”. 😉
6 novembre 2013 à 19:55
Windows est plus une cible, mais Unix.stackexchange.com / Questions / 96848 /… etc – Linux n’est pas immunitaire. L’enregistrement de tous les paquets bloqués (en particulier dans un LAN à domicile) ne devrait pas représenter beaucoup, et vous permet de remarquer si votre configuration de pare-feu entrave quelque chose, ou s’il y a un “service” mystérieux intermittent que vous ne connaissiez pas et que vous préférez désactiver correctement. S’il existe d’autres systèmes sur le réseau qui effectuent des sondages réguliers (rejetés), créez simplement une règle spéciale pour leur sauter la journalisation.
6 novembre 2013 à 20:11
Ce n’est en effet pas une excellente idée d’exposer les ports ouverts lorsque vous n’en avez pas besoin. Il augmente votre exposition aux vulnérabilités de sécurité dans le logiciel concerné.
Vous ne mentionnez pas un WLAN invité distinct, donc je dois supposer que vous autoriserez à l’avenir d’autres appareils tels que l’ordinateur portable d’un invité ou votre propre téléphone, pour vous connecter au même WLAN. À son tour, vous devez supposer que les ordinateurs portables de vos invités ne sont pas dignes de confiance.
Aucun des deux OS n’a été mis en place pour commencer.
Ubuntu visait à rencontrer quelque chose appelé “pas de ports ouverts” par défaut. Dans une version récente, ils ne le font pas. (Bug pour rhythmbox sur Ubuntu).
Une installation standard de Debian Wheezy écoute le port UDP 111, car il exécute RPCBind . (Comme mentionné ici)
J’approuve la vérification de vos ports ouverts actuels à l’aide de SS ou NetStat . J’utilise les instructions ici. Les deux exemples ci-dessus sont les principaux que je m’attendrais à trouver.
Supprimez certainement RPCBIND si vous ne l’utilisez pas. RPCBIND n’est requis que pour NFS2 et NFS3. (Il n’est pas nécessaire pour NFS4). Si vous avez un PC personnel et que vous ne savez pas ce qu’est NFS, alors vous n’utilisez pas NFS.
Vous pouvez également désactiver également le plugin DAAP dans RhythMbox, si vous ne l’utilisez pas. (C’est une méthode pour accéder à la musique sur le réseau local. Vous pouvez donc simplement le désactiver et voir si vous perdez de la musique :-).
L’inconvénient de l’exécution d’un pare-feu est le dépannage requis lorsqu’il bloque quelque chose que vous faire besoin. Par exemple, si vous souhaitez utiliser BitTorrent, vous devrez configurer votre pare-feu pour le permettre, sinon vous ne pourrez pas télécharger (et l’algorithme Tit-for-Tat signifie que cela peut ralentir votre téléchargement).
Je suggère une approche à deux niveaux. Apprenez d’abord à vérifier SS ou Netstat . Assurez-vous de désactiver / supprimer tous les programmes écoutant sur le réseau dont vous n’avez pas besoin. Deuxièmement, configurez un pare-feu.
Lorsque quelque chose ne fonctionne pas et que vous devez le dépanner, vous pourrez 1) repeindre quels programmes écoutent sur le réseau, et 2) désactiver entièrement le pare-feu en bonne confiance.
Si votre problème disparaît, vous saurez que c’est un problème de pare-feu. Vous pouvez commencer à rechercher les ports que vous devez autoriser (ou s’il y a un problème plus délicat :-). Et j’espère finir par configurer et réactiver le pare-feu, afin que vous soyez couvert suivant Time Ubuntu oublie leur politique de sécurité phare et ouvrez un nouveau port dont vous n’avez pas besoin 🙂
Le pare-feu UFW est disponible pour Debian et Ubuntu. Ubuntu l’a créé pour fournir un “pare-feu simple”.
Linux a-t-il besoin d’un pare-feu?
Reddit et ses partenaires utilisent des cookies et des technologies similaires pour vous offrir une meilleure expérience.
En acceptant tous les cookies, vous acceptez notre utilisation des cookies pour fournir et maintenir nos services et notre site, améliorer la qualité de Reddit, personnaliser le contenu et la publicité Reddit, et mesurer l’efficacité de la publicité.
En rejetant des cookies non essentiels, Reddit peut toujours utiliser certains cookies pour assurer la bonne fonctionnalité de notre plateforme.
Pour plus d’informations, veuillez consulter notre avis de cookie et notre politique de confidentialité .
Ai-je besoin d’un pare-feu à Linux?
Le pare-feu est un ensemble de filtres logiciels qui contrôlent le trafic entrant et des dépenses dans votre ordinateur. En mots simples, c’est une sorte de mur entre votre ordinateur et le monde extérieur.
Avez-vous besoin d’un pare-feu à Linux?
De nombreux nouveaux utilisateurs me posent cette question presque tous les jours. Une réponse courte, vous n’en avez pas besoin mais il vaut mieux avoir. Laissez-moi expliquer pourquoi.
Presque toutes les distributions Linux sont venues sans pare-feu par défaut. Pour être plus corrects, ils ont un pare-feu inactif. Parce que le noyau Linux a un pare-feu intégré et techniquement toutes les distros Linux ont un pare-feu mais il n’est pas configuré et activé. Je crois que c’est parce que l’utilisation d’un pare-feu nécessite une certaine expertise.
Mais Don’t à s’inquiéter, votre linux est toujours sécurisé même sans pare-feu actif. Par défaut, la plupart des distributions telles que Ubuntu et Linux Mint n’ont pas de ports ouverts afin que votre ordinateur ne soit pas accessible par les intrus.
Néanmoins, je recommande d’activer un pare-feu. Il vaut mieux être en sécurité que désolé. Un pare-feu n’utilise pas beaucoup de ressources, mais il ajoute une couche supplémentaire de sécurité. Un utilisateur inexpérimenté peut ouvrir accidentellement certains ports sans le savoir, par exemple, en installant Samba, Ssh, Apache. Dans ce cas, le pare-feu protégera toujours le système de l’accès extérieur.
Comment configurer un pare-feu à Linux?
Il existe plusieurs programmes que vous pouvez utiliser pour configurer et exécuter un pare-feu dans Linux. Mais je ne vous montrerai que deux programmes qui, je crois, sont les plus dignes.
- Ufw – C’est probablement le pare-feu le plus convivial disponible en Linux. Si vous êtes un débutant complet ou si vous souhaitez simplement utiliser votre Linux sans aller profondément dans ses paramètres, utilisez UFW.
- iptables – qui est un moyen plus avancé mais probablement une bonne façon de configurer le pare-feu Linux. Si vous voulez vraiment apprendre Linux et que vous visez à devenir un expert Linux, vous devez apprendre les iptables.
UFW – le pare-feu simple
Comme je l’ai dit ci-dessus, UFW est le moyen le plus simple et le plus convivial pour faire fonctionner le pare-feu à Linux. Il peut être utilisé avec un frontal graphique ainsi que de la ligne de commande uniquement. Dans le premier cas, vous devez installer le programme GUFW à partir de votre gestionnaire de logiciels. Dans ce dernier cas, installez uniquement UFW, c’est-à-dire sans g et donc sans GUI.
Gufw
Alors laisse’S Commencez par l’interface graphique. Installez simplement GUFW, ouvrez-le et activez.
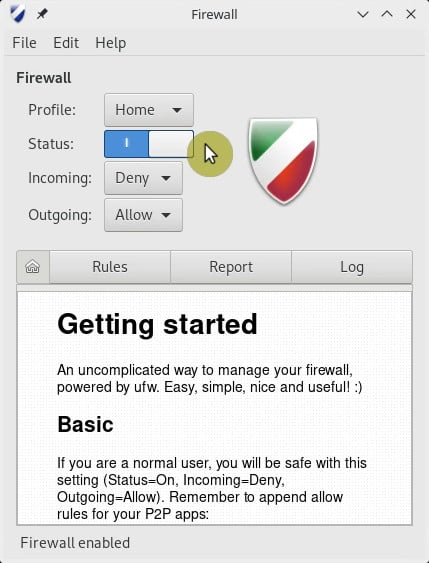
Ce’s’asseoir. Votre pare-feu est actif et les paramètres par défaut nier entrant et permettre Les connexions sont bien pour la plupart des utilisateurs. Personne ne pourra se connecter à votre ordinateur, tandis que toute application sur votre ordinateur pourrait atteindre le monde extérieur.
Si vous devez ouvrir certains ports pour pouvoir vous connecter à votre ordinateur à partir de l’extérieur, vous accédez à l’onglet Règles et ouvrez les ports pour une application spécifique.
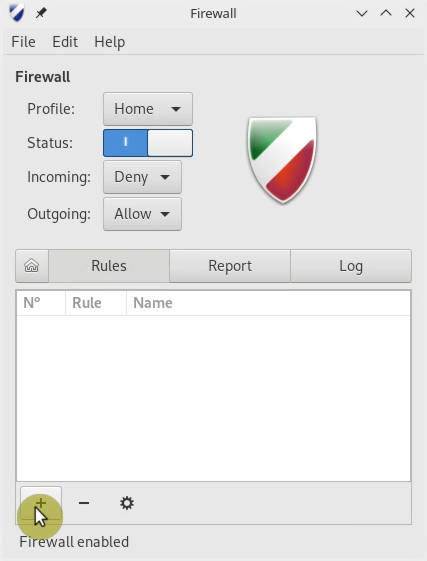
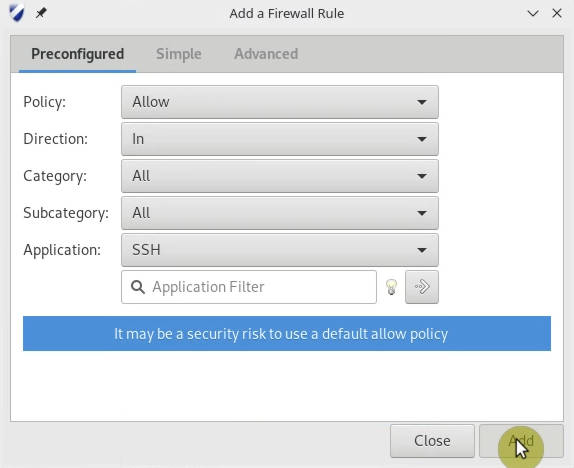
Par exemple, si vous avez besoin d’accéder à votre ordinateur à distance via SSH, vous sélectionnez SSH dans l’option d’application. Vous pouvez également définir les règles de pare-feu pour une application dans cette fenêtre. Si vous n’êtes pas sûr, gardez les paramètres par défaut. Assurez-vous simplement que SSH est sécurisé avec au moins avec un mot de passe.
Ufw
GUFW est une application de pare-feu très simple et efficace. Cependant, cela ne fonctionne pas toujours bien dans certaines distributions. Par exemple, j’ai rencontré des problèmes à Gufw à Manjaro. Donc, si vous n’avez pas peur de la ligne de commande, je recommande la ligne de commande UFW. C’est aussi simple et il n’a jamais échoué dans aucune distribution Linux que j’ai essayé.
Installez UFW à partir du terminal ou du gestionnaire de logiciels. Dans les distros de Debian ou de Debian tels que Ubuntu, Linux Mint, Elementary, etc., vous exécuteriez cette commande pour l’installer:
sudo apt install ufw Pour activer le pare-feu UFW, exécutez:
sudo ufw activer Ensuite, vérifiez son statut:
Sudo UFW Status Verbose 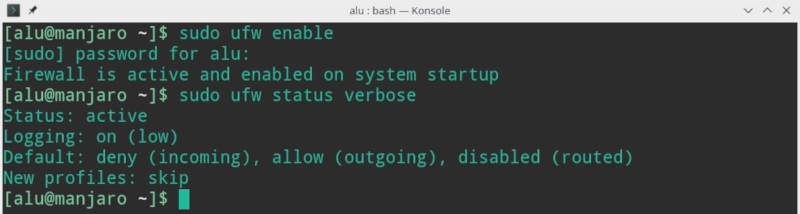
Par défaut, il a les mêmes règles à nier entrant et permettre.
Si tu as besoin de Ouvrez certains ports, Vous avez juste besoin d’exécuter une commande. Par exemple, pour ouvrir le port SSH, exécutez:
sudo ufw permettez à SSH Si vous vérifiez à nouveau l’état:
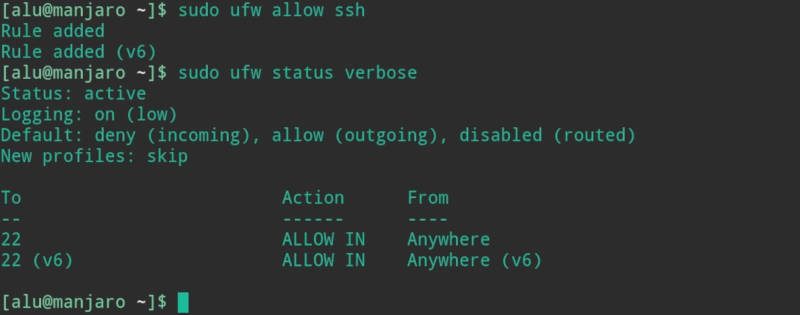
Vous verrez le port SSH 22 est ouvert.
Vous pouvez en savoir plus sur les paramètres de l’UFW dans sa page homme, exécutez simplement l’homme UFW .
Je crois que 99% des utilisateurs seront satisfaits d’utiliser GUFW ou UFW car ce pare-feu simple fournit une couche de sécurité fiable avec une configuration facile. Cependant, si vous voulez une expérience Linux hardcore, vous devez essayer de configurer les iptables.
Iptables – pare-feu avancé Linux
Iptable est plutôt destiné à une utilisation du serveur où il faut configurer le routage réseau compliqué. Pour un utilisateur de bureau régulier, le pare-feu iptables n’est pas facile à comprendre. Honnêtement, j’ai essayé d’utiliser des iptables plusieurs fois sur mon système, et je reviens toujours à UFW. Vous devez lire beaucoup pour comprendre le fonctionnement des iptables et comment le configurer pour vos besoins. Par exemple, c’est le flux de processus iptables.
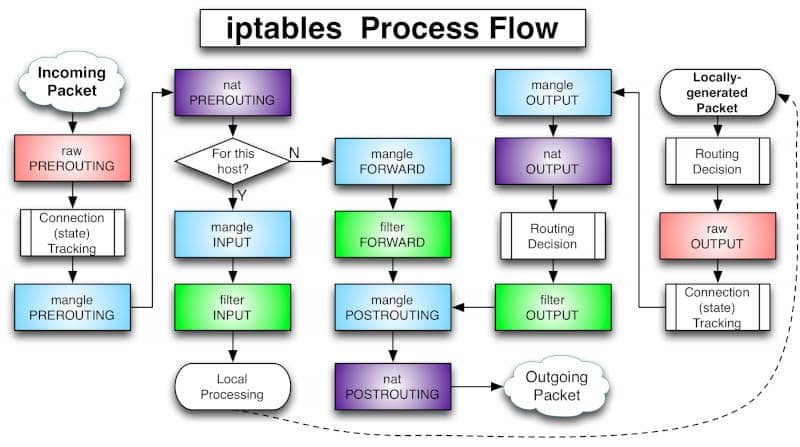
Assez compliqué, n’est pas’t?
Sans aller trop profondément dans ce tableau, je dirai simplement que pour les débutants, il est important de savoir que le filtre d’entrée est utilisé pour contrôler le comportement des connexions entrantes. C’est là que vous niez surtout les connexions. Le filtre de sortie contrôle la chaîne pour les connexions sortantes. Il est utilisé pour accéder à Internet, vous gardez donc principalement le filtre ouvert. Il y a aussi chaîne vers l’avant, Mais à moins que vous ne fassiez une sorte de routage ou autre chose sur votre système qui nécessite un transfert, vous n’utiliserez même pas cette chaîne.
Mais je vais aussi garder les choses simples pour les iptables et je ne vous montrerai qu’un seul Configuration simple de pare-feu avec état J’ai appris du wiki arch Linux. Je crois que c’est un bon début pour apprendre les iptables.
Tout d’abord, créez les chaînes nécessaires
sudo iptables -n tcpsudo iptables -n udp Ensuite, si vous utilisez Arch Linux, activez les iptables dans le SystemD, donc il démarre automatiquement avec votre système:
sudo systemctl activer les iptables.service Ensuite, selon le Wiki Arch, vous devez ajouter ces règles:
iptables -P FORWARD DROPiptables -P OUTPUT ACCEPTiptables -P INPUT DROPiptables -A INPUT -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPTiptables -A INPUT -i lo -j ACCEPTiptables -A INPUT -m conntrack --ctstate INVALID -j DROPiptables -A INPUT -p icmp --icmp-type 8 -m conntrack --ctstate NEW -j ACCEPTiptables -A INPUT -p udp -m conntrack --ctstate NEW -j UDPiptables -A INPUT -p tcp --syn -m conntrack --ctstate NEW -j TCPiptables -A INPUT -p udp -j REJECT --reject-with icmp-port-unreachableiptables -A INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -j REJECT --reject-with icmp-proto-unreachableiptables -t raw -I PREROUTING -m rpfilter --invert -j DROPiptables -I TCP -p tcp -m recent --update --seconds 60 --name TCP-PORTSCAN -j REJECT --reject-with tcp-resetiptables -D INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -p tcp -m recent --set --name TCP-PortScan -j rejeter --reject-avec tcp-résiteptables -i udp -p udp -m récent - update --seconds 60 --name udp-portscan -j reject --reject-with icmp -port-unreachableIptables -d entrée -p udp -j reject --reject-with icMp -port-uNreachableIptable -a contour -p - -Portsccan -j rejet --reject-avec icmp-port-unreachable Pour vous aider un peu, j’ai copié toutes ces commandes sur un script shell iptables_archlinux.shot. Ainsi, il vous suffit de le télécharger, d’extraire et de le rendre exécutable:
wget http: // averagelinuxuser.com / wp-content / uploads / 2019/02 / iptables_archlinux.zipunzip iptables_archlinux.zipchmod + x iptables_archlinux.shot Enfin, exécutez-le pour appliquer toutes les règles d’un simple pare-feu avec état:
Sudo ./ iptables_archlinux.shot Une fois le script exécuté, un pare-feu simple est configuré. Encore une fois, je vous recommande d’aller sur la page Wiki Arch Linux et d’en lire plus là-bas.
Conclusion
Si vous n’avez pas utilisé de pare-feu dans votre Linux, je vous recommande de commencer à l’utiliser. Vous pouvez au moins installer et configurer le pare-feu UFW. Et si vous êtes trop sérieux dans l’apprentissage de Linux, vous pouvez aller avec la configuration des iptables, mais soyez prêt à lutter avec ça parfois 🙂
Si vous aimez cet article, vous pouvez également aimer un article similaire sur Linux Swap.
Linux Uservold Linux moyen Je suis le fondateur du projet moyen utilisateur Linux, qui est un passe-temps sur lequel je travaille la nuit. Pendant la journée, je suis un scientifique qui utilise des ordinateurs pour analyser les données génétiques.
- Applications Linux
- Général Linux
Linux a-t-il besoin d’un pare-feu et comment configurer le pare-feu Linux avec un pare-feu-CMD
Linux est plus sûr que les autres systèmes d’exploitation. Mais ce n’est pas la seule raison pour laquelle vous n’avez peut-être pas besoin d’un antivirus ou d’un pare-feu tout en utilisant Linux.
Linux n’est pas invulnérable. En fait, c’est l’un des mythes de cybersécurité les plus courants qui font que les utilisateurs de Linux sont en difficulté. Cette croyance facilite la baisse de votre garde, et lorsque votre garde est en panne, vous êtes plus susceptible de se faire frapper. Mais ce n’est pas parce que Linux a des trous de sécurité que vous avez besoin d’un antivirus ou d’un logiciel de pare-feu. Votre choix de paramètres de sécurité aura été discuté en détail lors de l’installation de votre système Linux, mais vous ne vous en souvenez peut-être pas maintenant. Dans cet article, nous parlerons de la configuration du pare-feu avec la commande de pare-feu-CMD.
Qu’est-ce qu’un pare-feu?
Les pare-feu sont un aspect clé de la sécurité des réseaux, donc un système doit comprendre comment ils fonctionnent. Si vous comprenez les pare-feu, vous pouvez assurer la sécurité de votre réseau en prenant des décisions éclairées sur le trafic à laisser entrer et sortir. Un pare-feu est simplement un filtre qui détermine quels paquets de réseau peuvent entrer dans votre ordinateur depuis Internet et lequel peut laisser votre ordinateur sur Internet. Il est principalement utilisé pour permettre et / ou interdire les connexions entrantes. Les connexions sortantes sont rarement filtrées. En mots simples, c’est une sorte de mur entre votre ordinateur et le monde extérieur.
Linux a-t-il besoin d’un pare-feu?
C’est presque toujours une question. 99% des utilisateurs de Linux pensent que Linux est sécurisé par défaut. Par défaut, presque toutes les distributions Linux n’ont pas de pare-feu. Pour être plus précis, ils ont un pare-feu dormant. Parce que le noyau Linux comprend un pare-feu intégré, et théoriquement toutes les distributions Linux en incluent une, mais elle n’est pas configurée ou active. Mais ne vous inquiétez pas, même sans un pare-feu actif, votre Linux est toujours sûr. La plupart des distributions, y compris Ubuntu et Linux Mint, n’ont pas de ports ouverts par défaut, garantissant que les étrangers ne peuvent pas accéder à votre machine. Néanmoins, j’exhorte que vous performes un pare-feu. Il est préférable d’être en sécurité que désolé. Nous discuterons plus en détail de la façon de configurer le pare-feu Linux à l’aide de Firewall-CMD.
Qu’est-ce que les iptables?
Iptable est un outil de pare-feu de ligne de commande qui permet ou bloque le trafic à l’aide de chaînes de politiques. Lorsqu’une connexion tente de s’établir sur votre système, Iptables recherche sa liste de règles pour une correspondance. S’il ne peut pas en découvrir un, il retombe sur l’action par défaut. Iptable est presque généralement inclus avec chaque distribution Linux. Iptables a tendance à utiliser 3 chaînes différentes: entrée, avant et sortie. Avec cela, vous pouvez créer différents ensembles de règles pour différentes machines sur le réseau, cependant, pourquoi ne pas le rendre plus facile en utilisant le pare-feu-CMD!
Qu’est-ce que Firewall-CMD et Firewalld?
Firewall-CMD est une interface de ligne de commande pour le démon de Firewalld, qui communique avec le framework NetFilter du noyau Linux. Il est peu probable que cette pile soit trouvée sur les modems intégrés couramment trouvés dans les petites et moyennes entreprises, mais elle est présente ou disponible pour toute distribution Linux qui prend en charge SystemD. Firewalld est un pare-feu à commande dynamiquement qui prend en charge les zones réseau / pare-feu, qui spécifient le niveau de confiance pour les connexions ou les interfaces réseau. Il prend en charge les paramètres de pare-feu IPv4 et IPv6, ainsi que les ponts Ethernet et les ensembles IP. Les choix de configuration d’exécution et de configuration permanentes sont séparés. Il fournit également une interface via quels services ou programmes peuvent facilement ajouter des règles de pare-feu.
Configuration du pare-feu avec pare-feu-CMD
Selon votre distribution Linux, vous pouvez ou non que la commande Firewall-CMD soit déjà installée. Sans pare-feu opérationnel, le pare-feu de Firew-CMD n’a rien à contrôler, donc la première étape consiste à vérifier que Firewalld est en cours d’exécution:
$ sudo systemctl activer – maintenant
Les zones sont utilisées comme préréglages dans le pare-feu-CMD, vous offrant des options raisonnables à choisir. Cela vous évite d’avoir à concevoir un pare-feu à partir de zéro. Les zones sont affectées aux interfaces réseau. Exécutez la commande ci-dessous pour vérifier vos zones:
Si je voulais créer une nouvelle zone, j’utiliserais la commande:
$ sudo Firewall-CMD –New-zone [Zonename] – Permanent
De plus, je peux utiliser les commandes suivantes pour vérifier quels ports et services sont autorisés:
Pour vérifier quelles zones sont actives, exécutez la commande:
$ sudo Firewall-CMD –get-active-zones
Pour ajouter un service et permettre des connexions pour ce service, vous utilisez l’argument –Add-Service comme indiqué ci-dessous:
$ sudo Firewall-CMD – Add-Service HTTP – Permanent
La commande ci-dessus permet aux services HTTP d’exécuter dans la zone par défaut. Si vous souhaitez spécifier la zone, vous pouvez courir:
$ sudo Firewall-Cmd –zone = public –add-service http – Permanent
La commande ci-dessus permet le trafic HTTP pour la zone “public”. Pour supprimer un service et bloquer la connexion, supprimez-la comme ci-dessous:
$ sudo Firewall-CMD – Remove-Service HTTP – Permanent
$ sudo Firewall-CMD – Reload
Chaque fois que vous apportez une modification au pare-feu à l’aide d’un pare-feu-CMD, assurez-vous de recharger tous les paramètres, sinon la modification ne prendra pas en vigueur. Pour vérifier les arguments supplémentaires, vous pouvez exécuter la commande Firewall-CMD – help.
 Pourquoi Firewalld & Firewall-CMD?
Vous pouvez faire beaucoup plus avec le pare-feu-CMD, comme définir vos propres services, le blocage ICMP et la désignation de sources de trafic entrant. Bien qu’il ne soit pas trop suggéré pour la sécurité au niveau de l’entreprise, le pare-feu-CMD est toujours une solution excellente et viable pour les utilisateurs et les entreprises quotidiens qui nécessitent un degré rapide de sécurité. Si vous êtes nouveau dans Linux Security, Firewall-CMD est une façon merveilleuse de commencer avec les ipchains et les iptables. Firewall-CMD vous permet de configurer rapidement un pare-feu de base si vous connaissez déjà les ipchains. De plus, l’environnement d’exécution est facilement modifiable. Il n’est pas nécessaire de redémarrer le démon ou le service. Il est simple pour les services, les programmes et les utilisateurs de modifier les paramètres du pare-feu grâce à l’interface D-Bus. Ceci est utile pour les administrateurs car il permet les tests d’exécution et l’évaluation en raison de la séparation de l’exécution et de la configuration permanente.
Dernières pensées
La seule fois où vous auriez besoin d’un pare-feu, c’est si vous exécutez une sorte d’application de serveur sur votre système la plupart du temps. Dans ce cas, un pare-feu limitera les connexions entrantes à certains ports, en s’assurant qu’ils ne peuvent interagir qu’avec l’application de serveur approprié. Encore une fois, il n’y a aucun mal à ne pas avoir un pare-feu activé sur votre machine Linux. Tout ce que nous disons, c’est que vous devriez penser à mettre en œuvre un pare-feu à l’aide d’un pare-feu-CMD pour une sécurité accrue!