


Linux utilise-t-il Mac ou DAC?
Contrôle d’accès obligatoire vs contrôle d’accès discrétionnaire: lequel choisir?
Résumé:
Le contrôle d’accès est un aspect crucial de la cybersécurité, et le choix du bon modèle de contrôle d’accès pour votre organisation est essentiel. Cet article compare deux modèles populaires: le contrôle d’accès obligatoire (MAC) et le contrôle d’accès discrétionnaire (DAC). Les principales différences entre les deux modèles sont expliquées, ainsi que leurs avantages et limitations respectifs. De plus, des conseils de mise en œuvre sont fournis pour aider les organisations à prendre une décision éclairée.
Des questions:
1. Linux utilise-t-il Mac ou DAC?
Linux utilise principalement DAC (contrôle d’accès discrétionnaire) comme modèle de contrôle d’accès, bien qu’il existe des distributions Linux compatibles MAC disponibles.
2. Quelles sont les principales différences entre Mac et DAC?
La principale différence est que dans DAC, le propriétaire d’un objet détermine quels sujets peuvent y accéder, tandis que dans Mac, le système détermine l’accès en fonction des étiquettes de sécurité. Le DAC permet plus de liberté pour les utilisateurs mais peut entraîner des frais généraux administratifs, tandis que Mac fournit un contrôle plus strict et est considéré comme plus sécurisé.
3. Comment fonctionne le DAC?
Dans DAC, le propriétaire d’un objet spécifie les sujets qui peuvent y accéder. Par exemple, lors de la création d’un fichier, l’utilisateur décide des privilèges d’accès pour les autres utilisateurs. Le système d’exploitation applique ensuite ces autorisations lorsque d’autres essaient d’accéder au fichier.
4. Sur quoi est Mac basé sur?
Mac est basé sur les étiquettes de sécurité. Les sujets se voient attribuer un niveau de dégagement de sécurité, tandis que les objets de données sont classés avec un niveau de sécurité. Le système utilise ces étiquettes pour évaluer les demandes d’accès et garantit que l’autorisation d’un sujet correspond à la classification de l’objet accessible.
5. Quel modèle est le plus sécurisé?
Mac est généralement considéré comme plus sûr en raison de son contrôle plus stricte et de l’utilisation des étiquettes de sécurité. Il empêche les utilisateurs d’accéder à des objets avec des classifications plus élevées que leur niveau de dégagement, réduisant le risque d’accès non autorisé.
6. Quels sont les avantages du DAC?
DAC permet aux utilisateurs plus de liberté pour contrôler l’accès aux objets. Il est plus flexible et ne nécessite pas de configuration administrative approfondie. Les utilisateurs peuvent facilement partager l’accès avec d’autres en fonction de leur propre discrétion.
7. Quelles sont les limites du DAC?
Une limitation du DAC est qu’elle s’appuie fortement sur les utilisateurs pour prendre des décisions de contrôle d’accès correctes. Cela peut entraîner des erreurs ou des erreurs de configuration intentionnelles qui peuvent entraîner des violations de données. Le DAC n’a également pas la capacité d’imposer des politiques de sécurité strictes dans toute une organisation.
8. Comment Mac améliore-t-il la sécurité?
Mac améliore la sécurité en éliminant la discrétion des utilisateurs dans les décisions de contrôle d’accès. Il applique des politiques strictes en fonction des étiquettes de sécurité et réduit le risque de fuites de données accidentelles ou intentionnelles. De plus, Mac fournit une piste d’audit claire pour les demandes d’accès et peut être gérée de manière centralisée pour un meilleur contrôle.
9. Quels sont certains cas d’utilisation potentiels pour Mac?
Le MAC est couramment utilisé dans des environnements où le contrôle strict de l’accès est crucial, comme les organisations militaires, gouvernementales ou financières. Il convient aux scénarios où la confidentialité des données est de la plus haute importance et où les politiques de sécurité complètes doivent être appliquées.
dix. Comment les organisations peuvent-elles décider entre Mac et DAC?
Les organisations devraient prendre en compte leurs exigences de sécurité spécifiques, la nature de leurs données et leur capacité à gérer le contrôle d’accès. Si la confidentialité des données est primordiale et qu’il y a un besoin d’un contrôle strict, Mac peut être le meilleur choix. D’un autre côté, si la flexibilité et la liberté des utilisateurs sont une priorité, le DAC peut être suffisant.
Réponses détaillées:
1. Linux utilise-t-il Mac ou DAC?
Alors que Linux utilise principalement DAC (contrôle d’accès discrétionnaire) comme modèle de contrôle d’accès par défaut, il existe des distributions Linux qui implémentent Mac (contrôle d’accès obligatoire). Ces distributions, telles que Selinux et Apparmor, fournissent des fonctionnalités de sécurité améliorées en implémentant des mécanismes Mac aux côtés du modèle DAC traditionnel.
2. Quelles sont les principales différences entre Mac et DAC?
La principale différence entre Mac et DAC réside dans qui détermine l’accès aux objets. Dans DAC (contrôle d’accès discrétionnaire), le propriétaire d’un objet spécifie quels sujets peuvent y accéder. Cela permet une plus grande liberté et flexibilité des utilisateurs, mais peut entraîner des risques de sécurité potentiels si les autorisations d’accès sont mal configurées ou mal utilisées. D’un autre côté, dans Mac (contrôle d’accès obligatoire), le système détermine l’accès en fonction des étiquettes de sécurité et des politiques. Les utilisateurs n’ont pas la discrétion d’accorder ou de modifier les droits d’accès. Mac fournit un contrôle et une sécurité plus stricts mais nécessite plus de frais généraux administratifs.
3. Comment fonctionne le DAC?
DAC (Contrôle d’accès discrétionnaire) fonctionne en permettant au propriétaire d’un objet de spécifier des autorisations d’accès pour d’autres sujets. Par exemple, lors de la création d’un fichier, un utilisateur peut définir, écrire, écrire ou exécuter des autorisations pour des utilisateurs ou des groupes spécifiques. Lorsque quelqu’un essaie d’accéder au fichier, le système d’exploitation vérifie s’ils ont les autorisations nécessaires telles que définies par le propriétaire du fichier. Si les autorisations correspondent, l’accès est accordé; Sinon, il est refusé.
4. Sur quoi est Mac basé sur?
Mac (contrôle d’accès obligatoire) est basé sur le concept des étiquettes de sécurité. Dans ce modèle, les sujets (utilisateurs) et les objets (données) se voient attribuer des étiquettes de sécurité qui indiquent leur niveau de sensibilité ou de classification. Les sujets se voient attribuer des dégagements de sécurité, tandis que les objets se voient attribuer des classifications de sécurité. Le système utilise ces étiquettes pour prendre des décisions de contrôle d’accès. Par exemple, un sujet ayant une autorisation “secrète” peut avoir accès à des objets de données avec une classification “top secret” mais pas à ceux qui ont une classification plus élevée.
5. Quel modèle est le plus sécurisé?
MAC (contrôle d’accès obligatoire) est généralement considéré comme plus sécurisé par rapport au DAC (contrôle d’accès discrétionnaire). Le contrôle strict de Mac, basé sur les étiquettes et les politiques de sécurité, réduit le risque d’accès non autorisé ou de fuites de données. Les utilisateurs ne peuvent pas accorder à eux-mêmes d’accorder un accès au-delà de leur niveau d’autorisation de sécurité. Avec le DAC, il y a une plus grande dépendance à l’égard des utilisateurs pour prendre des décisions de contrôle d’accès correctes, ce qui peut entraîner des erreurs de configuration accidentelles ou intentionnelles qui compromettent la sécurité.
6. Quels sont les avantages du DAC?
L’un des principaux avantages du DAC (Contrôle d’accès discrétionnaire) est sa flexibilité et sa liberté des utilisateurs pour contrôler l’accès aux objets. Les utilisateurs ont la discrétion d’accorder ou de révoquer les autorisations d’accès à leurs propres objets. Cela permet une collaboration et un partage faciles des ressources sans compter sur une intervention administrative. DAC réduit également les frais généraux administratifs car les utilisateurs peuvent gérer leurs propres paramètres de contrôle d’accès.
7. Quelles sont les limites du DAC?
Malgré ses avantages, le DAC (contrôle d’accès discrétionnaire) a des limites qui peuvent affecter la sécurité. Une limitation est le potentiel pour les utilisateurs de prendre des décisions de contrôle d’accès incorrectes. Si un utilisateur a accidentellement mal congénéré les autorisations ou accorde intentionnellement un accès excessif à d’autres, les données sensibles peuvent être à risque. Une autre limitation est le manque de contrôle centralisé et la capacité d’appliquer des politiques de sécurité cohérentes dans une organisation. Le DAC s’appuie fortement sur la discrétion des utilisateurs, ce qui peut entraîner des pratiques de sécurité incohérentes ou inadéquates.
8. Comment Mac améliore-t-il la sécurité?
Mac (contrôle d’accès obligatoire) améliore la sécurité en supprimant la discrétion des utilisateurs dans les décisions de contrôle d’accès. Le système applique des politiques strictes en fonction des étiquettes de sécurité et des dégagements. Cela réduit le risque de fuites de données accidentelles ou intentionnelles ou d’accès non autorisé. Mac fournit une piste d’audit claire pour les demandes d’accès et permet la gestion centralisée des politiques de sécurité, assurant un accès cohérent et contrôlé dans toute l’organisation.
9. Quels sont certains cas d’utilisation potentiels pour Mac?
MAC (contrôle d’accès obligatoire) est généralement mis en œuvre dans des environnements où le contrôle d’accès strict est crucial. Par exemple, les organisations militaires, les agences gouvernementales ou les institutions financières exigent souvent que Mac assure la confidentialité et l’intégrité des informations classifiées ou sensibles. Toute organisation traitant de données très sensibles ou soumises à des exigences réglementaires peut bénéficier de la sécurité améliorée fournie par Mac.
dix. Comment les organisations peuvent-elles décider entre Mac et DAC?
Lors de la décision entre Mac (contrôle d’accès obligatoire) et DAC (contrôle d’accès discrétionnaire), les organisations doivent considérer leurs exigences de sécurité spécifiques et la nature de leurs données. Si la confidentialité des données et le contrôle strict sont de la plus haute importance, Mac peut être le choix préféré. Il offre un niveau de sécurité plus élevé en restreignant l’accès basé sur les dégagements de sécurité et les classifications. Cependant, si la flexibilité et la liberté des utilisateurs dans la gestion du contrôle d’accès sont prioritaires, le DAC peut être suffisant, en particulier dans les environnements où les frais généraux administratifs doivent être minimisés.
Contrôle d’accès obligatoire vs contrôle d’accès discrétionnaire: lequel choisir
Le contrôle d’accès discrétionnaire est un modèle assez populaire car il permet beaucoup de liberté pour les utilisateurs et ne fait pas’t provoquer des frais généraux administratifs. Cependant, il a plusieurs limitations considérables.
Linux utilise-t-il Mac ou DAC?
Quelles sont les principales différences entre Mac (contrôle d’accès obligatoire) et DAC (contrôle d’accès discrétionnaire)
Dans le contrôle discrétionnaire d’accès (DAC), le propriétaire de l’objet spécifie quels sujets peuvent accéder à l’objet. Dans le contrôle d’accès obligatoire (Mac), le système (et non les utilisateurs) détermine quels sujets peuvent accéder aux objets de données spécifiques.
Dans le contrôle discrétionnaire d’accès (DAC), le propriétaire de l’objet spécifie quels sujets peuvent accéder à l’objet. Le contrôle d’accès obligatoire (Mac) s’appuie sur les étiquettes de classification (et non les utilisateurs) pour déterminer quels sujets peuvent accéder aux objets de données spécifiques.
Dans le contrôle discrétionnaire d’accès (DAC), le système (et non les utilisateurs) spécifie les sujets qui peuvent accéder aux objets de données spécifiques. Dans le contrôle d’accès obligatoire (Mac), le propriétaire de l’objet détermine quels sujets peuvent accéder à l’objet.
Explication
Questions et réponses très déroutantes: veuillez refaire cette question, elle est épouvantable et nécessite une réparation grammaticale dans les deux réponses fournies.
Contrôle d’accès discrétionnaire
Dans le contrôle discrétionnaire d’accès (DAC), le propriétaire de l’objet spécifie quels sujets peuvent accéder à l’objet. Ce modèle est appelé discrétionnaire car le contrôle de l’accès est basé sur la discrétion du propriétaire.
La plupart des systèmes d’exploitation tels que toutes les fenêtres, Linux et Macintosh et la plupart des saveurs d’UNIX sont basés sur des modèles DAC.
Dans ces systèmes d’exploitation, lorsque vous créez un fichier, vous décidez des privilèges d’accès que vous souhaitez donner à d’autres utilisateurs; Lorsqu’ils accéderont à votre fichier, le système d’exploitation prendra la décision de contrôle d’accès en fonction des privilèges d’accès que vous avez créés.
Contrôle d’accès obligatoire
Dans le contrôle d’accès obligatoire (Mac), le système (et non les utilisateurs) spécifie les sujets qui peuvent accéder aux objets de données spécifiques.
Le modèle Mac est basé sur les étiquettes de sécurité. Les sujets reçoivent une autorisation de sécurité (secret, top secret, confidentiel, etc.), et les objets de données reçoivent une classification de sécurité (secret, top secret, confidentiel, etc.). Les données de dégagement et de classification sont stockées dans les étiquettes de sécurité, qui sont liées aux sujets et objets spécifiques.
Lorsque le système prend une décision de contrôle d’accès, il essaie de faire correspondre l’autorisation du sujet avec la classification de l’objet. Par exemple, si un utilisateur a une autorisation de sécurité du secret et qu’il demande un objet de données avec une classification de sécurité de Top Secret, l’utilisateur se verra refuser l’accès car son autorisation est inférieure à la classification de l’objet.
Edit: totalement d’accord pour une question très déroutante et doit être supprimé ou simplifié
Contrôle d’accès obligatoire vs contrôle d’accès discrétionnaire: lequel choisir?
Le contrôle d’accès est l’une des pratiques de cybersécurité les plus importantes. Ajustement minutieux des utilisateurs’ Les droits d’accès aident à sécuriser les données sensibles et à réduire les chances d’une attaque réussie.
Cependant, le choix d’un modèle de contrôle d’accès pertinent pour votre organisation peut être difficile. Dans l’un de nos articles précédents, nous avons passé en revue les modèles de contrôle d’accès basés sur les rôles et basés sur des attributs. Cet article traite des cas d’utilisation pour les modèles de contrôle d’accès obligatoires et discrétionnaires. Nous montrons également des différences entre le contrôle d’accès discrétionnaire (DAC) et le contrôle d’accès obligatoire (MAC) pour vous aider à en choisir l’un plutôt que l’autre. Enfin, nous fournissons des conseils de mise en œuvre.
Modèles de contrôle d’accès: pourquoi sont-ils importants?
Contrôle d’accès réglemente les utilisateurs, les applications et les appareils peuvent afficher, modifier, ajouter et supprimer des ressources dans une organisation’environnement. Le contrôle de l’accès est l’une des pratiques clés pour protéger les données sensibles contre le vol, la mauvaise utilisation, les abus et d’autres menaces. Il y a deux niveaux de contrôle d’accès: physique et logique.
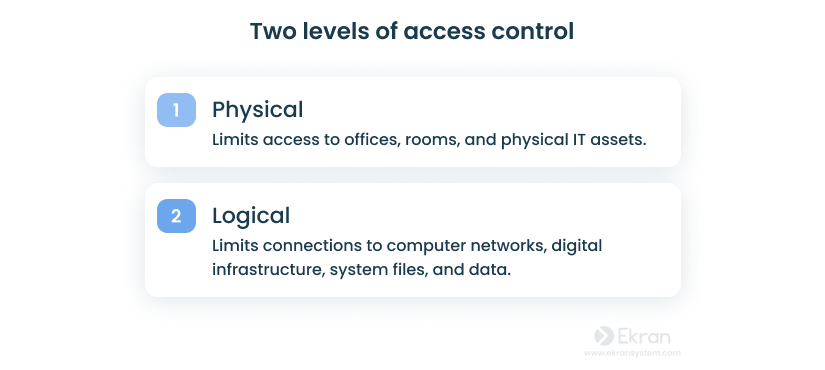
Le contrôle d’accès aide à atténuer les menaces d’initié et d’étranger. Ce’s pourquoi il réglementations, lois et normes – Nist, Hipaa, PCI DSS, et autres – appliquer des mesures de contrôle d’accès physiques et logiques strictes. Dans cet article, nous discutons des modèles de contrôle d’accès logique.
Il existe plusieurs modèles de contrôle d’accès logiques, notamment obligatoire, discrétionnaire, basé sur les rôles, et attribut. Le processus de choix et de déploiement de l’un de ces modèles semble différent pour chaque organisation. Le choix du modèle dépend de:
- La nature des données protégées
- Exigences informatiques et normes de l’industrie
- Le nombre d’employés
- Le budget de la cybersécurité
Laisser’s Découvrez quand utiliser les modèles de contrôle d’accès obligatoire et discrétionnaire.
Qu’est-ce que le contrôle d’accès obligatoire?
Contrôle d’accès obligatoire (Mac) est un modèle de contrôle d’accès où le système d’exploitation offre aux utilisateurs un accès basé sur Confidentialité des données et niveaux de dégagement des utilisateurs. Dans ce modèle, l’accès est accordé sur un dois savoir Base: Les utilisateurs doivent prouver le besoin d’informations avant d’atteindre l’accès.
Mac est également appelé un modèle de contrôle non discritaire, ce qui signifie que le contrôle n’est pas’t gagné à la discrétion de l’utilisateur ou du propriétaire de fichier. MAC ITITS Principes de confiance zéro avec ses mécanismes de contrôle.
Mac est considéré le plus sécurisé de tous les modèles de contrôle d’accès. Les règles d’accès dans ce modèle sont définies manuellement par les administrateurs système et strictement appliquées par le système d’exploitation ou le noyau de sécurité. Les utilisateurs réguliers peuvent’t modifier les attributs de sécurité même pour les données, ils’Ve créé.
Quels sont les principes de base de Mac?

- La plus grande vie privée et confidentialité de l’organisation’Les ressources sont primordiales. Personne n’a de privilèges par défaut pour accéder ou modifier quelqu’un’s données.
- L’approvisionnement d’accès est administré de manière centralisée.
- Chaque individu et ressource du système possède des étiquettes de sécurité avec sa classification et sa catégorie.
Avec Mac, le processus d’accès ressemble à ceci:
- L’administrateur configure les politiques d’accès et définit les attributs de sécurité: niveaux de confidentialité, autorisation d’accès à différents projets et types de ressources.
- L’administrateur attribue chaque sujet (utilisateur ou ressource qui accède aux données) et à l’objet (fichier, base de données, port, etc.) un ensemble d’attributs.
- Lorsqu’un sujet tente d’accéder à un objet, le système d’exploitation examine le sujet’S des attributs de sécurité et décide si l’accès peut être accordé.
- Pour obtenir l’accès à l’objet, l’utilisateur fournit ses informations d’identification.
En plus de vérifier les niveaux de confidentialité et de dégagement (correspondances de classification entre le sujet et l’objet), les systèmes d’exploitation font attention correspondances de catégorie Entre le sujet et l’objet. Avoir un “Top secret” La classification ne fait pas’t Fournit automatiquement à un utilisateur un accès complet à un fichier s’il est’t un membre de la catégorie requise pour l’objet.
Laisser’s Jetez un œil à l’exemple de la mise en œuvre du contrôle d’accès obligatoire. Supposons qu’une organisation possède des données qui ont le “Top secret” niveau de confidentialité et “projet d’ingénierie” étiquette de sécurité. Il’s disponible pour un ensemble d’utilisateurs qui ont les deux “Top secret” Autorisation (classification) et autorisation d’accéder aux documents d’ingénierie (catégorie). Ces utilisateurs peuvent également accéder aux informations qui nécessitent un niveau de dégagement inférieur. Mais les employés ayant des niveaux de dégagement inférieurs ou aucun droit pour accéder aux documents d’ingénierie peuvent’t accéder à ces informations.
Mac apporte beaucoup d’avantages à un système de cybersécurité. Mais il a plusieurs inconvénients à considérer. Laisser’s observer les inconvénients et les avantages du contrôle d’accès obligatoire.

- Niveau élevé de protection des données – Un administrateur définit l’accès aux objets et les utilisateurs peuvent’t modifier cet accès.
- Granularité – Un administrateur définit manuellement les droits d’accès aux utilisateurs et l’accès aux objets.
- Immunité aux attaques de chevaux de Troie – Les utilisateurs peuvent’t déclassifier les données ou partager l’accès aux données classifiées.
- Moins d’erreurs – Les politiques strictes et constamment contrôlées aident à réduire les erreurs du système qui conduisent à des utilisateurs trop privés.
- Division stricte – Les administrateurs divisent les utilisateurs en sous-ensembles et limitent l’exposition aux ressources pour ces sous-ensembles à l’aide d’attributs de sécurité.

- Maintenabilité – La configuration manuelle des niveaux de sécurité et des dégagements nécessite une attention constante des administrateurs.
- Évolutivité – Mac ne fait pas’t échelle T automatiquement. Les nouveaux utilisateurs et éléments de données de la demande de données mises à jour constantes dans les objets et les configurations de compte.
- Interférence avec le travail des utilisateurs – Les utilisateurs doivent demander l’accès à chaque nouvelle pièce de données; ils peuvent’t Configurer les paramètres d’accès pour leurs propres données.
Quand utiliser Mac
Ce modèle de contrôle d’accès est principalement utilisé par les organisations gouvernementales, les militaires et les institutions d’application de la loi. Mac est utilisé par le Le gouvernement américain pour sécuriser les informations classifiées et pour soutenir Sécurité à plusieurs niveaux politiques et applications. Pour une meilleure protection des données et Conformité dans le secteur de l’assurance et la sphère bancaire, les organisations utilisent Mac pour contrôler l’accès aux données du compte client. Ce modèle de contrôle d’accès non discritaire peut également protéger l’accès à une base de données, où les procédures, les tables, les vues et autres éléments seront les objets.
Il’S raisonnable d’utiliser Mac dans des organisations qui apprécient la sécurité des données plus que la flexibilité opérationnelle et les coûts. La mise en œuvre de Mac dans une organisation privée est rare en raison de la complexité et de l’inflexibilité d’un tel système.
Un modèle Mac pur fournit un niveau de sécurité élevé et granulaire. D’un autre côté, il’est difficile à installer et à entretenir. Ce’S pourquoi il’s commun de combiner Mac avec d’autres modèles de contrôle d’accès.
Par exemple, le combiner avec le modèle basé sur les rôles accélère la configuration des profils utilisateur. Au lieu de définir les droits d’accès pour chaque utilisateur, un administrateur peut créer des rôles utilisateur. Chaque organisation a des utilisateurs avec des rôles et des droits d’accès similaires: les employés ayant le même poste de poste, les fournisseurs tiers, etc. Un administrateur peut configurer des rôles pour ces groupes au lieu de configurer des profils utilisateur individuels à partir de zéro.
Une autre combinaison populaire est Mac et le modèle de contrôle d’accès discrétionnaire, ou DAC. Mac peut être utilisé pour sécuriser les données sensibles, tandis que le DAC permet aux collègues de partager des informations dans un système de fichiers d’entreprise.
Qu’est-ce que le contrôle d’accès discrétionnaire?
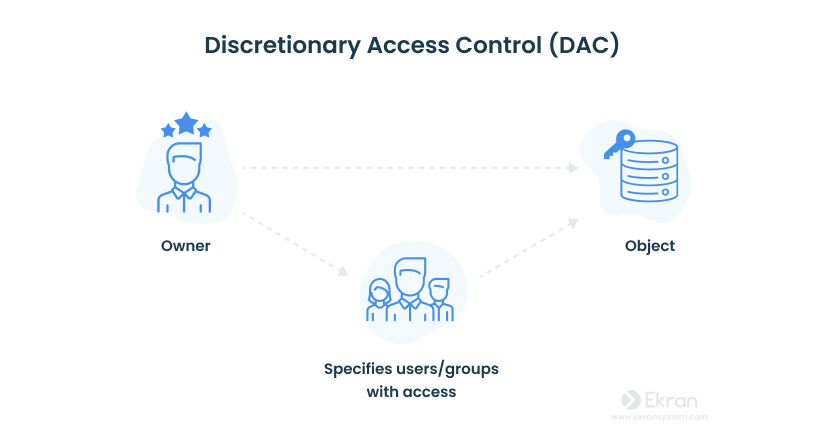
Contrôle d’accès discrétionnaire est un modèle de contrôle d’accès basé sur l’identité qui fournit aux utilisateurs un certain contrôle sur leurs données. Les propriétaires de données (créateurs de documents ou tout utilisateur autorisé à contrôler les données) peuvent définir des autorisations d’accès pour des utilisateurs ou des groupes d’utilisateurs spécifiques. En d’autres termes, à qui donner accès à et quels privilèges à accorder sont décidés au propriétaire de la ressource’S discrétion.
Les autorisations d’accès pour chaque élément de données sont stockées dans un Liste de contrôle d’accès (ACL). Un administrateur crée cette liste lorsqu’un utilisateur accorde l’accès à quelqu’un. La liste peut être générée automatiquement. Un ACL comprend des utilisateurs et des groupes qui peuvent accéder aux données et les niveaux d’accès qu’ils ont. Un administrateur système peut également appliquer un LCA. Dans ce cas, l’ACL agit comme une politique de sécurité et les utilisateurs réguliers peuvent’t Modifier ou le remplacer.
Quels sont les principes de base du DAC?
- Les caractéristiques des objets (taille, nom, chemin de répertoire) sont invisibles pour les utilisateurs qui sont’t autorisé.
- Plusieurs tentatives d’accès infructueuses imposent une authentification multi-facteurs supplémentaires ou refuser l’accès.
- Les utilisateurs peuvent transférer la propriété de leur objet à d’autres utilisateurs. De plus, le propriétaire détermine le type d’accès d’autres utilisateurs. Sur la base de ces privilèges d’accès, le système d’exploitation décide d’accorder l’accès à un fichier.
Gagner accès à un fichier dans le modèle DAC fonctionne comme ceci:
- L’utilisateur 1 crée un fichier et devient son propriétaire, ou obtient des droits d’accès à un fichier existant.
- L’utilisateur 2 demande l’accès à ce fichier. Ils fournissent leurs informations d’identification: nom d’utilisateur, mot de passe ou autre chose.
- L’utilisateur 1 accorde l’accès à leur discrétion. Cependant, l’utilisateur 1 peut’T Gréaison des droits d’accès qui dépassent le leur. Par exemple, si l’utilisateur 1 ne peut lire qu’un document, ils peuvent’t Autoriser l’utilisateur 2 à le modifier.
- S’il y a’S Aucune contradiction entre l’ACL créée par un administrateur et la décision prise par l’utilisateur 1, l’accès est accordé.
Le contrôle d’accès discrétionnaire est un modèle assez populaire car il permet beaucoup de liberté pour les utilisateurs et ne fait pas’t provoquer des frais généraux administratifs. Cependant, il a plusieurs limitations considérables.
Pour les avantages et les inconvénients du DAC
- Convivial – Les utilisateurs peuvent gérer leurs données et accéder rapidement aux données d’autres utilisateurs.
- Flexible – Les utilisateurs peuvent configurer les paramètres d’accès aux données sans administrateurs.
- Facile à maintenir – L’ajout de nouveaux objets et des utilisateurs ne’T prenant beaucoup de temps pour l’administrateur.
- Granulaire – Les utilisateurs peuvent configurer les paramètres d’accès pour chaque élément de données.
- Faible niveau de protection des données – DAC peut’t Assurer une sécurité fiable car les utilisateurs peuvent partager leurs données comme ils le souhaitent.
- Gestion de l’accès obscur – Là’S pas de gestion de l’accès centralisé, donc pour découvrir les paramètres d’accès, vous devez vérifier chaque ACL.
- Superposition des privilèges des utilisateurs– Un conflit d’autorisations peut se produire avec les utilisateurs de plusieurs groupes de travail imbriqués.
Quand utiliser DAC
DAC devait’Il ne sera pas utilisé par des organisations qui travaillent avec des données extrêmement sensibles (médical, financier, militaire, etc.) pour plusieurs raisons:
- Si l’utilisateur 1 partage les droits d’accès avec l’utilisateur 2, là’S Aucune garantie que l’utilisateur 2 a besoin de cet accès au travail, gagné’t voler ou corrompre les données, et a gagné’T Gréniquez l’accès à un utilisateur malveillant.
- Il’est impossible de contrôler les flux d’informations à l’intérieur du réseau.
- Il’est impossible de faire respecter les principes du moindre privilège, de savoir et de séparer les fonctions.
Dans le même temps, le DAC est un bon choix pour les petites entreprises avec un personnel informatique limité et des budgets de cybersécurité. Il permet de partager des informations et assure le bon fonctionnement de l’entreprise. Cette approche, lorsqu’elle est appliquée dans une organisation de 10 à 20 employés, n’a pas la complexité et les défis de surveillance associés à l’utilisation du DAC dans les organisations avec des centaines ou des milliers d’employés.
Différences entre DAC et Mac: table de comparaison
Laisser’s Revoir les caractéristiques clés de ces deux modèles – contrôle d’accès obligatoire par rapport au contrôle d’accès discrétionnaire – et voir les différences entre Mac et DAC.
| Caractéristique | MAC | DAC |
| Contrôle d’accès appliqué par | Administrateurs et système d’exploitation | Administrateurs et utilisateurs |
| Forme de politique de contrôle d’accès | Niveaux de confidentialité et dégagements | Listes de contrôle d’accès avec les identités de l’utilisateur |
| La flexibilité |  |  |
| Évolutivité | | |
| Simplicité | | |
| Entretien | Dur | Facile |
| Coût de la mise en œuvre | Haut | Faible |
| Granularité | Élevé (les administrateurs ajustent les dégagements pour chaque utilisateur et objet manuellement) | Élevé (les utilisateurs peuvent attribuer des droits d’accès à tout autre utilisateur ou groupe) |
| Facile à utiliser | | |
| Niveau de sécurité | Haut | Faible |
| Utile pour | Gouvernement, militaire, chargé de la loi | Petites et moyennes entreprises |
| Utilisateurs de confiance | Seuls les administrateurs | Tous les utilisateurs |
| Base pour obtenir des décisions d’accès | Tâches et objets qui ont leurs propres identifiants | IDS de propriété et d’utilisateurs |
Cette comparaison obligatoire contre le contrôle d’accès discrétionnaire montre qu’ils’Re très différents modèles de contrôle d’accès, adaptés à différents types d’organisations. DAC fonctionne bien pour les organisations qui nécessitent une flexibilité et des workflows conviviaux. D’un autre côté, Mac est plus adapté aux organisations qui travaillent avec des données très sensibles.
Mettre en œuvre une gestion d’accès robuste et flexible avec le système Ekran
Il existe de nombreuses organisations qui nécessitent des éléments à la fois du contrôle discrétionnaire du contrôle d’accès et des modèles de contrôle d’accès obligatoires. La flexibilité, l’évolutivité et la simplicité du DAC sont importantes pour créer un flux de travail simple et ininterrompu. Dans le même temps, les organisations pourraient avoir besoin du haut niveau de sécurité et de granularité offerte par le modèle Mac.
Ces caractéristiques sont-elles cruciales pour votre organisation? Système ekran’S La fonctionnalité de gestion de l’accès peut vous aider à tirer le meilleur de Mac et DAC avec une plate-forme tout-en-un. Nous offrons une large gamme de possibilités de contrôle d’accès:
- Gestion de l’identité – L’authentification et l’autorisation automatisées des utilisateurs confirment les identités pour réduire les risques d’accès non autorisé ou malveillant.
- Authentification multi-facteurs – Confirmer les utilisateurs’ Identités en les vérifiant doubler en utilisant divers facteurs (connaissances, héritage, possession) afin d’arrêter les intrus et de fournir un niveau supplémentaire de contrôle d’accès.
- Authentification secondaire – Confirmer chaque utilisateur’S Identité pour les comptes partagés en demandant des informations d’identification personnelles.
- Mot de passe et gestion secrète – Mots de passe uniques automatisés, création d’identification et rotation régulière simplifier votre administrateur’s travail, car il y a moins de procédures manuelles. De plus, il réduit les chances d’erreurs de l’utilisateur sans avoir besoin de se souvenir ou de noter les mots de passe.
- Gestion de l’accès privilégié – Un contrôle robuste sur les privilèges des utilisateurs et la surveillance des séances utilisateur vous aident à sécuriser les manipulations avec les données les plus importantes de votre organisation.
- Demander un flux de travail d’approbation – Un moyen sécurisé de contrôler tous les utilisateurs’ Demandes d’accès lorsque l’administrateur voit et contrôle toutes les tentatives d’accès.
Conclusion
Après avoir comparé les deux approches et comprendre les différences entre DAC et Mac, nous voyons qu’ils’Re deux modèles opposés de contrôle d’accès. Mac est contrôlé par les administrateurs et nécessite beaucoup de temps et d’efforts pour maintenir, mais il offre un niveau élevé de sécurité. DAC est beaucoup plus facile à implémenter et à maintenir, car les utilisateurs peuvent gérer l’accès aux données qu’ils possèdent. Cependant, DAC ISN’t assez bon pour protéger les enregistrements sensibles.
Avec le système Ekran, vous pouvez combiner les avantages de ces deux modèles de contrôle d’accès. De plus, Ekran peut appliquer un modèle de contrôle d’accès basé sur les rôles, ce qui établit un équilibre entre la sécurité et la gestion.
Demander des prix pour le système ekran’S Fonctionnalité de gestion de l’accès pour simplifier et sécuriser votre contrôle d’accès.
Linux utilise-t-il Mac ou DAC?

Améliorez vos compétences de codage avec la pratique
A-143, 9e étage, tour d’entreprise souverain, secteur-136, Noida, Uttar Pradesh – 201305
- L’informatique
- Notes GATE CS
- Systèmes d’exploitation
- Réseau informatique
- Système de gestion de base de données
- Génie logiciel
- Conception de logique numérique
- Maths d’ingénierie
- Python
- Exemples de programmation Python
- Tutoriel Django
- Projets Python
- Python Tkinter
- Tutoriel OpenCV Python
- Question d’entrevue Python
- Science des données et ML
- Science des données avec Python
- Science des données pour débutant
- Tutoriel d’apprentissage automatique
- Maths pour l’apprentissage automatique
- Tutoriel pandas
- Tutoriel Numpy
- Tutoriel NLP
- Tutoriel d’apprentissage en profondeur
- DevOps
- Git
- AWS
- Docker
- Kubernetes
- Azur
- GCP
- Programmation compétitive
- Top DSA pour CP
- Top 50 problèmes d’arbres
- Top 50 Problèmes de graphique
- Top 50 des problèmes de tableau
- Top 50 problèmes de chaîne
- Top 50 problèmes DP
- Top 15 sites Web pour CP
- Conception du système
- Qu’est-ce que la conception du système
- SD monolithique et distribué
- Évolutivité en SD
- Bases de données en SD
- Conception de haut niveau ou HLD
- Conception de bas niveau ou LLD
- Meilleures questions d’entrevue SD
- Coin interview
- Préparation de l’entreprise
- Préparation de SDE
- Coin d’entrevue de l’entreprise
- Entretien expérimenté
- Entretien de stage
- Programmation compétitive
- Aptitude
- École GFG
- NOTES CBSE pour la classe 8
- NOTES CBSE pour la classe 9
- NOTES CBSE pour la classe 10
- NOTES CBSE pour la classe 11
- NOTES CBSE pour la classe 12
- Grammaire Anglaise
- Commerce
- Comptabilité
- Études de commerce
- Microéconomie
- Macroéconomie
- Statistiques pour l’économie
- Développement économique indien
- UPSC
- Notes politiques
- Notes de géographie
- Notes d’histoire
- Notes de science et de technologie
- Notes économiques
- Sujets importants de l’éthique
- Papiers de l’année précédente UPSC
- SSC / Banking
- Syllabus SSC CGL
- Syllabus SBI PO
- Syllabus du greffier SBI
- Syllabus IBPS PO
- Syllabus du greffier IBPS
- Questions d’aptitude
- Documents de pratique SSC CGL
- Écrire et gagner
- Ecrire un article
- Améliorer un article
- Choisissez des sujets à écrire
- Rédiger une expérience d’entrevue
- Des stages
- Stage vidéo
Nous utilisons des cookies pour vous assurer d’avoir la meilleure expérience de navigation sur notre site Web. En utilisant notre site, vous reconnaissez que vous avez lu et compris notre Politique de cookie & politique de confidentialité J’ai compris !
Amélioration
Cet article est amélioré par un autre utilisateur en ce moment. Vous pouvez suggérer les modifications pour l’instant et ce sera sous l’article’S Tabulation de discussion.
Vous serez informé par e-mail une fois que l’article sera disponible pour améliorer. Merci pour vos précieux commentaires!
4.2. SELINUX ET Contrôle d’accès obligatoire (Mac)
Linux (Selinux) amélioré par la sécurité est une implémentation de Mac dans le noyau Linux, la vérification des opérations autorisées après la vérification des contrôles d’accès discrétionnaire standard (DAC). Selinux peut appliquer une stratégie de sécurité personnalisable par l’utilisateur sur les processus en cours d’exécution et leurs actions, y compris les tentatives d’accès aux objets du système de fichiers. Activé par défaut dans Red Hat Enterprise Linux, Selinux limite la portée des dommages potentiels qui peuvent résulter de l’exploitation des vulnérabilités dans les applications et les services système, tels que l’hyperviseur.
SVirt s’intègre à LibVirt, une couche d’abstraction de gestion de virtualisation, pour fournir un framework Mac pour les machines virtuelles. Cette architecture permet à toutes les plates-formes de virtualisation prises en charge par Libvirt et toutes les implémentations MAC prises en charge par SVIRT pour interopérer.