


Bitdefender rimuove i virus?
Cosa dovrei fare quando Bitdefender rileva un’infezione sul mio computer
Riepilogo
Quando BitDefender rileva un’infezione sul computer, di solito richiede un’azione automatica per rimuovere il malware. Tuttavia, se l’infezione persiste, potrebbe essere necessario utilizzare l’ambiente di salvataggio Bitdefender per eliminare il malware testardo al di fuori del sistema operativo. Questo articolo fornisce istruzioni dettagliate su come procedere quando Bitdefender trova un’infezione sul computer Windows.
Punti chiave
- BitDefender rimuove automaticamente la maggior parte delle infezioni senza alcun input dell’utente.
- Per garantire che l’infezione sia sparita, controlla la sezione Notifiche nel programma BitDefender.
- Se la minaccia è bloccata con successo, sei al sicuro.
- Se la minaccia non può essere eliminata, prova ad aggiornare Bitdefender ed eseguire una scansione di sistema.
- Se l’infezione rimane, potrebbe essere necessario rimuoverlo manualmente usando il registro di scansione.
- In casi estremi, potrebbe essere necessario utilizzare l’ambiente di salvataggio Bitdefender per eliminare il malware.
Domande
- Cosa fa Bitdefender quando rileva un’infezione?
- Come posso assicurarmi che l’infezione sia sparita dopo che Bitdefender ha agito?
- Cosa dovrei fare se Bitdefender ha bloccato con successo la minaccia?
- Quali passi dovrei seguire se Bitdefender non poteva eliminare la minaccia?
- Come aggiorno Bitdefender?
- Come eseguo una scansione di sistema con bitdefender?
- Cosa dovrei fare se Bitdefender trova ancora file infetti?
- Posso eliminare un file se sospetto che sia un falso allarme?
- Cos’è l’ambiente di salvataggio Bitdefender?
- Dove posso trovare ulteriori informazioni sulla disinfezione di un computer da Windows esterno?
- C’è una cassetta degli attrezzi o strumenti di rimozione disponibili?
- Qual è il livello di allerta del virus globale?
- Cos’è rootkit.Sirefef.Gen?
Bitdefender intraprende automaticamente l’infezione e rimuove il malware senza richiedere alcun input dell’utente.
Per verificare se l’infezione è sparita, apri il programma BitDefender e vai alle notifiche. Cerca la voce relativa al rilevamento delle minacce per vedere l’azione che Bitdefender ha intrapreso e la data e il tempo si sono verificate.
Se la notifica indica che la minaccia è stata bloccata con successo, sei al sicuro. Bitdefender si è già preso cura dell’infezione.
Se la notifica afferma che la minaccia non poteva essere eliminata, è necessario aggiornare Bitdefender per assicurarsi che abbia le ultime firme del virus. Dopo l’aggiornamento, eseguire una scansione di sistema per controllare accuratamente il computer per malware.
Per aggiornare BitDefender, fare clic con il pulsante destro del mouse sull’icona BitDefender nel vassoio di sistema e fare clic su Aggiorna ora. Attendere fino al completamento dell’aggiornamento.
Per eseguire una scansione di sistema, aprire il programma BitDefender e fare clic su Protezione. Nel modulo antivirus, fai clic su Apri. Quindi, fare clic sul pulsante Esegui scansione accanto a System Scan e Attendere la scansione per completare.
Se BitDefender rileva ancora i file infetti dopo la scansione del sistema, utilizzare il registro di scansione per identificare il percorso del file infetto. Seguire le istruzioni in questo articolo per rimuovere manualmente l’infezione.
Se sospetti che un file non sia infetto o faccia parte del sistema operativo Windows, non eliminarlo. Invece, contatta il supporto Bitdefender per assistenza.
Bitdefender Rescue Environment è una funzione disponibile solo su Windows 10 e successivamente. Ti consente di eliminare il malware testardo al di fuori del sistema operativo. Se tutti gli altri metodi falliscono, potrebbe essere necessario utilizzare questa funzione per rimuovere l’infezione.
In questo articolo è possibile trovare maggiori informazioni sulla disinfezione di un computer da Windows esterno: Disinfezione di un computer da Windows esterno.
Sì, Bitdefender offre una cassetta degli attrezzi con vari strumenti di rimozione per virus noti. È possibile sfogliare il database di virus noti e scaricare lo strumento appropriato per avviare il processo di rimozione del virus.
Il livello di allarme del virus globale è attualmente medio.
Rootkit.Sirefef.Gen è un sofisticato rootkit in modalità kernel che può compromettere la sicurezza e la stabilità di un sistema informatico.
Cosa dovrei fare quando Bitdefender rileva un’infezione sul mio computer
Come ultima risorsa, potrebbe essere necessario utilizzare l’ambiente di salvataggio BitDefender per eliminare il malware testardo al di fuori del sistema operativo. Questa funzione è disponibile solo su Windows 10 e successivamente. Dai un’occhiata a questo articolo per ulteriori informazioni sulla disinfezione di un computer da Windows esterno.
Bitdefender rimuove i virus?
Об этой сттце
Ыы зарегистрировали подозритеstituire. С помощю ээй ст р ы ыы сможем о imperceде quello. Почему ээо мо л поззти?
Эта страница отображается в тех с лччч, когда автоматическиtal систе quisi которые наршают условия иполззования. Страница перестан scegliere. До этого момента для иполззования сжж google необходимо пхоходить поверку по по по по по.
” ылку запросов. Если ы и ипоеете общий доступ в интернет, проmma. Обратитесь к с ое системому администратору. Подробнеi.
Проверка по слову может также появляться, если вы вводите сложные запросы, обычно распространяемые автоматизированными системами, или же вводите запросы очень часто.
Cosa dovrei fare quando Bitdefender rileva un’infezione sul mio computer?
Questo articolo spiega come procedere dopo aver appreso che Bitdefender ha rilevato un’infezione sul computer Windows. Potresti scoprire che c’è un’infezione sul tuo dispositivo in uno di questi modi:
- Hai scansionato il tuo dispositivo e Bitdefender ha trovato oggetti infetti su di esso.
- Un avviso di minaccia ti informa che Bitdefender ha bloccato una o più minacce sul dispositivo.
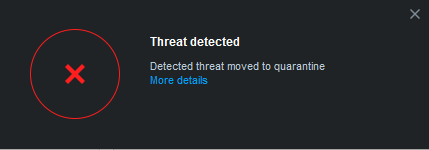
Bitdefender ha trovato un’infezione sul mio computer. Cosa fare?
Quando Bitdefender trova un’infezione sul tuo computer, di solito intraprende un’azione automatica contro di esso e si sbarazza del malware senza richiedere alcun input dalla tua parte.
Per essere sicuri che l’infezione sia sparita, visualizza il tuo programma di sicurezza Bitdefender e fai clic su Notifiche Nel menu sul lato sinistro dell’interfaccia. Ogni volta che si verifica un evento critico, si può notare un contatore sull’icona della campana. Accedere al Critico Scheda, quindi fare clic sulla voce relativa al rilevamento delle minacce. Mostrerà una breve descrizione dell’azione Bitdefender ha assunto il malware e la data e l’ora in cui si è verificata.
Se la notifica indica che Bitdefender ha bloccato con successo la minaccia, sei al sicuro. Bitdefender si è già preso cura dell’infezione.
D’altra parte, se la notifica afferma che la minaccia non poteva essere eliminata, seguire i passaggi seguenti per imparare a gestire il malware.
Metodo 1 – Aggiornamento e scansione del sistema
L’approccio migliore è aggiornare Bitdefender per essere sicuri che abbia le ultime firme del virus e quindi scansionare l’intero sistema per malware.
Primo, aggiornamento Bitdefender:
- Fare clic con il pulsante destro del mouse sull’icona Bitdefender nel vassoio di sistema.
- Fai clic su Aggiorna ora. Bitdefender controllerà gli aggiornamenti. Se è disponibile un aggiornamento, viene automaticamente scaricato e installato sul tuo computer. Attendere fino al completamento dell’aggiornamento.
Successivamente, una volta completato l’aggiornamento, esegui un Scansione del sistema Per controllare a fondo il PC per malware:
- Fare clic su Protezione nel menu di navigazione sull’interfaccia BitDefender.
- Nel modulo antivirus, fai clic su Apri.
- Fare clic sul pulsante Esegui Scansione accanto a System Scaner e Attendi fino al completamento.
- Non appena la scansione del sistema è finita, BitDefender intraprenderà un’azione automatica per il malware rilevato. Se non è possibile intraprendere un’azione automatica, ti verrà richiesto di selezionare un’azione desiderata per il file infetto: disinfetto, elimina, spostati in quarantena.
Se l’azione selezionata può’anche tu, tu, tu’Dovrei rimuovere manualmente l’infezione. Dai un’occhiata al metodo 2 di seguito per istruzioni dettagliate.
Metodo 2: rimuovere manualmente l’infezione
Un registro verrà generato alla fine della scansione. Tutti gli oggetti rilevati e irrisolti saranno conservati in esso. Clic Vista del registro Per vedere i risultati della scansione.
Se i file infetti si trovano ancora sul sistema e nel paradiso’Sono stato trattato dalla scansione del sistema, seguire i passaggi di questo articolo per rimuovere manualmente l’infezione. Utilizzare il registro di scansione per scoprire il percorso del file infetto.
Ⓘ Avvertimento
Se si sospetta che il file faccia parte del sistema operativo di Windows o che non si tratta di un file infetto (un falso allarme) non eliminare ancora il file e contattare invece il supporto Bitdefender.
Come ultima risorsa, potrebbe essere necessario utilizzare l’ambiente di salvataggio BitDefender per eliminare il malware testardo al di fuori del sistema operativo. Questa funzione è disponibile solo su Windows 10 e successivamente. Dai un’occhiata a questo articolo per ulteriori informazioni sulla disinfezione di un computer da Windows esterno.
Cassetta degli attrezzi
Basta sfogliare il nostro database di virus noti in basso e premere il pulsante di download per avviare il processo di rimozione del virus!

Livello di allarme del virus globale: medio
Strumento di rimozione in primo piano rootkit.Sirefef.Gen
Zeroaccess/sirefef è un sofisticato rootkit in modalità kernel che viene installato quando viene eseguito un contagocce aaccess. Inizialmente, il contagocce controlla per vedere se è in esecuzione su una macchina da 32 o 64 bit interrogando l’API ZWQueryInformationProcess. Se funziona su un sistema che ha Uac Ena [. ] Scopri di più
In primo piano
Ultime notizie sulla sicurezza

Facebook – Ora con aggiunte e -mail di notifica crittografata PGP per aumentare la tua sicurezza
Il numero di utenti mensili attivo di Facebook è ora vicino a 1.5 miliardi, e secondo i miei reti, almeno dodici di loro utilizzino PGP. I R [. “

Ora Twitter e Snapchat vengono colpiti dal crash di testo per iPhone
Negli ultimi giorni, Panksters si sono divertiti molto a infastidire gli utenti di iPhone inviando loro un testo appositamente realizzato [. “

L’errore di amministrazione dell’FBI porta a porno, farmaci, malware e altro ancora che perde il controllo del sito Web
Uh Oh. Ci devono essere alcune facce rosse all’FBI’S Cybercrime Division al momento. Vedete, quando i federali afferrano siti Web che credono siano [. “

Google utilizza gli scanner per impronte digitali per rimanere al sicuro sul nuovo Android M
Android M, la versione più recente di Google’S Software per gadget, intende aumentare la sicurezza dei pagamenti mobili, la società ha informato sulla sua annuale [. “

NSA’La politica di raccolta dei dati rende i governi stranieri cauti in guardia segreti
Il governo cinese intende adottare un programma di sicurezza informatica di cinque anni, parte di un piano annunciato contro il confronto informatico con gli Stati Uniti [. “

Facebook lancia la nuova funzione di controllo della sicurezza per prevenire gli hack
Facebook ha lanciato una nuova funzionalità di sicurezza per impedire agli hacker di rompere gli account utente, presumibilmente a causa di un aumento dei problemi di vulnerabilità [. “
IL
Libro dei virus
PC infetto da un virus specifico? Sbarazzartene ora, gratuitamente!