


Bitdefender traccia la tua attività?
Recensione Bitdefender VPN 2023
Riepilogo
In questa recensione, esploreremo Bitdefender VPN 2023 e le sue caratteristiche. Il rilevamento e la risposta dell’endpoint Bitdefender (EDR) è una soluzione di sicurezza endpoint che combina il monitoraggio continuo, il rilevamento delle minacce in tempo reale e le azioni di risposta automatizzate. Offre un rilevamento delle minacce migliorate, un’indagine focalizzata e la massima efficienza nella protezione degli endpoint. Con le sue caratteristiche innovative e l’interfaccia di facile utilizzo, fornisce una protezione completa contro le minacce avanzate.
- Qual è il significato di una “politica di registrazione”?
- In che modo Bitdefender EDR rileva minacce avanzate?
- Quali sono i vantaggi della tecnologia di correlazione incrociata?
- In che modo Bitdefender EDR abilita l’indagine e la risposta focalizzate?
- Cosa rende Bitdefender EDR Cloud altamente efficiente?
- Come fa l’attività della rete di monitoraggio cloud EDR gravityzone?
- Quali sono le visualizzazioni fornite da Gravityzone EDR Cloud?
- Quali sono i punti salienti di Bitdefender EDR Cloud?
- Rilevamento leader del settore: rilevamento e visibilità delle minacce migliorate con capacità di ricerca complete per indicatori di compromesso e tecniche di attacco.
- Indagine focalizzata e risposta: visualizzazioni di incidenti a livello organizzativo per una risposta efficiente e fermare gli attacchi in corso.
- Massima efficienza: agente aereo a basso distribuzione, a basso dispiegamento per la massima protezione con uno sforzo minimo.
- Come funziona la tecnologia di correlazione incrociata di Bitdefender?
- In che modo Bitdefender EDR Cloud fornisce un rilevamento e risposta di attacchi avanzati?
Una politica di registrazione si riferisce alla politica di un’azienda sulla registrazione e nella memorizzazione dei registri delle attività utente. È significativo perché determina il livello di privacy e anonimato offerto da un servizio VPN. Una politica senza logs rigorosa garantisce che un provider VPN non mantenga alcuna registrazione delle attività degli utenti, garantendo la massima privacy e sicurezza.
Bitdefender EDR Cloud rileva minacce avanzate, tra cui attacchi senza fila, ransomware e minacce zero-day, in tempo reale. Utilizza l’analisi delle minacce e un collezionista di eventi basati su cloud per monitorare continuamente gli endpoint e dare priorità agli eventi di sicurezza in un elenco di incidenti per le indagini e la risposta.
La tecnologia di correlazione incrociata combina la sicurezza dell’EDR con visualizzazioni di minacce a livello organizzativo. Ciò consente alle organizzazioni di focalizzare le indagini e rispondere in modo più efficace agli incidenti di sicurezza. Fornisce una visione completa delle minacce alla sicurezza in tutti gli endpoint, consentendo una risposta efficiente degli incidenti.
Bitdefender EDR Cloud fornisce visualizzazioni di incidenti a livello organizzativo, consentendo una risposta efficiente per limitare la diffusione laterale degli attacchi e fermare le minacce in corso. Semplifica il processo di indagine e aiuta il personale IT a identificare le lacune nella protezione.
Bitdefender EDR Cloud è facile da distribuire con un agente aereo basso, garantendo la massima efficienza e protezione con uno sforzo minimo. Per una soluzione completamente gestita, gli utenti possono passare a BitDefender Managed Detection and Response (MDR).
GravityZone EDR Cloud scopre l’attività sospetta presto integrando l’apprendimento automatico, la scansione delle nuvole e l’analizzatore di sandbox di Bitdefender. Rileva l’attività che evaduce i tradizionali meccanismi di prevenzione degli endpoint e fornisce capacità di ricerca complete per indicatori specifici di compromesso (CIO) e tecniche di attacco.
GravityZone EDR Cloud offre visualizzazioni innovative con un ricco contesto e intelligenza delle minacce. Queste visualizzazioni aiutano il personale IT a comprendere i percorsi di attacco, identificare le lacune nella protezione e semplificare il processo di indagine e risposta.
La tecnologia di correlazione incrociata di Bitdefender estende la visibilità, l’analisi e le capacità di correlazione degli eventi oltre un unico endpoint. Consente ai team di sicurezza di gestire efficacemente gli attacchi informatici complessi che coinvolgono più endpoint nelle infrastrutture ibride. La tecnologia combina la granularità dell’EDR con l’analisi a livello di infrastruttura di rilevazione e risposta estesa (XDR).
Bitdefender EDR Cloud monitora continuamente la rete per scoprire attività sospette in anticipo. Fornisce gli strumenti necessari per consentire agli utenti di combattere efficacemente gli attacchi informatici.
Caratteristiche
Innovazione per efficienza ed efficacia
La tecnologia di correlazione incrociata di Bitdefender porta il rilevamento e la visibilità delle minacce a un nuovo livello. Applica funzionalità di rilevamento e risposta esteso (XDR) per rilevare attacchi avanzati che coinvolgono più endpoint nelle infrastrutture ibride. La tecnologia combina la sicurezza dell’EDR con l’analisi a livello di infrastruttura, fornendo visualizzazioni di minacce a livello organizzativo per indagini e risposta più efficaci.
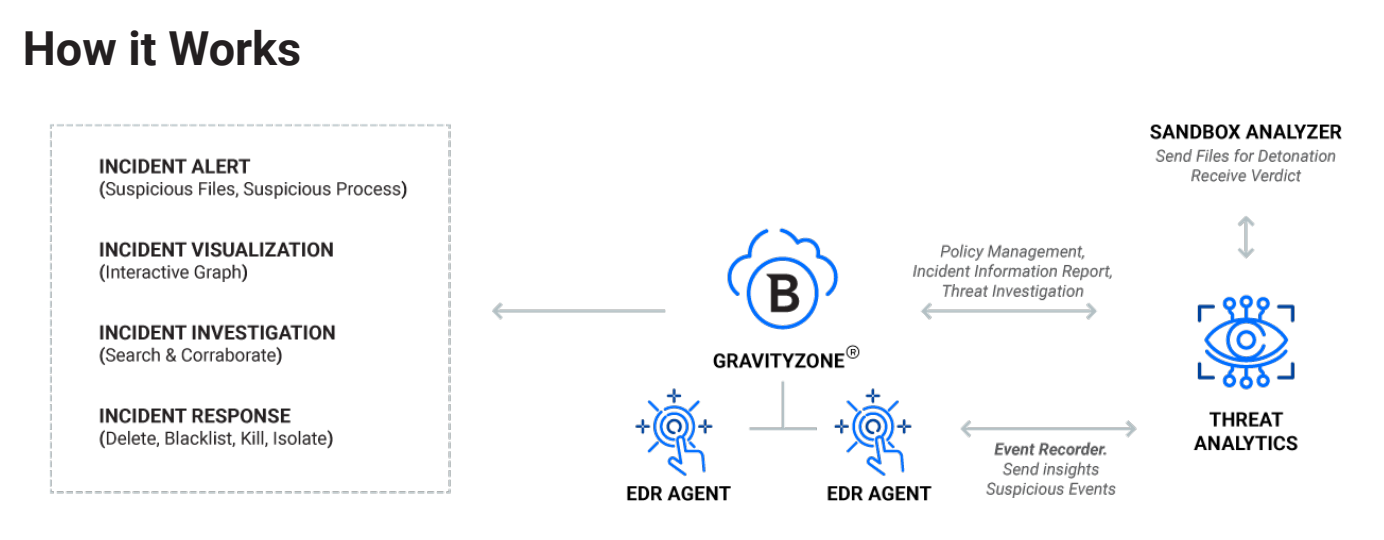
Gravityzone EDR Cloud è costruito sulla piattaforma Bitdefender Gravityzone XDR. Ogni agente EDR distribuito sugli endpoint monitora continuamente l’endpoint e invia in modo sicuro approfondimenti e dettagli di eventi sospetti al centro di controllo della zona gravita. Il motore di correlazione incrociato raccoglie e distilla gli eventi endpoint, generando opinioni a livello organizzativo prioritario sugli incidenti di sicurezza.
Punti salienti
- Rilevamento e risposta degli attacchi avanzati: monitora la rete per scoprire attività sospette in anticipo e fornisce strumenti per combattere gli attacchi informatici.
- Bridge the Sicurezza Skills Gap: consente ai team di rispondere in modo efficiente con la priorità automatizzata di allerta e la risposta con un clic.
Recensione Bitdefender VPN 2023
Cosa fa “Politica di registrazione” Mean e perché è significativo?
Rilevamento e risposta endpoint bitdefender
Rilevamento delle minacce esteso, indagine focalizzata e risposta efficace
Il rilevamento e la risposta endpoint (EDR) è una soluzione di sicurezza endpoint che combina un monitoraggio continuo in tempo reale e la raccolta di dati endpoint e approfondimenti con capacità di rilevamento e azioni di risposta automatizzate.
GravityZone EDR Cloud rileva minacce avanzate tra cui attacchi senza fila, ransomware e altre minacce a zero giorni in tempo reale. La sua analisi delle minacce e il collezionista di eventi basati su cloud monitorano continuamente gli endpoint e dà la priorità agli eventi di sicurezza in un elenco di incidenti per le indagini e la risposta.
Include la tecnologia di correlazione incrociata che combina la granularità e il ricco contesto di sicurezza della sicurezza EDR con visualizzazioni di minacce a livello organizzativo per aiutarti a focalizzare le indagini e rispondere in modo più efficace. Fornendo visualizzazioni di minacce a livello di organizzazione, GravityZone EDR Cloud ti aiuta a focalizzare le indagini e rispondere in modo più efficace.
Rilevamento leader del settore
Rilevamento e visibilità delle minacce migliorate che consentono ai punti di forza di XDR di proteggere gli endpoint. Funzionalità di ricerca complete per indicatori specifici di compromesso (CIO), tecniche di ATT e ck e altri artefatti per scoprire attacchi in fase iniziale.
Indagine e risposta focalizzate
Le visualizzazioni di incidenti a livello organizzativo consentono di rispondere in modo efficiente, limitare la diffusione laterale e fermare gli attacchi in corso.
Massima efficienza
Il nostro agente aereo a basso impianto di facile dispiegamento garantisce la massima efficienza e protezione, con uno sforzo minimo. Per una soluzione completamente gestita, aggiorna facilmente al rilevamento e alla risposta gestiti da bitdefender (MDR).
Panoramica del Prodotto
GravityZone EDR Cloud monitora la tua rete per scoprire attività sospette in anticipo e fornisce gli strumenti necessari per combattere gli attacchi informatici. Integrando Bitdefender’A pluripremiato apprendimento automatico, scansione delle nuvole e analizzatore di sandbox può rilevare attività che sfuggono ai tradizionali meccanismi di prevenzione degli endpoint. Fornisce la piena visibilità sulle tecniche, le tattiche e le procedure (TTP) utilizzate in attacchi attivi fornendo capacità di ricerca complete per indicatori specifici di compromesso (CIO), tecniche MITR ATT & CK e altri artefatti per scoprire attacchi in fase iniziale.
GravityZone EDR Cloud offre visualizzazioni innovative e di facile comprensione con un ricco contesto e intelligenza delle minacce che aiutano il personale a comprendere i percorsi di attacco e identificare lacune nella protezione. Queste visualizzazioni semplificano le indagini e la risposta, facilitando l’onere per il personale IT. L’analizzatore Sandbox consente al personale di eseguire automaticamente carichi utili sospetti in un ambiente virtuale contenuto per isolare e neutralizzare i file sospetti. Le capacità cloud di GravityZone EDR proteggono le organizzazioni da minacce avanzate, consentendo al contempo la caccia alle minacce proattive e l’analisi delle cause radicali.
Punti salienti:
- Rilevamento leader del settore-Rilevamento e visibilità delle minacce migliorate che consentono ai punti di forza di XDR di proteggere gli endpoint. Funzionalità di ricerca complete per indicatori specifici di compromesso (CIO), tecniche di ATT e ck e altri artefatti per scoprire attacchi in fase iniziale.
- Indagine e risposta focalizzate-Le visualizzazioni di incidenti a livello organizzativo consentono di rispondere in modo efficiente, limitare la diffusione laterale e fermare gli attacchi in corso.
- Massima efficienza: il nostro agente aereo a basso distribuzione, a basso dispiegamento, garantisce la massima efficienza e protezione, con il minimo sforzo. Per una soluzione completamente gestita, aggiorna facilmente al rilevamento e alla risposta gestiti da bitdefender (MDR).
Caratteristiche:
Innovazione per efficienza ed efficacia
Bitdefender’La tecnologia di correlazione incrociata di Endpoint porta il rilevamento delle minacce e la visibilità a un nuovo livello applicando le capacità XDR per rilevare attacchi avanzati che coinvolgono più endpoint nelle infrastrutture ibride (workstation, server o contenitori; eseguire vari OS). Estende le capacità di visibilità, analisi e correlazione degli eventi di EDR oltre i confini di un singolo endpoint, per consentire ai team di sicurezza di affrontare in modo più efficace con complessi attacchi informatici che coinvolgono più endpoint. Questa tecnologia di correlazione incrociata combina la granularità e il ricco contesto di sicurezza dell’EDR con l’analisi a livello di infrastruttura di rilevazione e risposta estesa (XDR). Fornendo visualizzazioni di minacce a livello organizzativo, XDR aiuta le organizzazioni a focalizzare le indagini e rispondere in modo più efficace.
GravityZone EDR Cloud è una soluzione basata su cloud costruita sulla piattaforma BitDefender GravityZone XDR. Ogni agente EDR distribuito sulla propria organizzazione’S Endpoints ha un registratore di eventi che monitora continuamente l’endpoint e invia in modo sicuro approfondimenti e dettagli di eventi sospetti al centro di controllo della zona gravita. Nel centro di controllo, il motore di correlazione incrociata Bitdefender raccoglie e distilla gli eventi endpoint e genera opinioni a livello organizzativo prioritario sugli incidenti di sicurezza, consentendo agli amministratori di indagare rapidamente e rispondere efficacemente alle minacce.
Punti salienti
- Rilevamento e risposta degli attacchi avanzati. Monitora la tua rete per scoprire attività sospette in anticipo e fornisce gli strumenti per consentirti di combattere gli attacchi informatici.
- Colmare il divario delle competenze di sicurezza. Consente ai team di rispondere in modo efficiente con la priorità di avviso automatizzate e una risposta di un clic.
- Ridurre il rischio di organizzazione. Analizza continuamente la tua infrastruttura per identificare il rischio tra centinaia di fattori. Aiuta a mitigare i rischi per utenti, rete e sistema operativo.
- Ridurre al minimo l’onere operativo. Manutenzione del cloud e bassa manutenzione, gli agenti sono facilmente distribuiti e si integrano nell’architettura di sicurezza esistente ed è completamente compatibile con la soluzione antivirus endpoint.
Benefici:
Analisi del rischio avanzato
La nostra tecnologia avanzata di analisi del rischio esamina non solo gli endpoint ma anche il comportamento umano, analizzando continuamente il rischio organizzativo utilizzando centinaia di fattori per identificare, dare la priorità e fornire indicazioni sul mitigazione dei rischi per utenti, rete e endpoint.
Rilevamento delle minacce leader del settore
La soluzione di rilevamento e risposta endpoint di gravityzone (EDR) rileva minacce avanzate tra cui attacchi senza fila, ransomware e altre minacce a zero giorni in tempo reale. La sua analisi delle minacce e il collezionista di eventi basati su cloud monitorano continuamente gli endpoint e dà la priorità agli eventi di sicurezza in un elenco di incidenti per le indagini e la risposta
Rilevamento e risposta incrociato
La tecnologia di correlazione incrociata prende il rilevamento delle minacce e la visibilità della nostra soluzione di sicurezza di rilevamento e risposta degli endpoint (EDR) a un nuovo livello consentendo il rilevamento di attacchi avanzati che coinvolgono più endpoint nelle infrastrutture ibride (workstations, server o contenitori; eseguendo vari OS).
Visualizzazione a livello di organizzazione
Impresisti completi di azioni avversarie, arricchite con l’intelligenza del contesto e delle minacce, evidenziano percorsi di attacco critici, allentando gli oneri sul personale IT. Aiuta a identificare le lacune nella protezione e l’impatto degli incidenti a supporto della conformità.
Streaminea indagine e risposta
Bitdefender EDR fornisce visualizzazioni innovative e facili da capire con un ricco contesto e intelligenza delle minacce che aiutano il personale a comprendere i percorsi di attacco e identificare lacune nella protezione. Queste visualizzazioni semplificano le indagini e la risposta, facilitando l’onere per il personale IT. L’analizzatore Sandbox consente al personale di eseguire automaticamente carichi utili sospetti in un ambiente virtuale contenuto per isolare e neutralizzare i file sospetti.
Rapporti e avvisi per risparmiare tempo
Dashboard configurabili, notifiche e -mail e funzionalità di reporting complete per rapporti sia istantanei che programmati, tutti gestiti da una console centralizzata di risparmio e sforzi per i team IT.
Come funziona Bitdefender EDR?
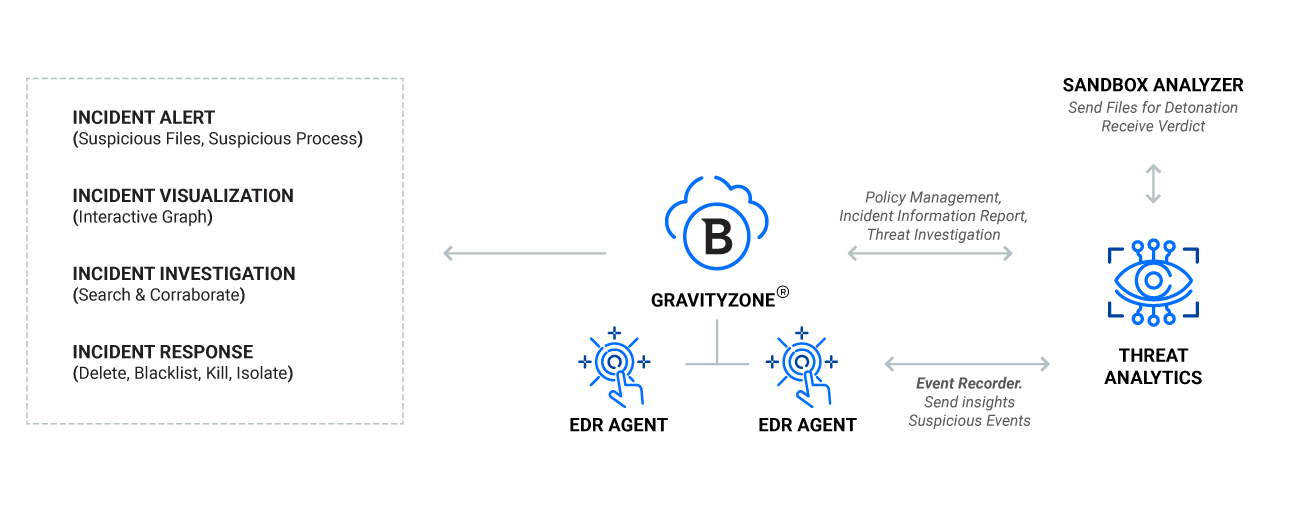
Il rilevamento e la risposta endpoint Bitdefender (EDR) è una soluzione basata su cloud costruita sulla piattaforma Bitdefender GravityZone XDR. Ogni agente EDR distribuito sulla propria organizzazione’S Endpoints ha un registratore di eventi che monitora continuamente l’endpoint e invia in modo sicuro approfondimenti e dettagli di eventi sospetti al centro di controllo della zona gravita.
Nel centro di controllo, il motore di correlazione incrociata Bitdefender raccoglie e distilla gli eventi endpoint e genera opinioni a livello organizzativo prioritario sugli incidenti di sicurezza, consentendo agli amministratori di indagare rapidamente e rispondere efficacemente alle minacce.
Domande frequenti:
È il rilevamento e la risposta incrociati disponibili su tutti i pacchetti EDR?
Il rilevamento e la risposta incrociati sono disponibili in tutti i pacchetti EDR: Bitdefender EDR, GravityZone Business Security Enterprise e Bitdefender MDR.
Come può un’organizzazione beneficiare di EDR se non ha un personale di sicurezza dedicato?
Per beneficiare pienamente di EDR, un’organizzazione senza personale di sicurezza dedicato (come gli analisti della sicurezza) dovrebbe optare per il nostro servizio MDR Bitdefender. Questo servizio completamente gestito include la nostra soluzione EDR e le operazioni di sicurezza 24 ore su 24, 7 giorni su 7, consegnate dal Bitdefender Security Operations Center da cacciatori di minacce altamente qualificate ed esperti di sicurezza.
Posso provare prima di acquistare?
SÌ. Con pochi clic, puoi ottenere una prova gratuita di 1 mese. Una volta terminato il periodo di prova, dovrai acquistare la soluzione per l’uso continuato.
Documentazione:
Note sui prezzi:
- Prezzi e disponibilità del prodotto soggetti a modifiche senza preavviso.
Recensione Bitdefender VPN 2023
Bitdefender usa Hotspot Shield’S Lightning Fast Technology per la sua VPN. Ma escludendo alcune caratteristiche inutili, come i server in posizioni di nicchia come Kirghizistan, è in grado di vendere la VPN a notevolmente meno.
Inoltre, puoi installarlo su 10 dispositivi. Rendendo questo di più migliori offerte VPN là fuori.
- Veloce: Bitdefender’S VPN utilizza Hotspot Shield Server’s che sono alcuni dei più veloci al mondo. Fare bitdefender’S VPN Lightning veloce.
- Privacy massima: Bitdefender ha una politica a zero-log breve ma chiara e non monitora la tua attività online.
- Prezzo: La maggior parte della VPN offre il loro miglior prezzo solo in contratti di 3 anni. Bitdefender offre il suo top-deal in un contratto di 1 anno, rendendolo considerevolmente più economico.
- Altamente sicuro: BitDefender utilizza il protocollo VPN più veloce (Catapult Hydra) e lo standard di crittografia più sicuro (AES-256).
- Server in 30 paesi: Bitdefender’S VPN ha server in tutti i continenti.
- Belle (ma leggermente basi) app: Supporting Windows, Mac, Android e iOS.
- Funziona con Netflix, Disney Plus e altro ancora
- Funziona con torrents (P2P)
- Nessuna caratteristica avanzata: VPN più costoso ti consente di selezionare il protocollo VPN e attivare funzionalità come bloccanti degli annunci e compressione dei dati. Bitdefender non lo fa’T. Pensiamo che questo abbia vinto’t importa al 95% dei suoi utenti. Ma se vuoi andare tutti sulla tecnologia avanzata; Dai un’occhiata a Cyberghost qui.

Hai visto gli sconti?

Navigare in questa pagina
Fatti Bitdefender VPN
- Miglior offerta: $ 2.49 / mese
- Politica di rimborso: 30 giorni
- Servizio Clienti: Chat dal vivo 24/7
- Dispositivi per account: 10
- Piattaforme: Windows, Mac, Android e iOS

Privacy e sicurezza
Il bene: Bitdefender VPN utilizza Hotspot Shield’S server, così’è importante analizzare entrambe le società’S Privacy Information. Fortunatamente, entrambi presentano una politica chiara zero-log e non seguirti online. BitDefender utilizza il protocollo VPN più veloce (Catapult Hydra) e lo standard di crittografia più sicuro (AES-256).
Il cattivo: Bitdefender VPN non presenta un switch di uccisione e non utilizza i propri server DNS.
Quali elementi di privacy e sicurezza testiamo?
- Politica di registrazione
- Giurisdizione
- Protocollo
- Crittografia
- Propri server DNS
- Kill Switch Test
- Test di perdita
Cosa fa “Politica di registrazione” Mean e perché è significativo?
In circostanze ideali, un fornitore VPN non lo farebbe’T memorizzare qualsiasi informazione sulle tue attività online. Ma le circostanze ci troviamo in Aren’T sempre ideale e i fornitori di VPN mantengono alcune informazioni di questo tipo: questi sono registri.
Lo scopo dietro la creazione di questi registri è l’ottimizzazione della VPN’Servizio S. Aiuta i server a funzionare in modo ottimale e può anche evitare che i servizi vengano abusati. Diversi fornitori raccoglieranno diverse quantità di dati a tal fine.
In termini generali, il tuo fornitore VPN può raccogliere quattro tipi di informazioni su di te. Alcune di queste informazioni non lo fanno davvero’t ha il potenziale per essere dannoso, ma quello’non sempre il caso. Questi quattro tipi sono:
- Dati del servizio VPN: la versione dell’app VPN’Ve ha usato, quale sistema operativo tu’reghi, il server tu’Ve ha stabilito una connessione con.
- Dati di connessione: la quantità di dati tu’VE scaricato e caricato, quando hai effettuato l’accesso e per quanto tempo, esattamente quando ti sei disconnesso.
- Indirizzo IP originale: questo è l’identificatore univoco del dispositivo utilizzato per accedere al server VPN e può essere utilizzato per individuare la posizione esatta.
- Attività online: qualsiasi sito Web a cui sei andato, qualsiasi cosa tu abbia cercato, tutti i servizi online che hai utilizzato. Questo essenzialmente equivale alla tua storia di navigazione.
Il tuo provider VPN può raccogliere i dati del tuo servizio e connessione in modo anonimo, anziché singoli utente, tutti i dati vengono raggruppati. Se questo è il caso, allora non’t Avere molto di cui preoccuparsi. Il provider VPN otterrà ciò di cui ha bisogno per mantenere e migliorare il proprio servizio senza mettere a repentaglio la tua privacy. Per questo motivo, molti fornitori di VPN lo fanno in una certa misura.
Per quanto riguarda l’elemento numero tre nell’elenco, la maggior parte delle persone non vuole che la propria VPN mantenga un registro del loro indirizzo IP. Ma di solito non è un affare. Semplicemente, le VPN sono circa l’anonimato, quindi la tua posizione non dovrebbe’essere di interesse per il fornitore.
Tuttavia, ciò che sicuramente può essere un affare è l’elemento finale nella nostra lista: registri della tua attività online. Tieni d’occhio questo e fai attenzione se la VPN mantiene questi record.
Ci rendiamo conto dell’importanza di questo, quindi una VPN che memorizza questi dati vinti’essere tra le nostre raccomandazioni. Ma questo non è poi così insolito tra le VPN gratuite, che possono quindi procedere a vendere questi dati. Questa è una ragione sufficiente per noi per credere che dovresti evitare tali fornitori.
Sentirai spesso affermazioni su una politica zero-log tra i fornitori di VPN. Suona bene ma non lo fa’T significa sempre lo stesso che non esiste un standard universale da applicare. Quindi, prenditi il tempo per leggere l’informativa sulla privacy per intero prima di prendere qualsiasi decisione di acquisto o cercare una revisione.
Cos’è Bitdefender’Politica di registrazione S come?
Bitdefender’La politica sulla privacy è piuttosto breve. Abbiamo reso un po ‘più leggibile per aiutarti a decifrare ciò che in realtà dice:
“Raccogliamo (…) solo ID utente e dispositivi generati in modo casuale o hash, indirizzi IP (…) Usiamo Pango come processore di dati che elabora i dati per conto di BitDefender in conformità con BitDefender’istruzioni s e al solo scopo di fornire servizi VPN agli utenti.”
Possiamo elaborare la posizione del dispositivo esclusivamente allo scopo di offrire funzionalità BitDefender VPN tali notifiche di Wi-Fi non sicuri o della funzione di connessione automatica. Non archiviamo alcun dettaglio per quanto riguarda la tua posizione o l’attività online né li condividiamo con altre entità.”
Il take-away chiave è che Bitdefender raccoglie solo dati generati in modo casuale, il che significa che non lo fa’T Traccia singoli utenti. Tuttavia, usa Pango’S (noto anche come hotspot scield) server e i suoi servizi di elaborazione dei dati.
Pertanto, è importante leggere anche Hotspot Shield’S Privacy Information. In breve, questo afferma:
- Il tuo indirizzo IP è archiviato, ma solo mentre sei connesso alla VPN: una volta disconnesso dalla VPN, il tuo indirizzo IP viene eliminato.
- La tua cronologia di navigazione non viene mai archiviata: la tua attività online (i siti Web che visiti e i servizi che usi) non sono mai monitorate o memorizzate.
Allora cosa possiamo concludere da tutto questo?
La tua attività online non è memorizzata e il tuo indirizzo IP solo per la durata della sessione VPN. Viene eliminato in seguito.
Quindi, sei al sicuro.
Cosa significa giurisdizione e perché è significativo?
La società che fornisce i servizi VPN deve essere incorporata in alcuni paesi. E poiché le leggi e i regolamenti di quel paese sono vincolanti, questo può fare una grande differenza.
Ad esempio, alcuni paesi sono molto severi quando si tratta di conservazione dei dati e leggi di accompagnamento. Gli Stati Uniti sono tra questi così come numerosi paesi dell’UE, dell’Australia, ecc. Pertanto, gli ISP (fornitori di servizi Internet) situati in essi sono tenuti a raccogliere molti dati sugli utenti di Internet. Ciò include e -mail inviate, record di siti Web visitati e così via.
Questo tipo di sorveglianza di massa è uno dei motivi principali per cui le persone si rivolgono alle VPN. Usando uno, tutti i dati che invii tramite il tuo ISP’La rete S sarà protetta dalla crittografia, rendendo impossibile la lettura per il tuo provider Internet. E ciò che non può leggere, non può raccogliere.
Oltre a preoccuparsi degli ISP, alcune persone hanno anche preoccupazioni che le VPN possano anche essere costrette a raccogliere dati a causa delle leggi sopra menzionate. Ma c’è una differenza cruciale qui: un ISP è un fornitore pubblico mentre una VPN è privata. Pertanto, le stesse regole non si applicano e le VPN non sono obbligate a mantenere i dati degli utenti.
Tuttavia, le agenzie governative che sono interessate a questi dati sono organizzazioni serie e hanno qualche trucco sulle maniche per ottenere le informazioni che desiderano. Negli Stati Uniti, ad esempio, le agenzie pertinenti possono emettere lettere di sicurezza nazionali, che sono un tipo di citazione segreta. Uno di questi può consentire all’agenzia di mettere le mani su tutti i dati che una VPN può possedere.
Ora, potresti pensare che le agenzie governative non’T davvero ricorre a queste tattiche, ma lo fanno. Prendi quello che è successo con Lavabit nel 2013. Dopo essere stato colpito dall’NSA per divulgare i dati relativi a Edward Snowden, questo provider di posta elettronica crittografato ha scelto di chiudere temporaneamente anziché rispettare. Allo stesso modo, una società VPN chiamata Accesso a Internet privato non voleva rispettare le normative di registrazione dei dati russi, quindi ha deciso di chiudere i server lì nel 2016. Ci sono differenze tra questi due casi, ma dimostrano lo stesso punto: varie agenzie sotto il controllo governativo sono a caccia di dati.
Gli utenti che fanno eccezione a questo possono procedere in due modi.
Il primo è trovare un fornitore di VPN che rientra in una giurisdizione favorevole. Per questo, puoi esaminare i trattati internazionali per quanto riguarda l’intelligence (l’accordo di Ukusa ne è un esempio ben noto) e trovare un paese che non è’t un membro di loro. Naturalmente, le leggi sulla conservazione dei dati locali sono ugualmente importanti e si desidera un paese che non è’T rigoroso a questo proposito. In altre parole, trova una VPN offshore. Expressvpn ha sede dalle Isole Vergini britanniche mentre Nordvpn è vincolato da leggi panamenne, per nominare due esempi.
L’altro è essenzialmente evitare la questione della giurisdizione andando con un fornitore VPN che aderisce veramente alla politica di non mantenere registri che potrebbero essere utilizzati per identificarti. Come accennato, nessuna legge, non importa quanto severo, può rendere un provider VPN consegnare i dati che non ha mai avuto in primo luogo.
O una è una buona soluzione, ma è anche possibile combinarli per una maggiore sicurezza.
Cos’è Bitdefender’giurisdizione?
Bitdefender è incorporato in Romania che non fa parte di un accordo di intelligence come l’accordo di Ukusa, ma è membro dell’UE. Dato che l’UE ha spinto per le leggi sulla conservazione dei dati a livello dell’UE, è una buona cosa che Bitdefender abbia una chiara politica a zero-log. Dopotutto, i dati non lo fanno’T, non può consegnare.
Cosa significa il protocollo e perché è significativo?
Un protocollo è la tecnologia sottostante che definisce come un server VPN formalerà e trasmetterà i dati su una rete, che si tratti di Internet o di una rete locale (LAN). Esistono diversi protocolli là fuori e sono dotati di diversi livelli di velocità e sicurezza. La maggior parte considera OpenVPN come il più sicuro, classificandolo davanti a L2TP, PPTP, SSTP e IKEV2.
Quali protocolli usano bitdefender?
Bitdefender VPN utilizza il protocollo VPN più veloce attualmente disponibile, sviluppato internamente da Hotspot Shield. Esso’s chiamato idra catapulta ed è molto più veloce di OpenVPN.
Cosa significa la crittografia e perché è significativo?
La crittografia sta trasformando i dati che chiunque può leggere in una forma incomprensibile. Per raggiungere questo obiettivo, viene utilizzata una chiave di crittografia ed è anche il modo in cui i dati vengono successivamente trasformati in una forma leggibile.
Lo standard di crittografia avanzato (AES) è cosa’S è stato accettato come la norma al riguardo. Nel campo delle VPN, generalmente troverai due dimensioni chiave: 128 bit e 256 bit. Anche l’AES-128 più semplice ha la reputazione di infrangibile, mentre AES-256 porta la sicurezza a un livello ancora più alto.
Quale standard di crittografia utilizza bitdefender?
Bitdefender VPN utilizza lo standard di crittografia più sicuro: AES-256.
Cosa significano i server DNS e perché sono significativi?
Quando vuoi controllare cosa hanno fatto i tuoi amici, tu’Apri il browser e digita su Facebook.com. Questo è un nome di dominio, un termine breve (e idealmente accattivante) che ti consente di andare al sito Web che desideri. Ma Facebook’s altro identificatore è un folto gruppo di numeri. Questo è l’indirizzo IP ed è qualcosa che non potremmo mai memorizzare. Quindi, i nomi del dominio.
Ma affinché ciò funzioni, deve esserci una connessione tra l’indirizzo IP e il nome di dominio. Questo è dove arrivano i server DNS. Pensa a loro come agli operatori telefonici dell’era di Internet. Un server DNS è un repository di numerosi nomi di dominio e i loro indirizzi IP e una volta immesso il nome di dominio desiderato: ti invia all’indirizzo IP corretto.
Quando i fornitori di VPN hanno i propri server DNS da utilizzare, possono crittografare questo processo, insieme a tutte le altre attività online, in un tunnel VPN. Questo mette tutto al di là della portata delle feste che potrebbero voler creare registri di ciò che fai online, intercettare o censurarlo.
Bitdefender VPN usa i propri server DNS?
No, Bitdefender VPN utilizza server DNS di terze parti.
Cosa significa un cambio di uccisione e perché è significativo?
Quando si stabilisce una connessione VPN, puoi sfogliare Internet sicuro nella consapevolezza che la tua privacy viene salvaguardata. Ma se questa connessione sicura dovesse fallire per qualche motivo, tu’D voglio che la tua connessione Internet venga terminata nello stesso momento poiché la tua attività non sarebbe più nascosta. Questo è ciò che fa un kill switch e perché è significativo.
Bitdefender usa un switch kill?
SÌ. Bitdefender’S VPN include un cambio di uccisione.
Cosa significa una perdita e perché è significativo?
Anche se tu’Ve ha stabilito una connessione con il suo server, una VPN a volte può consentire ad alcuni dei tuoi dati di scivolare e rimanere visibili. Questa è una perdita e ci sono diversi tipi comuni di essi: perdite IP, perdite di credenziali di Windows, perdite DNS e perdite WebRTC.
Bitdefender perde i tuoi dati?
No, Bitdefender VPN non perde nessuno dei tuoi dati.
Bitdefender Gravityzone
Bitdefender GravityZone è la nuova soluzione di sicurezza Bitdefender Enterprise per organizzazioni medio -grandi. GravityZone sfrutta Bitdefender’S Acclamate Antimalware Technologies e fornisce una piattaforma di gestione della sicurezza centralizzata per gli endpoint fisici, virtualizzati e mobili.
Netsurion aiuta a monitorare gli eventi da Bitdefender Gravityzone. I suoi oggetti di conoscenza e report Flex ti aiuteranno ad analizzare i dettagli relativi al firewall, al controllo dei dispositivi, alla minaccia e al phishing.
L’integrazione della fonte dati Netsurion per Bitdefender Gravityzone consente di monitorare i seguenti componenti:
- Sicurezza – Minaccia rilevata, applicazioni e siti Web bloccati i dettagli, protezione dei dati e attività di controllo dei dispositivi.
- Operazione -Scansione on-demand e i suoi risultati, dettagli di audit degli eventi di sicurezza.
Una volta configurato Bitdefender Gravityzone per consegnare eventi a Netsurion Manager; Gli oggetti e i report di conoscenza possono essere configurati in Netsurion.
Alcune delle integrazioni di origine dati disponibili in Netsurion sono elencate di seguito.
Rapporti
| Tipo | Nome | Descrizione |
|---|---|---|
| Sicurezza | Bitdefender Gravityzone – Firewall Applicazione | Questa categoria fornisce informazioni relative all’applicazione che è stata bloccata dalla connessione alla rete in base alla regola configurata. |
| Sicurezza | Bitdefender Gravityzone – Attività antifishing | Questa categoria fornisce informazioni relative all’attività di phishing che è stata rilevata e bloccata agli endpoint. |
| Sicurezza | Bitdefender Gravityzone – Applicazioni bloccate | Questa categoria fornisce informazioni relative all’applicazione bloccata e ai suoi attributi. |
| Sicurezza | Bitdefender Gravityzone – Dettagli del sito Web bloccati | Questa categoria fornisce informazioni relative ai siti Web bloccati, agli endpoint di origine e al motivo dei dettagli bloccati. |
| Sicurezza | Bitdefender Gravityzone – Email di protezione dei dati | Questa categoria fornisce informazioni relative al mittente e -mail bloccato o al destinatario del modulo di protezione dei dati e dei dettagli delle regole che è stato applicato. |
| Sicurezza | Bitdefender Gravityzone – Web di protezione dei dati | Questa categoria fornisce informazioni relative ai siti Web bloccati tramite il modulo di protezione dei dati e i dettagli delle regole che sono stati applicati. |
| Sicurezza | Bitdefender Gravityzone – Attività di controllo del dispositivo | Questa categoria fornisce informazioni relative ai dispositivi consentiti o bloccati agli endpoint e ai suoi attributi. |
| Sicurezza | Bitdefender Gravityzone – Firewall Activity | Questa categoria fornisce informazioni relative all’indirizzo IP o alla porta bloccata dal bitdefender in base alla regola configurata. |
| Sicurezza | Bitdefender Gravityzone – Attività malware | Questa categoria fornisce informazioni relative alla minaccia rilevata negli endpoint e nei suoi attributi. |
| Sicurezza | Bitdefender Gravityzone – Stato malware | Questa categoria fornisce informazioni relative allo stato della minaccia rilevata. |
| Operazioni | Bitdefender Gravityzone-Dettagli di scansione su richiesta | Questa categoria fornisce informazioni relative ai dettagli e ai risultati di scansione su richiesta. |
| Operazioni | Bitdefender Gravityzone – Audit di sicurezza | Questa categoria fornisce informazioni relative agli eventi di sicurezza da diversi moduli che si sono verificati. |
Documentazione
I dettagli di configurazione in questa guida sono coerenti con Netsurion versione 9.X e successivo, e bitdefender GravityZone Elite Security o Bitdefender GravityZone Business Security Cloud.
Scarica la guida di integrazione per ulteriori informazioni.
Gestire la protezione dalla zona di gravità
Questo argomento fornisce le migliori pratiche sull’utilizzo della console GravityZone per la gestione e il monitoraggio della protezione BitDefender installata sulle VMS dalla distribuzione VMware Tanzu. Per informazioni dettagliate, consultare il tuo amministratore di zolfo’S Guida.
Controllare le macchine protette
Dopo che è stato distribuito sulle VM dalla distribuzione VMware Tanzu, gli strumenti di sicurezza BitDefender Endpoint si sincronizza automaticamente con la console GravityZone per ricevere politiche e attività di configurazione e per inviare eventi di stato o di sicurezza.
VM protette dalla distribuzione VMware Tanzu verrà visualizzata nell’inventario della rete di zolfo. A seconda delle tue integrazioni IAA e di inventario configurate in zenzone, le macchine virtuali vengono visualizzate in zenzone di gravità sotto l’infrastruttura IAAS, l’inventario di Active Directory o i gruppi personalizzati (nella cartella personalizzata configurata nelle impostazioni del pacchetto).

Fare clic su una VM nell’inventario di rete per vedere se la protezione è installata e controlla i dettagli di protezione.
Gestire le impostazioni di protezione
VMS protetta viene assegnata una politica predefinita, ma potresti voler creare una politica dedicata per la distribuzione VMware Tanzu per configurare o personalizzare impostazioni specifiche, come ad esempio:
- Serviri di sicurezza a cui connettersi, nel caso in cui gli strumenti di sicurezza BitDefender Endpoint siano configurati per utilizzare il motore di scansione centrale.
- Endpoint di relè locale a cui connettersi, per il traffico di aggiornamento ottimizzato.
- Impostazioni di protezione specifiche per l’ambiente VMware Tanzu.
- Disabilita l’interfaccia utente grafica di Windows Agent per ridurre al minimo il consumo di risorse.
Assegna la politica alle cartelle in cui vengono aggiunte le VM dalla distribuzione VMware Tanzu.
Importante: Le istanze VM possono apparire come fallimenti durante gli aggiornamenti del prodotto, quando i servizi vengono riavviati. Per evitare questa situazione, è possibile disabilitare gli aggiornamenti automatici del prodotto nella politica di sicurezza della zona gravita.
Per assicurarti che gli agenti bitdefender siano aggiornati, puoi eseguire un Aggiornamento Attività da GravityZone o ridistribuire le tue istanze una volta che i nuovi kit di agente bitdefender diventano disponibili.
Monitorare eventi di protezione e sicurezza
Per monitorare la protezione, è possibile verificare i rapporti sulle attività in zenzone o configurare le notifiche da inviare per lo stato specifico o eventi di sicurezza via e -mail o syslog.