


Crowdstrike Monitor Navigando la cronologia?
Crowdstrike Monitor Navigando la cronologia?
Ispeziona tutto il traffico di rete per segni di attività sospetta.
Crowdstrike: domande frequenti
Crowdstrike è una piattaforma flessibile progettata per prevenire una varietà di attacchi online, tra cui virus informatici, malware e altre minacce alla sicurezza. Per contrastare la varietà sempre crescente di minacce che gli utenti online affrontano, Crowdstrike utilizza una serie di strategie che rilevano e bloccano attività dannose, incluso il monitoraggio di modelli complessi di attività utilizzati dal malware.
Sono preoccupato che la mia privacy venga violata. Quali informazioni sono il monitoraggio del crowdstrike e sta esaminando tutti i miei file e dati?
Gli strumenti di sicurezza dei dati utilizzati per proteggere il tuo sistema, incluso Crowdstrike, non sono progettati per aprire e leggere i tuoi file o per tracciare e segnalare i dettagli della tua attività online a meno che non pongono una minaccia per il tuo sistema. L’unico obiettivo di Desktop certificato è proteggere il tuo computer, non di sorvegliare l’utilizzo di Internet o il contenuto dei tuoi file e dati.
È crowdstrike un programma “anti-virus”?
Sì, tra le altre cose. Una delle strategie che Crowdstrike utilizza per bloccare l’attività dannosa è il rilevamento antivirus a base di cloud, “di prossima generazione”.
Non controllerò costantemente il mio sistema per i virus rallentano il mio sistema?
Mentre il crowdstrike è molto più sofisticato e potente delle generazioni passate di programmi di rilevamento anti-virus e minacce, è anche progettato per essere leggero e non interferire con il normale uso del tuo computer. Invece di scansionare interi dischi rigidi per i virus, Crowdstrike rileva in modo più efficiente i modelli di attività di programma sospettosa per identificare possibili malware.
Su questo articolo
Ultimo aggiornamento:
Lunedì 10 dicembre 2018 – 12:47
Crowdstrike Monitor Navigando la cronologia?
Crowdstrike Falcon® trasmette i dati sulle attività dell’endpoint nel cloud in tempo reale. Ciò rende i dati disponibili per gli amministratori da cercare in qualsiasi momento, anche se alcuni endpoint sono spezzati o offline quando viene condotta la ricerca. La velocità del grafico delle minacce a crowdstrike ti offre una visibilità di cinque secondi in tutto il tuo ambiente per eventi sia in tempo reale che storico.
Come eseguire una semplice ricerca in macchina con l’app Crowdstrike Falcon® Investiga
Grazie per esserti unito a noi. Oggi ti mostreremo come puoi facilmente cercare da una prospettiva storica nell’interfaccia utente di Crowdstrike Falcon®. Come puoi vedere sul lato sinistro, ho scelto la mia scheda di indagine. Da qui, posso cercare un computer, IP di origine, hash, utente – attraverso il mio intero set di dati nel cloud senza mai toccare un singolo endpoint.
Sceglierò un computer e inserirò un nome di computer che so esiste sulla mia rete. Posso cercare fino a 30 giorni nel cloud, ma sceglierò sette giorni. Ho colpito l’invio e quando lo faccio stiamo solo cercando nel cloud. Non stiamo raggiungendo questo endpoint e interagiamo con esso in tempo reale.
La bellezza del sensore Falcon è che tutti i dati vengono registrati sull’endpoint dal punto di vista dell’attività e inviati al nostro cloud per essere archiviati e aggregati. Quindi qui ho potuto vedere che la macchina era l’ultima sulla mia rete in questa data – questa è stata l’ultima volta che è stata riavviata – la versione del sensore di crowdstrike installato, informazioni IP e hardware di base.
Potrei anche vedere tutte le connessioni di rete esterne da un minuto fa negli ultimi sette giorni. Conteggio totale degli eventi, IP locali ed esterni, utenti unici che hanno effettuato l’accesso negli ultimi sette giorni e alcuni dati di riepilogo aggiuntivi. Qui possiamo vedere ogni singola esecuzione di processo su quella macchina per gli ultimi sette giorni.
Come puoi vedere, stiamo mostrando solo 10 risultati alla volta, ma ci sono ulteriori pagine da scorrere. Potrei filtrare proprio in questa interfaccia se lo avessi scelto. Quindi potrei escludere determinate righe di comando, potrei includere solo determinati utenti, nomi di file o escludere alcuni file tutti dalla stessa schermata di riepilogo. Se scorrere ulteriormente verso il basso, vediamo tutto l’utilizzo dello strumento di amministrazione su quella macchina. Ciò include comandi tipici che potrebbero essere eseguiti dalla cartella del sistema Windows o altri comandi segreti che possono spesso passare inosservati su una macchina tipica.
Qui, vediamo ogni singola richiesta DNS dal punto di vista del processo. Ciò significa che ogni processo che ha eseguito una ricerca DNS può essere trovato qui. Questa è anche un’ottima informazione quando cerchi un incidente. Queste sono connessioni di rete che sono attive in tempo reale e storiche. Quindi posso vedere ogni hash MD5, riga di comando e utente associato ad esso.
Qui, vediamo le porte di ascolto della rete. Queste sono tutte porte che ascoltano negli ultimi sette giorni. Come puoi vedere qui, vediamo il nome del file, Hash MD5 e la riga di comando che ha avviato quel processo di ascolto di rete su quell’endpoint. Ecco qualsiasi file zip o file RAR che sono stati scritti su quell’endpoint e su qualsiasi script che sono stati eseguiti su quella macchina.
Di seguito, vediamo ulteriori attività eseguibili. E infine, eventuali attività programmate create su quella macchina. Tutto questo è considerato dati di riepilogo perché cerchiamo la macchina, non qualcosa di molto specifico. Da qui, possiamo facilmente ruotare scegliendo una di queste attività collegabili. Ad esempio, sceglierò questa riga di comando. Se ci sto perforando, apriamo una nuova finestra e ci immerciamo ulteriormente nella scheda Eventi, il che ci fornisce dati grezzi su quella riga di comando molto specifica.
Qui, possiamo vedere ulteriori informazioni più profonde o più grezze su quell’evento. E se vedo qualcosa di interessante, come un hash MD5 o una riga di comando che è stata eseguita, potrei ruotare ulteriormente senza dover caricare query o ricerche complesse. Potrei dire, mostrami il processo di cui era responsabile
- Articolo 1
- Articolo 2
- Articolo 3
- Articolo A
- Articolo b
- Articolo c
- Articolo numerato 1
- Articolo numerato 2
- Articolo numerato 3
Crowdstrike Monitor Navigando la cronologia?
Ispeziona tutto il traffico di rete per segni di attività sospetta.
Crowdstrike: domande frequenti
Crowdstrike è una piattaforma flessibile progettata per prevenire una varietà di attacchi online, tra cui virus informatici, malware e altre minacce alla sicurezza. Per contrastare la varietà sempre crescente di minacce che gli utenti online affrontano, Crowdstrike utilizza una serie di strategie che rilevano e bloccano attività dannose, incluso il monitoraggio di modelli complessi di attività utilizzati dal malware.
IO’Sono preoccupato che la mia privacy venga violata. Quali informazioni sono il monitoraggio del crowdstrike e sta esaminando tutti i miei file e dati?
Gli strumenti di sicurezza dei dati utilizzati per proteggere il tuo sistema, incluso Crowdstrike, non sono progettati per aprire e leggere i tuoi file o per tracciare e segnalare i dettagli della tua attività online a meno che non pongono una minaccia per il tuo sistema. Desktop certificato’L’unico obiettivo è proteggere il tuo computer, non di sorvegliare l’utilizzo di Internet o il contenuto dei tuoi file e dati.
È crowdstrike an “anti-virus” programma?
Sì, tra le altre cose. Una delle strategie che Crowdstrike utilizza per bloccare l’attività dannosa è basata su cloud, “prossima generazione” rilevamento antivirus.
Vinto’T controllando costantemente il mio sistema per i virus rallentano il mio sistema?
Mentre il crowdstrike è molto più sofisticato e potente delle generazioni passate di programmi di rilevamento anti-virus e minacce, è anche progettato per essere leggero e non interferire con il normale uso del tuo computer. Invece di scansionare interi dischi rigidi per i virus, Crowdstrike rileva in modo più efficiente i modelli di attività di programma sospettosa per identificare possibili malware.
Su questo articolo
Ultimo aggiornamento:
Lunedì 10 dicembre 2018 – 12:47
Crowdstrike Monitor Navigando la cronologia?
Crowdstrike Falcon® trasmette i dati sulle attività dell’endpoint nel cloud in tempo reale. Ciò rende i dati disponibili per gli amministratori da cercare in qualsiasi momento, anche se alcuni endpoint sono spezzati o offline quando viene condotta la ricerca. La velocità del grafico delle minacce a crowdstrike ti dà cinque secondi visibilità nel tuo ambiente per eventi sia in tempo reale che per.
Come eseguire una semplice ricerca in macchina con l’app Crowdstrike Falcon® Investiga
Grazie per esserti unito a noi. Oggi noi’ti mostrerò come puoi facilmente cercare da una prospettiva storica nell’interfaccia utente di Crowdstrike Falcon®. Come puoi vedere sul lato sinistro, ho scelto la mia scheda di indagine. Da qui, posso cercare computer, IP di origine, hash, utente, attraverso il mio intero set di dati nel cloud senza mai toccare un singolo endpoint.
IO’Sceglierò il computer e inserisci un nome di computer che so esiste sulla mia rete. Posso cercare fino a 30 giorni nel cloud, ma io’Sceglierò sette giorni. Ho colpito l’invio e quando lo faccio stiamo solo cercando nel cloud. Non stiamo raggiungendo questo endpoint e interagiamo con esso in tempo reale.
La bellezza del sensore Falcon è che tutti i dati vengono registrati sull’endpoint dal punto di vista dell’attività e inviati al nostro cloud per essere archiviati e aggregati. Quindi qui ho potuto vedere che la macchina era l’ultima sulla mia rete in questa data – questa è stata l’ultima volta che è stata riavviata – la versione del sensore di crowdstrike quella’S installato, informazioni IP e hardware di base.
Potrei anche vedere tutte le connessioni di rete esterne da un minuto fa negli ultimi sette giorni. Conteggio totale degli eventi, IP locali ed esterni, utenti unici che hanno effettuato l’accesso negli ultimi sette giorni e alcuni dati di riepilogo aggiuntivi. Qui possiamo vedere ogni singola esecuzione di processo su quella macchina per gli ultimi sette giorni.
Come puoi vedere, noi’re mostra solo 10 risultati alla volta, ma ci sono ulteriori pagine da scorrere. Potrei filtrare proprio in questa interfaccia se lo avessi scelto. Quindi potrei escludere determinate righe di comando, potrei includere solo determinati utenti, nomi di file o escludere alcuni file tutti dalla stessa schermata di riepilogo. Se scorrere ulteriormente verso il basso, vediamo tutto l’utilizzo dello strumento di amministrazione su quella macchina. Si tratta di comandi tipici che potrebbero essere eseguiti dalla cartella di sistema di Windows o altri comandi segreti che possono spesso passare inosservati su una macchina tipica.
Qui, vediamo ogni singola richiesta DNS dal punto di vista del processo. Ciò significa che ogni processo che ha eseguito una ricerca DNS può essere trovato qui. Ottime informazioni quando tu’Ricerca attraverso un incidente. Queste sono connessioni di rete che sono attive in tempo reale e storiche. Quindi posso vedere ogni hash MD5, riga di comando e utente associato ad esso.
Qui, vediamo le porte di ascolto della rete. Queste sono tutte porte che ascoltano negli ultimi sette giorni. Come puoi vedere qui, vediamo il nome del file, Hash MD5 e la riga di comando che ha avviato quel processo di ascolto di rete su quell’endpoint. Ecco eventuali file zip o file RAR sono stati scritti su quell’endpoint e su qualsiasi script che sono stati eseguiti su quella macchina.
Di seguito, vediamo ulteriori attività eseguibili. E infine, eventuali attività programmate create su quella macchina. Tutto questo è considerato dati di riepilogo perché cerchiamo la macchina, non molto specifico. Da qui, possiamo facilmente ruotare scegliendo una di queste attività collegabili. Ad esempio, sceglierò questa riga di comando. Se ci sto perforando, apriamo una nuova finestra e ci immerciamo ulteriormente nella scheda Eventi, il che ci fornisce dati grezzi su quella riga di comando molto specifica.
Qui, possiamo vedere ulteriori informazioni più profonde o più grezze su quell’evento. E se vedo qualcosa di interessante, come un hash MD5 o una riga di comando che è stata eseguita, potrei ruotare ulteriormente senza dover caricare query o ricerche complesse. Potrei dire, mostrami il processo responsabile di questo evento, per esempio. Se lo faccio, posso girare ancora più lontano da quel prossimo evento. Quindi il pivot è molto semplice quando si cerca o si svolgono un’attività di ricerca incidente attraverso Falcon.
Come cacciare l’attività delle minacce con la protezione endpoint di Falcon
Crowdstrike Falcon® offre una potente serie di funzionalità che possono essere utilizzate per cercare attività di minaccia nel tuo ambiente. L’agente Falcon monitora e registra costantemente l’attività endpoint e lo streaming sul cloud e sul crowdstrike’grafico delle minacce. I dati includono cose come l’esecuzione del processo, le connessioni di rete, l’attività del file system, le informazioni dell’utente, i dettagli del servizio, l’attività di script e l’utilizzo dello strumento di amministrazione. La memorizzazione di questi dati nel grafico delle minacce garantisce che i dati siano sempre disponibili (anche se gli endpoint sono offline) e assicura anche che possano essere cercati in tempo reale e retrospettivamente – anche i più grandi ambienti possono ottenere risultati in pochi secondi.
Crowdstrike Falcon® fornisce più approcci alla caccia alle minacce. In questo articolo, esamineremo i flussi di lavoro che iniziano con ricerche degli indicatori e ricerche sugli eventi personalizzati.
video
Ricerche indicatori
Le opzioni di indagine sull’app consentono agli amministratori di cercare indicatori di compromesso nel loro ambiente. Ciò aiuta a comprendere l’esposizione a minacce note, fornendo al contempo la capacità di perforare e ruotare per esplorare il contesto attorno all’attività dannosa. Il grafico delle minacce di Crowdstrike ti assicura di ottenere risultati immediati da sistemi online e offline, non importa quanto grande la tua organizzazione. In questa sezione, dimostreremo due delle ricerche di indicatori disponibili.
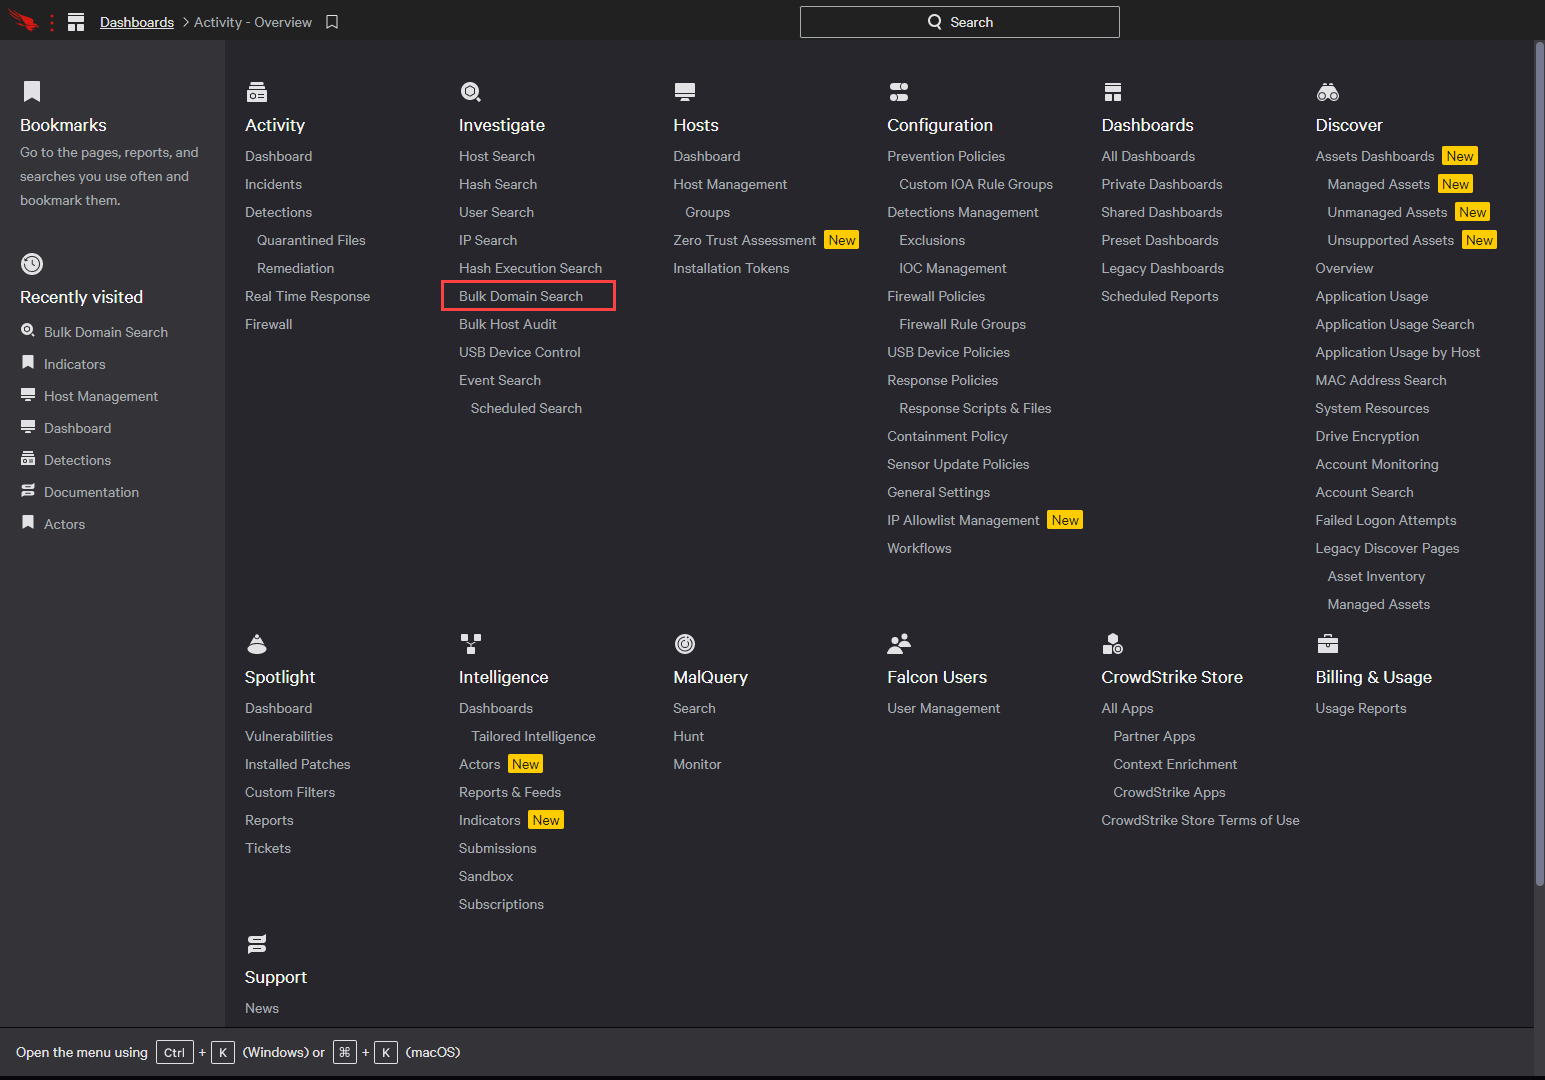
Sotto l’app di indagine, seleziona “Ricerca del dominio di massa”.
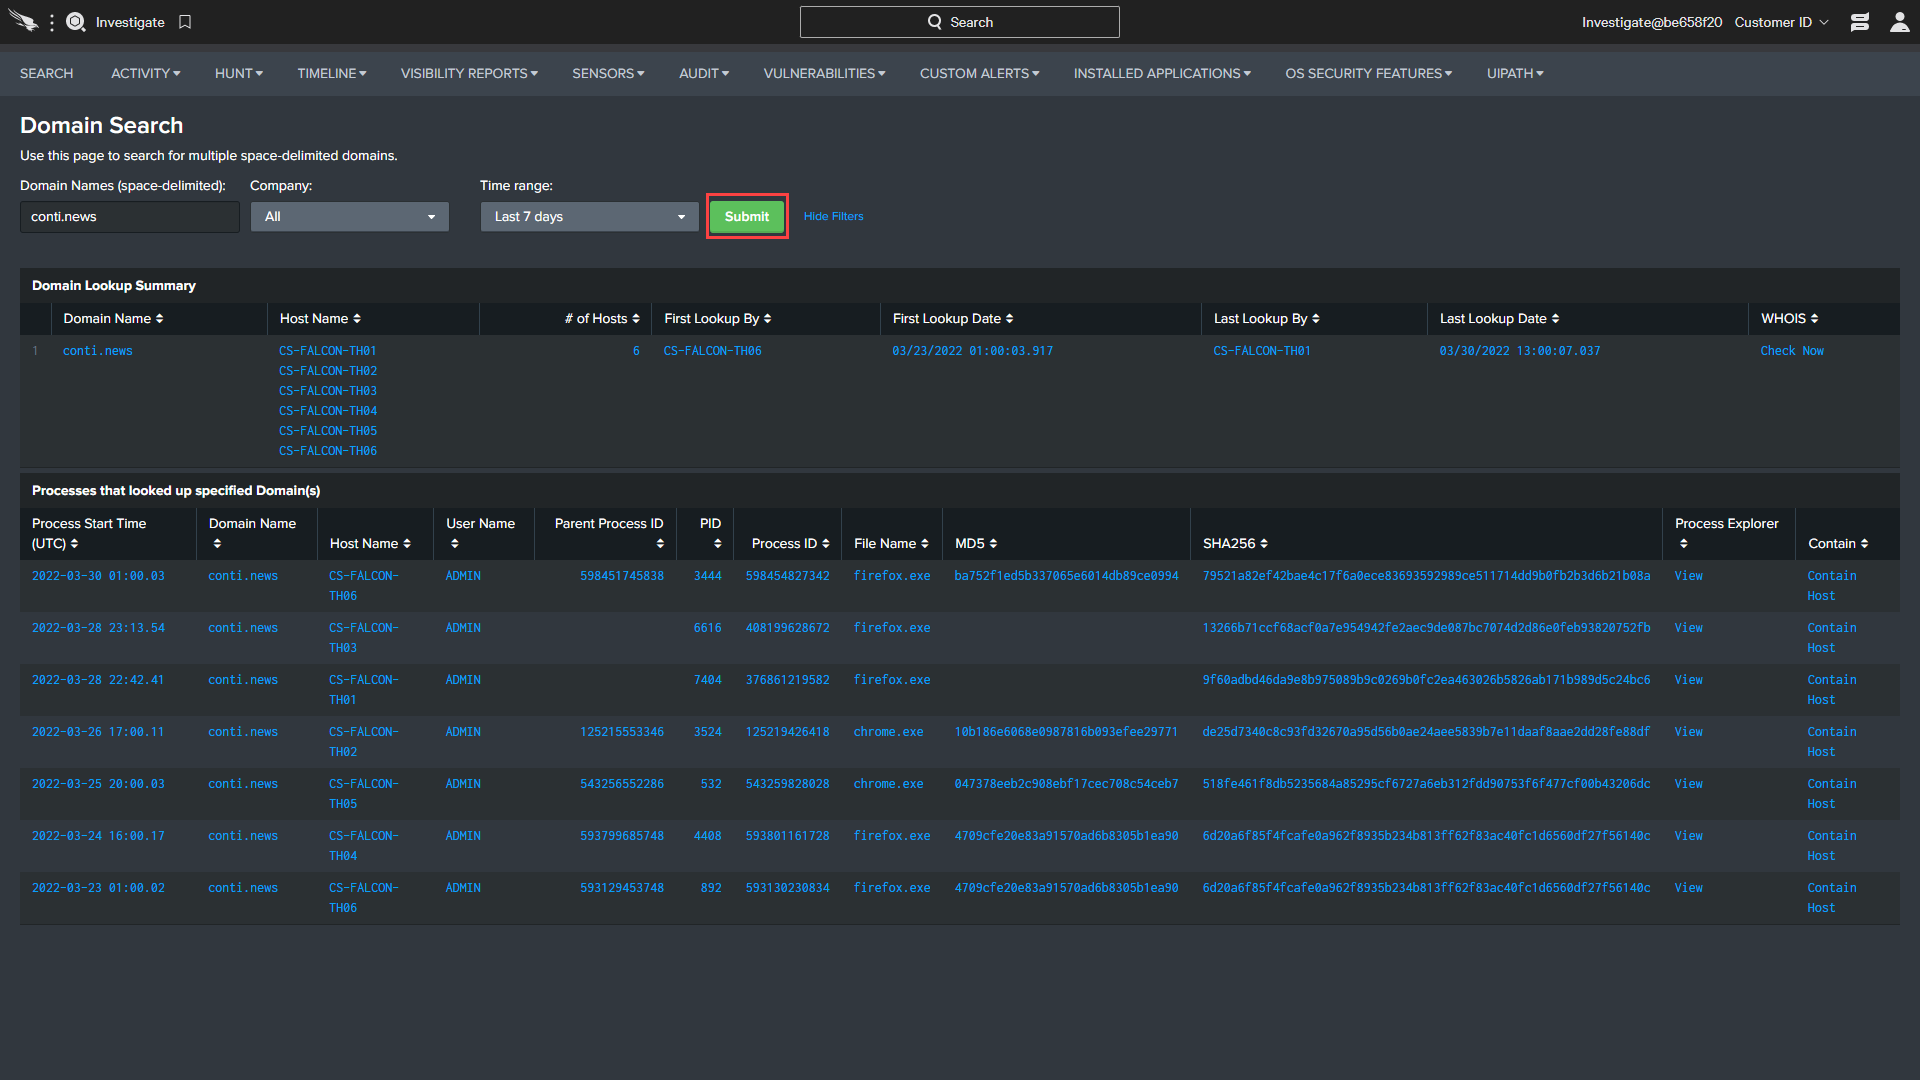
Le ricerche possono essere eseguite individualmente o su più domini. Si noti che più domini devono essere separati da uno spazio. Dopo aver specificato un intervallo di tempo, fare clic su “Invia” Per iniziare la ricerca. La ricerca interrogherà tutti i tuoi dati nel grafico delle minacce e segnala qualsiasi sistema nel tuo ambiente si è mai collegato a uno di questi domini. Un modo rapido per ottenere i risultati del campione può essere una ricerca di www.Google.com. In questo esempio, vediamo che sei diversi host si sono collegati a Conti.notizia.
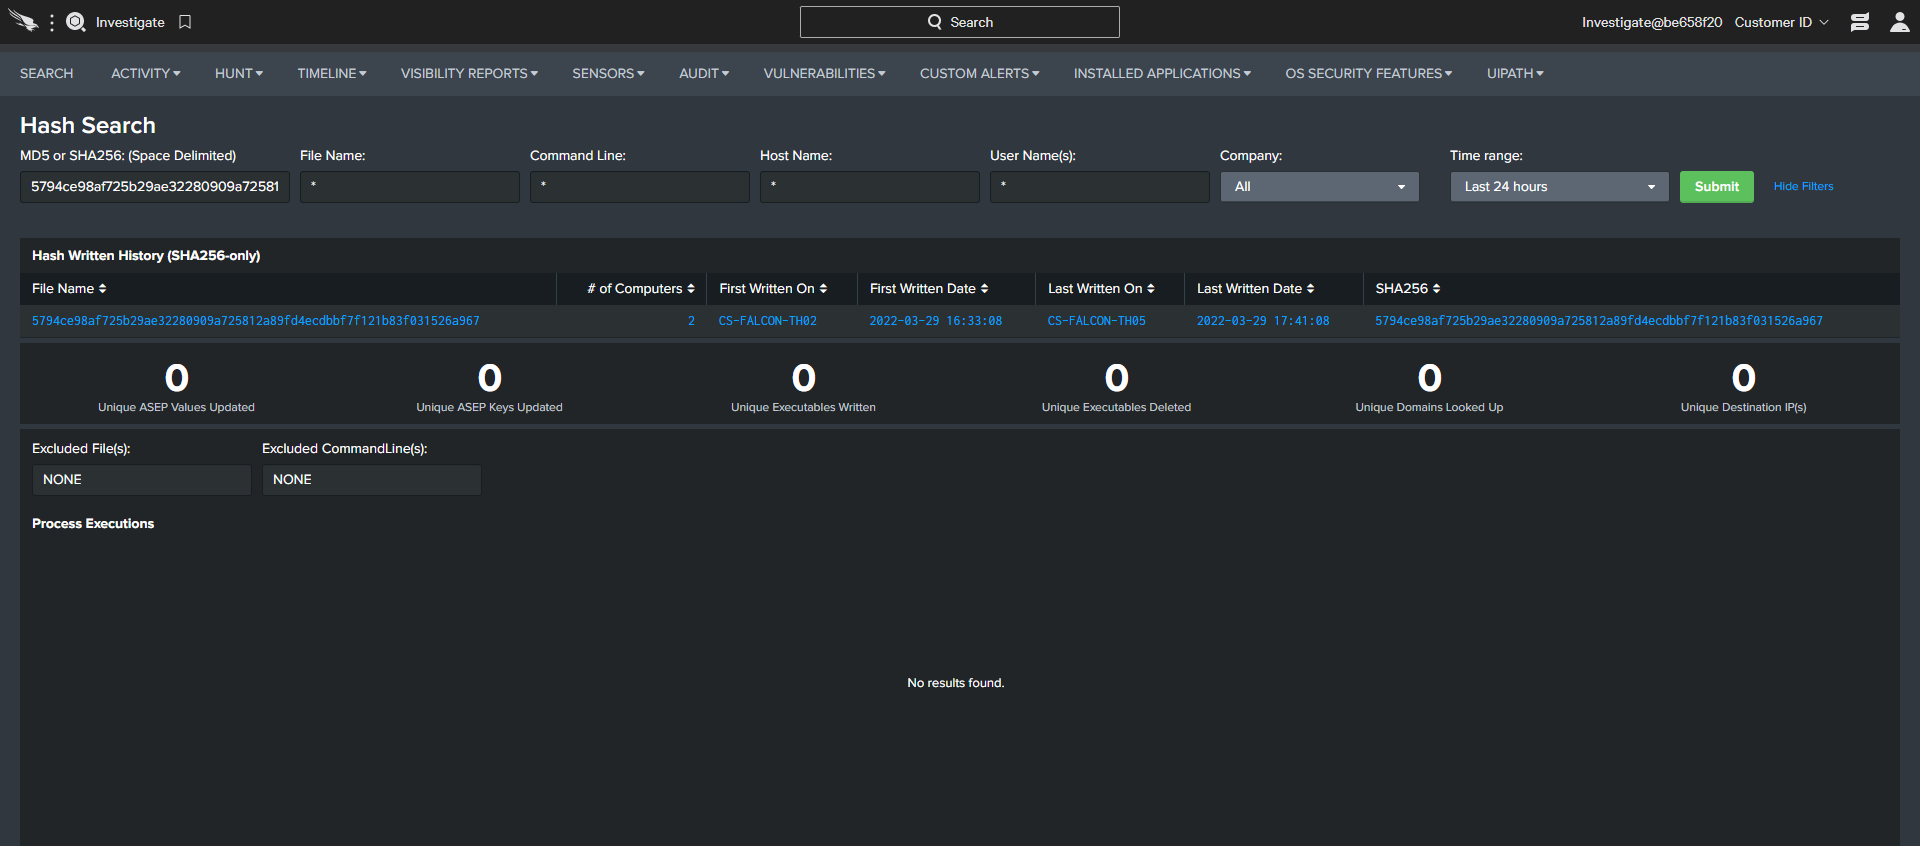
Un’altra opzione è iniziare a cacciare con un hash o un nome file. IL “Ricerca hash” è anche disponibile dal menu di indagine. In questo esempio, abbiamo usato un hash sha256 da un indicatore di compromesso (IOC). Questo file è stato visto su due host nelle ultime 24 ore, ma non ci sono esecuzioni. Si noti che quasi tutti gli elementi dei risultati della ricerca sono collegamenti che consentono di esplorare e comprendere ulteriormente il file’I impatto.
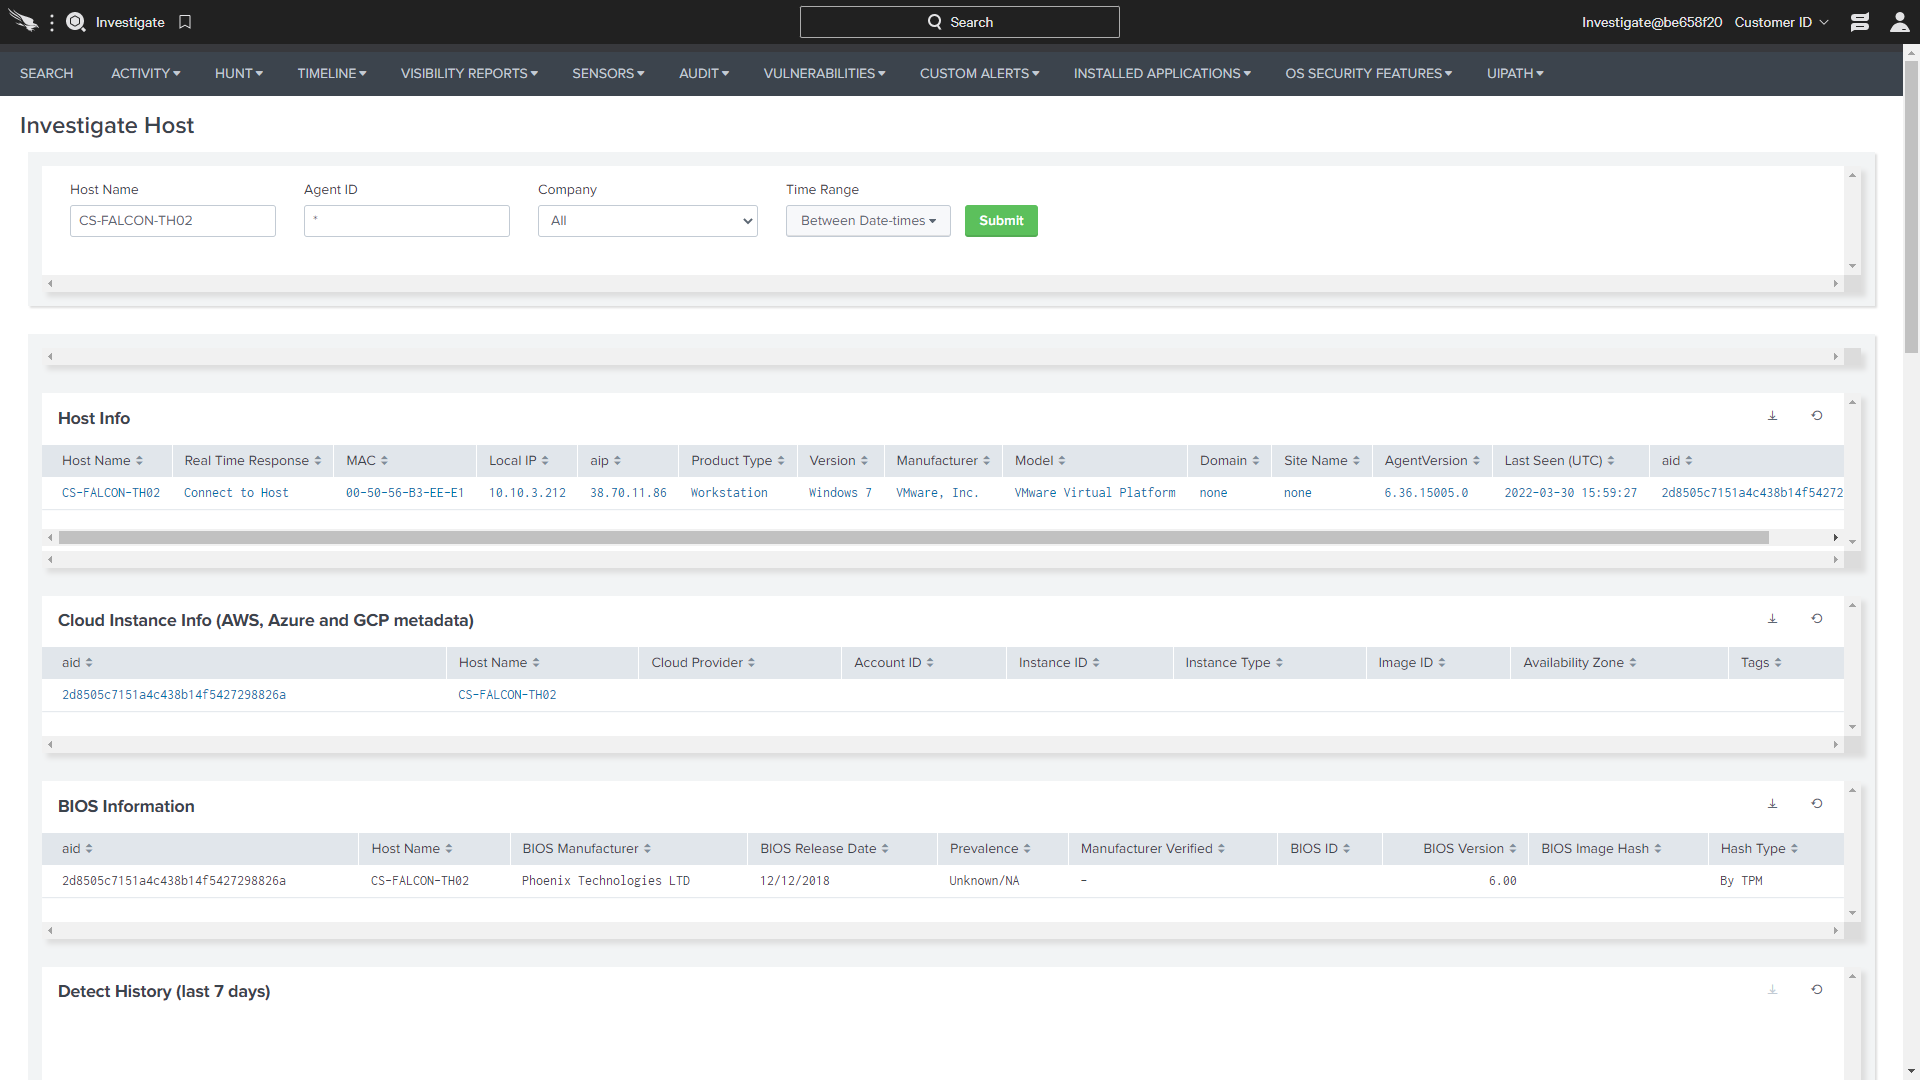
Fare clic su uno dei nomi host colpiti ti porterà a una schermata che mostra tutte le attività su quel sistema. In questo esempio, apprendiamo che questo è un host cloud che esegue Windows 7. Questa schermata riferirebbe anche se ci fossero stati rilevanti su questo host negli ultimi sette giorni.
Ricerca degli eventi
La funzionalità di ricerca degli eventi è per gli utenti di Power che desiderano accedere a tutti i loro dati nel grafico delle minacce a crowdstrike. Il linguaggio di query flessibile può gestire ricerche complesse che sono spesso richieste per una caccia alle minacce più avanzate. In questa sezione, esamineremo due domande di caccia avanzate dalla nostra documentazione di caccia e indagine. Questo documento è disponibile per tutti i clienti di Crowdstrike tramite l’interfaccia utente.
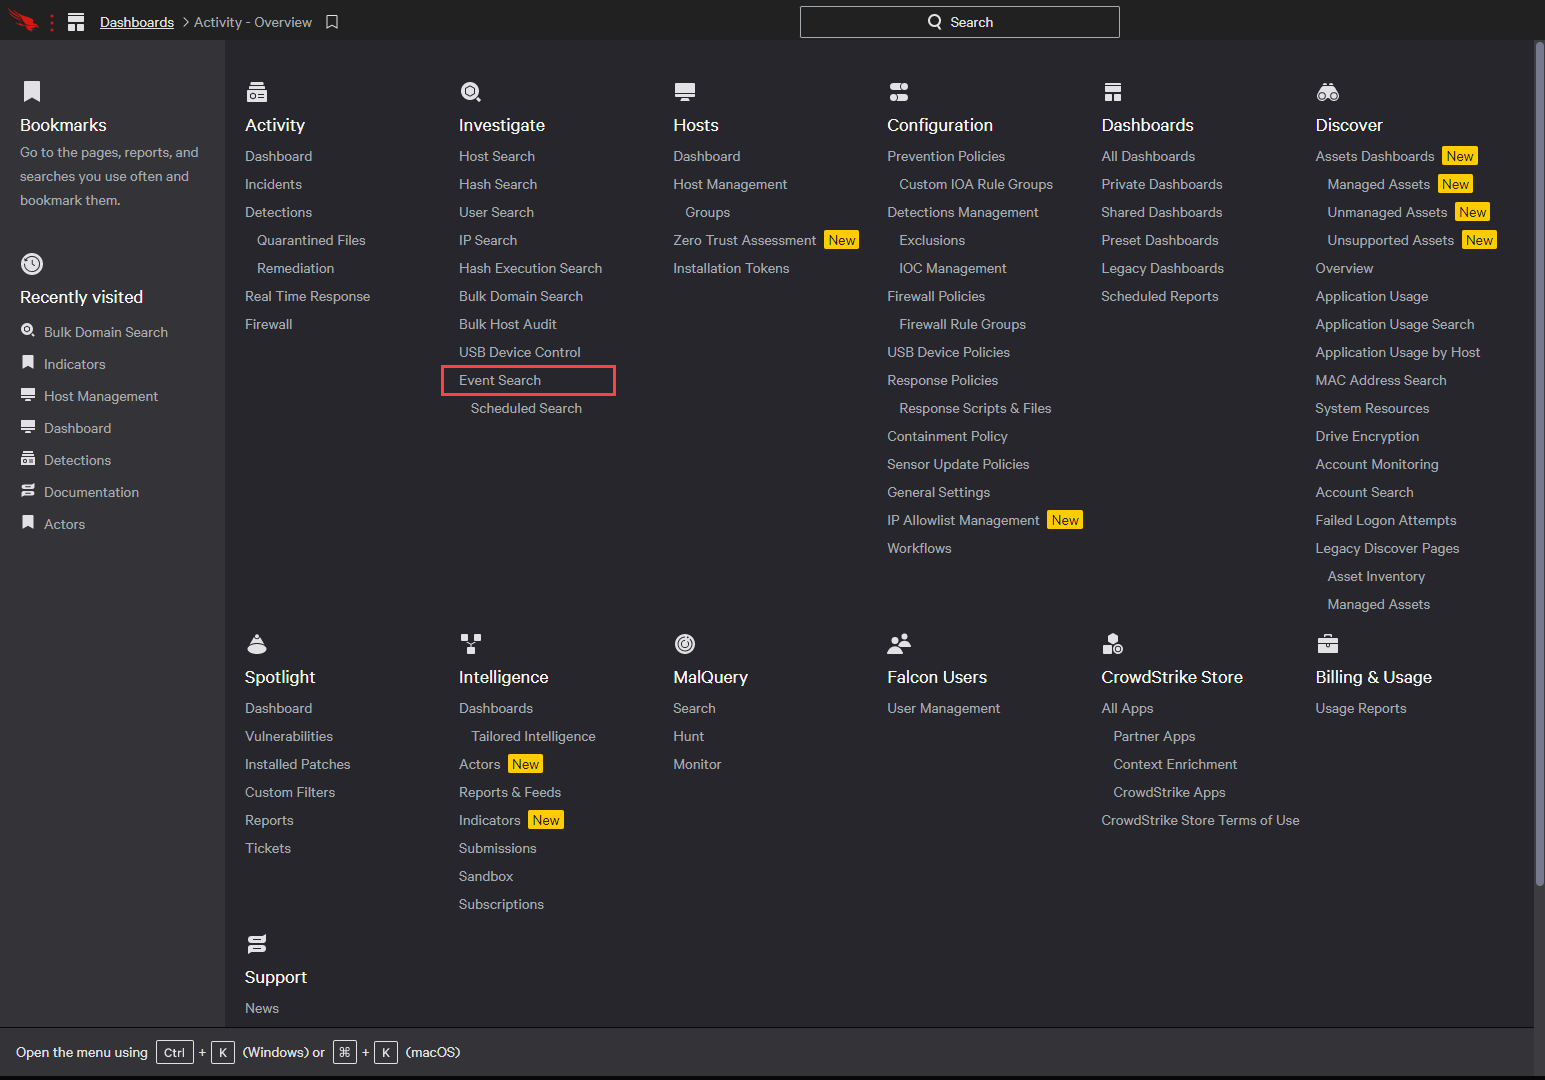
Nel menu di indagine, seleziona “Ricerca degli eventi”.
La prima query di esempio cercherà i comandi PowerShell codificati eseguiti nel tuo ambiente. Questa attività è interessante per minacciare i cacciatori perché gli amministratori legittimi in genere non codificano i loro comandi PowerShell. Tuttavia, è un’attività molto comune per gli aggressori. Copia il testo di seguito nel campo di ricerca. Nota, esiste un’opzione per specificare un intervallo di tempo sul lato destro.
event_simplename = ProcessRollup2 FileName = PowerShell.exe (comandline =*-enc*o comandline =*codificato*) | Tabella ComputerName Nome utente nome file di comando
Dopo aver fatto clic sul vetro d’ingrandimento, qualsiasi risultato verrà restituito come mostrato di seguito.
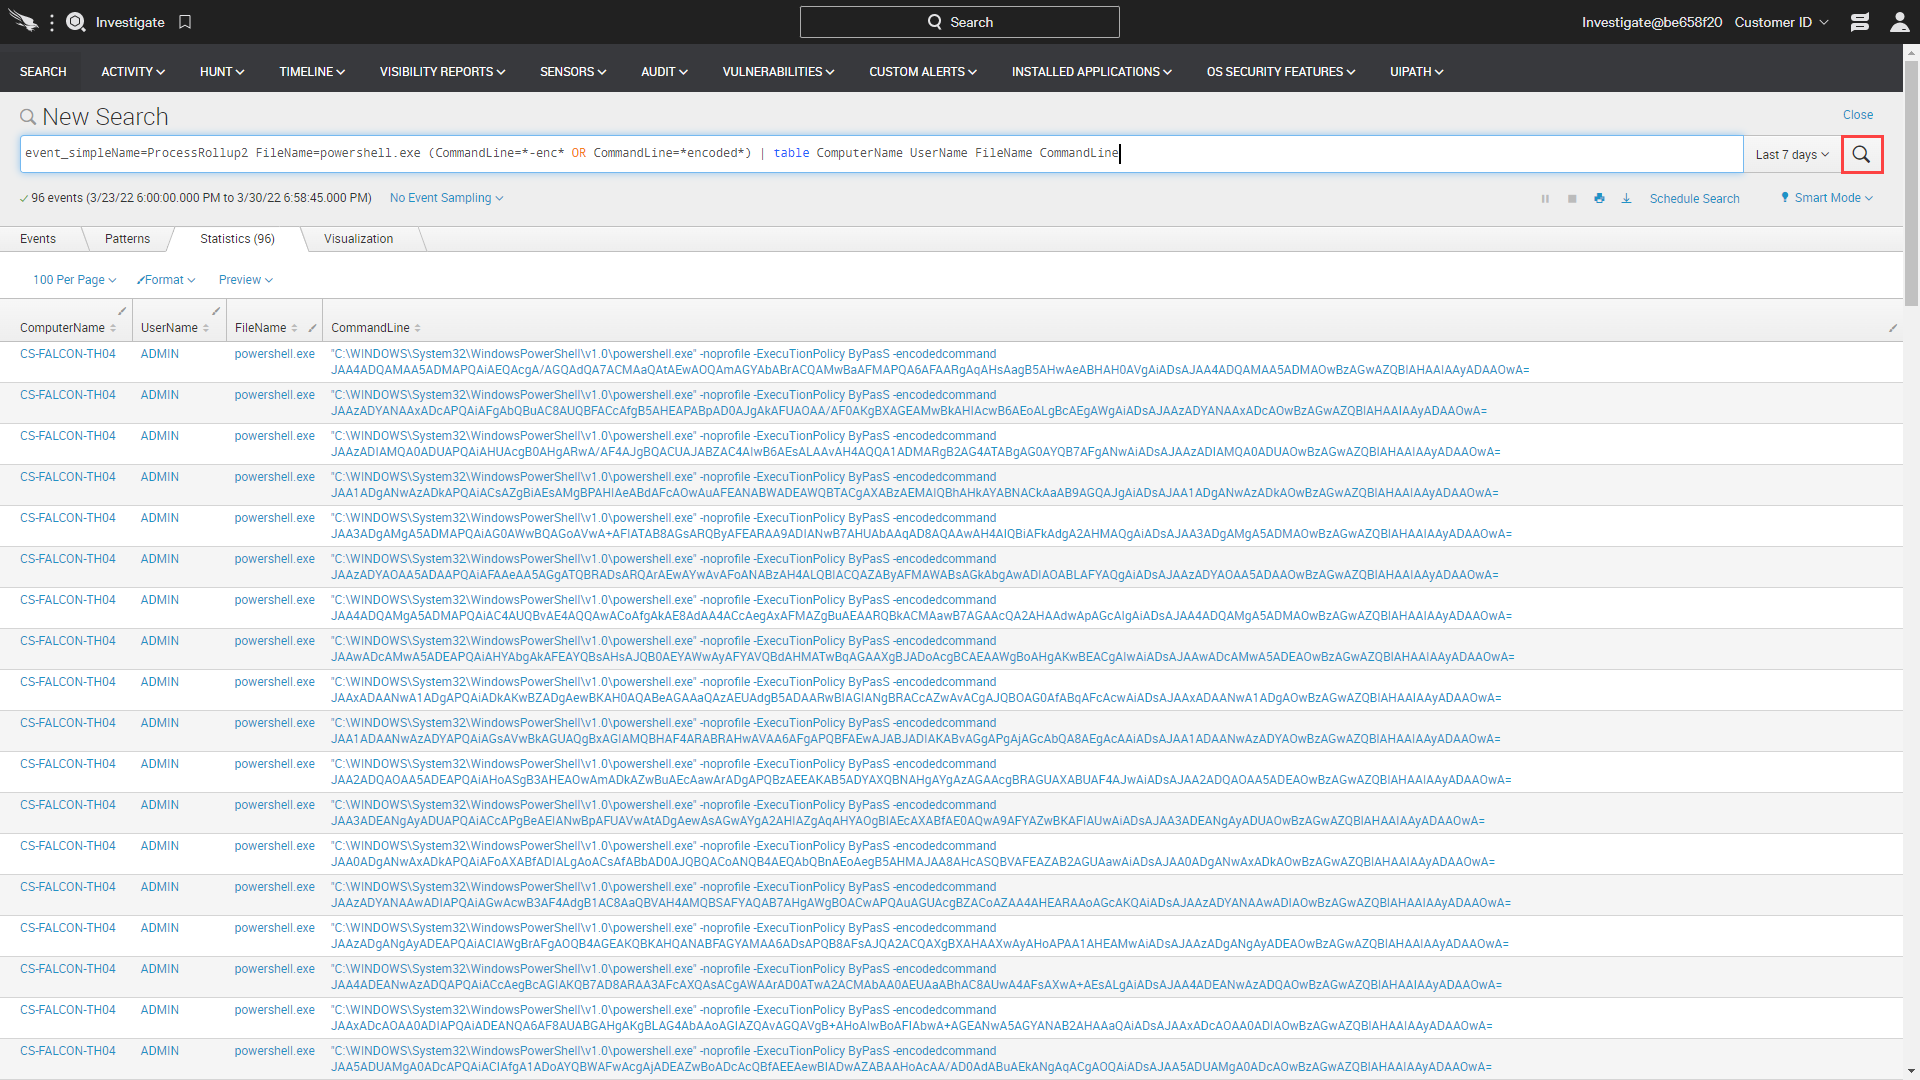
I risultati includono collegamenti al perno e tuffarsi più in profondità sui risultati.
La seconda query è progettata per cercare connessioni di rete provenienti da applicazioni impreviste. Questo esempio esaminerà l’intero ambiente per casi in cui il blocco note.Exe sta tentando di stabilire connessioni in uscita. Queste informazioni sono utili per i cacciatori di minacce perché il blocco note.Exe non dovrebbe mai stabilire connessioni in uscita. Eventuali risultati indicano quasi certamente una minaccia. Cancella il contenuto della barra di ricerca, incolla il seguente testo e fai clic sull’icona di ricerca per eseguire la ricerca.
AID =* event_simplename =”Dnsrequest” | Rinomina il contextProcessid come TargetProcessid | Unisciti a TargetProcessid [Search Aid =* event_simplename =”ProcessRollup2 ″ ImageFileName =”*bloc notes.exe”] | Tabella ComputerName Timestamp ImageFileName DomainName CommandLine
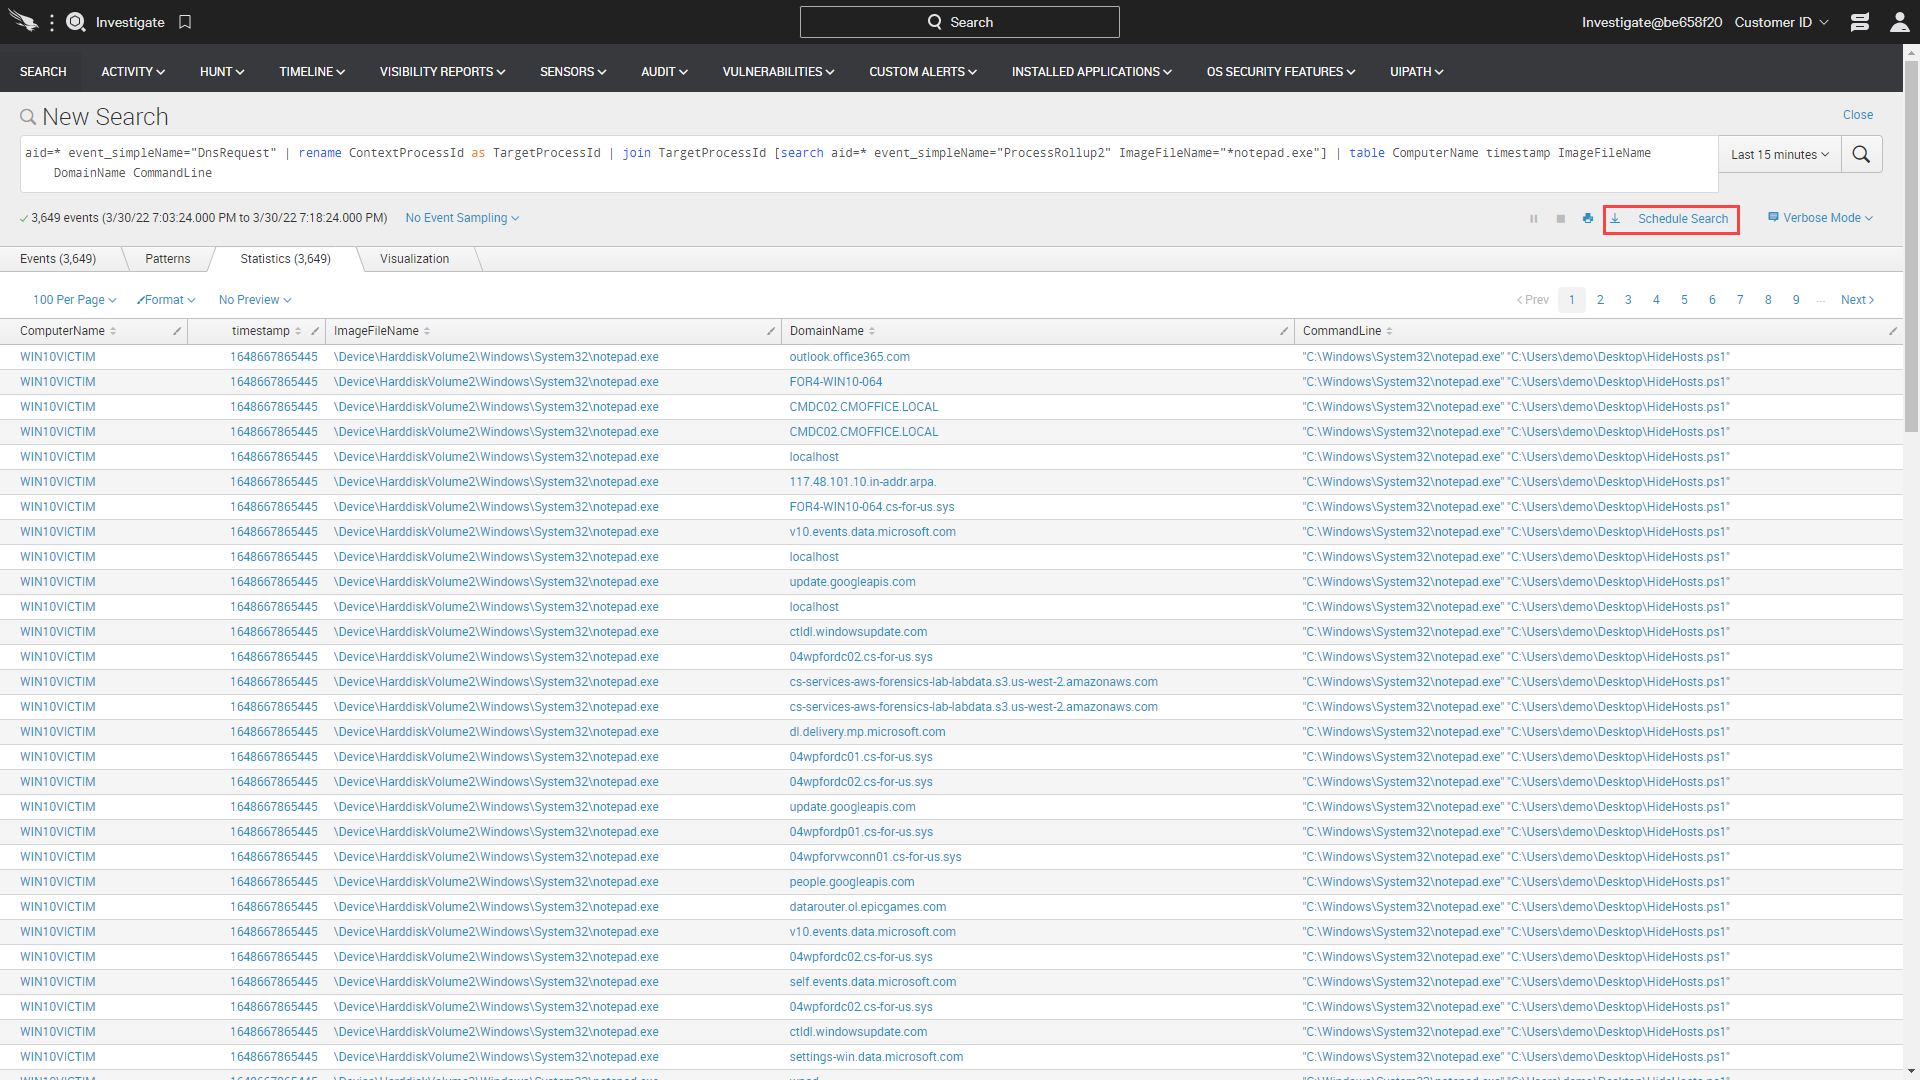
Tutti questi risultati possono essere esportati. C’è anche un’opzione per programmare le query da ripetere su intervalli regolari.
Conclusione
Crowdstrike rende la caccia alle minacce proattive velocemente e facile. L’agente raccoglie una vasta telemetria di eventi e la invia al cloud quando il grafico delle minacce rende le ricerche rapide ed efficaci. Il menu di indagine include opzioni per cercare indicatori specifici e creare query personalizzate. La documentazione è inoltre disponibile per fornire campioni che possono essere ulteriormente sintonizzati per soddisfare le esigenze dei clienti più specifiche.
Più risorse
- Crowdstrike Prova gratuita di 15 giorni
- Richiedere una demo
- Guida alla sostituzione AV
- Prodotti crowdstrike
- Crowdstrike Cloud Security
Crowdstrike
Monitora i registri di crowdstrike per ottenere la completa visibilità sull’attività di rete, le richieste DNS e altri eventi di sicurezza con Panther’S Crowdstrike Integration.
Crowdstrike è una piattaforma di protezione SaaS per la sicurezza endpoint e l’intelligence delle minacce. La pantera può raccogliere, normalizzare e monitorare i registri di crowdstrike per aiutarti a identificare attività sospette in tempo reale. I tuoi dati normalizzati vengono quindi mantenuti per alimentare le future indagini sulla sicurezza in un lago dati alimentato dalla piattaforma dati nativa cloud, Snowflake.
Casi d’uso
I casi d’uso di sicurezza comune per Crowdstrike con Panther includono:
- Monitorare gli eventi di sicurezza e ottenere approfondimenti su richieste e attività DNS in tutta la rete
- Correlare i dati di crowdstrike con altri dati infrastrutturali per monitorare l’attività sospetta
- Analizzare i modelli per identificare le anomalie operative
Come funziona
L’integrazione è semplice e veloce:
- Crea credenziali API in CS Falcon
- Aggiungi crowdstrike come fonte di dati in Panther
- Panther analizzerà, normalizzerà e analizzerà i tuoi dati di registro in tempo reale
- Poiché vengono attivate le regole, gli avvisi vengono inviati alle destinazioni configurate
- I registri normalizzati possono essere cercati dalla pantera’s Data Explorer
- Siediti e monitora la tua attività!
Integrazioni correlate
Ombrello Cisco
Ispeziona tutto il traffico Internet per segni di attività sospetta
Ginepro
Ispeziona tutto il traffico di rete per segni di attività sospetta.
Suricata
Monitora la tua rete per qualsiasi attività sospetta
Zeek
Ispeziona tutto il traffico di rete per segni di attività sospetta
Rileva qualsiasi violazione, ovunque
Inizia a rilevare attività sospette in tempo reale, trasforma i registri grezzi in un solido lago di dati di sicurezza e costruisci un programma di sicurezza di livello mondiale con Panther.
Prodotto
- Integrazioni
- piattaforma
- Pantera per AWS
- Pantera per fiocchi di neve
- Panther vs Siem
Risorse del cliente
Imparare
Azienda
Copyright © 2023 Panther Labs Inc.
Tutti i diritti riservati.
Gestisci la tua privacy
Continuando a utilizzare questo sito Web, acconsenti al nostro uso dei cookie.
Funzionale funzionale sempre attivo
L’archiviazione o l’accesso tecnico è strettamente necessario allo scopo legittimo di consentire l’uso di un servizio specifico esplicitamente richiesto dall’abbonato o dall’utente o al solo scopo di effettuare la trasmissione di una comunicazione su una rete di comunicazioni elettroniche.
Preferenze preferenze
L’archiviazione o l’accesso tecnico è necessaria allo scopo legittimo di archiviare le preferenze che non sono richieste dall’abbonato o dall’utente.
Statistiche statistiche
Lo stoccaggio tecnico o l’accesso utilizzato esclusivamente per scopi statistici. Lo stoccaggio tecnico o l’accesso utilizzato esclusivamente per scopi statistici anonimi. Senza una citazione, la conformità volontaria da parte del tuo fornitore di servizi Internet o record aggiuntivi da una terza parte, le informazioni archiviate o recuperate a tale scopo da solo non possono essere utilizzate per identificarti.
Marketing marketing
L’archiviazione o l’accesso tecnico è richiesto per creare profili utente per inviare pubblicità o per tenere traccia dell’utente su un sito Web o su più siti Web per scopi di marketing simili.