


Esecuzione di un PC danneggiato da server Minecraft
Esecuzione di un PC danneggiato da server Minecraft
Se viene specificato un numero di gamemode legacy, viene convertito silenziosamente in un nome Gamemode.
Perché non dovresti eseguire un server Minecraft come root

Quando si esegue un server Minecraft pubblico, è fondamentale comprendere i principali rischi di sicurezza. Dare a un server troppo accesso alla macchina può consentire agli hacker o ad altri attori dannosi di fare sostanzialmente più danni. Sapere come impedire che ciò sia essenziale nell’esecuzione di un server Minecraft pubblico o realisticamente qualsiasi servizio Internet pubblico. Di recente, Paper ha iniziato a fornire un messaggio sull’avvio per avvertire i server contro questo. Se vedi il seguente messaggio, segui questa guida per comprendere i rischi e impedirli.
Stai eseguendo questo server come utente amministrativo o root. Questo non è consigliato. Ti stai aprendo a potenziali rischi quando lo fai. Per ulteriori informazioni, consultare https: // Madelinemiller.dev/blog/root-minecraft-server/Perché questo è male
In termini di sicurezza, è una migliore pratica solo per fornire a un sistema le autorizzazioni necessarie per svolgere la sua funzione. Per un server Minecraft, questo significa generalmente accedere solo ai file nella cartella del server, avere accesso a Internet sulle porte del server Minecraft e talvolta accedere a MySQL. Ciò significa che se un hacker ha accesso al tuo server, tutto ciò che può toccare è il tuo server.
Se un server è in esecuzione con autorizzazioni root o scarsamente di configurazione, un utente malintenzionato può accedere a tutto il resto sulla macchina. Se stai eseguendo una rete di server, un server compromesso significa che tutti i server sono compromessi. Quando il software dannoso ha accesso alla radice, può anche essere complicato annullare qualsiasi danno senza ripristinare completamente la macchina.
Non è sempre possibile dirlo quando una macchina è stata compromessa. Mentre a volte gli hacker cancellano tutti i file e impediscono l’avvio del dispositivo, altre volte lo useranno come parte di una botnet o installano spyware.
Perché è una minaccia realistica
Potresti pensare “questo non mi succederà”. Mentre potresti essere tecnicamente corretto, non vale la pena correre il rischio. Ci sono stati numerosi plug -in su spigot contenente codice dannoso e autori di plugin più affidabili che hanno i loro account dirottati. A meno che tu non usi solo il codice che hai scritto personalmente, c’è sempre il rischio di qualcosa di dannoso.
Avere autorizzazioni elevate rende anche più facile effettuare incidenti catastrofici. Se il tuo account utente può modificare i file su tutta la macchina, è più facile eliminare più di quello che intendevi accidentalmente. Questo problema è particolarmente probabile per le persone che hanno meno esperienza con la riga di comando Linux.
È anche possibile per un plug -in o la sua configurazione incasinare e causare danni. Se un plug -in o il server sovrascrivono accidentalmente un file di sistema critico, la macchina potrebbe non avviare e potenzialmente perdere dati.
È successo prima
La vulnerabilità recentemente trovata in log4j, colloquialmente noto come log4shell, è un ottimo esempio di quanto possa essere male. Per qualsiasi server in esecuzione come root, i giocatori che si uniscono ai server potrebbero facilmente ottenere il controllo completo sulla macchina del server.
Dato che Minecraft utilizza molte librerie di codice utilizzate anche da software commerciale su larga scala, esiste un sostanziale incentivo commerciale per trovare vulnerabilità. Poiché Minecraft utilizza questo codice, potrebbe anche essere vulnerabile a qualsiasi vulnerabilità scoperte.
Come prevenirlo
Il modo più semplice per prevenire questo problema è creare un nuovo utente e dargli accesso solo a quella cartella. Per gli utenti di Linux, controlla questa guida su come farlo. È quindi possibile creare il server nella cartella Home dell’utente ed eseguire il server mentre accedi a quell’utente.
Se stai eseguendo una rete di server, dovresti avere un utente separato per server. Non farlo può portare al problema sopra menzionato di un server che compromette tutti i server.
Host del server Minecraft
Se stai utilizzando un host server Minecraft, impedire che dipenda dall’host. Contatta l’host del server se ricevi questo messaggio o passa realisticamente a un host più affidabile. Se hanno difetti di sicurezza così grandi, potrebbero avere anche altri problemi. Dai un’occhiata a questo articolo sui problemi che gli host di Bad Server hanno spesso.
Questo articolo fa parte di una serie su come eseguire un server Minecraft. Clicca qui per vedere di più!
Circa l’autore
Ciao, sono Maddy Miller, un ingegnere software senior presso ClipChamp presso Microsoft. Nel mio tempo libero mi piace scrivere articoli e sviluppio anche le mod di Minecraft WorldEdit, World Guard e CraftBook. Le mie opinioni sono mie e non rappresentano quelle del mio datore di lavoro a nessuna veste.
server.proprietà
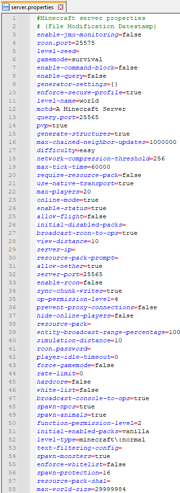
server.proprietà è il file che memorizza tutte le impostazioni per un server multiplayer (Minecraft o Minecraft Classic).
Quando si modifica il server.Proprietà, è importante che venga utilizzata la stessa struttura dell’originale, sebbene l’ordine delle linee sia arbitraria. Il testo prima del segno uguale è la chiave, che non dovrebbe essere modificata. Il testo dopo il segno uguale è il valore della proprietà, che può essere modificato. Le righe che iniziano con # sono commenti: alterare o rimuovere queste righe non ha alcun effetto sul gioco.
Dopo le modifiche vengono apportate al server.Proprietà File, il server deve essere riavviato affinché abbia effetto. Un’altra opzione è quella di utilizzare il comando /ricarica nella console del server o nel gioco, che consentirà anche di ricaricare le modifiche.
Se il server.Il file delle proprietà non elenca tutte le proprietà (come Server-IP), verrà utilizzato il valore predefinito.
Ecco le risposte ad alcune domande chiave relative al server.proprietà:
- Qual è lo scopo del server.file di proprietà?
- Posso modificare il server.Proprietà file mentre il server è in esecuzione?
- Cosa succede se elimino una riga nel server.file di proprietà?
- Cosa dovrei fare se voglio aggiungere una nuova proprietà al server.file di proprietà?
- Posso usare i commenti nel server.file di proprietà?
- Come posso ripristinare il server.Proprietà file ai suoi valori predefiniti?
- Quali sono alcune proprietà comuni che possono essere configurate nel server.file di proprietà?
- Posso usare variabili o espressioni nel server.file di proprietà?
- Come posso eseguire il backup del server.file di proprietà?
- Cosa dovrei fare se incontro errori o problemi con il server.file di proprietà?
Il server.Proprietà file memorizza tutte le impostazioni per un server Minecraft.
No, il server deve essere riavviato per le modifiche apportate al server.Proprietà file per avere effetto. In alternativa, è possibile utilizzare il comando /ricarica nella console del server o nella partita.
Eliminazione di una riga nel server.Il file delle proprietà rimuoverà tale impostazione specifica dalla configurazione. Il server utilizzerà il valore predefinito per tale impostazione se esiste.
Se si desidera aggiungere una nuova proprietà al server.Proprietà file, è possibile aggiungere semplicemente una nuova riga seguendo la stessa struttura delle righe esistenti. Assicurati di utilizzare il formato corretto del valore chiave.
Sì, le righe che iniziano con # sono trattate come commenti e non hanno alcun effetto sul gioco. È possibile utilizzare i commenti per aggiungere note o spiegazioni al file di configurazione.
Se si desidera reimpostare il server.Proprietà File ai suoi valori predefiniti, è possibile eliminare il file esistente e riavviare il server. Un nuovo server.Il file delle proprietà verrà generato con le impostazioni predefinite.
Alcune proprietà comuni che possono essere configurate nel server.Il file delle proprietà include server-port, max-player, abilita-block-block, spawn-npcs e difficoltà. Queste proprietà controllano vari aspetti del comportamento del server Minecraft.
No, il server.Il file delle proprietà non supporta variabili o espressioni. I valori devono essere specificati direttamente senza calcoli o riferimenti ad altre impostazioni.
Per eseguire il backup del server.Proprietà file, basta fare una copia del file e memorizzarlo in una posizione sicura. Ciò ti consentirà di ripristinare la configurazione se vengono apportate modifiche o errori.
Se si verificano errori o problemi con il server.Proprietà file, è possibile provare a ripristinare manualmente un backup o riconfigurare le impostazioni. Puoi anche chiedere aiuto alla comunità di Minecraft o consultare la documentazione ufficiale di Minecraft per la risoluzione dei problemi.
Esecuzione di un PC danneggiato da server Minecraft
Se viene specificato un numero di gamemode legacy, viene convertito silenziosamente in un nome Gamemode.
Perché non dovresti eseguire un server Minecraft come root
Quando si esegue un server Minecraft pubblico, è fondamentale comprendere i principali rischi di sicurezza. Dare a un server troppo accesso alla macchina può consentire agli hacker o ad altri attori dannosi di fare sostanzialmente più danni. Sapere come impedire che ciò sia essenziale nell’esecuzione di un server Minecraft pubblico o realisticamente qualsiasi servizio Internet pubblico. Di recente, Paper ha iniziato a fornire un messaggio sull’avvio per avvertire i server contro questo. Se vedi il seguente messaggio, segui questa guida per comprendere i rischi e impedirli.
Stai eseguendo questo server come utente amministrativo o root. Questo non è consigliato. Ti stai aprendo a potenziali rischi quando lo fai. Per ulteriori informazioni, consultare https: // Madelinemiller.dev/blog/root-minecraft-server/Perché questo è male
In termini di sicurezza, è una migliore pratica solo per fornire a un sistema le autorizzazioni necessarie per svolgere la sua funzione. Per un server Minecraft, questo significa generalmente accedere solo ai file nella cartella del server, avere accesso a Internet sulle porte del server Minecraft e talvolta accedere a MySQL. Ciò significa che se un hacker ha accesso al tuo server, tutto ciò che può toccare è il tuo server.
Se un server è in esecuzione con autorizzazioni root o scarsamente di configurazione, un utente malintenzionato può accedere a tutto il resto sulla macchina. Se stai eseguendo una rete di server, un server compromesso significa che tutti i server sono compromessi. Quando il software dannoso ha accesso alla radice, può anche essere complicato annullare qualsiasi danno senza ripristinare completamente la macchina.
Non è sempre possibile dirlo quando una macchina è stata compromessa. Mentre a volte gli hacker cancellano tutti i file e impediscono l’avvio del dispositivo, altre volte lo useranno come parte di una botnet o installano spyware.
Perché è una minaccia realistica
Potresti pensare “questo non mi succederà”. Mentre potresti essere tecnicamente corretto, non vale la pena correre il rischio. Ci sono stati numerosi plug -in su spigot contenente codice dannoso e autori di plugin più affidabili che hanno i loro account dirottati. A meno che tu non usi solo il codice che hai scritto personalmente, c’è sempre il rischio di qualcosa di dannoso.
Avere autorizzazioni elevate rende anche più facile effettuare incidenti catastrofici. Se il tuo account utente può modificare i file su tutta la macchina, è più facile eliminare più di quello che intendevi accidentalmente. Questo problema è particolarmente probabile per le persone che hanno meno esperienza con la riga di comando Linux.
È anche possibile per un plug -in o la sua configurazione incasinare e causare danni. Se un plug -in o il server sovrascrivono accidentalmente un file di sistema critico, la macchina potrebbe non avviare e potenzialmente perdere dati.
È successo prima
La vulnerabilità recentemente trovata in log4j, colloquialmente noto come log4shell, è un ottimo esempio di quanto possa essere male. Per qualsiasi server in esecuzione come root, i giocatori che si uniscono ai server potrebbero facilmente ottenere il controllo completo sulla macchina del server.
Dato che Minecraft utilizza molte librerie di codice utilizzate anche da software commerciale su larga scala, esiste un sostanziale incentivo commerciale per trovare vulnerabilità. Poiché Minecraft utilizza questo codice, potrebbe anche essere vulnerabile a qualsiasi vulnerabilità scoperte.
Come prevenirlo
Il modo più semplice per prevenire questo problema è creare un nuovo utente e dargli accesso solo a quella cartella. Per gli utenti di Linux, controlla questa guida su come farlo. È quindi possibile creare il server nella cartella Home dell’utente ed eseguire il server mentre accedi a quell’utente.
Se stai eseguendo una rete di server, dovresti avere un utente separato per server. Non farlo può portare al problema sopra menzionato di un server che compromette tutti i server.
Host del server Minecraft
Se stai utilizzando un host server Minecraft, impedire che dipenda dall’host. Contatta l’host del server se ricevi questo messaggio o passa realisticamente a un host più affidabile. Se hanno difetti di sicurezza così grandi, potrebbero avere anche altri problemi. Dai un’occhiata a questo articolo sui problemi che gli host di Bad Server hanno spesso.
Questo articolo fa parte di una serie su come eseguire un server Minecraft. Clicca qui per vedere di più!
Circa l’autore
Ciao, sono Maddy Miller, un ingegnere software senior presso ClipChamp presso Microsoft. Nel mio tempo libero mi piace scrivere articoli e sviluppio anche le mod di Minecraft WorldEdit, World Guard e CraftBook. Le mie opinioni sono mie e non rappresentano quelle del mio datore di lavoro a nessuna veste.
server.proprietà
server.proprietà è il file che memorizza tutte le impostazioni per un multiplayer (Minecraft O Minecraft Server classico).
Quando si modifica il server.Proprietà, è importante che venga utilizzata la stessa struttura dell’originale, sebbene l’ordine delle linee sia arbitraria. Il testo prima del segno uguale è la chiave, che non dovrebbe essere modificata. Il testo dopo il segno uguale è il valore della proprietà, che può essere modificato. Le righe che iniziano con # sono commenti: alterare o rimuovere queste righe non ha alcun effetto sul gioco.
Dopo le modifiche vengono apportate al server.Proprietà File, il server deve essere riavviato affinché abbia effetto. Un’altra opzione è quella di utilizzare il comando /ricarica nella console del server o nel gioco, che consentirà anche di ricaricare le modifiche.
Se il server.Il file delle proprietà non elenca tutte le proprietà (come se una nuova versione del server aggiunge nuove proprietà o se il file non esiste), quindi all’avvio, il server riscrive il server.Proprietà file con le nuove proprietà elencate e impostarle sui loro valori predefiniti.
Il server.Il file delle proprietà è semplicemente un normale file di testo con codifica UTF-8, nonostante la sua estensione, e può quindi essere modificato con qualsiasi editor di testo come Blocco note per Windows, TextEdit per Mac o Nano e Vim per Linux.
Contenuti
- 1 Posizione del file
- 1.1 Edizione Java
- 1.2 edizione rocciosa
- 2.1 Edizione Java
- 2.2 edizione rocciosa
- 3.1 Edizione Java
- 3.2 edizione rocciosa
Posizione del file
Edizione Java
Questo file viene generato automaticamente al primo avvio del server (se non esiste).
Percorso di directory di lavoro (PWD) Se il giocatore lo avvia dalla loro home directory ( /home /nome) i file del server vengono creati in /home /nome. Segui queste linee guida per garantire che i file del server vengano generati dove il giocatore li aspetterebbe.
- Metti da parte un’intera directory per tutti i file del server. (Le cose potrebbero diventare disordinate se il giocatore non lo fa).
- Il server del giocatore.Il barattolo dovrebbe essere collocato qui.
- Dovrebbe essere nel percorso $ eseguibile del giocatore
- Assicurati di aggiungere l’autorizzazione di esecuzione allo script di avvio (chmod +x file_name o utilizzare un gestore cartelle)
- Minecraft_Server.sh
Edizione rocciosa
Questo file viene scaricato con Bedrock_Server.exe
Sistema operativo Posizione del file finestre Stessa directory di Bedrock_Server.exe Linux Stessa directory di Bedrock_Server server.proprietà
Queste sono le impostazioni predefinite per una nuova installazione Minecraft server:
Edizione Java
#Proprietà del server Minecraft #(Data e ora di modifica del file) Abilita-monitoraggio=falso RCON.porta=25575 semi di livello= modalità di gioco=sopravvivenza Abilita-blocco=falso Abilita-query=falso Setting Generator=<> Excile-Secure Profile=VERO livello di livello=mondo mot=Un server Minecraft Domanda.porta=25565 Pvp=VERO generare struttura=VERO aggiornamenti a livello massimo=1000000 difficoltà=facile rete di compressione di rete=256 tempo massimo=60000 pacchetto di risorse richieste=falso Utilizzare il transport-nativo=VERO giocatori massimi=20 modalità online=VERO Abilita-Status=VERO consentire il volo=falso Pacchetti con disabilità iniziali= Broadcast-RCon-Ops=VERO Distanza della vista=10 IP del server= risorse-pack-prompt= Consentire di Nether=VERO porta del server=25565 Abilita-RCON=falso Sync-Chunk-Writes=VERO Op-Permission-Level=4 Prevenire le confine-proxy=falso Hide-Online-Players=falso pacchetto di risorse= Entity-Broadcast-range-percentage=100 Distanza di simulazione=10 RCON.parola d'ordine= Player-Idle-timeout=0 gamemode della forza=falso tasso-limit=0 hardcore=falso lista bianca=falso trasmissione-consuole-op-op=VERO Spawn-NPCS=VERO Spawn-Animals=VERO Function-Permission-Level=2 Pacchetti iniziali abilitati=vaniglia tipo livello=Minecraft \: normale filtro-filtering-text-config= Mostri spawn=VERO Epperimento-Whitelist=falso Protezione di spawn=16 risorse-pack-sha1= dimensione massima del mondo=29999984
Edizione rocciosa
nome del server=Server dedicato # Usato come nome del server # Valori consentiti: qualsiasi stringa senza simbolo a seme. modalità di gioco=sopravvivenza # Imposta la modalità di gioco per i nuovi giocatori. # Valori consentiti: "sopravvivenza", "creativo" o "avventura" gamemode della forza=falso # force-gamemode = false (o gamemode forza non è definito nel server.proprietà) # impedisce al server di inviare ai valori di GameMode client altri # rispetto al valore GameMode salvato dal server durante la creazione mondiale # anche se tali valori sono impostati nel server.Proprietà dopo la creazione mondiale. # # force-gameMode = true costringe il server a inviare ai valori del gamemode client # Oltre al valore GameMode salvato dal server durante la creazione mondiale # Se tali valori sono impostati nel server.Proprietà dopo la creazione mondiale. difficoltà=facile # Imposta la difficoltà del mondo. # Valori consentiti: "pacifico", "facile", "normale" o "duro" consentire trucchi=falso # Se vero, allora possono essere usati trucchi come comandi. # Valori consentiti: "vero" o "falso" giocatori massimi=10 # Il numero massimo di giocatori che possono giocare sul server. # Valori consentiti: qualsiasi numero intero positivo modalità online=VERO # Se vero, tutti i giocatori connessi devono essere autenticati in Xbox Live. # I client che si collegano ai server remoti (non-LAN) richiedono sempre autenticazione Xbox Live indipendentemente da questa impostazione. # Se il server accetta connessioni da Internet, è altamente consigliato per abilitare la modalità online. # Valori consentiti: "vero" o "falso" consentire l'elenco=falso # Se vero, tutti i giocatori connessi devono essere elencati nella separata.file json. # Valori consentiti: "vero" o "falso" porta del server=19132 # Quale porta IPv4 il server dovrebbe ascoltare. # Valori consentiti: numeri interi nell'intervallo [1, 65535] Server-Portv6=19133 # Quale porta IPv6 il server dovrebbe ascoltare. # Valori consentiti: numeri interi nell'intervallo [1, 65535] Distanza della vista=32 # La distanza di vista massima consentita in numero di blocchi. # Valori consentiti: intero positivo pari a 5 o più. Distanza del tick=4 # Il mondo verrà spuntato così tanti pezzi da qualsiasi giocatore. # Valori consentiti: numeri interi nell'intervallo [4, 12] Player-Idle-timeout=30 # Dopo che un giocatore è stato inattivo per così tanti minuti, verrà preso a calci. Se impostato su 0, i giocatori possono aluire indefinitamente. # Valori consentiti: qualsiasi numero intero non negativo. Max-threads=8 # Numero massimo di thread Il server proverà a utilizzare. Se impostato su 0 o rimosso, ne utilizzerà il maggior numero possibile. # Valori consentiti: qualsiasi numero intero positivo. livello di livello=Livello di substrato roccioso # Valori consentiti: qualsiasi stringa senza simbolo a seme o simboli illegale per il nome del file: /\ n \ r \ t \ f`?*\\ <> | \ ": semi di livello= # Usa per randomizzare il mondo # Valori consentiti: qualsiasi stringa Predefinito-Player-Permission-Livel=membro # Livello di autorizzazione per i nuovi giocatori che si uniscono per la prima volta. # Valori consentiti: "visitatore", "membro", "operatore" TexturePack-richiesto=falso # Costruisci i clienti a utilizzare i pacchetti di trama nel mondo attuale # Valori consentiti: "vero" o "falso" Content-log-file abilitato=falso # Abilita la registrazione di errori di contenuto a un file # Valori consentiti: "vero" o "falso" soglia di compressione=1 # Determina le dimensioni più piccole del payload di rete grezzo per comprimere # Valori consentiti: 0-65535 Server-Autoritative-Movement=server-auth # Valori consentiti: "Client-Auth", "Server-Auth", "Server-Auth-With-Rewind" # Abilita il movimento autorevole del server. Se "Server-Auth", il server riprodurrà l'input dell'utente locale # il server e inviare correzioni quando la posizione del client non corrisponde al server. # Se "Server-Auth-With-Rewind" è abilitato e il server invia una correzione, i client verranno istruiti # Per riavvolgere il tempo al tempo di correzione, applicare la correzione, quindi riprodurre tutti gli input del giocatore da allora. Ciò si traduce in correzioni più fluide e più frequenti. # Le correzioni avverranno solo se il movimento del giocatore corretto è impostato su True. Player-Movement-Score-Shreshold=20 # Il numero di intervalli di tempo incongruenti necessari prima che venga riportato un comportamento anormale. # Disabilitato dal server-moviment autoritativo. Player-Movement-Action-Direction-Threshold=0.85 # L'importo che la direzione dell'attacco del giocatore e la direzione dell'aspetto possono differire. # Valori consentiti: qualsiasi valore nell'intervallo di [0, 1] dove 1 significa che il # direzione della vista dei giocatori e la direzione che il giocatore sta attaccando # deve corrispondere esattamente e un valore di 0 significa che le due direzioni possono # differisce fino a includere 90 gradi. soglia di distanza-movimento giocatore=0.3 # La differenza tra le posizioni del server e del client che devono essere superate prima che venga rilevata un comportamento anormale. # Disabilitato dal server-moviment autoritativo. Player-Movement-Duration-Threshold-in-MS=500 # La durata del tempo in cui le posizioni del server e del client possono essere fuori sincronizzazione (come definito dalla soglia di distanza-movimento del giocatore) # prima che il punteggio di movimento anormale venga incrementato. Questo valore è definito in millisecondi. # Disabilitato dal server-moviment autoritativo. Movement corretto-giocatore=falso # Se vero, la posizione del client verrà corretta nella posizione del server se il punteggio di movimento supera la soglia. Server-Autoritativo-blocco=falso # Se vero, il server calcolerà le operazioni di estrazione dei blocchi in sintonia con il client in modo che possa verificare che il client debba essere in grado di rompere i blocchi quando pensa di poterlo fare.
Minecraft Proprietà del server
Edizione Java
Chiave Tipo Valore di default Descrizione consentire il volo booleano falso Consente agli utenti di utilizzare il volo sul server durante la modalità di sopravvivenza, se hanno una mod che fornisce il volo installato. Con abilitato per consentire il volo, i grieficatori possono diventare più comuni, perché semplifica il loro lavoro. In modalità creativa, questo non ha alcun effetto.
Se viene specificato un numero di difficoltà legacy, viene convertito silenziosamente in un nome di difficoltà.
Affinché abilita JMX sul runtime Java devi anche aggiungere un paio di bandiere JVM all’avvio come documentato qui.
- Non è consigliabile esporre RCON a Internet, perché il protocollo RCON trasferisce tutto senza crittografia. Tutto (inclusa la password RCON) comunicata tra il server RCON e il client può essere trapelato a qualcuno che ascolta sulla connessione.
Se impostato su False, sopprimerà le risposte dai client. Ciò significa che apparirà come offline, ma accetterà comunque connessioni.
Quando questa opzione è abilitata, gli utenti che non sono presenti nella whitelist (se abilitati) vengono calciati dal server dopo che il server ricarica il file whitelist.
Vedere il livello di autorizzazione per i dettagli sui 4 livelli.
Se viene specificato un numero di gamemode legacy, viene convertito silenziosamente in un nome Gamemode.
Nota: I dungeon generano ancora se questo è impostato su falso.
Fugging “:” è richiesto quando si utilizza un ID predefinito nel mondo e lo spazio dei nomi di Vanilla World Preset ID (Minecraft :).
- L’impostazione di dimensioni massime del mondo su 1000 consente al giocatore di avere un bordo mondiale 2000 × 2000.
- L’impostazione di dimensioni massime del mondo su 4000 dà al giocatore un bordo mondiale 8000 × 8000.
- Il MOTD supporta i codici di colore e formattazione.
- Il MOTD supporta personaggi speciali, come “♥”. Tuttavia, tali personaggi devono essere convertiti in forma Unicode sfuggita. Un convertitore online può essere trovato qui.
- Se il MOTD è superiore a 59 caratteri, l’elenco dei server può segnalare un errore di comunicazione.
Nota: Le specifiche Ethernet richiedono che i pacchetti inferiori a 64 byte vengano imbottiti a 64 byte. Pertanto, l’impostazione di un valore inferiore a 64 potrebbe non essere utile. Inoltre, non è consigliabile superare l’MTU, in genere 1500 byte.
- Fare clic sulla finestra
- Oggetto incantesimo
- Segno di aggiornamento
- Scavando giocatore
- Posizionamento del blocco dei giocatori
- Modifica dell’articolo trattenuto
- Animazione (braccio swing)
- Azione di entità
- Stato del cliente
- Messaggio di chat
- Usa entità
Nota: Fonti di danno indiretto generate da giocatori (come lava, fuoco, TNT e in una certa misura acqua, sabbia e ghiaia) infliggono ancora danni ad altri giocatori.
Nota che (in alcune versioni prima di 1.15.2), il “:” e “risorse pack-prompt”>
risorse-pack-prompt corda vuoto Facoltativo, aggiunge un messaggio personalizzato da mostrare sul prompt del pacchetto di risorse quando viene utilizzato il pacchetto requisito.
Si aspetta la sintassi del componente chat, può contenere più righe.
Nota: Se il pacchetto di risorse è diverso, un messaggio giallo “SHA1 non valido per risorse-pack-sha1” appare nella console quando il server avvia. A causa della natura delle funzioni di hash, gli errori hanno una piccola probabilità di verificarsi, quindi questa conseguenza non ha alcun effetto.
10 è il predefinito/consigliato. Se il giocatore ha un ritardo maggiore, si consiglia questo valore per essere ridotto.
Se il giocatore ha un ritardo maggiore, si consiglia di spegnerlo/impostare su False.
Questa impostazione non ha alcun effetto se difficoltà = 0 (pacifico). Se la difficoltà non è = 0, un mostro può comunque generare da un mostro spawner.
Se il giocatore ha un ritardo maggiore, si consiglia di spegnerlo/impostare su False.
10 è il predefinito/consigliato. Se il giocatore ha un ritardo maggiore, si consiglia questo valore per essere ridotto.
Con una whitelist abilitata, gli utenti non nella whitelist non possono connettersi. Destinato a server privati, come quelli per amici o estranei della vita reale accuratamente selezionati tramite un processo di candidatura, ad esempio.
falso – Non viene utilizzato alcun elenco bianco. VERO – La whitelist di file.JSON viene utilizzato per generare la lista bianca.
Nota: Gli operatori sono automaticamente whitelist e non è necessario aggiungerli alla whitelist.
Edizione rocciosa
Nome dell’opzione Valori possibili Valore di default Quando viene utilizzato Utilizzo Appunti consentire trucchi vero falso falso Sempre Se vero, possono essere usati trucchi come comandi. consentire l’elenco vero falso falso Sempre Se vero, tutti i giocatori collegati devono essere elencati nella separata abilitlist.file json. soglia di compressione Numeri interi nell’intervallo [1, 65535] 1 Sempre Determina le dimensioni più piccole del payload di rete grezza per comprimere. Content-log-file abilitato vero falso falso Sempre Abilita la registrazione di errori di contenuto a un file. Movement corretto-giocatore vero falso falso Sempre Se vero, la posizione del client verrà corretta nella posizione del server se il punteggio di movimento supera la soglia. Predefinito-Player-Permission-Livel Visitatore, membro, operatore membro Sempre Livello di autorizzazione per i nuovi giocatori che si uniscono per la prima volta. difficoltà pacifico, facile, normale, duro facile Sempre Imposta la difficoltà del mondo. I valori sono correlati ai gamemodes interi come segue: I valori sono correlati ai gamemodes interi come segue:
Minecraft Proprietà classiche del server
Chiave Tipo Valore di default Descrizione Amministratore booleano falso Consenti agli OPS di unirsi anche se il server è pieno. Grow-alberi booleano Se il server consente o meno di alberelli piantati di crescere negli alberi. VERO – Il server consente agli alberelli di crescere negli alberi. falso – Il server non consente agli alberelli di crescere negli alberi. Connessioni massime Integer (1-3) Il numero massimo di connessioni che il server accetta dallo stesso IP. Nota: Se impostato più in alto di 3, viene cambiato a 3.
- Una singola riga di testo. I personaggi come ‘(apostrofo) potrebbero dover essere fuggiti aggiungendo una retroscena prima di loro.
Storia
L’accuratezza fattuale di questa sezione può essere compromessa a causa di informazioni obsolete.
Si prega di aggiornare questa sezione per riflettere gli aggiornamenti recenti o le informazioni appena disponibili.
Motivo: Molte impostazioni non vengono introdotte per la prima volta.