


Google paga per trovare bug
Google record pagato $ 8.7 milioni ai cacciatori di bug nel 2021
In base a tale misura, le piattaforme Android, Chrome e Play di Google continuano ad essere ambienti ricchi di vulnerabilità per i cattivi attori per targeting. L’anno scorso, Google ha pagato un record $ 8.7 milioni in premi a 696 cacciatori di bug di terze parti da 62 paesi che hanno scoperto e riportato migliaia di vulnerabilità nelle tecnologie dell’azienda.
Riepilogo:
Google ha pagato un record $ 8.7 milioni in premi ai cacciatori di bug nel 2021. I cacciatori di bug hanno scoperto e riportati migliaia di vulnerabilità nelle piattaforme Android, Chrome e Play di Google. Queste piattaforme sono ambienti ricchi di vulnerabilità per i cattivi attori da destinare.
Punti chiave:
- Google ha pagato un record $ 8.7 milioni in premi ai cacciatori di bug nel 2021.
- 696 cacciatori di bug di terze parti da 62 paesi scoperti e segnalati vulnerabilità.
- Le piattaforme Android, Chrome e Play di Google sono ambienti ricchi di vulnerabilità.
Domande:
- Per quali piattaforme Google pagavano i cacciatori di bug?
- Quanto Google ha pagato i cacciatori di bug nel 2021?
- Quanti cacciatori di bug di diversi paesi sono stati premiati da Google?
- Cosa hanno scoperto e riferito i cacciatori di bug?
- Quali piattaforme sono ambienti ricchi di vulnerabilità per i cattivi attori?
- Qual è stato l’aumento dei premi per la caccia ai bug rispetto al 2020?
- Quanti bug di sicurezza Chrome esclusivi sono stati segnalati nel 2021?
- Quanto è stato pagato ai ricercatori per le scoperte di bug Chrome?
- Qual è l’obiettivo del programma di bounti di bug di Google?
- Quali progetti open source sono inclusi nel programma?
- Quali sono stati i principali attacchi della catena di approvvigionamento nel 2021?
- Qual è l’impegno di Google per la sicurezza informatica?
- Quali altri bug doni hanno aggiunto Google nel corso degli anni?
- Qual è lo sforzo più ampio da parte delle società di software private e del governo?
- Quale servizio ha annunciato Google per migliorare la sicurezza open source?
Risposte:
- Google ha pagato i cacciatori di bug per le vulnerabilità nelle loro piattaforme Android, Chrome e Play.
- Google ha pagato un record $ 8.7 milioni ai cacciatori di bug nel 2021.
- 696 cacciatori di bug di terze parti da 62 paesi sono stati premiati da Google.
- I cacciatori di bug hanno scoperto e riportati migliaia di vulnerabilità nelle tecnologie di Google.
- Le piattaforme Android, Chrome e Play di Google sono ambienti ricchi di vulnerabilità per i cattivi attori.
- I premi per la caccia al bug sono aumentati di quasi il 30% rispetto al 2020.
- Nel 2021 sono stati riportati un totale di 333 bug di sicurezza Chrome univoci.
- Google ha pagato $ 3.3 milioni ai ricercatori per le scoperte di bug Chrome.
- L’obiettivo del programma di bounti di bug di Google è rafforzare la sicurezza della catena di alimentazione software.
- Bazel, Angular, Golang, protocolli e fucsia sono inclusi nel programma.
- I principali attacchi della catena di approvvigionamento nel 2021 includevano Codecov e la vulnerabilità di Log4J.
- Google ha impegnato $ 10 miliardi per migliorare la sicurezza informatica e garantire la catena di approvvigionamento.
- Google ha aggiunto doni di bug incentrati su Chrome, Android e altri prodotti e progetti.
- Lo sforzo più ampio da parte delle società di software private e del governo è migliorare la catena di approvvigionamento e la sicurezza open source.
- Google ha annunciato un servizio chiamato software open source assicurato per migliorare la sicurezza open source.
Nota: le risposte fornite si basano sulle informazioni fornite nell’articolo e sono scritte in tono personale e basato sull’esperienza.
Google record pagato $ 8.7 milioni ai cacciatori di bug nel 2021
In base a tale misura, le piattaforme Android, Chrome e Play di Google continuano ad essere ambienti ricchi di vulnerabilità per i cattivi attori per targeting. L’anno scorso, Google ha pagato un record $ 8.7 milioni in premi a 696 cacciatori di bug di terze parti da 62 paesi che hanno scoperto e riportato migliaia di vulnerabilità nelle tecnologie dell’azienda.
Trova un buco di sicurezza nell’open source di Google e potresti imporre una ricompensa di $ 31.337
Sarà sufficiente impedire il prossimo attacco a catena di alimentazione del software?
Mar 30 ago 2022 // 22:58 UTC
Google ha creato un programma di bounti di bug che premierà coloro che troverà e segnalano le vulnerabilità nei suoi progetti open source, sperando così di rafforzare la sicurezza della catena di approvvigionamento software.
Il programma Open Software Vulnerability Rewards (OSS VRP) pagherà i cacciatori di bug tra $ 100 e $ 31.337 (Eleet, Elite . geddit?), con i pagamenti più alti che vanno a “vulnerabilità insolite o particolarmente interessanti”, secondo i googlers Francis Perron, il responsabile del programma tecnico di sicurezza open source e l’ingegnere INFOSEC Krzysztof Kotowicz.
Inoltre, i grandi pagamenti andranno ai ricercatori che trovano e segnalano vulnerabilità nei “più sensibili” dei progetti open source mantenuti da Google: Bazel, Angular, Golang, protocollo e Fucsia.
Questi progetti sono utilizzati in molti dei prodotti del Web Titan: ad esempio, il linguaggio di programmazione GO progettato da Google viene utilizzato fortemente in analisi per ambienti contenitori, mentre il suo sistema operativo fucsia alimenta i dispositivi smart-home, incluso il nido di proprietà dell’alfabeto.
Dopo il 2021, che si è rivelato un anno di banner per gli attacchi di software a catena di approvvigionamento e open source, l’ultimo VPR di Google cerca hacker etici a casa in buchi di sicurezza che possono portare a compromessi della catena di approvvigionamento e problemi di progettazione che causano vulnerabilità del prodotto, nonché credenziali trapelate, password deboli e installazioni insicure.
“L’anno scorso ha visto un aumento del 650% su base annua degli attacchi destinati alla catena di approvvigionamento open source, inclusi incidenti di headliner come Codecov e la vulnerabilità di Log4J che ha mostrato il potenziale distruttivo di una singola vulnerabilità open source”, hanno scritto Perron e Kotowicz.
“L’OSS VRP di Google fa parte del nostro impegno di $ 10 miliardi nel migliorare la sicurezza informatica, compresa la garanzia della catena di approvvigionamento contro questi tipi di attacchi sia per gli utenti di Google che per i consumatori open source in tutto il mondo”, hanno aggiunto.
Il VRP originale di dodicenne di Google ora si è ampliato nel corso degli anni e ha aggiunto tagli di bug incentrati su Chrome, Android e altri prodotti e progetti. All’inizio di questo mese, il progetto Capture-the-Flag con sede a Kubernetes di Google, che paga i ricercatori per sfruttare i bug nel kernel di Linux, ha aumentato permanentemente i suoi pagamenti a una ricompensa massima di $ 133.337.
In totale, Google ha pagato $ 8.7 milioni in premi a quasi 700 ricercatori nei suoi vari VPR l’anno scorso.
- BUN BUNT BUNT di Google Boss: trovare e patching vulns? ‘Totalmente inutile’
- Microsoft Trumps Google per 2021-22 Bug Bounty Pagingouts
- I CIO credono in gran parte la loro catena di fornitura di software sia vulnerabile
- La verità su quel progetto di legge che vieta lo zio Sam che acquista software insicuro
La mossa fa anche parte di uno sforzo più ampio da parte delle società di software privato e del governo federale per migliorare la catena di approvvigionamento e la sicurezza open source.
A maggio, dopo una riunione della Casa Bianca, Google e una manciata di altre grandi aziende tecnologiche hanno annunciato un impegno di oltre 30 milioni di dollari per implementare un piano per migliorare la sicurezza open-source e della catena di approvvigionamento software. Poco dopo, Google ha annunciato un servizio chiamato software open source assicurato che tenta di rendere più semplice per le aziende proteggere le loro dipendenze software open source.
Mentre i tagli di bug ben gestiti sono sempre i benvenuti, i pagamenti relativamente parsimoniosi che Google offre un aspetto in qualche modo economico contro il denaro offerto da altre società e concorrenti, per non parlare degli acquirenti privati che cercano vulnerabilità davvero buone. ®
Google record pagato $ 8.7 milioni ai cacciatori di bug nel 2021
Le tecnologie Chrome e Android dell’azienda hanno continuato a essere ambienti ricchi di target per i ricercatori di sicurezza di tutto il mondo.
11 febbraio 2022

Fonte: Achinthamb tramite Shutterstock
I programmi di bug-bounty a volte possono dire tanto sulla volontà di un’organizzazione di lavorare con ricercatori di sicurezza esterna per identificare e fissare le vulnerabilità della sicurezza nei loro prodotti come sulla loro potenziale esposizione a potenziali attacchi mirati alle loro tecnologie.
In base a tale misura, le piattaforme Android, Chrome e Play di Google continuano ad essere ambienti ricchi di vulnerabilità per i cattivi attori per targeting. L’anno scorso, Google ha pagato un record $ 8.7 milioni in premi a 696 cacciatori di bug di terze parti da 62 paesi che hanno scoperto e riportato migliaia di vulnerabilità nelle tecnologie dell’azienda.
Tale importo ha rappresentato un aumento di quasi il 30% rispetto ai $ 6.7 milioni in premi che Google ha pagato i cacciatori di bug nel 2020. Alcuni degli aumenti hanno avuto a che fare con pagamenti più elevati per alcuni tipi di scoperte di bug. Ma molto aveva anche a che fare con il numero relativamente elevato di difetti che i ricercatori continuano a scoprire in alcune delle tecnologie di base di Google.
Più vulnerabilità cromate
Chrome è un esempio. Nel 2021 i cacciatori di bug che hanno partecipato al programma di premi per la vulnerabilità di Google hanno registrato un totale di 333 bug di sicurezza Chrome unici, circa il 10% in più rispetto ai 300 bug Chrome divulgati nel 2020. In totale Google ha pagato $ 3.Da 3 milioni a 115 ricercatori da tutto il mondo che hanno trovato e riportato vulnerabilità Chrome alla società nel 2021. Che rispetto a $ 2.1 milione di premi l’anno precedente, che a sua volta era dell’83% in più rispetto al 2019. La maggior parte ($ 3.1 milione) dei pagamenti di Chrome sono andati ai ricercatori che hanno riportato bug di sicurezza nel browser Chrome. Google ha pagato $ 250.000 per i bug nel sistema operativo Chrome, incluso un premio più alto di $ 45.000 per un bug di escalation dei privilegi.
Anche il sistema operativo Android di Google ha continuato a essere ricco di target. L’anno scorso la società ha pagato $ 3 milioni ai cacciatori di bug che hanno riportato difetti di Android, che è stato quasi raddoppiato dai $ 1.7 milioni dell’anno precedente. Solo due principali cacciatori di bug nel programma Android Vulnerability Rewards hanno riportato una virzzabilità valida incredibile 360 a Google nel 2021. Uno di questi, il ricercatore Aman Pandey, ha presentato 232 vulnerabilità, mentre l’altro, Yu-Cheng Lin, ha riportato 128 bug. Google ha anche effettuato il più alto pagamento di sempre per una vulnerabilità Android nel 2021 – $ 157.000 a un ricercatore che ha scoperto un exploit critico nella tecnologia
Il denaro per la ricompensa che Google ha pagato ai cacciatori di bug che hanno registrato vulnerabilità in Google Play sono anche raddoppiati da $ 270.000 nel 2020 a $ 550.000 nel 2021.
Nel 2021, Google ha lanciato un portale per i ricercatori pubblici che riunisce tutti i programmi di premi di vulnerabilità dell’azienda, compresi quelli per Chrome, Android, Play. Il portale è progettato per semplificare le presentazioni di bug e offrire ai ricercatori al programma maggiori opportunità di interagire tra loro, secondo la società.
Progetto zero
Nel frattempo, nuovi dati di Google, anche pubblicati questa settimana, hanno mostrato che i cacciatori di bug con il team di progetto Zero dell’azienda hanno scoperto e riportato 376 problemi di sicurezza nelle tecnologie appartenenti a vari altri fornitori tra il 2019 e il 2021.
L’analisi dell’azienda ha mostrato che 351 dei bug sono stati fissati, mentre i restanti sono stati contrassegnati come problemi che i rispettivi fornitori non risolveranno. Novantasei bug, o il 26% delle vulnerabilità totali che il team del progetto Zero ha scoperto tra il 2019 e il 2021, riguardava Microsoft Technologies, 85 erano legati a Apple e 60 erano legati a Google Technologies. Tra questi fornitori, Google è stato il più veloce nell’affrontare le vulnerabilità divulgate. In media, la società ha impiegato 44 giorni per correggere un difetto, rispetto a 69 di Apple e 83 giorni per Microsoft.
Tieniti al passo con le ultime minacce alla sicurezza informatica, vulnerabilità appena scoperte, informazioni sulla violazione dei dati e tendenze emergenti. Consegnato quotidianamente o settimanalmente direttamente alla tua casella di posta elettronica.
Google paga £ 25 lakh per trovare bug nei suoi progetti open source

Il gigante della tecnologia Google ha lanciato un nuovo programma di bounty in cui assegnerà fino a $ 31.337 (quasi £ 25 lakh) ai ricercatori che individuano le vulnerabilità nei progetti open source dell’azienda. Il nuovo programma di premio per la vulnerabilità (VRP) si concentrerà sulle impostazioni del software di Google e del repository come le azioni GitHub, le configurazioni delle applicazioni e le regole di controllo degli accessi.
A seconda della gravità della vulnerabilità e dell’importanza del progetto, i premi vanno da $ 100 a $ 31.337. “I premi migliori andranno alle vulnerabilità trovate nei progetti più sensibili: bazel, angolare, golang, buffer di protocolli e fucsia”, ha detto Google.
Gli importi maggiori andranno anche a vulnerabilità insolite o particolarmente interessanti, “quindi la creatività è incoraggiata”, ha affermato Google mentre lancia il suo programma di premi per la vulnerabilità del software open source (OSS VRP).
Come manutentore di importanti progetti come Golang, Angular e Fuchsia, Google è tra i maggiori contributori e utenti dell’open source nel mondo.
L’anno scorso, Google ha registrato un aumento del 650 % su base annua degli attacchi destinati alla catena di approvvigionamento open source.
Con l’aggiunta del Programma di ricompensa per la vulnerabilità di Google (VRP), i ricercatori possono ora essere premiati per aver trovato bug che potrebbero potenzialmente avere un impatto sull’intero ecosistema open source.
Il programma VRP originale è stato uno dei primi al mondo e ora si sta avvicinando al suo dodicesimo anniversario.
“Nel tempo, la nostra gamma VRP si è ampliata per includere programmi incentrati su Chrome, Android e altre aree. Collettivamente, questi programmi hanno premiato oltre 13.000 invii, per un totale di oltre $ 38 milioni pagati “, ha dichiarato Google in una dichiarazione in ritardo martedì.
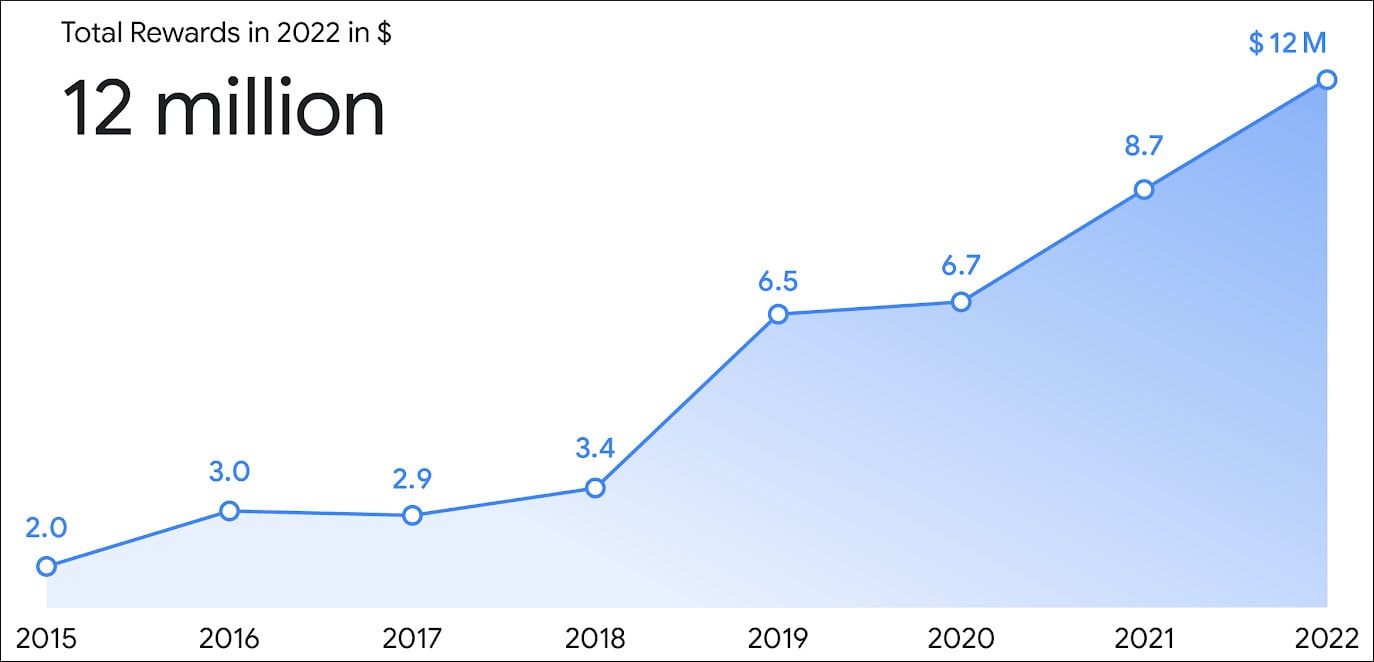
Google ha pagato $ 12 milioni in tagli di bug ai ricercatori della sicurezza
Google l’anno scorso ha pagato il suo bug più alto di sempre attraverso il programma di premio vulnerabilità per un rapporto sulla catena di exploit critica che la società ha valutato $ 605.000.
In totale, Google ha speso oltre $ 12 milioni per oltre 2.900 vulnerabilità nei suoi prodotti scoperti e riportati dai ricercatori della sicurezza.
Tagli di bug Android
Google ha pubblicato le statistiche per i programmi di premio per la vulnerabilità (VRPS) nel 2022, fornendo una panoramica di come la comunità di ricerca sulla sicurezza ha contribuito a rendere i prodotti dell’azienda più sicuri.
Il più grande pagamento è stato per un rapporto che descriveva in dettaglio una catena di exploit di cinque bug (CVE-2022-20427, CVE-2022-20428, CVE-2022-20454, CVE-2022-20459, CVE-2022-20460) nell’androide inviato da GzoBQQ, che è stato premiato con $ 605.000.
Nel 2021, lo stesso ricercatore ha scoperto e riportato un’altra catena di exploit critica in Android e ha ricevuto $ 157.000 – il più alto bug nella storia di Android VRP all’epoca.
In genere, la generosità per le vulnerabilità Android presentata tramite Google VRP è fino a $ 10.000 ma per le catene di exploit, la società paga fino a $ 1 milione.
Nel 2022, Google ha pagato $ 4.8 milioni di premi per centinaia di bug Android. I migliori ricercatori che hanno riportato la maggior parte delle vulnerabilità sono:
- Aman Pandey of Bugsmirror – Più di 200 bug
- Zinuo Han di Oppo Amber Security Lab – 150 bugs
- Yu -Cheng Lin – Quasi 100 bug
Google ha anche assegnato $ 486.000 l’anno scorso per 700 rapporti sulla sicurezza attraverso il programma di ricompensa per la sicurezza dei chipset Android (ACSRP), un programma di ricompensa privata che Google offre in collaborazione con Android Chipset Makers.
Premi Chrome e OSS
La società ha anche pagato un totale di $ 4 milioni nel 2022 per 363 vulnerabilità nel browser Chrome e 110 problemi di sicurezza in Chromeos.
Google ha annunciato che quest’anno Chrome VRP inizierà a sperimentare e potrebbe offrire opportunità bonus per i problemi di sicurezza riportati nel browser e Chromeos.
Il programma di premi per i prodotti open source lanciati nell’agosto 2022 ha assegnato più di 100 cacciatori di bug con oltre $ 110.000.
Oltre ai doni pagati ai ricercatori, Google ha anche assegnato oltre $ 250.000 in sovvenzioni a oltre 170 ricercatori. Questi fondi sono per le persone che tengono d’occhio i prodotti e i servizi di Google, anche se non’t Trova qualsiasi vulnerabilità.
Nel 2022, Google ha pagato 703 ricercatori per i rapporti presentati attraverso i programmi di premi vulnerabilità ed è stato sponsor per le conferenze relative alla sicurezza di Nahamcon e Bountycon.