


Google Play Scan Apps per virus?
Riepilogo dell’articolo: Android ottiene uno scanner malware per le app di Google Play Store
Il gioco di Google Protect è stato determinante nel rilevare e rimuovere le app dannose dal Google Play Store. Tuttavia, i recenti incidenti di malware che scivolano attraverso le sue difese hanno sollevato preoccupazioni sull’efficacia delle misure di sicurezza di Google. Nonostante gli sforzi di Google per migliorare la sicurezza Android, il malware continua a essere un problema persistente.
Il Google Play Store è spesso considerato una fonte sicura per il download di app, in quanto ha meccanismi integrati da screening per malware e ransomware. Tuttavia, negli ultimi tempi, sono state riportate diverse istanze di malware di questi meccanismi. Ad esempio, Control Point ha scoperto una nuova tensione di malware Android chiamato “costosawall” nel Play Store, che era stato scaricato milioni di volte. Allo stesso modo, ESET ha trovato app dannose dalla famiglia Malware Bankbot in Google Play. Questi incidenti evidenziano la vulnerabilità delle difese del Play Store.
Il gioco di Google Protect, che rientra nella suite di sicurezza del Play Store, mira a rafforzare le difese di scansione. Tuttavia, gli aggressori tentano costantemente di penetrare in questi sistemi di sicurezza, rendendo difficile per Google tenere a bada le app dannose. Gli utenti Android sono a rischio di cadere nelle trappole impostate da queste app mal intenzionate, che spesso si mascherano come software popolare o si nascondono all’interno di app apparentemente innocue.
Mentre gli hacker impiegano varie tecniche per bypassare la scansione di Play Protect, spesso fanno affidamento su trucchi semplici piuttosto che sfruttare vulnerabilità complesse. Ad esempio, le app possono ritardare l’esecuzione del loro codice dannoso fino a quando non sono state accettate nel Play Store. In alternativa, i componenti dannosi possono essere crittografati e nascosti dallo screening di Play Protect. Alcune app inducono gli utenti a scaricare ulteriori software dannosi direttamente dai server degli aggressori, rendendo difficile segnalarli come dannosi.
Google riconosce di aver fatto progressi nelle app malintendenti, ma con oltre due miliardi di dispositivi Android attivi mensili, anche una piccola percentuale di app dannose può influire su milioni di utenti. Google confronta la sua scansione interna rispetto ad altri prodotti anti-malware Android e collabora attivamente con aziende di terze parti per migliorare la condivisione dell’intelligenza delle minacce.
Domanda 1: quanto è efficace il gioco di Google proteggere nel rilevare e rimuovere le app dannose?
Il gioco di Google Protect ha dimostrato il suo valore nel corso degli anni, con un minor numero di app dannose che riescono a aggirare le sue difese. Tuttavia, incidenti recenti hanno sollevato domande sulla sua efficacia.
Domanda 2: Perché alcune app infette dal malware sfuggono ai meccanismi di screening del Play Store?
Nonostante gli sforzi di Google per migliorare la sicurezza di Android, alcune app dannose riescono a scivolare attraverso i meccanismi di screening del Play Store. Queste app usano spesso trucchi e tecniche per la scansione di Dupe Play Protect, inclusi ritardi nel tempo, componenti crittografati e inducendo gli utenti a scaricare ulteriori software dannosi.
Domanda 3: in che modo i recenti incidenti di malware nel Play Store hanno influito sugli utenti Android?
I recenti episodi di malware nel Play Store hanno messo gli utenti Android a rischio di cadere nelle trappole impostate da app mal intenzionate. La popolarità di Android e l’apertura della piattaforma rendono il Play Store uno spazio diversificato per Google alla polizia.
Domanda 4: cosa sta facendo Google per migliorare le sue misure di sicurezza?
Google ha introdotto Play Protect come parte della sua suite di sicurezza per il Play Store. Continua a investire risorse in difesa e confrontare la sua scansione interna rispetto ad altri prodotti anti-malware Android. Inoltre, Google collabora con aziende di terze parti per migliorare la condivisione delle minacce-intelligenza.
Domanda 5: In che modo gli hacker bypass giocano alla scansione di Protect?
Gli hacker impiegano varie tecniche per bypassare la scansione di Play Protect, anche l’uso di bombe temporali, offuscamento e nascondere il loro codice. Si adattano costantemente a sfruttare le vulnerabilità nei meccanismi di rilevamento di Google.
Domanda 6: cosa possono fare gli utenti per proteggersi da app dannose nel Play Store?
Si consiglia agli utenti di scaricare solo app dal Google Play ufficiale. Gli app store di terze parti sono generalmente più difficili da veterinario e convalidare. I meccanismi integrati di Google Play forniscono un ulteriore livello di sicurezza contro app dannose.
Domanda 7: In che modo l’apertura della piattaforma Android contribuisce alla sfida di proteggere il Play Store?
L’apertura della piattaforma Android, mentre uno dei suoi punti di forza, presenta anche sfide per garantire il Play Store. La larga scala dell’ecosistema Android rende difficile per Google la polizia in modo efficace.
Domanda 8: quali misure sta prendendo Google per collaborare con le aziende di terze parti nel migliorare la sicurezza?
Google collabora attivamente con le aziende di terze parti per aumentare la condivisione e la collaborazione delle minacce. Collaborando con queste aziende, Google mira a migliorare le sue misure di sicurezza e identificare app dannose che potrebbero essere scivolate attraverso i propri sistemi di scansione.
Domanda 9: come è migliorato il gioco di Google nel tempo?
Google riporta un progresso costante nelle app malintenzionate, con una diminuzione della percentuale di app potenzialmente dannose (PHA) su dispositivi che scaricano esclusivamente dal Play Store. Tuttavia, il gran numero di dispositivi Android significa che anche una piccola percentuale di PHA può avere un impatto su milioni di utenti.
Domanda 10: In che modo gli hacker sono in grado di profilare i meccanismi di rilevamento di Google?
Gli hacker studiano e analizzano i meccanismi di rilevamento di Google per identificare le vulnerabilità e escogitare modi per aggirarli. Impiegano tecniche ben note come ritardi nel tempo, offuscamento e nascondendo il loro codice per eludere il rilevamento.
Domanda 11: quali sfide affrontano Google nel garantire il Play Store?
Assicurare il Play Store è impegnativo per Google a causa dell’apertura della piattaforma Android e della scala dell’ecosistema. Ciò crea un ambiente diversificato in cui le applicazioni dannose possono aggirare le difese e rappresentare una minaccia per gli utenti Android.
Domanda 12: quali precauzioni dovrebbero prendere gli utenti Android nel download di app?
Agli utenti Android si consiglia di scaricare app esclusivamente dal Google Play Store ufficiale, in quanto ha meccanismi integrati per lo screening di app dannose. Gli app store di terze parti mancano dello stesso livello di convalida e verifica.
Domanda 13: In che modo gli hacker ingannano gli utenti nel download di software malizioso aggiuntivo?
Alcune app non utilizzano alcun codice speciale per svolgere attività dannose. Invece, inducono gli utenti a scaricare ulteriori software dannosi direttamente dai server degli aggressori. Questo rende difficile contrassegnare tali app come dannose.
Domanda 14: in che modo Google collabora con aziende di terze parti per migliorare le misure di sicurezza?
Google collabora attivamente con le aziende di terze parti per aumentare la condivisione e la collaborazione delle minacce. Lavorando insieme, Google mira a migliorare le sue misure di sicurezza e rilevare app dannose che potrebbero aver bypassato i propri sistemi di scansione.
Domanda 15: In che modo la popolarità di Android aumenta il numero di attacchi sulla piattaforma?
La popolarità di Android crea un obiettivo più ampio per gli hacker, poiché gli attori dannosi possono sfruttare l’uso diffuso della piattaforma per eseguire gli attacchi. All’aumentare del numero di dispositivi Android, anche per gli hacker di target per gli utenti ignari.
Android ottiene uno scanner malware per le app di Google Play Store
Alcuni direbbero che l’introduzione di Play Protect è una cosa espediente da parte di Google basata su Mountain View. Tuttavia, ha certamente dimostrato il suo valore negli ultimi anni considerando che meno app dannose riescano a spremere dalle sue difese. Questo è il motivo per cui Play Protect’Le prestazioni abissali contro alcune delle altre rinomate app di servizio di sicurezza sollevano la domanda: Google sta scivolando?
Come il malware continua a intrufolarsi su Google Play’S difese
Un’eruzione di malware ha colpito il Google Play Store quest’estate. E mentre Google ha preso grandi misure per migliorare la sicurezza Android, non c’è fine chiara in vista.
Salva la storia
Salva la storia
I consigli standard per gli utenti Android per evitare di scaricare app dannose sono semplici: ottenere solo app dal Google Play Store ufficiale. A differenza degli app store di terze parti che sono generalmente difficili da vetificare e convalidare, Google Play ha meccanismi integrati per proiettare ogni app per malware, ransomware e schizzo assortito. Allora perché, quindi, è passato così tanto malware ultimamente?
Prendi proprio la scorsa settimana, quando la società di sicurezza ha scoperto una nuova tensione di malware Android chiamato “Costosawall” In agguato in circa 50 app nel Play Store. Erano stati scaricati cumulativamente tra 1 milione e 4.2 milioni di volte. Anche dopo che Google ha rimosso i trasgressori, Check Point ha scoperto un nuovo campione di malware in Google Play (che è stato rimosso anche) che aveva rapidamente raccolto oltre 5.000 download unici. Nel frattempo, i ricercatori della società di sicurezza ESET hanno annunciato all’inizio di settembre di aver trovato app dannose della famiglia Malware Bankbot in Google Play. Le applicazioni, che avevano nomi come “guadagnare carte regalo reali” e “Bubble Shooter Wild Life”, avevano malware direttamente e venivano anche costruiti per scaricare silenziosamente ulteriori app nefaste una volta installate. L’elenco continua.
Mentre Google ha un gioco fortificato’S scansionando le difese per anni: ora rientrano nell’ombrello del gioco di gioco di Google Protect Security Suite: le app mali sono spesso scivolate e alcune attirano milioni di download prima che Google possa trovarle e rimuoverli. L’apertura è il segno distintivo di Android e l’enorme scala della piattaforma è uno dei suoi punti di forza fondamentali. Ma questi fattori rendono anche il Play Store un morass diversificato per Google alla polizia. Applicazioni dannose sono ancora meglio il Play Store’S difese e minacciare gli utenti Android.
“Google ha dovuto intervenire e aumentare i loro sistemi di sicurezza come un buttafuori e ha creato Google Play Protect,” dice Lukas Stefanko, ricercatore di malware presso ESET. “Gli aggressori cercano costantemente di penetrare [Google’s] sistemi di sicurezza.”
Per alcuni ricercatori di malware mobili, scoprire app dannose in Google Play è come un badge d’onore. Ma avvertono che il gioco di gatto e topo ha una vera posta in gioco per gli utenti Android che potrebbero cadere nelle trappole posate da app malintenzionate. Alcuni si mascherano come software più popolare, che ti attirano nel scaricare la cosa sbagliata. Alcuni si nascondono all’interno di giochi appariscenti o app di personalizzazione interessanti (richiedono un nuovo sfondo per il telefono?) che sembrano serio e intelligenti.
Intruso di app
Suogere le cattive app in genere non richiedono sfruttamento di elaborate vulnerabilità nell’architettura di Google Play. Gli hacker invece usano trucchi e tecniche abbastanza semplici per la scansione di Dupe Play Protect, compresi i suoi meccanismi adattivi basati sull’apprendimento automatico. Le app possono essere impostate per eseguire il loro codice dannoso per un ritardo, in modo che il loro comportamento ombroso non inizi fino a quando non sono stati accettati. Le app possono essere confezionate in modo tale che i loro componenti dannosi siano crittografati e fuori vista dello screening di Play Protect. E alcune app non usano affatto alcun codice speciale, ma tentano invece di indurre gli utenti a scaricare aggiuntivo (cattivo) software direttamente dai server degli aggressori, rendendoli difficili da flag come dannosi.
“Google investe molte risorse in difesa, ma la popolarità di Android e il passaggio ai dispositivi mobili aumenta solo la quantità di attacchi sulla piattaforma”, afferma Michael Shaulov, capo dei prodotti, sicurezza mobile e cloud a Check Point, un’azienda che spesso scopre e segnala app problematiche. “Gli hacker possono profilare esattamente come funzionano i meccanismi di rilevamento di Google e quindi usare cose come bombe temporali, offuscamento e nascondere il loro codice per intrufolarsi. Non sono nuovi trucchi, ma sono ancora efficaci.”
Google afferma che ha fatto progressi costanti sulle app maltrattate, che chiama “app potenzialmente dannose.”L’azienda riferisce che nel 2016, per gli utenti che hanno scaricato le app esclusivamente dal Play Store, c’erano PHA su 0.05 percento dei dispositivi, rispetto a 0.15 percento nel 2015. Ma con più di due miliardi di dispositivi Android attivi mensili là fuori, Google sa che queste piccole percentuali possono ancora avere un impatto su milioni di utenti.
Più popolare
Google lo fa’ti ho bisogno di acquistare il suo telefono pieghevole
Boone Ashworth
Voi’Probabilmente sottovalutare i chatbot AI
Steven Levy
Le 13 migliori bici elettriche per ogni tipo di corsa
Adrienne So
Le 34 migliori idee regalo per il nuovo laureato nella tua vita
Adrian Ludwig, il capo della sicurezza Android, afferma che Google confronta la sua scansione e lo screening interni contro tutti gli altri prodotti anti-malware Android che può trovare. “Facciamo il miglior antivirus che’s disponibile per Android “, dice. Ma Ludwig sottolinea che Google sa che non cattura tutto e ha raggiunto sempre più per aumentare la condivisione e la collaborazione delle minacce con le aziende di terze parti che trovano le cose che Google mancano.
“Noi’ha lottato per capire come si ottiene l’ultimo 1 % e incoraggiamo la comunità di sicurezza a contattarci “, dice Ludwig. “Noi’sono molto orientato ai dati, ma siamo più preoccupati di assicurarci’sta facendo la cosa giusta che giocare i numeri. Noi’ve sempre segnalato su Misses.”
Anche i ricercatori di Android concordano che la saggezza convenzionale sul download di app dal Play Store è ancora molto vera. Da lì, gli utenti possono fare alcuni passaggi extra come il controllo delle recensioni delle app prima di scaricare qualcosa di nuovo ed eseguire uno scanner di malware Android di terze parti in cima a ciò che Google già fornisce. “Consigliamo sempre agli utenti di trascorrere del tempo extra prima di installare le app per controllare le autorizzazioni e i commenti degli utenti, in particolare concentrandosi su quelli negativi”, afferma Stefanko di ESET. “Credo anche che sia necessario un altro livello di sicurezza per gli utenti, come un’app di sicurezza mobile, soprattutto quando così tante app dannose arrivano attraverso Google Security Systems al Play Store.”
Sì, le aziende che offrono prodotti anti-malware per Android hanno un incentivo economico per trovare app dannose in gioco, ha pubblicizzato il problema e quindi pubblicizzare il loro prodotto come soluzione. Ma questo tipo di ricerca avvantaggia ancora gli utenti di Google e Android in generale, quindi Ludwig di Google sceglie di concentrarsi sulla condivisione delle informazioni del settore a lungo termine. “Noi’stanno cercando di pensare a come possiamo collaborare con alcune di queste altre persone per sbarazzarsi degli aspetti commerciali qui e assicurarsi che tutti stiano lavorando alla collaborazione attorno ai campioni e ai modelli.”
Una domanda aperta
La domanda ora è come smantellare il modello di business dell’attaccante che spinge ancora l’innovazione dannosa per intrufolarsi in Google Play. Shaulov di Control Point osserva che gli aggressori possono mettere in rete centinaia di migliaia di dollari al mese trasportando un’app in Google Play, attraverso tecniche come sbattere gli utenti con acquisti in-app sfruttati e generando entrate pubblicitarie fraudolenti nelle app infette.
Inoltre, non importa quanto Android colmhi il divario, la percezione che iOS di Apple presenta un sistema operativo mobile più sicuro lo cani. Di tanto in tanto il malware si fa strada nell’App Store di Apple, ma gli aggressori e i ricercatori sembrano più concentrati su Android. “È sempre interessante vedere questi problemi apparire principalmente per Android, e non per iOS”, afferma Yanick Fratantonio, ricercatore di sicurezza mobile presso la scuola di ingegneria di laurea francese EURECOM. “Potrebbe essere che Apple sia più rigorosa, o potrebbe essere che i cattivi scelgano di attaccare Android perché ha una base di utenti più grande.”
E questa è la vera cattura. In definitiva, la sicurezza nel Play Store – non importa quanto sia robusto e avanzato – è in contrasto con il design più ampio di Android e l’approccio filosofico. “Google è in una posizione difficile, per un po ‘stavano fondamentalmente cercando di mettersi alla pari con Apple”, afferma Shaulov di Check Point. “Ma sfortunatamente il modo in cui la loro piattaforma è archiviata non arriveranno mai a quel punto perché Android ha un vantaggio diverso. Il loro sistema operativo è aperto. Li rende i leader di mercato, ma dà anche agli hacker spazio per giocare.”
Android ottiene uno scanner malware per le app di Google Play Store
G oogle sta aggiungendo un altro livello di sicurezza ad Android controllando periodicamente gli utenti’ App Google Play Store per malware.
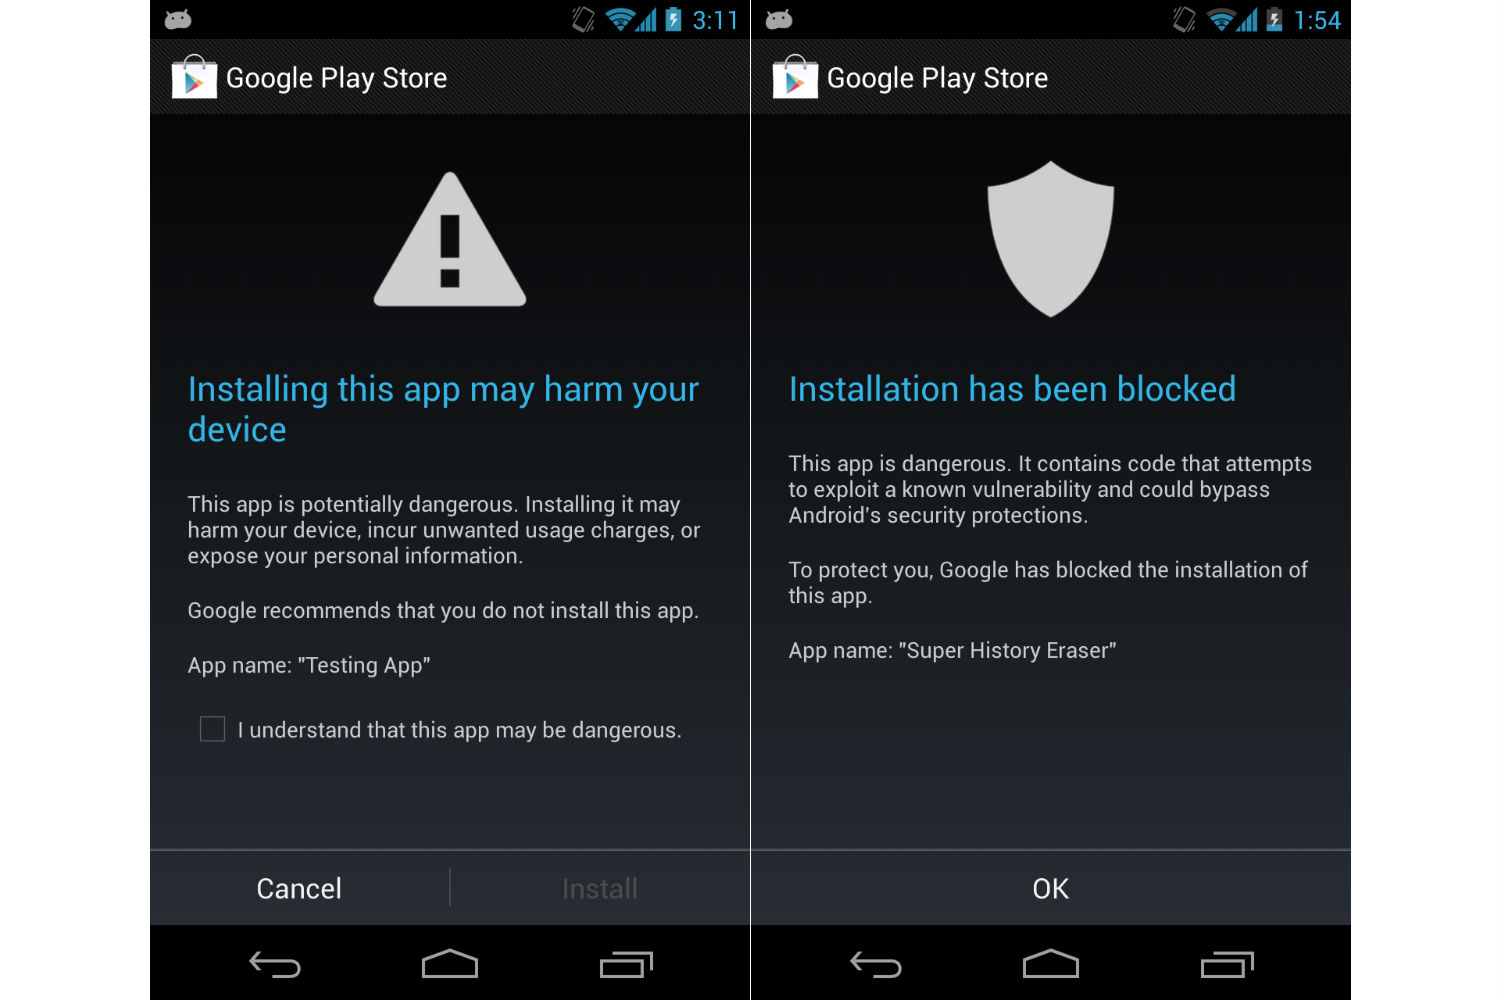
Il nuovo scanner di malware in Android è un’estensione di Google’S “Verificare le app” strumento, che in passato ha scansionato solo app al di fuori di Google Play e solo dopo l’installazione. La versione aggiornata eseguirà controlli di routine anche dopo l’installazione di un’app, indipendentemente da dove provenga. Se lo scanner rileva un’app che’S potenzialmente dannoso, gli utenti vedranno un avviso e un’opzione per rimuovere l’app offensiva.
Google scansiona già app prima di lasciarle in Google Play Store, utilizzando uno strumento chiamato “Buttafuori.” Ma il buttafuori non lo fa’esiste sugli utenti’ dispositivi e non’t Scanali app che gli utenti hanno già installato. Esso’S non è nemmeno infallibile, per una serie di ragioni. Con il nuovo scanner di malware, Google può tenere d’occhio le app che gli utenti sono effettivamente in esecuzione sui loro telefoni e tablet.
In un’intervista, il capo della sicurezza Android Adrian Ludwig ha dichiarato di non aspettarsi un impatto significativo sulle risorse del sistema. Lo scanner sarà attivato da comportamenti potenzialmente dannosi, come i messaggi di testo premium e l’accesso alle root, ma altrimenti il check -in ogni due giorni circa. “Esso’s molto, molto leggero e non qualcosa noi’D mai aspettarsi che un utente interagisca,” Disse Ludwig.
Ludwig non lo farebbe’T dicono quanti utenti sono stati infettati dal malware tramite le app di Google Play Store in passato e ha affermato che tutti i dati dell’implementazione dello scanner di malware sono ancora troppo preliminari per condividere. Ma ha detto che per le app al di fuori di Google Play, gli utenti li hanno installati solo 0.18 percento delle volte dopo essere stato avvertito di comportamenti potenzialmente dannosi. Google si aspetta che la maggior parte degli utenti non si imbatterà mai in un avvertimento.
Esso’Vale la pena notare che molte delle app di Android discutibili che hanno fatto notizia di recente non cadono sotto lo scanner di malware’S Purview, perché Google lo fa’T visualizzare queste app come dannose per gli utenti.
Ad esempio, Virus Shield, un’app da $ 4 che pretendeva di spazzare via le minacce alla sicurezza ma in realtà non ha fatto nulla, non sarebbe stata rilevata da Google’S Verifica lo strumento di app. Sebbene il virus Shield fosse una truffa, l’app stessa non è stata’t causare ulteriori danni una volta che gli utenti lo avevano acquistato. (Google ha rimosso il virus Shield dal Play Store e gli utenti possono richiedere rimborsi in questo tipo di situazioni.)
Verificare anche le app’T ha raccolto le app di Google Play Store che sono segretamente estratte Litecoins e Dogecoins sugli utenti’ dispositivi. Due di queste app sono state scoperte questa settimana dalla società di sicurezza Trendmicro e loro’VE da allora è stato rimosso dal Google Play Store.
Il problema in quel caso sembrava essere che le app erano’T rivelare il loro comportamento, ma Ludwig ha difeso il mining di criptovaluta in generale come potenziale modello di business per gli sviluppatori. “Penso che la criptovaluta sia un ottimo esempio di innovazione che non potrebbe accadere su una piattaforma che blocca prima e lo consente in seguito,” Disse Ludwig. Ha aggiunto che l’industria dovrà pensare a come divulgare e implementare il mining di criptovaluta e alcune di queste pratiche potrebbero non essere appropriate per Google Play, ma ha difeso Android’capacità di far sperimentare gli sviluppatori.
Google’L’atteggiamento s verso ciò che costituisce il malware sottolinea il divario tra la società e le società di sicurezza di terze parti, che vendono le proprie app per combattere le minacce su Android. Come un altro esempio, una popolare app di torcia che tracciava segretamente gli utenti’ Posizioni e vendute le informazioni alle reti pubblicitarie probabilmente non sarebbero contrassegnate da verifiche di app, ma molti strumenti di terze parti rileveranno tale comportamento e invieranno un avviso agli utenti.
Mentre le aziende di sicurezza tendono a sopravvalutare i rischi di sicurezza Android, in particolare sottolineando oscure app o app al di fuori di Google Play – offrono anche un livello di protezione che Android da solo non lo fa. (Google, per quello che è’vale la pena, vede la disponibilità di questi strumenti come un vantaggio di Android.)
Verificare le app fa parte di Google Play Services, il che significa che gli utenti non’Devo fare qualsiasi cosa per aggiungerlo ai loro dispositivi. Esso’S abilitato per impostazione predefinita, ma gli utenti possono disabilitarlo andando su Google Impostazioni> Verificare app o impostazioni> Sicurezza> Verifica le app, a seconda della versione Android. Il nuovo scanner di malware sta lanciando gradualmente e sarà disponibile su dispositivi con Android 2.2 o superiore.
Più da leggere da tempo
- Deepika Padukone sta portando il mondo a Bollywood
- Ritratti di Le madri in tempo di guerra dell’Ucraina
- Esclusivo: Fumio Kishida sul futuro del Giappone
- Le femministe musulmane si rivolgono contro Erdoğan
- Il terrore di crescere i bambini in America: Colonna
- 8 nuovi libri da leggere o dare questa festa per la mamma
- Gli scienziati stanno usando il suono per Sblocca il nostro pianeta’S segreti
Contattaci a [email protected].
Mobile virustotale
Virustotal Mobile Controlla le applicazioni installate nel telefono Android contro virustOtal (http: // www.virustotale.com). Ti informerà sul malware (virus, trojan, worm) sul tuo telefono e ti permetterà di caricare eventuali applicazioni sconosciute su virust. In altre parole, virustotal per Android avrà scansionato le tue applicazioni da più di 50 antivirus, segnalando qualsiasi contenuto indesiderato.
Si prega di notare che virustotal per Android non fornisce protezione in tempo reale e, quindi, non sostituisce alcun prodotto antivirus, solo una seconda opinione riguardante le tue app.
In questa nuova versione, oltre ad analizzare tutte le applicazioni installate e caricarle se non sono in viustotale, qualsiasi file o URL può essere analizzato dall’applicazione stessa o da un’altra applicazione.
Inoltre ha una sezione statistica in cui è possibile vedere un conteggio di tutti i file scansionati e quelle applicazioni infette, file o URL che virustotal ha rilevato attraverso il tuo caricato.
Ti piacerebbe essere un beter?, Per favore mandaci una email.
Nota: Vogliamo consegnare l’applicazione in portoghese, se sei interessato ad aiutarti a inviarci un’e -mail, sarebbe utile.
Aggiornato su
27 dic 2022
Sicurezza dei dati
freccia_forward
La sicurezza inizia con la comprensione di come gli sviluppatori raccolgono e condividono i tuoi dati. Le pratiche di privacy e sicurezza dei dati possono variare in base all’utilizzo, alla regione ed età, lo sviluppatore ha fornito queste informazioni e può aggiornarle nel tempo.
Google’S Strumento di difesa integrato per Android è effettivamente inutile: Rapporto AV-test
Google Play Protect è inferiore ad almeno 14 altre applicazioni antivirus disponibili per Android.
SUMEET Wadhwani Asst. Editore, Spiceworks Ziff Davis
29 luglio 2021

Av-test scoperto dopo un test di sei mesi che Google Play Protect è inferiore ad almeno altre 14 applicazioni antivirus disponibili per Android. Lo strumento di difesa integrato cattura solo i due terzi di app dannose, che richiedono la necessità di app di sicurezza di terze parti.
Una delle protezioni di sicurezza Android più centrali disponibili oggi, la protezione di Google Play apre una nuova finestra che è radicata in tutti i dispositivi, si trova incredibilmente inefficace contro una serie di minacce. I risultati sono stati rivelati quando Magdeburg, Independent Research Institute, con sede in Germania, apre una nuova finestra ha condiviso i risultati di un test di resistenza di sei mesi che i suoi ricercatori hanno eseguito su 15 app di sicurezza.
Tutte queste 15 app provengono da venditori di fama e sono progettati per contrastare malware, spyware o qualsiasi tipo di app o programma che si impegnano furtivamente in attività dannose per l’utente. AV-test ha effettuato il test da gennaio a giugno 2021 in cui i ricercatori hanno scoperto, agli utenti Android’ sgomento, che la protezione di Google Play ha segnato il più basso tra tutti, e così è arrivato per ultimo.
Questo non è un buon segno per Google’S propria offerta di sicurezza, disponibile gratuitamente su tutti i dispositivi Android. Per dire che gli utenti Android, tutti 2.8 miliardi apre una nuova finestra di essi che rappresentano il 75% degli utenti totali di smartphone a livello globale, e in particolare quelli che si basano solo su Google Play Protect sarebbero sconcertati dai risultati sarebbe un eufemismo.
Google Play Protect
Play Protect è stato rilasciato nel 2017 con il suo lancio risalente esattamente quattro anni fa a luglio 2017. È un meccanismo di difesa integrato che è stato portato specificamente alle attività illecite degli attori delle minacce sui dispositivi Android attraverso ciò che Google chiama applicazioni potenzialmente dannose (PHA). Secondo Google, Verifica il servizio di app in gioco Protect Scans Devices una volta ogni giorno, che equivale a 100 miliardi apre una nuova finestra che le scansioni di applicazioni totali eseguite in un solo giorno.
Play Protect è essenzialmente uno scanner per virus ed è lo scudo primario quando si tratta di salvaguardare da attacchi o invasioni dannose su Android. Non solo Play Protect Scan Apps dal Play Store, ma scansiona anche applicazioni di terze parti in background.
Alcuni direbbero che l’introduzione di Play Protect è una cosa espediente da parte di Google basata su Mountain View. Tuttavia, ha certamente dimostrato il suo valore negli ultimi anni considerando che meno app dannose riescano a spremere dalle sue difese. Questo è il motivo per cui Play Protect’Le prestazioni abissali contro alcune delle altre rinomate app di servizio di sicurezza sollevano la domanda: Google sta scivolando?
Il test delle app di sicurezza Android
Oltre al servizio Play Protect, le altre 14 app di sicurezza includevano quelle di Ahnlab, Avast, AVG apre una nuova finestra, Avira, Bitdefender apre una nuova finestra, F-Secure, G Data, Google, Ikarus, Kaspersky apre una nuova finestra, McAfee, Nortonlifelock, Protect, Protect.Net apre una nuova finestra, Securion e Trend Micro apre una nuova finestra .
AV-test ha condotto tre round di test in tempo reale. Ogni round includeva 3.000 app di malware appena fuori dal mercato. Le app sono state anche testate con un set di riferimento di 3.000 diverse app infette che erano in circolazione per quasi quattro settimane. In totale, sono state utilizzate 20.000 nuove app dannose, la metà delle quali è stata scoperta di recente mentre l’altra metà in distribuzione per circa quattro settimane.
I parametri di test dell’applicazione includevano protezione, IE., la capacità di rilevare malizia, prestazioni, che è il carico del processore a causa dell’app, la quantità di dati caricati in background, il suo impatto sulla batteria; E infine l’app’S Usabilità. Ogni parametro ha un punteggio massimo di 6 punti.
Oltre alle app dannose, il test AV includeva anche 10.000 app pulite dal Google Play Store e altre fonti per verificare se una qualsiasi delle app ha sollevato falsi allarmi.
Av-test’Risultati dei test dell’applicazione di sicurezza Android
Bene, abbiamo regalato lo spoiler più grande in precedenza, quindi diamo un’occhiata a come sono andate altre app.
Nove delle 15 app hanno ottenuto i punti più alti possibili, vale a dire., 18. Questi includono quelli di Avast apre una nuova finestra, AVG, Bitdefender, F-Secure apre una nuova finestra, G Data, Kaspersky, McAfee apre una nuova finestra, NortonLifelock e Trend Micro.
App di Avira, protette.Net, Securion e Ahnlab apre una nuova finestra segnato tra 17.8 a 17.1 punti. Anche Ikarus’ 16 punti, il più basso delle 14 app che esclude il gioco Protect, ha sminuito il punteggio di Google’Servizio di sicurezza incorporato Android, che è sei punti.
È degno di nota il fatto che i sei punti che Play Protec hanno ottenuto il punteggio provenivano dall’efficienza nelle sue prestazioni, un’area in cui nessuna delle altre app ha perso alcun punto.
Test di endurance delle app di sicurezza Android | Fonte: Av-test
Quando si è trattato di sollevare falsi allarmi, 11 app da Avast, AVG, Avira, Bitdefender, F-Secure, G Data apre una nuova finestra, Kaspersky, McAfee, NortonLifelock apre una nuova finestra, protetta.Net e Trend Micro salpò con pieni voti, per non parlare di sei punti completi. Securion apre una nuova finestra e Ahnlab ha definito in modo impreciso alcuni di essi dannosi, da cui la detrazione di una frazione di un punto. Ikarus si è comportato male rispetto a quelli dichiarati sopra ma ha fatto estremamente bene rispetto a Google Play Protect, che ha designato app pulite come dannose 70 volte.
Cinque (Bitdefender, G Data, McAfee, NortonLifelock e Trend Micro) delle 15 app testate sono riuscite a raggiungere un tasso di strike del 100% contro app dannose, sia in tempo che nel set di riferimento. Anche le app di Avast, AVG e Kaspersky sono riuscite a catturare tutte le app dannose dal set di riferimento, ma hanno fatto un errore minore ciascuno nei test in tempo reale.
Nel frattempo, anche Avira, F-Secure e AhnLab hanno commesso errori, ma sia nel test set in tempo reale che nel set di riferimento. Allo stesso tempo, le protezioni di Ikarus apre una nuova finestra, protette.Net apre una nuova finestra e Securion era piuttosto inferiore rispetto ad altri, ma significativamente più in alto di Google Play Protect che ha rilevato solo 68.8 percento nel test in tempo reale e 76.6 percento nel test con il set di riferimento.
Tasso di rilevamento del malware delle app di sicurezza Android | Fonte: Av-test
Ciò significa che Play Protect ha rilevato solo circa 13.000 a 13.500 app dannose delle 20.000 alimentate ad esso. Fondamentalmente, Play Protect è inutile per tutti o un terzo di tutti gli scopi.
Pensieri di chiusura
Punto di discussione: Play Protect è gratuito.
Contrappunto: lo sono anche la maggior parte degli altri eppure lo sono’Ve è riuscito a superare o livellare con ogni altra app di sicurezza. Tuttavia, queste app hanno acquisti in-app per una protezione estesa che offrono.
Indipendentemente da ciò, queste app non sono’T posizionando se stessi come protezione integrata per miliardi di dispositivi Android. Un utente ignaro assumerebbe persino l’efficacia di Play Protect, lo strumento di sicurezza più utilizzato, per essere alla pari con le opzioni là fuori.
Per fortuna, gli utenti devono solo esaminare il resto delle app in questo elenco per proteggersi fino a quando Google Aggiornamenti gioca a proteggere con una rete di protezione più ampia.