


Google utilizza DNSSEC
Riepilogo
In questo articolo, discutiamo dell’implementazione di DNSSEC (estensioni di sicurezza del sistema di nomi di dominio) da parte del servizio DNS pubblico di Google. DNSSEC è una tecnologia che aggiunge firme crittografiche sicure nel DNS per mitigare le vulnerabilità e garantire l’integrità della risoluzione DNS. Mentre DNSSEC è in circolazione da molti anni, la sua adozione è stata relativamente bassa. Il DNS pubblico di Google ora esegue la convalida DNSSEC per tutte le query per impostazione predefinita, migliorando la sicurezza del suo servizio di risoluzione DNS.
Punti chiave:
- DNSSEC è una tecnologia critica che aggiunge firme crittografiche a DNS per proteggere dagli attacchi DNS.
- DNSSEC garantisce l’integrità e l’autenticità della risoluzione DNS, impedendo agli utenti di essere reindirizzati a siti Web dannosi.
- Il DNS pubblico di Google è un resolver DNS ampiamente utilizzato che ora esegue la convalida DNSSEC per impostazione predefinita per tutte le domande.
- Implementando DNSSEC, il DNS pubblico di Google migliora la sicurezza e l’affidabilità del suo servizio di risoluzione DNS.
- L’adozione di DNSSEC è stata lenta a causa di vari fattori, tra cui la mancanza di motivazione tra gli amministratori dei nomi di dominio e gli autori del browser.
- Servizi come Secspider Tracciano l’avanzamento della distribuzione DNSSEC contando il numero di nomi di dominio con credenziali DNSSEC.
- I laboratori apnici hanno condotto misurazioni per quantificare l’estensione della convalida DNSSEC mediante applicazioni utente finali.
- Nelle loro misurazioni iniziali, circa il 9% dei clienti sembrava utilizzare i risolutori DNS che eseguivano la convalida DNSSEC.
- Una misurazione più recente ha mostrato che circa 1.Il 6% dei clienti ha utilizzato esclusivamente risolutori DNS che hanno costantemente eseguito la convalida DNSSEC.
- Questi risultati evidenziano i livelli relativamente bassi di adozione di DNSSEC e la necessità di una maggiore consapevolezza e implementazione della tecnologia.
Domande uniche:
- Perché DNSSEC è importante per la sicurezza della risoluzione DNS?
DNSSEC aggiunge firme crittografiche a DNS, garantendo l’integrità e l’autenticità della risoluzione DNS. Senza DNSSEC, gli utenti sono vulnerabili agli attacchi DNS in cui le loro applicazioni sono indirizzate a siti Web dannosi anziché alla destinazione prevista. - Qual è il significato del DNS pubblico di Google che implementa la convalida DNSSEC per impostazione predefinita?
Il DNS pubblico di Google è un resolver DNS ampiamente utilizzato e la sua implementazione della convalida DNSSEC per impostazione predefinita migliora la sicurezza e l’affidabilità del suo servizio di risoluzione DNS. Ciò garantisce che gli utenti siano protetti dagli attacchi DNS e possano avere più fiducia nell’accuratezza delle risoluzioni DNS fornite dal DNS pubblico di Google. - Perché l’adozione di DNSSEC è stata lenta?
L’adozione di DNSSEC è stata lenta a causa di vari fattori. Un fattore significativo è la mancanza di motivazione tra gli amministratori dei nomi di dominio e gli autori del browser per firmare nomi di dominio con credenziali DNSSEC. Inoltre, i bassi livelli di distribuzione DNSSEC rendono meno avvincente per gli strumenti del client per incorporare la convalida DNSSEC nella risoluzione DNS. - Qual è il ruolo dei servizi come Secspider nel tracciare la distribuzione DNSSEC?
Servizi come Secspider Tracciano l’avanzamento della distribuzione DNSSEC contando il numero di nomi di dominio che includono le credenziali DNSSEC. Questo aiuta a misurare in che misura i nomi di dominio sono firmati utilizzando le firme DNSSEC e fornisce approfondimenti sull’adozione complessiva di DNSSEC. - In che modo i laboratori apnici hanno quantificato l’entità della convalida DNSSEC da parte delle applicazioni dell’utente finale?
I laboratori apnici hanno condotto misurazioni per determinare la misura in cui i clienti utilizzano la convalida DNSSEC insieme alla risoluzione dei nomi. Queste misurazioni prevedevano l’osservazione del registro delle query DNS ai server di nome autorevole e l’analisi della sequenza e dei tempi delle query DNS per inferire le capacità DNSSEC dei risolutori DNS visibili. - Quali sono stati i risultati delle misurazioni iniziali di Apnic Labs?
Le misurazioni iniziali dei laboratori apnici hanno mostrato che circa il 9% dei clienti sembrava utilizzare i risolutori DNS che eseguivano una qualche forma di validazione DNSSEC. - Quali limitazioni sono state osservate nell’approccio di misurazione iniziale?
L’approccio di misurazione iniziale ha utilizzato la generazione dinamica di etichette DNS uniche e una catena di firma DNSSEC condivisa. Questo approccio si basava sulla memorizzazione nella cache del resolver DNS, che ha influenzato l’accuratezza dei risultati. Sono state condotte misurazioni successive per affrontare queste limitazioni. - Qual è stato il risultato della misurazione più recente dei laboratori apnici?
La misurazione più recente ha mostrato che circa 1.Il 6% dei clienti ha utilizzato esclusivamente risolutori DNS che hanno costantemente eseguito la convalida DNSSEC. Ciò indica che l’adozione della convalida DNSSEC da parte delle applicazioni dell’utente finale è ancora relativamente bassa. - Cosa implica il basso livello di adozione di DNSSEC?
Il basso livello di adozione di DNSSEC suggerisce la necessità di una maggiore consapevolezza e distribuzione di DNSSEC. Senza un’adozione più ampia, i vantaggi di DNSSEC, come il nome di dominio sicuro alla mappatura degli indirizzi IP e la fornitura chiave di TLS pubblica attraverso tecnologie come Dane, rimangono sottoutilizzati. - Qual è il potenziale impatto dell’adozione DNSSEC più ampia?
L’adozione DNSSEC più ampia migliorerebbe la sicurezza e l’affidabilità della risoluzione DNS per tutti gli utenti. Ridurrebbe il rischio di attacchi basati su DNS e fornirebbe una mappatura più sicura tra nomi di dominio e indirizzi IP, rafforzando la sicurezza generale di Internet.
Risposte:
- DNSSEC è importante per la sicurezza della risoluzione DNS perché
DNSSEC aggiunge firme crittografiche a DNS, garantendo l’integrità e l’autenticità della risoluzione DNS. Senza DNSSEC, gli utenti sono vulnerabili agli attacchi DNS come lo spoofing DNS o l’avvelenamento della cache, in cui le loro applicazioni vengono reindirizzate a siti Web dannosi anziché alla destinazione prevista. Convalidando le risposte DNS utilizzando DNSSEC, gli utenti possono avere più fiducia nel fatto che gli indirizzi IP risolti siano effettivamente associati ai nomi di dominio previsti. - Il significato del DNS pubblico di Google che implementa la convalida DNSSEC per impostazione predefinita è
Il DNS pubblico di Google è uno dei risolutori DNS più utilizzati e la sua implementazione della convalida DNSSEC per impostazione predefinita migliora la sicurezza e l’affidabilità del suo servizio di risoluzione DNS. Con la convalida DNSSEC, il DNS pubblico di Google può verificare l’autenticità e l’integrità delle risposte DNS, proteggendo gli utenti dagli attacchi basati su DNS. Questa convalida predefinita garantisce che tutte le domande effettuate tramite DN pubbliche di Google siano sottoposte a controlli DNSSEC, fornendo un ulteriore livello di sicurezza per gli utenti. - La lenta adozione di DNSSEC può essere attribuita
Vari fattori contribuiscono alla lenta adozione di DNSSEC. Un fattore è la mancanza di motivazione tra gli amministratori dei nomi di dominio per firmare i loro nomi di dominio con le credenziali DNSSEC. Lo sforzo e l’ulteriore complessità coinvolte nella gestione delle chiavi e delle firme DNSSEC possono scoraggiare gli amministratori del dominio dall’adottare DNSSEC. Inoltre, gli autori del browser potrebbero essere stati riluttanti ad implementare la convalida DNSSEC a causa del numero limitato di nomi di dominio firmato. La bassa domanda di convalida DNSSEC dagli utenti potrebbe anche influenzare la motivazione per distribuire strumenti client che supportano DNSSEC. Questi fattori creano un ciclo di bassa adozione e incentivi limitati per un’ulteriore implementazione. - Servizi come Secspider Track DNSSEC Distribuzione di
Servizi come Secspider monitorano l’avanzamento della distribuzione DNSSEC contando il numero di nomi di dominio che includono le credenziali DNSSEC. Scansionando regolarmente le zone DNS e analizzando le firme DNSSEC, Secspider può fornire informazioni sulla prevalenza di nomi di dominio firmato e sull’adozione complessiva di DNSSEC. Questo monitoraggio aiuta a aumentare la consapevolezza dei tassi di adozione di DNSSEC e incoraggia gli amministratori dei nomi di dominio a prendere in considerazione l’implementazione di DNSSEC per i loro domini. - I laboratori apnici hanno quantificato l’entità della convalida DNSSEC da
I laboratori apnici hanno quantificato l’entità della validazione DNSSEC conducendo misurazioni sulle applicazioni dell’utente finale. Queste misurazioni prevedevano l’osservazione del registro delle query DNS a nomi autorevoli e l’analisi della sequenza e dei tempi delle query DNS. Esaminando le risposte e i modelli di temporizzazione, i laboratori apnici potrebbero dedurre se i risolutori DNS utilizzati dagli utenti finali hanno eseguito la convalida DNSSEC. Questi dati hanno fornito approfondimenti sulla proporzione di applicazioni utente finali che impiegano attivamente la convalida DNSSEC durante la risoluzione dei nomi. - Nelle misurazioni iniziali di Apnic Labs, circa il 9% dei clienti sembrava
Nelle misurazioni iniziali di Apnic Labs, circa il 9% dei clienti sembrava utilizzare i risolutori DNS che eseguivano una qualche forma di validazione DNSSEC. Questa scoperta suggerisce un livello modesto di adozione di DNSSEC tra una parte delle applicazioni degli utenti finali. Sebbene il 9% possa essere considerato una cifra relativamente bassa, indica che un numero significativo di utenti o organizzazioni ha scelto di abilitare la convalida DNSSEC, dando la priorità alla sicurezza migliorata che offre. - Le limitazioni osservate nell’approccio di misurazione iniziale da parte dei laboratori apnici erano
L’approccio di misurazione iniziale utilizzato dai laboratori apnici aveva alcune limitazioni. Una limitazione era la dipendenza dalla memorizzazione nella cache del resolver DNS. L’esperimento ha comportato una campagna pubblicitaria online che ha registrato milioni di clienti finali per eseguire le attività di recupero degli oggetti DNS. La catena di firma DNSSEC condivisa attraverso l’esperimento significava che una volta che un resolver DNS ha recuperato i record di risorse DNSSEC (RRS), le domande successive per lo stesso DNSSEC RRS venivano servite dalla cache locale del resolver. Questo comportamento di memorizzazione nella cache ha reso difficile valutare accuratamente le capacità DNSSEC effettive di ciascun risolutore e ha provocato potenziali sovrastima delle sopravvive. - In una misurazione più recente, circa 1.Il 6% dei clienti ha usato esclusivamente i risolutori DNS che
In una misurazione più recente da parte dei laboratori apnici, circa 1.Il 6% dei clienti ha utilizzato esclusivamente risolutori DNS che hanno costantemente eseguito la convalida DNSSEC. Ciò indica che l’adozione della convalida DNSSEC da parte delle applicazioni dell’utente finale è ancora relativamente bassa. Sebbene vi sia stato un aumento minore rispetto alle misurazioni precedenti, evidenzia la necessità di un’adozione più diffusa di DNSSEC tra i risolutori DNS e le applicazioni degli utenti finali. - Il basso livello di adozione di DNSSEC implica questo
Il basso livello di adozione di DNSSEC implica che il pieno potenziale di DNSSEC deve ancora essere realizzato. Con solo una piccola percentuale di clienti e amministratori di nomi di dominio attivamente utilizzando DNSSEC, i vantaggi del nome di dominio sicuro alla mappatura degli indirizzi IP e il provisioning delle chiavi TLS pubblico attraverso tecnologie rimangono sottoutilizzate. L’adozione più ampia di DNSSEC contribuirebbe a un’infrastruttura Internet più sicura riducendo il rischio di attacchi basati su DNS e garantendo comunicazioni sicure tra clienti e server. - Il potenziale impatto dell’adozione DNSSEC più ampia include
L’adozione DNSSEC più ampia migliorerebbe significativamente la sicurezza e l’affidabilità della risoluzione DNS per tutti gli utenti. Ridurrebbe il rischio di attacchi basati su DNS come l’avvelenamento da cache DNS e il dirottamento del DNS, proteggendo gli utenti dall’essere reindirizzato a siti Web dannosi. Inoltre, DNSSEC fornisce una mappatura sicura tra nomi di dominio e indirizzi IP, garantendo che gli utenti si colleghino ai server previsti. Ciò rafforza la sicurezza generale di Internet e promuove la fiducia nelle interazioni online.
Confermato – Google’S Public DNS ora esegue la convalida DNSSEC per tutte le domande per impostazione predefinita
Google ha investito pesantemente nella sicurezza IT e, penso che abbia fatto un lavoro decente. Tutti i servizi sono TLS per impostazione predefinita, l’identità e l’autorizzazione sono ben trattate.
DNSSEC e Google’S Servizio DNS pubblico
Il sistema di nomi di dominio, o il DNS, è un componente critico, ma in qualche modo invisibile di Internet. Il mondo di Internet è un mondo di simboli e parole. Invochiamo applicazioni per interagire con servizi come Google, Facebook e Twitter e l’interazione è formulata nei simboli leggibili umani. Ma l’interazione con la rete è interamente in formato binario. Quindi la nostra visione simbolica di un servizio, come WWW.Google.com, deve essere tradotto in un indirizzo di protocollo, come 74.125.237.144. La mappatura dai simboli a indirizzi di protocollo è una delle funzioni critiche del DNS. Facciamo affidamento non solo sulla continua presenza del DNS, ma anche sulla sua corretta operazione. Entrando in Mybank.com.Au in un browser non garantisce necessariamente che la tua interazione sarà con il servizio previsto. Uno dei vettori di attacco più insidiosi per Internet è quello di corrompere deliberatamente il funzionamento del DNS e quindi ingannare l’applicazione dell’utente per aprire una sessione con la destinazione sbagliata. La risposta più robusta che abbiamo riuscito a ideare per mitigare questa vulnerabilità di lunga data nel DNS è stata quella di aggiungere firme crittografiche sicure nel DNS, usando una tecnologia chiamata DNSSEC. Ma stiamo usando DNSSEC oggi’S Internet?
La storia di DNSSEC ha forti somiglianze con quella di IPv6. Come IPv6, DNSSEC è in circolazione da molti anni, ma è languido. Come IPv6, DNSSEC è più efficace quando tutti lo usano e i rendimenti marginali dall’adozione frammentaria sono estremamente bassi. E come IPv6, i livelli relativamente bassi di distribuzione e uso di DNSSEC non riflettono lo sforzo di lunga data per sollevare la visibilità della tecnologia e gli sforzi concertati per pubblicizzare i chiari benefici a lungo termine nell’uso di questa tecnologia.
Anche quando i pericoli insidiosi di un attacco all’integrità del DNS e l’infrastruttura del certificato di nome di dominio ampiamente utilizzato sono stati chiaramente dimostrati nell’incidente di Diginotar nel 2011, i potenziali benefici dell’uso di DNSSEC e l’adozione di un rilegatura sicura del nome di dominio al Domain Indirizzo IP attraverso le credenziali digitali collocate in un framework DN sicuro non riusciti a guadagnare trazione a Internet. In un certo senso ci sono una forma di reciproco deadlock in corso: mentre così pochi clienti usano DNSSEC, sembra esserci poca motivazione da parte degli amministratori dei nomi di dominio per utilizzare DNSSEC per firmare nomi di dominio. E mentre ci sono così pochi nomi di dominio firmato, c’è poca motivazione per distribuire strumenti client per incorporare la convalida DNSSEC nella risoluzione DNS. E mentre i nomi di dominio sono in gran parte non firmati e così pochi clienti utilizzano DNSSEC per convalidare i risultati della risoluzione dei nomi DNS, non esiste una motivazione per gli amministratori dei nomi di dominio o gli autori del browser per utilizzare la tecnologia Dane per fornire una forma sicura di mappa.
Possiamo quantificare la misura in cui DNSSEC è stato distribuito e utilizzato oggi’S Internet? Un modo è misurare la misura in cui i nomi di dominio sono firmati utilizzando le firme DNSSEC. Servizi come Secspider Tracciano l’avanzamento della firma del dominio attraverso le varie zone DNS di livello superiore e secondo livello contando il numero di nomi di dominio che includono le credenziali DNSSEC. Ma anche l’altra metà della domanda è rilevante. In che misura le applicazioni utente finali utilizzano i risolutori DNS che eseguono la convalida DNSSEC durante la risoluzione di un nome? E, più criticamente, in che misura le applicazioni utente terminano si astengono dall’utilizzare un risultato della risoluzione del nome DNS se il nome di dominio è firmato DNSSEC e la convalida della firma DNSSEC associata non riesce?
A Apnic Labs noi’sta guardando questa seconda domanda, tentando di quantificare la misura in cui i clienti utilizzano la convalida DNSSEC insieme alla risoluzione dei nomi. I nostri sforzi iniziali sono stati intrapresi in ottobre e novembre 2012. Il primo esercizio di misurazione nell’ottobre 2012 ha indicato circa il 9% dei clienti che sembravano utilizzare i risolutori DNS che sono stati visti per eseguire una qualche forma di convalida DNSSEC. Una reinstradamento dell’esperimento nel novembre 2012 ha fornito il risultato che circa 1.Il 6% dei clienti che sembravano utilizzare esclusivamente risolutori DNS che eseguivano costantemente la convalida DNSSEC.
Nessuno di questi risultati è stato così soddisfacente, e la causa di questo livello di inquietante con i risultati stava tentando di tener conto degli effetti della memorizzazione nella cache del resolver DNS nei risultati dell’esperimento. In entrambi questi esperimenti abbiamo usato una campagna pubblicitaria online per iscrivere milioni di clienti finali per eseguire una raccolta di oggetti da recuperare, e in entrambi i casi abbiamo usato i caratteri jolly nei DNS e la generazione dinamica di etichette DNS uniche per presentare a ciascun cliente una serie di nomi DNS univoci da risolvere. Tuttavia, la debolezza ha esposto in questo approccio, in quanto una singola catena di firma DNSSEC è stata condivisa attraverso l’esperimento. This meant that once a DNS resolver had retrieved the DNSSEC Resource Records (RRs) for the experiment’s DNS names (the DNSKEY and DS RRs of the signed zone containing the wildcard entry) it served all subsequent DNSSEC RR queries from its local cache, only refreshing the cached data upon expiry of the cache lifetime of the stored records (which was set to one hour). Dato che il nostro punto di osservazione per l’esperimento era il registro delle query DNS sul server dei nomi autorevoli, siamo stati costretti a dedurre le capacità DNSSEC di ciascuno dei risolutori DNS visibili in base alla sequenza delle query DNS come si vede nel server dei nomi autorevoli e le tempistiche tra le query. Questi esperimenti hanno riscontrato un limite superiore approssimativo di circa il 9% dei clienti che utilizzava risolutori di convalida DNSSEC utilizzando un test piuttosto liberale per la convalida DNSSEC e un limite inferiore approssimativo di 1.Il 6% dei clienti che hanno utilizzato i risolutori di convalida DNSSEC utilizzando un insieme molto più rigoroso di vincoli delle regole di inferenza. Ovviamente siamo interessati a ridurre l’incertezza in queste misurazioni se possiamo.
Nel rivedere gli esperimenti precedenti abbiamo notato che un modo per rimuovere la necessità di dedurre il comportamento del resolver DNS era utilizzare una configurazione DNS che rimossi, per quanto possibile, gli effetti del comportamento della cache del resolver DNS. Piuttosto che usare un semplice jolly in un dominio comune firmato DNSSEC, se potessimo presentare a ciascun cliente un unico dominio firmato DNSSEC, allora l’etichetta unica costringerebbe qualsiasi risolutore di DNSSEC-Validating per recuperare il DNSSEC RRS dal server di nome autorevole per questo unico server DNS DNS Zone. In altre parole, se i risolutori del client stavano eseguendo la convalida DNSSEC, il server dei nomi autorevoli non riceverebbe solo le query A per l’indirizzo del nome di dominio, ma riceverebbe anche le query DNSKEY e DS come parte della fase di convalida DNSSEC come parte DNSSEC. Questo approccio ci consentirebbe di accertare con un livello maggiore di precisione quanti clienti utilizzavano DNSSEC per convalidare i nomi DNS. Questa struttura del nome DNS è mostrata nella Figura 1.
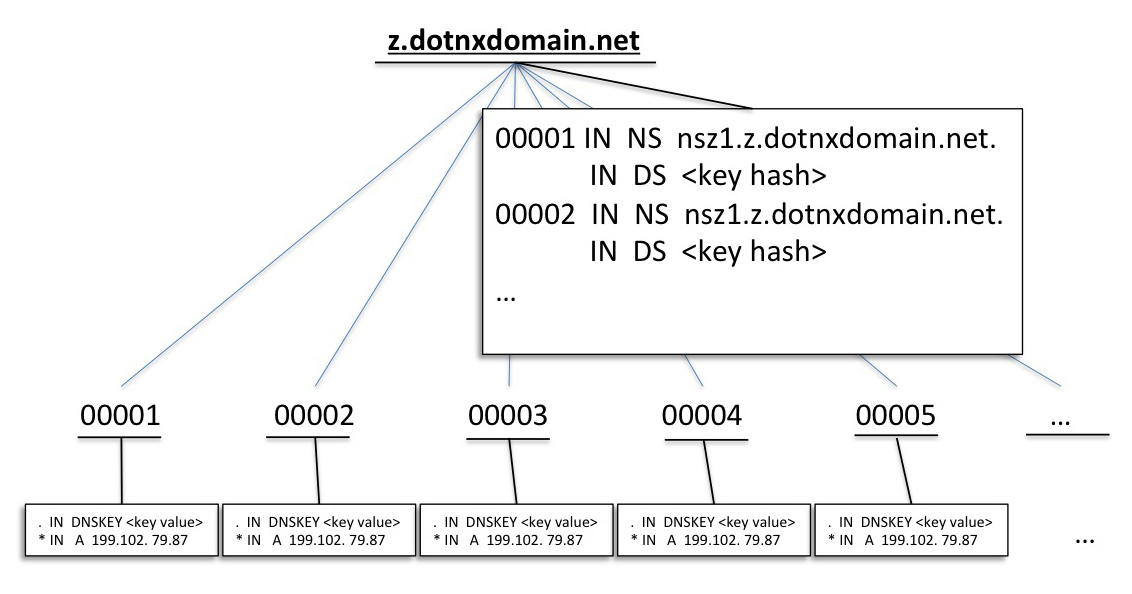
Figura 1: struttura del nome di dominio utilizzato per misurare il comportamento di validazione DNSSEC
Abbiamo eseguito questa versione dell’esperimento di misurazione DNSSEC dall’8 al 18 marzo 2013.
Il 19 marzo Google ha annunciato che i loro risolutori DNS pubblici di Google hanno supportato la convalida DNSSEC. Nel loro annuncio, Google ha riferito che:
“Attualmente Google Public DNS serve in media oltre 130 miliardi di domande DNS (raggiungendo il picco a 150 miliardi di) da oltre 70 milioni di indirizzi IP unici ogni giorno. Tuttavia, solo il 7% delle query dal lato client è abilitato per DNSSEC (circa il 3% che richiede convalida e il 4% richiede dati DNSSEC ma nessuna convalida) e circa l’1% delle risposte DNS dal lato del server sono firmate.”
Questo annuncio sembrava presentare un’opportunità ideale per un “prima e dopo” Esercizio, nell’esecuzione dell’esercizio di misurazione DNSSEC nel periodo immediatamente successivo a Google’S Apparente passaggio ai suoi risolutori per eseguire la convalida DNSSEC. Quale impatto avrebbe questo switch sull’immagine generale dei clienti che eseguono la convalida DNSSEC? Ripostiamo lo stesso esperimento dal 22 marzo al 1 ° aprile 2013 al fine di misurare la misura in cui questo annuncio di uno spostamento da parte di Google’I server DNS pubblici hanno cambiato il quadro generale dei clienti che utilizzano la convalida DNSSEC.
Al momento Google non ha acceso la convalida DNSSEC incondizionatamente. Per citare da materiale aggiuntivo pubblicato da Google:
Google Public DNS supporta il protocollo DNSSEC?
SÌ. Google Public DNS è un resolver con convalida consapevole della sicurezza. Attualmente questa è una funzionalità di opt-in: per le query provenienti da clienti che richiedono la convalida (è impostata l’annuncio e/o il flag Do), Google Public DNS verifica che i record di risposta siano correttamente autenticati. Convalida per impostazione predefinita (i.e. Per tutte le domande) sarà abilitato presto.
Quali risolutori del cliente attualmente abilitano DNSSEC?
Sfortunatamente, la maggior parte dei risolutori di stub client standard non consente il controllo completo DNSSEC e non può essere facilmente riconfigurata per farlo. Abbiamo deciso di effettuare il nostro lancio iniziale solo di copertura dei risolutori che chiedono esplicitamente il controllo DNSSEC in modo da prendere consapevole di eventuali problemi prima di esporre i nostri utenti a possibili guasti DNS su larga scala a causa di errate configurazioni di DNSSEC o interruzioni. Una volta che siamo felici di poter abilitare in sicurezza DNSSEC per tutti gli utenti tranne quelli che rinunciano esplicitamente, lo faremo.
L’implicazione è che, al momento, se la query DNS del client non richiede la convalida DNSSEC, il DNS pubblico di Google restituirà un risultato senza eseguire alcuna forma di convalida DNSSEC della risposta. Il materiale Google indica che una richiesta di convalida DNSSEC è contrassegnata da una query DNS con il set di flag AD o DO.
Quali sono queste bandiere di query DNS?
Bandiere di query DNSSEC e DNS
Il protocollo DNS, come definito in RFC 1034 e RFC 1035, non includeva alcuna disposizione specifica per la convalida delle risposte DNS. Il protocollo è un semplice protocollo di query/risposta. Il cliente genera una query DNS composta da un’intestazione completa e una sezione di query e la risposta contiene le stesse sezioni di intestazione e query insieme a risposta, autorità e sezioni aggiuntive.
DNSSEC è un’estensione compatibile all’indietro del protocollo DNS, definito in RFCS RFC 4033, RFC 4034, RFC 4035, RFC 5155 e RFC 6840. Ci sono tre bandiere in una query DNS che contengono istruzioni DNSSEC esplicite a un resolver.
La bandiera
Il primo fa parte dei meccanismi estesi per DNS (EDNS0), definito in RFC 2671. Se il DNSSEC OK (FARE) Bit è impostato in una query, quindi questo viene interpretato come un segnale che la risposta dovrebbe includere i dati DNSSEC nella sua risposta. Se la risposta è un record di risorse da una zona firmata da DNSSEC, la risposta dovrebbe includere la firma del record di risorse (RRSIG RR) in aggiunta alla risposta del record delle risorse. Se non esiste tale dominio, la risposta dovrebbe includere NSEC o NSEC3 RRS nella sua risposta.
La flag CD
Il secondo è il flag di controllo disabilitato (CD). Se questo flag è impostato in una query, il resolver dovrebbe restituire le informazioni richieste, compresi i record RRSIG, a seconda dei casi se il flag Do è impostato, ma non dovrebbe tentare di convalidare le firme incluse nella risposta. Impostando il bit CD nella sua query, il resolver di origine indica che si sta assumendo la responsabilità dell’esecuzione dell’autenticazione della risposta e che il server dei nomi ricorsivi che viene interrogato non dovrebbe interferire con questa funzione.
La bandiera pubblicitaria
L’ultimo flag è il flag Authentic Data (AD). Questa bandiera ha un significato un po ‘poco chiaro. Fino all’inizio del 2013 il documento standard era RFC4035:
4.6. Gestione del CD e dei bit di annunci
& nbs [;
Un resolver consapevole della sicurezza deve cancellare il bit di annuncio quando si compone i messaggi di query per proteggere dai server nomi buggy che copiano ciecamente i bit di intestazione che non capiscono dal messaggio di query al messaggio di risposta.
Nel febbraio 2013 è stata pubblicata RFC6840, con la seguente definizione di re del bit:
5.7. Impostazione del bit di annuncio sulle query
La semantica del bit di dati autentici (AD) nella query era precedentemente indefinita. Sezione 4.6 di [RFC4035] ha incaricato i risolutori di cancellare sempre il bit di annuncio quando si compone le query.
Questo documento definisce l’impostazione del bit di annuncio in una query come segnale che indica che il richiedente comprende ed è interessato al valore del bit di annuncio nella risposta. Ciò consente a un richiedente di indicare che comprende il bit di annuncio senza richiedere anche i dati DNSSEC tramite il bit Do
5.8. Impostazione del bit di annuncio sulle risposte
Sezione 3.2.3 di [RFC4035] descrive in quali condizioni un resolver di convalida dovrebbe impostare o cancellare il bit di annuncio in una risposta. Al fine di interagire con i risolutori di stub e le casse medie legacy che non comprendono né ignorano il bit di annuncio, la convalida dei risolurs dovrebbe impostare il bit di annuncio solo quando una risposta soddisfa entrambi le condizioni elencate nella sezione 3.2.3 di [RFC4035] e la richiesta conteneva un bit set DO o un bit di annunci set.
Impostazioni della bandiera combinate
L’effetto di varie impostazioni di flag di combinazioni nelle query inviate ai risolutori è mostrato nella tabella seguente.
DO CD AD Effect 0 0 0 Il resolver può o non può eseguire la convalida DNSSEC. Nessun DNSSEC RRS viene restituito nella risposta. 0 0 1 Il resolver dovrebbe eseguire la convalida. Nessun DNSSEC RRS viene passato nella risposta 0 1 0 Il resolver non deve eseguire la convalida DNSSEC. Nessun DNSSEC RRS viene passato nella risposta 0 1 1 segnali misti! Le azioni del resolver sono indefinite. 1 0 0 Il resolver dovrebbe eseguire la convalida e restituire dnssec rrs nella sua risposta 1 0 1 Il resolver dovrebbe eseguire la convalida e restituire DNSSec RRS nella sua risposta 1 1 0 Il resolver non dovrebbe eseguire la convalida DNSSEC, ma dovrebbe restituire DNSSEC RRS nella sua risposta 1 1 segnali miscelati! Le azioni del resolver sono indefinite.
Tabella 1: impostazioni del flag DNSSEC nelle query DNS
Va notato che quando il resolver è diretto a non eseguire la convalida DNSSEC, il resolver dovrebbe rispondere con i record di risorse richiesti, anche nel caso in cui i record di risorse siano firmati da DNSSEC e la firma non è valida.
DNS Resolver Comportamento e DNSSEC
Il modello concettuale più semplice della risoluzione DNS che coinvolge un cliente, un resolver DNS e una raccolta di server di nomi autorevoli, come mostrato nella Figura 2.
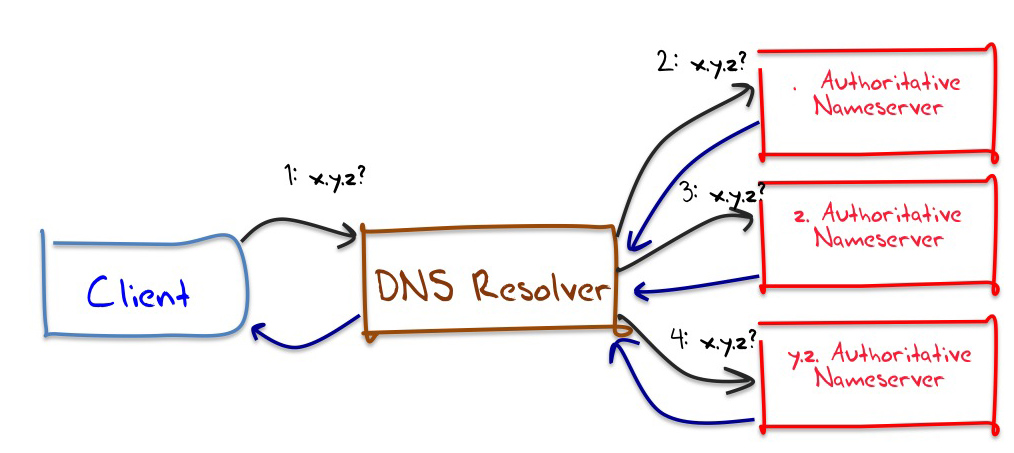
Figura 2 – Modello semplice della risoluzione DNS per il nome di dominio “X.y.z”
Quando il cliente interroga il suo DNS risolver per la risoluzione di un nome di dominio, come X.y.Z, quindi il resolver DNS, supponendo che abbia uno stato di cache cancellato, invierebbe prima questa query a un server di nome root. Il server risponderebbe con l’insieme di server di nomi autorevoli per il dominio di alto livello Z.. Il resolver DNS avrebbe quindi inviato la stessa query a uno di questi server di nome per Z., che risponderebbe con i nomi server per il dominio y.z.. Il resolver DNS interrogherà quindi uno di questi nomi server per il nome DNS x.y.z., e quindi passerà la risposta che riceve al cliente. La sequenza delle query DNS inviata da questo resolver DNS dopo aver ricevuto la query iniziale dal client sarebbe la seguente:
# Query RR Nome Server Risposta 1. Ascia.y.z. . Ns per "z."2. Ascia.y.z. z. Ns per "y.z."3. Ascia.y.z. y.z. A per "x.y.z."
Figura 3 – query DNS senza convalida DNSSEC
E se questo resolver DNS fosse un resolver di convalida DNSSEC? Ciò comporterebbe ulteriori query DNS, poiché il resolver DNS deve convalidare il record RRSIG per il record di risorse recuperate. Questa convalida prevede un file “Traccia della schiena” su la gerarchia di delegazione DNS, seguendo la catena di DNSKEY e DS RRS fino a raggiungere un punto di fiducia, che, in questo caso, è il tasto di firma per la zona di radice. L’insieme equivalente di query DNS per un resolver di convalida DNSSEC, dopo aver ricevuto la query iniziale dal client, sarebbe la seguente:
# Query RR Nome Server Risposta 1. A EDC X.y.z. . Ns per "z." + Rrsig 2. A EDC X.y.z. z. Ns per "y.z." + Rrsig 3. A EDC X.y.z. y.z. A per x.y.z. + Rrsig 4. Dnskey EDC Y.z. y.x dnskey per zona "y.z " + rrsig 5. DS EDC Y.z. z. Ds per la zona "y.z " + rrsig 6. Dnskey ecd z. z. Dnskey per la zona "z." + Rrsig 7. DS EDC Z. . Ds per la zona "z." + Rrsig 8. Dnskey EDC . . Dnskey per la zona ".UN"
Figura 4 – query DNS con validazione DNSSEC
Le 3 query iniziali sono simili, ma ora le query emesse da questo resolver DNS convalidato da DNSSEC includono EDNS0 (E) estensione e DNSSEC OK (D) e il controllo disabile (C) bandiere. In ogni caso il FARE i segnali di bandiera che le risposte dei server autorevoli devono includere i RRSIG RRS, se le zone sono effettivamente firmate da DNSSEC.
Se dovessimo guardare le transazioni sul server autorevole per la zona y.z. Vedremmo una query seguita da una query dnskey. Se stavamo esaminando le transazioni sul server autorevole per la zona madre z., Ci sarebbe una query, seguita da una query DS e una query DNSKEY. E se dovessimo utilizzare lo stesso server di nomi autorevoli per entrambi. e x.z. Quindi questo server di nome vedrebbe una query per x.y.z., seguito da DNSKEY e DS query per Y.z.
Da questo esempio sembrerebbe fattibile classificare i risolutori DNS in risolutori di validazione dnSsec e non validati in base all’osservazione delle query DNSKEY e DS presso il server di nomi autorevoli. Se osserviamo le query come nella Figura 3, il resolver DNS è un resolver non convalidante, e se sono come nella Figura 4, allora il resolver è un resolver convalida DNSSEC. Sfortunatamente questa forma semplice non è possibile una categorizzazione, poiché l’immagine della risoluzione DNS può essere molto più complessa che l’immagine semplice della Figura 2.
Un resolver DNS può essere configurato per utilizzare un “spedizioniere”. In questo caso il resolver DNS non interrogherà direttamente i server di nome autorevole, ma incanalerà le sue domande attraverso un altro resolver DNS. Il vantaggio di utilizzare un spedizioniere è quello di sfruttare l’efficienza della memorizzazione nella cache dei risultati DNS. Le varianti di questa configurazione del resolver consentono alla funzione di inoltro di essere limitata alla risoluzione di zone DNS specifiche anziché applicarla a tutte le query. Un resolver può anche essere configurato per tornare alla risoluzione ricorsiva se gli spedizionieri non riescono a fornire una risposta. Ci sono anche “Resolver Farms” Nel DNS, in cui un singolo spedizioniere logico può accettare query DNS, ma quindi utilizzare una raccolta di risolutori DNS slave per intraprendere le domande. Il quadro idealizzato della risoluzione DNS nella Figura 2 dovrebbe essere in qualche modo aumentato per illustrare il livello di potenziale complessità coinvolta nella risoluzione DNS. La Figura 5 mostra alcune delle possibili configurazioni.
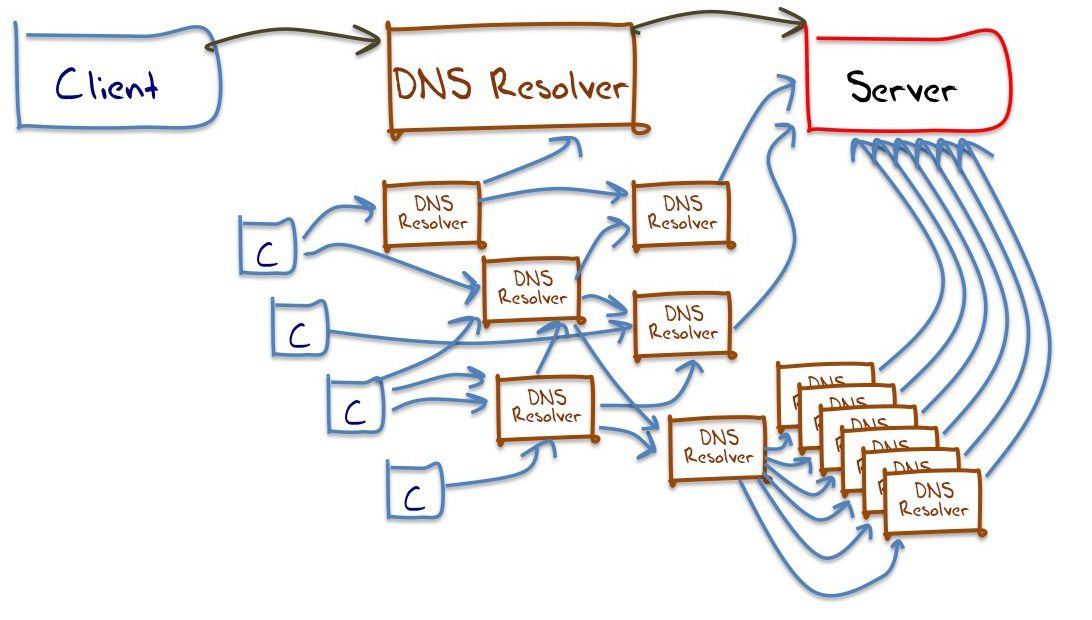
Figura 5 – Alcune strutture di risoluzione DNS con spedizioniere
Nel contesto dell’esperimento che stiamo intraprendendo qui, abbiamo strumentato solo il server di nomi autorevoli e vediamo solo le domande DNS inviate da”visibile” Resolvers DNS su questo server. Pertanto, in termini di risolutori direttamente visibili, la vista dell’infrastruttura di risoluzione DNS è più vicina a quella come mostrato nella Figura 6. Qui la struttura interna degli spedizionieri DNS è effettivamente occluso dal server dei nomi autorevoli e il server può vedere solo quei risolutori che passano le query ad esso.
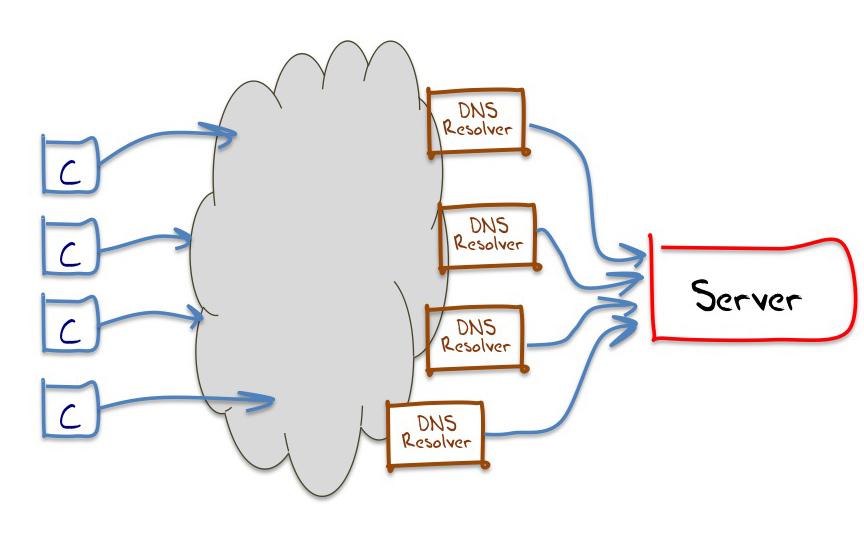
Figura 6 – Strutture di risoluzione DNS
L’implicazione qui è che mentre questo approccio sperimentale può fornire una buona visione delle capacità di convalida DNSSEC dei clienti, richiede un certo livello di inferenza e un livello associato di incertezza delle regole di inferenza delle applicazioni, per inferire il comportamento di validazione DNSSEC dei risolutori DNS. Ad esempio, se un resolver con validazione DNSEC utilizza un spedizioniere non convalidatore, il server dei nomi autorevoli vedrà una sequenza di query dal spedizioniere con flag Do e CD che sono coerenti con la convalida DNSSEC. Se un resolver non convalidante non DNSSEC utilizza come spedizioniere un resolver con validazione DNSSEC, allora il server dei nomi autorevoli può vedere esattamente la stessa sequenza di query da questo spedizioniere.
L’esperimento di misurazione DNSSEC
In questo esperimento un oggetto Adobe Flash è incorporato in un annuncio online. Il codice viene eseguito al momento della presentazione della pubblicità e non richiede all’utente di fare clic sull’impressione di annuncio.
Il codice fa recuperare il client a un oggetto da un controller dell’esperimento, che alimenta il client con 4 URL da recuperare. I primi tre URL devono essere recuperati immediatamente, mentre il quarto URL deve essere recuperato una volta che i primi tre oggetti sono stati recuperati, o alla scadenza di un timer di 10 secondi, a seconda di quale evento si verifica per primo. Tutti questi URL includono un’etichetta DNS unica. Di seguito è mostrato un set di esempio dei quattro URL. Il generatore URL genera un insieme di valori univoci per ogni esperimento. Questi campi unici sono evidenziati a colori.
D http: // d.U7280280162.S1364784185.V6022.69da1.z.dotnxdomain.net/1x1.png?D.U7280280162.S1364784185.V6022.69da1.z.dotnxdomain.netto e http: // e.U7280280162.S1364784185V6022.69da1.z.DashnxDomain.net/1x1.png?e.U7280280162.S1364784185.V6022.69da1.z.DashnxDomain.netto F http: // f.U7280280162.S1364784185.V6022.69da2.z.dotnxdomain.net/1x1.png?F.U7280280162.S1364784185.V6022.69da2.z.dotnxdomain.netto risultato Http: // Risultati.U7280280162.S1364784185.V6022.69da1.X.Rand.apnico.net/1x1.png?Risultati.U7280280162.S1364784185.i767.V6022.69da1& r =
Come mostrato nell’esempio sopra, tre URL condividono un’etichetta DNS esadecimale, “69da1 ″ in questo caso, mentre l’altro URL include un’etichetta che ha un valore maggiore, “69da2” in questo caso. Il primo URL, a partire dall’etichetta D, utilizza una combinazione di un record di jolly e dominio firmato DNSSEC. In questo caso la firma DNSSEC di una registrazione delle risorse è valida. Il secondo URL, a partire dall’etichetta E, utilizza la stessa combinazione, ma in questo caso il dominio non è firmato DNSSEC. Il terzo URL, a partire dall’etichetta F, utilizza anche una combinazione di un dominio jolly e dominio firmato DNSSEC. Tuttavia, in questo caso la firma DNSSEC non è valida, nella misura in cui il record DS per la zona 69DA2.z.dotnxdomain.Net non corrisponde ai record DNSKEY corrispondenti. L’URL dei risultati non è firmato DNSSEC. L’ordine della presentazione degli URL nello script è fissato come sequenza con l’URL finale ritardato per 10 secondi o il riuscito recupero dei primi tre URL, a seconda di quale evento si verifichi per primo. Il cliente è chiesto di avviare i timer per il recupero di URL D, E e F e segnalare i valori del timer nell’URL dei risultati.
La nostra intenzione era di garantire che a ciascun cliente fosse presentato con un’etichetta DNS firmata in modo univoco, assicurando che non vi fosse uno stato memorizzato nella cache in nessun resolver DNS o in qualsiasi server Web proxy. Il risultato di ciò è che ogni esperimento provoca una serie di transazioni DNS e HTTP con i server DNS autorevoli e i server Web per questi nomi di dominio.
L’esperimento utilizza un singolo server, che contiene sia un server di nomi DNS (eseguendo Bind 9.9.2-P1) e un server Web (esegue Apache V2.2.23). Questo server è l’unico server di nomi autorevoli per i domini utilizzati in questi quattro URL e il punto A RRS solo su questo server. In questo esperimento abbiamo deliberatamente impostato l’intero esperimento usando IPv4, lasciando l’indagine di IPv6 e DNSSEC ad altri esperimenti.
Mentre le capacità di convalida DNSSEC dei singoli risolutori DNS sono in qualche modo impegnative da dedurre da questa forma di esperimento, facciamo un passo indietro e poniamo la questione se l’utente finale utilizza la validazione DNSSEC tramite i suoi risolutori DNS configurati, quindi questo è possibile dedurre dal registro delle query DNS e HTTP si prendono. Un esempio di estratto dai registri DNS e HTTP dal server, relativi a un singolo esperimento (U5158122700.S1364428847 in questo caso) è mostrato di seguito.
Server query DNS -Ed in una E.U5158122700.S1364428847.V6022.5e3bf.z.DashnxDomain.net dns -ed in a f.U5158122700.S1364428847.V6022.5e3c0.z.dotnxdomain.net dns -ed in a d.U5158122700.S1364428847.V6022.5e3bf.z.dotnxdomain.netto http get/crossdomain.XML e.U5158122700.S1364428847.V6022.5e3bf.z.DashnxDomain.net http get /1x1.png e.U5158122700.S1364428847.V6022.5e3bf.z.DashnxDomain.netto http get /crossdomain.XML d.U5158122700.S1364428847.V6022.5e3bf.z.dotnxdomain.net http get /1x1.png d.U5158122700.S1364428847.V6022.5e3bf.z.dotnxdomain.netto http get /crossdomain.XML f.U5158122700.S1364428847.V6022.5e3c0.z.dotnxdomain.net http get /1x1.png f.U5158122700.S1364428847.V6022.5e3c0.z.dotnxdomain.net dns -ed in un risultato.U5158122700.S1364428847.V6022.5e3bf.X.Rand.apnico.netto http get /crossdomain.Risultati XML.U5158122700.S1364428847.V6022.5e3bf.X.Rand.apnico.net http get /1x1.png?Risultati.U5158122700.S1364428847.i767.V6022.5e3bf & r = ZD-1923.ZE-1578.ZF-1578
Figura 7 – registri del server da un esperimento che non ha eseguito la convalida DNSSEC
Questo esperimento ha generato 4 query DNS e 8 query HTTP. Le query DNS hanno tutte utilizzato il flag DNSSec OK (Do) (“-Ed” Nel registro indica che la risoluzione ricorsiva della query è stata disabilitata (-), è stato utilizzato EDNS0 (E) e sono stati richiesti record di risorse DNSSEC, se disponibili (d)). Tuttavia, il resolver DNS chiede un RRS ma non chiede DNSKEY o DS RRS. Sembra che mentre il resolver abbia impostato il flag DNSSEC OK, non sta eseguendo alcuna forma di convalida DNSSEC sul valore restituito negli RRSIG RRS.
Il cliente ha recuperato tutti e tre gli URL (D, E e F). Considerando che il F URL ha una firma DNSSEC non valida, ciò conferma che il resolver DNS utilizzato da questo client non esegue alcuna convalida DNSSEC. La linea dei risultati include anche un risultato del timer lato client e il cliente sta segnalando che l’esperimento D ha portato a caricare il cliente 1.923ms, E ha preso 1.578 ms e F ha preso 1.578 ms. Il tempo leggermente più lungo per eseguire il recupero dell’URL rispetto al recupero dell’URL di F potrebbe essere dovuto alla cache della risoluzione di Z.dotnxdomain.netto durante la risoluzione dell’URL D e l’utilizzo dei valori memorizzati nella cache durante la risoluzione del F URL.
Ora, al contrario, quanto segue è un estratto degli stessi registri che mostrano le query DNS ricevute dal server dei nomi autorevoli da un resolver DNS che sembra eseguire la convalida DNSSEC.
Server query DNS A -EDC in una d.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.net dns a -edc in un e.U94278337.S1364428957.V6022.5e4e3.z.DashnxDomain.Net DNS A -EDC in dnskey 5e4e3.z.dotnxdomain.Net DNS A -EDC in ds 5e4e3.z.dotnxdomain.net dns a -edc in un f.U94278337.S1364428957.V6022.5e4e4.z.dotnxdomain.Net DNS A -EDC in dnskey 5e4e4.z.dotnxdomain.Net DNS A -EDC in DS 5E4E4.z.dotnxdomain.netto dns b -edc in un f.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.Net DNS B -EDC in dnskey 5e4e4.z.dotnxdomain.netto dns b -edc in ds 5e4e4.z.dotnxdomain.netto http get /crossdomain.XML d.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.net http get /1x1.png d.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.netto http get /crossdomain.XML e.U94278337.S1364428957.V6022.5e4e3.z.DashnxDomain.net http get /1x1.png e.U94278337.S1364428957.V6022.5e4e3.z.DashnxDomain.net dns a -EDC in un risultato.U94278337.S1364428957.V6022.5e4e3.X.Rand.apnico.netto http get /crossdomain.Risultati XML.U94278337.S1364428957.V6022.5e4e3.X.Rand.apnico.net http get /1x1.png?Risultati.U94278337.S1364428957.i767.V6022.5e4e3 & r = ZD-1572.ZE-1269.zf-null
Figura 8 – registri del server da un esperimento che ha eseguito la convalida DNSSEC
In questo caso, il cliente ha recuperato due URL (D ed E) e non ha recuperato l’URL associato al nome del dominio F che ha fallito la convalida DNSSEC.
Il resolver DNS sta eseguendo la convalida DNSSEC, come evidenziato dal recupero di DNSKEY e DS RRS per le zone del dominio D e F. La prima risoluzione DNS per il nome di dominio F non ha fatto la convalida DNSSEC e il client sembra aver ricevuto una risposta Servfail. Il client ha quindi provato il suo secondo resolver configurato, che esegue anche la convalida DNSSEC. In questa fase il cliente ha rinunciato al tentativo di risolvere il nome di dominio F. Dopo la scadenza del timer da 10 secondi, il client ha recuperato l’URL del risultato. La linea dei risultati include anche un risultato del timer lato client e il cliente sta segnalando che l’URL D ha portato a caricare il cliente 1.572 ms, E ha preso 1.269 ms e F non è stato recuperato. Il tempo leggermente più lungo per eseguire il recupero D rispetto al recupero E potrebbe essere dovuto in parte al recupero del resolver del DNSKEY e DS RRS per il dominio D, e l’operazione di validazione DNSSEC associata è stata eseguita dal resolver di valida.
Lo scopo di questo esperimento è di assaggiare un ampio set casuale di clienti da tutta Internet e convincere il loro browser a eseguire questo esperimento. Se l’insieme di transazioni sul server assomiglia al primo set di transazioni mostrate sopra, possiamo concludere e il client non utilizza DNSSEC, mentre se l’insieme di transazioni assomiglia al secondo set mostrato sopra, il client sta utilizzando i risolutori DNS che eseguono la convalida DNSSEC per proteggere la sua funzione di risoluzione del nome.
In questa configurazione sperimentale l’unica componente accessibile che possiamo equipaggiare con la strumentazione è il server autorevole per il dominio “dotnxdomain.netto.”. Se il resolver DNS non eseguiva la convalida DNSSEC, ci aspetteremmo di vedere una singola query per un A RR fatto al server autorevole, mentre se il resolver DNS fosse un DNSSEC convalidando il resolver, allora ci aspetteremmo di vedere una query RR, seguita da un DNSKEY e una query DS DS.
E questo è ciò che si vede. Le seguenti query sono state registrate dal server dei nomi autorevoli da un risolutore DNS non validato:
22-mar-2013 01:46:34.209 10.0.0.1#59296: query: e.U3435434437.S1363916793.V6022.58CB7.z.DashnxDomain.Net in A -ED 22-Mar-2013 01:46:34.311 10.0.0.1#57571: query: D.U3435434437.S1363916793.V6022.58CB7.z.dotnxdomain.Net in A -ED 22-Mar-2013 01:46:34.245 10.0.0.1#6322E: query: f.U3435434437.S1363916793.V6022.58CB8.z.dotnxdomain.Net in a -Ed
Le seguenti query sono state registrate dal server dei nomi autorevoli da un set di risolutori DNS che sembrano eseguire la convalida DNSSEC:
22-Mar-2013 01:40:48.029 10.0.0.2#17283 query: D.U2867716218.S1363916447.V6022.58721.z.dotnxdomain.Net in A -ED 22-Mar-2013 01:40:48.038 10.0.0.2#22572 query: 58721.z.dotnxdomain.Net in DS -Ed 22-Mar-2013 01:40:48.056 10.0.0.2#54384 query: 58721.z.dotnxdomain.Net in dnskey -ed 22-mar-2013 01:40:48.229 10.0.0.3#18024 query: E.U2867716218.S1363916447.V6022.58721.z.DashnxDomain.Net in A -ED 22-Mar-2013 01:40:48.024 10.0.0.4#19869 query: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.Net in A -ED 22-Mar-2013 01:40:48.032 10.0.0.4#52521 query: 58722.z.dotnxdomain.Net in DS -Ed 22-Mar-2013 01:40:48.049 10.0.0.4#35302 query: 58722.z.dotnxdomain.Net in dnskey -ed 22-mar-2013 01:40:48.084 10.0.0.5#44543 query: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.Net in A -ED 22-Mar-2013 01:40:48.092 10.0.0.5#46424 query: 58722.z.dotnxdomain.Net in DS -Ed 22-Mar-2013 01:40:48.109 10.0.0.5#17802 query: 58722.z.dotnxdomain.Net in dnskey -ed 22-mar-2013 01:40:48.139 10.0.0.6#24334 query: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.Net in A -ED 22-Mar-2013 01:40:48.147 10.0.0.6#18014 query: 58722.z.dotnxdomain.Net in DS -Ed 22-Mar-2013 01:40:48.164 10.0.0.6#43916 query: 58722.z.dotnxdomain.Net in dnskey -ed 22-mar-2013 01:40:48.197 10.0.0.6#51221 query: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.Net in A -ED 22-Mar-2013 01:40:48.230 10.0.0.7#58295 query: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.Net in A -ED 22-Mar-2013 01:40:48.239 10.0.0.7#34658 query: 58722.z.dotnxdomain.Net in DS -Ed 22-Mar-2013 01:40:48.255 10.0.0.7#31055 query: 58722.z.dotnxdomain.Net in dnskey -ed
In questo caso il f;. Una ripetizione dello stesso fallimento fa sì che il client eseguisca un terzo e ultimo tentativo su un altro resolver configurato.
Risultati dell’esperienza
La prima serie di questo esperimento ha avuto i seguenti risultati:
Esperimenti presentati: 2.802.390 Esperimenti presentati con recupero Web: 2.632.322 Esperimenti presentati con risultati Web Fetch: 2.142.141
Tabella 2 – Esperimento A conta
Questo mostra il “abbandonare” tasso nell’esperimento. Quando l’annuncio viene presentato all’utente (un “impressione”) l’utente finale’s browser viene superato un oggetto flash. L’esecuzione dell’oggetto flash fa sì che il browser dell’utente finale si raccoglie i parametri per l’esperimento, che consiste nei tre URL dell’esperimento e l’URL dei risultati. Il browser inizierà quindi i recuperi dei tre URL risolvendo i nomi DNS per gli URL. La prima misurazione di “Esperimenti presentati” presso il server dei nomi autorevoli è il conteggio totale del numero di identificatori univoci che hanno generato query DNS. Il browser dell’utente finale eseguirà quindi i recidivi degli URL. La differenza tra il conteggio delle query DNS e il conteggio del Web di recupero mostra che circa il 6% delle corse di esperimento viene interrotta prima di procedere alla parte del Web di recupero dell’esperimento. Quando sono stati recuperati tutti e tre gli URL o sono trascorsi 10 secondi, il browser dell’utente finale eseguirà quindi una query di risoluzione DNS per l’URL del risultato e quindi prenderà l’URL. Un ulteriore 19% delle corse di esperimento non raggiunge questa fase di recupero dei risultati. Al fine di garantire che l’effetto di interrompere l’esperimento sia ridotto al minimo, il seguente riepilogo si riferisce solo a quegli esperimenti 2.142.141 che hanno completato il recupero dell’URL dei risultati.
L’esperimento consiste nel recuperare i D, E e F URL. La tabella seguente mostra il numero di clienti che hanno recuperato varie combinazioni di questi URL (e hanno anche recuperato l’URL del risultato).
D e f conteggio no no no 4.325 0.20% Sì No No 1.024 0.05% No Sì No 2.627 0.12% Sì Sì No 60.988 2.85% no no sì 1.045 0.05% Sì No SÌ 6.108 0.29% no sì sì 3.291 0.15% Sì Sì Sì 2.059.990 96.17%
Tabella 3 – Sperimenta un URL Fetch Combinations
Ci sono stati un totale di 60.998 esperimenti che hanno preso D E e, ma no F. È possibile che ciò sia dovuto al fatto che il cliente non sia in grado di convalidare le firme DNSSEC sul F nome di dominio, ma è anche una possibilità che il cliente semplicemente non abbia preso F a causa di una qualche forma prematura dell’esperimento’s esecuzione, anche se l’URL del risultato era stato recuperato. È possibile utilizzare i registri DNS per confermare se il client ha tentato o meno di convalidare il nome del dominio F cercando quei clienti che hanno recuperato il DS e DNSKEY RRS per entrambi D E F, ma solo preso D E e. Come mostrato nella tabella seguente, c’erano 58.303 tali esperimenti, o 2.72% del totale.
Siamo anche interessati al numero di clienti che utilizzano più risolutori DNS in cui solo alcuni dei risolutori eseguono la convalida DNSSEC. Nel caso in cui un resolver con validazione DNSSEC restituisca il codice di errore Servfail, è probabile che un client passerà quindi la query ad altri risolutori. Se questi risolutori non eseguono la convalida DNSSEC, il client riceverà una risposta per il nome del dominio F. Quindi la prossima categoria è il numero di clienti che hanno recuperato D, E e F e hanno recuperato il DS e DNSKEY RRS sia per D che per F. Questi utenti sembrano utilizzare un mix di clienti DNSSEC-Convating e non-DNSSEC. Come mostrato nella tabella seguente, c’erano 52.713 tali esperimenti, o 2.46% del totale.
Degli esperimenti rimanenti abbiamo estratto quegli esperimenti in cui sono stati interrogati solo un RRS, il che ha rappresentato 2.026.014 esperimenti, ovvero il 94,58% del totale.
Ciò che rimane sono circa 2.368 esperimenti che sembrano recuperare alcuni DNSSec RRS, ma non possono essere classificati in nessuna delle due categorie precedenti.
Risolvi di validazione DNSSEC utilizzati: 58.303 2.Il 72% ha utilizzato un mix di risolutori di convalida e non validati: 52.713 2.46% recuperati DNSSEC RRS qualche volta: 2.368 0.L'11% non ha recuperato alcun DNSSEC RRS: 2.026.014 94.58%
Tabella 4 – Sperimenta le capacità del cliente per DNSSEC
Il risultato di questo esperimento mostra che alcuni 2.72% di tutti i clienti sembrano utilizzare esclusivamente i risolutori di convalida DNSSEC e non sarà in grado di risolvere un nome DNS quando la firma DNSSEC non è valida. Un ulteriore 2.Il 46% dei clienti utilizza un mix di risolutori DNSSEC-validati e non convalidati, in modo che non derivino alcun tangibile “protezione” Da questa configurazione mista.
Ciò che è cambiato in seguito all’annuncio della convalida DNSSEC dai risolutori DNS pubblici di Google? Di seguito sono riportati gli stessi dati dell’esperimento che è stato condotto dal 22 marzo al 1 aprile.
Esperimenti presentati: 2.590.330 Esperimenti presentati con recupero Web: 2.421.138 Esperimenti presentati con risultati Web Fetch: 1.930.180
Tabella 5 – Esperimento B conta
D e f conteggio no no no 3.471 0.18% Sì No No No 797 0.04% no Sì No 2.698 0.14% Sì Sì No 6.487 3.50% no no sì 832 0.04% Sì No SÌ 4.027 0.21% no sì sì 3.352 0.17% Sì Sì Sì 1.844.790 95.58%
Tabella 6 – Sperimenta un URL Fetch Combinations
Risolvi di validazione DNSSEC utilizzati: 64.690 3.Il 35% ha utilizzato un mix di risolutori di convalida e non validati: 43.657 2.26% ha recuperato DNSSEC RRS qualche volta: 2.652 0.L'11% non ha recuperato alcun DNSSEC RRS: 1.816.968 94.13%
Tabella 7 – Esperimento B Capacità client per DNSSEC
Il risultato di questa seconda serie dell’esperimento mostra che alcuni 3.35% di tutti i clienti sembrano utilizzare esclusivamente i risolutori di convalida DNSSEC e, correttamente, non sarà in grado di risolvere un nome DNS quando la sua firma DNSSEC non è valida. Un ulteriore 2.Il 26% dei clienti utilizza un mix di risolutori DNSSEC-validati e non convalidati. Il livello di clienti convalidati DNSSEC sembra essere aumentato di poco più di 0.5%.
È questo cambiamento positivo dei livelli di clienti che eseguono la validazione DNSSEC attribuibile a un cambiamento nel comportamento dei server DNS pubblici di Google?
Server DNS pubblico di Google
Questo aumento di 0.Il 5% nel numero di clienti che eseguono la convalida DNSSEC dall’esperimento A all’esperimento B potrebbe essere attribuito a Google che attiva la convalida DNSSC nei suoi server DNS pubblici al momento dell’annuncio, oppure potrebbe essere nei limiti dell’errore sperimentale, oppure potrebbe essere il risultato di alcuni altri set di risoluzione che attiva la validazione DNSSEC in questo periodo. Esso’è una domanda ragionevole da porre se i set di dati delle query DNS dai server di nome DNS di Google prima e dopo l’annuncio di Google mostrano una differenza nella misura in cui eseguono la convalida DNSSEC.
Il DNS pubblico di Google è un spedizioniere DNS, quindi osservando il profilo delle query DNS generate da Google Resolvers, potrebbe essere utile esaminare l’insieme delle trasformazioni tra le query inviate a Google e le query che i resolvers di Google DNS faranno ai server dei nomi autorevoli. (Supponendo una serie di nomi di dominio univoci che non sono già caricati nella cache DNS locale di Google).
Query originale Query corrispondente di Google | Convalidamento non validato | | | A a a a (cd) a a a (do) a (do) a (do), ds (do), dnskey (do) a (do, cd) a (do) a (do) ds (cd) ds (do) ds (do) dnskey (cd) dnskey (do) dnskey (do) in questa tabella "cd è il set di bandiera e" è il dnskey (cd dns0 set
Tabella 8 – La query DNS si trasforma come eseguita dagli spedizionieri DNS pubblici di Google
I resolver DNS pubblici di Google non impostano il flag CD su nessuna delle domande che fanno ai server di nomi autorevoli (contrariamente ai consigli espliciti nella Sezione 5.9 di RFC6840, ma poiché il server è un server di nomi autorevoli, il consiglio in questo RFC in questo caso particolare è di valore dubbioso! I resolver DNS di Google non sembrano alterare alcun comportamento di risoluzione DNS nel non impostare il flag CD quando si effettuano le richieste di nomi autorevoli).
A parte questa modifica al profilo delle query, l’unica altra modifica che ci aspetteremmo di vedere dal punto di vista delle query ricevute su un server di nomi autorevoli tra un resolver di Google che non ha eseguito la convalida DNSSEC e uno che ha eseguito la convalida è che la proporzione di query e una DNS di DNSK Ok la bandiera dovrebbe sorgere. Il ragionamento è che se Google riceve una query con il set di flag Do e il flag CD chiaro, allora eseguirà la convalida DNSSEC sul risultato, e così facendo genererà le domande A, DS e DNSKEY. Se Google riceve una query con il set di flag Do e CD, invierà la query al server dei nomi autorevoli con solo il set di flag Do, ma non eseguirà alcuna convalida DNSSEC a sé stante.
Quindi ecco i risultati delle due corse di questo esperimento di misurazione. L’esperimento A è il periodo dall’8 al 18 febbraio 2013 e l’esperimento B è il periodo dal 22 marzo al 1 aprile 2013.
Esperimento un esperimento B Numero totale di query: 309.043 328.059 . Singolo una query: 256.708 83.07% 289.428 88.22% single a query con set do: 23.134 7.48% 20.119 6.13% multiplo a query: 11.700 3.79% 7.916 2.41% multipli a query, tutti con set do: 1.179 0.38% 578 0.18% multipli a query, alcune con set do: 1.194 0.39% 877 0.27% Single DNSSEC-Validate Sequenza: 5.904 1.91% 3.196 0.97% Altre sequenze di query: 7.482 2.42% 4.706 1.43%
Tabella 9 – Google’S Public DNS Resolvers DNS DNS Profilo di query: totale
Questo risultato non è molto illuminante. La proporzione di una singola sequenza di query di convalida DNSSEC (una query A seguita da DS e DNSKEY query in entrambi gli ordini) è effettivamente caduta nell’esperimento B. Ciò porta alla conclusione provvisoria che, all’interno dei limiti della variazione dei dati in questo esperimento, sembra che i server DNS pubblici di Google hanno eseguito la convalida DNSSEC per qualche tempo e che la convalida DNSSEC non sia stata semplicemente accesa al momento dell’annuncio di Google.
Esiste un altro modo potenziale per rilevare il resolver DNS di Google che esegue la convalida DNSSEC. Se fai domanda per un A RR dai server DNS pubblici di Google con il set di bit DNSSEC OK, e il nome di dominio è firmato DNSSEC e la firma DNSSEC è valida, mentre la prima query, i risolve di DNS di interrogare il nome autorevole, le interne di CAUSE, sono valide da DNS RISOLVERS. Ies da inviare ai nomi autorevoli. D’altra parte se la firma DNSSEC del nome di dominio non è valida, le successive query per lo stesso nome di dominio (con il set di bit DNSSEC OK) farà ricordare i risolutori DNS. Questo esperimento ha firme DNSSEC-Valide e DNSSEC-Invalid con i nomi di dominio D e F. Sono le differenze visibili nei modelli di query dai risolutori DNS pubblici di Google?
Esperimento di categoria A Esperimento B Valido (%) non valido (%) valido (%) non valido (%) Numero totale di query: 153.540 154.907 164.043 165.623 Single A query: 127.366 82.95% 128.134 82.72% 144.561 88.12% 145.725 87.99% single a query con set do: 5.465 3.56% 5.386 3.48% 6.308 3.85% 6.259 3.78% multipli a query: 5.557 3.62% 5.789 3.74% 3.780 2.30% 4.038 2.44% multipli a query, tutti con set do: 245 0.16% 248 0.16% 226 0.14% 236 0.14% multipli a query, alcune con set do: 202 0.13% 222 0.14% 231 0.14% 224 0.14% Single DNSSEC-Validate Sequenza: 10.818 7.05% 5.904 3.81% 6.434 3.92% 3.196 1.93% DNSSEC Convalidate più domande aggiuntive: 1.864 1.21% 7.482 4.83% 1.124 0.69% 4.706 2.84% Altri 2.023 1.32% 1.742 1.12% 1.379 0.84% 1.239 0.74%
Tabella 10 – Google’S Public DNS Resolvers DNS Query Profilo: totali validi e non validi
Questa tabella non mostra alcun cambiamento apprezzabile nel volume della query tra i nomi DNS validi e non validi. Il suo è probabilmente dovuto alla natura di questo esperimento, in cui l’uso di etichette DNS uniche in ogni esperimento è stato deliberatamente progettato per aggirare la memorizzazione nella cache.
Vi è, tuttavia, un caso in cui esistono alcune prove di ripetute domande DNS. Il calo della proporzione relativa di singole sequenze di query di validazione DNSSEC tra i nomi di dominio valido e non valido è illustrativo di una forma di comportamento del client in cui una risposta di errore di Servfail dalla query DNS iniziale fa ritentare la stessa query sulla successiva risoluzione nel suo elenco locale dei resolisti del nome DNS. La parte forse ironica di questo particolare comportamento è che ciò che stiamo vedendo qui in questa tabella è il risultato di quei casi in cui un numero di risolutori DNS nei server pubblici del cliente del cliente del cliente finiscono per inoltrare queste domande presumibilmente distinte sul punto di DNS di Google.
Quindi possiamo dire con una certa certezza che Google non ha acceso la convalida DNSSEC al momento del suo annuncio pubblico il 19 marzo 2013 e Google ha eseguito la convalida DNSSEC per qualche tempo prima dell’annuncio. Sembrerebbe che lo 0.La variazione del 5% del livello di utilizzo del cliente finale della convalida DNSSEC è più probabile il risultato della variabilità nell’esperimento.
I risultati – Uso di DNSSEC da parte degli utenti finali
Questo esperimento mostra che all’inizio del 2013 alcuni 3% di tutti i clienti sembrano utilizzare esclusivamente i risolutori di convalida DNSSEC e, in modo appropriato, non sarà in grado di risolvere un nome DNS quando la sua firma DNSSEC non è valida. Un ulteriore 2% di clienti utilizzano un mix di risolutori DNSSEC-Valuar e non validati.
Confermato – Google’S Public DNS ora esegue la convalida DNSSEC per tutte le domande per impostazione predefinita
Esso’S ufficiale … Google’S Public DNS Service sta ora eseguendo la convalida DNSSEC per Tutto DNS query per impostazione predefinita!
Quando le notizie sono tornate il 19 marzo che Google aveva abilitato la convalida DNSSEC sul suo servizio DNS pubblico, c’era una certa preoccupazione iniziale dopo che la gente notava che Google stava eseguendo la convalida DNSSEC solo quando richiesto. Ciò ha portato a un chiarimento pochi giorni dopo da Google che il loro lancio iniziale ha richiesto a un cliente di richiedere la convalida DNSSEC in modo che potessero testare il servizio – e che la convalida completa sarebbe arrivata presto.
La parola ufficiale
Ieri, Google’S Warren Kumari Inserito nella mailing list DNSSEC-Disworkment che sta avvenendo la convalida completa:
Recentemente abbiamo abilitato la convalida per impostazione predefinita a livello globale e ora dovresti ottenere Servfail per guasti di convalida. Ci scusiamo di nuovo per l’annuncio originale e poco chiaro.
Il blog / documentazione non è stato ancora aggiornato (probabilmente accadrà nei prossimi giorni) ma volevamo darti la buona notizia il prima possibile.
E in effetti un rapido test per vedere se potevo ottenere i record DNS per un dominio di test noto per avere una cattiva firma DNSSEC ha prodotto il previsto “Servfail” messaggio e correttamente non Restituisci qualsiasi record DNS:
$ dig @8.8.8.8 www.DNSSEC-FAILED.org; > Dig 9.8.3-P1> @8.8.8.8 www.DNSSEC-FAILED.org; (1 server trovato) ;; Opzioni globali: +CMD ;; Ho ricevuto risposta: ;; ->> headservfail, ID: 60286 ;; FLAGS: QR RD RA; Query: 1, Risposta: 0, Autorità: 0, aggiuntivo: 0 ;; Sezione Domanda :; www.DNSSEC-FAILED.org. IN UN
Questa è una grande notizia per quelli di noi che sono sostenitori di DNSSEC e significa che chiunque utilizza Google’I server DNS pubblici per la risoluzione dei nomi DNS ora stanno ricevendo automaticamente la maggiore sicurezza di DNSSEC. Chiunque utilizzi quei server saprà che (per i domini firmati) le informazioni che stanno uscendo da DNS sono le stesse informazioni che l’operatore del dominio ha messo in DNS – e non quello di un utente malintenzionato che cerca di andare in qualche altro sito.
Se anche tu vuoi accedere alla maggiore sicurezza di DNSSEC, tutto ciò che devi fare è configurare il tuo computer o il router domestico da avere come server DNS i server DNS di Google Public:
Spostando la convalida DNSSEC ancora più vicina
Fantastico come questa mossa di Google (e questo È fantastico), potresti ancora aumentare la sicurezza fornita da DNSSEC un po ‘di più. Perché Google’I server DNS pubblici non sono sulla tua rete locale e sono piuttosto da qualche parte su Internet, c’è Ancora una possibilità che un aggressore potesse inserirsi tra te e Google’Server DNS S. L’attaccante potrebbe quindi fingere di restituire le informazioni corrette e mascherare come Google’S server DNS pubblici.
Per ottenere il massimo livello di sicurezza DNSSEC, idealmente vuoi eseguire la convalida DNSSEC su almeno la rete locale e potenzialmente anche il computer locale. Là’è un grande white paper dalla gente di surfnet chiamato “Distribuzione di DNSSEC: convalida sui nomi di cache ricorsivi” Ciò spiega come è possibile abilitare semplicemente la convalida DNSSEC per tre dei server DNS comuni utilizzati da Enterprises and Networks oggi.
Ehi, se Google può abilitare la convalida DNSSEC, perché può’T tu?
Se potete’T Do DNSSEC Convalida a livello locale (ad esempio, se hai solo un router wifi home che non lo fa’T eseguire la convalida) quindi eseguire la convalida al tuo ISP potrebbe essere il passaggio successivo … e se il tuo ISP ha vinto’T Do DNSSEC Convalida quindi non hai davvero altra scelta che utilizzare un servizio come Google’S Public DNS Services. La loro convalida DNSSEC è decisamente una protezione molto migliore di niente!
Ancora una volta, complimenti a Google’S squadra pubblica DNS per fare questo passo e non vediamo l’ora del giorno in cui Tutto Resolvers DNS Basta eseguire automaticamente la convalida DNSSEC.
Disclaimer: i punti di vista espressi in questo post sono quelli dell’autore e possono o meno riflettere le posizioni della società Internet ufficiale.
Google utilizza DNSSEC
Google pubblica eventuali statistiche dal vivo sullo stato della sua rete DNS?
Sono molto contento che tu stia andando a pieno ritmo nel DNSSEC e in altre migliori pratiche di sicurezza della sicurezza DNS e desideri sostenere Google DNS ad altre persone, ma purtroppo non sei in realtà conforme alle specifiche DNSSEC al momento. Questo è semplicemente sbagliato; È necessario restituire Servfail per qualsiasi errore di convalida, a qualsiasi cliente.
È davvero un’informazione eccezionale e utile.
Sono soddisfatto che tu abbia semplicemente condiviso queste informazioni utili con noi.
Per favore, rimani informato in questo modo. Grazie per aver condiviso le informazioni.
C’è qualcuno a Google assegnato a fare il lavoro per ottenere Google.DOMAIN COM DSNSEC firmato? Abbiamo un problema di pollo e uova in cui gli utenti finali non si prendono il tempo per interagire con DNSSEC se i siti a cui accedono frequentemente non sono firmati. Se qualcuno ci sta lavorando, qual è la data/trimestre di distribuzione target?
Google: dove’S il tuo DNSSEC?
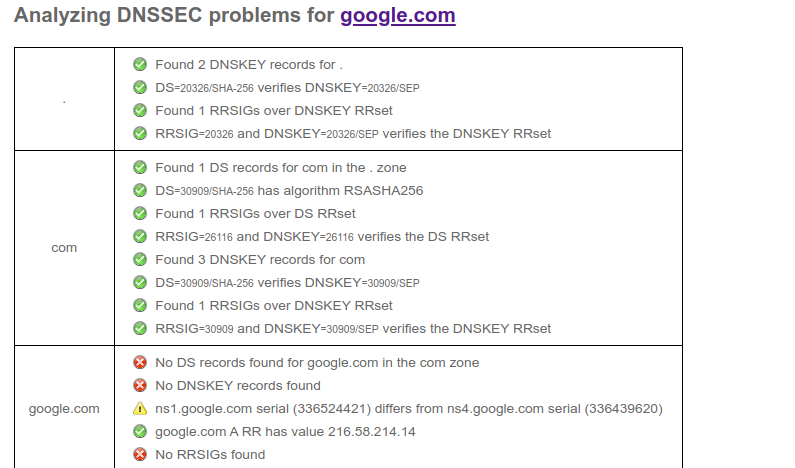
Google ha investito pesantemente nella sicurezza IT e, penso che abbia fatto un lavoro decente. Tutti i servizi sono TLS per impostazione predefinita, l’identità e l’autorizzazione sono ben trattate.
Quindi sono stato un po ‘sorpreso che questo sia a vedere che Google’s proprio .com (e .ca) non sono configurazioni DNSSEC. Mi chiedo perché, ci deve essere un motivo.
DNSSEC aiuta a evitare lo spoofing del dominio, che a sua volta può essere utilizzato per imbrogliare e ottenere le certificazioni TLS. IO’Sono sicuro che questa sia stata una decisione consapevole. Il loro 8.8.8.8 server fa la convalida DNSSEC. È un’opzione nei loro domini Google gestiti. Il loro DNS cloud lo supporta. Solo non in entrata nel loro dominio aziendale.