


Il firewall fornisce sicurezza al 100%?
Il tuo firewall è una degna prima linea di difesa per la tua rete
Sarai in grado di configurare e gestire le notifiche di avvisi e avvisi all’interno del dashboard del software firewall. In genere, la maggior parte dei firewall hardware possono essere configurati per inviare notifiche tramite e -mail o messaggio di testo.
Sicurezza del firewall: come proteggere la tua rete dall’hacking del firewall
Le misure di sicurezza del firewall sono uno degli strumenti di protezione informatica più elementari che le organizzazioni di tutte le dimensioni utilizzano per prevenire le violazioni dei dati e l’hacking. I firewall di sicurezza della rete filtrano il traffico in arrivo per impedire che i file dannosi vengano scaricati e bloccano gli aggressori di accedere ai sistemi sensibili.
Esistono molti tipi di firewall utilizzati nelle moderne architetture di sicurezza. Sfortunatamente, anche i criminali informatici hanno molta esperienza nel aggiustarli. Molti aggressori sanno come rompere un firewall e alcune minacce interne possono aggirarli del tutto.
In che modo i firewall sono utili per garantire la sicurezza della rete?
Come accennato in precedenza, i firewall di sicurezza della rete sono utili come una sorta di filtro per il traffico di rete in arrivo. Questi firewall si trovano sul perimetro della rete, scansionando i pacchetti di dati in arrivo per potenziali problemi che potrebbero indicare una minaccia informatica. Il modo specifico in cui questi firewall cercano pacchetti di dati dannosi varia in base al tipo di firewall.
Ad esempio, un semplice firewall che filtra il pacchetto potrebbe semplicemente controllare i metadati di base/origine per un pacchetto in arrivo senza guardare il contenuto del pacchetto. Nel frattempo, i firewall gateway a livello di circuito potrebbero verificare i protocolli della stretta di mano del pacchetto (di nuovo, senza ispezionare i dati effettivi nel pacchetto). I firewall di ispezione a strato profondo esaminano il contenuto del pacchetto di dati per verificare la presenza di malware e altri problemi, il che è meglio per trovare malware, ma ha un pareggio delle risorse più elevato per abbinare.
Se installato come filtro perimetrale sulla rete, gli strumenti di sicurezza del firewall di tutti i tipi possono essere fondamentali per impedire che i tentativi di intrusione casuali abbiano successo. Se installati su singoli endpoint di sicurezza della rete, i firewall possono creare una forte segmentazione interna che aiuta a rallentare gli aggressori che sono già sulla rete (come quando si verificano attacchi interni).
Cosa proteggono gli strumenti di sicurezza del firewall?
Diversi tipi di firewall forniranno protezione contro cose diverse. Alcune delle cose che gli strumenti di sicurezza del firewall possono proteggere includono:
- Inserimento di malware: I firewall di ispezione dei pacchetti profondi possono essere enormemente utili per identificare e fermare i tentativi di installazione di malware da fonti esterne.
È importante notare che questi sono solo alcuni esempi dei tipi di minacce che i firewall di sicurezza della rete possono aiutare a prevenire. Tuttavia, ciascuno di questi casi d’uso richiede un tipo specifico di configurazione del firewall e nessuno è immune alle tecniche di bypass del firewall.
Cosa non può proteggere un firewall?
Sebbene utile come misura di base della sicurezza informatica, gli strumenti di sicurezza del firewall di rete non possono fermare tutto. È un dato di fatto, gli aggressori hanno trascorso anni a capire come bypassare i firewall basati sulla rete e sui dispositivi utilizzando interamente tattiche o exploit intelligenti.
Alcuni esempi di cose da cui i firewall non possono proteggere (almeno non il 100%) includono:
- Attacchi di phishing: La maggior parte delle organizzazioni è vulnerabile agli attacchi di phishing, in cui i criminali informatici utilizzano e -mail o social media per indurre le persone a scaricare malware, approvare fatture false o arrendersi dati sensibili.
- Uso malizioso di account/dispositivi autorizzati: I firewall spesso non sono progettati per proteggersi da qualcuno che utilizza un account utente legittimo e/o dispositivo di accesso pre-registrato in modo dannoso.
- Attacchi di negazione distribuita del servizio (DDoS): Le misure di sicurezza del firewall possono fare così tanto di fronte a un attacco DDoS progettato per sovraccaricare le loro capacità.
- Exploit/vulnerabilità sconosciuti: Exploit e vulnerabilità in precedenza-contropiede nel firewall o nelle risorse della rete che protegge possono essere utilizzati dagli aggressori per violare la rete.
- Accesso fisico diretto: Se un criminale informatico può accedere fisicamente a un computer, server o un’unità di archiviazione dei dati, nessuna quantità di soluzioni di firewall di sicurezza di rete sarà sufficiente per proteggere le informazioni.
Quindi, per rispondere alla domanda, “I firewall possono essere hackerati?”La risposta breve è:” Sì.”Sfortunatamente, ci sono criminali informatici che sanno come hackerare un firewall o bypassare.
Come proteggere dai firewall bypassing attacchi
Mentre ci sono molte misure che puoi adottare per migliorare la sicurezza della tua rete, ecco alcuni passaggi chiave che puoi seguire per proteggere dagli attacchi di bypass del firewall:
- Aggiorna regolarmente il tuo software firewall per assicurarsi che abbia le ultime patch di sicurezza per correggere le vulnerabilità note.
- Abilita la registrazione e il monitoraggio sul firewall per rilevare eventuali tentativi di accesso non autorizzati o attività insolite.
- Implementa password forti e complesse per i tuoi account di amministrazione firewall per prevenire l’accesso non autorizzato.
- Usa l’autenticazione a più fattori per aggiungere un ulteriore livello di sicurezza al tuo firewall.
- Prendi in considerazione l’utilizzo di un firewall di prossima generazione che combina le tradizionali capacità del firewall con caratteristiche avanzate come rilevamento e prevenzione delle intrusioni, ispezione dei pacchetti profondi e filtraggio a livello di applicazione.
- Valuta e aggiorna regolarmente le regole del firewall per assicurarsi che si allineino con i requisiti di sicurezza della tua organizzazione.
- Crittografare il traffico di rete utilizzando VPNS per proteggere i dati trasmessi su reti non attendibili.
- Allena i tuoi dipendenti sulle migliori pratiche di sicurezza informatica, incluso come identificare e segnalare i tentativi di phishing.
- Implementare la segmentazione della rete per limitare l’impatto di una potenziale violazione e prevenire il movimento laterale all’interno della rete.
- Eseguire regolarmente eseguire il backup dei dati importanti e testare il processo di ripristino per assicurarti di poter recuperare in caso di violazione.
Seguendo questi passaggi e rimanendo vigili, puoi migliorare significativamente la resilienza della tua rete contro il firewall che bypassing degli attacchi.
Il tuo firewall è una degna prima linea di difesa per la tua rete
Sarai in grado di configurare e gestire le notifiche di avvisi e avvisi all’interno del dashboard del software firewall. In genere, la maggior parte dei firewall hardware possono essere configurati per inviare notifiche tramite e -mail o messaggio di testo.
Sicurezza del firewall: come proteggere la tua rete dall’hacking del firewall
Le misure di sicurezza del firewall sono uno degli strumenti di protezione informatica più elementari che le organizzazioni di tutte le dimensioni utilizzano per prevenire le violazioni dei dati e l’hacking. I firewall di sicurezza della rete filtrano il traffico in arrivo per impedire che i file dannosi vengano scaricati e bloccano gli aggressori di accedere ai sistemi sensibili.
Esistono molti tipi di firewall utilizzati nelle moderne architetture di sicurezza. Sfortunatamente, anche i criminali informatici hanno molta esperienza nel aggiustarli. Molti aggressori sanno come rompere un firewall e alcune minacce interne possono aggirarli del tutto.
Per cosa sono utili i firewall, se possono essere violati? Quando non è’t Firewall utili? Come funziona l’hacking del firewall? Ancora più importante, cosa puoi fare per proteggere dagli hacker e le minacce che rappresentano la sicurezza del firewall in rete?
In che modo i firewall sono utili per garantire la sicurezza della rete?
Come accennato in precedenza, i firewall di sicurezza della rete sono utili come una sorta di filtro per il traffico di rete in arrivo. Questi firewall si trovano sul perimetro della rete, scansionando i pacchetti di dati in arrivo per potenziali problemi che potrebbero indicare una minaccia informatica. Il modo specifico in cui questi firewall cercano pacchetti di dati dannosi varia in base al firewall’tipo S.
Ad esempio, un semplice firewall che filtra il pacchetto potrebbe semplicemente controllare i metadati di base/origine per un pacchetto in arrivo senza guardare il pacchetto’contenuto s. Nel frattempo, i firewall gateway a livello di circuito potrebbero controllare il pacchetto’protocolli H Handshake (di nuovo, senza ispezionare i dati effettivi nel pacchetto). I firewall di ispezione a strato profondo esaminano il contenuto del pacchetto di dati per verificare la presenza di malware e altri problemi, il che è meglio per trovare malware, ma ha un pareggio delle risorse più elevato per abbinare.
Se installato come filtro perimetrale sulla rete, gli strumenti di sicurezza del firewall di tutti i tipi possono essere fondamentali per impedire che i tentativi di intrusione casuali abbiano successo. Se installati su singoli endpoint di sicurezza della rete, i firewall possono creare una forte segmentazione interna che aiuta a rallentare gli aggressori che sono già sulla rete (come quando si verificano attacchi interni).
Cosa proteggono gli strumenti di sicurezza del firewall?
Diversi tipi di firewall forniranno protezione contro cose diverse. Alcune delle cose che gli strumenti di sicurezza del firewall possono proteggere includono:
Inserimento di malware. I firewall di ispezione dei pacchetti profondi possono essere enormemente utili per identificare e fermare i tentativi di installazione di malware da fonti esterne.
Esso’è importante notare che questi sono solo alcuni esempi dei tipi di minacce che i firewall di sicurezza della rete possono aiutare a prevenire. Tuttavia, ciascuno di questi casi d’uso richiede un tipo specifico di configurazione del firewall e nessuno è immune alle tecniche di bypass del firewall.
Che cosa può’t un firewall proteggere da?
Sebbene utile come misura di base della sicurezza informatica, gli strumenti di sicurezza del firewall di rete non possono fermare tutto. È un dato di fatto, gli aggressori hanno trascorso anni a capire come bypassare i firewall basati sulla rete e sui dispositivi utilizzando interamente tattiche o exploit intelligenti.
Alcuni esempi di cose che i firewall possono’T Proteggi da (almeno non al 100%) include:
Attacchi di phishing
Nella maggior parte delle organizzazioni, le persone sono i legami più deboli della catena di sicurezza informatica – e i criminali informatici lo sanno. Quindi, lanciano attacchi di phishing contro le persone nella tua rete che utilizzano e -mail o social media per indurre le persone a scaricare malware, approvare fatture false o cedere dati sensibili.
Uso malizioso di account/dispositivi autorizzati
La maggior parte dei firewall sono configurati per difendersi dalle minacce esterne. Quindi, spesso non sono’T pronto a proteggere da qualcuno che utilizza un account utente legittimo e/o dispositivo di accesso pre-registrato in modo dannoso. I firewall interni possono aiutare a ridurlo, ma devono essere configurati attentamente per fermare l’uso dannoso pur consentendo il traffico legittimo di procedere senza ostacoli.
Attacchi di negazione distribuita del servizio (DDoS)
Gli attacchi DDOS cercano di sopraffare le difese di sicurezza informatica tramite un puro peso del volume (o sfruttando alcuni exploit per sovraccaricare i sistemi target). Mentre alcuni firewall possono abbandonare in modo efficiente il traffico senza influire eccessivamente sulle prestazioni della rete, altri potrebbero effettivamente peggiorare gli attacchi DDOS cercando di esaminare ogni pacchetto di dati in dettaglio. In entrambi i casi, le misure di sicurezza del firewall possono fare così tanto di fronte a un attacco progettato per sovraccaricare le loro capacità.
Exploit/vulnerabilità sconosciuti
Se ci sono exploit e vulnerabilità in precedenza nel firewall o la rete lo assegna’S Protezione, quindi gli aggressori potrebbero essere in grado di usarli per violare la rete. Ecco perché i test e la gestione della vulnerabilità sono così cruciali per la sicurezza informatica.
Accesso fisico diretto
Se un criminale informatico può camminare direttamente su un computer, un server o un’unità di archiviazione dei dati e prenderlo, nessuna quantità di soluzioni di firewall di sicurezza di rete sarà mai sufficiente per proteggere le tue informazioni.
Quindi, per rispondere alla domanda: “I firewall possono essere hackerati?” La risposta breve è: “SÌ.” Sfortunatamente, ci sono troppi criminali informatici che sanno come hackerare un firewall o come bypassarlo interamente per raggiungere i loro obiettivi.
Come proteggere dai firewall bypassing attacchi
Mentre ci sono molti trucchi di hacking o bypass che i criminali informatici possono usare per rompere o superare i firewall della rete, che non lo fa’significhi te’essere completamente indifeso e che non dovresti’t preoccuparsi. Invece, è’è importante riconoscere i rischi che affronti e adottare misure proattive per limitarli.
Sebbene non esista una soluzione infallibile che ti garantisca al 100%’Non affrontare mai una violazione della sicurezza informatica, ci sono alcune cose che puoi fare per gestire le tue vulnerabilità e il rischio. Alcune cose specifiche che puoi fare per limitare il rischio includono:
Utilizzo di più soluzioni di firewall a diversi livelli
Nessuno firewall, non importa quanto robusto, sarà mai una prova contro tutti gli attacchi. Quindi, quando crei una strategia di difesa in profondità che segna la tua rete e le app, prendi in considerazione l’utilizzo di più soluzioni di firewall, quindi gli stessi exploit e vulnerabilità hanno vinto’T Lavora contro tutti i firewall di rete.
Rimani al passo con patch di sicurezza/aggiornamenti
Molti attacchi sfruttano le vulnerabilità conosciute nei software popolari e negli strumenti di sicurezza. Queste vulnerabilità hanno spesso patch di sicurezza che risolvono il problema, ma molte organizzazioni sono in ritardo per applicarle (il che lascia l’organizzazione vulnerabile). Applicando le patch di sicurezza al tuo software di protezione degli hacker, puoi tenere fuori i criminali informatici più facilmente.
Imposta politiche di password forti e autenticazione multifattore
Gli account utente dirottati sono uno strumento comune per gli aggressori per bypassare gli strumenti di sicurezza del firewall. Quindi, rendere più difficile rubare e utilizzare le credenziali dell’account può aiutare a limitare il rischio di una violazione. Impostazione di politiche di password forti (oltre 8 caratteri, usa lettere sensibili ai casi, aggiungendo caratteri speciali, ecc.) e l’applicazione dell’autenticazione multifattore può aiutare a prevenire il dirottamento dell’account.
Test di penetrazione regolarmente in esecuzione
I test di penetrazione possono aiutare a identificare le vulnerabilità di sicurezza precedente. Una volta scoperto, puoi iniziare a prendere provvedimenti per colmare queste lacune di sicurezza (si spera che un utente malintenzionato possa usarle). Alcune misure comuni includono l’applicazione di patch personalizzate al codice software e alle regole del firewall o la sostituzione della soluzione vulnerabile con qualcosa che è meglio protetto.
Queste sono solo alcune delle potenziali correzioni per i diversi modi in cui gli hacker possono bypassare la sicurezza del firewall. Hai bisogno di aiuto per ottimizzare la tua strategia di sicurezza informatica? Contattare il team compuquip oggi!
Il tuo firewall è una degna prima linea di difesa per la tua rete?
Il tuo firewall è una degna prima linea di difesa per la tua rete?
I firewall forniscono visibilità su chi, cosa, dove e quando di un tentativo di attacco informatico.
Il tuo firewall è una degna prima linea di difesa per la tua rete?
I firewall forniscono visibilità su chi, cosa, dove e quando di un tentativo di attacco informatico. 2022-06-06 2022-07-29 https: // blog.Shi.com/wp-content/uploads/2023/02/shiLogo_resourcehub_outlines-primary-for hub_primary_digital.png the shi risorse hub https: // blog.Shi.com/wp-content/uploads/2022/05/meh_firewall_blogimg_02may22________982x737.PNG 200px 200px
Tempo di lettura: 4 minuti
Qualsiasi sito Web o applicazione rivolto al cliente completamente aperto al pubblico Volere essere attaccato.
Quando si guardano alla sicurezza della rete, i firewall fungono da prima linea di difesa critica nell’identificare chi sta facendo cosa, dove e quando. I firewall sono progrediti dai loro primi giorni semplicemente di bloccare gli indirizzi IP e di limitare l’accesso a siti Web specifici. Se stai cercando di massimizzare la tua organizzazione’Capacità di sicurezza informatica, guarda ai moderni firewall come un modo per offrire più funzionalità di sicurezza che offrano maggiore visibilità e protezione alla tua rete.
Creazione del giusto programma di sicurezza della rete pensando ai firewall
Un programma di sicurezza della rete ben archited ha bisogno di più livelli di protezione rispetto a quello che può fornire una serie di firewall. Tuttavia, i firewall creano un perimetro preliminare di fiducia che ritiene che qualcosa all’interno sia più fidato di ciò che viene filtrato.
Mentre i firewall possono’T Identifica il 100% dei contenuti dannosi, forniscono indizi necessari su ciò che è accaduto, quindi coloro che gestiscono la tua organizzazione’Il programma di sicurezza della rete può guardare indietro e avere visibilità su come apportare miglioramenti. Un firewall potrebbe non gestire il tuo programma di sicurezza’S di record, ma può funzionare con altre soluzioni per farlo. Ad esempio, una soluzione di protezione da firewall e endpoint invierà telemetria di attività dannose in registrazione centralizzata o SIEM. Da lì, i meccanismi intelligenti di minaccia possono correlare e arricchire gli eventi che hanno portato a quel punto.
Chi, cosa, dove e quando?
Se un’attività dannosa si svolge nella tua organizzazione, devi sapere chi lo ha innescato, quale fosse il payload dannoso, da dove proveniva e quando è successo. I tuoi utenti vengono ingannati a fare clic su un link? Sono dipendenti che scaricano contenuti dannosi? Forse qualcuno ha risposto a un’e -mail di phishing perché il messaggio sembrava un’e -mail aziendale.
Con più dipendenti che lavorano in remoto, le aziende devono fare affidamento su una rete privata virtuale (VPN) per dare ai propri utenti l’accesso a applicazioni e risorse interne. In questi casi, i firewall non solo filtrano il contenuto e forniscono un canale di comunicazione crittografato, ma forniscono anche informazioni sui dipendenti’ produttività. Le organizzazioni dovrebbero implementare una soluzione SASE (Secure Access Service Edge) oltre ai firewall per ospitare tutti gli utenti remoti fornendo controlli di sicurezza coerenti.
Sicurezza e visibilità
Le organizzazioni dovrebbero esaminare i firewall per attività locali e soluzioni di cloud pubblico e SASE per l’impegno del lavoro remoto. Le soluzioni SASE si basano sui concetti di firewall di prossima generazione forniti come servizio. Sebbene possano lavorare in modo indipendente, dovresti usarli insieme ai tradizionali prodotti locali per fornire protezione e visibilità ottimali.
Un firewall di prossima generazione può diventare soggetto a errate configurazioni, il che può portare a intrusioni informatiche. Tuttavia, se correttamente configurati e mantenuti, i firewall di nuova generazione nelle nuvole pubbliche dovrebbero essere l’opzione preferita per dati altamente sensibili che potrebbero essere meno sicuri con i firewall nativi cloud in un ambiente cloud pubblico.
I fornitori di cloud pubblici hanno i loro firewall che limitano gli attacchi a un data center rispetto a una singola rete. I moderni firewall di nuova generazione hanno anche il vantaggio aggiuntivo di incorporare AI e Machine Learning. Man mano che più organizzazioni adottano l’apprendimento automatico, le tecniche vengono aggiornate e il firewall di nuova generazione sarà in grado di rilevare più malware e attività dannose.
I fornitori di cloud non condividono informazioni che ti avvisano del tipo di payload dannosi attraversano la tua rete e questo crea un divario di visibilità. Anche gli ambienti multi-cloud non’Parla tra loro affatto. Una combinazione di firewall di nuova generazione-sia su pere che nelle nuvole pubbliche-e SASE, a strati con altri strumenti di sicurezza informatica, darà la giusta combinazione di sicurezza e visibilità.
Gap delle competenze
La carenza di abilità di sicurezza informatica è una sfortunata realtà. Le aziende possono’t Trova le persone necessarie, o non lo hanno fatto’t assumere abbastanza delle persone giuste. Il divario di competenze aumenta la possibilità di malinfigurazione e la configurazione errata del firewall può creare una superficie di attacco che i criminali informatici possono sfruttare. Esistono ID cloud, protezione da malware cloud e visibilità malware che è possibile configurare. Tuttavia, se perdi una configurazione da qualche parte, ciò potrebbe creare un buco di sicurezza, quindi fai attenzione.
Probabilmente gli errori avverranno senza uno staff ben informato, portando a maggiori opportunità di attacco. In un momento di aumento degli attacchi di ransomware, ciò può portare a una notevole perdita di produttività e entrate.
Shi esamina l’intero ambiente di sicurezza della rete in modo da poter educare i nostri clienti sulle ultime tendenze di attacco e di difesa della rete. Ciò che va nello stack di sicurezza è importante quanto quello che il firewall è più adatto al caso d’uso.
Soluzioni di sicurezza della rete
I nostri specialisti della sicurezza ti aiutano a capire meglio cosa’s già nel tuo ambiente e quali tipi di minacce esistono. Possiamo determinare ciò che ha innescato un attacco e garantire che tutte le caratteristiche di sicurezza siano abilitate agli standard di best practice per il tuo settore specifico o attraverso verticali. Shi può anche consigliare la tua organizzazione su soluzioni di sicurezza della rete, come l’aggiornamento o la riconfigurazione di un firewall per ottimizzare un investimento esistente o costruire una nuova strategia di difesa.
Lascia che Shi’Gli esperti di sicurezza della rete ti aiutano a trovare il percorso migliore e sicuro per il futuro.
Articoli correlati
NIST CSF e conformità HIPAA: conosci il tuo vero stato con SHI’s csaw
Per la sicurezza dei dati a prova di futuro, devi comprendere la tua posizione di sicurezza oggi. Fortunatamente, Shi’S Workshop di sensibilizzazione sulla sicurezza informatica può aiutare. Tempo di lettura: 4 minuti Impara a rimediare rapidamente le lacune e i rischi minacciando la tua conformità NIST CSF e HIPAA. Per saperne di più
Come evitare la visione del tunnel e investire con successo nella sicurezza del data center
Amplia la tua prospettiva su Shi’S Centro di innovazione per i clienti Tempo di lettura: 5 minuti Amplia la prospettiva di sicurezza informatica su SHI’S Centro di innovazione per i clienti da testare prima di investire. Per saperne di più
Stai implementando le migliori pratiche per proteggere la tua organizzazione’s email?
Ri: Valuta la tua posizione di sicurezza Tempo di lettura: 5 minuti Scopri perché sbarazzarsi dei gateway e -mail legacy potrebbe essere la cosa più sicura per i tuoi dipendenti. Per saperne di più
Ordina e filtra
Potresti essere interessato
- Selezione del tuo partner Microsoft: perché SHI è la scelta intelligente in 60 secondi, guarda perché circa 9.000 organizzazioni scelgono SHI per aiutarli a sfruttare Microsoft Technologies Microsoft.
- Tre esperienze critiche per trasformare la tua organizzazione vedono come le tecnologie di collaborazione e comunicazione stanno migliorando le esperienze sul posto di lavoro, ai dipendenti e ai clienti.
- Come supportare BYOD nel luogo di lavoro ibrido Impara i tre passaggi necessari per rendere BYOD in un ambiente di lavoro ibrido di successo.
- Titolo IX Curni di 50: un appello ardente e scaduto per l’uguaglianza negli eSports Shi si impegna ad aiutare le donne giocatori a prosperare. Perché non sono presidenti universitari?
Il feed di Twitter non è disponibile al momento.
introduzione.
Il numero di incidenti di criminalità informatica che mirano alle imprese è quasi raddoppiato dal 2016: questi incidenti sono principalmente guidati da attacchi ransomware e metodi di attacco appena creati. Per questo motivo, gli imprenditori, i decisori chiave e i capi di esso sono più pressioni che mai per garantire la sicurezza della propria rete di computer e proteggere i dati che risiedono all’interno della loro rete interna o nel cloud.
Anti-virus isn’T abbastanza.
Molti proprietari di piccole imprese credono ancora che mantenere aggiornato il loro software antivirus fornirà loro una protezione sufficiente contro le ultime minacce informatiche, ma questo non potrebbe’essere più lontano dalla verità. Una moderna rete di computer aziendali richiede una moltitudine di servizi di sicurezza informatica e soluzioni per respingere collettivamente una costante raffica di attacchi informatici quotidiani. Una di queste soluzioni è un firewall hardware.
Aspetto.
Un firewall hardware è una delle soluzioni di sicurezza informatica più efficaci (ed essenziali) che possono essere utilizzate per massimizzare la sicurezza della rete. In tutta onestà, la maggior parte dei nostri clienti dispone già di un firewall hardware in atto quando si uniscono all’OHSO tecnico (anche se molti di essi non sono correttamente configurati). Tuttavia, c’è ancora un numero sorprendente di piccole imprese là fuori che Don’T ha qualsiasi forma di firewall hardware o software.

Cos’è un firewall?
Un firewall protegge la tua rete dall’accesso non autorizzato, impedendo a hacker, malware o altri attacchi dannosi di entrare nella tua rete e, in definitiva, i sistemi e i computer. Un firewall monitorerà l’attività del traffico in entrata e in uscita sulla tua rete e deciderà se consentire o bloccare questo traffico in base alle regole di configurazione del firewall che sono state applicate.
 Qual è la differenza tra un firewall hardware e un firewall software?
Un firewall hardware.
Un firewall hardware Un pezzo di apparecchiatura di sicurezza della rete dedicata che è posizionata tra la connessione Internet e la rete di computer. Il principale vantaggio dell’utilizzo di un firewall hardware è che monitora il traffico Internet al punto di ingresso, bloccando l’accesso non autorizzato e gli attacchi dannosi prima di entrare nella rete. Un firewall hardware viene generalmente utilizzato in un ambiente commerciale perché fornisce protezione per ogni dispositivo per computer sulla rete.
Inoltre, le aziende con molti computer preferiscono utilizzare un firewall hardware perché consente loro di amministrare la loro sicurezza di rete da un singolo dispositivo. I firewall hardware presentano anche molti controlli di sicurezza migliorati.
Un firewall software.
Un firewall software è un’applicazione software installata localmente su un computer. I firewall software sono molto più economici da acquistare, ma sono meno efficaci perché proteggono solo il dispositivo su cui hanno installato, mentre un firewall hardware protegge l’intera rete negando il traffico nel punto di entrata. Inoltre, i firewall software richiedono l’installazione, la configurazione e gli aggiornamenti in corso da applicare su ogni singolo computer.
Un firewall software richiede l’esecuzione delle risorse di una macchina locale, mentre un firewall hardware è un dispositivo che utilizza hardware e sistema operativo dedicati.
Vale la pena notare che la maggior parte dei moderni sistemi operativi per computer include un firewall software di base. Windows 10, ad esempio, viene fornito con Microsoft’S ‘Windows Defender’ Firewall.
 Perché ho bisogno di un firewall?
Qui’s 5 motivi essenziali per la tua azienda di acquistare un firewall hardware.

Mitigare la sicurezza informatica violano a livello aziendale.
Lo scopo principale di un firewall è prevenire un attacco di sicurezza informatica o un tentativo di hacking. Un firewall hardware può essere configurato con un set specifico di regole che riconoscerà e bloccerà le istanze di virus e malware note, oltre a bloccare i tentativi di accesso esterno non autorizzati.

Monitorare e controllare l’utilizzo di Internet.
Là’non fuggire un buon firewall! Oltre a monitorare il traffico in entrata, i firewall hardware possono anche essere utilizzati per monitorare e bloccare il traffico in uscita all’interno dell’organizzazione. Applicando le regole corrette, la funzione IT può bloccare l’accesso ai dipendenti ai siti di social media, identificare e interrompere l’accesso a siti Web inappropriati e limitare un eccessivo utilizzo di Internet nelle ore aziendali e non business.
Questo processo contribuirà anche ad aumentare la produttività sul posto di lavoro e, in definitiva, migliorare la redditività delle tue attività.

Utilizzare il monitoraggio della rete per prevenire un attacco o una violazione.
Nessun firewall al mondo può fornire una protezione al 100% rispetto alle ultime minacce alla sicurezza informatica. Sfortunatamente, ogni rete può essere violata. Se Google può essere vittima di un attacco informatico, allora possiamo tutti!
Un firewall hardware dedicato avrà la capacità di monitorare tutto il traffico di rete in entrata e in uscita e avvisare la tua azienda/manager IT se ci sono attività non autorizzate o sospette sulla rete. Ciò ti permetterà di agire rapidamente in caso di violazione o attacco.
Sarai in grado di configurare e gestire le notifiche di avvisi e avvisi all’interno del dashboard del software firewall. In genere, la maggior parte dei firewall hardware possono essere configurati per inviare notifiche tramite e -mail o messaggio di testo.

Proteggi le e -mail della tua azienda e la tua reputazione.
Un firewall hardware può essere configurato per proteggere il server di posta elettronica. Se un hacker ottiene l’accesso alla tua rete, potrebbe potenzialmente dirottare il tuo server SMTP e utilizzarlo per inviare spam ai contatti esistenti da uno o più dei tuoi account e -mail. Questa azione potrebbe comportare una perdita di clienti o danni irreversibili alla tua reputazione.

Crea una rete privata virtuale.
Un firewall hardware può essere utilizzato per creare una connessione di rete crittografata sicura chiamata rete privata virtuale, nota anche come VPN. Con una connessione VPN (o un tunnel VPN), i lavoratori domestici e gli utenti di dispositivi mobili possono connettersi alla rete aziendale e accedere alle risorse attraverso una connessione crittografata dedicata, offrendo un ulteriore livello di sicurezza della rete. In sintesi, con una connessione VPN correttamente configurata, nessuno sarà in grado di intercettare i dati sensibili e identificabili personalmente.
Un tunnel VPN in sito.
Se si utilizzano firewall hardware compatibili in più posizioni, è possibile creare un ‘tunnel VPN del sito a sito’ che consente di creare una singola connessione sicura tra più posizioni fisse. Esistono due tipi di VPN da sito a sito:
Basato su intranet – In genere utilizzato per unirsi a più posizioni remote in un’unica rete privata sicura, creando una singola WAN (rete ampia area). Ad esempio, le organizzazioni con più posizioni di ufficio utilizzeranno la stessa rete, in modo che possano accedere alle stesse risorse ed e -mail direttamente senza utilizzare un’applicazione di accesso remoto.
Basato su extranet – In genere utilizzato per creare una connessione condivisa sicura a risorse condivise selezionate, senza creare un singolo WAN. Questo tipo di connessione potrebbe essere utilizzato per la condivisione di informazioni con fornitori e partner, senza dare loro pieno accesso alla tua rete.
Non tutti i firewall sono creati uguali.
Ci sono molti firewall hardware sul mercato, ma non tutti hanno le stesse funzionalità, controlli migliorati o aggiornamenti di definizione del software frequenti per mantenere la rete completamente protetta. Assicurati di condurre la tua dovuta diligenza o sentiti libero di contattarci per alcuni consigli senza impegno!
Pensieri finali.
Nessuna soluzione di sicurezza informatica fornirà una protezione adeguata contro le ultime minacce alla sicurezza informatica. Al fine di mantenere la propria rete completamente protetta, le aziende dovrebbero utilizzare un firewall hardware e, ove possibile, questo firewall dovrebbe essere combinato con altri prodotti di sicurezza informatica, tra cui software antivirus, protezione da malware e filtri spam.
Su OHSO Technical.
Grazie per aver letto il nostro articolo ‘Cos’è un firewall e perché la mia attività ha bisogno di un firewall?’ Speriamo che tu abbia trovato questo articolo utile. OHSO Technical offre supporto IT professionale e servizi di sicurezza informatica alle organizzazioni locali di Londra e nelle contee circostanti. La nostra gamma di servizi e soluzioni di sicurezza informatica include test di penetrazione della rete, installazione di firewall e gestione in corso, soluzioni di prevenzione delle perdite dei dati e protezione antivirus e anticware end-viri. Visita la nostra pagina Panoramica dei servizi di sicurezza informatica per saperne di più.
Se hai bisogno di assistenza con i requisiti di sicurezza della rete o tu’D come un preventivo senza impegno per il nuovo firewall, quindi chiamaci al numero 02039635533 o mettiti in contatto attraverso il modulo di contatto online in basso.
Per favore, tienici onesti!
Se individua qualcosa in questo articolo che credi sia inaccurato, allora noi’d davvero apprezzo che tu ci abbia dato un heads-up! Semplicemente lasciaci un commento qui sotto e noi’Ti ripagherà con la nostra eterna gratitudine ?
Cos’è un firewall e come funziona?
Questo post introduce principalmente ciò che è un firewall, quali tipi di firewall sono lì, come funziona e come usare un firewall. Leggilo per imparare tutto ciò che vuoi sapere sul firewall.

Di Ellie / Ultimo aggiornamento il 13 luglio 2022
Cos’è un firewall?
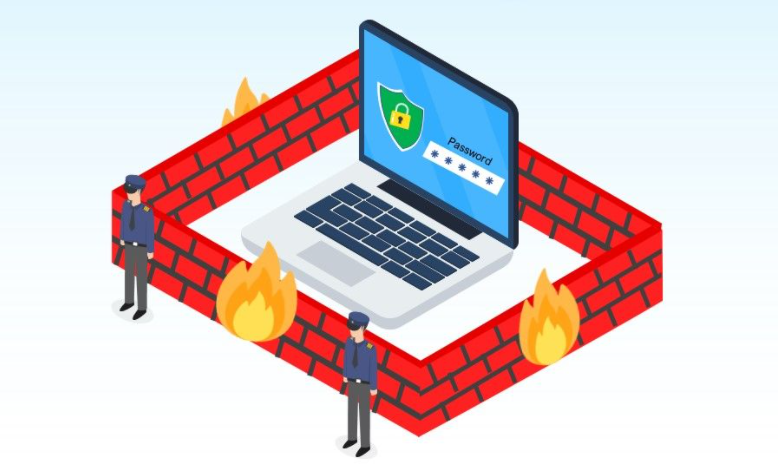
Un firewall è un sistema di sicurezza che analizza il traffico di rete sia interno che esterno. Sulla base di determinate regole di sicurezza, decide se alcuni tipi di traffico al tuo computer debbano essere autorizzati o vietati.
Letteralmente, si riferisce a una barriera antincendio usata per controllare il fuoco fuori dall’edificio. Per dirla semplicemente, costruendo una barriera tra una rete di fiducia e una rete non attendibile, un firewall protegge il tuo computer da traffico dannoso come virus e hacker.
Quali sono i tipi di firewall?
Per darti una piena comprensione dei firewall, qui noi’Introdurre i seguenti cinque diversi tipi di firewall.
- Firewall filtrante pacchetti
- Proxy Firewall
- Firewall di ispezione statale
- Firewall di prossima generazione (NGFW)
- Firewall di traduzione di rete (NAT)
Firewall filtrante pacchetti
Il firewall filtraggio di pacchetti funziona al livello di rete (livello 3) del modello OSI (interconnessione di sistemi aperti) e prende decisioni di elaborazione in base a indirizzi di rete, porte o protocolli. È molto veloce perché non c’è molta logica che va dietro le decisioni che prende. Non esegue alcuna ispezione interna del traffico, né non memorizza alcuna informazione statale. Gli utenti devono aprire manualmente le porte per tutto il traffico che scorreranno attraverso il firewall.
Poiché inoltrerà qualsiasi traffico che scorre su una porta approvata, è considerato non molto sicuro. Il traffico dannoso può essere inviato per tutto il tempo’s su una porta accettabile.
Proxy Firewall
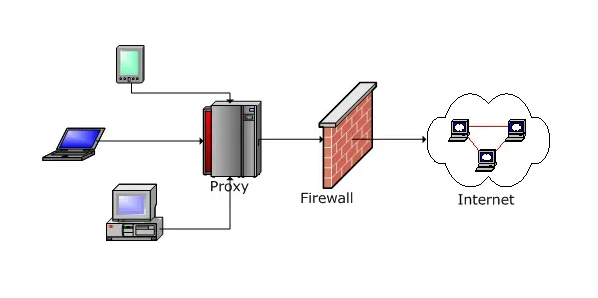
I firewall basati su proxy sono proxy che si trovano tra clienti e server. I client si collegano al firewall e il firewall ispeziona i pacchetti in uscita, dopo di che creerà una connessione al server. Allo stesso modo, quando il server tenta di inviare una risposta al client, il firewall intercetterà tale richiesta, ispezionerà i pacchetti e quindi consegnerà tale risposta in una connessione separata tra il firewall e il client. Un firewall basato su proxy impedisce effettivamente una connessione diretta tra client e server.
Come accennato in precedenza, un firewall proxy ispeziona tutti i pacchetti in uscita e le richieste in arrivo. Pertanto, può causare latenza, in particolare durante i traffici pesanti.
Firewall di ispezione statale
Invece di scansionare ogni pacchetto, un firewall di ispezione a stato mantiene informazioni sulle connessioni aperte e lo utilizza per analizzare il traffico in entrata e in uscita. Filtra le connessioni in base a criteri definiti dall’amministratore e contesto, che si riferisce all’utilizzo di dati da connessioni e pacchetti precedenti per la stessa connessione.
Poiché non ispezionano tutti i pacchetti, i firewall statali sono normalmente più veloci dei firewall basati su proxy. Tuttavia, un firewall statale può essere manipolato inducendo un cliente a richiedere un certo tipo di informazioni, permettendo all’attaccante che abbia la possibilità di inviare pacchetti dannosi che corrispondono a tale criterio attraverso il firewall.
Firewall di prossima generazione (NGFW)
Man mano che le minacce si evolvono, sono necessarie soluzioni più potenti, arriva il firewall di prossima generazione (NGFW). Combina le capacità di firewall standard con funzionalità extra come l’ispezione del traffico crittografata, i sistemi di prevenzione delle intrusioni, l’anti-virus, ecc. È dotato di ispezione dei pacchetti profondi (DPI). DPI esamina i dati all’interno del pacchetto stesso, consentendo agli utenti di identificare, classificare e interrompere i pacchetti con dati dannosi, mentre i firewall tradizionali guardano semplicemente alle intestazioni dei pacchetti.
Firewall di traduzione di rete (NAT)
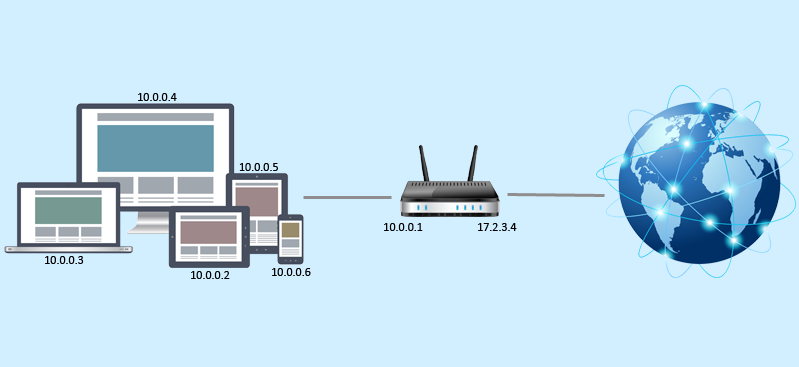
Consentendo numerosi dispositivi con diversi indirizzi di rete per connettersi a Internet utilizzando un singolo indirizzo IP, il firewall NAT nasconde singoli indirizzi IP. Pertanto, gli aggressori che scansionano una rete per indirizzi IP possono’T acquisire dettagli specifici, fornendo maggiore sicurezza contro gli attacchi. È simile ai firewall proxy in quanto fungono da intermediario tra un gruppo di computer e traffico esterno.
Come funziona un firewall?
Un firewall è controllato da un insieme di regole che decidono se il traffico è autorizzato a inserire o lasciare una rete. Queste linee guida differiscono a seconda di ciò che un’applicazione viene detto di eseguire e di quanto sia definita la condotta rischiosa. Firewalls Guard traffico su un computer’S Punto di ingresso chiamato porte, che è dove le informazioni vengono scambiate con dispositivi esterni. Per esempio, “Indirizzo di origine 172.18.1.1 è consentito raggiungere la destinazione 172.18.2.1 sulla porta 22.”
Considera gli indirizzi IP come case e i numeri di porta sono camere delle case. Per il primo passo, solo le persone affidabili (indirizzi di origine) possono inserire le case (indirizzo di destinazione). Quindi, viene ulteriormente filtrato che particolari persone (porte di destinazione) accedono solo a stanze particolari (porte di destinazione) a seconda delle loro identità. Il proprietario della casa ha accesso a qualsiasi stanza (qualsiasi porto), ma altre persone, ad esempio visitatori, sono limitate a un set specifico di camere (porte specifiche).
Come utilizzare la protezione del firewall?
Con il firewall impostato correttamente, la sicurezza del tuo computer può essere garantita. Ecco alcuni suggerimenti per migliorare la tua sicurezza del firewall:
- Mantieni sempre aggiornati i firewall. Le patch del firmware mantengono il tuo firewall aggiornato e proteggono dai difetti di sicurezza appena identificati. Gli utenti devono aggiornare frequentemente il proprio software. Per gli utenti di firewall personali e domestici, possono aggiornare direttamente, mentre gli utenti di firewall di aziende più grandi, potrebbero dover ricontrollare la configurazione di rete e la compatibilità in anticipo.
- Usa una whitelist per limitare le porte e gli host accessibili. Il traffico in entrata dovrebbe essere negato per impostazione predefinita. Impostare una rigorosa whitelist di indirizzi IP affidabili per le connessioni in entrata e in uscita. I privilegi di accesso agli utenti dovrebbero essere limitati a quelli che sono assolutamente necessari. È più facile mantenere la sicurezza consentendo l’accesso proprio quando è necessario piuttosto che annullare il permesso e riparare i danni dopo un evento.
- Rete segmentata. Attori dannosi’ La mobilità laterale è una minaccia ovvia che può essere ritardata riducendo la comunicazione incrociata interna.
- Utilizzare una protezione antivirus aggiuntiva. Un firewall da solo a volte potrebbe non fermare alcuni virus e infezioni. Questi potrebbero ancora superare le protezioni del firewall. A questo punto, potrebbe essere necessario un ulteriore software antivirus per proteggere ulteriormente la sicurezza del tuo computer.
Conclusione
Cos’è un firewall? Qui in questo post, abbiamo esplorato la definizione del firewall, diverse categorie del firewall, i principi di lavoro del firewall e suggerimenti per migliorare la sicurezza del firewall. Spero che tu’Avrei una migliore comprensione dei firewall dopo aver letto questo.
Software desktop remoto gratuito
- Accesso remoto incustodito
- Trasferimento di file tra PC
- Monitor multiplo supportato
- Supporta l’ultimo Windows 11
100% sicuro
Ancora bisogno di aiuto?
È stato risolto il tuo problema? In caso contrario, si prega di inserire la query nella casella di ricerca qui sotto.
© 2023 Anyviewer. Tutti i diritti riservati.