


Il freno a mano ha un virus
Il freno a mano ha un virus?
Riepilogo:
Di recente, ci sono stati segnalati di freno a mano contrassegnati come virus da Windows Defender. Tuttavia, questo è un falso positivo e il team del freno a mano ha confermato che non è un virus. Sembra essere un caso del software antivirus che invece identificare erroneamente il freno a mano come adware. Il problema è attualmente in fase di indagine e nel frattempo gli utenti possono inviare il file a Windows Defender per aiutare a risolvere il problema prima.
Punti chiave:
- Win10 Defender rileva erroneamente il freno a mano come virus nell’ultima build notturna.
- L’articolo rilevato è etichettato come Trojan: Win32/ZPEVDO.B nel freno a mano.Lavoratore.file exe.
- Versione corrente interessata: non specificata.
- Sistema operativo: Win10, completamente patchato.
- Nessun testo di errore o schermatura fornita.
- Registro delle attività del freno a mano necessario per ulteriore supporto.
Domande e risposte:
- D: il freno a mano è davvero infetto da un virus?
- D: Qual è il virus specifico che il freno a mano viene rilevato come?
- D: Qual è la versione attuale del freno a mano interessato da questo problema?
- D: quale sistema operativo sta vivendo il rilevamento del virus?
- D: Puoi fornire il messaggio di errore esatto o uno screenshot del rilevamento?
- D: Cosa dovrei fare se Windows Defender rileva il freno a mano come virus?
- D: Esistono soluzioni antivirus alternative che non rilevano il freno a mano come virus?
- D: Esiste una dichiarazione ufficiale di Handbrake per quanto riguarda il rilevamento del virus?
- D: Quanto tempo ci vorrà per i venditori antivirus per correggere questa errata identificazione?
- D: Dovrei essere preoccupato per il rilevamento del virus se ho già scaricato il freno a mano?
A: No, il freno a mano non contiene virus. I rapporti di virus sono falsi positivi causati dall’identificazione errata del difensore di Windows.
A: Windows Defender lo etichetta come Trojan: Win32/ZPevdo.B.
A: La versione specifica non è menzionata nelle informazioni fornite.
A: Il problema del rilevamento si sta verificando su Windows 10, completamente patchato.
A: Purtroppo, nell’articolo non è incluso nessun testo di errore o schermatura.
A: Se possibile, è possibile inviare il file a Windows Defender per aiutarli a risolvere il problema più velocemente. Questo può essere fatto attraverso il software antivirus stesso.
A: Non è menzionato nell’articolo se altri software antivirus rilevano anche il freno a mano come virus. Tuttavia, si consiglia di mantenere aggiornato il tuo software antivirus a prescindere.
A: Nessuna dichiarazione ufficiale è menzionata nell’articolo. Tuttavia, è probabile che il team del freno a mano sia a conoscenza del problema e lavora per risolverlo.
A: In genere ci vogliono alcuni giorni per i venditori antivirus per aggiornare le loro regole e riconoscere la reputazione del file.
A: Il rilevamento del virus è un falso positivo, quindi non è necessario preoccuparsi se hai già scaricato il freno a mano. Tuttavia, si consiglia sempre di installare il software antivirus aggiornato.
Conclusione:
Nonostante le segnalazioni di freno a mano sono state contrassegnate come virus, è confermato come un falso positivo. Windows Defender identifica erroneamente il freno a mano come Trojan: Win32/ZPEVDO.B, ma non è un virus. Si consiglia di inviare il file a Windows Defender e mantenere aggiornato il software antivirus. Il team del freno a mano è a conoscenza del problema e lavora per risolverlo.
Il freno a mano ha un virus
Per cancellare l’infezione dal tuo Mac, naviga nelle seguenti cartelle e cessano i seguenti file:
FYI Win10 Defender rileva il virus nell’ultima build notturna. #3574
FYI: Win10 Defender rileva il virus nell’ultima build notturna.
Rilevato: Trojan: Win32/ZPevdo.B
Articoli interessati: Handbrake-20210504-2fd9617d7_x86_64-win_gui.MSI-> Prodotto.cabina a mano.Lavoratore.exe
Versione del freno a mano (E.G., 1.3.0):
Sistema operativo e versione (e.G., Ubuntu 19.10, macOS 10.15 Catalina, Windows 10 1909):
Win10 completamente patchato.
Testo del messaggio di errore e/o screenshot:
Fornire eventuali messaggi di errore o schermate che possono aiutare.
Registro delle attività del freno a mano:
È necessario un registro delle attività per il supporto. Si prega di leggere https: // Handbrake.fr/docs/en/ultimo/help/attività-log.HTML per ulteriori informazioni.
Sostituire questo testo con il registro delle attività o caricare il file di registro su GitHub trascinando il file su questo post. Lascia i segni sopra e sotto. Il testo è stato aggiornato con successo, ma questi errori sono stati riscontrati:
Collaboratore
SR55 commentato l’8 maggio 2021 •
È davvero un falso positivo. Non molto possiamo fare al riguardo. Ogni volta che viene visualizzata una nuova build, ci vorrà ogni fornitore che ha tali regole alcuni giorni per costruire la reputazione per il file.
È interessante che lo stia rilevando come adware, piuttosto che un vero virus. Ciò suggerirebbe che la loro regola adware sia effettivamente infranta in qualche modo.
Se il difensore ha un’opzione per inviare il file, puoi farlo in quanto potrebbe aiutarli a risolvere il problema prima.
Il freno a mano ha un virus
Reddit e i suoi partner usano cookie e tecnologie simili per offrirti un’esperienza migliore.
Accettando tutti i cookie, accetti il nostro utilizzo dei cookie per fornire e mantenere i nostri servizi e il nostro sito, migliorare la qualità di Reddit, personalizzare i contenuti e pubblicità Reddit e misurare l’efficacia della pubblicità.
Rifiutando i cookie non essenziali, Reddit può ancora utilizzare alcuni cookie per garantire la corretta funzionalità della nostra piattaforma.
Per ulteriori informazioni, consultare il nostro avviso sui cookie e la nostra politica sulla privacy .
Freno a mano’S server compromesso, il download installa Trojan complesso
Handbrake, un popolare codificatore video open source, pubblicato sui suoi forum questo fine settimana dicendo che il loro server di download di specchio era compromesso. Chiunque abbia scaricato il freno a mano tra il 2 maggio e il 6 maggio potenzialmente ha preso una versione infettata da malware. INTEGO VIRUSBARRIER Anti-Virus identifica ed sradica questo malware come OSX/Proton.B.
Qual è il vettore di infezione?
Solo quelli che hanno scaricato il freno a mano dal loro mirror server (scarica.freno a mano.fr) ha ricevuto l’applicazione dannosa. Non è stato distribuito su altri siti Web.
Come si installa il protone?
L’applicazione del freno a mano arriva in a .file dmg come previsto, e all’apertura del file, non si può vedere nulla di sospetto. L’utente trascinerà il freno a mano nella cartella delle applicazioni e lo avvia.
A questo punto, l’applicazione fa qualcosa di insolito, che sporgerà immediatamente agli utenti del freno a mano: chiede i privilegi di amministratore. Sotto la necessità di dover installare ulteriori codec, è invece installato un payload dannoso.
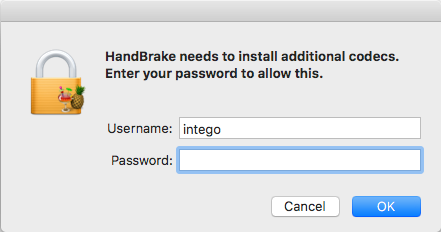
Una volta immessa la password, il freno a mano verrà lanciata e sembra essere commerciale come al solito. Sullo sfondo, tuttavia, è stata installata una backdoor, denominata “Activity_agent.” La backdoor è stata osservata contattando 85.17.25.66, che è l’indirizzo IP che ospita il sito Web del freno a mano. Il server compromesso avrebbe potuto essere utilizzato anche come server di comando e controllo (C&C).
L’applicazione backdoor Activity_agents è inserita in Utenti > *Il tuo utente* > Biblioteca > Renderfiles, ed è mantenuto in vita attraverso il riavvio con un semplice lancio.
I dati del portachiavi, i dati del modulo archiviati in safari e i cookie safari vengono raccolti, compressi e archiviati sul sistema per il caricamento successivo. Activity_agent non sembra caricare o scaricare alcun dato durante i nostri test. Google Chrome, Firefox, Opera e probabilmente altri browser sono razziati per informazioni sensibili.
Se gli utenti di Mac dovessero essere preoccupati per il protone?
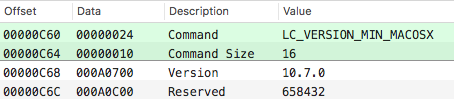
Il payload dannoso funziona su qualsiasi Mac con OS X 10.7 o più recenti.
Al momento dello scriva. Handbrake offre i seguenti consigli nel suo post del forum:
Sulla base delle informazioni che abbiamo, devi anche modificare tutte le password che potrebbero risiedere nel portachiavi OSX o in qualsiasi negozio di password del browser.
Un buon consiglio visto che tutti i nomi memorizzati, le password, i dati del modulo e altro ancora potrebbero essere nelle mani dei cattivi.
Handbrake ha notificato Apple che nel tardo pomeriggio ha aggiunto la firma al suo database XProtect come OSX.Protone.B. Sfortunatamente, anche con l’ultimo aggiornamento XProtect in atto, Proton è ancora installato e funzionato bene, anche se alcuni altri ricercatori hanno riferito che XProtect ha effettivamente aperto il DMG. Tuttavia, senza un server per scaricare i dati raccolti, attualmente non è una minaccia importante.
Ciò che è preoccupante, tuttavia, è il modo in cui gli aggressori hanno fatto questo. Come per la trasmissione, non una ma due volte, il server di download è stato compromesso e l’applicazione disponibile per il download è stata sostituita con una maliziosa. Seguendo i server, che in genere non sono aggiornati o patchati tutte le volte che dovrebbero essere, si tradurrà in meno utenti che scaricano il tuo malware, ma il fatto che provenga da una fonte di fiducia renderà quegli utenti non sospettosi. Se un utente non è sospetto, ha vinto’Vai alla ricerca di malware e il malware che non va più a lungo ha in genere più successo.
Se questa diventa una tendenza e anche i server della fonte di fiducia non si può più fidarsi, potremmo benissimo essere nei guai.
Un modo per verificare se il file scaricato è il vero affare, è confrontando i checksum. Nel freno a mano’S Caso, mantengono una pagina che elenca tutti i checksum per i download disponibili, in modo che chiunque possa verificare che il download sia compromesso. In realtà, pochissime persone in realtà lo fanno e molti siti Web che distribuiscono software Don’T Offri anche questi checksum da verificare. Apple offriva questi checksum sulla pagina dei loro download, ma da allora ha smesso di farlo.
Per i siti Web che offrono questi checksum, la verifica è facile. Apri l’applicazione terminale (applicazioni> utility) e digita quanto segue (includi uno spazio alla fine):
OpenSSL SHA1
Ora, trascina e lascia cadere il file scaricato sulla finestra del terminale e premi Invio. Nel caso del download del freno a mano dannoso, questo è il risultato:
Intego $ OpenSSL SHA1/Users/Intego/Desktop/Handbrake-1.0.7.dmg sha1 (/utenti/tentego/desktop/handbrake-1.0.7.dmg) = 0935a43ca90c6c419a49e4f8f1d75e68cd70b274
Secondo il sito web del freno a mano, il checksum sha1 per questo download dovrebbe essere “75C6204D7BD7D9C6E5B1FEDB56697AE2F3857789,” chiaramente non corrispondono. Se un utente è stato infettato da protone attraverso il freno a mano, non ha eseguito questo semplice controllo di sicurezza.
Come capire se il tuo Mac è infetto (e istruzioni di rimozione)
Apri l’attività monitor e cerca un processo chiamato “Activity_agent.” Se questo processo è in esecuzione, il tuo Mac è infetto.
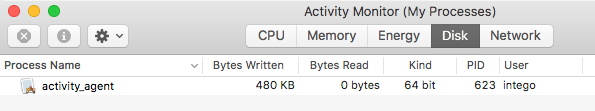
Fare clic sul processo, quindi chiuderlo con il pulsante X nella barra dei menu.
Per cancellare l’infezione dal tuo Mac, naviga nelle seguenti cartelle e cessano i seguenti file:
- Applicazioni – Elimina l’applicazione del freno a mano.
- Utenti >*Voi* >Biblioteca >Videoframeworks – Elimina questa cartella e tutto il resto
- Utenti >*Voi* >Biblioteca >Renderfiles – Elimina l’applicazione Activity_Agent
- Utenti >*Voi* >Biblioteca >Launchagents – Eliminare “fr.freno a mano.Activity_agent.plist” E “fr.freno a mano.Activity_agent.plist-e“
- Utenti >*Voi* >Biblioteca >Cache >fr.freno a mano.Activity_agent – Elimina la cartella
Con quei file eliminati, svuota la spazzatura e riavvia il Mac. Ricontrollare di nuovo le stesse posizioni dopo il riavvio per garantire che l’infezione sia effettivamente cancellata. Se un avvertimento mostra che alcuni elementi non possono essere eliminati, perché sono in uso, tu’sarà in grado di svuotare la spazzatura dopo il riavvio.
Per temi’S MAC Anti-Virus Clienti, la protezione si presenta sotto forma di definizioni di malware aggiornate, che rileverà e rimuoverà tutti i file protonici. I componenti protonici sono rilevati da teme virusbarrier come OSX/Proton.B.
Come proteggerti da Proton
Quando il server ufficiale della fonte affidabile è stato compromesso e il malware è codificato per agire in modo molto simile alla vera applicazione, c’è molto poco per avvertirti che qualcosa non va. Verificare che i tuoi download saranno l’unico modo per essere sicuro che il download non fosse compromesso. L’uso dell’aggiornamento integrato, se un’applicazione ne fornisce uno, è in genere il modo migliore per ricevere aggiornamenti per un’applicazione.
C’è ancora molto da scoprire su Proton.B poiché è molto più complesso di quanto sembri. Questo malware è ancora sotto inchiesta e man mano che emergono nuovi dettagli aggiorneremo questa storia.
Condividi questo:
Informazioni su Jay Vrijenhoek
Jay Vrijenhoek è un consulente IT con una passione per la ricerca sulla sicurezza MAC. Visualizza tutti i post di Jay Vrijenhoek → questa voce è stata pubblicata in malware e tagged a mano, OSX/Proton.B, Proton. Aggiungi i segnalibri per permalink.
Brake a mano per Mac ha appena avuto un breve ma serio problema di malware


Il freno a mano del programma di transcoder video open source, e più specificamente la sua versione Mac, la scorsa settimana ha avuto un serio difetto di sicurezza. Sebbene ora sia stato risolto, chiunque abbia scaricato e installato il software tra il 2 maggio e il 6 maggio dovrebbe cercare di verificare che il loro sistema non sia infetto da un brutto trojan.
Anche se Apple’S ’Il marketing dell’era degli anni ’00 ha suggerito che la sua piattaforma era essenzialmente priva di virus, oggi’non è proprio il caso. Handbrake è l’ultimo esempio di ciò, sebbene sembri che gli sviluppatori abbiano rapidamente risposto e da allora abbiano chiarito il problema. Essi’anche corrispondeva anche ad Apple per vedere che OSX’La funzione S XProtect è a conoscenza del malware e manterrà gli occhi automatizzati per questo.
Video consigliati
Il Trojan si è sgattaiolato nella versione legittima di Handbrake tramite un server di mirror da download infetto. Da lì si è attaccato al freno a mano 1.0.7 ed è stato scaricato da un certo numero di utenti. Secondo il team del freno a mano, circa il 50 percento degli utenti che hanno scaricato il software tra il 2 e il 6 maggio sono stati instradati al server infetto.
- È macOS più sicuro di Windows? Questo rapporto di malware ha la risposta
- Questo Mac Malware può rubare i dati della tua carta di credito in pochi secondi
- Apple ha appena fatto una mossa enorme per potenziare il tuo prossimo MacBook
Con questo in mente, Apple ora sta esortando tutti coloro che hanno scaricato il software durante quel periodo per eseguire alcuni controlli per vedere se sono stati colpiti. Il primo passo è cercare il processo “Activity_agent.” Se’S Trovato in esecuzione, quindi il sistema è infetto. Un altro modo è confrontare il tuo download’s checksum hash con quello elencato nel forum ufficiale.
Se si scopre che sei infetto dal Trojan, ci sono alcuni passaggi da compiere per rimuoverlo. Implicano l’esecuzione di comandi del terminale, seguito dalla rimozione di qualsiasi freno a mano.Le installazioni di app che hai. Puoi trovare l’elenco completo dei comandi sul forum del freno a mano collegato sopra.
Sfortunatamente, però, non dovresti’T fermarti qui. Dopo aver confermato la rimozione del malware, è necessario modificare le password. Una delle attività che il Trojan esegue è la password, quindi qualsiasi password che potresti aver utilizzato poiché hai installato il freno a mano dovrebbe essere modificata, così come qualsiasi risieda nel portachiavi OSX e qualsiasi memorizzazione nel browser.
Potrebbe essere un dolore al collo, ma esso’s un passo importante per mitigare qualsiasi danno che il malware ispirato al protone potrebbe fare.
Raccomandazioni degli editori
- Mela’S I prossimi MacBook e iPad potrebbero essere in difficoltà
- Chatgpt ha appena creato malware e quello’s seriamente spaventoso
- Questa dottoressa app di truffa dimostra che i MAC non sono’T a prova di proiettile
- Il Mac Pro è stato assolutamente battuto dal Mac Mini
- IO’m malato di aspettare che Apple risolva questo evidente problema con il gioco Mac