


Il laptop formattante rimuove il ransomware?
La formattazione rimuove i virus dal computer
Riepilogo:
In questo articolo, discuteremo del problema della formattazione e se può rimuovere efficacemente i virus da un computer. Il virus Ransomware di battitura servirà da esempio di virus di un armadietto di file dannoso che crittografa i file di un utente e richiede un riscatto per il loro recupero. Esploreremo le caratteristiche di questo virus, il suo impatto sui dispositivi infetti e i potenziali rischi associati al pagamento del riscatto. Inoltre, affronteremo il problema del furto di dati e l’importanza di proteggere gli account. Infine, discuteremo del meccanismo di diffusione del malware e forniremo informazioni essenziali sul virus del ransomware di battitura.
Punti chiave:
1. Ransomware di battitura: È un virus dell’armadietto crittografico che crittografa i file dell’utente, rendendoli inutili.
2. Gruppo Malware Stop/DJVU: Il ransomware di battitura è una variante di questo gruppo di malware che sfrutta i punti deboli nel sistema informatico di un utente.
3. Richieste di riscatto: Gli utenti infetti sono costretti a pagare un pesante riscatto in cambio dei loro file crittografati.
4. Difficoltà nella decrittazione: Le nuove versioni di questo virus dell’armadietto del file sono quasi impossibili da decrittografare in modo indipendente.
5. Furto dei dati: Il ransomware di battitura è spesso accompagnato da un virus del furto di dati che raccoglie informazioni sensibili da dispositivi infetti.
6. Vulnerabilità della rete: I dispositivi infetti collegati a una rete possono diffondere il malware ad altri dispositivi.
7. Modalità provvisoria con networking: In caso di computer compromesso, è consigliabile disconnettersi dalla rete o l’avvio in modalità provvisoria.
8. Riepilogo del ransomware di battitura: L’articolo fornisce un riepilogo delle caratteristiche del virus ransomware di battitura.
9. Scopo del ransomware: Gli operatori di ransomware mirano a crittografare i file e richiedere pagamenti di riscatto per il loro rilascio.
10. Chiave di decrittazione: Dopo aver pagato il riscatto, alle vittime viene fornita una chiave unica per decrittografare i loro file.
11. Rischi di pagare il riscatto: Fidarsi degli aggressori potrebbe causare ulteriori danni al computer o perdita di dati.
12. Diffusione di malware: I virus del computer in genere non funzionano al download iniziale e richiedono l’esecuzione del file.
13. Garantire cautela: Gli utenti devono stare attenti durante la navigazione di siti Web o la lettura di e -mail per evitare di scaricare eventuali file dannosi.
14. Impatto sui dispositivi infetti: Il ransomware di battitura può modificare le preferenze informatiche, disabilitare i sistemi antivirus e rubare informazioni sensibili.
15. Meccanismo di diffusione: L’articolo fa luce su come il malware come il ransomware di battitura si diffonde ad altri dispositivi.
Domande:
1. La formattazione può rimuovere efficacemente i virus da un computer?
La formattazione dell’unità può rimuovere completamente i virus e i dati associati dal disco rigido.
2. Cos’è il ransomware di battitura e come funziona?
Il ransomware di battitura è un virus dell’armadietto di file che crittografa i file di un utente, rendendoli inaccessibili. È una variante del gruppo di malware Stop/DJVU e richiede un riscatto per il recupero dei file.
3. Perché le persone pagano il riscatto richiesto dal ransomware di battitura?
Le persone infette hanno spesso documenti e file importanti sui loro dispositivi, rendendoli disposti a pagare per il recupero dei loro dati preziosi.
4. La crittografia può essere decrittografata da ransomware?
Le versioni più recenti di ransomware come un errore di battitura sono incredibilmente difficili da decrittografare senza la chiave unica sostenuta dagli aggressori. Gli esperti stanno ancora lavorando per trovare una soluzione.
5. Quali sono i potenziali rischi di pagare il riscatto?
Il pagamento del riscatto potrebbe non garantire il rilascio dei file decrittuiti e può persino portare a ulteriori danni o perdita di dati.
6. In che modo il ransomware di battitura influisce su un sistema informatico?
Il ransomware di battitura può modificare le preferenze informatiche, disabilitare i sistemi antivirus e rubare informazioni sensibili come dettagli di accesso, schermate, conti bancari, cronologia dei browser e cookie.
7. Come può il ransomware di battitura diffondersi ad altri dispositivi?
Se un dispositivo infetto è collegato a una rete, il malware può diffondersi ad altri dispositivi collegati alla stessa rete.
8. Quali precauzioni dovrebbero essere prese se un computer è compromesso?
Si consiglia di scollegare il computer compromesso dalla rete o avviarlo in modalità provvisoria con networking per prevenire l’ulteriore diffusione del malware.
9. Quali sono le caratteristiche specifiche del virus ransomware di battitura?
L’articolo fornisce un riepilogo del ransomware di battitura, incluso il suo nome, estensione, gruppo di malware, e -mail dell’attaccante, importo di riscatto, nota di riscatto e sintomi.
10. Qual è lo scopo del ransomware?
Gli operatori di ransomware mirano a crittografare i file su computer infetti e richiedere un pagamento di riscatto per decrittarli.
11. È sicuro fidarsi degli aggressori e pagare il riscatto per la decryption dei file?
Pagare il riscatto potrebbe non essere sicuro in quanto gli aggressori potrebbero fornire uno strumento di decrittografia che crittografa ulteriormente i file o non li rilascia affatto.
12. Come si diffonde il malware in generale?
I virus informatici di solito richiedono l’esecuzione di un file per avviare le loro azioni dannose, motivo per cui deve essere esercitata durante la navigazione di siti Web o la lettura di e -mail.
13. Perché è importante mantenere i conti sicuri quando infetti da ransomware?
Ransomware come un errore di battitura può essere accompagnato da deti di dati che raccolgono informazioni sensibili memorizzate sui dispositivi infetti.
14. Quali sono le conseguenze di essere infettati dal ransomware di battitura?
I dispositivi infetti possono subire gravi danni e il malware può diffondersi su altri dispositivi attraverso connessioni di rete.
15. In che modo il ransomware di battitura influisce sui file infetti?
Il ransomware di battitura aggiunge un .Estensione di battitura di tutti i file sul computer, rendendoli inutili e incapaci di aprire.
La formattazione rimuove i virus dal computer
Puoi scegliere la scelta per pulire completamente l’unità e, con ogni probabilità, tutte le informazioni accanto all’infezione verranno eliminate o sradicate dal disco rigido.
Come rimuovere il virus del ransomware di battitura
Ransomware di battitura è un tipo di virus Crypto Locker dannoso che crittografa l’utente infetto’S files che lo rendono inutile. È una variante del Stop/Djvu Gruppo di malware che è fatto per sfruttare la debolezza su un utente’S Sistema informatico e richiedere un pesante denaro di riscatto in cambio del recupero e della decrittografia dei file che hanno crittografato.
Poiché molte persone hanno documenti e file importanti nei loro dispositivi, coloro che sono infettati da ransomware di battitura sono costretti a pagare il riscatto richiesto dagli aggressori informatici in cambio dei loro preziosi dati.
Quasi tutte le nuove versioni di questo virus dell’armadietto di file indisciplinate sono impossibili da decrittografare in modo indipendente e alla fine anche esperti nel campo della crittografia hanno ancora difficoltà a trovare un recupero per questi file crittografati, vale a.

Una volta che entrerà nel sistema informatico, scaricherà comandi sospetti che danneggerà il tuo computer come apportare modifiche alle preferenze e alle funzioni del computer. Ancora più importante, può disabilitare il sistema antivirus integrato (Windows Defender) e altre applicazioni che possono rilevarlo come una minaccia.
Tuttavia, non tutti i virus Ransomware hanno la possibilità di fare tali azioni su un computer, ma comunque tutti dovrebbero essere consapevoli di non scaricare nulla di sospetto poiché può portare all’installazione di malware come il ransomware di battitura.
Un’altra cosa da tenere a mente è che questo tipo di malware viene spesso fornito con un virus del furto di dati che può raccogliere informazioni all’interno del computer come: ad esempio:
- Dettagli del login
- Screenshot
- conto in banca
- Storia del browser
- Biscotti.
Tutto ciò che può essere trovato all’interno del computer, può essere rubato da un tale malware, quindi se sei infettato da un ransomware di battitura o da qualsiasi altro tipo di minaccia dannosa, è essenziale tenere sotto controllo i tuoi account.
Essere l’obiettivo di un malware pericoloso come il ransomware di battitura è molto distruttivo per un sistema informatico e questo’S di dispositivi connessi a rete. Dal momento che può anche passare da un PC all’altro tramite connessione Internet. Se un dispositivo infetto è collegato a una rete, il malware potrebbe diffondersi attraverso altri dispositivi collegati alla stessa rete.
Ecco perché quando un computer è compromesso, è meglio disconnetterlo dalla rete il più presto possibile o almeno avviarlo in modalità provvisoria con il networking.
Per darti una breve comprensione di questo particolare malware, ecco un riassunto della minaccia:
| Nome | Errori di battitura |
| Estensione | .Errori di battitura |
| Tipo di malware | Ransomware, armadietto |
| Gruppo di malware | Stop/Djvu |
| Attaccante’s email | [email protected] & [email protected] |
| Importo di riscatto | $ 490 – 980 tramite criptovaluta (Bitcoin) |
| Nota di riscatto | _readme.TXT |
| Sintomi | – IL .L’estensione di battitura verrà aggiunta a tutti i file sul computer lasciandolo inutile e incapace di aprire. – A volte, il malware aggiuntivo viene distribuito anche nel sistema come furti di dati e keylogger per tracciare l’utente’S Sessione, cronologia e informazioni di accesso. |
Lo scopo del ransomware di battitura
Un virus Ransomware è un tipo di malware che crittografa i file su computer infetti e richiede un pagamento di riscatto per decrittarli. I pagamenti di riscatto sono in genere effettuati in bitcoin o altre criptovalute e gli operatori di ransomware di solito affermano di non rilasciare i file fino a quando il riscatto non sarà pagato.
Gli operatori di ransomware di battitura possono fare un’enorme quantità di denaro crittografando un gran numero di file e chiedendo pagamenti di riscatto elevati. In alcuni casi, i file crittografati possono essere piuttosto preziosi e quindi il riscatto può essere richiesto a un prezzo elevato.
Una volta che un determinato individuo paga per il riscatto come indicato dagli aggressori, viene data una chiave di decrittografia da utilizzare per ripristinare i loro file. La chiave di decryption è un codice digitale univoco che sblocca i file che sono stati crittografati dal virus Ransomware.
Tuttavia, una transazione e una decrittografia di successo non sono sempre ciò che accade nel caso di un’infezione da ransomware. Non è semplicemente giusto fidarsi delle stesse persone che hanno crittografato i file in primo luogo. Dal momento che ciò può anche comportare il contrario e fare ulteriori danni al computer e può persino comportare la perdita del tutto.
Ci sono stati anche alcuni casi in cui lo strumento di decryption fornito a loro risulta essere un altro crittografico che ha reso i loro file molto più difficili da recuperare. In secondo luogo, questo darà solo alla persona che tiene i tuoi file più soldi e non ti aiuterà in alcun modo.
Come si diffonde il malware?
Quasi ogni altro tipo di virus informatico ha lo stesso modo per entrare in un dispositivo. Non funzionano al download iniziale, ma le loro azioni dannose inizieranno a funzionare dopo l’esecuzione del file.
Normalmente, un utente non può ottenere e un file dannoso se sta attento a ciò che sta navigando, sia un sito Web o leggendo un’e -mail. Ecco i modi principali in cui si potrebbe ottenere un ransomware di battitura e altre minacce dannose:

Allegati e -mail spam: La strategia più comune e ampiamente usata. Inganna il destinatario previsto nel download di software dannoso che è allegato agli aggressori’ e-mail. I file sono in bundle insieme o mascherati da documenti, film e messaggi vocali negli allegati.
Molto probabilmente l’attaccante renderà il file allegato intrigante e interessante in modo che la vittima lo apra molto probabilmente. Se stai ricevendo e -mail con allegati da fonti sconosciute e sospette, assicurati di scansionare il contenuto prima di aprirlo.
Download drive-by: Si verifica quando una persona visita un sito Web infetto che è stato iniettato con uno script dannoso che provoca da scaricare un software casuale. Gli sviluppatori di malware possono quindi utilizzare questi difetti per ottenere un accesso non autorizzato agli obiettivi’ sistemi una volta loro’è stato cliccato.
I download drive-by sono comunemente associati all’installazione di adware o programmi in bundle potenzialmente indesiderati (cuccioli), ma sono stati anche collegati all’infezione da utenti da pericoloso ransomware.
File torrent: I file torrent sono utilizzati da milioni di pirati in tutto il mondo per ottenere film e record piratati, nonché versioni crackate di software premium. Da allora, i ladri informatici hanno usato la comunità torrent per propagare il loro software pericoloso.
Torrenti, in particolare .file exe, sono quasi certamente infetti. Quindi, se tu’scaricando da un sito torrent, esso’vale la pena controllare l’estensione del file perché è’è normale scoprire che un film o una musica piratato è contaminato da un virus’s nel.formato exe.
Nella maggior parte dei casi, un utente che ha ottenuto un ransomware di battitura non avrà la minima possibilità di aprire il file. Anche se deve essere un programma eseguibile (.Exe) Il tuo browser web molto probabilmente bloccherà il download di questo file dannoso.
In aggiunta a ciò, Windows Defender lo avrebbe flag come programma dannoso e prenderà provvedimenti per rimuoverlo a causa della protezione in tempo reale di Windows abilitato. Con la scarsa possibilità che la minaccia non sia stata rilevata e quindi eseguita, sarà un disastro per il sistema informatico.
Come funziona il ransomware?
Una volta avviato il malware, inizierà a fare azioni dannose sulla vittima’S Computer. Una delle prima cosa che farebbe è disabilitare il sistema antivirus all’interno della macchina in modo che possa farlo’azioni s senza dover affrontare il computer’protezione s.
In breve, renderà il sistema completamente vulnerabile a qualsiasi tipo di malware e criminali informatici ha un ottimo vantaggio per un computer senza nemmeno la minima protezione. Il ransomware di battitura apporterà anche le modifiche al computer’Sistema S come il file host e i file di registro. Approfitta dell’aggiunta di voci di registro alle posizioni del sistema di Windows in modo che il malware continui a persistere anche dopo un ripristino del computer.
Dopo queste azioni, il virus Ransomware ora scansionerà il sistema informatico per file preziosi come video e documenti. Alcuni dei file che sono in genere crittografati sono documenti finanziari, documenti aziendali e immagini di famiglia importanti.
Dopo aver scansionato il sistema per i file, crittograferà i file con il .Errori di battitura per rendere il file inutile e incapace di essere aperto. Una volta terminata la crittografia dei file, il ransomware lascerà una nota (_readme.TXT) affermando che richiede $ 490 in bitcoin per la decrittazione dei file e l’importo sarà raddoppiato dopo 72 ore.
L’uso dei pagamenti delle criptovalute è comunemente utilizzato dagli operatori di malware per evitare di essere monitorato dal governo. O. (Errore di battitura La nota di riscatto è come mostrato di seguito)

ATTENZIONE!
Assistente’Ti preoccupi, puoi restituire tutti i tuoi file!
Tutti i tuoi file come immagini, database, documenti e altri importanti sono crittografati con crittografia più forte e chiave univoca.
L’unico metodo per il recupero di file è quello di acquistare lo strumento decrypt e una chiave univoca per te.
Questo software decritticherà tutti i tuoi file crittografati.
Quali garanzie hai?
Puoi inviare uno dei tuoi file crittografati dal tuo PC e lo decrittiamo gratuitamente.
Ma possiamo decrittografare solo 1 file gratuitamente. Il file non deve contenere informazioni preziose.
Puoi ottenere e cercare lo strumento decrypt panoramica video:
hxxps: // noi.tl/t-6ti2dxxr3i
Il prezzo del software privato chiave e decrypt è di $ 980.
Sconto il 50% disponibile se ci contatti per le prime 72 ore, quella’il prezzo per te è $ 490.
Si prega di notare che tu’Non ripristinerà mai i tuoi dati senza pagamento.
Controlla la tua e-mail “Spam” O “Robaccia” cartella se non’Tieni una risposta più di 6 ore.Per ottenere questo software è necessario scrivere sulla nostra e-mail:
[email protected]Riserva l’indirizzo e-mail per contattarci:
[email protected]Il tuo ID personale:
*******************************
Sono stato infetto, cosa dovrei fare?
Se sono stati recentemente infettati dal ransomware di battitura, è importante avere misure di sicurezza. Suggeriamo inoltre di rimuovere il malware dal sistema il più presto possibile per prevenire ulteriori danni.
Non pensare con noncuranza che una volta terminata la crittografia del file, il malware cesserà anche di funzionare perché non finisce lì. Qualsiasi nuovo file che viene aggiunto nel PC verrà anche crittografato a causa del “Attività di attivazione del tempo” Quel ransomware di battitura ha impostato sull’applicazione di pianificazione.
Ecco come rimuovere l’attività di trigger di tempo:
Per sbarazzarsene, Apri lo scheduler di attività premendo Tasto Windows+R e digitare taskmgr.exe Quindi inserisci.

Una volta aperta l’applicazione, fare clic su Biblioteca per lo scheduler di attività Sul pannello laterale sinistro quindi trova Attività di attivazione del tempo dai trigger. Una volta che lo vedi, premi clic destro e eliminare.

Ora che il trigger viene eliminato, impedirà a un ransomware di battitura di crittografare nuovi file che entrano nel computer.
Inoltre, la crittografia potrebbe essersi impegnata a scatenare ma il malware è ancora nel sistema. Prima di rimuovere completamente la minaccia dannosa, è essenziale avviare prima in modalità provvisoria. È utile eseguirlo quando si risolve un problema all’interno del computer.
Ecco come avviare in modalità provvisoria con il networking:
Al fine di avviare la modalità provvisoria, la configurazione del sistema aperto prima premendo Tasto Windows + R pulsante quindi digitare “msconfig.exe“.

Una volta visualizzata la finestra di configurazione del sistema, fare clic su Stivale Accanto al generale, quindi controlla il file Avvio sicuro Dalle opzioni di avvio. Sotto questo, spunta il Rete Opzione per consentire Internet all’interno della modalità provvisoria, quindi fare clic su fare domanda a, Una volta fatto tutto e il computer dovrebbe essere riavviato in modalità provvisoria.

Al di sotto di questa sezione, abbiamo fornito una procedura dettagliata su come rimuovere il ransomware di battitura e alcuni possibili modi per decrittografare i file infetti. Tuttavia è importante notare che è molto improbabile che le nuove varianti ransomware.
Prima di allora, ti suggeriamo di fare un’ultima precauzione prima di iniziare la rimozione del virus. L’ultimo passo da fare prima di procedere è prima di eseguire il backup dei file infetti per evitare ulteriori danni durante il processo passo passo.
La perdita di dati è molto critica soprattutto durante un attacco ransomware, nel caso in cui file importanti siano crittografati, le persone che eseguono backup quotidiani potrebbero facilmente tirarne uno recente e tutto sarebbe tornato alla normalità. Tuttavia, nel caso di non avere un backup, i file crittografati dovrebbero avere almeno un’altra copia nel caso in cui i file diventino irreparabili quando qualcosa va storto.

Uno dei modi migliori per mantenere un backup sarebbe attraverso un servizio di backup cloud online come Dropbox e Idrive. È conveniente avere un backup online perché è possibile accedere e trasferire facilmente con qualsiasi dispositivo purché abbia una connessione Internet.
Aggiunta a ciò ha una sicurezza integrata che rileverebbe se si carica o trasferiscono file infettati da malware. Un altro modo per conservare un backup sarebbe il modo tradizionale di avere un’unità flash USB.
Vale comunque la pena notare che è necessario trasferire i file durante la modalità provvisoria e scansionare i file per virus prima di trasferirli sull’unità flash. Dopo aver copiato completamente i file, staccare la levetta USB e procedere con la procedura passo -passo.
Istruzioni di rimozione del ransomware di battitura
Questa procedura ti aiuterà a rimuovere il ransomware di battitura nonché eventuali pericoli relativi all’infezione da malware. Puoi stare certo che le informazioni fornite di seguito sono state provate e testate.
Abbiamo fornito semplici istruzioni dettagliate per la rimozione del problema del ransomware dal sistema.
Riepilogo dei contenuti
Passaggio 1: rimuovere il virus con malwareytes
Quando si tratta di malware, è molto meglio fare affidamento su un’applicazione antivirus perché è molto più facile da utilizzare, soprattutto perché non tutti su Internet sono abili nella tecnologia.
Uno degli strumenti anti-malware più potenti disponibili sono MalwareBytes Anti-Malware. Hanno alcuni dei migliori strumenti di rilevamento delle minacce, garantendo che qualsiasi malware dannoso sul tuo computer sia completamente rimosso.

Per scaricare l’applicazione durante la modalità provvisoria, è necessario consentire il networking per utilizzare Internet. A meno che tu non abbia già MalwareBytes installato sul tuo computer, segui le istruzioni di seguito:
1 Visita il sito Web ufficiale di anti-malware o Fai clic sul pulsante sopra Per scaricare la versione più aggiornata del software che si adatta meglio ai requisiti del computer. Riceverai anche una prova di 14 giorni del programma premium mentre scarichi l’applicazione per la prima volta.

2 quando viene richiesto di scegliere tra personale E organizzativo Utilizzare, fare clic su Opzione personale A meno che tu non lo stia scaricando all’interno della tua azienda. Da allora in poi, seguire la procedura di installazione fornita nella schermata di configurazione del computer.
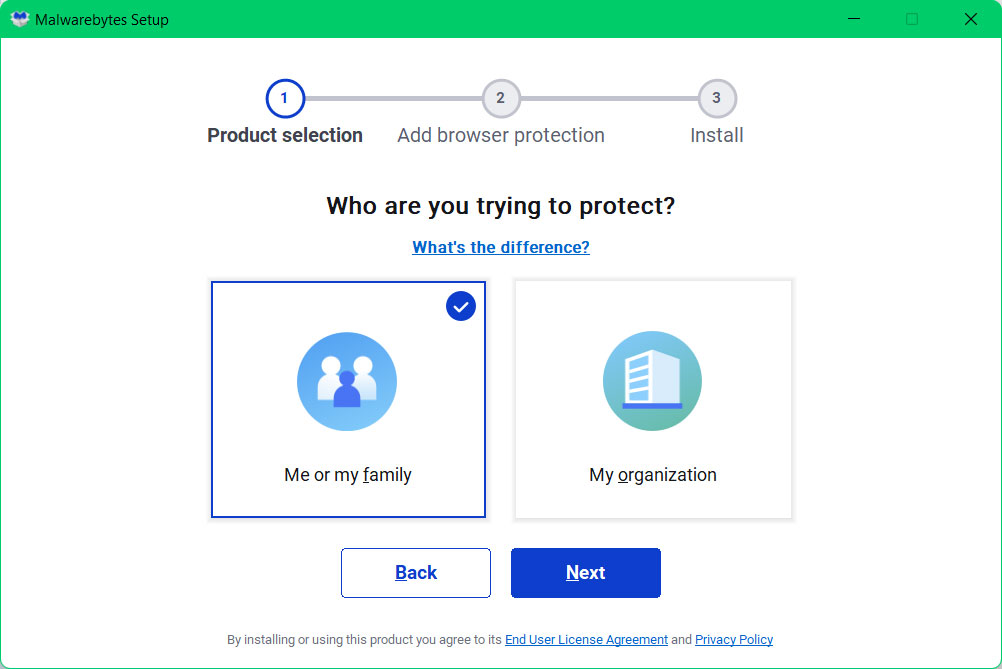
3 Dopo aver seguito le istruzioni di configurazione del software, attendere che l’applicazione finisca l’installazione.

4 Una volta installata l’applicazione, eseguire la prima scansione del computer e attendere che finisca.
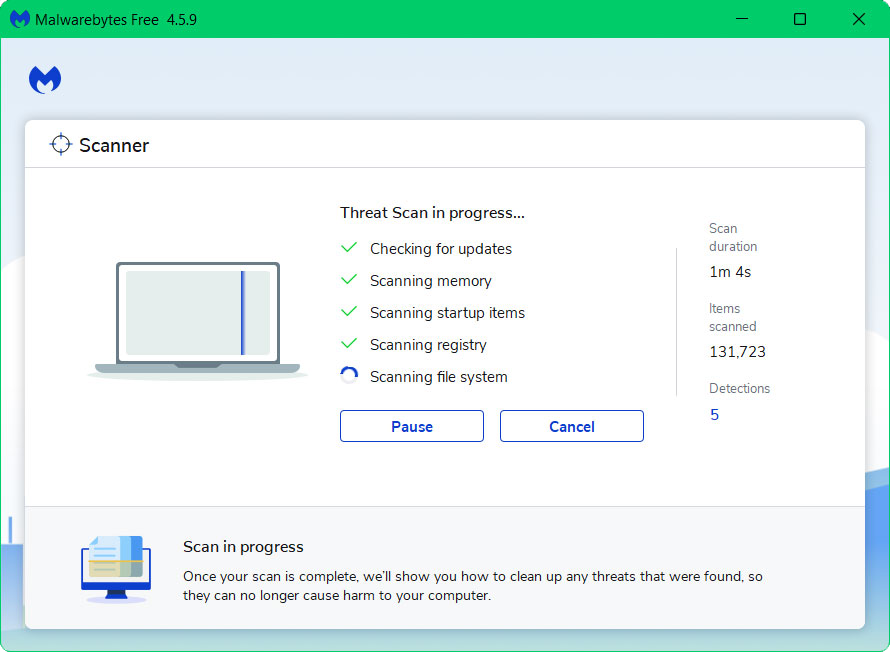
5 Tutto il malware scoperto sul computer verrà visualizzato sullo schermo e puoi eliminarli premendo il “quarantena“Pulsante.
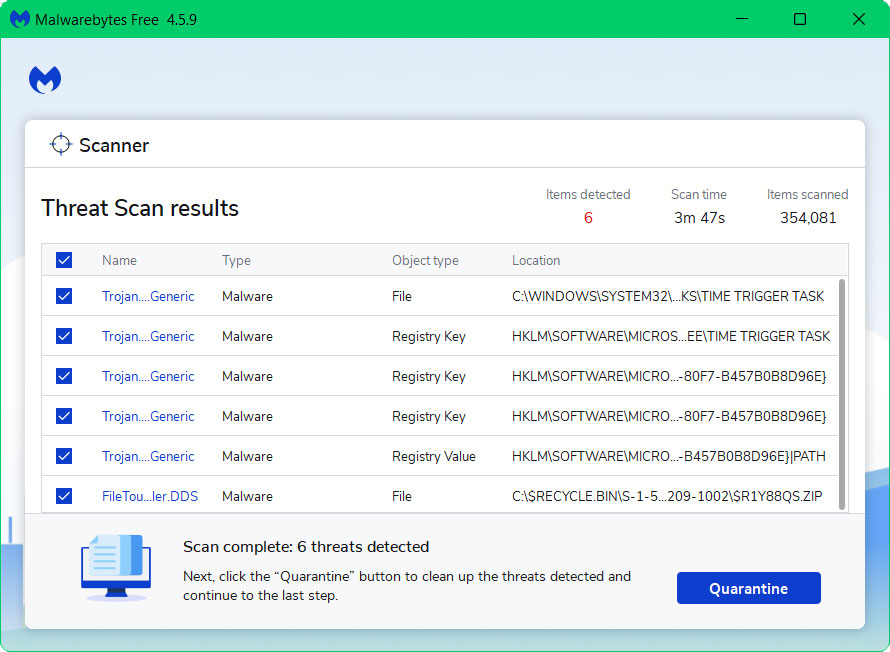
Una volta completato il processo, il ransomware di battitura, così come qualsiasi altra minaccia maligna trovata sul computer, devono essere rimosse. Attivando MalwareBytes Protezione in tempo reale è inoltre raccomandato, in quanto proteggerà il tuo computer e rileverà potenziali minacce non appena emergono.
Passaggio 2: decrittoni di file con Emsisoft
Come precedentemente affermato, decrittografia .I file di battitura possono essere difficili a causa della costante aumento di nuovi ceppi di questo malware, rendendo difficile per gli esperti di sicurezza informatica sviluppare un decryptor. Inoltre, il gruppo Ransomware Stop/DJVU ha rilasciato nuove versioni dal 2019, che crittografano i dati con una lettera a quattro cifre casuale per ogni variante.
Lo strumento di decrittografia Stop/DJVU EMSISoft può decrittografare solo le più vecchie varietà del virus a partire dal momento e le varianti più recenti dovranno aspettare. In aggiunta a ciò, solo quelli infettati dalla chiave offline saranno in grado di decrittografare i loro dati, mentre quelli infettati dalla chiave online non saranno in grado di farlo a meno che non abbiano un precedente backup.
Per verificare se i file sono decrittonibili, seguire le istruzioni di seguito su come installare e utilizzare l’applicazione:
1 Vai sul sito ufficiale (clicca qui) e fai clic su scaricamento Pulsante sulla pagina per ottenere il file del programma.

2 Fare clic sull’icona freccia accanto al file scaricato, quindi seleziona Mostra nella cartella.

3 Una volta che la cartella download mostra, clic destro Il file di installazione quindi Esegui come amministratore. Quando viene visualizzata la schermata di controllo dell’account utente, fare clic su SÌ.


4 Leggi il termine degli accordi di licenza e la dichiarazione di non responsabilità prima di utilizzare il programma, quindi procedere al passaggio successivo.
5 Una volta avviata l’applicazione, selezionare la cartella in cui vengono archiviati i file infetti. Quindi fai clic su Decrypt e attendi che il programma finisca il processo.

Dopo che il programma ha terminato il processo di decryption, un messaggio mostrerà se ha decrittografato correttamente i file o meno. Se il programma non ha avuto successo nel decrittografare i file infetti, fare riferimento alla scheda Risultati per sapere il motivo per cui la decrittografia non era possibile. I seguenti messaggi e ciò che significa sono mostrati di seguito:
- Impossibile decrittografare il file: Significa che la decrittografia non ha successo perché non ci sono dati sul malware all’interno dei loro server.
- Questo ID sembra essere un ID online, la decryption è impossibile: Un ID online è una chiave univoca che è impossibile e non può essere decrittografata dal programma e l’unico modo è pagare per le richieste dell’attaccante del ransomware.
- Questo ID sembra essere un ID offline. La decrittografia potrebbe essere possibile in futuro: Poiché è una nuova variante del gruppo Stop/DJVU, in futuro potrebbe essere possibile un recupero di file una volta che si abbinano a quello che hai. È importante notare che potrebbero essere necessari mesi e persino anni perché una decrittografia sia possibile.
Se non puoi aspettare così a lungo per recuperare i tuoi file, è possibile ricorrere a utilizzare altri strumenti di recupero alternativi disponibili là fuori.
Strumenti di decrittografia alternativa:
Ecco programmi alternativi che puoi utilizzare per ripristinare i file da un attacco ransomware. Sebbene gli strumenti menzionati di seguito possano essere difficili da usare, ci sono numerosi tutorial disponibili online che spiegano come utilizzarli. Si noti che gli strumenti menzionati di seguito non garantiscono la decrittografia di .File di battitura.

Shadow Explorer
ShadowExplorer è un programma di recupero dei file che consente di recuperare le versioni precedenti di file che sono stati modificati o sovrascritti. L’applicazione accede alla posizione in cui si trovano i documenti o i file e li recupera da lì.
Per le tue informazioni, Windows in realtà risparmia una copia dei file che hai aggiornato con i suoi punti di ripristino, ma non sarai in grado di accedervi fino a quando non avrai acceso la funzione. Ripristinare i tuoi dati con un software come ShadowExplorer, d’altra parte, può essere un salva.
In pochi secondi, l’applicazione visualizzerà tutte le copie recuperate. Qualunque tipo di file devi ripristinare, ShadowExplorer troverà le copie sovrascritte in qualsiasi formato. Questa applicazione è estremamente utile poiché potrebbe semplicemente ottenere una copia di backup dei dati infetti e riaverla. Sarebbe come se non fosse affatto infetto, fintanto che esiste una copia ombra dei file potrebbe fare proprio questo.

Fotorec
La foto Rec è principalmente un programma di recupero fotografico. Ti consente di recuperare fotografie da una varietà di dispositivi digitali, tra cui laptop, videocamere, telefoni cellulari, unità esterne e altro ancora.
Lo strumento può anche recuperare le foto corrotte, rendendolo adatto per occasioni come un attacco ransomware.
Poiché le foto corrotte possono essere perse o irrecuperabili. Photorec è utile qui. L’applicazione è un’utilità di recupero dell’immagine digitale che consente di recuperare fotografie e immagini da una varietà di dispositivi, anche se sono stati corrotti dal danno da sistema o file.
Il programma è open-source e gratuito. Recupera i file mancanti da un sistema utilizzando algoritmi di recupero dei dati basati su testo. Tuttavia, si noti che questa applicazione non può garantire che le foto infette siano completamente decrittografate.
Passaggio 3: misure precauzionali finali (opzionale)
Prima di tornare alla normale modalità Windows, assicurarsi che il dispositivo di elaborazione sia sicuro e senza malware. Non vuoi che si verifichi un altro attacco ransomware una volta riavviato.
I criminali informatici utilizzano una varietà di metodi per ottenere l’accesso ai dispositivi delle loro vittime; Le persone che sono state recentemente violate dovrebbero garantire che la sicurezza del loro dispositivo sia stretta per impedire agli hacker di ottenere di nuovo l’accesso.
Ecco alcune cose da fare per mantenere il computer sicuro contro un altro attacco ransomware o altre minacce pericolose.
Utilizzare la funzione di accesso alla cartella controllata
L’accesso alla cartella controllata deve essere utilizzato se si esegue Windows 10 o 11. Aiuta a salvaguardare i dati sensibili da minacce dannose, come il ransomware di battitura.
L’accenderlo limiterà l’accesso alle cartelle specificate solo a quelle applicazioni che sono state assegnate l’autorizzazione per aprirle. Segui le procedure seguenti per abilitare l’accesso alla cartella controllata a meno che tu non lo abbia già abilitato.
1 Apri il menu di avvio di Windows e cerca Sicurezza di Windows Quindi fare clic sull’applicazione.

2 Una volta visualizzata l’applicazione di sicurezza di Windows, fare clic su Virus e protezione delle minacce Da una delle opzioni mostrate.

3 Scorri verso il basso e trova la sezione di protezione ransomware, quindi fai clic su Gestisci la protezione del ransomware come mostrato.

4 Accendi l’accesso alla cartella controllata SU.

5 Dal pulsante delle cartelle protette, è possibile aggiungere le cartelle che si desidera proteggere e solo le app con l’autorizzazione sono consentite solo per accedervi.

Sebbene non tutti i file sul computer possano essere salvaguardati, ma tutti i file preziosi devono essere mantenuti e inseriti in una cartella protetta. Malware come il ransomware di battitura non sarà in grado di infettare e crittografare i file all’interno di una cartella protetta grazie alla funzionalità di accesso alla cartella controllata.
È una caratteristica molto utile da avere, ma dovresti essere cauto su quali app fornisci l’accesso alle cartelle protette. Potrebbero esserci virus mascherati da programmi autentici che potrebbero cercare di trarne vantaggio, quindi essere cauti quando si danno il permesso ai programmi e ricontrollare che sono validi.

Imposta OneDrive per il recupero dei file
Una delle precauzioni più importanti, secondo molti esperti di computer, è quella di eseguire periodicamente il backup dei file in modo da avere una copia in caso di attacco ransomware. Il danno verrebbe ridotto se i file fossero eseguiti il backup su un cloud o un bastone USB, ma molte persone non lo rendono una routine per eseguire il backup dei loro file.
Dopo essere stato colpito da ransomware, si imparerebbe senza dubbio la lezione e eseguirebbe backup regolari. Cloud Storage è uno dei modi migliori per eseguire il backup dei file perché è accessibile da qualsiasi luogo con una connessione Internet.
Fortunatamente, OneDrive ha una funzione di backup dei file del computer e dovresti eseguire il backup dei file ora come precauzione in caso di un altro attacco. OneDrive è preinstallato per le versioni di Windows 10 e successive, quindi se si utilizza un sistema più vecchio, devi prima scaricare l’applicazione (clicca qui).
1 Per accedere a un’unità, aprire il menu di avvio di Windows e cercare Una guida Quindi fare clic sull’applicazione.

2 Una volta che l’applicazione/sito Web OneDrive si aprirà, compila le informazioni richieste necessarie per iscriverti se non l’hai ancora fatto.

3 Backup I file che sono in desktop, immagini e documenti assicurandoti che ci sia un segno di spunta in alto a destra delle loro icone. Clic Continua Per procedere con i passaggi successivi e terminare l’introduzione.

4 Come puoi vedere, OneDrive è una cartella e se si desidera aggiungere altri elementi per salvaguardare, copia e incolla semplicemente quell’elemento in questa cartella designata. I file che sono backup avranno un segno di spunta accanto a loro. Quelli con l’icona del cloud significa che sono disponibili solo quando esiste una connessione Internet.

Una volta che i file sono al sicuro, limiterà notevolmente la possibilità di essere danneggiati durante un altro attacco di malware poiché puoi semplicemente estrarre un backup dalla nuvola di OneDrive.
Ora puoi usare di nuovo il tuo computer e riavviarsi in modalità normale. In aggiunta a ciò, puoi leggere di seguito alcuni suggerimenti di sicurezza su come navigare in modo sicuro Internet e evitare di incontrare minacce dannose.
Alcuni consigli sulla sicurezza di Internet
- Si dovrebbero evitare i siti Web con estensioni di dominio distintive. Estensioni del dominio diverse da .com, .org, .netto e .EDU dovrebbe essere evitato perché la maggior parte dei siti Web infetti ha TLD molto distinti, controlla sempre l’ultima sezione di un dominio per assicurarsi di essere su un sito sicuro, a meno che non sia rispettabile per molto tempo.
- Non scaricare mai software o programmi da fonti sconosciute. Questo è uno dei modi più popolari per adware e altri malware per infiltrarsi nel tuo computer. Scarica solo da fonti riconosciute e legali. Per essere sicuro, evita i download torrent e i siti di download di software crackato, poiché i file conterranno quasi sempre virus.
- Uno dei modi più affidabili per essere al sicuro online è utilizzare un firewall. Protegge gli utenti da siti Web potenzialmente pericolosi agendo come prima linea di protezione. Mantiene gli intrusi fuori dalla rete e dal dispositivo dell’utente. Nel mondo di oggi, un firewall proteggerà un utente dai rischi che si nascondono sull’enorme Internet.
- Il software antivirus deve essere tenuto aggiornato. Questi programmi dovrebbero sempre essere aggiornati su un computer poiché ogni giorno vengono prodotte centinaia di nuove minacce malware che mirano a infettare le debolezze della macchina. Gli aggiornamenti antivirus contengono i file più recenti necessari per combattere nuove minacce e proteggere il tuo computer.
- Visita solo i siti Web con una connessione sicura. Poiché le connessioni HTTP non crittografano i dati che ricevono, non sono considerati sicuri. Immettere informazioni personali come indirizzi e -mail, numeri di telefono e password su un sito Web che utilizza una connessione HTTP è pericoloso poiché le tue informazioni potrebbero essere rubate. I siti Web che utilizzano le connessioni HTTPS, d’altra parte, sono più sicuri perché i dati sono crittografati e gli aggressori hanno meno probabilità di ottenere l’accesso alle informazioni condivise all’interno del sito.
Millan Nava
Millan Nava è un analista di sicurezza delle informazioni con molti anni di esperienza nel campo della sicurezza informatica. Ha creato questo sito Web per aiutare le persone con i loro problemi di sicurezza del dispositivo e per fornire contenuti coinvolgenti per gli utenti Web.
Proteggi il tuo dispositivo. Usa il miglior antimalware per proteggere il tuo PC.
La formattazione rimuove i virus dal computer?
L’esecuzione di un processo di formattazione sul tuo computer può sembrare un modo efficace per sbarazzarsi del virus persistente o di qualsiasi altra forma di malware. L’esecuzione di un reset o una formattazione probabilmente distruggerà tutti i dati archiviati nel computer’disco rigido.
Ma il compito più complesso da capire e apprendere è se esiste una possibilità di rimuovere il virus presente in esso? I virus stanno influenzando notevolmente la funzione senza soluzione di continuità e il funzionamento regolare di un PC. Con questo, potresti preoccuparti e voler sapere se il ripristino o la formattazione può fare qualche differenza o no? Permettere’S- Impara cosa succede realmente quando si forma e il computer e perché è necessaria la formattazione!
Sta formattando una soluzione o no?
In genere, non’richiede davvero qualsiasi formattazione del tuo disco rigido per sbarazzarsi del virus presente in esso. Finché si dispone di un programma antivirus installato e aggiornato, può immediatamente accedere al difetto e cancellarlo completamente. Se sospetti ancora che il tuo computer sia infetto da un virus e che il software antivirus non sia in grado di rilevare il problema, non esiste un modo migliore se non di cancellare il disco rigido per eliminare gli ulteriori rischi e il danno del malware.
In che modo un computer viene infettato da un virus?
Potresti chiederti come il tuo computer ha raggiunto un virus testardo che non è pronto per essere cancellato dal tuo disco rigido. Questi tipi di virus ottengono la loro posizione sul tuo computer facilmente e attraverso molti modi possibili.
1.Accettare senza sapere cosa’s scritto
Spesso si presenta una scatola sullo schermo che dice accetta o rifiuta e ci sono poche cose scritte, ciò si verifica soprattutto quando si scaricano file. Gli utenti indicano’t dare importanza a leggerlo e accettarlo causando spontaneamente problemi. Questo ha un potenziale maggiore per lasciare che la finestra venga infettata dal virus che viene accettato per entrare in base al tuo errore. Si prendono principalmente azioni prompt durante l’installazione o l’aggiornamento di un programma. Ti viene spesso chiesto se hai bisogno di un software aggiuntivo e dici di sì senza sapere quale ripercussione potrebbe causare. Qui è dove consentire al virus di entrare nell’unità causando danni.
2.Software infetto scaricato
Quando scarichi qualsiasi software tramite Internet, assicurati di sapere che provengono da una fonte affidabile, in caso contrario, stai lasciando che un malware prenda le tue informazioni archiviate nel dispositivo. Assicurati di eseguire il download tramite il tuo programma antivirus installato in quanto ti proteggerà da tutti i virus che stanno per inserire il tuo dispositivo. Durante la fase di installazione, il modo migliore è leggere tutti i suggerimenti sul programma e scansionare anche al completamento.
3.L’allegato e-mail è rischioso
Come regola generale di consapevolezza, non aprire mai un allegato nella tua e -mail che viene ricevuto da un dispositivo sospetto. Il tuo computer può essere posseduto con un malware o un virus rischioso che può entrare non appena si apri un allegato che ha un codice dannoso. Anche se il mittente è una persona conosciuta, non rischiare il computer ed essere sempre cauto prima di aprire qualsiasi link, download o allegato.
4.I collegamenti sconosciuti sono pericolosi
Di oggi’S World-friendly World, quasi chiunque può creare il proprio sito Web e iniziare la propria attività, il che è fondamentalmente un grande affare per l’umanità, la crescita, l’intelligenza e la creatività. Ma, con questa quantità di intelligenza e tecnicismo, ci sono abbastanza modi per abusare e far soffrire miseramente l’altra persona. Poiché chiunque può creare un sito Web, potresti non essere consapevole che il sito Web ha la possibilità di lasciare che il virus o il malware inseriscano il tuo dispositivo. Questo sito Web dannoso ha una forte possibilità di leggere i tuoi file, computer e persino trasferire file sospetti sul dispositivo. Possono anche intromettersi nella tua privacy, leggere e scaricare le tue informazioni sensibili, quindi è meglio essere cauti e stare attenti prima di aprire qualsiasi collegamento.
Formattazione in esecuzione:
L’esecuzione della formattazione o del ripristino delle impostazioni di fabbrica cancellerà tutti i dati presenti sul disco rigido. Si assicurerà che il computer torni alle sue capacità iniziali e il sistema operativo, l’archiviazione è ancora protetta bene. Per eseguire una fabbrica, ripristinare, puoi semplicemente andare all’impostazione e rimuovere tutto ciò che è presente sul tuo computer. Puoi scegliere l’opzione pulire completamente l’unità e molto probabilmente tutti i dati insieme al virus verranno rimossi o cancellati dal disco rigido.
- Ci sono possibilità in cui il tuo sistema sia coinvolto con troppi errori e problemi di virus.
- Questo problema viene portato al prossimo passo sul perché è importante per qualsiasi proprietario del computer pensare alla formattazione.
- I virus sono principalmente inseriti da file infetti o corrotti e hanno sicuramente la capacità di essere trasferiti e distribuiti in numero.
- Questi virus corromperanno i tuoi dati e ti renderanno sicuramente difficile l’uso e l’apertura dei file, accederanno al tuo computer e trasformano anche il sistema più lento.
- Noterai che il tuo sistema ridurrà l’efficienza e perché impiegano molto spazio e dal tuo dispositivo, riducendo così il tempo operativo del computer.
Perché la formattazione è fatta?
- Nel caso in cui il tuo computer sia più lento del solito, è un segno che il tuo computer sia preso da qualche errore che richiede assistenza.
- L’aggiornamento del sistema operativo attuale è uno dei motivi di spicco per cui la formattazione è cruciale e necessario.
- Potresti voler acquistare o utilizzare la versione aggiornata del sistema operativo; Desideri vedere risultati migliorati del tuo sistema operativo e quindi esegui la formattazione.
- Correzione di un errore che non viene rimosso da qualsiasi modo possibile e hai provato a testare molti software, strumenti e misure per sbarazzarsene.
- Il tuo disco rigido sembra correre a corto di spazio, è completamente pieno e non hai modi per archiviare altri dati importanti.
- Stai notando un insolito blackout non appena inizi il tuo computer, questo è un segno di un difetto che non ti consente di operare o di iniziare il dispositivo.
Pochi virus hanno vinto’t sfuggire ai ripristinati:
La formattazione non è’t In genere rimuovi i file infetti che vengono archiviati o hanno fatto una casa nel dispositivo. I virus hanno il potenziale per tornare al tuo computer anche se hai fatto una solida formattazione del tuo disco rigido. Il dispositivo di archiviazione di backup deve essere scansionato completamente per assicurarsi che non vi sia alcuna forma di virus o software in loro presenza che può causare nuovamente l’infezione.
Assicurati che il backup dei dati venga controllato accuratamente.
Questi dati di backup hanno la capacità di portare con sé ancora il virus, il che è un segno che può disturbarti iniettando un virus nel tuo computer. Alcuni dei virus molto rari hanno ancora la possibilità di trovare un modo e entrare nel tuo computer anche dopo che la formattazione è terminata. Se i tuoi dati vengono analizzati e controllati e se lo’s pulito e privo di virus, non ci sarà modo di entrare di nuovo il virus dopo la formattazione.
Virus del settore del boot:
Il bootkit è fondamentalmente una sorta di malware molto testardo che sembra essere una sfida da rimuovere o cancellare dal sistema. Il virus ha il potenziale per infettare miseramente il disco rigido e modifica anche le informazioni memorizzate nel computer quando si carica nel sistema operativo. In questo modo, il malware non solo influisce o interferisce con il processo di avvio, ma la possibilità è estesa a influire sul dispositivo di archiviazione che è collegato al tuo PC/laptop. I kit di avvio hanno vinto’T sembra essere un tipo di malware molto comune come lo era al momento precedente, ma stavano principalmente prendendo di mira il dispositivo e influenzando la funzionalità generale.
“Le app di Google Play hanno promesso omaggi ma invece l’utente ha ottenuto malware”
Google ha ufficialmente rimosso 56 applicazioni Android dal suo negozio di Google Play ufficiale che è stato considerato parte degli annunci di frode. La frode è stata nominata Terracotta, che è stata scoperta da White Ops, che è una società di sicurezza che identifica i comportamenti relativi al bot.
C’era un’app caricata da loro su Google Play Store che affermava di essere forniti vantaggi gratuiti se fosse installato. L’app offriva scarpe, stivali, biglietti, buoni, sneaker e altri prodotti costosi che erano solo per attirare gli utenti per scaricarlo. Una volta installato, l’utente doveva attendere 2 settimane per ottenere la ricompensa, ma invece, sono stati premiati con malware dannoso nel proprio dispositivo mobile.
La banda ha anche lanciato lo stesso nel browser WebView modificato e ha eseguito una frode lì anche caricando l’annuncio falso e poi ottenendo le entrate da esso.
È stato dimostrato dal team OPS White che hanno trasmesso circa 3 miliardi di annunci all’interno dei soli 65000 dispositivi mobili, immagina quanto fossero realistiche la falsa frode malware.
TechChef è un provider di servizi di igiene di recupero e sanitalizzazione dei dati leader.
Per qualsiasi motivo, se si desidera rimuovere o formattare il dispositivo, è necessario assicurarsi che il software adeguato venga utilizzato nel farlo. In questo modo, il software professionale rimuoverà tutti i file indesiderati, cancella il dispositivo e rimuoverà anche le possibili possibilità di malware.
Signitizzazione dei dati a TechChef ha dimostrato di essere di grande aiuto per gli utenti e i nostri clienti erano sinceramente soddisfatti del risultato del 100%. Siamo certificati e con personale qualificato e i nostri servizi non possono mai andare male. Siamo affidabili e garantiamo una sanificazione sicura e affidabile per il tuo dispositivo.
Il nostro ambiente di camera pulita terrà il tuo dispositivo lontano da qualsiasi intruso, anche il tuo disco rigido sarà protetto e salpageremo le tue informazioni. Puoi fare affidamento su TechChef per non consentire al malware di attaccare il tuo dispositivo e cancellare tutte le informazioni in modo sicuro.
Il laptop formattante rimuove il ransomware?
Об этой сттце
Ыы зарегистрировали подозритеstituire. С помощю ээй ст р ы ыы сможем о imperceде quello. Почему ээо мо л поззти?
Эта страница отображается в тех с лччч, когда автоматическиtal систе quisi которые наршают условия иполззования. Страница перестан scegliere. До этого момента для иполззования сжж google необходимо пхоходить поверку по по по по по.
” ылку запросов. Если ы и ипоеете общий доступ в интернет, проmma. Обратитесь к с ое системому администратору. Подробнеi.
Проверка по слову может также появляться, если вы вводите сложные запросы, обычно распространяемые автоматизированными системами, или же вводите запросы очень часто.
Come formattare il laptop per rimuovere il virus
Hai mai pensato di lanciare il tuo laptop al muro a causa della lentezza?
È fastidioso quando improvvisamente il laptop è stato risucchiato!! Ogni volta che io’ve ha cercato di eseguire scansioni gratuite su di esso dicendo che non ci sono virus, la cosa è lenta da morire. Alla fine, essere lenti, quindi funziona prima della ragione è un virus. Probabilmente infetto da un virus è attraverso un download da Internet.
O usando un’unità sconosciuta che può avere un virus. Se il tuo laptop probabilmente non funziona bene e tu non’avere il tempo di andare in quell’officina. Quindi vai per la formattazione; È semplice e, il più delle volte, la tecnica di lavoro.
Contenuti spettacolo
Formattazione del laptop
L’impostazione di un ripristino di fabbrica sul tuo laptop dovrebbe eliminare di gran lunga la maggior parte del malware, ad eccezione dell’infezione dall’area di avvio.
Contrariamente alla maggior parte dei pericoli, l’infezione contamina il disco rigido stesso anziché Microsoft Windows o la sua programmazione introdotta.
Tuttavia, l’organizzazione dell’unità non ucciderà l’infezione: una configurazione standard regolarmente è’t adeguatamente attento a eliminare tutti i suggerimenti del malware. Per eliminare un’infezione da area di avvio, eseguire un programma anti-virus avviabile da CD, DVD o USB Streak Drive.
Come sapere se il laptop è infetto
Tuttavia, ci sono alcune indicazioni che la macchina possa avere un’infezione, Trojan, Worm o qualche altro tipo di malware.
- Un computer molto lento
- Spunta i messaggi che si presentano all’improvviso e sono difficili da eliminare
- Programmi PC non riconosciuti che inviano tutto da solo
- Il suono del disco rigido attività incoerente
Come formattare il laptop per rimuovere il virus
Prima di tutto, eseguire il backup dei dati importanti e controllali accuratamente. Per eseguire un ripristino delle impostazioni di fabbrica, puoi essenzialmente passare all’impostazione ed eliminare tutto ciò che è disponibile sul tuo PC.
Puoi scegliere la scelta per pulire completamente l’unità e, con ogni probabilità, tutte le informazioni accanto all’infezione verranno eliminate o sradicate dal disco rigido.
Esistono molti sistemi operativi e non tutti i sistemi operativi hanno le stesse funzionalità. Insieme ad alcuni sistemi, vengono forniti CD di installazione, mentre con alcuni, non vengono forniti CD.
- È necessario disporre di un CD di installazione perché tutta la formattazione dei dati eliminerà il sistema operativo.
- Molte persone spesso ti diranno di copiare tutti i tuoi dati in un dispositivo di recupero. Tuttavia, non lo suggerirò perché se recuperi i tuoi vecchi file, quindi insieme a loro, recupererai anche i virus attaccati a loro.
- Inserire il CD di installazione.
- Il CD di installazione verrà eseguito da solo quando lo si inserisce; Se non lo fa’T, quindi farlo manualmente facendo clic sull’icona del mio computer e trovando e facendo clic sull’unità disco.
- Una volta caricato, ci saranno alcune opzioni tra cui scegliere. Queste opzioni riguardano come si desidera installare il sistema operativo.
- Seleziona l’opzione ‘ Installa una nuova copia del sistema operativo. ‘
- Ora segui le istruzioni e ti chiederà di accettare l’accordo. Clicca su ” Sono d’accordo’,’ ”impostazioni”, ”predefinito”, e poi procedere.
- Quando il programma inizia a funzionare, non utilizzare il sistema. Lascia che sia completato. Ci vorranno qualche minuto.
- Ora arriva dall’altra parte se non ti è stato fornito alcun CD di installazione.
- In questo caso, il sistema è stato fornito con un’opzione Reformat. Eliminerà tutti i dati e installerà nuovamente lo stesso sistema operativo con tutto il software fornito quando hai recentemente acquistato il sistema.
- Per questa formattazione, devi riavviare il sistema. Allo stesso tempo, sta riavviando la stampa F10. A volte un clic è sufficiente, mentre a volte, premi più di una volta.
- Ti porterà a un pannello con opzioni per ripristinare e riparare. Innanzitutto, devi scegliere l’opzione di ripristino. Ci vorranno circa 30 minuti e poi avrai un sistema rinfrescato senza virus.
- Alcuni preferiscono avere il disco duro o l’unità a stato solido eliminato e collegato al laptop usando una spina adattatore SATA USB e quindi formattata manualmente usando il prompt dei comandi.
- I seguenti codici sono riportati in questo ordine: ‘diskpart’ Poi arriva ‘Disk Elenco,’ che mostra tutte le unità nell’unità del disco. Quindi identifichi l’unità e fai clic su di esso. E l’ultimo comando,’ Clear viene dato.
Il virus può scomparire il ripristino delle fabbrica, si occupa perfettamente di un virus minore, ma non è nemmeno una soluzione affidabile perché può causare gravi danni.
Allo stesso modo, se hai Windows 10 sul tuo laptop, allora il virus non andrà mai via ripristinando il laptop. Poiché ripristinare Windows 10 nel tuo laptop, elimina tutte le opere e le app installate.
Pertanto, il modo migliore per rimuovere il virus dal laptop è installare software antivirus. Il software antivirus può rimuovere facilmente e liberamente il virus dal laptop e proteggerà anche i dati, le immagini o i file già archiviati sul laptop.
Pertanto, le seguenti istruzioni dovrebbero essere seguite per l’installazione di software antivirus:
- Installa qualsiasi miglior software antivirus, con recensioni o valutazioni eccellenti.
- Per proteggere i dati del tuo laptop, è sempre consigliabile chiudere tutti i file temporanei e salvare i file importanti.
- Tuttavia, il modo migliore è scollegare la tua connessione Internet quando è necessario eseguire software antivirus.
- Dopo che un software installato ha completato l’attività (potrebbe richiedere molto tempo), spesso dai un’occhiata ai tuoi documenti o file importanti.
- Pertanto, alla fine, ripristina il tuo laptop e controlla se il virus è stato rimosso o meno.
- La maggior parte dei virus in questi giorni si è incorporata nel profondo del sistema operativo, con conseguente reinfezione.
Avvolgendo
Là’non è niente come capire il tuo PC Windows, Mac o laptop è contaminato con un’infezione o un malware. Tuttavia, con un’attività cauta e definitiva, eliminare un’infezione può essere veloce e semplice. Sfortunatamente, questo’S non generalmente chiaro quando il PC è contaminato da un’infezione o malware.
Patrick Johnson è un appassionato di tecnologia e blogger; Attualmente vive in Florida, Stati Uniti. Ama scrivere di suggerimenti, guide, configurazioni, funzionalità e accessori per laptop. Quora e Reddit sono i due posti popolari in cui lo troverai anche. Non importa quali domande hai nella tua mente riguardo al laptop, potrebbe già avere la risposta.