


Il mio sito ha malware?
Come scansionare il tuo sito Web WordPress per malware nascosto
Può essere difficile riprendersi da un attacco di malware; impedire che accada in primo luogo utilizzando un ottimo firewall, software aggiornato e password complesse.
Indurimento del sito Web
Difendi il tuo sito Web da malware e hacker. Aiutati a prevenire, rilevare e riprendersi dalle minacce con i servizi di sicurezza del sito Web adatti alla tua azienda.
Punti chiave:
- Utilizzare un ottimo firewall, software aggiornato e password complesse per prevenire attacchi di malware.
Servizio di protezione del sito Web
Il tuo sito web è come una vetrina online per la tua attività. Funziona 24/7 per aiutarti a connetterti con i clienti, raccogliere lead e generare vendite. Continua a funzionare senza intoppi facendo quello che puoi per proteggerlo. Mantieni il tuo sito Web al sicuro da hacker e altre minacce di terze parti.
Proteggi la tua attività dagli attacchi informatici con protezione mensile. Con l’indurimento completo della protezione del sito Web, si riduce al minimo il rischio, aumenta la sicurezza e aiuta a mantenerlo libero da eventuali danni dannosi. Quando opterai per i servizi di sicurezza del sito Web, scansioneremo il tuo sito Web per eventuali virus, bug o codice dall’aspetto insolito e pulirli per te, in modo che tu possa concentrarti su ciò che fai meglio.
Punti chiave:
- Proteggi il tuo sito Web dagli attacchi informatici con protezione mensile.
- L’indurimento della protezione del sito Web completa riduce al minimo il rischio e aumenta la sicurezza.
- Scansioniamo il tuo sito Web per virus, bug o codice dall’aspetto insolito e lo puliamo.
Protezione continua
Scansioni giornaliere per rilevare e rimuovere qualsiasi malware nascosto.
Prevenzione della lista nera
Controlli continui per garantire che il tuo sito Web non sia inserito nella lista nera di Google.
Rapporti quotidiani
Rapporti giornalieri di qualsiasi malware e riparazioni che sono state fatte.
Come scansionare il tuo sito Web WordPress per malware nascosto
Molte persone sentono la parola hack E pensa a qualcuno seduto in un seminterrato oscuro in una felpa con cappuccio, digitando il codice in una riga di comando, prendendo di mira un sito Web rompendo i firewall e schivando i robot di sicurezza come se fossero un supercading in fuga fino a quando il sito non viene rotto e abbattuto da Internet. Ma questa non è la realtà. In verità, a hack è generalmente il malware che è stato inserito in modo furtivo nel server del tuo sito Web da un bot che ha trovato una vulnerabilità di qualche tipo. E oltre a ciò, ci sono buone probabilità che se il tuo sito Web sia stato violato (Leggi: infetto da malware nascosto), non lo sai nemmeno. Ma siamo qui per aiutarti a sapere come ripulirlo con una scansione di malware WordPress.
Come viene installato il malware nascosto?
Gli hacker possono accedere al tuo sito in diversi modi. Uno dei più comuni è noto come un attacco di forza bruta, in cui una botnet prova varie combinazioni di nome utente/password fino a quando non si funziona e li fa entrare. Una volta che hanno accesso al tuo sito, possono fare ciò che vogliono e installare qualsiasi codice dannoso che desiderano.
Potrebbe essere installato da un file scaricato sulla macchina locale che conteneva malware che ha trovato la sua strada per il server. Potresti aver pari (ovviamente) che hai fatto clic su un link di phishing o essere reindirizzato da un sito Web compromesso a uno che sembrava legittimo.
Esistono anche intere reti di robot che cercano su Internet i siti Web WordPress con vulnerabilità specifiche. Come plug-in obsoleti, temi con exploit specifici e non patch, server che eseguono vecchie versioni di PHP e così via.
Avere malware nascosto sul tuo sito potrebbe significare che hai intrapreso un’azione che ha causato la sua installazione, ma non sempre. Queste cose accadono a tutti noi ad un certo punto e vogliamo che non ti picchi troppo se succede. Perché mentre sicuramente non è un buon evento, è fissabile se segui i passaggi giusti. Che ti porteremo adesso.
1. Scegli il tuo plug-in anti-malware di protezione
Che tu pensi di avere o meno malware nascosto sul tuo sito, il primo passo è la scelta del software anti-malware. Per gli utenti di WordPress, due delle migliori scelte sono Wordfence e Sucuri. Entrambi sono processati, testati e fidati per proteggere i siti WordPress. Ed entrambi offrono versioni gratuite stellari di cui decine di migliaia di utenti si fidano, oltre alle versioni premium più avanzate.
Non puoi davvero sbagliare neanche con. Ma per questo articolo, useremo Wordfence come esempio.
Inoltre, potresti scegliere alcuni checker di URL esterni come virust.
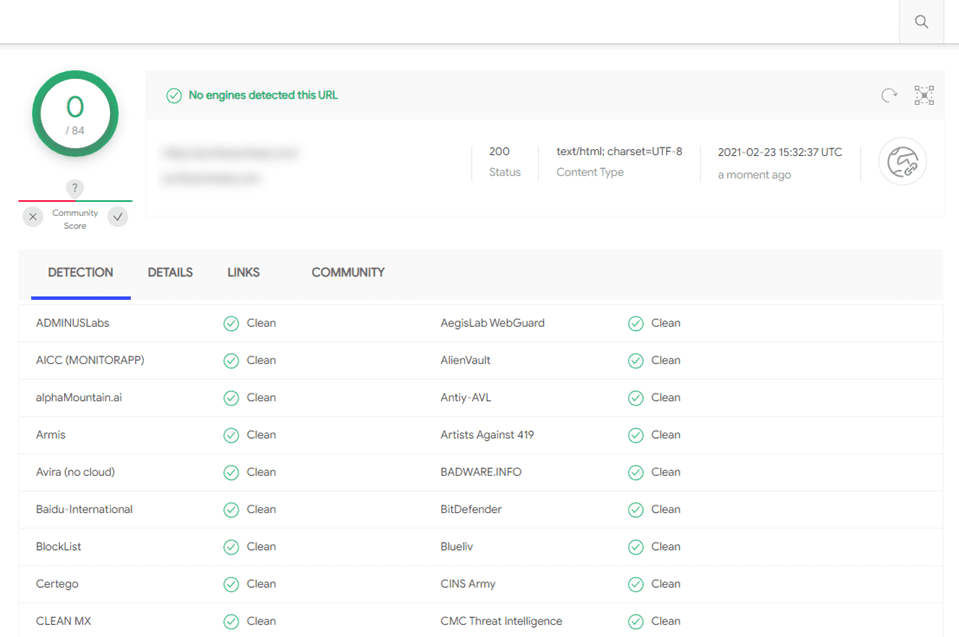
Questi tipi di servizi eseguono i tuoi file URL e pubblici attraverso vari database. Questi URL indicizzano e indicano se sono stati taggati come compromessi o sospettosi. Se non torni pulito, né Wordfence o Sucuri può aiutarti a risolverlo nei seguenti passaggi.
2. Come scansionare il tuo sito Web per malware
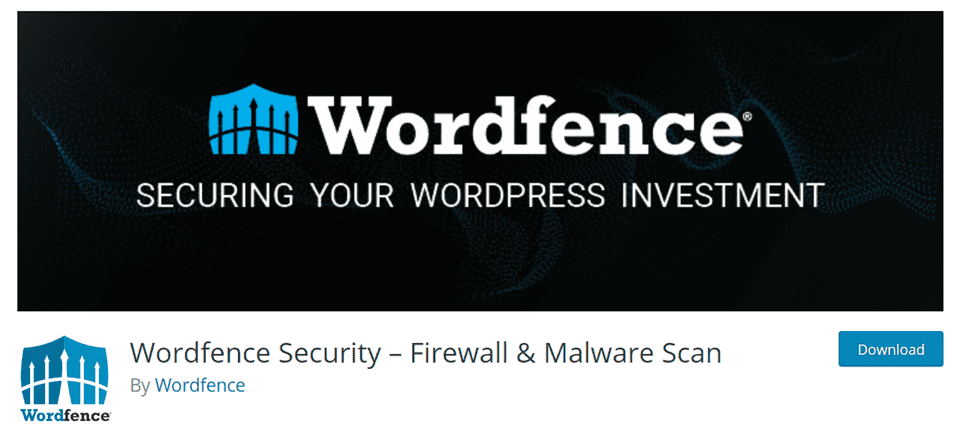
Indipendentemente da ciò che dicono i siti Web esterni, vorrai eseguire una scansione malware con un plug -in WordPress in modo che possa andare in profondità all’interno del file system. Come abbiamo detto prima, useremo Wordfence per questo esempio. Puoi scaricarlo e installarlo da WordPress.repository org.
La dashboard WordFence standard che vedi è piuttosto utile e
Domande:
- Come puoi prevenire gli attacchi di malware sul tuo sito web?
Utilizzando un ottimo firewall, software aggiornato e password complesse. - Cosa offre il servizio di protezione del sito Web?
Offre l’indurimento completo della protezione del sito Web con protezione continua, prevenzione delle lista nette e reporting quotidiani. - Come viene il malware nascosto in genere installato su un sito Web?
Il malware nascosto può essere installato tramite vari mezzi, come attacchi di forza bruta, scaricare file infetti, fare clic su collegamenti di phishing o vulnerabilità in plug -in e temi obsoleti. - Qual è il primo passo per scansionare il tuo sito Web per malware?
Scegli un plug-in di protezione anti-malware come Wordfence o Sucuri. - Quali sono alcuni Chegger URL esterni che puoi utilizzare?
Virustotal è un esempio di un controllo dell’URL esterno. - Come puoi andare in profondità nel tuo file system per scansionare il malware?
Usa un plug -in WordPress come WordFence per eseguire una scansione completa del tuo sito Web. - Cosa dovresti fare se la scansione rileva malware?
Seguire i passaggi forniti dal plug-in anti-malware per pulire e rimuovere il malware. - Può essere risolto il malware nascosto?
Sì, il malware nascosto può essere risolto seguendo i passaggi giusti e utilizzando gli strumenti appropriati. - Come possono gli hacker accedere al tuo sito web?
Gli hacker possono ottenere l’accesso attraverso attacchi di forza bruta, file compromessi o sfruttando le vulnerabilità nel software del sito Web. - È possibile prevenire malware sul tuo sito Web?
Sebbene non sia sempre possibile prevenire completamente il malware, adottare misure di sicurezza come l’utilizzo di password forti e mantenere aggiornato il software può ridurre notevolmente il rischio.
Come scansionare il tuo sito Web WordPress per malware nascosto
Può essere difficile riprendersi da un attacco di malware; impedire che accada in primo luogo utilizzando un ottimo firewall, software aggiornato e password complesse.
Indurimento del sito Web
Difendi il tuo sito Web da malware e hacker. Aiutati a prevenire, rilevare e recuperare dalle minacce con i servizi di sicurezza del sito Web adatti alla tua azienda.
$ Solo $ 29.95 /mese
Servizio di protezione del sito Web
Il tuo sito web è come una vetrina online per la tua attività. Funziona 24 ore su 24, 7 giorni su 7 per aiutarti a connetterti con i clienti, raccogliere lead e generare vendite. Continua a funzionare senza intoppi facendo quello che puoi per proteggerlo. Mantieni il tuo sito Web al sicuro da hacker e altre minacce di terze parti.
Proteggi la tua attività dagli attacchi informatici con protezione mensile. Con la protezione completa della protezione del sito Web, riduci al minimo il rischio, aumenta la sicurezza e aiuta a mantenerlo libero da eventuali danni dannosi. Quando opterai per i servizi di sicurezza del sito Web, scansioneremo il tuo sito Web per eventuali virus, bug o codice dall’aspetto insolito e pulirli per te, in modo da poter concentrarti su ciò che fai meglio.
Protezione continua
Scansioni giornaliere per rilevare e rimuovere qualsiasi malware nascosto.
Prevenzione della lista nera
Controlli continui per garantire che il tuo sito Web non sia inserito nella lista nera di Google.
Rapporti quotidiani
Rapporti giornalieri di qualsiasi malware e riparazioni che sono state fatte.
Come scansionare il tuo sito Web WordPress per malware nascosto
Molte persone sentono la parola hack E pensa a qualcuno seduto in un seminterrato oscuro in una felpa con cappuccio, digitando il codice in una riga di comando, prendendo di mira un sito Web rompendo i firewall e schivando i robot di sicurezza come loro’re di un supercading in fuga fino a quando il sito non è rotto e abbattuto da Internet. Ma quello’non è la realtà. In verità, a hack è generalmente malware quello’S è stato inseritamente inserito nel tuo sito web’S server di un bot che ha trovato una vulnerabilità di qualche tipo. E oltre a ciò, ci sono buone probabilità che se il tuo sito Web sia stato violato (Leggi: infetto da malware nascosto), non’non lo so nemmeno. Ma noi’re qui per assicurarti di sapere come ripulirlo con una scansione di malware WordPress.
Sommario
- 1 Come viene installato il malware nascosto?
- 2 1. Scegli il tuo plug-in anti-malware di protezione
- 3 2. Come scansionare il tuo sito Web per malware
- 4 3. Come gestire i risultati della scansione del malware
- 5 4. Cosa fare dopo aver trovato malware nascosto
- 6 Avvolgimento con la scansione di WordPress per malware
Come viene installato il malware nascosto?
Gli hacker possono accedere al tuo sito in diversi modi. Uno dei più comuni è noto come un attacco di forza bruta, in cui una botnet prova varie combinazioni di nome utente/password fino a quando non si funziona e li fa entrare. Una volta che hanno accesso al tuo sito, possono fare ciò che vogliono e installare qualsiasi codice dannoso che desiderano.
Potrebbe essere installato da un file scaricato sulla macchina locale che conteneva malware che ha trovato la sua strada per il server. Potresti aver pari (ovviamente) che hai fatto clic su un link di phishing o essere reindirizzato da un sito Web compromesso a uno che sembrava legittimo.
Esistono anche intere reti di robot che cercano su Internet i siti Web WordPress con vulnerabilità specifiche. Come plug-in obsoleti, temi con exploit specifici e non patch, server che eseguono vecchie versioni di PHP e così via.
Avere malware nascosto sul tuo sito potrebbe significare che hai intrapreso un’azione che ha causato la sua installazione, ma non sempre. Queste cose accadono a tutti noi ad un certo punto e vogliamo che non ti picchi troppo se succede. Perché mentre è’non è assolutamente un buon evento, esso’S Fissable Se si seguono i passaggi giusti. Che noi’ti porterà adesso.
1. Scegli il tuo plug-in anti-malware di protezione
Che tu pensi di avere o meno malware nascosto sul tuo sito, il primo passo è la scelta del software anti-malware. Per gli utenti di WordPress, due delle migliori scelte sono Wordfence e Sucuri. Entrambi sono processati, testati e fidati per proteggere i siti WordPress. Ed entrambi offrono versioni gratuite stellari di cui decine di migliaia di utenti si fidano, oltre alle versioni premium più avanzate.
Puoi’non va davvero male con entrambi. Ma per questo articolo, noi’sta per usare WordFence come esempio.
Inoltre, potresti scegliere alcuni checker di URL esterni come virust.
Questi tipi di servizi eseguono i tuoi file URL e pubblici attraverso vari database. Questi indicizzano URL e indicano se loro’ve è stato taggato come compromesso o sospetto. Se indossi’Torna pulito, o wordfence o sucuri può aiutarti a risolverlo nei seguenti passaggi.
2. Come scansionare il tuo sito Web per malware
Indipendentemente da ciò che dicono i siti Web esterni, vorrai eseguire una scansione malware con un plug -in WordPress in modo che possa andare in profondità all’interno del file system. Come abbiamo detto prima, useremo Wordfence per questo esempio. Puoi scaricarlo e installarlo da WordPress.repository org.
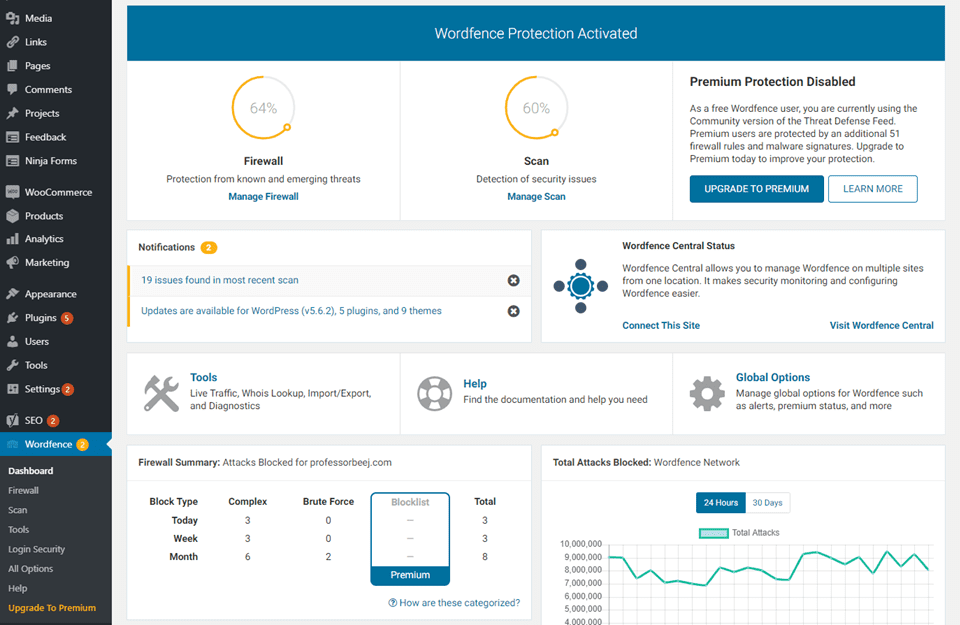
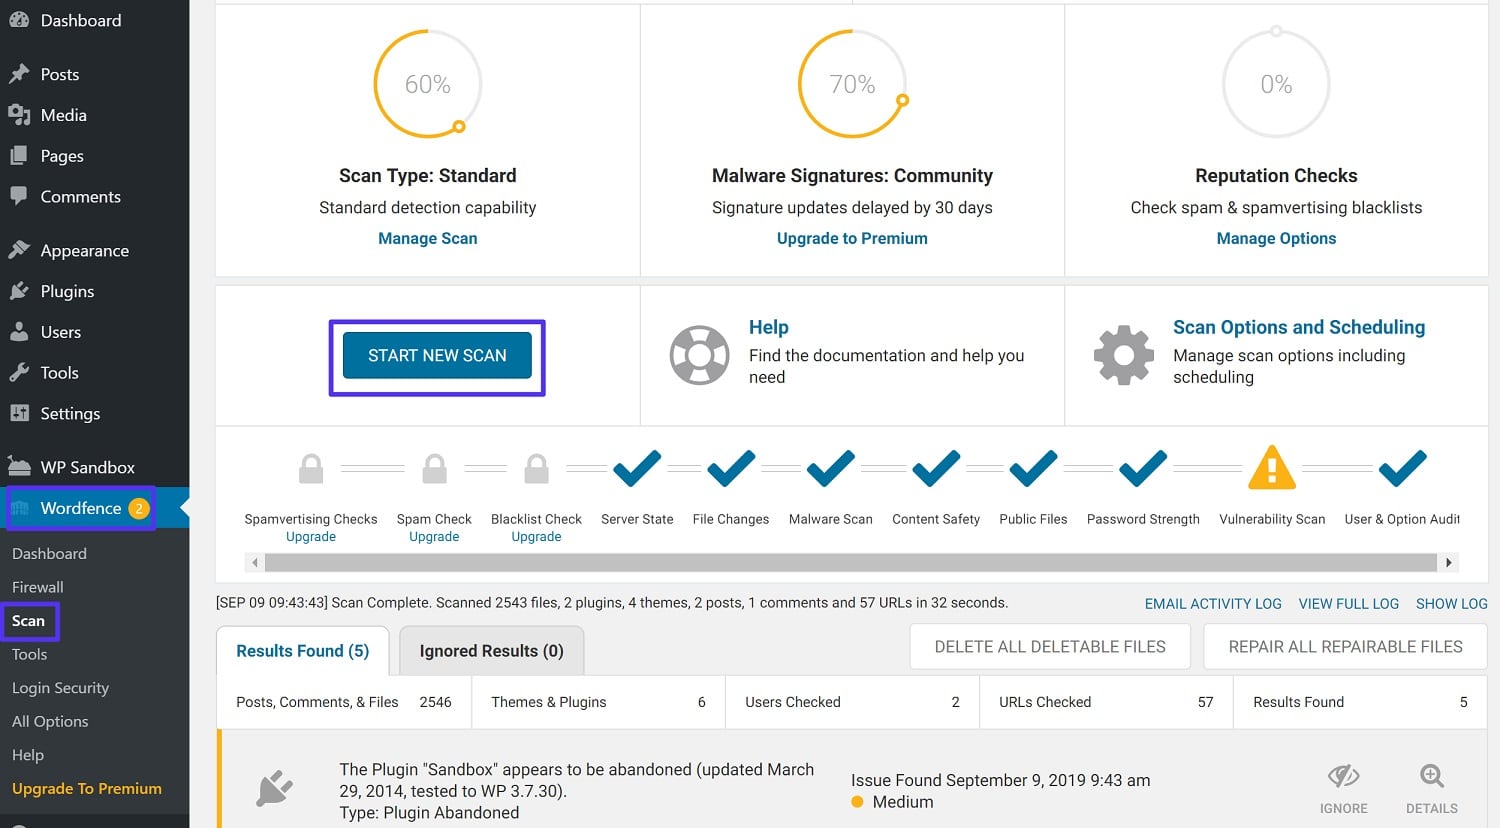
La dashboard WordFence standard che vedi è piuttosto utile e appare sotto WordFence – Dashboard Nel tuo pannello di amministrazione WP. Puoi vedere un riepilogo della protezione fino a quel momento, il numero di scansioni, il numero di problemi nella scansione più recente e altro ancora.
Quando entri in WordFence – Scansione, Vedi molti dati. Ma ciò’è facile da digerire una volta che sai cosa’sta guardando.
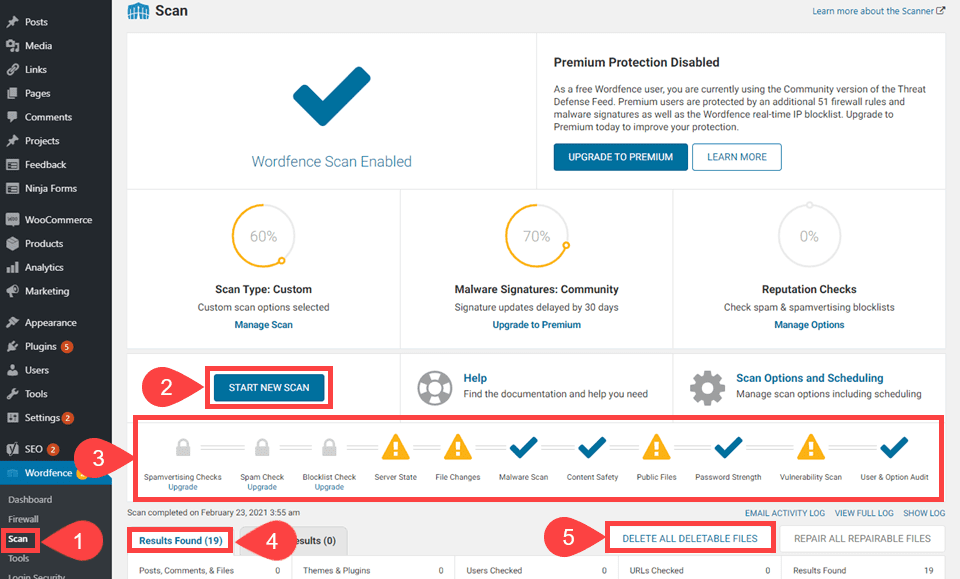
Quando premi il Avvia nuova scansione (2) pulsante, wordfence si fa strada attraverso una sequenza temporale (3) di vari criteri. (Diciamo una sequenza temporale perché controlla in questo ordine.) Dopo la scansione, si vede un registro dettagliato dei risultati in Risultati trovati (4) scheda e le azioni che puoi intraprendere a destra (5).
3. Come gestire i risultati della scansione del malware
Una volta che vedi i tuoi risultati, esso’è il momento di analizzare e agire su di loro. Ma anche prima, devi sapere cosa’S che dice.
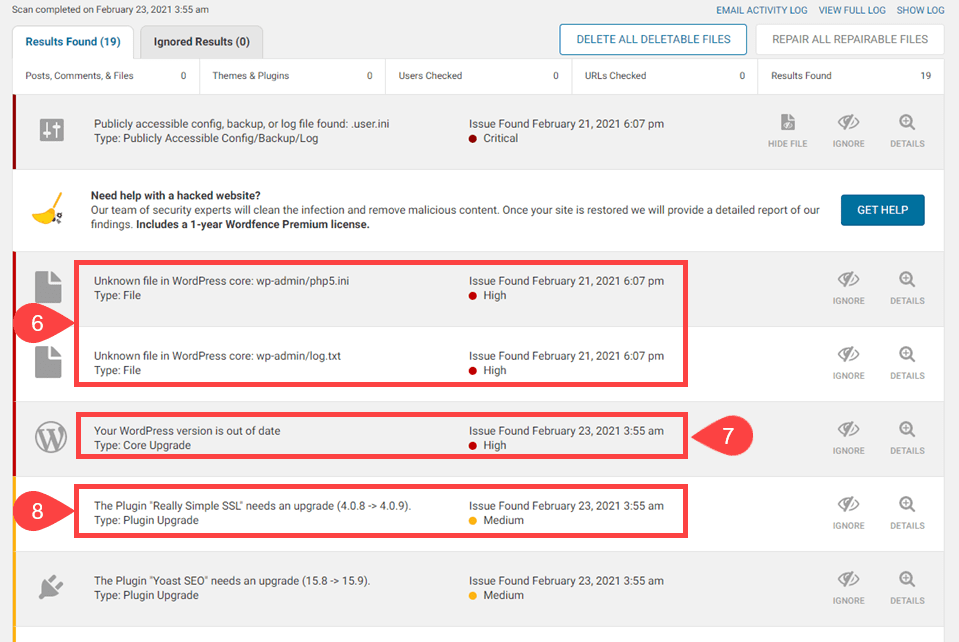
Se vedi un messaggio etichettato Priorità alta con un punto rosso (6), Devi dare un’occhiata al più presto. Soprattutto se lo vedi dire che c’è un file sconosciuto in wordpress core. Questa è una cattiva notizia. Fortunatamente, Wordfence ti fa Elimina tutti i file eliminabili (5) con il clic di un pulsante.
Dovresti sempre eseguire il backup del tuo sito prima di farlo, tuttavia, solo per assicurarti che tu’non rimuove nulla di necessario. Wordfence ti ricorda persino di farlo.
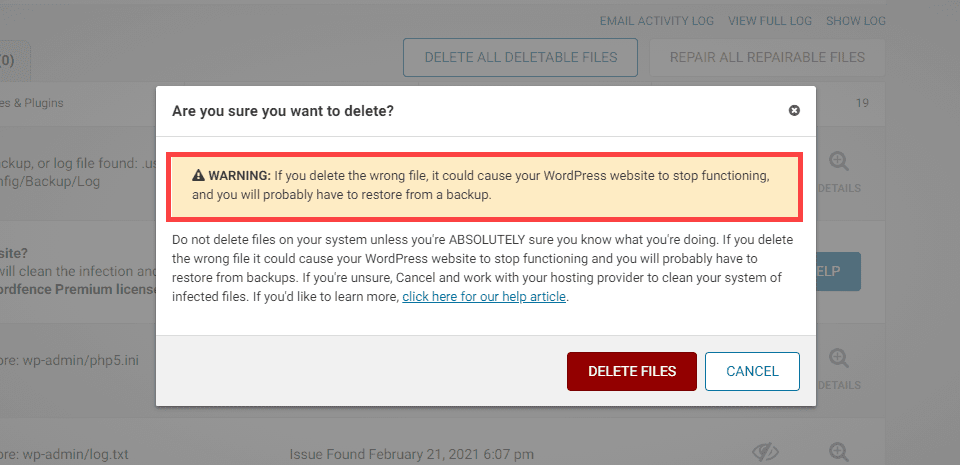
Una volta quello’s fatto e premi Cancella file per avere wordfence che si prenderà cura di loro. A questo punto, Il tuo sito dovrebbe essere privo di malware nascosto. Se vuoi controllare ancora più in profondità, esegui una scansione con Sucuri per vedere se raccoglie qualcosa che Wordfence manca. Inoltre, puoi iscriverti alla versione premium di entrambi per ottenere una scansione più profonda.
I file infetti da malware sono spariti. Quindi devi solo affrontare problemi che sono meno pressanti e molto probabilmente non per i malware. (Sebbene siano altrettanto importanti a modo loro).
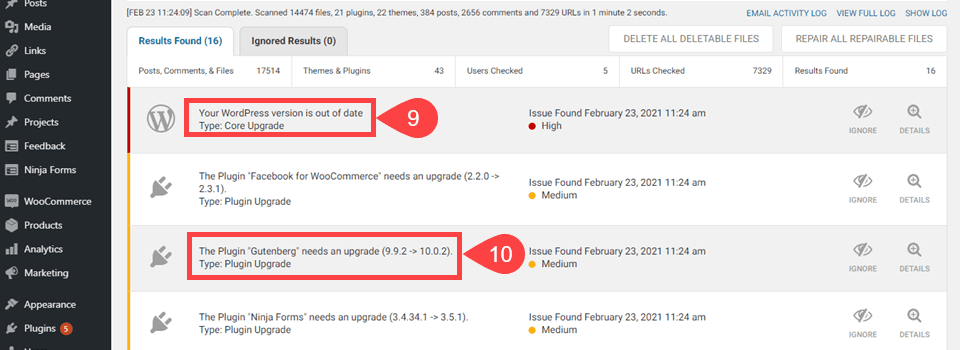
In questo caso, la versione WordPress è obsoleta (9). Wordfence ne avverte perché le versioni del WP obsolete possono contenere gravi problemi di sicurezza che non hanno’Sono stato ancora patchato. Se tu’essere fuori appuntamento, allora tu’essere un’anatra seduta per malware. Inoltre, Wordfence ti racconta di plug -in e versioni tema (10). Per lo stesso identico motivo.
Si noti che l’aggiornamento del core WP è contrassegnata con la massima priorità. Gli aggiornamenti del plugin sono medi. Questo perché in termini di sito Web WordPress trucchi, Le persone dietro di loro hanno molte più probabilità di indirizzare il nucleo del software che tutti usano. Non un singolo plug -in o tema che solo un manuale di uso in confronto. Succede, però, quindi’vale la pena tenere d’occhio.
4. Cosa fare dopo aver trovato malware nascosto
Fa male trovare malware sul tuo sito. Esso’è spaventoso per te e per i tuoi clienti e clienti. Dopo aver pulito il tuo sito e far via il malware e scattare via gli hacker, puoi seguire alcuni semplici passaggi per sostenere le tue difese.
- Cambia tutte le tue password. Probabilmente non don’t so Come Il malware è arrivato lì. Ma ciò’è possibile e probabile che le password dell’amministratore e dell’utente siano state compromesse in qualche modo. Quindi devi cambiarli tutti. Usa questo plugin per farlo e avviserà tutti alla loro e -mail registrata.
- Abilita autenticazione a due fattori (2FA). Avendo 2FA abilitato sul tuo sito, significa che anche se una password è compromessa, l’attaccante sarà improbabile di arrivare ulteriormente nel tuo sito. Questo passaggio sta diventando obbligatorio all’aumentare degli attacchi ai siti WordPress.
- Audit i tuoi utenti registrati. Solo per essere al sicuro, controlla gli utenti sul tuo sito che hanno il permesso di modificare file e autorizzazioni. Se un utente malintenzionato è entrato nel tuo sito e ha realizzato il proprio utente, 2FA e le password cambiano anche per loro. Quindi controlla se hai una talpa e ti srotola. E per rootli, intendiamo eliminare quell’utente e spurgerli dal tuo database.
- Eseguire il backup del tuo sito. Ora che sei certo che il tuo sito web è pulito, eseguiti il backup. In questo modo, hai una base solida e sterile da cui ricominciare se qualcuno va di nuovo le banane.
- Esegui scansioni di malware regolari. Spero che manterrai WordFence o qualunque plug -in di sicurezza usi installato. Impostalo per scansionare automaticamente il tuo sito e per e -mail i risultati. La versione gratuita di Wordfence lo farà per te.
Avvolgimento con la scansione di WordPress per malware
Malware, hacking, virus, attacchi di forza bruta … tutti sono spaventosi, ma loro’essere tutti molto gestibili. Puoi gestire qualsiasi codice dannoso sul tuo sito rimanendo calmo e eseguendo alcune scansioni. I professionisti della sicurezza là fuori rimangono aggiornati su tutte le ultime minacce, in modo che tutti possiamo fidarci di loro e dei loro plugin per mantenere al sicuro le nostre macchine e i nostri mezzi di sussistenza. Quindi, con una rapida installazione e pressione del pulsante, puoi scansionare il tuo sito WordPress per malware e riposare facilmente sapendo che il tuo sito è pulito come il giorno in cui l’hai installato.
Quali sono le tue esperienze nel dover scansionare WordPress per malware?
L’articolo ha presentato immagine di Aurielaki / Shutterstock.com
Come risolvere “Il sito in anticipo contiene malware” Errore

Se tu o i tuoi visitatori vedete un grande messaggio rosso che dice “Il sito in anticipo contiene malware” O “Il sito in anticipo contiene programmi dannosi” Quando provi a visitare il tuo sito, questo articolo spiegherà cosa’sta accadendo e mostrati come risolverlo.
Questo errore viene visualizzato in Google Chrome o quando gli utenti fanno clic su un link in Google Search quando Google ritiene che un sito Web contenga contenuti dannosi.
Se i visitatori vedono questo errore quando provano a visitare tuo Sito, probabilmente significa che qualcuno ha hackerato il tuo sito o altrimenti ha iniettato malware nel tuo sito.
In questo post, noi’Ti dirò come risolvere il problema, assicurarti che i visitatori possano accedere al tuo sito e limitare l’effetto negativo sulle classifiche dei motori di ricerca. Qui’è quello che tu’Imparerò:
Cosa fa “Il sito in anticipo contiene malware” Significare?
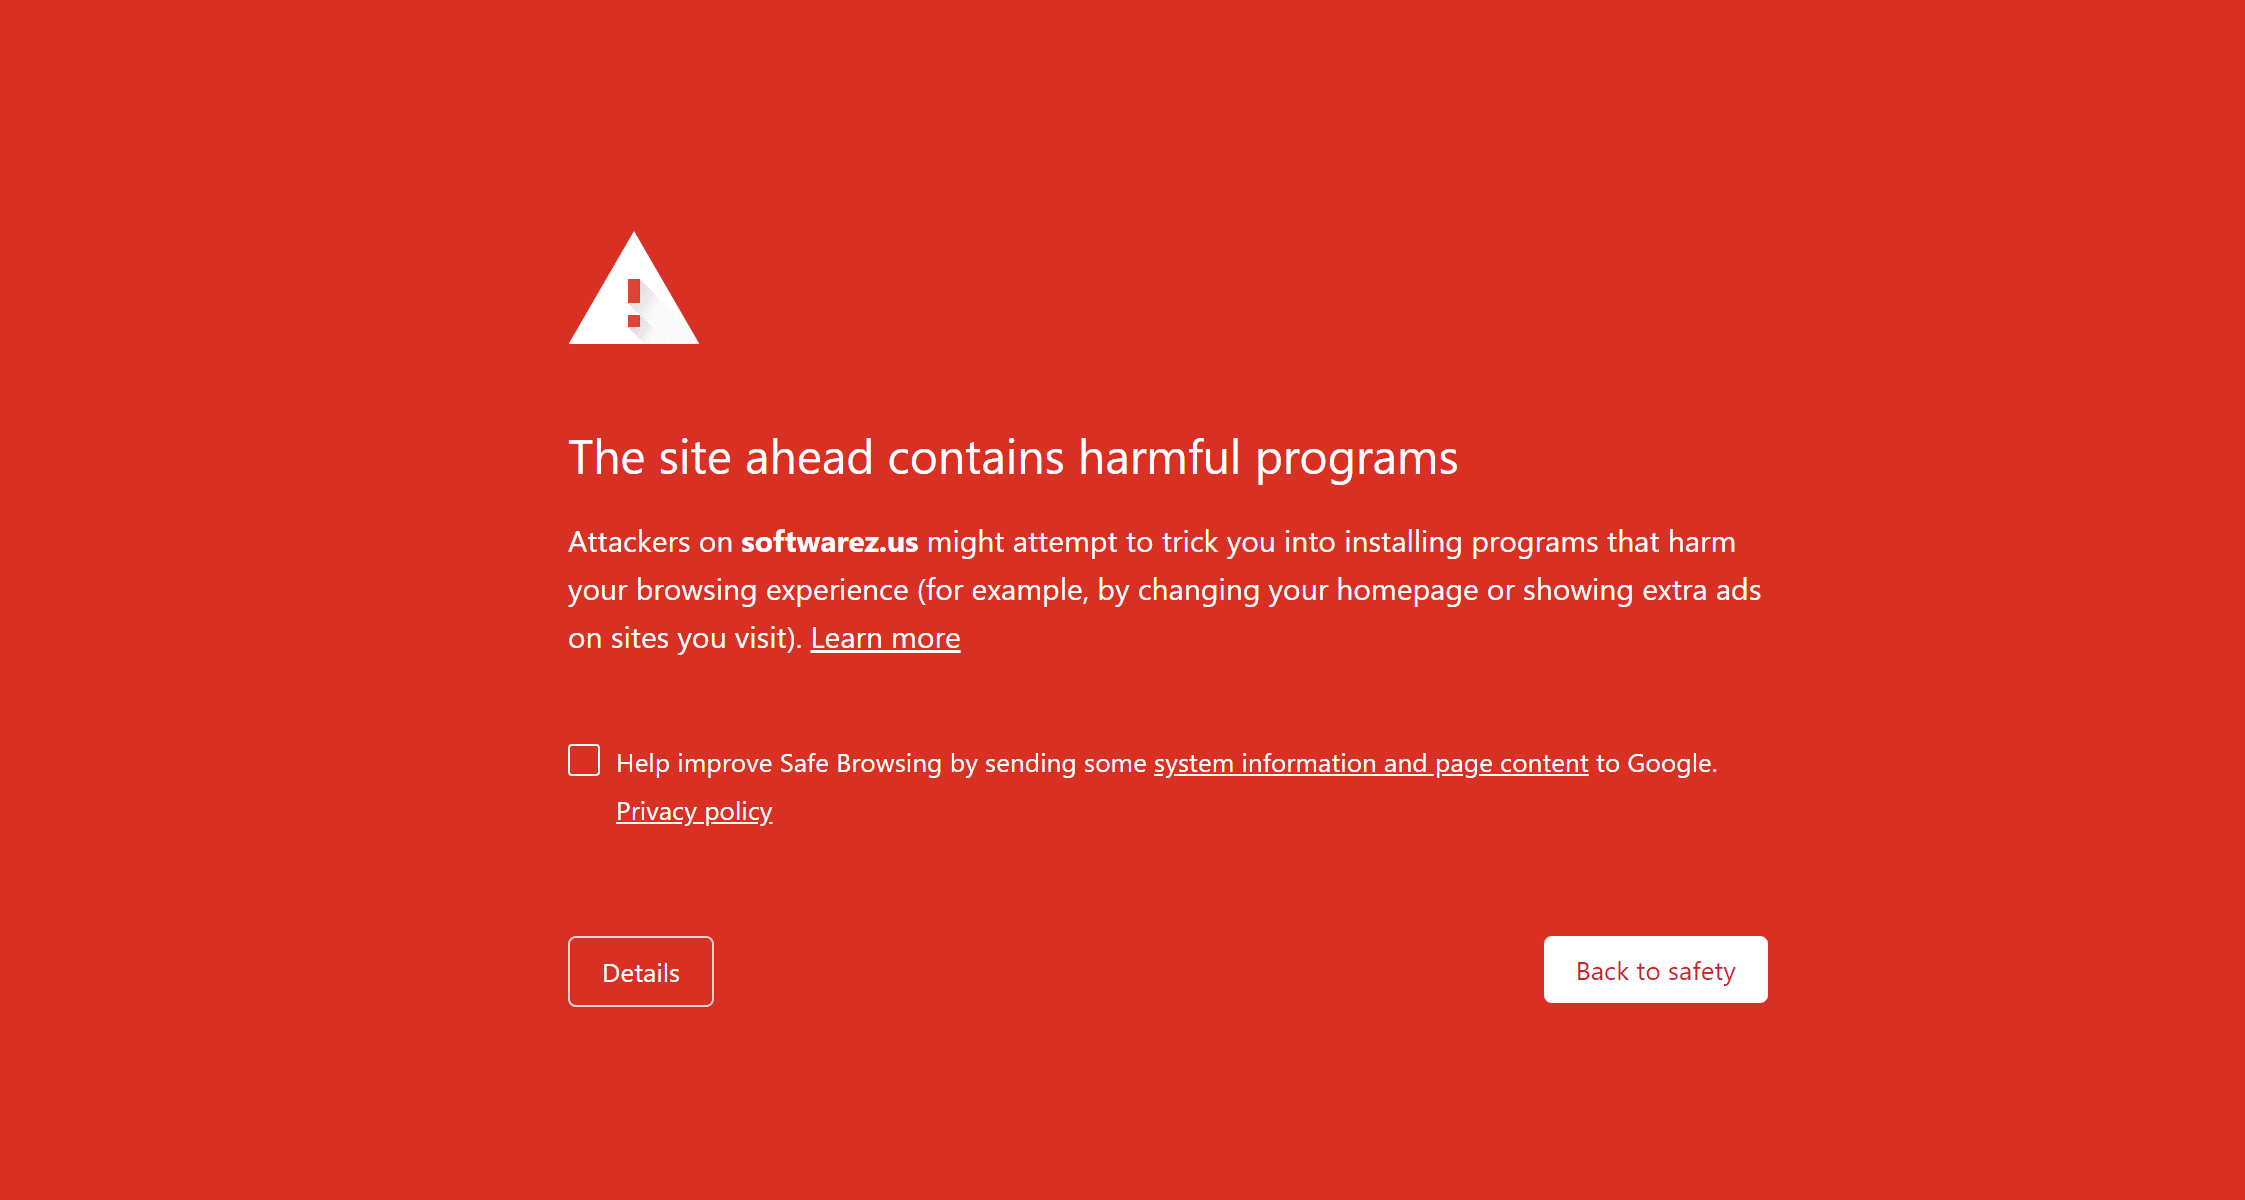
Per proteggere gli utenti, Google include uno strumento chiamato Navigazione Safe per impedire agli utenti di visitare accidentalmente siti che potrebbero danneggiare gli utenti’ computer. Se un visitatore cerca di accedere a un sito che Google ha contrassegnato, Google visualizzerà il grande avviso rosso sopra. Mentre è possibile che i visitatori bypassino l’avvertimento facendo clic Dettagli Button, la maggior parte delle persone starà lontano dai siti che Google ha contrassegnato.
Esistono diversi messaggi di errore, a seconda del problema esatto che Google ha riscontrato con un sito:
- Il sito in anticipo contiene malware
- Sito ingannevole davanti
- Il sito in anticipo contiene programmi dannosi
- Questa pagina sta cercando di caricare script da fonti non autenticate
- Continua a [nome del sito]?
Se vedi uno di questi messaggi quando provi ad accedere al tuo sito, esso’è un grosso problema e devi reagire rapidamente per risolvere il problema, altrimenti il traffico e le classifiche dei motori di ricerca saranno interessati negativamente.
Allora perché Google sta visualizzando questo messaggio a te e al tuo sito’S visitatori?
Bene, supponendo che tu non abbia’T includeva intenzionalmente malware (!) Sul tuo sito, la ragione più probabile è che un attore dannoso ha avuto accesso al tuo sito e sta utilizzando il tuo sito Web come vettore per infettare i tuoi visitatori’ computer con malware o altri programmi dannosi.
In quanto tale, la correzione prevede la pulizia del tuo sito di questo malware e quindi di dire a Google’Ve ha pulito tutto in modo che Google possa riconsiderare il tuo sito e rimuovere l’avvertimento.
Come risolvere “Il sito in anticipo contiene malware” Avvertimento
Ecco i passaggi che tu’VOGLIO PRENDERE PRENDERE ..
1. Verifica lo stato del tuo sito Web nella navigazione sicura
Per verificare che il tuo sito abbia davvero un problema, è possibile testare manualmente il tuo sito rispetto allo strumento di navigazione di Google Safe.
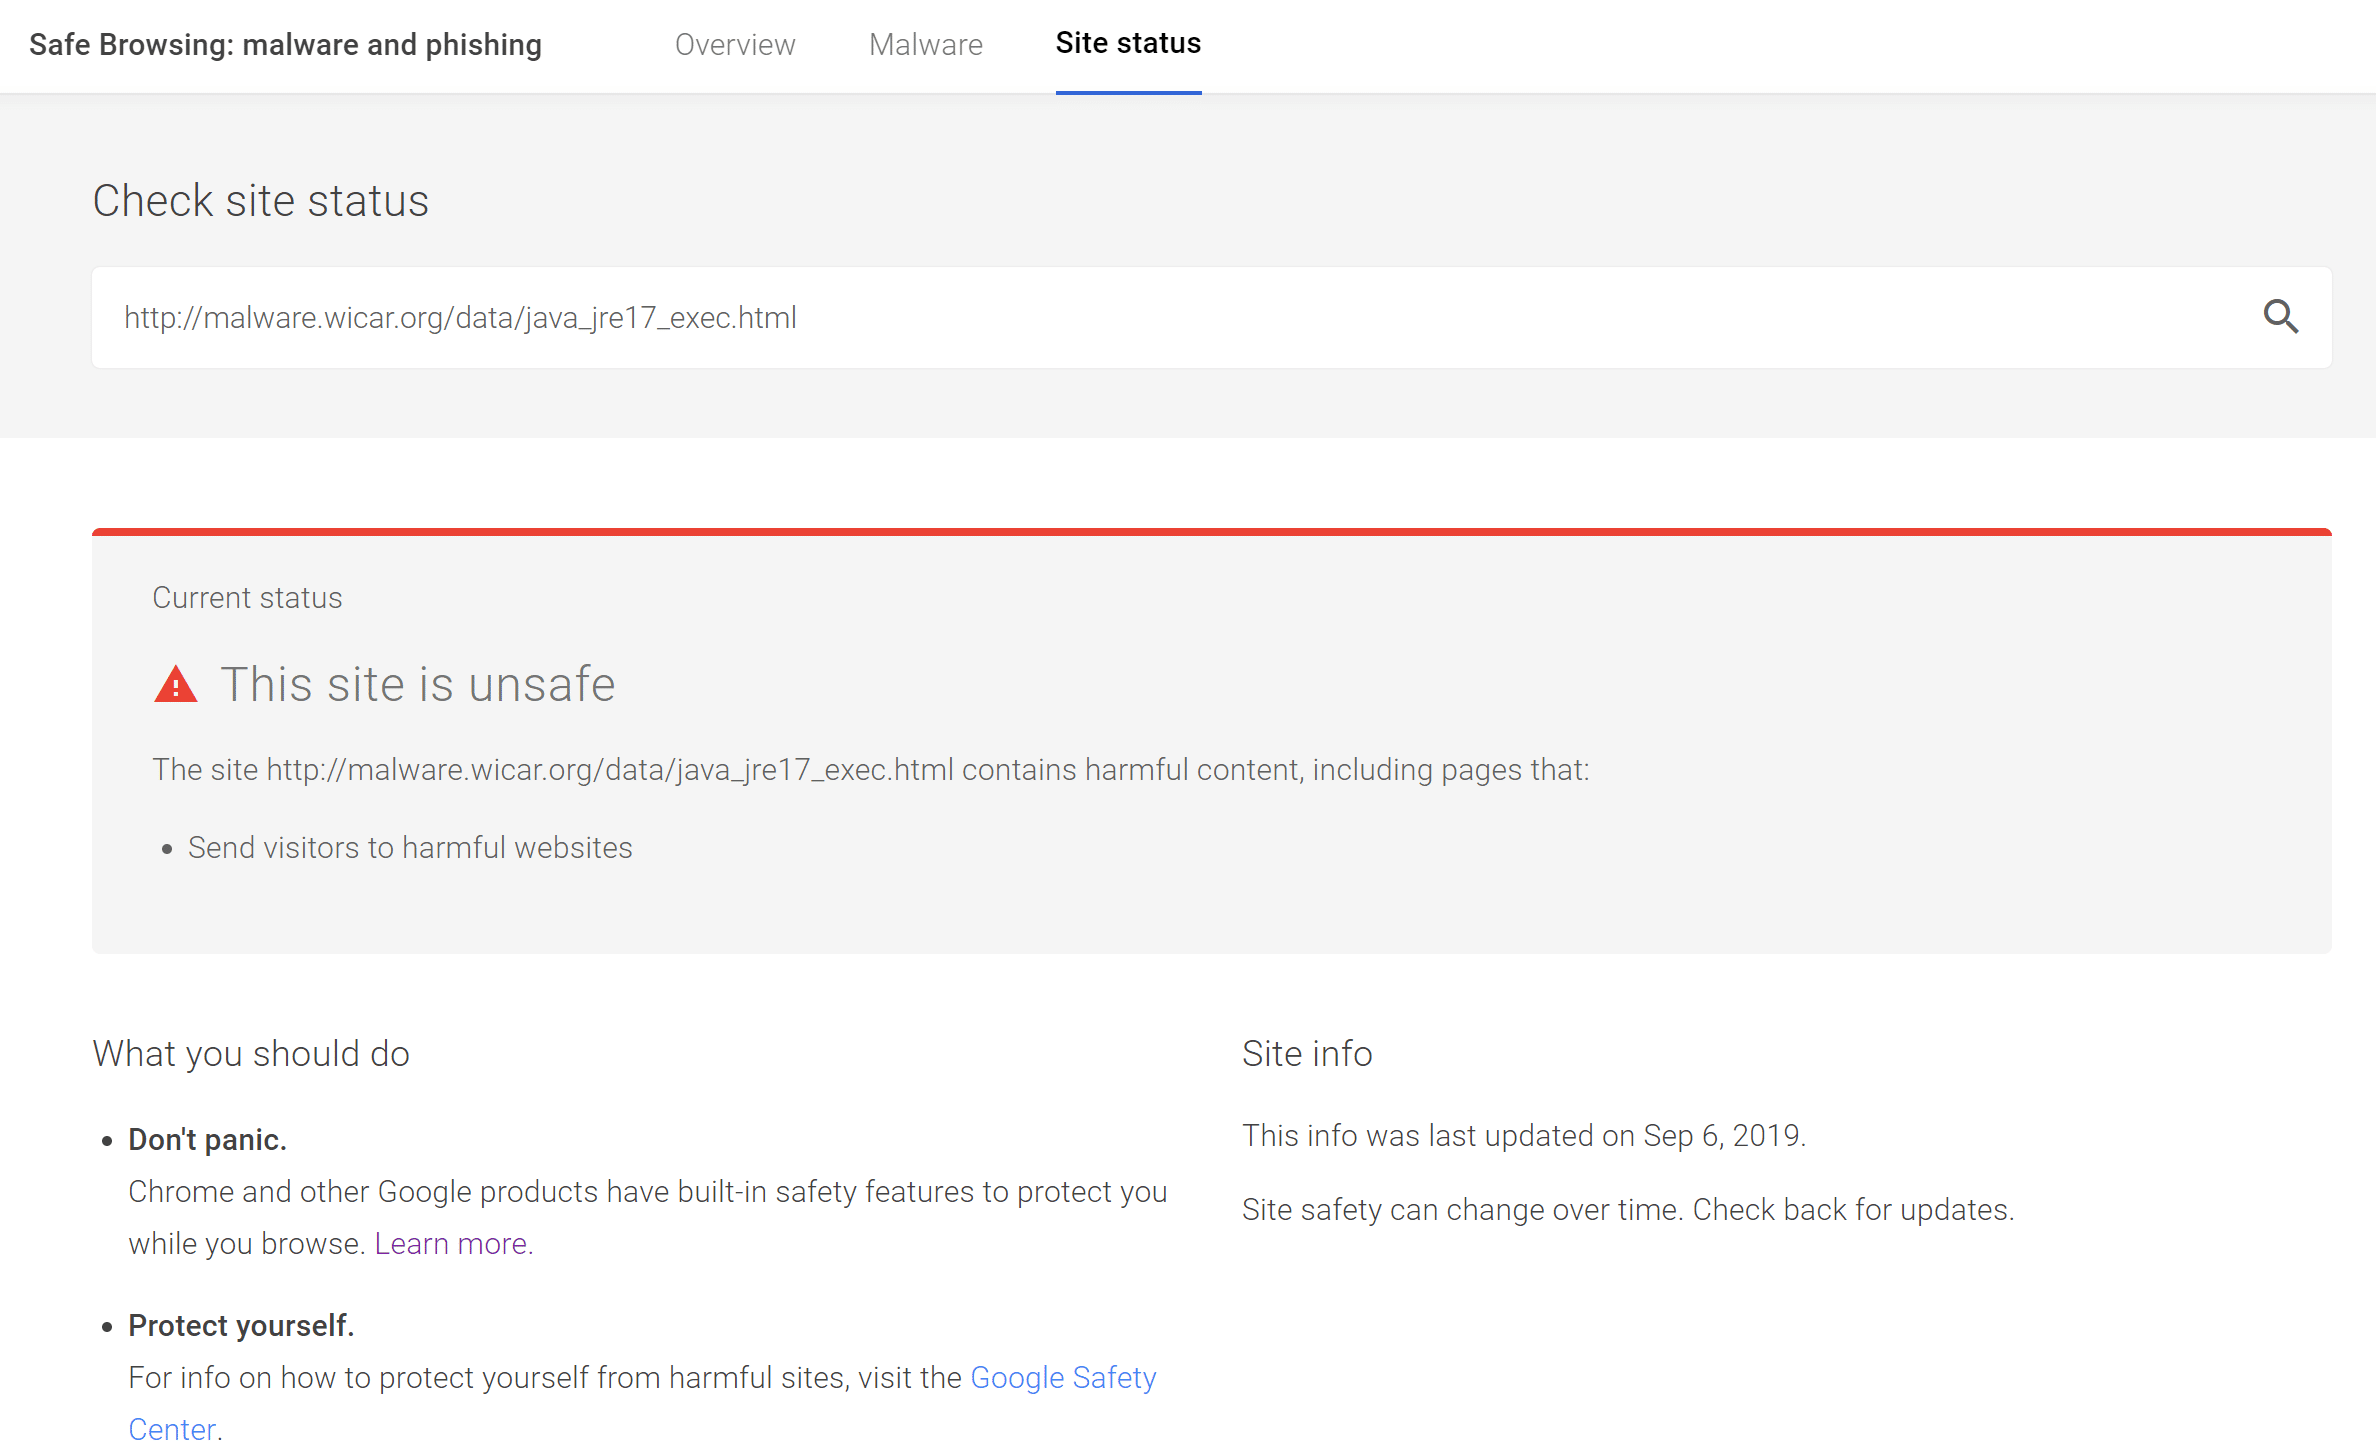
Se tu’RE Utilizzando Google Search Console, Google ti invierà anche un avviso nella console di ricerca ogni volta che aggiungono uno dei tuoi siti all’elenco di navigazione sicura.
2. Trova il codice dannoso che’s che causa il problema
Ci sono diversi modi per trovare malware sul tuo sito Web. È possibile utilizzare strumenti esterni, plugin o entrambi.
Ecco alcune ottime opzioni per iniziare ..
Console di ricerca di Google
Innanzitutto, se hai ricevuto un avviso da Google Search Console sul codice dannoso sul tuo sito, di solito fornisce alcune informazioni sul problema. A volte questo potrebbe essere un elenco di URL infetti, mentre altre volte Google potrebbe elencare il codice dannoso’s il problema:
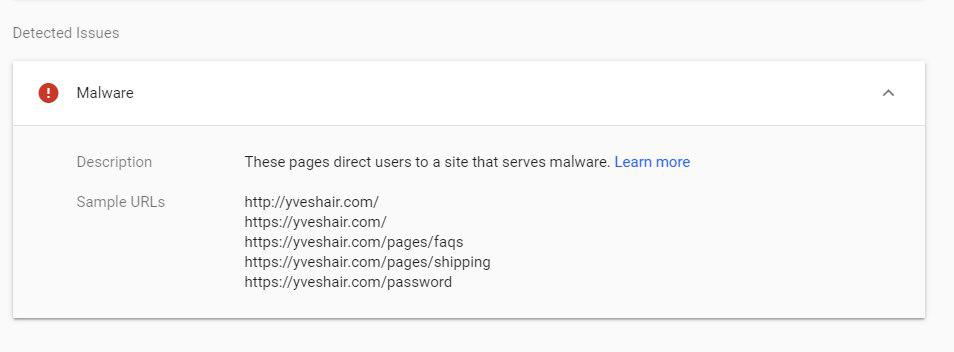
Puoi trovare un elenco di potenziali problemi in Problemi di sicurezza del Sicurezza e azioni manuali Sezione nella console di ricerca di Google. Se non hai’T ha già verificato il tuo sito con la console di ricerca di Google, puoi seguire questo tutorial di verifica del sito di Google.
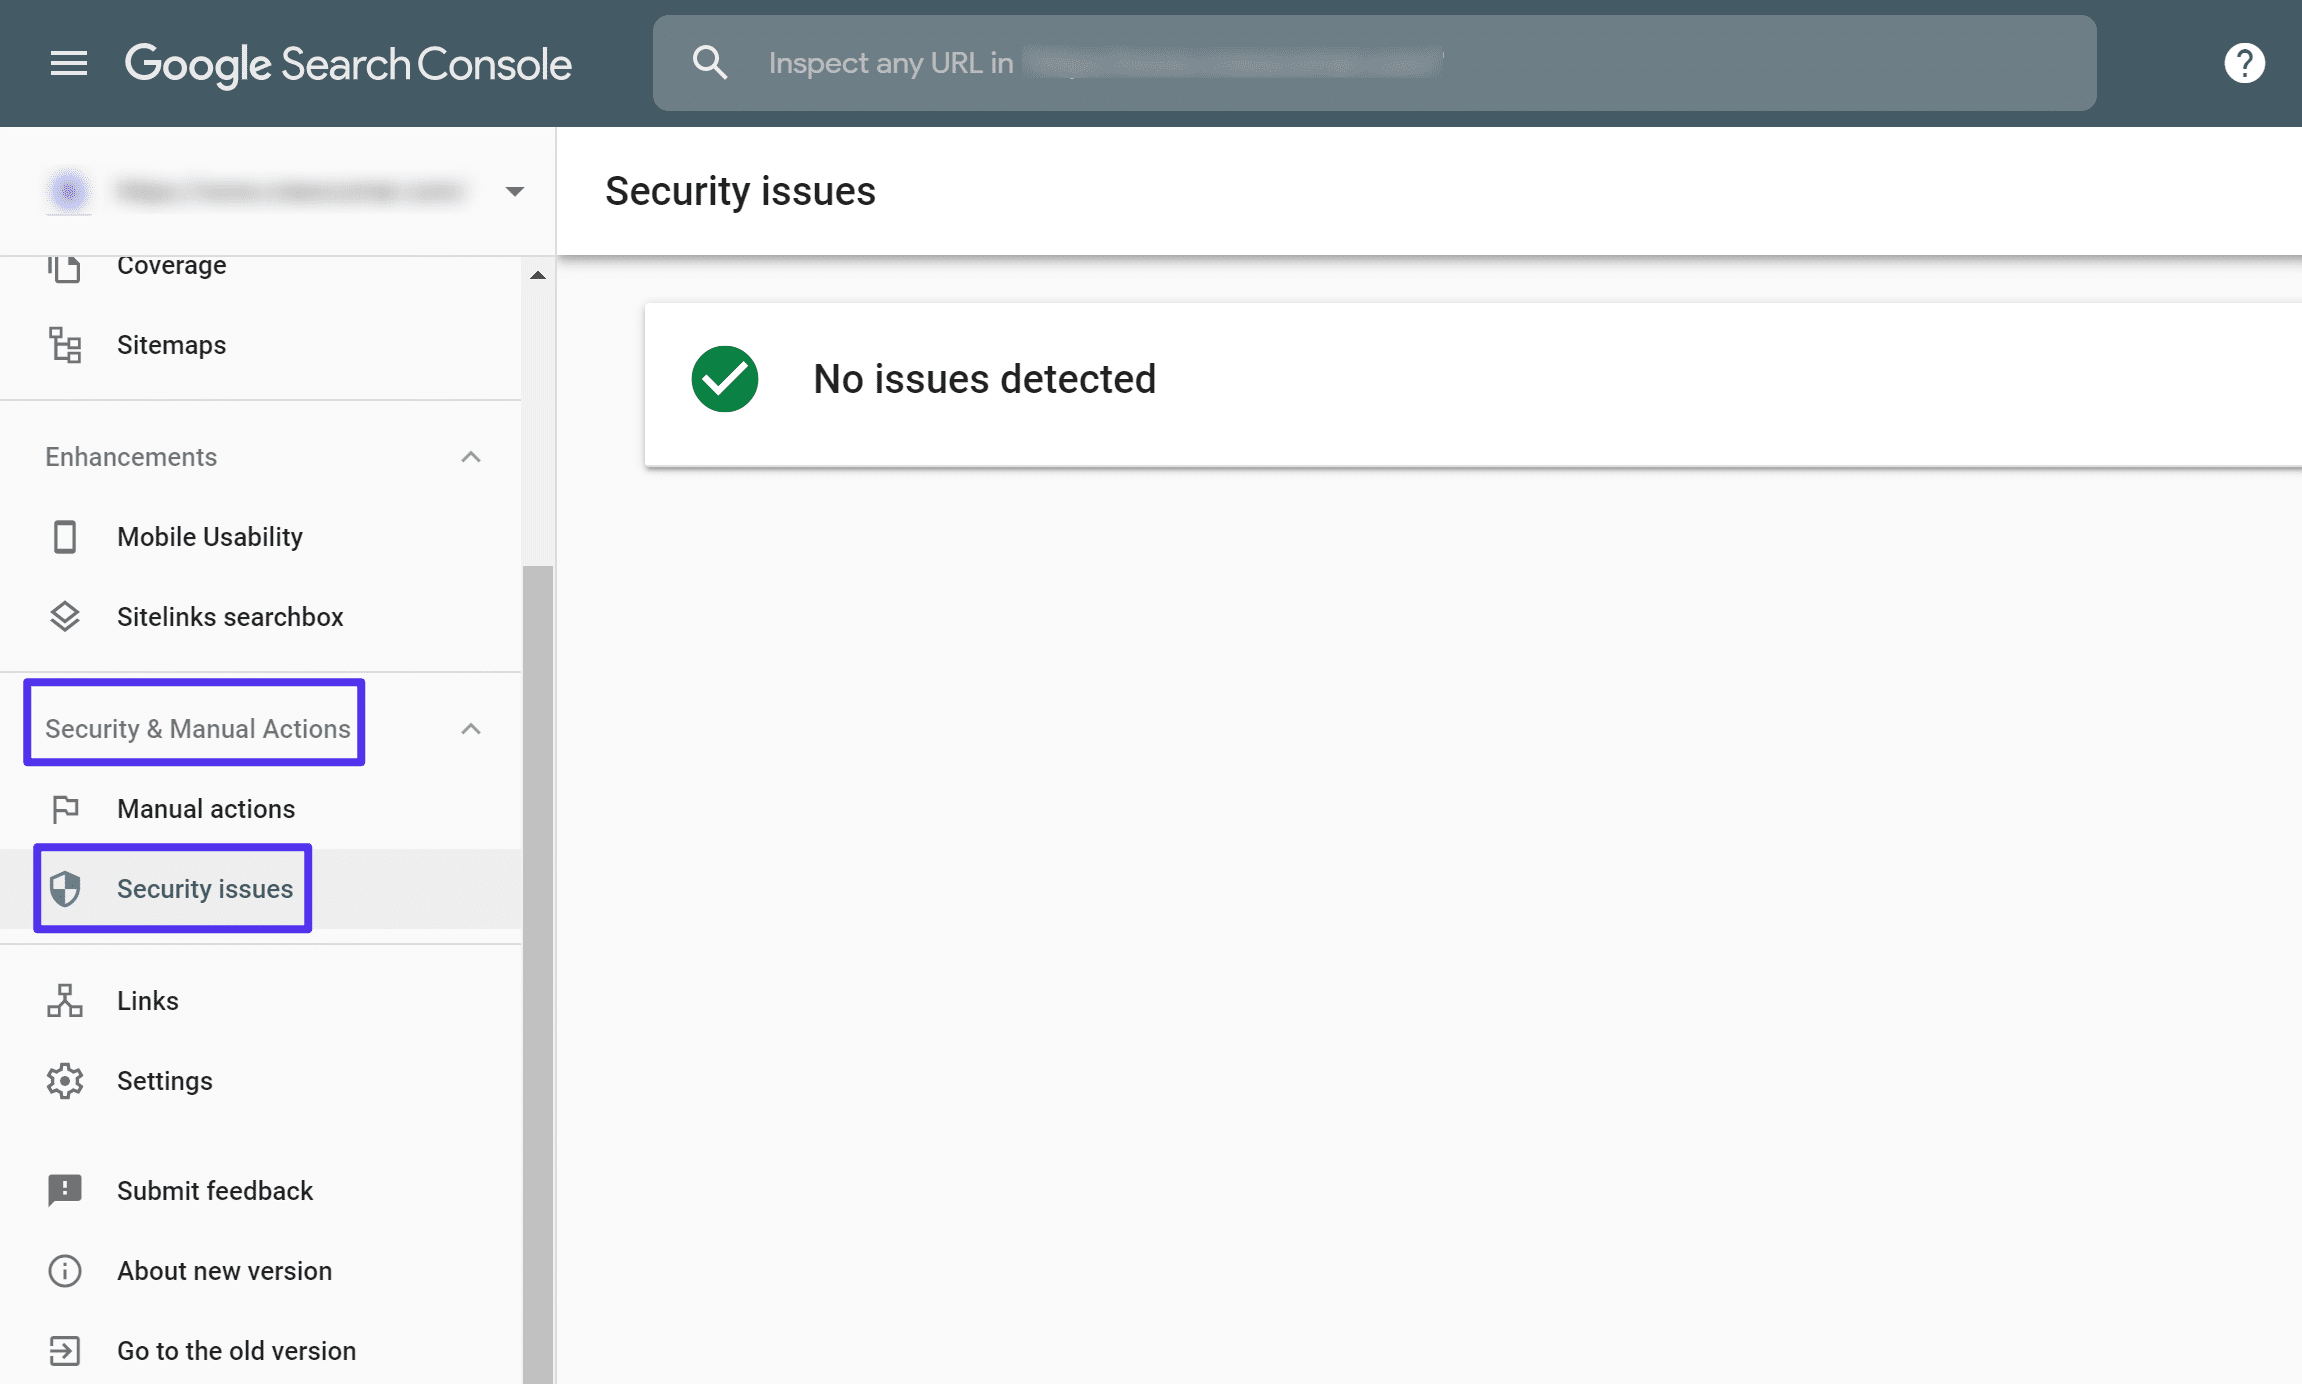
Sucuri SiteCheck
Sucuri è un popolare servizio di sicurezza del sito Web che fornisce uno scanner di malware gratuito chiamato Sucuri SiteCheck. Per usarlo, tutto ciò che fai è collegare il tuo sito Web e Sucuri eseguirà una varietà di controlli.
Nell’elenco dei problemi, puoi fare clic su Più dettagli Collegamento per espandere i dettagli e visualizzare il codice dannoso specifico in questione. Più tardi, questo ti aiuterà a rimuovere il codice dannoso dal tuo server.
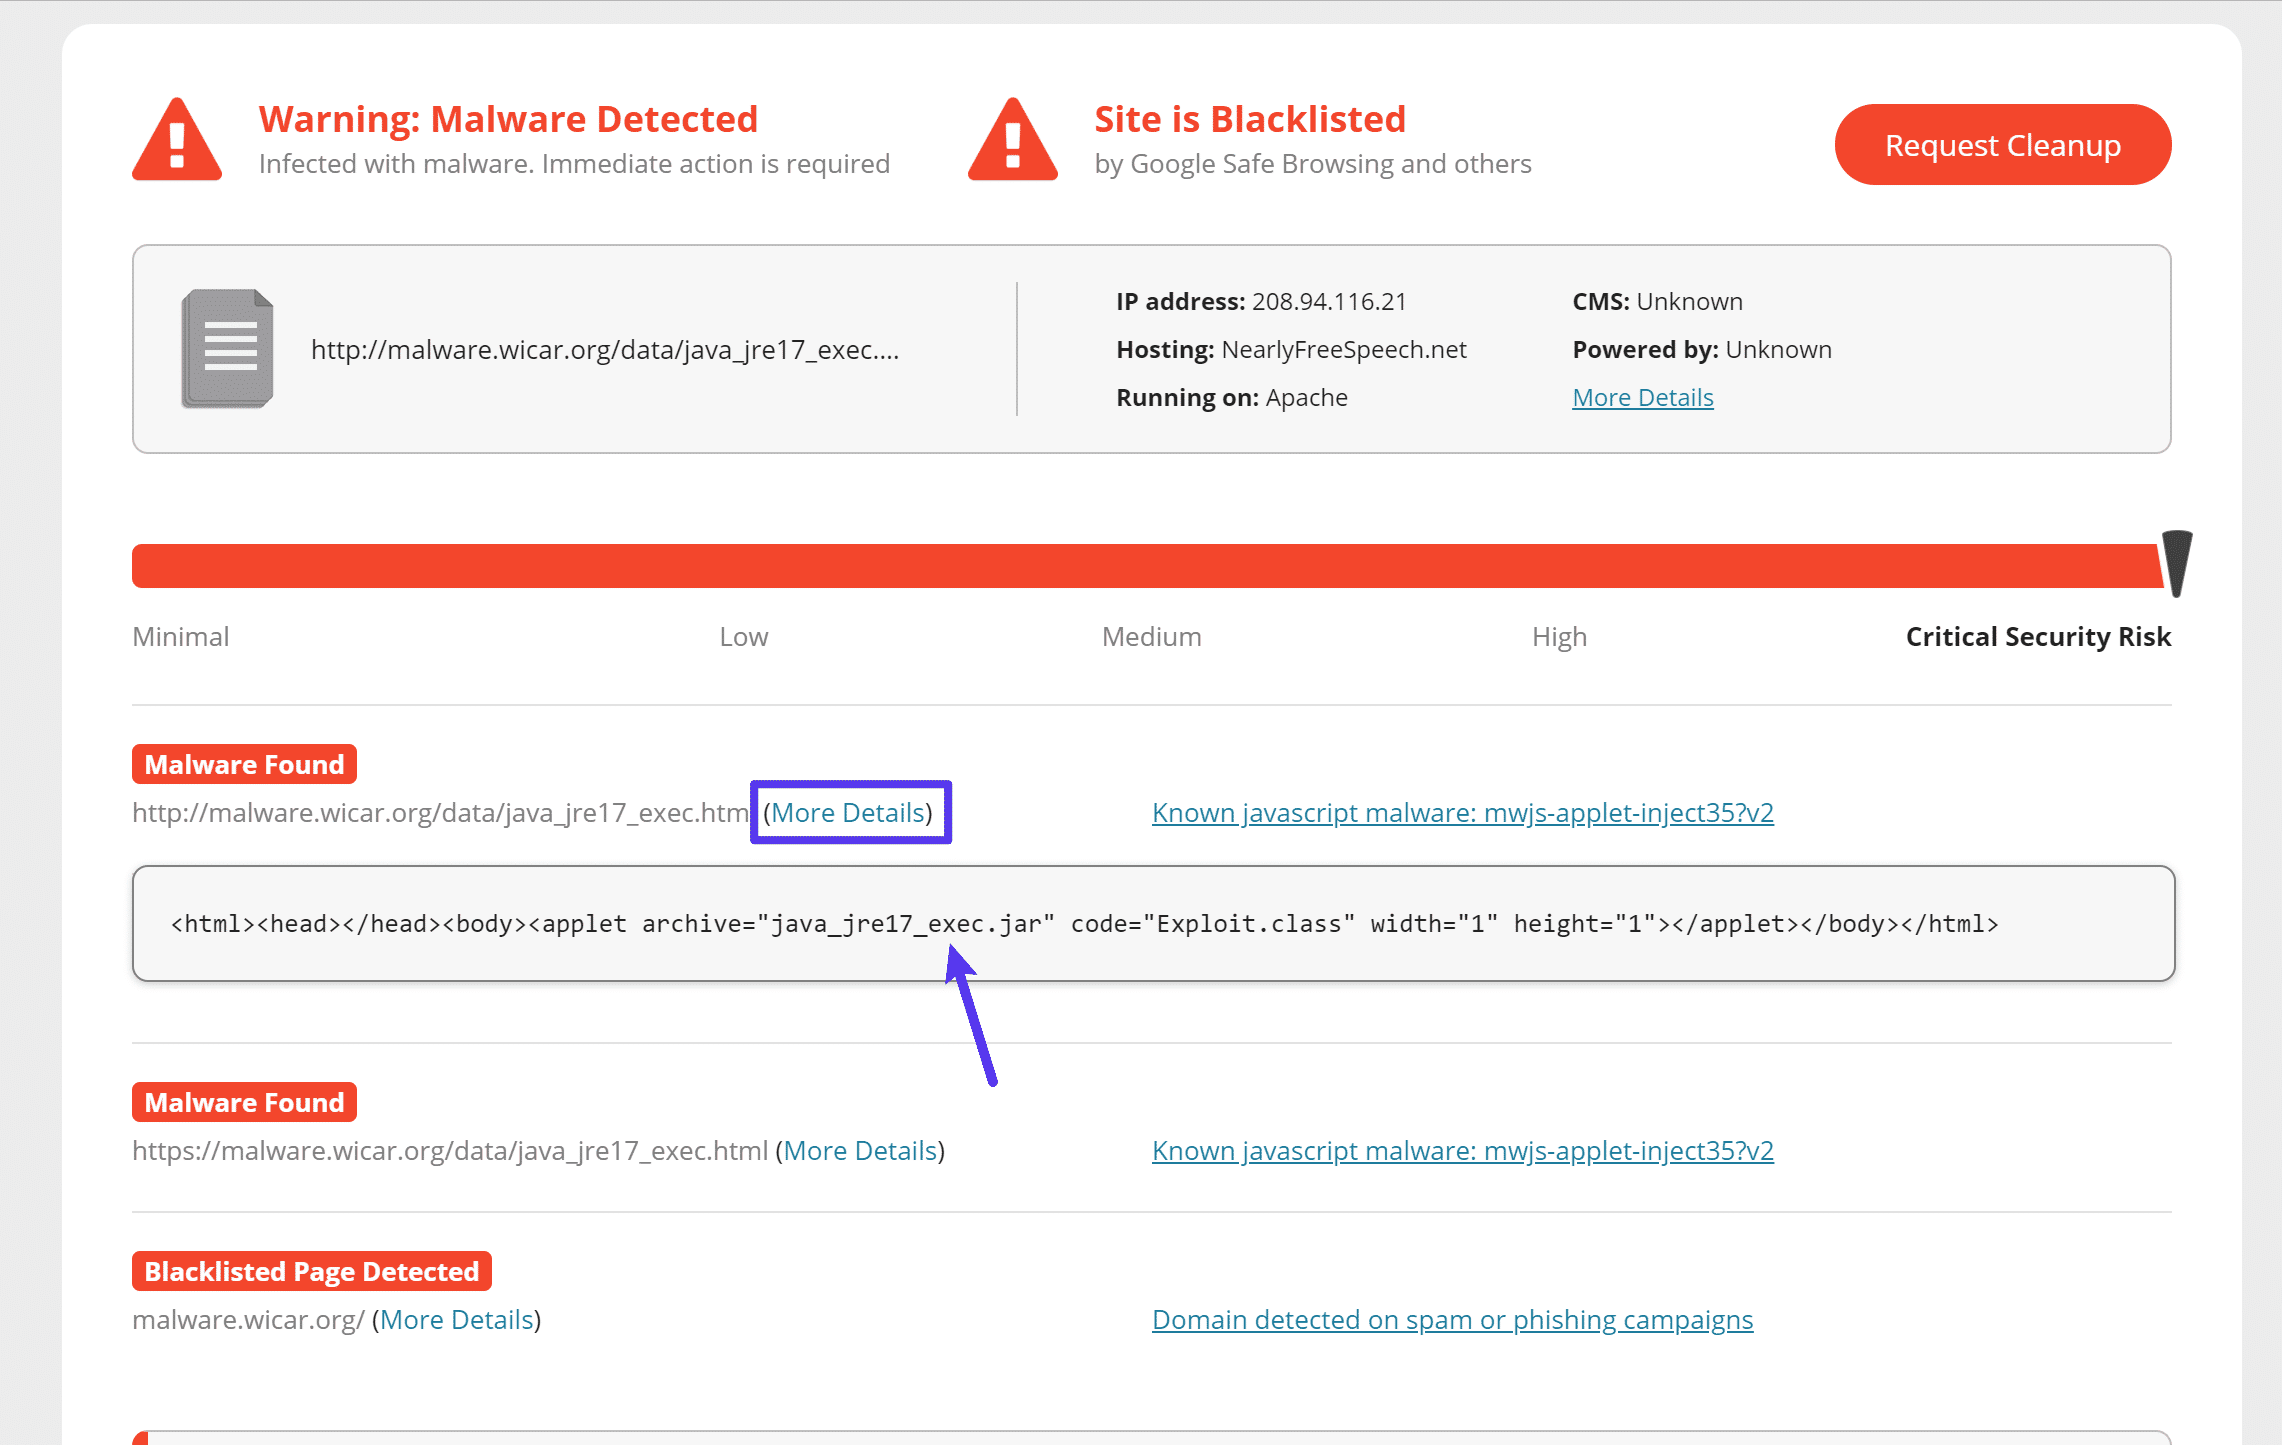
Esso’è importante capire che Sucuri SiteCheck scansiona solo il front-end del tuo sito. Mentre questo dovrebbe essere sufficiente per rilevare il problema’s che causa il “Il sito in anticipo contiene malware” messaggio, ha vinto’T trovi necessariamente ogni bit di malware sul tuo server, quindi tu’vorrò assicurarti’rimosse tutti i potenziali backdoor nel tuo sito.
Wordfence
Wordfence è il plugin di sicurezza WordPress più popolare. È disponibile sia in una versione gratuita che in una versione premium, ma la versione gratuita dovrebbe funzionare bene per la maggior parte delle situazioni di malware.
Una volta tu’VE installato e attivato il plug -in, puoi andare a Wordfence → scansione Per eseguire una scansione malware:
MalCare
MalCare è un plug -in Freemium WordPress malware che può scansionare tutto il tuo sito’S files per malware. Se trova malware, MalCare può anche aiutarti a pulire il tuo sito.
La versione gratuita di MalCare su WordPress.Org può scansionare il tuo sito e avvisarti di qualsiasi malware che trova, ma tu’È necessario che la versione premium sfrutta la funzione di pulizia automatica con un clic.
Per eseguire una scansione malware, installare la versione gratuita da WordPress.org. Quindi, vai al nuovo MalCare Scheda nella dashboard WordPress per sincronizzare il tuo sito con il servizio MalCare e avviare la scansione del malware.
3. Rimuovi malware dal tuo sito
Una volta trovato il malware quello’S che causa il problema, è necessario rimuoverlo completamente dal tuo sito.
Qui a Kinsta, noi’VE ha implementato una serie di protocolli di sicurezza per garantire il tuo sito’t vulnerabile agli hacker. Tuttavia, se qualcosa succede al tuo sito mentre tu’RE Hosting presso Kinsta, Kinsta offre un servizio di rimozione del malware gratuito come parte del tuo piano di hosting. Puoi saperne di più sulla rimozione del malware qui o raggiungere il nostro supporto per l’aiuto tramite il widget di chat nella dashboard di Kinsta.
Se tu’Ospitare il tuo sito altrove, hai alcune opzioni per rimuovere malware dal tuo sito.
Innanzitutto, se hai un backup pulito, puoi provare a ripristinare il tuo sito dal backup. Ricorda solo che perderai qualsiasi contenuto o modifiche che tu’VE Made dal backup.
Se il ripristino dal backup è non’T a Opzione, ci sono numerosi servizi e plugin che possono aiutarti a rimuovere malware dal tuo sito:
- Sucuri – Se paghi per la piattaforma Sucuri, Sucuri offre una rimozione di malware completa e hackerate il servizio di pulizia. La piattaforma Sucuri inizia a $ 199.99 all’anno.
- MALCARE-Se si paga la versione premium del summenzionato plugin MalCare, offre rimozione del malware con un clic. La versione premium inizia a $ 99 all’anno.
- Wordfence – Oltre a offrire il plug -in di sicurezza più popolare, il team Wordfence fornisce anche un servizio di pulizia del sito per $ 179. Questo prezzo include un abbonamento di un anno al plugin Wordfence premium.
Una volta rimosso il malware dal tuo sito, è possibile eseguire nuovamente il test del tuo sito con sucuri e altri strumenti di scansione del malware per assicurarsi che il malware sia davvero sparito.
4. Reinvio del tuo sito a Google
Una volta verificato che il tuo sito sia pulito dal malware, tu’Voglio finire le cose facendo sapere a Google che tu’VE Risolto il problema in modo che Google possa rivalutare il tuo sito Web e rimuovere l’avvertimento.
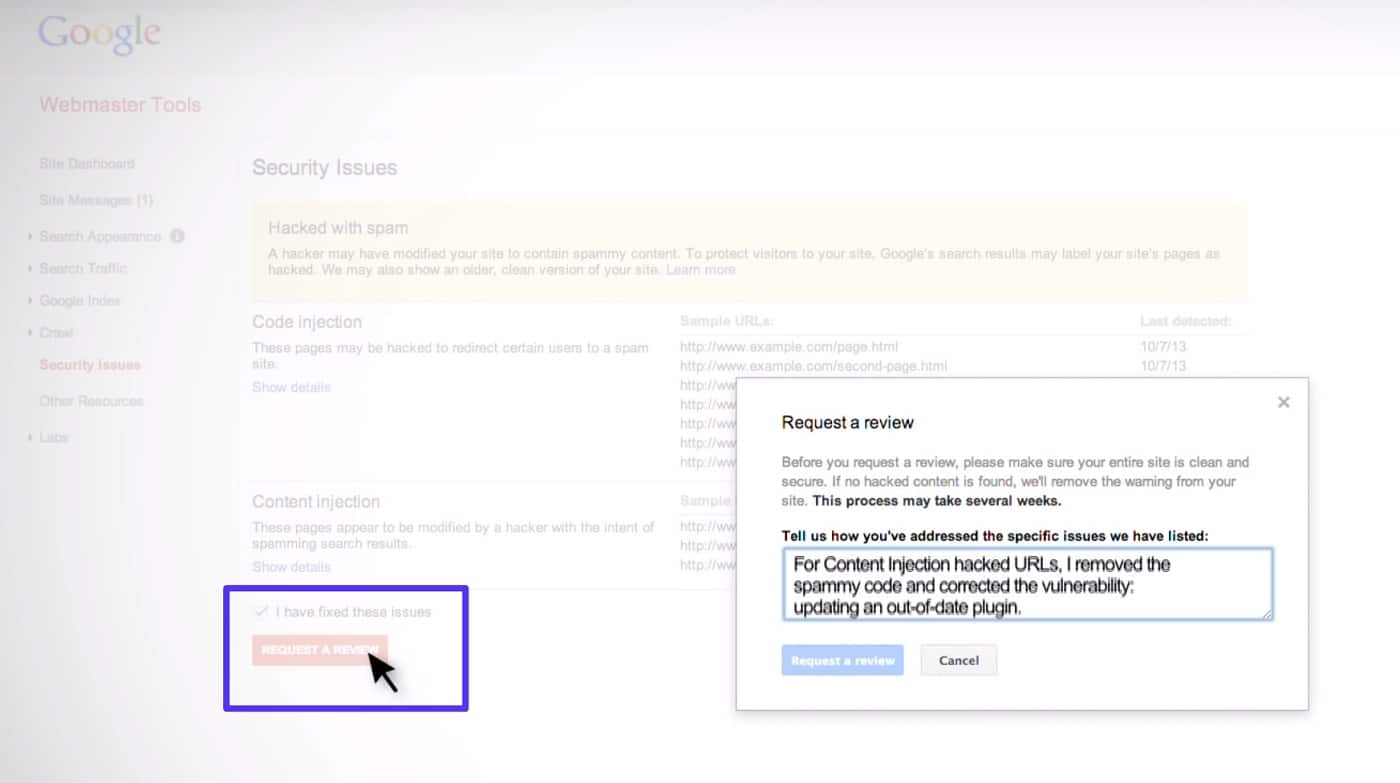
Per fare ciò, puoi utilizzare Google Search Console. Ancora una volta, se non hai’T ha già verificato il tuo sito con la console di ricerca di Google, puoi seguire i passaggi di verifica qui.
Allora, una volta che tu’Ve ha verificato il tuo sito con la console di ricerca di Google, vai al Problemi di sicurezza sezione nella Sicurezza e azioni manuali. Controlla la casella per indicarlo Ho risolto questi problemi e poi fare clic Richiedere una revisione.
Ottenere lo spaventoso * Il sito in anticipo contiene malware * Messaggio sul tuo sito? Risolvi ora con questa guida approfondita! ��✅ Fare clic per tweet
Riepilogo
Se tu o i tuoi visitatori incontrate il “Il sito in anticipo contiene malware” Messaggio Quando si tenta di accedere al tuo sito, probabilmente significa che il tuo sito è stato infettato da malware. Altre variazioni di questo messaggio includono:
- Sito ingannevole davanti
- Il sito in anticipo contiene programmi dannosi
- Questa pagina sta cercando di caricare script da fonti non autenticate
- Continua a [nome del sito]?
Per verificare che il tuo sito abbia un problema, è possibile eseguire manualmente il tuo sito Web tramite lo strumento di navigazione di Google Safe.
Risolvere prontamente questo problema è essenziale, poiché il messaggio di avvertimento spaventerà molti dei tuoi visitatori e influenzerà negativamente le classifiche dei motori di ricerca.
Per risolvere il problema, tu’Dovrà scansionare il tuo sito per malware e quindi rimuovere il malware dal tuo sito. Anche.
Una volta tu’Ve ha pulito accuratamente il tuo sito, tu’Devo utilizzare Google Search Console per dire a Google che tu’VE Risolto il problema e Google dovrebbe riconsiderare il tuo sito Web.
Ottieni tutte le tue applicazioni, database e siti WordPress online e sotto lo stesso tetto. La nostra piattaforma cloud ricca di funzionalità e ad alte prestazioni include:
- Setup e gestione facili nella dashboard Mykinsta
- Supporto esperto 24/7
- Il miglior hardware e rete di Google Cloud Platform, alimentato da Kubernetes per la massima scalabilità
- Un’integrazione cloudflare a livello aziendale per velocità e sicurezza
- Il pubblico globale raggiunge un massimo di 35 data center e 275 pop in tutto il mondo
Inizia con una prova gratuita del nostro hosting di applicazioni o di hosting di database. Esplora i nostri piani o parla con le vendite per trovare la tua soluzione migliore.
Cosa fare se Google rileva malware sul tuo sito
Il 51% di tutto il traffico Internet è costituito da robot e il 60% di questi è progettato per svolgere attività dannose.
Questi robot automatizzati strisciano sul Web e tentano di hackerare i siti Web e pubblicare collegamenti spamy, effettuare attacchi DDO o rubare contenuti.
Webmaster i cui siti vengono infettati da malware scopriranno rapidamente che i potenziali visitatori del sito sono essenzialmente bloccati da Google, il che visualizza questo messaggio allarmante agli utenti di Chrome che tentano di accedere al sito Web.
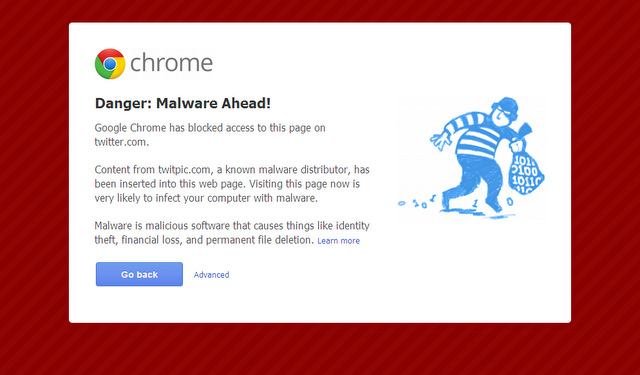
In che modo hacking danneggia un sito Web?
Quasi la metà di tutti gli utenti di Internet utilizza Google Chrome come browser, quindi Chrome’L’avvertimento di malware può avere un impatto disastroso su un sito Web’traffico.
Un sito Web infetto da malware può compromettere i visitatori’ computer e informazioni personali, quindi anche se i surfisti Web che usano browser diversi non’T Vedi l’avviso di malware Chrome, i webmaster hanno ancora la responsabilità di liberare il loro sito di script dannosi.
Quando un sito Web è stato violato, la sua reputazione è compromessa e la sua sicurezza. Gli avvertimenti di Chrome hanno fortemente dissuaso i potenziali clienti dalla visita di un sito in modo che il traffico e le vendite possano essere persi.
Per riguadagnare la fiducia dei motori di ricerca e dei clienti, i proprietari di siti Web devono agire per rimuovere malware e risolvere eventuali problemi che ha causato.
Il mio sito web è stato violato?
I proprietari di siti Web tendono a rendersi conto che il loro sito è stato violato quando cercano di accedervi da soli su Chrome, quando guardano il proprio account Strumenti per i webmaster di Google o quando i visitatori del sito glielo fanno sapere via e -mail o social media.
Ci sono anche strumenti online disponibili, come i parassiti di unmask gratuiti’ Rapporto di sicurezza, che scansionerà un sito Web in momenti e riferirà su eventuali script sospetti.
Il rapporto sui parassiti di Unmask si basa sulle informazioni di Google’S Safeding Diagnostic Pages.
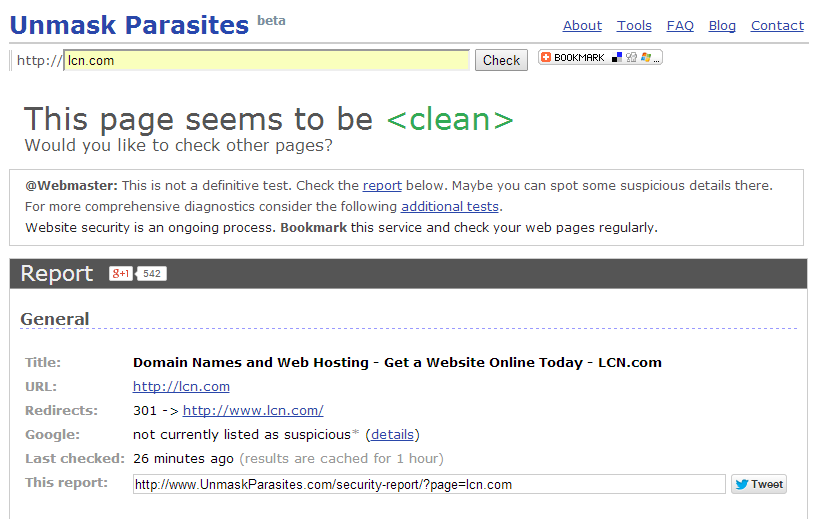
Cosa fare se il tuo sito web è stato violato
Se il tuo sito web è stato sottoposto a un attacco di hacking, Don’T ignora il problema! Più a lungo è infetto il sito Web, più clienti perderai.
Google bloccerà l’accesso al tuo sito Web per un lungo periodo di tempo e questo, nonché eventuali violazioni della sicurezza che coinvolgono le informazioni dell’utente, causano danni al tuo marchio’s reputazione.
Primi passi
Il tuo obiettivo è rimuovere qualsiasi rischio per i visitatori del sito e minimizzare ulteriori danni al sito Web.
La prima cosa da fare è limitare il danno che il malware può causare in quarantena al tuo sito web.
Per evitare di infettare i visitatori del tuo sito web’ Computer e per prevenire ulteriori danni al tuo sito Web, Google ti consiglia immediatamente:
1) Prendi il tuo sito web offline
2) Contatta il tuo fornitore di hosting del sito Web
3) Modificare le password per ogni account che può accedere al sito Web
4) Assicurarsi che gli hacker non abbiano creato nuovi account utente.
Utilizzare strumenti per webmaster
Una volta presi questi passaggi, è tempo di provare a identificare esattamente cosa è successo e quanti danni sono stati fatti. Puoi scoprire molte informazioni da Google Webmaster Strumenti.
Se il malware viene rilevato sul tuo sito Web, gli strumenti di Webmaster visualizzano un simbolo di avvertimento rosso accanto a un URL interessato.
Fai clic su questo simbolo e Google visualizzerà tutti gli URL che sono stati colpiti dall’attacco di malware.
Una volta che hai l’elenco degli URL interessati, fai clic su ‘Indice di Google’ Nella barra laterale di sinistra degli strumenti del webmaster. Da lì, scegli ‘Rimuovere gli URL’ (Ricorda di rivisitare questo strumento per revocare la richiesta di rimozione quando l’URL è di nuovo pulito).
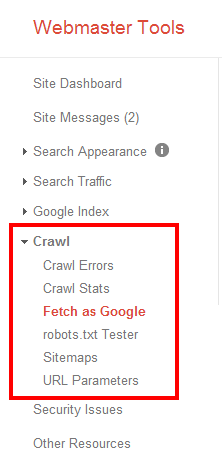
Utilizzare questo strumento di rimozione dell’URL per richiedere che Google rimuova le pagine del tuo sito Web che sono state infettate. Se una qualsiasi delle pagine hackerate sembra che potrebbe tentare di rubare le informazioni degli utenti, inviali a Google’S ‘Segnala phishing‘ pagina.
Ripristina il tuo sito da un backup
Se hai un backup del tuo sito web (hai un backup del tuo sito Web, DON’T tu?), puoi usarlo per ripristinare l’intero sito, purché tu sia sicuro che i file di backup non siano stati infetti.
È anche importante scansionare i computer di chiunque abbia accesso al sito Web. Ciò contribuirà a eliminare eventuali script dannosi che sono stati installati sugli utenti’ macchine.
Di nuovo su Google Webmaster Strumenti, fai clic su Crawl nella barra laterale di sinistra, quindi seleziona ‘Fetch come Google’.
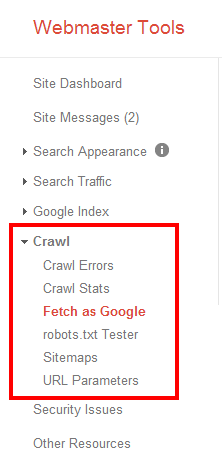
La presa di un sito ti mostra il modo in cui il tuo sito Web è percepito da Google quando i suoi robot strisciano il sito.
Hai la possibilità di farlo ‘Andare a prendere’ O ‘Recuperare e rendere’. ‘Recuperare e rendere’ Offre una visione più approfondita del tuo sito, quindi, se stai cercando di recuperare da un attacco di malware, questa è l’opzione che dovresti scegliere.

Gli script esterni su un sito Web devono essere verificati e aggiornati. Temi e plug-in WordPress, software per forum e soluzioni di e-commerce possono essere mirati da hacker che mirano a sfruttare i punti deboli negli script.
Assicurati sempre che il software di terze parti sia aggiornato e, se sospetti che uno di questi script stia causando il tuo problema, lo disabilita fino a quando il problema non viene risolto.
Se necessario, disabilita ogni plug-in di terze parti fino a quando non hai identificato la causa delle tue difficoltà.
Richiedere una revisione
Quando sei sicuro che il tuo sito sia privo di infezione, è tempo di chiedere a Google di guardare il tuo sito Web e rimuovere il suo avviso di malware dai risultati della ricerca.
È possibile richiedere una revisione all’interno di Google Webmaster Strumenti tramite il ‘Richiesta di revisione’ collegamento.
Questa opzione non è sempre immediatamente disponibile, ma dovrebbe apparire all’interno dell’interfaccia degli strumenti del webmaster entro poche ore dalla pulizia del sito degli script infetti.
Conclusione
Può essere difficile riprendersi da un attacco di malware; impedire che accada in primo luogo utilizzando un ottimo firewall, software aggiornato e password complesse.
Tuttavia, se ti ritrovi a essere preso di mira con script dannosi, fai i passaggi sopra per riprendere il controllo del tuo sito il più rapidamente possibile
Tu dici!
Il tuo sito è stato bloccato a causa delle infezioni da malware? Come hai risolto questo problema e quanto tempo ci è voluto per essere rimasto di nuovo su Google? Lasciaci un commento qui sotto.