


Il ransomware ha bisogno di protezione?
Riepilogo:
Protezione ransomware è cruciale nel panorama della sicurezza informatica di oggi per prevenire e mitigare i rischi degli attacchi ransomware. I criminali informatici sono diventati più sofisticati nelle loro tecniche, rendendo essenziale per le imprese dare la priorità alla protezione del ransomware.
Punti chiave:
1. Gli attacchi di ransomware sono in aumento: Il ransomware è diventato una delle principali minacce alla sicurezza informatica aziendale nel 2022, con gli attacchi che diventano più frequenti e costosi.
2. L’evoluzione del ransomware: Gli attacchi di ransomware si sono evoluti da una semplice crittografia per includere tattiche come la doppia estorsione e la tripla estorsione, ampliando l’ambito dei loro effetti.
3. L’importanza della protezione del ransomware: La prevenzione del ransomware è fondamentale per ridurre l’impatto e il costo di un attacco identificando e bloccando le infezioni prima che la crittografia dei dati venga completata.
4. Best practice per la protezione del ransomware: Implementazione di una soluzione anti-ransomware, fornendo una formazione di sensibilizzazione sulla sicurezza informatica, utilizzando una forte autenticazione, implementazione del minor privilegio, patching di software vulnerabili e generare frequenti backup sono alcune delle migliori pratiche per proteggere dal ransomware.
Domande:
1. Cos’è la protezione da ransomware?
Risposta: La protezione del ransomware implica la prevenzione degli attacchi ransomware e la mitigazione dei loro rischi attraverso varie strategie e pratiche.
2. Perché gli attacchi di ransomware sono una preoccupazione crescente?
Risposta: Gli attacchi di ransomware sono diventati più frequenti e costosi, rappresentando una minaccia significativa per la sicurezza informatica aziendale.
3. Come si è evoluto il ransomware nel corso degli anni?
Risposta: Ransomware si è evoluto da una semplice crittografia per includere tattiche come la doppia estorsione e la tripla estorsione, aumentando il suo impatto.
4. Perché è importante la protezione da ransomware?
Risposta: la protezione del ransomware è fondamentale per ridurre i costi e l’impatto di un attacco rilevando e bloccando le infezioni prima che la crittografia dei dati venga completata.
5. Quali sono alcune migliori pratiche per la protezione del ransomware?
Risposta: Le migliori pratiche includono la distribuzione di una soluzione anti-rarisomware, la fornitura di formazione di sensibilizzazione sulla sicurezza informatica, l’utilizzo di una forte autenticazione, l’implementazione del minimo privilegio, il software vulnerabile di patch e la generazione di frequenti backup.
6. Come può aiutare una soluzione anti-rarisomware?
Risposta: una soluzione anti-ransomware può identificare e bloccare il ransomware noto e nuovo in base al loro comportamento, consentendo un rilevamento rapido e un ripristino automatico di file crittografati.
7. Perché la formazione di sensibilizzazione sulla sicurezza informatica è importante?
Risposta: La maggior parte degli attacchi di ransomware si rivolge ai dipendenti attraverso tecniche come il phishing, quindi la formazione dei dipendenti a riconoscere gli attacchi comuni può ridurre il rischio.
8. In che modo la forte autenticazione può proteggere dal ransomware?
Risposta: richiedere password forti e implementazione dell’autenticazione a più fattori può ridurre il rischio che gli aggressori ottengano un accesso non autorizzato ai sistemi aziendali attraverso gli attacchi di acquisizione dell’account.
9. Qual è il minimo privilegio e come aiuta?
Risposta: Il minimo privilegio implica limitare le autorizzazioni degli utenti solo a quelle necessarie, rendendo più difficile per gli aggressori spostarsi lateralmente all’interno di una rete e più facile rilevare tali movimenti.
10. Perché è importante patching software vulnerabile?
Risposta: Ransomware ottiene spesso l’accesso ai sistemi aziendali attraverso lo sfruttamento delle vulnerabilità non patch, quindi l’applicazione di patch minimizza questo rischio.
11. In che modo i backup aiutano nella protezione del ransomware?
Risposta: la creazione di backup frequenti e di sola lettura può fornire un’opzione di recupero dopo un attacco di ransomware, riducendo la perdita di dati dalla crittografia.
12. Come può controllare il punto di assistenza con la protezione del ransomware?
Risposta: Check Point offre soluzioni per chiudere i comuni vettori di infezione da ransomware, limitare il movimento laterale all’interno delle reti aziendali e distribuire soluzioni anti-rarisomware sugli endpoint.
13. L’implementazione delle migliori pratiche garantisce la prevenzione dei ransomware?
Risposta: mentre l’implementazione delle migliori pratiche può ridurre significativamente il rischio di attacchi ransomware, non garantisce la prevenzione assoluta. La distribuzione di una soluzione anti-rarisomware rimane fondamentale.
14. Perché le aziende dovrebbero dare la priorità alla protezione del ransomware?
Risposta: Gli attacchi ransomware possono avere gravi ripercussioni finanziarie e reputazionali, rendendo essenziale per le aziende dare la priorità alla protezione del ransomware come massima priorità.
15. In che modo il ransomware può influire sulle aziende interessate?
Risposta: Gli attacchi di ransomware possono comportare spese significative per le aziende interessate, compresi i pagamenti di riscatto e i costi associati al recupero dei dati e all’interruzione dell’attività.
Il ransomware ha bisogno di protezione?
La protezione del ransomware è il processo di prevenzione del verificarsi di un evento ransomware e/o mitigare il rischio di un attacco di successo. Cyberthreats che assumono la forma di ransomware si sono intensificati per sfruttare le lacune di sicurezza introdotte da una forza lavoro remota, un lavoro-casa-casa (WFH) e l’apprendimento a distanza. Le minacce di ransomware e il crimine informatico formano un’attività di criminalità organizzata da miliardi di dollari. Le imprese devono trattare questa minaccia più grave come una priorità assoluta prima che sia troppo tardi.
Best practice di protezione da ransomware
Emergendo come una delle principali minacce alla sicurezza informatica aziendale nel 2022, gli attacchi di ransomware stanno diventando più frequenti e il costo per un’organizzazione colpita continua ad aumentare. Il ransomware è pericoloso perché è un vettore di attacco efficace e redditizio. Poiché i criminali informatici hanno raddoppiato gli attacchi ransomware, hanno lavorato per perfezionare i loro strumenti e tecniche. Di conseguenza, le aziende stanno affrontando sofisticati attacchi ransomware che sono più difficili da rilevare e molto più costosi per le organizzazioni impreparate.
L’evoluzione del ransomware
Gli attacchi di ransomware sono cambiati significativamente negli ultimi anni. Alcune delle fasi principali dell’evoluzione del ransomware includono quanto segue:
- Il ransomware originale: Il ransomware è malware che crittografa file preziosi e richiede un riscatto per il loro ritorno.
- Ransomware as a Service (RAAS): Con RAAS, la specializzazione del ruolo è emersa nello spazio ransomware. Gli sviluppatori di ransomware hanno fornito il loro malware agli affiliati, che lo hanno distribuito sui sistemi target per un taglio degli utili.
- Doppia estorsione: Mentre le aziende iniziarono a riprendersi dai backup piuttosto che da pagare riscatti, le bande di ransomware iniziarono a doppia estorsione degli attacchi. Prima di crittografare i file, gli operatori di ransomware li ruberebbero e minacciavano di farli perderli se il riscatto non viene pagato.
- Tripla estorsione:Gli attacchi a tripla estorsione hanno ampliato l’ambito di ransomware’Effetti s. Oltre all’obiettivo originale, gli operatori di ransomware estorcono i pagamenti anche dai loro fornitori e clienti.
- Crittografia intermittente: La crittografia di un intero file può essere lento e aumenta il ransomware’Probabilità di scoperta. La crittografia intermittente comporta solo la crittografia di un file per accelerare la crittografia pur rendendo i dati inutilizzabili.
L’importanza della protezione ransomware
Negli ultimi anni, gli operatori di ransomware hanno perfezionato i loro strumenti e tattiche. Di conseguenza, gli attacchi di ransomware si verificano più frequentemente e trasportano prezzi più alti. Il ransomware è una minaccia che è improbabile che se ne vada presto e che comporta spese significative per le aziende colpite. La prevenzione del ransomware è essenziale per abbattere il costo di un attacco ransomware identificando e bloccando le infezioni da ransomware prima di completare la crittografia dei dati.
Best practice di protezione da ransomware
Il ransomware è attualmente una delle minacce più significative per la sicurezza informatica aziendale e molte aziende vengono colpite ogni anno. Tuttavia, ci sono modi per proteggere la tua organizzazione e i suoi dati dalla minaccia ransomware.
Alcune migliori pratiche di protezione da ransomware includono quanto segue:
- Distribuire soluzioni anti-ransomware: Una soluzione anti-ransomware può identificare ransomware noto e nuovo in base al loro comportamento su un sistema. Soluzioni anti-ransomware efficaci offrono un rilevamento rapido di un’ampia variante di varianti e ripristino automatico di file crittografati che non si basano su “Copia ombra” o altri strumenti integrati comunemente mirati da ransomware.
- Formazione di sensibilizzazione sulla sicurezza informatica: La maggior parte degli attacchi di ransomware si rivolge ai dipendenti, utilizzando phishing o furto di credenziali per accedere ai sistemi aziendali. La formazione dei dipendenti a riconoscere gli attacchi comuni e implementare le migliori pratiche di sicurezza può ridurre il rischio di ransomware.
- Usa una forte autenticazione: Gli attacchi di acquisizione dell’account sono un mezzo comune con cui il ransomware ottiene l’accesso ai sistemi target. Richiedere password forti e implementare l’autenticazione a più fattori (MFA) può ridurre il rischio di aggressori che ottengono accesso ai sistemi aziendali.
- Implementa il minimo privilegio: Spesso, gli aggressori devono spostarsi lateralmente attraverso una rete per raggiungere sistemi con dati di alto valore per crittografare. L’implementazione del minor privilegio e la segmentazione della rete può rendere questo movimento laterale più difficile da eseguire e più facile da rilevare.
- Software vulnerabile patch: Lo sfruttamento di vulnerabilità non patch è uno dei modi principali in cui il ransomware ottiene l’accesso agli ambienti aziendali. Applicare prontamente le patch quando diventano disponibili minimizzano la finestra durante la quale un aggressore può sfruttare una vulnerabilità appena scoperta di distribuire ransomware.
- Generare backup frequenti: I backup offrono un’opzione di recupero dopo un attacco ransomware. La creazione di backup frequenti e di sola lettura può ridurre la quantità di dati persi a causa della crittografia.
Protezione ransomware con il punto di controllo
Le aziende possono implementare una varietà di migliori pratiche per proteggersi dagli attacchi ransomware. Spegnere i vettori di infezione da ransomware comuni e limitare gli aggressori’ Capacità di muoversi attraverso reti aziendali rendono più difficile per un aggressore ottenere l’accesso di cui hanno bisogno per utilizzare il ransomware per rubare e crittografare i dati sensibili
Tuttavia, l’implementazione di queste migliori pratiche non garantisce che un utente malintenzionato non sarà in grado di accedere ai sistemi aziendali e distribuire ransomware. Per questo motivo, la distribuzione di una soluzione anti-ransomware sugli endpoint aziendali è l’aspetto più importante di una strategia anti-rarisomware.
Per saperne di più sul panorama della minaccia informatica e sul ransomware’il ruolo di una minaccia leader, check out Check Point’Rapporto S su 2022 Cyber Attack Trends. Quindi, dai un’occhiata al CISO’S Guida alla prevenzione del ransomware per saperne di più su come proteggere la tua organizzazione contro la minaccia degli attacchi ransomware.
Inoltre, Control Point Harmony Endpoint fornisce protezione da una vasta gamma di minacce di sicurezza informatica, comprese le capacità anti-ransomware. Per saperne di più su Harmony Endpoint’capacità s e come può aiutare a ridurre la tua organizzazione’S esposizione al rischio di ransomware, iscriviti a una demo gratuita.
Il ransomware ha bisogno di protezione?
È necessaria la protezione del ransomware?
2 settembre 2022
Ormai noi’Ve hanno sentito tutti vari rapporti di notizie che descrivono le orribili conseguenze degli attacchi ransomware. Con un assalto di nuove tattiche ransomware e una maggiore organizzazione tra i criminali informatici, noi’è tutto più a rischio di quanto non ci fosse mai stato prima. Potresti non dormire bene. E allora’è la buona notizia? Stai tranquillo, puoi combattere. In questo blog, risponderemo a domande comuni relative agli attacchi ransomware e spiegheremo come puoi preparare e proteggere efficacemente te stesso, i tuoi clienti e la tua organizzazione da questa minaccia in via di sviluppo.
Perché il ransomware è un problema
Secondo un recente rapporto sui rischi emergenti di Gartner® Ransomware Statistics, la minaccia di nuovi modelli ransomware è stata la principale preoccupazione per i dirigenti nel 2021. Questi nuovi modelli ransomware non sono solo più tecnologicamente avanzati, ma sono anche aziende altamente specializzate e organizzate, rendendoli un degno avversario anche per il più grande “più sicuro” organizzazioni. Lo stesso rapporto Gartner afferma che gli hacker ransomware continuano a sviluppare virus avanzati progettati per indugiare e infettare i sistemi di backup. Inoltre, questi nuovi virus ransomware non si basano sul phishing da soli e sono più difficili da identificare. Ciò include metodi di attacco nuovi come malware senza file che utilizzano strumenti integrati legittimi in un sistema per eseguire un attacco informatico.
Gli effetti duraturi di un attacco ransomware
Una delle prime cose a venire in mente per quanto riguarda gli attacchi ransomware è il potenziale per perdite finanziarie devastanti. La rivista Cyber Security ha previsto i costi di danno ransomware globale per raggiungere $ 6 trilioni entro il 2022 e ha previsto che un attacco di ransomware sarà tentato contro un’azienda ogni 11 secondi.
Tuttavia, c’è più di cui preoccuparsi delle implicazioni finanziarie. Un attacco di ransomware può fermare tutte le operazioni commerciali, mettendo a rischio e perdite finanziarie preziose e perdite finanziarie a rischio e perdita finanziaria. Se un’azienda non dispone di protocolli di sicurezza dei dati adeguati e non riesce a intraprendere azioni immediate e approfondite, si verificheranno danni irreparabili alla sua infrastruttura e reputazione.
Chi è a rischio?
La triste verità è che tutti sono a rischio per un attacco ransomware. Il ransomware è diffuso su Internet e non si limita a obiettivi specifici. Tuttavia, ciò non significa che i criminali informatici non siano in grado di scegliere le loro vittime. Ci sono alcuni obiettivi preferiti di criminali informatici che sono più a rischio rispetto alla persona media. Norton Security ha recentemente definito quattro gruppi target che sono maggiormente a rischio per un attacco ransomware:
- Aziende con team di sicurezza più piccoli
- Organizzazioni in grado di pagare un riscatto a prezzo molto costoso, velocemente
- Organizzazioni che possiedono informazioni sensibili
- Grandi aziende nei mercati occidentali
Cosa fa la protezione da ransomware?
L’obiettivo principale di tutte le pratiche di protezione della sicurezza informatica è impedire a un attacco ransomware di crittografare file importanti e di tenerli per un riscatto. Ci sono alcune misure di protezione da ransomware gratuite disponibili sulla maggior parte dei dispositivi. Ad esempio, Microsoft ha un controllo integrato per aiutare a proteggere i dispositivi dal ransomware. Questa funzione di base Microsoft garantisce che le cartelle scelte non possano essere modificate, il che impedisce loro di essere crittografati da un criminale. Sebbene misure libere come questa agano come una decente prima linea di protezione per gli individui, le organizzazioni hanno bisogno di un piano di protezione all-inclusive. Ciò include l’acquisto di software di protezione da ransomware, strumenti di rimozione di ransomware e coordinamento con organizzazioni di sicurezza informatica di terze parti. Noi’Discutere il metodo migliore per proteggere la tua attività dagli attacchi ransomware in modo più dettagliato di seguito.
In che modo le aziende possono prevenire gli attacchi di ransomware?
Con ogni probabilità, la tua attività sarà minacciata da un attacco ransomware. E quando ciò accade, devi essere completamente preparato. Quando crei una strategia di sicurezza informatica completamente completa, Ransomware Protection as a Service ™ (RPAAS ™) è la tua migliore difesa contro gli attacchi di ransomware. Una strategia RPAAS consente di lavorare con un singolo fornitore per sviluppare una soluzione di sicurezza informatica che comprende persone, processi e tecnologie, progettati per affrontare tutti gli aspetti di protezione, rilevamento e recupero necessari per affrontare la minaccia in evoluzione del ransomware. Qui’s una rappresentazione visiva dell’intervallo’Strategia di difesa di S RPAAS:
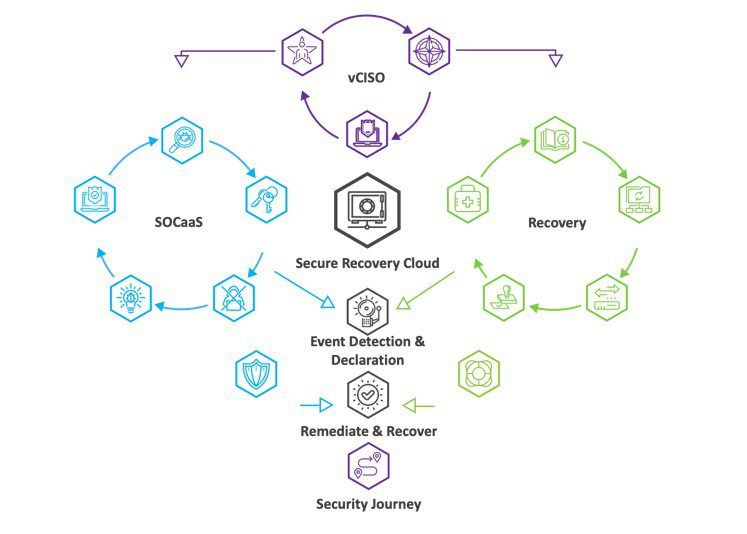
All’intervista, la nostra soluzione RPAAS include operazioni critiche come:
Centro operazioni di sicurezza come servizi (SOCAAS): il nostro team di sicurezza intercetta attività sospette e previene gli attacchi di ransomware prima che si verifichino. Utilizzando metodi come l’autenticazione a più fattori (MFA) e i regolari processi di backup immutabili che impediscono a qualsiasi estraneo di modificare i tuoi file, ti assicuriamo’RE coperto 24/7. SOCAAS fornisce protezione, monitoraggio e visibilità attraverso l’intero cliente’s panorama delle minacce, sia per impedire alle minacce di entrare nella rete che per identificare e isolare rapidamente le minacce che lo fanno attraverso la porta.
- Protezione endpoint: RPAAS garantisce che il client abbia una soluzione EDR all’avanguardia per proteggere i dati del client sui dispositivi di server e workstation.
- Ampia visibilità: i dati dal servizio EDR e traffico di rete, nonché per la sicurezza dei clienti, l’infrastruttura e le piattaforme di autenticazione, sono monitorati e analizzati per il comportamento anomalo 24x7x365
- Arricchimento dei dati: le informazioni da tutte le fonti sono correlate insieme per fornire una visione multipiattaforma delle potenziali minacce in movimento
- Intelligenza delle minacce: i dati di sicurezza vengono inseriti nel sistema da feed pubblici e sviluppati interni per un’identificazione più efficace delle minacce, sia precedentemente conosciuta che nuova
- Contenzione gestita: gli endpoint compromessi possono essere isolati a distanza dal SOC con autorizzazione dei clienti o come parte dei playbook predefiniti
Virtual Chief Information Security Officer (VCISO): ransomware si adatta rapidamente, anche noi. Il nostro servizio di responsabile della sicurezza delle informazioni Virtual (VCISO), è progettato per aiutare il tuo team a escogitare una tabella di marcia per la sicurezza informatica per mitigare i rischi della tecnologia aziendale. VCISO fornisce un membro del team di sicurezza delle informazioni senior dedicato per guidare la maturazione della sicurezza e la mitigazione del rischio. Il VCISO fungerà anche da coordinatore della risposta agli incidenti a un’organizzazione durante qualsiasi rilevamento delle minacce al ransomware.
- Maturità del programma di sicurezza: il VCISO valuterà lo stato attuale dell’organizzazione e contribuirà a preparare la tabella di marcia per il miglioramento utilizzando i quadri standard del settore.
- Valutazione e gestione del rischio: il VCISO utilizzerà i processi di valutazione del rischio per segnare il rischio di tecnologia aziendale nell’ambiente e sviluppare piani di mitigazione del rischio per aiutare a migliorare la posizione del rischio dell’organizzazione.
- Gestione degli incidenti di sicurezza informatica: un evento dovrebbe intensificarsi; Il VCISO coordinerà le attività degli incidenti per assicurare un recupero appropriato e rapido alle operazioni. Ciò può includere il lavoro con vari team (secondo necessità), tra cui esecutivo/management, assicurazioni, legali, forze dell’ordine, marketing, tecnologia dell’informazione, sicurezza informatica e/o forense.
Recupero di ransomware: il ripristino di emergenza è un componente importante del processo di protezione ransomware. All’indomani di un attacco, il nostro team lavora instancabilmente per identificare e contenere attività dannose per prevenire ulteriori danni e recuperare ciò che è stato perso. Interisione’S Le operazioni di recupero restauro gestite combinano i migliori strumenti di razza, decenni di esperienza e le migliori pratiche riconosciute dall’industria per garantire un rapido recupero da qualsiasi interruzione del servizio.
- Test di recupero: è progettato per emulare una violazione informatica e altre catastrofi per garantire che gli obiettivi possano essere raggiunti e che l’ambiente e le operazioni DR siano tutte eseguite come previsto.
- Gestione della salute del recupero: dati da componenti DRAA e BAAS, nonché lezioni apprese dai test di recupero di tutti gli alimentano un processo in corso di assistenza e miglioramento per le tecnologie di recupero e la zona di atterraggio DR.
- Sviluppo del playbook: con ogni test ricorrente e risultato il playbook di recupero viene creato e aggiornato per garantire la possibilità di rispondere rapidamente nel caso di un disastro.
- Operazioni di replica: gli ingegneri di recupero interno monitoreranno e risolveranno i problemi con i servizi di replica e il sito di recupero.
- Operazioni di backup: include tutto, dalla cura e dall’alimentazione delle tecnologie di backup, alla creazione di nuovi posti di lavoro o al recupero dei dati.
Secondo Forbes, un sondaggio globale indipendente di 1.100 professionisti della sicurezza informatica ha rivelato che l’80% delle organizzazioni intervistate è stata colpita da attacchi ransomware nel 2021. Alla fine, oltre il 60% di quelle organizzazioni ha finito per pagare il riscatto. Questo non lo fa’devi essere te. All’intervista, noi’RE dedicato a fornirti la migliore difesa possibile contro questa formidabile minaccia. Puoi saperne di più su come le nostre soluzioni RPAAS ti darà tranquillità sul nostro sito Web.
Protezione ransomware
La protezione del ransomware è il processo di prevenzione del verificarsi di un evento ransomware e/o mitigare il rischio di un attacco di successo. Cyberthreats che assumono la forma di ransomware si sono intensificati per sfruttare le lacune di sicurezza introdotte da una forza lavoro remota, un lavoro-casa-casa (WFH) e l’apprendimento a distanza. Le minacce di ransomware e il crimine informatico formano un’attività di criminalità organizzata da miliardi di dollari. Le imprese devono trattare questa minaccia più grave come una priorità assoluta prima che sia troppo tardi.
La protezione del ransomware offre alle potenziali vittime di queste pericolose minacce ransomware degli strumenti di cui hanno bisogno per respingere le minacce informatiche volte a dirottare i loro server e dati. Sii proattivo e distribuisce la protezione dei ransomware e le strategie di preparazione al ransomware per evitare eventi costosi, paralizzanti e danneggianti.
Cos’è la protezione da ransomware?
Come suggerisce il nome, le minacce di ransomware derivano da qualsiasi software (malware) che consentono ai criminali informatici di crittografare tutto o parte di un’organizzazione’S preziosi dati – e quindi conservare quei dati per il riscatto. I cattivi attori di solito richiedono un riscatto in cambio di rinunciare al loro controllo. Durante lo stallo, agli utenti autorizzati viene negato l’accesso ai dati crittografati. La vittima di solito affronta due cattive scelte; Paga un riscatto all’interno di una sequenza temporale definita per liberare i loro dati, o perderli ed essere costretto ad andare da zero. Un altro pericolo che accompagna le minacce ransomware è la possibilità di esposizione pubblica della vittima’S Dati privati. Tale risultato potrebbe causare problemi profondamente gravi con conseguenze reali per le imprese.
La protezione del ransomware descrive le garanzie che le aziende hanno messo in atto per evitare le situazioni da incubo descritte in precedenza. La migliore medicina per affrontare le crescenti minacce di un attacco ransomware è la protezione dedicata ai dati per la prontezza del ransomware. Una soluzione di backup di SaaS consegnata o backup come servizio (BAAS) può essere una parte importante di un’azienda’Strategia di protezione da ransomware, fornendo ai clienti copie isolate e immutabili con scappamento d’aria dei loro dati che sono fuori da cattivi attori’ portata. Inoltre, un approccio basato su cloud alla protezione del ransomware fornisce un AirGap virtuale poiché i servizi di backup dei dati non richiedono connessioni di rete fisica. Ciò garantisce che le operazioni di backup e ripristino siano separate e non suscettibili agli attacchi ransomware che penetrano con successo ambienti clienti.
Cos’è la protezione del ransomware e come funziona?
A volte, le soluzioni più efficaci sono le più semplici. Mentre complessa all’interno, la protezione del ransomware è un approccio semplice a un problema complesso che prevede la sicurezza informatica, il backup del cloud e il ripristino di emergenza. Come notato in precedenza, la strada giusta per prevenire gli attacchi ransomware è quello di mettere i dati fuori dalla portata dei criminali informatici. Le soluzioni di protezione dei dati basate su cloud forniscono un GAP virtuale di entrambi i backup e le operazioni di ripristino. Le copie dei dati di backup sono archiviate in posizioni isolate e immutabili – impedendo che i dati vengano manomessi, alterati o cancellati. Anche le soluzioni di protezione dei dati basate su cloud non richiedono la presenza di reti fisiche o apparecchi, garantendo che i loro servizi di ripristino siano separati e non influenzati da ransomware che penetrano in ambienti clienti. I fornitori di cloud offrono anche una protezione completa del controllo degli accessi, la crittografia dei dati in transito e a riposo e aggiornano continuamente il rilevamento e la prevenzione degli attacchi informatici. La base di una strategia di protezione ransomware include:
- Creazione di un piano: un piano efficace include sia le garanzie contro l’attacco che un modello per una ripresa affidabile e rapida delle operazioni normali.
- Prevenire gli attacchi: i passaggi proattivi includono sicurezza, controlli di accesso e autenticazione dell’utente per proteggere i dati dagli attacchi.
- Monitora il tuo ambiente: monitoraggio di routine delle anomalie per la diagnosi precoce della riduzione degli attacchi del suo impatto.
- Ripristina i tuoi dati: implementa le funzionalità di ripristino dei dati affidabili e rapide per riprendere rapidamente le normali operazioni aziendali.
- Prova il tuo piano: test frequente per verificare l’adesione agli SLA predefiniti per dati e applicazioni ad alta priorità.
- Istruzione proattiva: le minacce ransomware usano il phishing e l’ingegneria sociale per penetrare negli obiettivi previsti. Le imprese devono fornire a tutti i dipendenti un’istruzione regolare sulla natura, i pericoli e su come combattere il ransomware
Perché è importante la protezione da ransomware?
Il numero di minacce ransomware è in aumento, supportato da una nuova norma di lavoro e vulnerabilità dell’apprendimento a distanza. Nel 2019, quasi il 60% delle imprese ha subito un attacco di riscatto. Nel terzo trimestre del 2020, i dati hanno mostrato che gli attacchi di ransomware sono aumentati del 40% in quel solo quarto. Senza un’adeguata prontezza al ransomware, le aziende hanno maggiori probabilità che non cadano vittime di attacchi: sperimentando perdita di dati, minacce alla sicurezza e costosi tempi di inattività commerciali in un’era in cui gli utenti e le aziende richiedono i loro dati accessibili e disponibili tutto il giorno. In breve, la protezione dei dati offre alle organizzazioni uno scudo contro inevitabili attacchi e offre loro un’ancora di salvezza alla sicurezza più velocemente dopo interruzioni indesiderate.
Vantaggi della protezione del ransomware
I dati e le applicazioni digitali sono i driver della crescita aziendale. Proteggere i carichi di lavoro critici per il ransomware è vitale per la sopravvivenza aziendale e funge da rete di sicurezza contro la perdita di dati o il furto.
Business continuity. Le interruzioni IT medi sono una cosa, ma la perdita di dati all’ingrosso è un altro gioco a pallone. La protezione da ransomware rimuove la prospettiva di un arresto aziendale esteso, riduce il potenziale per il successo degli attacchi e restringe la finestra per il recupero per le imprese.
Mitigazione del rischio. La protezione del ransomware è una parte vitale di una posizione di sicurezza generale di cui ogni organizzazione ha bisogno. Responsabile gestione degli accessi robusti, rilevamento di anomalie, crittografia dei dati, sicurezza indurita e controlli completi di accesso agli utenti sono necessari per una difesa di successo contro i criminali informatici.
Costi inferiori. Il costo della protezione dei dati impallidisce rispetto ai costi un efficace attacco ransomware. I costosi tempi di inattività e i pagamenti alti minacciano non solo di fermare le operazioni aziendali, ma possono comportare una perdita permanente dei dati dei clienti. Le aziende dovrebbero sbagliare dal lato della sicurezza proattiva e sfruttare la protezione del ransomware come mezzo per garantire i loro dati preziosi.
Casi d’uso comuni per la protezione del ransomware
Le organizzazioni di tutte le dimensioni necessitano di protezione contro le minacce ransomware. Una corretta protezione dei dati consente ai clienti di distribuire soluzioni in casi d’uso quotidiano:
- Business continuity. Con il software Ransomware, le aziende possono proteggere tutti i loro dati e configurazioni necessari per riportare in vita le imprese a seguito di interruzioni imprevedibili
- Protezione dati. Senza una corretta disponibilità al ransomware, i tuoi dati rimangono suscettibili alla perdita e alla corruzione potenziali. Ransomware Protection preserva l’integrità dei tuoi dati e fornisce copie utilizzabili di dati smarriti, per assicurarti di essere sempre recuperabile dagli attacchi.
- Recupero di disastro. È accettato che tutte le aziende e gli ambienti IT possano affrontare eventi ransomware dirompenti che potrebbero causare perdita di dati, corruzione o interruzione delle operazioni IT. Mettere in atto una solida strategia di protezione da ransomware riduce i rischi associati a interruzioni non pianificate e attacchi di ransomware mal intende
Metallic offre protezione da ransomware?
SÌ! Il backup metallico come servizio (BAAS) sfrutta un approccio indurito e a più livelli alla prontezza del ransomware, fornendo solidi controlli per prevenire le minacce e garantire che i dati siano altamente disponibili e recuperabili da Cyberack. Con copie di dati immutabili, con scappamento ad aria, rilevamento di anomalie avanzate e crittografia integrata, Metallic salvaguarda in modo completo dati critici su app, endpoint, ambienti su prem e cloud. Costruito su Microsoft Azure, Metallic offre durata, sicurezza, scalabilità e prestazioni leader del settore, in grado di proteggere i dati aziendali da oggi e domani’sono emergenti cyber -male.
Una prova gratuita progettata per il tuo mondo reale
Prova oggi il prodotto completamente funzionale e a servizio completo e guarda come Metallic può soddisfare direttamente le tue esigenze.
Cos’è il ransomware?
Ransomware è un malware progettato per negare l’accesso dell’utente o dell’organizzazione ai file sul proprio computer. Crittografia di questi file e chiedendo un pagamento di riscatto per la chiave di decryption, gli attacchi informatici mettono le organizzazioni in una posizione in cui il pagamento del riscatto è il modo più semplice ed economico per riguadagnare l’accesso ai loro file. Alcune varianti hanno aggiunto funzionalità aggiuntive – come il furto di dati – per fornire ulteriori incentivi alle vittime di ransomware per pagare il riscatto.
Il ransomware è diventato rapidamente il tipo di malware più importante e visibile. I recenti attacchi di ransomware hanno influenzato gli ospedali’ Capacità di fornire servizi cruciali, i servizi pubblici paralizzati nelle città e hanno causato danni significativi a varie organizzazioni.

Perché stanno emergendo gli attacchi di ransomware?
La moderna mania del ransomware è iniziata con lo scoppio di WannaCry del 2017. Questo attacco su larga scala e altamente pubblicizzato ha dimostrato che gli attacchi ransomware erano possibili e potenzialmente redditizi. Da allora, dozzine di varianti ransomware sono state sviluppate e utilizzate in una varietà di attacchi.
La pandemia di Covid-19 ha anche contribuito al recente aumento del ransomware. Man mano che le organizzazioni si aprivano rapidamente a lavori remoti, le lacune furono create nelle loro difese informatiche. I criminali informatici hanno sfruttato queste vulnerabilità per fornire ransomware, con conseguente aumento degli attacchi ransomware. Nel secondo trimestre 2020, gli attacchi di ransomware sono aumentati del 50% rispetto alla prima metà di quell’anno.
Varianti di ransomware popolari
Esistono dozzine di varianti ransomware, ognuna con le sue caratteristiche uniche. Tuttavia, alcuni gruppi di ransomware sono stati più prolifici e di successo di altri, facendoli risaltare dalla folla.
1. Ryuk
Ryuk è un esempio di una variante ransomware molto mirata. Viene comunemente consegnato tramite e -mail di phishing a lancia o utilizzando credenziali utente compromesse per accedere ai sistemi aziendali utilizzando il protocollo desktop remoto (RDP). Una volta infettato un sistema, Ryuk crittografa determinati tipi di file (evitando quelli cruciali per un computer’operazione s), quindi presenta una domanda di riscatto.
Ryuk è ben noto come uno dei tipi più costosi di ransomware esistenti. Ryuk richiede riscatti che in media oltre $ 1 milione . Di conseguenza, i criminali informatici dietro Ryuk si concentrano principalmente sulle imprese che hanno le risorse necessarie per soddisfare le loro richieste.
2. Labirinto
Il ransomware del labirinto è famoso per essere la prima variante ransomware per combinare la crittografia dei file e il furto di dati . Quando gli obiettivi hanno iniziato a rifiutare di pagare i riscatti, Maze ha iniziato a raccogliere dati sensibili dalle vittime’ computer prima di crittografarlo. Se le richieste di riscatto non fossero soddisfatte, questi dati sarebbero esposti o venduti pubblicamente al miglior offerente. Il potenziale per una costosa violazione dei dati è stato utilizzato come ulteriore incentivo a pagare.
Il gruppo dietro il ransomware del labirinto ha terminato ufficialmente le sue operazioni . Tuttavia, ciò non significa che la minaccia del ransomware sia stata ridotta. Alcuni affiliati del labirinto sono passati all’uso del ransomware Egregor e si ritiene che le varianti Egregor, Maze e Sekhmet abbiano una fonte comune.
3.Reciplo (Sodinokibi)
Il gruppo di recitazione (noto anche come Sodinokibi) è un’altra variante ransomware che si rivolge a grandi organizzazioni.
Revil è una delle famiglie ransomware più note in rete. Il gruppo Ransomware, che è stato gestito dal gruppo di recitazione di lingua russa dal 2019, è stato responsabile di molte grandi violazioni come ‘Kaseya‘ E ‘JBS’
Ha gareggiato con Ryuk negli ultimi anni per il titolo della variante ransomware più costosa. È noto che il reticolo ha richiesto pagamenti di riscatto di $ 800.000 .
Mentre il revil è iniziato come una variante ransomware tradizionale, si è evoluto nel tempo-
Stanno utilizzando la tecnica a doppia estorsione, per rubare i dati dalle aziende crittografando anche i file. Ciò significa che, oltre a richiedere un riscatto per decifrare i dati, gli aggressori potrebbero minacciare di rilasciare i dati rubati se non viene effettuato un secondo pagamento.
4. Lockbit
Lockbit è un malware di crittografia dei dati in funzione da settembre 2019 e un recente ransomware-as-a-service (RAAS). Questo pezzo di ransomware è stato sviluppato per crittografare le grandi organizzazioni rapidamente come un modo per prevenire rapidamente il suo rilevamento da elettrodomestici e team IT/SOC.
5. Dearcry
Nel marzo 2021, Microsoft ha rilasciato patch per quattro vulnerabilità nei server Microsoft Exchange. Dearcry è una nuova variante ransomware progettata per sfruttare quattro vulnerabilità recentemente divulgate in Microsoft Exchange
Il ransomware Dearcry crittografa alcuni tipi di file. Una volta terminata la crittografia, DearCry mostrerà un messaggio di riscatto che istruisce gli utenti a inviare un’e -mail agli operatori di ransomware per imparare a decifrare i loro file.
Lapsus $ è una banda ransomware sudamericana che è stata collegata agli attacchi informatici su alcuni obiettivi di alto profilo. La banda informatica è nota per l’estorsione, minacciando il rilascio di informazioni sensibili, se le richieste da parte delle sue vittime’T fatto. Il gruppo si è vantato di irrompere in Nvidia, Samsung, Ubisoft e altri. Il gruppo utilizza il codice sorgente rubato per mascherare i file malware come affidabili.
Come funziona il ransomware
Per avere successo, Ransomware deve accedere a un sistema di destinazione, crittografare i file lì e richiedere un riscatto dalla vittima.
Mentre i dettagli dell’implementazione variano da una variante ransomware all’altra, tutti condividono le stesse tre fasi
- Passo 1. Vettori di infezione e distribuzione
Ransomware, come qualsiasi malware, può accedere a un’organizzazione’sistemi s in diversi modi. Tuttavia, gli operatori di ransomware tendono a preferire alcuni vettori di infezione specifici.
Uno di questi è le e -mail di phishing. Un’e -mail dannosa può contenere un link a un sito Web che ospita un download dannoso o un allegato che ha la funzionalità del downloader incorporato. Se il destinatario dell’email si innamora del phish, il ransomware viene scaricato ed eseguito sul proprio computer.
Un altro popolare vettore di infezione ransomware sfrutta servizi come il protocollo desktop remoto (RDP). Con RDP, un aggressore che ha rubato o indovinato un dipendente’Le credenziali di accesso possono utilizzarle per autenticare e accedere a distanza a un computer all’interno della rete aziendale. Con questo accesso, l’attaccante può scaricare direttamente il malware ed eseguirlo sulla macchina sotto il loro controllo.
Altri possono tentare di infettare direttamente i sistemi, come il modo in cui Wannacry ha sfruttato la vulnerabilità Eternalblue. La maggior parte delle varianti di ransomware ha vettori di infezione multipla.
Dopo che il ransomware ha ottenuto l’accesso a un sistema, può iniziare a crittografare i suoi file. Poiché la funzionalità di crittografia è integrata in un sistema operativo, questo implica semplicemente l’accesso ai file, la crittografia con una chiave controllata dagli attaccanti e la sostituzione degli originali con le versioni crittografate. La maggior parte delle varianti di ransomware sono caute nella loro selezione di file per crittografare per garantire la stabilità del sistema. Alcune varianti prendono anche provvedimenti per eliminare le copie di backup e ombre dei file per rendere più difficile il recupero senza la chiave di decrittografia.
Una volta completata la crittografia dei file, il ransomware è pronto a fare una domanda di riscatto. Diverse varianti di ransomware lo implementano in numerosi modi, ma non è raro avere uno sfondo di visualizzazione modificato in una nota di riscatto o file di testo posizionati in ciascuna directory crittografata contenente la nota di riscatto. In genere, queste note richiedono un determinato importo di criptovaluta in cambio dell’accesso alla vittima’file s. Se viene pagato il riscatto, l’operatore Ransomware fornirà una copia della chiave privata utilizzata per proteggere la chiave di crittografia simmetrica o una copia della chiave di crittografia simmetrica. Queste informazioni possono essere inserite in un programma di decritto (fornito anche dal criminale informatico) che può utilizzarle per invertire la crittografia e ripristinare l’accesso all’utente’file s.
Mentre queste tre fasi fondamentali esistono in tutte le varianti di ransomware, diversi ransomware possono includere implementazioni diverse o passaggi aggiuntivi. Ad esempio, le varianti di ransomware come Maze eseguono la scansione dei file, le informazioni sul registro e il furto di dati prima della crittografia dei dati e le scansioni di ransomware WannaCry per altri dispositivi vulnerabili per infettare e crittografare.
Come proteggere dal ransomware
Utilizza le migliori pratiche
Una preparazione adeguata può ridurre drasticamente il costo e l’impatto di un attacco ransomware. Prendere le seguenti migliori pratiche può ridurre un’organizzazione’S Esposizione al ransomware e minimizza i suoi impatti:
- Allenamento di consapevolezza informatica e Formazione scolastica: Il ransomware si diffonde spesso utilizzando e -mail di phishing. La formazione degli utenti su come identificare ed evitare potenziali attacchi ransomware è cruciale. Poiché molti degli attuali attacchi informatici iniziano con un’e-mail mirata che non contenga nemmeno malware, ma solo un messaggio socialmente ingegnerizzato che incoraggia l’utente a fare clic su un link dannoso, l’educazione dell’utente è spesso considerata una delle difese più importanti che un’organizzazione può distribuire.
- Backup di dati continui: Ransomware’S Definition dice che è malware progettato per farlo in modo che pagare un riscatto sia l’unico modo per ripristinare l’accesso ai dati crittografati. I backup dei dati automatizzati e protetti consentono a un’organizzazione di recuperare da un attacco con un minimo di perdita di dati e senza pagare un riscatto. Il mantenimento di backup regolari di dati come processo di routine è una pratica molto importante per impedire la perdita di dati e per poterli recuperare in caso di corruzione o malfunzionamento dell’hardware del disco. I backup funzionali possono anche aiutare le organizzazioni a riprendersi dagli attacchi ransomware.
- Patching: Il patching è un componente critico nella difesa contro gli attacchi ransomware poiché i criminali informatici spesso cercheranno gli ultimi exploit scoperti nelle patch rese disponibili e quindi i sistemi target che non sono ancora patchati. Pertanto, è fondamentale che le organizzazioni abbiano applicato tutti i sistemi le ultime patch, poiché ciò riduce il numero di potenziali vulnerabilità all’interno dell’azienda per un attaccante da sfruttare.
- Autenticazione utente: L’accesso ai servizi come RDP con credenziali utente rubati è la tecnica preferita degli aggressori ransomware. L’uso di una forte autenticazione dell’utente può rendere più difficile per un utente malintenzionato utilizzare una password indovinata o rubata
Riduci la superficie dell’attacco
Con l’elevato costo potenziale di un’infezione da ransomware, la prevenzione è la migliore strategia di mitigazione dei ransomware. Ciò può essere ottenuto riducendo la superficie dell’attacco affrontando:
- Messaggi di phishing
- Vulnerabilità non impacciate
- Soluzioni di accesso remoto
- Malware mobile
Distribuire anti-ransomware Soluzione
La necessità di crittografare tutto un utente’S files significa che il ransomware ha un’impronta digitale univoca quando si esegue su un sistema. Le soluzioni anti-ransomware sono costruite per identificare quelle impronte digitali. Le caratteristiche comuni di una buona soluzione anti-rarisomware includono:
- Rilevamento variante ampio
- Rilevamento rapido
- Restauro automatico
- Meccanismo di restauro non basato su strumenti comuni integrati (come ‘Copia ombra’, che è mirato da alcune varianti ransomware)
Come rimuovere il ransomware?
Un messaggio di riscatto non è qualcosa che chiunque vuole vedere sul proprio computer in quanto rivela che un’infezione da ransomware ha avuto successo. A questo punto, possono essere presi alcuni passaggi per rispondere a un’infezione ransomware attiva e un’organizzazione deve fare la scelta se pagare o meno il riscatto.
- Come mitigare un’infezione a ransomware attiva
Molti attacchi di ransomware di successo vengono rilevati solo dopo che la crittografia dei dati è completa e una nota di riscatto è stata visualizzata sul computer infetto’Schermo S. A questo punto, i file crittografati sono probabilmente irrecuperabili, ma alcuni passaggi dovrebbero essere presi immediatamente:
- Quarantena la macchina: Alcune varianti di ransomware proveranno a diffondersi su unità connesse e altre macchine. Limitare la diffusione del malware rimuovendo l’accesso ad altri potenziali obiettivi.
- Lascia il computer: La crittografia dei file può rendere instabile un computer e spegnere un computer può comportare la perdita di memoria volatile. Mantieni il computer per massimizzare la probabilità di recupero.
- Crea un backup: La decrittografia dei file per alcune varianti ransomware è possibile senza pagare il riscatto. Crea una copia dei file crittografati su media rimovibili nel caso in cui una soluzione diventa disponibile in futuro o uno sforzo di decrittografia non riuscita danneggia i file.
- Controlla i decryptors: Verificare con il progetto No More Ransom per vedere se è disponibile un decryptor gratuito. In tal caso, eseguilo su una copia dei dati crittografati per vedere se può ripristinare i file.
- Chiedere aiuto: I computer a volte archiviano copie di backup dei file archiviati su di essi. Un esperto di forense digitale può essere in grado di recuperare queste copie se non sono stati eliminati dal malware.
- Pulire e ripristinare: Ripristina la macchina da un’installazione di backup o sistema operativo pulito. Ciò garantisce che il malware sia completamente rimosso dal dispositivo
Come può controllare il punto di assistenza
Punto di controllo’La tecnologia anti-ransomware utilizza un motore appositamente costruito che difende le varianti zero-day più sofisticate e evasive di ransomware e recupera in sicurezza dati crittografati, garantendo la continuità aziendale e la produttività. L’efficacia di questa tecnologia viene verificata ogni giorno dal nostro team di ricerca e dimostra costantemente risultati eccellenti nell’identificazione e nella mitigazione degli attacchi.
Endpoint Harmony, punto di controllo’Il principale prodotto di prevenzione e risposta degli endpoint, include la tecnologia anti-ransomware e fornisce protezione ai browser Web e agli endpoint, sfruttando il punto di controllo’protezioni della rete leader del settore. Harmony Endpoint offre una completa prevenzione e una bonifica delle minacce in tempo reale in tutti i vettori di minacce di malware, consentendo ai dipendenti di lavorare in sicurezza indipendentemente da dove si trovino, senza compromettere la produttività.
Cos’è il ransomware?

Il ransomware è qualsiasi software che consente a un outsider di accedere e crittografare un altro’s file, eliminare gli originali e quindi minacciare di eliminare l’unica copia rimanente (crittografata) dei file se il ransom non è pagato. Nei film, l’utente che distribuisce il ransomware è in genere ritratto come un criminale indurito.
Ma in verità, il ransomware è semplicemente un prodotto, di solito trovato su Internet – che chiunque può imparare a usare facilmente. In altre parole, gli attacchi di ransomware sono comuni e possono essere debilitanti per i file on-pre-premessi o nella vittima’s cloud.
Come si verificano gli attacchi di ransomware?
Gli attacchi di ransomware si verificano rapidamente. Prima di capire che c’è una minaccia, gli hacker hanno rubato informazioni, hanno crittografato file preziosi e chiedono che un riscatto venga pagato per rilasciare quei file a te. Di solito, l’hacker richiede un certo importo in bitcoin, ma pagando il riscatto non’T minimizza sempre il danno. Possono essere necessarie settimane dopo un attacco ransomware per valutare completamente il danno fatto nelle quattro fasi di un attacco ransomware.
Fase 1: infiltrato
Potresti pensare a un hacker come a un criminale indurito, ma la persona media può facilmente accedere a qualsiasi numero di offerte ransomware-as-a-service. Sfortunatamente, utilizzare questi servizi di ransomware per ottenere credenziali rubate e distribuire malware è facile come utilizzare quasi tutti gli altri servizi online.
Tutto ciò che serve per un hacker per ottenere l’accesso a informazioni vitali è il software giusto e inizia l’attacco.
Fase 2: connettersi
Solo un punto di accesso è sufficiente per far funzionare il ransomware. Il ransomware contatta la vittima’s Remote Network e genera una chiave che verrà utilizzata per la crittografia dei file (nella fase 3).
Durante la fase di connessione, il ransomware è essenzialmente frullato attraverso la vittima’S files per trovare quelli con valore. Dopotutto, questi file devono valere il riscatto che l’hacker sta per chiedere.
Fase 3: crittografare
Questo è il “riscatto” Parte di un attacco ransomware: i file mirati vengono crittografati o rubati, quindi i file originali vengono eliminati. In altre parole, Ransomware tiene in ostaggio i file. L’unico modo per liberare i tuoi dati è decrittarli, che può essere fatto solo con la chiave che è stata generata nella fase 2.
Fase 4: Extort
L’hacker ora richiede che una somma venga pagata in cambio della chiave, applicando in genere un limite di tempo entro il quale è necessario soddisfare le loro richieste. In caso contrario, rischi che l’hacker eliminando la chiave e rimuove la possibilità di decrittoni dei file o rilasciare i tuoi dati al pubblico.
Le vittime in genere soddisfano queste richieste e l’attacco ransomware è completo.

Come prevenire gli attacchi di ransomware
Prevenire un attacco ransomware richiede un’attenta attenzione a ogni aspetto dei dati. Richiede una soluzione multistrato a quello che è un problema multistrato. Il nostro approccio include la gestione delle infrastrutture, il monitoraggio e i servizi per aiutarti a proteggere, rilevare e recuperare dai cyber -malettati.
Gestione delle infrastrutture
NetApp inizia con un approccio incentrato sui dati per proteggere dal ransomware offrendo NetApp ® ONTAP ®, il suo software di gestione delle infrastrutture cloud ibride di Enterprise leader del settore. Dopotutto, i criminali stanno prendendo di mira i tuoi dati, quindi ha senso iniziare la protezione sul livello di archiviazione. Con il software ONTAP, puoi:
- Crea punti di recupero granulari e di sola lettura in secondi e applica il blocco file sicuro
- Monitorare le anomalie di archiviazione, inclusa l’entropia dei dati, per identificare le cyberthreats
- Ripristina i dati rapidamente in pochi minuti dalle copie granulari ed efficienti di NetApp Snapshot ™
Monitoraggio delle infrastrutture
Comprendere che tipo di dati hai, dove sono archiviati e chi ha accesso è un passo importante per qualsiasi piano di resilienza informatica. NetApp Cloud Data Sense è un servizio di dati cloud che ti dà visibilità sui tuoi dati attraverso l’archiviazione locale e cloud in modo da poter identificare quali dati contano di più. Puoi anche bloccare le autorizzazioni per una sicurezza più efficace.
Il QI attivo include nuove funzionalità per aiutarti a identificare le lacune nella tua posizione di sicurezza e quali passi adottare per indurire il tuo ambiente di archiviazione ONTAP secondo le migliori pratiche NetApp. È possibile monitorare regolarmente l’ambiente e adattarsi in base alle ultime versioni di software NetApp per mantenere i tuoi dati al sicuro e al sicuro.
La maggior parte degli attacchi coinvolge un utente ignaro o – in modo diretto – anche un amministratore canaglia. Hai bisogno di un livello di controllo che includa l’attenzione 24 ore su 24, 7 giorni su 7, che è più facile da realizzare con NetApp Cloud Insights. Questo servizio monitora attentamente i tuoi dati:
- Evidenzia i rischi che possono portare a un attacco
- Rileva gli attacchi nel momento in cui si verificano
- Eseguire azioni automatizzate per evitare danni diffusi
Se’S nei locali o nel cloud, Cloud Insights ti dà la completa visibilità sulla tua infrastruttura e le applicazioni utilizzando zero tecnologia fiduciaria. Monitora continuamente il comportamento dell’utente, imparando cosa’è normale per i tuoi utenti in modo che possa rilevare anomalie. Quando il cloud Insights rileva un’anomalia, ti avvisa immediatamente e innesca un’azione immediata, come prendere una copia di istantanee per aiutare a assistere a un rapido recupero o bloccare l’accesso al file utente per impedire l’esfiltrazione dei dati.
Servizi di infrastruttura
A volte ciò di cui hai bisogno è un po ‘più di aiuto: l’esperienza di un partner di fiducia da consegnare contro un SLA. Per determinare la prontezza della protezione dei dati prima che si verifichi una minaccia di ransomware, NetApp offre un servizio di protezione dei dati e di valutazione della sicurezza per identificare le lacune e le vulnerabilità di sicurezza nell’ambiente attuale – nei locali e nel cloud – e fornire raccomandazioni attuabili per la chiusura di tali lacune per aumentare la resilienza dei dati. Per ulteriore sicurezza che sei pronto a proteggere la tua attività dalle minacce alla sicurezza, il servizio di monitoraggio e reporting di Ransomware NetApp, incluso nell’abbonamento ai servizi professionali di NetApp Flex, sfrutta la potenza di Cloud Insights e Cloud Secure per fornire un altro livello di protezione per l’ambiente. Insieme, questi servizi ti aiutano a rispondere e recuperare rapidamente se un attacco passa attraverso le tue difese.