


Kaspersky rimuove i ratti?
Come rimuovere Atharvan Rat
Riepilogo:
Atharvan Rat è un pericoloso Trojan ad accesso remoto che consente agli aggressori di ottenere un accesso non autorizzato a un computer o dispositivo da una posizione remota. Può eseguire attività dannose come il furto di password e dati sensibili, distribuire malware aggiuntivi e modificare i file. In questo articolo, discuteremo di come rimuovere Atharvan Rat e fornire risposte a domande frequenti su questo malware.
- D: Come rimuovere Atharvan Rat?
- D: Kaspersky rimuove i ratti?
- D: Che tipo di malware è Atharvan?
- D: In che modo i computer di Atharvan si infiltrano?
- D: Come evitare l’installazione di malware?
- D: Quali sono i rischi di avere Atharvan Rat su un computer?
- D: Il ratto Atharvan può essere utilizzato per iniettare malware aggiuntivo?
- D: Come posso verificare se il mio computer è pulito da Atharvan Rat?
- D: Quali sono alcuni altri esempi di ratti?
- D: In che modo i criminali informatici inducono gli utenti a infettare i loro computer?
- D: Cosa posso fare se il mio computer è già infetto da Atharvan Rat?
UN: Per rimuovere Atharvan Rat, seguire questi passaggi:
1. Estrai l’archivio scaricato
2. Esegui gli Autoruns.file exe
UN: Kaspersky è un programma antivirus rispettabile che può effettivamente rimuovere i ratti, incluso Atharvan Rat. Si consiglia di utilizzare software antivirus legittimo per scansionare e rimuovere malware.
UN: Atharvan è un Trojan (ratto) di accesso remoto che fornisce accesso non autorizzato a un computer o dispositivo per scopi dannosi. Le sue attività possono variare dal furto di password alla distribuzione di malware aggiuntivo.
UN: Atharvan può infiltrarsi in vari mezzi: aprire collegamenti o allegati dannosi nelle e-mail, scaricare file da fonti inaffidabili, visitare siti Web compromessi, fare clic su annunci dannosi, utilizzare installatori di software crollati o connettersi a reti Wi-Fi non protette.
UN: Per evitare installazioni di malware, seguire queste precauzioni:
– Mantieni aggiornati il sistema operativo e il software
– Usa il software antivirus rispettabile
– Sii cauto quando si apri gli allegati e -mail o il download di file
– Evita di fare clic su collegamenti sospetti o pop-up
– Scansiona i dispositivi esterni prima di utilizzarli sul computer
UN: Avere Atharvan Rat su un computer può portare a vari gravi problemi, tra cui dati e perdita monetaria, furto di identità, perdita di accesso agli account online, instabilità del sistema e infezioni da malware aggiuntive.
UN: Sì, Atharvan Rat può essere utilizzato per iniettare malware aggiuntivo, come ransomware o malware con criptovaluta, su un computer compromesso. Questo dà all’attaccante ancora più controllo e accesso al sistema.
UN: Per verificare se il tuo computer è pulito da Atharvan Rat, è possibile eseguire una scansione con software antivirus legittimo come COMBO CHILES. Rileverà e rimuoverà qualsiasi malware infiltrato.
UN: Altri esempi di ratti includono M2RAT, INSEKT e KONNI. Questi sono anche malware pericolosi che forniscono accesso non autorizzato a computer compromessi.
UN: I criminali informatici usano vari metodi per indurre gli utenti a infettare i loro computer, incluso l’attacco per scaricare ed eseguire malware attraverso file infetti come documenti, file javascript, eseguibili, archivi e altro ancora.
UN: Se il tuo computer è già infetto da Atharvan Rat, si consiglia di utilizzare strumenti di rimozione di malware automatici come COMBO. Scansionerà ed eliminerà il malware dal sistema.
Come rimuovere Atharvan Rat
Estrai l’archivio scaricato ed esegui gli Autoruns.file exe.
Kaspersky rimuove i ratti?
Об этой сттце
Ыы зарегистрировали подозритеstituire. С помощю ээй ст р ы ыы сможем о imperceде quello. Почему ээо мо л поззти?
Эта страница отображается в тех с лччч, когда автоматическиtal систе quisi которые наршают условия иполззования. Страница перестан scegliere. До этого момента для иполззования сжж google необходимо пхоходить поверку по по по по по.
” ылку запросов. Если ы и ипоеете общий доступ в интернет, проmma. Обратитесь к с ое системому администратору. Подробнеi.
Проверка по слову может также появляться, если вы вводите сложные запросы, обычно распространяемые автоматизированными системами, или же вводите запросы очень часто.
Come rimuovere Atharvan Rat
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. Disponibile sette giorni di prova gratuita. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Che tipo di malware è Atharvan?
Atharvan è il nome di un Accesso remoto Trojan (ratto). Lo scopo del malware di questo tipo è quello di dare un accesso non autorizzato ad un computer o dispositivo da una posizione remota. L’attaccante può svolgere una varietà di attività dannose, come il furto di password, la distribuzione di malware aggiuntivi, l’eliminazione o la modifica di file, ecc.
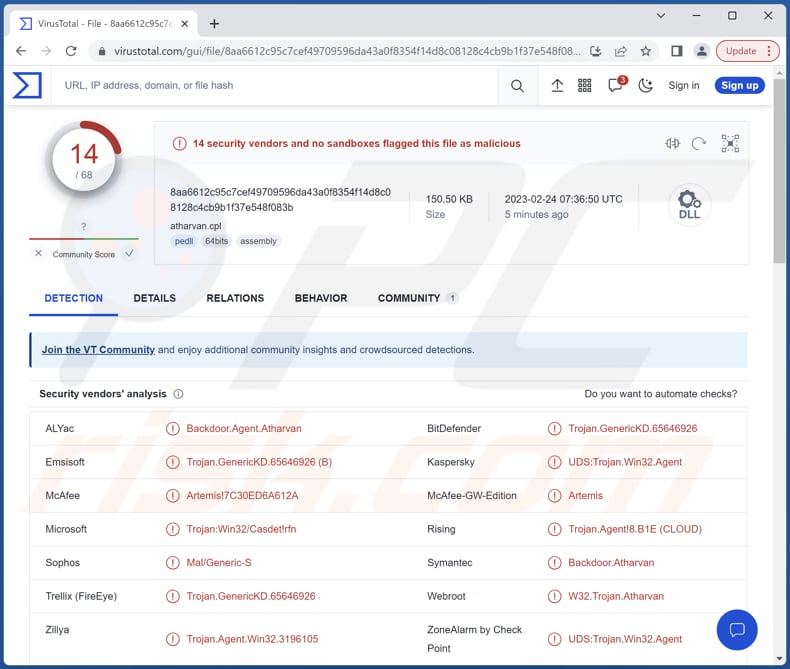
Maggiori informazioni su Atharvan
Su un computer compromesso, Atharvan ha la possibilità di scaricare file, eseguire eseguibili, eseguire comandi e inviare il loro output all’attaccante. Può essere utilizzato per scaricare dati sensibili come registri finanziari, informazioni personali o credenziali di accesso, che possono quindi essere utilizzate per il furto di identità, venduti sul Web oscuro o utilizzati in modo improprio in altri modi.
Inoltre, questo ratto può essere utilizzato per iniettare malware aggiuntivo (E.G., ransomware o malware con criptovaluta) sul computer compromesso, dando all’attaccante ancora più controllo e accesso. Inoltre, con Atharvan, l’attaccante può eseguire comandi in remoto sul computer compromesso, come l’apertura o la chiusura dei programmi, la modifica di file o il lancio di altri malware e altro ancora.
Avere un computer infetto da Atharvan può portare a una serie di gravi problemi per l’utente, inclusi dati e perdita monetaria, furto di identità, perdita di accesso agli account online, instabilità del sistema, infezioni malware aggiuntive, ecc.
Per eliminare possibili infezioni da malware, scansionare il computer con software antivirus legittimo. I nostri ricercatori di sicurezza raccomandano di utilizzare COMBO CLESEF.
▼ Scarica COMBO CHILES
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. 7 giorni di prova gratuita disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Conclusione
In conclusione, Atharvan è uno strumento pericoloso che i criminali informatici possono utilizzare per ottenere un accesso non autorizzato a un computer compromesso. Con la sua capacità di scaricare file, eseguire eseguibili, eseguire comandi e inviare il loro output, i criminali informatici possono usare Atharvan per rubare dati sensibili, installare malware aggiuntivi, eseguire i comandi a distanza e prendere il controllo del computer.
Esempi di altri ratti sono m2rat, insekt e konni.
Come ha fatto Atharvan infiltrando il mio computer?
Gli utenti infettano i loro computer aprendo collegamenti o allegati dannosi nelle e-mail, scaricando file da fonti inaffidabili, visitando siti Web compromessi, facendo clic su annunci dannosi, utilizzando strumenti di cracking (o installatori per software piratato), utilizzando reti Wi-Fi non garantite, ecc.
I criminali informatici usano vari metodi per indurre gli utenti a infettare i computer. Il loro obiettivo è attirare gli utenti nel download e nell’esecuzione di malware da soli. In genere, utilizzano MS Office infetti, documenti PDF, file JavaScript, eseguibili, archivi e altri file per distribuire malware.
Come evitare l’installazione di malware?
Per evitare le infezioni del computer, mantieni aggiornati il sistema operativo e il software, usa un programma antivirus rispettabile, sii cauto quando si aprono allegati e-mail o scaricano file da Internet ed evita di fare clic su collegamenti sospetti o pop-up.
Inoltre, fai attenzione quando si utilizzano dispositivi esterni come unità USB e scansionali per i virus prima di usarli sul tuo computer. Se ritieni che il tuo computer sia già infettato, ti consigliamo di eseguire una scansione con antivirus più pulito per Windows per eliminare automaticamente il malware infiltrato.
Rimozione automatica del malware automatico: la rimozione della minaccia manuale potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. COMBO CHILESTER è uno strumento di rimozione del malware automatico professionale che si consiglia di sbarazzarsi del malware. Scaricalo facendo clic sul pulsante qui sotto:
▼ Scarica Cleaner combinato scaricando qualsiasi software elencato su questo sito Web, accetta la nostra politica sulla privacy e le condizioni d’uso. Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. 7 giorni di prova gratuita disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Menu veloce:
- Cos’è Atharvan?
- PASSO 1. Rimozione manuale del malware Atharvan.
- PASSO 2. Controlla se il tuo computer è pulito.
Come rimuovere manualmente il malware?
La rimozione del malware manuale è un’attività complicata – di solito è meglio consentire ai programmi antivirus o antimalware di farlo automaticamente. Per rimuovere questo malware consigliamo di utilizzare antivirus COMBO CHILES per Windows.
Se si desidera rimuovere manualmente il malware, il primo passo è identificare il nome del malware che stai cercando di rimuovere. Ecco un esempio di un programma sospetto in esecuzione sul computer di un utente:
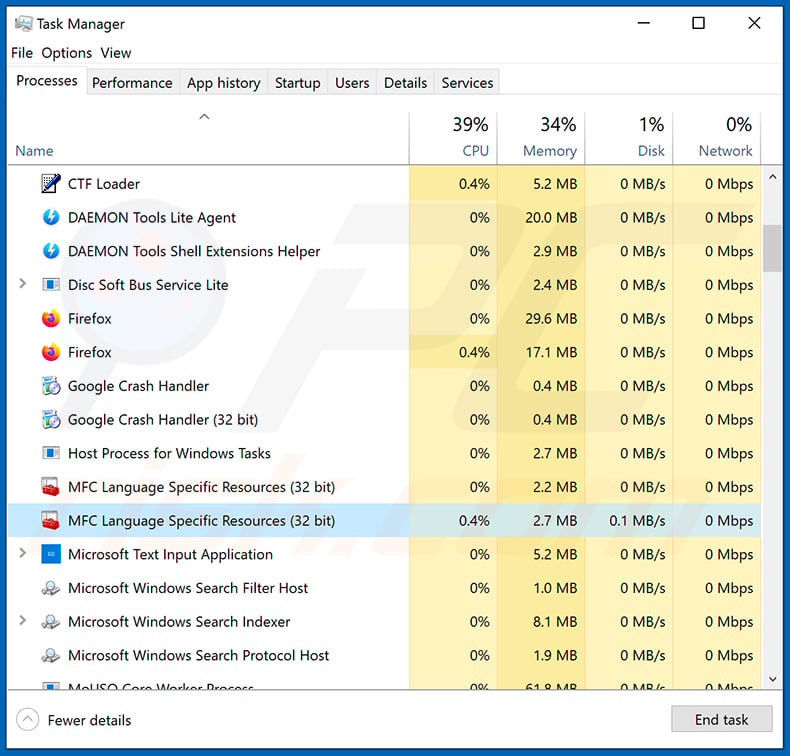
Se hai controllato l’elenco dei programmi in esecuzione sul tuo computer, ad esempio utilizzando Task Manager e identificato un programma che sembra sospetto, dovresti continuare con questi passaggi:
Scarica un programma chiamato AutoRuns. Questo programma mostra le posizioni di applicazioni, registro e file system auto:
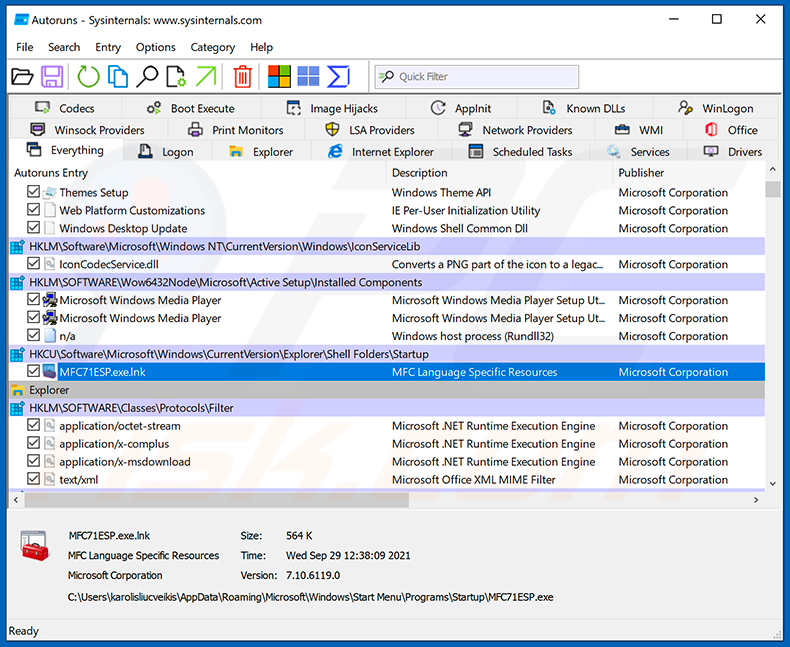
Riavvia il computer in modalità provvisoria:
Utenti di Windows XP e Windows 7: Avvia il tuo computer in modalità provvisoria. Fai clic su Avvia, fai clic su Sh e, fai clic su Riavvia, fai clic su OK. Durante il processo di avvio del computer, premere il tasto F8 sulla tastiera più volte fino a visualizzare il menu Opzione avanzata di Windows, quindi selezionare la modalità di sicurezza con networking dall’elenco.
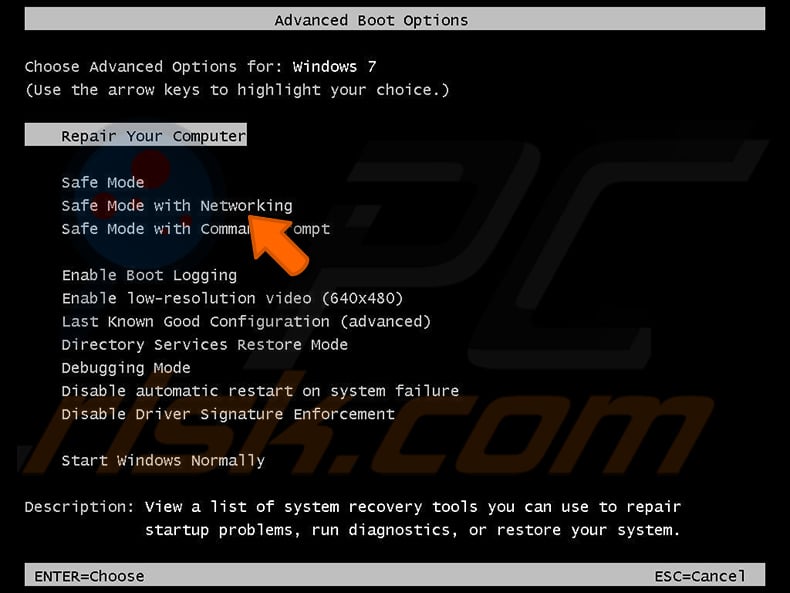
Video che mostra come avviare Windows 7 in “Modalità di sicurezza con il networking”:
Utenti di Windows 8: Avviare Windows 8 è la modalità SECH con networking: vai alla schermata di avvio di Windows 8, digita avanzato, nei risultati di ricerca Seleziona Impostazioni. Fai clic su Opzioni di avvio avanzate, nella finestra “Impostazioni PC generali” aperta, selezionare AVVERIMENTO AVVERTUN.
Fai clic sul pulsante “Riavvia ora”. Il tuo computer ora si riavvierà nel “menu delle opzioni di avvio avanzato”. Fare clic sul pulsante “Risoluzione dei problemi”, quindi fare clic sul pulsante “Opzioni avanzate”. Nella schermata dell’opzione avanzata, fare clic su “Impostazioni di avvio”.
Fai clic sul pulsante “Riavvia”. Il tuo PC si riavvierà nella schermata delle impostazioni di avvio. Premere F5 per avviare in modalità provvisoria con networking.
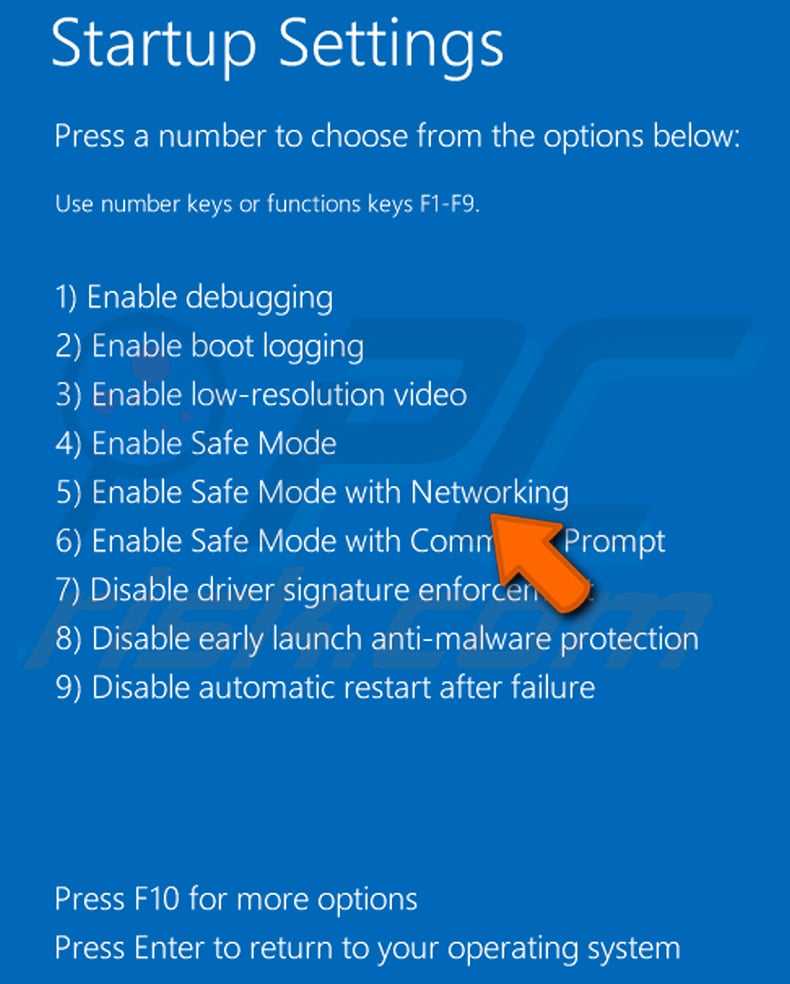
Video che mostra come avviare Windows 8 in “Modalità di sicurezza con il networking”:
Utenti di Windows 10: Fare clic sul logo Windows e selezionare l’icona di accensione. Nel menu aperto fai clic su “Riavvia” mentre si tiene in mano “Maiusc” sulla tastiera. Nella finestra “Scegli un’opzione” fai clic su “Risoluzione dei problemi”, successiva selezionare “Opzioni avanzate”.
Nel menu Opzioni avanzate Selezionare “Impostazioni di avvio” e fare clic sul pulsante “Riavvia”. Nella finestra seguente è necessario fare clic sul pulsante “F5” sulla tastiera. Ciò riavvia il sistema operativo in modalità provvisoria con il networking.
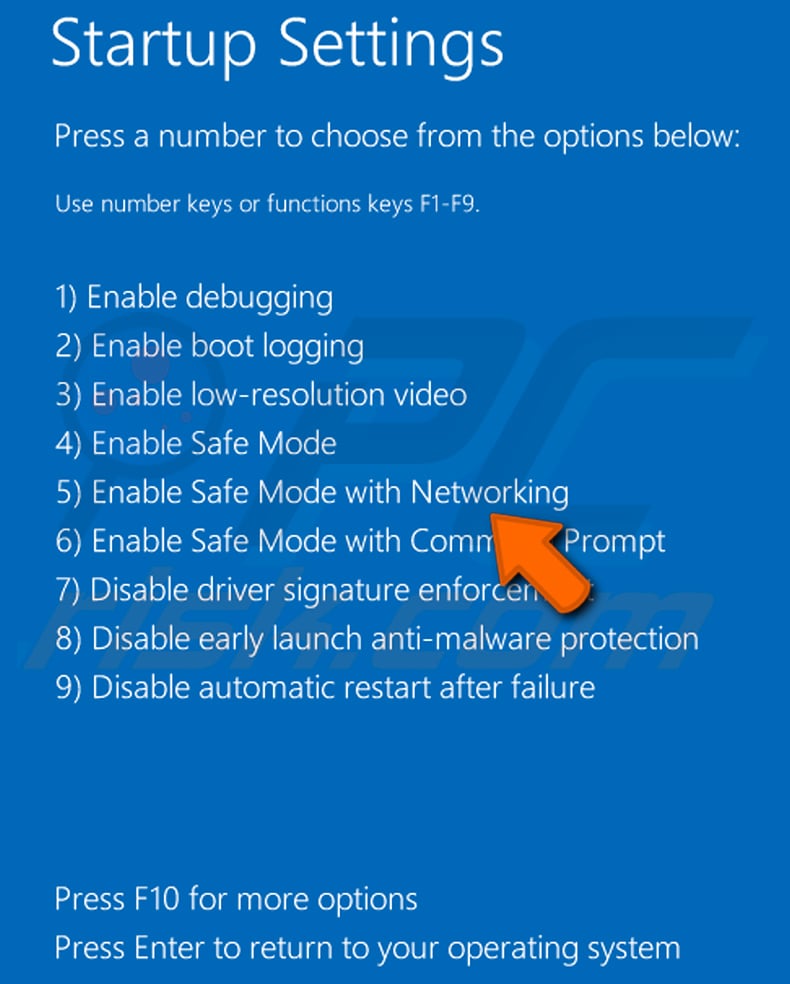
Video che mostra come avviare Windows 10 in “Modalità provvisoria con networking”:
Estrai l’archivio scaricato ed esegui gli Autoruns.file exe.
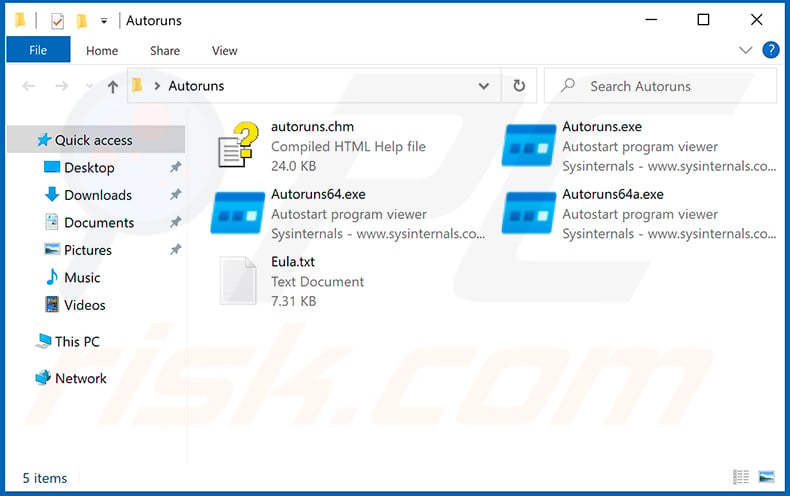
Nell’applicazione AutoRuns, fai clic su “Opzioni” nella parte superiore e deseleziona “Nascondi posizioni vuote” e le opzioni di “nascondi voci di Windows”. Dopo questa procedura, fai clic sull’icona “Aggiorna”.
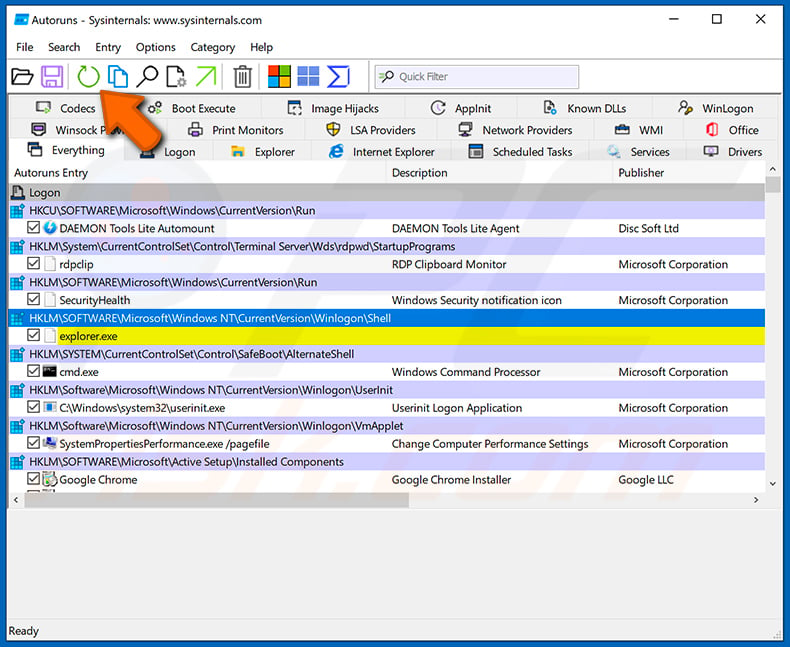
Controllare l’elenco fornito dall’applicazione AutoRuns e individuare il file malware che si desidera eliminare.
Dovresti scrivere il suo percorso e il suo nome completo. Si noti che alcuni malware nascondono i nomi dei processi con nomi di processo di Windows legittimi. In questa fase, è molto importante evitare di rimuovere i file di sistema. Dopo aver individuato il programma sospetto che si desidera rimuovere, fai clic con il tasto destro sul mouse sul suo nome e scegli “Elimina”.
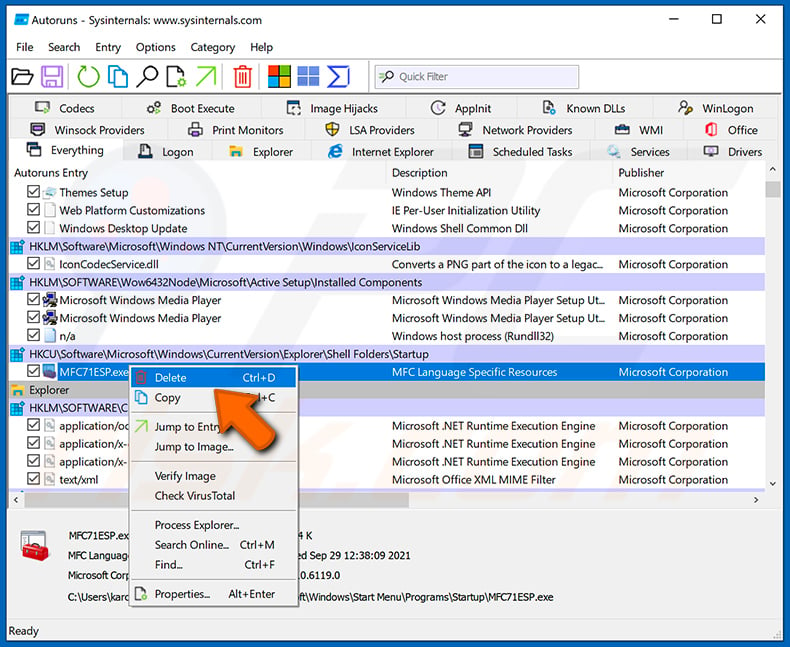
Dopo aver rimosso il malware tramite l’applicazione AutoRuns (ciò garantisce che il malware non verrà eseguito automaticamente all’avvio del sistema successivo), è necessario cercare il nome del malware sul tuo computer. Assicurati di abilitare file e cartelle nascosti prima di procedere. Se trovi il nome file del malware, assicurati di rimuoverlo.
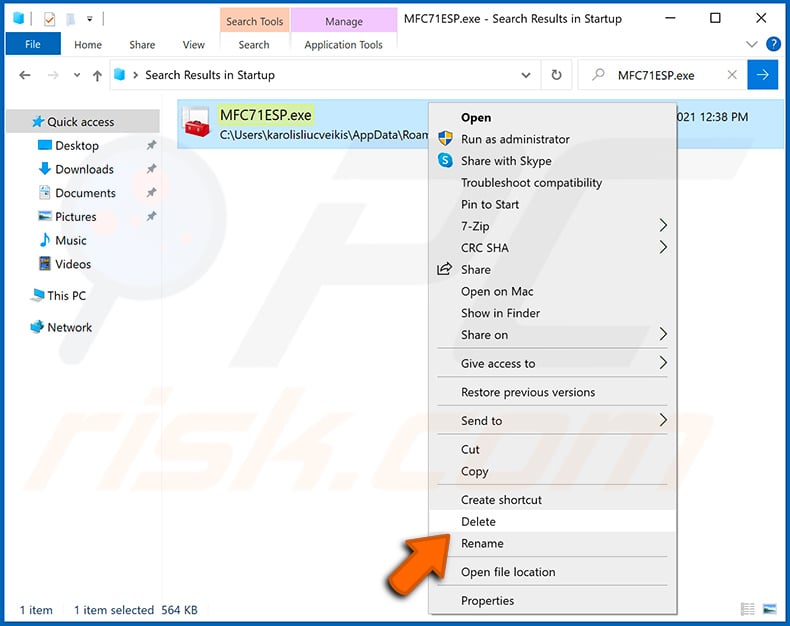
Riavvia il computer in modalità normale. Seguire questi passaggi dovrebbe rimuovere qualsiasi malware dal tuo computer. Si noti che la rimozione della minaccia manuale richiede competenze informatiche avanzate. Se non si dispone di queste abilità, lascia la rimozione di malware ai programmi antivirus e anti-malware.
Questi passaggi potrebbero non funzionare con le infezioni da malware avanzate. Come sempre è meglio prevenire l’infezione piuttosto che cercare di rimuovere il malware in seguito. Per proteggere il computer, installare gli ultimi aggiornamenti del sistema operativo e utilizzare il software antivirus. Per essere sicuro che il tuo computer sia privo di infezioni da malware, ti consigliamo di scansionarlo con antivirus più pulito per Windows.
Domande frequenti (FAQ)
Il mio computer è infetto da malware, se dovessi formattare il mio dispositivo di archiviazione per sbarazzarmene?
La formattazione del dispositivo di archiviazione può essere un modo efficace per sbarazzarsi di malware sul computer, ma è importante notare che dovrebbe essere un’opzione di ultima risorsa. Prima di ricorrere alla formattazione del dispositivo di archiviazione, è necessario provare a eseguire un programma antivirus o anti-malware rispettabile.
Quali sono i maggiori problemi che il malware può causare?
Il malware può rubare dati sensibili come password, informazioni finanziarie e documenti personali. Inoltre, può iniettare malware aggiuntivi, creare botnet, crittografare file, consumare risorse di sistema e altro ancora. Dipende dal tipo di malware.
Qual è lo scopo di Atharvan Rat?
Il malware Atharvan ha la capacità di scaricare file, eseguire eseguibili, eseguire comandi e inviare i loro risultati all’attaccante. Può anche essere sfruttato per rubare dati sensibili, introdurre malware aggiuntivi ed eseguire altre azioni dannose.
In che modo un malware ha infiltrato il mio computer?
Il malware viene spesso diffuso attraverso una varietà di metodi di ingegneria di phishing e social, come MALSPAM e avvertimenti di sistemi falsi. Inoltre, è comunemente diffuso attraverso download drive-by, reti peer-to-peer, siti Web di download di software non ufficiali, strumenti di cracking, ecc.
COMBO CHILSBER mi proteggerà dal malware?
Il detergente combinato ha la possibilità di rilevare e rimuovere quasi tutte le infezioni da malware. È importante notare che il malware sofisticato spesso si nasconde profondamente all’interno del sistema. Pertanto, condurre una scansione completa del sistema è essenziale per rimuovere completamente le minacce.
Circa l’autore:
Tomas Meskauskas – ricercatore di sicurezza esperti, analista di malware professionale.
Sono appassionato di sicurezza e tecnologia informatica. Ho un’esperienza di oltre 10 anni che lavorano in varie aziende relative alla risoluzione dei problemi tecnici e alla sicurezza di Internet. Ho lavorato come autore ed editore per PCRISK.com dal 2010. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online. Contatta Tomas Meskauskas.
PCRISK Security Portal è portato da una società RCS LT. Le forze dei ricercatori della sicurezza hanno contribuito a educare gli utenti di computer sulle ultime minacce alla sicurezza online. Ulteriori informazioni sulla società RCS LT.
Le nostre guide di rimozione del malware sono gratuite. Tuttavia, se vuoi supportarci, puoi inviarci una donazione.
Su PCRISK
PCRISK è un portale di sicurezza informatica, che informa gli utenti di Internet sulle ultime minacce digitali. Il nostro contenuto è fornito da esperti di sicurezza e professionale Ricercatori di malware. Leggi di più su di noi.
Come rimuovere il ratto legnoso (Accesso remoto Trojan) dal sistema operativo
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. Disponibile sette giorni di prova gratuita. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Cos’è il topo legnoso?
Woody è il nome di un Trojan ad accesso remoto (ratto). Malware all’interno di questa categoria consente l’accesso e il controllo remoti su macchine compromesse. Woody è un pezzo di sofisticato software dannoso e ha una varietà di funzionalità.
La ricerca condotta dal team di Intelligence sulle minacce di Malwarebytes indica che i criminali informatici dietro Woody prendono di mira varie entità russe come la United Aircraft Corporation (Oak).
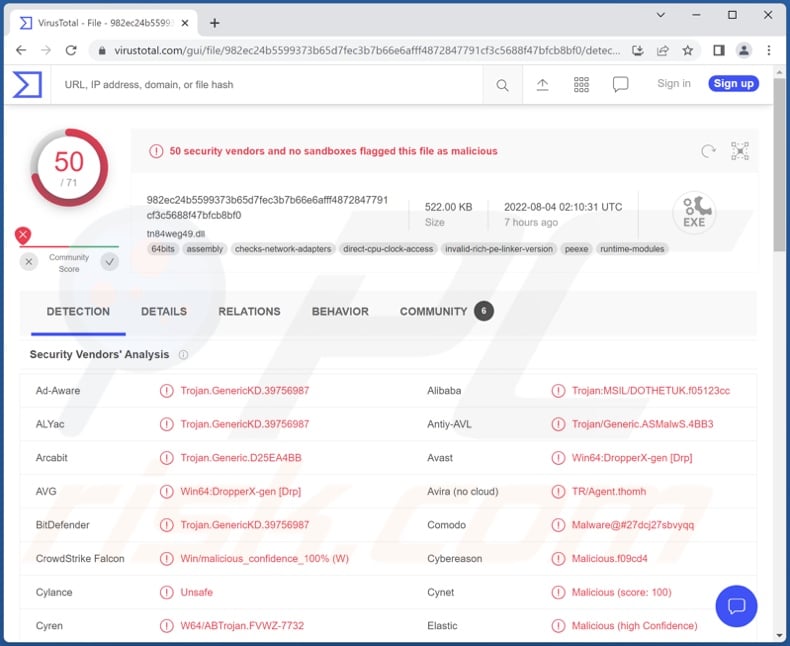
Panoramica del malware Woody
Il ratto legnoso consente l’accesso/controllo remoto su dispositivi infetti; Può eseguire una vasta gamma di comandi e funzioni, compresi quelli che si riferiscono alla raccolta dei dati, all’infiltrazione del contenuto ed esfiltrazione.
Per elaborare alcune di queste funzionalità: Woody è in grado di estrarre un’ampia varietà di dati di sistema, E.G., Versione e architettura del sistema operativo, nome del computer, informazioni di PowerShell, account e privilegi utente, dati di rete, processi in esecuzione, anti-virus installati, ecc.
Questo Trojan si rivolge anche alle informazioni personali. Può raccogliere dati di directory, i.e., Raccolta file: nomi, tipi, formati, tempi di creazione/modifica/accesso, dimensioni, autorizzazioni, ecc. Il ratto può anche esfiltrarsi (download). Inoltre, è in grado di fare screenshot.
Inoltre, Woody ha la capacità di infiltrarsi (caricamento) di file ed eseguirli. Ciò significa che questo programma dannoso può essere utilizzato per scaricare/installare ulteriori trojan, ransomware e altri malware. La capacità di causare infezioni a catena crea un altro strato di rischio associato al ratto legnoso.
Inoltre, il modo in cui i dati/contenuti ottenuti attraverso questo trojan verranno utilizzati può variare a seconda delle informazioni stesse e degli obiettivi dei criminali informatici, che potrebbero variare dall’estorsione allo spionaggio.
In sintesi, Woody può causare molteplici infezioni del sistema, gravi problemi di privacy, perdite finanziarie e portare a furto di identità. Se sospetti che il tuo sistema sia infetto dal ratto legnoso (o altro malware), ti consigliamo vivamente di usare immediatamente un antivirus e di rimuovere questa minaccia.
Per eliminare possibili infezioni da malware, scansionare il computer con software antivirus legittimo. I nostri ricercatori di sicurezza raccomandano di utilizzare COMBO CLESEF.
▼ Scarica COMBO CHILES
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. 7 giorni di prova gratuita disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Esempi di Trojan ad accesso remoto
Abbiamo analizzato innumerevoli ratti; Apollorat, Pingpull, PowerShell Rat, Netdooka e Nerbian sono solo alcuni esempi.
Questi trojan sono spesso incredibilmente multifunzionali; Le loro minacce e usi sono eccezionalmente vari. Tuttavia, indipendentemente dalla versatilità o dalla mancanza di un programma dannoso, la presenza di malware su un dispositivo di sistema di sistema e la sicurezza dell’utente.
In che modo Woody ha infiltrato il mio computer?
Il team di intelligence delle minacce di Malwarebytes ha osservato due metodi utilizzati principalmente nella distribuzione di Woody. I primi casi comportavano file di archivio dannosi, mentre i documenti infettivi di Microsoft Office che abusano della vulnerabilità di Follina sono emersi in seguito.
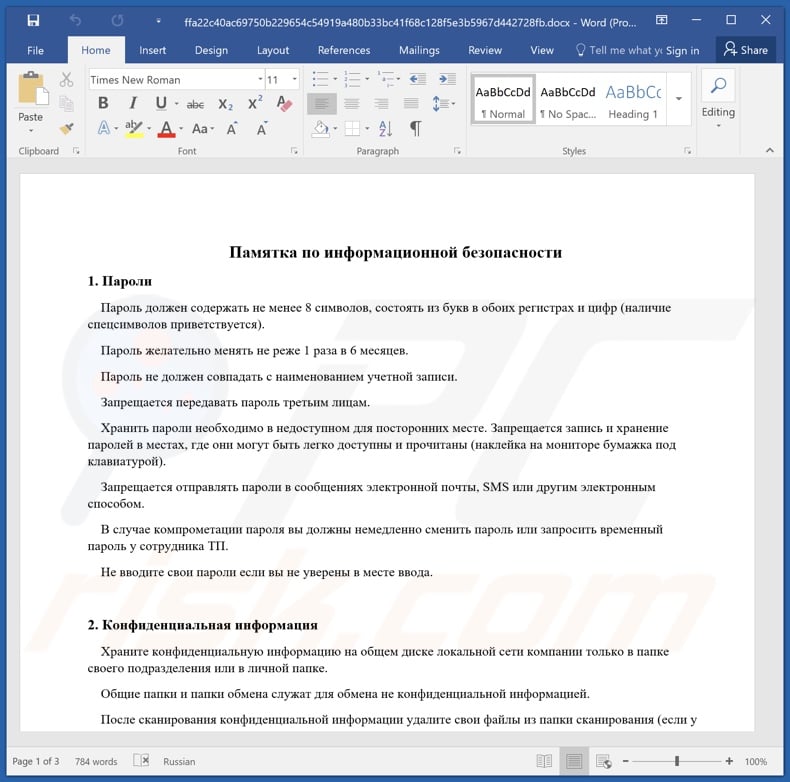
Questi file sono stati nominati in russo (non necessariamente nello script cirillico) e relativi a sicurezza, moduli, documentazione e così via. È molto probabile che questi file dannosi siano stati distribuiti come allegati o link di download nelle e -mail di spam.
È interessante notare che i file virulenti possano essere in vari formati, e.G., Documenti Microsoft Office e PDF, archivi (zip, rar, ecc.), eseguibili (.exe, .Corri, ecc.), Javascript e così via. Quando viene aperto un file infettivo, vengono avviati i processi di download/installazione del malware.
Inoltre, il software dannoso non si diffonde esclusivamente tramite posta spam. Il malware è anche comunemente proliferato attraverso truffe online, download drive-by (furti e ingannevoli), download di download (E.G., Siti Web non ufficiali e gratuiti di hosting di file, reti di condivisione P2P, ecc.), strumenti illegali di attivazione del software (“cracking”), aggiornamenti falsi e malvertiti (annunci dannosi).
Come evitare l’installazione di malware?
Consigliamo di aprire gli allegati e i collegamenti trovati in e -mail e messaggi sospetti, poiché ciò può comportare un’infezione da sistema. Inoltre, ti consigliamo di utilizzare le ultime versioni di Microsoft Office, in particolare quelle rilasciate dopo il 2010, in quanto hanno la modalità “Visualizza protetta” che impedisce l’esecuzione automatica dei comandi macro.
Inoltre, tutti i download devono essere eseguiti da canali ufficiali e verificati. È altrettanto importante attivare e aggiornare i programmi utilizzando funzioni/strumenti forniti da sviluppatori autentici, poiché gli strumenti di attivazione illegale (“cracking”) e gli aggiornamenti falsi possono contenere malware.
È fondamentale avere un antivirus affidabile installato e tenuto aggiornato. Questo software deve essere utilizzato per eseguire scansioni di sistema regolari e per rimuovere le minacce e i problemi rilevati. Se ritieni che il tuo computer sia già infettato, ti consigliamo di eseguire una scansione con antivirus più pulito per Windows per eliminare automaticamente il malware infiltrato.
Screenshot di un documento dannoso che distribuisce il ratto legnoso:
Rimozione automatica del malware automatico: la rimozione della minaccia manuale potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. COMBO CHILESTER è uno strumento di rimozione del malware automatico professionale che si consiglia di sbarazzarsi del malware. Scaricalo facendo clic sul pulsante qui sotto:
▼ Scarica Cleaner combinato scaricando qualsiasi software elencato su questo sito Web, accetta la nostra politica sulla privacy e le condizioni d’uso. Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. 7 giorni di prova gratuita disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Menu veloce:
- Cosa è legnoso?
- PASSO 1. Rimozione manuale di malware legnoso.
- PASSO 2. Controlla se il tuo computer è pulito.
Come rimuovere manualmente il malware?
La rimozione del malware manuale è un’attività complicata – di solito è meglio consentire ai programmi antivirus o antimalware di farlo automaticamente. Per rimuovere questo malware consigliamo di utilizzare antivirus COMBO CHILES per Windows.
Se si desidera rimuovere manualmente il malware, il primo passo è identificare il nome del malware che stai cercando di rimuovere. Ecco un esempio di un programma sospetto in esecuzione sul computer di un utente:
Se hai controllato l’elenco dei programmi in esecuzione sul tuo computer, ad esempio utilizzando Task Manager e identificato un programma che sembra sospetto, dovresti continuare con questi passaggi:
Scarica un programma chiamato AutoRuns. Questo programma mostra le posizioni di applicazioni, registro e file system auto:
Riavvia il computer in modalità provvisoria:
Utenti di Windows XP e Windows 7: Avvia il tuo computer in modalità provvisoria. Fai clic su Avvia, fai clic su Sh e, fai clic su Riavvia, fai clic su OK. Durante il processo di avvio del computer, premere il tasto F8 sulla tastiera più volte fino a visualizzare il menu Opzione avanzata di Windows, quindi selezionare la modalità di sicurezza con networking dall’elenco.
Video che mostra come avviare Windows 7 in “Modalità di sicurezza con il networking”:
Utenti di Windows 8: Avviare Windows 8 è la modalità SECH con networking: vai alla schermata di avvio di Windows 8, digita avanzato, nei risultati di ricerca Seleziona Impostazioni. Fai clic su Opzioni di avvio avanzate, nella finestra “Impostazioni PC generali” aperta, selezionare AVVERIMENTO AVVERTUN.
Fai clic sul pulsante “Riavvia ora”. Il tuo computer ora si riavvierà nel “menu delle opzioni di avvio avanzato”. Fare clic sul pulsante “Risoluzione dei problemi”, quindi fare clic sul pulsante “Opzioni avanzate”. Nella schermata dell’opzione avanzata, fare clic su “Impostazioni di avvio”.
Fai clic sul pulsante “Riavvia”. Il tuo PC si riavvierà nella schermata delle impostazioni di avvio. Premere F5 per avviare in modalità provvisoria con networking.
Video che mostra come avviare Windows 8 in “Modalità di sicurezza con il networking”:
Utenti di Windows 10: Fare clic sul logo Windows e selezionare l’icona di accensione. Nel menu aperto fai clic su “Riavvia” mentre si tiene in mano “Maiusc” sulla tastiera. Nella finestra “Scegli un’opzione” fai clic su “Risoluzione dei problemi”, successiva selezionare “Opzioni avanzate”.
Nel menu Opzioni avanzate Selezionare “Impostazioni di avvio” e fare clic sul pulsante “Riavvia”. Nella finestra seguente è necessario fare clic sul pulsante “F5” sulla tastiera. Ciò riavvia il sistema operativo in modalità provvisoria con il networking.
Video che mostra come avviare Windows 10 in “Modalità provvisoria con networking”:
Estrai l’archivio scaricato ed esegui gli Autoruns.file exe.
Nell’applicazione AutoRuns, fai clic su “Opzioni” nella parte superiore e deseleziona “Nascondi posizioni vuote” e le opzioni di “nascondi voci di Windows”. Dopo questa procedura, fai clic sull’icona “Aggiorna”.
Controllare l’elenco fornito dall’applicazione AutoRuns e individuare il file malware che si desidera eliminare.
Dovresti scrivere il suo percorso e il suo nome completo. Si noti che alcuni malware nascondono i nomi dei processi con nomi di processo di Windows legittimi. In questa fase, è molto importante evitare di rimuovere i file di sistema. Dopo aver individuato il programma sospetto che si desidera rimuovere, fai clic con il tasto destro sul mouse sul suo nome e scegli “Elimina”.
Dopo aver rimosso il malware tramite l’applicazione AutoRuns (ciò garantisce che il malware non verrà eseguito automaticamente all’avvio del sistema successivo), è necessario cercare il nome del malware sul tuo computer. Assicurati di abilitare file e cartelle nascosti prima di procedere. Se trovi il nome file del malware, assicurati di rimuoverlo.
Riavvia il computer in modalità normale. Seguire questi passaggi dovrebbe rimuovere qualsiasi malware dal tuo computer. Si noti che la rimozione della minaccia manuale richiede competenze informatiche avanzate. Se non si dispone di queste abilità, lascia la rimozione di malware ai programmi antivirus e anti-malware.
Questi passaggi potrebbero non funzionare con le infezioni da malware avanzate. Come sempre è meglio prevenire l’infezione piuttosto che cercare di rimuovere il malware in seguito. Per proteggere il computer, installare gli ultimi aggiornamenti del sistema operativo e utilizzare il software antivirus. Per essere sicuro che il tuo computer sia privo di infezioni da malware, ti consigliamo di scansionarlo con antivirus più pulito per Windows.
Domande frequenti (FAQ)
Il mio computer è infetto da malware legnoso, se dovessi formattare il mio dispositivo di archiviazione per sbarazzarsene?
No, la rimozione di Woody non richiede la formattazione.
Quali sono i maggiori problemi che Woody Malware può causare?
Woody è un ratto – malware progettato per abilitare l’accesso/controllo remoto sui dispositivi. Può eseguire un’ampia varietà di azioni sui sistemi infetti, tra cui download/installazione di programmi dannosi aggiuntivi e raccolta di dati sensibili/personali. Pertanto, le minacce leggistiche sono particolarmente ampie, costituite principalmente da infezioni di sistema multiple, gravi problemi di privacy, perdite finanziarie e furto di identità.
Qual è lo scopo del malware legnoso?
La maggior parte dei programmi dannosi mira a generare entrate per gli aggressori. Tuttavia, i criminali informatici potrebbero anche usare malware per divertirsi, svolgere rancori personali, interrompere i processi (E.G., siti, servizi, aziende, istituzioni, ecc.), e persino lanciare attacchi motivati politicamente/geopoliticamente.
In che modo il malware Woody ha infiltrato il mio computer?
Il malware si diffonde principalmente attraverso download drive-by, posta spam, truffe online, fonti di download inaffidabili (E.G., siti freeware e di terze parti, reti di condivisione P2P, ecc.), strumenti di attivazione del software illegale (“cracks”) e aggiornamenti falsi. Inoltre, alcuni programmi dannosi possono auto-proliferati tramite reti locali e dispositivi di archiviazione rimovibili (E.G., dischi rigidi esterni, unità flash USB, ecc.).
COMBO CHILSBER mi proteggerà dal malware?
Sì, il detergente combinato è in grado di rilevare ed eliminare praticamente tutte le infezioni da malware conosciute. Si noti che poiché i programmi dannosi di fascia alta di solito si nascondono in profondità nei sistemi, l’esecuzione di una scansione completa del sistema è fondamentale.
Circa l’autore:
Tomas Meskauskas – ricercatore di sicurezza esperti, analista di malware professionale.
Sono appassionato di sicurezza e tecnologia informatica. Ho un’esperienza di oltre 10 anni che lavorano in varie aziende relative alla risoluzione dei problemi tecnici e alla sicurezza di Internet. Ho lavorato come autore ed editore per PCRISK.com dal 2010. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online. Contatta Tomas Meskauskas.
PCRISK Security Portal è portato da una società RCS LT. Le forze dei ricercatori della sicurezza hanno contribuito a educare gli utenti di computer sulle ultime minacce alla sicurezza online. Ulteriori informazioni sulla società RCS LT.
Le nostre guide di rimozione del malware sono gratuite. Tuttavia, se vuoi supportarci, puoi inviarci una donazione.
Su PCRISK
PCRISK è un portale di sicurezza informatica, che informa gli utenti di Internet sulle ultime minacce digitali. Il nostro contenuto è fornito da esperti di sicurezza e professionale Ricercatori di malware. Leggi di più su di noi.
Minacce poste dall’uso di ratti in ICS

Durante la conduzione di audit, test di penetrazione e indagini sugli incidenti, abbiamo spesso imbattuto in legittimi strumenti di amministrazione remoto (RAT) per i PC installati su reti di tecnologia operativa (OT) di imprese industriali. In numerosi incidenti che abbiamo studiato, gli attori delle minacce avevano usato i topi per attaccare le organizzazioni industriali. In alcuni casi, gli aggressori avevano installato furtivamente i topi sulle organizzazioni delle vittime’ I computer, mentre in altri casi erano stati in grado di utilizzare i topi installati nell’organizzazione al momento degli attacchi. Queste osservazioni ci hanno spinto ad analizzare l’ambito della minaccia, inclusa l’incidenza dei ratti sulle reti industriali e le ragioni per usarle.
Metodologia
I dati statistici presentati in questo documento sono stati raccolti utilizzando la Kaspersky Security Network (KSN) da computer ICS protetti dai prodotti Kaspersky Lab che Kaspersky Lab ICS Cert classifica come parte dell’infrastruttura industriale nelle organizzazioni. Questo gruppo include computer Windows che eseguono una o più delle seguenti funzioni:
- server di controllo della vigilanza e acquisizione dati (SCADA);
- Server di archiviazione dei dati (storico);
- Gateway dati (OPC);
- Stazioni stazionarie di ingegneri e operatori;
- workstation mobili di ingegneri e operatori;
- Interfaccia della macchina umana (HMI).
Come parte della nostra ricerca, abbiamo considerato e analizzato tutti i ratti popolari per Windows, ad eccezione del desktop remoto, che fa parte del sistema operativo Windows. La nostra ricerca su questo ratto è in corso e sarà presentata nel prossimo articolo della serie.
L’uso di ratti in ICS
Secondo KSN Data, nella prima metà del 2018, sono stati installati e utilizzati i ratti legittimi (programmi classificati come non-a-virus: Remoteadmin).
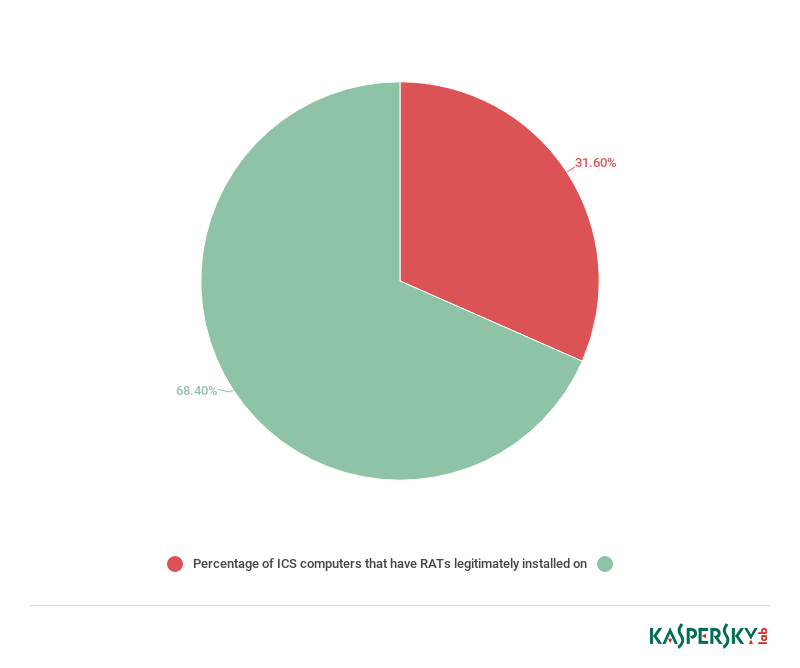
Percentuale di computer ICS che hanno ratti legittimamente installati su di essi
Le statistiche supportano le nostre osservazioni: i ratti sono effettivamente utilizzati su reti OT delle imprese industriali. Riteniamo che ciò potrebbe essere dovuto ai tentativi di ridurre i costi associati al mantenimento dei IC e ridurre al minimo i tempi di risposta in caso di malfunzionamento.
Dato che siamo stati in grado di scoprirlo, l’accesso remoto ai computer sulla rete OT non è limitato agli amministratori e agli ingegneri all’interno della rete aziendale’S perimetro. Può anche essere reso disponibile via Internet agli utenti al di fuori del perimetro della rete aziendale. Tali utenti possono includere rappresentanti di imprese di terze parti: dipendenti di integratori di sistemi o fornitori di ICS, che utilizzano i ratti per la diagnostica, la manutenzione e per affrontare eventuali malfunzionamenti ICS. Come hanno dimostrato i nostri audit di sicurezza della rete industriale, tale accesso è spesso scarsamente supervisionato dall’impresa’I dipendenti responsabili, mentre gli utenti remoti che si collegano alla rete OT hanno spesso diritti eccessivi, come i privilegi di amministratore locale, il che è ovviamente un problema serio in termini di garanzia della sicurezza delle informazioni dei sistemi di automazione industriale.
Dalle interviste con ingegneri e operatori di vari sistemi industriali che abbiamo controllato e sulla base di un’analisi della documentazione degli utenti ICS, abbiamo stabilito che i ratti sono più comunemente utilizzati sulle reti industriali in base ai seguenti scenari:
- Per controllare/monitorare l’HMI da una workstation dell’operatore (compresa la visualizzazione di informazioni su una grande schermata);
- Per controllare/mantenere l’HMI da una workstation di ingegneria;
- Controllare SCADA da una workstation dell’operatore;
- Fornire manutenzione SCADA da una workstation di ingegneria o da un computer di un appaltatore/fornitore (da una rete esterna);
- Per collegare più operatori a una workstation dell’operatore (architettura simile a un cliente utilizzata per risparmiare denaro sulle licenze per il software utilizzato sulle workstation degli operatori);
- Per connettersi a un computer sulla rete Office dalla rete OT tramite HMI ed eseguire varie attività su quel computer (accedere a e -mail, accedere a Internet, lavorare con documenti Office, ecc.).
Alcuni degli scenari sopra elencati indicano che l’uso di ratti sulla rete OT può essere spiegato dai requisiti operativi, il che significa che rinunciare all’uso dei ratti comporterebbe inevitabilmente modifiche ai processi di lavoro. Allo stesso tempo, è importante rendersi conto che un attacco a un ratto scarsamente protetto potrebbe facilmente causare interruzioni al processo industriale e che le decisioni sull’uso dei ratti sulla rete OT dovrebbero essere prese con questo. Controlli stretti sull’uso dei ratti sulla rete OT aiuterebbero a ridurre la superficie dell’attacco e il rischio di infezione per i sistemi somministrati in remoto.

I primi 20 paesi per percentuale di computer ICS su cui i ratti sono stati utilizzati almeno una volta durante la prima metà del 2018 (a tutti i computer ICS in ciascun paese)
Scenari di installazione di ratti sui computer ICS
Secondo la nostra ricerca, ci sono tre scenari più comuni di installazione di ratti sui computer ICS:
- Installazione di pacchetti di distribuzione software ICS che includono ratti (utilizzando pacchetti di distribuzione separati o installatori di software ICS). I ratti inclusi nei pacchetti di distribuzione del software ICS costituiscono 18.Il 6% di tutti i ratti abbiamo identificato su computer ICS protetti dai prodotti di laboratorio Kaspersky.

Percentuale di ratti in bundle con prodotti ICS a tutti i ratti trovati sui computer ICS
- Installazione deliberata di ratti per personale o fornitori – amministratori di rete, ingegneri, operatori o società di integratore. Non ci impegniamo a giudicare se queste installazioni sono legittime. Sulla base della nostra esperienza di audit di rete industriale e indagini sugli incidenti, possiamo affermare che molte di queste installazioni non sono conformi all’organizzazione’S Politica di sicurezza delle informazioni e alcuni sono installati senza la conoscenza delle rispettive imprese’ dipendenti responsabili.
- Installazione furtiva di ratti da parte del malware. Un esempio di questo è un recente attacco che abbiamo studiato (vedi sotto).
Minacce relative ai topi a ICS
Le minacce associate all’uso dei ratti sulle reti industriali non sono sempre ovvie, né sono le ragioni per cui vengono utilizzati i ratti.
La maggior parte dei ratti che abbiamo identificato sui sistemi industriali hanno le seguenti caratteristiche che riducono significativamente il livello di sicurezza del sistema host:
- Privilegi elevati: la parte del server di un ratto viene spesso eseguita come servizio con privilegi di sistema, i.e., Sistema NT;
- Nessun supporto per limitare l’accesso locale all’attività di sistema / client;
- Autenticazione a un fattore singolo;
- Nessuna registrazione dell’attività del client;
- Le vulnerabilità (il nostro rapporto sulle vulnerabilità zero-day identificate nei sistemi di ratto popolari utilizzati, tra le altre applicazioni, nei prodotti da molti fornitori di ICS, sarà pubblicato entro la fine dell’anno);
- L’uso di server di relè (per connessioni inverse) che consentono ai ratti di bypassare le restrizioni di Nat e firewall sul perimetro della rete.
Il problema più critico correlato al ratto è l’uso di privilegi elevati e l’assenza di qualsiasi mezzo per limitare questi privilegi (o per limitare un utente remoto’S Accesso locale). In pratica, ciò significa che se gli aggressori (o malware) ottengono l’accesso a un utente remoto’S Computer, rubare i dati di autenticazione (login/password), dirottare una sessione di amministrazione remota attiva o attaccare correttamente una vulnerabilità nel ratto’parte del server, otterranno il controllo senza restrizioni del sistema ICS. Usando i server di relè per connessioni inverse, gli aggressori possono anche connettersi a questi ratti da qualsiasi parte del mondo.
Ci sono anche altri problemi che influenzano i ratti integrati nei pacchetti di distribuzione del software ICS:
- I componenti del ratto e i pacchetti di distribuzione vengono raramente aggiornati (anche se vengono rilasciate nuove versioni di pacchetti di distribuzione ICS). Ciò li rende più probabili contenere vulnerabilità;
- Nella stragrande maggioranza dei casi, viene utilizzata la password predefinita: è codificata nel ratto dal fornitore del software ICS o specificato nella documentazione come “consigliato”.
I ratti sono strumenti software legittimi che vengono spesso utilizzati sulle reti industriali, il che significa che può essere estremamente difficile distinguere gli attacchi che coinvolgono i ratti da attività legittima. Inoltre, poiché il servizio di sicurezza delle informazioni e gli altri dipendenti responsabili della sicurezza ICS non sono spesso a conoscenza del fatto che un ratto sia installato, la configurazione dei ratti non è analizzata nella maggior parte dei casi durante la revisione della sicurezza di una rete industriale. Ciò rende particolarmente importante controllare da chi, quando e per quali scopi i ratti vengono utilizzati sulla rete industriale e per garantire che sia completamente impossibile utilizzare i ratti senza la conoscenza dei dipendenti responsabili della rete OT’S Sicurezza delle informazioni.
Attacchi di attori delle minacce che coinvolgono i topi
Tutto ciò che è scritto sopra si applica alle potenziali minacce associate all’uso dei ratti.
Sulla base della nostra analisi delle statistiche KSN, siamo stati in grado di identificare una serie di attacchi e tentativi di infezione da malware che coinvolgono i ratti installati sui computer ICS. Nella maggior parte dei casi, gli attacchi si basavano sui seguenti scenari (nell’ordine decrescente di incidenza di attacco):
- Un attacco di rete di forza bruta dalla rete locale o Internet progettato per rompere accessi/password;
- Un utente malintenzionato o malware che utilizza un topo per scaricare ed eseguire malware utilizzando credenziali di autenticazione rubate o rotta;
- Un utente remoto (probabilmente un utente legittimo ingannato dagli aggressori) usando un topo per scaricare un Trojan su un computer ICS e quindi eseguirlo; Il Trojan può essere mascherato come documento di ufficio, software non industriale (un gioco, software multimediale, ecc.), un crack/keygen per ufficio, applicazione o software industriale, ecc.;
- Un attacco di rete dalla rete locale o Internet sulla parte del server del ratto utilizzando gli exploit.
Gli attacchi di rete del tipo di forza bruta (progettati per rompere accessi/password) sono i più comuni: la loro implementazione non richiede alcuna conoscenza o competenze speciali e il software utilizzato in tali attacchi è disponibile pubblicamente.
Non può essere determinato in base ai dati disponibili che si collegano a un ratto’parte del server S installato su un computer ICS – un utente legittimo, un utente malintenzionato o malware – o perché. Di conseguenza, possiamo solo indovinare se questa attività rappresenta un attacco mirato, tentativi di sabotaggio o un cliente’Errore S.
Gli attacchi di rete da Internet sono stati probabilmente condotti dagli attori di minaccia utilizzando malware, strumenti di test di penetrazione o botnet.
Gli attacchi di rete dalla rete locale potrebbero indicare la presenza di aggressori (possibilmente includendo un insider) sulla rete. Un’altra possibilità è che esiste un computer compromesso sulla rete locale che è infettata da malware o che viene utilizzato dall’attaccante come punto di presenza (se le credenziali di autenticazione sono state compromesse in precedenza).
Attacchi alle imprese industriali che utilizzano RMS e TeamViewer
Nella prima metà del 2018, Kaspersky Lab ICS Cert ha identificato una nuova ondata di e -mail di phishing mascherate come legittime offerte commerciali. Sebbene gli attacchi mirati principalmente alle società industriali nel territorio della Russia, le stesse tattiche e strumenti possono essere utilizzati negli attacchi alle aziende industriali in qualsiasi paese del mondo.
Il malware utilizzato in questi attacchi installa software di amministrazione remoto legittimo sul sistema: TeamViewer o sistema di manipolatore remoto/utilità remote (RMS). In entrambi i casi, una DLL di sistema viene sostituita con una libreria dannosa per iniettare un codice dannoso in un programma legittimo’processo s. Ciò fornisce agli aggressori il controllo remoto dei sistemi infetti. Varie tecniche vengono utilizzate per mascherare l’infezione e l’attività del software installato sul sistema.
Se necessario, gli aggressori scaricano un pacchetto malware aggiuntivo nel sistema, che è specificamente adattato all’attacco a ogni singola vittima. Questo set di malware può contenere spyware, ulteriori strumenti di amministrazione remoto che estendono l’attore delle minacce’S Controllo dei sistemi infetti, malware per sfruttare le vulnerabilità nel sistema operativo e nel software applicativo, nonché nell’utilità Mimikatz, il che consente di ottenere i dati dell’account per gli account Windows.
Secondo i dati disponibili, gli aggressori’ L’obiettivo principale è rubare denaro alle organizzazioni delle vittime’ Conti, ma possibili scenari di attacco non si limitano al furto di fondi. Nel processo di attacco dei loro obiettivi, gli aggressori rubano dati sensibili appartenenti alle organizzazioni target, ai loro partner e ai clienti, effettuano una sorveglianza surrettizia delle società vittime’ dipendenti e registrare audio e video utilizzando dispositivi collegati a macchine infette. Chiaramente, oltre alle perdite finanziarie, questi attacchi provocano perdite di organizzazioni vittime’ dati sensibili.
Attacchi multipli a un produttore di auto
Un esempio caratteristico di attacchi basati sul secondo scenario è stato fornito dagli attacchi alla rete industriale di una società di produzione e servizi di autoveicoli, in particolare, sui computer progettati per diagnosticare i motori e i sistemi a bordo di camion e veicoli. Molti tentativi di condurre tali attacchi sono stati bloccati dai prodotti di laboratorio Kaspersky.
È stato installato un ratto e utilizzato in modo intermittente su almeno uno dei computer dell’azienda’S Industrial Network. A partire dalla fine del 2017, numerosi tentativi di lanciare vari programmi dannosi usando il ratto sono stati bloccati sul computer. I tentativi di infezione sono stati effettuati regolarmente per un periodo di diversi mesi-2-3 volte a settimana, in diversi momenti della giornata. Basato in parte su altri indicatori indiretti, riteniamo che i dati di autenticazione dei ratti siano stati compromessi e utilizzati dagli aggressori (o malware) per attaccare l’impresa’S computer su Internet.
Dopo aver ottenuto l’accesso alla potenziale vittima’S Infrastruttura tramite il ratto, gli aggressori continuavano a cercare di scegliere un packer dannoso che consentiva loro di eludere la protezione antivirus.
I programmi bloccati includevano modifiche del malware rilevato da Kaspersky Lab Products come Net-Worm.Win32.Agente.PM. Quando è stato lanciato questo worm inizia immediatamente a proliferare sulla rete locale utilizzando gli exploit per le vulnerabilità MS17-010-le stesse che sono state pubblicate da ShadowBrokers nella primavera del 2017 e sono stati utilizzati negli attacchi dalla famigerata Wannacry ed Expetr Cryptors.
Anche la famiglia Nymaim Trojan è stata bloccata. I rappresentanti di questa famiglia sono spesso usati per scaricare modifiche degli agenti botnet dalla famiglia NECUS, che a loro volta sono stati spesso usati per infettare i computer con ransomware della famiglia Locky.
Conclusione
Gli strumenti di amministrazione remoti sono ampiamente utilizzati sulle reti industriali per il monitoraggio, il controllo e la manutenzione ICS. La capacità di manipolare gli ICS riduce in remoto significativamente i costi di manutenzione, ma allo stesso tempo, un accesso remoto incontrollato, l’incapacità di fornire una verifica al 100% del cliente remoto’S legittimità e le vulnerabilità nel codice del ratto e la configurazione aumentano significativamente la superficie dell’attacco. Allo stesso tempo, i ratti, insieme ad altri strumenti legittimi, sono sempre più usati dagli aggressori per mascherare l’attività dannosa e rendere più difficile l’attribuzione.
Per ridurre il rischio di attacchi informatici che coinvolgono i ratti, raccomandiamo le seguenti misure ad alta priorità:
- Audit l’uso di strumenti di amministrazione remoti di applicazione e sistema sulla rete industriale, come VNC, RDP, TeamViewer e RMS / Remote Utilità. Rimuovere tutti gli strumenti di amministrazione remoto che non sono richiesti dal processo industriale.
- Condurre un audit e disabilitare gli strumenti di amministrazione remoto forniti con il software ICS (fare riferimento alla documentazione del software pertinente per istruzioni dettagliate), a condizione che non siano richieste dal processo industriale.
- Monitorare attentamente e registrare eventi per ciascuna sessione di controllo remoto richiesta dal processo industriale; L’accesso remoto deve essere disabilitato per impostazione predefinita e abilitata solo su richiesta e solo per periodi di tempo limitati.
- Cyber spionage
- Sistemi di controllo industriale
- Minacce industriali
- Internet delle cose
- Phishing
- Attacchi mirati
- Vulnerabilità