


L’assicurazione informatica paga il riscatto?
Blog di assicurazione informatica
L’assicurazione informatica sta sostenendo la lotta contro il ransomware
Oltre al suo scopo specifico nel contrastare gli attacchi di ransomware, l’assicurazione informatica è preziosa per altri motivi. Il processo di sottoscrizione dell’assicurazione aumenta la consapevolezza delle minacce informatiche, identifica il modo in cui le aziende dovrebbero rispondere ed educare gli assicurati. I sottoscrittori informatici ora richiedono molte più informazioni su come le aziende che assicurano sono combattere gli attacchi di phishing, che rappresentano una grande maggioranza di incidenti informatici.
Dopo un attacco, l’assicurazione informatica può anche fungere da meccanismo per convocare il giusto team di esperti, tra cui consulenti legali e analisti forensi al computer, per valutare l’incidente e raccomandare una risposta in modo tempestivo.
Allora cosa fanno bene i critici? Solo un punto importante: l’assicurazione informatica paga i reclami. Per più di un decennio, le polizze di assicurazione informatica hanno pagato in modo affidabile i reclami per ransomware, interruzioni di rete, violazioni dei dati e responsabilità correlate. Gli assicuratori principali gestiscono migliaia di reclami all’anno e i vettori statunitensi hanno pagato i reclami informatici per un totale di $ 394 milioni nel 2018.
L’assicurazione informatica non è ovviamente una soluzione completa. Ma può essere una componente preziosa in una strategia di gestione del rischio più ampia che include tecnologia, formazione, istruzione e test. Per combattere il flagello del ransomware, le aziende devono ancora insegnare ai dipendenti come riconoscere le minacce, patch regolarmente, limitare i privilegi degli utenti e stabilire una sufficiente igiene informatica per evitare di essere un obiettivo facile.
Mentre il mercato delle assicurazioni informatiche continua a crescere, è naturale discutere il suo ruolo nella battaglia contro il ransomware, che è stato un argomento prevalente negli ultimi mesi e altri attacchi informatici.
La maggior parte delle discussioni evidenzia il suo valore come strumento di mitigazione del rischio e la sua capacità di rispondere alle minacce informatiche in rapida evoluzione, incluso il ransomware.
Ma alcuni punti di vista avversari sono emersi nei media per quanto.
Questo argomento non regge. La verità è che gli attacchi ransomware contro le imprese si verificano solo per un motivo: i criminali stanno succedendo.
Lungi dall’essere parte del problema, l’assicurazione informatica può essere uno strumento prezioso nella lotta contro il ransomware e altre minacce informatiche. Adempiando il suo ruolo tradizionale, gli assicurati di assicurazione informatica che sono allo stesso modo a rischio e diffondono le loro potenziali perdite.
E coloro che lo hanno criticato hanno sbagliato alcuni fatti importanti:
- Le vittime di ransomware sono raramente “mirate.” Più spesso, gli aggressori prendono di mira una vulnerabilità specifica ma diffusa che distribuirà ransomware al numero massimo di potenziali vittime.
- L’assicurazione difficilmente crea un incentivo per gli estorsori. Le richieste di ransomware di solito si completano a cinque cifre e per molte aziende, il costo è un fastidio.
- Sebbene nessuno voglia sostenere i criminali informatici, le organizzazioni sono costrette a valutare l’opzione di pagare le richieste di ransomware rispetto al rischio di interruzioni operative che potrebbero durare settimane o mesi e costare molto di più, nonché un impatto sui clienti, sulla reputazione e sulla continuità aziendale.
- Gli assicuratori non prendono decisioni sull’opportunità di pagare gli estorsori. L’acquirente assicurativo fa sempre la chiamata finale. Se un assicurato rifiuta di pagare, l’assicuratore lo supporta, pagando i costi di recupero della rete e rimborsandolo per le entrate perse a seguito dell’attacco.
Oltre al suo scopo specifico nel contrastare gli attacchi di ransomware, l’assicurazione informatica è preziosa per altri motivi. Il processo di sottoscrizione dell’assicurazione aumenta la consapevolezza delle minacce informatiche, identifica il modo in cui le aziende dovrebbero rispondere ed educare gli assicurati.
Dopo un attacco, Cyber Insurance funge da meccanismo per convocare il giusto team di esperti, tra cui consulenti legali e analisti forensi al computer, per valutare l’incidente e raccomandare una risposta in modo tempestivo.
Allora cosa fanno bene i critici? L’assicurazione informatica paga i reclami. Per più di un decennio, le polizze di assicurazione informatica hanno pagato in modo affidabile i reclami per ransomware, interruzioni di rete, violazioni dei dati e responsabilità correlate. Gli assicuratori principali gestiscono migliaia di reclami all’anno e i vettori statunitensi hanno pagato i reclami informatici per un totale di $ 394 milioni nel 2018.
L’assicurazione informatica è una componente preziosa in una strategia di gestione del rischio più ampia, che include tecnologia, formazione, istruzione e test. Per combattere il ransomware, le aziende devono ancora insegnare ai dipendenti come riconoscere le minacce, patch regolarmente, limitare i privilegi degli utenti e stabilire una sufficiente igiene informatica per evitare di essere un obiettivo facile.
Le aziende stanno combattendo gli hacker su un campo di gioco sbilanciato, in cui la difesa è molto più dura dell’offesa e l’assicurazione informatica ha dimostrato di essere un partner prezioso in quella lotta.
I motivi sorprendenti per l’assicurazione informatica possono fermare gli attacchi di ransomware
Sulla scia dell’attacco ransomware del gasdotto coloniale, che paralizzava le linee del gas sulla costa orientale, e ha provocato $ 4.5 milioni di pagamento agli hacker: le forze dell’ordine di tutto il mondo stanno dando un’occhiata più da vicino alla domanda “Se le aziende dovrebbero pagare quando
Punti chiave:
- L’assicurazione informatica aumenta la consapevolezza delle minacce informatiche, aiuta le compagnie a rispondere ed educa gli assicurati.
- L’assicurazione informatica convoca esperti per valutare gli incidenti e raccomandare le risposte.
- L’assicurazione informatica paga i reclami per ransomware, interruzioni di rete, violazioni dei dati e responsabilità correlate.
- L’assicurazione informatica fa parte di una strategia di gestione del rischio più ampia.
- L’assicurazione informatica non crea un incentivo per gli attacchi di estorsione informatica.
- Le vittime di ransomware sono raramente mirate.
- Le organizzazioni pesano l’opzione di pagare le richieste di ransomware contro interruzioni operative.
- Gli assicuratori non prendono decisioni sul pagamento degli estorsori.
- L’assicurazione informatica può aiutare a raggruppare e diffondere potenziali perdite.
- L’assicurazione informatica svolge un ruolo prezioso nella lotta alle minacce informatiche.
Domande:
- In che modo l’assicurazione informatica aumenta la consapevolezza delle minacce informatiche? L’assicurazione informatica aumenta la consapevolezza delle minacce informatiche attraverso il processo di sottoscrizione.
- Quale ruolo svolge l’assicurazione informatica dopo un attacco? L’assicurazione informatica convoca una squadra di esperti per valutare l’incidente e raccomandare una risposta.
- Quali tipi di reclami pagano l’assicurazione informatica? L’assicurazione informatica paga i reclami per ransomware, interruzioni di rete, violazioni dei dati e responsabilità correlate.
- Qual è il ruolo dell’assicurazione informatica nella gestione del rischio? L’assicurazione informatica è una componente preziosa di una più ampia strategia di gestione del rischio.
- L’assicurazione informatica crea un incentivo per gli attacchi di estorsione informatica? No, l’assicurazione informatica non crea un incentivo per gli attacchi di estorsione informatica.
- Perché le vittime raramente sono mirate? Gli aggressori ransomware prendono di mira le vulnerabilità diffuse per raggiungere il numero massimo di vittime.
- Quali fattori considerano le organizzazioni quando si decidono di pagare le richieste di ransomware? Le organizzazioni considerano il rischio di interruzioni operative, impatto sui clienti, reputazione e continuità aziendale.
- Chi prende la decisione di pagare gli estorsori? L’acquirente assicurativo fa la chiamata finale sull’opportunità di pagare gli estorsori.
- Quale supporto fornisce un assicuratore se un assicurato diminuisce di pagare? L’assicuratore supporta l’assicurato pagando i costi di recupero della rete e rimborsando per un reddito smarrito.
- Qual è il valore dell’assicurazione informatica nella lotta alle minacce informatiche? L’assicurazione informatica svolge un ruolo prezioso nella lotta alle minacce informatiche.
Blog di assicurazione informatica
Le aziende stanno combattendo gli hacker su un campo di gioco sbilanciato, in cui la difesa è molto più dura dell’offesa e l’assicurazione informatica ha dimostrato di essere un partner prezioso in quella lotta.
L’assicurazione informatica sta sostenendo la lotta contro il ransomware
Oltre al suo scopo specifico nel contrastare gli attacchi di ransomware, l’assicurazione informatica è preziosa per altri motivi. Prima che si verifichi un attacco, il processo di sottoscrizione assicurativa aumenta la consapevolezza delle minacce informatiche, identifica il modo in cui le aziende dovrebbero rispondere ed educare gli assicurati. I sottoscrittori informatici ora richiedono molte più informazioni su come le aziende che assicurano sono combattere gli attacchi di phishing, che rappresentano una grande maggioranza di incidenti informatici.
Dopo un attacco, l’assicurazione informatica può anche fungere da meccanismo per convocare il giusto team di esperti, tra cui consulenti legali e analisti forensi al computer, per valutare l’incidente e raccomandare una risposta in modo tempestivo.
Allora cosa fanno bene i critici? Solo un punto importante: l’assicurazione informatica paga i reclami. Per più di un decennio, le polizze di assicurazione informatica hanno pagato in modo affidabile i reclami per ransomware, interruzioni di rete, violazioni dei dati e responsabilità correlate. Gli assicuratori principali gestiscono migliaia di reclami all’anno e i vettori statunitensi hanno pagato i reclami informatici per un totale di $ 394 milioni nel 2018.
L’assicurazione informatica non è ovviamente una soluzione completa. Ma può essere una componente preziosa in una strategia di gestione del rischio più ampia che include tecnologia, formazione, istruzione e test. Per combattere il flagello del ransomware, le aziende devono ancora insegnare ai dipendenti come riconoscere le minacce, patch regolarmente, limitare i privilegi degli utenti e stabilire una sufficiente igiene informatica per evitare di essere un obiettivo facile.
Le aziende stanno combattendo gli hacker su un campo di gioco sbilanciato, in cui la difesa è molto più dura dell’offesa e l’assicurazione informatica ha dimostrato di essere un partner prezioso in quella lotta. Data la posta in gioco, le aziende dovrebbero essere ansiose di prendere tutto l’aiuto che possono ottenere.
Mentre il mercato delle assicurazioni informatiche continua a crescere, esso’è solo naturale discutere il suo ruolo nella battaglia contro il ransomware, che è stato un argomento prevalente negli ultimi mesi, e altri attacchi informatici.
La maggior parte delle discussioni evidenzia il suo valore come strumento di mitigazione del rischio e la sua capacità di rispondere alle minacce informatiche in rapida evoluzione, incluso il ransomware.
Ma alcuni punti di vista avversari sono emersi nei media per quanto.
Questo argomento non regge. La verità è che gli attacchi ransomware contro le imprese si verificano solo per un motivo: i criminali stanno succedendo.
Lungi dall’essere parte del problema, l’assicurazione informatica può essere uno strumento prezioso nella lotta contro il ransomware e altre minacce informatiche. Adempiando il suo ruolo tradizionale, gli assicurati di assicurazione informatica che sono allo stesso modo a rischio e diffondono le loro potenziali perdite.
E coloro che lo hanno criticato hanno sbagliato alcuni fatti importanti:
Le vittime di ransomware sono raramente “mirata.” Più spesso, gli aggressori prendono di mira una vulnerabilità specifica ma diffusa che distribuirà ransomware al numero massimo di potenziali vittime.
L’assicurazione difficilmente crea un incentivo per gli estorsori. Le richieste di ransomware di solito si completano a cinque cifre e per molte aziende, il costo è un fastidio.
Sebbene nessuno voglia sostenere i criminali informatici, le organizzazioni sono costrette a valutare l’opzione di pagare le richieste di ransomware rispetto al rischio di interruzioni operative che potrebbero durare settimane o mesi e costare molto di più, nonché un impatto sui clienti, sulla reputazione e sulla continuità aziendale.
Gli assicuratori non prendono decisioni sull’opportunità di pagare gli estorsori: l’acquirente assicurativo fa sempre la chiamata finale. Se un assicurato rifiuta di pagare, l’assicuratore lo supporta, pagando i costi di recupero della rete e rimborsandolo per le entrate perse a seguito dell’attacco.
Oltre al suo scopo specifico nel contrastare gli attacchi di ransomware, l’assicurazione informatica è preziosa per altri motivi. Il processo di sottoscrizione dell’assicurazione aumenta la consapevolezza delle minacce informatiche, identifica il modo in cui le aziende dovrebbero rispondere ed educare gli assicurati.
Dopo un attacco, Cyber Insurance funge da meccanismo per convocare il giusto team di esperti, tra cui consulenti legali e analisti forensi al computer, per valutare l’incidente e raccomandare una risposta in modo tempestivo.
Allora cosa fanno bene i critici? L’assicurazione informatica paga i reclami. Per più di un decennio, le polizze di assicurazione informatica hanno pagato in modo affidabile i reclami per ransomware, interruzioni di rete, violazioni dei dati e responsabilità correlate. Gli assicuratori principali gestiscono migliaia di reclami all’anno e i vettori statunitensi hanno pagato i reclami informatici per un totale di $ 394 milioni nel 2018.
L’assicurazione informatica è una componente preziosa in una strategia di gestione del rischio più ampia, che include tecnologia, formazione, istruzione e test. Per combattere il ransomware, le aziende devono ancora insegnare ai dipendenti come riconoscere le minacce, patch regolarmente, limitare i privilegi degli utenti e stabilire una sufficiente igiene informatica per evitare di essere un obiettivo facile.
Le aziende stanno combattendo gli hacker su un campo di gioco sbilanciato, in cui la difesa è molto più dura dell’offesa e l’assicurazione informatica ha dimostrato di essere un partner prezioso in quella lotta.
I motivi sorprendenti per l’assicurazione informatica possono fermare gli attacchi di ransomware
Sulla scia dell’attacco ransomware del gasdotto coloniale, che paralizzava le linee del gas sulla costa orientale, e ha provocato $ 4.5 milioni di pagamento agli hacker: le forze dell’ordine di tutto il mondo stanno dando un’occhiata più da vicino alla domanda, “ Se le aziende dovessero pagare quando colpite con ransomware?”
Sempre più loro’Riesendo le vittime a non arrendersi agli hacker’ richieste.
Una coalizione globale di esperti di sicurezza informatica, la Task Force Ransomware (RTF), ha iniziato a esortare i governi a rendere illegale per le aziende pagare un riscatto. Sostengono il divieto di pagare gli hacker rimuove l’onere di decidere dalla vittima, o in molti casi il loro assicuratore, alla fine eliminando l’attacco’s redditività e costringendo gli hacker ad andare avanti.
RTF basa la sua argomentazione sulla premessa secondo cui il pagamento di Ransom incoraggia solo gli hacker e che i vettori di assicurazione informatica sono in parte responsabili dell’aumento del 147% delle perdite relative al ransomware tra il 2018 e il 2019 .
Altri esperti di sicurezza concordano con RTF’S Afferma, sostenendo che gli assicuratori stanno finanziando il crimine informatico e peggio. Alcuni addirittura arrivano al punto di suggerire che le carriere di assicurazione informatica si oppongono attivamente a rendere illegale pagare le richieste di ransomware, in quanto eliminerebbero i loro prodotti’ proposta di valore univoco.
Ma la verità è che l’assicurazione informatica è solo una parte del puzzle di ransomware.
È legale pagare le richieste di ransomware? La risposta è complicata
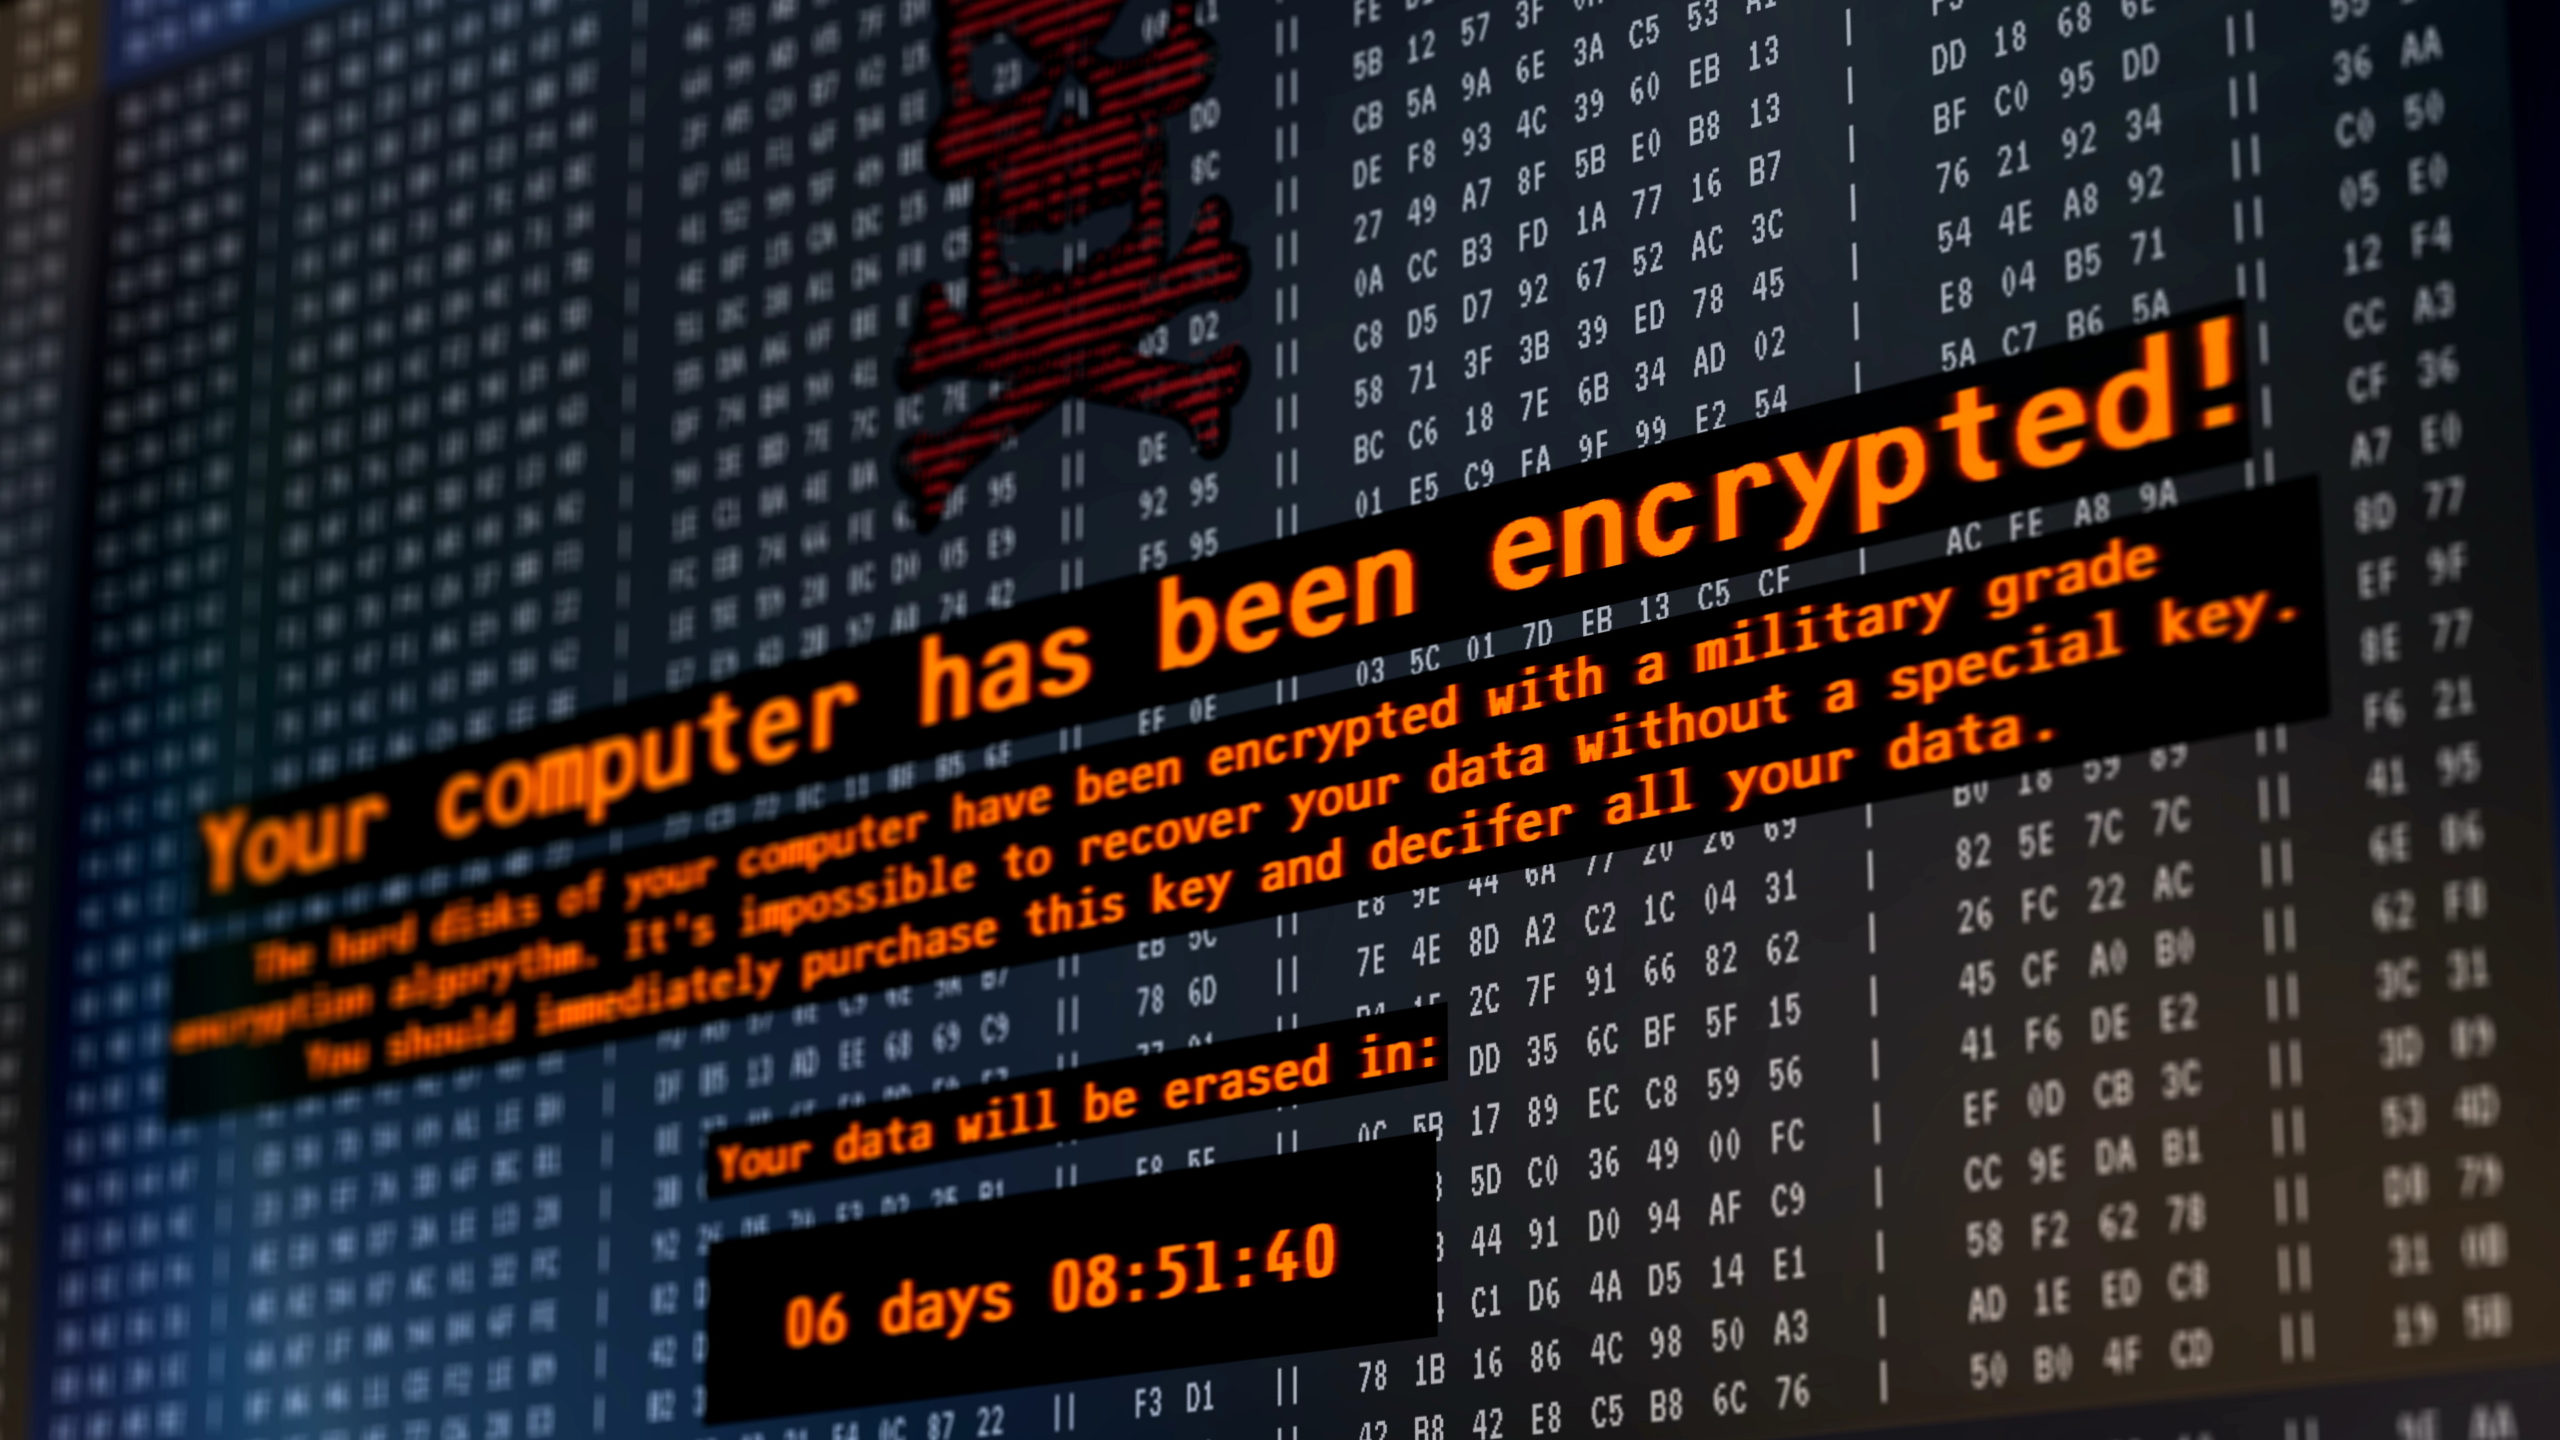
Nell’ottobre 2020, la U.S. Dipartimento del Tesoro ’S Office of Foreign Assets Control (OFAC) ha emesso un bollettino relativo al ransomware. Ha ribadito le leggi esistenti sul pagamento di richieste di riscatto e avvertendo le società contro il pagamento.
Il risultato di OFAC’Il bollettino è che le aziende dovrebbero evitare di pagare il riscatto per impedire agli hacker incoraggiati di fare più attacchi e che in alcuni casi, pagando un riscatto è illegale.
Sotto te.S. Legge, le aziende e i loro assicuratori devono confermare che gli hacker non sono stati identificati dall’OFAC come National (SDN) appositamente designato o bloccato prima di effettuare il pagamento. Il pagamento di uno di questi criminali – incluso il gruppo Samsam, il gruppo Lazzaro, lo sviluppatore di Cryptolocker e il Cele Corp – potrebbe comportare sanzioni contro una società che facilita i pagamenti ransomware.
Come ci si potrebbe aspettare, questo stato di cose può rivelarsi impegnativo per un’azienda. Una società sotto attacco sta affrontando vincoli di tempo. Ogni minuto che passa significa più perdite. Date le sfide investigative coinvolte nella ricerca della persona o del gruppo responsabile dell’attacco, molte aziende adottano un “Paga ora, fai domande più tardi” approccio.
Gli assicuratori sono preoccupati per la legalità del pagamento di un riscatto. Ci sono stati casi in cui le richieste sono negate. I vettori assicurativi sono entità regolamentate e quindi hanno la responsabilità di evitare di facilitare i pagamenti ai criminali su OFAC’Elenco S SDN.
Linea di fondo? Alla fine, questo’s La decisione dell’assicurato – non il vettore assicurativo – sia che paghi le richieste di ransomware, con l’avvertimento che le loro perdite potrebbero non essere coperte.
E la domanda “Se le aziende dovessero pagare le richieste di ransomware?” Potere’T ignora il fatto che molte aziende hanno un dovere fiduciario nei confronti dei loro azionisti di agire nel business’s I migliori interessi. Questo dovere potrebbe significare pagare il riscatto per tornare online il prima possibile, ma nella maggior parte dei casi, i vettori assicurativi lavorano con le vittime per sviluppare alternative.
Se le aziende dovessero pagare le richieste di ransomware?
Il semplice fatto che i vettori assicurativi non siano’t Gli arbitri finali nel determinare se le aziende dovrebbero pagare quando colpiti con r ansomware è solo uno dei motivi per cui l’onere della responsabilità per gli attacchi informatici non lo fa’t riposare interamente sulle loro spalle.
Esso’vale anche la pena notare che a livello globale, solo circa il 15% delle aziende ha effettivamente un’assicurazione informatica . Là’S nessuna prova Le aziende che hanno la copertura hanno più o meno probabilità di pagare le richieste di riscatto. Senza copertura, le aziende devono valutare i costi di pagamento rispetto ai costi di un’interruzione prolungata e hanno maggiori probabilità di pagare se non possono assorbire il colpo.
Per non parlare, le compagnie con copertura assicurativa informatica hanno più opzioni per la gestione degli attacchi. Invece di pagare semplicemente il riscatto perché credono di non avere altre opzioni, hanno accesso a esperti che possono aiutarli attraverso il problema e aiutare con il recupero.
E se comporta un riscatto o meno, il recupero è l’obiettivo principale. Un recente rapporto di Hiscox ha rivelato che le perdite informatiche assicurate nel 2019 hanno raggiunto $ 1.8 miliardi, in più del 50% rispetto all’anno precedente. Solo una piccola parte di tali perdite sono stati i pagamenti di riscatto effettivi. Il resto era associato ai costi relativi a:
- Interruzione commerciale
- Notifica di violazione
- Recensioni legali
- Miglioramenti della sicurezza
- Ricostruzione della rete
- Sanzioni normative.
Nella maggior parte delle situazioni, i vettori assicurativi concordano con le forze dell’ordine: le compagnie non dovrebbero sempre pagare il riscatto. I pagamenti dovrebbero essere effettuati solo in casi estremi quando non ci sono altre opzioni.
Assicurazione informatica’Ruolo s Nel fermare il ransomware
Mettere la responsabilità per l’aumento degli attacchi ransomware ai vettori di assicurazione informatica si affaccia sul potenziale per loro di diventare partner preziosi nella lotta contro il crimine informatico.
L’assicurazione informatica può aiutare a ridurre il rischio di un attacco di successo. Il processo di sottoscrizione richiede informazioni e azioni dagli assicurati relativi alla loro sicurezza e agli sforzi di mitigazione delle minacce. I vettori si assicurano che le parti assicurate siano a conoscenza delle minacce, educano sul panorama delle minacce mutevoli e stabiliscono standard per la risposta. La copertura dipende dall’igiene cyber adeguata, creando un altro livello di protezione. Se assicurati Don’T hanno controlli adeguati, troveranno difficile ottenere copertura, pagare molto di più, ecc., Quindi i vettori stanno guidando una migliore gestione del rischio informatico durante il processo di sottoscrizione.
Il settore assicurativo e le forze dell’ordine lavorano già insieme, condividendo l’intelligence e le informazioni sulle minacce. Rafforzare queste partnership e sviluppare migliori linee di comunicazione può garantire che i pagamenti di riscatto siano pagati solo quando non esistono alternative e le forze dell’ordine globali ricevono informazioni che può utilizzare per rintracciare e arrestare i criminali.
Aiutare i clienti a comprendere l’esposizione al rischio
I tuoi clienti potrebbero non capire il rischio di esposizione a ransomware e altre minacce. La maggior parte dei ransomware non è mirato. Anche le piccole imprese sono a rischio e potrebbero non sopravvivere a un attacco, anche se scelgono di pagare il riscatto.
Usando esempi di vita reale di più settori, questo rapporto ti aiuterà a spiegare chiaramente i tuoi clienti’ potenziali rischi e incoraggiarli a ottenere protezione con una politica informatica.
Compila il modulo per scaricare una versione con marchio ProWriters o aggiungi il tuo logo alla nostra versione gratuita sul marchio bianco. Dai ai tuoi clienti l’intuizione di cui hanno bisogno per proteggersi.
L’assicurazione informatica paga il riscatto?
Ultimo aggiornamento del 20/12/2022
Problema: il ransomware, a volte chiamato cyber estorsione, è un tipo di software dannoso che si infiltra sui sistemi informatici e li blocca. In genere, i dati o il sistema vengono quindi tenuti in ostaggio mediante crittografia fino a quando non vengono effettuati i pagamenti o altre richieste. Una volta che i dati o il sistema sono stati congelati, l’hacker indirizza la vittima a pagare una somma di denaro (riscatto) per riguadagnare l’accesso al dispositivo o ai dati. Ransomware è un tipo di attacco informatico in grado di infettare praticamente qualsiasi tipo di computer, inclusi desktop, laptop, tablet e telefoni smart. L’obiettivo degli hacker non è quello di distruggere o crittografare permanentemente i dati, ma di garantire un rapido pagamento del riscatto.
Gli attacchi di ransomware sono in aumento e sono considerati una minaccia crescente per il prossimo futuro. A partire dal 2021, tra il 50 e il 75% delle vittime di attacchi ransomware sono piccole imprese. Le piccole imprese sono obiettivi primari, poiché in genere spendono meno per la sicurezza, rendendo più facile hackerare i sistemi. I regolatori assicurativi statali sono preoccupati per la possibilità che le imprese e le persone siano vittime di attacchi ransomware e incoraggino il pubblico a prendere provvedimenti per proteggere da potenziali attacchi. Uno dei passaggi è considerare l’acquisto di una polizza assicurativa per la sicurezza informatica. Molte politiche informatiche coprono il denaro di riscatto, le spese correlate all’estorsione e i costi di riparazione. Ma è importante avvisare l’assicuratore prima di pagare un riscatto, altrimenti potrebbe non essere coperto.
Contesto: secondo l’FBI, nel 2021 il Centro di reclamo del crimine Internet (IC3) ha ricevuto 847.376 reclami, con perdite finanziarie segnalate di $ 6.9 miliardi. Di questi, 3.729 reclami sono stati identificati come reclami ransomware con perdite rettificate di oltre $ 49 milioni. Questo è un aumento di oltre cinque volte dal 2019. Inoltre, secondo Kaspersky, nei primi dieci mesi del 2022, il numero di utenti attaccato da ransomware mirato quasi raddoppiato, rispetto allo stesso periodo del 2021.
Il numero di persone e aziende a rischio aumenta ogni anno. Chiunque può essere un obiettivo di ransomware: individui, enti governativi, ospedali o imprese private. Nell’ultimo anno, i comuni sono stati vittime di ransomware. La maggior parte dei ransomware viene consegnato da e -mail di phishing che imitano un’agenzia legittima per sollecitare le informazioni personali dal destinatario.
Sebbene la tentazione di pagare il riscatto sia eccezionale, l’FBI avverte che comporta i propri rischi. Non vi è alcuna garanzia che i dati verranno ripristinati dopo il pagamento del riscatto. Le richieste di riscatto possono essere incredibilmente costose e sono in aumento, con le richieste medie che aumentano del 500% dalla prima metà del 2021. Anche il pagamento medio di ransomware è in aumento, aumentando da $ 312.000 nel 2019 a $ 570.000 nel 2020. Anche i premi per le polizze di assicurazione informatica che coprono i pagamenti ransomware stanno salendo, con aumenti a due cifre ogni mese nel primo trimestre del 2021.
Ci sono anche prove che le vittime che hanno pagato i riscatti sono spesso presi di mira poiché gli hacker condividono informazioni su attacchi di successo. Uno studio del 2021 della Cybereason ha rilevato che l’80% delle organizzazioni che hanno pagato un riscatto sono state successivamente prese di mira da un secondo attacco.
Le richieste di ransomware devono quasi sempre essere pagate in valute digitali come Bitcoin, la più grande criptovaluta al mondo o il denaro virtuale che non è emesso o garantito da nessun governo. Ai criminali piacciono queste valute perché sono facili da usare e consentono agli estorsori di rimanere anonimi. Le richieste possono variare dall’equivalente di poche centinaia di dollari fino ai milioni di dollari. I danni vanno spesso oltre le conseguenze finanziarie; Molte imprese vittime di attacchi ransomware pubblicizzati subiscono colpi alla reputazione e alla fiducia dei clienti.
Sebbene le leggi sulla notifica della violazione dei dati in molti stati richiedano alle entità di avvisare i consumatori se i loro dati sono stati accessi o rubati, non è sempre chiaro se gli attacchi di ransomware sono soggetti alle stesse regole di divulgazione. Ciò significa che molti attacchi ransomware non vengono segnalati.
Stato: un sondaggio del 2022 ha rilevato che mentre gli attacchi ransomware sono aumentati, una minoranza di intervistati aveva una polizza assicurativa che copre gli attacchi ransomware. Le polizze di assicurazione informatica spesso coprono gli attacchi di ransomware, ma i premi per queste politiche sono aumentati sostanzialmente negli ultimi anni. Alcune politiche commerciali, come l’interruzione delle attività o le politiche di estorsione, possono coprire le perdite relative a un evento ransomware. Gli individui o le organizzazioni con pratiche di sicurezza cibernetica indulgenti sono spesso considerati obiettivi più morbidi rispetto, ad esempio, alle banche la cui infrastruttura digitale e crittografia tendono ad essere più sofisticate e sicure. Pertanto, avere forti protocolli di backup e sicurezza dei dati può essere un deterrente per questo tipo di criminalità informatica.
Sia il governo che le comunità aziendali stanno lavorando duramente per affrontare la crescente minaccia di ransomware. Il NAIC ha adottato la legge sul modello di sicurezza dei dati assicurativi durante la riunione nazionale dell’autunno 2017. Lo scopo del modello è di “stabilire standard per la sicurezza dei dati, le indagini e la notifica di una violazione della sicurezza dei dati”. A partire dal giugno 2022, 21 stati hanno adottato il modello. È importante notare che la legge sul modello di sicurezza dei dati assicurativi si applica solo agli assicuratori.
All’incontro nazionale estivo del 2021, l’adesione NAIC ha annunciato la formazione di un nuovo comitato permanente sulla sicurezza informatica entro la fine dell’anno per monitorare gli sviluppi in questo settore.
Il u.S. Il Dipartimento della sanità e dei servizi umani ha emesso una scheda informativa su Ransomware per la legge sulla portabilità e responsabilità dell’assicurazione sanitaria (HIPAA). Sia la Federal Trade Commission che il Dipartimento della sicurezza nazionale hanno anche pubblicato una guida per i consumatori e le imprese sulle migliori pratiche per evitare gli attacchi di ransomware.
403 proibito
Il tuo accesso a questo sito è stato bloccato da Wordfence, un fornitore di sicurezza, che protegge i siti da attività dannose.
Se ritieni che Wordfence dovrebbe permetterti di accedere a questo sito, fai loro sapere usando i passaggi seguenti in modo che possano indagare sul perché questo sta accadendo.
Segnalare un problema
1. Si prega di copiare questo testo. Devi incollarlo in una forma più tardi.
2. Fai clic su questo pulsante e ti verrà richiesto di incollare il testo sopra.
Generato da wordfence a mar, 9 maggio 2023 0:26:44 GMT.
Il tempo del tuo computer: .