


La formattazione rimuove il ransomware
Come posso rimuovere un’infezione da ransomware
Apri File Explorer e navigare nella posizione della cartella/file che si desidera eseguire il backup. Seleziona l’elemento, fai clic con il pulsante destro del mouse, e clicca copia.
Ransomware – pulizia del disco completo rispetto alla formattazione
In genere quando incontro ransomware/criptoware su un dispositivo, pulirò completamente le azionamenti con almeno un passaggio usando un’utilità come DBAN. A volte mi chiedo se sto sopravvalutando il potenziale del malware (ex: ricostruzione stessa) sta facendo un formato completo offline di un’unità efficace quanto una pulizia a disco completa sarebbe completamente in un dispositivo compromesso?
Chiesto il 14 maggio 2017 alle 7:30
199 1 1 badge d’oro 2 2 badge d’argento 8 8 badge in bronzo
2 risposte 2
La tua pulizia del disco può essere un inutile/Perdita di tempo se nessuno cerca di recuperare quei file precedentemente eliminati da quell’unità. In tal caso, una normale eliminazione di tutte le partizioni e la formattazione è tutto ciò che serve
Può essere Una buona misura di sicurezza Se sai che a un certo punto qualcuno proverà a utilizzare gli strumenti di recupero per recuperare i file eliminati dall’unità.
Questo è in realtà se si desidera impedire il recupero dei file infetti.
199 1 1 badge d’oro 2 2 badge d’argento 8 8 badge in bronzo
Risposta il 17 maggio 2017 alle 10:06
8.859 3 3 badge d’oro 19 19 badge d’argento 28 28 badge di bronzo
Aggiungendo alla risposta accettata, la pulizia impedisce sicuramente il funzionamento di programmi “non formattanti” (o l’FBI) che possono ricreare un po ‘o tutto ciò che era sul disco prima della formattazione.
Lo pulizia richiede molto tempo. Ma conosco alcuni fan di geek che si asciugano periodicamente il loro spazio libero, come ovviamente. I dischi non si consumano più di questo più di quanto non farebbero dal deframment, ma non ne farei nessuno dei due una pratica quotidiana.
Per quanto riguarda la pulizia a disco pieno, non mi preoccuperei se non vendissi il mio computer e non volevo frammenti della mia e-mail su tutto il disco.
La tua domanda menziona il ransomware. Se il mio computer dovesse essere colpito con ransomware, riderei e farei un ripristino completo del sistema. Inizierebbe ricreando le partizioni (inclusa la formattazione) e riscrivendo i miei file come prima del problema. Uso Acronis TrueImage per questo e ho testato i ripristino molte volte, quindi ho piena fiducia che funzioni bene.
Qualsiasi altra cosa rimasta da prima sarebbe ancora sul disco, ma non sarebbe considerato altro che spazio libero dopo il restauro, quindi non può far male a nulla.
Soprattutto se il ransomware lo ha crittografato. In tal caso puoi considerare la loro crittografia l’equivalente di pulire con numeri casuali.
Come posso rimuovere un’infezione da ransomware?
Il mio laptop è stato dirottato dal virus Ransomware. Non ho davvero file sul mio computer che vale la pena pagare. Tuttavia, come posso continuare a usare il mio computer dopo che è stato dirottato? Ho fatto un ripristino di un sistema a quando è arrivato nella scatola, ma la schermata di riscatto copre ancora la mia home page. Kevin
Il ransomware è un tipo di malware che richiede denaro con le minacce: ci vuole il controllo del tuo PC e vuole che tu paghi per recuperarlo. In generale, esso’è meglio evitare di pagare. Se ritieni di non avere scelta, il malware ha esposto difetti critici nella protezione del malware e procedure di backup e recupero. Nessuna attività rispettabile dovrebbe mai trovarsi in questa posizione. Tuttavia, alcuni sono stati catturati da ransomware che infetta i file sul server e su singoli PC, quando non avevano adeguati backup offline o cloud.
Il ransomware dovrebbe N’Tieni anche se un PC esegue una copia completamente aggiornata di Windows, Microsoft’S SmartScreen o Google Safe Navigazione e software antivirus aggiornato. Al giorno d’oggi, la maggior parte del software antivirus ha familiarità con tutte le varianti comuni di ransomware e, in caso contrario, dovrebbe includere euristiche che riconoscono attività potenzialmente pericolose, come la crittografia dei file. Sfortunatamente, gli utenti possono installare i ransomware stessi, scaricando file infetti o eseguendo file che arrivano nelle e -mail di phishing.
Naturalmente, i programmi antivirus dovrebbero anche scansionare quei file. Se hai dubbi, caricare il file in totale virus e farlo controllare da più di 50 programmi antivirus.
In linea di principio, dovrebbe essere possibile sconfiggere tutti i ransomware scollegando immediatamente il tuo PC da Internet, riformattando il disco rigido e reinstallando tutto da un backup. Se il tuo laptop esegue Windows 8, 8.1 o 10, allora mi aspetterei il “Ripristinare le impostazioni predefinite” Opzione per risolvere il problema, se puoi raggiungerlo. Prova a digitare “reinstallare” Nella casella di ricerca di Windows, quindi fai clic su “Rimuovi tutto e reinstalla Windows”.
Questo è diverso da “ripristino del sistema” funzione nelle versioni precedenti di Windows, che cerca di riportare il PC in uno stato precedente. Puoi farlo avviando il tuo PC in modalità provvisoria, scegliendo “Modalità provvisoria con prompt dei comandi” Dal menu delle opzioni di avvio avanzate, digitando Rstrui.exe e pressione INVIO. Apparentemente funziona con alcuni primi tipi di ransomware, ma lo sospetto’non è quello che hai fatto.
In alternativa, potresti essere in grado di eseguire un programma come MalwareBytes anti-malware da un CD/DVD o da un’unità di pollice USB, possibilmente dopo aver utilizzato il processo Explorer per uccidere il browser o altri processi malware. Tengo un thumbdrive USB con una selezione di utility di riparazione nel caso in cui ne abbia bisogno per questo tipo di scopo. Molte persone usano un “Rif
Come posso rimuovere un’infezione da ransomware
Apri File Explorer e navigare nella posizione della cartella/file che si desidera eseguire il backup. Seleziona l’elemento, fai clic con il pulsante destro del mouse, e clicca copia.
Ransomware – pulizia del disco completo rispetto alla formattazione
In genere quando incontro ransomware/criptoware su un dispositivo, pulirò completamente le azionamenti con almeno un passaggio usando un’utilità come DBAN. A volte mi chiedo se sto sopravvalutando il potenziale del malware (ex: ricostruzione stessa) sta facendo un formato completo offline di un’unità efficace quanto una pulizia a disco completa sarebbe completamente in un dispositivo compromesso?
Chiesto il 14 maggio 2017 alle 7:30
199 1 1 badge d’oro 2 2 badge d’argento 8 8 badge in bronzo
2 risposte 2
La tua pulizia del disco può essere un inutile/Perdita di tempo se nessuno cerca di recuperare quei file precedentemente eliminati da quell’unità. In tal caso, una normale eliminazione di tutte le partizioni e la formattazione è tutto ciò che serve
Può essere Una buona misura di sicurezza Se sai che a un certo punto qualcuno proverà a utilizzare gli strumenti di recupero per recuperare i file eliminati dall’unità.
Questo è in realtà se si desidera impedire il recupero dei file infetti.
199 1 1 badge d’oro 2 2 badge d’argento 8 8 badge in bronzo
Risposta il 17 maggio 2017 alle 10:06
8.859 3 3 badge d’oro 19 19 badge d’argento 28 28 badge di bronzo
Aggiungendo alla risposta accettata, la pulizia impedisce sicuramente il funzionamento di programmi “non formattanti” (o l’FBI) che possono ricreare un po ‘o tutto ciò che era sul disco prima della formattazione.
Lo pulizia richiede molto tempo. Ma conosco alcuni fan di geek che si asciugano periodicamente il loro spazio libero, come ovviamente. I dischi non si consumano più di questo più di quanto non farebbero dal deframment, ma non ne farei nessuno dei due una pratica quotidiana.
Per quanto riguarda la pulizia a disco pieno, non mi preoccuperei se non vendissi il mio computer e non volevo frammenti della mia e-mail su tutto il disco.
La tua domanda menziona il ransomware. Se il mio computer dovesse essere colpito con ransomware, riderei e farei un ripristino completo del sistema. Inizierebbe ricreando le partizioni (inclusa la formattazione) e riscrivendo i miei file come prima del problema. Uso Acronis TrueImage per questo e ho testato i ripristino molte volte, quindi ho piena fiducia che funzioni bene.
Qualsiasi altra cosa rimasta da prima sarebbe ancora sul disco, ma non sarebbe considerato altro che spazio libero dopo il restauro, quindi non può far male a nulla.
Soprattutto se il ransomware lo ha crittografato. In tal caso puoi considerare la loro crittografia l’equivalente di pulire con numeri casuali.
Come posso rimuovere un’infezione da ransomware?
Il mio laptop è stato dirottato dal virus Ransomware. Non ho davvero file sul mio computer che vale la pena pagare. Tuttavia, come posso continuare a usare il mio computer dopo che è stato dirottato? Ho fatto un ripristino di un sistema a quando è arrivato nella scatola, ma la schermata di riscatto copre ancora la mia home page. Kevin
Il ransomware è un tipo di malware che richiede denaro con le minacce: ci vuole il controllo del tuo PC e vuole che tu paghi per recuperarlo. In generale, esso’è meglio evitare di pagare. Se ritieni di non avere scelta, il malware ha esposto difetti critici nella protezione del malware e procedure di backup e recupero. Nessuna attività rispettabile dovrebbe mai trovarsi in questa posizione. Tuttavia, alcuni sono stati catturati da ransomware che infetta i file sul server e su singoli PC, quando non avevano adeguati backup offline o cloud.
Il ransomware dovrebbe N’Tieni anche se un PC esegue una copia completamente aggiornata di Windows, Microsoft’S SmartScreen o Google Safe Navigazione e software antivirus aggiornato. Al giorno d’oggi, la maggior parte del software antivirus ha familiarità con tutte le varianti comuni di ransomware e, in caso contrario, dovrebbe includere euristiche che riconoscono attività potenzialmente pericolose, come la crittografia dei file. Sfortunatamente, gli utenti possono installare i ransomware stessi, scaricando file infetti o eseguendo file che arrivano nelle e -mail di phishing.
Naturalmente, i programmi antivirus dovrebbero anche scansionare quei file. Se hai dubbi, caricare il file in totale virus e farlo controllare da più di 50 programmi antivirus.
In linea di principio, dovrebbe essere possibile sconfiggere tutti i ransomware scollegando immediatamente il tuo PC da Internet, riformattando il disco rigido e reinstallando tutto da un backup. Se il tuo laptop esegue Windows 8, 8.1 o 10, allora mi aspetterei il “Ripristinare le impostazioni predefinite” Opzione per risolvere il problema, se puoi raggiungerlo. Prova a digitare “reinstallare” Nella casella di ricerca di Windows, quindi fai clic su “Rimuovi tutto e reinstalla Windows”.
Questo è diverso da “ripristino del sistema” funzione nelle versioni precedenti di Windows, che cerca di riportare il PC in uno stato precedente. Puoi farlo avviando il tuo PC in modalità provvisoria, scegliendo “Modalità provvisoria con prompt dei comandi” Dal menu delle opzioni di avvio avanzate, digitando Rstrui.exe e pressione INVIO. Apparentemente funziona con alcuni primi tipi di ransomware, ma lo sospetto’non è quello che hai fatto.
In alternativa, potresti essere in grado di eseguire un programma come MalwareBytes anti-malware da un CD/DVD o da un’unità di pollice USB, possibilmente dopo aver utilizzato il processo Explorer per uccidere il browser o altri processi malware. Tengo un thumbdrive USB con una selezione di utility di riparazione nel caso in cui ne abbia bisogno per questo tipo di scopo. Molte persone usano un “disco di salvataggio” come quelli di Comodo e Kaspersky. Questi includono utilità che possono funzionare da un dispositivo USB. Kaspersky spiega anche come registrare Kaspersky Rescue disco 10 a un dispositivo USB e avviare un computer da esso.
Tipi di ransomware
Esistono molti tipi diversi di ransomware e funzionano in modi diversi. Devi sapere quale bit di malware ha infettato il tuo laptop in modo da poter cercare istruzioni di rimozione. Ci sono almeno un paio di dozzine tra cui scegliere. I più comuni includono Crowti, Fakebsod, Reveton e Tescrpt, mentre Petya è uno dei peggiori.
Il nuovo non più riscatta! Il sito Web, supportato dall’European Cybercrime Center, ha utili consigli più schermate di alcuni schermi ransomware comuni, mentre Jen Ruhman ha una pagina LinkedIn con 27 screenshot. In alternativa, è possibile effettuare una ricerca di immagini per ransomware o persino caricare il tuo screenshot e fare una ricerca di immagini inversa.
Il tipo di laptop fa anche la differenza, così come il sistema operativo. La maggior parte delle infezioni da ransomware sono rivolte a Microsoft Windows, ma una coppia ha preso di mira Apple Mac, macchine Linux e smartphone Android. Quando si tratta di laptop Windows, i modelli più vecchi che eseguono Windows 7, Vista o XP sono più vulnerabili: il malware può infettare il record di avvio MBR o Master. (I virus del settore dei bagagli sono comuni da molti anni.) I nuovi sistemi Windows 8/8/1/10 con sequenze di avvio UEFI e SecureBoot sono meno vulnerabili.
Rimozione
Alcuni virus ransomware sono relativamente facili da rimuovere, mentre altri sono duri. I più facili sono “Spavera” Schermate del browser che sostengono che il tuo laptop è stato bloccato dall’FBI o da una forza di polizia locale. Questo non è mai vero. Di solito puoi fermarli utilizzando il Task Manager di Windows per chiudere il browser o forzare la smettere sui Mac, quindi eseguire un programma antivirus per rimuoverli.
Quelli più difficili crittografano la tabella dei file master in Windows o i singoli file o l’intero disco rigido.
La tabella dei file master tiene traccia di tutti i settori sul disco rigido e di quali bit sono archiviati in quei settori. È crittografato MFT,’S teoricamente possibile per salvare i file utilizzando un programma Undelete come Easeus’s Undelete (Windows o Mac) o Piriform’s recuva. Tuttavia, districare e identificare più di alcuni file potrebbe essere un compito enorme.
I peggiori programmi di ransomware crittografa file o dischi rigidi con crittografia della forza militare. Tuttavia, non tutto è necessariamente perso. Esistono almeno 20 programmi progettati per decrittografare questi file, da aziende come AVG, Emissoft e Kaspersky Lab. Il Windows Club ha un buon elenco di strumenti gratuiti per il decryptor Ransomware per sbloccare i file, con collegamenti.
Tuttavia, se il tuo ransomware crittografa ogni file con la sua chiave univoca, come Rokku, probabilmente non riavrerai i tuoi file. Questo è il motivo per cui offline e possibili backup fuori sede sono essenziali per proteggere i dati preziosi.
Il futuro
Ransomware è in circolazione da molto tempo, a partire da Joseph Popp’S PC Cyborg nel 1989, ma ha iniziato a diventare più comune solo circa un decennio fa. Fortunatamente, è stato difficile per i criminali raccogliere denaro senza essere monitorato e identificato.
Questo problema è stato in gran parte risolto dall’arrivo della rete oscura (via Tor) e Bitcoin, la criptovaluta digitale pseudonima. La maggior parte delle vittime di ransomware probabilmente non ha mai usato Bitcoin, quindi i PC infetti devono fornire istruzioni chiare su come effettuare pagamenti e quindi come decifrare i loro file.
La raccomandazione standard non è mai quella di pagare i criminali che propagano il ransomware, perché il successo finanziario attirerà più criminali nel settore. In alcuni casi, le persone pagheranno, perché pensano che la possibilità di recuperare i loro file valga più del costo.
Per gli utenti domestici, ovviamente,’è sempre più economico e più facile acquistare un disco rigido esterno e fare un backup che pagare per i file da decrittografare. Nella maggior parte dei casi, è’s anche più economico acquistare un DVD USB o un drive blu-ray e fare backup su dischi ottici. Nessun ransomware può crittografare i file su quelli.
Hai un’altra domanda per Jack? Invialo un’e -mail per [email protected]
Questo articolo contiene link di affiliazione, il che significa che possiamo guadagnare una piccola commissione se un lettore fa clic e fa un acquisto. Tutto il nostro giornalismo è indipendente e non è in alcun modo influenzato da nessun inserzionista o iniziativa commerciale. Facendo clic su un link di affiliazione, accetti che verranno impostati cookie di terze parti. Maggiori informazioni.
Come evitare la perdita di dati causata dal ransomware del formato
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. Disponibile sette giorni di prova gratuita. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Cos’è il formato?
Scoperto da Michael Gillespie, il formato è uno dei tanti programmi dannosi che appartengono alla famiglia Ransomware DJVU. I programmi di questo tipo sono progettati per crittografare i file in modo che le vittime non siano in grado di usarli a meno che non li decodificano con uno strumento di decrittografia o una chiave specifica.
Per ottenere questi strumenti/chiavi, le vittime sono incoraggiate a pagare agli sviluppatori un riscatto (in genere, usando una criptovaluta). Il formato rinomina i file crittografati aggiungendo il “.formato“Estensione.
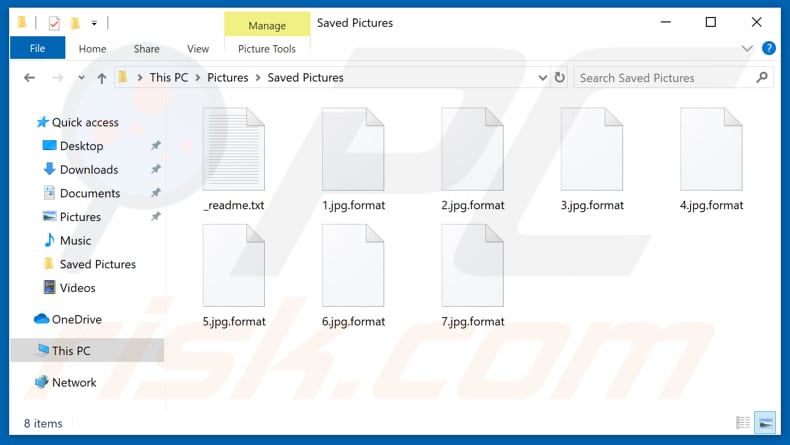
Per esempio, “campione.jpg“diventa”campione.jpg.formato“. Le istruzioni su come decrittografare i file sono disponibili in un file di testo chiamato “_readme.TXT“, che è archiviato in tutte le cartelle che contengono file crittografati.
Il formato crittografa foto, database, documenti e altri file utilizzando un forte algoritmo di crittografia. Il messaggio di riscatto afferma che le vittime possono decrittografare i loro file con uno strumento che può essere acquistato ($ 980) dai criminali informatici che hanno progettato questo ransomware.
Gli sviluppatori del formato (i criminali informatici) presumibilmente danno uno sconto di %50 a coloro che li contattano entro le prime 72 ore di infezione da questo ransomware.
Per rassicurare le vittime di avere uno strumento di decryption valido, gli sviluppatori offrono una decryption gratuita di un file, che può essere inviato tramite il [email protected] o [email protected] e -mail CC o il loro account @DataRestore Telegram. Gli sviluppatori di formato dovrebbero quindi fornire ulteriori dettagli come un indirizzo del portafoglio di criptovaluta e così via.
Nonostante ciò, ti consigliamo vivamente di non fidarti degli sviluppatori di ransomware. Spesso non inviano gli strumenti ai file di decrittoni. La maggior parte delle persone che si fidano di loro e pagano per uno strumento/chiave di decrittografia sono truffate.
È generalmente impossibile decrittografare i file senza gli strumenti contenuti solo dagli sviluppatori di ransomware, tuttavia, i programmi di tipo ransomware che appartengono alla famiglia DJVU potrebbero essere decrittati con successo con uno strumento di decryption offline, ma solo se non vi era alcuna connessione Internet durante il processo di crittografia o il server che i criminali cyber utilizzati non stessero rispondendo non.
Non vi è alcuna garanzia che questo funzionerà, tuttavia, vale la pena provare. Un altro modo per evitare la perdita di dati senza dover contattare gli sviluppatori di ransomware è recuperare i file da un backup (se uno è stato creato prima della crittografia).
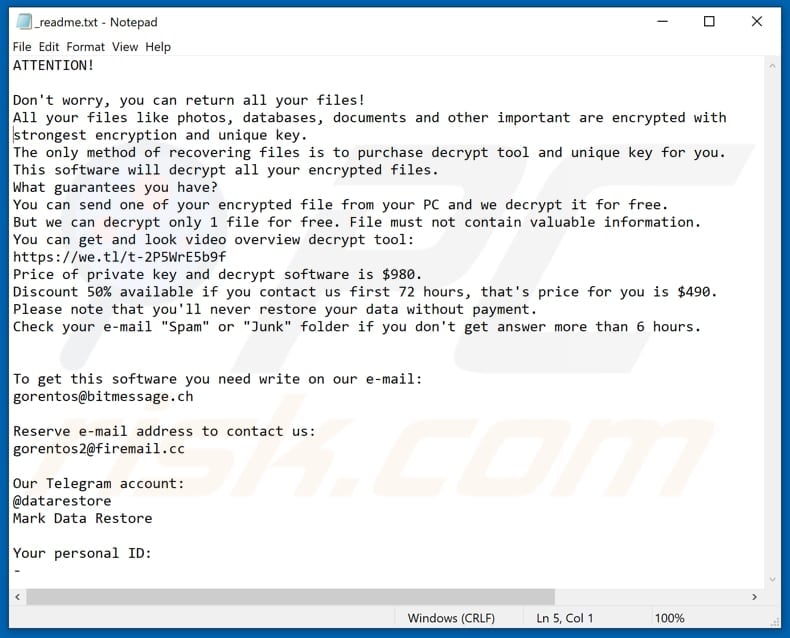
Screenshot di un messaggio che incoraggia gli utenti a pagare un riscatto per decrittografare i loro dati compromessi:
Il formato è simile alla maggior parte dei programmi di tipo ransomware. Alcuni altri esempi includono accesso, ndarod e lilock. In generale, il ransomware è un software che impedisce alle persone di accedere ai loro file mediante crittografia: i criminali informatici utilizzano questi programmi per generare entrate costringendo le vittime ad acquistare uno strumento di decryption o chiave.
Le differenze comuni tra questi programmi sono il costo dell’algoritmo di decrittografia e crittografia (simmetrico o asimmetrico) utilizzato per bloccare i file. Sfortunatamente, questi algoritmi rendono impossibile la decrittografia senza gli strumenti corretti.
In alcuni casi, è possibile decrittografare i file manualmente (senza dover contattare i criminali informatici o pagarli), tuttavia, solo se il programma non è completamente sviluppato, ha bug, difetti, ecc. Pertanto, mantenere i backup dei dati e tenerli memorizzati su un server remoto o un dispositivo di archiviazione scollegato.
In che modo il ransomware ha infettato il mio computer?
Ransomware e altri malware ad alto rischio sono proliferati in diversi modi: campagne spam, trojan, canali di download dubbie, strumenti di aggiornamento del software falso e altri strumenti (“crack”) che presumibilmente attivano software a pagamento gratuitamente.
I criminali informatici spesso inviano e -mail che contengono documenti Microsoft Office, file PDF, eseguibile (.exe o altri), javascript o archive (zip, rar). L’obiettivo è indurre le persone ad aprire il file allegato che, una volta aperto, scarica e installa un programma dannoso come Ransomware.
I trojan sono programmi dannosi: scaricano e installano altri malware, tuttavia, questo può essere fatto solo se il trojan è già installato sul sistema operativo.
Inoltre, i programmi dannosi possono essere proliferati attraverso fonti di download inaffidabili come reti peer-to-peer (emule, clienti torrent e così via), non ufficiali, hosting di file gratuiti o download freeware, download di terze parti e altre fonti simili.
In genere, i criminali informatici caricano file dannosi che sono mascherati come “regolari” o “innocui” e sperano che le persone li scaricheranno e li apriranno. Se aperti, infettano i computer con programmi dannosi (installano malware).
Gli strumenti di aggiornamento falsi infettano i sistemi scaricando e installando software dannoso o sfruttando bug/difetti di software obsoleto già installato sul sistema operativo. Strumenti di attivazione non ufficiale (“cracking”) Strumenti presumibilmente bypass l’attivazione del software a pagamento, tuttavia, spesso installano malware invece.
Per eliminare possibili infezioni da malware, scansionare il computer con software antivirus legittimo. I nostri ricercatori di sicurezza raccomandano di utilizzare COMBO CLESEF.
▼ Scarica COMBO CHILES
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. 7 giorni di prova gratuita disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Come proteggerti dalle infezioni ransomware?
Non aprire file/allegati (o collegamenti) che vengono ricevuti da indirizzi dubbie, sconosciuti e sospetti e inclusi in e -mail irrilevanti. Aggiorna il software installato con strumenti o funzioni fornite/progettate da sviluppatori ufficiali. Scarica file e software da siti Web ufficiali e affidabili.
Non fidarti delle molte fonti dubbie sopra menzionate. Se il software installato non è gratuito, non dovrebbe essere attivato con strumenti non ufficiali. ‘Cracking’ è illegale e spesso porta al download e all’installazione di malware. Mantieni il sistema al sicuro avendo installata una suite anti-virus o anti-spyware affidabile e scansionando regolarmente il sistema.
Se il tuo computer è già infetto dal formato, ti consigliamo di eseguire una scansione con antivirus più pulito per Windows per eliminare automaticamente questo ransomware.
Testo presentato nel file di testo ransomware formato (“_readme.TXT“):
ATTENZIONE!
Non preoccuparti, puoi restituire tutti i tuoi file!
Tutti i tuoi file come foto, database, documenti e altri importanti sono crittografati con crittografia più forte e chiave univoca.
L’unico metodo per il recupero di file è quello di acquistare lo strumento decrypt e una chiave univoca per te.
Questo software decritticherà tutti i tuoi file crittografati.
Quali garanzie hai?
Puoi inviare uno dei tuoi file crittografati dal tuo PC e lo decrittiamo gratuitamente.
Ma possiamo decrittografare solo 1 file gratuitamente. Il file non deve contenere informazioni preziose.
Puoi ottenere e cercare lo strumento decrypt panoramica video:
https: // noi.TL/T-2P5WRE5B9F
Il prezzo del software privato chiave e decrypt è di $ 980.
Sconto 50% disponibile se ci contatti per le prime 72 ore, questo è il prezzo per te è $ 490.
Si prega di notare che non ripristinerai mai i tuoi dati senza pagamento.
Controlla la cartella “spam” o “spazzatura” se non ricevi una risposta più di 6 ore.Per ottenere questo software è necessario scrivere sulla nostra e-mail:
[email protected]Riserva l’indirizzo e-mail per contattarci:
[email protected]Il nostro account Telegram:
@DatalareStore
Contrassegnare i dati ripristinatiIl tuo ID personale:
–
Screenshot di file crittografati dal formato (“.formato“Estensione):
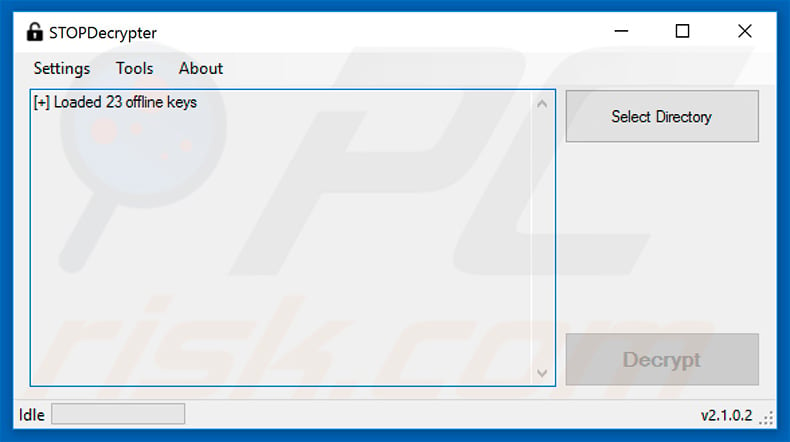
Il ricercatore di malware Michael Gillespie ha sviluppato uno strumento di decryption che potrebbe ripristinare i dati se è stato crittografato utilizzando una “chiave offline”. Come accennato, ogni vittima ottiene una chiave di decrittografia unica, tutti memorizzati su server remoti controllati da criminali informatici.
Questi sono classificati come “chiavi online”, tuttavia, ci sono casi in base al quale la macchina infetta non ha una connessione Internet o il server sta scattando/non risponde. In questo caso, il formato utilizzerà una “chiave di crittografia offline”, che è codificata. I criminali informatici cambiano periodicamente le chiavi offline per prevenire i crittografici multipli con la stessa chiave.
Nel frattempo, Michael Gillespie raccoglie continuamente le chiavi offline e aggiorna il decrypter, tuttavia, le possibilità di decrittazione di successo sono ancora molto basse, poiché finora sono state raccolte solo una percentuale molto piccola di “chiavi offline”.
Puoi scaricare il decrypter facendo clic su questo link (si noti che il collegamento al download rimane identico, anche se il decrypter viene continuamente aggiornato). I tuoi file verranno ripristinati solo se l’elenco delle chiavi raccolte include quello che è stato utilizzato per crittografare i dati.
Screenshot di Stop/Djvu Decrypter di Michael Gillespie:
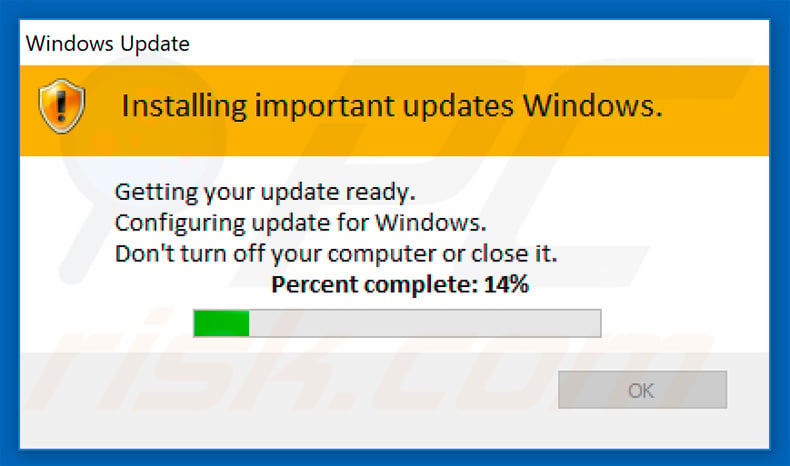
Come con la maggior parte dei ransomware della famiglia DJVU, il formato visualizza anche un falso pop-up di Windows Update durante la crittografia:
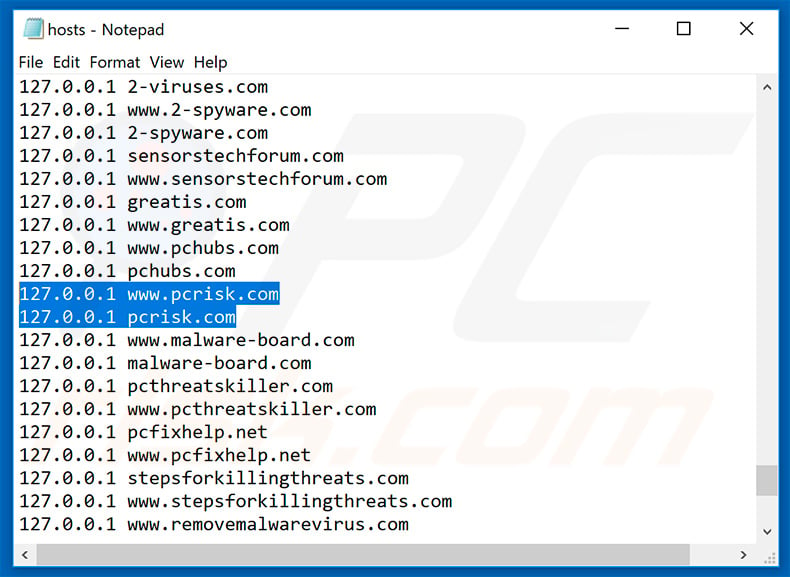
NOTA IMPORTANTE! – Oltre a crittografare i dati, le infezioni di tipo ransomware della famiglia malware DJVU installano anche un virus di tipo Trojan chiamato Azorult, progettato per rubare varie credenziali di account. Inoltre, questa famiglia di malware è progettata per aggiungere una serie di voci al file host di Windows.
Le voci contengono URL di vari siti Web, la maggior parte dei quali sono legati alla rimozione del malware. Questo viene fatto per impedire agli utenti di accedere ai siti Web di sicurezza malware e alla ricerca di aiuto. Il nostro sito Web (PCRISK.com) è anche nella lista.
La rimozione di queste voci, tuttavia, è semplice: è possibile trovare istruzioni dettagliate in questo articolo (si noti che, sebbene i passaggi siano mostrati nell’ambiente di Windows 10, il processo è praticamente identico su tutte le versioni del sistema operativo Microsoft Windows).
Screenshot dei siti Web aggiunti al file di Windows Host:
Rimozione del ransomware del formato:
Rimozione automatica del malware automatico: la rimozione della minaccia manuale potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. COMBO CHILESTER è uno strumento di rimozione del malware automatico professionale che si consiglia di sbarazzarsi del malware. Scaricalo facendo clic sul pulsante qui sotto:
▼ Scarica Cleaner combinato scaricando qualsiasi software elencato su questo sito Web, accetta la nostra politica sulla privacy e le condizioni d’uso. Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. 7 giorni di prova gratuita disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Video che suggerisce quali misure dovrebbero essere prese in caso di infezione da ransomware:
Menu veloce:
- Cos’è il virus Format?
- PASSO 1. Segnalazione di ransomware alle autorità.
- PASSO 2. Isolando il dispositivo infetto.
- Passaggio 3. Identificazione dell’infezione da ransomware.
- Passaggio 4. Alla ricerca di strumenti di decryption ransomware.
- Passaggio 5. Ripristino dei file con strumenti di recupero dei dati.
- Passaggio 6. Creazione di backup di dati.
Segnalazione di ransomware alle autorità:
Se sei vittima di un attacco ransomware, ti consigliamo di segnalare questo incidente alle autorità. Fornendo informazioni alle forze dell’ordine, aiuterai a monitorare il crimine informatico e potenzialmente aiuterai nel perseguimento degli aggressori. Ecco un elenco di autorità in cui dovresti segnalare un attacco ransomware. Per l’elenco completo dei centri di sicurezza informatica locale e le informazioni sul perché è necessario segnalare gli attacchi di ransomware, leggi questo articolo.
Elenco delle autorità locali in cui gli attacchi di ransomware dovrebbero essere segnalati (scegli uno a seconda dell’indirizzo di residenza):
Isolare il dispositivo infetto:
Alcune infezioni di tipo ransomware sono progettate per crittografare i file all’interno di dispositivi di archiviazione esterni, infettarli e persino diffuse in tutta la rete locale. Per questo motivo, è molto importante isolare il dispositivo infetto (computer) il più presto possibile.
Passo 1: Scollegare da Internet.
Il modo più semplice per scollegare un computer da Internet è scollegare il cavo Ethernet dalla scheda madre, tuttavia, alcuni dispositivi sono collegati tramite una rete wireless e per alcuni utenti (in particolare quelli che non sono particolarmente esperti di tecnologia), scollegare i cavi possono sembrare problematici. Pertanto, puoi anche scollegare manualmente il sistema tramite il pannello di controllo:
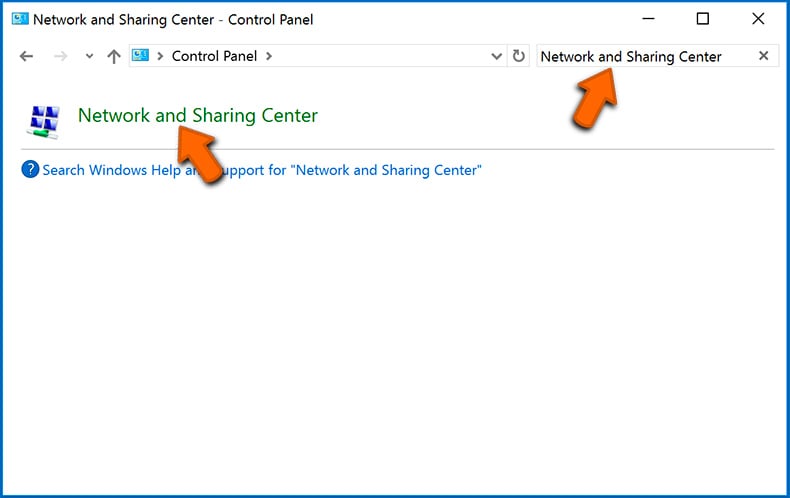
Navigare verso il “Pannello di controllo“, Fare clic sulla barra di ricerca nell’angolo in alto a destra dello schermo, immettere”Centro connessioni di rete e condivisione“E seleziona il risultato della ricerca:
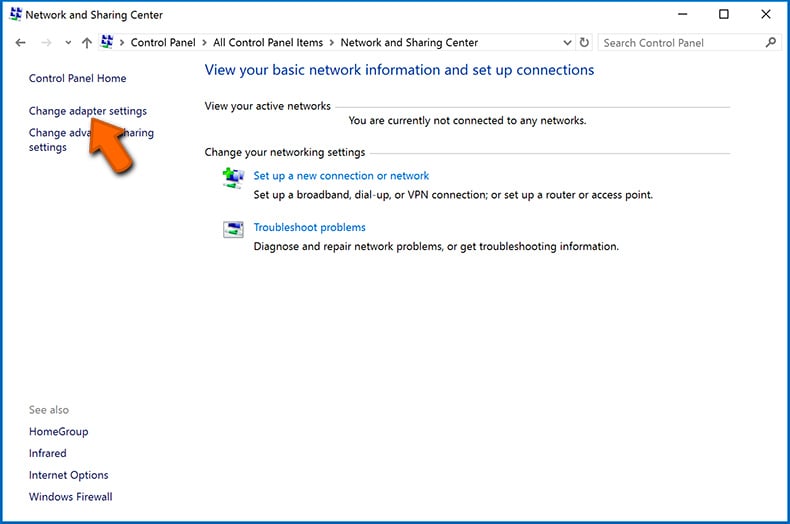
Clicca il “Cambia le impostazioni dell’adattatore“Opzione nell’angolo in alto a sinistra della finestra:
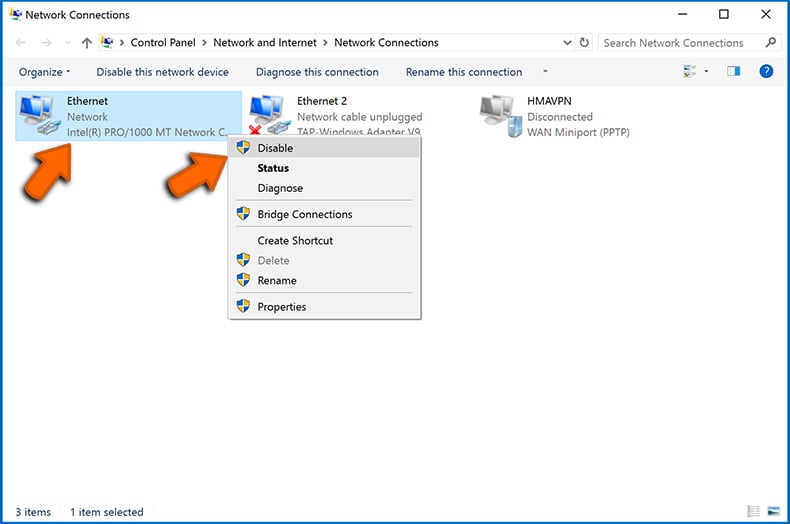
Fare clic con il pulsante destro del mouse su ciascun punto di connessione e selezionare “disattivare“. Una volta disabilitato, il sistema non sarà più connesso a Internet. Per riaccendere i punti di connessione, basta fare di nuovo clic con il pulsante destro del mouse e selezionare “Abilitare“.
Passo 2: Scollegare tutti i dispositivi di archiviazione.
Come accennato in precedenza, il ransomware potrebbe crittografare i dati e infiltrarsi tutti i dispositivi di archiviazione collegati al computer. Per questo motivo, tutti i dispositivi di archiviazione esterni (unità flash, dischi rigidi portatili, ecc.) dovrebbe essere immediatamente disconnesso, tuttavia, ti consigliamo vivamente di espellere ciascun dispositivo prima di disconnettersi per prevenire la corruzione dei dati:
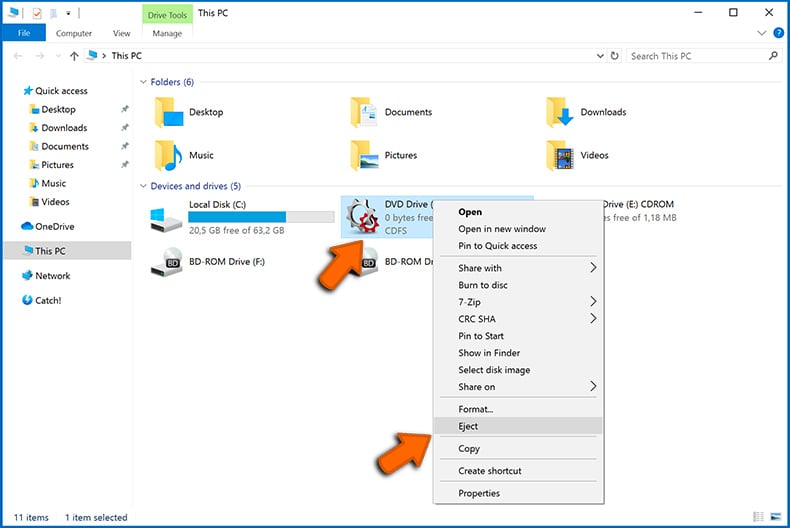
Navigare verso “Il mio computer“, Fare clic con il pulsante destro del mouse su ciascun dispositivo collegato e selezionare”Espellere“:
Passaggio 3: ESCRITTO DEI ACCESSI CLOOD.
Alcuni tipi di ransomware potrebbero essere in grado di dirottare software che gestisce i dati archiviati all’interno di “The Cloud”. Pertanto, i dati potrebbero essere corrotti/crittografati. Per questo motivo, è necessario disconnettersi da tutti gli account di archiviazione cloud all’interno dei browser e di altri software correlati. Dovresti anche prendere in considerazione la disinstallazione temporanea del software di gestione del cloud fino a quando l’infezione non viene completamente rimossa.
Identifica l’infezione da ransomware:
Per gestire correttamente un’infezione, si deve prima identificarla. Alcune infezioni da ransomware utilizzano i messaggi di Ransom-Demand come introduzione (vedere il file di testo Ransomware Waldo di seguito).
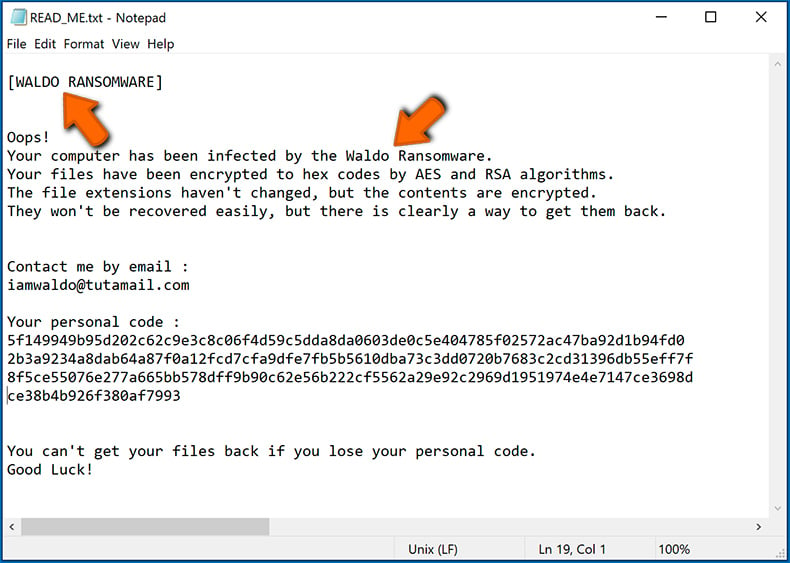
Questo, tuttavia, è raro. Nella maggior parte dei casi, le infezioni da ransomware forniscono messaggi più diretti semplicemente affermando che i dati sono crittografati e che le vittime devono pagare una sorta di riscatto. Si noti che le infezioni di tipo ransomware generano in genere messaggi con nomi di file diversi (ad esempio “_readme.TXT“”,Read-me.TXT“”,Decryption_instructions.TXT“”,Decrypt_files.html“, eccetera.). Pertanto, usare il nome di un messaggio di riscatto può sembrare un buon modo per identificare l’infezione. Il problema è che la maggior parte di questi nomi sono generici e alcune infezioni usano gli stessi nomi, anche se i messaggi consegnati sono diversi e le infezioni stesse non sono correlate. Pertanto, l’utilizzo del file di file solo dei messaggi può essere inefficace e persino portare a perdita di dati permanenti (ad esempio, tentando di decifrare i dati utilizzando strumenti progettati per diverse infezioni da ransomware, è probabile che gli utenti finiscano permanentemente file e la decryption non sarà più possibile anche con lo strumento corretto).
Un altro modo per identificare un’infezione da ransomware è controllare l’estensione del file, che è aggiunta a ciascun file crittografato. Le infezioni da ransomware sono spesso nominate dalle estensioni che aggiungono (vedere i file crittografati da QEWE Ransomware di seguito).
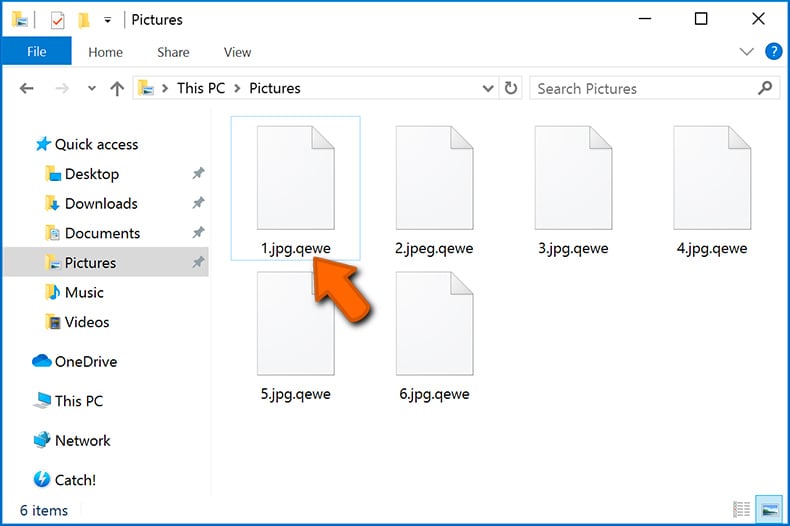
Questo metodo è efficace, tuttavia, quando l’estensione aggiunta è unica: molte infezioni ransomware aggiungono un’estensione generica (ad esempio “,.crittografato“”,.enc“”,.criptato“”,.bloccato“, eccetera.). In questi casi, l’identificazione del ransomware per estensione aggiunta diventa impossibile.
Uno dei modi più semplici e veloci per identificare un’infezione da ransomware è utilizzare il sito Web Ransomware ID. Questo servizio supporta la maggior parte delle infezioni da ransomware esistenti. Le vittime carica semplicemente un messaggio di riscatto e/o un file crittografato (ti consigliamo di caricare entrambi se possibile).
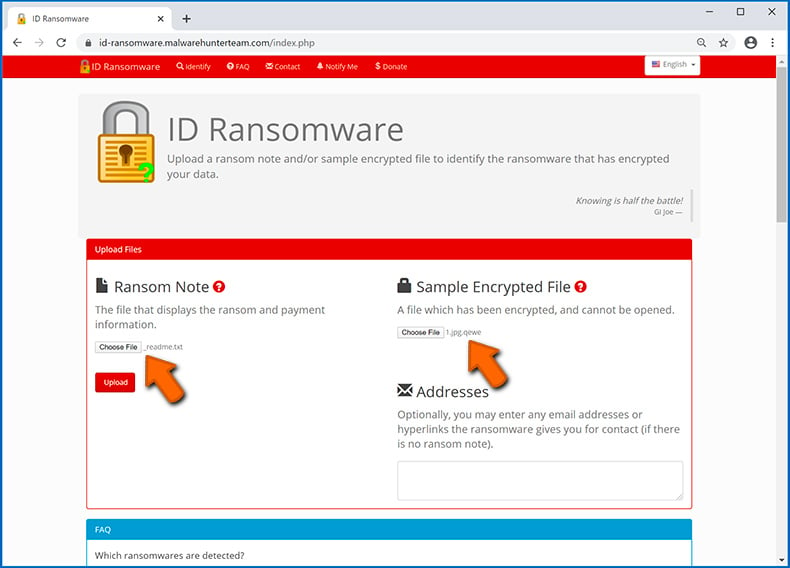
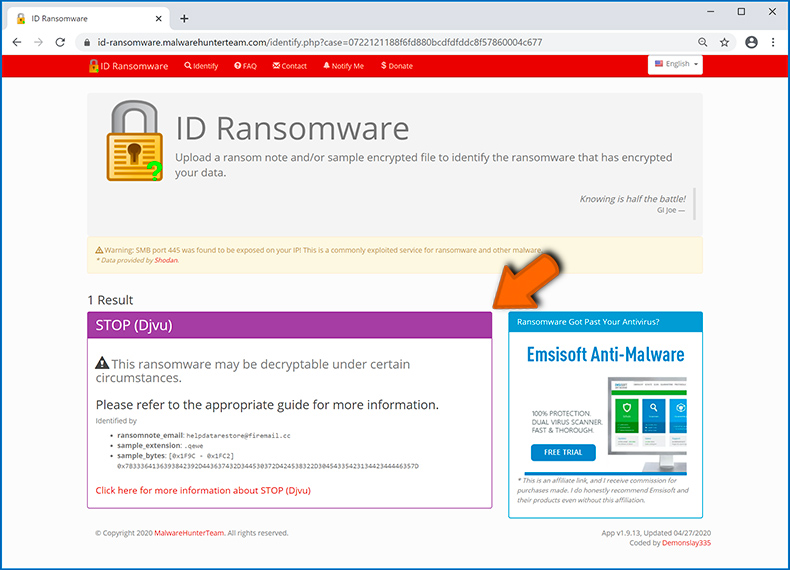
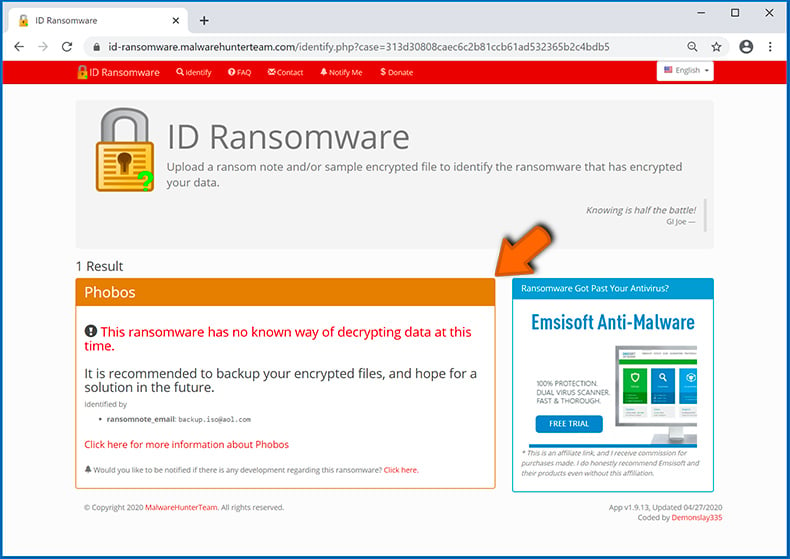
Il ransomware verrà identificato in pochi secondi e ti verranno forniti vari dettagli, come il nome della famiglia malware a cui appartiene l’infezione, sia decrittabile, e così via.
Esempio 1 (Qewe [Stop/Djvu] ransomware):
Esempio 2 (.ISO [Phobos] Ransomware):
Se i tuoi dati sono crittografati dal ransomware che non è supportato da ID Ransomware, puoi sempre provare a cercare Internet utilizzando determinate parole chiave (ad esempio un titolo di messaggio di riscatto, estensione dei file, e -mail a contatto fornito, indirizzi del portafoglio crittografico, ecc.).
Cerca strumenti di decryption ransomware:
Gli algoritmi di crittografia utilizzati dalla maggior parte delle infezioni di tipo ransomware sono estremamente sofisticati e, se la crittografia viene eseguita correttamente, solo lo sviluppatore è in grado di ripristinare i dati. Questo perché la decrittografia richiede una chiave specifica, che viene generata durante la crittografia. Il ripristino dei dati senza la chiave è impossibile. Nella maggior parte dei casi, i criminali informatici archiviano le chiavi su un server remoto, anziché utilizzare la macchina infetta come host. Il dharma (crysis), i phobos e altre famiglie di infezioni ransomware di fascia alta sono praticamente impeccabili e quindi il ripristino dei dati crittografati senza il coinvolgimento degli sviluppatori è semplicemente impossibile. Nonostante ciò, ci sono dozzine di infezioni di tipo ransomware che sono scarsamente sviluppate e contengono una serie di difetti (ad esempio, l’uso di identiche chiavi di crittografia/decryption per ogni vittima, chiavi memorizzate a livello locale, ecc.). Pertanto, controlla sempre gli strumenti di decryption disponibili per qualsiasi ransomware che si infiltra nel tuo computer.
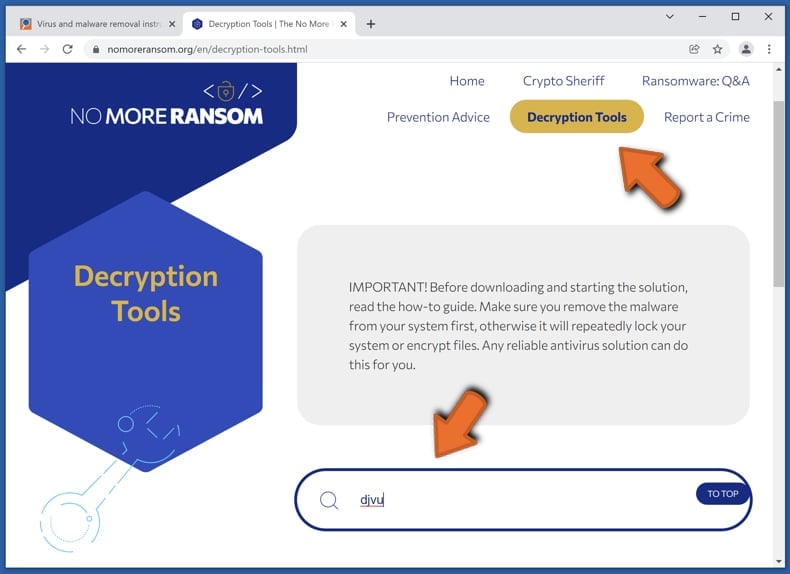
Trovare lo strumento di decryption corretto su Internet può essere molto frustrante. Per questo motivo, ti consigliamo di utilizzare il progetto No More Ransom ed è utile identificare l’infezione da ransomware. Il sito Web No More Ransom Project contiene una sezione “Strumenti di decryption” con una barra di ricerca. Immettere il nome del ransomware identificato e tutti i decryptors disponibili (se ce ne sono) saranno elencati.
Ripristina file con strumenti di recupero dei dati:
A seconda della situazione (qualità dell’infezione da ransomware, tipo di algoritmo di crittografia utilizzato, ecc.), potrebbe essere possibile ripristinare i dati con determinati strumenti di terze parti. Pertanto, ti consigliamo di utilizzare lo strumento RECUVA sviluppato da CCLeaner. Questo strumento supporta oltre un migliaio di tipi di dati (grafica, video, audio, documenti, ecc.) ed è molto intuitivo (è necessaria una scarsa conoscenza per recuperare i dati). Inoltre, la funzione di recupero è completamente gratuita.
Passo 1: Eseguire una scansione.
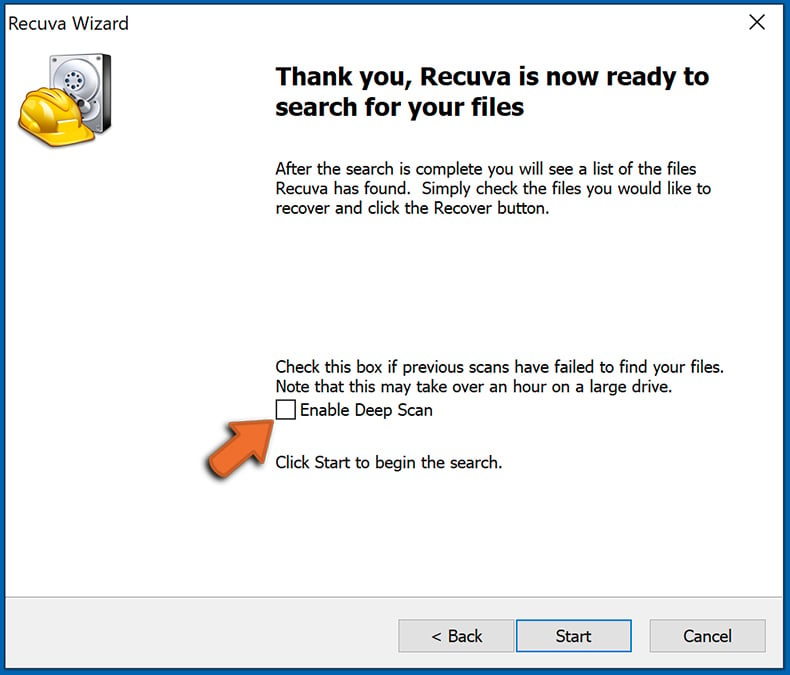
Esegui l’applicazione RECUVA e segui la procedura guidata. Ti verrà richiesto diverse Windows che ti consentono di scegliere quali tipi di file cercare, quali posizioni dovrebbero essere scansionate, ecc. Tutto quello che devi fare è selezionare le opzioni che stai cercando e avvia la scansione. Ti consigliamo di abilitare il “Scansione profonda“Prima di iniziare, altrimenti, le funzionalità di scansione dell’applicazione saranno limitate.
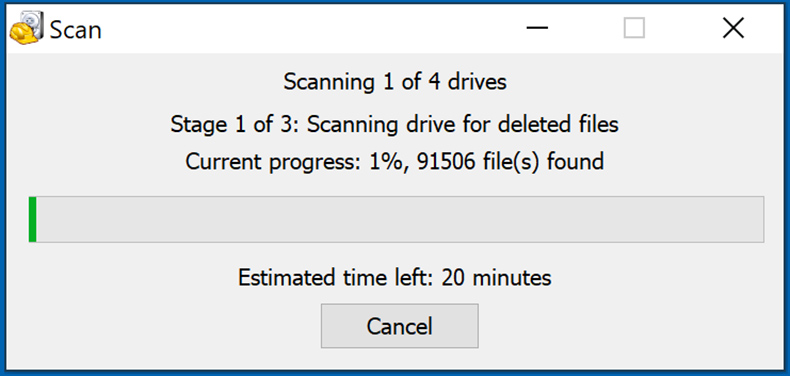
Attendere che Recuva completi la scansione. La durata della scansione dipende dal volume dei file (sia in quantità che di dimensioni) che si sta scansionando (ad esempio, diverse centinaia di gigabyte potrebbero richiedere più di un’ora per scansionare). Pertanto, sii paziente durante il processo di scansione. Consigliamo anche di non modificare o eliminare i file esistenti, poiché ciò potrebbe interferire con la scansione. Se si aggiungono dati aggiuntivi (ad esempio, scaricando file/contenuti) durante la scansione, questo prolungherà il processo:
Passo 2: Recupera i dati.
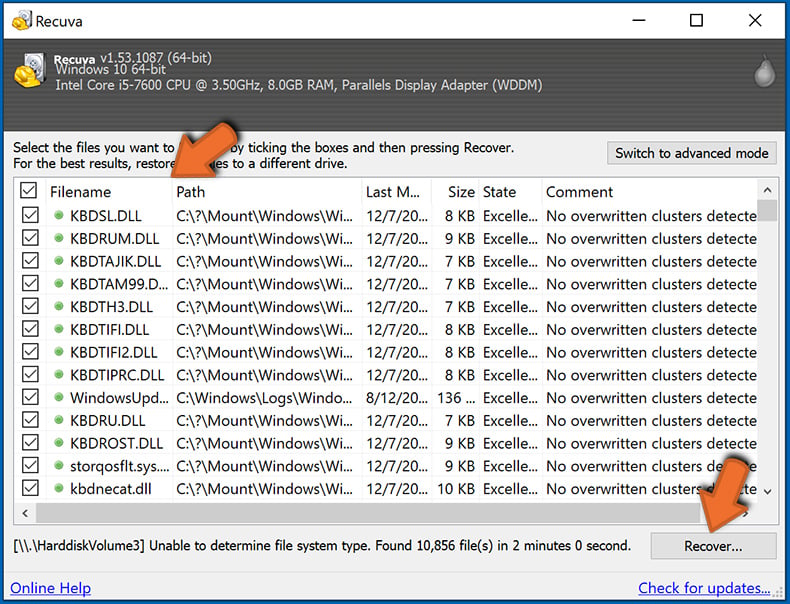
Una volta completato il processo, selezionare le cartelle/file che si desidera ripristinare e fare clic su “Recupera”. Si noti che è necessario un po ‘di spazio libero sull’unità di archiviazione per ripristinare i dati:
Crea backup dei dati:
Una corretta gestione dei file e la creazione di backup sono essenziali per la sicurezza dei dati. Pertanto, stai sempre molto attento e pensa in anticipo.
Gestione delle partizioni: Si consiglia di archiviare i tuoi dati in più partizioni ed evitare di archiviare file importanti all’interno della partizione che contiene l’intero sistema operativo. Se cadi in una situazione in base alla quale non è possibile avviare il sistema e sei costretto a formattare il disco su cui è installato il sistema operativo (nella maggior parte dei casi, è qui che si nascondono le infezioni da malware), perderai tutti i dati archiviati all’interno di quell’unità. Questo è il vantaggio di avere più partizioni: se hai l’intero dispositivo di archiviazione assegnato a una singola partizione, sarai costretto a eliminare tutto, tuttavia, creando più partizioni e allocando i dati correttamente per prevenire tali problemi. Puoi facilmente formattare una singola partizione senza influire sulle altre – quindi una verrà pulita e gli altri rimarranno intatti e i tuoi dati verranno salvati. La gestione delle partizioni è abbastanza semplice e puoi trovare tutte le informazioni necessarie sulla pagina Web della documentazione di Microsoft.
Backup dei dati: Uno dei metodi di backup più affidabile è utilizzare un dispositivo di archiviazione esterno e mantenerlo scollegato. Copia i tuoi dati in un disco rigido esterno, unità flash (pollice), SSD, HDD o qualsiasi altro dispositivo di archiviazione, scollegarli e conservarli in un luogo asciutto lontano dal sole e temperature estreme. Questo metodo è, tuttavia, abbastanza inefficiente, poiché i backup dei dati e gli aggiornamenti devono essere effettuati regolarmente. È inoltre possibile utilizzare un servizio cloud o un server remoto. Qui è richiesta una connessione Internet e c’è sempre la possibilità di una violazione della sicurezza, anche se è un’occasione davvero rara.
Si consiglia di utilizzare Microsoft OneDrive per il backup dei file. OneDrive ti consente di archiviare i tuoi file e dati personali nel cloud, sincronizza i file su computer e dispositivi mobili, consentendo di accedere e modificare i tuoi file da tutti i dispositivi Windows. OneDrive ti consente di salvare, condividere e visualizzare in anteprima i file, accedere alla cronologia del download, spostare, eliminare e rinominare i file, nonché creare nuove cartelle e molto altro ancora.
Puoi eseguire il backup delle cartelle e dei file più importanti sul tuo PC (cartelle desktop, documenti e immagini). Alcuni di OneDrive’S più importanti funzionalità includono il versioning del file, che mantiene le versioni precedenti dei file per un massimo di 30 giorni. OneDrive presenta un cestino per il riciclaggio in cui tutti i file cancellati sono archiviati per un tempo limitato. I file cancellati non vengono conteggiati come parte dell’utente’allocazione S.
Il servizio è creato utilizzando HTML5 Technologies e consente di caricare file fino a 300 MB tramite trascinamento nel browser Web o fino a 10 GB tramite l’applicazione Desktop OneDrive. Con OneDrive, puoi scaricare intere cartelle come singolo file zip con un massimo di 10.000 file, anche se può’t superare i 15 GB per download singolo.
OneDrive viene fornito con 5 GB di spazio di archiviazione gratuito, con ulteriori opzioni di archiviazione da 100 GB, 1 TB e 6 TB disponibili per una commissione basata su abbonamento. È possibile ottenere uno di questi piani di archiviazione acquistando uno spazio di archiviazione aggiuntivo separatamente o con l’abbonamento Office 365.
Creazione di un backup dei dati:
Il processo di backup è lo stesso per tutti i tipi di file e le cartelle. Qui’S come è possibile eseguire il backup dei file utilizzando Microsoft OneDrive
Passo 1: Scegli i file/cartelle che desideri eseguire il backup.
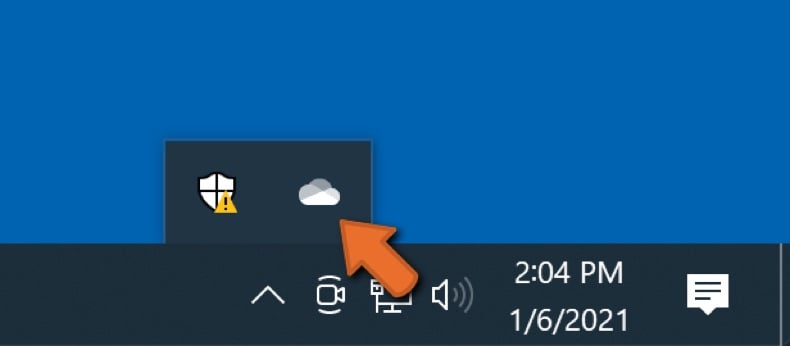
Clicca il Icona della nuvola di OneDrive per aprire il Menu OneDrive. Mentre in questo menu, puoi personalizzare le impostazioni di backup del file.
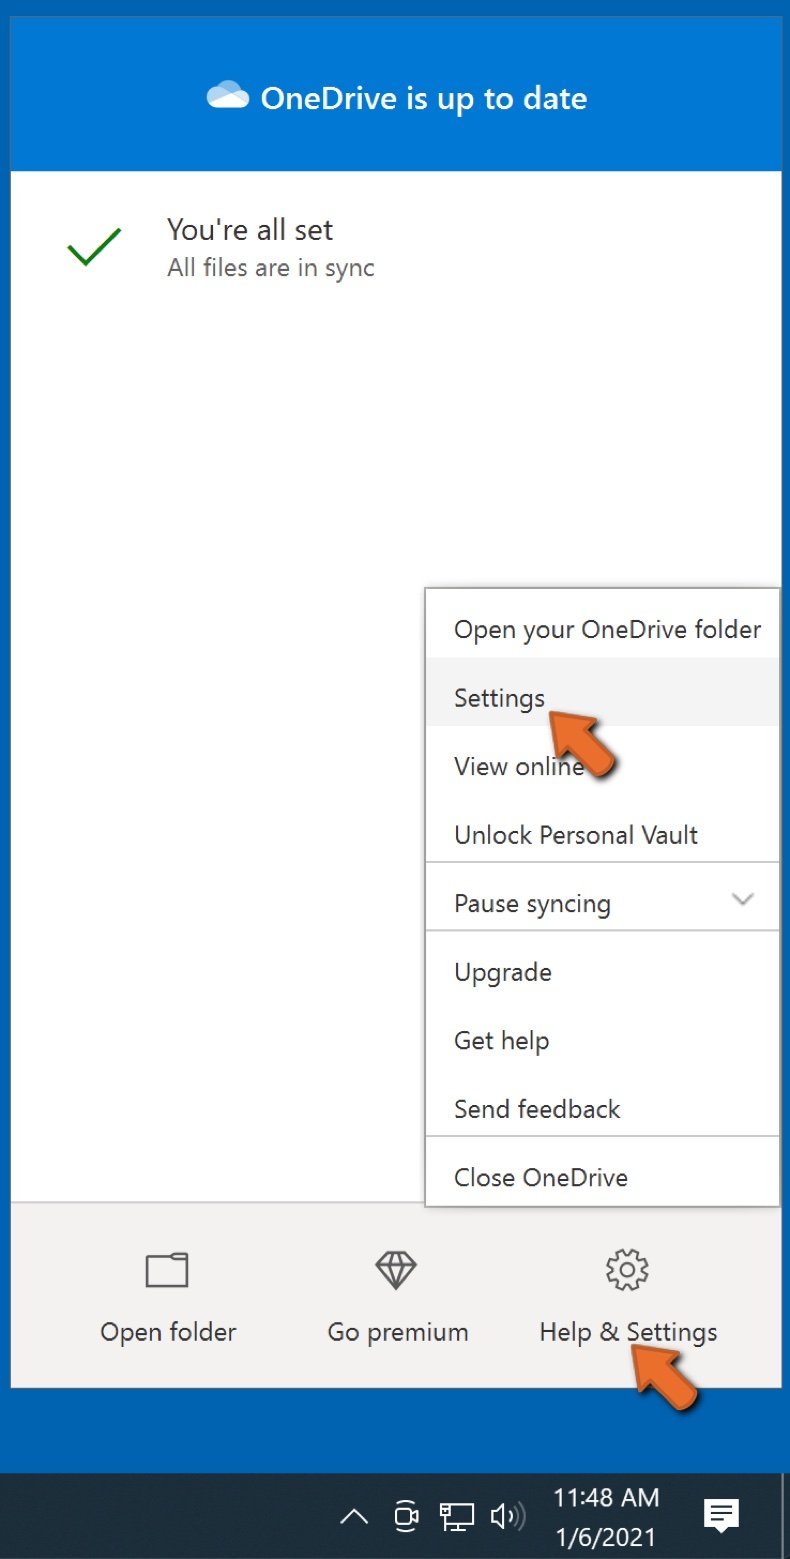
Clic Aiuto e impostazioni e poi seleziona Impostazioni Dal menu a discesa.
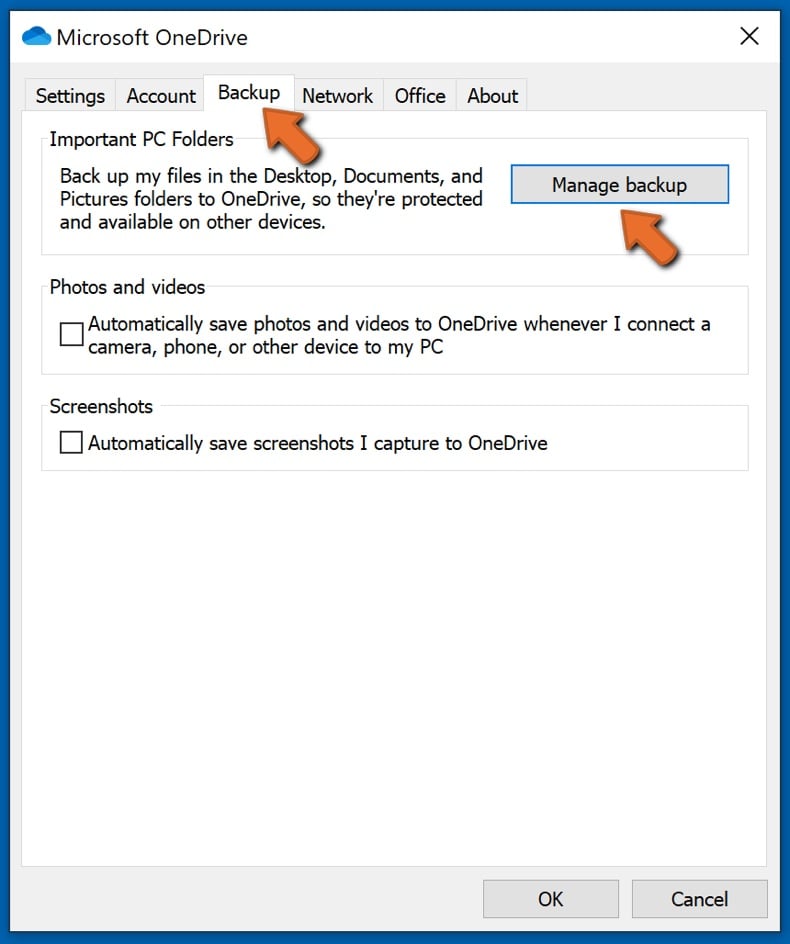
Vai al Scheda di backup e clicca Gestisci il backup.
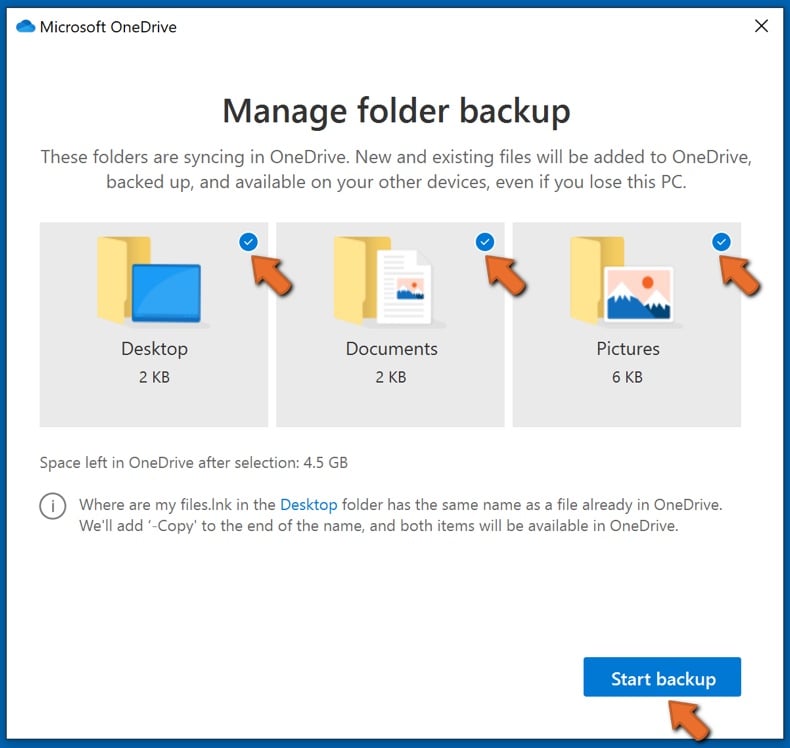
In questo menu, puoi scegliere di eseguire il backup del Desktop e tutti i file su di esso, e Documenti E Immagini cartelle, ancora una volta, con tutti i file in esse. Clic Inizia il backup.
Ora, quando aggiungi un file o una cartella nelle cartelle desktop e documenti e immagini, verranno eseguiti automaticamente su OneDrive.
Per aggiungere cartelle e file, non nelle posizioni sopra mostrate, è necessario aggiungerle manualmente.
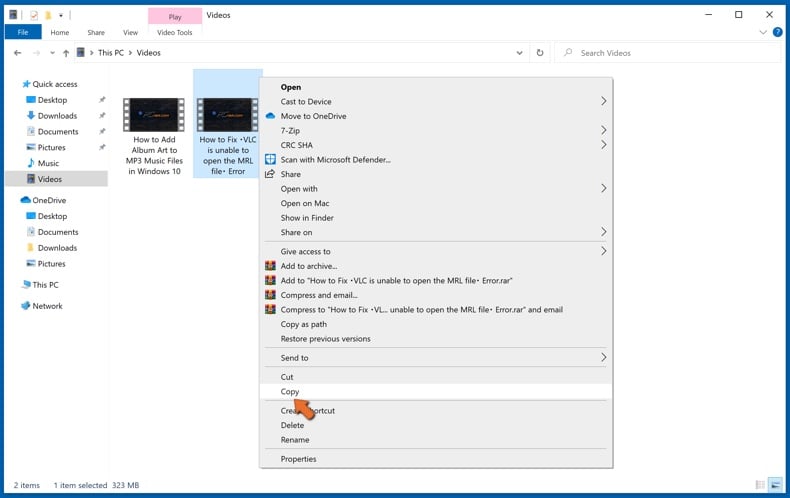
Apri File Explorer e navigare nella posizione della cartella/file che si desidera eseguire il backup. Seleziona l’elemento, fai clic con il pulsante destro del mouse, e clicca copia.
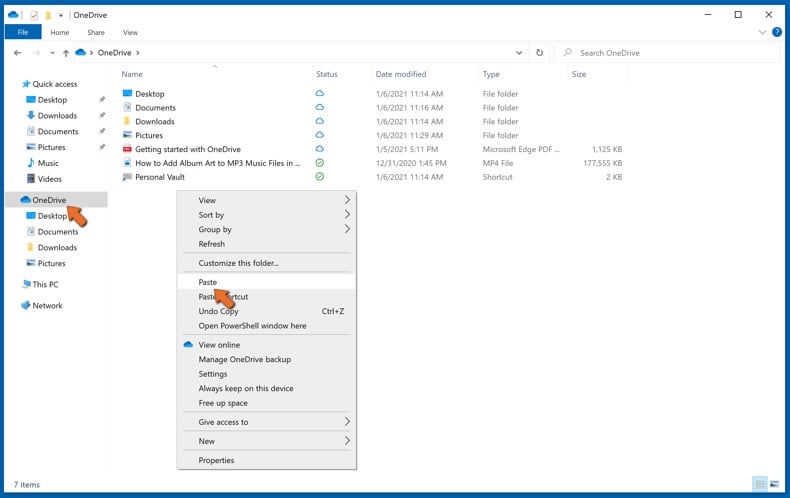
Poi, Naviga per OneDrive, fai clic con il tasto destro ovunque nella finestra e fai clic Impasto. In alternativa, puoi semplicemente trascinare e rilasciare un file in OneDrive. OneDrive creerà automaticamente un backup della cartella/file.
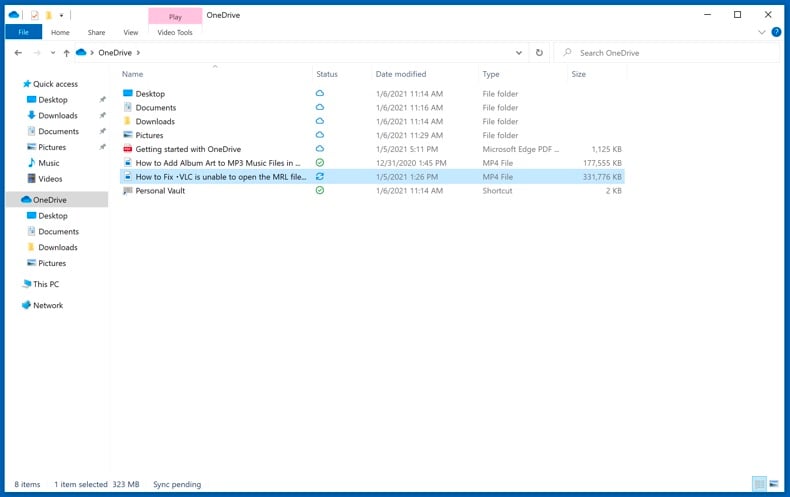
Tutti i file aggiunti alla cartella OneDrive sono eseguiti automaticamente nel cloud. Il cerchio verde con il segno di spunta in esso indica che il file è disponibile sia a livello locale che su OneDrive e che la versione del file è la stessa su entrambi. L’icona blu cloud indica che il file non è stato sincronizzato ed è disponibile solo su OneDrive. L’icona di sincronizzazione indica che il file sta attualmente sincronizzando.
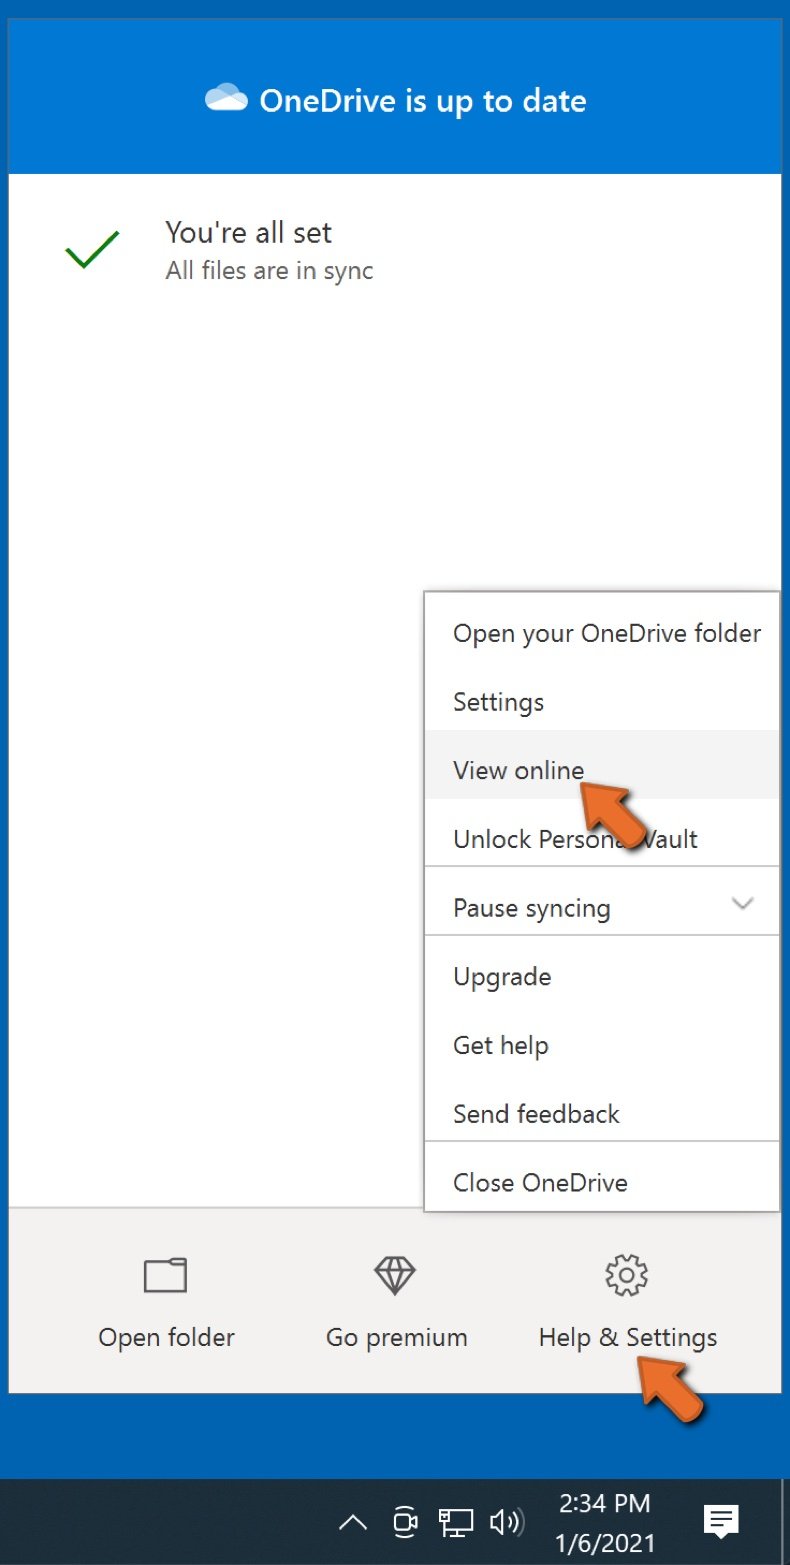
Per accedere ai file situati solo su OneDrive online, vai al Aiuto e impostazioni menu a discesa e seleziona Visualizza online.
Passo 2: Ripristina i file corrotti.
OneDrive si assicura che i file rimangono in sintonia, quindi la versione del file sul computer è la stessa versione sul cloud. Tuttavia, se il ransomware ha crittografato i tuoi file, puoi trarre vantaggio da Una guida’Storia della versione caratteristica che ti consentirà Ripristina le versioni del file prima della crittografia.
Microsoft 365 ha una funzione di rilevamento ransomware che ti avvisa quando i file OneDrive sono stati attaccati e ti guidano attraverso il processo di ripristino dei file. Va notato, tuttavia, che se non’t Avere un abbonamento Microsoft 365 a pagamento, ottieni solo un rilevamento e un recupero dei file gratuitamente.
Se i tuoi file OneDrive vengono eliminati, corrotti o infetti dal malware, puoi ripristinare l’intero OneDrive in uno stato precedente. Qui’S come puoi ripristinare l’intero OneDrive:
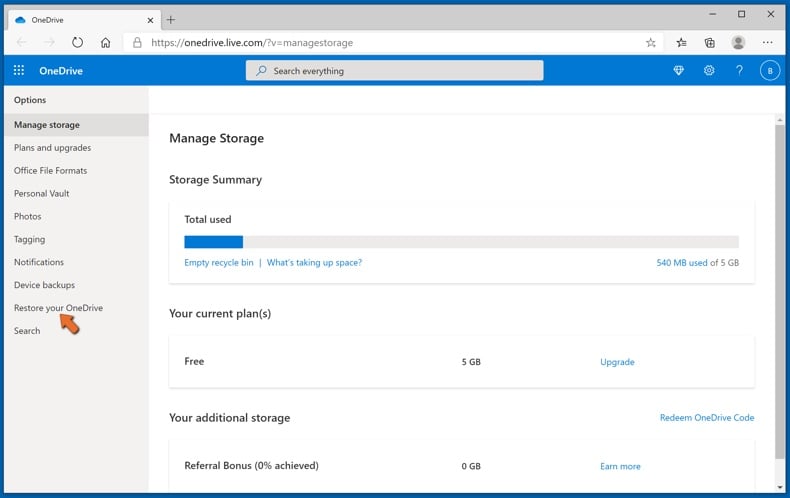
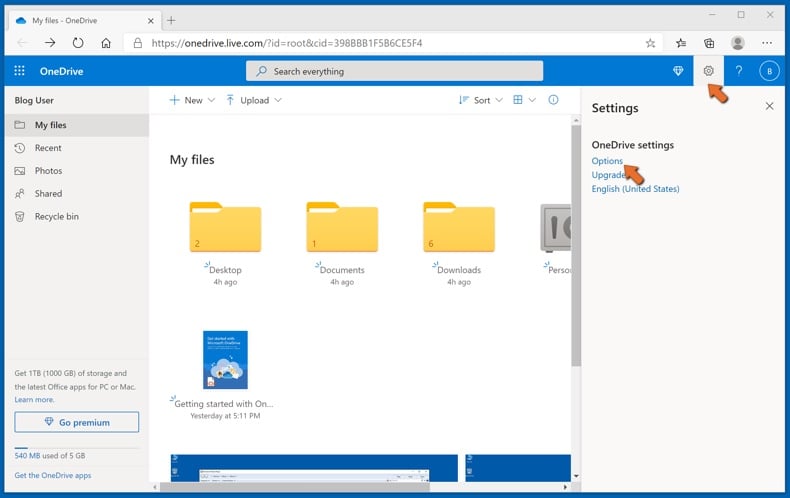
1. Se sei accettato con un account personale, fai clic su Impostazioni COG in cima alla pagina. Quindi, clicca Opzioni e seleziona Ripristina il tuo OneDrive.
Se sei stato effettuato con un account di lavoro o scuola, fai clic su Impostazioni COG in cima alla pagina. Quindi, clicca Ripristina il tuo OneDrive.
2. Sul ripristina la tua pagina OneDrive, Seleziona una data dall’elenco a discesa. Nota che se stai ripristinando i file dopo il rilevamento automatico del ransomware, verrà selezionata una data di ripristino per te.
3. Dopo aver configurato tutte le opzioni di ripristino dei file, fare clic su Ristabilire per annullare tutte le attività che hai selezionato.
Il modo migliore per evitare danni dalle infezioni ransomware è mantenere backup regolari aggiornati.
Circa l’autore:
Tomas Meskauskas – ricercatore di sicurezza esperti, analista di malware professionale.
Sono appassionato di sicurezza e tecnologia informatica. Ho un’esperienza di oltre 10 anni che lavorano in varie aziende relative alla risoluzione dei problemi tecnici e alla sicurezza di Internet. Ho lavorato come autore ed editore per PCRISK.com dal 2010. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online. Contatta Tomas Meskauskas.
PCRISK Security Portal è portato da una società RCS LT. Le forze dei ricercatori della sicurezza hanno contribuito a educare gli utenti di computer sulle ultime minacce alla sicurezza online. Ulteriori informazioni sulla società RCS LT.
Le nostre guide di rimozione del malware sono gratuite. Tuttavia, se vuoi supportarci, puoi inviarci una donazione.
Su PCRISK
PCRISK è un portale di sicurezza informatica, che informa gli utenti di Internet sulle ultime minacce digitali. Il nostro contenuto è fornito da esperti di sicurezza e professionale Ricercatori di malware. Leggi di più su di noi.
Come prevenire contro l’infezione
- In che modo il ransomware ha infettato il mio computer?
- Prevenire le infezioni da ransomware
- Segnalazione di ransomware alle autorità
- Backup e recupero dei dati
- Come utilizzare la posta elettronica in sicurezza?
Format Virus File (DJVU Ransomware) – Rimuovi + file di ripristino
Quando parliamo dell’intrusione di programmi non familiari nel tuo computer’s lavoro, il proverbio “Uomo avvisato mezzo salvato” descrive la situazione nel modo più accurato possibile. Gridinsoft Anti-Malware è esattamente lo strumento che è sempre utile da avere nell’armeria: veloce, efficiente, aggiornato. È opportuno usarlo come aiuto di emergenza al minimo sospetto di infezione.
Disponibile prova di 6 giorni Anti-Malware Gridinsoft.
Eula | Informativa sulla privacy | Gridinsoft
Iscriviti al nostro canale Telegram per essere il primo a conoscere le notizie e i nostri materiali esclusivi sulla sicurezza delle informazioni.
Questa guida mira specificamente ad aiutarti a rimuovere il virus del formato senza la necessità di avviare alcun pagamento per l’infezione da rimozione. Come ti aiuterò a ripristinare il tuo “.formato” documenti.
Quanto è dannoso il ransomware di formato?
Il formato può essere correttamente riassunto come un’infezione da tipo ransomware comune.
R ansomware rappresenta un tipo speciale di software che introduce alterazioni indesiderate con i tuoi documenti e quindi ti costringe a pagare la quantità specifica di denaro per ripristinarli. Il formato è stato rivelato e analizzato per la prima volta da Michael Gillespie 1 .
Il formato appartiene alla famiglia Ransomware DJVU. La sua attività è sostanzialmente simile ad altri rappresentanti della stessa famiglia: Access, Ndarod, NTuseg. Modifica tutti i tipi di file popolari sebbene crittografano. Quindi, le persone non possono usare i file non appena vengono crittografati. Il formato aggiunge il suo particolare “.formato” Estensione in tutti i file modificati da esso. Ad esempio, il file “rapporto.doc”, Una volta cifrati per formato, verrà cambiato in “rapporto.doc.formato”. Non appena la crittografia viene realizzata con successo, il formato crea un documento di testo specifico (“_readme.TXT”) e lo aggiunge in tutte le cartelle che contengono i file crittografati.
Il file di testo generato dal formato che chiede il pagamento del ransom è sostanzialmente simile ad altre notifiche menzionate dal ransomware appartenente alla famiglia DJVU. Il riepilogo del messaggio è che tutti i file sono crittografati e che l’unica soluzione per ripristinarli è utilizzare una chiave di decrittografia univoca.
Il meccanismo di crittografia applicato per formato non è completamente studiato. Tuttavia, è sicuramente vero che i proprietari di PC i cui file sono stati crittografati possono essere data una chiave di decrittografia specifica, che è totalmente distinta e non ci sono altre copie che funzionerebbero esclusivamente sul tuo dispositivo. La triste realtà è che è impossibile ripristinare le informazioni senza la chiave unica disponibile.
Finché il formato sta eseguendo la sua attività dannosa, è impossibile ottenere l’accesso alla chiave, che è archiviato su un server distante di proprietà delle frodi che promuovono l’infezione del formato.
I truffatori menzionano che per ricevere la chiave e ripristinare i dati modificati, il pagamento dovrebbe essere implementato a loro favore che equivale a $ 980. Per ottenere i dettagli di pagamento, le vittime sono incoraggiate dal messaggio per contattare le frodi scrivendo un’e -mail o tramite Telegram.
L’avviso indica inoltre che i proprietari di computer devono mettersi in contatto con i rappresentanti del formato per 72 ore a partire dal momento della modifica dei dati. L’avviso menziona che a condizione di mettersi in contatto entro 72 ore agli utenti verrà concesso uno sconto del 50%, quindi l’importo del riscatto sarà ridotto al minimo a $ 490). Tuttavia, non importa quale sia l’importo richiesto, stai lontano dal pagare il riscatto!
È una buona idea pagare il riscatto del formato?
Se pensi che il pagamento del riscatto richiesto sia l’unico way-out, dovrei menzionare alcuni pensieri su questa decisione. I criminali che si trovano dietro il ransomware vogliono sicuramente che tu pensi che non ci sia sicuramente altra opzione per recuperare le informazioni.
Sicuramente, i truffatori vogliono che il riscatto venga trasferito tramite alcuni canali predefiniti specifici e sequenza di passaggi. È un dato di fatto, questo viene in genere fatto tramite Bitcoin come valuta di trasferimento principale. L’applicazione di bitcoin è spesso l’opzione preferita da frodi informatiche perché è molto improbabile che tali trasferimenti vengano rintracciati.
Considerando questa peculiarità dei bitcoin, sono spesso applicati da hacker che mirano a spaventare le vittime mirate attraverso il ransomware. La tecnologia di una valuta virtuale così difficile da tracciare è il fattore chiave per cui quasi tutte le frodi ransomware riescono a rimanere anonimi dopo aver realizzato con successo le loro bravi missioni che rubano denaro.
Eppure, in molti casi, anche il trasferimento del riscatto richiesto potrebbe non aiutare le vittime del virus in quanto è del tutto possibile che non vengano assegnate alcuna chiave. In tal caso, è una buona soluzione provare altre possibili alternative che potrebbero essere disponibili: pagare il riscatto non è sicuramente il buon modo e dovrebbe essere l’ultimo elemento nell’elenco.
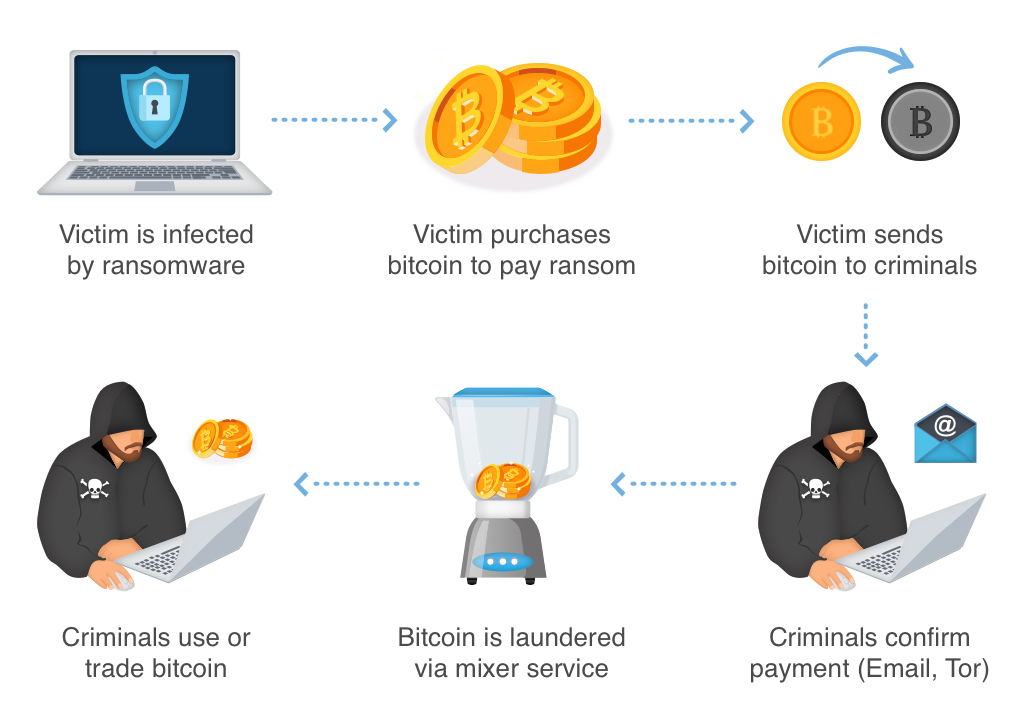
Non puoi fidarti di frodi online poiché non sono’toccato ciò che senti per il problema con i tuoi file, anche quando si avvia il trasferimento del riscatto. Questo è il motivo per cui il pagamento del denaro richiesto da queste frodi non risolve davvero il tuo problema. Quindi, spesso le persone semplicemente perdono i loro soldi per niente.
Ti consiglio sicuramente di non contattare questi truffatori e di non inviare fondi nelle loro tasche. Secondo ora, non ci sono strumenti in grado di rompere il ransomware del formato o ripristinare i dati crittografati. Pertanto, quella della vera soluzione di lavoro per recuperare i dati persi, solo utilizzando i backup disponibili.
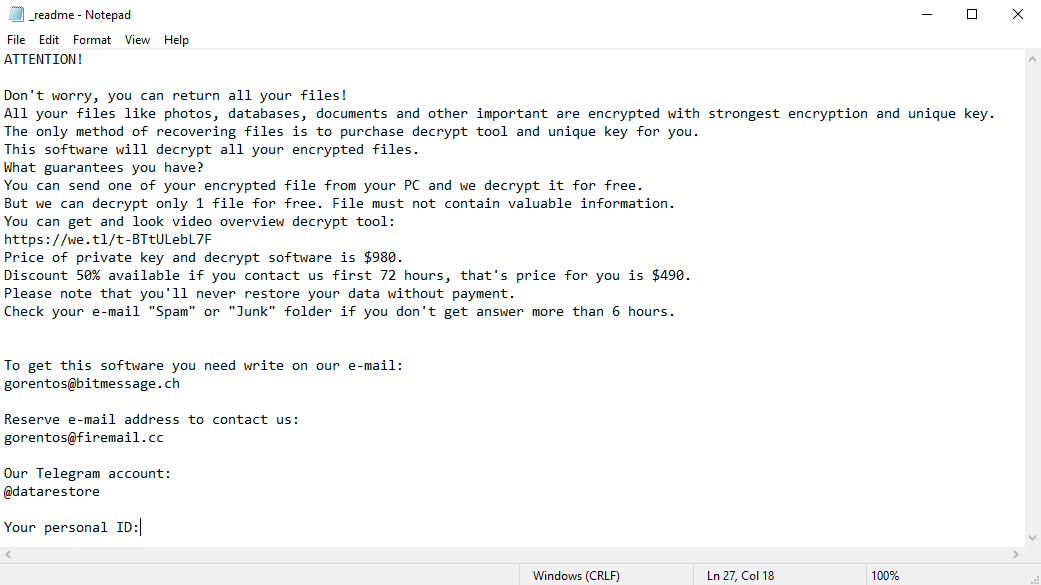
L’avviso spaventoso che richiede agli utenti di pagare il riscatto per decrittografare i dati codificati contiene questi avvertimenti frustranti
Dovresti essere consapevole che il web oggi è pieno di minacce che sembrano abbastanza simili all’infezione da formato. Le applicazioni pericolose note come ransomware sono generalmente elaborate per crittografare file importanti e menzionare il riscatto sullo schermo mirato per costringere alla fine le persone a trasferire la figura di riscatto nei conti dei truffatori che sviluppano un tale tipo di malware.
La peculiarità di tutte queste minacce ransomware è che applicano un insieme simile di azioni per generare la chiave di decrittografia unica per recuperare i dati cifriti.
Pertanto, a meno che il ransomware non sia ancora sotto lo stadio dello sviluppo o possieda con alcuni difetti difficili da tracciare, il recupero manuale dei dati cifri è una cosa che puoi’T davvero esibirsi. L’unica soluzione per impedire la perdita dei tuoi dati preziosi è quella di effettuare regolarmente backup dei file cruciali.
Nota che anche se si mantengono tali backup regolarmente, dovrebbero essere messi in una posizione specifica senza vagabondare, non essere collegati alla workstation principale.
Ad esempio, il backup può essere mantenuto sull’unità flash USB o su una memoria alternativa del disco rigido esterno. Facoltativamente, è possibile fare riferimento all’aiuto della memoria di informazioni online (cloud).
Inutile menzionare, quando si mantengono i dati di backup sul tuo dispositivo comune, potrebbero essere contestati allo stesso modo e altri dati.
Per questo motivo, individuare il backup sul tuo dispositivo principale non è sicuramente una buona idea.
In che modo il formato attacca il PC?
Il formato si riferisce a vari metodi per diffondere le sue radici nel sistema. Non è davvero chiaro quale metodo esatto sia stato usato per infiltrarsi nel dispositivo.
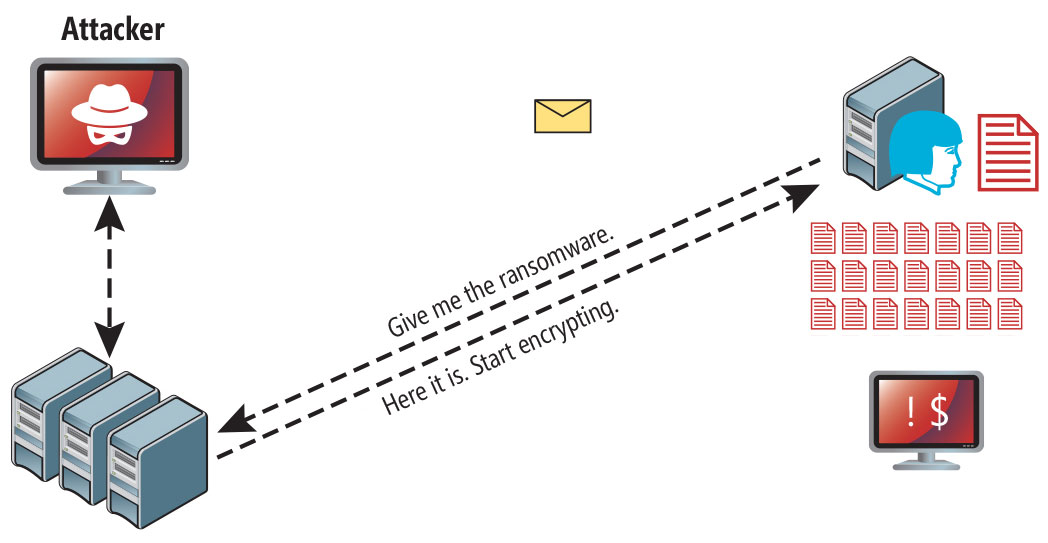
Formato attacco di ransomware a seguito di un tentativo di phishing riuscito.
N Tuttavia, queste sono le perdite comuni attraverso le quali può essere iniettata nel tuo PC:
- installazione nascosta insieme ad altre app, in particolare le utility che funzionano come freeware o shareware;
- Link dubbia nelle e -mail di spam che portano al programma di installazione di formato
- risorse di hosting gratuite online;
- Utilizzo delle risorse illegali peer-to-peer (P2P) per il download di software piratato.
Ci sono stati casi in cui il virus del formato è stato mascherato come uno strumento legittimo, ad esempio, nei messaggi che chiedevano di avviare alcuni software indesiderati o aggiornamenti del browser. Questo è in genere il modo in cui alcune frodi online mirano a costringerti a installare manualmente il ransomware del formato, facendoti effettivamente partecipare direttamente a questo processo.
Sicuramente, l’avviso di aggiornamento fasullo non indicherà che invierai effettivamente il ransomware del formato. Questa installazione sarà nascosta in un avviso menzionando che presumibilmente dovresti aggiornare Adobe Flash Player o qualche altro programma dubbio.
Naturalmente, anche le app rotti rappresentano il danno. L’uso di P2P è sia illegale che può comportare l’iniezione di malware grave, incluso il ransomware del formato.
Per riassumere, cosa puoi fare per evitare l’iniezione del ransomware del formato nel dispositivo? Anche se non esiste una garanzia al 100% per impedire al tuo PC danneggiare, ci sono alcuni suggerimenti che voglio darti per impedire la penetrazione del formato. Devi essere cauto durante l’installazione di software gratuito oggi.
Assicurati di leggere sempre cosa offrono gli installatori oltre al programma gratuito principale. Stai lontano dall’apertura degli allegati di e -mail dubbie. Non aprire i file dai destinatari sconosciuti. Naturalmente, il tuo attuale programma di sicurezza deve essere sempre aggiornato.
Il malware non parla apertamente di se stesso. Non sarà menzionato nell’elenco dei tuoi programmi disponibili. Tuttavia, verrà mascherato in un processo dannoso in esecuzione regolarmente in background, a partire dal momento in cui si lancia il tuo computer.
Il messaggio del ransomware del formato afferma le seguenti informazioni frustranti:
ATTENZIONE! Non preoccuparti, puoi restituire tutti i tuoi file! Tutti i tuoi file come foto, database, documenti e altri importanti sono crittografati con crittografia più forte e chiave univoca. L'unico metodo per il recupero di file è quello di acquistare lo strumento decrypt e una chiave univoca per te. Questo software decritticherà tutti i tuoi file crittografati. Quali garanzie hai? Puoi inviare uno dei tuoi file crittografati dal tuo PC e lo decrittiamo gratuitamente. Ma possiamo decrittografare solo 1 file gratuitamente. Il file non deve contenere informazioni preziose. Puoi ottenere e guardare la panoramica video decrypt strumento: https: // noi.TL/T-2P5WRE5B9F Il prezzo del software di chiave e decrypt privato è di $ 980. Sconto 50% disponibile se ci contatti per le prime 72 ore, questo è il prezzo per te è $ 490. Si prega di notare che non ripristinerai mai i tuoi dati senza pagamento. Controlla la cartella "spam" o "spazzatura" se non ricevi una risposta più di 6 ore. Per ottenere questo software è necessario scrivere sulla nostra e-mail: [email protected] Riserva l'indirizzo e-mail per contattarci: [email protected] Il nostro account Telegram: @DataRestore Mark Ripristina il tuo ID personale: xxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
L’immagine seguente dà una visione chiara di come i file con “.formato” l’estensione sembra:
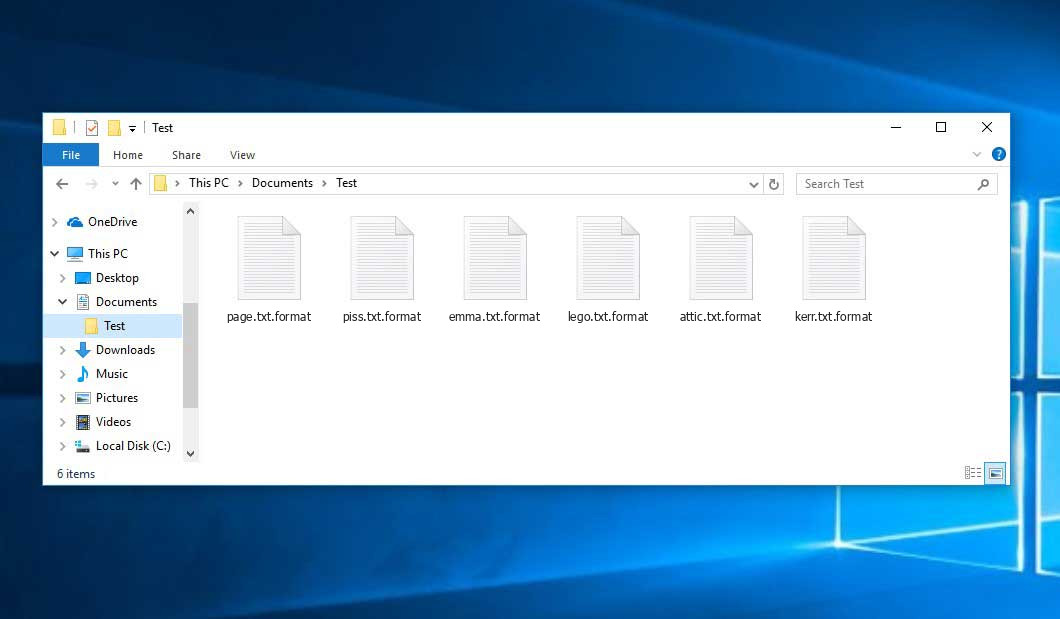
Esempio di cripto .File di formato
Come rimuovere l’infezione da formato?
Oltre a codificare una vittima’S files, il virus Format ha anche iniziato a installare lo spyware Azorult sul computer per rubare le credenziali dell’account, i portafogli di criptovaluta, i file desktop e altro ancora.
Motivi per cui consiglierei Gridinsoft 2
È un modo eccellente per affrontare il riconoscimento e la rimozione delle minacce-usando Gridinsoft Anti-Malware. Questo programma scansionerà il tuo PC, troverà e neutralizza tutti i processi sospetti 3 .
Scarica Gridinsoft Anti-Malware.
Puoi scaricare Gridinsoft Anti-Malware facendo clic sul pulsante in basso:
Esegui il file di configurazione.
Quando il file di configurazione ha terminato il download, fare doppio clic su Installa-antimalware-Fix.exe File per installare Gridinsoft Anti-Malware sul tuo computer.
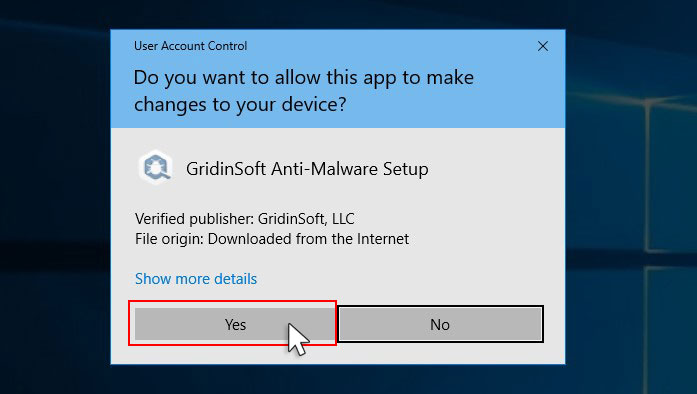
UN Controllo dell’account utente chiedendoti di consentire a Gridinsoft anti-malware di apportare modifiche al dispositivo. Quindi, dovresti fare clic “SÌ” Per continuare con l’installazione.
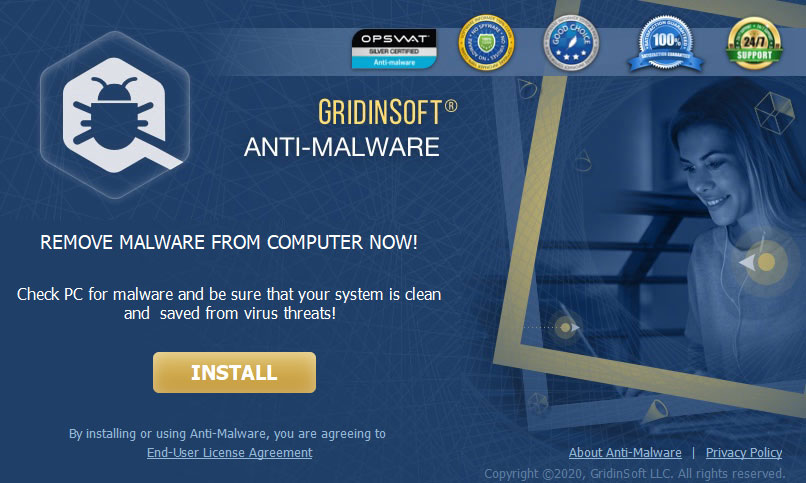
Premere “Installare” pulsante.
Una volta installato, l’anti-malware verrà eseguito automaticamente.
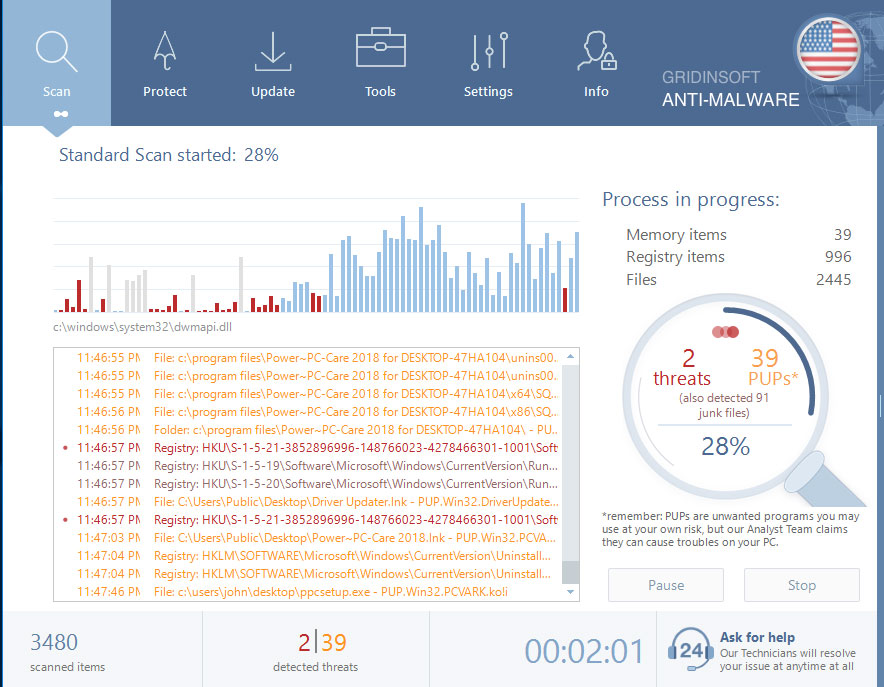
Attendere il completamento della scansione anti-malware.
Gridinsoft Anti-Malware inizierà automaticamente a scansionare il tuo PC per infezioni da formato e altri programmi dannosi. Questo processo può richiedere 20-30 minuti, quindi ti suggerisco di controllare periodicamente lo stato del processo di scansione.
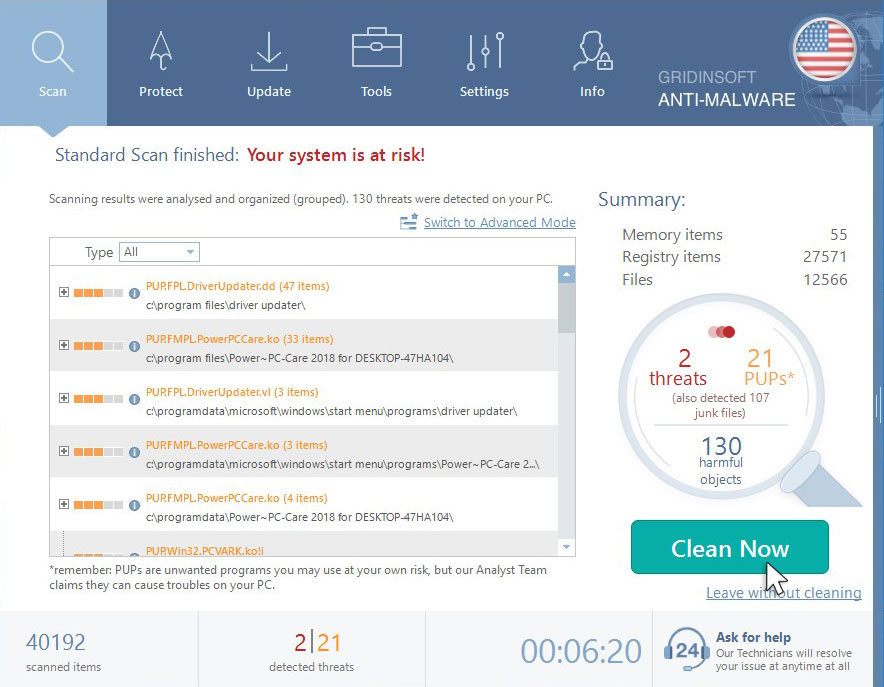
Clicca su “Pulisci ora”.
Al termine della scansione, vedrai l’elenco delle infezioni che Gridinsoft Anti-Malware ha rilevato. Per rimuoverli, fare clic su “Pulisci ora” pulsante nell’angolo destro.
Come decifrare .File di formato?
Specialista di crittografia Michael Gillespie (USA) è riuscito a creare il suo decodificatore per alcune versioni e varianti di questo ransomware di famiglia (Access, Ndarod, NtUeuseg e altri).
Funziona quando il virus del formato ha utilizzato una chiave offline per la crittografia.
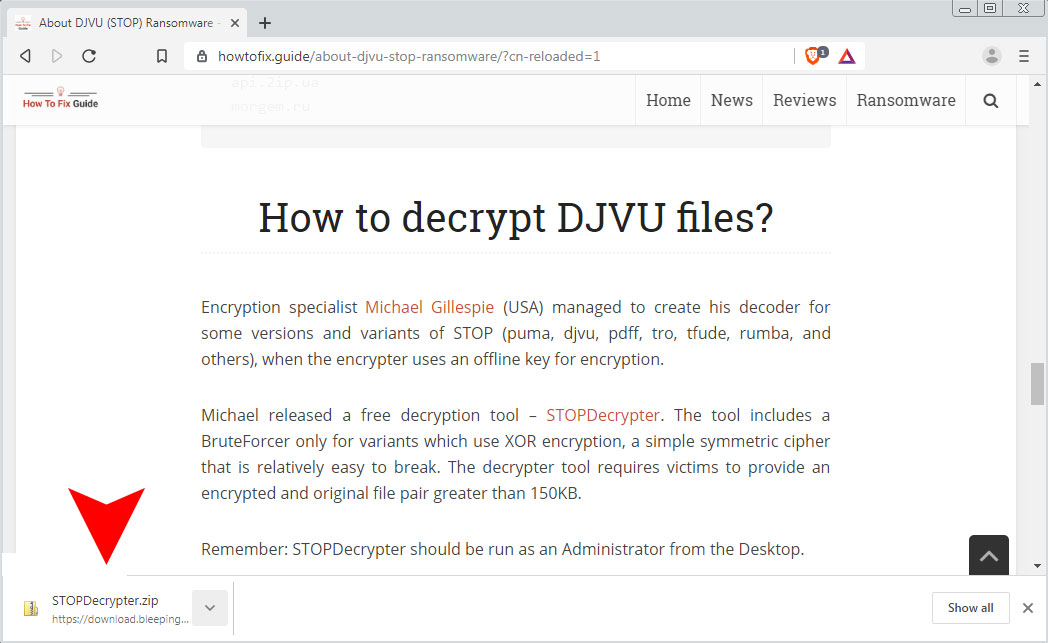
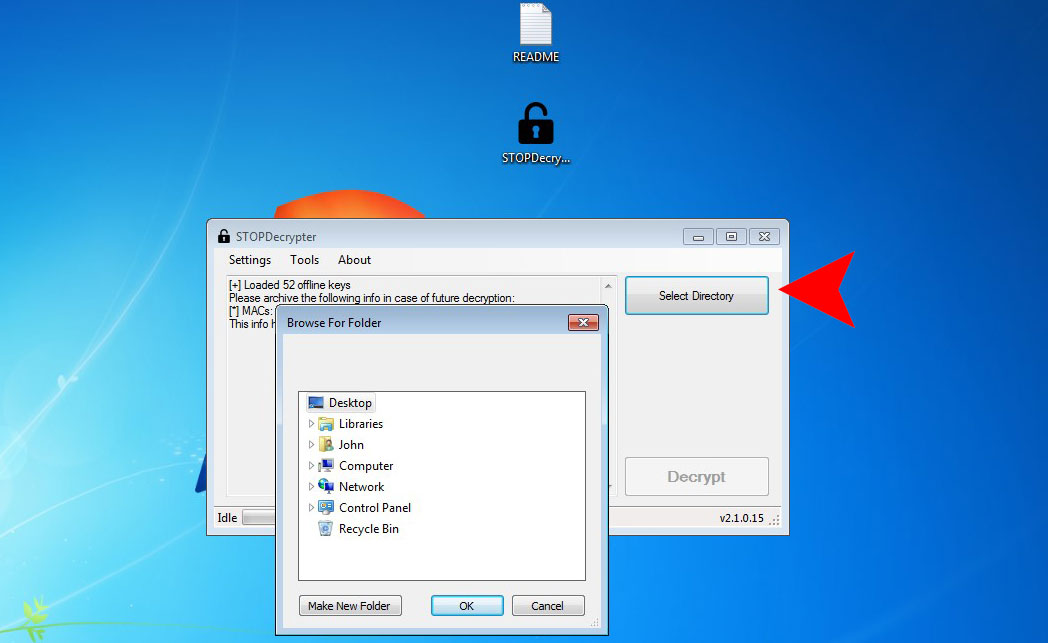
Puoi scaricare lo strumento di decryption gratuito qui: StopDecrypter. Questo strumento include un bruteforcer solo per le varianti che utilizzano la crittografia XOR, una semplice cifra simmetrica che è relativamente facile da rompere. Lo strumento Decrypter richiede alle vittime di fornire una coppia di file crittografata e originale superiore a 150kb.
Scarica lo strumento StopDecrypter:
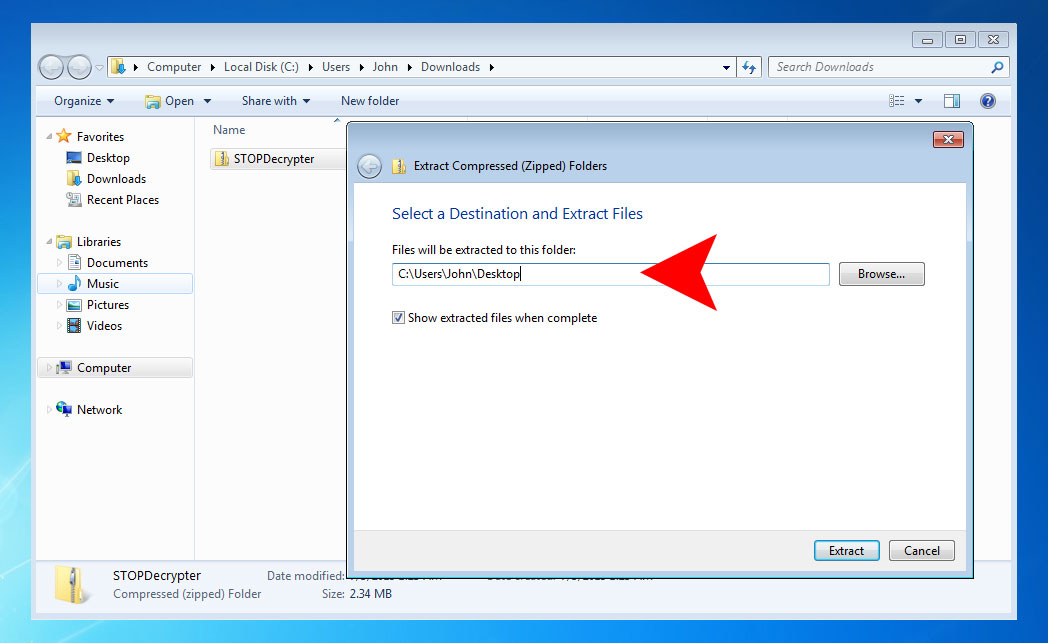
Estratto lo strumento StopDecrypter sulla cartella desktop:
Esegui lo strumento StopDecrypter:
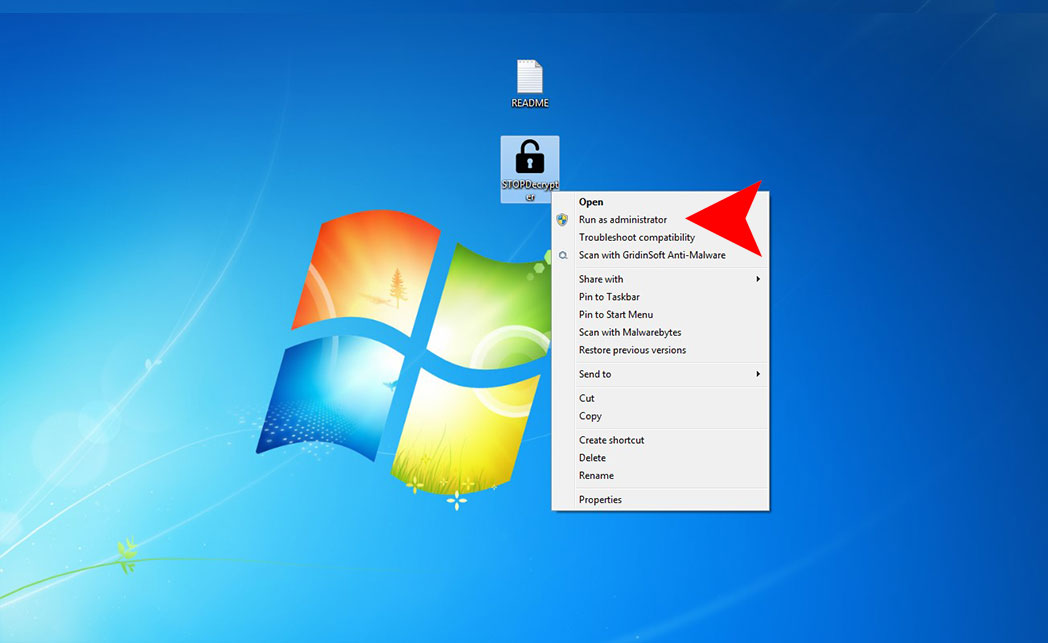
Ricorda: StopDecrypter dovrebbe essere eseguito come amministratore dal desktop.
Seleziona la cartella e premi “Decritto” pulsante:
Che cosa è il prossimo?
Se la guida non lo fa’T ti aiuta a rimuovere Infezione da formato, Si prega di scaricare Gridinsoft Anti-Malware che ho consigliato. Inoltre, puoi sempre chiedermi nei commenti per ottenere aiuto. Buona fortuna!