


LifeLock offre un gestore di password?
LifeLock offre un gestore di password?
I clienti di Norton Lifelock sono caduti vittime di un attacco di credenziale. Gli attacchi informatici hanno utilizzato un elenco di terze parti di combinazioni di nomi utente e password rubati per tentare di entrare in account Norton e possibilmente gestori di password, la società sta avvertita.
LifeLock offre un gestore di password?
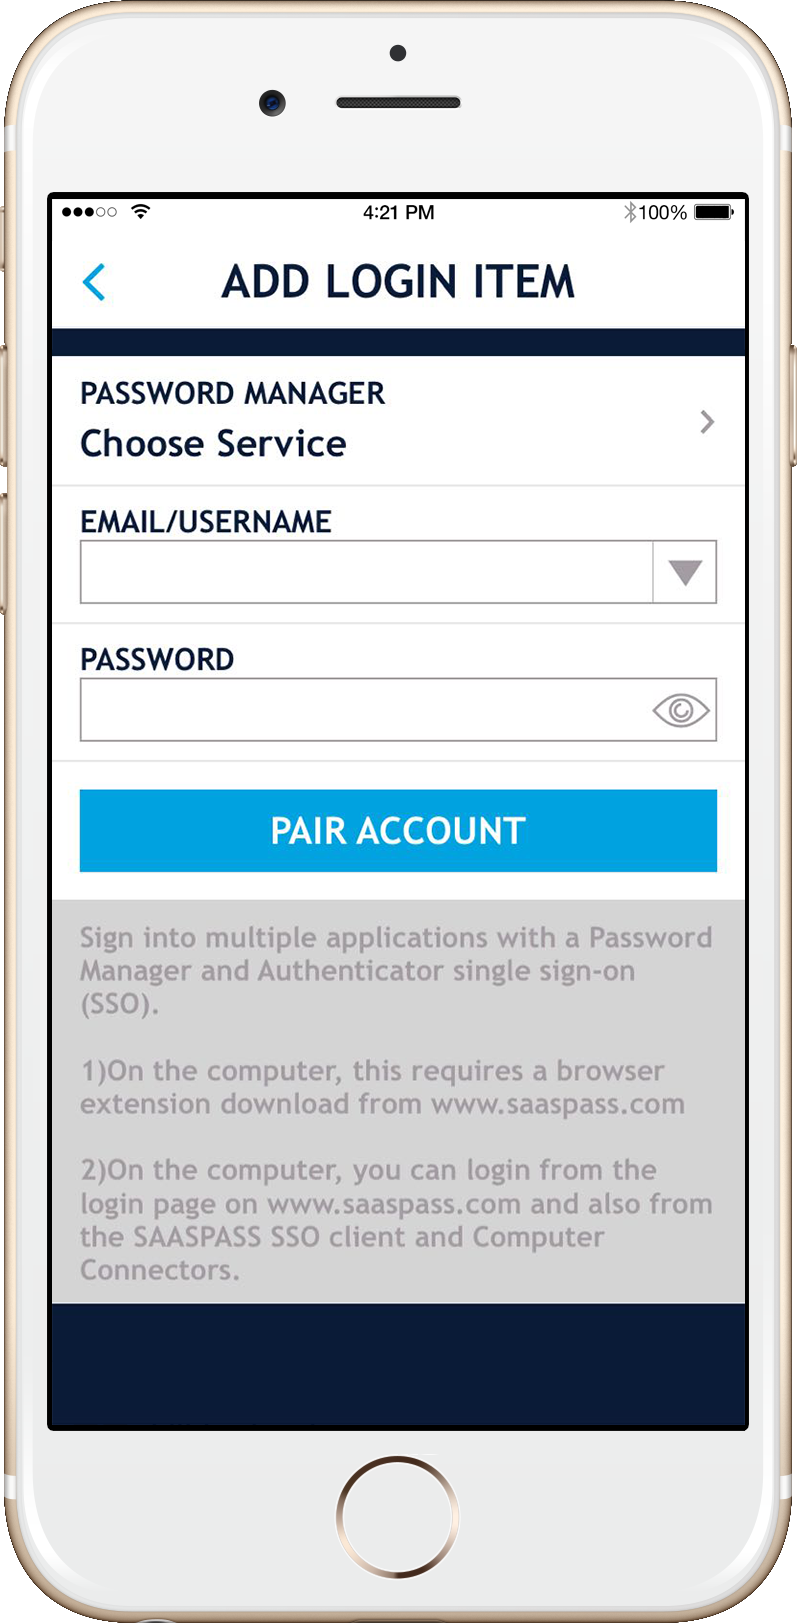
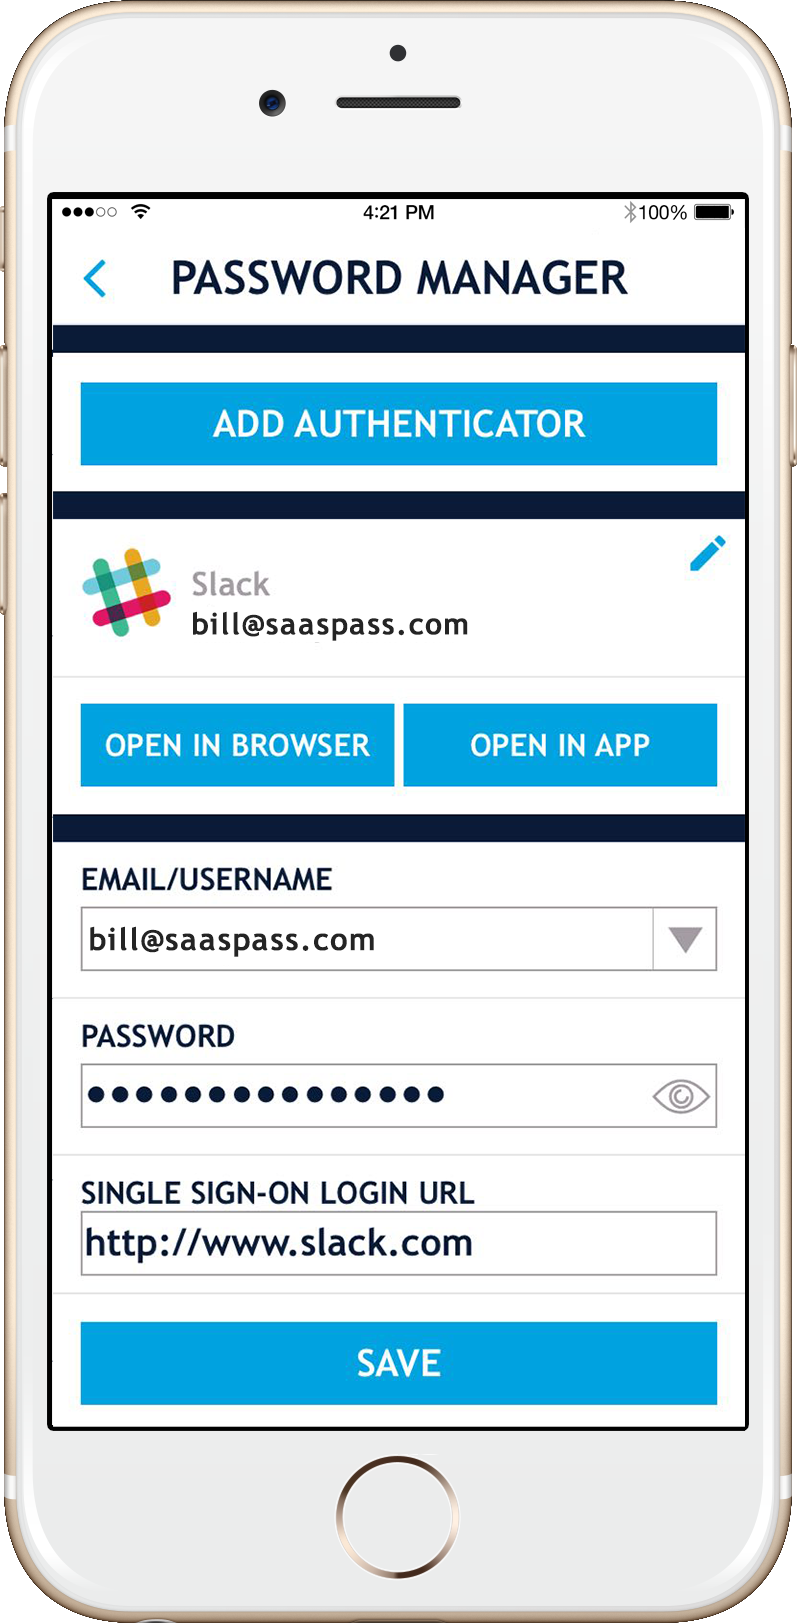
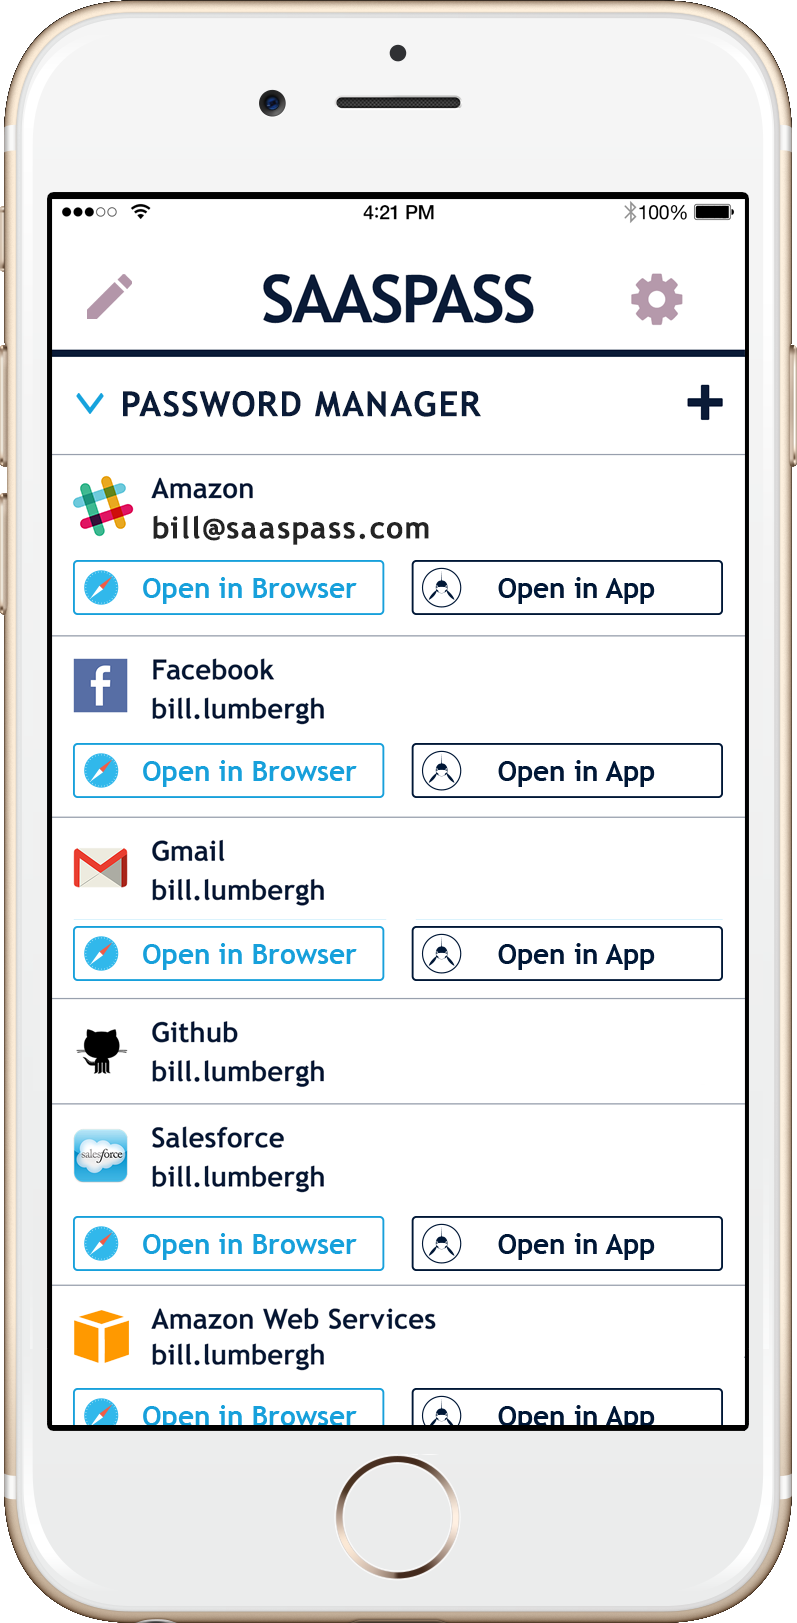
È possibile impostare il gestore di password Saaspass per migliaia di siti Web e servizi, incluso LifeLock.com per automaticamente e autologin da loro sia dal tuo computer che da telefono cellulare. È un ottimo modo per affrontare tutte le complessità del web. Inoltre, è possibile aggiungere il formato di autenticatore di autenticazione a più fattori abbastanza facilmente e all’interno del tuo gestore di password. In effetti, possiamo anche automaticamente le credenziali della password e i codici di autenticazione!!
Gestione password gratuita per uso personale
Il Saaspass per LifeLock.COM Password Manager è gratuito per uso personale e può essere utilizzato anche su più dispositivi.
Dispositivi multipli
Saaspass Password Manager può essere supportato su più dispositivi, tra cui tablet come l’iPad. Puoi avere tutti i tuoi gestori di password su due o più dispositivi. Puoi anche controllare i tuoi dispositivi multipli con la gestione dei dispositivi. La capacità di fare una pulizia remota è molto utile soprattutto se lo hai su più di due dispositivi. Puoi rimuovere a distanza il tuo saasass da un dispositivo rubata o persino del paradiso). L’accesso al tuo Saaspass è sempre protetto da biometria come Touch ID o PIN personalizzabile.
Sincronizzazione automatica
Se hai Saaspass su più dispositivi, i tuoi dettagli verranno automaticamente sincronizzati per eliminare il dolore di più voci su tutti i tuoi dispositivi.
Ripristinare il backup
È possibile creare backup attraverso la creazione di recupero e successivamente per ripristinare il tuo Saaspass. Questo è abbastanza utile soprattutto se cambi o perdi dispositivi. Elimina il dolore di mantenere appunti e codici di backup e quindi ristabilirli.
Modifica il nome visualizzato
È possibile modificare il nome visualizzato del tuo gestore password dai dettagli del gestore di password.
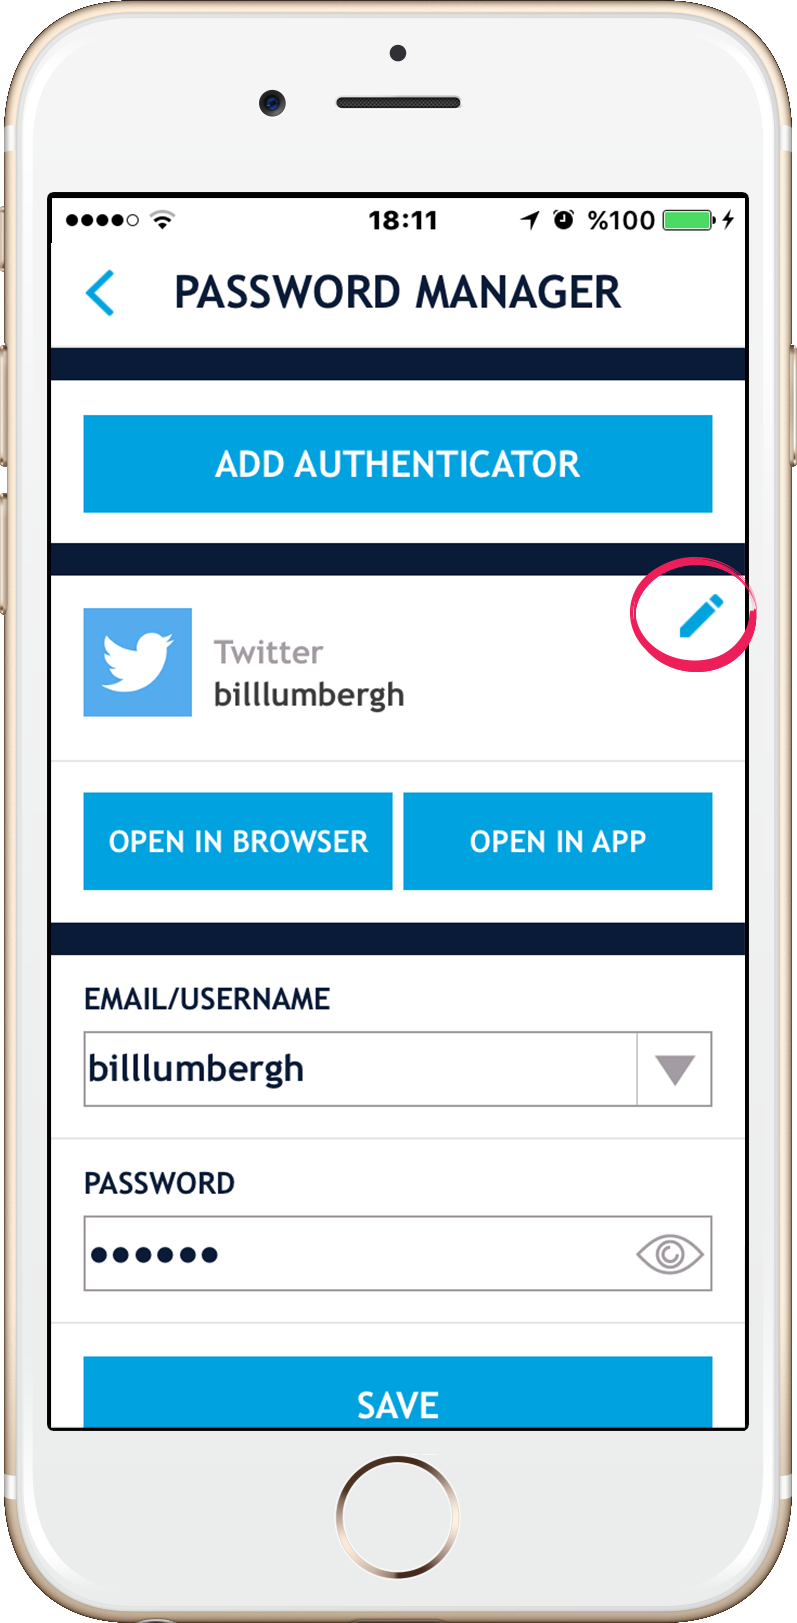
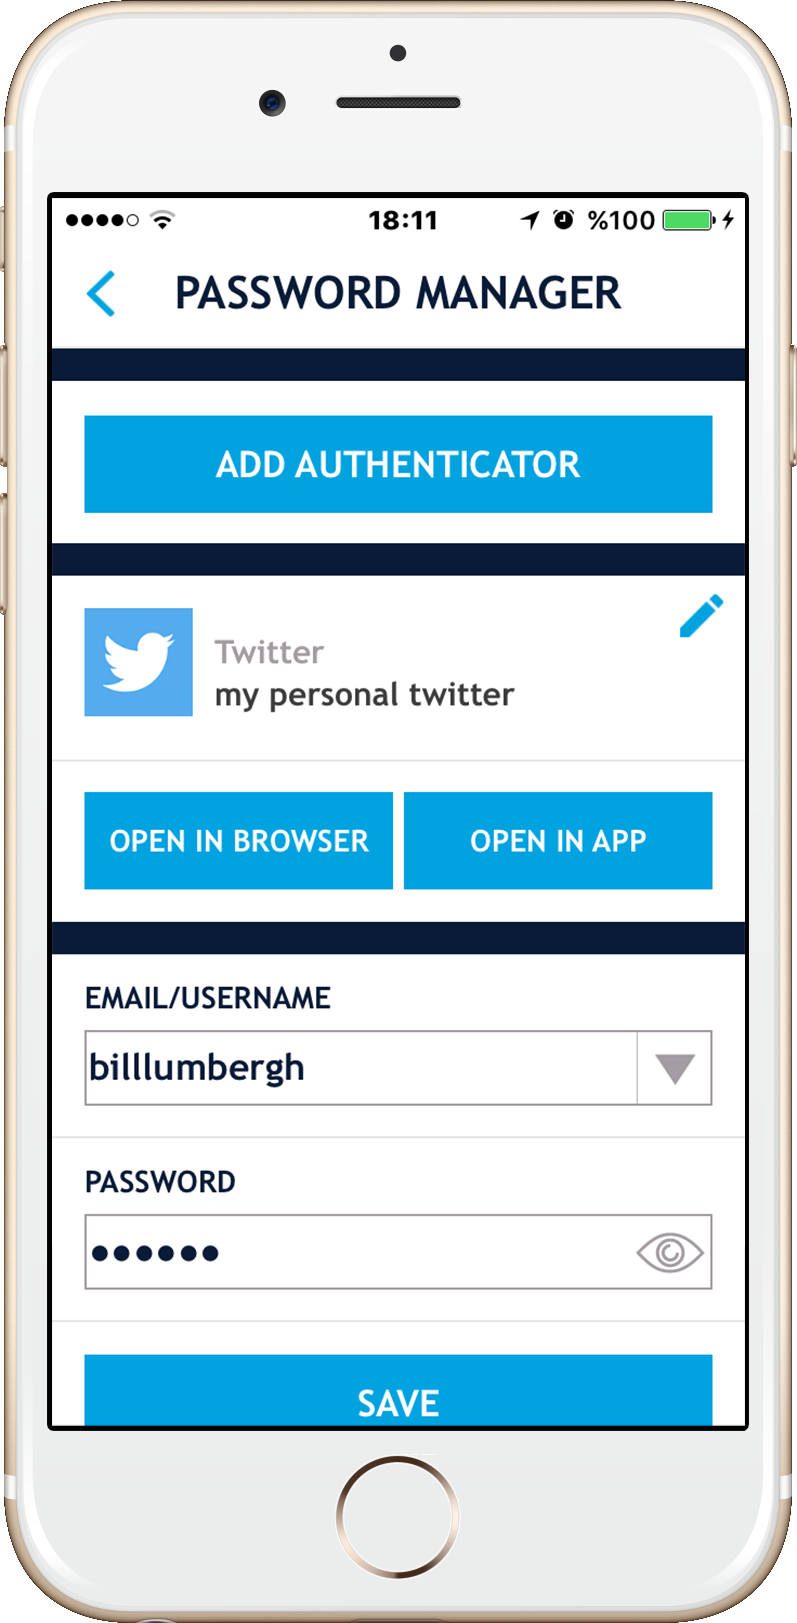
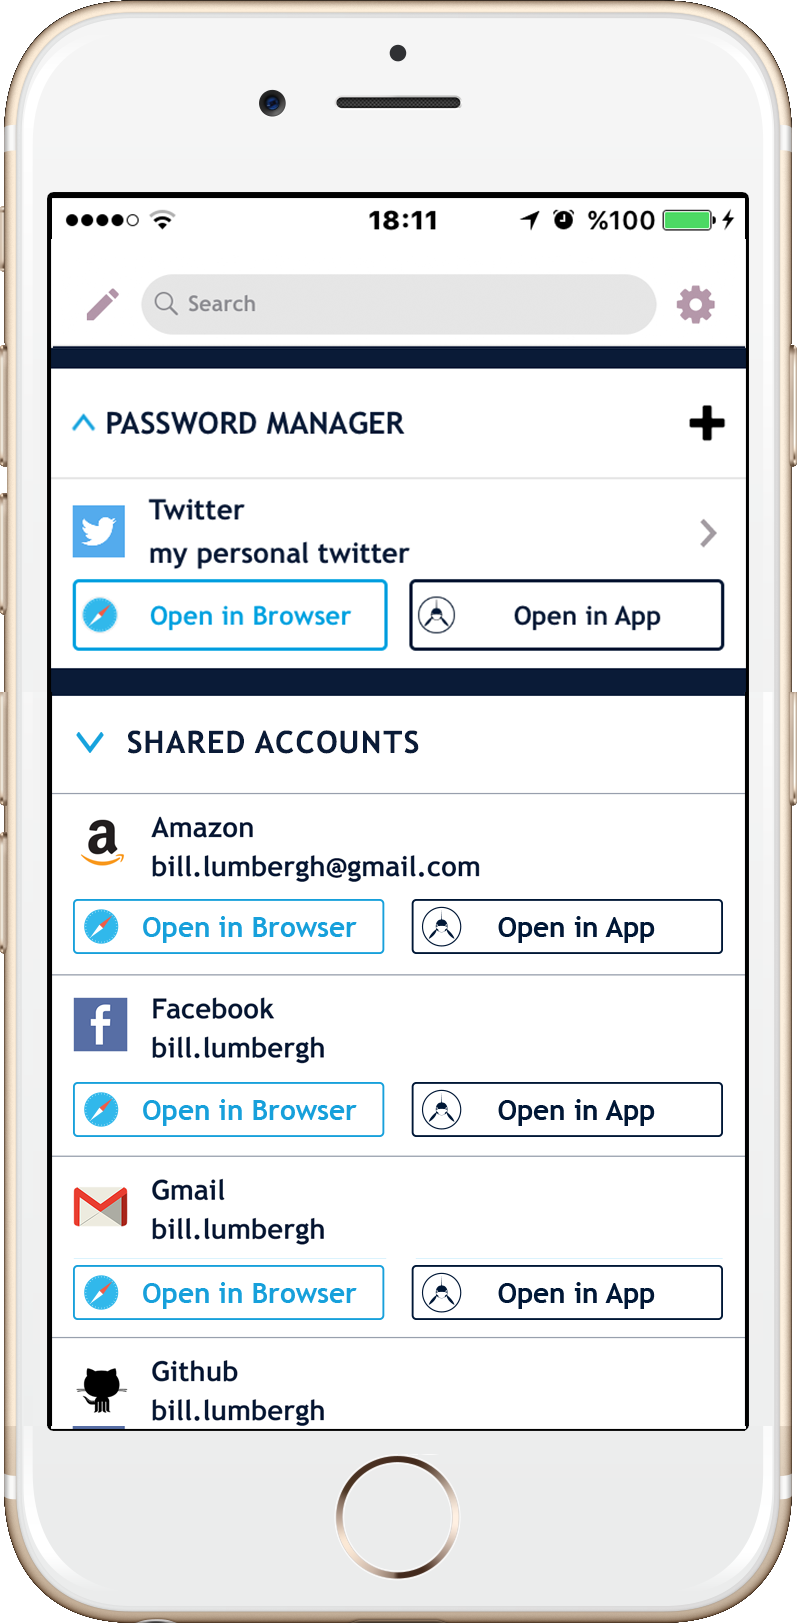
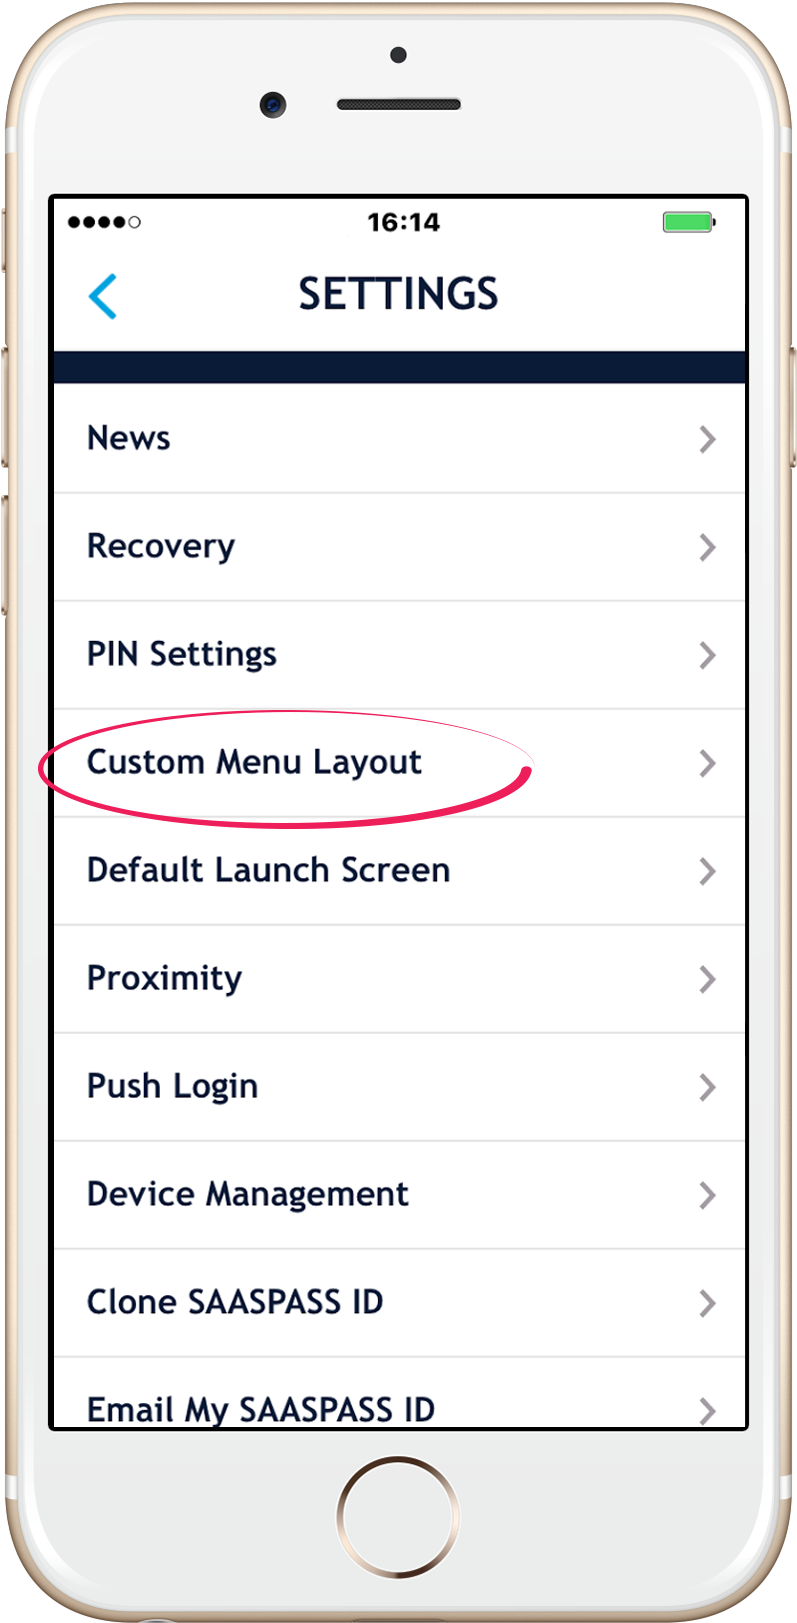
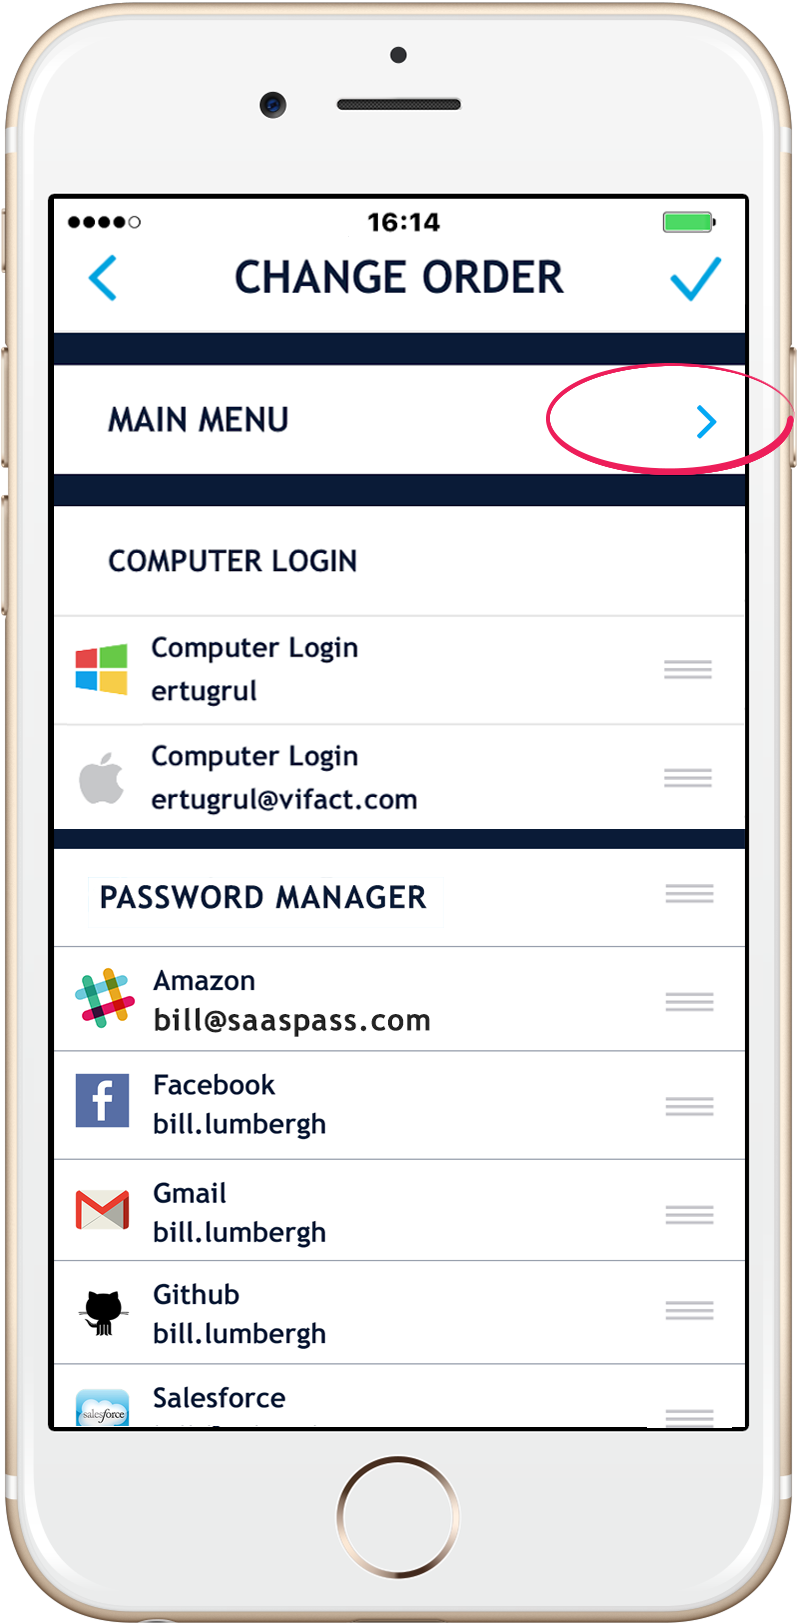
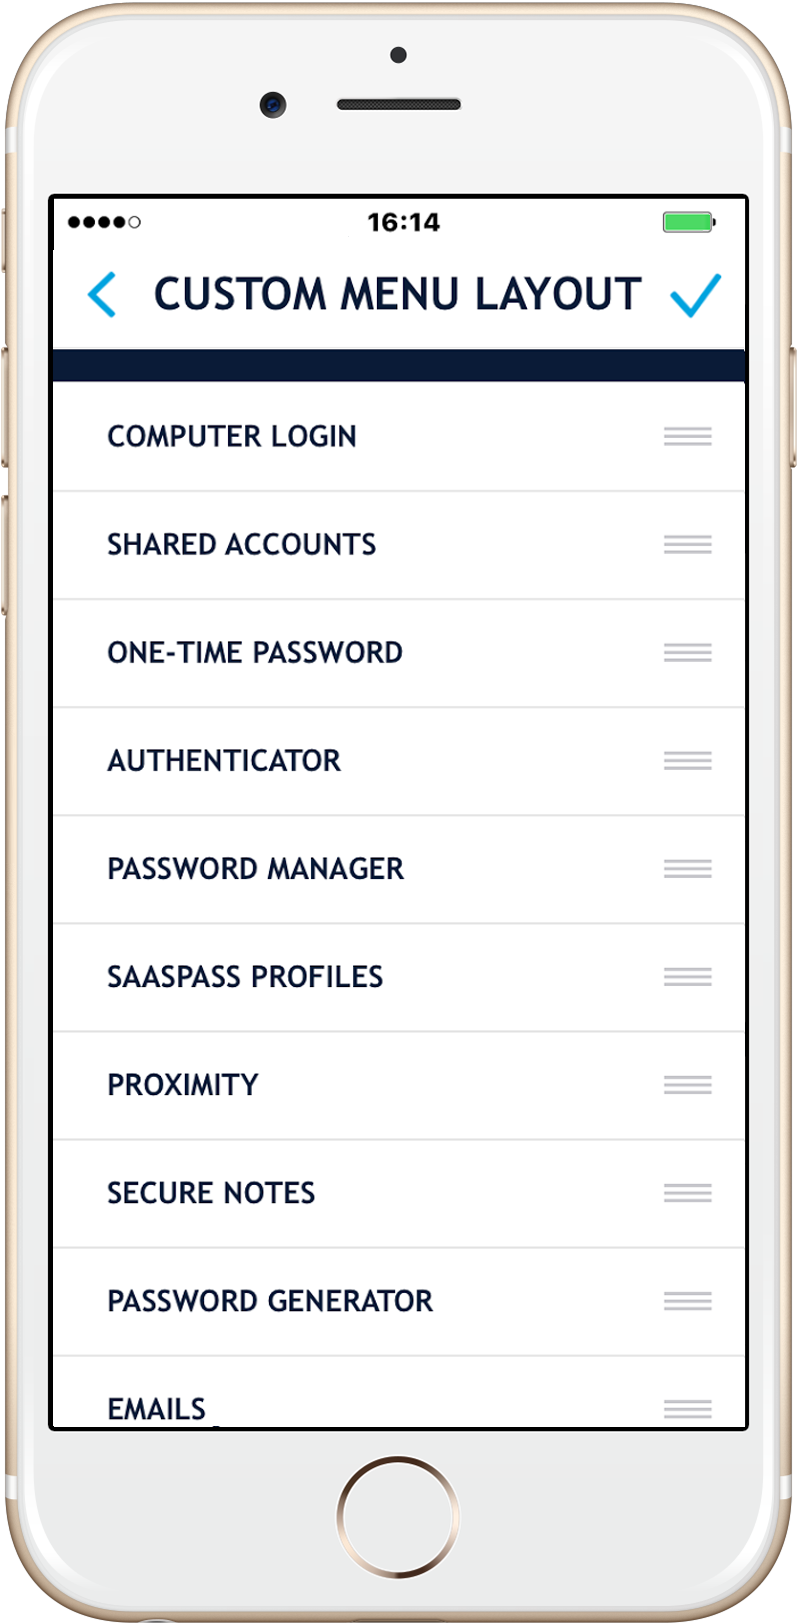
Layout personalizzato
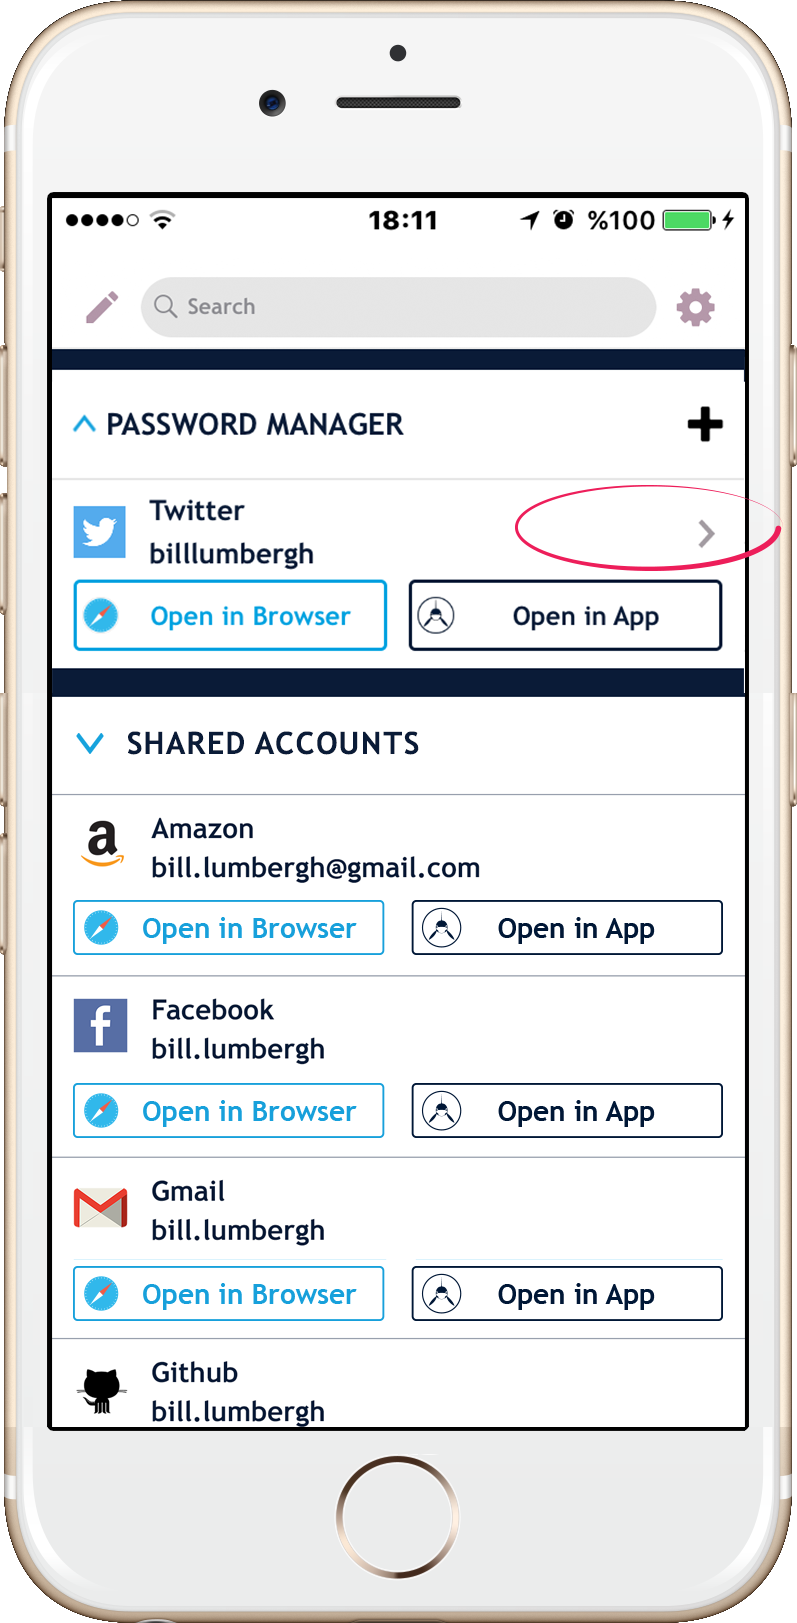
Puoi modificare l’ordine di tutti i tuoi autenticator (i) e anche tutte le sezioni facendo clic sull’icona Modifica nell’angolo in alto a sinistra della tua app Saaspass.
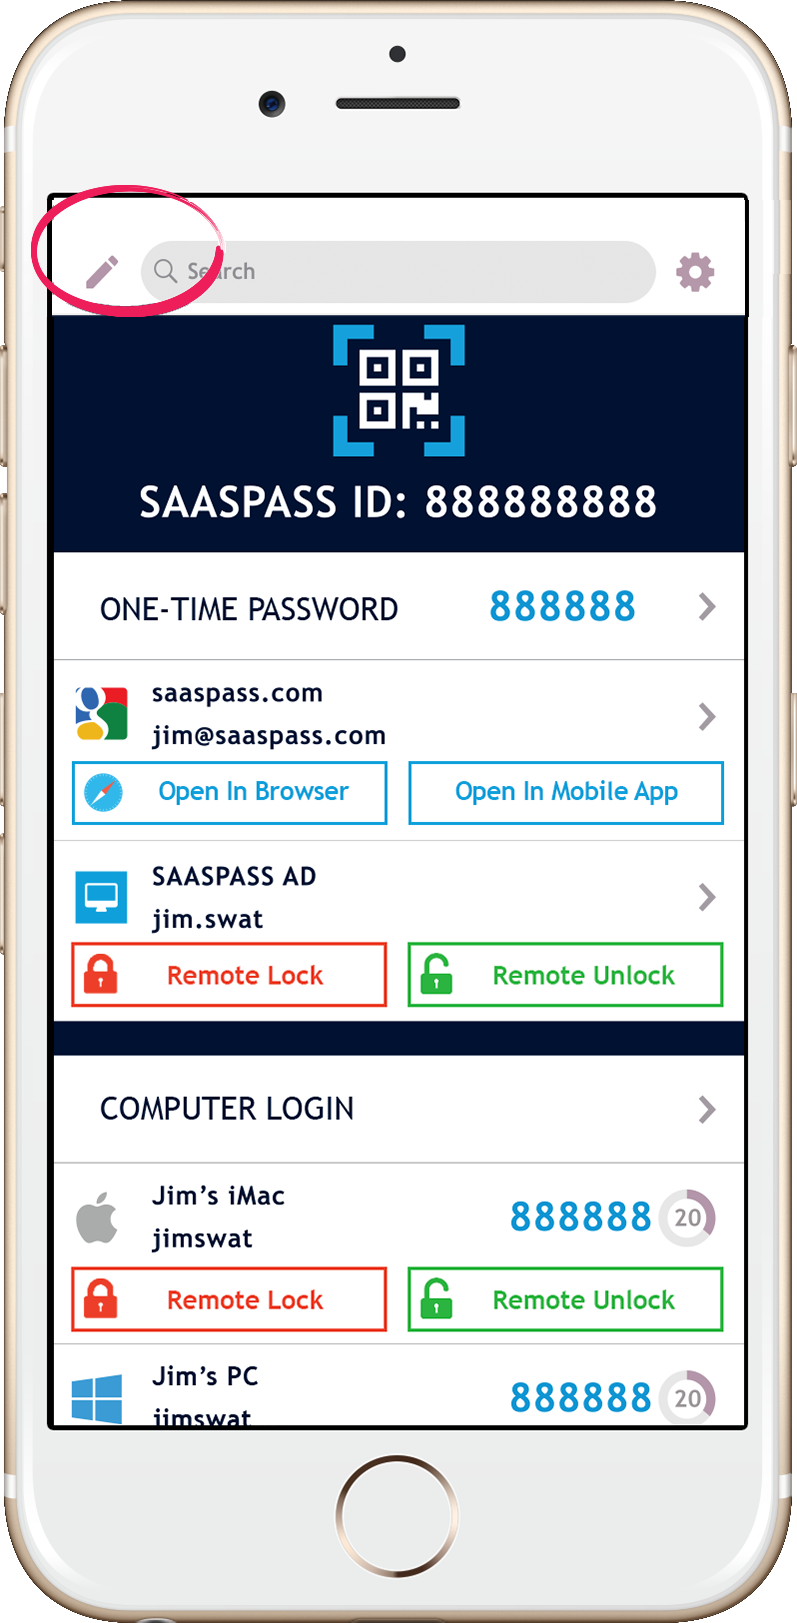
Cancella servizi
Puoi eliminare i tuoi servizi personali e dati, inclusi i tuoi gestori di password, andando alla sezione cancella i miei dati in Impostazioni nella tua app Saaspass.
Enterprise Password Manager
Il gestore di password Enterprise Saaspass può essere utilizzato nell’ambiente aziendale. È disponibile su base freemium (prezzi elencati qui). Oltre a fornire una gestione delle password di livello aziendale, Saaspass consente alle aziende di garantire l’accesso a siti Web, servizi e account con autenticazione a più fattori. Enterprise Password Manager viene inoltre fornito con una serie di funzionalità convenienti che includono la condivisione dell’accesso ai team (o anche di terze parti) senza mai condividere password. Ciò include anche siti Web e servizi a cui è stato aggiunto Authenticator (TOTP) oltre al nome utente/password.
L’autenticazione a due fattori per Enterprises è disponibile in una serie di formati tra cui l’app mobile Saaspass, token duri e token USB che supportano gli standard HOTP e TOTP e i token FIDO U2F che includono anche Yubikey di Yubico.
La vita di Saaspass.COM Password Manager viene fornito con una serie di funzionalità:
- AutoFill & Autologin sul tuo computer con l’estensione del browser dal portale Web
- AutoFill & Autologin sul computer con l’estensione del browser dal client SSO
- AutoFill & Autologin all’interno dell’app mobile
- Proteggere le password con autenticazione a due fattori e aggiungi l’autenticatore ove possibile
- Può essere abbinato all’autenticatore per AutoFill e Autologin sia sul cellulare che sul computer
- Possibilità di personalizzare il nome visualizzato del tuo gestore di password
- Supporto di autenticazione multifattoriale
- Puoi clonare/sincronizzare il tuo gestore di password su più dispositivi
- Capacità di eliminare da remoto altri dispositivi
- Le funzionalità di backup e ripristino nel caso in cui hai perso il dispositivo
- Le capacità di backup e ripristino sono state disattivate in modo permanente
- Funzionalità di recupero avanzate con la verifica del numero di cellulare e l’impostazione del recupero personalizzato (porta la tua domanda e risposta – BYOQ e A)
- Gestione delle password aziendali
- Condivisione dell’accesso con i team senza condivisione di password e codici di autenticazione
- Condivisione dell’accesso con il team
LifeLock offre un gestore di password?
I clienti di Norton Lifelock sono caduti vittime di un attacco di credenziale. Gli attacchi informatici hanno utilizzato un elenco di terze parti di combinazioni di nomi utente e password rubati per tentare di entrare in account Norton e possibilmente gestori di password, la società sta avvertita.
LifeLock offre un gestore di password?
È possibile impostare il gestore di password Saaspass per migliaia di siti Web e servizi, incluso LifeLock.com per automaticamente e autologin da loro sia dal tuo computer che da telefono cellulare. È un ottimo modo per affrontare tutte le complessità del web. Inoltre, è possibile aggiungere il formato di autenticatore di autenticazione a più fattori abbastanza facilmente e all’interno del tuo gestore di password. In effetti, possiamo anche automaticamente le credenziali della password e i codici di autenticazione!!
Gestione password gratuita per uso personale
Il Saaspass per LifeLock.COM Password Manager è gratuito per uso personale e può essere utilizzato anche su più dispositivi.
Dispositivi multipli
Saaspass Password Manager può essere supportato su più dispositivi, tra cui tablet come l’iPad. Puoi avere tutti i tuoi gestori di password su due o più dispositivi. Puoi anche controllare i tuoi dispositivi multipli con la gestione dei dispositivi. La capacità di fare una pulizia remota è molto utile soprattutto se lo hai su più di due dispositivi. Puoi rimuovere a distanza il tuo saasass da un dispositivo rubata o persino del paradiso). L’accesso al tuo Saaspass è sempre protetto da biometria come Touch ID o PIN personalizzabile.
Sincronizzazione automatica
Se hai Saaspass su più dispositivi, i tuoi dettagli verranno automaticamente sincronizzati per eliminare il dolore di più voci su tutti i tuoi dispositivi.
Ripristinare il backup
È possibile creare backup attraverso la creazione di recupero e successivamente per ripristinare il tuo Saaspass. Questo è abbastanza utile soprattutto se cambi o perdi dispositivi. Elimina il dolore di mantenere appunti e codici di backup e quindi ristabilirli.
Modifica il nome visualizzato
È possibile modificare il nome visualizzato del tuo gestore password dai dettagli del gestore di password.
Layout personalizzato
Puoi modificare l’ordine di tutti i tuoi autenticator (i) e anche tutte le sezioni facendo clic sull’icona Modifica nell’angolo in alto a sinistra della tua app Saaspass.
Cancella servizi
Puoi eliminare i tuoi servizi personali e dati, inclusi i tuoi gestori di password, andando alla sezione cancella i miei dati in Impostazioni nella tua app Saaspass.
Enterprise Password Manager
Il gestore di password Enterprise Saaspass può essere utilizzato nell’ambiente aziendale. È disponibile su base freemium (prezzi elencati qui). Oltre a fornire una gestione delle password di livello aziendale, Saaspass consente alle aziende di garantire l’accesso a siti Web, servizi e account con autenticazione a più fattori. Enterprise Password Manager viene inoltre fornito con una serie di funzionalità convenienti che includono la condivisione dell’accesso ai team (o anche di terze parti) senza mai condividere password. Ciò include anche siti Web e servizi a cui è stato aggiunto Authenticator (TOTP) oltre al nome utente/password.
L’autenticazione a due fattori per Enterprises è disponibile in una serie di formati tra cui l’app mobile Saaspass, token duri e token USB che supportano gli standard HOTP e TOTP e i token FIDO U2F che includono anche Yubikey di Yubico.
La vita di Saaspass.COM Password Manager viene fornito con una serie di funzionalità:
- AutoFill & Autologin sul tuo computer con l’estensione del browser dal portale Web
- AutoFill & Autologin sul computer con l’estensione del browser dal client SSO
- AutoFill & Autologin all’interno dell’app mobile
- Proteggere le password con autenticazione a due fattori e aggiungi l’autenticatore ove possibile
- Può essere abbinato all’autenticatore per AutoFill e Autologin sia sul cellulare che sul computer
- Possibilità di personalizzare il nome visualizzato del tuo gestore di password
- Supporto di autenticazione multifattoriale
- Puoi clonare/sincronizzare il tuo gestore di password su più dispositivi
- Capacità di eliminare da remoto altri dispositivi
- Le funzionalità di backup e ripristino nel caso in cui hai perso il dispositivo
- Le capacità di backup e ripristino sono state disattivate in modo permanente
- Funzionalità di recupero avanzate con la verifica del numero di cellulare e l’impostazione del recupero personalizzato (porta la tua domanda e risposta – BYOQ e A)
- Gestione delle password aziendali
- Condivisione dell’accesso con i team senza condivisione di password e codici di autenticazione
- Condivisione dell’accesso con i team senza condividere le password
- Gestione delle password aziendali con login di autenticazione multi-fattore
- Supporto di gestione delle password aziendali con supporto FIDO U2F
- Yubikey testato e verificato di Yubico
- Gestione delle password aziendali con token duro (sia hotp/totp)
- SECH SINGLE SCORSO ON (SSO)
- Più di 8000 siti Web e servizi predefiniti e più aggiunti ogni giorno
- Loghi per la maggior parte dei siti Web popolari
- Copia/incolla funzionalità con copia automatica per browser esterni
- Supporto touch ID
- Supporto per tastiera strapazzati (per prevenire la surf sulla spalla)
- SUPPORTO STOCK STOCK (sia visibile e invisibile) sui dispositivi Android
- Capacità di cambiare la lunghezza del pin
- Note sicure: un blocco note sicuro crittografato per archiviare note private ecc.
- Menu principale che puoi personalizzare
- Generatore di password mobili incluso con funzionalità di copia/incolla
- Generatore di password desktop
- Non ho mai bisogno di ricordare le password
- . e molto di più
Per il tuo computer Scarica una delle nostre estensioni del browser
LifeLock offre un gestore di password?


Hai una password forte e unica per ciascuno dei tuoi account online? Dovresti. E come ti aiuti a garantire che le password e altre informazioni tu’Rim parte degli online rimangono il più sicuri possibile?
Password e articoli relativi alla crittografia
Crittografia cosa devi sapere
La crittografia ti aiuta a mantenerti al sicuro mentre fai cose come navigare sul Web, fare acquisti online e leggere e -mail sul tuo computer o dispositivo mobile. Ecco come.
È un gestore di password giusto per te?
Un gestore di password è una buona scelta per molte persone per gestire i propri account online. Ma come fai a sapere se è giusto per te?
5 modi per aiutarti a proteggere le tue informazioni personali online
Scopri di più su come proteggere le tue informazioni personali online con questi 5 semplici consigli di LifeLock.
SCAMME DI GENSITÀ: 9 suggerimenti per evitare i falsi
L’opportunità per le truffe di carità falsa è alta, con così tante persone bisognose a causa di Covid-19.
Inizia la tua protezione,
Iscriviti in minuti.
Il marchio Lifelock fa parte di Nortonlifelock Inc. La protezione del furto di identità di vita non è disponibile in tutti i paesi.
Copyright © 2023 Nortonlifelock Inc. Tutti i diritti riservati. Nortonlifelock, il logo Nortonlifelock, il logo Checkmark, Norton, LifeLock e il logo Lockman sono marchi o marchi registrati di Nortonlifelock Inc. o i suoi affiliati negli Stati Uniti e in altri paesi. Firefox è un marchio della Mozilla Foundation. Android, Google Chrome, Google Play e il logo Google Play sono marchi di Google, LLC. Mac, iPhone, iPad, Apple e il logo Apple sono marchi di Apple Inc., Registrato nella U.S. e altri paesi. L’app store è un marchio di servizio di Apple Inc. Alexa e tutti i loghi correlati sono marchi di Amazon.com, inc. o i suoi affiliati. Microsoft e il logo Windows sono marchi di Microsoft Corporation in U.S. e altri paesi. Il robot Android viene riprodotto o modificato dal lavoro creato e condiviso da Google e utilizzato in base ai termini descritti nel Creative Commons 3.0 Licenza di attribuzione. Gli altri nomi possono essere marchi dei rispettivi proprietari.
Man mano che Norton Lifelock e LastPass sono violati, possiamo fidarci dei gestori delle password?
Poiché due importanti servizi subiscono incidenti di sicurezza, sono gestori di password fino al compito di proteggere i dati personali?
Più di 6.000 clienti di Norton LifeLock potrebbero aver subito attacchi di ripieno di credenziali, compromettendo i loro dati personali. La violazione è calda sulla scia del successo dell’attacco a un altro servizio di responsabile della password LastPass, che porta la sicurezza di tale piattaforma, progettata per salvaguardare le informazioni personali – in questione. I gestori di password offrono livelli di sicurezza ampiamente variabili, hanno detto gli esperti Monitoraggio tecnologico, Ed è importante che i clienti ricercano a fondo la soluzione prescelta.

Migliaia di account Norton Password Manager violano
Una dichiarazione di Gen Digital, Norton Lifelock’La società madre, ha affermato che i clienti hanno sperimentato attacchi di ripieno di credenziali nelle ultime settimane. Gli incidenti sono stati segnalati estesi già nel 1 ° dicembre dello scorso anno.
L’azienda’Sistemi S “non sono stati compromessi,” Secondo una dichiarazione rilasciata come parte di un avviso di violazione dei dati. Ma ha detto, “Crediamo fermamente che una terza parte non autorizzata sappia e abbia utilizzato il tuo nome utente e password per il tuo account. Questo nome utente e una combinazione di password potrebbe potenzialmente essere noto anche ad altri.”
Secondo i dati compilati da Norton Lifelock, l’azienda ha rilevato “Un volume insolitamente grande” di tentativi di accesso falliti il 12 dicembre che indicano un possibile attacco di ripieno credenziali. È qui che i dettagli di accesso rubati da una piattaforma sono distribuiti su un’altra, nella speranza che gli utenti abbiano scelto le stesse o simili password su più account.
Norton Lifelock ha inviato avvisi di violazione a un totale di 6.450 titolari di conti. “Nell’accesso al tuo account con il tuo nome utente e password, la terza parte non autorizzata potrebbe aver visualizzato il tuo nome, cognome, numero di telefono e indirizzo postale,” la società ha detto.
I clienti che sono stati violati potrebbero aver avuto dati nelle loro volte private. Il peggiore colpito sarà quello che’S Password Manager Master Keys e Norton Account Passwords erano simili. Questo rende facile per i criminali che si aprono da un account all’altro, ha detto la società. Ha reimpostato le password sugli account colpiti per impedire ai clienti di essere nuovamente illegalmente.
I gestori di password sono sicuri da utilizzare?
La notizia della violazione di Norton Lifelock arriva settimane dopo che è stata lanciata una causa legale di classe contro LastPass per non aver rivelato l’entità di un attacco informatico. Il servizio di gestione delle password ha subito una violazione dei dati nel suo codice principale nell’agosto 2022 ma non ha fatto’T rivelare l’entità dell’incidente fino a dicembre, quando hanno confermato i dati da un massimo di 25 milioni di clienti erano stati compromessi.
Con molti lavoratori, in particolare coloro che fanno parte di team remoti, usando i propri dispositivi a fini di lavoro, la cui questione, se del caso, i gestori di password sono sicuri è uno con cui i leader tecnologici devono affrontare. Ma mentre la prospettiva di un’azienda come LastPass o Norton Lifelock che deve resistere a una costante raffica di attacchi informatici potrebbe non essere confortante, gli esperti sostengono.
Contenuto dai nostri partner
Le soluzioni digitali detengono la chiave per i dipartimenti governativi sotto pressione per guidare maggiori efficienze
Perché le risorse umane devono abbracciare nuovi strumenti per servire una forza lavoro in rapida evoluzione
Perché gli assicuratori stanno abbracciando il potere trasformazionale della nuvola
Un sondaggio sulla password di Google ha rivelato che oltre la metà degli intervistati aveva dato la propria password a qualcun altro, mentre il 22% degli intervistati aveva condiviso la propria password per un sito di streaming, il 17% per una piattaforma di social media e il 17% per un account di shopping online. Nel frattempo un rapporto sulla sicurezza delle password da parte della società di sicurezza Bitwarden mostra che il 34% degli intervistati nel Regno Unito utilizza un gestore di password, facendolo perché sono “Continua a dimenticare le loro password.”
Visualizza tutte le newsletter Iscriviti ai nostri dati di newsletter, approfondimenti e analisi fornite dal team Tech Monitor iscriviti qui
Gli attacchi informatici di successo alle società di gestione delle password devono quindi essere presi nel loro contesto più ampio, sostiene Darren Guccione, CEO e co-fondatore della società di sicurezza Sicurezza:
“I clienti che hanno fatto affidamento sul proprio fornitore di sicurezza per proteggere i loro account più sensibili e le informazioni sono comprensibilmente scossi,” Guccione dice. “Tuttavia, questo incidente isolato con un particolare fornitore di servizi non dovrebbe impedire alle persone o alle aziende di utilizzare un gestore di password sicuro.
“È essenziale che il pubblico comprenda oltre l’80% delle violazioni dei dati sono dovute a password, credenziali e segreti deboli o rubati. La domanda non è se i gestori di password debbano essere utilizzati, ma a quali particolari manager dovrebbero gli utenti affidare i loro dati a.”
Come appare un’azienda di gestione delle password di successo?
Quando si sceglie un gestore di password, dice Guccione “Non tutto il software di sicurezza informatica è creata uguale.”
“La considerazione più importante dovrebbe essere quella di valutare la forza del gestore di password, incluso il modo in cui archiviano, gestiscono, proteggono e transazioni sulle tue informazioni,” lui dice. “Un gestore di password è uno strumento vitale per proteggere i tuoi account online e le informazioni sensibili, tuttavia, tale strumento deve soddisfare i più alti standard di sicurezza. Gli utenti non possono più assumere che ogni gestore di password sul mercato fornirà lo stesso livello di protezione.”
In effetti, i gestori di password basati sul browser possono essere problematici, afferma Chris Hauk, avvocato per la privacy dei consumatori presso Pixel Privacy. “Mentre qualsiasi gestore di password è soggetto a violazioni dei dati o hack, sono particolarmente diffidente nei confronti dei gestori di password basati sul browser, come quello integrato in Google Chrome,” Dice Hauk. “Questo perché questi manager potrebbero mancare di autenticazione a due fattori e una forte crittografia.”
Il suo consiglio è di “Trova un gestore di password che memorizza le tue informazioni in un formato sicuro e crittografato” Questo è sbloccabile “Solo utilizzando una password locale che è sconosciuta al gestore della password’Sviluppatore.”
Norton Lifelock avverte sui compromessi dell’account di Gestione password
Account Password Manager potrebbe essere compromesso, ironicamente, tramite un semplice ripieno di credenziali, grazie al riutilizzo della password.
13 gennaio 2023
Fonte: Skorzewiak tramite Alamy Stock Photo
I clienti di Norton Lifelock sono caduti vittime di un attacco di credenziale. Gli attacchi informatici hanno utilizzato un elenco di terze parti di combinazioni di nomi utente e password rubati per tentare di entrare in account Norton e possibilmente gestori di password, la società sta avvertita.
Gen Digital, proprietario del marchio Lifelock, sta inviando notifiche di umoria dati ai clienti, rilevando che ha raccolto l’attività a DEC. 12, quando i suoi sistemi IDS hanno contrassegnato “un numero insolitamente elevato di accessi non riusciti” su Norton Account. Dopo un’indagine di 10 giorni, si scopre che l’attività si è riportata a Dec. 1, ha detto la società.
Mentre Gen Digital non ha detto quanti degli account fossero compromessi, ha avvertito i clienti che gli aggressori erano in grado di accedere a nomi, numeri di telefono e indirizzi postali da qualsiasi account Norton in cui avevano successo.
E ha aggiunto: “Non possiamo escludere che anche la terza parte non autorizzata ha ottenuto i dettagli archiviati [in Norton Password Manager], soprattutto se la chiave della tua password Manager è identica o molto simile alla password dell’account Norton.”
Questi “dettagli”, ovviamente, sono le password forti generate per tutti i servizi online utilizzati dalla vittima, inclusi accessi aziendali, banking online, deposito fiscale, app di messaggistica, siti di e-commerce e altro ancora.
Il riutilizzo della password sovverte la gestione della password
Negli attacchi di credenziale, gli attori delle minacce utilizzano un elenco di accessi ottenuti da un’altra fonte, ad esempio l’acquisto di informazioni sull’account crollate sul W.
In quanto tale, l’ironia dell’incidente di Norton non si perde su Roger Grimes, evangelista di difesa basata sui dati a KnowBe4.
“Se comprendessi i fatti segnalati, l’ironia è che gli utenti vittime sarebbero stati probabilmente protetti se avessero utilizzato il loro gestore di password coinvolto per creare password forti sul loro account di accesso Norton”, ha detto via e -mail. “I manager di password creano password forti e perfettamente casuali che sono essenzialmente incudute e non crackabili. L’attacco qui sembra essere che gli utenti si auto-creano e usano password deboli per proteggere il loro account Norton Logon che proteggeva anche il loro Norton Password Manager.”
Ultimamente gli aggressori hanno concentrato i sistemi di gestione dell’identità e dell’accesso come bersaglio, dato che un compromesso può sbloccare un vero tesoro di dati su resoconti di alto valore per gli aggressori, per non parlare di una serie di punti di campo aziendale per spostarsi più in profondità nelle reti.
LastPass, ad esempio, è stato preso di mira nell’agosto 2022 tramite un attacco di imitazione, in cui gli attacchi informatici sono stati in grado di violare il suo ambiente di sviluppo per ottenere il codice sorgente e i dati dei clienti. Il mese scorso, la società ha subito un attacco di seguito a un secchio di archiviazione cloud che utilizza.
E lo scorso marzo, Okta ha rivelato che gli attacchi informatici avevano utilizzato un sistema di ingegnere dell’assistenza clienti di terze parti per ottenere l’accesso a un panel amministrativo di back-end Okta per la gestione dei clienti, tra le altre cose. Circa 366 clienti sono stati colpiti, con due violazioni dei dati effettivi.
Tieniti al passo con le ultime minacce alla sicurezza informatica, vulnerabilità appena scoperte, informazioni sulla violazione dei dati e tendenze emergenti. Consegnato quotidianamente o settimanalmente direttamente alla tua casella di posta elettronica.
LifeLock offre un gestore di password?

Conosci il tuo rischio, assicurati ciò che conta SCOPRI DI PIÙ
Portale di assistenza clienti

OTTIENI SUPPORTO
ESSERE INSPIRATI
Ultimi suggerimenti e tendenze della sicurezza informatica
Guarda come appare il successo con Outpost24
Tendenze della sicurezza informatica
ESSERE INFORMATO
Webinar su richiesta e video di prodotto
Ricerca, guide delle migliori pratiche e schede dati
Istruzioni per l’utilizzo dei nostri prodotti
White paper di gestione della vulnerabilità basata sul rischio predittivo

SCARICAMENTO
Programma partner
Partner vicino a te
Portale partner
LOGIN
Perché lavorare con noi
L’AZIENDA
Fornitore di fiducia
Siamo ISO/IEC 27001: 2013 certificato per le migliori pratiche ISMS per proteggere i tuoi dati. INIZIARE
Un’altra violazione del gestore della password: suggerimenti pratici per proteggere le credenziali rubate
Alla luce delle recenti violazioni del gestore delle password, i nostri esperti hanno fornito suggerimenti su come proteggere la tua organizzazione da credenziali compromesse.

Nelle ultime settimane, la sicurezza informatica è stata nuovamente messa in luce con la notizia che sia LastPass che Norton LifeLock, due popolari servizi di gestione delle password, sono stati presi di mira negli attacchi informatici, risultando nel compromesso degli account del gestore della password del cliente.
Secondo i rapporti, oltre 6.000 clienti di Norton LifeLock potrebbero aver subito attacchi di ripieno di credenziali, che hanno compromesso i loro dati personali. L’ultimo attacco, che si è verificato poco prima della violazione di Norton Lifelock, ha messo in discussione la sicurezza di tali piattaforme, che sono specificamente progettate per salvaguardare le informazioni personali.
Sono i gestori di password sicuri?
Gli esperti hanno sottolineato che i gestori di password offrono livelli di sicurezza ampiamente variabili e che è importante per i clienti a ricercare a fondo la soluzione prescelta prima di affidare i loro dati sensibili ad esso.
Uno dei motivi principali per cui questi attacchi sono così pericolosi è che spesso c’è molto poco che si può fare per identificare e rilevare un intruso che utilizza credenziali conosciute o fidate per accedere a un sistema. Questo è il motivo per cui è fondamentale per le aziende monitorare in modo proattivo le credenziali trapelate e avvisare i team di sicurezza per reimpostare le password alla scoperta, per ridurre il rischio di una violazione dei dati o di un attacco di ransomware. Per le organizzazioni che utilizzano Active Directory, questo è automatizzato con la politica di password SPECOPS’S Velocità di protezione della password che forza una modifica della password al successivo accesso se viene visualizzata una password utente in un elenco di password violate.
Sfortunatamente, la minaccia rappresentata dalle credenziali rubate è fin troppo reale e non sono solo piccole o oscure aziende a rischio, come evidenziato in queste ultime violazioni. Alcuni degli attacchi ransomware più di alto profilo degli ultimi anni, come il takedown della pipeline coloniale, sono stati eseguiti utilizzando password rubate o compromesse.
Considerando questi recenti attacchi, è più importante che mai per le persone e le imprese dare la priorità alla sicurezza informatica e prendere provvedimenti per proteggere le loro informazioni sensibili. Adottando misure proattive per proteggere noi stessi e i nostri dati, possiamo formare una difesa di base per ridurre il rischio di diventare la prossima vittima di un attacco informatico.
Costruire una difesa di base
Uno dei passaggi più importanti che gli individui e le aziende possono intraprendere per proteggersi è utilizzare password uniche per ciascun sito e account, il che riduce la probabilità che siano compromessi più accesso. I datori di lavoro hanno la responsabilità di monitorare regolarmente e far rispettare le modifiche alla password per ridurre la finestra di opportunità per i criminali informatici. Organizzazioni leader come l’NCSC raccomandano un approccio regolare e proattivo incentrato sul monitoraggio della rete di sicurezza in tempo reale per ridurre il rischio che le modifiche alla password programmate vengano sfruttate dagli hacker.
Un altro modo efficace per proteggere la tua organizzazione è incorporare l’autenticazione a più fattori. Ciò richiede agli utenti di confermare la propria identità utilizzando ulteriori forme di autenticazione oltre a soli nomi utente e password. Questo ulteriore livello di sicurezza rende più difficile per gli aggressori accedere ai file della tua organizzazione, anche se hanno ottenuto le credenziali rubate.
I gestori di password possono anche essere un’ottima prima linea di difesa contro le violazioni, nonostante questi ultimi titoli, a condizione che formino la prima linea di difesa in una strategia di sicurezza complessivamente più solida. Questi strumenti generano automaticamente password casuali uniche, ad alta resistenza per ciascun sito e app e li archiviano in un Vault digitale crittografato a cui è possibile accedere da qualsiasi dispositivo in esecuzione qualsiasi sistema operativo. I gestori della password aiutano i dipendenti a evitare di utilizzare le password riciclate e possono proteggere le informazioni private dai criminali informatici.
Ma come noi’Visto, questi strumenti non sono impeccabili e sarebbe negligente di qualsiasi organizzazione fidarsi della sicurezza delle loro credenziali da solo. Quindi, mentre questi strumenti e pratiche possono aiutare a proteggere la tua organizzazione, è importante ricordare che i criminali informatici stanno sempre evolvendo le loro tattiche e le violazioni possono ancora verificarsi nonostante i tuoi migliori sforzi. Ecco perché è importante rimanere aggiornati con le ultime misure di sicurezza e lavorare con esperti di sicurezza informatica per sviluppare un piano di sicurezza globale che risponde alle esigenze specifiche della tua organizzazione.
Facendo affidamento su una solida strategia di sicurezza
In conclusione, proteggere la tua organizzazione dai rischi di credenziali rubate o compromesse è cruciale nel panorama informatico di oggi. Adottando misure proattive per proteggere le tue informazioni sensibili, puoi ridurre il rischio di diventare la prossima vittima di un attacco informatico, ma questi passi da soli non sono’T abbastanza.
Invece, le organizzazioni dovrebbero combinare strumenti pratici con servizi robusti e affidabili da esperti di sicurezza informatica se vogliono costruire una difesa in grado di resistere a qualunque cosa’swings al di fuori del loro perimetro.
Uno di questi servizi è l’intelligenza delle minacce, completa di strumenti di rilevamento in tempo reale-come Outpost24’S Blueliv minaccita della minaccia. Il rilevamento in tempo reale può essere prezioso nel mitigare i rischi posti da credenziali rubate. Monitorando in modo proattivo i dati di accesso rubati e avvisando la sicurezza IT per reimpostare le password o verificare le attività sospette, l’organizzazione può ridurre le possibilità di cadere vittima di attacchi di ransomware, come quelli da Conti a Revil, che sfruttano le credenziali rubate per accedere ai tuoi sistemi.
Il modulo di recupero delle credenziali di Blueliv è un potente strumento progettato per rilevare credenziali compromesse in tempo reale e recuperare quelli appartenenti a clienti, utenti interni o fornitori di terze parti. Bloccando le infezioni alla fonte, è possibile prevenire le violazioni dei dati su larga scala che potrebbero potenzialmente avere un impatto sull’intera organizzazione.
Combinando le nostre soluzioni di minaccia avanzate con un’adeguata igiene di sicurezza, oggi’Le organizzazioni s possono fermare le credenziali rubate – e i rischi che rappresentano – nelle loro tracce.