


Linux ha bisogno di firewall?
Linux ha bisogno di firewall?
Riepilogo:
Linux non richiede un firewall per impostazione predefinita, ma può essere utile in determinate situazioni. La maggior parte delle distribuzioni Linux non viene fornita con un firewall preinstallato. Tuttavia, ci sono ragioni per cui potresti prendere in considerazione l’uso di un firewall sul tuo sistema Linux. Se usi solo il tuo personal computer su una WLAN sicura e il tuo computer ha un indirizzo IP privato che si collega a un router con un indirizzo IP pubblico, potresti non aver bisogno di un firewall separato. Tuttavia, se si dispone di programmi in esecuzione sul tuo sistema Linux che avvia un server Web o un altro tipo di server per l’accesso remoto, può essere utile utilizzare un firewall per limitare le connessioni in arrivo. Inoltre, potresti voler utilizzare un firewall per bloccare i pacchetti ICMP se non si desidera che il tuo computer risponda ai ping. Nel complesso, mentre un firewall potrebbe non essere necessario per tutti gli utenti di Linux, può fornire un ulteriore livello di sicurezza.
Punti chiave:
- I sistemi Linux non sono dotati di un firewall preinstallato.
- Un firewall potrebbe non essere necessario se si utilizza un personal computer su una WLAN sicura.
- Se si dispone di programmi in esecuzione sul tuo sistema Linux che avvia un server Web o un altro tipo di server per l’accesso remoto, un firewall può aiutare a limitare le connessioni in arrivo.
- Un firewall può essere utilizzato per bloccare i pacchetti ICMP se non si desidera che il tuo computer risponda ai ping.
- Se ti connetti direttamente a Internet con un indirizzo IP pubblico e se si dispone di problemi di sicurezza specifici, l’utilizzo di un firewall può essere utile.
Domande:
- Tutti i sistemi Linux sono dotati di un firewall preinstallato?
- È un firewall necessario per i personal computer su WLAN sicuri?
- Quando sarebbe utile utilizzare un firewall su un sistema Linux?
- Un firewall può essere utilizzato per bloccare i pacchetti ICMP?
- In quali situazioni utilizzerebbero un firewall su Linux?
- Ci sono impostazioni di firewall predefinite su Debian o Ubuntu?
- Qual è lo scopo di un firewall?
- Hai bisogno di un firewall per le connessioni in uscita?
- Quali strumenti sono disponibili su Linux per monitorare le porte aperte?
- Un firewall può rendere il tuo computer invisibile alle scansioni delle porte?
- È necessario un firewall se non offri alcun servizio sul tuo computer?
- Può un firewall aiutare a rilevare e registrare i pacchetti rifiutati?
- C’è una differenza tra la necessità di un firewall in Linux rispetto a Windows?
- Quale ruolo svolge Nat nel determinare le esigenze del firewall su un sistema Linux?
- Quando potrebbe essere consigliabile utilizzare un router con software personalizzato come firewall?
No, la maggior parte delle distribuzioni Linux non viene fornita con un firewall preinstallato.
Se il tuo personal computer è connesso a una WLAN sicura e ha un indirizzo IP privato che si collega a un router con un indirizzo IP pubblico, potrebbe non essere necessario un firewall separato.
L’uso di un firewall su un sistema Linux può essere utile se si dispone di programmi in esecuzione che avvia un server Web o un altro tipo di server per l’accesso remoto.
Sì, un firewall può essere utilizzato per bloccare i pacchetti ICMP se non si desidera che il tuo computer risponda ai ping.
L’uso di un firewall su Linux può essere utile se ti connetti direttamente a Internet con un indirizzo IP pubblico e si dispone di problemi di sicurezza specifici.
No, non ci sono impostazioni di firewall predefinite su Debian o Ubuntu.
Un firewall viene utilizzato per filtrare i pacchetti di rete e può consentire o non consentire connessioni.
Nella maggior parte dei casi, non è necessario un firewall per le connessioni in uscita sui sistemi Linux.
Strumenti come NetStat possono essere utilizzati su Linux per monitorare le porte aperte e il loro stato.
Configurando il firewall per eliminare tutti i pacchetti che richiedono connessioni alle porte chiuse, è possibile rendere il tuo computer invisibile alla maggior parte delle scansioni delle porte.
Se non offri alcun servizio sul tuo computer, le connessioni in arrivo verranno rifiutate, quindi un firewall potrebbe non essere necessario in questo caso.
Sì, usando un firewall e registrando pacchetti rifiutati, è possibile monitorare quando qualcosa esterno tenta di connettersi a qualcosa all’interno o quando alcuni tentativi di comunicazione sono bloccati.
Sì, la necessità di un firewall può essere diversa in Linux rispetto a Windows. I sistemi Linux generalmente forniscono strumenti per monitorare le porte aperte e controllare esplicitamente i processi dei demoni noti, che possono ridurre la necessità di un firewall separato.
Se il tuo computer è collegato a un router che utilizza NAT con un indirizzo IP pubblico, il router stesso può funzionare come un firewall, riducendo potenzialmente la necessità di un firewall separato sul tuo sistema Linux.
L’uso di un router con software personalizzato, come il pomodoro, può essere consigliabile se si desidera avere più opzioni di controllo e personalizzazione per le impostazioni del firewall.
Linux ha bisogno di firewall?
Abbastanza complicato, non è’t?
Ho bisogno di un firewall speciale su un personal computer
Mi chiedevo i problemi di sicurezza di Linux. La maggior parte delle persone concorda sul fatto che un virus-scanner non sia utile su un sistema Linux, ma per quanto riguarda un firewall? Sto usando Debian Wheezy Stable e prima usato Ubuntu 12.04. Se ho solo un PC personale che viene effettuato l’accesso a una WLAN protetta, ho bisogno di un firewall e ciò che è già impostato sui due OS sopra menzionati?
55.3K 26 26 BADGI GOLD 146 146 Distintivi d’argento 224 224 BADGES BRONZO
ha chiesto il 6 novembre 2013 alle 16:50
625 2 2 badge d’oro 11 11 badge d’argento 16 16 badge di bronzo
Non devi averne uno ma non fa nemmeno male. Vedi Unix.StackExchange.com/domande/2546/…
6 novembre 2013 alle 17:28
È possibile utilizzare un router con software personalizzato. Il pomodoro è carino.
6 novembre 2013 alle 17:40
Non sono sicuro di vedere la necessità di uno, dato che tutte le distro includono strumenti come NetStat, dove puoi vedere esattamente cosa sono aperte le porte TCP, UDP, ecc. Per quanto posso dire, gli utenti di Windows hanno firewall perché Windows 95 e Early NT non avevano gli strumenti o la documentazione su ciò che stava ascoltando, affinché le persone si sentano a proprio agio mettendoli su reti arbitrarie.
6 novembre 2013 alle 17:41
@BruceEdiger per centralizzare la tua politica.
6 gennaio 2019 alle 14:30
3 risposte 3
Parte facile prima: non è stato impostato un firewall per impostazione predefinita su Debian o Ubuntu, o la maggior parte delle distro Linux che conosco.
Fai Bisogno Un firewall su Linux? Probabilmente no, perché la maggior parte dei programmi su un sistema Linux che stanno ascoltando le connessioni in arrivo devono essere esplicitamente avviati da qualcuno e sono stati installati dai repository di pacchetto gestiti dalla Distro. E se sei su una WLAN di fiducia, il tuo computer probabilmente ha un indirizzo IP privato e si sta connettendo a un router che utilizza NAT con un indirizzo IP pubblico e quel router funziona anche come un firewall.
Motivi per cui potresti aver bisogno di un firewall su Linux:
- Esistono molti programmi che avviano un server Web (o qualche altro tipo di server) in modo da poter interfacciarsi con il programma da qualsiasi macchina. Se non è necessario interfacciarsi a distanza con questo tipo di programma, è possibile utilizzare un firewall per bloccare tutte le connessioni non provenienti dal computer stesso.
- Non vuoi che il tuo computer risponda al ping . Quindi useresti un firewall per far cadere tutti i pacchetti ICMP. Puoi anche far cadere il tuo firewall tutti i pacchetti che richiedono connessioni alle porte chiuse senza che il tuo computer risponda. Questo ti renderà invisibile a (praticamente tutte) scansioni di porte se, ad esempio, stavi usando la WLAN in una caffetteria ombreggiata.
- Ti connetti direttamente a Internet con un indirizzo IP pubblico e poi si unisci.
- Vieni cacciato da uno stato-nazione.
Risposta il 7 novembre 2013 alle 20:36
166 2 2 badge in bronzo
Generalmente non hai mai bisogno di un firewall.
Un firewall (più preciso un filtro per pacchetti) viene utilizzato per filtrare i pacchetti di rete, i.e. per consentire alcune connessioni e non consentire altre.
La connessione può essere Ingistrazione O in uscita.
UN Ingistrazione connessione, i.e. Qualcun altro vuole connettersi al tuo computer, è possibile solo, se il tuo computer offre un servizio. – Per un computer privato non offri alcun servizio e nessun altro è in grado di connetterti a te. Tutto senza alcun firewall.
Per in uscita connessioni, i.e. Stai cercando di connetterti ad un altro computer, hai bisogno di un software per farlo. Ad esempio, si utilizza un browser Web per accedere a alcuni server Web remoti. – Con tutte le distribuzioni Linux in genere installano solo software dal repository di distribuzione di vostra scelta. – Poiché questo software è di solito open source, puoi essere abbastanza sicuro, questo software sta facendo solo ciò che afferma di fare. – Un firewall di solito non avrà alcun aiuto.
L’unica situazione in cui un firewall ha senso è, se si desidera offrire un servizio a una parte specifica della rete. In questo caso è necessario consentire la connessione, ma filer out di quelle connessioni che non si desidera. – Ma anche in questo caso potrebbero esserci soluzioni più facili come TCPWrapper o una configurazione del tuo servizio.
È possibile utilizzare un comando come sudo netstat -tupln per elencare tutti i servizi attivi. Quelli potrebbero essere legati a 127.0.0.1 che significa che sono accessibili solo dallo stesso host o vincolati a 0.0.0.0 il che significa che sono accessibili da ogni parte.
Risposta il 6 novembre 2013 alle 17:17
20.9k 4 4 badge d’oro 62 62 badge d’argento 92 92 badge di bronzo
Senza Un firewall, non ci sono restrizioni sui pacchetti in arrivo o in uscita, quindi non ha senso dire che lo faresti soltanto Hai bisogno di uno “se vuoi offrire un servizio alla rete” ma “filtra quelle connessioni che non desideri”. Se non ti interessa filtrare i pacchetti “non vuoi” quando offri Nessun servizio, Perché dovresti preoccuparti di filtrare i pacchetti se lo sei? La minaccia è più o meno la stessa.
6 novembre 2013 alle 17:26
Se non si offri alcun servizio, tutte le connessioni in arrivo vengono rifiutate. – Non hai bisogno di un firewall per questo.
6 novembre 2013 alle 17:43
A meno che tu non stia per controllare NetStat ogni due minuti, non saprai mai se e quando qualcosa ha aperto una porta di ascolto per qualsiasi motivo. Mentre se usi un firewall e log pacchetti rifiutati, a) “qualcosa” non funzionerà fino a quando non lo lasci, b) saprai quando qualcosa esterno ha provato e non è riuscito a connetterti a qualcosa dentro. Inoltre, senza il firewall, nulla può impegnarsi in qualsiasi tipo di comunicazione con chiunque ovunque, E non lo saprai mai neanche.
6 novembre 2013 alle 19:03
Linux non è Windows, dove è comune installare software oscuro da pagine Web arbitrarie, con un comportamento imprevedibile. Su Linux si installa software da repository di fiducia, con un comportamento tipicamente ben definito. (Naturalmente questo non significa automaticamente, non puoi sparare a te stesso con questo.) – La registrazione di tutte le connessioni non riuscite dall’esterno di solito si tradurrà in un elenco molto lungo, che di solito è utile solo per creare FUD. – Immagino che dovremmo riassumere in quanto “l’argomento è controverso”. 😉
6 novembre 2013 alle 19:55
Windows è più un target, ma Unix.StackExchange.com/domande/96848/… ecc. – Linux non lo è immune. La registrazione di tutti i pacchetti bloccati (in particolare all’interno di una LAN domestica) non dovrebbe equivalere a molto e ti consente di notare se la configurazione del firewall sta ostacolando qualcosa, o se c’è un “servizio” misterioso intermittente che non sapevi e preferisci disabilitare correttamente. Se ci sono altri sistemi sulla rete che eseguono alcuni sondaggi regolari (rifiutati), basta creare una regola speciale per saltare la registrazione.
6 novembre 2013 alle 20:11
In effetti non è un’ottima idea esporre porte aperte quando non ne hai bisogno. Aumenta l’esposizione alle vulnerabilità della sicurezza nel software pertinente.
Non si menziona un WLAN ospite separato, quindi devo supporre che in futuro permetterai ad altri dispositivi come un laptop di un ospite o il tuo telefono, per connettersi alla stessa WLAN. A sua volta, dovresti presumere che i laptop dei tuoi ospiti non siano affidabili.
Nessuno dei due sistemi operativi ha un firewall impostato per cominciare.
Ubuntu mirava a incontrare qualcosa chiamato “nessuna porta aperta” per impostazione predefinita. In una versione recente, non riescono a farlo. (Bug per Rhythmbox su Ubuntu).
Un’installazione standard di Debian Wheezy ascolta la porta UDP 111, perché esegue RPCBind . (Come menzionato qui)
Approvo il controllo delle porte aperte attuali utilizzando SS o NetStat . Uso le istruzioni qui. I due esempi sopra sono i principali che mi aspetterei di trovare.
Sicuramente rimuovi rpcbind se non lo stai usando. RPCBind è richiesto solo per NFS2 e NFS3. (Non è necessario per NFS4). Se hai un PC personale e non sai cosa è NFS, allora non stai usando NFS.
Puoi anche disabilitare anche il plug -in DAAP in Rhythmbox, se non lo stai usando. (È un metodo per accedere alla musica sulla rete locale. Quindi puoi semplicemente disabilitarlo e vedere se perdi musica :-).
Lo svantaggio di eseguire un firewall è la risoluzione dei problemi richiesta quando blocca qualcosa Fare Bisogno. Ad esempio, se si desidera utilizzare BitTorrent, dovrai configurare il tuo firewall per consentirlo, altrimenti non sarai in grado di caricare (e l’algoritmo TIT-per-TAT significa che questo può rallentare il download).
Suggerisco un approccio a due livelli. Prima impara a controllare SS o NetStat . Assicurati di disabilitare/rimuovere tutti i programmi che ascoltano sulla rete di cui non è necessario. In secondo luogo, configurare un firewall.
Quando qualcosa non funziona e devi risolverlo, sarai in grado di ripristinare quali programmi stanno ascoltando sulla rete e 2) disabilitare del tutto il firewall in buona fiducia.
Se il tuo problema scompare, saprai che è un problema del firewall. Puoi iniziare a ricercare quali porte devi consentire (o se c’è qualche problema più complicato :-). E si spera alla fine configurare e riaccendere il firewall, in modo da essere coperto il Prossimo tempo ubuntu dimentica la loro politica di sicurezza di punta e apri una nuova porta che non hai bisogno 🙂
Il firewall UFW è disponibile sia per Debian che per Ubuntu. Ubuntu lo ha creato per fornire un “firewall semplice”.
Linux ha bisogno di firewall?
Reddit e i suoi partner usano cookie e tecnologie simili per offrirti un’esperienza migliore.
Accettando tutti i cookie, accetti il nostro utilizzo dei cookie per fornire e mantenere i nostri servizi e il nostro sito, migliorare la qualità di Reddit, personalizzare i contenuti e pubblicità Reddit e misurare l’efficacia della pubblicità.
Rifiutando i cookie non essenziali, Reddit può ancora utilizzare alcuni cookie per garantire la corretta funzionalità della nostra piattaforma.
Per ulteriori informazioni, consultare il nostro avviso sui cookie e la nostra politica sulla privacy .
Ho bisogno di un firewall in Linux?
Firewall è un insieme di filtri software che controlla il traffico in entrata e uscite nel tuo computer. In parole semplici, è una sorta di muro tra il tuo computer e il mondo esterno.
Hai bisogno di un firewall in Linux?
Molti nuovi utenti mi fanno questa domanda quasi ogni giorno. Una risposta breve, non ne hai bisogno ma è meglio averlo. Lasciami spiegare perché.
Quasi tutte le distribuzioni Linux sono disponibili senza un firewall per impostazione predefinita. Per essere più corretti, hanno un firewall inattivo. Perché il kernel Linux ha un firewall integrato e tecnicamente tutti i distro Linux hanno un firewall ma non è configurato e attivato. Credo che sia perché l’uso di un firewall richiede qualche esperienza.
Ma Don’Ti preoccupi, il tuo Linux è ancora sicuro anche senza un firewall attivo. Per impostazione predefinita, la maggior parte delle distribuzioni come Ubuntu e Linux Mint non hanno porte aperte, quindi il computer non può essere accessibile dagli intrusi.
Tuttavia, consiglio di attivare un firewall. È meglio essere al sicuro che dispiaciuto. Un firewall non utilizza molte risorse, ma aggiunge un ulteriore livello di sicurezza. Un utente inesperto può aprire accidentalmente alcune porte senza saperlo, ad esempio, installando Samba, SSH, Apache. In questo caso, il firewall proteggerà comunque il sistema dall’accesso esterno.
Come impostare un firewall in Linux?
Esistono diversi programmi che puoi utilizzare per configurare ed eseguire un firewall in Linux. Ma ti mostrerò solo due programmi che credo siano i più degni.
- Ufw -È probabilmente il firewall più facile da usare in Linux. Se sei un principiante completo o vuoi solo usare il tuo Linux senza andare a profondità nelle sue impostazioni, usa UFW.
- iptables – Che è un modo più avanzato ma probabilmente corretto per configurare il firewall Linux. Se vuoi davvero imparare Linux e miri a diventare un esperto di Linux, devi imparare iptables.
UFW – Il firewall semplice
Come ho detto sopra, UFW è il modo più semplice e più user per far funzionare il firewall in Linux. Può essere usato con un front -end grafico e solo dalla riga di comando. Nel primo caso, è necessario installare il programma GUFW dal tuo software Manager. In quest’ultimo caso, installa solo UFW, cioè senza G e quindi senza GUI.
Gufw
Quindi, lascia’s Inizia con l’interfaccia grafica. Installa semplicemente Gufw, aprilo e abilita.
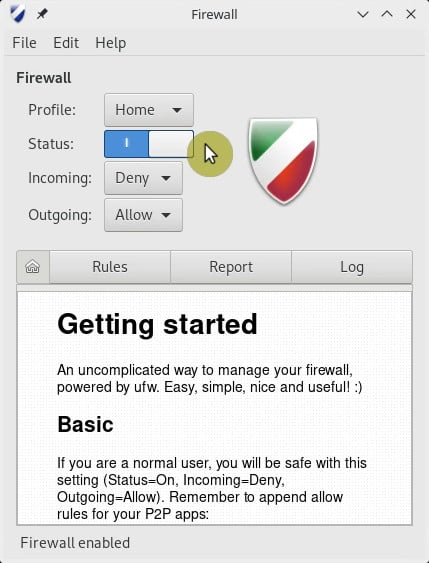
Quello’sedersi. Il tuo firewall è attivo e le impostazioni predefinite a Nega in arrivo E Consenti in uscita Le connessioni vanno bene per la maggior parte degli utenti. Nessuno sarà in grado di connettersi al tuo computer, mentre qualsiasi applicazione nel tuo computer sarebbe in grado di raggiungere il mondo esterno.
Se è necessario aprire alcune porte per poter connettersi al tuo computer dall’esterno, si va alla scheda REGOLE e apri le porte per un’applicazione specifica.
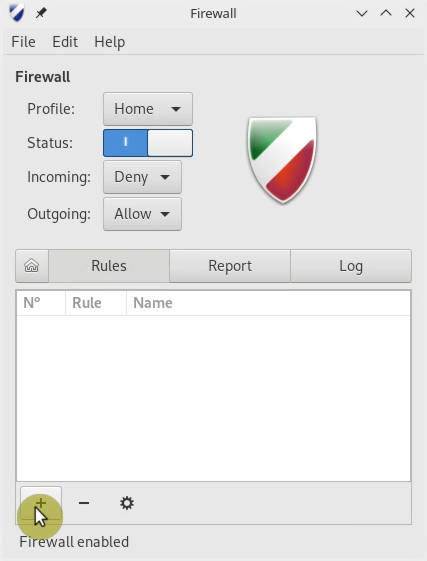
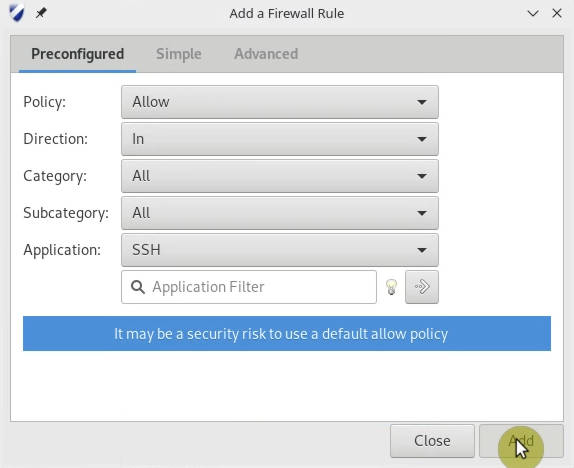
Ad esempio, se è necessario accedere al tuo computer in remoto tramite SSH, si seleziona SSH nell’opzione dell’applicazione. Puoi anche definire le regole del firewall per un’applicazione in questa finestra. Se non sei sicuro, mantieni le impostazioni predefinite. Assicurati solo che SSH sia protetto con almeno con una password.
Ufw
GUFW è un’applicazione firewall molto semplice ed efficace. Tuttavia, potrebbe non funzionare sempre bene in qualche distro. Ad esempio, ho riscontrato problemi a Gufw a Manjaro. Quindi, se non hai paura della riga di comando, consiglio la riga di comando UFW. È semplice e non ha mai fallito in nessuna distribuzione di Linux che ho provato.
Installa UFW dal terminale o dal gestore del software. In Distri con sede a Debian o Debian come Ubuntu, Linux Mint, Elementary ecc
SUDO APT Installa UFW Per attivare il firewall UFW, eseguire:
sudo ufw abilita Successivamente, controlla il suo stato:
sudo ufw status verbose 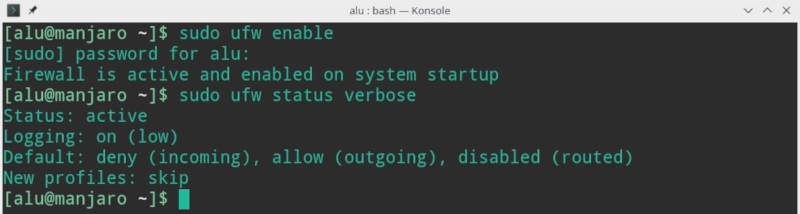
Per impostazione predefinita, ha le stesse regole a Nega in arrivo e consenti in uscita.
Se hai bisogno di Apri alcune porte, Devi solo eseguire un comando. Ad esempio, per aprire la porta SSH, eseguire:
sudo ufw consenti ssh Se controlli di nuovo lo stato:
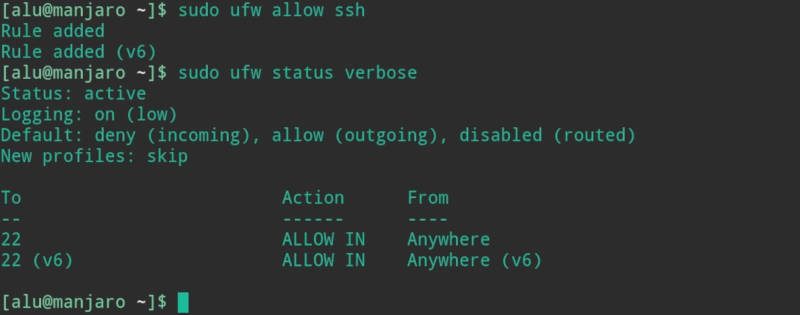
Vedrai che la porta SSH 22 è aperta.
Puoi leggere di più sulle impostazioni di UFW nella sua pagina Man, esegui semplicemente l’uomo UFW .
Credo che il 99% degli utenti sarà felice di utilizzare GUFW o UFW perché questo firewall semplice fornisce un livello di sicurezza affidabile con una facile configurazione. Tuttavia, se vuoi un po ‘di esperienza Hardcore Linux, devi provare a configurare gli iptables.
Iptables – Firewall avanzato Linux
Iptables è piuttosto mirato all’uso del server in cui è necessario configurare un routing di rete complicato. Per un normale utente desktop, il firewall iptables non è facile da capire. Onestamente, ho provato a usare iptables molte volte sul mio sistema e torno sempre su UFW. Devi leggere molto per capire come funziona iptables e come configurarlo per le tue esigenze. Ad esempio, questo è il flusso del processo iptables.
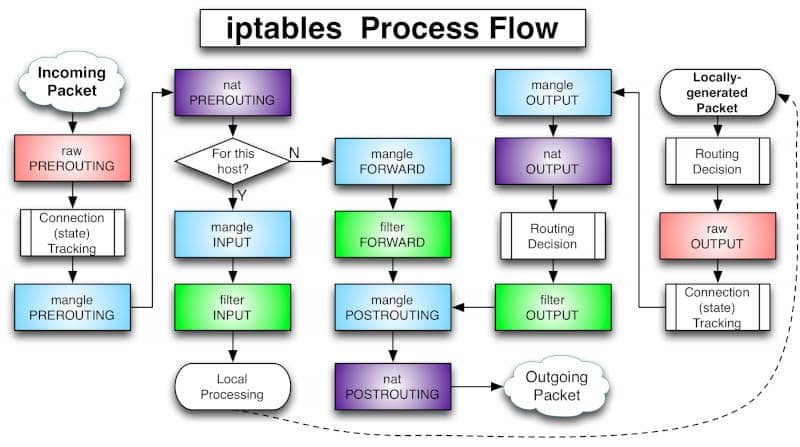
Abbastanza complicato, non è’t?
Senza andare troppo in profondità in questo grafico, dirò solo che per i principianti è importante sapere che il filtro di input viene utilizzato per controllare il comportamento per le connessioni in arrivo. Qui è dove neghi principalmente le connessioni. IL filtro di output Controlla la catena per connessioni in uscita. Viene utilizzato per accedere a Internet, in modo da mantenere per lo più il filtro aperto. C’è anche un catena in avanti, Ma a meno che tu non stia facendo una sorta di routing o qualcos’altro sul tuo sistema che richiede l’inoltro, non useresti nemmeno questa catena.
Ma manterrò le cose semplici anche per iptables e ti mostrerò solo un Semplice configurazione di firewall a stato Ho imparato dal wiki di Arch Linux. Credo che sia un buon inizio per imparare iptables.
Innanzitutto, crea le catene necessarie
sudo iptables -n tcpsudo iptables -n udp Successivamente, se usi Arch Linux, abilita iptables in SystemD, quindi si inizia automaticamente con il tuo sistema:
sudo systemctl abilita iptables.servizio Successivamente, secondo l’Arch Wiki, devi aggiungere queste regole:
iptables -P FORWARD DROPiptables -P OUTPUT ACCEPTiptables -P INPUT DROPiptables -A INPUT -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPTiptables -A INPUT -i lo -j ACCEPTiptables -A INPUT -m conntrack --ctstate INVALID -j DROPiptables -A INPUT -p icmp --icmp-type 8 -m conntrack --ctstate NEW -j ACCEPTiptables -A INPUT -p udp -m conntrack --ctstate NEW -j UDPiptables -A INPUT -p tcp --syn -m conntrack --ctstate NEW -j TCPiptables -A INPUT -p udp -j REJECT --reject-with icmp-port-unreachableiptables -A INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -j REJECT --reject-with icmp-proto-unreachableiptables -t raw -I PREROUTING -m rpfilter --invert -j DROPiptables -I TCP -p tcp -m recent --update --seconds 60 --name TCP-PORTSCAN -j REJECT --reject-with tcp-resetiptables -D INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -p tcp -m recent --set --name TCP-PORTSCAN -j REJECT --reject-with tcp-resetiptables -I UDP -p udp -m recent --update --seconds 60 --name UDP-PORTSCAN -j REJECT --reject-with icmp-port-unreachableiptables -D INPUT -p udp -j REJECT --reject-with icmp-port-unreachableiptables -A INPUT -p udp -m recent --set --name UDP-PORTSCAN -j REJECT --reject-with icmp-port-unreachable Per aiutarti un po ‘, ho copiato tutti questi comandi su uno script shell iptables_archlinux.sh. Quindi, devi solo scaricarlo, estrarre e renderlo eseguibile:
wget http: // mediainuxuser.com/wp-content/uploads/2019/02/iptables_archlinux.ZipunZip iptables_archlinux.ZipChmod +X iptables_archlinux.sh Infine, eseguilo per applicare tutte le regole di un semplice firewall statale:
sudo ./iptables_archlinux.sh Dopo l’esecuzione dello script, è configurato un semplice firewall a stato. Ancora una volta, ti consiglio di andare alla pagina wiki Arch Linux e saperne di più lì.
Conclusione
Se non hai usato un firewall nel tuo Linux, ti consiglio di iniziare a usarlo. Puoi almeno installare e configurare il firewall UFW. E se sei troppo serio sull’apprendimento di Linux, puoi andare con la configurazione di iptables, ma sii pronto a lottare con esso a volte 🙂
Se ti piace questo articolo, potresti anche apprezzare un post simile su Linux Swap.
Userf helow -user di Linux sono il fondatore del progetto medio di utente Linux, che è un hobby su cui lavoro di notte. Durante il giorno sono uno scienziato che usa i computer per analizzare i dati genetici.
- Applicazioni Linux
- Linux General
Linux ha bisogno di un firewall e come configurare il firewall Linux con firewall-cmd
Linux è più sicuro di altri sistemi operativi. Ma questo non è l’unico motivo per cui potresti non aver bisogno di un antivirus o un firewall mentre usi Linux.
Linux non è invulnerabile. In effetti, questo è uno dei miti della sicurezza informatica più comuni che mette in difficoltà gli utenti di Linux. Questa convinzione rende facile mettere giù la guardia e quando la tua guardia è giù, è più probabile che venga preso a pugni. Ma solo perché Linux ha buchi di sicurezza non significa che hai bisogno di software antivirus o firewall. La tua scelta di impostazioni di sicurezza sarà stata discussa in dettaglio durante l’installazione del sistema Linux, ma ormai potresti non ricordarle. In questo articolo, parleremo della configurazione del firewall con il comando firewall-cmd.
Cos’è un firewall?
I firewall sono un aspetto chiave della sicurezza della rete, quindi un sistema dovrebbe capire come funzionano. Se capisci i firewall, puoi mantenere la tua rete al sicuro prendendo decisioni informate su quale traffico entrare e uscire. Un firewall è semplicemente un filtro che determina quali pacchetti di rete possono entrare nel tuo computer da Internet e quali possono lasciare il computer su Internet. Viene utilizzato principalmente per consentire e/o non consentire le connessioni in arrivo. Le connessioni in uscita sono raramente filtrate. In parole semplici, è una sorta di muro tra il tuo computer e il mondo esterno.
Linux ha bisogno di un firewall?
Questa è quasi sempre una domanda. Il 99% degli utenti di Linux ritiene che Linux sia sicuro per impostazione predefinita. Per impostazione predefinita, quasi tutte le distribuzioni Linux non hanno un firewall. Per essere più precisi, hanno un firewall dormiente. Poiché il kernel Linux include un firewall integrato e teoricamente tutte le distribuzioni Linux ne includono uno, ma non è configurato o attivo. Ma non preoccuparti, anche senza un firewall attivo, il tuo Linux è ancora sicuro. La maggior parte delle distribuzioni, tra cui Ubuntu e Linux Mint, non hanno porte aperte per impostazione predefinita, garantendo che gli estranei non possano accedere alla macchina. Tuttavia, esorto a consentire un firewall. È preferibile essere al sicuro che scusa. Discuteremo ulteriormente come configurare il firewall Linux usando il firewall-CMD.
Cosa sono iptables?
Iptables è uno strumento firewall a riga di comando che consente o blocca il traffico utilizzando le catene di politiche. Quando una connessione tenta di stabilirsi sul tuo sistema, iptables cerca l’elenco delle regole per una corrispondenza. Se non può scoprirne uno, ricade nell’azione predefinita. iptables è quasi di solito incluso con ogni distribuzione Linux. Iptables tende a utilizzare 3 catene diverse: input, avanti e output. Con questo, puoi creare diversi regole per macchine diverse sulla rete, tuttavia, perché non renderlo più semplice utilizzando Firewall-CMD!
Cos’è firewall-cmd e firewalld?
Firewall-CMD è un’interfaccia di comando per il demone firewalld, che comunica con il framework Netfilter del kernel Linux. È improbabile che questo stack si trovi sui modem incorporati che si trovano comunemente nelle piccole e medie imprese, ma è presente o disponibile per qualsiasi distribuzione Linux che supporta SystemD. Firewalld è un firewall controllato dinamicamente che supporta le zone di rete/firewall, che specificano il livello di fiducia per le connessioni di rete o le interfacce. Supporta le impostazioni del firewall IPv4 e IPv6, nonché ponti Ethernet e set IP. Le scelte di configurazione di runtime e permanenti sono separate. Fornisce inoltre un’interfaccia tramite quali servizi o programmi possono facilmente aggiungere regole di firewall.
Configurazione del firewall con firewall-cmd
A seconda della distribuzione di Linux, è possibile avere o meno il comando firewall-cmd già installato. Senza un firewall operativo, Firewall-CMD non ha nulla da controllare, quindi il primo passo è verificare che Firewalld sia in esecuzione:
$ sudo systemctl abilita -ora firewalld
Le zone sono usate come preset in firewall-cmd, offrendo opzioni ragionevoli da cui scegliere. Questo ti fa risparmiare dal dover progettare un firewall da zero. Le zone sono assegnate alle interfacce di rete. Esegui il comando qui sotto per controllare le zone:
Se volessi creare una nuova zona, userei il comando:
$ sudo firewall-cmd-new-zone [zonename] –permanent
Inoltre, posso utilizzare i seguenti comandi per verificare quali porte e servizi sono consentiti:
Per verificare quali zone sono attive, eseguire il comando:
$ sudo firewall-cmd –get-zones
Per aggiungere un servizio e consentire connessioni per quel servizio, si utilizza l’argomento –Add-Service come mostrato di seguito:
$ sudo firewall-cmd-sierervice http –permanent
Il comando sopra consente ai servizi HTTP di eseguire nella zona predefinita. Se si desidera specificare la zona, puoi eseguire:
$ sudo firewall-cmd –zone = public-sierervice http –permanent
Il comando sopra consente il traffico HTTP per la zona “pubblico”. Per rimuovere un servizio e bloccare la connessione, basta rimuoverlo come sotto:
$ sudo firewall-cmd–remove-service http –permanent
$ sudo firewall-cmd–ricarichi
Ogni volta che apporti un cambio al firewall usando il firewall-cmd, assicurati di ricaricare tutte le impostazioni o altrimenti la modifica non avrà effetto. Per verificare la presenza di argomenti aggiuntivi, è possibile eseguire il comando firewall-cmd –help.
 Perché firewalld e firewall-cmd?
Puoi fare molto di più con Firewall-CMD, come definire i tuoi servizi, il blocco dell’ICMP e la designazione di fonti di traffico in arrivo ammissibili. Sebbene non sia eccessivamente suggerito per la sicurezza a livello aziendale, Firewall-CMD è ancora una soluzione eccellente e praticabile sia per gli utenti e le aziende quotidiani che richiedono un rapido grado di sicurezza. Se sei nuovo nella sicurezza di Linux, Firewall-CMD è un modo meraviglioso per iniziare con ipchains e iptables. Firewall-cmd ti consente di impostare rapidamente un firewall di base se conosci già ipchains. Inoltre, l’ambiente di runtime è prontamente modificabile. Non è necessario riavviare il demone o il servizio. È semplice per i servizi, i programmi e gli utenti modificare le impostazioni del firewall grazie all’interfaccia DIWALLD D-BUS. Ciò è utile per gli amministratori poiché consente test e valutazioni di runtime a causa della separazione del runtime e della configurazione permanente.
Pensieri finali
L’unica volta che hai bisogno di un firewall è se stai eseguendo una sorta di applicazione server sul tuo sistema per la maggior parte del tempo. In questo caso, un firewall limiterà le connessioni in arrivo a determinate porte, assicurandosi che possano interagire solo con l’applicazione del server corretta. Ancora una volta, non vi è alcun danno nel non avere un firewall attivato sulla macchina Linux. Tutto quello che stiamo dicendo è che dovresti pensare all’implementazione di un firewall usando il firewall-cmd per una maggiore sicurezza!