


Linux usa Mac o DAC?
Controllo degli accessi obbligatorio vs Controllo di accesso discrezionale: quale scegliere?
Riepilogo:
Il controllo dell’accesso è un aspetto cruciale della sicurezza informatica e è essenziale scegliere il giusto modello di controllo dell’accesso per la tua organizzazione. Questo articolo confronta due modelli popolari: controllo accesso obbligatorio (MAC) e controllo di accesso discrezionale (DAC). Vengono spiegate le differenze chiave tra i due modelli, insieme ai rispettivi vantaggi e limitazioni. Inoltre, vengono forniti suggerimenti di implementazione per aiutare le organizzazioni a prendere una decisione informata.
Domande:
1. Linux usa Mac o DAC?
Linux utilizza principalmente DAC (controllo di accesso discrezionale) come modello di controllo dell’accesso, sebbene siano disponibili distribuzioni Linux abilitate per Mac.
2. Quali sono le differenze chiave tra Mac e DAC?
La differenza principale è che in DAC, il proprietario di un oggetto determina quali soggetti possono accedervi, mentre in Mac, il sistema determina l’accesso in base alle etichette di sicurezza. Il DAC consente una maggiore libertà per gli utenti ma può comportare un sovraccarico amministrativo, mentre il Mac fornisce un controllo più rigoroso ed è considerato più sicuro.
3. Come funziona DAC?
In DAC, il proprietario di un oggetto specifica quali soggetti possono accedervi. Ad esempio, durante la creazione di un file, l’utente decide i privilegi di accesso per altri utenti. Il sistema operativo applica quindi queste autorizzazioni quando altri cercano di accedere al file.
4. Di cosa si basa Mac?
Mac si basa su etichette di sicurezza. Ai soggetti viene assegnato un livello di autorizzazione di sicurezza, mentre gli oggetti dati sono classificati con un livello di sicurezza. Il sistema utilizza queste etichette per valutare le richieste di accesso e garantisce che l’autorizzazione di un soggetto corrisponda alla classificazione dell’oggetto a cui si accede.
5. Quale modello è più sicuro?
Il Mac è generalmente considerato più sicuro a causa del suo controllo più severo e dell’uso di etichette di sicurezza. Impedisce agli utenti di accedere agli oggetti con classificazioni più elevate rispetto al loro livello di liquidazione, riducendo il rischio di accesso non autorizzato.
6. Quali sono i vantaggi del DAC?
DAC consente agli utenti più libertà nel controllare l’accesso agli oggetti. È più flessibile e non richiede una configurazione amministrativa estesa. Gli utenti possono facilmente condividere l’accesso con altri in base alla propria discrezione.
7. Quali sono i limiti di DAC?
Una limitazione del DAC è che si basa fortemente sugli utenti prendere decisioni corrette di controllo degli accessi. Ciò può comportare errori o errate configurazioni intenzionali che possono portare a violazioni dei dati. DAC manca anche della capacità di far rispettare le rigide politiche di sicurezza organizzate in un’organizzazione.
8. In che modo Mac migliora la sicurezza?
Mac migliora la sicurezza eliminando la discrezione degli utenti nelle decisioni di controllo degli accessi. Applica le rigide politiche basate su etichette di sicurezza e riduce il rischio di perdite di dati accidentali o intenzionali. Inoltre, Mac fornisce una traccia di audit chiara per le richieste di accesso e può essere gestito centralmente per un migliore controllo.
9. Quali sono alcuni potenziali casi d’uso per Mac?
Il MAC è comunemente usato in ambienti in cui è cruciale il controllo dell’accesso rigoroso, come le organizzazioni militari, governative o finanziarie. È adatto per scenari in cui la riservatezza dei dati è della massima importanza e in cui è necessario applicare politiche di sicurezza complete.
10. In che modo le organizzazioni possono decidere tra Mac e DAC?
Le organizzazioni dovrebbero considerare i loro requisiti di sicurezza specifici, la natura dei loro dati e la loro capacità di gestire il controllo degli accessi. Se la riservatezza dei dati è fondamentale e è necessario un controllo rigoroso, Mac potrebbe essere la scelta migliore. D’altra parte, se la flessibilità e la libertà dell’utente sono una priorità, DAC può essere sufficiente.
Risposte dettagliate:
1. Linux usa Mac o DAC?
Mentre Linux utilizza principalmente DAC (controllo di accesso discrezionale) come modello di controllo dell’accesso predefinito, sono disponibili distribuzioni Linux che implementano MAC (controllo di accesso obbligatorio). Queste distribuzioni, come Selinux e Apparmor, forniscono funzionalità di sicurezza migliorate implementando meccanismi MAC insieme al tradizionale modello DAC.
2. Quali sono le differenze chiave tra Mac e DAC?
La differenza chiave tra Mac e DAC sta in chi determina l’accesso agli oggetti. In DAC (controllo di accesso discrezionale), il proprietario di un oggetto specifica quali soggetti possono accedervi. Ciò consente una maggiore libertà e flessibilità dell’utente, ma può comportare potenziali rischi per la sicurezza se le autorizzazioni di accesso sono configurate e utilizzate in modo improprio. D’altra parte, in Mac (controllo di accesso obbligatorio), il sistema determina l’accesso in base alle etichette e alle politiche di sicurezza. Gli utenti non hanno la discrezione di concedere o modificare i diritti di accesso. Mac fornisce un controllo e sicurezza più rigorosi ma richiede più spese generali amministrative.
3. Come funziona DAC?
DAC (controllo di accesso discrezionale) funziona consentendo al proprietario di un oggetto di specificare le autorizzazioni di accesso per altri soggetti. Ad esempio, durante la creazione di un file, un utente può impostare le autorizzazioni di lettura, scrivere o eseguire autorizzazioni per utenti o gruppi specifici. Quando qualcuno cerca di accedere al file, il sistema operativo controlla se ha le autorizzazioni necessarie definite dal proprietario del file. Se le autorizzazioni corrispondono, viene concesso l’accesso; Altrimenti, viene negato.
4. Di cosa si basa Mac?
Mac (controllo degli accessi obbligatorio) si basa sul concetto di etichette di sicurezza. In questo modello, sia i soggetti (utenti) che gli oggetti (dati) sono assegnate etichette di sicurezza che indicano il loro livello di sensibilità o classificazione. Ai soggetti vengono assegnate autorizzazioni di sicurezza, mentre agli oggetti vengono assegnate classificazioni di sicurezza. Il sistema utilizza queste etichette per prendere decisioni di controllo degli accessi. Ad esempio, un soggetto con un gioco “segreto” può essere concesso l’accesso agli oggetti dati con una classificazione “top secret” ma non a quelli con una classificazione superiore.
5. Quale modello è più sicuro?
Mac (controllo degli accessi obbligatorio) è generalmente considerato più sicuro rispetto al DAC (controllo di accesso discrezionale). Il rigoroso controllo di Mac, basato su etichette e politiche di sicurezza, riduce il rischio di accesso non autorizzato o perdite di dati. Gli utenti non possono concedere se stessi o gli altri accedono oltre il loro livello di autorizzazione di sicurezza. Con DAC, c’è una maggiore dipendenza dagli utenti per prendere decisioni corrette di controllo degli accessi, che possono comportare errate configurazioni accidentali o intenzionali che compromettono la sicurezza.
6. Quali sono i vantaggi del DAC?
Uno dei principali vantaggi del DAC (controllo di accesso discrezionale) è la sua flessibilità e la libertà dell’utente nel controllare l’accesso agli oggetti. Gli utenti hanno la discrezione di concedere o revocare le autorizzazioni di accesso per i propri oggetti. Ciò consente una facile collaborazione e condivisione delle risorse senza fare affidamento sull’intervento amministrativo. DAC riduce anche le spese generali amministrative poiché gli utenti possono gestire le proprie impostazioni di controllo degli accessi.
7. Quali sono i limiti di DAC?
Nonostante i suoi vantaggi, DAC (controllo di accesso discrezionale) ha limiti che possono influire sulla sicurezza. Una limitazione è il potenziale per gli utenti di prendere decisioni di controllo degli accessi errate. Se un utente ha accidentalmente configurato le autorizzazioni o concede intenzionalmente un accesso eccessivo ad altri, i dati sensibili possono essere a rischio. Un’altra limitazione è la mancanza di controllo centralizzato e la capacità di applicare politiche di sicurezza coerenti all’interno di un’organizzazione. DAC si basa fortemente sulla discrezione degli utenti, il che può comportare pratiche di sicurezza incoerenti o inadeguate.
8. In che modo Mac migliora la sicurezza?
Mac (controllo degli accessi obbligatorio) migliora la sicurezza rimuovendo la discrezione degli utenti nelle decisioni di controllo degli accessi. Il sistema applica le rigide politiche basate su etichette e autorizzazioni di sicurezza. Ciò riduce il rischio di perdite di dati accidentali o intenzionali o accesso non autorizzato. Mac fornisce una chiara percorso di audit per le richieste di accesso e consente una gestione centralizzata delle politiche di sicurezza, garantendo un accesso coerente e controllato in tutta l’organizzazione.
9. Quali sono alcuni potenziali casi d’uso per Mac?
Mac (controllo degli accessi obbligatorio) è comunemente implementato in ambienti in cui è cruciale un controllo di accesso rigoroso. Ad esempio, le organizzazioni militari, le agenzie governative o le istituzioni finanziarie spesso richiedono a Mac per garantire la riservatezza e l’integrità delle informazioni classificate o sensibili. Qualsiasi organizzazione che si occupa di dati altamente sensibili o soggetta ai requisiti normativi può beneficiare della sicurezza avanzata fornita da MAC.
10. In che modo le organizzazioni possono decidere tra Mac e DAC?
Quando si decide tra MAC (controllo dell’accesso obbligatorio) e DAC (controllo di accesso discrezionale), le organizzazioni devono considerare i loro requisiti di sicurezza specifici e la natura dei loro dati. Se la riservatezza dei dati e il controllo rigoroso sono della massima importanza, Mac potrebbe essere la scelta preferita. Fornisce un livello di sicurezza più elevato limitando l’accesso in base a autorizzazioni di sicurezza e classificazioni. Tuttavia, se la flessibilità e la libertà dell’utente nella gestione del controllo degli accessi sono prioritarie, il DAC può essere sufficiente, specialmente negli ambienti in cui le spese generali amministrative devono essere ridotte al minimo.
Controllo degli accessi obbligatorio vs Controllo di accesso discrezionale: quale scegliere
Il controllo di accesso discrezionale è un modello abbastanza popolare perché consente molta libertà per gli utenti e non’t causare sovraccariche amministrative. Tuttavia, ha diverse limitazioni notevoli.
Linux usa Mac o DAC?
Quali sono le differenze chiave tra MAC (controllo dell’accesso obbligatorio) e DAC (controllo di accesso discrezionale)
In discrezionale controllo di accesso (DAC), il proprietario dell’oggetto specifica quali soggetti possono accedere all’oggetto. In Access Control (MAC) obbligatorio, il sistema (e non gli utenti) determina quali soggetti possono accedere agli oggetti dati specifici.
In discrezionale controllo di accesso (DAC), il proprietario dell’oggetto specifica quali soggetti possono accedere all’oggetto. Il controllo di accesso obbligatorio (MAC) si basa su etichette di classificazione (e non sugli utenti) per determinare quali soggetti possono accedere agli oggetti dati specifici.
Nel controllo di accesso discrezionale (DAC), il sistema (e non gli utenti) specifica quali soggetti possono accedere a oggetti dati specifici. In Access Control (MAC) obbligatorio, il proprietario dell’oggetto determina quali soggetti possono accedere all’oggetto.
Spiegazione
Domande e risposte molto confuse: si prega di rifare questa domanda, è abissale e richiesta di riparazione grammaticale in entrambe le risposte fornite.
Controllo di accesso discrezionale
In discrezionale controllo di accesso (DAC), il proprietario dell’oggetto specifica quali soggetti possono accedere all’oggetto. Questo modello è chiamato discrezionale perché il controllo dell’accesso si basa sulla discrezione del proprietario.
La maggior parte dei sistemi operativi come All Windows, Linux e Macintosh e la maggior parte dei sapori di UNIX sono basati su modelli DAC.
In questi sistemi operativi, quando si crea un file, decidi quali privilegi di accesso desideri dare ad altri utenti; Quando accedono al tuo file, il sistema operativo prenderà la decisione di controllo degli accessi in base ai privilegi di accesso che hai creato.
Controllo dell’accesso obbligatorio
Nel controllo obbligatorio di accesso (MAC), il sistema (e non gli utenti) specifica quali soggetti possono accedere a oggetti dati specifici.
Il modello Mac si basa su etichette di sicurezza. Ai soggetti viene dato un nulla osta di sicurezza (segreto, top secret, confidenziale, ecc.) e agli oggetti dati viene data una classificazione della sicurezza (segreto, top secret, confidenziale, ecc.). I dati di autorizzazione e classificazione sono archiviati nelle etichette di sicurezza, che sono legate ai soggetti e agli oggetti specifici.
Quando il sistema sta prendendo una decisione di controllo dell’accesso, cerca di abbinare l’autorizzazione del soggetto con la classificazione dell’oggetto. Ad esempio, se un utente ha un nulla osta di sicurezza di segreto e richiede un oggetto dati con una classificazione di sicurezza di top secret, all’utente verrà negato l’accesso perché il suo spazio è inferiore alla classificazione dell’oggetto.
EDIT: totalmente d’accordo, questa è una domanda molto confusa e deve essere rimossa o semplificata
Controllo degli accessi obbligatorio vs Controllo di accesso discrezionale: quale scegliere?
Il controllo degli accessi è una delle pratiche di sicurezza informatica più importanti. Attenta regolazione degli utenti’ I diritti di accesso aiutano a garantire dati sensibili e riduce la possibilità di un attacco di successo.
Tuttavia, scegliere un modello di controllo degli accessi rilevante per la tua organizzazione può essere complicato. In uno dei nostri post precedenti, abbiamo esaminato i modelli di controllo degli accessi basati su ruoli e basati su attributi. Questo articolo discute i casi d’uso per modelli di controllo degli accessi obbligatori e discrezionali. Mostriamo anche differenze tra il controllo di accesso discrezionale (DAC) e il controllo dell’accesso obbligatorio (MAC) per aiutarti a sceglierne uno rispetto all’altro. Infine, forniamo suggerimenti di implementazione.
Modelli di controllo degli accessi: perché sono importanti?
Controllo di accesso Regola quali utenti, applicazioni e dispositivi possono visualizzare, modificare, aggiungere ed eliminare le risorse in un’organizzazione’ambiente s. Il controllo dell’accesso è una delle pratiche chiave per proteggere i dati sensibili da furti, uso improprio, abusi e altre minacce. Esistono due livelli di controllo dell’accesso: fisico e logico.
Il controllo di accesso aiuta a mitigare sia le minacce interne e outsider. Quello’S perché regolamenti IT, leggi e standard – Nist, Hipaa, PCI DSS, E altri – Applicare le rigide misure di controllo dell’accesso fisico e logico. In questo articolo, discutiamo dei modelli di controllo dell’accesso logico.
Esistono diversi modelli di controllo di accesso logico, tra cui obbligatorio, discrezionale, basato sul ruolo, E basato su attributi. Il processo di scelta e distribuzione di uno di questi modelli sembra diverso per ciascuna organizzazione. La scelta del modello dipende da:
- La natura dei dati protetti
- Requisiti IT e standard del settore
- Il numero di dipendenti
- Il budget della sicurezza informatica
Permettere’S Scopri quando utilizzare modelli di controllo degli accessi obbligatori e discrezionali.
Cos’è il controllo dell’accesso obbligatorio?
Controllo dell’accesso obbligatorio (Mac) è un modello di controllo degli accessi in cui il sistema operativo fornisce agli utenti l’accesso in base a Riservatezza dei dati e livelli di autorizzazione dell’utente. In questo modello, l’accesso è concesso su un file bisogno di sapere Base: gli utenti devono dimostrare una necessità di informazioni prima di ottenere l’accesso.
Mac è anche chiamato un modello di controllo non discrezionale, il che significa che il controllo è’T guadagnato a discrezione dell’utente o del proprietario del file. Mac implementa Principi zero-trust con i suoi meccanismi di controllo.
MAC è considerato il più sicuro di tutti i modelli di controllo degli accessi. Le regole di accesso in questo modello sono definite manualmente dagli amministratori di sistema e rigorosamente applicate dal sistema operativo o dal kernel di sicurezza. Gli utenti regolari possono’T alterano gli attributi di sicurezza anche per i dati loro’ve creato.
Quali sono i principi di base di Mac?

- La massima privacy e riservatezza dell’organizzazione’le risorse s sono fondamentali. Nessuno ha privilegi predefiniti per accedere o modificare qualcuno’Dati S.
- Il provisioning di accesso viene amministrato centralmente.
- Ogni individuo e risorsa nel sistema ha etichette di sicurezza con la loro classificazione e categoria.
Con Mac, il processo di guadagno dell’accesso sembra così:
- L’amministratore configura le politiche di accesso e definisce gli attributi di sicurezza: livelli di riservatezza, autorizzazioni per l’accesso a diversi progetti e tipi di risorse.
- L’amministratore assegna ciascun soggetto (utente o risorsa che accede ai dati) e oggetto (file, database, porta, ecc.) un insieme di attributi.
- Quando un soggetto tenta di accedere a un oggetto, il sistema operativo esamina l’argomento’s di sicurezza attributi e decide se l’accesso può essere concesso.
- Per ottenere l’accesso all’oggetto, l’utente fornisce le proprie credenziali.
Oltre a verificare la riservatezza e i livelli di autorizzazione (corrispondenza di classificazione Tra soggetto e oggetto), i sistemi operativi prestano attenzione a corrispondenze di categoria tra soggetto e oggetto. Avere un “segretissimo” la classificazione non lo fa’t fornire automaticamente a un utente l’accesso completo a un file se non sono’t un membro della categoria richiesta per l’oggetto.
Permettere’s Dai un’occhiata all’esempio dell’implementazione obbligatoria del controllo degli accessi. Supponiamo che un’organizzazione possieda dati che hanno il “segretissimo” Livello di riservatezza e “Progetto di ingegneria” Etichetta di sicurezza. Esso’s disponibile per un set di utenti che hanno entrambi “segretissimo” Autorizzazione (classificazione) e autorizzazione ai documenti di ingegneria (categoria). Tali utenti possono anche accedere a informazioni che richiedono un livello inferiore di autorizzazione. Ma i dipendenti con livelli più bassi di autorizzazione o nessun diritto di accedere ai documenti ingegneristici possono’t Accedere tali informazioni.
Mac offre molti vantaggi a un sistema di sicurezza informatica. Ma ha diversi svantaggi da considerare. Permettere’S Osserva gli svantaggi e i vantaggi del controllo dell’accesso obbligatorio.

- Alto livello di protezione dei dati – Un amministratore definisce l’accesso agli oggetti e gli utenti possono’t alterare quell’accesso.
- Granularità – Un amministratore imposta manualmente i diritti di accesso dell’utente e i parametri di accesso agli oggetti.
- Immunità agli attacchi di cavallo di Troia – Gli utenti possono’t Declassificare i dati o condividere l’accesso a dati classificati.
- Meno errori -Politiche rigorose e costantemente controllate aiutano a ridurre gli errori di sistema che portano a utenti troppo privilegiati.
- Divisione rigorosa – Gli amministratori dividono gli utenti in sottoinsiemi e limitano l’esposizione alle risorse per questi sottoinsiemi utilizzando gli attributi di sicurezza.

- Manutenibilità – La configurazione manuale dei livelli di sicurezza e delle autorizzazioni richiede una costante attenzione da parte degli amministratori.
- Scalabilità – Mac lo fa’t scale automaticamente. Nuovi utenti e pezzi di dati richiedono aggiornamenti costanti in oggetti e configurazioni dell’account.
- Interferenza con il lavoro degli utenti – Gli utenti devono richiedere l’accesso a ciascun nuovo pezzo di dati; loro possono’T configura i parametri di accesso per i propri dati.
Quando usare Mac
Questo modello di controllo degli accessi è utilizzato principalmente dalle organizzazioni governative, dai militari e dalle forze dell’ordine. Il Mac è usato dal Governo degli Stati Uniti per garantire informazioni classificate e per supportare Sicurezza multilivello politiche e applicazioni. Per una migliore protezione dei dati e conformità nel settore assicurativo E la sfera bancaria, le organizzazioni utilizzano Mac per controllare l’accesso ai dati dell’account cliente. Questo modello di controllo dell’accesso non discrezionale può anche proteggere l’accesso a un database, in cui procedure, tabelle, viste e altri elementi saranno gli oggetti.
Esso’s ragionevole utilizzare Mac nelle organizzazioni che apprezzano la sicurezza dei dati più della flessibilità operativa e dei costi. L’implementazione di Mac in un’organizzazione privata è raro a causa della complessità e dell’inflessibilità di tale sistema.
Un modello MAC puro fornisce un livello di sicurezza elevato e granulare. D’altra parte,’è difficile da creare e mantenere. Quello’S perché’s comune per combinare Mac con altri modelli di controllo dell’accesso.
Ad esempio, combinandolo con il modello basato sul ruolo accelera la configurazione dei profili utente. Invece di definire i diritti di accesso per ciascun utente, un amministratore può creare ruoli utente. Ogni organizzazione ha utenti con ruoli simili e diritti di accesso: dipendenti con la stessa posizione di lavoro, fornitori di terze parti, ecc. Un amministratore può configurare ruoli per questi gruppi invece di configurare i singoli profili utente da zero.
Un’altra combinazione popolare è Mac e il modello di controllo di accesso discrezionale o DAC. Il Mac può essere utilizzato per garantire dati sensibili, mentre DAC consente ai colleghi di condividere informazioni all’interno di un file system aziendale.
Cos’è il controllo di accesso discrezionale?
Controllo di accesso discrezionale è un Modello di controllo dell’accesso basato sull’identità che fornisce agli utenti una certa quantità di controllo sui propri dati. I proprietari di dati (creatori di documenti o qualsiasi utenti autorizzati a controllare i dati) possono definire le autorizzazioni di accesso per utenti o gruppi di utenti specifici. In altre parole, a chi dare accesso e quali privilegi di concedere sono decisi al proprietario delle risorse’discrezione.
Le autorizzazioni di accesso per ciascun pezzo di dati sono archiviate in un Elenco di controllo degli accessi (ACL). Un amministratore crea questo elenco quando un utente concede l’accesso a qualcuno. L’elenco può essere generato automaticamente. Un ACL include utenti e gruppi che possono accedere ai dati e ai livelli di accesso che hanno. Un amministratore di sistema può anche applicare un ACL. In questo caso, l’ACL funge da politica di sicurezza e gli utenti regolari possono’T modificare o superarlo.
Quali sono i principi di base del DAC?
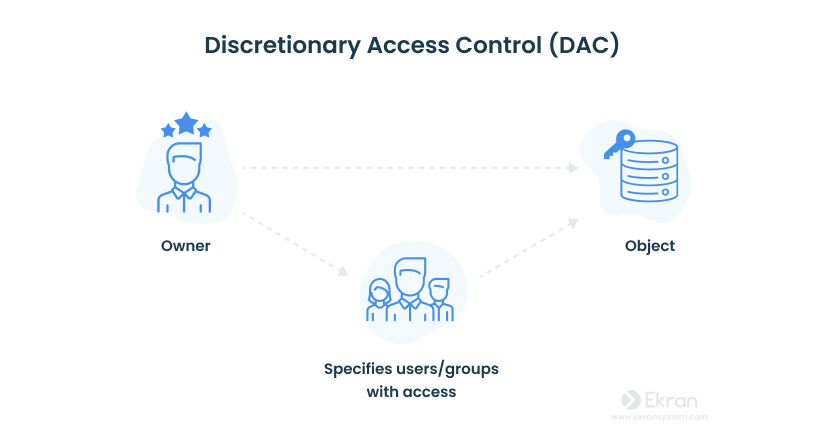
- Le caratteristiche dell’oggetto (dimensione, nome, percorso di directory) sono invisibili agli utenti che non sono’t autorizzato.
- Diversi tentativi di accesso non riusciti applicano l’autenticazione multi-fattore aggiuntiva o negano l’accesso.
- Gli utenti possono trasferire la proprietà dell’oggetto ad altri utenti. Inoltre, il proprietario determina il tipo di accesso di altri utenti. Sulla base di questi privilegi di accesso, il sistema operativo decide se concedere l’accesso a un file.
Ottenere l’accesso a un file nel modello DAC funziona in questo modo:
- L’utente 1 crea un file e diventa proprietario o ottiene i diritti di accesso a un file esistente.
- L’utente 2 richiede l’accesso a questo file. Forniscono le loro credenziali: nome utente, password o qualcos’altro.
- L’utente 1 concede l’accesso a propria discrezione. Tuttavia, l’utente 1 può’T concedere i diritti di accesso che superano i propri. Ad esempio, se l’utente 1 può leggere solo un documento, può’t Consenti all’utente 2 di modificarlo.
- Se ci’S nessuna contraddizione tra l’ACL creato da un amministratore e la decisione presa dall’utente 1, è concesso l’accesso.
Il controllo di accesso discrezionale è un modello abbastanza popolare perché consente molta libertà per gli utenti e non’t causare sovraccariche amministrative. Tuttavia, ha diverse limitazioni notevoli.
Pro e contro di DAC
- Facile da usare – Gli utenti possono gestire i propri dati e accedere rapidamente ai dati di altri utenti.
- Flessibile – Gli utenti possono configurare i parametri di accesso ai dati senza amministratori.
- Facile da mantenere – L’aggiunta di nuovi oggetti e utenti non lo fa’T richiede molto tempo per l’amministratore.
- Granulare – Gli utenti possono configurare i parametri di accesso per ogni pezzo di dati.
- Basso livello di protezione dei dati – DAC può’t garantire una sicurezza affidabile perché gli utenti possono condividere i propri dati, tuttavia.
- Oscura gestione dell’accesso – Là’S nessuna gestione di accesso centralizzato, quindi per scoprire i parametri di accesso, è necessario controllare ogni ACL.
- Overlay di privilegi degli utenti– Un conflitto di autorizzazioni può verificarsi con gli utenti di più gruppi di lavoro nidificati.
Quando usare DAC
DAC dovrebbe’T essere utilizzato da organizzazioni che funzionano con dati estremamente sensibili (medico, finanziario, militare, ecc.) Per diverse ragioni:
- Se l’utente 1 condivide i diritti di accesso con l’utente 2, lì’S nessuna garanzia che l’utente 2 abbia bisogno di questo accesso al lavoro, vinto’t rubare o dati corrotti e ha vinto’T concedere l’accesso a un utente dannoso.
- Esso’S impossibile controllare i flussi di informazioni all’interno della rete.
- Esso’è impossibile applicare i principi del minor privilegio, devono conoscere e la separazione dei doveri.
Allo stesso tempo, il DAC è una buona scelta per le piccole imprese con personale IT limitato e budget per la sicurezza informatica. Consente di condividere informazioni e garantisce il corretto funzionamento dell’azienda. Questo approccio, se applicato in un’organizzazione con 10-20 dipendenti, manca della complessità e delle sfide di supervisione associate all’uso del DAC nelle organizzazioni con centinaia o migliaia di dipendenti.
Differenze tra DAC e Mac: tabella di confronto
Permettere’s Revisione le caratteristiche chiave di questi due modelli – controllo di accesso obbligatorio rispetto al controllo di accesso discrezionale – e vedere le differenze tra Mac e DAC.
| Caratteristica | MAC | DAC |
| Access Control imposto da | Amministratori e sistema operativo | Amministratori e utenti |
| Forma della politica di controllo degli accessi | Livelli di riservatezza e autorizzazioni | Elenchi di controllo dell’accesso con identità utente |
| Flessibilità |  |  |
| Scalabilità | | |
| Semplicità | | |
| Manutenzione | Difficile | Facile |
| Costo di implementazione | Alto | Basso |
| Granularità | Alto (gli amministratori regolano le autorizzazioni per ciascun utente e oggetto manualmente) | Alto (gli utenti possono assegnare i diritti di accesso per qualsiasi altro utente o gruppo) |
| Facile da usare | | |
| Livello di sicurezza | Alto | Basso |
| Utile per | Governo, militari, forze dell’ordine | Aziende di piccole e medie dimensioni |
| Utenti fidati | Solo amministratori | Tutti gli utenti |
| Basale per ottenere decisioni di accesso | Compiti e oggetti che hanno i propri ID | Proprietà e ID utenti |
Questo confronto di controllo dell’accesso obbligatorio vs discrezionale mostra che loro’Re Modelli di controllo degli accessi molto diversi, adatti a diversi tipi di organizzazioni. DAC funziona bene per le organizzazioni che richiedono flessibilità e flussi di lavoro intuitivi. D’altra parte, MAC è più adatto alle organizzazioni che funzionano con dati altamente sensibili.
Implementa una gestione di accesso robusto e flessibile con il sistema Ekran
Esistono molte organizzazioni che richiedono elementi sia di controllo di accesso discrezionale che di modelli di controllo dell’accesso obbligatorio. La flessibilità, la scalabilità e la semplicità del DAC sono importanti per creare un flusso di lavoro semplice e ininterrotto. Allo stesso tempo, le organizzazioni potrebbero aver bisogno dell’alto livello di sicurezza e granularità offerti dal modello MAC.
Queste caratteristiche sono cruciali per la tua organizzazione? Sistema Ekran’La funzionalità di gestione degli accessi può aiutarti a ottenere il meglio di Mac e DAC con una piattaforma all-in-one. Offriamo una vasta gamma di possibilità di controllo degli accessi:
- Gestione dell’identità – L’autenticazione e l’autorizzazione automatizzate per l’utente confermano le identità per ridurre i rischi di accesso non autorizzato o dannoso.
- Autenticazione a più fattori – Conferma gli utenti’ Identità controllandoli doppiamente usando vari fattori (conoscenza, eredità, possesso) per fermare gli intrusi e fornire un ulteriore livello di controllo degli accessi.
- Autenticazione secondaria – Conferma ogni utente’S Identità per account condivisi richiedendo credenziali personali.
- Password e gestione segreta -password una tantum automatizzate, creazione di credenziali e rotazione regolare semplificare il proprio amministratore’s lavoro, poiché ci sono meno procedure manuali. Inoltre, riduce la possibilità di errori dell’utente senza che non è necessario ricordare o scrivere le password.
- Gestione degli accessi privilegiati – Un solido controllo sui privilegi degli utenti e il monitoraggio delle sessioni degli utenti ti aiutano a garantire le manipolazioni con i dati più importanti della tua organizzazione.
- Richiedere il flusso di lavoro di approvazione – Un modo sicuro per controllare tutti gli utenti’ Richieste di accesso quando l’amministratore vede e controlla tutti i tentativi di accesso.
Conclusione
Dopo aver confrontato i due approcci e aver compreso le differenze tra DAC e Mac, vediamo che loro’re due modelli opposti di controllo degli accessi. Il Mac è controllato dagli amministratori e richiede molto tempo e sforzi per mantenere, ma fornisce un alto livello di sicurezza. Il DAC è molto più facile da implementare e mantenere, poiché gli utenti possono gestire l’accesso ai dati di loro possesso. Tuttavia, DAC è’T abbastanza buono per proteggere i record sensibili.
Con il sistema Ekran, è possibile combinare i vantaggi di entrambi questi modelli di controllo degli accessi. Inoltre, Ekran può applicare un modello di controllo dell’accesso basato sul ruolo, che trova un equilibrio tra sicurezza e gestibilità.
Richiedere prezzi per il sistema Ekran’S Funzionalità di gestione degli accessi per semplificare e proteggere il controllo dell’accesso.
Linux usa Mac o DAC?

Migliora le tue capacità di programmazione con la pratica
A-143, 9 ° piano, torre corporativa sovrana, settore-136, Noida, Uttar Pradesh-201305
- Informatica
- Note di gate CS
- Sistemi operativi
- Rete di computer
- Sistema di gestione del database
- Ingegneria software
- Design logico digitale
- Ingegneria matematica
- Pitone
- Esempi di programmazione di Python
- Tutorial Django
- Progetti Python
- Python Tkinter
- Tutorial di OpenCv Python
- Domanda di intervista di Python
- Data Science & ML
- Scienza dei dati con Python
- Scienza dei dati per principianti
- Tutorial di apprendimento automatico
- Matematica per l’apprendimento automatico
- Tutorial di Pandas
- Tutorial numpy
- Tutorial NLP
- Tutorial di apprendimento profondo
- Devops
- Idiota
- AWS
- Docker
- Kubernetes
- Azzurro
- GCP
- Programmazione competitiva
- Top DSA per CP
- Top 50 problemi degli alberi
- Proppi 50 problemi grafici
- Top 50 problemi di array
- I 50 migliori problemi di stringa
- Top 50 DP Problems
- Top 15 siti Web per CP
- Sistema di design
- Cos’è la progettazione del sistema
- SD monolitico e distribuito
- Scalabilità in SD
- Database in SD
- Design di alto livello o HLD
- Design di basso livello o LLD
- Le migliori domande di intervista SD
- Angolo di intervista
- Preparazione dell’azienda
- Preparazione per SDE
- Angolo di intervista dell’azienda
- Intervista esperta
- Intervista di stage
- Programmazione competitiva
- Attitudine
- Scuola GFG
- Note CBSE per la classe 8
- Note CBSE per la classe 9
- Note CBSE per la classe 10
- Note CBSE per la classe 11
- Note CBSE per la classe 12
- Grammatica inglese
- Commercio
- Contabilità
- Studi di settore economico
- Microeconomia
- Macroeconomia
- Statistiche per l’economia
- Sviluppo economico indiano
- UPSC
- Note politiche
- Note geografiche
- Note di storia
- Note scientifiche e tecnologiche
- Note di economia
- Argomenti importanti in etica
- Documenti dell’anno precedente UPSC
- SSC/ Banking
- SSC CGL Syllabus
- SBI PO Syllabus
- SILKUS SILKUS SBI
- Syllabus IBPS PO
- Syllabus IBPS Clerk
- Domande di attitudine
- SSC CGL Practice Papers
- Scrivi e guadagna
- Scrivi un articolo
- Migliora un articolo
- Scegli argomenti da scrivere
- Scrivi esperienza di intervista
- Tirocini
- Stage video
Usiamo i cookie per assicurarci di avere la migliore esperienza di navigazione sul nostro sito Web. Utilizzando il nostro sito, riconosci di aver letto e compreso il nostro Gestione dei Cookie E politica sulla riservatezza Fatto !
Miglioramento
Questo articolo viene migliorato da un altro utente in questo momento. Puoi suggerire le modifiche per ora e sarà ai sensi dell’articolo’S Scheda di discussione.
Sarai avvisato via e -mail una volta che l’articolo sarà disponibile per il miglioramento. Grazie per il vostro prezioso feedback!
4.2. Selinux e controllo accesso obbligatorio (Mac)
Linux potenziato dalla sicurezza (Selinux) è un’implementazione di Mac nel kernel Linux, controllando le operazioni consentite dopo che vengono controllati i controlli di accesso discrezionale standard (DAC). Selinux può applicare una politica di sicurezza ampiabile per l’utente sull’esecuzione di processi e le loro azioni, inclusi i tentativi di accedere agli oggetti del file system. Abilitato per impostazione predefinita in Red Hat Enterprise Linux, Selinux limita l’ambito di potenziali danni che possono derivare dallo sfruttamento delle vulnerabilità nelle applicazioni e nei servizi di sistema, come l’hypervisor.
SVIRT si integra con Libvirt, un livello di astrazione di gestione della virtualizzazione, per fornire un framework MAC per le macchine virtuali. Questa architettura consente a tutte le piattaforme di virtualizzazione supportate da Libvirt e tutte le implementazioni MAC supportate da SVIRT per interoperarsi.