


Malware Microsoft Edge Block?
Riepilogo
Microsoft Edge ha introdotto una modalità di sicurezza migliorata che applica controlli di sicurezza più severi quando gli utenti visitano siti Web non familiari. Questa modalità mitiga le vulnerabilità relative alla memoria e attiva ulteriori protezioni del sistema operativo per il browser, rendendo più difficile per i siti dannosi sfruttare le vulnerabilità. A differenza dei browser rivali Chrome e Firefox, Edge offre questa caratteristica unica che può essere abilitata in tre modalità: base, bilanciata e rigorosa. Microsoft Edge ha anche sovraperformato Google Chrome e Mozilla Firefox nel bloccare il phishing e gli attacchi di malware socialmente ingegnerizzati, proteggendo efficacemente gli utenti dal download di codice dannoso.
Punti chiave
1. Microsoft Edge introduce una modalità di sicurezza migliorata per siti Web non familiari.
2. La modalità mitiga le vulnerabilità relative alla memoria disabilitando la compilation jit jit jit.
3. Ulteriori protezioni del sistema operativo, come la protezione dello stack a proposito di codice arbitrario e la protezione dello stack forzata, sono attivate in modalità di sicurezza avanzata.
4. Microsoft Edge offre una “ricca esperienza di navigazione utilizzando potenti tecnologie come JavaScript”, ma riconosce l’aumento del rischio di visitare siti dannosi.
5. La caratteristica manca di controparti equivalenti in Chrome e Firefox.
6. Il browser Safari di Apple ha recentemente introdotto la modalità di blocco per proteggere gli utenti mirati dagli attacchi informatici.
7. Il team di sicurezza di Microsoft Edge ha condotto esperimenti di analisi sulla nuova funzionalità.
8. La modalità di sicurezza migliorata è stata implementata nella versione 104 Microsoft Edge.
9. Sono disponibili tre modalità: base, equilibrata e rigorosa, ciascuna con diversi livelli di sicurezza e requisiti di configurazione dell’utente.
10. Gli utenti possono creare eccezioni per i siti Web di fiducia e gli amministratori aziendali possono creare elenchi di autorizzazioni e negare.
11. I siti WebAssembly (WASM) non sono attualmente supportati dalla funzionalità.
12. Un banner di sicurezza aggiunto appare nella barra di navigazione URL quando viene attivata la modalità di sicurezza migliorata.
13. Microsoft Edge ha bloccato una percentuale più elevata di attacchi di malware di phishing e socialmente ingegnosi rispetto a Chrome e Firefox.
14. Edge ha bloccato automaticamente il 92% di tutti i tentativi di phishing delle credenziali in browser e il 100% di tutti gli attacchi SEM.
15. NSS Labs ha costantemente classificato i browser Microsoft in modo elevato nelle valutazioni del blocco dei malware.
Domande e risposte
- Qual è lo scopo della modalità di sicurezza migliorata di Microsoft in Edge?
La modalità di sicurezza avanzata mira ad applicare controlli di sicurezza più severi quando gli utenti visitano siti Web non familiari, mitigando le vulnerabilità relative alla memoria e attivando ulteriori protezioni del sistema operativo. - In che modo la modalità di sicurezza migliorata in Microsoft Edge protegge da siti dannosi?
La modalità di sicurezza avanzata rende più difficile per i siti dannosi sfruttare le vulnerabilità non patching disabilitando la compilation JIT JavaScript. Attiva inoltre ulteriori protezioni del sistema operativo come la protezione arbitraria del codice e la protezione dello stack ad applicazione hardware. - Quali sono le tre modalità disponibili in modalità di sicurezza avanzata?
Le tre modalità disponibili sono basilari, equilibrate e rigide. La modalità di base fornisce una maggiore protezione della sicurezza a siti meno visitati preservando l’esperienza utente per siti popolari. La modalità bilanciata si adatta in base al comportamento dell’utente e alla comprensione del rischio da parte di Microsoft. La modalità rigorosa applica garanzie migliorate universalmente contro tutti i siti. - Gli utenti possono creare eccezioni per siti Web di fiducia?
Sì, gli utenti possono creare eccezioni per siti Web di fiducia in tutte e tre le modalità. Gli amministratori aziendali hanno anche la possibilità di creare elenchi di consentire e negare. - Sono siti WebAssembly (WASM) supportati dalla modalità di sicurezza avanzata?
Attualmente, i siti WebAssembly (WASM) non sono supportati dalla funzionalità. Tuttavia, gli utenti possono aggiungere siti che richiedono WASM all’elenco dei siti di eccezione. - Cosa indica il banner di sicurezza aggiunto in Microsoft Edge?
Quando la modalità di sicurezza migliorata viene attivata per un determinato sito, nella barra di navigazione URL viene visualizzato un banner di sicurezza aggiunti. - In che modo Microsoft Edge ha funzionato nel bloccare il phishing e gli attacchi di malware socialmente ingegnerizzati rispetto a Chrome e Firefox?
Microsoft Edge ha sovraperformato Chrome e Firefox nel bloccare tali attacchi. Edge ha bloccato automaticamente il 92% di tutti i tentativi di phishing delle credenziali in browser e il 100% di tutti gli attacchi SEM, mentre Chrome e Firefox avevano percentuali inferiori di blocco riuscito. - Quali sono alcune tattiche utilizzate dagli aggressori di malware socialmente ingegnosi (SEM)?
Gli aggressori SEM usano tattiche come collegamenti da piattaforme di social media come Facebook e Twitter, nonché notifiche fasulle in infezioni da computer o altri problemi. Il loro obiettivo è quello di indurre gli utenti a scaricare il codice dannoso. - È il successo di Microsoft Edge nel bloccare gli attacchi di malware uno sviluppo recente?
No, i browser Microsoft, incluso il predecessore di Edge Internet Explorer, hanno costantemente eseguito bene nelle valutazioni di blocco dei malware condotte da NSS Labs. Questo recente successo si allinea ai risultati passati. - Quale browser mancava di funzionalità equivalenti alla modalità di sicurezza migliorata di Microsoft Edge?
Sia Chrome che Firefox mancano di funzionalità equivalenti alla modalità di sicurezza migliorata di Microsoft Edge. Mentre alcune configurazioni possono disabilitare alcune funzionalità in questi browser, non offrono lo stesso livello di sicurezza avanzata per siti non familiari.
Il servizio di sniffing antimalware di Microsoft alimenta il punto in alto nei test di blocco del browser
In tutte e tre le modalità, gli utenti possono creare eccezioni per i siti Web di fiducia, con gli amministratori aziendali in grado di creare ‘permettere’ E ‘negare’ elenchi.
Microsoft Edge approfondisce le difese contro siti Web dannosi con modalità di sicurezza avanzata

Microsoft ha introdotto una funzione opzionale sul suo browser Edge che applica controlli di sicurezza più rigorosi quando gli utenti visitano siti Web non familiari.
La modalità di sicurezza migliorata mitiga le vulnerabilità relative alla memoria disabilitando la compilation javascript just-in-time (JIT), attivando ulteriori protezioni del sistema operativo per il browser come la protezione arbitraria del codice e la protezione dello stack con forza hardware, secondo Microsoft.
Ha detto che queste modifiche forniscono “Difesa in profondità” Rendendo più difficile per i siti dannosi sfruttare le vulnerabilità senza patch per scrivere al codice eseguibile in memoria.
Microsoft ha affermato che la fornitura di a “Ricca esperienza di navigazione utilizzando potenti tecnologie come JavaScript” Aumenta i rischi di visitare siti dannosi. “Con una modalità di sicurezza avanzata, Microsoft Edge aiuta a ridurre il rischio di un attacco applicando automaticamente impostazioni di sicurezza più conservative su siti non familiari e adattamenti nel tempo mentre continui a sfogliare,” disse Redmond.
Prima del suo genere
I browser rivali Chrome e Firefox attualmente mancano di caratteristiche equivalenti, sebbene possano essere configurate per disabilitare funzionalità come JIT.
Per quanto riguarda Safari, Apple ha recentemente annunciato una nuova funzionalità di sicurezza volta a difendere gli utenti a rischio di attacchi informatici altamente mirati che disabilitano anche JIT e altre tecnologie Web complesse, a meno che l’utente non escluda un sito affidabile. Chiamata modalità Lockdown, questa funzione è progettata per proteggere giornalisti, politici e attivisti per i diritti umani da Spyware.
Il team di sicurezza di Microsoft Edge ha pubblicato l’analisi dei risultati delle sue sperimentazioni con la nuova funzionalità nell’agosto 2021 e febbraio 2022.
La funzione è stata implementata nella versione 104 Microsoft Edge, che è stata rilasciata il 5 agosto.
Tre livelli di sicurezza
La nuova funzionalità, disattivata per impostazione predefinita, può essere abilitata come una delle tre modalità.
Nel suo ‘di base’ – e consigliato – Configurazione, la funzione si applica “Aggiunta protezione della sicurezza ai siti meno visitati”, Ma “preserva l’esperienza utente per i siti più popolari sul Web”, spiegato Microsoft.
La modalità di base non si adatta in base al comportamento dell’utente. Al contrario, ‘equilibrato’ modalità “si basa sull’utente’comportamento s su un determinato dispositivo e Microsoft’La comprensione del rischio sul Web per fornire siti che gli utenti hanno maggiori probabilità di utilizzare e fidarsi del pieno accesso alla piattaforma Web, limitando al contempo quali siti nuovi e non familiari possono fare”.
Finalmente il ‘rigoroso’ L’impostazione applica salvaguardie migliorate universalmente contro tutti i siti. È n’T consigliato per la maggior parte degli utenti finali a causa della configurazione aggiuntiva richiesta per gli utenti “Per completare i loro compiti normali”.
In tutte e tre le modalità, gli utenti possono creare eccezioni per i siti Web di fiducia, con gli amministratori aziendali in grado di creare ‘permettere’ E ‘negare’ elenchi.
I siti che utilizzano WebAssembly (WASM), un formato di istruzione binaria per le macchine virtuali basate su Stack, non sono attualmente supportati dalla funzionalità. I siti che necessitano di WASM possono essere aggiunti all’elenco dei siti di eccezione.
UN ‘Aggiunta sicurezza’ Banner appare nella barra di navigazione URL quando viene attivata la modalità di sicurezza migliorata per un determinato sito.
Il servizio di sniffing antimalware di Microsoft alimenta i test di blocco del browser
Il browser Edge di Microsoft, il valore predefinito in Windows 10, ha bloccato una percentuale più elevata di attacchi di malware (SEM) (SEM) di phishing e Firefox di Google, ha detto una società di test di sicurezza del Texas venerdì.
Secondo NSS Labs di Austin, Tex., Edge ha bloccato automaticamente il 92% di tutti i tentativi di phishing delle credenziali in browser e ha ostacolato il 100% di tutti gli attacchi SEM. Quest’ultimo comprendeva una vasta gamma di attacchi, ma la loro caratteristica comune era che cercavano di indurre gli utenti a scaricare il codice dannoso. Le tattiche che gli aggressori SEM distribuiscono includono collegamenti dai social media, come Facebook e Twitter, e le notifiche del browser fasullo di infezioni da computer o altri problemi.
Edge ha superato Chrome e Firefox con margini decisivi. Ad esempio, Chrome ha bloccato il 74% di tutti gli attacchi di phishing e l’88% degli attacchi SEM. Nel frattempo, Firefox è arrivato terzo in entrambi i test, fermando solo il 61% degli attacchi di phishing e il 70% di tutti i tentativi SEM.
I risultati non sono stati sorprendenti per chiunque abbia seguito i test di NSS nel corso degli anni: l’azienda ha regolarmente assegnato i browser Microsoft, in particolare il venerabile Internet Explorer (IE), i punti migliori nelle sue valutazioni di blocco dei malware.
Le valutazioni di NSS erano di vari servizi basati su cloud che i produttori del browser hanno richiesto, non le applicazioni stesse. I servizi sono reputazionali a root. Strisciano in Internet e, come fanno, assegnano siti alle liste bianche o nere a seconda che il contenuto sia giudicato dannoso o sospetto. In alternativa, i servizi lanciano un punteggio numerico. I browser richiedono quindi i dati dai servizi in quanto sono indirizzati a URL specifici e – in base alla risposta – bloccano il browser di raggiungere la destinazione prevista, avvertire l’utente che il sito può essere ombroso o consentire al browser di visualizzare il sito come proprietario previsto.
NSS ha quasi sempre dato i servizi di Microsoft, una combinazione dello scanner/filtro URL SmartScreen e del servizio di reputazione dell’applicazione, i punteggi più alti. Il servizio rivale di Google, soprannominato “Safe Navigation”, si è classificato secondo, a volte un secondo molto distante. Sia Firefox di Chrome che Mozilla si basano sull’API di navigazione sicura (interfaccia per il programma di applicazioni), ma storicamente, l’implementazione di Mozilla ha funzionato male rispetto a quello di Google. Nessun shock: Google ha creato l’API.
Edge ha anche ottenuto il primo premio per bloccare gli attacchi dall’inizio. Nel test di attacco SEM di NSS, ad esempio, il browser Microsoft ha fermato quasi ogni tentativo dai primi momenti che è stato rilevato un nuovo attacco. Chrome e Firefox, d’altra parte, hanno fermato il 75% e il 54% degli attacchi nuovi di zecca, rispettivamente. Più di una settimana, Chrome e Firefox hanno migliorato i loro punteggi di blocco, sebbene nessuno dei due ha raggiunto l’impressionante 99 di Edge.8%.
Ma i punteggi dei test come questi non hanno aiutato a far crescere la sua quota del mercato del browser o ha mantenuto il suo antenato IE da un disastroso declino negli ultimi due anni. Durante settembre, Edge è stato gestito solo con il 5% di tutti i personal computer; Di quelli alimentati da Windows 10, l’unico supporto OS Edge, il browser ha funzionato solo sul 17% di quel sottoinsieme PC. Dalla metà 2015, quando Windows 10 e Edge sono stati lanciati, la parte del secondo del primo è continuata a cadere.
In effetti, la classifica di settembre è stata la più bassa di EDGE di sempre. Nel frattempo, la quota utente di Chrome di settembre di tutti i personal computer era del 60%, secondo le applicazioni nette della società di analisi; Firefox era al 13%.
NSS ha anche misurato l’abilità anti-phishing di Chrome OS e Windows 10 S, che si basano, a loro volta, su Chrome e Edge e hanno trovato: “Non sono state osservate differenze significative tra il browser Edge in esecuzione su Windows 10 o Windows 10 S e tra il browser Chrome in esecuzione su Windows 10 e Chrome [OS].”
I risultati dell’azienda di test sono stati ottenuti mediante monitoraggio continuo dei personal computer di Windows 10 che eseguono il bordo, Chrome o Firefox tra agosto. 23 e settembre. 12.

- Browser
- finestre
- Applicazioni aziendali
- Sicurezza
- Microsoft Edge
- Piccolo e medio business
Copyright © 2017 IDG Communications, Inc.
Malvertiting on Microsoft Edge’s News Feed spinge le truffe di supporto tecnico
Abbiamo scoperto una campagna sulla home page di Microsoft Edge in cui gli annunci dannosi stanno attirando le vittime in truffe di supporto tecnico.
Mentre Google Chrome domina ancora come il browser superiore, Microsoft Edge, che si basa sul codice sorgente di Chromium, sta gradualmente guadagnando più utenti. Forse ancora più importante, è il browser predefinito sulla piattaforma Microsoft Windows e come tali alcuni segmenti della sua base di utenti sono di particolare interesse per i truffatori. Abbiamo monitorato e osservato una campagna di malvertini sul feed di notizie Microsoft Edge utilizzato per reindirizzare le vittime alle pagine di truffa di supporto tecnico. Lo schema è semplice e si basa su attori delle minacce che inseriscono le loro pubblicità sulla home page di Edge e cercano di attirare gli utenti con storie scioccanti o bizzarre. In questo post sul blog, aumentiamo la consapevolezza ed esponiamo questa operazione di truffa che è andata avanti per almeno due mesi.
Panoramica

Microsoft Edge News Feed è una raccolta di miniature che si alternano tra contenuti di notizie, aggiornamenti del traffico e pubblicità. Abbiamo identificato diversi annunci dannosi e reindirizza gli utenti non accelerati alle truffe di supporto tecnico. Il flusso di reindirizzamento può essere riassunto nel diagramma seguente:
Dettagli tecnici
Quando un utente fa clic su uno degli annunci dannosi, viene effettuata una richiesta alla rete di annunci Taboola tramite un’API (API.Taboola.com) per onorare il clic sul banner pubblicitario. Il server risponderà con l’URL successivo da caricare, con il formato folling:
documento.posizione.Sostituisci ('https: \/\/[dominio Scammer] \/\//?utm_source = taboola&utm_medium = referral La prima richiesta a uno di quei domini dannosi recupera un Javascript codificato Base64 il cui obiettivo è controllare l’attuale visitatore e determinare se sono il potenziale obiettivo.  Una versione originale di questo script può essere trovata qui, mentre una versione abbellita può essere trovata qui. L’obiettivo di questa sceneggiatura è mostrare solo il reindirizzamento dannoso a potenziali vittime, ignorando robot, VPN e geolocazioni che non sono di interesse che invece vengono mostrate una pagina innocua relativa alla pubblicità. Questo schema ha lo scopo di ingannare gli utenti innocenti con pagine di armadietti del browser falsi, molto conosciuti e utilizzati da truffatori di supporto tecnico. Ciò che vale la pena notare è l’infrastruttura cloud che viene sfruttata qui, rendendo molto difficile bloccare.
 Questi sono sottodomi su ondigitalocean.app che cambiano costantemente; Nell’arco di 24 ore, abbiamo raccolto oltre 200 diversi nomi ospitanti.
Microsoft Edge: “Sito non sicuro”
In Microsoft Edge, quando si apri Bitrix24 o qualsiasi sito realizzato nel costruttore Bitrix24, è possibile ottenere un avvertimento su un sito non sicuro.
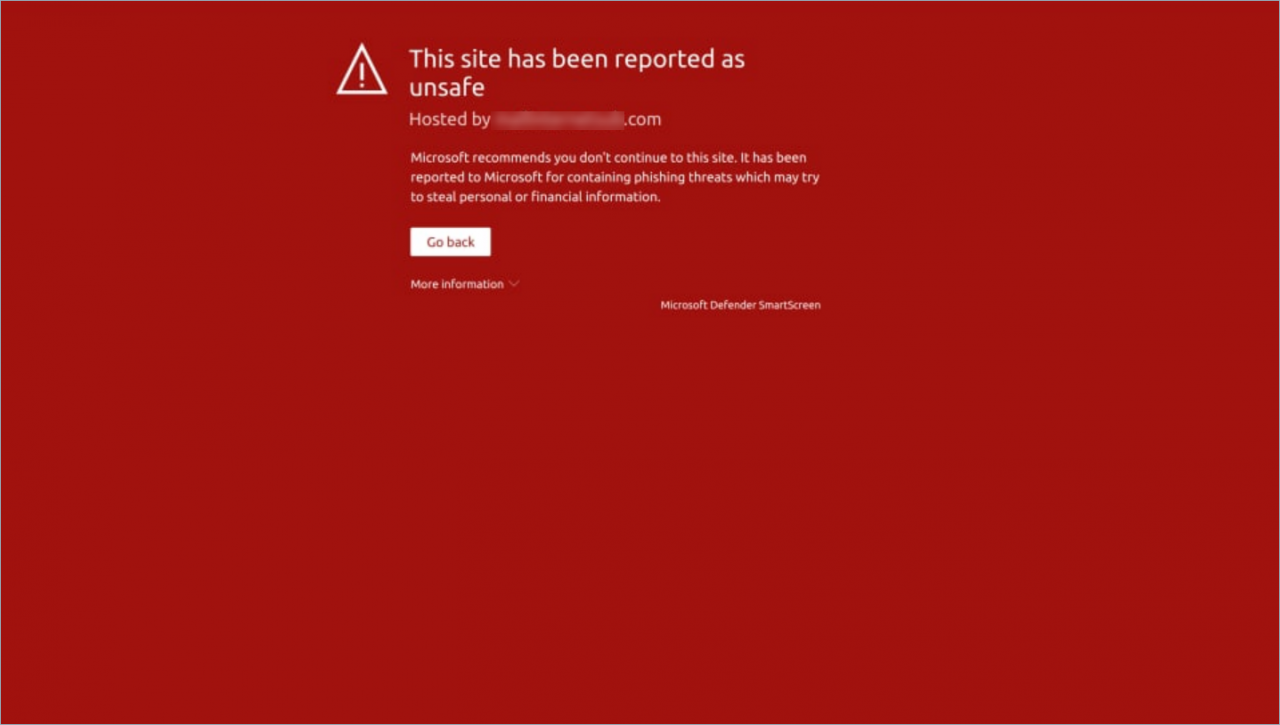
Cosa significa?
Viene verificato il codice di Bitrix24 e Sites24. Non contiene malware.
Microsoft ha i suoi algoritmi per il controllo della sicurezza dei siti. I controlli vengono eseguiti automaticamente, quindi ci possono essere casi falsi.
Ci sono casi in cui Bitrix24 è bloccato a causa del blocco del sito. Se il tuo Bitrix24 e il sito sono su sottodomini di un dominio comune e il sito è bloccato per qualche motivo, Microsoft può bloccare l’intero dominio.
Non utilizzare un dominio comune per i siti di sottodominio e l’account Bitrix24.
Cosa dovresti fare?
Se pensi che il sito sia sicuro e vengono utilizzati solo modelli standard e blocchi di costruttore Bitrix24, fai clic sul pulsante Maggiori informazioni e poi vai al link Il rapporto che questo sito non contiene minacce di phishing.
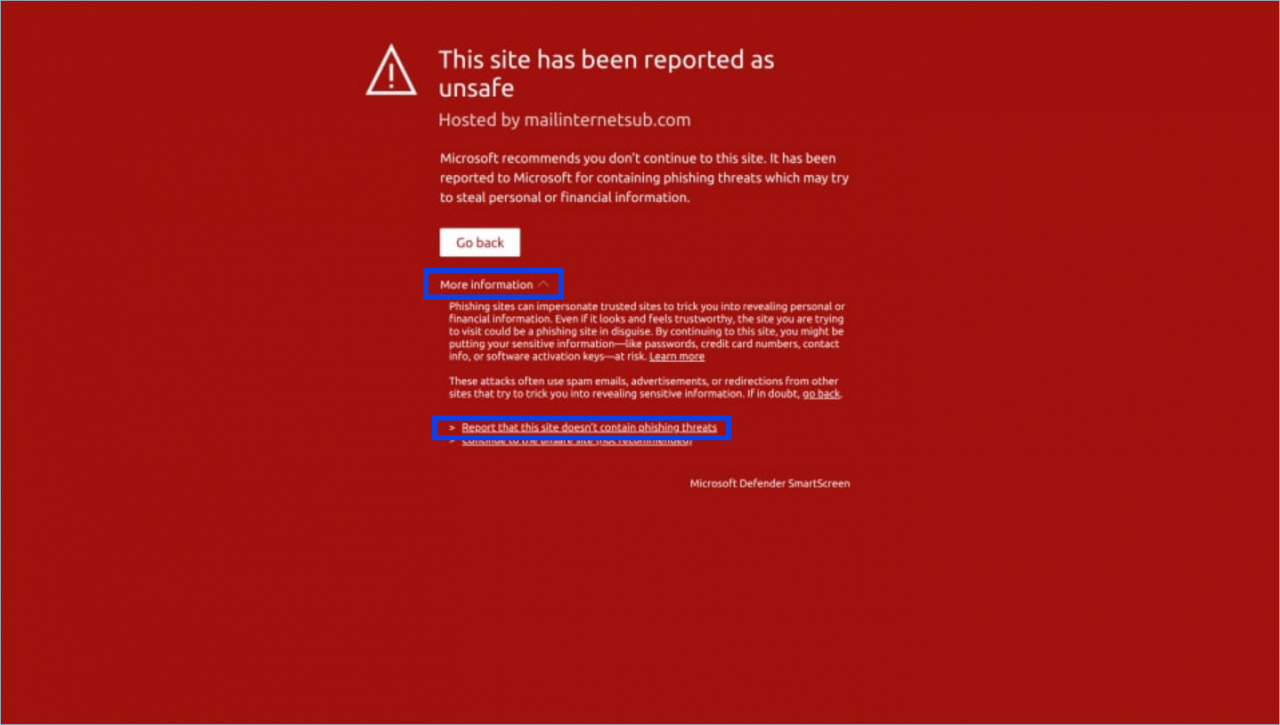
Nella pagina, selezionare l’opzione appropriata a seconda che tu sia solo un visitatore o il proprietario del sito.
Compila le informazioni richieste e invia il rapporto a Microsoft.
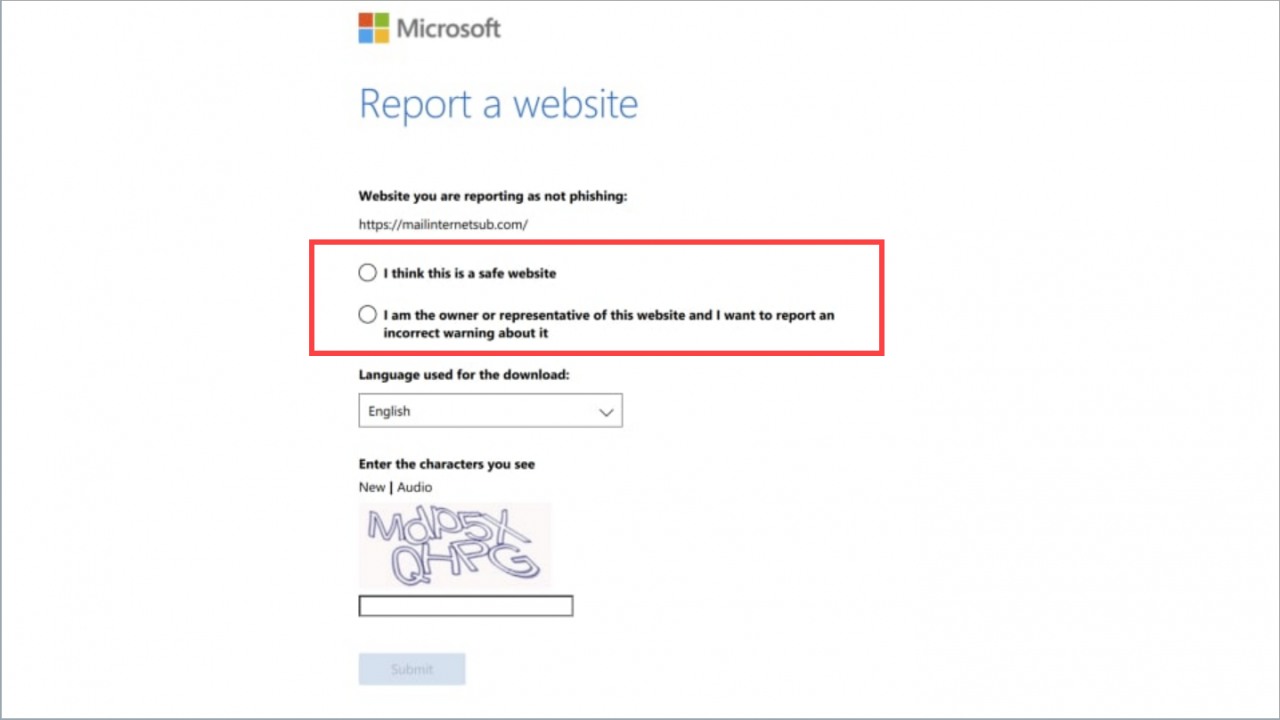
Se Microsoft decide che il sito non è una minaccia, gli avvertimenti verranno rimossi dai browser e dai risultati di ricerca.
Puoi sempre contattare i nostri partner. Ti aiuteranno con le impostazioni del sito e Bitrix24.
Le informazioni sono state utili?
Assistenza specialistica di integrazione
Non è quello che sto cercando
Testo complicato e incomprensibile
Le informazioni sono obsolete
È troppo corto. Ho bisogno di maggiori informazioni
Non mi piace il modo in cui questo strumento funziona
Supporto Bitrix24
Registrazione e autenticazione
Bitrix24.Documenti
Gestione delle scorte
Come creare siti
Impostazioni dei siti
Bitrix24.Cartello
Impresa
- Helpdesk
- Webinar
- Video di istruzione
- Contatta il supporto
- Pianifica una demo
- Pagina di stato Bitrix24
- Edizione on-premise
- Scaricamento
- Documentazione
- Trova un partner
- Diventa socio
- Accesso partner
Puoi trovare l’accordo di Bitrix24 Cloud e Self-Hosted Service.
© 2023 Bitrix24
Panoramica sulla privacy
Biscotti: Questo sito Web utilizza i cookie per motivi analitici e tecnici. ‘Cookie analitiche’ sono inseriti da Google Analytics per aiutarci a capire da quali paesi provengono i nostri visitatori, quali pagine visitano e quali azioni intraprendono su questo sito. ‘Cookie rigorosamente necessari’, Come suggerisce il nome, sono un tipo di cookie richiesti per il corretto funzionamento di alcune caratteristiche di questo sito Web, come la possibilità di utilizzare la chat dal vivo. Disabilitare questi cookie disabiliterà l’accesso a tali funzionalità e degradano l’esperienza del tuo sito Web.
I cookie di entrambi i tipi possono essere abilitati o disabilitati all’interno di questo plugin.
Impostazioni dei cookie
Cookie rigorosamente necessari
Non vendere o condividere le mie informazioni
Gestione dei Cookie
Maggiori informazioni sulla nostra politica sui cookie
Usiamo i cookie per migliorare la tua esperienza di navigazione – Scopri di più. Continuando a sfogliare questo sito, si accetta il nostro uso dei cookie. Cambia le impostazioni dei cookie.