


Malwarebytes funziona 2020?
Lo stato di Ransomware 2020: risultati chiave di Sophos & Malwarebytes
Riepilogo:
Gli attacchi di ransomware sono diventati sempre più diffusi negli ultimi anni, causando significativi danni finanziari e operativi alle organizzazioni in tutto il mondo. In un rapporto congiunto di Sophos e Malwarebytes, i risultati chiave hanno fatto luce sullo stato attuale del ransomware e sul suo impatto sulle aziende. Ecco i takeaway chiave:
- Gli attacchi di ransomware continuano ad aumentare: Il rapporto evidenzia un aumento del numero di attacchi ransomware rivolti alle imprese. Si prevede che questa tendenza continuerà nei prossimi anni, con gli aggressori in costante evoluzione delle loro tecniche.
- Nuovi vettori di attacco: Gli aggressori ransomware stanno esplorando metodi alternativi per ottenere un accesso non autorizzato alle reti. Questi includono lo sfruttamento delle vulnerabilità in protocolli desktop remoti, e -mail di phishing e malvertiti.
- Aumento della raffinatezza degli attacchi: Gli aggressori migliorano costantemente le loro tattiche per massimizzare l’impatto dei loro attacchi. Stanno utilizzando tecniche di crittografia avanzate, rendendo più difficile per le organizzazioni riguadagnare il controllo dei loro dati.
- Grande caccia al gioco: Gli attacchi di ransomware prendono di mira grandi organizzazioni, indicate come “caccia alla grande partita”, stanno diventando più diffusi. Gli aggressori stanno riconoscendo il potenziale per i più grandi pagamenti di riscatto da questi obiettivi.
- L’ascesa di attacchi mirati: Gli attacchi di ransomware vengono sempre più adattati a industrie o organizzazioni specifiche. Gli aggressori conducono una completa ricognizione per comprendere le vulnerabilità dei loro obiettivi e ottimizzare le loro possibilità di successo.
- Doppia estorsione: Gli aggressori stanno adottando una nuova tattica nota come “doppia estorsione.”Oltre a crittografare i dati della vittima, minacciano anche di pubblicare informazioni sensibili a meno che il riscatto non venga pagato.
- Emergere di ransomware-as-a-service (RAAS): Le piattaforme RAAS stanno diventando più diffuse, consentendo anche alle persone non tecniche di lanciare attacchi di ransomware. Ciò ha contribuito alla diffusa disponibilità di strumenti ransomware.
- Prevenzione e rilevamento: Le organizzazioni devono dare la priorità sia alle strategie di prevenzione che di rilevamento per combattere gli attacchi di ransomware in modo efficace. È cruciale implementare solide misure di sicurezza e impiegare tecnologie avanzate di rilevamento delle minacce.
- Educazione ai dipendenti: L’errore umano rimane un fattore significativo negli attacchi ransomware di successo. Le organizzazioni devono educare i propri dipendenti sui rischi associati a e -mail di phishing, download sospetti e altri vettori di attacco comuni.
- Backup dei dati: Il backup dei dati critici regolarmente è fondamentale per mitigare l’impatto di un attacco ransomware. Le organizzazioni dovrebbero garantire che i backup siano condotti su reti isolate per impedire loro di essere compromessi.
Domande:
- Q1: Come si stanno evolvendo gli attacchi di ransomware?
- A1: Gli attacchi di ransomware stanno diventando più sofisticati, con gli aggressori che utilizzano tecniche di crittografia avanzate ed esplorano nuovi vettori di attacco come e -mail di phishing e malvertiti.
- Q2: Cos’è la “caccia al grande gioco” nel contesto degli attacchi ransomware?
- A2: “Big Game Hunting” si riferisce ad attacchi ransomware prendendo di mira grandi organizzazioni, che hanno il potenziale per i pagamenti di riscatto più grandi. Gli aggressori mirano specificamente a queste organizzazioni per massimizzare i loro guadagni finanziari.
- Q3: Qual è la doppia estorsione in relazione agli attacchi ransomware?
- A3: La doppia estorsione è una tattica adottata dagli aggressori ransomware in cui non solo crittografano i dati della vittima, ma minacciano anche di pubblicare informazioni sensibili a meno che non venga pagato il riscatto.
- Q4: Come stanno le piattaforme ransomware-as-a-service che contribuiscono all’aumento degli attacchi ransomware?
- A4: Le piattaforme ransomware-as-a-service rendono più facile per le persone non tecniche lanciare attacchi di ransomware. Queste piattaforme forniscono l’accesso agli strumenti di ransomware, contribuendo alla diffusa disponibilità di questi software dannosi.
- Q5: Quali strategie possono impiegare le organizzazioni per prevenire e rilevare attacchi ransomware?
- A5: Le organizzazioni dovrebbero dare la priorità all’implementazione di solide misure di sicurezza e alle tecnologie di rilevamento delle minacce avanzate. L’istruzione regolare dei dipendenti è anche fondamentale per sensibilizzare sui vettori di attacco comuni.
- Q6: Perché l’educazione dei dipendenti è importante per combattere gli attacchi di ransomware?
- A6: Errore umano, come fare clic su e -mail di phishing o scaricare file sospetti, svolge un ruolo significativo negli attacchi di ransomware di successo. Educare i dipendenti su questi rischi può aiutare a prevenire tali incidenti.
- Q7: In che modo le organizzazioni possono mitigare l’impatto di un attacco ransomware?
- A7: Il backup dei dati critici regolarmente è fondamentale per mitigare l’impatto di un attacco ransomware. Le organizzazioni dovrebbero condurre backup su reti isolate per impedire loro di essere compromessi.
Nel complesso, la minaccia degli attacchi ransomware è in crescita e le organizzazioni devono rimanere vigili nell’implementazione di misure di prevenzione, rilevamento e mitigazione efficaci.
Lo stato di Ransomware 2020: risultati chiave di Sophos & Malwarebytes
“L’aggiunta della nostra attività aziendale ha contribuito a sostenere la nostra crescita complessiva negli ultimi anni,” ha detto Tom Fox, Chief Financial Officer di Malwarebytes. “Entrambe le unità aziendali continuano a dimostrare una solida crescita e siamo entusiasti di attraversare la soglia ARR da $ 200 milioni quest’anno.”
Malwarebytes riporta una crescita record delle entrate ricorrenti annuali, in espansione del portafoglio di prodotti incentrato sui clienti nell’anno fiscale 2020
Santa Clara, California. , 15 luglio 2020 / PRNewswire / – Malwarebytes TM, uno dei principali fornitori di soluzioni avanzate di protezione e bonifica degli endpoint, ha annunciato oggi i risultati dei record dal suo anno fiscale 2020, dimostrando una continua accelerazione in crescita. La società è uscita dall’esercizio 2020 con oltre 190 milioni di dollari in entrate ricorrenti annuali (ARR). Dal 2019 l’azienda ha aggiunto oltre 120 nuovi dipendenti in tutto il mondo per supportare questa crescita, portando il personale totale a oltre 860. Malwarebytes si sta preparando per un altro forte anno fiscale a venire continuando ad espandere la sua base di clienti, il portafoglio di prodotti, le partnership, l’impronta geografica, la forza lavoro e le funzionalità della piattaforma cloud.
“Nel 2019 abbiamo continuato a concentrarci sui nostri clienti e a creare un ambiente più sicuro e più sicuro mentre le persone e i dispositivi endpoint si spostano tra casa e lavoro. Con il drammatico passaggio di oggi al lavoro remoto, questo sforzo ha ora dimostrato di essere più rilevante che mai. L’anno scorso non solo abbiamo aiutato i clienti a prevenire e recuperare da attacchi attivi, ma abbiamo anche collaborato con le forze dell’ordine, le organizzazioni non profit e altri venditori nel rimuovere lo stalkerware come parte dei nostri sforzi per restituire alla più grande comunità “, ha affermato Marcin Kleczynski, co-fondatrice e CEO di MalwareBytess. “Mentre andiamo avanti nel 2020, continuiamo il nostro lavoro per rendere la sicurezza informatica più semplice e più efficace, indipendentemente da dove si trovino gli utenti, riducendo al contempo i carichi di lavoro dei team di sicurezza informatica sovraccarica con una forte enfasi sulla privacy e sulla protezione sia per i clienti aziendali che per i consumatori.”
Nel 2019, Malwarebytes è cresciuto sostanzialmente, rilasciando l’ultima versione del suo prodotto di punta di consumo, Malwarebytes 4.0, che ha aggiunto tecnologie migliorate come la tecnologia di ransomware proattivo, la protezione del sito Web dannosa e le funzionalità anti-exploit per identificare rapidamente il malware e scansionare più velocemente che mai con un impatto del 50 % in meno sulle prestazioni di calcolo del calcolo. La società ha portato questo slancio all’inizio del 2020 rinnovando il suo programma partner e lanciando OneView, una console operativa basata su cloud che semplifica e semplifica la gestione dei fornitori di servizi gestiti (MSP). In meno di tre mesi, la base dei partner di Malwarebytes è salita alle stelle con una crescita di oltre il 50 % nei partner di servizi gestiti attivo che si uniscono al programma per sfruttare le caratteristiche e i vantaggi esclusivi. Inoltre, le nuove integrazioni API con XSOAR e Azure Sentinel aiutano ad alleviare l’orchestrazione della sicurezza per i Centri di operazioni di sicurezza delle imprese (SOC) e si basano sul forte portafoglio di partenariati tecnologici di Malwarebytes.
“L’aggiunta della nostra attività aziendale ha contribuito a sostenere la nostra crescita complessiva negli ultimi anni”, ha affermato Tom Fox, Chief Financial Officer di Malwarebytes. “Entrambe le unità aziendali continuano a dimostrare una solida crescita e quest’anno siamo entusiasti di attraversare la soglia ARR da $ 200 milioni.”
Malwarebytes ha ulteriormente ampliato il proprio portafoglio di prodotti inserendo il mercato della rete privata virtuale (VPN) ad aprile con Privacy di Malwarebytes, per proteggere la privacy degli utenti online e estendere i suoi principali prodotti di business da includere Protezione specifica del server. Durante il suo anno fiscale del 2020, Malwarebytes ha rilevato e bloccato quasi 900 milioni di minacce, correndo quasi 635 milioni di correzioni, fornendo al contempo alcune delle intelligence delle minacce più complete disponibili tra le macchine aziendali e di consumo.
Malwarebytes si è anche basato sui suoi sforzi di responsabilità sociale aiutando i professionisti ad entrare nel campo della sicurezza informatica, dando via $ 100.000 in borse di studio a scienze, tecnologia, ingegneria e matematica (STEM) College e studenti laureati per l’anno accademico 2020-21. Nel novembre 2019, Malwarebytes ha contribuito a co-fondare la coalizione contro Stalkerware, un’organizzazione dedicata alle applicazioni di combattimento utilizzate per tracciare le vittime di violenza domestica senza il loro consenso.
I clienti si fidano di Malwarebytes con bonifica e rimozione del malware:
- La principale società di analisti del settore, G2 Crowd, ha riconosciuto Malwarebytes come il Suite di protezione endpoint superiore Sulla base delle valutazioni di soddisfazione dell’utente con una valutazione di soddisfazione del 97 %. La società ha anche ottenuto la posizione massima in entrambi i Indice di usabilità E Rapporto della griglia del momentoper le suite di protezione endpoint
- I prodotti per la protezione degli endpoint di Malwarebytes hanno raggiunto il punteggio composito più alto negli anni annuale di SoftwareReviews Rapporto quadrante di protezione endpoint
- Malwarebytes è stata nominata una scelta dei clienti Gartner Peer Insights Gartner per le piattaforme di protezione degli endpoint e una scelta dei clienti di Gartner Peer Insights di maggio 2020 per il rilevamento e la risposta degli endpoint
- Recensioni degli utenti classificati MalwareBytes 4.6 stelle su 5 su Gartner Peer Insights per Protezione endpoint e 4.7 stelle per Rilevamento e risposta endpoint
Espansione del prodotto ed ecosistema:
- Migliorato Malwarebytes Nebula Piattaforma cloud con aumento dell’auditabilità degli utenti e endpoint per gli utenti di condurre indagini
- Partnership tecnologiche estese estese con ServiceNow, Splunk e Splunk Phantom per includere Malwarebytes Endpoint Protection & Response Capabilities
- Lanciato Malwarebytes violazione della rottura con il prefine per aiutare le aziende ad accelerare la risposta agli incidenti, fermare gli exploit zero-day e ridurre l’esposizione alle minacce emergenti
- Lanciato nuovo Servizio di rimozione del malware, consentendo alle squadre di isolare e rimediare a un attacco con la guida di esperti pratici
- Distribuito due ulteriori integrazioni API con Cortex XSOAR e Azure Sentinel per aiutare ad automatizzare le attività di risposta e analisi delle minacce
Malwarebytes Company e Team Crowth:
- Incluso su INC. 5000 elenco di aziende in più rapida crescita per il quinto anno consecutivo
- Presente nella lista Fast 500 di Deloitte per il 2019 con una crescita del 260 percento
- Veterano del settore promosso Akshay Bhargava al ruolo di Chief Product Officer
- Esecutivo SaaS stagionato assunto, Adam Hyder, Come vicepresidente senior dell’ingegneria
- Reclutò Dariusz Paczuski da Verizon Media come nuovo vicepresidente senior del marketing nel 2020 per accelerare la crescita del marchio e del business
- Reclutato Jordan Ryan come vice presidente delle vendite internazionali per EMEA e APAC
Per saperne di più su MalwareBytes visita il nostro Blog, Seguici su Twitter, o controllaci LinkedIn.
Su Malwarebytes
Malwarebytes ha fiducia per proteggere le persone e le aziende dalle ultime pericolose minacce informatiche tra cui malware, ransomware e exploit che le soluzioni antivirus tradizionali non riescono a catturare. Malwarebytes offre tecnologie complete di difesa e recupero per salvaguardare i dispositivi a casa o in ufficio, consentendo agli utenti di proteggersi ovunque, in qualsiasi momento. Il team di ricercatori ed esperti di sicurezza di Malwarebytes protegge oltre 60.000 aziende e milioni di persone in tutto il mondo, combattendo ogni giorno milioni di minacce usando l’intelligenza artificiale e l’apprendimento automatico per identificare il comportamento e catturare rapidamente nuove minacce. Spinto dal desiderio di proteggere il diritto di tutti a un’esistenza gratuita di malware, il CEO Marcin Kleczynski ha fondato Malwarebytes nel 2008 e oggi ha fatto crescere l’azienda a oltre 860 dipendenti in tutto il mondo. La società ha sede in California con uffici in Europa e in Asia . Per maggiori informazioni visita http: // www.Malwarebytes.com/.Disclaimer
Il presente comunicato stampa non costituisce un’offerta da vendere o una sollecitazione di un’offerta per acquistare azioni di Malwarebytes Capital. Le dichiarazioni di Malwarebytes relative ai suoi piani, indicazioni e intenti sono soggetti a modifiche o ritiri senza preavviso a nostra esclusiva discrezione. Informazioni relative alle vendite previste, potenziali prodotti futuri hanno lo scopo di delineare la nostra direzione generale e non dovrebbero essere invocate per prendere una decisione di acquisto.Contatto delle relazioni con i media:
Lisette Rauwendaal, Global Public Relations Manager
Malwarebytes
[Email Protected]Lo stato di Ransomware 2020: risultati chiave di Sophos & Malwarebytes
Il ransomware è diventato una delle minacce più comuni e ben note alla sicurezza informatica. Il 2020 ha visto un notevole aumento degli attacchi ransomware in particolare sulle entità aziendali, poiché molte organizzazioni si sono trovate nel mirino di attori dannosi. Questi attacchi stanno diventando sempre più complessi, poiché i criminali informatici sfruttano tecniche nuove e sofisticate per sfruttare computer e sistemi. Le domande sono ora di quanto sia riuscito il malware di blocco dei file nel raggiungere i suoi obiettivi e in che modo il pagamento del riscatto influisce sul costo complessivo di risanamento.
Questo articolo descriverà in dettaglio alcuni risultati chiave di Sophos’ “Lo stato di ransomware 2020” e Malwarebytes’ 2020 “Stato di malware” Rapporti, che offrono una visione nuova di zecca sui recenti attacchi ransomware e scoprono l’impatto dell’adempimento degli attori delle minacce’ richieste sui costi complessivi di recupero. Ma prima di guardare i risultati, lascia’S Esplora rapidamente la definizione di un attacco ransomware per assicurarti’essere consapevole dei diversi vettori di attacco.
Cos’è un attacco ransomware?
Ransomware è un tipo di malware che sequestra il controllo del tuo computer crittografando i suoi file in un modo che tu’non è in grado di accedervi normalmente. In genere si diffonde tramite e -mail dannose che ti chiedono di scaricare un allegato. Quando lo fai, il download lancia un programma che infetta il tuo sistema. Oltre a Ransomware Email, puoi anche essere infettato tramite annunci dannosi su siti Web compromessi e download drive-by che sfruttano gli endpoint per infettare intere reti. È anche possibile infezione avanzata tramite servizi desktop remoti.
Dopo aver infettato un sistema, il ransomware blocca ogni file di dati che può trovare, utilizzando una forte crittografia. Visualizza quindi una nota che richiede un riscatto (in genere pagabile in criptovaluta) per decrittografare i file e ripristinare l’accesso al sistema interessato. Gli esperti di sicurezza, tuttavia, avvertono che il pagamento del riscatto non garantisce che otterrai lo strumento di sblocco o la chiave di decryption necessaria per riprendere l’accesso al sistema. Alcuni ransomware mantengono i file crittografati dopo il pagamento iniziale, chiedendo ancora più denaro e minacciando di eliminare i dati. Ecco perché fare backup di dati regolari e investire nella protezione ransomware stanno diventando cruciali.
Ora che sai come funzionano gli attacchi di ransomware, lascia’S guarda come loro’ha influenzato le organizzazioni e quella che è stata la risposta complessiva alla minaccia.
Ransomware: 4 risultati chiave di Malwarebytes e Sophos
1. Aumento della nuova attività di ransomware contro le organizzazioni
Malwarebytes ha analizzato il cambiamento anno su anno nelle categorie di attività informatiche aziendali dal 2018 al 2019. Anche se il ransomware è stato oscurato da altre categorie di minacce in volume, i rilevamenti di Windows nel 2019 erano sia osservabili che preoccupanti.
Molti degli attacchi informatici di alto profilo dell’anno scorso consistevano in ransomware, con famiglie avanzate come Ryuk e Sodinokibi che hanno provocato il caos sui sistemi aziendali. In effetti, i rilevamenti di Ryuk e Sodinokibi sono aumentati del 543 per cento rispettivamente rispetto al terzo trimestre 2018.
Sulla base della tendenza, ci aspettiamo che queste famiglie ransomware rimangano minacce al button hot nel 2020 e oltre. Ryuk è già riuscito a infettare e abbattere i rami del produttore di acciaio Evraz, mentre Sodinokibi ha dirottato i file di dati di due grandi distributori di alimenti.
2. Ransomware prevalente nelle regioni EMEA e APAC
Il rapporto sullo stato del malware del 2020 ha anche esplorato i tipi di malware nelle quattro regioni globali: Noram (Nord America), EMEA (Europa, Medio Oriente e Africa), APAC (Asia Pacifico) e Latam (America Latina), il ransomware era più prevalente in EMEA e APAC. Le vittime europee del software dannoso includevano l’alluminio norvegese e il gigante delle energie rinnovabili Norsk Hydro Asa, il produttore del metallo belga Nyrstar e le università di Maastricht e Friburg. In APAC, il ransomware di WannaCry ha continuato a influire sulle imprese. Più in generale, il ransomware iniettato tramite applicazioni desktop remote era più diffusa nella regione.
Il rapporto affermava che la regione dell’ASEAN potrebbe subire una perdita di $ 19 miliardi in un’ipotetica campagna di ransomware globale a causa della perdita di produttività, pagamenti di riscatto e costi relativi alla risposta agli incidenti.
3. La maggior parte delle vittime di ransomware ha ricevuto i loro dati tramite backup
Secondo Sophos’ Sondaggio commissionato su 5.000 manager IT, più del doppio delle aziende i cui dati sono stati crittografati da Ransomware lo hanno ripristinato attraverso i backup. Quasi il 56% delle organizzazioni al 94% interessate ha utilizzato questa misura per la correzione dell’attacco di ransomware. Delle imprese rimanenti, il 26% ha ottenuto i propri dati pagando il riscatto mentre il 12% ha dichiarato di aver riacquistato l’accesso ai propri dati con altri mezzi.
Esso’vale anche la pena menzionare che oltre al 26% delle organizzazioni che hanno effettuato il pagamento e hanno recuperato i loro dati, un ulteriore 1% delle imprese i cui dati sono stati crittografati hanno pagato il riscatto ma non ha fatto’T riprende l’accesso ai loro dati. Complessivamente, 473 delle 496 organizzazioni che hanno risolto il riscatto hanno ripristinato i loro dati.
4. Il pagamento del riscatto ha raddoppiato il costo
Sophos ha anche scoperto che il pagamento del riscatto ha comportato il doppio dei costi di risanamento, rispetto al non pagare affatto o al ripristino dei dati dai backup. Non solo guadagni la tranquillità dal non trasferire denaro ai criminali informatici, ma la parte migliore è che risparmia denaro a lungo termine.
Ma perché la pulizia costa di più se tu’Ve ha già realizzato un attore di minaccia’domanda? Perché anche dopo aver pagato il riscatto, un’organizzazione deve ancora fare molto lavoro per recuperare i loro dati. In effetti, i costi del ripristino dei dati e di riportare le cose allo stato normale sono probabilmente gli stessi se i dati vengono ripristinati dai criminali o tramite i tuoi backup. Questo è qualcosa che vale la pena pensare.
Conclusione
I quattro risultati indicano che il ransomware è una minaccia molto reale nel 2020 e dovrebbe rimanere così nel prossimo futuro. Pertanto, è importante investire nella rimozione di ransomware e nella tecnologia di rilevamento per prevenire la crittografia dei file non autorizzati. Effettuare backup regolari e archiviare dati offline e offsite aiuta anche a ripristinare i dati dai costi di backup considerevolmente meno del pagamento del riscatto.
Infine, le organizzazioni dovrebbero prendere in considerazione l’implementazione di una difesa stratificata composta da tecnologie di gateway e -mail sicure, formazione per i dipendenti, patching di rete, aggiornamenti di sistema e whitelisting di applicazioni per difendersi da tutti i vettori di attacchi ransomware.
Pubblicità qui
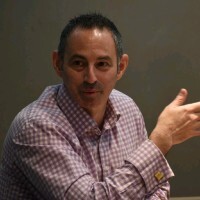
Malwarebytes ha annunciato i risultati dei record dell’anno fiscale 2020
Malwarebytes TM, uno dei principali fornitori di soluzioni avanzate di protezione e bonifica endpoint, ha annunciato risultati record del suo anno fiscale 2020, dimostrando una continua accelerazione in crescita. La società è uscita dall’esercizio 2020 con oltre 190 milioni di dollari in entrate ricorrenti annuali (ARR). Dal 2019 l’azienda ha aggiunto oltre 120 nuovi dipendenti in tutto il mondo per sostenere questa crescita, portando il personale totale a oltre 860. Malwarebytes si sta preparando per un altro forte anno fiscale a venire continuando ad espandere la sua base di clienti, il portafoglio di prodotti, le partnership, l’impronta geografica, la forza lavoro e le funzionalità della piattaforma cloud.
“Nel 2019 abbiamo continuato a concentrarci sui nostri clienti e a creare un ambiente più sicuro e sicuro mentre le persone e i dispositivi endpoint si spostano tra casa e lavoro. Con oggi’S drammatico spostamento al lavoro remoto, questo sforzo ha ora dimostrato di essere più rilevante che mai. L’anno scorso non solo abbiamo aiutato i clienti a prevenire e recuperare da attacchi attivi, ma abbiamo anche collaborato con le forze dell’ordine, le organizzazioni non profit e altri venditori nel rimuovere lo stalkerware come parte dei nostri sforzi per restituire alla più grande comunità,” ha detto Marcin Kleczynski, co-fondatore e CEO di Malwarebytes. “Mentre andiamo avanti nel 2020, continuiamo il nostro lavoro per rendere la sicurezza informatica più semplice e più efficace, indipendentemente da dove si trovino gli utenti, riducendo al contempo i carichi di lavoro dei team di sicurezza informatica sovraccarica con una forte enfasi sulla privacy e sulla protezione sia per i clienti aziendali che per i consumatori.”
Nel 2019, Malwarebytes è cresciuto sostanzialmente, rilasciando l’ultima versione del suo prodotto di punta di consumo, Malwarebytes 4.0, che ha aggiunto tecnologie migliorate come la tecnologia di ransomware proattivo, la protezione del sito Web dannosa e le funzionalità anti-exploit per identificare rapidamente il malware e scansionare più velocemente che mai, tutto con un impatto del 50 % in meno sulle prestazioni di calcolo del calcolo. La società ha portato questo slancio all’inizio del 2020 rinnovando il suo programma partner e lanciando OneView, una console operativa basata su cloud che semplifica e semplifica la gestione dei fornitori di servizi gestiti (MSP). Malwarebytes’ La base dei partner è salita alle stelle con una crescita di oltre il 50 % nei partner di servizi gestiti attivi che si uniscono al programma per sfruttare le caratteristiche e i vantaggi esclusivi in meno di tre mesi’ tempo. Inoltre, le nuove integrazioni API con XSOAR e Azure Sentinel aiutano ad alleviare l’orchestrazione della sicurezza per i Centri di operazioni di sicurezza delle imprese (SOC) e si basano su Malwarebytes’ forte portafoglio di partenariati tecnologici.
“L’aggiunta della nostra attività aziendale ha contribuito a sostenere la nostra crescita complessiva negli ultimi anni,” ha detto Tom Fox, Chief Financial Officer di Malwarebytes. “Entrambe le unità aziendali continuano a dimostrare una solida crescita e siamo entusiasti di attraversare la soglia ARR da $ 200 milioni quest’anno.”
Per proteggere gli utenti’ Privacy online e estendendo i propri prodotti di business per includere la protezione specifica del server, Malwarebytes ha ulteriormente ampliato il proprio portafoglio di prodotti inserendo il mercato della rete privata virtuale (VPN) ad aprile con MalwareBytes Privacy. Malwarebytes ha rilevato e bloccato quasi 900 milioni di minacce, correndo quasi 635 milioni di correzioni, fornendo al contempo alcune delle intelligence delle minacce più complete disponibili tra le macchine commerciali e di consumo durante il suo anno fiscale 2020.
Malwarebytes si è anche basato sui suoi sforzi di responsabilità sociale aiutando i professionisti ad entrare nel campo della sicurezza informatica, dando via $ 100.000 in borse di studio a scienze, tecnologia, ingegneria e matematica (STEM) College e studenti laureati per l’anno accademico 2020-21. Nel novembre 2019, Malwarebytes ha contribuito a co-fondare la coalizione contro Stalkerware, un’organizzazione dedicata alle applicazioni di combattimento utilizzate per tracciare le vittime di violenza domestica senza il loro consenso.
Stock di Malwarebytes
Investire o valutare le tue azioni in una o molte società pre-IPO attraverso un veicolo di investimento azionario.
Fondato
Notevoli investitori
Sede centrale
Santa Clara CA, USA
Finanziamento totale
Informazioni su Malwarebytes Stock
Malwarebytes afferma di fornire ai consumatori e alle organizzazioni protezione, privacy e prevenzione attraverso le loro soluzioni in casa, in viaggio, al lavoro o nel campus. MalwareByte afferma di offrire protezione da minacce come malware, ransomware e exploit che potrebbero sfuggire al rilevamento attraverso le tradizionali soluzioni antivirus.
Malwarebytes è stato fondato nel 2008 ed è con sede a Santa Clara, CA. Gli investitori importanti includono Highland Capital Partners e Fidelity.
Investitori
Fidelity Investments
Highland Capital Partners
Storia di finanziamento
Luglio 2014 $ 30.0m Dicembre 2015 $ 50.0m Dicembre 2022 $ 100.0m Gestione
Amministratore delegato
Capo dell’ufficio finanziario
Premere
PRNewswire – Agosto, 24 2022
TechCrunch – Aug, 17 2022
PRNewswire – luglio, 7 2022
Global – dic, 11 2021
PRNewswire – set, 29 2021
PRNewswire – set, 8 2021
AITORITÀ – MAGGIO, 5 2021
AppleWorld – febbraio, 16 2021
BusinessInsider – 19 gennaio 2021
IFT – gennaio, 19 2021
SecurityAffairs – 19 gennaio 2021
Notizie – Agosto, 20 2020
PR NEWSWIRE – LUG, 30 2020
Siliconrepublic – luglio, 15 2020
Betanews – 23 aprile 2020
Equityzen non ha un’affiliazione, relazione formale o approvazione da parte di qualsiasi azienda soprattutto. Questo profilo si basa su informazioni disponibili al pubblico ed è destinato a essere di natura informativa.
Alcuni dati forniti da Crunchbase
Compagnie di tendenza
Unisciti a 300k+ investitori e azionisti
Sul nostro mercato digitale di fiducia per le società private
Equityzen riconosciuto come:
Perché Equityzen?
Equityzen aiuta gli investitori ad accedere alle società private e ai loro dipendenti a vendere azioni.
Mercato
Risorse
Azienda
Collegare
Le opportunità di investimento pubblicate su questo sito Web sono “collocamenti privati” di titoli che non sono negoziati pubblicamente, sono soggetti a requisiti del periodo di detenzione e sono destinati agli investitori che non hanno bisogno di un investimento liquido. Investire in società private può essere considerato altamente speculativo e comporta un alto grado di rischio, incluso il rischio di una sostanziale perdita di investimento. Gli investitori devono essere in grado di permettersi la perdita del loro intero investimento. Vedere i nostri fattori di rischio per una spiegazione più dettagliata dei rischi coinvolti investendo attraverso EquityZen’piattaforma s.
Equityzen Securities LLC (“Equityzen Securities”) è una consociata di Equityzen Inc. Equityzen Securities è un broker/commerciante registrato presso la Securities Exchange Commission ed è una società membro FINRA/SIPC.
I titoli azionari sono offerti tramite Equityzen Securities. Controlla lo sfondo di questa azienda sulla FINRA’b BrokerCheck.
Equityzen.com è un sito Web gestito da Equityzen Inc. (“EquityZen”). Accedendo a questo sito e a tutte le loro pagine, l’utente accetta di essere vincolato dai nostri termini di utilizzo.
Equityzen e logo sono marchi di Equityzen Inc. Altri marchi sono di proprietà dei rispettivi proprietari.
© 2023 Equityzen Inc. Tutti i diritti riservati.