


Malwarebytes scansion settore di avvio?
Incontra il record di avvio master
Un virus del settore di avvio viene generalmente diffuso tramite supporti esterni, come un’unità USB infetta o altri supporti come un CD o un DVD. Ciò si verifica in genere quando gli utenti lasciano inavvertitamente i media in unità. Quando il sistema verrà avviato, il virus si carica e funziona immediatamente come parte del MBR. La rimozione dei media esterni a questo punto non elimina il virus.
Virus del settore del boot
Mary Landesman è ex collaboratrice di freelance a Lifewire e esperta di sicurezza. È stata nominata come una delle donne da guardare in IT Sicurezza.
Aggiornato il 12 dicembre 2019
In questo articolo
Salta in una sezione
Un disco rigido è composto da molti segmenti e cluster di segmenti, che possono essere separati da qualcosa chiamato partizione. Per trovare tutti i dati distribuiti in questi segmenti, il settore di avvio funziona come un sistema decimale dewey virtuale. Ogni disco rigido ha anche un record di avvio master (MBR) che individua ed esegue il primo dei file di sistema operativo necessari necessari per facilitare il funzionamento del disco.
Quando viene letto un disco, cerca prima l’MBR, che quindi passa il controllo al settore dell’avvio, che a sua volta fornisce informazioni pertinenti su ciò che si trova sul disco e dove si trova. Il settore di avvio mantiene inoltre le informazioni che identificano il tipo e la versione del sistema operativo con cui è stato formattato il disco.
Ovviamente, un virus che invade questo spazio sul disco mette a rischio l’intera operazione di quel disco.
Un virus del settore del bagagliaio è un tipo di virus rootkit e questi termini sono spesso usati in modo intercambiabile.
Famosi virus del settore dei bagagli
Il primo virus del settore di avvio è stato scoperto nel 1986. Soprannominato cervello, il virus ha avuto origine in Pakistan e ha operato in modalità in modo completo, infettando i floppy a 360 kb.
Forse il più famigerato di questa classe di virus fu il virus Michelangelo scoperto nel marzo 1992. Michelangelo era un infettore del settore MBR e di avvio con un carico utile del 6 marzo che ha sovrascritto i settori della guida critica. Michelangelo è stato il primo virus che ha fatto notizia internazionale.
Come si diffondono i virus del settore dell’avvio
Un virus del settore di avvio viene generalmente diffuso tramite supporti esterni, come un’unità USB infetta o altri supporti come un CD o un DVD. Ciò si verifica in genere quando gli utenti lasciano inavvertitamente i media in unità. Quando il sistema verrà avviato, il virus si carica e funziona immediatamente come parte del MBR. La rimozione dei media esterni a questo punto non elimina il virus.
Un altro modo in cui questo tipo di virus può sostenere è tramite allegate e -mail che contengono codice virus dell’avvio. Una volta aperto, il virus si collega a un computer e può persino sfruttare l’elenco dei contatti di un utente per inviare repliche di se stesso ad altri.
Segni di un virus del settore di avvio
È difficile sapere immediatamente se sei stato infettato da questo tipo di virus. Nel tempo, tuttavia, potresti avere problemi di recupero dei dati o sperimentare i dati completamente scompaiono. Il computer potrebbe quindi non essere stato avviato, con un messaggio di errore “Disk di avvio non valido” o “disco di sistema non valido.”
Evitare un virus del settore di avvio
Puoi fare una serie di passaggi per evitare un virus del settore radice o di avvio.
- Vigilanza: Ovviamente, il primo livello di protezione contro qualsiasi virus è la vigilanza: non inserire mai media sconosciuti nel tuo computer e sii saggio su truffe, allegati e download di posta elettronica.
- Strumenti di protezione antivirus: Altrettanto importante, tuttavia, è la prevenzione utilizzando un forte strumento di rilevamento e prevenzione del virus. Windows 10 viene fornito con Windows Defender, mentre le versioni precedenti di Windows Ship con Microsoft Security Essentials. Microsoft consiglia di spostarsi su Windows Defender per queste versioni di Windows più vecchie. Inoltre, sono disponibili diversi eccellenti strumenti gratuiti e basati su commissioni, tra cui MalwareBytes e Adwcleaner gratuiti e il molto potente McAfee e Norton, tra gli altri.
- Usa un’app antivirus di backup. Nessuna applicazione antivirus può catturare il 100% di tutti i virus (anche se ci provano). L’uso di una seconda app antivirus può aumentare la probabilità che se un virus scivola dalla tua prima linea di difesa, la protezione secondaria lo prenderà. Malewarebytes e AVG, tra gli altri, offrono app specificamente progettate per essere un’applicazione antivirus secondaria.
- Aggiornamenti software: Mantieni il software aggiornato perché gli sviluppatori di software emettono regolarmente patch e correzioni per i fori di sicurezza che sono stati violati da hacker e virus. Nel mondo antivirus, vuoi che si aggiorni quotidianamente, almeno.
- Backup: Effettuare non solo backup di dati, ma un backup del disco di avvio può aiutarti a recuperare in caso di settore di avvio o virus rootkit. Sebbene questa non sia una strategia di prevenzione, deve essere fatta prima di ottenere il virus.
Recupero da un virus del settore di avvio
Poiché i virus del settore dell’avvio potrebbero aver crittografato il settore dell’avvio, possono essere difficili da recuperare.
Innanzitutto, prova ad avviare in modalità provvisoria spogliata. Se riesci a entrare in modalità provvisoria, puoi eseguire i tuoi programmi antivirus per cercare di reprimere il virus.
Windows Defender ora fornisce anche una versione “offline” che ti chiederà di scaricare ed eseguire se non può rimuovere un virus. Windows Defender Offline è utile per affrontare i virus del settore rootkit e di avvio perché analizza il tuo computer mentre Windows non è effettivamente in esecuzione, il che significa che il virus non è nemmeno in esecuzione. Puoi accedere direttamente a questa utilità andando aImpostazioni, Aggiornamento e sicurezza, poi Windows Defender. Scegliere Seleziona Scansione offline.
Se nessun software di protezione da virus è in grado di identificare, isolare o mettere in quarantena il virus, potrebbe essere necessario riformattare il disco rigido e reinstallare il sistema operativo.
Domande:
- Cos’è un virus del settore di avvio? Un virus del settore di avvio è un tipo di virus che infetta il record di avvio master (MBR) o il settore di avvio del disco rigido di un computer. Si diffonde attraverso media esterni o allegati e -mail.
- Come si diffondono i virus del settore di avvio? I virus del settore del avvio sono generalmente diffusi attraverso mezzi esterni infetti, come unità USB o CD/DVD. Possono anche diffondere tramite allegate e -mail.
- Quali sono alcuni famosi virus del settore dei boot? Esempi di famosi virus del settore dei boot includono cervello e Michelangelo.
- Quali sono i segni di un virus del settore di avvio? I segni di un virus del settore di avvio possono includere problemi di recupero dei dati, dati di scomparsa e messaggi di errore come “disco di avvio non valido” o “disco di sistema non valido.”
- Come puoi evitare un virus del settore di avvio? Per evitare un virus del settore di avvio, è necessario esercitare la vigilanza non inserendo media sconosciuti nel tuo computer ed essere cauto con allegati e download e -mail. L’uso di strumenti di protezione antivirus, mantenere il software aggiornato e effettuare backup può anche aiutare a prevenire l’infezione.
- Come puoi recuperare da un virus del settore di avvio? Per recuperare da un virus del settore di avvio, è possibile provare ad avvio in modalità provvisoria ed eseguire programmi antivirus. Windows Defender Offline è uno strumento utile per affrontare i virus del settore rootkit e di avvio. Se tutto il resto fallisce, potrebbe essere necessario riformattare il disco rigido e reinstallare il sistema operativo.
- Qual è lo scopo del record di avvio principale (MBR)? Il Master Boot Record (MBR) individua ed esegue i primi file di sistema operativo necessario su un disco rigido per facilitare il suo funzionamento.
- Qual è la relazione tra virus del settore del avvio e virus rootkit? I virus del settore del boot sono un tipo di virus rootkit e i termini sono spesso usati in modo intercambiabile.
- Come funziona Offline di Windows Defender? Windows Defender Offline analizza il tuo computer mentre Windows non è in esecuzione, consentendogli di rilevare e rimuovere i virus del settore rootkit e di avvio.
- Perché è importante mantenere aggiornato il tuo software? Mantenere il software aggiornato è importante in quanto gli sviluppatori di software rilasciano regolarmente patch e correzioni per i fori di sicurezza che possono essere sfruttati da hacker e virus.
Incontra il record di avvio master
Un virus del settore di avvio viene generalmente diffuso tramite supporti esterni, come un’unità USB infetta o altri supporti come un CD o un DVD. Ciò si verifica in genere quando gli utenti lasciano inavvertitamente i media in unità. Quando il sistema verrà avviato, il virus si carica e funziona immediatamente come parte del MBR. La rimozione dei media esterni a questo punto non elimina il virus.
Virus del settore del boot
Mary Landesman è ex collaboratrice di freelance a Lifewire e esperta di sicurezza. È stata nominata come una delle donne da guardare in IT Sicurezza.
Aggiornato il 12 dicembre 2019
In questo articolo
Salta in una sezione
Un disco rigido è composto da molti segmenti e cluster di segmenti, che possono essere separati da qualcosa chiamato partizione. Per trovare tutti i dati distribuiti in questi segmenti, il settore di avvio funziona come un sistema decimale dewey virtuale. Ogni disco rigido ha anche un record di avvio master (MBR) che individua ed esegue il primo dei file di sistema operativo necessari necessari per facilitare il funzionamento del disco.
Quando viene letto un disco, cerca prima l’MBR, che quindi passa il controllo al settore dell’avvio, che a sua volta fornisce informazioni pertinenti su ciò che si trova sul disco e dove si trova. Il settore di avvio mantiene inoltre le informazioni che identificano il tipo e la versione del sistema operativo con cui è stato formattato il disco.
Ovviamente, un virus che invade questo spazio sul disco mette a rischio l’intera operazione di quel disco.
Un virus del settore del bagagliaio è un tipo di virus rootkit e questi termini sono spesso usati in modo intercambiabile.
Famosi virus del settore dei bagagli
Il primo virus del settore di avvio è stato scoperto nel 1986. Soprannominato cervello, il virus ha avuto origine in Pakistan e ha operato in modalità in modo completo, infettando i floppy a 360 kb.
Forse il più famigerato di questa classe di virus fu il virus Michelangelo scoperto nel marzo 1992. Michelangelo era un infettore del settore MBR e di avvio con un carico utile del 6 marzo che ha sovrascritto i settori della guida critica. Michelangelo è stato il primo virus che ha fatto notizia internazionale.
Come si diffondono i virus del settore dell’avvio
Un virus del settore di avvio viene generalmente diffuso tramite supporti esterni, come un’unità USB infetta o altri supporti come un CD o un DVD. Ciò si verifica in genere quando gli utenti lasciano inavvertitamente i media in unità. Quando il sistema verrà avviato, il virus si carica e funziona immediatamente come parte del MBR. La rimozione dei media esterni a questo punto non elimina il virus.
Un altro modo in cui questo tipo di virus può sostenere è tramite allegate e -mail che contengono codice virus dell’avvio. Una volta aperto, il virus si collega a un computer e può persino sfruttare l’elenco dei contatti di un utente per inviare repliche di se stesso ad altri.
Segni di un virus del settore di avvio
È difficile sapere immediatamente se sei stato infettato da questo tipo di virus. Nel tempo, tuttavia, potresti avere problemi di recupero dei dati o sperimentare i dati completamente scompaiono. Il computer potrebbe quindi non essere stato avviato, con un messaggio di errore “Disk di avvio non valido” o “disco di sistema non valido.”
Evitare un virus del settore di avvio
Puoi fare una serie di passaggi per evitare un virus del settore radice o di avvio.
- Vigilanza: Ovviamente, il primo livello di protezione contro qualsiasi virus è la vigilanza: non inserire mai media sconosciuti nel tuo computer e sii saggio su truffe, allegati e download di posta elettronica.
- Strumenti di protezione antivirus: Altrettanto importante, tuttavia, è la prevenzione utilizzando un forte strumento di rilevamento e prevenzione del virus. Windows 10 viene fornito con Windows Defender, mentre le versioni precedenti di Windows Ship con Microsoft Security Essentials. Microsoft consiglia di spostarsi su Windows Defender per queste versioni di Windows più vecchie. Inoltre, sono disponibili diversi eccellenti strumenti gratuiti e basati su commissioni, tra cui MalwareBytes e Adwcleaner gratuiti e il molto potente McAfee e Norton, tra gli altri.
- Usa un’app antivirus di backup. Nessuna applicazione antivirus può catturare il 100% di tutti i virus (anche se ci provano). L’uso di una seconda app antivirus può aumentare la probabilità che se un virus scivola dalla tua prima linea di difesa, la protezione secondaria lo prenderà. Malewarebytes e AVG, tra gli altri, offrono app specificamente progettate per essere un’applicazione antivirus secondaria.
- Aggiornamenti software: Mantieni il software aggiornato perché gli sviluppatori di software emettono regolarmente patch e correzioni per i fori di sicurezza che sono stati violati da hacker e virus. Nel mondo antivirus, vuoi che si aggiorni quotidianamente, almeno.
- Backup: Effettuare non solo backup di dati, ma un backup del disco di avvio può aiutarti a recuperare in caso di settore di avvio o virus rootkit. Sebbene questa non sia una strategia di prevenzione, deve essere fatta prima di ottenere il virus.
Recupero da un virus del settore di avvio
Poiché i virus del settore dell’avvio potrebbero aver crittografato il settore dell’avvio, possono essere difficili da recuperare.
Innanzitutto, prova ad avviare in modalità provvisoria spogliata. Se riesci a entrare in modalità provvisoria, puoi eseguire i tuoi programmi antivirus per cercare di reprimere il virus.
Windows Defender ora fornisce anche una versione “offline” che ti chiederà di scaricare ed eseguire se non può rimuovere un virus. Windows Defender Offline è utile per affrontare i virus del settore rootkit e di avvio perché analizza il tuo computer mentre Windows non è effettivamente in esecuzione, il che significa che il virus non è nemmeno in esecuzione. Puoi accedere direttamente a questa utilità andando aImpostazioni, Aggiornamento e sicurezza, poi Windows Defender. Scegliere Seleziona Scansione offline.
Se nessun software di protezione da virus è in grado di identificare, isolare o mettere in quarantena il virus, potrebbe essere necessario riformattare completamente il disco rigido come ultima risorsa.
In questo caso, sarai contento di aver creato backup!
Incontra il record di avvio master

MBR è abbreviato per il record di avvio master. In genere, MBR è il primo settore su un’unità di avvio (o altri media partizionati).
A volte’S indicato come tabella delle partizioni principali, perché, tra gli altri, contiene la posizione di ogni partizione su un disco rigido.
Ancora più importante, per questo articolo, contiene il caricatore di avvio, che in sostanza è un codice eseguibile che avvia il caricamento del sistema operativo o il caricatore di avvio su un sistema che ha più di un sistema operativo installato.
Quindi, in sostanza è il primo codice che viene eseguito dopo che il BIOS ha svolto il suo lavoro.
Vedo qualcosa di brutto in agguato
È qui che entra in gioco il malware. Essere il primo codice da eseguire ti dà un vantaggio nella corsa agli armamenti tra malware e anti-malware.
Un programma che può modificare l’MBR in modo che possa far caricare qualcosa nel kernel di Windows è chiamato bootkit. I bootkit erano molto popolari quando i virus si diffondono tramite floppie. Un bootkit ha il potenziale per disabilitare tutto il software di sicurezza prima che Evens abbia la possibilità di iniziare.
C’è anche un ransomware là fuori che sposta il MBR originale in una posizione diversa e si posiziona all’inizio dell’unità. Quindi il codice ransomware è il primo codice che viene eseguito quando il BIOS passa all’unità, per portare avanti l’avvio del sistema.
Ma sul sistema interessato il ransomware visualizza un messaggio che ti dice dove e come acquistare una password, che ripristinerà la situazione originale. Senza garanzie ovviamente. Che non dovrebbe’essere una sorpresa quando hai a che fare con i criminali.
Posso risolvere l’MBR in caso di problemi?
Prima di.
FixMBr è un’utilità disponibile come comando nella console di ripristino di Windows. Di solito risolverà i problemi causati da più versioni di Windows su un computer, i cosiddetti sistemi multiboot. Se si utilizzano sistemi operativi diversi, Windows avrai bisogno di qualcos’altro.
Ad esempio il bootloader Grub che supporta un mix di sistemi operativi. Ma se il tuo problema è causato dal malware, allora’è ora di dare un’occhiata:
Mbar Malwarebytes Ant-Rootkit (beta) Per una guida dettagliata su come usarlo per favore leggi questo articolo che è apparso su questo blog qualche tempo fa. La scansione del record di avvio principale può anche essere ottenuta utilizzando il “Scansionare i rootkit” Opzione disponibile in “Scansione personalizzata” In Malwarebytes Anti-Malware 2.0

Un tipico risultato di scansione MBR di un’unità pulita, prelevato da un registro di MBAR sarebbe così:

La firma MBR è importante. Dopo il caricamento del settore zero, il BIOS verifica che gli ultimi due byte di quel settore siano 55aa come visto sul disco. Questo 55AA è chiamato firma del record di avvio e dice al sistema che questa è la fine del settore. Questo è qualcosa che il BIOS potrebbe richiedere durante l’avvio. Se la firma del record di avvio non è presente, probabilmente riceverai un messaggio BIOS-dipendente come questo:
Errore: firma del record di avvio AA55 non trovato
La dimensione del settore di 512 byte limita la dimensione del disco a 2 TB e il numero di partizioni primarie a 4, a causa della quantità massima di informazioni che può contenere. Se hai o ne desideri di più, dovrai utilizzare un disco della tabella delle partizioni GUID. Che sembra essere il MBR’S successore quando i sistemi UEFI diventano il nuovo standard.
Riepilogo: MBR è la prima parte di un’unità fisica che contiene le informazioni sulle partizioni su quell’unità e sul caricatore di avvio. È noto che il malware modifica l’MBR a suo vantaggio. I problemi con MBR non sono facili da risolvere, ma ci sono diversi metodi per ripristinare una situazione praticabile. L’MBR ha alcune limitazioni che stanno diventando prevalenti, ma ci sono alternative.
Condividi questo articolo
C’è malware del settore di avvio sul Mac?
Alcuni di voi qui hanno offerto consigli dopo che ho raggiunto perché ho fatto clic in una finestra galleggiante da Safari e ho risposto a una domanda “sì” o “no”. Sono piuttosto paranoico ed esegue la sicurezza Internet Internet (probabilmente non rinnoverò l’abbonamento una volta scaduto) e scansionerò con Malwarebytes. Il computer è sempre stato pulito.
Certo, sono un po ‘paranoico e ho scavato online per scoprire ogni possibile malware che mi sono aperto. Ho visto un paio di post sul malware che invade il settore di avvio che non è visibile ai normali programmi anti-malware. Sopravviverebbe anche a un sistema completo e reinstalla. C’è una possibilità che da me semplicemente selezionando un pulsante accanto a un sì o un no in una finestra galleggiante che avrei potuto installare malware come questo sul mio SSD?
La mia ipotesi è che malware come questo renderebbe un computer completamente inutile. Non potevi nemmeno darlo via perché sarebbe arrivato con spyware preinstallato. Grazie per il tuo tempo.
Mostra più meno
Pubblicato il 4 dicembre 2021 10:17
Rispondi anche a me (1) Anch’io me anche a me (1) io
Domanda contrassegnata come migliore risposta
Livello dell’utente: Livello 6
9.370 punti
Stai postando nell’area di Big Sur Discussions, quindi presumo che tu abbia un grande sur.
La parte di avvio del sistema dei macOS e dei macOS stessa è su un disco che è di sola lettura per gli utenti. Solo un installatore certificato Apple può cambiare i macOS.
Quindi, anche se fai clic su qualcosa che non dovresti e anche se si inserisce una password di amministratore, il macOS (o il settore di avvio) non sarà interessato o modificato.
Avresti potuto installare qualcosa in un’area utente all’interno di Safari, ma tutto ciò che installi può anche essere rimosso da te. E non sopravviverebbe a un riformatto se per qualche motivo avessi scelto di farlo.
Penso che tu stia preoccupando questo.
Mostra più meno
Pubblicato il 4 dicembre 2021 10:49
Domande simili
Malware – Poccio di consulenza SSD Ricerca di quasi sei mesi per chiedermi se ho malware che i programmi anti -malware non vedono e a volte vedono strani comportamenti dal mio mini mini M1, sto dando una reinstallazione e pulita. Capisco che la fonte del sistema operativo da installare è una partizione sull’SSD stesso. C’è qualche modo in cui ciò possa essere corrotto anche dal malware? Devo andare a Apple e ottenere qualcosa di totalmente fresco o sono completamente sfortunato. Grazie.
Misure di virus/sicurezza installate in fabbrica. Pop-up spam costanti in Safari. Mackeeper si era fatto strada sul mio computer. L’ho cancellato e i suoi file.Ottieni ancora Windows che si apre costantemente anche se non sono Mackeeper ora. Sono prevalentemente falsi Apple supporta Windows. Ho bloccato i pop-up e non ho estensioni. Ho anche aggiornato i software e ho riavviato il sistema. Quali misure di sicurezza/virus dovrebbero essere (i.e. fabbrica installata) su questo Mac? Sono preoccupato che avrei potuto cancellare un programma/app.
Come usare il malware dopo aver raccolto una minaccia che ho avuto un popup da Mac Cleanup Pro per un po ‘che ho eliminato. Uso EverWeb per il mio sito web. Ho avuto problemi a caricare un volantino ieri. Quando ho caricato il mio sito Web, di solito va a Firefox. Tutte le mie schede preferite erano scomparse. Ho fatto un riavvio e ho ricevuto un messaggio da Mac Cleanup per dire che aveva trovato problemi e minacce. Quindi ho eseguito un controllo di malware e ha trovato 7 minacce. Uno di cui sono preoccupato è OSX.Genieo che sembra essere il thread . Library/Launchagents/com.azienda.Installazione.plist se pulisco questo, compromette la mia start-up e perderò informazioni? Le altre minacce sono cuccioli.Mac Cleanup Pro ed elenca 6 elementi relativi a questo. Dopo aver letto i post qui, mi rendo conto che questo Mac Cleanup Pro è una bufala ma sono preoccupato che potrebbe aver installato qualcosa? Penso anche che di recente ho avuto un messaggio che diceva che il mio Adobe aveva bisogno di un aggiornamento, quindi ho fatto clic su di esso. Mi rendo conto ora che potrebbe essere stata un’altra bufala. Non sono sicuro di come usare il malware quando viene trovato una minaccia. Come li metto in quarantena, li eliminio e pulisci il computer?
Tutte le risposte utili risposte
Interrogativo contrassegnato come ★ utile
Livello dell’utente: Livello 6
9.370 punti
Puoi guardare nelle preferenze di Safari, controllare le estensioni, possibilmente rimuovere tutto ciò che non hai familiarità con. Controlla anche in preferenze generali l’impostazione per la home page.
Altre cose che puoi fare – Sotto Safari Preferences => Avanzate Controllo Show Sviluppa il menu. In quel menu di sviluppo, puoi cancellare la cache. Puoi anche cancellare tutta la storia di Safari. Con safari => Preferences => Privacy È possibile selezionare Gestisci i dati del sito Web e selezionare tutti gli elementi e quindi fare clic su Rimuovi tutto, questo rimuove tutti i cookie.
Big Sur ha anche un pulsante di ripristino Safari (sotto il menu Safari credo) ma questo rimuoverà tutti i tuoi segnalibri e non sono sicuro che tu voglia farlo.
EtreCheck (come suggerito da Barney) potrebbe essere più facile da eseguire qui per mettere la mente a tuo agio perché controlla tutto (dargli accesso al disco completo) non solo Safari e se c’è un malware può rimuoverlo.
Mostra più meno
Interrogativo contrassegnato come ★ utile
Livello dell’utente: Livello 6
9.370 punti
Photospete ha scritto:
Ho un Mac Intel più vecchio che può solo funzionare in alto Sierra. Essendo che non è’t Supportato più da Apple per la sua età, avrebbe senso spostare il prodotto tematico o semplicemente smettere di usarlo del tutto? Grazie.
L’aggiunta del prodotto tematico non migliorerebbe la sicurezza, ma aumenterebbe il rischio perché l’installazione di tali prodotti può creare interferenze con le normali operazioni MAC e la sicurezza Mac integrata, che è molto forte anche per i sistemi più vecchi.
La stragrande maggioranza dei problemi di sicurezza (forse 99%) deriva dall’uso di browser Web accoppiati con un comportamento dell’utente improprio. Sebbene Apple non fornisca più aggiornamenti di sicurezza a Safari per High Sierra, puoi comunque utilizzare Firefox o Chrome, che stanno ricevendo aggiornamenti di sicurezza. Puoi anche prenderti cura del tuo comportamento online e con quali siti visiti. Backup della macchina a tempo regolari più “clone” separati o backup di cloud sono anche buone pratiche. Mantieni il tuo firewall e usa buoni router con la sicurezza hardware. Limitare l’accesso fisico a un Mac più vecchio. Puoi anche scegliere di utilizzare il tuo Mac da un account non addmin; Tieni presente che è richiesta una password di amministrazione anche sui sistemi più vecchi per installare le cose.
Ho MacOS 10.11 su un iMac del 2008, 10.12 su un altro iMac più vecchio, 10.13 su un MacBook Air del 2010 – tutti aggiornati per quanto possono andare – più Catalina e Big Sur su Mac più recenti. So che molti partecipanti alle discussioni Apple usano anche i Mac più vecchi. Questi Mac possono durare a lungo, molto più a lungo del taglio per gli aggiornamenti di Apple OS.
Quindi non installerei tego e secondo me, continuare a usare la tua Sierra Mac dovrebbe essere ok. Alla fine, incontrerai alcuni siti Web e software commerciali che non funzionano bene con il tuo Mac a causa della sua età. Tuttavia devo dire, anche con l’iMac del 2008 su 10.11, non l’ho visto se non in un numero molto piccolo di siti Web, che posso ancora usare con Chrome o Firefox. Ho anche ricevuto pochissime e -mail con il sistema operativo 10.11 versione di Apple Mail che non si visualizza correttamente.
[Principianti] Come rimuovere facilmente il virus del settore dell’avvio?
Se hai un settore del virus dell’avvio e ti chiedi, spiegheremo la rimozione del virus del settore di avvio in semplici passaggi per aiutare tutte le tue preoccupazioni.
Theo Lucia
10 aprile 2023 • Archiviato a: Recupero USB • Soluzioni comprovate

Sai cos’è il virus del settore dei boot? O stai affrontando questo problema confuso in questo momento? Potresti aver cercato molte informazioni al riguardo online, ma non hai ancora trovato la risposta che desideri.
Non preoccuparti, otterrai una comprensione completa della definizione del virus del settore del bagagliaio e conosci i modi per Rimuovere il virus del settore dell’avvio, Non appena hai letto questo articolo.
Dopo aver rimosso il virus del settore di avvio, il sistema può essere vulnerabile ad averlo di nuovo. Quindi, in questo articolo, troverai anche come si arriva in primo luogo il virus del settore dei bagagliaio e come puoi prevenirlo in futuro. Andiamo a prenderlo.
Navigazione dei contenuti
- Parte 1: Comprensione del virus del settore di avvio
- Parte 2: come rimuovere il virus del settore dell’avvio?
- Parte 3: come evitare di ottenere di nuovo il virus del settore di avvio?
Parte 1: Comprensione del virus del settore di avvio
1. Definizione del virus del settore dell’avvio
Un virus del settore di avvio è un programma per computer dannoso che si copia nel disco rigido, nel dispositivo USB o in altri supporti di archiviazione. Influisce sul tuo MBR (record di avvio master) sostituendo il suo codice.
Un record di avvio principale è un settore del tuo disco rigido che si esegue mentre accendi il computer. Quindi, il virus del settore di avvio attacca i settori di avvio rigido e le tabelle delle partizioni.
Ciò che rende difficile da rimuovere è che il settore dell’avvio viene caricato mentre si accende il computer e il virus viene avviato. Il virus del settore di avvio quindi esegue i comandi DOS e infetta i restanti dispositivi di archiviazione collegati al computer.
2. Come rilevare il virus del settore di avvio?
Diversi virus del settore dell’avvio causano danni in diversi modi. Alcuni virus del settore dell’avvio possono causare malware adware. Altri possono essere dannosi come monitorare la tua attività in background; rubare le tue informazioni. Quindi, come vorresti sapere se hai un virus del settore di avvio?
Non è un modo semplice per rilevare questi virus, ma faremo del nostro meglio per renderlo più facile. Di seguito è riportato l’elenco dei segni che indica un virus del settore di avvio:
- Vedi se i file stanno scompare automaticamente dal disco rigido o dai media esterni come USB.
- Applicazione sul tuo PC che si blocca spesso.
- Messaggio di errore “Disk di sistema non valido” che appare di tanto in tanto.
Mentre questi motivi possono indicare il virus del settore di avvio, è necessario eseguire regolarmente software antivirus. Il rilevamento di software antivirus o malware può aiutare a identificare un virus del settore di avvio e salvare da gravi danni.
3. In che modo si diffonde virus del settore dell’avvio?
Quando entra nel sistema, un virus del settore di avvio scrive su tutti i supporti di archiviazione connessi. Imparerai come si diffonde il virus del settore del boot in primo luogo.
Di seguito sono riportati i modi attraverso i quali si diffonde il virus del settore di avvio:
- Media fisici – I virus del settore di avvio possono diffondersi attraverso un’unità USB infetta o un disco floppy. Quando si collega un’unità USB infetta al sistema informatico, sostituisce il codice del settore di avvio esistente e lo infetta.
- Allegati e -mail – Questo è cresciuto fino a diventare uno dei motivi comuni per la diffusione del virus del settore del bagagliaio. Mentre scarichi l’allegato e -mail, il codice del virus di avvio viene fornito con esso e influisce sul tuo computer.
- Applicazioni di terze parti – Se si installano applicazioni da Internet, non tutte sono autorizzate e vengono con protezione. Possono contenere virus del settore di avvio e installarli può sovrascrivere il codice del settore dell’avvio corrente.
Ci possono essere altri motivi, ma quelli sopra menzionati sono i più comuni. Nella sezione imminente, vedremo come puoi correggere il tuo settore di avvio dal virus.
Parte 2: come rimuovere il virus del settore dell’avvio?
Se ritieni che il tuo sistema abbia un virus del settore di avvio e cerchi la rimozione del virus del settore di avvio, ti aiuteremo.
È possibile una rimozione del virus del settore di avvio e discuteremo due modi semplici. I metodi coinvolgono:
- Utilizzo del software antivirus
- Utilizzando il servizio manuale
Metodo 01 – Utilizzo del software antivirus
Con il virus del settore di avvio, l’intero settore di avvio viene crittografato. Con la crittografia, diventa difficile rimuovere il virus del settore di avvio. Discuteremo due software antivirus che sono altamente efficaci contro il virus del settore di avvio per la tua facilità.
Software 1: disco di salvataggio di Kaspersky
Questo metodo utilizzerà Kaspersky Rescue Disk Antivirus per la rimozione del virus del settore del avvio. Seguire i passaggi seguenti:
Passaggio 1: computer di avvio
Utilizzando il disco di salvataggio di Kaspersky, scegli la modalità grafica per l’avvio.
Passaggio 2: aggiornamento-database
Dopo che il sistema si avvia nella modalità grafica del disco di salvataggio di Kaspersky, aggiorna il suo database prima di procedere ulteriormente. Aprire “Il mio centro di aggiornamento “ E fai clic su Aggiorna Aggiorna.

Passaggio 3: iniziare la scansione degli oggetti

Passaggio 4: scegli unità
Puoi scegliere anche l’unità che si desidera scansionare manualmente, ma per impostazione predefinita, il salvataggio del disco Kaspersky seleziona il settore del boot del disco stesso.
Passaggio 5: risultati della scansione finale
Dopo il completamento della scansione, il salvataggio di Kaspersky mostrerà i file infetti. Puoi visualizzare in anteprima da soli e prendere l’azione desiderata per il file.

Software 2: Avast Antivirus
Avast Antivirus viene fornito con una funzione di scansione del tempo di avvio, che può aiutarti a eliminare il virus del settore di avvio. Seguire i passaggi seguenti:
Passaggio 1: Apri Avast Antivirus
Dopo aver installato questo software, trovalo nel tuo PC e aprilo.
Passaggio 2: scegli la scansione del virus
Scegli la sezione “scansioni virus” per procedere.

Passaggio 3: selezionare l’opzione di scansione del tempo di avvio
Quando arrivi a questo passaggio, seleziona la terza opzione “Root-Time Scan”.
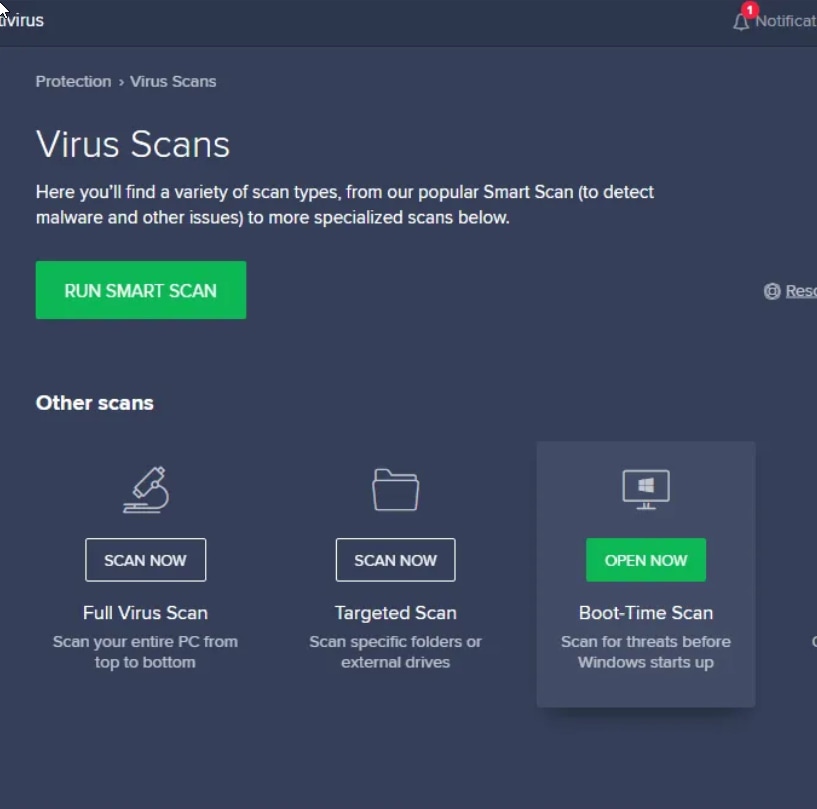
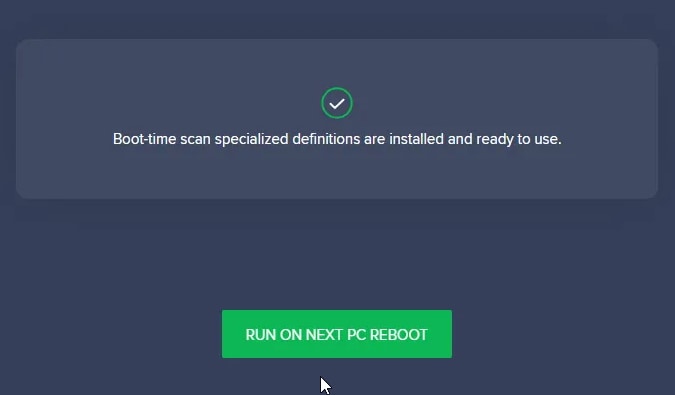
Passaggio 4: esci e fai clic su Esegui al riavvio successivo
Dopo aver riavviato il sistema, Avast inizierà la sua scansione del tempo di avvio. Al termine, rimuoverà il virus del settore dell’avvio.
Metodo 02 – Utilizzo del servizio manuale
L’uso dell’antivirus avviabile è l’opzione più sicura per rimuovere il virus del settore di avvio. C’è una bassa possibilità di perdere file con quel metodo. Tuttavia, se il primo metodo non ha funzionato per te, puoi utilizzare altre opzioni.
- È possibile utilizzare qualsiasi applicazione di rimozione del malware per rilevare e rimuovere il malware prima di causare danni.
- Usa il Dos sys comanda per ripristinare la prima versione del tuo settore di avvio. comunque, il Dos sys Il comando funziona se sei sicuro che il virus del settore dell’avvio attuale non sia crittografato.
Se i metodi di cui sopra hanno funzionato per te e il tuo settore di avvio è privo di virus, il lavoro non è ancora svolto. Il tuo sistema potrebbe catturare di nuovo il virus del settore di avvio. Ma come prevenirlo? Diremo come nella prossima sezione.
Parte 3: Come evitare di ottenere di nuovo il virus del settore di avvio?
Se hai rimosso correttamente il settore dell’avvio, seguire le pratiche seguenti per evitare di ottenere di nuovo il virus del settore di avvio.
1. Fai attenzione ai media fisici. Prendi nota di dove usi i tuoi media fisici, come un’unità USB. Possono lasciare che il virus del settore dell’avvio nei tuoi dischi di archiviazione.
2. Antivirus aggiornato. Usa sempre un antivirus aggiornato. Supponiamo che il tuo antivirus abbia tutte le librerie e i file aggiornati; Può catturare i nuovi programmi dannosi prima di eseguire
3. Protezione extra di malware. Insieme a un antivirus, utilizzare un software di protezione da malware extra. Non è necessario ma raccomandato.
4. Le connessioni di rete. Se ti connetti a un Wi-Fi pubblico o una rete LAN, assicurati di controllare la fonte di connessione prima di unirti a loro. Il virus del settore dell’avvio può diffondersi rapidamente sulla rete Wi-Fi e LAN.
5. App e file di terze parti. Evita, a tutti i costi, scaricare qualsiasi file o software piratato da Internet. Di solito contengono diversi tipi di virus che possono essere dannosi per il sistema.
6. Crittografia del disco. Con la crittografia, è possibile impedire al virus del settore di avvio di sovrascrivere l’attuale crittografia del codice. La crittografia può facilmente proteggere la parte del disco del settore dell’avvio.
L’adozione di queste pratiche può aiutarti a impedire al virus del settore di avvio di entrare nel tuo sistema.
Suggerimento bonus: come recuperare i dati dopo che il tuo USB è stato attaccato dal virus?
Se hai perso i dati a seguito dell’attacco del virus del settore dell’avvio, ti consigliamo di utilizzare WondersHare RecoverIt per recuperare i dati.
WondersHare Recoverit è uno strumento di recupero dati affidabile che consente di recuperare tutti i tipi di file dal computer’S Drive di archiviazione integrata e unità esterne tra cui unità USB. Permettere’SA VEDERE COME FUNZIONA QUESTO SOFTWARE!
Passo 1
Innanzitutto, scarica e installa il software WondersHare Recoverit su un rispettivo sistema PC. Il software è disponibile per i sistemi PC Windows e Mac. Quindi avvia questo strumento di recupero dei dati.
Passo 2
Al lancio del software, è possibile vedere diverse sezioni delle opzioni di archiviazione disponibili. Seleziona la posizione giusta che si desidera recuperare e fai clic su “Avvia”.
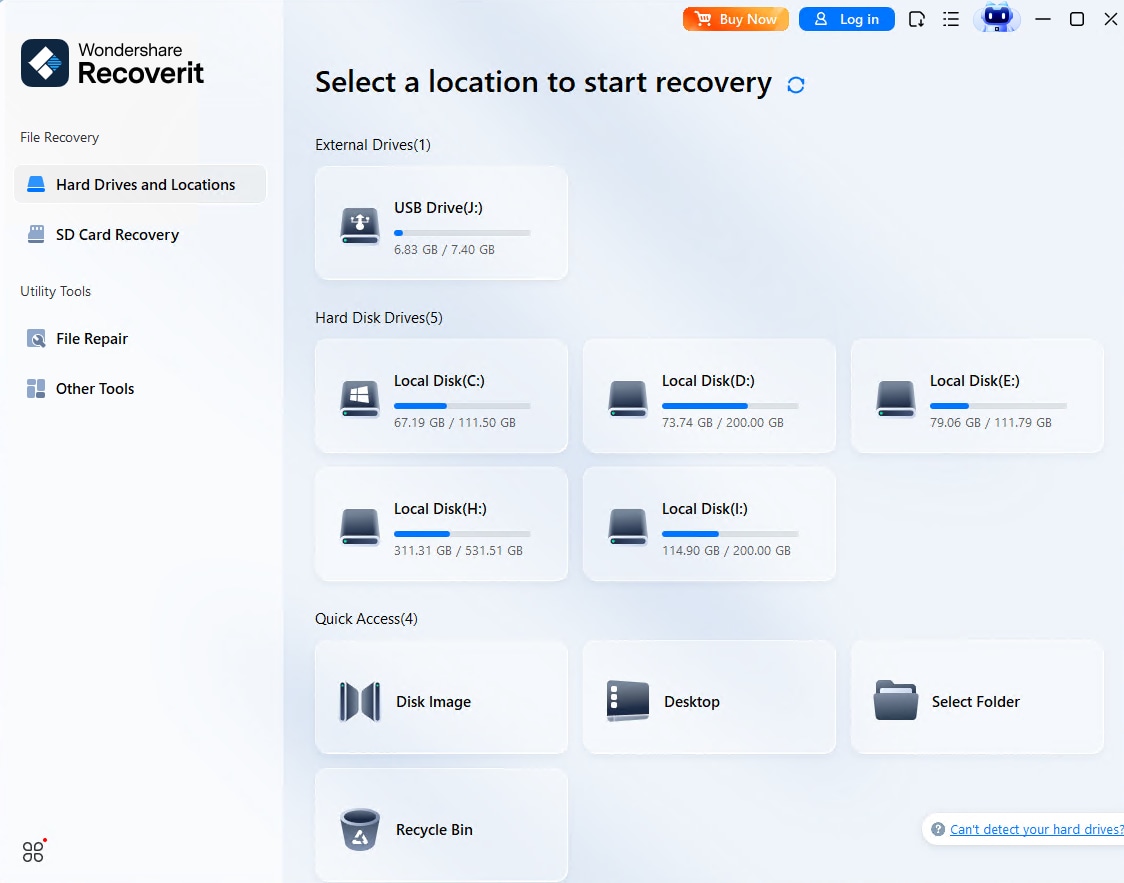
Passaggio 3
Il processo di recupero dei dati inizierà da solo. Potresti vederne l’avanzamento sullo schermo.
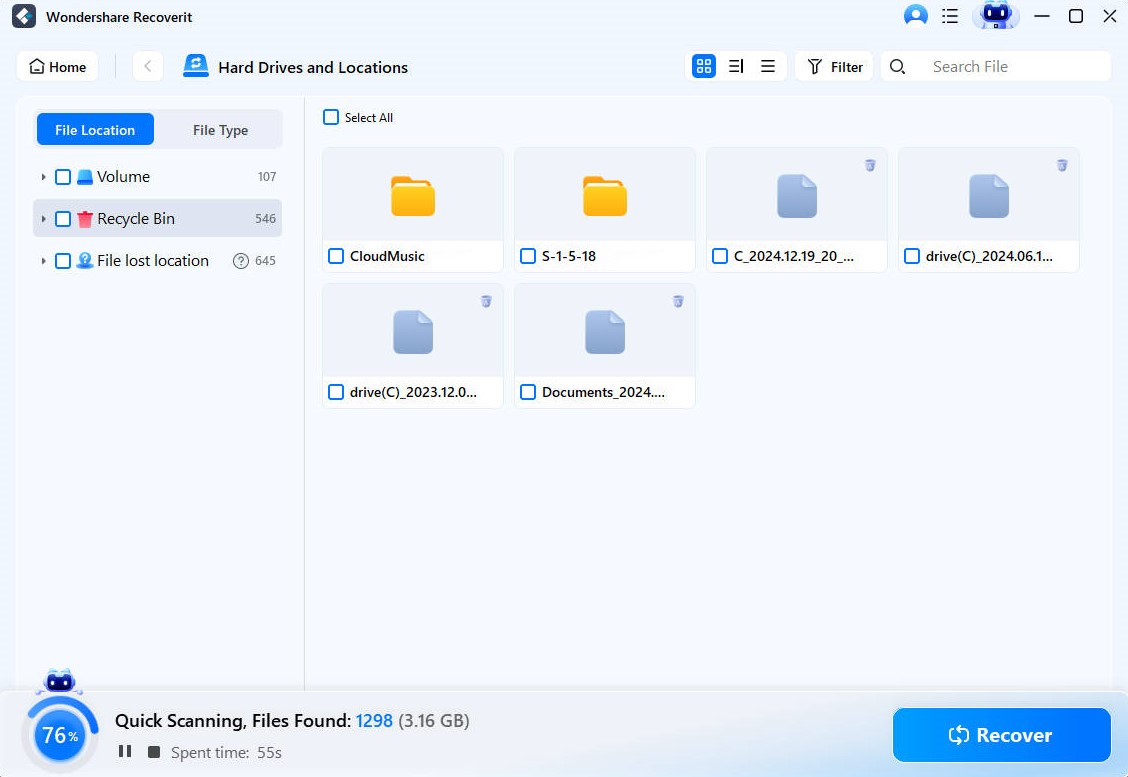
Passaggio 4
Dopo la scansione, puoi scegliere di visualizzare in anteprima i file che si desidera recuperare.
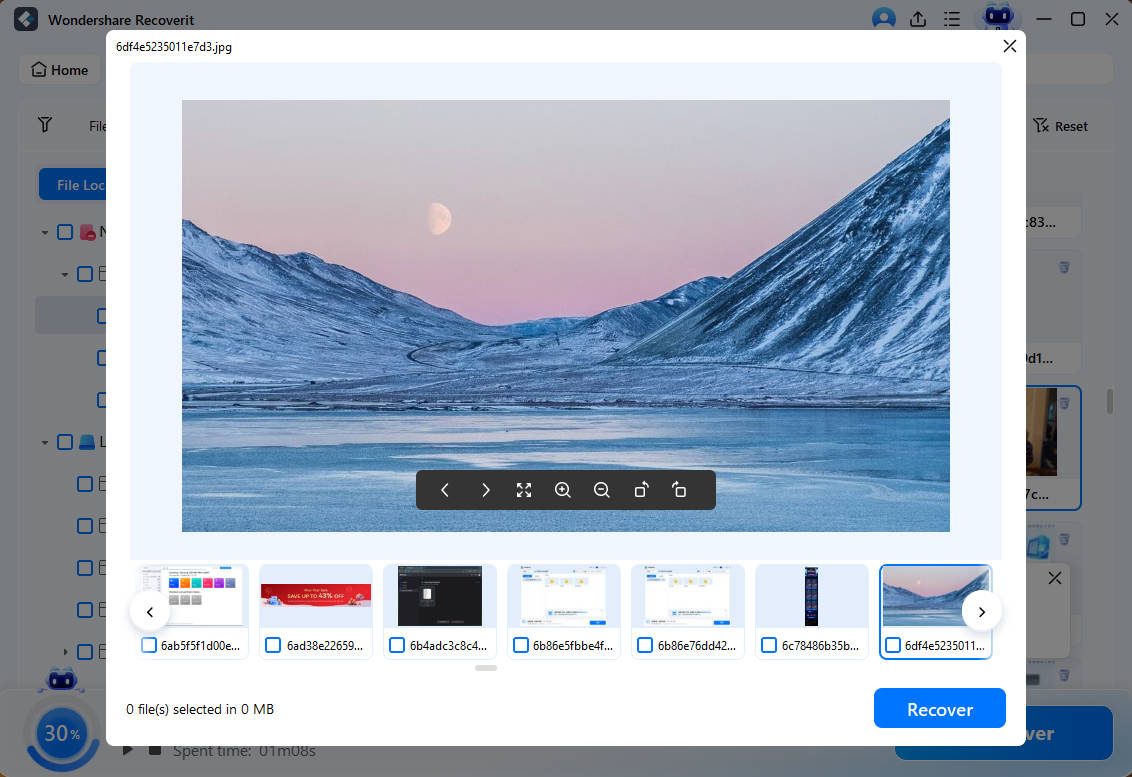
Conclusione:
In questo articolo, hai saputo del virus del settore di avvio e di come è possibile rilevare se il tuo sistema ne è interessato. Hai anche imparato come può diffondersi all’interno del tuo sistema. Inoltre, questo articolo ti fornisce due modi per sbarazzarti del virus del settore di avvio e, inoltre, in futuro è possibile prevenire il virus del settore di avvio.
Un virus del settore di avvio può mettere a rischio i tuoi dati. È probabile che tu possa perdere i file e i dati con il virus del settore dell’avvio. Consigliamo vivamente il software WondersHare Recoverit per recuperare i tuoi dati, che abbiamo provato e testato. Se stai affrontando il problema della perdita di dati, ti aiuterà a recuperare rapidamente i file perduti.
Soluzione USB
- Recupero USB | Strumenti principali.
- Recupero USB | formattato.
- Recupero dei dati | Unità flash.
- Recupero dei dati | chiavetta USB.
- Recupero dei dati | scheda di memoria.
- Recuperare il virus infetto USB.
- Formato Write Protected USB.
- Dispositivo USB UNFORMAT.
- Riparare l’unità USB corrotta.
- USB non riconosciuto? Fisso!
- Risolvi il dispositivo USB sconosciuto.
- Pendrive non rilevato.
- Rimuovere la protezione della scrittura.
- Di che dimensione di USB hai bisogno.
- Crittografia dell’unità flash.