


Mapi supporta l’auth moderna?
Riepilogo dell’articolo: è supportato MAPI per l’autenticazione moderna
L’articolo discute il processo di passaggio alla moderna autenticazione in Office 365 e i passaggi per completare l’interruttore. Sottolinea inoltre l’importanza di valutare l’uso dell’autenticazione di base nel tuo inquilino prima di apportare eventuali modifiche. L’articolo fornisce istruzioni dettagliate su come esportare un rapporto di utilizzo di autenticazione di base utilizzando il centro amministratore Azure AD o PowerShell. Questo rapporto aiuta a identificare gli utenti o le applicazioni ancora utilizzando l’autenticazione di base. Seguendo le istruzioni e analizzando il rapporto, è possibile garantire una transizione regolare alla moderna autenticazione in Office 365.
Punti chiave:
1. L’accensione della moderna autenticazione non disabilita automaticamente l’autenticazione di base.
Per completare il passaggio alla moderna autenticazione in Office 365, è necessario seguire un processo specifico. Questo articolo fornisce esempi dettagliati per aiutarti a consentire l’autenticazione moderna e disabilitare l’autenticazione di base, se necessario.
2. Microsoft sta disabilitando attivamente l’autenticazione di base sugli inquilini che non li usano.
Se non hai già abilitato l’autenticazione moderna nel tuo ambiente Office 365, è importante farlo il prima possibile. Microsoft sta progressivamente rimuovendo il supporto per l’autenticazione di base e la tua organizzazione potrebbe essere influenzata se si continua a fare affidamento su di essa.
3. Le impostazioni predefinite di sicurezza in Azure AD applicano l’autenticazione moderna e bloccano l’autenticazione di base.
Se il tuo inquilino ha già abilitato le impostazioni predefinite di sicurezza, questo tutorial potrebbe non applicarsi a te. È importante comprendere le impostazioni di sicurezza nel tuo inquilino di Azure per garantire che l’autenticazione moderna sia correttamente configurata.
4. Prerequisiti per dimostrazione pratica.
Per seguire il tutorial, è necessario avere l’accesso all’amministratore globale a un inquilino Microsoft 365. Questo accesso consente di apportare le modifiche necessarie e analizzare l’utilizzo di autenticazione di base nel tuo ambiente.
5. L’analisi dell’utilizzo dell’autenticazione di base nel tuo inquilino è cruciale.
Prima di apportare modifiche relative all’autenticazione moderna, è essenziale valutare se l’autenticazione di base è ancora in uso. Identificare gli utenti o le applicazioni che si basano sull’autenticazione di base ti consente di informarli sulle prossime modifiche e aiutarli a passare all’autenticazione moderna.
6. Utilizzando il rapporto di accesso di accesso nel centro amministratore di Azure AD.
L’articolo fornisce istruzioni dettagliate su come esportare un rapporto di utilizzo di autenticazione di base utilizzando il centro amministratore Azure AD. Questo rapporto ti aiuta a determinare se qualsiasi utenti o applicazioni utilizza ancora l’autenticazione di base e fornisce informazioni preziose per il processo di transizione.
7. Utilizzo del rapporto di accesso di accesso con Azure Ad PowerShell.
Se preferisci un maggiore controllo sui campi del report, puoi invece utilizzare PowerShell. L’articolo spiega come utilizzare il modulo azureadpreview e il cmdlet get-azureadauditsigninlogs per estrarre i registri di accesso. PowerShell offre una maggiore flessibilità nel filtrare e personalizzare il rapporto in base ai requisiti specifici.
Domande:
1. Qual è il rischio di non passare all’autenticazione moderna in Office 365?
Il rischio di non passare all’autenticazione moderna in Office 365 è la crescente rimozione del supporto per l’autenticazione di base di Microsoft. Se continui a fare affidamento sull’autenticazione di base, la tua organizzazione potrebbe affrontare problemi di compatibilità e potenziali vulnerabilità di sicurezza.
2. In che modo Microsoft gestisce gli inquilini che non utilizzano l’autenticazione di base?
Microsoft sta disabilitando attivamente l’autenticazione di base sugli inquilini che non lo usano. Ciò garantisce che le organizzazioni siano incoraggiate a passare all’autenticazione moderna e migliorare la sicurezza e la compatibilità complessive dei loro ambienti Office 365.
3. Quali sono le impostazioni predefinite di sicurezza nell’annuncio di Azure?
Le impostazioni predefinite di sicurezza nell’annuncio di Azure sono un insieme di impostazioni di sicurezza preconfigurate che applicano l’autenticazione moderna e bloccano l’autenticazione di base. Queste impostazioni forniscono un livello di sicurezza di base per le organizzazioni utilizzando Azure AD e Office 365.
4. Quali sono i prerequisiti per seguire il tutorial?
Per seguire il tutorial, è necessario avere l’accesso all’amministratore globale a un inquilino Microsoft 365. Questo livello di accesso ti consente di apportare le modifiche necessarie e analizzare l’uso di autenticazione di base nel tuo ambiente.
5. Perché è importante analizzare l’utilizzo dell’autenticazione di base nel tuo inquilino?
L’analisi dell’utilizzo dell’autenticazione di base nel tuo inquilino è fondamentale per identificare eventuali utenti o applicazioni che continuano a fare affidamento su di esso. Queste informazioni ti aiutano a informare le parti responsabili sulle prossime modifiche e a supportarle nella transizione alla moderna autenticazione.
6. Come puoi esportare un rapporto di utilizzo di autenticazione di base utilizzando il centro amministratore Azure AD?
Per esportare un rapporto di utilizzo di autenticazione di base utilizzando il centro amministratore di Azure AD, è necessario seguire le istruzioni passo-passo fornite nell’articolo. Queste istruzioni ti guidano attraverso l’accesso ai registri di accesso, applicando i filtri e scaricando il rapporto in formato JSON o CSV.
7. Qual è il vantaggio dell’utilizzo di PowerShell per l’esportazione del rapporto di utilizzo dell’autenticazione di base?
L’uso di PowerShell ti consente di avere un maggiore controllo sui campi del report e personalizzarlo sui requisiti specifici. L’articolo spiega come installare il modulo azureadpreview e utilizzare il cmdlet get-azureadauditsigninlogs per estrarre i registri di accesso con i filtri desiderati.
8. Quale licenza è richiesta per estrarre i registri di accesso in Azure AD?
Per estrarre i registri di accesso in Azure AD, è necessaria una licenza Azure AD Premium P1 nel tuo inquilino. Questa licenza fornisce le autorizzazioni necessarie e l’accesso per recuperare le informazioni richieste per l’analisi dell’utilizzo di autenticazione di base.
9. Quali sono le condizioni per filtrare i registri di accesso usando PowerShell?
Le condizioni per il filtraggio dei registri di accesso utilizzando PowerShell includono escluse app mobili e client desktop, esclusi i browser, garantendo che l’app client utilizzata non sia vuota e specifica un intervallo di date per i registri da coprire.
10. Come puoi ottenere una maggiore flessibilità nella personalizzazione del rapporto di utilizzo dell’autenticazione di base?
Utilizzando PowerShell, è possibile ottenere una maggiore flessibilità nella personalizzazione del rapporto di utilizzo dell’autenticazione di base. PowerShell consente di applicare filtri specifici, selezionare campi desiderati e formattare il rapporto in base alle tue preferenze.
È supportato da mapi per l’autenticazione moderna
1. Apri un Powershell elevato.
Scopri come passare alla moderna autenticazione in Office 365
Unisciti a discussioni guidate da esperti, formazione di livello mondiale, progetti e demo per la protezione dei dati basati sul cloud. Espandi le tue capacità cloud e di sicurezza e registrati per Veeamon 2023.
Sommario
Lo sapevi che il passaggio-SU L’autenticazione moderna non lo fa’t Spegnere automaticamente l’autenticazione di base? Ci sono passaggi che devi fare per completare l’interruttore A Modern Authentication Office 365.
Non un lettore? Guarda questo tutorial sul video correlato!
Non vedere il video? Assicurati che il tuo bloccatore di annunci sia disabilitato.
Microsoft’s Momentum nella rimozione dell’autenticazione di base appare inarrestabile ora. Essi’VE ha iniziato a disabilitare l’autenticazione di base sugli inquilini che non li usano. Se non hai’T abilitato l’autenticazione moderna in Office 365, lascia che questo articolo ti aiuti a iniziare con esempi passo-passo.
Dal 1 ° agosto 2017, gli inquilini appena creati hanno già applicato le impostazioni di sicurezza, che consentono l’autenticazione moderna e blocca l’autenticazione di base. Se le impostazioni predefinite di sicurezza sono già abilitate nel tuo inquilino, questo tutorial non si applicherà a te.
Riferimento: Predefiniti di sicurezza in Azure AD.
Prerequisiti
Microsoft 365 Backup per Dummies EBook affronta le sfide sulla sicurezza dei dati delineando le funzionalità di sicurezza fuori dalla scatola in Microsoft 365. Ottieni eBook
Questo tutorial sarà una dimostrazione pratica. Se tu’D piace seguire, devi avere l’accesso all’amministratore globale a un inquilino Microsoft 365.
Analizzare l’utilizzo di autenticazione di base nel tuo inquilino
Prima di armeggiare con l’autenticazione moderna, è necessario valutare se l’autenticazione di base è ancora in uso nel tuo inquilino. In questo modo, se ci sono ancora utenti o applicazioni utilizzando l’autenticazione di base, è possibile informare le parti responsabili che l’autenticazione di base smetterà di funzionare presto.
Nota: le seguenti sottosezioni prevedono l’estrazione dei registri di accesso in Azure AD, che richiedono di avere una licenza Azure AD Premium P1 nel tuo inquilino.
Rapporto di accesso di accesso nel centro amministratore di Azure AD
Seguire questi passaggi per esportare un rapporto di utilizzo di autenticazione di base nel centro amministratore di Azure AD.
1. Apri il tuo browser Web e accedi al centro amministratore di Azure Active Directory.
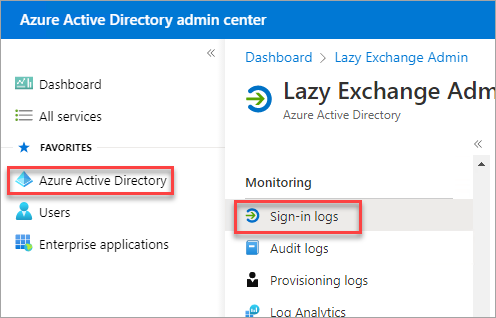
2. Quindi, fare clic su Azure Active Directory → Accedi Accedi.
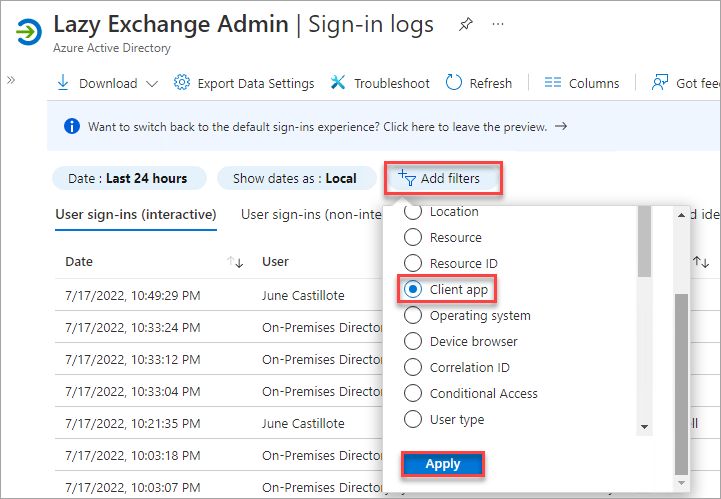
3. Quando si visualizzano i registri di accesso, fare clic su Aggiungi filtri → App client → Applica. Questo passaggio consente di filtrare i record in base all’applicazione client.
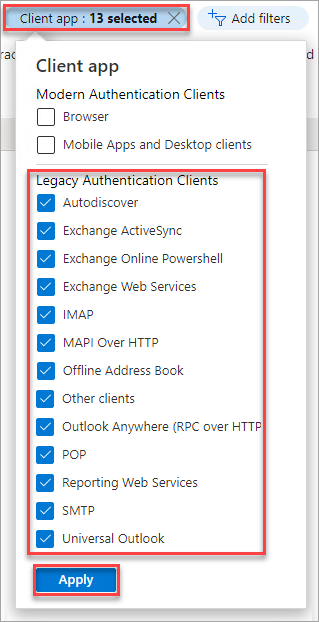
4. Ora, fai clic sul filtro dell’app client aggiunto, controlla ogni elemento nella sezione Autenticazione legacy e fai clic su Applica.
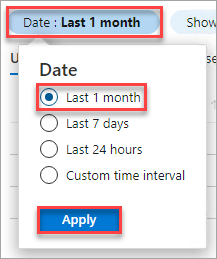
5. Successivamente, regola il filtro della data per ultimo 1 mese o qualunque periodo ritieni sia sufficiente.
6. Se ci sono risultati dopo l’applicazione del filtro, ci sono ancora utenti o applicazioni utilizzando l’autenticazione di base. Fai clic su Download → Scarica JSON o Scarica CSV, a seconda del formato di file preferisci per il report e l’analisi.
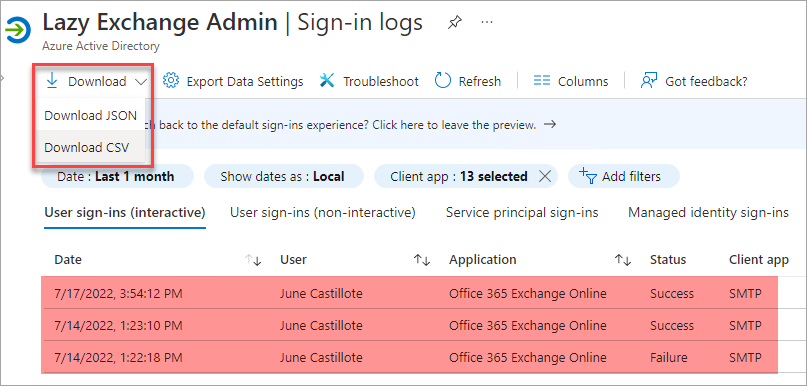
7. Infine, fai clic sul pulsante di download in cui si desidera scaricare. Questo esempio scarica il rapporto Sign-in interattivo a un file CSV.
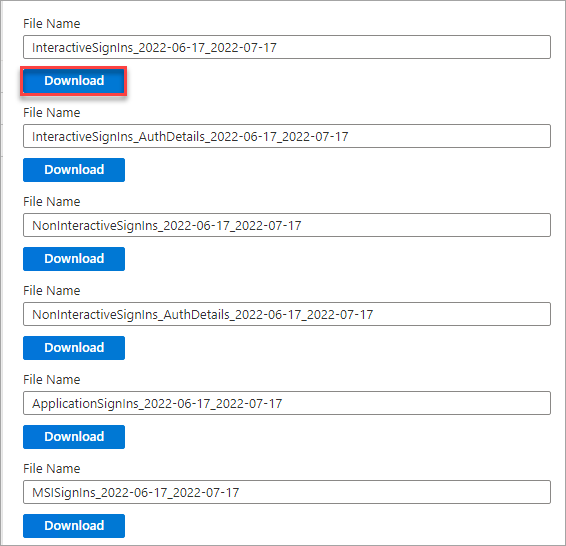
Rapporto dei registri di accesso utilizzando Azure Ad PowerShell
Se si desidera un maggiore controllo sui campi da segnalare, è possibile utilizzare PowerShell. Questo metodo richiede il modulo azureadpreview, che include il cmdlet get-azureadauditsigninlogs per estrarre i registri di accesso.
1. Apri un Powershell elevato.
2. Installa il modulo AzureadPreview se non si è’T ho ancora installato.
Installa-Modulo AzureadPreview3. Successivamente, connettiti ad Azure Active Directory PowerShell eseguendo il cmdlet sotto. Accedi con le credenziali dell’amministratore globale.
Connect-Azuread4. Costruisci un filtro con le seguenti condizioni e memorizzalo nella variabile $ filtro.
- Client -Appused non è app per dispositivi mobili e client desktop e
- Client -appused non è browser e
- Client -appused non è vuoto ” e
- CreatedDateTime è maggiore o uguale a -30 giorni.
$ filter = @"app appusato da Client-use" app per dispositivi mobili e client desktop "e NE" browser "NE e Client-Appused NE '' e CreatedDateTime GT $ ((Get-Date).Adddays (-30).ToString ('yyyy-mm-dd')) "@5. Esegui il comando seguente per eseguire il cmdlet get-azureadauditsigninlogs con il filtro e restituire solo le proprietà createdatetime, userprincipalname, appdisplayname e proprietà apposte a client. L’output esporterà in un file CSV chiamato Basicauthsignin.CSV.
# Ottieni i registri di accesso $ SignInLogs = Get-AzureAdauditsignInLogs -Filter $ Filter | `Select-Object CreatedDateTime, userPrincipalName, appDisplayName, # ClientAppused # Visualizza il risultato sullo schermo $ SignInLogsSecondo i risultati seguenti, c’è ancora un utilizzo autenticato SMTP negli ultimi 30 giorni, che è una forma di autenticazione di base.
I valori applicati al cliente diversi dalle app mobili e dai client desktop e browser utilizzano l’eredità o l’autenticazione di base.
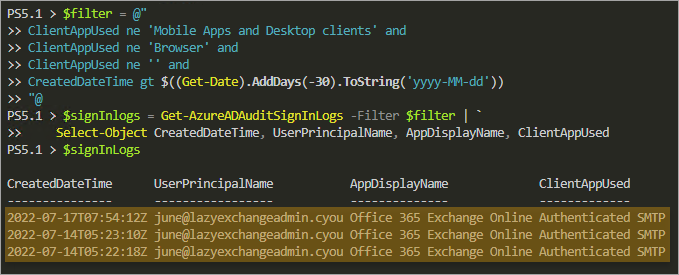
6. Facoltativamente, considera di esportare i registri di accesso in un file CSV per un uso successivo.
$ SignInLogs | Export-CSV .\ Basicauthsignin.CSV -NotypeInformationAbilitazione dell’autenticazione moderna nell’organizzazione Office 365
Hai informato i tuoi utenti sul passaggio previsto all’autenticazione moderna? In tal caso, e tu’Ve ha già completato qualsiasi altro possibile preparativo che la tua organizzazione potrebbe richiedere, tu’essere pronto per avviare l’interruttore.
Il modo più rapido per consentire l’autenticazione moderna è attraverso il centro amministratore Microsoft 365 e di seguito sono il passo per farlo.
1. Accedi al centro amministratore Microsoft 365 utilizzando il browser Web.
2. Fare clic su Impostazioni → Impostazioni Org → Autenticazione moderna.
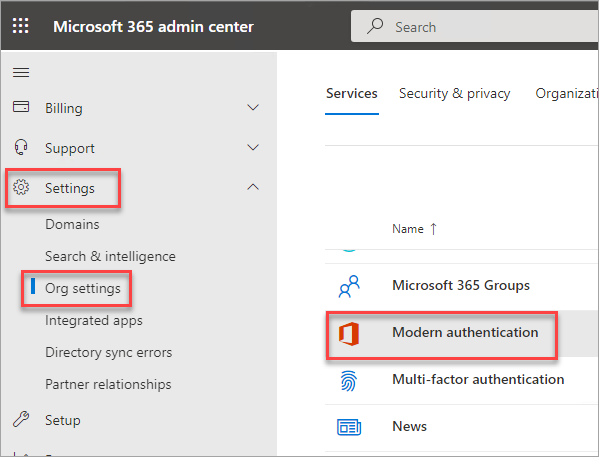
3. Nella moderna pagina Fly-Out di autenticazione che appare, controlla la casella di Autenticazione moderna per Outlook 2013 per Windows e successivamente (consigliato) e fare clic su Salva.
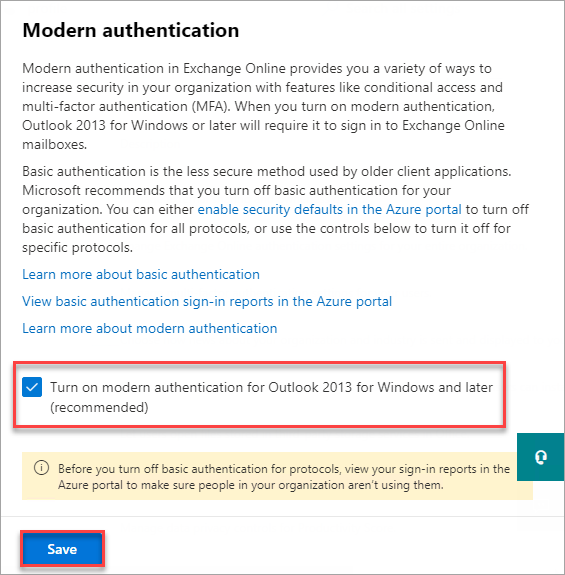
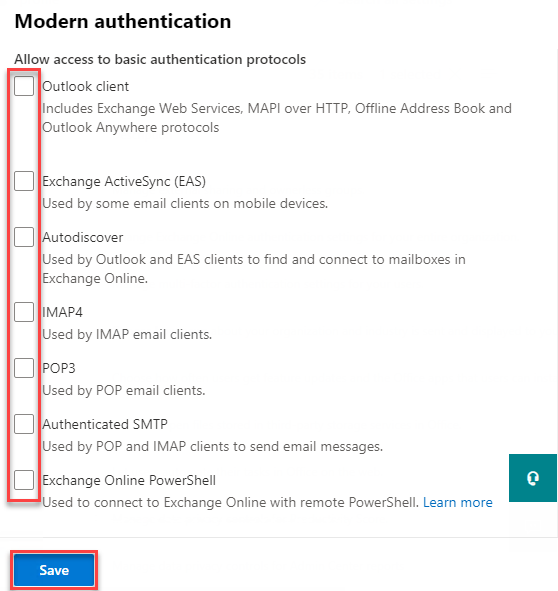
Una volta tu’VE Fare clic su Salva per abilitare l’autenticazione moderna, appariranno opzioni aggiuntive: Consenti l’accesso ai protocolli di autenticazione di base.
Per bloccare completamente l’autenticazione di base, deseleziona le seguenti caselle e fai clic su Salva. Ogni casella di controllo rappresenta un protocollo o un servizio.
- Cliente Outlook (tra cui Exchange Web Services (EWS), MAPI su HTTP, rubrica offline e Outlook Anywhere)
- Exchange ActiveSync (EAS)
- Autodiscover
- IMAP4
- Pop3
- SMTP autenticato (SMTP AUTH)
- Exchange Online Powershell
5. Una volta tu’VE ha salvato le moderne modifiche all’autenticazione, uscirà all’autenticazione Moden Fly.
Verificare le moderne impostazioni di autenticazione
Ti chiedi cosa è successo quando hai fatto spuntare quelle moderne impostazioni di autenticazione? Dovresti! Comprendere come tali cambiamenti vengono applicati al tuo inquilino è cruciale quando alla fine è necessario risolvere i problemi di autenticazione.
1. Apri PowerShell e connettiti a Exchange Online.
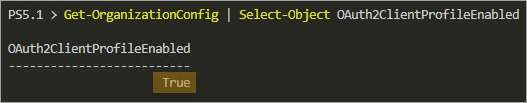
Connect -ExchangeOnline -Organization Your_ Tenant.onmicrosoft.com -showbanner: $ false2. Quando si accende l’autenticazione moderna, è tecnicamente impostato il valore OAuth2ClientProfileNabled nella configurazione dell’organizzazione online di Exchange su TRUE. Esegui il comando seguente per verificare quel valore.
Get-OrganizationConfig | Seleziona Object oauth2clientprofileenabledCome puoi vedere di seguito, il valore OAuth2ClientProfileenabled è vero, il che significa che l’autenticazione moderna è attiva.
3. Quando hai disattivato ogni protocollo’S Basic Authentication Nel Microsoft 365 Admin Center, hai tecnicamente creato una nuova politica di autenticazione in Exchange Online con i seguenti parametri.
| Nome parametro | Valore | Protocollo o servizio interessato |
| Abilitabasicauthactivesync | Falso (bloccato) | Exchange Active Sync (EAS) |
| Abilitabasicauthautodiscover | Falso (bloccato) | Autodiscover |
| Abilitabasicauthimap | Falso (bloccato) | IMAP4 |
| Abilitabasicauthmapi | Falso (bloccato) | Mapi su http (mapi/http) |
| Abilitbasicauthofflineaddressbook | Falso (bloccato) | Libro di indirizzi offline (OAB) |
| Abilitabasicauthpop | Falso (bloccato) | Pop3 |
| Abilitabasicauthrpc | Falso (bloccato) | Outlook Ovui (RPC su HTTP) |
| Abilitabasicauthsmtp | Falso (bloccato) | SMTP autenticato |
| Consentire servizi di servizio | Falso (bloccato) | Exchange Web Services (EWS) |
| AmontaBasicauthpowershell | Falso (bloccato) | Powershell |
In genere, il nome della politica di autenticazione inizia con BlockAuth*. Per verificare tale politica di autenticazione, eseguire il codice seguente in PowerShell.
$authPolicyParams = @( 'Name','AllowBasicAuthActiveSync', 'AllowBasicAuthAutodiscover','AllowBasicAuthImap', 'AllowBasicAuthMapi','AllowBasicAuthOfflineAddressBook', 'AllowBasicAuthPop','AllowBasicAuthRpc', 'AllowBasicAuthSmtp','AllowBasicAuthWebServices', 'AllowBasicAuthPowerShell' ) Get-AuthenticationPolicy | Elenco di formato $ AuthpolicyParamsIl risultato seguente conferma che le proprietà abilitanti* nella politica di autenticazione sono impostate su False, il che significa bloccare l’autenticazione di base.
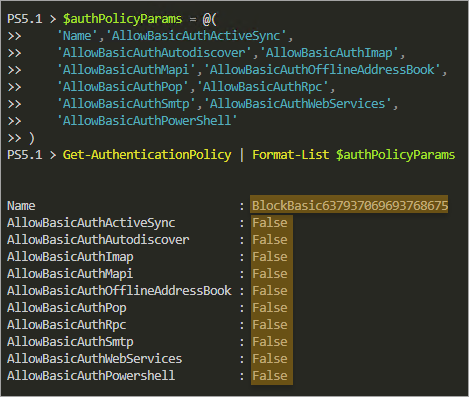
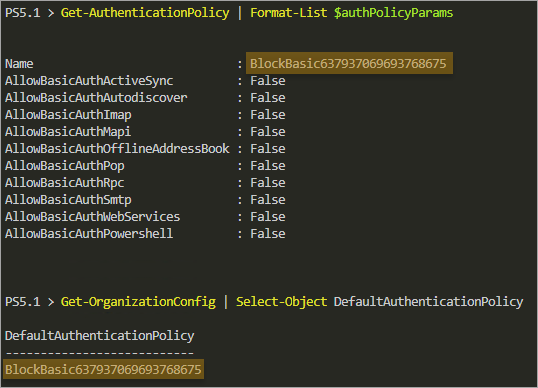
4. Quindi tu’Ve ha confermato che il criterio di autenticazione blocca tutta l’autenticazione di base. Come si assicura che la politica di autenticazione si applichi alla propria organizzazione? Per verificare, ottenere il valore della proprietà DefaultAuthenticationPolicy dalla configurazione dell’organizzazione online Exchange.
Get-OrganizationConfig | Seleziona Object defaultAuthenticationPolicyIl risultato dovrebbe mostrare quale politica di autenticazione è l’impostazione predefinita nella tua organizzazione, come puoi vedere di seguito.
Abilitare i clienti moderni di autenticazione 365 Outlook
Voi’venibile autenticazione moderna e autenticazione di base bloccato, ma il tuo lavoro non lo fa’T fermarti qui. È necessario assicurarsi che i client Outlook su Windows possano connettersi utilizzando l’autenticazione moderna modificando o aggiungendo alcuni elementi di registro.
Nota: se le voci del registro per la tua versione di Outlook non esistono, DON’t panico, devi solo crearli.
Nota: Outlook 2010 non supporta l’autenticazione moderna e non ci sono soluzioni disponibili.
Apri PowerShell come amministratore ed esegui i comandi appropriati alla versione di Outlook.
Outlook 2013
Outlook 2013 supporta l’autenticazione moderna per impostazione predefinita, ma non è attivo. Per attivare, modificare le seguenti voci di registro.
# Le due voci seguenti abilitano l'autenticazione moderna in Outlook 2013 Set -Itemproperty -Path HKCU: \\ Software \\ Microsoft \\ Office \\ 15.0 \\ comune \\ Identity -Name enableadal -valore 1 -force set -itemproperty -path hkcu: \\ software \\ Microsoft \\ Office \\ 15.0 \\ comune \\ Identity -Name Versione -Value 1 -Force # Crea l'HKCU: \\ software \\ Microsoft \\ Exchange \\ AlwaySemsoauthforautoDiscover Registry. # Questo valore costringe a utilizzare sempre l'autenticazione moderna. New -item -path hkcu: \\ software \\ microsoft -name 'Exchange' -force new -itemproperty -path hkcu: \\ software \\ Microsoft \\ Exchange -Name 'AlwaySemSoauthforauToDiscover' -Value 1 -PropertyType Dword -Force -Force -Force Outlook 2016, Outlook 2019 e Outlook 365
L’autenticazione moderna è già abilitata per impostazione predefinita su Outlook 2016 e versioni successive. Ma Microsoft consiglia di impostare il valore di sempre eSemsoauthforoDiscover per forzare l’uso dell’autenticazione moderna.
# Crea HKCU: \\ software \\ Microsoft \\ Exchange \\ AlwaysEmSoauthforautoDiscover Registry Entry. # Questo valore costringe a utilizzare sempre l'autenticazione moderna. New -item -path hkcu: \\ software \\ microsoft -name 'Exchange' -force new -itemproperty -path hkcu: \\ software \\ Microsoft \\ Exchange -Name 'AlwaySemSoauthforauToDiscover' -Value 1 -PropertyType Dword -Force -Force -Force 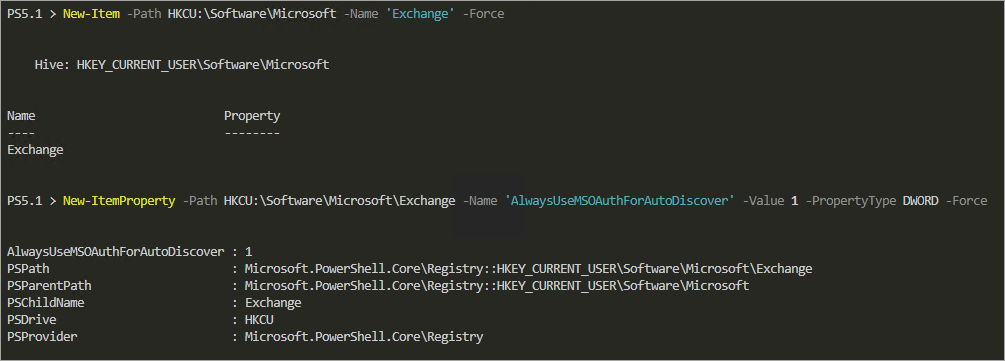
Se tu’RE Gestione di un grande pool di computer Windows con client Outlook, considera di distribuire gli elementi del registro tramite oggetti politici di gruppo.
Confermare l’autenticazione moderna di Outlook
Ora’s Tempo per testare se Outlook utilizza l’autenticazione moderna.
Apri Outlook e accedi con il tuo account. Dopo essere passato all’autenticazione moderna, Outlook ti chiederà di riabilitare.
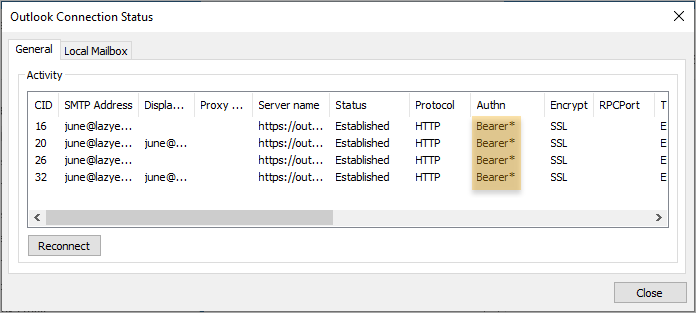
Premere CTRL, fare clic con il tasto destro del mouse sull’icona Microsoft Outlook nel vassoio di sistema e fare clic su Stato di connessione.
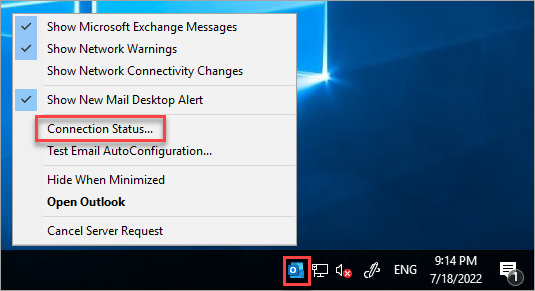
Guarda al Authn colonna. Il valore dovrebbe essere Portatore*, che significa che Outlook ora sta usando l’autenticazione moderna con il token del portatore OAuth2.
Microsoft 365 Backup per Dummies EBook affronta le sfide sulla sicurezza dei dati delineando le funzionalità di sicurezza fuori dalla scatola in Microsoft 365. Ottieni eBook
Conclusione
Finalmente! Voi’VE finito di passare all’autenticazione moderna nel tuo inquilino Microsoft 365. Voi’VE si è assicurato che i tuoi utenti siano a conoscenza della modifica estraendo un report di autenticazione di base.
Dopo aver abilitato l’autenticazione moderna e bloccato i segni legacy, tu’VE ha verificato le modifiche utilizzando i comandi di Exchange Online PowerShell. Finalmente tu’VE si è assicurato che i clienti di Outlook siano in grado di fare l’autenticazione moderna.
Odio annunci? Voglio supportare lo scrittore? Ottieni molti dei nostri tutorial confezionati come guida ATA.
È supportato da mapi per l’autenticazione moderna
Stiamo usando MAPI per connetterci alle cassette postali Office 365. Durante il recupero del contenuto della cassetta postale tramite la chiamata MAPI OpenMsgStore, stiamo ricevendo errore “Errore nella sezione MAPI: 0x80040111. Dettagli: non è stato possibile aprire il negozio di informazioni “.
In Office 365 Tinant, l’autenticazione moderna è abilitata.
Qualcuno può confermare se la chiamata MAPI OpenMsgstore funziona con l’autenticazione moderna o no ?
Sviluppo di accesso
Accesso: Una famiglia di sistemi di gestione dei database relazionali Microsoft progettati per facilità d’uso. Sviluppo: Il processo di ricerca, produzione e perfezionamento di tecnologie nuove o esistenti.
Autenticazione moderna e MAPI-HTTP
Se non hai’T Heard, Autenticazione moderna (aka Adal), ora è andata ufficialmente GA (https: // blogs.ufficio.com/2015/11/19/aggiornato-office-365-modern-uhentication-pubblic-preview/)-il che significa che se stai utilizzando i servizi Office 365, in particolare Exchange Online e Office 2013/2016 come tuo cliente, dovresti davvero cercare di abilitare questa funzionalità per i tuoi utenti finali finali.
Per coloro che non hanno familiarità con l’autenzione moderna, ci sono numerosi vantaggi, ma uno dei più ovvi per gli utenti finali è che rimuove la necessità dell’uso di ‘Salva le mie credenziali’ Quando si accede a Exchange Online e fornisce una vera esperienza SSO se combinata con ADFS Federation.
Ora, il processo per abilitare l’autenzione moderna è molto ben documentato nel post del blog sopra, ma la versione breve è:
- Abilita l’auth moderna sul lato degli inquilini tramite un comando PowerShell
- Abilita l’autenticazione moderna sul lato cliente tramite una chiave di registro
Cosa è’T Explicity Chiamati come prerequisito, tuttavia è che anche il tuo client Outlook deve essere eseguito anche in MAPI su HTTP in modalità. Ora, per una grande percentuale di ambienti, questo non è probabilmente un problema, ma se sei come un nostro cliente recente, potresti aver disabilitato specificamente l’uso di MAPI-HTTP. Ora ci sono una serie di validi motivi per cui potresti aver voluto farlo (la loro era che stavano usando una vecchia versione di Riverbed che non è’t Support Optimization utilizzando il protocollo MAPI-HTTP), ma a quanto pare, l’introduzione del protocollo HTTP MAPI su HTTP per sostituire l’eredità ‘RPC su http’ Il protocollo oltre 3 anni fa era in realtà uno dei precursori per consentire a tutte queste fantasiose cose di autenticazione moderna di funzionare.
Per i dettagli completi su ciò che il protocollo MAPI-HTTP ha portato e i vantaggi introdotti, ti consiglio di leggere questo fantastico post sul blog del team di Microsoft Exchange.
Ma in breve, se scopri di aver abilitato l’auth moderna secondo i passaggi descritti e tu’sta ancora ottenendo il ‘prompt di base dell’autenticazione’ – IO’D Vai avanti e controlla se è stata impostata la seguente chiave di registro (tramite GPO o altro)
Chiave: Hkey_current_user \ software \ Microsoft \ Exchange Dword: MapiHttpdisabled Valore: 1
Quanto sopra deve essere eliminato o impostato su ‘0’ Affinché l’auth moderna funzioni. L’articolo di supporto KB2937684 ti fornisce anche alcune informazioni in più su Garantire che MapI-HTTP sia abilitato per il tuo ufficio 2013/2016.
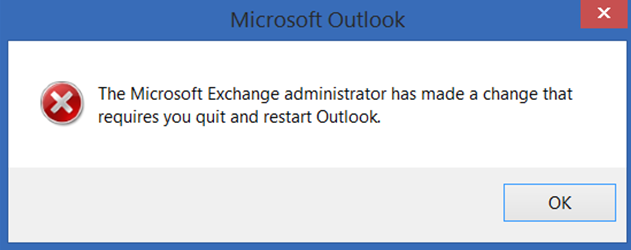
Si noti che la modifica di questo valore non avrà effetto fino a quando il client non esegue successivamente un ‘autodiscover’ per passare. A seconda della situazione, ciò può indurre l’utente a vedere il seguente pop -up:
In generale, io’D Consiglia di testare prima l’aggiornamento del registro con un sottoinsieme di utenti pilota, prima di lanciarlo al pubblico più ampio. Una volta che ciò è confermato funzionante, allora puoi cercare l’autenticazione moderna ai tuoi utenti finali.
Quest’anno: Microsoft Deprecation dell’autenticazione di base in cambio online
L’autenticazione di base è un protocollo di autenticazione obsoleto. Le sue minacce sono aumentate solo da quando Microsoft ha originariamente annunciato che l’avrebbero disabilitato. Attualmente, ci sono alternative di autenticazione moderna migliore e più efficace come OAuth 2.0 autorizzazione a base di token. Anche affinché MFA sia efficace, devi anche bloccare l’autenticazione legacy. Questo perché i protocolli di autenticazione legacy come POP, SMTP, IMAP e MAPI possono’T applicare MFA, rendendoli punti di ingresso preferiti per gli avversari che attaccano la tua organizzazione … Con queste minacce e rischi in mente, Microsoft sta prendendo provvedimenti per migliorare la sicurezza dei dati in cambio online.
Impatto
Microsoft ha inoltre esteso l’ambito complessivo colpito, sono inclusi i protocolli di follow: Exchange Web Services (EWS), Exchange ActiveSync (EAS), POP, IMAP, Remote PowerShell, MAPI, RPC, SMTP Auth e OAB.
Per Exchange Web Services (EWS), Remote PowerShell (RPS), POP e IMAP e Exchange ActiveSync (EAS):
- Se hai scritto il tuo codice utilizzando questi protocolli, aggiorna il codice per utilizzare OAuth 2.0 invece dell’autenticazione di base o migrare in un protocollo più recente (API grafico).
- Se tu o i vostri utenti utilizzate un’applicazione di terze parti che utilizzano questi protocolli, contatta lo sviluppatore di app di terze parti che ha fornito questa applicazione per aggiornarla per supportare OAuth 2.0 autenticazione o assistere i tuoi utenti a passare a un’applicazione che’s costruito usando oauth 2.0.
Per SMTP Auth:
Microsoft continuerà a disabilitare SMTP Auth per gli inquilini che non’t usarlo, ma non cambieremo la configurazione di nessun inquilino che lo fa. Ma consigliamo di allontanarci dall’uso dell’auth di base e SMTP se puoi, poiché ti lascia esposto.
Per Exchange Online Powershell
Dal rilascio del modulo Exchange Online V2 PowerShell IT’S è stato facile gestire le impostazioni online di scambio e le impostazioni di protezione dalla riga di comando utilizzando l’autenticazione moderna. Il modulo EXO V2 utilizza l’autenticazione moderna e funziona con Mulfactor Authentication (MFA) per la connessione a tutti gli ambienti PowerShell relativi a Exchange in Microsoft 365.
Outlook, MAPI, RPC e Offline Address Book (OAB)
Tutte le versioni di Outlook per Windows dal 2016 hanno l’autenticazione moderna abilitata per impostazione predefinita, quindi esso’è probabile che tu’sta già usando l’autenticazione moderna. Outlook Award (precedentemente noto come RPC su HTTP) è stato deprecato in cambio online a favore di MAPI su HTTP. Outlook per Windows utilizza MAPI su HTTP, EWS e OAB per accedere a Mail, imposta libera/occupato e fuori ufficio e scarica la rubrica offline. Tutti questi protocolli supportano l’autenticazione moderna.
E se vuoi bloccare l’autenticazione di base?
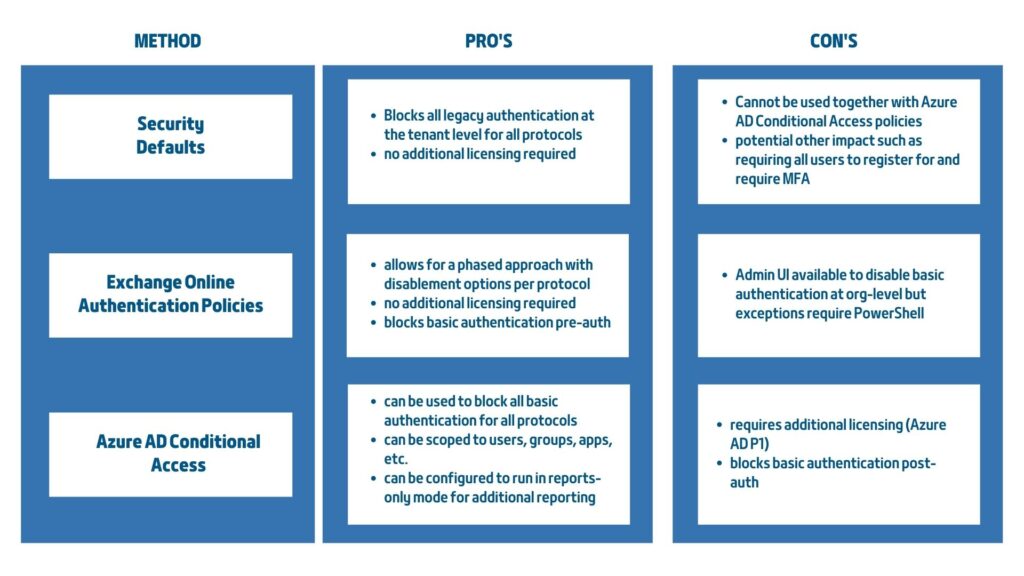
Qui’S una tabella che riassume le opzioni per disabilitare in modo proattivo l’autenticazione di base
Microsoft inizierà a inviare messaggi in Microsoft 365 Admin Message Center a partire da ora, informandoti che Microsoft sta per disabilitare l’autenticazione di base per un protocollo nel tuo inquilino a causa del non utilizzo. Oppure ne hai uno dicendo che sappiamo che stai usando l’autenticazione di base, ma Microsoft intende disabilitarlo in modo proattivo per un breve periodo di tempo e se non’tuota che Microsoft intraprenda quell’azione per i protocolli nel tuo inquilino, puoi usare un Nuova funzionalità nel centro amministratore Microsoft 365 per richiedere che Microsoft non disabiliti i protocolli specifici.
Microsoft ha aggiunto questa funzione allo strumento self-service per aiutarti a ridurre al minimo le interruzioni mentre si passa all’utilizzo dell’autenticazione di base. Ma da Secwise ti consigliamo di utilizzare questa funzione solo se hai davvero bisogno di autenticazione di base! Non solo perché pensi di poterlo fare, o semplicemente per ogni evenienza. I clienti sono compromessi attraverso l’autenticazione di base ogni giorno e il modo migliore per impedire che ciò accada è disabilitarlo e passare alla moderna autenticazione.
Ora puoi andare direttamente alla diagnostica di auto-aiuto di base dell’autenzione semplicemente facendo clic su questo link in basso.
Hai bisogno di aiuto con tutte le tue domande Microsoft? Contattaci!