


McAfee Endpoint Security sostituisce i fianchi?
Sistema di prevenzione delle intrusioni basata su host (HIPS)
A differenza del rilevamento e della correzione della vulnerabilità, il rilevamento e la rimozione dello spyware o la scansione antivirus, la protezione HIPS non richiede aggiornamenti di file in corso (file patch, file di definizione/pattern o file di database di firma).
Domande frequenti
La piattaforma di singolarità Sentinelone è un primo lago dati che fonde perfettamente i piani di dati, accesso, controllo e integrazione della sua protezione endpoint (EPP), rilevamento e risposta endpoint (EDR), sicurezza IoT e protezione del carico di lavoro cloud (CWPP) in una piattaforma centralizzata. Con la singolarità, le organizzazioni ottengono l’accesso ai dati di back-end attraverso l’organizzazione attraverso un’unica soluzione, fornendo una visione coesa della loro rete e delle loro risorse aggiungendo un livello di sicurezza autonomo in tempo reale attraverso tutte le risorse aziendali.
Quanto è bravo Sentinelone?
Sentinelone è regolarmente informato da aziende di analisti leader del settore e test indipendenti di terze parti come:
- Soluzioni di rilevamento e risposta endpoint di Gartner (EDR) come esaminate dai clienti
- Gartner ha nominato Sentinelone come leader nel quadrante magico per le piattaforme di protezione endpoint
- Miter Engenuity Att & CK Carbanak e Fin7 I risultati mostrano Sentinelone che guida tutti gli altri fornitori di sicurezza informatica con visibilità al 100%, nessuna rilevazione mancata e non richiedeva modifiche alla configurazione.
- MITER Engenuity Att & CK APT29 (2019) Rapporto:
- La piattaforma di singolarità sentinelone aveva il maggior numero di rilevamenti combinati di alta qualità e il maggior numero di correlazioni automatizzate.
- Sentinelone aveva il maggior numero di rilevamenti solo per gli strumenti e il maggior numero di rilevamenti umani/MDR.
Gli analisti stanno annegando i dati e semplicemente non sono in grado di tenere il passo con vettori di attacco sofisticati. Sentinelone aiuta a trasformare i dati in storie, quindi gli analisti possono concentrarsi sugli avvisi che contano di più.
A cosa serve sentinelone?
Sentinelone fornisce una serie di prodotti e servizi per proteggere le organizzazioni dalle minacce informatiche. La piattaforma di sicurezza Sentinelone, chiamata Singularity XDR, è progettata per proteggere da varie minacce, tra cui malware, ransomware e altre minacce persistenti avanzate (APT). Utilizza l’apprendimento automatico e altre tecniche di analisi avanzate per analizzare i dati di sicurezza in tempo reale e identificare modelli e comportamenti che possono indicare una minaccia per la sicurezza. Quando viene rilevata una minaccia, la piattaforma può attivare automaticamente una risposta, come in quarantena un dispositivo o emettere un avviso per il personale di sicurezza. I nostri prodotti principali sono progettati per proteggere le tre superfici di sicurezza che gli aggressori stanno prendendo di mira oggi: endpoint, cloud e identità.
Endpoint: Il nostro prodotto principale è una piattaforma di sicurezza che combina protezione endpoint, EDR (rilevamento e risposta endpoint) e capacità automatizzate di risposta alle minacce in un’unica soluzione.
Nuvola: Sentinelone offre una gamma di prodotti e servizi progettati per proteggere le organizzazioni dalle minacce informatiche nel cloud. La piattaforma di sicurezza Sentinelone, denominata Singularity XDR, include funzionalità appositamente progettate per proteggere gli ambienti cloud, come: ad esempio:
- Protezione endpoint nativa cloud: Le capacità di protezione degli endpoint di Sentinelone sono costruite per proteggere gli ambienti cloud, tra cui nuvole pubbliche, private e ibride. La piattaforma utilizza l’apprendimento automatico e altre tecniche di analisi avanzate per rilevare e bloccare l’attività dannosa in tempo reale.
- EDR nativo cloud (rilevamento e risposta endpoint): Le capacità EDR di Sentinelone sono progettate per rilevare e rispondere alle minacce negli ambienti cloud. La piattaforma include funzionalità come cloud forensics, risposta agli incidenti cloud e caccia alle minacce al cloud, che consentono ai team di sicurezza di indagare e mitigare le minacce nel cloud.
- Risposta della minaccia automatizzata: Le funzionalità automatizzate di risposta alle minacce di Sentinelone sono progettate per rispondere automaticamente alle minacce negli ambienti cloud. Ciò include funzionalità come il contenimento del cloud, che consente ai team di sicurezza di isolare e contenere dispositivi infetti nel cloud, e la bonifica del cloud, che consentirà ai team di ripristinare automaticamente gli ambienti cloud a uno stato di buon bene noto.
La nostra piattaforma di sicurezza è progettata per essere agnostica cloud in modo che possa essere distribuita in qualsiasi ambiente cloud, comprese le nuvole pubbliche.
Identità: Sentinelone offre una serie di prodotti e servizi per proteggere le organizzazioni dalle minacce informatiche legate all’identità. La piattaforma di sicurezza di Sentinelone include le capacità di protezione IAM per rilevare e rispondere alle minacce di gestione dell’identità e degli accessi. Ciò include la caccia alle minacce basata sull’identità, che consente ai team di sicurezza di indagare e mitigare le minacce relative alle identità degli utenti e ai controlli di accesso.
Oltre alla sua piattaforma di sicurezza, Sentinelone offre anche servizi MDR e professionali, come la caccia alle minacce e la risposta agli incidenti, per aiutare le organizzazioni a rispondere e riprendersi dagli attacchi informatici. I prodotti e i servizi dell’azienda si rivolgono principalmente alle organizzazioni a livello aziendale, tra cui agenzie governative e società Fortune 500.
Quali certificazioni hanno Sentinelone?
Sentinelone partecipa a una varietà di test e ha vinto premi. Ecco un elenco di recenti test e premi di terze parti:
- Rapporto MITER ATT & CK APT29: più alto numero di rilevamenti combinati di alta qualità e il maggior numero di correlazioni automatizzate, il maggior numero di rilevamenti solo per utensili e il più alto numero di rilevamenti umani/MDR
La prima e unica soluzione di sicurezza informatica di nuova generazione per ricevere la certificazione VB100.
Sistema di prevenzione delle intrusioni basata su host (HIPS)
A differenza del rilevamento e della correzione della vulnerabilità, il rilevamento e la rimozione dello spyware o la scansione antivirus, la protezione HIPS non richiede aggiornamenti di file in corso (file patch, file di definizione/pattern o file di database di firma).
Domande frequenti
La piattaforma di singolarità Sentinelone è un primo lago dati che fonde perfettamente i piani di dati, accesso, controllo e integrazione della sua protezione endpoint (EPP), rilevamento e risposta endpoint (EDR), sicurezza IoT e protezione del carico di lavoro cloud (CWPP) in una piattaforma centralizzata. Con la singolarità, le organizzazioni ottengono l’accesso ai dati di back-end attraverso l’organizzazione attraverso un’unica soluzione, fornendo una visione coesa della loro rete e delle loro risorse aggiungendo un livello di sicurezza autonomo in tempo reale attraverso tutte le risorse aziendali.
Quanto è bravo Sentinelone?
Sentinelone è regolarmente informato da aziende di analisti leader del settore e test indipendenti di terze parti come:
- Soluzioni di rilevamento e risposta endpoint di Gartner (EDR) come esaminate dai clienti
- Gartner ha nominato Sentinelone come leader nel quadrante magico per le piattaforme di protezione endpoint
- Miter Engenuity Att & CK Carbanak e Fin7 I risultati mostrano Sentinelone che guida tutti gli altri fornitori di sicurezza informatica con visibilità al 100%, nessuna rilevazione mancata e non richiedeva modifiche alla configurazione.
- MITER Engenuity Att & CK APT29 (2019) Rapporto:
- La piattaforma di singolarità sentinelone aveva il maggior numero di rilevamenti combinati di alta qualità e il maggior numero di correlazioni automatizzate.
- Sentinelone aveva il maggior numero di rilevamenti solo per gli strumenti e il maggior numero di rilevamenti umani/MDR.
Gli analisti stanno annegando nei dati e semplicemente non’in grado di tenere il passo con vettori di attacco sofisticati. Sentinelone aiuta a trasformare i dati in storie, quindi gli analisti possono concentrarsi sugli avvisi che contano di più
A cosa serve sentinelone?
Sentinelone fornisce una serie di prodotti e servizi per proteggere le organizzazioni dalle minacce informatiche. La piattaforma di sicurezza Sentinelone, chiamata Singularity XDR, è progettata per proteggere da varie minacce, tra cui malware, ransomware e altre minacce persistenti avanzate (APT). Utilizza l’apprendimento automatico e altre tecniche di analisi avanzate per analizzare i dati di sicurezza in tempo reale e identificare modelli e comportamenti che possono indicare una minaccia per la sicurezza. Quando viene rilevata una minaccia, la piattaforma può attivare automaticamente una risposta, come in quarantena un dispositivo o emettere un avviso per il personale di sicurezza. I nostri prodotti principali sono progettati per proteggere le tre superfici di sicurezza che gli aggressori stanno prendendo di mira oggi: endpoint, cloud e identità.
Endpoint: Il nostro prodotto principale è una piattaforma di sicurezza che combina protezione endpoint, EDR (rilevamento e risposta endpoint) e capacità automatizzate di risposta alle minacce in un’unica soluzione.
Nuvola: Sentinelone offre una gamma di prodotti e servizi progettati per proteggere le organizzazioni dalle minacce informatiche nel cloud. La piattaforma di sicurezza Sentinelone, denominata Singularity XDR, include funzionalità appositamente progettate per proteggere gli ambienti cloud, come: ad esempio:
- Protezione endpoint nativa cloud: Sentinelone’Le capacità di protezione degli endpoint sono costruite per proteggere gli ambienti cloud, comprese nuvole pubbliche, private e ibride. La piattaforma utilizza l’apprendimento automatico e altre tecniche di analisi avanzate per rilevare e bloccare l’attività dannosa in tempo reale.
- EDR nativo cloud (rilevamento e risposta endpoint): Sentinelone’Le funzionalità S EDR sono progettate per rilevare e rispondere alle minacce negli ambienti cloud. La piattaforma include funzionalità come cloud forensics, risposta agli incidenti cloud e caccia alle minacce al cloud, che consentono ai team di sicurezza di indagare e mitigare le minacce nel cloud.
- Risposta automatizzata delle minacce: Sentinelone’S Le funzionalità di risposta alle minacce automatizzate sono progettate per rispondere automaticamente alle minacce negli ambienti cloud. Ciò include funzionalità come il contenimento del cloud, che consente ai team di sicurezza di isolare e contenere dispositivi infetti nel cloud, e la bonifica del cloud, che consentirà ai team di ripristinare automaticamente gli ambienti cloud a uno stato di buon bene noto.
La nostra piattaforma di sicurezza è progettata per essere agnostica cloud in modo che possa essere distribuita in qualsiasi ambiente cloud, comprese le nuvole pubbliche.
Identità: Sentinelone offre una serie di prodotti e servizi per proteggere le organizzazioni dalle minacce informatiche legate all’identità. Sentinelone’La piattaforma di sicurezza S include funzionalità di protezione IAM per rilevare e rispondere alle minacce di gestione dell’identità e degli accessi. Ciò include la caccia alle minacce basata sull’identità, che consente ai team di sicurezza di indagare e mitigare le minacce relative alle identità degli utenti e ai controlli di accesso.
Oltre alla sua piattaforma di sicurezza, Sentinelone offre anche servizi MDR e professionali, come la caccia alle minacce e la risposta agli incidenti, per aiutare le organizzazioni a rispondere e riprendersi dagli attacchi informatici. L’azienda’I prodotti e i servizi si prendono di mira principalmente alle organizzazioni a livello aziendale, tra cui agenzie governative e aziende Fortune 500.
Quali certificazioni hanno Sentinelone?
Sentinelone partecipa a una varietà di test e ha vinto premi. Ecco un elenco di recenti test e premi di terze parti:
- Rapporto MITER ATT & CK APT29: più alto numero di rilevamenti combinati di alta qualità e il maggior numero di correlazioni automatizzate, il maggior numero di rilevamenti solo per utensili e il più alto numero di rilevamenti umani/MDR
- La prima e unica soluzione di sicurezza informatica di nuova generazione per ricevere la certificazione VB100 dal Bollettino Virus. La certificazione VB100 è un riconoscimento rispettato nelle comunità antivirus e malware a causa dei suoi rigorosi requisiti di test.
- Soluzioni di rilevamento e risposta endpoint di Gartner (EDR) come esaminate dai clienti
- Gartner Best Endpoint Protection Platforms (EPP) come esaminato dai clienti
- Punteggio minimo’Il test delle prestazioni del gennaio 2019 confronta Sentinelone con diversi prodotti AV legacy. I test hanno mostrato che il sentinelone funziona meglio degli altri fornitori quando l’agente è in carico pesante. Durante il normale carico di lavoro degli utenti, i clienti in genere vedono un carico CPU inferiore al 5%.
Che possiede Sentinelone?
Sentinelone è una società quotata in borsa alla Borsa di New York (Simbolo del ticker: S).
Sistema di prevenzione delle intrusioni basata su host (HIPS)
Le modifiche alle impostazioni dei fianchi dovrebbero essere apportate solo da un utente esperto. La configurazione errata delle impostazioni di HIPS può portare all’instabilità del sistema.
Il sistema di prevenzione delle intrusioni basata su host (HIPS) protegge il sistema dal malware e l’attività indesiderata nel tentativo di influire negativamente sul computer. HIPS utilizza un’analisi comportamentale avanzata unita alle capacità di rilevamento del filtro di rete per monitorare i processi di esecuzione, i file e le chiavi del registro. HIPS è separato dalla protezione del file system in tempo reale e non è un firewall; Monitora solo i processi in esecuzione all’interno del sistema operativo.
Le impostazioni di HIPS sono disponibili nella configurazione avanzata (F5)> Motore di rilevamento> HIPS> BASIC . Lo stato HIPS (abilitato/disabilitato) è mostrato nella finestra Programma principale di sicurezza ESET Endpoint, nel computer Imposta .
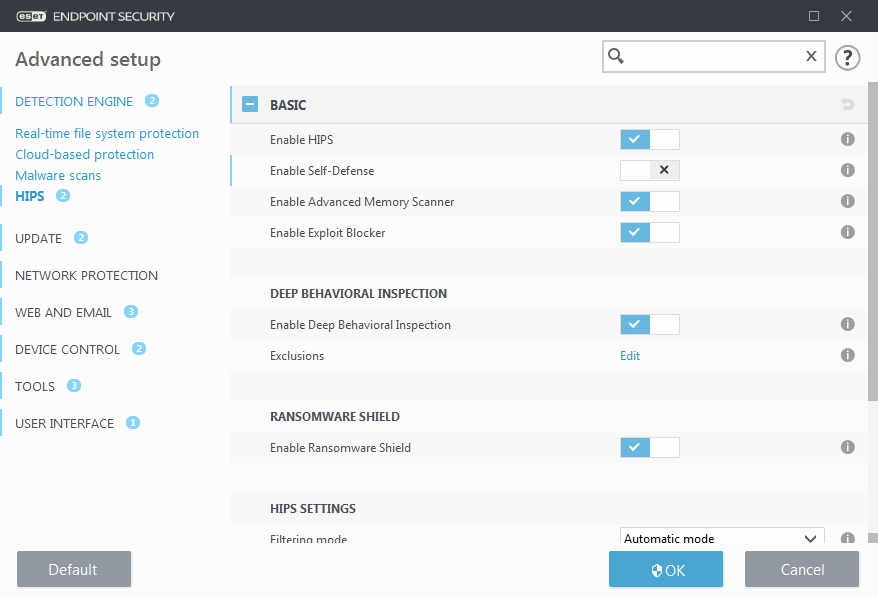
Di base
Abilita HIPS – I fianchi sono abilitati per impostazione predefinita in ESET Endpoint Security. Spegnere i fianchi disabiliteranno il resto delle caratteristiche dei fianchi come Exploit Blocker.
Abilita autodifesa: ESET Endpoint Security utilizza la tecnologia di autodifesa integrata come parte dei fianchi per impedire al software dannoso di corrompere o disabilitare la protezione antivirus e antispyware. L’autodifesa protegge il sistema cruciale e i processi di ESET, le chiavi del registro e i file da manomettere. Anche l’agente di gestione ESET è protetto quando installato.
Abilita Servizio protetto – Abilita la protezione per il servizio ESET (EKRN.exe). Se abilitato, il servizio viene avviato come processo di Windows protetto per difendere gli attacchi con malware. Questa opzione è disponibile in Windows 8.1 e Windows 10.
Abilita Scanner di memoria avanzata: funziona in combinazione con Exploit Blocker per rafforzare la protezione contro il malware progettato per eludere il rilevamento da parte dei prodotti antimalware attraverso l’uso di offuscamento o crittografia. Lo scanner di memoria avanzato è abilitato per impostazione predefinita. Maggiori informazioni su questo tipo di protezione nel glossario.
Abilita Exploit Blocker – Progettato per fortificare i tipi di applicazione comunemente sfruttati come browser Web, lettori PDF, client di posta elettronica e componenti MS Office. Exploit Blocker è abilitato per impostazione predefinita. Maggiori informazioni su questo tipo di protezione nel glossario.
Profonda ispezione comportamentale
Abilita l’ispezione comportamentale profonda: un altro strato di protezione che funziona come parte della caratteristica dei fianchi. Questa estensione di HIPS analizza il comportamento di tutti i programmi in esecuzione sul computer e ti avverte se il comportamento del processo è dannoso.
Le esclusioni dei fianchi dall’ispezione comportamentale profonda consentono di escludere i processi dall’analisi. Per garantire che tutti i processi siano scansionati per possibili minacce, si consiglia di creare esclusioni solo quando è assolutamente necessario.
Ransomware Shield
Abilita Ransomware Shield – Un altro livello di protezione che funziona come parte della funzione HIPS. È necessario avere il sistema di reputazione ESET LiveGrid® abilitato per il funzionamento di Ransomware Shield. Maggiori informazioni su questo tipo di protezione.
Abilita modalità di audit: tutto ciò che è rilevato dallo scudo ransomware non viene bloccata automaticamente, ma registrata con una gravità di avviso e inviato alla console di gestione con il flag “modalità di audit”. L’amministratore può decidere di escludere tale rilevamento per prevenire ulteriori rilevamenti o mantenerlo attivo, il che significa che dopo la fine della modalità di audit, verrà bloccato e rimosso. Abilitazione/disabilitazione della modalità di audit verrà anche registrato in ESET Endpoint Security. Questa opzione è disponibile solo nell’ESMC o ESET Protect Cloud Policy Configuration Editor.
Impostazioni dei fianchi
La modalità di filtraggio può essere eseguita in una delle seguenti modalità:
Le operazioni sono abilitate ad eccezione di quelle bloccate da regole predefinite che proteggono il sistema.
L’utente verrà avvisato solo su eventi molto sospetti.
All’utente verrà richiesto di confermare le operazioni.
Blocca tutte le operazioni che non sono definite da una regola specifica che consente loro.
Le operazioni sono abilitate e una regola viene creata dopo ogni operazione. Le regole create in questa modalità possono essere visualizzate nell’editor delle regole HIPS, ma la loro priorità è inferiore alla priorità delle regole create manualmente o alle regole create in modalità automatica. Quando si seleziona la modalità di apprendimento dal menu a discesa in modalità filtraggio, la modalità di apprendimento termina all’impostazione diventerà disponibile. Seleziona il periodo di tempo per cui si desidera coinvolgere la modalità di apprendimento, la durata massima è di 14 giorni. Quando è passata la durata specificata, ti verrà richiesto di modificare le regole create dai fianchi mentre era in modalità di apprendimento. Puoi anche scegliere una modalità di filtraggio diversa o rinviare la decisione e continuare a utilizzare la modalità di apprendimento.
Modalità impostata dopo la scadenza della modalità di apprendimento: selezionare la modalità di filtraggio che verrà utilizzata dopo la scadenza della modalità di apprendimento. Dopo la scadenza, l’opzione Ask User richiede ai privilegi amministrativi di eseguire una modifica alla modalità di filtraggio HIPS.
Il sistema HIPS monitora gli eventi all’interno del sistema operativo e reagisce di conseguenza in base a regole simili a quelle utilizzate dal firewall. Fai clic su Modifica accanto alle regole per aprire l’editor delle regole HIPS. Nella finestra delle regole HIPS è possibile selezionare, aggiungere, modificare o rimuovere le regole. Maggiori dettagli sulla creazione delle regole e le operazioni di fianchi sono disponibili in Modifica una regola HIPS.
Prendi il corso di amministrazione per il sistema di prevenzione delle intrusioni dell’host McAfee (HIPS) e proteggi ora la tua rete!
McAfee HIPS – Panoramica del corso di amministrazione del sistema di prevenzione delle intrusioni host
Il corso di amministrazione di McAfee Host Intrusion System (HIPS) è progettato per fornire ai professionisti IT le competenze e le conoscenze necessarie per configurare, mantenere e risolvere i problemi McAfee Hips Solutions. Attraverso lezioni e attività pratiche, i professionisti IT acquisiscono competenze nell’implementazione e nella gestione dei fianchi di McAfee.
Il corso fornisce una formazione tecnica per gli amministratori IT su tutti gli aspetti dei fianchi di McAfee, dall’installazione, nella configurazione e nella manutenzione alla risoluzione dei problemi, monitoraggio e patching. Inoltre, i professionisti IT acquisiranno una migliore comprensione dei fondamenti delle distribuzioni di HIPS e saranno in grado di spiegare con sicurezza i concetti chiave all’interno del sistema di prevenzione delle intrusioni ospiti.
Il corso fornisce istruzioni dettagliate su come distribuire, configurare e gestire i fianchi basati su host. Copre i seguenti argomenti:
– Nozioni di base sui fianchi
– Distribuire i fianchi
– Controllo del traffico di rete
– Controllo del comportamento dell’applicazione
– Monitoraggio e patching
– Configurazione dei criteri
– Risoluzione dei problemi
Alla fine del corso, i professionisti IT saranno in grado di dimostrare le loro conoscenze e abilità nella riuscita implementazione del sistema di prevenzione delle intrusioni dell’ospite McAfee. Inoltre, gli utenti saranno esperti nell’uso e nella configurazione dei fianchi di McAfee per mantenere un’efficace postura della sicurezza e proteggere i propri dati da intrusioni dannose. Questo è un corso raro e possono essere necessari fino a 3 settimane per organizzare l’allenamento.Il TrustScore non è’T solo una media semplice di tutte le recensioni. Esso’s basato su molteplici fattori come l’età e il numero di recensioni. Anche se un’azienda chiede o meno ai clienti di scrivere recensioni influisce sul TrustScore.
Assicurazione del certificato 2 ° colpo gratuito
- Koenig pagherà il tuo 2 ° tentativo in caso di fallimento del primo tentativo
- Il costo di 1 tentativo non è incluso
- Le domande sui qubit correlate devono essere tentate con un punteggio> 80%
- Può essere utilizzato entro tre mesi dalla fine della formazione
- La commissione sarà del 50% dell’esame associato
Il vantaggio 1 su 1 ottiene 1on-1 sessione con i nostri esperti addebiti ad una data e ora di comodità.
Le date flessibili iniziano la sessione ad una data di scelta del weekend e slot serali inclusi e, se necessario, riprogrammare.
Le sessioni di 4 ore non sono mai state così convenienti: partecipare a sessioni di allenamento di 4 ore per un facile apprendimento.
La formazione di destinazione partecipa ai corsi di formazione in alcune delle città più amate come Dubai, Londra, Delhi (India), Goa, Singapore, New York e Sydney.
Video USP
Imparerai:
- Livelli di protezione
- Nuove caratteristiche
- Prevenzione delle intrusioni ospiti
- Vulnerabilità, exploit, overflow cuscinetto, attacchi, minacce
- La manifestazione della sicurezza connessa
- Utenti simultanei (Console Connections)
- Ridimensionare, spostare e rimuovere i monitor
- Modifica del timeout di sessione predefinito
- Aggiungere monitor a un cruscotto
- Modifica dell’intervallo di aggiornamento automatico
- Linee guida per le autorizzazioni del cruscotto
- Tipi di dashboard
- Duplicare e aggiungere dashboard
- Assegnazione di dashboard predefiniti
- Risultati del carico
- Accesso alla pagina Dashboards
- Eliminazione di una dashboard
- Configurazione dei monitor dashboard
- Forzando l’attività dell’agente McAfee da file e directory customenagent
- Controllare il client IPS host
- Aggiunta di software al repository master
- Politiche di aggiornamento e migrazione
- Installazione di HIPS sul server EPO
- Installazione delle estensioni IPS host sul server EPO
- Pacchetto nel repository master
- Consentendo la disabilitazione delle caratteristiche
- Installazione del client in remoto utilizzando EPO e direttamente sul computer client
- Risposta agli avvisi rilevati di parodia
- Servizi clienti e relazione sul lato del cliente
- Declassando e rimuovendo il client
- Verificare che il client sia eseguito
- Attuazione del registro
- Verificare che gli eventi IPS host vengono attivati correttamente
- Gestione diretta sul lato client
- Requisiti di installazione IPS host
- Indagare sui problemi di prestazione
- Sbloccare l’interfaccia client Windows
- Cambiamenti del client post-installazione
- Gestire la protezione IPS, le regole, le opzioni di politica del firewall host ed elenco di host bloccato
- Registrazione del client e risoluzione dei problemi
- Abilitazione del gruppo a tempo
- Lavorare con più politiche di istanza
- Panoramica delle politiche generali
- Abilitare funzionalità avanzate e controllo del cliente
- Politica delle reti di fiducia e applicazione di fiducia
- Creazione e modifica di eseguibili
- Contrassegnare le applicazioni come affidabili
- Configurazione del criterio dell’interfaccia utente client
- Configurazione delle opzioni di visualizzazione
- Opzioni IPS, protezione, regole
- Usando politiche preconfigurate
- Impostazione della reazione protettiva per i livelli di gravità della firma
- Configurazione delle opzioni IPS
- Panoramica della prevenzione delle intrusioni
- Creare e modificare le politiche
- Vantaggi della prevenzione delle intrusioni dell’ospite
- Passando dalla protezione di base a quella avanzata
- Politiche multiple di istanza e politica efficace
- Lavorare con le politiche e le firme delle regole IPS
- Protezione IPS con le politiche delle regole IPS
- Regole di firma IPS host e rete
- Firme e livelli di gravità
- Host Intrusion Prevention Client
- Panoramica delle regole IPS
- Regole di firma e comportamentali
- Politiche multiple di istanza
- Politica efficace per le firme IPS
- Virrusscan Access Protection e Regole IPS
- Blocco e aggancio dell’applicazione
- Creare, modificare o visualizzare i dettagli eseguibili
- Bloccare e consentire l’aggancio dell’applicazione
- Hooking di processo
- Prevenire l’esecuzione di un eseguibile (elenco nero)
- Personalizzazione e gestione delle regole
- Regolare i livelli di gravità della firma
- Regole di eccezione
- Configurazione delle eccezioni delle regole IPS
- Metodi di sintonia
- Creazione di applicazioni di fiducia
- Creazione di eccezioni per le regole di rete IPS
- Applicazione delle patch del sistema operativo
- Eventi di firma IPS
- Creazione di eccezioni basate su eventi
- Visualizzazione dei sistemi su cui si verificano eventi selezionati
- Visualizzazione delle informazioni vulnerabilità ed esposizioni (CVE) comuni
- Metodologia generale per la revisione di aggiornamenti, sistemi di patch e applicazioni
- Visualizzazione degli eventi IPS host
- Creazione di un’eccezione basata su un evento selezionato
- Elenco degli eventi HIPS supportati da EPO
- Eventi e registrazione di eventi
- Sequenza della modalità adattiva
- Utilizzo dell’attività del server del traduttore di proprietà
- Mantenere le regole del cliente esistenti
- Panoramica delle regole del client IPS
- Crea eccezioni utilizzando le regole del client IPS
- Modalità adattiva
- Politiche di raffinazione basate sull’uso
- Modalità di apprendimento
- Gestione delle regole del cliente IPS
- Revisione dei dettagli per le regole del cliente IPS
- Posizionare i clienti in modalità adattiva o di apprendimento
- Creazione di una firma personalizzata
- Creazione di file e directory Windows/Unix
- Creazione del registro delle firme
- Aggiunta e modifica di sotto-rule
- Utilizzando la procedura guidata di creazione della firma
- Metodi per la creazione di firme personalizzate
- Utilizzando l’opzione Linux o Solaris per creare firme
- Modifica del livello di gravità, autorizzazione delle eccezioni del client e stato del registro di una firma
- Risoluzione dei problemi di firme personalizzate
- Tipi ed esempi della regola del file
- Componenti delle firme personalizzate
- Panoramica delle firme personalizzate
- Visualizzazione delle informazioni generali sulla firma
- Determinare l’inoltro degli eventi
- Creazione di problemi Esecuzione di attività programmate ed eseguire comandi esterni.
- Attenditura e aggregazione
- Processo di risposta automatica
- Tipi di eventi, formati e ciclo di vita
- Creare, modificare, visualizzare ed eliminare le risposte automatiche per tipi di eventi specifici
- Creazione e modifica delle risposte automatiche
- Creazione di contatti
- Impostazione dei filtri, aggregare eventi e configurazione di azioni di regola
- Set di autorizzazioni di risposte automatiche
- Notifica e tracciamento delle minacce
- Variabili utilizzate nelle notifiche
- Regola di risposta automatica predefinita
- Panoramica del firewall dell’Host IPS
- Lavorare con le politiche delle opzioni di firewall
- Comprensione del tavolo dello stato
- Firewall DNS Blocking
- fonte di fiducia/intelligenza delle minacce globali
- Supporto protocollo firewall
- Consentendo protocolli non supportati e traffico ponte
- Come funzionano le regole del firewall
- Tracciamento di filtraggio e protocollo statale
- Opzioni di protezione e protezione dell’avvio
- Risposta agli avvisi di firewall
- Filosofie di progettazione di base
- Considerazioni sul design del firewall
- Utilizzando il builder di regole del firewall
- Politica tipica dell’ambiente aziendale
- Filtraggio statale in modalità adattiva o apprendimento
- Creazione di gruppi di regole del firewall
- Pianificazione del firewall
- Aggiunta di regole dal catalogo
- Teoria del firewall
- Creazione di una nuova regola del firewall
- Configurazione delle politiche del firewall
- Utilizzando il catalogo IPS host
- Gestione delle regole dei clienti firewall
- Modalità adattiva rispetto alla modalità apprendimento
- Console delle regole del firewall
- Gruppi di firewall
- Gruppi di firewall consapevoli della connessione
- Abbinamento per gruppi consapevole della posizione
- Gruppi a tempo nella politica del firewall
- Gruppi di firewall abilitati alla posizione
- Gruppi di firewall IPS host
- Creazione di query IPS host personalizzate
- Esecuzione di query IPS host predefinite
- Rapporti sulla politica sul lato cliente
- McAfee Agent Update Task
- Dashboard e domande
- Generazione di report/domande IPS host
- Eventi di cancellazione
- Attività del server in EPO
- Aggiornamento dei contenuti manuali
- Creazione di un’attività EPO Server Pull
- Aggiornamenti di schermatura della vulnerabilità
- Test del client di prevenzione delle intrusioni dell’host McAfee
- Siti Internet McAfee
- Esegui domande
- Best practice con modalità adattiva
- Potenziali insidie nelle distribuzioni IPS
- Usando l’orchestratore epolicy
- Lab o mondo reale?
- Notifica gli utenti finali e pianifica i tratteni di fuga
- Passaggio 7: manutenzione ed espansione oltre IPS
- Passaggio 2: preparare l’ambiente pilota
- Passaggio 6: protezione avanzata e messa a punto avanzata
- Considerazioni di preinstallazione e pianificazione di implementazione
- Passaggio 4: sintonizzazione iniziale
- Multiple istanze di politica
- Arruola il team di help desk
- Tempismo e aspettative
- Modalità adattiva: affinare le politiche in base all’uso
- Segui questi processi
- Passaggio 5: modalità adattiva opzionale
- Limitazioni della modalità adattiva
- Crea applicazioni di fiducia
- Manutenzione del server
- Conferma la tua strategia di lancio
- Installa ips host su host pilota
- Passaggio 1: strategia e pianificazione
- Fuori dalla scatola” Protezione
- Controllare i sistemi pilota per il corretto funzionamento
- Gestione della protezione
- Comprensione della modalità adattiva
- Più messa a punto
- Controller di dominio e IP host
- Creare eccezioni
- Passaggio 3: installazione e configurazione iniziale
- Protezione intensificata e messa a punto avanzata
- Politiche di perfezionamento
- Serramine di sicurezza
- Configurazione IPS host e sintonizzazione iniziale
- Argomento – /aiuto
- Argomento- /ExportConfig
- Argomento – /esportazione
- Argomento – /Execinfo
- Argomento – /defconfig
- Argomento – /log
- Registrazione ClientControl
- Fermare i servizi IPS host
- Argomenti importanti
- Argomento – /fwpassthru
- Argomento – /motore
- Argomento – /readnailic
- Distribuzione di IP host con prodotto di terze parti
- Sintassi della riga di comando
- Argomento – /start e /fermati
- Argomento – /startupipsprotection
- utility fwinfo
- Risoluzione dei problemi del client Linux
- Verifica dei file di installazione di Linux
- Rimozione del client Linux
- Fermarsi e riavvio del client Linux
- Hipts – Strumento di risoluzione dei problemi
- Requisiti di installazione del client Linux
- Note sul client Linux
- Applicazione della politica con il client Linux
- Risoluzione dei problemi del client Solaris
- Supporto della zona Solaris
- Rimozione del client Solaris
- Verifica dei file di installazione di Solaris
- Requisiti di installazione del client Solaris
- Applicazione della politica con il cliente Solaris
- Installazione del client Solaris
- Fermarsi e riavviare il client Solaris
- Problemi di installazione
- Risoluzione dei problemi IPS host
- Problemi del cliente
- Mertool
- ARTICOLI CONOSCIUTI PER IPS host
- Motori IPS host
- Identifica le versioni
- Applicazione di servizi di servizio
- Verifica delle politiche – Politica del fuoco
- Verifica delle politiche: configurazione statica
- McAfee Agent Logs
- Risoluzione dei problemi del firewall IPS host
- Problemi di aggiornamento della politica
- Processo di escalation
- Registro delle attività
- Risoluzione dei problemi dei problemi di firewall
- Verifica delle politiche – Politica dinamica
- fwinfo.exe
- Problemi di politica, eventi e regole del cliente
- 1 su 1 pubblico – Seleziona la tua data di inizio. Altri studenti possono essere uniti.
- 1 su 1 privato – Seleziona la tua data di inizio. Sarai l’unico studente in classe.
Ora di inizio: in qualsiasi momento
Programma di allenamento:
La formazione 1 su 1 è garantita per funzionare (GTR)
Formazione di gruppo
Commissione su richiesta Data su richiestaAnche i clienti che hanno acquistato questo corso acquistano
Prerequisiti del corso
1. Una comprensione di base delle architetture e dei fondamentali della sicurezza degli endpoint.
2. Conoscenza dei principi dell’amministrazione del sistema e concetti di networking di base.
3. Competenza nel lavoro con Microsoft Windows e/o Sistemi operativi Linux.
4. Conoscenza di quadri e procedure di sicurezza standard.
5. Comprensione di firewall, anti-malware e sistemi di prevenzione delle intrusioni.
6. Esperienza di lavoro con McAfee EPO (Epolicy Orchestrator) o sistemi simili.Pubblico target
Il principale pubblico target per i fianchi di McAfee – La formazione amministrativa del sistema di prevenzione delle intrusioni ospiti sono professionisti e amministratori di rete IT con una comprensione di base della sicurezza informatica e dei fondamentali di rete
Questa formazione è ideale per le persone che desiderano imparare come configurare, gestire e risolvere correttamente una soluzione di sicurezza HIPS McAfee in un ambiente aziendale
Gli amministratori di sistema beneficeranno anche di questa formazione poiché saranno in grado di comprendere le migliori pratiche quando si tratta di sicurezza del sistema e della rete
Inoltre, i professionisti della sicurezza IT e i direttori tecnologici troveranno questa formazione utile al fine di aumentare la sicurezza delle loro reti attuali
Infine, le persone che desiderano acquisire le conoscenze di cui hanno bisogno per diventare certificati HIPS McAfee saranno interessati a questa formazioneObiettivi di apprendimento dei fianchi di McAfee – Sistema di prevenzione delle intrusioni ospiti
Il programma di addestramento per l’amministrazione McAfee Host Intrusion System (HIPS) mira a fornire agli studenti le conoscenze e le competenze necessarie per amministrare, distribuire e mantenere un’architettura McAfee HIPS. Entro la fine del corso, gli studenti saranno in grado di configurare con sicurezza un ambiente HIPS sicuro da attività dannose. In particolare, gli studenti acquisiranno conoscenze e competenze per: identificare e rispondere alle minacce di rete, rilevare e classificare l’attività che indica un comportamento dannoso, configurare politiche per le strategie di protezione e implementazione per migliorare la sicurezza, monitorare e rivedere le percorsi di audit per attività sospette e risolvere i problemi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi relativi ai fianchi legati. Questo corso fornisce agli studenti le conoscenze e la comprensione necessarie per distribuire, mantenere e amministrare con successo un ambiente HIPS.
Sistema di prevenzione delle intrusioni host (HIPS)
HIPS sta per il sistema di prevenzione delle intrusioni basata su host. HIPS fornisce un altro livello di protezione in cima a antivirus, anti-spyware, gestione delle patch e configurazione del firewall per prevenire l’attività dannosa sulla macchina. I fianchi monitora continuamente processi, file, applicazioni e chiavi del registro per prevenire il comportamento non autorizzato. Controlli quali applicazioni vengono eseguite sui dispositivi e come sono autorizzati a eseguire.
Poiché è un sistema basato sulle regole, anziché un sistema basato sulla definizione, HIPS è più efficace nel proteggere i sistemi dagli attacchi a zero giorni (sfruttamento malizioso del codice vulnerabile prima che siano disponibili le patch).
A differenza del rilevamento e della correzione della vulnerabilità, il rilevamento e la rimozione dello spyware o la scansione antivirus, la protezione HIPS non richiede aggiornamenti di file in corso (file patch, file di definizione/pattern o file di database di firma).
HIPS protegge i server e le workstations posizionando agenti software tra applicazioni e sistema operativo’s kernel. Utilizzando regole predeterminate in base al comportamento tipico degli attacchi di malware, questi sistemi valutano attività come richieste di connessione di rete, tentativi di leggere o scrivere in memoria o tentativi di accedere a applicazioni specifiche. Il comportamento noto per essere buono è consentito, il comportamento noto per essere cattivo è bloccato e il comportamento sospetto viene contrassegnato per un’ulteriore valutazione.
Lo strumento e le funzionalità HIPS sono accessibili dalla console principale (Strumenti> Sicurezza> Configurazioni di sicurezza). Lo strumento HIPS consente di creare attività di installazione, aggiornamento e rimozione di HIPS Agent; Configurare le impostazioni di HIPS che possono essere distribuite su dispositivi mirati che si desidera proteggere; e personalizzare le impostazioni di visualizzazione/interazione HIPS che determinano come vengono visualizzati gli HIP e funzionano su dispositivi gestiti e quali opzioni interattive sono disponibili per gli utenti finali. È inoltre possibile visualizzare l’attività dei fianchi e le informazioni sullo stato per i dispositivi protetti.
Componente della sicurezza endpoint
HIPS è uno dei componenti della soluzione di sicurezza endpoint completa, insieme ai firewall Landesk e agli strumenti di controllo del dispositivo.
Sicurezza proattiva
HIPS protegge in modo proattivo i tuoi dispositivi gestiti da:
- Fornire protezione a livello di kernel rispetto alle applicazioni che tenterebbero di modificare i binari (o qualsiasi file specificato) sulla tua macchina o sulla memoria dell’applicazione dell’esecuzione dei processi. Bloccherà inoltre le modifiche in determinate aree del registro e potrà rilevare i processi rootkit.
- Utilizzo della protezione della memoria contro exploit buffer-overflow e heap.
- Esecuzione di schemi di protezione per impedire a un utente malintenzionato di costruire ed eseguire il codice in un segmento di dati.
- Ottenere l’accesso a file non autorizzato o insolito.
- Offrire protezione in tempo reale per il tuo computer senza fare affidamento su database di firma.
Sicurezza a livello di sistema
HIPS offre la seguente sicurezza a livello di sistema:
- Protezione del sistema file-system a livello di kernel
- Protezione del registro
- Controllo startup
- Rilevamento di rootkit invisibili
- Filtro di rete
- Certificazione di processo e file/applicazione
- Regole di protezione dei file che limitano le azioni che i programmi eseguibili possono eseguire su file specificati
Caratteristiche della console HIPS
HIPS fornisce agli amministratori la possibilità di definire e gestire profili separati per diversi gruppi di utenti con impostazioni di HIPS. Le impostazioni di HIPS soddisfano le esigenze di tutti i gruppi di utenti consentendo agli amministratori di creare più configurazioni altamente flessibili per diversi profili utente.
Le impostazioni di HIPS possono includere protezione da password personalizzata, gestione di Wintrust, modalità di protezione, whitelist personalizzati, politiche di controllo dell’accesso di rete e dell’applicazione, certificazioni di file e regole di protezione dei file.
Funzionalità del client HIPS
Il client HIPS offre agli amministratori un nuovo potente strumento per il controllo di quali applicazioni vengono eseguite su desktop e server aziendali e come le applicazioni sono autorizzate a eseguire.
Il software Client HIPS utilizza tecniche comprovate di euristica e di riconoscimento del comportamento per riconoscere i modelli e le azioni tipiche del codice dannoso. Ad esempio, un file che tenta di scrivere nel registro del sistema potrebbe essere bloccato e contrassegnato come potenzialmente dannoso. Il client HIPS utilizza una varietà di tecniche proprietarie per rilevare in modo affidabile malware anche prima che sia stata identificata una firma.
Piattaforme di dispositivi supportati
HIPS supporta molte delle stesse piattaforme desktop e server supportate dalle piattaforme di dispositivi gestiti da Landesk standard, compresi i seguenti sistemi operativi:
- Windows 2000 SP2
- Windows 2003
- Windows 2008
- Windows XP SP1
- Windows Vista (32 bit e 64 bit)
NOTA: HIPS non è supportato su server core o core di rollup
Non è necessario installare/distribuire i fianchi su un server principale o un core di rollup. Tuttavia, è possibile distribuire i fianchi su una console aggiuntiva.Prodotti antivirus supportati
I fianchi sono compatibili con la soluzione antivirus di Landesk Security Suite e diversi prodotti antivirus di terze parti. Compatibilità significa che gli HIP non interferiscono con processi antivirus come scansioni, protezione in tempo reale, ecc.
Assicurati che i dispositivi gestiti che desideri configurare con i fianchi abbiano uno dei seguenti prodotti antivirus installati:
- Landesk Antivirus
- Symantec antivirus (versioni 7, 8, 9, 10.1, 10.2)
- McAfee Virusscan (versioni 7.0, 8.0, 8.5i)
- Trend Micro PC-cillin (versioni 2005, 2006)
- Trend Micro Officscan (versioni 6.5, 7.3)
- Trend Micro ServerProtect (versione 5.58)
- Ca etrust inoculateit (versione 6.0)
- Ca Etrust antivirus (versioni 7.0, 7.1, 8.0, 8.1)
- ESET NOD32 (versione 2.7)
Fare non Distribuire i fianchi sui dispositivi con qualsiasi altro prodotto antivirus installato.
Licenza di fianchi
Per accedere allo strumento HIPS è necessario prima attivare il server principale con una licenza HIPS.
Per informazioni sulle licenze dei fianchi, contattare il rivenditore o visitare il sito Web Landesk.
Amministrazione basata sul ruolo con fianchi
I fianchi, come patch e conformità, utilizzano l’amministrazione basata su ruoli per consentire agli utenti l’accesso alle funzionalità. L’amministrazione basata su ruolo è il framework di accesso e sicurezza che consente agli amministratori di Landesk di limitare l’accesso degli utenti a strumenti e dispositivi. A ogni utente vengono assegnati ruoli e ambito specifici che determinano quali caratteristiche possono utilizzare e quali dispositivi possono gestire.
Gli amministratori assegnano questi ruoli ad altri utenti con lo strumento utenti nella console. HIPS è incluso nel diritto alle configurazioni di sicurezza, che appare nell’ambito del gruppo di diritti di sicurezza nella finestra di dialogo Ruoli. Per vedere e utilizzare le funzionalità HIPS, a un utente deve essere assegnato i diritti di accesso alle configurazioni di sicurezza necessari.
IMPORTANTE: Autorizzazione del gruppo di script di script di Landesk richiesto
Al fine di creare attività e politiche pianificate nello strumento di patch e conformità e strumento di configurazione della sicurezza (per attività di scansione di sicurezza e conformità, attività di riparazione e attività di impostazioni di modifica), un utente deve avere l’autorizzazione del gruppo degli script di script Landesk. In altre parole, devono appartenere a un gruppo che ha l’autorizzazione degli scrittori di script Landesk assegnata. Per ulteriori informazioni sull’amministrazione basata sui ruoli, consultare l’amministrazione basata sul ruolo.Con le configurazioni di sicurezza giuste, è possibile fornire agli utenti la possibilità di:
- Vedere e accedere alle funzionalità Host Intrusion Prevention System) nel menu Strumenti e nella cassetta degli strumenti della console
- Configura dispositivi gestiti per la protezione dei fianchi
- Gestire le impostazioni di HIPS (protezione da password, gestione del codice firmato, azione, modalità di protezione, certificazioni di file, regole di protezione dei file, ecc.)
- Distribuisci le attività di installazione o aggiornamento dei fianchi e modifica le attività di impostazioni
- Visualizza l’attività dei fianchi per dispositivi protetti
- Definire le impostazioni di soglia dei dati HIPS per la registrazione e la visualizzazione dell’attività dei fianchi
Flusso di lavoro delle attività dei fianchi
I passaggi seguenti forniscono un rapido schema di riepilogo dei processi tipici o delle attività coinvolte nell’implementazione della protezione dei fianchi sulla rete. Tutte queste procedure sono descritte in dettaglio nelle sezioni successive.
Passaggi di base per l’implementazione e l’utilizzo di HIPS:
- Configurazione di dispositivi gestiti per la protezione dei fianchi (distribuire l’agente su dispositivi target).
- Configurazione delle opzioni di HIPS con impostazioni di HIPS, come gestione del codice firmato, modalità di protezione, elelenzie (applicazioni consentite di eseguire su dispositivi), certificazioni di file, regole di protezione dei file e opzioni interattive utente finale.
- Scoprire il comportamento di file e applicazioni sui dispositivi con la modalità di apprendimento dei fianchi.
- Applicare la protezione dei fianchi sui dispositivi gestiti con la modalità di blocco automatico HIPS.
- Visualizzazione dell’attività dei fianchi per dispositivi protetti.
Configurazione di dispositivi per la protezione dei fianchi
Prima che i dispositivi gestiti possano essere protetti dagli attacchi a zero giorni, devono avere l’agente di sicurezza endpoint installato. L’Endpoint Security Agent è un singolo servizio agente che gestisce tutti i componenti di sicurezza endpoint, compresi i fianchi.
È possibile configurare i dispositivi per i fianchi durante la configurazione dell’agente del dispositivo iniziale o con un’installazione separata o un’attività di aggiornamento.
Per installare o aggiornare HIPS su dispositivi gestiti tramite una configurazione dell’agente
- Nella console, clicca Strumenti> Configurazione> Configurazione dell’agente.
- Clicca il Nuove finestre Pulsante della barra degli strumenti.
- Dopo aver specificato le impostazioni desiderate per la configurazione dell’agente, è necessario prima fare clic su Inizio pagina e selezionare il Sicurezza dell’endpoint opzione sotto Sicurezza. (Questo distribuisce l’agente per target dispositivi, ma è ancora necessario selezionare le impostazioni di un fianco.)
- Ora puoi accedere alle opzioni su Sicurezza dell’endpoint pagina.
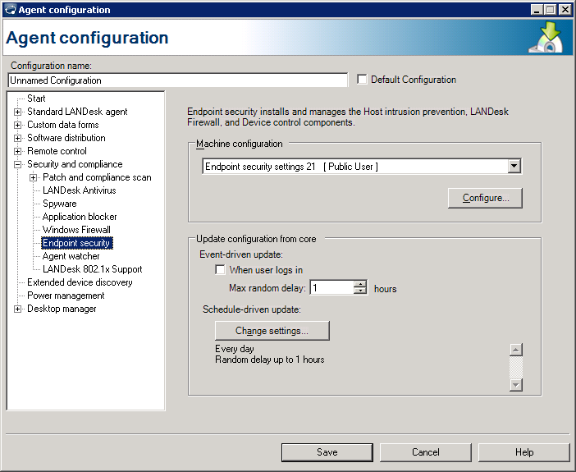
Se si desidera installare o aggiornare i fianchi in un secondo momento, puoi farlo come attività separata dal Configurazioni di sicurezza strumento nella console.
Per installare o aggiornare i fianchi come attività separata
- Nella console, clicca Strumenti> Sicurezza> Configurazioni di sicurezza.
- Clicca il Crea un’attività Pulsante della barra degli strumenti, quindi fare clic su Installa/aggiorna i componenti di sicurezza.

Rimozione dei fianchi dai dispositivi
Se si desidera rimuovere i fianchi dai dispositivi gestiti, puoi anche farlo come attività separata dalla console.
Per rimuovere i fianchi
- Nella console, clicca Strumenti> Sicurezza> Configurazioni di sicurezza.
- Clicca il Crea un’attività Pulsante della barra degli strumenti, quindi fare clic su Rimuovere i componenti di sicurezza.
- Immettere un nome per l’attività.
- Specificare se l’installazione è un’attività programmata o un’attività basata sulle politiche o entrambi.
- Seleziona il componente di sicurezza endpoint per rimuovere l’agente che include i fianchi.
- Se si desidera visualizzare i progressi dell’installazione nella finestra di dialogo Scanner di sicurezza sui dispositivi target, selezionare il Mostra il dialogo Progressi sul client opzione.
- Seleziona un’impostazione di scansione e riparazione dall’elenco disponibile per applicare la sua configurazione di riavvio all’attività che stai creando. È possibile creare nuove impostazioni o modificare le impostazioni esistenti facendo clic Configurare. L’attività utilizzerà le opzioni di riavvio delle impostazioni di scansione e riparazione selezionate soltanto, che determinano i requisiti e le azioni di riavvio sui dispositivi target durante la rimozione degli agenti.
- Clic OK.
Personalizzazione della protezione dei fianchi con le impostazioni dei fianchi
Le impostazioni di HIPS ti danno il controllo completo su come operano gli HIP sui dispositivi target e quali opzioni sono disponibili per gli utenti finali.
Questa sezione descrive come creare e gestire le impostazioni dei fianchi:
- Creazione di impostazioni di fianchi
- Modifica delle impostazioni dei fianchi predefiniti
- Visualizzazione delle impostazioni dei fianchi del dispositivo nell’inventario
- Le impostazioni dei fianchi aiutano
Creazione di impostazioni di fianchi
È possibile creare e applicare le impostazioni di HIPS a un’installazione di HIPS o di aggiornamento dell’attività o alle attività di modifica delle impostazioni. Puoi creare tutte le impostazioni dei fianchi che vuoi. Le impostazioni dei fianchi possono essere progettate per uno scopo specifico, un tempo o un insieme di dispositivi target.
Per creare impostazioni di fianchi
- Nel Configurazioni di sicurezza finestra dello strumento, fare clic con il tasto destro Prevenzione delle intrusioni ospiti, e clicca Nuovo.
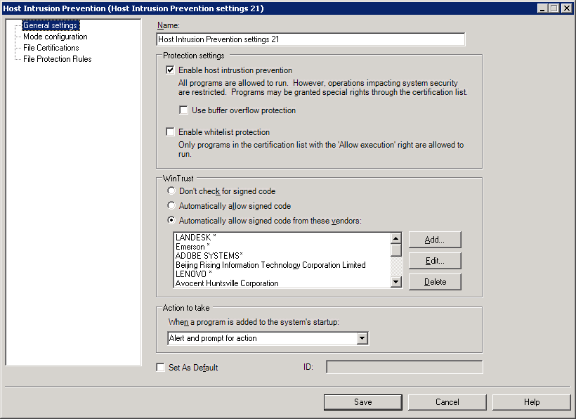
Una volta configurato, è possibile distribuire le impostazioni HIPS su dispositivi di destinazione con un’attività di installazione o aggiornamento o un’attività di modifica delle impostazioni.
Modifica delle impostazioni dei fianchi predefiniti
Le impostazioni HIPS predefinite del dispositivo vengono distribuite come parte della configurazione dell’agente iniziale. Ad un certo punto potresti voler modificare queste impostazioni di fianchi predefinite su determinati dispositivi. HIPS fornisce un modo per farlo senza dover ridistribuire una configurazione dell’agente completamente nuova e completa.
Per fare questo, usa il Cambia impostazioni attività situata nell’elenco a discesa del Crea un’attività Pulsante della barra degli strumenti. La finestra di dialogo che viene visualizzata consente di inserire un nome univoco per l’attività, specificare se si tratta di un’attività o una politica pianificata e selezionare le impostazioni HIPS esistenti come predefinita o utilizzare il Modificare Pulsante per creare nuove impostazioni HIPS come impostazione predefinita per i dispositivi target.
Visualizzazione delle impostazioni dei fianchi del dispositivo nell’inventario
È possibile scoprire e/o verificare le impostazioni dei fianchi nella vista dell’inventario di un dispositivo.
Per fare ciò, fai clic con il tasto destro del mouse sul dispositivo selezionato, fai clic su Inventario> Gestione Landesk> Prevenzione delle intrusioni ospitanti.
Le impostazioni dei fianchi aiutano
Utilizzare questa finestra di dialogo per creare e modificare un’impostazione di fianchi. Quando si crea le impostazioni di HIPS, si definiscono prima i requisiti e le azioni generali, quindi si aggiungono certificazioni di file specifiche. Puoi creare tutte le impostazioni dei fianchi che desideri e modificarle in qualsiasi momento.
Se si desidera modificare le impostazioni HIPS predefinite del dispositivo senza reinstallare l’agente HIPS o ridistribuire una configurazione di agente completo, apportare modifiche a una delle opzioni sulla finestra di dialogo Impostazioni HIP.
Questa finestra di dialogo contiene le seguenti pagine:
Informazioni sui fianchi: pagina delle impostazioni generali
Utilizzare questa pagina per configurare le impostazioni e le azioni di protezione generali per i fianchi.
Questa pagina contiene le seguenti opzioni:
- Nome: Identifica le impostazioni dei fianchi con un nome univoco. Questo nome viene visualizzato nell’elenco Impostazioni HIPS in un’installazione o aggiorna la finestra di dialogo Task Components Components.
- Impostazioni di protezione: Esistono due tipi di protezione: fianchi e whitelist. Puoi selezionarne uno o entrambi. Entrambi i tipi di protezione utilizzano la stessa modalità operativa, selezionata nella pagina di configurazione della modalità. (NOTA: C’è un’eccezione a questa applicazione della protezione generale. Se si specifica la modalità di protezione di apprendimento e hai la whitelist soltanto Opzione di apprendimento selezionata, vengono apprese solo applicazioni di whitelist e la protezione dei fianchi è impostata sulla modalità di blocco automatico.)
- Abilita i fianchi: Accende la protezione dei fianchi. Ciò consente di eseguire tutti i programmi (tranne quando l’operazione del programma minaccia la sicurezza del sistema) come definito dalle regole di protezione predefinite. Concedi i diritti speciali con certificazioni di file personalizzate per eseguibili del programma. La protezione da HIPS osserva il comportamento dell’applicazione (se l’applicazione è autorizzata a modificare un altro eseguibile, modificare il registro e così via) e applica le regole di sicurezza.
- Usa la protezione del overflow del buffer: Protegge i dispositivi dagli exploit di memoria di sistema che sfruttano un programma o un processo in attesa di input dell’utente.
NOTA: Protezione da overflow buffer (BOP) può essere abilitata su un dispositivo Windows a 32 bit indipendentemente dal fatto che il processore abbia supporto NX / XD (Nessun Execute / Execute). Se il processore non ha supporto NX/XD, viene emulato. Tuttavia, se il processore ha un supporto NX/XD ma è disattivato nel BIOS o nella configurazione di avvio, BOP non può essere abilitato. Si noti che il client di sicurezza endpoint visualizza se BOP è abilitato o disabilitato sul dispositivo utente finale. BOP non è supportato su dispositivi Windows a 64 bit perché la funzione di protezione da patch del kernel (KPP) impedisce la patching del kernel.
IMPORTANTE: Ti consigliamo vivamente di testare prima la protezione del overflow buffer (BOP) sulle configurazioni hardware specifiche prima di effettuare una distribuzione su larga scala sui dispositivi gestiti sulla tua rete. Alcune configurazioni di processori più vecchi (prima di Pentium 4 con HT o hyperthreading) che eseguono alcune versioni di Windows OS potrebbero non supportare completamente la protezione del overflow del buffer.
Informazioni sui fianchi: pagina di configurazione della modalità
Utilizzare questa pagina per configurare la modalità operativa di protezione dei fianchi.
Questa pagina contiene le seguenti opzioni:
- Whitelist solo imparando: Sono consentite solo le applicazioni con la designazione della whitelist (applicazioni la cui certificazione file ha abilitato l’opzione di esecuzione).
- File certificati: Elenca i file che hanno i diritti di certificazione configurati per i fianchi.
- Aggiungere: Apre una finestra di dialogo Explorer file in cui è possibile navigare e selezionare un file che si desidera configurare con le certificazioni di file.
- Configurare: Ti consente di modificare le certificazioni del file selezionato.
- Eliminare: Elimina il file selezionato e le sue certificazioni.
- Nome del file: Identifica il file dell’applicazione che viene assegnato le certificazioni.
- Percorso completo: Specifica la posizione del file.
- Dimensione del file: Specifica la dimensione (in KB) del file.
- Data del file: Indica la data e l’ora della creazione del file.
- Versione: Indica il numero di versione del file, se disponibile.
- Certificato: Indica la data e l’ora in cui sono state create o modificate le certificazioni del file.
- Hash MD5: Mostra l’hash MD5 del file. Un file hash viene utilizzato per garantire l’integrità del file.
- Descrizione: Fornisce una casella di testo per inserire una descrizione del file.
- Bypassare tutta la protezione: Consente al file dell’applicazione privilegi completi. Il file è completamente non filtrato e non monitorato.
- Protezione da overflow del buffer di bypass: Ti consente di bypassare la protezione del overflow buffer. Ti consigliamo di utilizzare questa opzione per i file (processi) certificati e di cui ti fidi.
- Sicurezza del sistema
- Modifica file eseguibili: Consente all’applicazione il diritto di modificare altri file eseguibili.
- Modifica file protetti: Consente all’applicazione il diritto di modificare i file protetti. È possibile generare un elenco di file protetti, come gli agenti dei dispositivi di management suite Landesk.
- Modifica le chiavi del registro protette: Consente all’applicazione il diritto di modificare le chiavi del registro protette. Le chiavi protette impediscono le infezioni da malware.
- Inviare emails: Consente all’applicazione di inviare messaggi di posta elettronica. (NOTA: HIPS riconosce le applicazioni di client e-mail standard e le certifica automaticamente in modo che possano inviare e-mail.)
- Aggiungi all’avvio del sistema: Consente all’applicazione il diritto di aggiungere file all’avvio del sistema.
- Consenti l’esecuzione: Consente all’applicazione (processo) di eseguire sul dispositivo. I file certificati hanno automaticamente consentito l’esecuzione abilitata. Inoltre, se la certificazione di un file fornisce diritti parziali, l’opzione di esecuzione consentire viene automaticamente abilitata.
- Proteggi l’applicazione in memoria: Applica la protezione per l’applicazione mentre è in esecuzione in memoria. L’applicazione è protetta dalla risoluzione o dalla modifica.
- Eredità ai processi per bambini: Assegna le stesse certificazioni di file (diritti) a eventuali processi subordinati eseguiti da questa applicazione. Ad esempio, è possibile utilizzarlo con una configurazione o un’installazione eseguibile per passare gli stessi diritti ai processi successivi lanciati dal programma di installazione.
- Installatore autorizzato: Indica che l’applicazione è consentita di eseguire l’installazione o la distribuzione del software. Questo è il caso dello strumento di distribuzione del software Suite di gestione Landesk e può essere applicato anche ad altre applicazioni di distribuzione del software.
- OK: Salva le certificazioni di file e lo aggiunge all’elenco dei file certificati nella finestra di dialogo Impostazioni HIPS principali.
- Annulla: Chiude la finestra di dialogo senza salvare le certificazioni del file.
Informazioni sui fianchi: pagina delle regole di protezione dei file
Usa questa pagina per visualizzare, gestire e dare la priorità alle regole di protezione dei file. Le regole di protezione dei file sono una serie di restrizioni che impediscono ai programmi eseguibili specificati di eseguire determinate azioni SU file specificati. Con le regole di protezione dei file, è possibile consentire o negare l’accesso, la modifica, la creazione e l’esecuzione da qualsiasi programma su qualsiasi file.
Questa finestra di dialogo contiene le seguenti opzioni:
- Regole di protezione: Elenca tutte le regole di protezione dei file predefinite (predefinite) fornite da Landesk, nonché tutte le regole di protezione dei file che hai creato.
- Nome della regola: Identifica la regola di protezione dei file.
- Restrizioni: Visualizza le azioni specifiche mediante programmi su file limitati dalla regola di protezione dei file.
- Applicare la regola a: Visualizza i programmi eseguibili protetti dalla regola di protezione.
Nota: le regole di protezione dei file sono archiviate nel filewall.File XML, situato in: ProgramFiles \ Landesk \ Managementsuite \ ldlogon \ AgentBehaviors \ hips_behavior.cerniera lampo
Informazioni su HIPS: Configura la finestra di dialogo Regola di protezione dei file
Usa questa pagina per configurare le regole di protezione dei file.
Questa finestra di dialogo contiene le seguenti opzioni:
- Nome della regola: Identifica la regola di protezione del file con un nome descrittivo.
- Applicare la regola a
- Tutti i programmi: Specifica che tutti i programmi eseguibili sono limitati a eseguire le azioni selezionate di seguito sui file specificati di seguito.
- Programmi denominati: Specifica che solo i programmi eseguibili nell’elenco hanno le restrizioni selezionate di seguito applicate ad essi.
- Aggiungere: Ti consente di scegliere quali programmi sono limitati dalla regola di protezione dei file. Puoi usare filenati e caratteri jolly.
- Modificare: Ti consente di modificare il nome del programma.
- Eliminare: Rimuove il programma dall’elenco.
- Negare l’accesso: Impedisce ai programmi sopra specificati di accedere ai file protetti.
- Nega la modifica: Impedisce ai programmi sopra specificati di apportare eventuali modifiche ai file protetti.
- Deny Creation: Impedisce ai programmi sopra specificati di creare i file.
- Nega l’esecuzione: Impedisce ai programmi sopra specificati l’esecuzione dei file protetti.
- Consenti eccezioni per i programmi certificati: Consente uno qualsiasi dei programmi eseguibili che attualmente appartengono al tuo elenco di file certificati per bypassare le restrizioni associate a questa regola di protezione del file.
- Qualsiasi file: Specifica che tutti i file sono protetti dai programmi sopra specificati in base alle loro restrizioni.
- File denominati: Specifica che solo i file nell’elenco sono protetti.
- Aggiungere: Ti consente di scegliere quali file o file sono protetti dalla regola. È possibile utilizzare filazioni o caratteri jolly.
- Modificare: Ti consente di modificare il nome del file.
- Eliminare: Rimuove il file dall’elenco.
- Applicare anche alle sotto-directory: Applica le regole di protezione dei file a qualsiasi sottodirectory di una directory nominata.
Comprendere la modalità di apprendimento dei fianchi
I fianchi possono funzionare in una delle seguenti modalità di protezione: automatico, apprendimento, solo registro o blocco.
Utilizzo della modalità di apprendimento dei fianchi
Di seguito è riportata una descrizione del processo della modalità di apprendimento dei fianchi:
- Nella modalità apprendimento, Hips impara quale tipo di applicazioni sono installate sul dispositivo, come si comportano e i loro diritti (privilegi).
- HIPS monitora l’attività sul dispositivo e registra le informazioni in un file di cronologia delle azioni.
- I dati sulla cronologia delle azioni vengono inviati dal dispositivo al server principale.
- Gli amministratori leggono la cronologia delle azioni per vedere quali applicazioni stanno facendo cosa sul dispositivo. (I file/applicazioni e i diritti associati elencati nel file della cronologia delle azioni (XML) sono visualizzati nella pagina delle certificazioni dei file della finestra di dialogo Impostazioni HIPS.)
- Gli amministratori possono personalizzare le impostazioni dei fianchi per consentire e negare i privilegi per le applicazioni pertinenti.
La modalità apprendimento può essere applicata ai dispositivi gestiti generalmente consentendo che si verifichino violazioni dei fianchi fino a quando non viene distribuita una nuova impostazione di HIPS o la modalità di apprendimento può essere applicata inizialmente per un periodo di tempo specificato al fine di scoprire quali applicazioni vengono eseguite e il loro comportamento e per creare una whitelist (applicazioni consentite di eseguire i dispositivi). Se la modalità di protezione generale è blocco automatico, è comunque possibile utilizzare la modalità apprendimento per scoprire il comportamento dell’applicazione e quindi rafforzare la modalità di blocco automatico una volta scaduto il periodo di apprendimento.
Si noti che sia il server principale che il dispositivo gestito devono funzionare in modalità apprendimento affinché la comunicazione della cronologia delle azioni abbia luogo.
Fondanza di certificazioni di fianchi
È possibile unire i file certificati HIPS da un’impostazione di HIPS a una o più altre impostazioni di HIPS. Questo ti consente di aggiornare e condividere le impostazioni dei file certificate in modo rapido e semplice.
Per unire i file certificati HIPS
- Nel Configurazioni di sicurezza finestra dello strumento, fare clic con il tasto destro Prevenzione delle intrusioni ospiti, e clicca Unisci file certificati.
- Seleziona una configurazione di origine dall’elenco.
- Seleziona se si desidera unire le differenze nei file certificati o semplicemente sostituire tutti i file certificati.
- Seleziona le configurazioni di destinazione.
- Clic OK.
Informazioni sulla finestra di dialogo File certificate unione
Utilizzare questa finestra di dialogo per configurare ed eseguire una fusione di file certificati HIPS tra una o più impostazioni HIPS.
Questa finestra di dialogo contiene le seguenti opzioni:
- Configurazione di origine: Specifica le impostazioni HIPS i cui file certificati si desidera unire con le configurazioni di destinazione selezionate.
- Unisci le differenze nei file certificati: Sostituisce eventuali file certificati comuni nelle configurazioni di destinazione con quelle nella configurazione di origine e aggiunge file certificati unici dalla configurazione di origine alle configurazioni di destinazione.
- Sostituisci i file certificati: Forza i file certificati nella configurazione di origine per sostituire tutti i file nelle configurazioni di destinazione.
- Configurazioni target: Specifica le configurazioni di destinazione che si desidera unire con la configurazione di origine. Seleziona target dall’elenco delle configurazioni disponibili.
- Traduzione da inglese a russa
McAfee Endpoint Security sostituisce i fianchi?
Procedura:
Esamina il sistema per determinare se è installato il sistema di prevenzione delle intrusioni host (HIPS):# rpm -qa | grep mfehiplsm
Verificare che il modulo HIPS McAfee sia attivo sul sistema:
# PS -ef | grep -i “hipclient”
Se il pacchetto Mfehiplsm non è installato, verificare un altro sistema di rilevamento delle intrusioni:
Dov’è il nome del demone dell’applicazione primaria per determinare se l’applicazione viene caricata sul sistema.
Determina se l’applicazione è attiva sul sistema:
Se il pacchetto Mfehiplsm non è installato e un’applicazione di rilevamento di intrusioni basata su host alternativa non è stata documentata per l’uso, questa è una scoperta.
Ampire, definire e mantenere le richieste normative online in pochi minuti.
Contatto
10161 Park Run Drive, Suite 150
Las Vegas, Nevada 89145TELEFONO 702.776.9898
FAX 866.924.3791
[email protected]Link veloci
© 2018 Network Frontiers LLC
Tutti i diritti riservati.
Modalità di protezione: Specifica il comportamento di protezione quando si verificano violazioni della sicurezza su dispositivi gestiti. La modalità di protezione si applica ai tipi di protezione selezionati nella pagina delle impostazioni generali.
Automatico: Tutte le violazioni della sicurezza (modifiche del software e del sistema) vengono bloccate automaticamente. In altre parole, vengono applicate tutte le regole di certificazione dei file che hai creato per file specifici.
Periodo Auto-Learn: Specifica un periodo di tempo durante il quale è consentito eseguire le applicazioni sul dispositivo dell’utente finale mentre le regole di sicurezza vengono applicate. Durante questo periodo, viene osservato (o appreso) il comportamento dell’applicazione e tali informazioni vengono inviate al database principale. (Il periodo di tempo massimo di Auto-Learn è di 5 giorni. Se si desidera eseguire l’auto-apprendimento per un periodo più lungo, alla fine di 5 giorni è possibile ripristinare il valore.)
NOTA: Queste due opzioni del periodo di tempo vengono eseguite in successione. In altre parole, se entrambi sono selezionati, il periodo di apprendimento automatico funziona per primo e quando scade, il periodo di auto-log funziona.
Informazioni sui fianchi: pagina delle certificazioni file
Usa questa pagina per visualizzare e gestire le certificazioni di file. Le certificazioni di file sono una serie di diritti (privilegi o autorizzazioni) che consentono e negano determinate azioni che possono essere eseguite di un’applicazione sui dispositivi gestiti.
Questa pagina contiene le seguenti opzioni:
Informazioni su HIPS: Configura finestra di dialogo Certificazione file
Utilizzare questa finestra di dialogo per configurare le certificazioni per un file di applicazione specifico.
Questa finestra di dialogo contiene le seguenti opzioni:
- Abilita i fianchi: Accende la protezione dei fianchi. Ciò consente di eseguire tutti i programmi (tranne quando l’operazione del programma minaccia la sicurezza del sistema) come definito dalle regole di protezione predefinite. Concedi i diritti speciali con certificazioni di file personalizzate per eseguibili del programma. La protezione da HIPS osserva il comportamento dell’applicazione (se l’applicazione è autorizzata a modificare un altro eseguibile, modificare il registro e così via) e applica le regole di sicurezza.