


McAfee lavora su un Mac?
Che cos’è un Mac OS X equivalente alla mappatura della rete di sicurezza McAfee
Riepilogo:
In questo articolo, discuterò l’equivalente di Mac OS X della mappatura della rete di sicurezza McAfee. Fornirò punti chiave su come verificare i file generati da adware, il problema di Docker desktop non inizia a causa di McAfee Firewall e sui passaggi per riprodurre il comportamento. Inoltre, affronterò le domande e fornirò risposte dettagliate in base al testo.
Punti chiave:
- Verificare i file generati da adware nella cartella ~/libreria/applicazione.
Domande:
1. Come posso verificare i file generati da adware?
Per verificare la presenza di file generati da adware, accedi al supporto ~/libreria/applicazione/cartella.
2. Qual è il problema con Docker Desktop su MacOS catalina?
Docker Desktop su MacOS Catalina potrebbe non iniziare e appendere indefinitamente.
3. Quali misure sono state prese per risolvere il problema del desktop Docker?
Sono stati provati vari passaggi per risolvere il problema del desktop Docker. Questi includono l’utilizzo dell’ultima versione di Docker Desktop, le funzionalità sperimentali abilitate per disabilitazione e la fornitura di diagnostica.
4. Qual è il comportamento atteso di Docker?
Il comportamento atteso di Docker è iniziare correttamente.
5. Qual è il comportamento reale di Docker?
Il comportamento effettivo di Docker è che si blocca nella fase “iniziale” per sempre.
6. Quale versione macOS viene utilizzata?
La versione macOS utilizzata è 10.15.7.
7. Come posso ottenere registri diagnostici?
Per ottenere registri diagnostici, scarica Docker per Mac da https: // hub.Docker.com/edizioni/community/docker-ce-desktop-mac/.
8. Quali sono i passaggi per riprodurre il comportamento di Docker non inizia?
I passaggi per riprodurre il comportamento sono i seguenti:
- Installa Docker Desktop.
- Prova ad avviare Docker Desktop.
- Fornire la password per le necessarie modifiche al networking.
- Aspetta ore senza alcun progresso.
9. Qual è la relazione tra McAfee Endpoint Security e il problema di Docker?
Per alcuni utenti, McAfee Endpoint Security Firewall potrebbe bloccare l’accesso UDP al servizio DNS interno, causando il problema di Docker.
10. Il firewall McAfee può essere spento?
In alcuni casi, il firewall McAfee può essere gestito dall’IT aziendale e gli utenti potrebbero non avere la possibilità di disattivarlo.
Risposte dettagliate:
1. Come posso verificare i file generati da adware?
Per verificare la presenza di file generati da adware, è possibile passare al supporto ~/libreria/applicazione/cartella. Questa cartella contiene vari sottocartelle e file relativi alle applicazioni installate sul Mac. Cerca eventuali file sospetti o non familiari che potrebbero essere correlati all’adware.
2. Qual è il problema con Docker Desktop su MacOS catalina?
Il problema con Docker Desktop su MacOS Catalina è che non riesce a iniziare e si blocca indefinitamente. Questo problema è stato riportato da diversi utenti e non è stato risolto dalle soluzioni suggerite da problemi simili precedenti.
3. Quali misure sono state prese per risolvere il problema del desktop Docker?
Sono stati presi vari passaggi per risolvere il problema del desktop Docker. Gli utenti hanno provato a utilizzare l’ultima versione di Docker Desktop, disabilitare le funzionalità sperimentali abilitate e fornire diagnostica. Tuttavia, nessuno di questi passaggi ha risolto il problema per tutti gli utenti.
4. Qual è il comportamento atteso di Docker?
Il comportamento atteso di Docker è iniziare correttamente senza ritardi o appende. Quando Docker funziona correttamente, gli utenti dovrebbero essere in grado di utilizzarlo per eseguire applicazioni containerizzate sul proprio Mac.
5. Qual è il comportamento reale di Docker?
Il comportamento effettivo di Docker, come riportato dagli utenti, è che si blocca nella fase “iniziale” per sempre. Ciò impedisce agli utenti di utilizzare Docker ed eseguire applicazioni containerizzate sul proprio Mac.
6. Quale versione macOS viene utilizzata?
La versione macOS utilizzata dagli utenti interessati è 10.15.7 (Catalina).
7. Come posso ottenere registri diagnostici?
Per ottenere registri diagnostici, è possibile scaricare Docker per Mac dal sito Web ufficiale Docker. Visita https: // hub.Docker.com/edizioni/community/docker-ce-desktop-mac/e scarica l’ultima versione di Docker per Mac. Seguire le istruzioni di installazione e, una volta installato, è possibile accedere alla funzione Diagnostica all’interno dell’interfaccia Docker Desktop.
8. Quali sono i passaggi per riprodurre il comportamento di Docker non inizia?
Per riprodurre il comportamento di Docker non inizia, puoi seguire questi passaggi:
- Installa Docker Desktop su un Mac che esegue MacOS Catalina.
- Tenta di avviare Docker Desktop facendo clic sulla sua icona.
- Quando viene richiesto, fornire la password per consentire a Docker di apportare le modifiche a rete necessarie.
- Attendere un periodo prolungato, come diverse ore, senza alcun progresso nel processo di avvio Docker.
9. Qual è la relazione tra McAfee Endpoint Security e il problema di Docker?
Secondo le esperienze degli utenti e le interazioni con il supporto Docker, alcuni utenti hanno identificato una relazione tra McAfee Endpoint Security Firewall e il problema Docker. In casi specifici, le impostazioni del firewall di McAfee Endpoint Security versione 10.7.5 (Mac) potrebbe bloccare l’accesso UDP al servizio DNS interno, facendo sì che Docker si blocchi all’avvio.
10. Il firewall McAfee può essere spento?
Sfortunatamente, in molti casi, il firewall McAfee è gestito dal team IT aziendale e non può essere disattivato o configurato dai singoli utenti. Questa restrizione rende difficile per gli utenti interessati risolvere il problema senza un’adeguata assistenza dal dipartimento IT.
Nota: Le risposte fornite si basano su esperienze e discussioni menzionate nel testo originale. Esperienze e soluzioni individuali possono variare a seconda dell’ambiente e delle configurazioni specifiche.
Che cos’è un Mac OS X equivalente alla mappatura della rete di sicurezza McAfee
Controllare i file generati da adware in ~/libreria/supporto/cartella: cartella:
Docker Desktop per Mac non inizia mai a causa di McAfee Firewall #5246
Come altri nelle ultime orecchie giovani, mi imbatto nella situazione in cui Docker Desktop su MacOS Catalina non inizia mai. Ho provato tutti i suggerimenti in altri problemi chiusi per questo identico problema.
- Ho provato con l’ultima versione di Docker Desktop
- Ho provato a disabilitare le funzionalità sperimentali abilitate
- Ho caricato la diagnostica
- ID diagnostica: 007C4B87-6B7F-47C5-B8DD-CA846E0CEF85/20210113192759
Comportamento atteso
Docker per iniziare
Comportamento reale
Docker è appeso a “Avvio” per sempre
Informazione
È ogni volta sul mio laptop MacBook Pro con l’ultima versione “stabile”. Dal guardare i registri VM, vedo quanto segue nel docker.File di registro per la VM:
. 2021-01-13T19: 36: 44Z Docker Time = "2021-01-13T19: 36: 44Z" Level = Info Msg = "/Docker/Start - versione macOS: 10.15.7
Registri diagnostici
Docker per Mac: versione più recente da https: // hub.Docker.com/edizioni/community/docker-ce-desktop-mac/ Passi per riprodurre il comportamento
- Installa Docker Desktop
- Prova ad avviare Docker Desktop
- Fornisci la mia password in modo che Docker possa apportare le modifiche a rete necessarie.
- Aspetta ore. Niente
Il testo è stato aggiornato con successo, ma questi errori sono stati riscontrati:
rpatrick00 commentato il 22 gennaio 2021
@Harrouet i’Non sono sicuro. Lavorando con il supporto Docker, abbiamo ristretto il mio problema alla sicurezza Endpoint McAfee 10.7.5 (Mac) Firewall Blocking UDP Accesso al servizio DNS interno su un laptop MAC ma non su un altro laptop MAC identico con lo stesso software e configurazione
#5141 sembra avere più persone che segnalano problemi/sintomi diversi. Sospetto che non sia’T un singolo problema come il mio è.
Plinzen commentato il 26 gennaio 2021
@rpatrick00
Hai una soluzione disponibile? Purtroppo McAfee è gestito da Corp It e non posso disattivarlo.
rpatrick00 commentato il 26 gennaio 2021
@Plinzen no, non ho una soluzione praticabile a questo problema. Sono nella stessa barca in quanto McAfee è gestito dal nostro team IT aziendale. Dal momento che non so quali siano richieste le eccezioni, non posso nemmeno chiedere loro di cambiare le impostazioni del firewall per correggere il problema.
rgov commentato il 26 gennaio 2021 •
D'Oh, ho fatto incrociare i fili e pubblicato il commento sbagliato su questo numero. Mi dispiace per questo.
Ti dispiacerebbe aggiornare il titolo per fare riferimento a McAfee in modo che sia più facile mantenerlo separato e le persone con configurazioni simili possono trovarlo più prontamente? Grazie.
Che cos'è un Mac OS X equivalente alla mappatura della rete di sicurezza McAfee?
Abbiamo più computer di sistemi operativi diversi in una rete. Il mio è Mac OS X e la maggior parte degli altri è finestra XP o 7. Dovrò aiutare a monitorare ciò che il computer viene connesso. In passato, utilizzo Windows e ho McAfee Security che prodotti una mappa in tempo reale di tutti i computer collegati tra cui ogni IP e nome del computer. Ora usando Mac OS X, non trovo nulla che io possa usare. Ho provato NMAP e ZenMap, ma nessuno dei due fornisce il nome del computer, e nessuno dei due è il monitor e la scansione in tempo reale richiede un'eternità. C'è NetworkView ma funziona solo su finestre. Cosa posso usare?
48.5K 52 52 BADGI GOLD 193 193 Distintivi d'argento 271 271 BADGES BRONZO
ha chiesto il 28 dicembre 2011 alle 8:23
2.665 14 14 badge d'oro 38 38 badge d'argento 44 44 badge di bronzo
2 risposte 2
Zenmap può Assolutamente Fornisci i nomi di Netbios (i nomi a cui ti riferisci).
Inoltre, è possibile modificare la scansione NMAP per scansionare solo gli indirizzi IP UP e i dettagli di NetBIOS, che dovrebbero davvero ridurre significativamente la durata della scansione.
Inoltre, dovrebbe, se sei disposto a tornare al terminale, essere possibile per farne aggiornare abbastanza rapidamente, forse ogni ~ 30 secondi.
Ad esempio, con il comando zenmap di:
nmap -su -p 137 -script nbstat.NSE 10.1.1.1/24 Nota: uso il 10.1.1.1 prefisso IP. Nel tuo caso, questo sarà probabilmente 192.168.qualcosa.qualcosa
Il /24 è la maschera di rete. In questo caso, fa scansionare NMAP da 10.1.1.0 - 10.1.1.255 . Da usare, semplicemente incolla la riga sopra nella casella di voce "comando" in ZenMap
Ecco una scansione della mia LAN:
Avvio di NMAP 5.51 (http: // nmap.Org) a 2012-01-27 05:59 Rapporto di scansione NMAP standard Pacific per 10.1.1.1 host è attivo (0.Latenza degli 00s). Port State Service 137/UDP Open | Filtrated NetBios-NS Mac Indirizzo: -Snip- (Super Micro Computer) NMAP Scaner Report per 10.1.1.2 host è attivo (0.Latenza degli 00s). Port State Service 137/UDP Chiuso NetBios-NS Mac Indirizzo: -Snip- (Super Micro Computer) saltando la scansione UDP contro 10.1.1.4 perché Windows non supporta la scansione della propria macchina (localhost) in questo modo. Rapporto di scansione NMAP per 10.1.1.4 host è scaduto. Port State Service 137/UDP Rapporto di scansione NMAP NETBIOS-NS per 10.1.1.10 host è in piedi (0.Latenza degli 00s). Port State Service 137/UDP Open NetBios-NS Mac Indirizzo: -Snip- (TheCus Technology) Risultati dello script host: | nbstat: | Nome Netbios: IED, Utente Netbios :, Netbios Mac: | Nomi | Bandiere IED: | Bandiere IED: | Bandiere IED: | \ x01 \ x02____msbrowse __ \ x02 Flags: | Bandiere mygroup: | Flag di mygroup: | _ MyGroup Flags: NMAP Scan Report per 10.1.1.15 host è attivo (0.Latenza degli 00s). Port State Service 137/UDP Chiuso NetBios-NS Mac Indirizzo: -Snip- (PEGATRON) Rapporto di scansione NMAP per 10.1.1.18 host è attivo (0.00062s latenza). Port State Service 137/UDP Filtrated NetBIOS-NS Mac Indirizzo: -Snip- (Microsoft) Rapporto di scansione NMAP per 10.1.1.19 host è attivo (0.Latenza degli 00s). Port State Service 137/UDP Open Netbios-NS Mac Indirizzo: 8c: 89: A5: 5B: 4a: 5f (sconosciuto) Risultati dello script host: | nbstat: | Nome Netbios: Derple, Netbios User :, Netbios Mac: -Snip- (sconosciuto) | Nomi | Derple Fands: | FLAGS GROGROUPS: | _ Derple Flags: NMAP Scan Report per 10.1.1.31 host è in piedi (0.Latenza degli 00s). Port State Service 137/UDP Open Netbios-NS Mac Indirizzo: -Snip- (Apple) Risultati dello script host: | nbstat: | Nome Netbios: ICRAP, Utente Netbios :, Netbios Mac: | Nomi | Flag ICRAP: | Flag ICRAP: | Flag ICRAP: | \ x01 \ x02____msbrowse __ \ x02 Flags: | FLAGGI GROGROUPS di lavoro: | Flag di WorkGroup: | _ Flag del gruppo di lavoro: rapporto NMAP Scan per 10.1.1.40 host è attivo (0.Latenza degli 00s). Port State Service 137/UDP Open NetBios-NS Mac Indirizzo: -Snip- (sconosciuto) Risultati dello script host: | nbstat: | Nome Netbios: God-Blor, Netbios User :, Netbios Mac: -Snip- (sconosciuto) | Nomi | Flag di Dio-Blor: | FLAGS GROGROUPS: | _ FLAG GOD-BOR: RAPPORTO DI SCAN NMAP per 10.1.1.55 host è attivo (0.Latenza degli 0030). Port State Service 137/UDP Open NetBios-NS Mac Indirizzo: -Snip- (Brother Industries) Risultati degli script host: | nbstat: | Nome Netbios: BRN001BA9391452, Utente Netbios :, Netbios Mac: -Snip- (Brother Industries) | Nomi | Brn001ba9391452 flags: | _ BRN001Ba9391452 Flags: NMAP DETTO: 256 Indirizzi IP (10 host up) scansionati in 9.40 secondi Come puoi vedere, ha risolto le informazioni per tutti i computer sulla mia LAN che stanno segnalando le informazioni di NetBios. Ha anche fatto tutto quanto sopra in ~ 9.4 secondi.
L'ho fatto sul mio computer Windows perché il mio MAC (apparentemente appropriatamente chiamato ICRAP, come puoi vedere nei risultati della scansione) è impazzito al momento, e non posso riavviarlo perché ho alcuni grandi trasferimenti di file nel processo. NMAP è agnostico della piattaforma, quindi la piattaforma su cui si fa questa scansione non dovrebbe importare. L'ho testato sul Mac solo dalla riga di comando, e ha funzionato bene anche lì (beh, ha fatto in viaggio la protezione delle inondazioni sul mio switch gestito, ma questo è un altro problema).
Ho modificato l'indirizzo MAC dalla scansione.
Posso aggiungere ulteriori informazioni su come impostare questo per scansionare continuamente dalla riga di comando, se lo desideri.
Puoi vedere ulteriori informazioni su NBSTAT.Script NSE che sto usando per interrogare le informazioni di NetBios qui.
Anche la pagina di NMAP Brief Man è molto utile, per capire cosa sta succedendo.
È tutto per me McAfee
· Si consiglia di copiare lo srpubkey.Bin, RegSeckey.Bin, un silelista ND.XML dal server EPO a una cartella condivisa o direttamente alla macchina locale. Questi file sono disponibili sul server EPO in \ Programmi \ McAfee \ EPolicy Orchestrator \ DB \ Software \ Current \ EPOagent3700Macx \ Install409 \
Installazione dell'agente McAfee 4.X (gestito)
Come installare un agente gestito
- In molti casi un agente è installato su una macchina in modalità gestita. Per impostare un agente gestito, l'amministratore dovrà garantire l'agente McAfee 4.x pacchetto ed estensione vengono controllate nel repository master EPO Server.
· Scarica il pacchetto agente McAfee (ex. MA450MAC.cerniera lampo)
· Scarica il pacchetto McAfee Agent Extension (ex. EPOAGENTMETA.cerniera lampo)
· Accedi alla console EPO
· Controllare i due pacchetti nel repository principale
- Clic Menu | Software | Repository master
- Selezionare Azioni| Controlla il pacchetto in basso a sinistra dello schermo
- Lascia il tipo di pacchetto predefinito selezionato Prodotto o aggiornamento (.CERNIERA LAMPO)
- Clicca il Navigare pulsante e navigare al pacchetto agente (ex. MA450MAC.cerniera lampo)
- Segui le opzioni sullo schermo per completare il processo di check in
- Quando il check -in del pacchetto è completo Fare clic su Menu | Software | Estensioni
- Selezionare Installare l'estensione Dalla parte in basso a sinistra dello schermo
- Clicca il Navigare pulsante e navigare al pacchetto di estensione dell'agente (ex. EPOAGENTMETA.cerniera lampo)
- Segui le opzioni sullo schermo per completare il processo di check in
- Una volta l'agente McAfee 4.X è completamente controllato nel server EPO Il file di installazione è pronto.
· Copia il file di installazione localmente sul Mac o su un'unità condivisa che può essere accessibile dal Mac. Il file di installazione è disponibile sul server EPO
- \ Programmi File \ McAfee \ EPolicy Orchestrator \ db \ software \ Current \ epoagent3700Macx \ Install409 \ Installa.sh
· Nota: il percorso mostrato sopra è per l'agente McAfee 4.5. Il percorso per il 4.0 agente si troverà in una directory epoagent3xxmacx diversa
· Dopo che il file è stato copiato nell'unità condivisa o localmente è pronto per l'installazione
· Aprire il terminale sul Mac e digitare quanto segue nella stessa directory in cui installare.SH è immagazzinato
- 1.Chmod +X Installa.sh (questo aggiunge la modalità Esecut al file)
- 2.Sudo ./installare.Sh –I (Questo esegue l'installazione utilizzando l'interruttore –I)
· Quando l'installazione si completa, attendere 5-10 minuti per il check-in EPO. Molto probabilmente si troverà nel gruppo perso e trovato a meno che non sia acceso l'ordinamento. Se la macchina non popola nell'albero del sistema EPO dopo 10-15 minuti, riavvia la macchina, se possibile.
- Se una macchina ha l'agente McAfee 4.0 e deve essere aggiornato manualmente a 4.5 Eseguire quanto segue:
· Copia il file di installazione localmente sul Mac o su un'unità condivisa che può essere accessibile dal Mac. Il file di installazione è disponibile sul server EPO
- \ Programmi File \ McAfee \ EPolicy Orchestrator \ db \ software \ Current \ epoagent3700Macx \ Install409 \ Installa.sh
· Dopo che il file è stato copiato nell'unità condivisa o localmente è pronto per l'installazione
· Aprire il terminale sul Mac e digitare quanto segue nella stessa directory in cui installare.SH è immagazzinato
- 1.Chmod +X Installa.sh (questo aggiunge la modalità Esecut al file)
- 2.Sudo ./installare.sh –u (questo esegue l'aggiornamento utilizzando l'interruttore –U)
Rimozione dell'agente McAfee 4.X
Come rimuovere un agente tramite la console EPO (gestita)
- Una volta stabilito l'ambiente e la maggior parte dei sistemi è gestita da EPO; La rimozione viene eseguita tramite la console EPO.
· Per rimuovere l'agente utilizzando la console EPO eseguire i seguenti passaggi:
- Clic Menu | Albero di sistema
- Seleziona il sistema / i forma l'albero di sistema
- Selezionare Azioni | Directory Management | Eliminare
- Verrà visualizzato un messaggio di eliminazione che chiede di rimuovere l'agente
- Seleziona la casella di controllo e fai clic su OK
- La prossima volta che l'agente McAfee controlla il server EPO o il gestore agente, eseguirà quindi la disinstallazione
Come rimuovere un agente usando il terminale (gestito o non gestito)
- In alcuni casi la rimozione dell'agente su una macchina non è possibile dalla console EPO. Questo di solito si verifica quando la macchina non è connessa alla rete o quando l'agente ha problemi di connessione al server EPO.
· Per rimuovere l'agente utilizzando il terminale eseguire i seguenti passaggi:
- Accedi alla macchina o SSH alla macchina
- Terminal aperto (prompt della shell)
- Passa alla directory/biblioteca McAfee/McAfee/CMA
- Digita sudo ./Disinstalla.sh
- Aspetta che lo script venga visualizzato “Agente disinstallato”
Installazione di prodotti tramite l'agente McAfee 4.X
Come installare McAfee Security per Mac tramite la console EPO
- McAfee Security for Mac - AV può essere installato utilizzando tramite l'agente dal server EPO.
· Prima che il software possa essere distribuito è necessario verificare i due pacchetti nel repository master. Scarica il pacchetto software in modo che possa essere controllato nel repository master. Il software McAfee Security for Mac è complicato, quindi è importante seguire esattamente i passaggi successivi.
- Decomposizione msmantimalware10lml.cerniera lampo
- Individuare e decompontare il componente EPO che si trova all'interno della directory non zippato msmantimalware10lml
- Clic Menu | Software | Repository master
- Selezionare Azioni| Controlla il pacchetto in basso a sinistra dello schermo
- Lascia il tipo di pacchetto predefinito selezionato Prodotto o aggiornamento (.CERNIERA LAMPO)
- Clicca il Navigare pulsante e navigare al pacchetto agente (ex. /Downloads/msmantimalware10lml/epo componente/epo 4.x pacchetti di distribuzione/sicurezza McAfee per Mac-Anti-Malware-1.0-RTW-EPO-676.cerniera lampo)
- Segui le opzioni sullo schermo per completare il processo di check in
- Quando il check -in del pacchetto è completo Fare clic su Menu | Software | Estensioni
- Selezionare Installare l'estensione Dalla parte in basso a sinistra dello schermo
- Clicca il Navigare pulsante e navigare al pacchetto di estensione dell'agente (ex. /Downloads/msmantimalware10lml/epo componente/epo 4.X Extensions/McAfee Security per Mac-1.0-Anti-Malware.cerniera lampo)
- Segui le opzioni sullo schermo per completare il processo di check in
- Clicca il Navigare pulsante di nuovo e navigare al pacchetto di estensione dei report degli agenti (ex. /Downloads/msmantimalware10lml/epo componente/epo 4.X Extensions/McAfee Security per Mac-1.0 report.cerniera lampo)
- Segui le opzioni sullo schermo per completare il processo di check in
· Dopo aver controllato il software nel repository master, il prodotto è pronto a distribuire
- Accedi alla console EPO
- Selezionare Menu | Albero di sistema
- Scegli il gruppo o il sottogruppo dall'albero di sistema in cui l'attività dovrebbe essere creata
- Sotto il campo della mia organizzazione seleziona il Attività del cliente scheda
- Clic Nuovo compito Nella parte inferiore dello schermo
- Nomina l'attività e inserisci tutte le note necessarie, quindi scegli Distribuzione del prodotto Dal menu a discesa quindi seleziona Prossimo.
- Nella pagina di configurazione Seleziona Mac Per la piattaforma target
- Scegliere McAfee Security for Mac - AV 1.0.xxx Dal menu a discesa
- Assicurarsi che Installare è selezionato per il tipo di azione, quindi seleziona Prossimo
- Nella sezione Pianifica effettuare le selezioni desiderate, quindi fare clic su Prossimo Poi Salva
- Attendere che i sistemi facciano il check -in in EPO o emettano una sveglia per farli abbattere il nuovo compito
Come rimuovere la sicurezza di McAfee per Mac tramite la console EPO
- Il modo più comune per rimuovere il software è attraverso la console EPO.
· Per rimuovere l'agente usando EPO eseguire i seguenti passaggi:
- Accedi alla console EPO
- Selezionare Menu | Albero di sistema
- Scegli il gruppo o il sottogruppo dall'albero di sistema in cui l'attività dovrebbe essere creata
- Sotto il campo della mia organizzazione seleziona il Attività del cliente scheda
- Clic Nuovo compito Nella parte inferiore dello schermo
- Nomina l'attività e inserisci tutte le note necessarie, quindi scegli Distribuzione del prodotto Dal menu a discesa quindi seleziona Prossimo.
- Nella pagina di configurazione Seleziona Mac Per la piattaforma target
- Scegliere McAfee Security for Mac - AV 1.0.xxx Dal menu a discesa
- Assicurarsi che Rimuovere è selezionato per il tipo di azione, quindi seleziona Prossimo
Attendere che i sistemi facciano il check -in in EPO o emettano una sveglia per farli abbattere il nuovo compito
Come individuare truffe come "Il tuo MacBook è infetto da 5 virus!"
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. Prova a sette giorni limitata disponibile gratuito disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Che tipo di truffa è "Il tuo MacBook è infetto da 5 virus!"?
È una truffa utilizzata per indurre i visitatori a credere che i loro computer siano infetti e acquistano software antivirus per rimuovere i virus "rilevati". È mascherato come un avvertimento di sicurezza dal sito McAfee. Abbiamo scoperto questa truffa mentre esaminiamo siti Web che utilizzano reti pubblicitarie canaglia (pagine di streaming del film illegali, siti torrent e pagine simili).
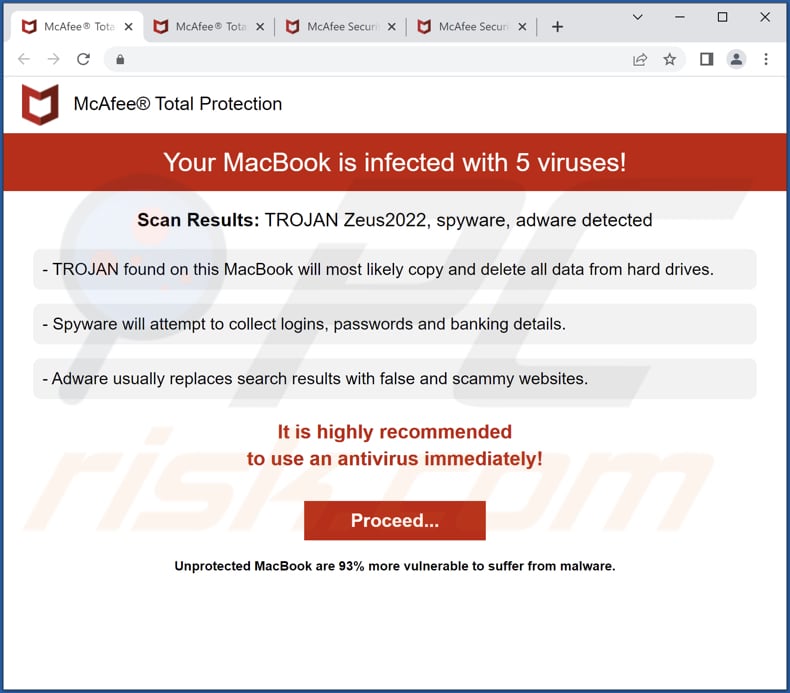
Maggiori informazioni sul "Il tuo MacBook è infetto da 5 virus!" truffa
Questo sito di truffa visualizza un falso avviso di protezione totale McAfee sostenendo che un computer è infetto da cinque virus. Afferma che dopo aver eseguito una scansione, ha rilevato Trojan Zeus2022, spyware e adware. Esorta immediatamente a utilizzare l'antivirus per evitare di perdere tutti i dati archiviati su dischi rigidi, con login, password, dettagli bancari rubati e risultati di ricerca sostituiti con siti Web ombrosi.
Questa pagina di truffa promuove la protezione totale McAfee - un prodotto software legittimo sviluppato dalla società McAfee. Le aziende legittime non usano mai tali metodi per promuovere i loro prodotti o servizi. Gli individui dietro questo sito web di truffa sono affiliati che mirano a raccogliere commissioni illegittime. Il loro obiettivo è quello di ingannare i visitatori nell'acquistare la protezione totale di McAfee tramite la loro pagina.
Per eliminare possibili infezioni da malware, scansionare il Mac con software antivirus legittimo. I nostri ricercatori di sicurezza raccomandano di utilizzare COMBO CLESEF.
▼ Scarica COMBO CHLEBER per Mac
Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. Prova a sette giorni limitata disponibile gratuito disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Truffe simili in generale
I siti Web che mostrano truffe pop-up sono generalmente progettati per promuovere software legittimi o discutibili, raccogliere informazioni personali, estrarre denaro o distribuire malware. Usano le tattiche spaventose (mostrano contenuti ingannevoli) per indurre i visitatori a eseguire determinate azioni. La maggior parte di loro è mascherata da pagine ufficiali/legittime.
Come ho aperto un sito web di truffa?
In genere, i siti Web che mostrano truffe pop-up vengono aperti attraverso altre pagine ombrose, pubblicità ingannevoli, falsi pulsanti "download" (o simili) e notifiche visualizzate da pagine inaffidabili. Inoltre, questi siti possono essere aperti mediante adware installato o altri software di questo tipo o tramite risultati di ricerca promossi utilizzando tecniche di avvelenamento dei motori di ricerca.
Come evitare di visitare i siti Web di truffa?
Non fidarti delle pubblicità che appaiono su pagine discutibili o consentono a tali pagine di mostrare notifiche. Scarica software da pagine Web e piattaforme ufficiali. Non utilizzare pagine non ufficiali, downloader di terze parti, reti peer-to-peer e fonti simili per scaricare app (o file).
Assicurati che non ci siano adware o altro software indesiderato installato sul tuo dispositivo. Controlla sempre i downloader/gli installatori per app indesiderate prima di scaricare/installare il software. Se il tuo computer è già infetto, si consiglia di eseguire una scansione con antivirus più pulito per macOS per eliminare automaticamente tutte le minacce.
Aspetto di "Il tuo MacBook è infetto da 5 virus!"SCAM (GIF):
Testo in questa pagina:
Protezione totale MCAfee®
Il tuo MacBook è infetto da 5 virus!
Risultati di scansione: Trojan Zeus2022, spyware, adware rilevato
- Trojan trovato su questo MacBook molto probabilmente copierà ed eliminerà tutti i dati dai dischi rigidi.
- Spyware tenterà di raccogliere accessi, password e dettagli bancari.
- Adware di solito sostituisce i risultati di ricerca con siti Web falsi e truffatori.
È altamente raccomandato
Per usare immediatamente un antivirus!
Procedere.
Il MacBook non protetto è più vulnerabile al 93% per soffrire di malware.
Rimozione del malware MAC automatico istantaneo: la rimozione della minaccia manuale potrebbe essere un processo lungo e complicato che richiede competenze informatiche avanzate. COMBO CHILESTER è uno strumento di rimozione del malware automatico professionale che si consiglia di sbarazzarsi di malware MAC. Scaricalo facendo clic sul pulsante qui sotto:
▼ Scarica Cleaner combinato per Mac scaricando qualsiasi software elencato su questo sito Web, accetta la nostra politica sulla privacy e i termini di utilizzo. Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. Prova a sette giorni limitata disponibile gratuito disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Menu veloce:
- Cos'è "Il tuo MacBook è infetto da 5 virus!"?
- PASSO 1. Rimuovi i file e le cartelle relativi a PUA da OSX.
- PASSO 2. Rimuovi le estensioni canaglia da Safari.
- Passaggio 3. Rimuovi i componenti aggiuntivi canaglia da Google Chrome.
- Passaggio 4. Rimuovere i plug-in potenzialmente indesiderati da Mozilla Firefox.
Video che mostra come rimuovere i dirottatori di adware e browser da un computer Mac:
Rimozione di applicazioni potenzialmente indesiderate:
Rimuovi applicazioni potenzialmente indesiderate dal tuo "Applicazioni" cartella:
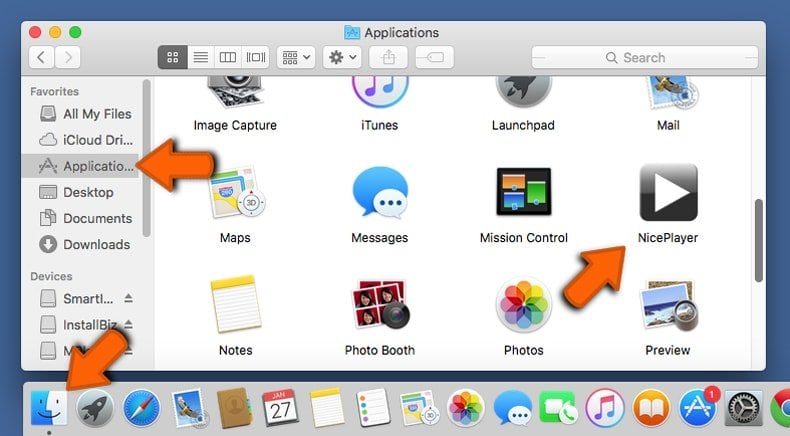
Clicca il Icona di Finder. Nella finestra Finder, selezionare "Applicazioni". Nella cartella Applicazioni, cerca "Mplayerx"",Niceplayer", o altre applicazioni sospette e trascinarle alla spazzatura. Dopo aver rimosso le applicazioni potenzialmente indesiderate che causano annunci online, scansiona il Mac per eventuali componenti rimasti indesiderati.
Controlla COMBO CHILEDER Se il computer è infetto da malware. Per utilizzare il prodotto completo, è necessario acquistare una licenza per il detergente combinato. Prova a sette giorni limitata disponibile gratuito disponibile. Il detergente combinato è di proprietà e gestito da RCS LT, la società madre di PCRISK.com Leggi di più.
Rimuovere i file e le cartelle relativi ad adware
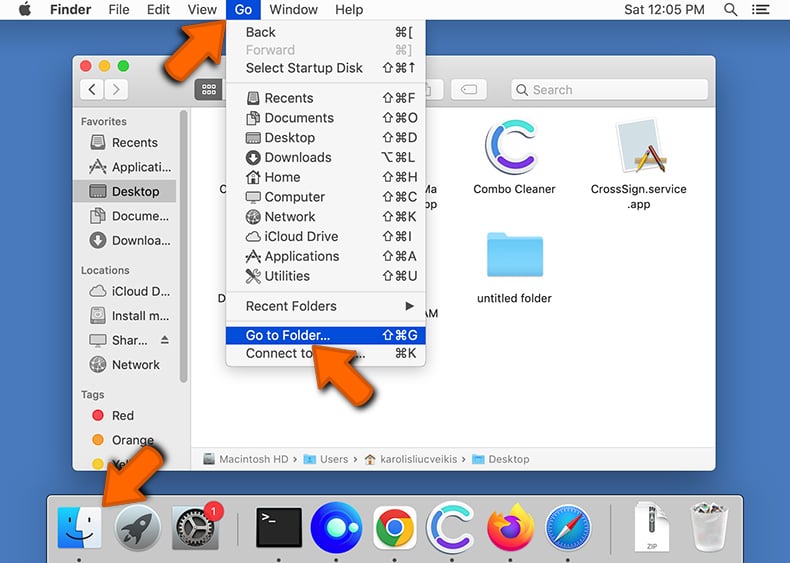
Clicca il Finder icona, dalla barra dei menu. Scegliere Andare, e clicca Vai alla cartella.
Verificare la presenza di file generati da adware in/libreria/launchagents/cartella:
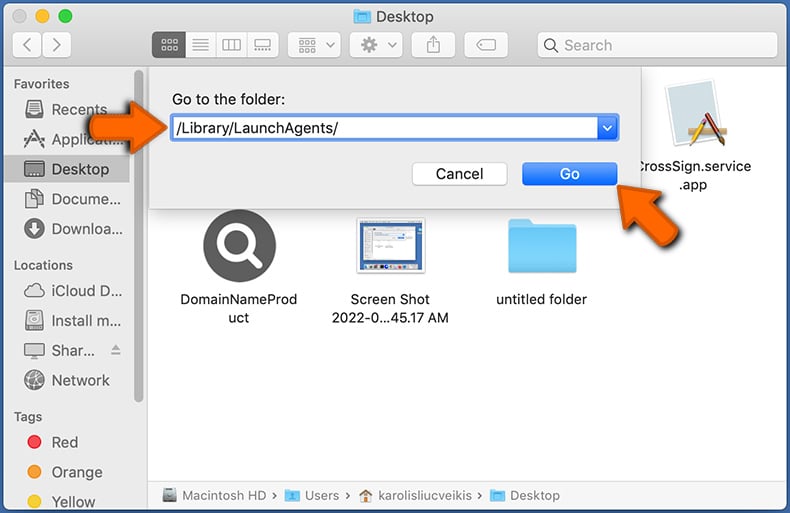
Nel Vai alla cartella. bar, tipo: /Library/Launchagents/
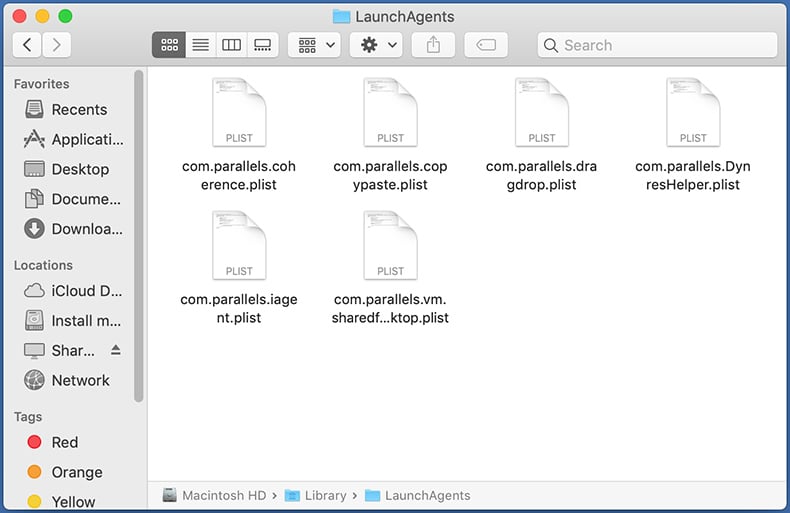
Nel "Launchagents"Cartella, cerca tutti i file sospetti di recente aggiunta e spostali nella spazzatura. Esempi di file generati da adware - "Installmac.ASSEZIONAZIONE.plist"",myppes.scaricamento.plist"",Mykotlerino.ltvbit.plist"",kuklorest.aggiornamento.plist", eccetera. Adware installa comunemente diversi file con la stessa stringa esatta.
Controllare i file generati da adware in ~/libreria/supporto/cartella: cartella:
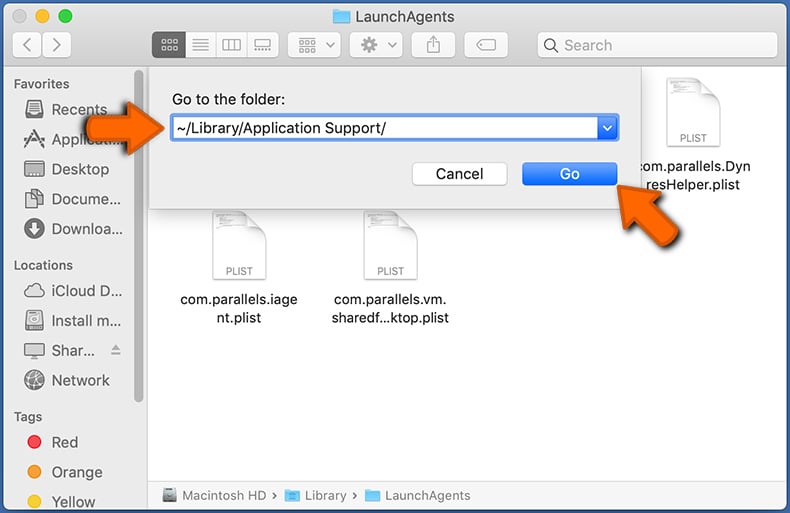
Nel Vai alla cartella. bar, tipo: ~/Libreria/supporto applicativo/
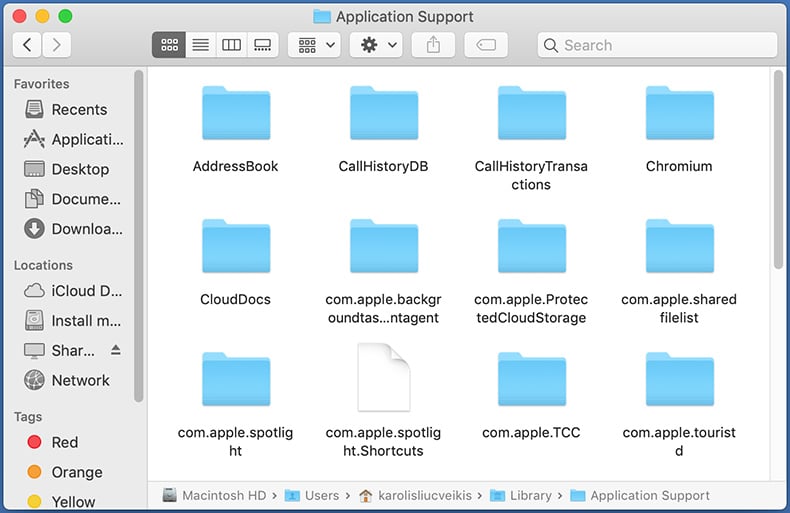
Nel "Supporto per l'applicazione"Cartella, cerca eventuali cartelle sospette di recente. Per esempio, "Mplayerx" O "Niceplayer", e sposta queste cartelle nella spazzatura.
Verificare i file generati da adware in ~/libreria/launchagents/cartella:
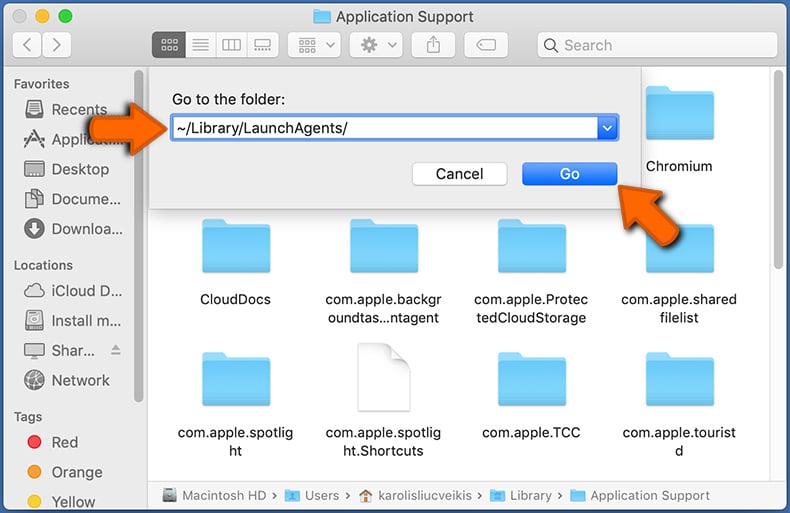
Nel Vai alla cartella. bar, tipo: ~/Libreria/launchagents/
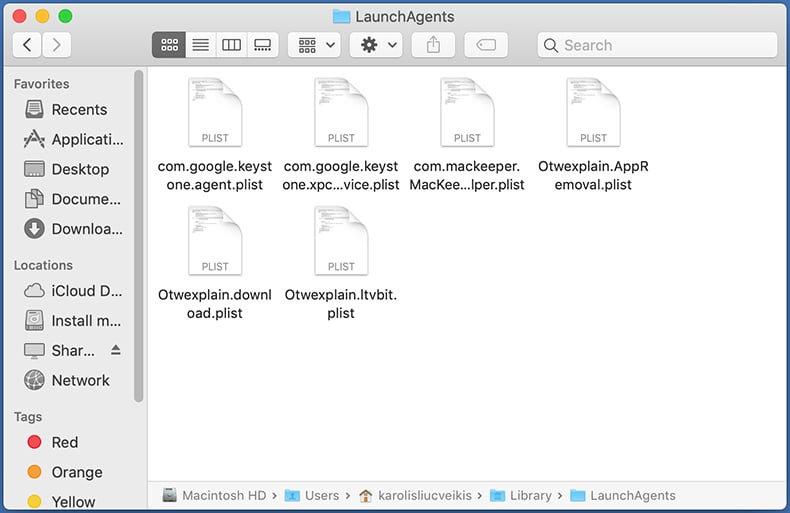
Nel "Launchagents"Cartella, cerca tutti i file sospetti di recente aggiunta e spostali nella spazzatura. Esempi di file generati da adware - "Installmac.ASSEZIONAZIONE.plist"",myppes.scaricamento.plist"",Mykotlerino.ltvbit.plist"",kuklorest.aggiornamento.plist", eccetera. Adware installa comunemente diversi file con la stessa stringa esatta.
Verificare la presenza di file generati da adware in/libreria/launchdamons/cartella:
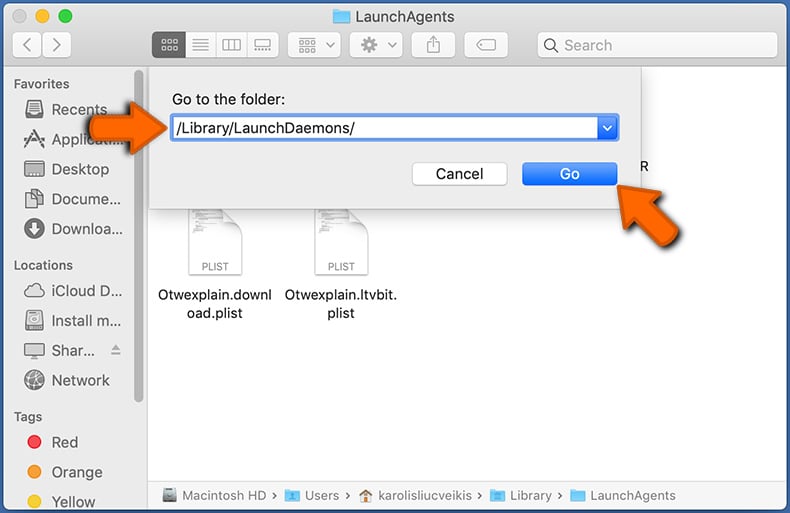
Nel "Vai alla cartella. "Bar, tipo: /Library/LaunchDaemons/
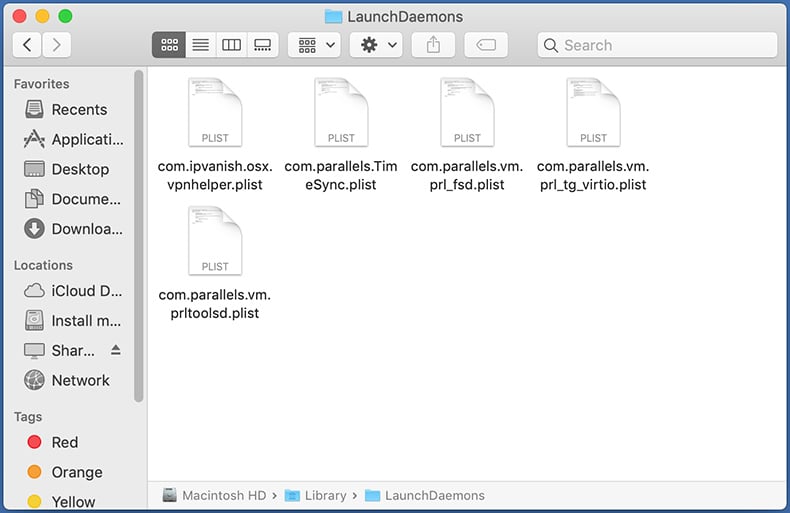
Nel "LaunchDaemons"Cartella, cerca file sospetti di recente aggiunta. Per esempio "com.aoudad.preferenze nette.plist"",com.myppes.preferenze nette.plist"",com.kuklorest.preferenze nette.plist"",com.AVICKUPD.plist", eccetera., e spostali alla spazzatura.
Scansiona il tuo Mac con COMBO CHLESTER:
Se hai seguito correttamente tutti i passaggi, il Mac dovrebbe essere pulito dalle infezioni. Per garantire che il sistema non sia infetto, esegui una scansione con antivirus più pulito. Scaricalo qui. Dopo aver scaricato il file, fare doppio clic su COCOCLEANER.Installatore DMG. Nella finestra aperta, trascina e rilascia l'icona del detergente combinato sopra l'icona delle applicazioni. Ora apri il tuo launchpad e fai clic sull'icona del detergente combinato. Attendere fino a quando COMBO Cleaner aggiorna il suo database di definizione del virus e fai clic su "Avvia la scansione combinata"Pulsante.
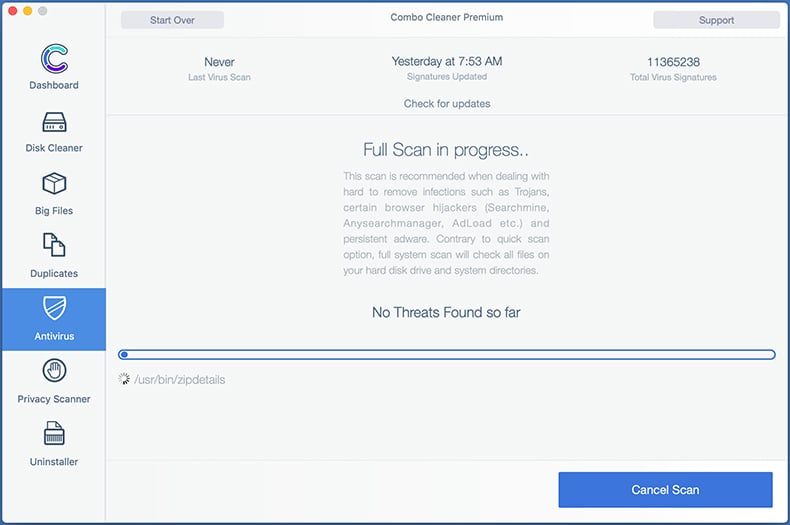
Il detergente combinato scansionerà il tuo Mac per le infezioni da malware. Se la scansione antivirus mostra "nessuna minaccia trovata" - ciò significa che è possibile continuare con la guida alla rimozione; Altrimenti, si consiglia di rimuovere eventuali infezioni trovate prima di continuare.
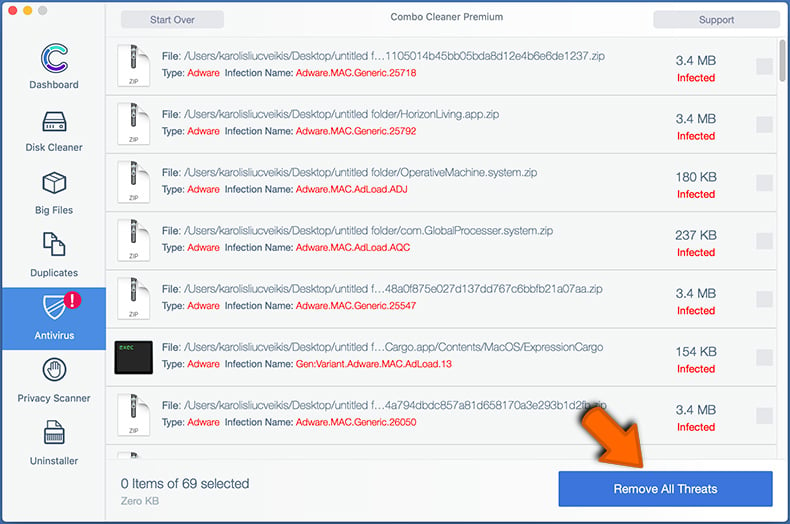
Dopo aver rimosso i file e le cartelle generate dall'ADWARE, continuare a rimuovere le estensioni di Rogue dai browser Internet.
Rimuovere le estensioni dannose dai browser Internet
Rimuovere le estensioni di safari dannosi:
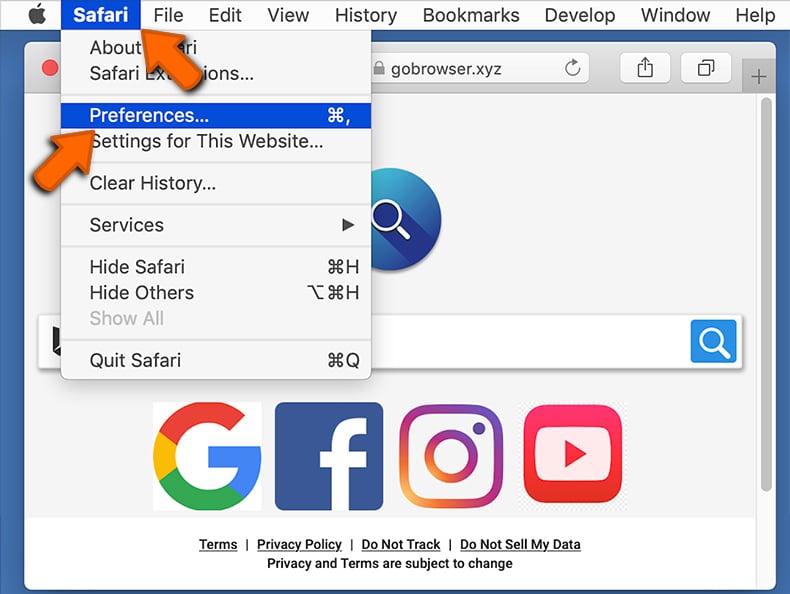
Apri il browser Safari, dalla barra dei menu, selezionare "Safari"e fare clic"Preferenze. ".
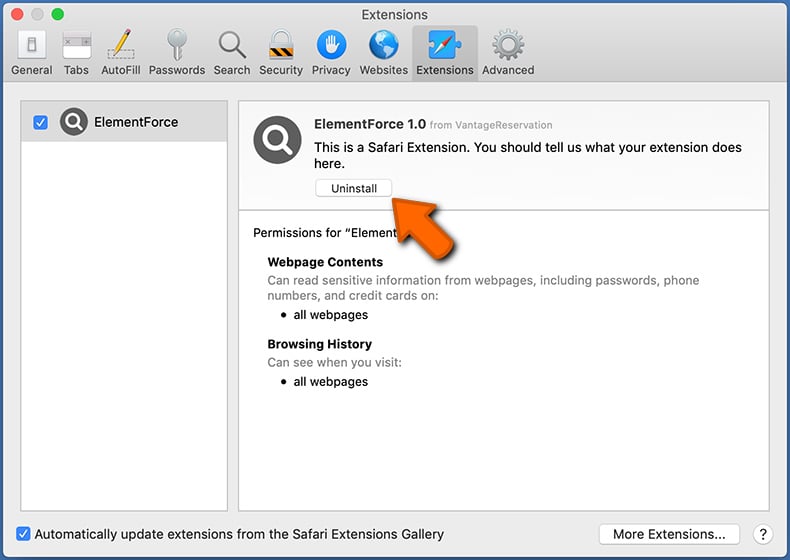
Nella finestra Preferenze, seleziona "Estensioni"E cerca eventuali estensioni sospette di recente installazione. Quando si trova, fare clic su "Disinstalla"pulsante accanto ad esso/loro. Si noti che è possibile disinstallare in sicurezza tutte le estensioni dal browser Safari: nessuna è cruciale per il normale funzionamento del browser.
- Se continui ad avere problemi con i reindirizzamenti del browser e le pubblicità indesiderate, reimpostare Safari.
Rimuovi le estensioni dannose da Google Chrome:
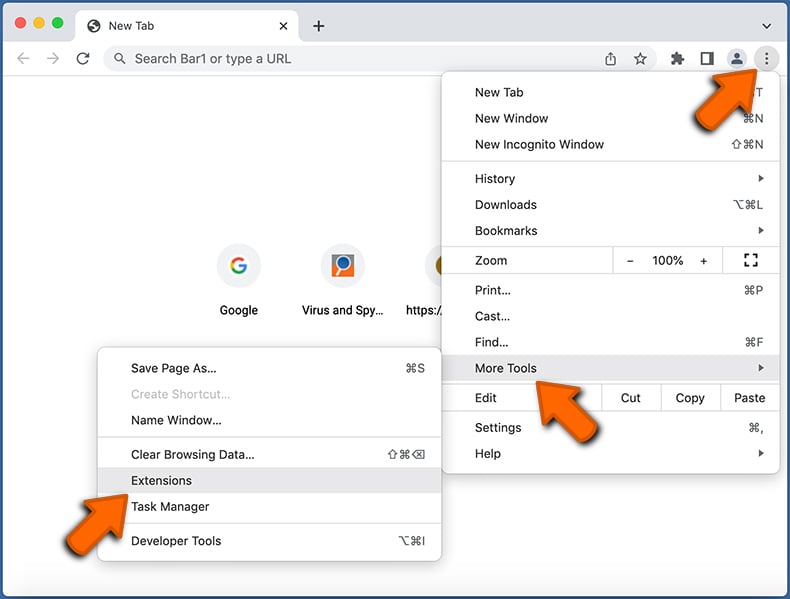
Fai clic sull'icona del menu Chrome (nell'angolo in alto a destra di Google Chrome), seleziona "Più strumenti"e fare clic"Estensioni". Individua tutte le estensioni sospette di recente installate, seleziona queste voci e fai clic "Rimuovere".
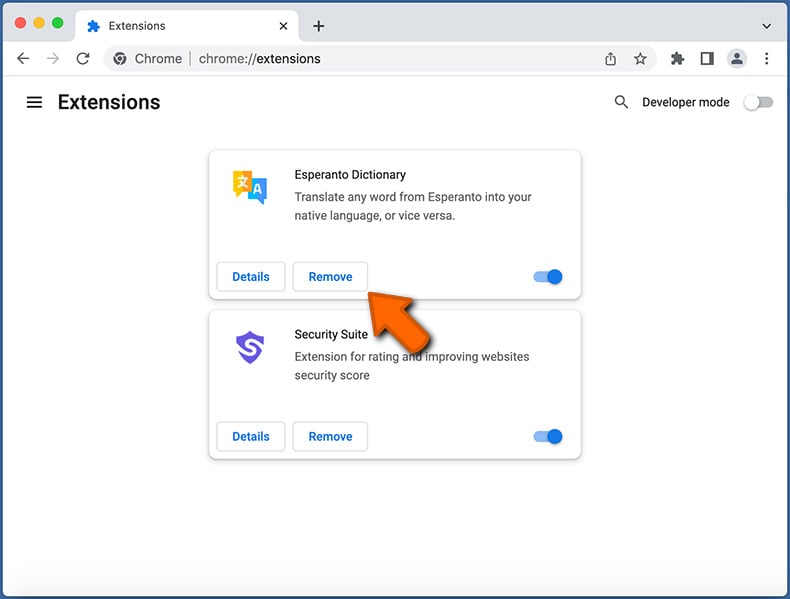
- Se continui ad avere problemi con i reindirizzamenti del browser e le pubblicità indesiderate - resetta Google Chrome.
Rimuovi le estensioni dannose da Mozilla Firefox:
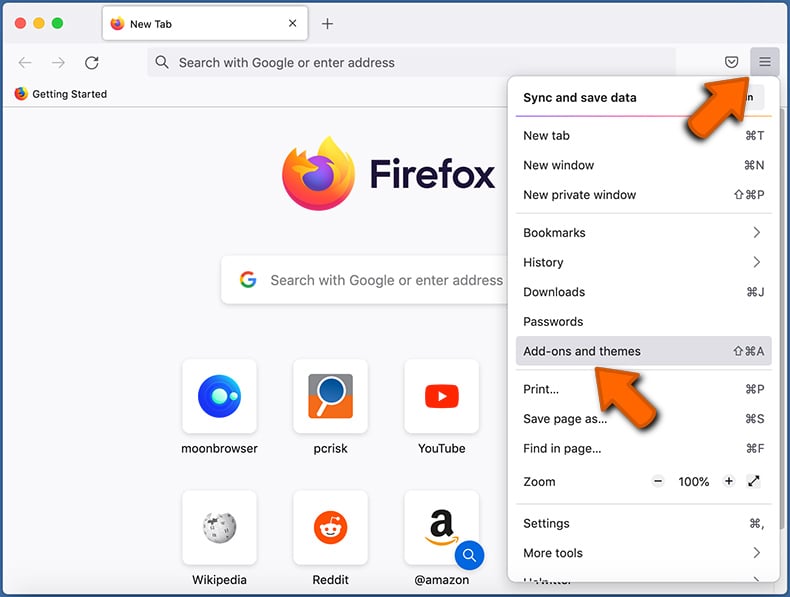
Fai clic sul menu Firefox (nell'angolo in alto a destra della finestra principale) e seleziona "Componenti aggiuntivi e temi". Fare clic "Estensioni", Nella finestra aperta individuare tutte le estensioni sospette di recente installate, fare clic su Tre punti e poi fare clic "Rimuovere".
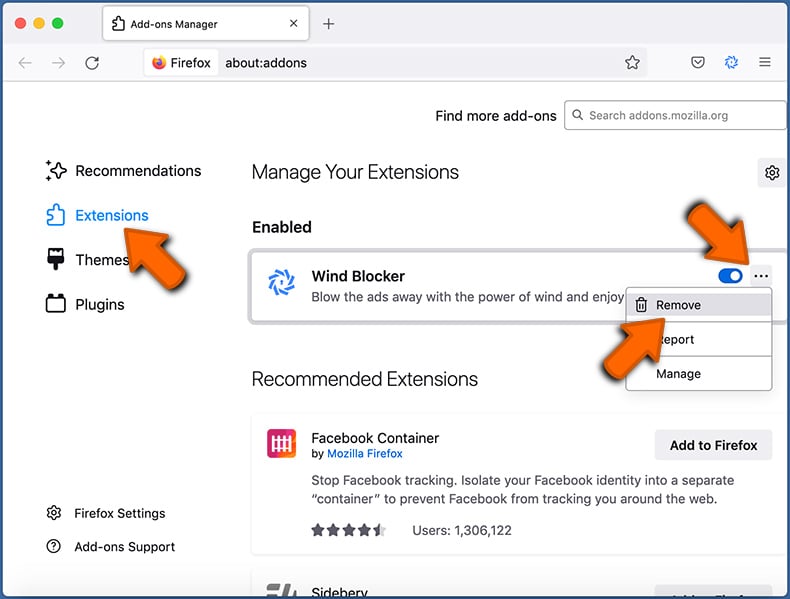
- Se continui ad avere problemi con i reindirizzamenti del browser e le pubblicità indesiderate - reimpostare Mozilla Firefox.
Domande frequenti (FAQ)
Cos'è una truffa pop-up?
Una truffa pop-up è una truffa che utilizza tattiche spaventose per indurre i visitatori a eseguire determinate azioni. Di solito, si tratta di un falso avviso di sicurezza, notifica di sistema o messaggio simile.
Qual è lo scopo di una truffa pop-up?
Le truffe pop-up vengono utilizzate per indurre i visitatori a fornire informazioni personali, trasferire/pagare denaro, scaricare malware, fornire accesso remoto ai computer, ecc.
Perché incontro pop-up falsi?
I siti Web che mostrano truffe pop-up non sono visitati di proposito. Vengono aperti tramite altre pagine discutibili (e.G., Pagine che utilizzano reti pubblicitarie Rogue), pubblicità, applicazioni ombrose installate o notifiche visualizzate da siti Web ombrosi.
COMBO CHILSBER mi proteggerà dalle truffe pop-up?
COMBO CLEPER può scansionare ogni sito Web e rilevare pagine che forniscono truffe pop-up (e altri siti inaffidabili). Avverte immediatamente gli utenti e limita l'accesso a quelle pagine.
Circa l'autore:
Tomas Meskauskas - ricercatore di sicurezza esperti, analista di malware professionale.
Sono appassionato di sicurezza e tecnologia informatica. Ho un'esperienza di oltre 10 anni che lavorano in varie aziende relative alla risoluzione dei problemi tecnici e alla sicurezza di Internet. Ho lavorato come autore ed editore per PCRISK.com dal 2010. Seguimi su Twitter e LinkedIn per rimanere informato sulle ultime minacce alla sicurezza online. Contatta Tomas Meskauskas.
PCRISK Security Portal è portato da una società RCS LT. Le forze dei ricercatori della sicurezza hanno contribuito a educare gli utenti di computer sulle ultime minacce alla sicurezza online. Ulteriori informazioni sulla società RCS LT.
Le nostre guide di rimozione del malware sono gratuite. Tuttavia, se vuoi supportarci, puoi inviarci una donazione.
Su PCRISK
PCRISK è un portale di sicurezza informatica, che informa gli utenti di Internet sulle ultime minacce digitali. Il nostro contenuto è fornito da esperti di sicurezza e professionale Ricercatori di malware. Leggi di più su di noi.