


McAfee smette il ransomware?
Riepilogo
Gli attacchi di ransomware possono essere fermati implementando determinate pratiche di sicurezza. Un metodo efficace è l’applicazione zero-trust che consente la lista insieme al software completo di sicurezza endpoint. Le soluzioni anti-Ransomware installate su dispositivi possono impedire a malware e virus di infettare i sistemi. PC Matic Professional Business Security offre solide soluzioni per prevenire gli attacchi di ransomware.
Punti chiave
- L’applicazione zero-convit per consentire la blocco combinato con il software di sicurezza endpoint è una forte difesa contro gli attacchi di ransomware.
- Le soluzioni di sicurezza anti-ransomware devono essere installate su tutti i dispositivi endpoint.
- Il mantenimento dei backup dei dati critici, l’utilizzo dell’applicazione consente la lista e mantenere aggiornato il software antivirus sono pratiche di prevenzione cruciali.
- Avere una lista di controllo di risposta al ransomware e condurre una regolare scansione di vulnerabilità sono passaggi importanti per le organizzazioni.
- Autenticazione RDP e dispositivo sicuro può prevenire gli incidenti di ransomware.
- Phishing e -mail, vulnerabilità di Internet e infezioni da malware esistenti sono vettori di attacco comuni.
- L’implementazione di un sistema di rilevamento delle intrusioni e l’utilizzo dell’autenticazione a più fattori migliora la sicurezza della rete.
- La segmentazione della rete e la limitazione dell’uso di PowerShell possono aiutare a ridurre al minimo l’impatto delle intrusioni informatiche.
Domande e risposte
1. Gli attacchi di ransomware possono essere fermati?
Sì, gli attacchi di ransomware possono essere interrotti implementando pratiche di sicurezza come l’applicazione atrigre zero consente il software di sicurezza endpoint.
2. Qual è il ruolo delle soluzioni di sicurezza anti-ransomware?
Le soluzioni di sicurezza anti-ransomware sono installate su dispositivi endpoint per bloccare malware e virus, impedendo efficacemente i criminali informatici di accedere ai sistemi.
3. In che modo il PC Matic può aiutare a combattere contro il ransomware?
PC MATIC offre soluzioni complete di sicurezza aziendale che proteggono tutti i dispositivi dalle moderne minacce di sicurezza e criminalità informatica, incluso il ransomware.
4. Perché è importante mantenere importanti dati critici e backup del sistema?
Il mantenimento di backup crittografati offline di dati critici, sistemi operativi e applicazioni software consente un recupero più rapido in caso di attacco di ransomware. Un’immagine d’oro di sistemi critici può essere distribuita per ricostruire il sistema.
5. Che cos’è l’applicazione consente la lista e come impedisce il ransomware?
L’applicazione consente laListing garantisce che solo il software autorizzato possa eseguire le risorse IT, bloccando efficacemente software sconosciuto o non autorizzato dall’esecuzione. Ciò impedisce il ransomware di sistemi infiltranti.
6. Qual è l’importanza di mantenere aggiornate soluzioni software antivirus e anti-malware?
Mantenere aggiornate le soluzioni antivirus e anti-malware garantiscono che i sistemi siano protetti dalle ultime minacce informatiche. Gli aggiornamenti di software e hardware, comprese le patch di sicurezza, forniscono un ulteriore livello di protezione.
7. Perché è necessaria la creazione di una lista di controllo Ransomware Response?
Una lista di controllo Ransomware Response aiuta le organizzazioni a avere un piano in atto in caso di incidente informatico. Include passaggi specifici, procedure di comunicazione e notifiche da seguire. L’applicazione consente laListing è una parte essenziale di questo piano.
8. Cos’è la scansione della vulnerabilità e come aiuta a prevenire gli incidenti informatici?
La scansione della vulnerabilità aiuta a identificare i punti deboli nei sistemi e nelle applicazioni. Scansioni regolari e mantenimento del software aggiornato assicurarsi che i sistemi siano protetti da potenziali intrusioni informatiche.
9. In che modo l’autenticazione RDP e il dispositivo sicuro aiuta a prevenire gli incidenti ransomware?
L’uso di software desktop remoto sicuro con autenticazione del dispositivo garantisce che solo il personale autorizzato possa accedere alla rete. Ciò elimina sessioni desktop remote non sicure o compromesse che possono portare a incidenti ransomware.
10. Quali sono i principali vettori di attacco ransomware?
I vettori di attacco di ransomware principali includono phishing e-mail, fuochi, phishing lancia, vulnerabilità su Internet, infezioni zero-day e senza fila, infezioni da malware esistenti, MSP di terze parti, attacchi pass-the-hash, minacce persistenti avanzate e errori di errore del server.
11. Qual è lo scopo di un sistema di rilevamento delle intrusioni (ID)?
Un sistema di rilevamento delle intrusioni aiuta a rilevare irregolarità nell’attività della rete, in particolare l’attività di comando e controllo associata agli attacchi ransomware. Consente al personale di intraprendere azioni appropriate contro attività dannose.
12. In che modo l’autenticazione a più fattori migliora la sicurezza della rete?
L’autenticazione a più fattori aggiunge un ulteriore livello di sicurezza richiedendo agli utenti di fornire più forme di identificazione ai sistemi di accesso. Garantisce che solo gli utenti autorizzati possano accedere alla rete.
13. In che modo la segmentazione della rete e la limitazione di PowerShell possono ridurre al minimo l’impatto delle intrusioni informatiche?
La segmentazione della rete isola le risorse critiche, minimizzando il potenziale impatto delle intrusioni informatiche. Limitare PowerShell Utilizzo a utenti specifici su base caso per caso aggiunge un ulteriore livello di sicurezza.
14. Quali sono i vantaggi dell’utilizzo del software per le prestazioni del sistema di PC Matic?
Il software per le prestazioni del sistema di PC Matic è una soluzione unificata per la gestione delle prestazioni che aiuta a monitorare e mantenere i sistemi per una protezione informatica ottimale.
15. Qual è il principio di “minimo privilegio” e “Zero Trust Access”?
Il principio del “minimo privilegio” garantisce che gli utenti abbiano solo il livello minimo di accesso necessario per svolgere le proprie attività. “Accesso a zero fiducia” significa che nessun utente o sistema è intrinsecamente attendibile e l’accesso è concesso su base necessaria per conoscere.
Webroot interrompe il ransomware
La sicurezza della rete è meglio implementata nei livelli e prevenire il ransomware non è diverso. Più di queste pratiche di sicurezza hai messo in atto, più mitighi il rischio di infezione da ransomware.
Attacchi di ransomware ad AK
Gli attacchi di ransomware possono essere fermati? SÌ. Leggi di più sui modi migliori per prevenire l’hacking.
Uno dei modi migliori per fermare un attacco cyber ransomware o un’intrusione di hacker è avere zero-trust
L’applicazione consente laListing combinata con una soluzione software di sicurezza endpoint completa.
Anti-ransomware Le soluzioni di sicurezza sono installate sui dispositivi Endpoint tra cui telefoni, tablet, laptop, workstations, server e sistemi di rete.
Gli strumenti di controllo dell’applicazione che utilizzano una whitelist bloccheranno qualsiasi malware o virus dall’infezione di dispositivi o sistemi di informazione tenendo efficacemente fuori i criminali informatici.
Ulteriori informazioni su PC Matic Professional Business Security Solutions presso Endpoint Security per prevenire il ransomware o contattare un PC Matic Cybersecurity Specialist.
Combatti contro il ransomware con PC Matic
PC Matic protegge tutti i tuoi dispositivi dalle moderne minacce alla sicurezza e criminalità informatica.
Best practice di prevenzione del ransomware
Mantenere i dati critici e i backup del sistema. Gli amministratori IT dovrebbero mantenere backup crittografati offline di dati, immagine del sistema operativo e applicazioni software. Il miglior tipo di backup da avere in caso di attacco ransomware è una “immagine d’oro” di sistemi critici in modo che possano essere ricostruiti. Un backup del sistema operativo configurato (OS) e tutte le applicazioni software associate che possono essere distribuite per ricostruire il sistema accelereranno il recupero dei ransomware. Oltre alle immagini di sistema, qualsiasi codice sorgente o eseguibili applicabile dovrebbe essere prontamente disponibile e archiviato offline con backup. Le migliori soluzioni cyber-resilienti combinano la sicurezza delle informazioni con la ridondanza del sistema.
Utilizzare l’applicazione consente laListing. Il controllo dell’applicazione, la whitelisting o la listing sono uno degli strumenti di prevenzione più importanti che gli amministratori possono utilizzare Prevenire il ransomware. Utilizzare la directory delle applicazioni abilitanti, nota anche come applicazione consentire laListing, su tutte le risorse IT inclusi dispositivi endpoint, dispositivi IoT, server e reti per garantire che solo software già autorizzato possa eseguire e tutto il software sconosciuto o non autorizzato sia bloccato dall’esecuzione. L’applicazione automatizzata consente la blocco del PC Matic rende le bilanciali aggiornate efficaci e facili da fare.
Garantire che le soluzioni di software antivirus e antimalware siano aggiornati. Accendi aggiornamenti automatici per soluzioni antivirus e malware. Aggiornamenti di software e hardware, inclusi gli aggiornamenti delle patch di sicurezza, sono un altro livello essenziale di protezione contro le minacce informatiche.
Crea una lista di controllo Ransomware Response. Le organizzazioni dovrebbero creare un piano di risposta agli incidenti informatici con passaggi specifici da adottare, compresi i piani di comunicazione che includono procedure e notifiche specifiche in caso di incidente cyber ransomware. I professionisti IT responsabili della continuità aziendale, della risposta degli incidenti informatici e dei piani di ripristino di emergenza dovrebbero tenere presente che molti script di ransomware sono scritti per cercare ed eliminare eventuali backup accessibili. In alcuni casi, i file di backup potrebbero essere già stati infettati da script di malware (infezioni da malware precursori). Per questa ragione, l’applicazione consente laListing che impedisce i file di programma sconosciuti o non approvati è una parte essenziale di un piano di sicurezza informatica per qualsiasi organizzazione.
Scansione di vulnerabilità. Oltre al software applicativo di whitelisting e alla sicurezza degli endpoint antivirus blacklist, condurre scansioni di vulnerabilità regolari e mantenere aggiornato il software è una parte importante della prevenzione dell’incidente informatico.
Autenticazione RDP e dispositivi sicuri. Molti incidenti ransomware si verificano a causa di sessioni desktop remote non sicure o compromesse. L’uso di un programma software RDP sicuro con autenticazione del dispositivo consente agli amministratori di sapere esattamente chi è sulla rete.
Vettori di attacco ransomware principale. Phishing, phishing, visivo e lancio di e-mail, vulnerabilità di Internet, infezioni zero-day e senza fila, infezioni da malware esistenti (precursore), MSP di terze parti (fornitori di servizi gestiti), gli attacchi dei criminali di attacco avanzati (PTH) sono i percorsi di attacco per il lancio dei criminali.
Implementa un sistema di rilevamento delle intrusioni (IDS). Con un IDS, i professionisti IT possono rilevare più facilmente le irregolarità dell’attività di “comando e controllo” e altre potenziali attività di rete dannosa che si verificano normalmente prima degli attacchi di ransomware. Una soluzione efficace IDS monitora la rete, i sistemi e i dispositivi endpoint per violazioni di attività o politiche dannose. Qualsiasi attività di intrusione o violazione delle politiche è segnalata che consente al personale di intraprendere un’azione protettiva e protettiva. Software per le prestazioni del sistema di PC Matic è una soluzione unificata per la gestione delle prestazioni che aiuta a monitorare e mantenere i sistemi per la protezione informatica ottimale.
Usa MFA, autenticazione multi-fattore. Istituire una politica di utilizzo dell’autenticazione multi-fattore per gli utenti e applicare il principio di “minimo privilegio” e “accesso a zero fiducia” a tutti i sistemi dell’organizzazione.
Impiegare la segmentazione della rete e limitare l’uso di PowerShell. L’uso della politica di gruppo limita l’uso di PowerShell solo a utenti specifici caso per caso. Utilizzare la segmentazione della rete per silo o isolare le risorse critiche per ridurre al minimo l’impatto di qualsiasi intrusione cyber e per frustrare il movimento laterale da parte di attori di minacce dannose sulla rete.
Gli ultimi attacchi ransomware
Recenti attacchi di ransomware.
Contrazione, Il servizio di streaming video di Amazon, ha subito un’enorme violazione dei dati della sua base di codice interno che è stata esposta a Internet. Gli hacker hanno accettato i server Twitch a causa di una configurazione errata del server e hanno trapelato le informazioni riservate dell’azienda e i dati degli utenti, inclusi i pagamenti, i metodi di sicurezza IT, gli SDK e il suo intero codice sorgente. Le dimensioni enormi della violazione comprendenti 125 GB di dati dell’azienda sensibili hanno il potenziale per influire sulla maggior parte, se non tutta la base di utenti di Twitch. Questo incidente dimostra quanto sia importante la sicurezza del server combattere le minacce informatiche. Ulteriori informazioni sulla protezione del ransomware del server.
Accenture è stata una delle ultime vittime di un attacco ransomware – colpito da Lockbit con un riscatto di $ 50 milioni. Lockbit è una banda di ransomware che affitta il suo software dannoso ai criminali informatici che ricevono una parte del riscatto pagato in cambio di compromettere le reti delle vittime di ransomware. Lockbit sta sempre più sollecitando i dipendenti scontenti a attirarli a scaricare malware in cambio di un pezzo di riscatto.
T-mobile. Una violazione dei dati che colpisce oltre 50 milioni di clienti T-Mobile ha portato a una causa legale di classe. L’hacking dei dati è stato enorme, esponendo dati personali sensibili per i clienti, inclusi numeri di previdenza sociale, date di nascita e licenze del conducente.
Renner Brasile. Lojas Renner, il più grande negozio di abbigliamento del Brasile è stato l’obiettivo del primo riscatto da 1 miliardo di dollari, la più grande domanda di ransomware finora. L’attacco informatico è stato condotto dalla banda Ransomexx, che ha ottenuto l’accesso non autorizzato ai server di Renner tramite un fornitore di servizi gestiti da IT brasiliano.
Sistema sanitario commemorativo. Un attacco di ransomware alveare alla rete del sistema sanitario del Memorial ha permesso l’accesso a dati sensibili dei pazienti e ha costretto la catena ospedaliera a posticipare tutti gli interventi chirurgici urgenti. I pazienti di Memorial Health dovevano essere deviati ad altre strutture sanitarie per ricevere cure. Ulteriori informazioni sulla protezione del ransomware per gli ospedali.
Minacce di ransomware più recenti
Trickbot, Dridex, Qbot (Quakbot), Icedid, Fivehands, Maze, Egregor, Conti, Reil Sodinokibi, Doppelpaymer, Avo, Pysa, Snatch e Netwalker – sono tra le più recenti varianti di riscatto per guadagnare popolarità. I nuovi attori emergenti includono Avoslocker, Hive Ransomware, Karakurt e Hellokitty. Le aziende di sicurezza informatica suggeriscono che queste sono le bande di minaccia ransomware emergenti più pericolose da guardare. Gli attacchi di ransomware sono aumentati del 65% su base annua da agosto 2020 ad agosto 2021 con il reverendo di bande ransomware e il darkside è stato particolarmente attivo lanciando quasi 1/3 degli attacchi.
Criminali informatici stanno sfruttando sempre più vulnerabilità dell’applicazione per ottenere l’accesso e il controllo dell’infrastruttura dell’applicazione di una rete per crittografare dati sensibili e preziosi.
Schemi di minaccia del gruppo ransomware Continua ad attirare i dipendenti senza diritto. Oltre a Lockbit 2.0, Black Kingdom Ransomware offre un milione di dollari, ovvero il 40% di $ 2.5 milioni di riscatto come sezione per i dipendenti che aiutano a distribuire il ransomware noto come demonware, a remoto o nei locali. Si prevede che gli schemi di piste cyber insider contro le società e le loro reti.
Scam di supporto tecnico di Microsoft Windows. Utilizzando i messaggi di posta elettronica, gli hacker ingannano gli utenti finali nel chiamare un call center fraudolento o nel scaricare un file PDF dannoso con il moniker Bazaloader che installa una backdoor sul proprio computer per hacking nei sistemi di rete. Il malware fornisce un controllo pratico della bacheca del computer vittima che porta all’installazione di ransomware.
Lockfile Windows Exchange Ransomware. Lockfile crittografa i domini di Windows utilizzando le vulnerabilità Proxyshell e Petitpotam recentemente divulgate utilizzando l’esecuzione non autenticata e remota per hackerare e crittografare i dispositivi. (BlockFile Exploit dall’operazione di ransomware Conti.)
Karma Ransomware Dati perdite cyber minaccia. La violazione dei dati di ransomware Karma minaccia di rilasciare dati esfiltrati e crittografati ai giornalisti e di pubblicare i dati sul loro sito Web se il riscatto non è pagato.
Conti Ransomware è tornato di nuovo in aumento con un rinnovato avviso di avvertimento FBI/CISA. L’ultima vittima di Conti include una cooperativa di mangimi agricoli in Iowa che potrebbe avere un impatto negativo sui prezzi degli alimenti nel prossimo futuro. La minaccia di ransomware conti viene generalmente effettuata attraverso credenziali di RDP di spearphishing o rubate. Leggi di più avvisi di ransomware.
Avvertenza Ranzy Locker Ransomware FBI Ranzy Locker è un gruppo RAAS (Ransomware as a Service) che utilizza Doppia estorsione contro le sue vittime. Ranzy Entrambi i dati critici exfiltrati per l’estorsione prima di crittografarli per il riscatto. Le chiamate API, le vulnerabilità del sistema e altre bande di ransomware comuni TTPS (tattiche, tecniche, procedure) vengono utilizzate per scoprire, esfiltrarsi e crittografare i file di dati critici del target.
Sugar Ransomware come servizio. Sugar è una nuova variante ransomware disponibile per gli hacker come RAAS (ransomware-as-a-service). Questa nuova famiglia Ransomware prende di mira i personal computer piuttosto che le reti aziendali, ma è altrettanto pericoloso quanto può crittografare i dati di una macchina e trattenerli per il riscatto.
Migliore protezione da ransomware per 2022
Sotto l’attacco di riscatto? Ottieni aiuto da soluzioni anti-ransomware PC Matic. PC Matic è il pioniere nell’attuazione di tecnologie di whitelisting nelle organizzazioni di piccole imprese e imprese, agenzie governative locali e federali, distretti delle scuole K-12, college, università e istituzioni educative, ospedali e strutture sanita. PC Matic ha la migliore soluzione di sicurezza informatica per combattere il ransomware con L’applicazione consente laListing In ambienti di elaborazione dinamica e ibrida. Ulteriori informazioni su come prevenire gli attacchi di ransomware.
Proteggere la tua famiglia’dispositivi s
Milioni di famiglie in tutto il mondo si fidano del PC Matic per proteggere i loro dispositivi domestici.
Webroot interrompe il ransomware?
Webroot non smette di ransomware in modo specifico, ma può rilevare e rimuovere software dannoso che può essere utilizzato per eseguire un attacco di ransomware. Per proteggere il tuo computer da Ransomware, ti consigliamo di mantenere aggiornato il tuo software di sicurezza ed eseguire scansioni regolari. Dovresti anche evitare di fare clic sui collegamenti o di aprire allegati da fonti sconosciute.
Quale antivirus è il migliore per il ransomware?
Webroot protegge dal malware?
Sì, Webroot protegge dal malware.
L’antivirus può prevenire il ransomware?
Non esiste una risposta definitiva a questa domanda. Alcuni esperti affermano che il software antivirus può essere efficace nella prevenzione del ransomware, mentre altri affermano che non è una soluzione infallibile. Il modo migliore per proteggerti dal ransomware è mantenere aggiornati il tuo computer e software e praticare una buona igiene informatica essendo cauto sui collegamenti e gli allegati su cui fai clic e sui siti Web visitati.
Puoi scansionare per ransomware?
Esistono diversi modi in cui è possibile scansionare per ransomware: 1. Utilizzare un programma di sicurezza specializzato nel rilevamento e nella rimozione del ransomware. Ci sono diverse opzioni disponibili e esso’è importante sceglierne uno che è ben rivisto e rispettabile. 2. Usa un programma antivirus generale. Sebbene non tutti i programmi antivirus siano attrezzati per rilevare e rimuovere il ransomware, alcuni hanno questa capacità. Se tu’Non sono sicuro che il tuo programma abbia questa capacità, puoi controllare il programma’S Web Web o Contatta l’assistenza clienti. 3. Utilizzare uno strumento di rimozione del ransomware. Sono disponibili alcuni strumenti diversi che possono scansionare e rimuovere il ransomware. Questi strumenti sono generalmente gratuiti da scaricare e utilizzare. 4. Usa un punto di ripristino del sistema. Se hai un punto di ripristino del sistema che è stato creato prima di essere infettato da ransomware, puoi usarlo per ripristinare il sistema al suo stato precedente. Ciò rimuoverà il ransomware dal sistema e dovrebbe consentire di accedere nuovamente ai tuoi file. 5. Usa un backup. Se hai un backup dei tuoi file, puoi ripristinarli dal backup. Ciò sovrascriverà tutti i file che sono stati crittografati da ransomware, permettendoti di accedervi di nuovo.
Windows Defender scansion per ransomware?
Windows Defender non scansiona il ransomware per impostazione predefinita. Tuttavia, è possibile abilitare la protezione del ransomware aprendo Windows Defender Security Center, facendo clic sulla piastrella di protezione del virus e delle minacce e quindi selezionando l’impostazione della protezione del ransomware.
Webroot è meglio di McAfee?
Non esiste una risposta semplice a questa domanda in quanto dipende da una varietà di fattori. Alcune persone potrebbero preferire Webroot per il suo impatto più leggero del sistema e una scansione più veloce, mentre altre potrebbero trovare McAfee’s una protezione più completa e presenta più attraenti. In definitiva, spetta all’individuo decidere quale programma soddisfa meglio le loro esigenze.
Webroot è stato violato?
Non vi è alcuna indicazione che Webroot sia stato violato. Tuttavia, è sempre importante essere vigili e prendere provvedimenti per proteggere i tuoi account e informazioni online. Ecco alcuni suggerimenti: -Coose password forti e uniche per i tuoi account online
-Abilita l’autenticazione a due fattori, se disponibile
-Evita di fare clic sui collegamenti o di aprire allegati da fonti sconosciute o non attendibili
-Mantieni aggiornato il tuo software e il sistema operativo
-Esegui una soluzione di sicurezza rispettabile sui tuoi dispositivi
Può un ransomware bloccato a firewall?
Sì, un firewall può bloccare il ransomware. Bloccando le connessioni in arrivo e in uscita con indirizzi IP dannosi noti, un firewall può aiutare a impedire al ransomware di infettare un sistema. Inoltre, la configurazione del firewall per bloccare tutti gli eseguibili dall’esecuzione ad eccezione di quelli di una whitelist può anche aiutare a impedire il ransomware.
Windows Defender può rimuovere il ransomware?
Sì, Windows Defender può rimuovere il ransomware. Per fare ciò, segui questi passaggi: 1. Apri Windows Defender facendo clic sul pulsante di avvio, quindi facendo clic su Pannello di controllo. Nella casella di ricerca, digita il difensore, quindi fai clic su Windows Defender. 2. Fai clic sul collegamento Strumenti, quindi fai clic su Opzioni. 3. In opzioni, fare clic sulla scheda Scansione, quindi fare clic sul tipo di scansione che si desidera eseguire. 4. Fai clic sul pulsante Scansione Now. Windows Defender scansionerà il tuo computer per malware e tenterà di rimuovere qualsiasi malware che trova.
Windows 10 ha una protezione ransomware?
Sì, Windows 10 ha una protezione da ransomware. Per abilitarlo, vai a Start> Impostazioni> Aggiornamento e sicurezza> Sicurezza di Windows> Virus e protezione delle minacce. Sotto “Protezione ransomware,“Accendi l’accesso alla cartella controllata.
Puoi riprenderti da ransomware?
Non esiste una risposta unica per questa domanda, poiché il modo migliore per riprendersi dal ransomware varierà a seconda del tipo di ransomware e dell’entità del danno. Tuttavia, alcuni suggerimenti generali che possono aiutare a includere: 1. Scollegare immediatamente da Internet per impedire la diffusione del ransomware. 2. Ripristino dei dati dai backup, se disponibili. 3. Contattare un servizio di rimozione di malware professionale per aiutare a ripulire l’infezione. 4. Segnalazione dell’incidente alle forze dell’ordine.
Può McAfee rimuovere il ransomware?
Sì, McAfee può rimuovere il ransomware. Per fare ciò, segui questi passaggi: 1. Scarica e installa McAfee Antivirus Plus. 2. Apri il programma e fai clic su “Scansione“Pulsante. 3. Selezionare “Scansione completa“Dall’elenco delle opzioni. 4. Fare clic “Scannerizza adesso.“5. Attendere che la scansione sia completata. 6. Se viene trovato un ransomware, McAfee lo rimuoverà.
È Windows 10 immune a ransomware?
No, Windows 10 non è immune al ransomware. Ci sono una serie di passaggi che puoi intraprendere per proteggere il tuo computer da ransomware, incluso: – Mantieni aggiornati il sistema operativo e il software
– Utilizzare un programma antivirus rispettabile
– Evita di aprire gli allegati e -mail da mittenti sconosciuti
– Assistente’t fare clic sui collegamenti nei messaggi di posta elettronica di mittenti sconosciuti
– Esegui regolarmente i tuoi file importanti
Windows 10 è vulnerabile al ransomware?
Sì, Windows 10 è vulnerabile al ransomware. Ci sono alcuni passaggi che puoi intraprendere per proteggerti, tra cui: -Facking dei tuoi dati regolarmente
-Mantenere aggiornato il tuo software antivirus
-Evitare di fare clic sui collegamenti o di aprire allegati da fonti sconosciute
-Stare attento a ciò che scarichi e installi
-Mantenere aggiornati il sistema operativo e il software
Hai bisogno di aiuto per sbloccare la tua vita digitale senza pagare i tuoi aggressori*?
Al momento, non tutti i tipi di ransomware hanno una soluzione. Continua a controllare questo sito Web man mano che vengono aggiunte nuove chiavi e applicazioni.
Il ransomware è malware che blocca il tuo computer e dispositivi mobili o crittografa i file elettronici. Quando ciò accade, puoi’Tieni ai dati a meno che tu non paghi un riscatto. Tuttavia questo non è garantito e non dovresti mai pagare!
- Nuovo decryptore per Bianliano Disponibile, fai clic qui.
- Nuovo decryptore per Ranhassan Disponibile, fai clic qui.
- Nuovo decryptore per Megacortex Disponibile, fai clic qui.
- Nuovo decryptore per Mafiaware666 Disponibile, fai clic qui.
- Nuovo decryptore per Solidbit Disponibile, fai clic qui.
Buone notizie
La prevenzione è possibile. Seguire semplici consigli sulla sicurezza informatica può aiutarti a evitare di diventare vittima di ransomware.
Cattive notizie
Sfortunatamente, in molti casi, una volta che il ransomware è stato rilasciato nel tuo dispositivo, c’è poco che puoi fare a meno che non si disponga di un software di backup o di sicurezza.
Buone notizie
Tuttavia, a volte è possibile aiutare gli utenti infetti a riguadagnare l’accesso ai loro file crittografati o sistemi bloccati, senza dover pagare. Abbiamo creato un repository di chiavi e applicazioni in grado di decrittografare i dati bloccati da diversi tipi di ransomware.
Decrittografato
La battaglia è finita per queste minacce ransomware. Se sei stato infettato da uno di questi tipi di ransomware fai clic sul collegamento con il suo nome e ti porterà a uno strumento di decrittografia.
Q&A Ransomware
Conosci le risposte ad alcune delle domande più comuni.
- Se attaccato, dovrei pagare il riscatto?
- Perché è così difficile trovare un’unica soluzione contro il ransomware?
- Che sono le vittime del ransomware?
Il consiglio generale non è di pagare il riscatto. Inviando i tuoi soldi ai criminali informatici’Conferma solo che il ransomware funziona e lì’non ti garantisce’Ottieni la chiave di decryption di cui hai bisogno in cambio.
- Europol
- Politico
- Amazon Web Services
- Barracuda
© 2021 – Niente più riscatto
Usiamo i cookie sul sito Web di No More Ransom per supportare le funzionalità tecniche che migliorano la tua esperienza utente. Per ulteriori informazioni, consultare il Disclaimer del nostro sito Web.
Come prevenire il ransomware sulla tua rete più gli strumenti migliori
Ti mostriamo alcune delle tecniche più comprovate per aiutare a impedire a Ransomware di infettare la tua rete, alcuni strumenti che possono aiutare a fermare gli attacchi sulle loro tracce e le migliori pratiche per la pulizia del ransomware. Usa queste migliori strategie per proteggere la tua rete e salvaguardare il proprio ambiente da inutili perdite di dati critiche e tempi di inattività.
Aggiornato: 25 aprile 2023
Cos’è il ransomware?
Mentre la maggior parte dei virus e malware cercano di rubare i tuoi dati, Ransomware tiene in ostaggio i file crittografi e fornendo la chiave solo quando il loro riscatto è stato pagato. L’infezione di solito inizia quando qualcuno cerca di aprire un allegato da un’e -mail che contiene un codice dannoso.
Il virus procede a crittografare silenziosamente tutto sul PC locale e tutte le unità di rete che possono essere mappate ad esso. Se il ransomware è ancora più sofisticato, può iniziare a cercare altre strade per spostarsi più in profondità nella rete, come porte RDP aperte o azioni di rete non garantite.
Sin dall’inizio del 2000’s La diffusione del ransomware è cresciuta in modo significativo. Non solo questi tipi di attacchi continuano a diventare più costosi, ma crescono anche nella loro complessità. Alcuni dei ransomware più pericolosi possono evitare il software antivirus più popolare e persino nascondersi quando è’S studiato in un ambiente sandbox.
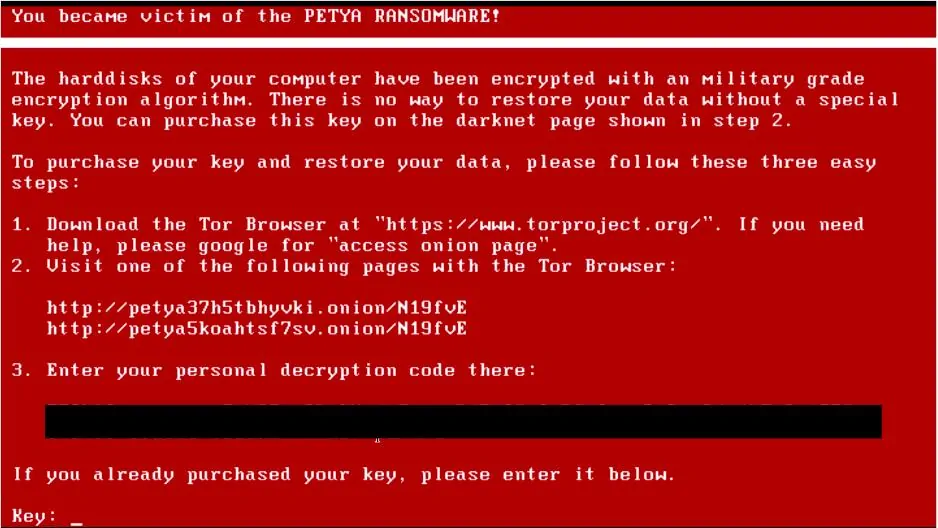
Un attacco ransomware può costare alla vittima da qualche centinaio, a decine di migliaia di dollari per decifrare e recuperare i loro file dall’aggressore. Questo pagamento è generalmente richiesto sotto forma di criptovaluta come Bitcoin o Monero.
Nella maggior parte dei casi è impossibile recuperare i file crittografati senza la chiave di decrittografia. Quello’S perché’è molto più facile posizionare la rete per non essere infettati in primo luogo.
Come prevenire l’infezione da ransomware
La sicurezza della rete è meglio implementata nei livelli e prevenire il ransomware non è diverso. Più di queste pratiche di sicurezza hai messo in atto, più mitighi il rischio di infezione da ransomware.
Patch e aggiorna i tuoi dispositivi
Esso’è facile rimanere indietro su patch e aggiornamenti, ma questo intervallo di consapevolezza della sicurezza può rivelarsi disastroso se non corretto. Assicurati che i tuoi server, PC e dispositivi di archiviazione di rete siano patchati e aggiornati almeno una volta al mese.
Tenere fuori un orecchio per qualsiasi giorno di recente scoperto o patch di sicurezza di emergenza che potrebbero dover essere installati prima del programma. Mantenere un rigoroso programma di patch è un modo semplice per vincere metà della battaglia quando si tratta di prevenire il ransomware. Le organizzazioni più grandi possono beneficiare della distribuzione automatica delle patch utilizzando diversi strumenti di gestione delle patch.
Proteggere le porte e i servizi da ransomware
Uno dei vettori di attacco più popolari per il ransomware è stato vulnerabile ai servizi desktop remoti. Se i dispositivi sulla rete utilizzano il protocollo desktop remoto per ottenere l’accesso esternamente, tu’vorrò assicurarti’RE utilizzando le migliori pratiche.
Consenti solo il desktop remoto su una rete privata virtuale (VPN). In passato, era sufficiente utilizzare servizi desktop remoti con una porta non standard e una password forte. Oggi, questo non è sufficiente per mantenere la tua rete sicura. Gli aggressori ora utilizzano sofisticati strumenti di scansione delle porte per trovare servizi su porte non standard e quindi eseguendo potenti attacchi di forza bruta per ottenere l’accesso.
Le vulnerabilità critiche come Bluekeep continuano a essere scoperte, lasciando le reti vulnerabili agli attacchi ransomware wrimable. Se è necessario utilizzare i servizi desktop remoti, assicurarsi che sia accessibile solo dall’interno di una VPN o da un elenco di indirizzi IP con whitelist. Questo ti aiuterà anche con la tua privacy online quando si utilizzano reti pubbliche.
Prendi in considerazione l’utilizzo di porte non standard per servizi specifici. Mentre questo non è’T infallibile, aggiunge un ulteriore livello di oscurità che ridurrà i robot che sondano le reti alla ricerca di opportunità per causare problemi.
Fermare il ransomware nella tua email
L’e -mail è il vettore di attacco numero uno quando si tratta di ottenere sistemi infetti con ransomware. Spesso gli aggressori useranno e-mail ben realizzate che mascherano il loro malware è stata una fattura, un documento di parole o “crittografato” Messaggio.
La vittima fa clic sul documento Word che di solito li spinge a continuare a un link per vedere il resto del documento. Questo link esegue un download drive-by e inizia la diffusione di ransomware.
Ci sono dozzine di metodi diversi che gli aggressori potrebbero usare per indurre le loro vittime a scaricare ed eseguire il loro ransomware. Il filtro e -mail è fondamentale quando si tratta di eliminare un po ‘di frutta bassa.
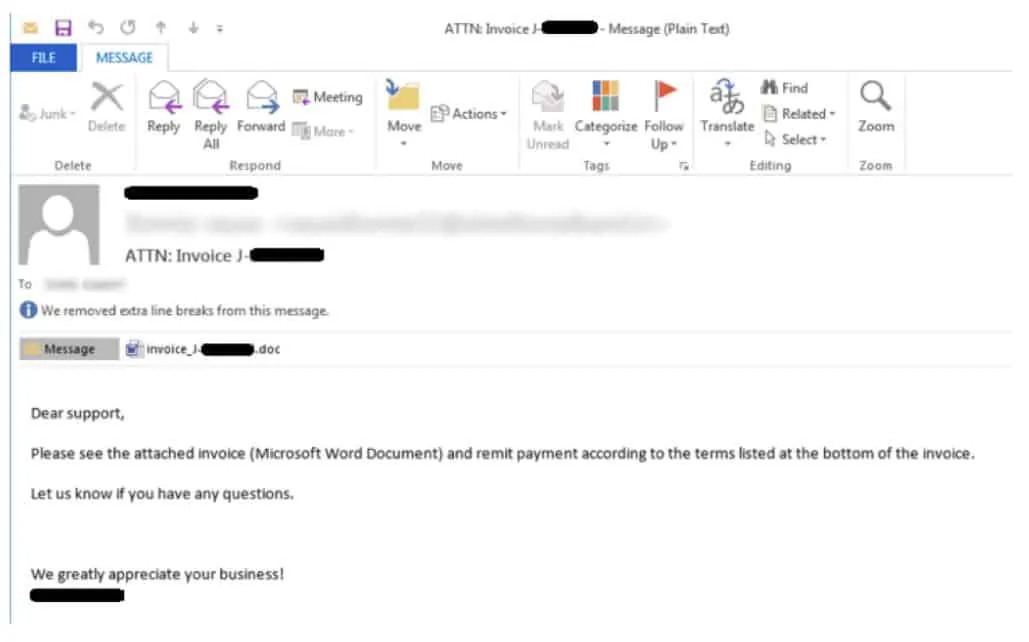
Un modo comune per la diffusione del ransomware è attraverso macro dannose incorporate nei documenti di parole. La maggior parte dei firewall aziendali ora ha un filtro macro preconfigurato che non solo scansionerà un documento, ma analizzerà anche se contiene macro dannose.
Negare tutti i documenti che contengono macro e solo settori bianchi specifici è un modo semplice per eliminare completamente un’intera strada di attacco. Altri prodotti come Vipre Email Security possono rilevare e rimuovere i collegamenti che ritengono dannosi prima che un utente abbia la possibilità di fare clic su di esso.
Altre migliori pratiche come l’esecuzione della tua email attraverso un servizio di lista nera e limitare estensioni specifiche come .exe, .pipistrello, e .Jar, aiuterà anche a combattere sia il ransomware che altri virus.
Un’altra parte importante della sicurezza della posta elettronica è educare il tuo team sulle migliori pratiche e l’identificazione di e -mail pericolose. Noi’Toccano di più sull’istruzione più tardi.
Limitare l’accesso per prevenire il ransomware
Se il ransomware si trova su qualcuno’S Computer, ci sono alcune restrizioni che puoi mettere in atto per aiutare a isolare e fermare l’esecuzione e la diffusione di ransomware se viene scaricato su un PC nella rete.
Assicurarsi che gli utenti non abbiano privilegi di amministratore. Quando gli utenti locali hanno accesso illimitato ai propri PC, questo fornisce al ransomware pieno di infettare non solo il PC locale ma iniziano a sondaggio verso l’esterno e infettando altre azioni sulla rete.
La maggior parte dei ransomware proverà a intraprendere azioni specifiche prima di iniziare la crittografia dei file. Bloccare un utente’S Accesso a copie ombre locali, installazioni software e avere un UAC moderatamente rigoroso in atto potrebbe essere sufficiente per fermare la piena esecuzione della maggior parte dei ransomware.
Garantire che la rete sia segmentata da gruppi di sicurezza e sottoreti limiterà anche l’ambito del danno se il ransomware riuscirà a eseguire su un PC nella rete.
La maggior parte dei ransomware sfrutta questi ambienti deboli e non’T ha la capacità di eseguire un’escalation dei privilegi. Avere restrizioni locali e di dominio in atto potrebbe impedire a l’intera rete di diventare compromessa.
Un metodo spesso trascurato per fermare il ransomware sta limitando ciò che può funzionare dalle cartelle AppData e Temp. Un gran numero di attacchi ransomware sfrutta le cartelle AppData e Temp per infettare una rete. In base alla politica di gruppo è possibile e dovrebbe limitare quali tipi di file sono autorizzati da queste cartelle.
Blocco di file Mi piace .exe, .pipistrello, e .JS dal correre all’interno di queste cartelle può fermare anche il ransomware più difficile nelle sue tracce, anche se supera il firewall e l’antivirus locale.
Limitare la cartella AppData è una potente mossa contro la minaccia del ransomware, ma viene fornito con i suoi inconvenienti. Voi’Ti trovo spesso a bordo di applicazioni legittime come LogMein o Gotomeeting, in quanto vi sono una serie di programmi reali che utilizzano la cartella AppData.
Tutte queste politiche di sicurezza possono essere espulse tramite uno script di accesso o una politica di gruppo.
Prevenire i tempi di inattività del ransomware con i backup
Anche con le migliori pratiche di sicurezza della rete e dei dispositivi in atto, arriverà un momento in cui le minacce scivolano attraverso le fessure e ciò potrebbe richiedere recuperare file e programmi da un recente backup. I backup incrementali dovrebbero essere già una parte fondamentale di qualsiasi rete aziendale per evitare i tempi di inattività.
Mentre i backup solidi hanno vinto’t impedire necessariamente la diffusione del ransomware, ti darà sicuramente la pace della mente e fungeranno da polizza assicurativa se qualcosa va storto. Assicurati solo che tu’seguire le migliori pratiche quando si tratta di eseguire il backup di dati critici sulla rete.
Assicurati che i tuoi backup siano mantenuti fuori sede o in cloud storage. In caso di disastro, che si tratti di ransomware, un terremoto o irruzione, tu’Voglio che le copie dei tuoi file vengano tenute fuori posto.
Avere una soluzione di backup fuori premise ti dà la flessibilità di avviare un ripristino anche se l’intero ufficio è inattivo o deve essere trasferito. I backup fuori sede potrebbero richiedere del tempo per riprendersi a seconda della velocità di Internet e della quantità di dati che hai.
I backup fuori sede sono una soluzione eccellente soprattutto se abbinata a un metodo di recupero più prontamente disponibile che si trova in loco.
Ci sono un certo numero di soluzioni di backup online che puoi scegliere, ecco alcuni dei nostri preferiti.
Mantieni i backup incrementali a portata di mano per una distribuzione rapida. Quando tu’si riprendono da un disastro o ransomware attaccarti’non solo proteggere i tuoi dati, tu’Rivivare l’azienda da potenziali tempi di inattività.
A seconda delle dimensioni della tua organizzazione, un’ora di inattività potrebbe costare decine di migliaia di dollari. Ransomware ha paralizzato interi governi locali che non avevano una corretta politica di backup in atto. Software di sicurezza come STORAGECRAFT’s shadowprotect potere prendere ‘istantanee’ della tua rete e recuperare in qualsiasi momento che si specifica. Avere il potere di ripristinare la tua rete da un’ora prima di un disastro, paga da solo il primo giorno.
Mantieni la schiena protetta. Là’non ho senso investire tempo e denaro in una soluzione di backup se viene compromesso insieme a tutto il resto durante un attacco ransomware. Un’unità esterna collegata a un server riceverà dati crittografati altrettanto velocemente di qualsiasi altra cosa sulla rete.
I backup devono essere eseguiti idealmente da una macchina separata, isolata da tutto il traffico nell’ambiente. Questo protegge i tuoi backup ma ti dà ancora un rapido accesso alle unità virtuali di Monte al volo.
Il secondo componente di questo è garantire che i tuoi backup siano crittografati e bloccati. Ciò non solo impedisce le modifiche accidentali per il backup dei dati, ma impedisce anche a Ransomware di crittografare i backup se il PC isolato è stato in qualche modo compromesso.
Il miglior software di protezione ransomware
La nostra metodologia per la selezione di uno strumento di protezione ransomware
Abbiamo esaminato il mercato dei sistemi di protezione ransomware e analizzato strumenti in base ai seguenti criteri:
- Monitoraggio della sicurezza del sistema costante
- Protezione dei file
- Avvisi che individuano un’attività insolita che circonda la crittografia dei file
- Un sistema che implementa la bonifica automatizzata per chiudere l’attività di crittografia
- Protezione per file di sistema vitali
- Una prova gratuita o una demo che offre l’opportunità di una valutazione senza costi
- Valore di denaro da un pacchetto che fornisce il monitoraggio della sicurezza a un prezzo ragionevole
Con questi criteri di selezione in mente, abbiamo identificato alcuni sistemi utili che dovresti considerare per proteggere il tuo sistema dai ransomware.
Con tutte queste politiche di sicurezza e misure di recupero in atto, tu’LL vuole ancora fare affidamento su software di sicurezza in tempo reale proattivo in grado di monitorare la tua rete e interrompere il ransomware nelle sue tracce. Qui’S un breve riepilogo delle nostre migliori scelte per la protezione ransomware.
- Editor di minacce’Scelta Questo sistema basato su cloud ha una soluzione semplice ma efficace per la protezione ransomware e malware perché, per impostazione predefinita, blocca tutto il software dall’esecuzione e quindi consente solo sistemi che si registrano specificamente in una whitelist per essere eseguita. Il pacchetto è disponibile anche per l’integrazione con tutti i principali sistemi RMM. Registrati per la demo gratuita.
- SolarWinds Security Event Manager (prova gratuita) Il miglior software olistico di prevenzione di ransomware per le aziende. Reporting, auditing e modelli di avviso personalizzabili personalizzabili. Viene fornito con una prova gratuita di 30 giorni.
- Spinone (prova gratuita) Un servizio basato su cloud che si integra nella piattaforma SAAS più popolare per fornire una prevenzione della perdita di dati e sistemi di protezione da ransomware. Accedi a una prova gratuita di 15 giorni.
- ManageEngine Vulnerability Manager Plus (prova gratuita) Individua gli exploit che Ransomware utilizza per infettare il sistema e risolverli prima che qualsiasi malware colpisca il sistema con questo pacchetto di strumenti di sicurezza. Funziona su Windows Server. Inizia la prova gratuita di 30 giorni.
- GestyEngine Log360 (prova gratuita) Questo ampio pacchetto di strumenti di sicurezza fornisce registrazione delle attività e monitoraggio dell’integrità dei file con risposte automatizzate per bloccare l’attività non autorizzata, come la crittografia dei file. Funziona su Windows Server. Inizia la prova gratuita di 30 giorni.
- Crowdstrike Falcon prevenire Questo antivirus di nuova generazione basato su dispositivi protegge da una serie di tipi di malware, incluso il ransomware. Disponibile per Windows, MacOS e Linux.
- Malwarebytes Protezione antivirus endpoint con protezione ransomware integrata.
- Strumento anti-ransomware Kaspersky Installatore autonomo gratuito. Disponibile per la protezione domestica e commerciale.
1. Locker minaccia (Access Demo gratuito)
Minaccia semplifica la strategia necessaria per gestire il ransomware: blocca tutto il software dall’esecuzione. Non importa quali programmi arrivano sui tuoi endpoint, possono’T Run. La piattaforma ti consente di impostare un “Consenti l’elenco,” che è minaccia’S Nome per una whitelist. Il software in quell’elenco sarà autorizzato a eseguire, quindi finché non’Telista di whitelist ransomware, i tuoi endpoint sono completamente protetti senza la necessità di eseguire il backup dei dati.
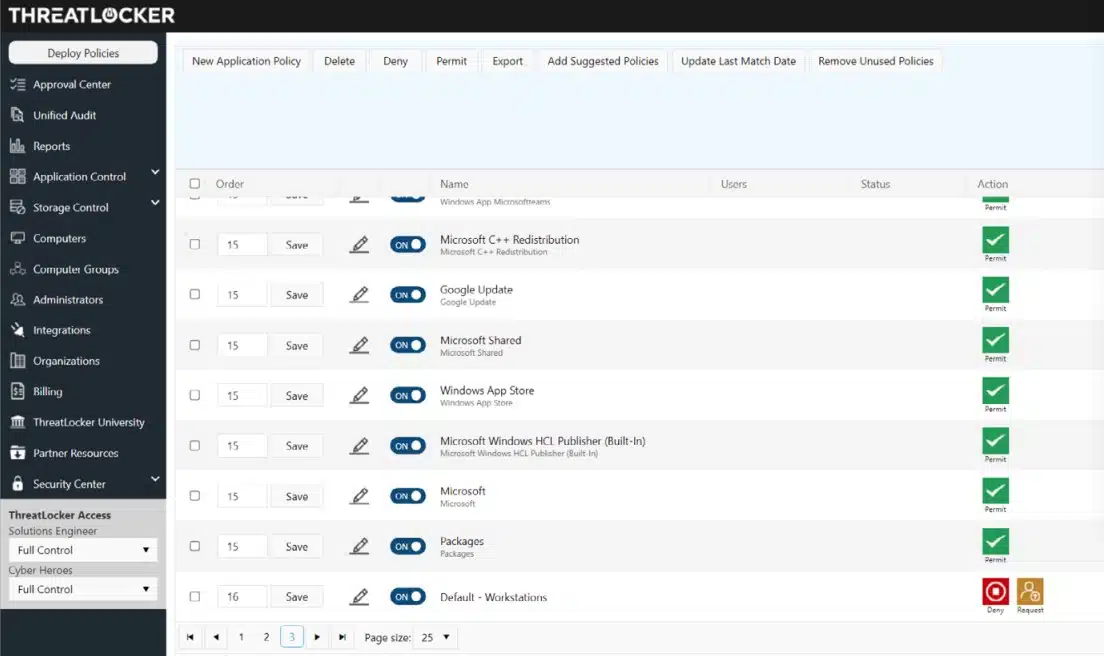
Grazie al Blocco sull’esecuzione, I gestori del sistema Don’devono preoccuparsi degli utenti che installano il proprio software preferito e qualsiasi tipo di malware lo è Disabilitato dalla strategia. Esiste la possibilità che il malware si intrufolerà sui tuoi endpoint mascherati da un altro programma legittimo. Ad esempio, un pezzo di ransomware può essere realizzato con la parola del nome.exe sul suo file contenente. Tuttavia, minaccia di minaccia può dire la differenza tra un programma reale e un falso osservando gli attributi del file eseguibile, come la dimensione.
Caratteristiche chiave:
- Blocca tutto il software per impostazione predefinita
- Consente l’esecuzione del software denominato
- Controlla l’accesso alle risorse mediante software consentito
I produttori di software endpoint addebitano una commissione per ogni installazione, quindi la gestione delle licenze è importante. Se hai acquistato cinque licenze per un software, è necessario rendere più severi che solo cinque copie sono installate sul tuo sito. Con il Consentire la lista Funzionalità di minaccia di minaccia, puoi vedere quanti endpoint hanno ogni software. Lo installi da solo e lo approvi una base per dispositivo. Quindi, altri utenti che lavorano sugli endpoint su cui non hai fatto’t Installare quel pacchetto può’T ho. Se provano a installarlo da soli, ha vinto’t funziona, e se un pezzo di ransomware maschera come quel software legale, ha vinto’T Run.
L’intera piattaforma minacciosa ha una serie di componenti che consentono di focalizzare la sicurezza del sistema sulla protezione dell’accesso applicazioni piuttosto che sui dispositivi. Questa è una mossa necessaria al giorno d’oggi perché molte delle applicazioni utilizzate dalle aziende sono pacchetti SaaS che sono ospitati server cloud. Quindi, per le aziende che utilizzano interamente le applicazioni SaaS, focalizzare la sicurezza sui dispositivi locali è inutile. Con il sistema minaccioso, puoi garantire l’accesso a qualsiasi applicazione ovunque.
Professionisti:
- Adatto per reti ibride
- Implementa un’architettura zero fiducia (ZTA)
- Crea una rete virtuale
Contro:
- Non lo fa’T includere un gestore dei diritti di accesso completo
È difficile capire l’approccio di minaccia per affrontare il ransomware e la gestione dei team distribuiti. Il modo migliore per imparare i concetti di minaccia è accedere una demo del sistema.
SCELTA DELL’EDITORE
Minaccia è la nostra scelta migliore per uno strumento di prevenzione del ransomware perché blocca automaticamente tutto il software dall’esecuzione. Questa semplice strategia significa che tutti i sistemi dannosi vengono immediatamente trattati. Ciò include strategie avanzate di invasione delle minacce persistenti con sistemi come Trojan di accesso remoto, nonché ransomware e malware. Consenti al tuo software autorizzato di eseguire registrandolo in una whitelist. Questo elenco di sistemi approvato è utile anche per le scansioni di rimozione del malware periodiche – tutto ciò che non è’T nell’elenco viene eliminato. Tra le scansioni, il blocco su tutti gli eseguibili impedisce inoltre agli utenti di infrangere gli accordi di licenza software installando le proprie utilità preferite.
Scaricamento: Ottieni una demo gratuita
OS: Basato su cloud
2. SolarWinds Security Event Manager (prova gratuita)
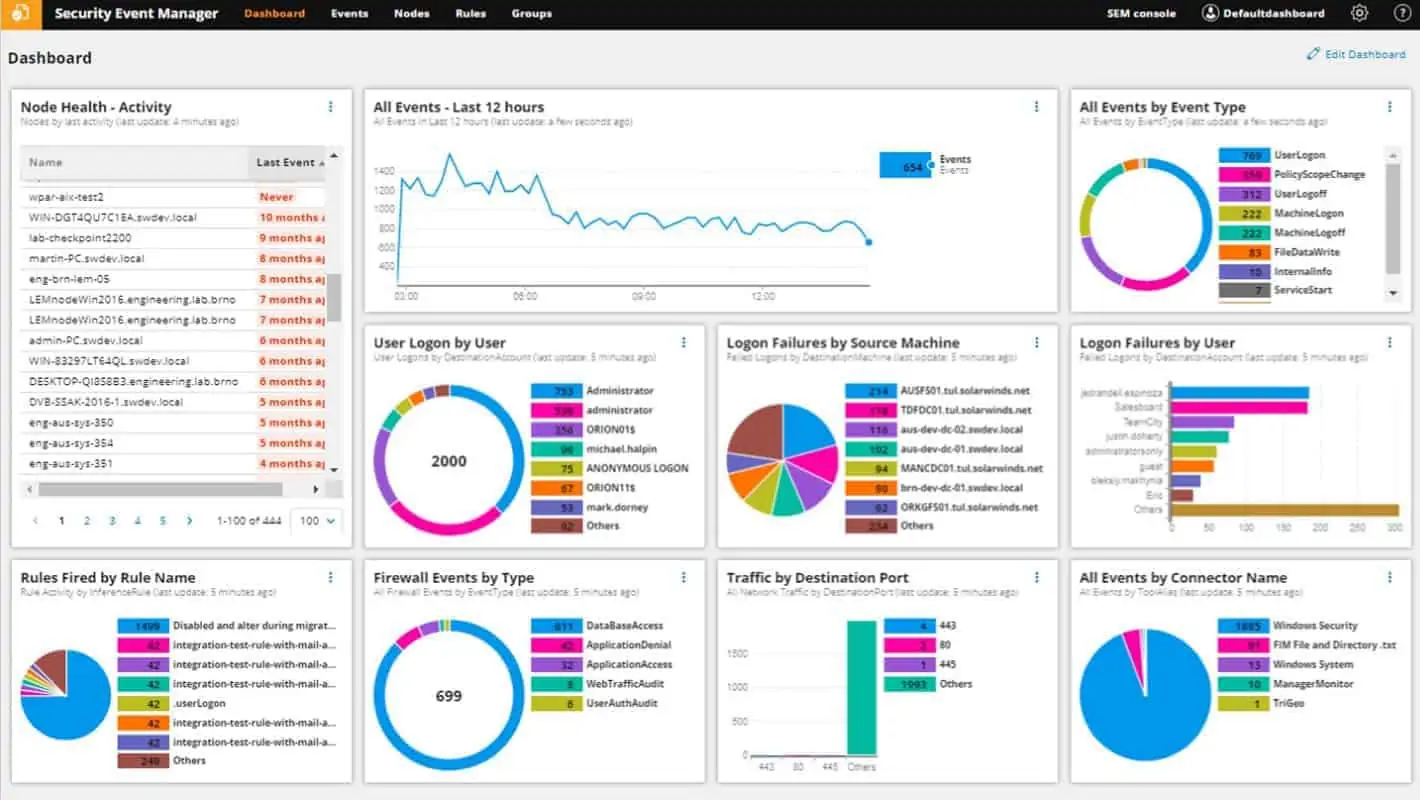
SolarWinds Security Event Manager (Sem) è uno strumento di sicurezza altamente apprezzato per prevenire il ransomware per ambienti di medie a grandi dimensioni. Event Security Manager offre sicurezza della rete a livello aziendale a prezzi delle piccole imprese. Il prezzo inizia a $ 2525 (£ 2019) ma puoi ottenere una prova completamente funzionale di 30 giorni gratuitamente per assicurarti’è la soluzione giusta per te.
La dashboard di Manager di eventi di sicurezza Monitora e ti avvisa di una serie di eventi relativi alla sicurezza sulla tua rete e lavora in modo proattivo per mantenere i dispositivi sulla rete sicuri e aggiornati. Mentre questo programma ha dozzine di funzionalità che lo rendono un potente strumento di sicurezza, noi’LL Focus principalmente sulle sue proprietà anti-ransomware per questo articolo.
Caratteristiche chiave
- Monitoraggio dell’integrità del file
- Monitoraggio della sicurezza del sistema attraverso l’analisi dei registri
- Rilevamento delle minacce
- Risposta automatizzata
- Rapporti sulla conformità
Intelligenza sostenuta dalla comunità e rilevamento basato sulle minacce. Security Event Manager (SEM) sfrutta una serie di fonti per avere sempre le ultime informazioni sulle minacce in evoluzione e sulle ultime evoluzioni di ransomware. La piattaforma SEM viene costantemente aggiornata con analisi in tempo reale, vettori di attacco e server di comando e controllo malizioso per garantire che nulla scivoli attraverso le fessure.
Immersione profonda ed esegui analisi forensi con registrazione dettagliata. Setacciare e ordinare facilmente i registri di rete per personalizzare e migliorare il rilevamento basato sulle minacce ransomware. Compilare i registri da server, applicazioni e altri dispositivi di archiviazione di rete con funzioni di ricerca personalizzabili e funzionalità di visualizzazione.
Rilevare e interrompere automaticamente il comportamento del ransomware. Quando un account viene compromesso, può essere difficile identificare quell’account e disabilitare il suo accesso. Con sem’S Monitoraggio dell’attività, è possibile impostare soglie predefinite che possono avvisarti o intraprendere azioni specifiche contro quell’account. Identifica rapidamente e fermare un account quando si comporta in modo malizioso, cambiando le estensioni dei file o tentando l’escalation dei privilegi all’interno della rete.
Professionisti:
- È facile da distribuire: presenta numerosi modelli, dashboard e monitor fatti per te
- Fornisce protezione ransomware automatizzata con intelligenza artificiale
- Oltre 700 avvisi preconfigurati, regole di correlazione e modelli di rilevamento forniscono approfondimenti immediati al momento dell’installazione
- Le regole di risposta alle minacce sono facili da costruire e utilizzare report intelligenti per ridurre i falsi positivi
- Le funzionalità di reporting e dashboard integrate ti aiutano a tenere traccia dei problemi e delle prestazioni del documento nel tempo
Contro:
- Funzione densa: richiede tempo per esplorare completamente tutte le funzionalità
Complessivamente, SolarWinds Security Event Manager Ha centinaia di regole di correlazione fuori dalbox che possono avvisarti di comportamenti sospetti in tempo reale. Puoi anche impostare nuove regole grazie alla normalizzazione dei dati di registro. La dashboard ti dà un centro di comando per identificare potenziali vulnerabilità di rete.
SEM opera in un ambiente Windows e può essere installato su Windows Server 2012-2016. SolarWinds offrono un Prova gratuita di 30 giorni Per SEM.
3. Protezione ransomware spinone (prova gratuita)
Rotazione.AI Spinone è specializzato nella protezione dei dati per le piattaforme SaaS. Si integra specificamente con Google Workspace (G Suite), Microsoft 365 e Salesforce. Lo strumento osserva l’attività nei sistemi di archiviazione dei dati, le connessioni API di scansione per l’attività del malware e il monitoraggio del comportamento degli utenti per l’attività umana dannosa. Il servizio fornisce anche una funzione di backup e recupero, quindi non sarai mai tentato di pagare un riscatto.
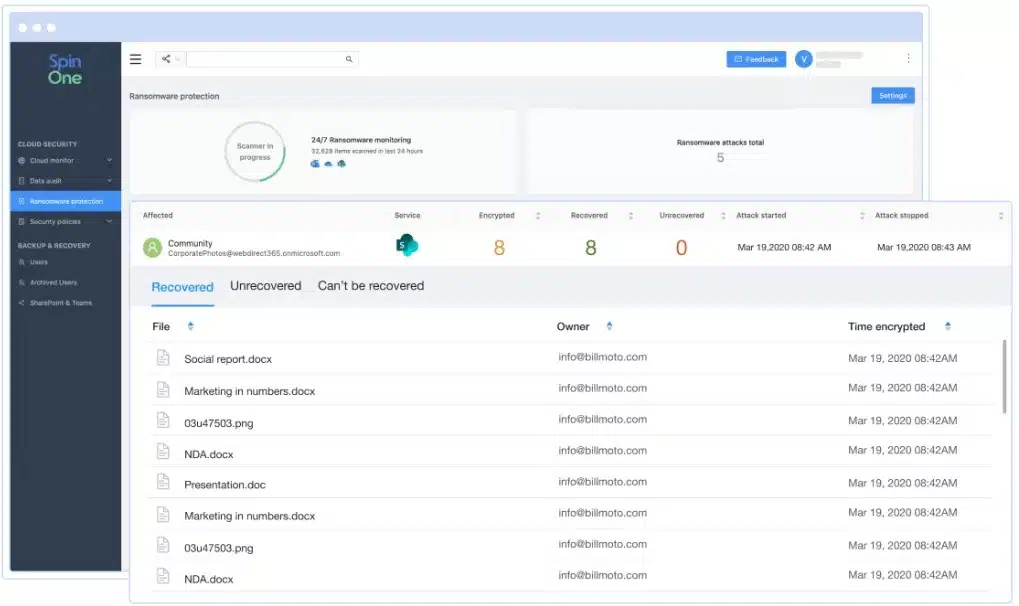
Il sistema di backup spinone crea automaticamente un repository per i tuoi file e li ospita su AWS, GCP o Azure. Puoi anche scegliere di ottenere una seconda copia memorizzata su un dispositivo locale nei tuoi uffici. Lo strumento richiede backup a livello di file completo e incrementale. Tuttavia, scansiona tutti i file costantemente e blocca il movimento di un file aggiornato per il backup se viene rilevata l’attività di ransomware.
Caratteristiche chiave:
- Scansione ransomware
- Backup e recupero
- Tecnici e analisti della sicurezza informatica
- Garanzia di recupero
Store di file cloud vinti’T esecuzione del codice, quindi non’deve preoccuparsi che il ransomware operasse direttamente all’interno dei server dei file. Invece, questi sistemi di archiviazione SaaS possono essere compromessi attraverso l’accesso remoto dell’applicazione che è facilitato attraverso le API. All’identificazione di un file danneggiato, SpinOne scollega immediatamente tutti gli accessi API e isola i file danneggiati.
Dopo aver avvisato un attacco di ransomware, il sistema indaga la fonte del ransomware tracciando attraverso i suoi registri di accesso ai file. Dopo aver fornito un rapporto completo sull’attacco, il servizio spinone elimina i file danneggiati e li sostituisce con copie pulite prelevate dal repository di backup.
Professionisti:
- Scansione di ransomware e malware
- Monitoraggio del file per protezione dei dati sensibili
- Una promessa di recupero di elaborazione di 2 ore
- Backup e recupero dei dati
Contro:
- Protegge solo piattaforme cloud specifiche, non tutte
Il servizio spinone è disponibile in tre edizioni: SpinOne per Microsoft 365, SpinOne per G Suite e SpinOn for Salesforce. Il servizio Salesforce ha meno strutture nel piano, con solo un sistema di backup e recupero., Gli altri due piani offrono il monitoraggio del comportamento dell’utente, il controllo della conformità, le valutazioni del rischio e la prevenzione della perdita di dati, nonché la scansione di ransomware e malware. Puoi accedere a uno di questi piani con un Prova gratuita di 15 giorni.
4. ManageEngine Vulnerability Manager Plus (prova gratuita)
Scrivi i disastri chiudendo gli exploit con ManageEngine Vulnerability Manager Plus Prima che i produttori di ransomware li scoppino. Questo è uno scanner di vulnerabilità con un patch manager in bundle e può persino individuare debolezze zero-giorni e chiuderli.
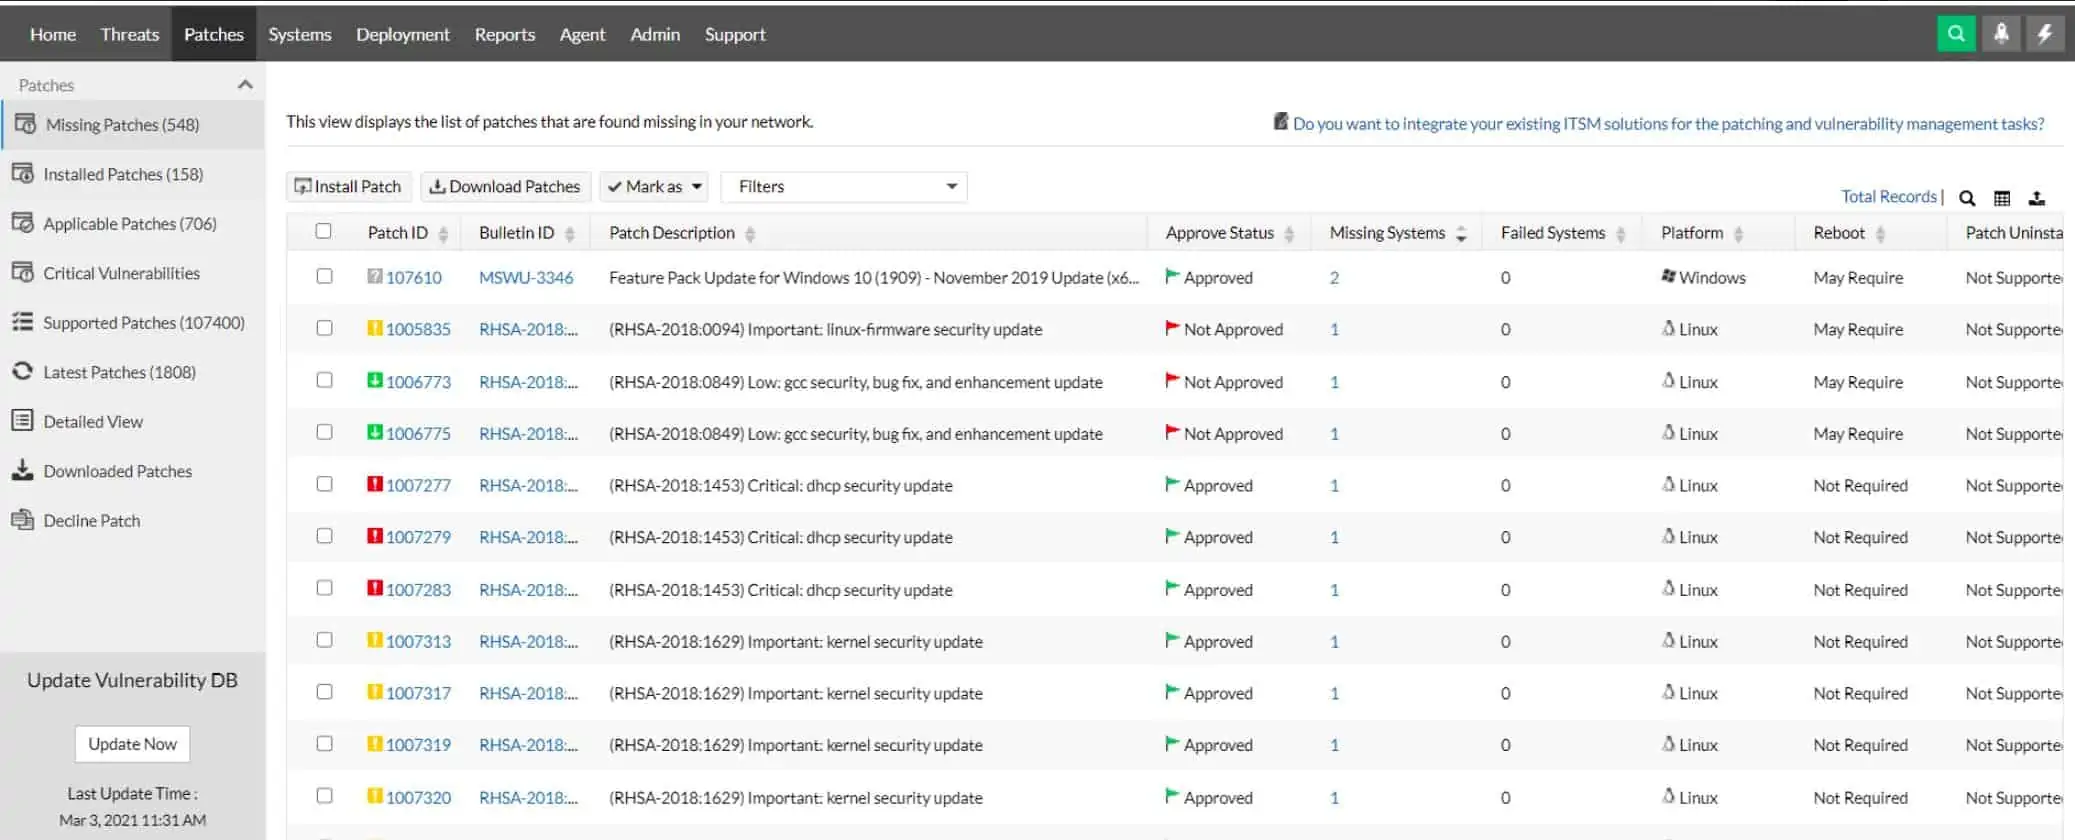
Non è possibile prevedere quale debolezza del sistema l’ondata di ransomware utilizzerà per entrare nel tuo sistema, quindi indurite tutto contro ogni possibile attacco con questo pacchetto software. Il pacchetto Vulnerability Manager Plus funziona su Windows Server ma raggiunge la rete per scansionare tutti i dispositivi con Windows, MacOS e Linux. Il ciclo di scansione si verifica ogni 90 minuti e guarda attraverso l’inventario del software di ciascun dispositivo, alla ricerca di pacchetti e software non autorizzati che sono stati contrassegnati come fine vita.
Caratteristiche chiave:
- Scansione di vulnerabilità
- Gestione delle patch
- Indurimento del sistema
- Valutazione del rischio del server Web
Tutti i software attuali e autorizzati e OSS sono scansionati per il rischio. Ciò implica il controllo degli stati della patch e lo sguardo alle loro configurazioni. Se sono disponibili patch, Vulnerability Manager più innesca il patch manager che fa parte del bundle. Le maledette configurazioni di software e hardware ed evidenziate per l’azione e il sistema possono persino generare script per riallineare le interazioni di dispositivo e software per rimuovere i punti di ingresso per malware e intrusi.
Le risorse Web sono particolarmente esposte a potenziali attacchi e quindi il servizio di valutazione del rischio di vulnerabilità in questo sistema gestionale presta molta attenzione alle attività attuali, cercando le opportunità che gli hacker potrebbero utilizzare per infettare i siti Web o attaccare i tuoi servizi.
Professionisti:
- Può individuare i punti deboli della sicurezza anche prima di essere pubblicizzati
- Include sistemi per rilevare e chiudere gli exploit
- Fornisce un gestore patch automatizzato nella suite
- Registri tutte le scoperte e le azioni per il reporting della conformità
Contro:
- Non lo fa’t estendere alle piattaforme cloud
ManageEngine fornisce un’edizione gratuita di Vulnerability Manager Plus, che è limitata alla protezione di 25 dispositivi. Le versioni a pagamento sono offerte per una prova gratuita di 30 giorni.
5. GestyEngine Log360 (prova gratuita)
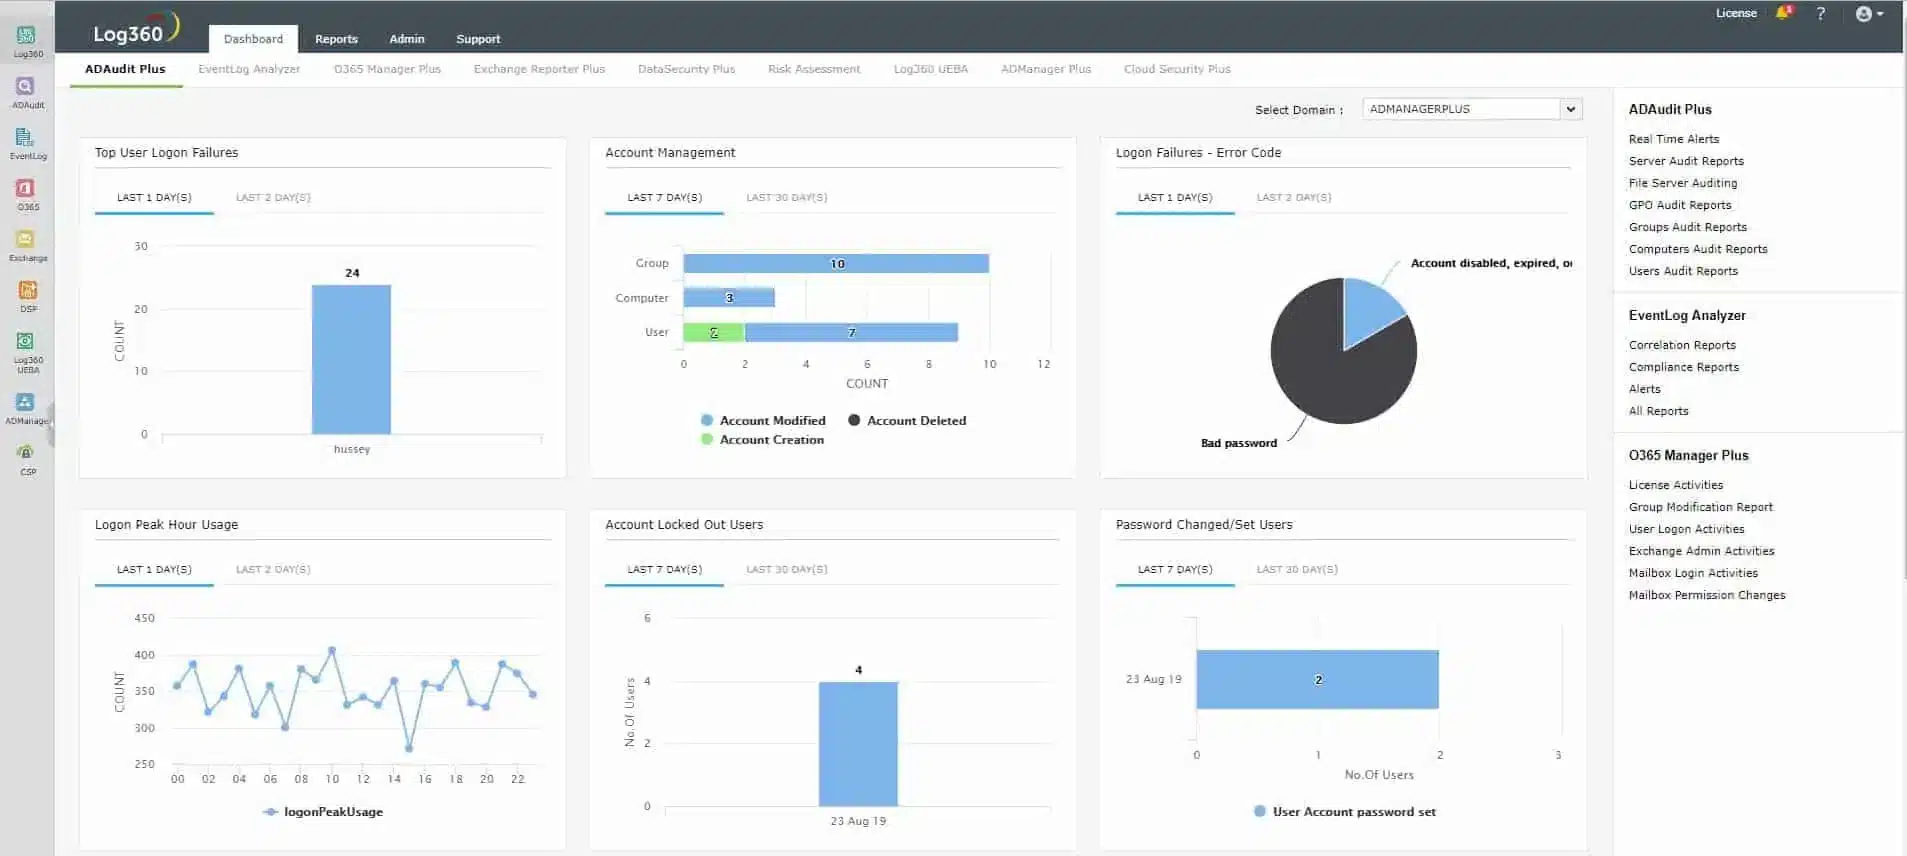
GestyEngine Log360 fornisce un mangime di intelligence delle minacce, che elenca gli indirizzi di origine di hacker e metodi di recente usati. Ciò consente al SIEM di scansionare i record di registro e l’attività di rete per cercare comunicazioni da tali fonti. Nel frattempo, un monitor di integrità del file cerca azioni impreviste sui file e puoi specificare che avvisa qualsiasi azione di crittografia.
Caratteristiche chiave:
- Indirizzo IP e blacklist di dominio
- Registrazione dell’attività
- Monitoraggio dell’integrità del file
- Rilevamento del comportamento anomalo
Il pacchetto include Analisi del comportamento utente ed entità (Ueba). Questo registra tutte le attività per account utente e per dispositivo. Il malware, come il ransomware, può essere individuato quando l’attività su un endpoint cambia improvvisamente.
Il sistema gestito in ENGINEE include molti moduli diversi, che potrebbero essere difficili da coordinare. Tuttavia, a Orchestrazione di sicurezza, automazione e risposta (Soar) Unità nel pacchetto si occupa di questo problema. Ciò fornisce un’unica interfaccia in cui si specificano le azioni da implementare sul rilevamento di una minaccia. Queste azioni coinvolgeranno diversi moduli e anche strumenti di terze parti.
Quando un ransomware Viene identificata l’azione di crittografia, il sistema sospenderà immediatamente l’account utente coinvolto e bloccerà tutte le comunicazioni con qualunque indirizzo IP sia stato identificato come coinvolto nella guida del malware.
Professionisti:
- Protezione dei dati sensibili per la conformità degli standard
- Risposte automatizzate
- Interazione con strumenti di terze parti
Contro:
- Troppo grande da gestire una piccola impresa
ManageEngine Log360 è un pacchetto locale che funziona Windows Server. Tuttavia, è in grado di raccogliere registri da altri sistemi operativi, dispositivi di rete e piattaforme cloud. Si interfaccia con strumenti di terze parti, come firewall e malware per ottenere ulteriori informazioni sull’attività del sistema. Puoi esaminare Log360 con una prova gratuita di 30 giorni.
6. Crowdstrike Falcon prevenire
Crowdstrike Falcon prevenire è un sistema antivirus di prossima generazione che si installa sugli endpoint. Il pacchetto è disponibile per Windows, MacOS e Linux. Il marchio Falcon è una famiglia di prodotti per la sicurezza informatica che funzionano in combinazione con Falcon Prevent. Il sistema Falcon Prevent è il prodotto base nella gamma e funge da agente endpoint per altri sistemi Falcon, che sono tutti basati su cloud.
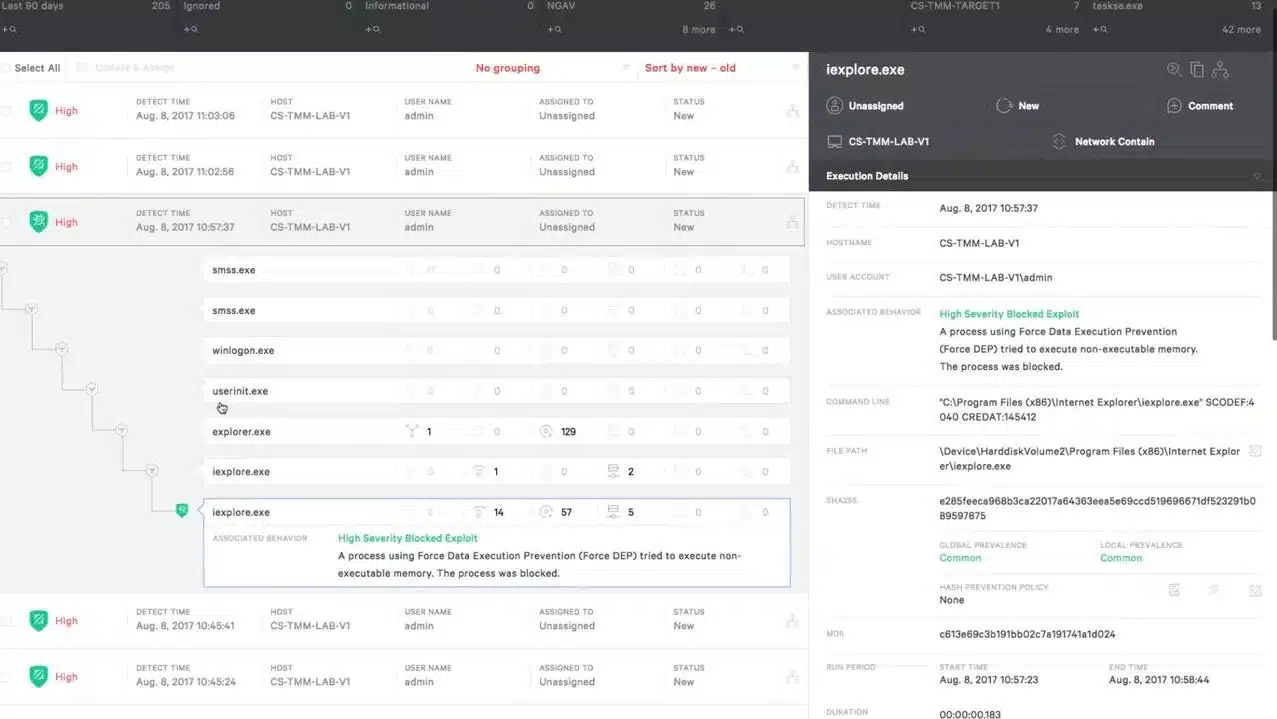
Il sistema Falcon Prevent è in grado di rilevare una gamma di malware, incluso il ransomware. Il sistema di rilevamento nello strumento è basato su anomalia. Ciò significa che il pacchetto stabilisce una base di attività normale per utente sul dispositivo e quindi cerca attività che non lo fa’t Fonda in quel modello. Questo comportamento anomalo viene quindi contrassegnato per ulteriori indagini.
Caratteristiche chiave
- Può individuare attacchi senza fila e malware
- Cerca attività insolite
- Aggiornato dalla piattaforma Falcon
- Continua a funzionare se il dispositivo è offline
Rilevamento di ransomware. Il sistema ottiene indicatori di attacco (IOAS) dalla piattaforma Falcon e questo guida il rilevamento delle minacce. Lo strumento stabilerà una base di attività normale e quindi cercherà attività diverse. Quegli eventi insoliti vengono confrontati con IOAS.
Blocco di ransomware. I download imprevisti vengono bloccati isolando il file e disegnando l’utente’s Attenzione al nuovo file. I file di quarantena possono essere rilasciati manualmente.
Risposta ransomware. Se viene identificata un’attività sospetta, prevenire ucciderà i suoi processi.
Ransomware Rediation. Il sistema di prevenzione si pulisce dopo un attacco confermato rimuovendo tutti i file relativi al malware bloccato.
Professionisti:
- Risposta rapida, grazie all’intelligenza delle minacce
- Approccio flessibile con rilevamento di anomalie che può bloccare gli attacchi zero-day
- Identifica anche l’attività degli intrusi
- Possono collegare insieme le suite di malware per il rilevamento e la bonifica
Contro:
- Agisci solo una volta che il ransomware è già installato e attivato
Puoi iniziare con una prova gratuita di 15 giorni.
7. Software anti -ransomware di Malwarebytes
MalwareBytes (MBAM) Per prima cosa ha trovato il suo modo di mercato fornendo una protezione malware di qualità per consumatori di qualità per le singole stazioni di lavoro. Avanti veloce di qualche anno e Malwarebytes sta portando lo stesso livello di protezione da ransomware di qualità all’ambiente aziendale con il suo programma anti-malware di livello aziendale. Mentre Malwarebytes offre un ombrello di servizi di protezione della rete, noi’Concenderò solo sulle sue capacità di difesa ransomware.
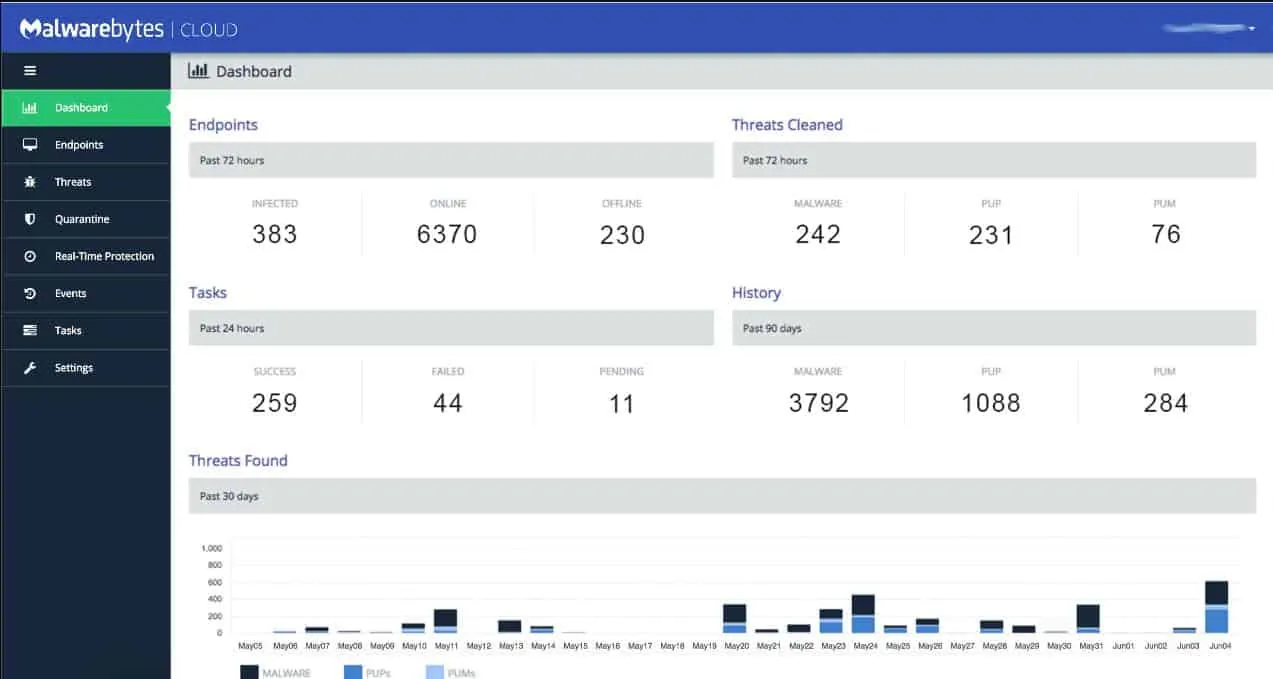
All’inizio del software di prevenzione ransomware di Malwarebytes era disponibile come prodotto autonomo beta. Questa tecnologia è ora una funzionalità di base integrata direttamente in MalwareBytes Premium disponibile su piattaforme Android, Windows e Apple. Malwarebytes Premium inizia a $ 39.99 (£ 31.99) Un anno per dispositivo per i consumatori e $ 119.97 (£ 95.96) Un anno per 3 dispositivi per le piccole imprese. Puoi ottenere una scomposizione completa dei loro prezzi commerciali Qui. Nel complesso’è un eccellente pacchetto di sicurezza su Internet.
Caratteristiche chiave
- Protegge Windows, MacOS, iOS e Android
- Monitoraggio della sicurezza endpoint costante
- Rilevamento delle minacce basato sull’intelligenza artificiale
- Crea punti di ripristino per il rollback del sistema
Prevenzione del ransomware in tempo reale. MBAM monitora ogni endpoint in diretta per rilevare l’attività ransomware. Ciò include il riconoscimento dell’esecuzione del codice remoto, le modifiche dannose al registro e la crittografia di rouge sulla macchina.
Rilevamento ransomware e apprendimento automatico. Profili di minaccia costruiti dall’apprendimento automatico aiutano a identificare e fermare in modo proattivo il ransomware prima che possa diffondersi. Questa tecnologia ti tiene in vista delle varianti ransomware che tradizionalmente evitano l’impronta digitale del malware conosciuta.
Opzioni di recupero ransomware. Malwarebytes lo utilizza’S Ransomware Rollback Technology per creare una cache locale dei tuoi sistemi e file di dati. Questa cache è protetta e può essere riattivata nel caso in cui il ransomware sia passato.
Professionisti:
- Fornisce approfondimenti di alto livello di minacce e canotte da risorse dai dispositivi dell’intera rete
- Identifica sia i processi e il comportamento dannosi
- Offre protezione da botnet e protezione dalle minacce basate sul browser
- Offre una versione gratuita
Contro:
- Vorrei vedere una prova più lunga del prodotto completo per il test
8. Strumento Kaspersky Anti Ransomware
Kaspersky’S Anti Ransomware Tool (KART) è stato recentemente rinnovato e reso libero a chiunque desideri provarlo. Le loro soluzioni premium offrono agli utenti domestici e agli utenti aziendali Gestione automatica delle patch, supporto software e oltre 20 altre tecnologie di rilevamento delle minacce. Kart ha attualmente un prezzo di $ 39.00 (£ 31.99) per 3 dispositivi domestici e $ 53.99 (£ 43.19) per 3 dispositivi in un ambiente aziendale. Kasperksy’Lo strumento anti-ransomware è compatibile con gli ambienti del sistema operativo Windows.
Caratteristiche chiave
- Offerto in versioni gratuite e pagate
- Funziona su Windows
- Blocca la crittografia non autorizzata
Bloccare la crittografia alla fonte. Proprio come gli altri strumenti di sicurezza, Kart può rilevare e bloccare entrambe le esecuzioni remote locali di ransomware. Può rilevare quando la crittografia dei file viene tentata e impedire a tale processo di finire.
Funziona insieme ad altri strumenti. Kart ha la capacità unica di eseguire insieme ad altri software antivirus. Mentre la maggior parte degli strumenti antivirus si combatterà a vicenda e causerà problemi, Kart può apparentemente correre fianco a fianco altri endpoint di sicurezza esistenti.
Rileva più di un semplice ransomware. Oltre agli attacchi di ransomware, Kart può rilevare le cripto-mining illecite, le infezioni degli adware e gli oggetti a rischio sui PC endpoint.
Professionisti:
- Completamente gratis
- Installazione semplice – Poca configurazione necessaria
- Ottimo per le piccole imprese e l’utente domestico
Contro:
- Non è l’opzione migliore per le reti aziendali
Conclusione
Esso’è chiaro che la minaccia del ransomware è qui per rimanere e sta diventando solo più avanzata col passare del tempo. La buona notizia è che ora ci sono più strumenti software e misure di sicurezza del dispositivo che puoi distribuire in questo momento per aiutare a mantenere la tua rete al sicuro.
Tutti gli strumenti sopra menzionati sono disponibili come prove gratuite, quindi prova alcuni e vedi quale protezione ransomware è giusta per te.
Hai già sperimentato un attacco ransomware? Sei stato in grado di recuperare? Lascia un commento sulla tua esperienza nella sezione commenti qui sotto.
Proteggi la tua rete dalle FAQ Ransomware
Come prevenire un attacco ransomware wannacry?
Il primo passo da fare per evitare gli attacchi di WannaCry è aggiornare la tua versione di Windows o Windows Server. Wannacry non lo fa’T Attack Windows 8, Windows 10, Windows Server 2008, Windows Server 2012 o Windows Server 2016. Fai backup regolari del tuo sistema in modo che tutto possa essere ripristinato non appena si verifica un attacco.
La crittografia del disco rigido impedisce il ransomware?
NO. La crittografia del disco rigido è una misura di sicurezza valida rispetto al furto di dati. Tuttavia, i dati crittografati possono essere nuovamente crittografati. Quando la tua crittografia è sotto la crittografia ransomware, i dati sono resi altrettanto inaccessibili’T ha crittografato.
Può ransomware diffuso attraverso una rete?
SÌ. Il tradizionale punto di ingresso del ransomware è tramite allegate e -mail. Tuttavia, i moduli di replica di una suite virus possono esplorare e sfruttare le vulnerabilità note per raggiungere altri dispositivi che sono accessibili al computer infetto sulla rete.
Cosa c’è in questo articolo?
- Cos’è il ransomware?
- Limitare l’accesso per prevenire il ransomware
- Prevenire i tempi di inattività del ransomware con i backup
- Il miglior software di protezione ransomware
- Proteggi la tua rete dalle FAQ Ransomware
Servizi di sicurezza gestiti
Proteggi i tuoi dati critici, monitora il tuo ambiente per intrusioni e rispondi agli incidenti di sicurezza con servizi di sicurezza gestiti 24/7.
Servizi professionali
Servizi professionali
Interessato a ottenere un preventivo? Contattaci oggi e scopri come i nostri servizi di sicurezza informatica professionale possono aiutarti a proteggere la tua attività, rafforzare la tua posizione di sicurezza e soddisfare i requisiti di conformità
EMEA Cybersecurity
Chi siamo
Sicurezza dei sistemi Hitachi’La missione è di rendere Internet un posto più sicuro
Per tutti, sfruttare il pieno potenziale di collegare insieme persone e aziende per costruire relazioni di fiducia che possono essere il catalizzatore della collaborazione senza preoccupazioni e dell’innovazione illimitata.
Contattaci
- Casa
- Servizi di sicurezza gestiti
- Cyber minaccia Intelligence (Nuovo)
- Monitoraggio degli eventi di minaccia e sicurezza e gestione dei registri
- Programma di valutazione della vulnerabilità gestita
- Gestione del rischio
- Sicurezza gestita per la conformità PCI-DSS
- Monitoraggio della sicurezza del cloud (AWS/Azure/M365)
- Rilevamento e risposta endpoint
- Rilevamento e risposta della rete
- Servizio di rilevamento delle intrusioni
- Digital Forensics & Incidence Response
- Monitoraggio della gestione dell’integrità del file
- Protezione DDOS
- Servizio di intelligence delle minacce (monitoraggio del web scuro)
- Programma di sensibilizzazione sulla sicurezza
- Servizi professionali
- Test di penetrazione
- Valutazione della vulnerabilità IT/OT
- Valutazione dell’applicazione (Web/Mobile/Code Review)
- Ingegneria sociale e consapevolezza della sicurezza
- Revisione della configurazione della sicurezza
- Revisione dell’architettura della sicurezza
- Valutazione di compromesso
- Valutazioni della postura della sicurezza
- Servizi di scansione delle app web
- Enterprise Security Program Development
- Gestione del rischio IT/OT
- Valutazione dei controlli di sicurezza (ISO, NIST, COBIT, SANS)
- Conformità PCI DSS
- Conformità rapida
- CISO virtuale
- Politiche e procedure di sicurezza
- Valutazione della maturità dell’architettura della sicurezza
- DPO come servizio
- Forense digitale
- Valutazione di compromesso
- Pianificazione e gestione della risposta agli incidenti
- Servizi di sicurezza gestiti per l’Europa
- Servizi professionali per l’Europa
- Contattaci – Uffici europei
- Chi siamo
- Partner
- Il riavvolgimento settimanale
- Comunicati stampa
- Funzionalità dei media
- Blog
- Brochure
- Video
- Carriera
- Eventi
- CSR
Voi’è stato infetto da ransomware … ora cosa? E quali sono alcuni suggerimenti efficaci per prevenire l’infezione da ransomware?
Il ransomware potrebbe benissimo andare nella storia umana come uno dei più sinistri degli attacchi informatici, crittografando i file e i documenti prima, quindi estorcendo denaro per decrittarli. In un caso recente, 110 case di cura attraverso l’U.S. sono stati colpiti quando un’azienda IT che serve è stata colpita dalla tensione ransomware, Ryuk. I centri di assistenza non sono stati in grado di accedere alle cartelle cliniche, un portavoce che parla di possibili morti di pazienti a causa dell’infezione da malware. La domanda di riscatto di Bitcoin per un valore di $ 14 milioni era inaccessibile per l’impresa IT.
Il ransomware è un tipo di malware che continua a causare il caos in tutto il mondo. Un rapporto di McAfee ha rilevato che gli attacchi di ransomware erano aumentati del 118% al primo trimestre 2019.
Ospedali, scuole, aziende IT, istituti finanziari, tutti i tipi di organizzazioni sono obiettivi per il ransomware nel 2019. In effetti, oltre 500 scuole nella U.S. erano vittime di ransomware.
Inoltre, i costi del ransomware continuano a spirale, triplicando nel 2019; Il costo medio è di $ 36.295 USD.
Essere preparati per un attacco ransomware è un’azione positiva che tutte le aziende dovrebbero costruire nel loro piano di sicurezza strategica.
Come si verificano le infezioni da ransomware?
Per capire quali azioni possono aiutare a proteggere la tua azienda dal ransomware, dovrai prima sapere come il ransomware infetta una rete aziendale.
I criminali informatici utilizzano una serie di metodi provati e testati per avviare l’infezione; Alcuni dei più noti includono:
Email di phishing
Phishing è ancora un metodo di grande successo utilizzato per infettare una rete di computer con ransomware. In effetti, è necessario l’intervento umano per quasi tutti gli attacchi informatici e l’ingegneria sociale è un modo chiave per manipolare gli utenti finali.
Carichi drive-by-down
Siti Web o annunci online contenenti malware, sono il punto di ingresso per l’infezione da ransomware su un utente finale’SACCHIO S; vulnerabilità nei browser o altri software che facilitano l’infezione. Spesso, gli utenti non sono nemmeno consapevoli che si sia verificata un’infezione, kit di exploit basati sul web che cercano difetti software, quindi utilizzandoli per installare ransomware.
Protocollo desktop remoto (RDP)
RDP è uno strumento regolarmente utilizzato dai dipartimenti IT per gestire gli endpoint. Inoltre, viene utilizzato dai criminali informatici per aiutare a propagare il ransomware attraverso una rete, spesso per diversi mesi e dalla furtività.
Vulnerabilità in un sistema operativo
I difetti nel sistema operativo e altri software, come i browser, offrono un modo cybercriminals in una rete per avviare un’infezione.
Media rimovibile
I FOB USB infetti da ransomware sono stati inviati nel palo a destinatari ignari. I FOBS eseguono automaticamente il ransomware se inseriti o utilizzano trucchi di ingegneria sociale, tramite messaggi allettanti, utilizzati per incoraggiare il destinatario a iniziare un’installazione.
5 modi per prevenire un’infezione da ransomware
Sapere come il ransomware finisce sulle nostre reti può aiutarci a impedire che accada in primo luogo:
1. Formazione di sensibilizzazione sulla sicurezza
La formazione per la consapevolezza della sicurezza fornisce alla tua azienda gli strumenti per garantire ai dipendenti di comprendere l’impatto del phishing, dei carichi drive-by-down e dell’igiene della sicurezza generale. In breve, la formazione di tutti i dipendenti sui rischi del phishing e come lavorare in modo sicuro può aiutare a fermare il ransomware prima che inizi.
2. Rilevamento e risposta endpoint (EDR)
Gli strumenti EDR sono agenti che possono cercare i segni rivelatori di un attacco informatico, incluso il ransomware. Questi strumenti di solito inviano avvisi agli amministratori e agli utenti finali se viene individuato un modello di attacco.
3. Patching regolare
Molte infezioni da ransomware devono sfruttare difetti in software come un browser per attivare l’infezione. Pertanto, assicurati di riparare regolarmente i tuoi endpoint in quanto si tratta di un’azione vitale nella lotta contro il ransomware e altri malware.
4. Impedire alle macro di funzionare
Alcune forme di ransomware sono nascoste nei documenti, spesso consegnate tramite e -mail di phishing. Se possibile, impedire l’esecuzione automatica delle macro quando viene aperto un documento.
5. Utilizzare un sistema di backup sicuro e resistente ai ransomware
L’uso del corretto sistema di back-up può essere una manna dal cielo se vieni infetto da ransomware. Tuttavia, deve essere scappato all’aria e idealmente immagazzinato fuori sede.
Recupero di infezione da ransomware
Prevenire è meglio che curare. Tuttavia, i criminali informatici dietro il ransomware non devono essere sottovalutati. Anche con le migliori misure in atto, potresti ancora finire come vittima di ransomware. Detto questo, che tipo di piano di risanamento è necessario in queste circostanze?
I servizi di indagine Ransomware, come quelli forniti dal nostro partner di servizio Cyilligence, possono essere utilizzati per recuperare i dati e rimuovere il ransomware. Pertanto, l’indagine Ransomware è un processo, che coinvolge diversi passaggi chiave.
1. Isolato
L’isolamento di qualsiasi endpoint infetto aiuta a prevenire qualsiasi ulteriore diffusione dell’infezione.
2. Individuare
La localizzazione del punto di ingresso e della tensione del ransomware fornisce allo investigatore le informazioni necessarie per eseguire la rimozione sicura del ransomware.
3. Rimuovere
La rimozione del ransomware è vitale per garantire che non possano verificarsi ulteriori infezioni. Questo può essere complesso come alcuni ransomware si nascondono in modalità invisibile, essendo riattivati in un secondo momento.
4. Recuperare
Una volta rimosso il ransomware, il recupero di file crittografati può aver luogo.
Conclusione
L’FBI ha pubblicato un recente avviso che ti consiglia.S. aziende sulla crescente minaccia di ransomware di alto impatto. L’FBI sta inoltre avvisando che le aziende non dovrebbero pagare il riscatto. Con richieste di riscatto sempre più costose, il pagamento potrebbe non essere un’opzione per un’azienda.
Invece, prevenire l’infezione mediante vigilanza e buone misure di sicurezza è un modo più efficace per gestire la minaccia. Tuttavia, se ti ritrovi infetto da questo più sinistro di malware, un servizio di indagine ransomware è una buona opzione per ridurre al minimo l’impatto.
Se hai bisogno di ulteriori indicazioni su come combattere il ransomware, scarica la nostra infografica faticosa facendo clic in basso.
Hitachi Systems Security è un fornitore di servizi di sicurezza IT globale che crea e offre servizi personalizzati per il monitoraggio e la protezione delle risorse IT più critiche e sensibili nelle infrastrutture 24/7.