


Microsoft Defender sostituisce l’antivirus
Microsoft Defender sostituisce l’antivirus
La tabella seguente riassume lo stato dell’Antivirus di Microsoft Defender in diversi scenari.
Meglio insieme: Microsoft Defender Antivirus e Office 365
Ma sapevi che ci sono buoni motivi di sicurezza per utilizzare Microsoft Defender Antivirus insieme a Office 365? Eccone due:
- Ottieni protezione da ransomware e recupero.
- Integrazione significa una migliore protezione.
Leggi le seguenti sezioni per saperne di più.
Protezione e recupero ransomware
Quando salvi i file in OneDrive e Microsoft Defender Antivirus rileva una minaccia ransomware sul dispositivo, si verificano le seguenti cose:
- Ti viene detto della minaccia. (Se l’organizzazione utilizza Microsoft Defender per Endpoint, anche il team di operazioni di sicurezza viene avvisato.)
- Microsoft Defender Antivirus ti aiuta (e il team di sicurezza della tua organizzazione) a rimuovere il ransomware dai tuoi dispositivi. (Se l’organizzazione utilizza Microsoft Defender per Endpoint, il team delle operazioni di sicurezza può determinare se altri dispositivi sono infettati e intraprendono anche le azioni appropriate.)
- Ottieni la possibilità di recuperare i tuoi file in OneDrive. Con la funzione di ripristino dei file OneDrive, è possibile recuperare i file in OneDrive allo stato in cui si trovavano prima che si verificasse l’attacco ransomware. Vedi il rilevamento del ransomware e il recupero dei file.
Pensa al tempo e alla seccatura questo può salvare.
Integrazione significa una migliore protezione
Microsoft Defender per Office 365 integrato con Microsoft Defender per Endpoint significa una migliore protezione per la tua organizzazione. Ecco come:
- Microsoft Defender per Office 365 salvaguarda la tua organizzazione contro minacce dannose poste in messaggi di posta elettronica, allegati e -mail e link (URL) nei documenti dell’ufficio. E
- Microsoft Defender per Endpoint protegge i tuoi dispositivi dalle minacce informatiche, rileva attacchi e violazioni dei dati avanzati, automatizza gli incidenti di sicurezza e migliora la posizione della sicurezza. COSÌ
- Una volta che l’integrazione è abilitata, il team delle operazioni di sicurezza può vedere un elenco di dispositivi utilizzati dai destinatari di eventuali URL rilevati o messaggi di posta elettronica, insieme a recenti avvisi per tali dispositivi, nel portale di Microsoft 365 Defender.
Altri buoni motivi per usare OneDrive
La protezione dal ransomware è un ottimo motivo per mettere i tuoi file in OneDrive. E ci sono molti altri buoni motivi, riassunti in questo video:
Se stai cercando informazioni relative agli antivirus per altre piattaforme, vedi:
- Imposta le preferenze per Microsoft Defender per Endpoint su MacOS
- Microsoft Defender per Endpoint su Mac
- Impostazioni politiche antivirus MacOS per Microsoft Defender Antivirus per Intune
- Imposta le preferenze per Microsoft Defender per Endpoint su Linux
- Microsoft Defender per Endpoint su Linux
- Configura Defender per Endpoint sulle funzionalità Android
- Configura Microsoft Defender per Endpoint sulle funzionalità iOS
Voglio saperne di più? Vedi queste risorse:
- Una guida
- Microsoft Defender per Office 365
- Microsoft Defender per Endpoint
Microsoft Defender sostituisce l’antivirus
Об этой сттце
Ыы зарегистрировали подозритеstituire. С помощю ээй ст р ы ыы сможем о imperceде quello. Почему ээо мо л поззти?
Эта страница отображается в тех с лччч, когда автоматическиtal систе quisi которые наршают условия иполззования. Страница перестан scegliere. До этого момента для иполззования сжж google необходимо пхоходить поверку по по по по по.
” ылку запросов. Если ы и ипоеете общий доступ в интернет, проmma. Обратитесь к с ое системому администратору. Подробнеi.
Проверка по слову может также появляться, если вы вводите сложные запросы, обычно распространяемые автоматизированными системами, или же вводите запросы очень часто.
Compatibilità della soluzione antivirus con Microsoft Defender per Endpoint
Il difensore Microsoft per l’agente Endpoint dipende dall’antivirus di Microsoft Defender per alcune funzionalità come la scansione dei file.
Il difensore per Endpoint non aderisce alle impostazioni delle esclusioni antivirus di Microsoft Defender.
È necessario configurare gli aggiornamenti dell’intelligence di sicurezza sul difensore per i dispositivi endpoint se Microsoft Defender Antivirus è l’anti-malware attivo o no. Per ulteriori informazioni, consultare gli aggiornamenti antivirus Microsoft Defender e applicare le linee di base.
Se un dispositivo su bordo è protetto da un client anti-malware di terze parti, Microsoft Defender Antivirus su quell’endpoint entrerà in modalità passiva.
Microsoft Defender Antivirus continuerà a ricevere aggiornamenti e il mspeng.exe Il processo verrà elencato come esecuzione di un servizio. Ma non eseguirà scansioni e non sostituirà il client anti-malware di terze parti in esecuzione.
L’interfaccia antivirus Microsoft Defender sarà disabilitata. Gli utenti sul dispositivo non saranno in grado di utilizzare Microsoft Defender Antivirus per eseguire scansioni su richiesta o configurare la maggior parte delle opzioni.
Feedback
Inviare e visualizzare il feedback per
Microsoft Defender Antivirus Compatibilità con altri prodotti di sicurezza
Microsof
Microsoft Defender sostituisce l’antivirus
La tabella seguente riassume lo stato dell’Antivirus di Microsoft Defender in diversi scenari.
Meglio insieme: Microsoft Defender Antivirus e Office 365
Ma sapevi che ci sono buoni motivi di sicurezza per utilizzare Microsoft Defender Antivirus insieme a Office 365? Eccone due:
- Ottieni protezione da ransomware e recupero.
- Integrazione significa una migliore protezione.
Leggi le seguenti sezioni per saperne di più.
Protezione e recupero ransomware
Quando salvi i file in OneDrive e Microsoft Defender Antivirus rileva una minaccia ransomware sul dispositivo, si verificano le seguenti cose:
- Ti viene detto della minaccia. (Se l’organizzazione utilizza Microsoft Defender per Endpoint, anche il team di operazioni di sicurezza viene avvisato.)
- Microsoft Defender Antivirus ti aiuta (e il team di sicurezza della tua organizzazione) a rimuovere il ransomware dai tuoi dispositivi. (Se l’organizzazione utilizza Microsoft Defender per Endpoint, il team delle operazioni di sicurezza può determinare se altri dispositivi sono infettati e intraprendono anche le azioni appropriate.)
- Ottieni la possibilità di recuperare i tuoi file in OneDrive. Con la funzione di ripristino dei file OneDrive, è possibile recuperare i file in OneDrive allo stato in cui si trovavano prima che si verificasse l’attacco ransomware. Vedi il rilevamento del ransomware e il recupero dei file.
Pensa al tempo e alla seccatura questo può salvare.
Integrazione significa una migliore protezione
Microsoft Defender per Office 365 integrato con Microsoft Defender per Endpoint significa una migliore protezione per la tua organizzazione. Ecco come:
- Microsoft Defender per Office 365 salvaguarda la tua organizzazione contro minacce dannose poste in messaggi di posta elettronica, allegati e -mail e link (URL) nei documenti dell’ufficio. E
- Microsoft Defender per Endpoint protegge i tuoi dispositivi dalle minacce informatiche, rileva attacchi e violazioni dei dati avanzati, automatizza gli incidenti di sicurezza e migliora la posizione della sicurezza. COSÌ
- Una volta che l’integrazione è abilitata, il team delle operazioni di sicurezza può vedere un elenco di dispositivi utilizzati dai destinatari di eventuali URL rilevati o messaggi di posta elettronica, insieme a recenti avvisi per tali dispositivi, nel portale di Microsoft 365 Defender.
Altri buoni motivi per usare OneDrive
La protezione dal ransomware è un ottimo motivo per mettere i tuoi file in OneDrive. E ci sono molti altri buoni motivi, riassunti in questo video:
Se stai cercando informazioni relative agli antivirus per altre piattaforme, vedi:
- Imposta le preferenze per Microsoft Defender per Endpoint su MacOS
- Microsoft Defender per Endpoint su Mac
- Impostazioni politiche antivirus MacOS per Microsoft Defender Antivirus per Intune
- Imposta le preferenze per Microsoft Defender per Endpoint su Linux
- Microsoft Defender per Endpoint su Linux
- Configura Defender per Endpoint sulle funzionalità Android
- Configura Microsoft Defender per Endpoint sulle funzionalità iOS
Voglio saperne di più? Vedi queste risorse:
- Una guida
- Microsoft Defender per Office 365
- Microsoft Defender per Endpoint
Microsoft Defender sostituisce l’antivirus
Об этой сттце
Ыы зарегистрировали подозритеstituire. С помощю ээй ст р ы ыы сможем о imperceде quello. Почему ээо мо л поззти?
Эта страница отображается в тех с лччч, когда автоматическиtal систе quisi которые наршают условия иполззования. Страница перестан scegliere. До этого момента для иполззования сжж google необходимо пхоходить поверку по по по по по.
” ылку запросов. Если ы и ипоеете общий доступ в интернет, проmma. Обратитесь к с ое системому администратору. Подробнеi.
Проверка по слову может также появляться, если вы вводите сложные запросы, обычно распространяемые автоматизированными системами, или же вводите запросы очень часто.
Compatibilità della soluzione antivirus con Microsoft Defender per Endpoint
Il difensore Microsoft per l’agente Endpoint dipende dall’antivirus di Microsoft Defender per alcune funzionalità come la scansione dei file.
Il difensore per Endpoint non aderisce alle impostazioni delle esclusioni antivirus di Microsoft Defender.
È necessario configurare gli aggiornamenti dell’intelligence di sicurezza sul difensore per i dispositivi endpoint se Microsoft Defender Antivirus è l’anti-malware attivo o no. Per ulteriori informazioni, consultare gli aggiornamenti antivirus Microsoft Defender e applicare le linee di base.
Se un dispositivo su bordo è protetto da un client anti-malware di terze parti, Microsoft Defender Antivirus su quell’endpoint entrerà in modalità passiva.
Microsoft Defender Antivirus continuerà a ricevere aggiornamenti e il mspeng.exe Il processo verrà elencato come esecuzione di un servizio. Ma non eseguirà scansioni e non sostituirà il client anti-malware di terze parti in esecuzione.
L’interfaccia antivirus Microsoft Defender sarà disabilitata. Gli utenti sul dispositivo non saranno in grado di utilizzare Microsoft Defender Antivirus per eseguire scansioni su richiesta o configurare la maggior parte delle opzioni.
Feedback
Inviare e visualizzare il feedback per
Microsoft Defender Antivirus Compatibilità con altri prodotti di sicurezza
Microsoft Defender Antivirus viene automaticamente installato sugli endpoint che eseguono le seguenti versioni di Windows:
- Windows 10 o più recenti
- Windows Server 2022
- Windows Server 2019
- Windows Server, versione 1803 o nuovo
- Windows Server 2016
Cosa succede quando viene utilizzata un’altra soluzione antivirus/antimalware non Microsoft? Puoi eseguire Microsoft Defender Antivirus insieme a un altro prodotto antivirus? Le risposte dipendono da diversi fattori, come il sistema operativo e se stai utilizzando Microsoft Defender per Endpoint insieme alla protezione antivirus.
Questo articolo descrive ciò che accade con Microsoft Defender Antivirus e una soluzione antivirus/antimalware non Microsoft, con e senza difensore per Endpoint.
- Microsoft Defender Antivirus è disponibile su dispositivi che eseguono Windows 10 e 11, Windows Server 2022, Windows Server 2019, Windows Server, versione 1803 o Nuovo e Windows Server 2016.
- Microsoft Defender Antivirus è disponibile anche su Windows Server 2012 R2 quando su Onboard utilizzando la soluzione moderna e unificata.
- Il difensore per Endpoint Modern Unified Solution su Windows Server 2012 R2 installa automaticamente Microsoft Defender Antivirus in Modalità attiva.
- Su Windows 8.1, la protezione antivirus endpoint a livello aziendale è offerta come protezione dell’endpoint del centro di sistema, che è gestita tramite Microsoft Endpoint Configuration Manager.
- Windows Defender è anche offerto per i dispositivi di consumo su Windows 8.1, sebbene Windows Defender non fornisca una gestione a livello aziendale.
Protezione antivirus senza difensore per endpoint
Questa sezione descrive cosa succede quando si utilizza Microsoft Defender Antivirus insieme a prodotti antivirus/antimalware non Microsoft su endpoint che non sono a bordo di Defender per Endpoint.
In generale, Microsoft Defender Antivirus non viene eseguito in modalità passiva su dispositivi che non sono a bordo di Defender per Endpoint.
La tabella seguente riassume cosa aspettarsi:
| Versione di Windows | Soluzione antivirus/antimalware primaria | Microsoft Defender Antivirus State |
|---|---|---|
| Windows 10 Windows 11 | Microsoft Defender Antivirus | Modalità attiva |
| Windows 10 Windows 11 | Una soluzione antivirus/antimalware non Microsoft | Modalità disabilitato (avviene automaticamente) |
| Windows Server 2022 Windows Server 2019 Windows Server, versione 1803 o nuovo Windows Server 2016 Windows Server 2012 R2 | Microsoft Defender Antivirus | Modalità attiva |
| Windows Server 2022 Windows Server 2019 Windows Server, versione 1803 o nuovo Windows Server 2016 | Una soluzione antivirus/antimalware non Microsoft | Disabilitato (imposta manualmente) [1] |
(1) su Windows Server, se stai eseguendo un prodotto antivirus non Microsoft, è possibile disinstallare Microsoft Defender Antivirus utilizzando il seguente CMDLET PowerShell (come amministratore): UNINSTALL-Windows-FATUNS-DEFENDER . Riavvia il tuo server per terminare la rimozione di Microsoft Defender Antivirus.
Se il dispositivo è a bordo di Microsoft Defender per Endpoint, è possibile utilizzare Microsoft Defender Antivirus in modalità passiva come descritto più avanti in questo articolo.
Su Windows Server 2016, potresti vedere Windows Defender Antivirus invece di Microsoft Defender Antivirus.
Microsoft Defender antivirus e soluzioni antivirus/antimalware non Microsoft
In generale, Microsoft Defender Antivirus può essere impostato su Modalità passiva solo sugli endpoint che sono a bordo del difensore per Endpoint.
Se l’antivirus Microsoft Defender è in modalità attiva, in modalità passiva o è disabilitato dipende da diversi fattori, come: ad esempio:
- Quale versione di Windows è installata su un endpoint
- Se Microsoft Defender Antivirus è la soluzione antivirus/antimalware primaria sull’endpoint
- Se l’endpoint è su bordo per il difensore per l’endpoint
La tabella seguente riassume lo stato dell’Antivirus di Microsoft Defender in diversi scenari.
Windows Server, versione 1803 o più recente
Windows Server, versione 1803 o più recente
;. In questi casi, impostare Microsoft Defender Antivirus in modalità passiva per prevenire i problemi causati dall’avere più prodotti antivirus installati su un server. È possibile impostare Microsoft Defender Antivirus in modalità passiva utilizzando una chiave di registro come segue:
- Percorso: HKLM \ software \ politiche \ Microsoft \ Windows Advanced Threat Protection
- Nome: ForcedefenderPassiveMode
- Tipo: reg_dword
- Valore: 1
È possibile visualizzare il tuo stato di protezione in PowerShell utilizzando il comando get-mpcomputerrstatus. Controlla il valore per amrunningmode . Tu dovresti vedere Normale, Passivo, O Modalità blocco EDR Se l’antivirus Microsoft Defender è abilitato sull’endpoint.
Affinché la modalità passiva funzioni sugli endpoint che eseguono Windows Server 2016 e Windows Server 2012 R2, tali endpoint devono essere a bordo della soluzione moderna e unificata descritta nei server Windows a bordo.
; non Aboardato a Microsoft Defender per Endpoint, disabilita/disinstalla manualmente Microsoft Defender Antivirus per prevenire i problemi causati da più prodotti antivirus installati su un server.
Su Windows Server 2016, potresti vedere Windows Defender Antivirus invece di Microsoft Defender Antivirus.
Il difensore per Endpoint include funzionalità che estendono ulteriormente la protezione antivirus installata sull’endpoint. Puoi beneficiare dell’esecuzione di Microsoft Defender Antivirus insieme a un’altra soluzione antivirus.
Ad esempio, il rilevamento e la risposta endpoint (EDR) in modalità blocco fornisce una protezione aggiuntiva da artefatti dannosi anche se Microsoft Defender Antivirus non è il prodotto antivirus primario. Tali funzionalità richiedono l’installazione e l’esecuzione di Microsoft Defender Antivirus in modalità passiva o attiva.
Requisiti per l’antivirus di Microsoft Defender per funzionare in modalità passiva
Affinché l’antivirus di Microsoft Defender venga eseguito in modalità passiva, gli endpoint devono soddisfare i seguenti requisiti:
- Sistema operativo: Windows 10 o più recente; Windows Server 2022, Windows Server 2019 o Windows Server, versione 1803 o nuovo
(Windows Server 2012 R2 e Windows Server 2016 se onboarding utilizzando la soluzione moderna e unificata). - L’antivirus di Microsoft Defender deve essere installato.
- Un altro prodotto antivirus/antimalware non Microsoft deve essere installato e utilizzato come soluzione antivirus primaria.
- Gli endpoint devono essere a bordo per il difensore per l’endpoint.
- Microsoft Defender AntiVirus è disponibile solo su dispositivi che eseguono Windows 10 e 11, Windows Server 2022, Windows Server 2016, Windows Server 2019, Windows Server, versione 1803 o Newer, Windows Server 2016 e Windows Server 2012 R2.
- La modalità passiva è supportata solo su Windows Server 2012 R2 e 2016 quando il dispositivo è su bordo utilizzando la soluzione moderna e unificata.
- In Windows 8.1, la protezione antivirus endpoint a livello aziendale è offerta come protezione dell’endpoint del centro di sistema, che è gestita tramite Microsoft Endpoint Configuration Manager.
- Windows Defender è anche offerto per i dispositivi di consumo su Windows 8.1, sebbene Windows Defender non fornisca una gestione a livello aziendale.
In che modo Microsoft Defender Antivirus influisce sul difensore per la funzionalità endpoint
Il difensore per endpoint influisce sul fatto che Microsoft Defender Antivirus può essere eseguito in modalità passiva. Inoltre, lo stato di Microsoft Defender Antivirus può influire su determinate capacità nel difensore per l’endpoint. Ad esempio, la protezione in tempo reale funziona quando Microsoft Defender Antivirus è in modalità attivo o passivo, ma non quando l’antivirus di Microsoft Defender è disabilitato o disinstallato.
- La tabella in questa sezione riassume le funzionalità e le capacità che funzionano attivamente o meno, in base al fatto che Microsoft Defender Antivirus sia in modalità attiva, modalità passiva o disabilitato/disinstallato. Questa tabella progettata solo per essere informativa.
- Non disattivare le funzionalità, come la protezione in tempo reale, la protezione consegnata al cloud o la scansione periodica limitata se si utilizza Microsoft Defender Antivirus in modalità passiva o se si utilizza EDR in modalità Blocco, che funziona dietro le quinte per rilevare e porre rimedio ad artefatti dannosi che sono stati rilevati post-umoria.
| Protezione | Microsoft Defender Antivirus (Modalità attiva) | Microsoft Defender Antivirus (Modalità passiva) | Microsoft Defender Antivirus (Disabili o disinstallati) | EDR in modalità blocco |
|---|---|---|---|---|
| Protezione in tempo reale | SÌ | Vedi nota [4] | NO | NO |
| Protezione consegnata dal cloud | SÌ | NO | NO | NO |
| Protezione della rete | SÌ | NO | NO | NO |
| Regole di riduzione della superficie di attacco | SÌ | NO | NO | NO |
| Disponibilità a scansione periodica limitata | NO | SÌ | NO | NO |
| Informazioni di scansione e rilevamento dei file | SÌ | Sì [5] | NO | SÌ |
| Resposizione delle minacce | SÌ | Vedi nota [6] | NO | SÌ |
| Aggiornamenti dell’intelligence di sicurezza | SÌ | Sì [7] | NO | Sì [7] |
| Prevenzione della perdita dei dati | SÌ | SÌ | NO | NO |
| Accesso alle cartelle controllato | SÌ | NO | NO | NO |
| Filtro dei contenuti Web | SÌ | Vedi nota [8] | NO | NO |
| Controllo del dispositivo | SÌ | SÌ | NO | NO |
| Protezione PUA | SÌ | NO | NO | NO |
(4) In generale, quando Microsoft Defender Antivirus è in modalità passiva, la protezione in tempo reale non fornisce alcun blocco o applicazione, anche se è abilitata e in modalità passiva.
(5) Quando Microsoft Defender Antivirus è in modalità passiva, le scansioni non sono programmate. Si noti che le attività di scansione che sono abilitate in Windows Task Scheduler continueranno a funzionare secondo il loro programma. Se hai tali attività programmate, puoi rimuoverle se preferite.
(6) Quando l’antivirus di Microsoft Defender è in modalità passiva, non elimina le minacce. Tuttavia, le minacce possono essere riparate dal rilevamento e dalla risposta endpoint (EDR) in modalità blocco. In questo caso, potresti vedere avvisi che mostrano Microsoft Defender Antivirus come fonte, anche quando Microsoft Defender Antivirus è in modalità passiva.
(7) L’aggiornamento dell’intelligence di sicurezza è controllata solo dalle impostazioni di Windows Update. Scheduler di aggiornamento specifici del difensore (giornaliero/settimanale al momento specifico, basate su intervalli) funzionano solo quando Microsoft Defender Antivirus è in modalità attiva. Sono ignorati in modalità passiva.
(8) Quando Microsoft Defender Antivirus è in modalità passiva, il filtro dei contenuti Web funziona solo con il browser Microsoft Edge.
- La protezione della prevenzione della perdita di dati endpoint continua a funzionare normalmente quando Microsoft Defender Antivirus è in modalità attiva o passiva.
- Non disabilitare, interrompere o modificare nessuno dei servizi associati utilizzati da Microsoft Defender Antivirus, Defender per Endpoint o l’app di sicurezza di Windows. Questa raccomandazione include il wscsvc, SecurityHealthService, MSSENSE, Senso, Windefend, O Msmpeng Servizi e processi. Modificare manualmente questi servizi può causare una grave instabilità sui tuoi dispositivi e rendere vulnerabile la rete. Disabilitare, arrestare o modificare tali servizi può anche causare problemi quando si utilizzano soluzioni antivirus non Microsoft e come vengono visualizzate le loro informazioni nell’app di sicurezza di Windows.
- In Defender for Endpoint, è possibile attivare EDR in modalità blocco, anche se Microsoft Defender Antivirus non è la soluzione antivirus primaria. EDR in modalità blocco rileva e rimediare gli articoli dannosi che si trovano sul dispositivo (post violazione). Per saperne di più, vedi EDR in modalità blocco.
Come confermare lo stato di Microsoft Defender Antivirus
È possibile utilizzare uno dei numerosi metodi per confermare lo stato di Microsoft Defender Antivirus. Puoi:
- Usa l’app di sicurezza di Windows per identificare la tua app antivirus.
- Utilizzare Task Manager per confermare che Microsoft Defender Antivirus è in esecuzione.
- Usa Windows PowerShell per confermare che Microsoft Defender Antivirus è in esecuzione.
- Usa Windows Powershell per confermare che la protezione antivirus è in esecuzione.
A partire dalla piattaforma versione 4.18.2208.0 e successivamente: se un server è stato a bordo di Microsoft Defender per Endpoint, l’impostazione della politica del gruppo “Disattiva Windows Defender” non disabiliterà più completamente Windows Defender Antivirus su Windows Server 2012 R2 e successivamente. Invece, lo metterà in modalità passiva. Inoltre, la funzione di protezione del manomissione consentirà un passaggio alla modalità attiva ma non alla modalità passiva.
- Se “spegnere Windows Defender” è già in atto prima di onboarding a Microsoft Defender per Endpoint, non ci sarà alcuna modifica e il difensore l’antivirus rimarrà disabilitato.
- Per cambiare il difensore antivirus in modalità passiva, anche se è stato disabilitato prima dell’onboarding, è possibile applicare la configurazione ForcedEfenderPassiveMode con un valore di 1 . Per posizionarlo in modalità attiva, invece passa questo valore a 0.
Nota La logica modificata per ForceceEfenderPassiveMode quando è abilitata la protezione da manomissione: una volta che l’antivirus di Microsoft Defender è attivato in modalità attiva, la protezione del manomissione impedirà che torni in modalità passiva anche quando è stato impostato ForceceSefenderPassiveMode su 1 .
Usa l’app di sicurezza di Windows per identificare la tua app antivirus
- Su un dispositivo Windows, apri l’app di sicurezza di Windows.
- Selezionare Virus e protezione delle minacce.
- Sotto Chi mi sta proteggendo? Selezionare Gestisci i fornitori.
- Sul Fornitori di sicurezza Pagina, sotto Antivirus, tu dovresti vedere Microsoft Defender Antivirus è acceso.
Utilizzare Task Manager per confermare che Microsoft Defender Antivirus è in esecuzione
- Su un dispositivo Windows, apri l’app Task Manager.
- Seleziona il Dettagli scheda.
- Cercare Msmpeng.exe nella lista.
Usa Windows PowerShell per confermare che Microsoft Defender Antivirus è in esecuzione
Utilizzare questa procedura solo per confermare se Microsoft Defender Antirivus è in esecuzione su un endpoint.
- Su un dispositivo Windows, apri Windows PowerShell.
- Esegui il seguente PowerShell Cmdlet: Get-Process .
- Rivedi i risultati. Tu dovresti vedere Msmpeng.exe Se Microsoft Defender Antivirus è abilitato.
Usa Windows Powershell per confermare che la protezione antivirus è in esecuzione
Utilizzare questa procedura solo per confermare se la protezione antivirus è abilitata su un endpoint.
- Su un dispositivo Windows, apri Windows PowerShell.
- Esegui i seguenti PowerShell Cmdlet: get-mpcomputerStatus | Seleziona AmrunningMode .
- Rivedi i risultati. Tu dovresti vedere Normale, Passivo, O Modalità blocco EDR Se la protezione antivirus è abilitata sull’endpoint.
Si noti che questa procedura è solo per confermare se la protezione antivirus è abilitata su un endpoint.
Maggiori dettagli sugli stati antivirus di Microsoft Defender
Le seguenti sezioni descrivono cosa aspettarsi quando Microsoft Defender Antivirus è:
- In modalità attiva
- In modalità passiva o quando EDR in modalità blocco è attivato
- Disabili o disinstallati
Modalità attiva
In modalità attiva, Microsoft Defender Antivirus viene utilizzato come app antivirus sulla macchina. Le impostazioni configurate utilizzando Configuration Manager, Group Policy, Microsoft Intune o altri prodotti di gestione si applicheranno. I file vengono scansionati, le minacce vengono risolte e le informazioni di rilevamento sono riportate nello strumento di configurazione (come nel centro amministratore di Microsoft Intune o nell’endpoint Microsoft Defender Antivirus).
Modalità passiva o modalità blocco EDR
In modalità passiva, Microsoft Defender Antivirus non viene utilizzato come app antivirus e le minacce lo sono non Rieminato da Microsoft Defender Antivirus. Tuttavia, le minacce possono essere riparate dal rilevamento e dalla risposta endpoint (EDR) in modalità blocco. I file sono scansionati da EDR e vengono forniti rapporti per rilevamenti di minacce che sono condivisi con il difensore per il servizio endpoint. Potresti vedere avvisi che mostrano Microsoft Defender Antivirus come fonte, anche quando Microsoft Defender Antivirus è in modalità passiva.
Quando Microsoft Defender Antivirus è in modalità passiva, è comunque possibile gestire gli aggiornamenti per Microsoft Defender Antivirus; Tuttavia, non è possibile spostare Microsoft Defender Antivirus in modalità attiva se i tuoi dispositivi hanno un prodotto antivirus non Microsoft che fornisce protezione in tempo reale dal malware.
Assicurati di ottenere gli aggiornamenti antivirus e antimalware, anche se Microsoft Defender Antivirus è in esecuzione in modalità passiva. Vedi Gestisci aggiornamenti antivirus di Microsoft Defender e applica le linee di base.
Si noti che la modalità passiva è supportata solo su Windows Server 2012 R2 e 2016 quando la macchina è su bordo utilizzando la soluzione moderna e unificata.
Disabili o disinstallati
Se disabilitato o disinstallato, Microsoft Defender Antivirus non viene utilizzato come app antivirus. I file non sono scansionati e le minacce non sono riparate. Non è consigliabile disabilitare o disinstallare Microsoft Defender Antivirus in generale; Se possibile, mantieni Microsoft Defender Antivirus in modalità passiva se si utilizza una soluzione antimalware/antivirus non Microsoft.
Nei casi in cui l’antivirus di Microsoft Defender è disabilitato automaticamente, può essere riabilitato automaticamente se scade il prodotto antivirus/antimalware non Microsoft, è disinstallato o altrimenti smette di fornire protezione in tempo reale da virus, malware o altre minacce. Il rievocazione automatica dell’antivirus di Microsoft Defender aiuta a garantire che la protezione antivirus sia mantenuta sui tuoi endpoint.
È inoltre possibile utilizzare una scansione periodica limitata, che funziona con il motore antivirus Microsoft Defender per verificare periodicamente le minacce se si utilizza un’app antivirus non Microsoft. |
Che dire dei dispositivi non Windows?
Se stai cercando informazioni relative agli antivirus per altre piattaforme, vedi:
- Imposta le preferenze per Microsoft Defender per Endpoint su MacOS
- Microsoft Defender per Endpoint su Mac
- Impostazioni politiche antivirus MacOS per Microsoft Defender Antivirus per Intune
- Imposta le preferenze per Microsoft Defender per Endpoint su Linux
- Microsoft Defender per Endpoint su Linux
- Configura Defender per Endpoint sulle funzionalità Android
- Configura Microsoft Defender per Endpoint sulle funzionalità iOS
Guarda anche
- Microsoft Defender Antivirus sui client Windows
- EDR in modalità blocco
- Scopri la prevenzione della perdita di dati endpoint
Microsoft Defender Antivirus nell’app di sicurezza di Windows
In Windows 10, versione 1703 e successivamente, l’app Windows Defender fa parte di Windows Security.
Le impostazioni che in precedenza facevano parte del client di Windows Defender e le impostazioni di Windows principali sono state combinate e spostate nella nuova app, che è installata per impostazione predefinita come parte di Windows 10, versione 1703.
La disabilitazione del servizio di app di sicurezza Windows non disabilita Microsoft Defender Antivirus o Windows Defender Firewall. Questi sono disabilitati automaticamente quando viene installato e tenuto aggiornato un antivirus o un prodotto firewall di terze parti. Se si disabilita il servizio dell’app di sicurezza Windows o si configura le impostazioni della politica del gruppo associate per impedire l’avvio o l’esecuzione, l’app di sicurezza di Windows potrebbe visualizzare informazioni stantii o inesatte su eventuali prodotti antivirus o firewall installati sul dispositivo. Potrebbe anche impedire a Microsoft Defender Antivirus di abilitarsi se si dispone di un antivirus di terze parti antico o obsoleto o se si disinstalla i prodotti antivirus di terze parti che potresti aver precedentemente installato. Ciò abbasserà significativamente la protezione del dispositivo e potrebbe portare a infezione da malware.
Vedere l’articolo di Security di Windows per ulteriori informazioni su altre funzionalità di sicurezza di Windows che possono essere monitorate nell’app.
L’app Windows Security è un’interfaccia client su Windows 10, versione 1703 e successivamente. Non è il portale Web di Microsoft 365 Defender che viene utilizzato per rivedere e gestire Microsoft Defender per Endpoint.
Rivedi le impostazioni di virus e protezione delle minacce nell’app di sicurezza di Windows
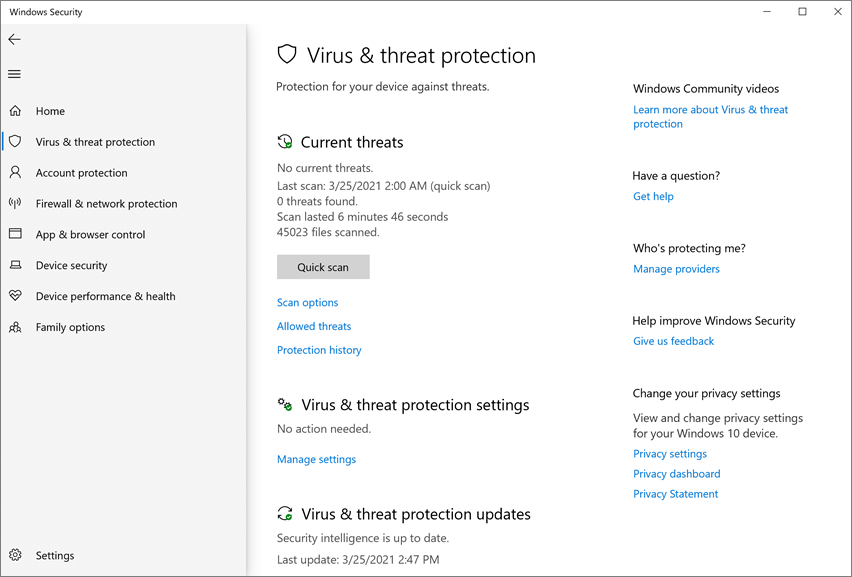
- Apri l’app Windows Security facendo clic sull’icona SHIELD nella barra delle attività o cercando nel menu Start per Sicurezza di Windows.
- Seleziona il Virus e protezione delle minacce piastrelle (o l’icona dello scudo nella barra del menu a sinistra).
Le seguenti sezioni descrivono come eseguire alcune delle attività più comuni quando si esaminano o si interagiscono con la protezione delle minacce fornita da Microsoft Defender Antivirus nell’app di sicurezza di Windows.
Se queste impostazioni sono configurate e distribuite utilizzando il criterio di gruppo, le impostazioni descritte in questa sezione saranno gravi e non disponibili per l’uso su singoli endpoint. Le modifiche apportate tramite un oggetto politico di gruppo devono essere prima distribuite su singoli endpoint prima che l’impostazione venga aggiornata nelle impostazioni di Windows. L’interazione di configurazione dell’utente finale con l’argomento antivirus di Microsoft Defender descrive come è possibile configurare le impostazioni di override della politica locale.
Esegui una scansione con l’app di sicurezza di Windows
- Apri l’app Windows Security cercando nel menu Start per Sicurezza, e quindi selezionare Sicurezza di Windows.
- Seleziona il Virus e protezione delle minacce piastrelle (o l’icona dello scudo nella barra del menu a sinistra).
- Selezionare Scansione veloce. Oppure, per eseguire una scansione completa, seleziona Opzioni di scansione, e quindi selezionare un’opzione, come ad esempio Scansione completa.
Rivedi la versione di aggiornamento dell’intelligence di sicurezza e scarica gli ultimi aggiornamenti nell’app di sicurezza di Windows
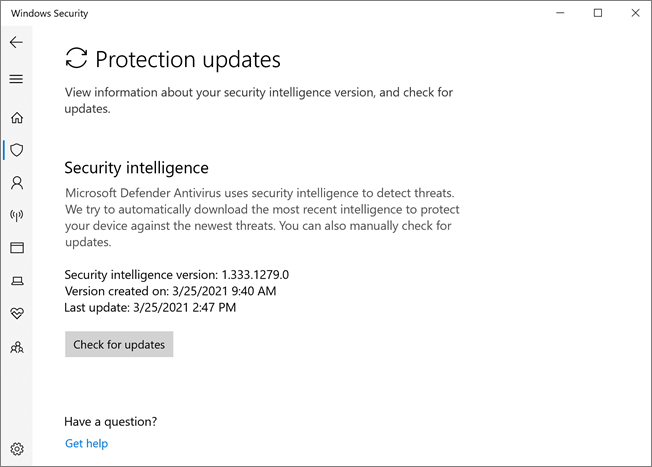
- Apri l’app Windows Security cercando nel menu Start per Sicurezza, e quindi selezionare Sicurezza di Windows.
- Seleziona il Virus e protezione delle minacce piastrelle (o l’icona dello scudo nella barra del menu a sinistra).
- Selezionare Aggiornamenti di virus e protezione delle minacce. La versione attualmente installata viene visualizzata insieme ad alcune informazioni su quando è stata scaricata. Puoi controllare la tua corrente rispetto all’ultima versione disponibile per il download manuale o rivedere il registro di modifica per quella versione. Vedi Aggiornamenti di Intelligence Security per Microsoft Defender Antivirus e altri Microsoft Antimalware.
- Selezionare Controlla gli aggiornamenti per scaricare nuovi aggiornamenti di protezione (se ce ne sono).
Garantire che Microsoft Defender Antivirus sia abilitato nell’app di sicurezza di Windows
- Apri l’app Windows Security cercando nel menu Start per Sicurezza, e quindi selezionare Sicurezza di Windows.
- Seleziona il Virus e protezione delle minacce piastrelle (o l’icona dello scudo nella barra del menu a sinistra).
- Selezionare Impostazioni di virus e protezione delle minacce.
- Attivare il Protezione in tempo reale passa a SU.
Nota se si cambia Protezione in tempo reale Off, si riaccenderà automaticamente dopo un breve ritardo. Questo per assicurarti di essere protetto da malware e minacce. Se si installa un altro prodotto antivirus, Microsoft Defender Antivirus si disabilita automaticamente ed è indicato come tale nell’app di sicurezza di Windows. Verrà visualizzata un’impostazione che consentirà di abilitare la scansione periodica limitata.
Aggiungi esclusioni per Microsoft Defender Antivirus nell’app di sicurezza di Windows
- Apri l’app Windows Security cercando nel menu Start per Sicurezza, e quindi selezionare Sicurezza di Windows.
- Seleziona il Virus e protezione delle minacce piastrelle (o l’icona dello scudo nella barra del menu a sinistra).
- Sotto Impostazioni di virus e protezione delle minacce, Selezionare Gestisci le impostazioni.
- Sotto Esclusioni, Selezionare Aggiungi o rimuovi le esclusioni.
- Seleziona l’icona Plus (+) per scegliere il tipo e impostare le opzioni per ogni esclusione.
La tabella seguente riassume i tipi di esclusione e cosa succede:
| Tipo di esclusione | Definito da | Che succede |
|---|---|---|
| File | Posizione Esempio: C: \ Sample \ Sample.test | Il file specifico è saltato da Microsoft Defender Antivirus. |
| Cartella | Posizione Esempio: C: \ Test \ Sample | Tutti gli articoli nella cartella specificata sono saltati da Microsoft Defender Antivirus. |
| Tipo di file | Estensione del file Esempio: .test | Tutti i file con il .L’estensione di prova ovunque sul dispositivo viene saltata da Microsoft Defender Antivirus. |
| Processi | Percorso del file eseguibile Esempio: C: \ Test \ Process.exe | Il processo specifico e tutti i file aperti da quel processo sono saltati da Microsoft Defender Antivirus. |
Per saperne di più, vedere le seguenti risorse:
- Configurare e convalidare le esclusioni in base all’estensione del file e alla posizione della cartella
- Configurare esclusioni per i file aperti dai processi
Rivedi la cronologia del rilevamento delle minacce nel difensore di Windows per l’app cloud
- Apri l’app Windows Security cercando nel menu Start per Sicurezza, e quindi selezionare Sicurezza di Windows.
- Seleziona il Virus e protezione delle minacce piastrelle (o l’icona dello scudo nella barra del menu a sinistra).
- Selezionare Storia di protezione. Eventuali articoli recenti sono elencati.
Imposta opzioni di protezione e ripristino del ransomware
- Apri l’app Windows Security cercando nel menu Start per Sicurezza, e quindi selezionare Sicurezza di Windows.
- Seleziona il Virus e protezione delle minacce piastrelle (o l’icona dello scudo nella barra del menu a sinistra).
- Sotto Protezione ransomware, Selezionare Gestisci la protezione del ransomware.
- Cambiare Accesso alle cartelle controllato Impostazioni, vedere Proteggi cartelle importanti con accesso alle cartelle controllate.
- Per impostare le opzioni di recupero ransomware, selezionare Impostare Sotto Recupero dei dati ransomware e segui le istruzioni per il collegamento o la configurazione del tuo account OneDrive in modo da poter riprendersi facilmente da un attacco ransomware.