


Microsoft ha la sua sicurezza?
Riepilogo dell’articolo: attivare o disattivare la sicurezza di Windows
1. Microsoft Windows Security Debolezze: Microsoft Windows ha sempre dato la priorità all’innovazione rispetto alla sicurezza, il che ha portato a vulnerabilità di sicurezza nei loro sistemi operativi.
2. LAG tra innovazione e sicurezza: L’attenzione all’innovazione ha creato un ritardo nell’affrontare i problemi di sicurezza, lasciando i sistemi di Windows vulnerabili agli attacchi.
3. L’importanza della sicurezza in Windows: Mentre l’innovazione è importante, la sicurezza dovrebbe essere presa la stessa considerazione per proteggere da minacce e attività dannose.
4. L’impatto della trasformazione digitale: Il rapido passaggio all’infrastruttura cloud e alla trasformazione digitale ha introdotto nuovi rischi per la sicurezza che devono essere affrontati nei sistemi Windows.
5. Sicurezza come caratteristica: Microsoft tradizionalmente non ha enfatizzato la sicurezza nel loro marketing, che può creare un falso senso di sicurezza per gli utenti.
6. Rischi di sicurezza in caratteristiche innovative: Le caratteristiche innovative in Windows, come le condivisioni di Autorun e dei file degli ospiti, possono diventare strade per le minacce se non adeguatamente protette.
7. Debito tecnico e sicurezza: Il debito tecnico e la dipendenza da alcune funzionalità contribuiscono alle vulnerabilità della sicurezza nei sistemi Windows.
8. La vulnerabilità di Follina: La vulnerabilità di Follina è un recente esempio di un difetto di sicurezza in uno strumento Microsoft che può essere sfruttato per l’esecuzione del codice remoto.
9. Il collegamento tra funzionalità e rischi: Il successo delle caratteristiche di produttività in MS Office può portare allo sfruttamento delle vulnerabilità in altri strumenti.
10. La crescente rilevanza della sicurezza: In un mondo in cui le minacce alla sicurezza sono prevalenti, la sicurezza dell’accesso a Windows sta diventando più cruciale della pura innovazione.
1. Qual è la debolezza principale in Microsoft Windows?
La principale debolezza di Microsoft Windows è la priorità dell’innovazione rispetto alla sicurezza.
2. Perché c’è un ritardo tra innovazione e sicurezza nei sistemi Windows?
C’è un ritardo perché la sicurezza è spesso considerata un ripensamento, con innovazione che ha la precedenza.
3. In che modo la trasformazione digitale ha influito sulla sicurezza di Windows?
La trasformazione digitale ha introdotto nuovi rischi per la sicurezza che devono essere affrontati nei sistemi Windows.
4. In che modo la sicurezza del mercato di Microsoft rispetto ad altri fornitori?
Microsoft considera vagamente la sicurezza come una funzionalità e non la commercializza fortemente come Apple.
5. Quale ruolo svolgono funzionalità innovative nei rischi per la sicurezza di Windows?
Le caratteristiche innovative, se non adeguatamente protette, possono diventare strade per le minacce nei sistemi Windows.
6. Qual è l’impatto del debito tecnico sulla sicurezza di Windows?
Il debito tecnico e la dipendenza da alcune funzionalità contribuiscono alle vulnerabilità della sicurezza nei sistemi Windows.
7. Qual è la vulnerabilità di Follina?
La vulnerabilità di Follina è una vulnerabilità di esecuzione del codice remota zero-day in uno strumento Microsoft che può essere sfruttata tramite e-mail di phishing.
8. Come sono le funzionalità di produttività in MS Office collegate ai rischi di sicurezza?
Il successo delle caratteristiche di produttività in MS Office può portare allo sfruttamento delle vulnerabilità in altri strumenti.
9. Perché la sicurezza sta diventando sempre più rilevante nei sistemi Windows?
La sicurezza sta diventando più rilevante a causa della prevalenza delle minacce alla sicurezza e del loro impatto dannoso sulle organizzazioni.
10. Qual è il difetto principale di Microsoft Windows?
Il difetto principale di Microsoft Windows è la dipendenza dai privilegi amministrativi, che possono creare vulnerabilità di sicurezza.
Accendi o disattiva la sicurezza di Windows
Qui’è cosa puoi fare con ATP:
Il lato oscuro di Microsoft Windows – Privilegio amministrativo e debolezza della sicurezza
Non si può negare che Microsoft Windows abbia un chiaro vantaggio di mercato quando si tratta dei loro ecosistemi IT. Nessun altro fornitore ha prodotto una coppia di sistemi operativi server e desktop di successo che eccelle in compatibilità, autenticazione, produttività e architettura, e ci sono chiari vantaggi nell’avere un desktop integrato e un’architettura server basata sulla stessa piattaforma sottostante.
Microsoft Solutions, tuttavia, hanno un difetto che li ha afflitti da Windows per i gruppi di lavoro 3.11 A metà degli anni ’90: la sicurezza in Windows è sempre stata un ripensamento che è stato lentamente riprogettato nella soluzione. Di volta in volta, la sicurezza ha portato un sedile all’innovazione e, più recentemente, alla rapida trasformazione digitale e si spostava verso le moderne infrastrutture cloud.
Questo blog esplorerà:
- Fattori che contribuiscono al ritardo tra innovazione e sicurezza nell’ecosistema di Microsoft Windows (i.e. debito tecnico)
- I maggiori problemi con i rischi creati da quel ritardo di sicurezza
- Modi comprovati per mitigare e persino eliminare le minacce inerenti all’ecosistema Microsoft.
Perché la sicurezza è il singolo ostacolo più grande e persistente per Microsoft Windows
La sicurezza è stata tradizionalmente una considerazione secondaria quando l’innovazione è il driver principale per una tecnologia. Questo non è cambiato dalla metà degli anni ’90. L’innovazione del sistema operativo e le sue caratteristiche è ancora salutata come la cosa più importante perché la percezione insiste sul fatto che la tecnologia deve esistere al bordo sanguinante del suo settore se rimarrà rilevante.
Con quanto sopra detto, alcuni venditori, come Apple, sembrano sviluppare e commercializzare la sicurezza e l’innovazione alla pari. Microsoft, tuttavia, considera liberamente la sicurezza una funzione. Mentre questa è un’opinione discutibile, la storia dei prodotti di ciascun fornitore suggerisce questa conclusione e il loro marketing rafforza questo sentimento. Ricorda quando Apple Marketing ha dichiarato che MacOS non poteva ottenere un virus informatico? Sappiamo tutti meglio ora. Microsoft Windows non ha mai abbracciato il marketing di sicurezza in alcun tipo di modo simile, indipendentemente dal fatto che fosse vero o falso.
Considera la transizione alla trasformazione cloud o digitale, entrambi accelerati dai requisiti di lavoro-tutti ovunque normalizzati durante la pandemica. Ma considera anche funzionalità come AutoRun per CD/DVD e media rimovibili USB, condivisioni di file ospiti e persino accesso al sistema operativo root tramite C#. All’epoca, queste in cui grandi idee, innovazioni che prestavano un vantaggio competitivo necessario. Ma la natura a fuoco rapido dell’innovazione si presta anche al rischio. Se la sicurezza di questa innovazione è un ripensamento, gli attori delle minacce possono imparare rapidamente a sfruttare e utilizzare queste innovazioni come condotte per attività dannose.
Un’analisi di ciò che potrebbe andare storto e come garantire queste caratteristiche innovative appare solo dopo che una vulnerabilità è stata scoperta e un exploit è determinato a presentare un rischio per l’azienda. Dopotutto, con tutte le funzionalità cloud di OneDrive, Dropbox, Google Drive, ecc., Perché utilizziamo anche le condivisioni di file basate su server in un ambiente? Inoltre, con tutte le soluzioni avanzate di accesso remoto sul mercato, perché utilizziamo ancora RDP? È perché abbiamo debiti tecnici e altre soluzioni come le utility di backup che dipendono da esse. Questi sono stati tutti sviluppati e rilasciati con innovazione in mente e sicurezza aggiunte come ripensamento.
Le funzionalità create Microsoft aiutano a costruire e modernizzare la nostra infrastruttura di tecnologia dell’informazione, ma introducono anche rischi e, in alcuni casi, questo rischio è ora completamente inaccettabile e deve essere mitigato.
Caso in questione: la vulnerabilità della follina
La vulnerabilità di Follina è un esempio di ciò che può andare storto quando le considerazioni sulla sicurezza dell’accesso a Windows entrano in vigore dopo un prodotto’Rilascio S. La vulnerabilità di Follina è una vulnerabilità di Execution (RCE) di Codice Remote (RCE) (CVE-2022-30190p) che è stato scoperto nello strumento diagnostico di supporto Microsoft (MSDT). Consente a un utente malintenzionato di eseguire codice arbitrario utilizzando un documento Microsoft Office dannoso. Follina viene spesso sfruttata tramite e -mail di phishing.
Secondo Microsoft, “Un utente malintenzionato che sfrutta con successo questa vulnerabilità può eseguire codice arbitrario con i privilegi della domanda di chiamata. L’attaccante può quindi installare programmi, visualizzare, modificare o eliminare i dati o creare nuovi account nel contesto consentito dall’utente’diritti s.”
Il successo dell’automazione, della produttività e delle caratteristiche in MS Office ha quindi portato allo sfruttamento di una vulnerabilità (follina) in uno strumento del sistema operativo utilizzato per diagnosticare i problemi. Il raggruppamento dei due è uno dei motivi per cui questo è l’attacco e un caso di studio per potenziali vettori di attacco futuri.
Che cosa’S Cambiati: perché questi rischi di sicurezza sono inaccettabili oggi?
Finora, la sicurezza è stata spesso vista come un ostacolo all’innovazione perché l’implementazione di adeguati controlli di sicurezza potrebbe rallentare l’innovazione al punto da poter perdere il suo vantaggio competitivo o essere ritenuto avere meno rilevanza. Ora, in un mondo in cui le minacce alla sicurezza sono così dilaganti, maliziose e evidentemente dannose per le organizzazioni, la sicurezza dell’accesso a Windows – e la sicurezza innovativa – può essere più rilevante della semplice innovazione da sola.
Il più grande difetto di Microsoft Windows: privilegi amministrativi
La vulnerabilità di Follina è una conseguenza di un difetto che infesta tutti i dispositivi di elaborazione ed è particolarmente dolorosa per Microsoft Windows: privilegi amministrativi. La rimozione dei privilegi amministrativi e l’applicazione del vero minimo privilegio (i privilegi Just-Erough più l’accesso just-in-time) impediranno alla maggior parte del malware e degli aggressori di eseguire il movimento laterale.
Poiché la stragrande maggioranza malware e gli attacchi richiedono l’esecuzione del privilegio, il che può anche significare utilizzare il movimento laterale e l’escalation dei privilegi per ottenere il livello di accesso necessario, il principio del minimo privilegio (POLP) offre una quantità significativa di potenza di protezione informatica. Avere Polp in atto significa un aggressore’Il codice S eseguirà solo nel contesto dell’utente mirato, ponendo molto meno rischio per un utente standard senza privilegi amministrativi di quanto non farebbe per un utente di amministrazione locale. Ciò rappresenta il più grande aggiustamento strategico che un’organizzazione può effettuare nella gestione degli account Windows per gli utenti finali per mitigare questo problema persistente.
I privilegi amministrativi non sono sempre e intrinsecamente una cosa negativa: esiste il problema in cui le organizzazioni falliscono o non sono in grado, per far rispettare il controllo granulare sui loro privilegi di amministrazione. Tornando alle prime versioni di Windows con networking integrato, i diritti amministrativi ti hanno permesso di fare e accedere a qualsiasi cosa all’interno della tua rete. All’epoca, il sistema operativo stesso non aveva la sicurezza integrata per controllare l’accesso granulare e fornire l’accesso basato sul ruolo e la segregazione dei doveri. In quei tempi, la maggior parte dei professionisti IT ha appena dato a tutti i diritti amministrativi sul proprio sistema locale perché era il modo più semplice per garantire che tutti avessero i vari livelli di accesso di cui avevano bisogno per fare il proprio lavoro. I rischi di provisioning di diritti di amministrazione non sono stati ben compresi e la caratteristica di base di essere un amministratore locale è stata adottata quasi ovunque.
La mancanza di controllo granulare sui privilegi amministrativi rimane un problema per molte organizzazioni oggi. Ciò è particolarmente vero per gli ambienti che hanno cercato di mitigare il rischio distribuendo due credenziali: una come utente standard per il lavoro quotidiano e uno come amministratore per attività che necessitano di privilegi elevati. Quando questi due operano insieme sulla stessa workstation, il rischio per l’ambiente è elevato a causa di attacchi che scrattano la memoria, come gli strumenti pass-the-hash e che si stefino, come Mimikatz, che possono far rampare i segreti dai processi attivi. Attualmente, l’innovazione del sistema operativo è ancora alla base del rischio di sicurezza e persino tecniche come EMET sono state imbullonate.
Una volta che un’applicazione, il malware o l’utente ottengono diritti amministrativi, possono effettivamente fare qualsiasi cosa al sistema. Immagina cosa succede quando viene violato un account Superuser. Un attore di minaccia potrebbe avere un accesso illimitato a tutta la tua rete per tutto il tempo necessario per la tua organizzazione per rilevare la violazione. La minaccia si espande ulteriormente nell’ambito se tale credenziale è valida su più sistemi. Anche gli strumenti progettati per proteggere dai diritti amministrativi possono essere contrastati da un po ‘di creatività e hacking usando il movimento laterale e lo sfruttamento delle vulnerabilità (i.e. aumento dei privilegi).
Qual è il modo migliore per gestire le minacce ai privilegi amministrativi?
Rimuovere i diritti amministrativi da ogni utente ovunque e quando possibile! I diritti amministrativi non si sono ancora evoluti abbastanza da essere sicuri e il modo migliore per gestire effettivamente questa minaccia è considerare le alternative. L’approccio più efficace è quello di rimuovere letteralmente i diritti amministrativi ovunque possibili e gestire eventuali compiti che richiedono privilegi elevati come eccezione e non la norma. Questo è vero da quando Windows XP, che si spera non è più presente nel tuo ambiente. Tuttavia, il problema di accesso privilegiato esiste ancora anche nelle ultime soluzioni Microsoft.
Quanto è efficace la rimozione dei diritti di amministrazione come strategia di mitigazione?
Secondo il rapporto di EvergeTrust Microsoft Vulnerabilities, i risultati del 2015-2020 hanno indicato che ben il 75% delle vulnerabilità critiche avrebbe potuto essere mitigato rimuovendo i diritti di amministrazione. Basato su tali tendenze e una comprensione del panorama di Windows Microsoft, l’edizione 2022 del rapporto stima la rimozione dei diritti di amministrazione e l’applicazione del minor privilegio di essere fondamentale per la gestione in corso delle vulnerabilità di Windows e la riduzione complessiva della superficie di attacco.
Come esperto di sicurezza informatica Sami Laiho, senior tecnico, MVP, ha condiviso nell’edizione del 2022 del rapporto, ha osservato che i suoi clienti sperimentano il 75% in meno di biglietti per il servizio di servizio e il 65% in meno di reinstallazioni dei computer dopo aver rimosso i diritti di amministrazione.
I computer funzionano meglio quando non’hanno i privilegi di romperli.
Sami Laiho, Senior Technical Fellow, MVP (Microsoft Vulnerabilities Report 2022)
Come suggeriscono i dati, se i team di informazione e sicurezza rimuovono effettivamente i privilegi di amministrazione, il rischio per i loro ambienti diminuirà drasticamente. Avranno anche maggiori probabilità di soddisfare iniziative di conformità, requisiti di assicurazione informatica e rimangono coerenti con zero principi di fiducia. Il patching non è sempre possibile o desiderabile. Questo è il motivo per cui la rimozione dei diritti di amministrazione è considerata una fase così cruciale nella strategia di riduzione del rischio di Windows.
Oggi Microsoft Windows – è continuato il modello di minaccia?
In passato, Microsoft Windows ha permesso ai loro problemi di sicurezza di Windows di essere in ritardo rispetto a quelli dei loro sistemi operativi. Tuttavia, Windows Security è maturato in modo significativo negli ultimi anni per affrontare meglio alcuni di questi problemi. Secondo i dati compilati dal rapporto di Microsoft Vulnerabilities 2022 Beyondtrust:
- Il numero di vulnerabilità tra i sistemi operativi di Windows è sceso a 507 (da 907 nel 2020).
- Le vulnerabilità di Windows sono diminuite del 40% yoy
- Le vulnerabilità di Windows Server sono diminuite del 41% yoy
- Le vulnerabilità critiche di Windows sono diminuite del 50% yoy
Le vulnerabilità di Windows critiche hanno dimezzato negli ultimi cinque anni riflettono Windows Microsoft’S continui investimenti nella costruzione di un sistema operativo più sicuro. Il quadro generale di vulnerabilità, tuttavia, rimane miscelato come ragioni delle riduzioni della vulnerabilità rimane leggermente sfuggente. La diminuzione potrebbe essere il risultato di:
- Migliori pratiche di sicurezza e codifica
- La fine della vita per prodotti come Windows 7
- Il cambio di servizi al cloud
- O, molto probabilmente, una combinazione di tutti e tre.
Mentre la maggior parte delle vulnerabilità di Microsoft Windows per il 2021 hanno indicato gli alti rischi della tecnologia locale, il fatto che la maggior parte delle organizzazioni si sta spostando sul cloud rappresenta una notevole potenziale alterazione del modello di minaccia. Un passaggio al cloud potrebbe potenzialmente migliorare un’organizzazione’S Sicurezza fornendo un modo più efficiente per mitigare i rischi e rimuovere l’onere della bonifica del team di sicurezza IT. Ciò non significa che le vulnerabilità del cloud non esistono, ma piuttosto vengono riparate dal fornitore SaaS.
Importante notare è che, a partire dalla stesura di questo articolo, i venditori SaaS non sono obbligati a pubblicare CVE come le loro controparti on-premise. Ciò alla fine rende difficile per chiunque raccogliere statistiche sull’impatto delle vulnerabilità nel cloud, a meno che non vengano effettivamente sfruttate. Ciò rafforza l’importanza di rimuovere i diritti amministrativi per aiutare a mitigare l’exploit, indipendentemente dal bene on-premise o nel cloud.
Microsoft ha fornito una soluzione per le minacce che il sistema operativo deve affrontare ogni giorno, quando viene controllato dalla persona media. Una delle minacce più profonde, i diritti amministrativi per gli utenti finali, può essere risolta semplicemente rendendo tutti un utente standard.
Nel Rapporto sulle vulnerabilità Microsoft del 2022, Russell Smith, direttore editoriale, Petri IT Knowledgebase, lo esorta “È fondamentale che le organizzazioni continuino a gestire attentamente l’uso dei privilegi amministrativi per proteggere dalle vulnerabilità in Microsoft’software S.” Smith lo aggiunge, “Nonostante l’importanza di eseguire con i privilegi degli utenti standard per la protezione di sistemi e dati, non è ancora possibile gestire nativamente oggi in Windows. Le organizzazioni devono gestire l’accesso privilegiato sugli endpoint in modo flessibile e sicuro che riduce i rischi per l’azienda consentendo ai dipendenti di svolgere il proprio lavoro”.
Se un utente finale ha davvero bisogno di diritti amministrativi locali per alcune attività oscure, ci sono strumenti nativi di Microsoft e fornitori di terze parti per soddisfare i casi d’uso senza il rischio di fornire credenziali amministrative secondarie. Mentre questo può sembrare un “bullone” Approccio al problema originale, è una soluzione praticabile con meriti come la documentazione dell’accesso privilegiato per le iniziative di conformità normativa.
Gestione dei privilegi per Windows
Quando si tratta di soluzioni di terze parti in grado di aggiungere la sicurezza dell’accesso di Windows senza interrompere la funzionalità nativa che ha reso Microsoft Windows così efficace, Russell Smith mette oltre la gestione dei privilegi per Windows in alto.
Accendi o disattiva la sicurezza di Windows
Quando si ottiene un nuovo dispositivo e si avvia Windows 10 per la prima volta, la protezione antivirus che viene installata con il dispositivo è la tua app di sicurezza predefinita. Tuttavia, Windows Security è preinstallata e pronta per l’uso in qualsiasi momento.
Se si desidera utilizzare Windows Security, disinstallare tutti gli altri programmi antivirus e Windows Security si accenderà automaticamente. Potrebbe essere chiesto di riavviare il dispositivo.
Nota: Nelle versioni precedenti di Windows 10, Windows Security è chiamato Windows Defender Security Center.


Serve ancora aiuto?
Vuoi più opzioni?
Esplora i vantaggi di abbonamento, sfoglia i corsi di formazione, impara a garantire il tuo dispositivo e altro ancora.


Le comunità ti aiutano a porre e rispondere alle domande, a dare feedback e ad ascoltare gli esperti con una ricca conoscenza.
Microsoft Security e la tua attività: Microsoft Defender
Man mano che le aziende si espandono e adottano sistemi tecnici più avanzati, le loro superfici di attacco crescono e le soluzioni di sicurezza informatica diventano ancora più essenziali. Che si tratti di perdita di dati o di un sistema intenzionale, le aziende che cadono vittime di attacchi informatici mettono i propri dipendenti’ e stakeholder’ Sicurezza a rischio.
A causa del solo numero di piani di supporto alla sicurezza informatica sul mercato, potrebbe essere difficile accertare quale si adatta meglio alla tua azienda’bisogni. Sia che la tua azienda sia con sede a Brisbane o una piccola impresa che merita di più, i programmi di sicurezza che implementate nell’infrastruttura IT devono proteggere te e i tuoi dati sensibili in ogni momento.
L’ultima risposta di Microsoft a questa – Microsoft 365 Defender (Microsoft Defender) – può contenere le misure di sicurezza che la tua azienda ha bisogno per rafforzare i tuoi sistemi IT e proteggere il futuro della tua azienda.
Cos’è Microsoft Defender?
Microsoft 365 Defender è una suite di soluzioni di sicurezza progettate per proteggere la tua azienda’S endpoint e infrastrutture IT complessive. Offre varie funzionalità e strumenti protettive per scansionare, rilevare e diagnosticare potenziali minacce che interagiscono con i sistemi on-premise o cloud della tua azienda.
Più specificamente, Microsoft 365 Defender copre cinque soluzioni per la sicurezza della tua azienda’rete digitale. Questi sono:
- Microsoft Defender per Cloud Apps – Un broker di sicurezza dell’accesso al cloud precedentemente noto come Microsoft Cloud App Security. Applica protocolli di sicurezza/accesso alla tua attività’S Cloud Applications.
- Microsoft Defender per Office 365 – Un ulteriore livello di sicurezza per SharePoint, OneDrive, Exchange Online e Teams.
- Microsoft Defender Vulnerability Management – Un insieme di strumenti che possono individuare, studiare e risolvere potenziali debolezze nei sistemi.
- Microsoft Defender for Identity – Utilizza il software di analisi per studiare come gli utenti autorizzati utilizzano i sistemi. Contrassegna un’attività sospetta e la studia.
- Microsoft Defender for Endpoint – Monitora un’organizzazione’S Endpoint per aiutare a prevenire le minacce informatiche di entrare nei sistemi.
Per mantenere questo semplice, ogni soluzione di sicurezza arruola software altamente avanzato che studia il comportamento dei tuoi sistemi e dei suoi utenti. Puoi pensare a ogni programma come un servizio di supporto in grado di identificare attività sospette mentre ti mantiene aggiornato.
Mentre la scala del difensore’Le abilità possono sentirsi schiaccianti, la tua azienda può sentirsi certi che Microsoft’S soluzioni di sicurezza complete mettono al primo posto i tuoi interessi e il lavoro è il più senza stress possibile per te.
Perché le aziende dovrebbero utilizzare Microsoft Defender’programmi s?
Per i criminali informatici, tutte le aziende sono mini d’oro. Organizzazioni che non usano Microsoft’Gli strumenti di sicurezza possono rendere se stessi e i loro dati vulnerabili a un’orda di minacce.
Alcuni rischi comuni di sicurezza informatica includono:
- Attacchi di phishing – Quando un hacker assume l’identità dell’utente di una rete nel tentativo di rubare un altro’credenziali s.
- Malware-Un termine per tutti gli usi usati per fare riferimento a virus e software dannoso intento a violare una rete’S Frame di sicurezza.
- Ransomware – Malware in grado di crittografare i file di un’azienda e tenerli per il riscatto.
- Distribuited Denial of-Service (DDOS)-Quando i dispositivi precedentemente infetti (robot) scatenano uno sciame di richieste di connessione sulla rete o sul sito Web di una vittima, con conseguente crash o una velocità ridotta del sistema.
Secondo la Edith Cowan University, le imprese australiane hanno perso un collettivo di $ 33 miliardi nell’esercizio 2020-21 . Per le aziende più piccole che non hanno gestito il supporto IT, l’infrastruttura o i fondi per proteggersi, il crimine informatico ha il potenziale per annullare il loro duro lavoro.
La sicurezza informatica è più di un semplice problema. Oltre a educare il personale alle pratiche sicure e all’esercizio di cautela sulle applicazioni Web, le aziende possono prepararsi al meglio utilizzando soluzioni impostate come quelle trovate in Microsoft Defender per garantire che i loro sistemi IT siano protetti da hacker, violazioni dei dati e il peggio che il cyberworld può lanciare contro di loro.
Vantaggi dell’utilizzo di Microsoft Defender Solutions
Proprio come il supporto IT remoto o la tua attività’S regolari, Microsoft 365 Defender ha le spalle e mette la sicurezza in cima alla sua lista di priorità. Quindi, piuttosto che trascorrere il tempo e le risorse a esaminare i tuoi sistemi, puoi concentrarti su altri aspetti della tua attività, come migliorare i tuoi dipendenti o pianificare la prossima mossa che cambia il gioco della tua azienda.
I seguenti sono i vantaggi chiave dell’utilizzo di Microsoft Defender’software S nella tua attività:
Si integra perfettamente con i prodotti Microsoft
Per le aziende il cui framework digitale è composto quasi, in modo quasi di Microsoft Products, Defender’I programmi S potrebbero non avere difficoltà a comunicare con altre piattaforme e servizi di sicurezza in tutta la tua attività. Inoltre, la possibilità di incontrare un problema di integrazione può essere significativamente ridotta.
Monitoraggio di sistema e endpoint 24/7
Creato da un’azienda affidabile come Microsoft, Microsoft 365 Defender’S Solutions sono una fusione degli ultimi strumenti antivirus, tecnologia cloud e software di sicurezza proattivi.
A causa del fatto che le sue soluzioni e prodotti affrontano un sistema’S Cyber Security in una gamma di aree, Microsoft Defender’Le applicazioni (se messe insieme) sono effettivamente un quadro di sicurezza onnicomprensivi in grado di identificare, indagare e mitigare le minacce informatiche lanciate contro la tua attività 24/7.
Basato nel cloud
Qualsiasi software creato per il cloud (e i suoi dati) è facilmente accessibile da dispositivi con connessioni Internet affidabili, indipendentemente da dove si trovino. Difensore’I programmi S sono alimentati dall’infrastruttura cloud e Internet. Utilizzando l’apprendimento automatico e l’intelligenza artificiale (AI) per identificare e rilevare le minacce, è costantemente aggiornato sugli ultimi protocolli e vulnerabilità di sicurezza, fornendo una protezione in tempo reale dalle minacce emergenti.
Cyber Security ottimizzata per la tua attività
Ogni giorno, i criminali informatici tentano di stare al passo con la curva creando malware più distruttivo per le aziende ignari. Il software antivirus può spesso servire da buona protezione contro queste minacce e non fa altro che supportare te e la tua vivace attività.
Gli esperti di Microsoft e Cyber Security di Essential Tech hanno usato le loro conoscenze per offrire supporto a Brisbane’s molte aziende alimentate da Microsoft. Parla con il team oggi per vedere come la tua attività può proteggersi con Microsoft 365 Defender.
Ho qualche domanda?
Ascoltiamo e impariamo a comprendere le tue sfide aziendali, in modo da poter offrire soluzioni efficaci che soddisfano le tue esigenze aziendali specifiche. Parla con un esperto ora!
3 modi in cui le funzionalità di sicurezza aziendale Microsoft 365 aiutano a mantenere i dati al sicuro
Considera questo. Nei 30 o 40 secondi ci vogliono scrivere un semplice messaggio di testo, le persone con cattive intenzioni stanno ottenendo accesso a qualcuno’S Business Data. Un recente studio dell’Università del Maryland ha dimostrato che i criminali informatici si infiltrano nei dati aziendali circa una volta ogni 39 secondi. In effetti, alcuni computer in questo studio sono stati attaccati in media 2.244 volte al giorno!
Sapevi che il 43% degli attacchi informatici è stato preso di mira nelle piccole imprese? Se gestisci una piccola azienda, quella’è difficile da deglutire. Fortunatamente, ci sono modi in cui puoi proteggerti.
Microsoft 365 Business ha recentemente annunciato una nuova serie di funzionalità di sicurezza, che includono diversi strumenti per mantenere un business al sicuro da Eye Eyes. Noi’VE Metti insieme una semplice guida che ti aiuterà a capire queste funzionalità e come puoi usarle per salvaguardare i tuoi dati.
Scopri come Microsoft 365 è un’ottima aggiunta al tuo portafoglio con il nostro eBook
Cos’è Microsoft 365 Business?
Prima di entrare nei dettagli, abbiamo pensato che noi’d darti un po ‘di background sul business di Microsoft 365. Cos’è e perché ne hai bisogno?
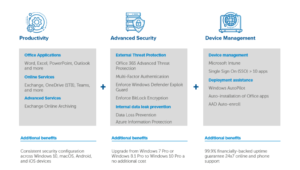
Microsoft 365 Business combina Office 365 con la mobilità e la sicurezza aziendale. Questa solida soluzione è progettata per fornire alle aziende tutte le funzionalità di cui hanno bisogno per gestire un’attività più sicura ed efficiente: produttività, sicurezza avanzata e gestione dei dispositivi.
I tuoi dati sono vulnerabili
Guardati intorno. I lavoratori trascorrono più tempo fuori dall’ufficio e condividono molti documenti sensibili con i loro colleghi sui loro dispositivi mobili. Questo rende molti obiettivi ideali di piccole aziende per gli attacchi informatici. Sapevi che il 28% dei dipendenti utilizza almeno un dispositivo non approvato per integrare gli strumenti forniti dalla loro azienda? Questi tipi di pratiche lasciano la porta spalancata a gravi violazioni dei dati.
Nei paragrafi seguenti, noi’LL mostra come le aziende di Microsoft 365 possono salvaguardare i loro dati concentrandosi su 3 principali vantaggi di sicurezza:
- Microsoft 365 Business Security Center
- Caratteristiche di conformità
- Office 365 Protezione avanzata delle minacce
1. Microsoft 365 Business Security Center
Gestire la sicurezza può essere una grande sfida. Esistono così tante soluzioni sul mercato e ognuna ha il proprio set di controlli che devono essere configurati per l’uso in diverse situazioni. Microsoft 365 Business ha creato un centro di sicurezza che consente di monitorare la sicurezza, configurare dispositivi, utenti e app. Voi’Ll riceve anche avvisi per attività sospette. Queste funzionalità possono essere attivate poiché ne hai bisogno.
- Imposta le impostazioni di gestione delle applicazioni per dispositivi Android o iOS: Ciò include l’eliminazione dei file da un dispositivo inattivo dopo un periodo impostato, crittografando i file di lavoro e richiede agli utenti di impostare un PIN.
- Imposta le impostazioni di protezione dell’applicazione per dispositivi Windows 10: Utilizzare questa impostazione per abilitare la crittografia BitLocker per aiutare a proteggere i dati nel caso in cui un dispositivo venga perso o rubato. È inoltre possibile abilitare Windows Defender Exploit Guard di fornire una protezione avanzata contro il ransomware.
- Rimuovi i dati dell’azienda dai dispositivi: È possibile pulire a distanza i dati dell’azienda se un dispositivo viene perso o rubato o se un dipendente lascia la tua azienda. Nota una volta che pulisci un dispositivo, non è possibile ripristinarlo in un secondo momento.
- Ripristina i dispositivi Windows 10 sulle impostazioni di fabbrica: Un ripristino di fabbrica rimuoverà tutte le app e i dati installati su un dispositivo e lo ripristinerà alle impostazioni originali che aveva quando lo hai acquistato per la prima volta.
- Intune nel portale di Azure: Questo servizio basato su cloud si concentra sulla gestione di applicazioni mobili e dispositivi. Si integra con Microsoft 365 e Azure Active Directory per controllare chi ha accesso ai tuoi dati e cosa possono esattamente vedere. Ti consente anche di rimanere produttivo e mantenere la tua azienda’S Dati protetti. Qui’s quello che fa:
- Protegge le informazioni sulla tua azienda controllando il modo in cui gli utenti accedono e condividono le informazioni
- Imposta le regole e configurare le impostazioni su dispositivi personali e di proprietà dell’organizzazione per accedere a dati e reti
- Distribuisci e autenticano le app sui dispositivi, sia locali che mobili
- Assicura che dispositivi e app siano conformi ai requisiti di sicurezza
2. Conformità
La conformità sarà un grosso problema nel 2020 e oltre. Ecco alcune delle funzionalità nel business di Microsoft 365 che ti aiuteranno a mantenere la conformità e gli standard normativi.
- Prevenzione delle perdite dei dati (DLP): È possibile impostare DLP per rilevare automaticamente informazioni sensibili, come i numeri delle carte di credito e i numeri di previdenza sociale per evitare la condivisione al di fuori della tua azienda. Office 365 ha anche strumenti DLP per aiutarti a proteggere i contenuti per rispettare gli standard HIPAA e General Data Protection Regulation (GDPR).
- Exchange Online Archiving: Utilizzare questa funzione per archiviare i messaggi con backup dei dati continui. Memorizzare un utente’S e -mail, compresi gli articoli eliminati, nel caso’è necessario più tardi per la scoperta o il restauro. Anche se gli utenti cercano di eliminare le loro e -mail, puoi comunque accedervi per eDiscovery.
- Etichette di sensibilità: Questa funzione include tutti gli elementi del piano di protezione delle informazioni di Azure 1. È possibile applicare etichette specifiche per controllare l’accesso a informazioni sensibili in e -mail e documenti. Ecco alcuni esempi:
- Non inoltrare
- Non copiare
- Riservato
- Altamente confidenziale
- Crittografare
3. Office 365 Protezione avanzata delle minacce
Office 365 ha più di 1.000 controlli di sicurezza e privacy per soddisfare gli standard internazionali, regionali e del settore. Advanced Threat Protection (ATP) proteggerà la tua azienda da attacchi sofisticati sconosciuti che sono nascosti negli allegati e link e -mail. Fornisce inoltre una solida difesa contro le minacce a zero giorni,* ransomware e altri malware.
Qui’è cosa puoi fare con ATP:
- Scansionare gli allegati e -mail
- Scansiona gli indirizzi Web nei messaggi di posta elettronica e nei documenti dell’ufficio
- Identificare e bloccare i file dannosi nelle biblioteche online
- Controlla i messaggi e -mail per lo spoofing non autorizzato
- Rileva quando qualcuno cerca di impersonare gli utenti e un’organizzazione’s domini personalizzati
- Crea politiche di password che richiedono agli utenti di reimpostare le proprie password dopo un periodo specifico
*Le minacce a zero giorni sono vulnerabilità del software che si svolgono prima che uno sviluppatore possa rilasciare una patch ufficiale o aggiornare la correzione del problema.
Preoccupato che ti sei perso un posto nei tuoi clienti’ sicurezza? Prendi la nostra valutazione della sicurezza e crea la tua offerta sulla giusta base
Funzionalità di sicurezza Microsoft
La tabella seguente ti darà un’idea migliore delle funzionalità di sicurezza disponibili in Office 365 e Microsoft 365 Business.
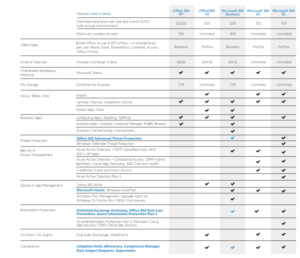
Conclusione
Noi’VE ha solo graffiato la superficie su tutte le funzionalità di sicurezza disponibili con Microsoft 365 Business. Come accennato in precedenza, la sicurezza e la conformità dei dati diventeranno più importanti solo col passare del tempo. Essere preparato. Un recente studio ha dimostrato che il 54% dei proprietari di piccole imprese intervistati non’t Avere un piano in atto per affrontare un attacco informatico. Vogliono maggiori informazioni? Parla oggi con uno dei nostri esperti di sicurezza!
Scritto dai collaboratori del team di Sherweb @ Sherweb
Come fornitore di soluzioni cloud a valore aggiunto, Sherweb è dedicato a fornire di più per i suoi partner, clienti diretti e rete estesa. Il blog di Sherweb è solo un esempio di come lo facciamo accadere e i membri del nostro team collaborano spesso ai contenuti per garantire che sia il più vantaggioso possibile per i nostri lettori. Se ti piace quello che vedi qui, ti incoraggiamo fortemente a iscriverti!
Microsoft Security predefiniti: un passo nella giusta direzione, ma i clienti dovrebbero fare di più
Comprendiamo che muovere la sicurezza per Office 365 può essere difficile e complesso. Mentre continuiamo a vedere attacchi comuni legati all’identità contro l’autenticazione come spray per password, replay, phishing e malware in aumento oggi’s World incerto è imperativo che capiamo Microsoft’S “Impostazioni predefinite di sicurezza”.
In questo blog discuteremo le impostazioni predefinite della sicurezza in Azure Active Directory (Azure AD) e come rendere più facile proteggere il tuo ambiente complessivo. Microsoft sta mettendo a disposizione le impostazioni predefinite di sicurezza per tutti, quindi questo è un argomento molto importante . Discuteremo anche alcune delle caratteristiche legacy che vengono deprecate e perché questo dovrebbe avere importanza per te. Infine, copriremo l’attuale adozione del controllo della sicurezza da parte del settore, perché alcune nuove impostazioni non sono la fine del tuo viaggio di sicurezza Microsoft ma sono un buon punto di partenza per iniziare a fare un lungo e successo percorso di sicurezza. Quindi, lascia’S Inizio.
Se hai creato un nuovo inquilino di Office 365 di recente o se si amministra un ambiente Office 365, potresti aver notato alcune modifiche .
Innanzitutto – come puoi vedere nei seguenti screenshot, vengono creati nuovi inquilini ‘Impostazioni predefinite di sicurezza’ abilitato:
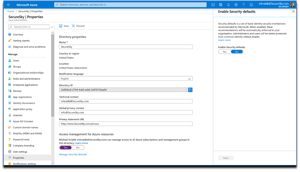
In secondo luogo, gli utenti di Azure Active Directory vedranno che alcune politiche di accesso condizionale di base sono state deprecate e non possono più essere utilizzate, come presentato nella seguente schermata:
Allora – cosa sono ‘Impostazioni predefinite di sicurezza’, E perché alcune caratteristiche legacy sono deprecate ora?
Stato attuale di Azure Active Directory Security
Il 9 gennaio, Microsoft ha annunciato le impostazioni predefinite per i clienti di Azure Active Directory.
Dal 2012, Microsoft Identity Protection Team ha implementato gli standard di sicurezza per gli account dei consumatori (e -mail personali, account Xbox, Skype, ecc.). Ciò includeva i requisiti per l’autenticazione a più fattori, che applicano le sfide di accesso quando venivano identificate attività anormali e la forzatura della password si ripristina quando le informazioni sui clienti venivano identificate nei dati di violazione.
Microsoft ha osservato significativi benefici per la sicurezza di questi cambiamenti: la capacità di sfidare gli utenti quando il rischio è stato identificato ha portato a una riduzione 6x di tasso di compromesso. Anche con l’aumento degli utenti, ci sono meno account Microsoft compromessi che mai.
Nel 2014, Microsoft ha iniziato a rendere queste tecnologie disponibili per i clienti organizzativi di Azure Active Directory (A AD). Questi controlli funzionano davvero: la telemetria Microsoft indica che più di 99.Il 9% del compromesso dell’account organizzativo potrebbe essere interrotto semplicemente utilizzando MFA e disabilitando l’autenticazione legacy. Anche l’anno scorso Google Research ha dichiarato che le procedure di recupero dell’account (utilizzando MFA quando vengono identificate attività sospette) potrebbero bloccare fino al 100% dei robot automatizzati, il 99% degli attacchi di phishing in massa e il 66% degli attacchi mirati che si sono verificati durante le indagini . (https: // sicurezza.Googleblog.com/2019/05/new-rearch-how-e-effection-is-basic.HTML) .
Sfortunatamente, quando gli strumenti sono in atto per i clienti per fermare gli attacchi, l’adozione effettiva di queste capacità è significativamente bassa. Nonostante gli sforzi significativi, Microsoft’La misurazione più ottimistica dell’utilizzo di MFA mostra che solo circa il 9% degli utenti organizzativi vede mai una richiesta di MFA.
In Securesky, osserviamo purtroppo le stesse condizioni di Microsoft. Esempio I punteggi sicuri medi per diversi verticali del cliente sono presentati di seguito: Flatline, nessun miglioramento per la vita dell’ambiente .
CSP/MSP Secure Puntecy Media
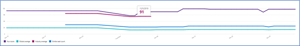
Produzione di punteggio sicuro media
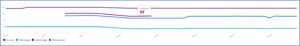
Media del punteggio sicuro per l’assistenza sanitaria
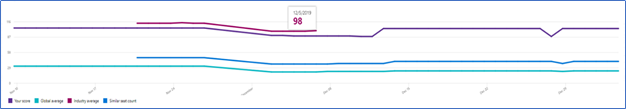
Impostazioni predefinite di sicurezza
Microsoft aveva bisogno di prendere una virata diversa – per proteggere gli account organizzativi proprio come fanno con gli account dei consumatori. Le impostazioni predefinite di sicurezza forniscono impostazioni predefinite sicure che Microsoft gestisce per conto delle organizzazioni per proteggere i clienti fino a quando non sono pronti a gestire la propria sicurezza di identità.
Quali sono le impostazioni predefinite di sicurezza? Per iniziare, Microsoft sta facendo quanto segue:
- Richiedere a tutti gli utenti e gli amministratori di registrarsi per MFA.
- Sfidando gli utenti con MFA, principalmente quando si presentano su un nuovo dispositivo o app, ma più spesso per ruoli e attività critiche.
- Disabilitare l’autenticazione dai client di autenticazione legacy, che può’t do mfa.
Questi controlli sono destinati alle organizzazioni che non stanno configurando la propria sicurezza . Se hai configurate le impostazioni di sicurezza nel tuo ambiente, Microsoft ISN’Vado a saltare e modificare le tue impostazioni – i clienti che stanno già utilizzando l’accesso condizionale non vedranno le impostazioni predefinite di sicurezza implementate nel loro inquilino .
Un grande passo avanti
SecureSky è felice di vedere Microsoft che impone l’autenticazione a più fattori come parte delle impostazioni di sicurezza. È un controllo critico per la protezione degli ambienti Office 365.
La grande domanda è che le aziende rispondono a Microsoft’suscitare a configurare in modo sicuro il tuo ambiente O365 e Azure, si spera che la storia non sia’t un indicatore.
Tuttavia, l’autenticazione multifattore non è un proiettile d’argento. Con una più ampia adozione di MFA, prevediamo di vedere più tecniche di attacco progettate per aggirarlo. Auth multi-fattore protegge dall’ipotesi P o da attacchi di forza bruta e dalla divulgazione rossa tramite violazioni dei dati . Tuttavia, è fondamentale ricordare che un’autenticazione di New York che si basa su qualcosa in cui l’utente conosce e i tipi può essere phishing. Gli attacchi contro l’MFA includono:
Uomo nei quadri centrali – Esistono numerosi progetti di origine O Pen per aiutare gli aggressori a costruire infrastrutture a sedersi tra siti Web vittime e MFA, in modo che l’attaccante possa rubare tutti i token e prendere il controllo delle sessioni. Uno screenshot del repository GitHub per un framework popolare è presentato nella seguente screenshot:
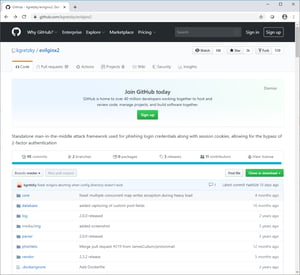
Gli approcci di attacco MFA includono:
Attacchi di phishing SMS – Ingegneria sociale degli utenti
Attacchi di scambio SIM – Ingegneria sociale del provider per modificare il collegamento SIM/telefono
Attacchi endpoint compromessi – L’attacco può rubare le credenziali di sessione e iniziare la seconda sessione.
Attacchi di recupero di accesso – può bypassare l’MFA per recuperare l’account, modificare potenzialmente le impostazioni dell’utente.
Gli attacchi che usano queste tecniche sono spesso molto mirati . Ad esempio, un attacco di swap SIM è stato recentemente utilizzato per compromettere l’account del CEO di Twitter Jack Dorsey e SMS.
Andare oltre l’MFA
Mentre la sicurezza predefinita è un grande primo passo di Microsoft, le organizzazioni devono assumerne per estendere i controlli di sicurezza implementati nei loro ambienti cloud.
- Le organizzazioni devono configurare e indurire correttamente il loro intero ambiente O365. Le raccomandazioni delle impostazioni chiave da implementare in Office 365 AVVIMENT sono presentate nei seguenti post sul blog Securesky. Inoltre raccomandiamo alle organizzazioni di valutare i controlli completi forniti nel punto di riferimento di fondazioni M Microsoft 365 di sicurezza di Internet Security, a cui Contribuisce SecureSky.
- Abilitazione di efficace capacità di rilevamento in O365, nonché il monitoraggio e l’analisi tempestiva degli eventi di minaccia rilevati.
Come sempre se hai più domande sulle impostazioni predefinite di Microsoft Security, non esitare a contattarci in qualsiasi momento. [email protected]