


Microsoft invia e -mail di avviso di sicurezza?
La vulnerabilità di Microsoft può colpire prima che gli utenti aprano un’e -mail “dannosa”: CSE Center
Tale payload farà connettersi automaticamente al client e -mail di Outlook della vittima a un agente della convenzione di denominazione universale controllato dall’attore che riceverà quindi l’hash della password dell’utente, che contiene credenziali di accesso.
È ‘[email protected] ‘un mittente legittimo di avvisi di sicurezza?
Ho ricevuto e-mail da “[email protected] “(come verificato nei metadati) sull’attività insolita. Internet ha informazioni molto contrastanti su se queste e -mail sono legittime o no. Il sito Web di Microsoft afferma che questo è il loro indirizzo mittente legittimo per gli avvisi delle attività dell’account.
Un messaggio di posta elettronica legittimo dovrebbe provenire dal team di account Microsoft presso [email protected].
Ma qui, l’help desk del Georgia College elenca questa e -mail esatta, da quell’indirizzo del mittente esatto, come tentativo di phishing.
Molte persone di GC stanno ricevendo una delle e -mail di truffa di phishing più popolari. Sembra essere da Microsoft, un “avviso di sicurezza” che desidera rivalidare il tuo account. Sappi che questo non è di Microsoft. È un phish molto elaborato. Non fare clic su nessun link in questa email. Si prega di eliminalo. Se hai fatto clic sull’e -mail, reimpostare la password unify (e la successiva password e -mail) su password.GCSU.Edu. Da: Account-Security-Noreply@AccountProtection di Microsoft Account Team.Microsoft.com Inviato: lunedì 3 aprile 2017 3:36 Oggetto: Avviso di sicurezza dell’account Microsoft
Altri posti online hanno informazioni allo stesso modo contrastanti. Alcuni posti elencano queste e -mail come truffe, ma lo screenshot di esempio ha un indirizzo mittente diverso che manca “Microsoft.com “dal dominio, che sembra più falso. Quindi che è? Quelle e-mail sono esattamente “[email protected] “falso o no?
WakekeMons3
Chiesto il 5 giugno 2018 alle 13:03
Wakedemons3 Wakedemons3
161 1 1 badge d’oro 1 1 badge d’argento 3 3 badge in bronzo
L’indirizzo “From” non è sempre un buon identificatore: dovresti guardare altre intestazioni nella posta per poter confermare se proveniva da MS o da un truffatore.
5 giugno 2018 alle 13:07
Hai letto questo: risposte.Microsoft.com/en -us/outlook_com/forum/… – Google a volte è tuo amico.
5 giugno 2018 alle 13:07
@Jeroen -Itnerdbox – L’ho letto. È una delle fonti contrastanti intendo. Ci sono tanti forum che elencano quel mittente come una truffa, poiché lo stanno elencando legittimo.
5 giugno 2018 alle 13:19
@Wakedemons3 Si prega di leggere ciò che Matthew ha scritto, perché ha ragione quando si tratta dell’indirizzo “da” e dell’indirizzo effettivo nell’intestazione. Ti consiglio di cercare su Google “Lettura dell’intestazione della posta per
5 giugno 2018 alle 13:22
Possibile duplicato di c’è un modo definitivo per dire se un’e -mail è un tentativo di phishing?
5 luglio 2018 alle 13:31
2 risposte 2
Non puoi fidarti che un indirizzo mittente sia corretto. Sono banalmente facili da falsificare.
Il protocollo SMTP (e -mail) consente al creatore di un’e -mail di indicare qualsiasi indirizzo mittente che desiderano. Non vi è alcuna convalida che il mittente controlli effettivamente quell’indirizzo. E anche se il Veliving Mailserver fa qualche forma di convalida del mittente, come verificare se l’indirizzo IP del mittente corrisponde al dominio che sostengono di provenire.
Quando ricevi un’e -mail che afferma che devi fare qualcosa su un account su un sito Web e questo sembra essere plausibile (in realtà hai un account su quel sito), quindi dai un’occhiata all’URL a cui il link porta. Il nome di dominio dice chi controlla quel collegamento. Il nome di dominio è la cosa che viene prima della prima taglio.
Questi URL portano tutti a Microsoft:
https: // Microsoft.com/account https: // account.Microsoft.com/account https: // account.Microsoft.com/account?SomeTrackingId = 689392356034706528902345I seguenti URL sono esempi che non portano a Microsoft. Tutti portano a domini che potrebbero essere controllati da qualcun altro:
https: // Microsoft.com.esempio.com/account https: // esempio.com/Microsoft.com/account https: // esempio.com/?https: // account.Microsoft.com/account https: // esempio.com/#https: // account.Microsoft.com/account https: // totalmentelegitaccountportaljusttrustme-microsoft.com/account https: // Microsoft.com: [email protected]L’ultimo è un esempio di un formato URL usato raramente che include un nome utente e una password (che sono in questo caso sia Microsoft.com). L’URL effettivo richiesto è dopo il simbolo @.
Se hai deciso che il link è probabilmente va bene, e fai clic su di esso e ti viene portato a un modulo di accesso che sembra degno di fiducia a prima vista e apparentemente non ha ancora installato alcun malware usando un download drive-by, allora dovresti anche verificare se il sito è caricato su HTTPS (Sito affidabile.
Alcune guide per rilevare i tentativi di phishing affermano che dovresti cercare segni come immagini rotte o collegamenti non funzionali. Considero questo brutto consiglio perché si basa sul pregiudizio che tutti i phisher sono webmaster scadenti. La scena è diventata molto più professionale negli anni passati. Dovresti focalizzare la tua attenzione su quelle cose che non possono fingere con uno sforzo sufficiente.
La vulnerabilità di Microsoft può colpire prima che gli utenti aprano un’e -mail “dannosa”: CSE Center
Tale payload farà connettersi automaticamente al client e -mail di Outlook della vittima a un agente della convenzione di denominazione universale controllato dall’attore che riceverà quindi l’hash della password dell’utente, che contiene credenziali di accesso.
È ‘[email protected] ‘un mittente legittimo di avvisi di sicurezza?
Ho ricevuto e-mail da “[email protected] “(come verificato nei metadati) sull’attività insolita. Internet ha informazioni molto contrastanti su se queste e -mail sono legittime o no. Il sito Web di Microsoft afferma che questo è il loro indirizzo mittente legittimo per gli avvisi delle attività dell’account.
Un messaggio di posta elettronica legittimo dovrebbe provenire dal team di account Microsoft presso [email protected].
Ma qui, l’help desk del Georgia College elenca questa e -mail esatta, da quell’indirizzo del mittente esatto, come tentativo di phishing.
Molte persone di GC stanno ricevendo una delle e -mail di truffa di phishing più popolari. Sembra essere da Microsoft, un “avviso di sicurezza” che desidera rivalidare il tuo account. Sappi che questo non è di Microsoft. È un phish molto elaborato. Non fare clic su nessun link in questa email. Si prega di eliminalo. Se hai fatto clic sull’e -mail, reimpostare la password unify (e la successiva password e -mail) su password.GCSU.Edu. Da: Account-Security-Noreply@AccountProtection di Microsoft Account Team.Microsoft.com Inviato: lunedì 3 aprile 2017 3:36 Oggetto: Avviso di sicurezza dell’account Microsoft
Altri posti online hanno informazioni allo stesso modo contrastanti. Alcuni posti elencano queste e -mail come truffe, ma lo screenshot di esempio ha un indirizzo mittente diverso che manca “Microsoft.com “dal dominio, che sembra più falso. Quindi che è? Quelle e-mail sono esattamente “[email protected] “falso o no?
WakekeMons3
Chiesto il 5 giugno 2018 alle 13:03
Wakedemons3 Wakedemons3
161 1 1 badge d’oro 1 1 badge d’argento 3 3 badge in bronzo
L’indirizzo “From” non è sempre un buon identificatore: dovresti guardare altre intestazioni nella posta per poter confermare se proveniva da MS o da un truffatore.
5 giugno 2018 alle 13:07
Hai letto questo: risposte.Microsoft.com/en -us/outlook_com/forum/… – Google a volte è tuo amico.
5 giugno 2018 alle 13:07
@Jeroen -Itnerdbox – L’ho letto. È una delle fonti contrastanti intendo. Ci sono tanti forum che elencano quel mittente come una truffa, poiché lo stanno elencando legittimo.
5 giugno 2018 alle 13:19
@Wakedemons3 Si prega di leggere ciò che Matthew ha scritto, perché ha ragione quando si tratta dell’indirizzo “da” e dell’indirizzo effettivo nell’intestazione. Ti consiglio di cercare su Google “Lettura dell’intestazione della posta per
5 giugno 2018 alle 13:22
Possibile duplicato di c’è un modo definitivo per dire se un’e -mail è un tentativo di phishing?
5 luglio 2018 alle 13:31
2 risposte 2
Non puoi fidarti che un indirizzo mittente sia corretto. Sono banalmente facili da falsificare.
Il protocollo SMTP (e -mail) consente al creatore di un’e -mail di indicare qualsiasi indirizzo mittente che desiderano. Non vi è alcuna convalida che il mittente controlli effettivamente quell’indirizzo. E anche se il Veliving Mailserver fa qualche forma di convalida del mittente, come verificare se l’indirizzo IP del mittente corrisponde al dominio che sostengono di provenire.
Quando ricevi un’e -mail che afferma che devi fare qualcosa su un account su un sito Web e questo sembra essere plausibile (in realtà hai un account su quel sito), quindi dai un’occhiata all’URL a cui il link porta. Il nome di dominio dice chi controlla quel collegamento. Il nome di dominio è la cosa che viene prima della prima taglio.
Questi URL portano tutti a Microsoft:
https: // Microsoft.com/account
https: // account.Microsoft.com/account
https: // account.Microsoft.com/account?SomeTrackingId = 689392356034706528902345
I seguenti URL sono esempi che non portano a Microsoft. Tutti portano a domini che potrebbero essere controllati da qualcun altro:
https: // Microsoft.com.esempio.com/account
https: // esempio.com/Microsoft.com/account
https: // esempio.com/?https: // account.Microsoft.com/account
https: // esempio.com/#https: // account.Microsoft.com/account
https: // totalmentelegitaccountportaljusttrustme-microsoft.com/account
https: // Microsoft.com: [email protected]
L’ultimo è un esempio di un formato URL usato raramente che include un nome utente e una password (che sono in questo caso sia Microsoft.com). L’URL effettivo richiesto è dopo il simbolo @.
Se hai deciso che il link è probabilmente va bene, e fai clic su di esso e ti viene portato a un modulo di accesso che sembra degno di fiducia a prima vista e apparentemente non ha ancora installato alcun malware usando un download drive-by, allora dovresti anche verificare se il sito è caricato su HTTPS (Sito affidabile.
Alcune guide per rilevare i tentativi di phishing affermano che dovresti cercare segni come immagini rotte o collegamenti non funzionali. Considero questo brutto consiglio perché si basa sul pregiudizio che tutti i phisher sono webmaster scadenti. La scena è diventata molto più professionale negli anni passati. Dovresti focalizzare la tua attenzione su quelle cose che non possono fingere con uno sforzo sufficiente.
La vulnerabilità di Microsoft può colpire prima dell’apertura degli utenti ‘dannoso’ Email: CSE Center
Quel payload causerà la vittima’S Outlook Email Client per connettersi automaticamente a un agente della convenzione di denominazione universale controllato dall’attore che riceverà quindi l’utente’S password hash, che contiene credenziali di accesso.
È ‘[email protected] ‘un mittente legittimo di avvisi di sicurezza?
Ho ricevuto e-mail da “[email protected] “(come verificato nei metadati) sull’attività insolita. Internet ha informazioni molto contrastanti su se queste e -mail sono legittime o no. Il sito Web di Microsoft afferma che questo è il loro indirizzo mittente legittimo per gli avvisi delle attività dell’account.
Un messaggio di posta elettronica legittimo dovrebbe provenire dal team di account Microsoft presso [email protected].
Ma qui, l’help desk del Georgia College elenca questa e -mail esatta, da quell’indirizzo del mittente esatto, come tentativo di phishing.
Molte persone di GC stanno ricevendo una delle e -mail di truffa di phishing più popolari. Sembra essere da Microsoft, a “Allarme di sicurezza” Volendo che tu possa rivalidare il tuo account. Sappi che questo non è di Microsoft. Esso’è un phish molto elaborato. Non fare clic su nessun link in questa email. Si prega di eliminalo. Se hai fatto clic sull’e -mail, si prega di ripristinare la password di unifica (e successiva password e -mail) su password.GCSU.Edu. Da: Account-Security-Noreply@AccountProtection di Microsoft Account Team.Microsoft.com Inviato: lunedì 3 aprile 2017 3:36 Oggetto: Avviso di sicurezza dell’account Microsoft
Altri posti online hanno informazioni allo stesso modo contrastanti. Alcuni posti elencano queste e -mail come truffe, ma lo screenshot di esempio ha un indirizzo mittente diverso che manca “Microsoft.com “dal dominio, che sembra più falso. Quindi che è? Quelle e-mail sono esattamente “[email protected] “falso o no?
WakekeMons3
Chiesto il 5 giugno 2018 alle 13:03
Wakedemons3 Wakedemons3
161 1 1 badge d’oro 1 1 badge d’argento 3 3 badge in bronzo
L’indirizzo “From” non è sempre un buon identificatore: dovresti guardare altre intestazioni nella posta per poter confermare se proveniva da MS o da un truffatore.
5 giugno 2018 alle 13:07
Hai letto questo: risposte.Microsoft.com/en -us/outlook_com/forum/… – Google a volte è tuo amico.
5 giugno 2018 alle 13:07
@Jeroen -Itnerdbox – L’ho letto. È una delle fonti contrastanti intendo. Ci sono tanti forum che elencano quel mittente come una truffa, poiché lo stanno elencando legittimo.
5 giugno 2018 alle 13:19
@Wakedemons3 Si prega di leggere ciò che Matthew ha scritto, perché ha ragione quando si tratta dell’indirizzo “da” e dell’indirizzo effettivo nell’intestazione. Consiglio di cercare su Google “Lettura di intestazione della posta per
5 giugno 2018 alle 13:22
Possibile duplicato di c’è un modo definitivo per dire se un’e -mail è un tentativo di phishing?
5 luglio 2018 alle 13:31
2 risposte 2
Non puoi fidarti che un indirizzo mittente sia corretto. Sono banalmente facili da falsificare.
Il protocollo SMTP (e -mail) consente al creatore di un’e -mail di indicare qualsiasi indirizzo mittente che desiderano. Non vi è alcuna convalida che il mittente controlli effettivamente quell’indirizzo. E anche se il Veliving Mailserver fa qualche forma di convalida del mittente, come verificare se l’indirizzo IP del mittente corrisponde al dominio che sostengono di provenire.
Quando ricevi un po ‘di e -mail che afferma che devi fare qualcosa su un account su un sito Web, e questo sembra essere plausibile (in realtà hai un account su quel sito), quindi dai un’occhiata all’URL a cui il link porta. Il nome di dominio dice chi controlla quel collegamento. Il nome di dominio è la cosa che viene prima della prima taglio.
Questi URL portano tutti a Microsoft:
https: // Microsoft.com/account https: // account.Microsoft.com/account https: // account.Microsoft.com/account?SomeTrackingId = 689392356034706528902345 I seguenti URL sono esempi che non portare a Microsoft. Conducono tutti a un domini che potrebbero essere controllati da qualcun altro:
https: // Microsoft.com.esempio.com/account https: // esempio.com/Microsoft.com/account https: // esempio.com/?https: // account.Microsoft.com/account https: // esempio.com/#https: // account.Microsoft.com/account https: // totalmentelegitaccountportaljusttrustme-microsoft.com/account https: // Microsoft.com: [email protected] L’ultimo è un esempio di un formato URL usato raramente che include un nome utente e una password (che sono in questo caso sia Microsoft.com). L’URL effettivo richiesto è dopo il simbolo @.
Se hai deciso che il link è probabilmente Bene, fai clic su di esso e ottieni un modulo di accesso che sembra degno di fiducia a prima vista e apparentemente non ha ancora installato alcun malware utilizzando il download drive-by, è necessario verificare se il sito è caricato su HTTPS (Qualunque Il sito affidabile utilizzerà solo HTTPS nel loro modulo di accesso) e verificherà se il certificato è effettivamente firmato per la società che il sito afferma di essere.
Alcune guide per rilevare i tentativi di phishing affermano che dovresti cercare segni come immagini rotte o collegamenti non funzionali. Considero questo brutto consiglio, perché si basa sul pregiudizio che tutti i phisher sono webmaster scadenti. La scena è diventata molto più professionale negli anni passati. Dovresti focalizzare la tua attenzione su quelle cose che non possono fingere con uno sforzo sufficiente.
La vulnerabilità di Microsoft può colpire prima dell’apertura degli utenti ‘dannoso’ Email: CSE Center
Condividi questo articolo su Facebook Facebook Condividi questo articolo su Twitter Twitter Invia questa pagina a qualcuno tramite e -mail E -mail Condividi questo articolo tramite WhatsApp WhatsApp Condividi questo articolo su Flipboard Flipboard Condividi questo articolo su LinkedIn LinkedIn Condividi questo articolo su Reddit Reddit Copia Articolo Copia Link Copia Link
Dimensione del carattere dell’articolo descpassata
Aumenta la dimensione del carattere dell’articolo
Il Canadian Center for Cyber Security sta avvertendo di una significativa vulnerabilità che influisce sugli utenti di Microsoft E -mail che consente agli attori delle minacce di rubare le vittime’ identità.
L’allerta inviato mercoledì dice che il consulente di Microsoft è stato uno di “Diverse vulnerabilità critiche” Pubblicato dalla società il giorno prima.
“Questa sera stiamo segnalando questo avviso a causa della gravità della vulnerabilità,” Un portavoce del Cyber Center ha detto in una e -mail a Global News mercoledì.
Il consulente in questione, soprannominato CVE-2023-23397 da Microsoft, ha rivelato una vulnerabilità zero-day trovata in un’e-mail realizzata da attori di minaccia che contiene un payload dannoso, ha detto l’agenzia.
Quel payload causerà la vittima’S Outlook Email Client per connettersi automaticamente a un agente della convenzione di denominazione universale controllato dall’attore che riceverà quindi l’utente’S password hash, che contiene credenziali di accesso.
La storia continua sotto la pubblicità
Il Cyber Center avverte gli utenti possono essere sfruttati anche prima che l’e -mail dannosa venga aperta o visualizzata dalla vittima, aggiungendo che ha confermato istanze di successo della vulnerabilità utilizzata.
Agli utenti di Microsoft viene consigliato di installare immediatamente patch di sicurezza appena puscate per proteggersi dalla vulnerabilità.

5:59 Nuovo studio mostra che gli studenti pensano che gli istituti educativi mancano di garanzie di sicurezza informatica
Il centro cyber’Gli avvertimenti di S arriva in un aumento delle minacce e degli attacchi di sicurezza informatica che hanno influenzato le imprese e le istituzioni canadesi. Anche gli attacchi informatici legati agli attori dello stato straniero, come gli attacchi russi in risposta al sostegno occidentale per l’Ucraina, tra l’attuale guerra con Mosca, stanno aumentando.
In voga
Trudeau visita Alberta per incontrare forze armate canadesi che aiutano a combattere gli incendi

Martha Stewart, 81 anni, diventa il modello di copertina del costume da bagno illustrato più antico di sempre
In particolare, Microsoft’Il team di ricerca e analisi della sicurezza informatica ha avvertito mercoledì che gli hacker russi sembrano preparare una rinnovata ondata di attacchi informatici contro l’Ucraina, tra cui un “stile ransomware” minaccia alle organizzazioni che servono l’Ucraina’linee di alimentazione.
Annuncio
Maggiori informazioni sulla scienza e sulla tecnologia
- 2 settimane e una cupola di calore più tardi: dove si trova la situazione di incendi Alberta?
- Diritto alla riparazione: perché è così difficile riparare la nostra elettronica?
- La tua casa è pronta per il numero sorprendente di tornado in Canada?
- Il ciclone Mocha sbatte la costa del Myanmar, uccidendo almeno 3
Settimana 20: l’avvertimento da Microsoft risulta essere un tentativo di phishing
24.05.2022 – Il numero di rapporti ricevuti dall’NCSC è stato alto la scorsa settimana. Il motivo principale era evidente e -mail di minaccia della polizia. Era anche un utente di Microsoft Outlook «avvertito», In un’e-mail che pretende di venire da Microsoft, sull’attività di accesso insolita da Mosca. Un’indagine più stretta dell’NCSC ha rivelato che si tratta di un tentativo di phishing. Grazie all’uso di un framework della politica del mittente, questo messaggio è stato identificato come un’e -mail di phishing e si è trasferito automaticamente nella cartella SPAM.
Messaggio sui tentativi di accesso insoliti da Mosca
Se Microsoft rileva un tentativo di accedere a un account e -mail da una nuova posizione o dispositivo, l’utente riceve una notifica e -mail per motivi di sicurezza. Questo tipo di notifica è falsificato dagli aggressori e sfruttato per inviare e -mail di phishing.
La scorsa settimana, l’NCSC ha ricevuto un rapporto di una tale e -mail fraudolenta, con l’oggetto «Account Microsoft Attività di accesso insolito», inviato da «[email protected]». Tuttavia, quando l’e -mail viene aperta, l’occhio viene immediatamente attratto dalla linea «Paese/regione: Russia/Mosca», non da ultimo a causa dell’attuale conflitto in Ucraina. La persona che ha riferito che l’incidente ha trovato strano che Outlook avesse già spostato la posta nella cartella dello spam. Secondo le informazioni del mittente visualizzate, l’e -mail proveniva dalla stessa Microsoft.
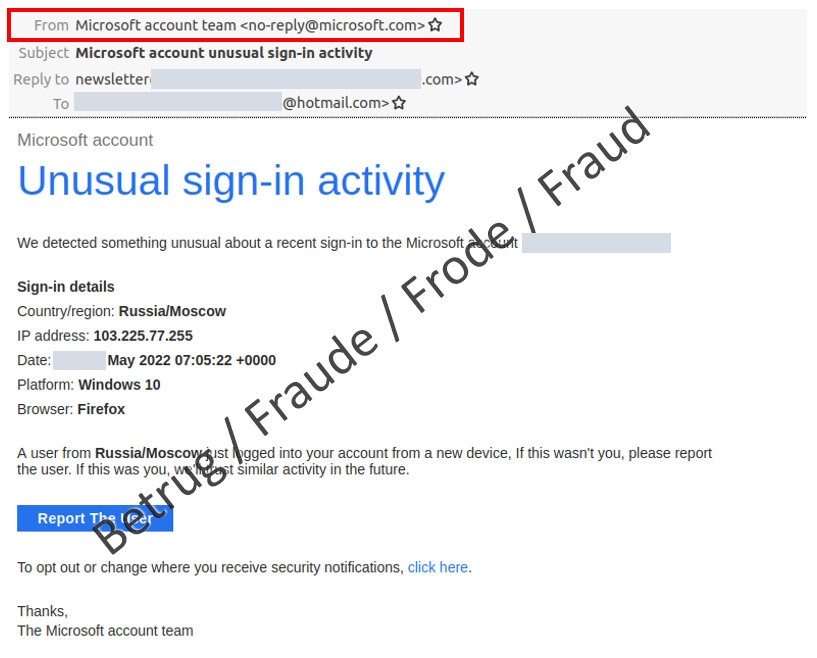
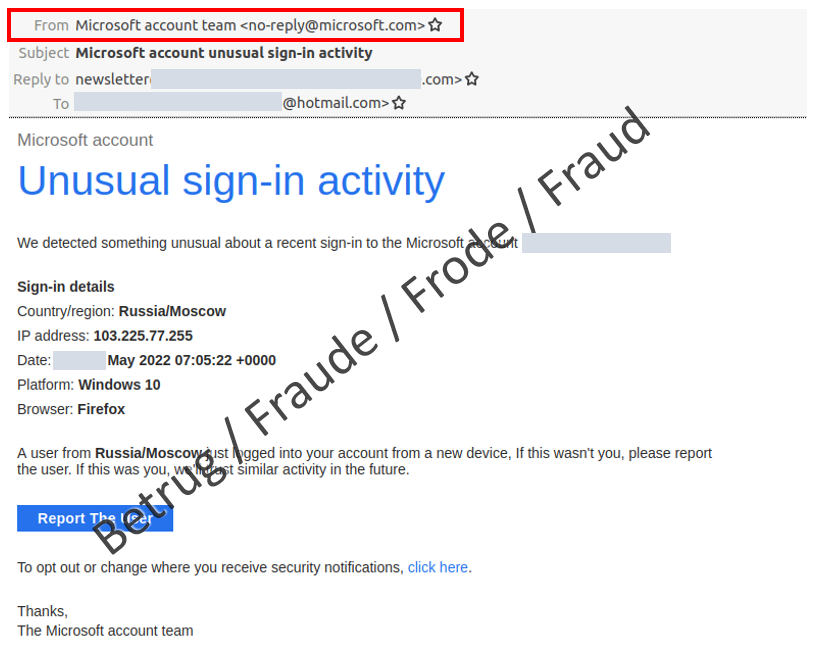
L’e -mail di phishing con l’indirizzo del mittente fraudolento apparentemente proveniva dallo stesso Microsoft (vedi Framing rosso). Tuttavia, l’indirizzo IP, che è stato selezionato casualmente dagli aggressori, riporta in India ed è un indirizzo di trasmissione che non può essere utilizzato per l’accesso
Un assegno dell’e -mail ha rivelato che non proveniva da Microsoft e si sarebbe rivelato essere un tentativo di phishing. Tuttavia, in una partenza dalla pratica abituale dei truffatori, il collegamento “Report the User” e il collegamento per la modifica delle notifiche di sicurezza non hanno portato direttamente al sito Web di phishing ma ha invece aperto un’e -mail di risposta. Eppure questa e -mail di risposta non è stata indirizzata a Microsoft ma piuttosto agli indirizzi e -mail di Google creati appositamente allo scopo. L’NCSC non è sicuro di cosa faranno gli aggressori se ricevono una risposta. O invieranno un link a una pagina di accesso Microsoft falsa o invieranno una seconda e -mail per provare a ottenere dati di accesso.
L’indirizzo IP visualizzato nell’e -mail porta a un fornitore di telecomunicazioni indiane a Calcutta – non a Mosca. Le persone che hanno familiarità con la tecnologia di rete noteranno anche che l’indirizzo IP visualizzato è l’indirizzo di trasmissione della rete e non possono essere utilizzate per l’accesso.
Quando viene esaminato il codice sorgente dell’e -mail, diventa chiaro che un pixel di tracciamento viene caricato quando il destinatario (inconsapevolmente) apre l’e -mail.
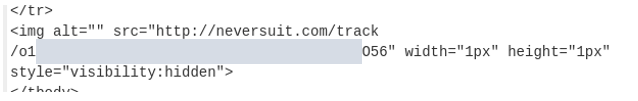
Codice HTML che carica il pixel di tracciamento nascosto da un’azienda specializzata in questo servizio
Ciò consente ai mittenti di dire se il messaggio è stato aperto dal destinatario e viene spesso utilizzato per verificare gli indirizzi e -mail durante l’invio di spam.
Non è chiaro se gli aggressori abbiano deliberatamente scelto Mosca in Russia come sede del mittente. Tuttavia, i phisher spesso sfruttano gli affari correnti per prestare credibilità alla loro storia. Anche la guerra in Ucraina viene utilizzata in modo improprio dai truffatori per creare incertezza tra i destinatari della posta elettronica.
L’e -mail è chiaramente rivolta agli utenti di Microsoft Outlook365. Tuttavia, il programma di rilevamento dello spam di Outlook ha identificato l’e -mail come un tentativo di phishing e la ha spostato nella cartella SPAM nonostante l’indirizzo del mittente, che era falso. Grazie a una semplice tecnica chiamata Sender Policy Framework (SPF), un’e -mail è classificata come falsa non appena il mittente non viene dalla posizione dichiarata.
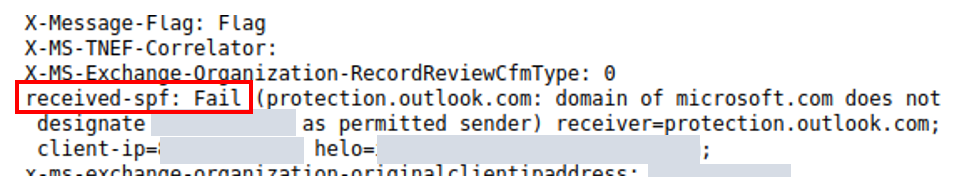
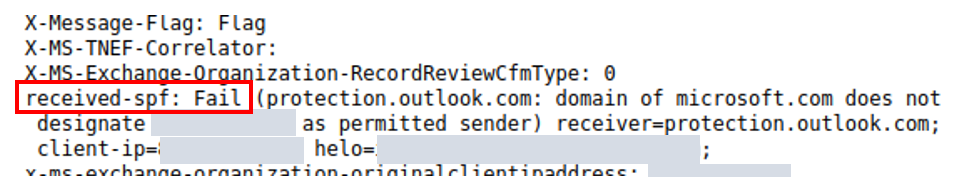
Estratto dall’intestazione e -mail: Red Framing mostra il test Outlook e il risultato negativo (Fail)
Sfortunatamente, ci sono ancora troppo poche aziende che utilizzano questa semplice tecnica.
- Le e -mail che vengono spostate direttamente nella cartella spam devono essere trattate con grande cautela. Non fare clic sui collegamenti o rispondere all’e -mail in nessun caso;
- Nel tuo client di posta elettronica, attiva la funzione “non scaricare dati durante l’apertura delle e -mail”;
- Proprio come il mittente in una lettera convenzionale, i mittenti nelle e -mail possono essere inventati liberamente, quindi non fidarti di loro;
- Segnala tali e -mail all’NCSC, idealmente come l’originale, i.e. Insieme all’intestazione e -mail.
Statistiche attuali
Rapporti della scorsa settimana per categoria:
Ultima modifica 24.05.2022