


Microsoft Surface ha un chip TPM?
Cos’è TPM
Questa guida ti mostrerà i passaggi per verificare se il computer include un chip TPM per installare Windows 11.
Dell-Titokoneet, Jotka Voidaan Päivittä tpm-versita 1.2 Versioon 2.0
Tämä artikkeli sisältä tietoja siitä, Millä delliltä toimitetuilla tietokoneilla su Mahdollisuus päivittä tpm (Modulo della piattaforma di fiducia) Laiteohjelmistoversiosta 1.2 Versioon 2.0.
Yhteenveto: Tämä artikkeli Sisältä tietoja Siitä, Millä delliltä toimitetuilla tietokoneilla su Mahdollisuus päivittää tpm (Modulo della piattaforma di fiducia) Laiteohjelmistoversita 1.2 Versioon 2.0.
- Artikkelin Sisältö
- Artikkelin ominaisuudet
- Arvostele Tämä Artikkeli
Tämä Artikkeli su Saatettu Kääntäwa Automaattisesti. Jos Sinulla su Palautetta Sen Laadusta, Ilmota Siitä Meille Käyttämällä Tämän Sivun Alareunassa Olevaa Lomaketta.
Artikkelin Sisältö
Oireet
Huomautus: Järjestelmiä, Joissa su 6. Ja 7. Sukupolven Intel-Suorittimet (i7-7xxx, i5-7xxx, i3-7xxx, i7-6xxx, i5-6xxx, i3-6xxx), ei voi päivittä Windows 11: een. Päivittäminen TPM 2.0 -versioon ei ohita tätä microsoftin vaatimusta.
TPM (Modulo della piattaforma di fiducia) -laiteohjelmisto
Vuosina 2015–2018 Valmistettujen Dell -Tiotokoneiden Tehtaalta Toimitetuissa versioissa Saattaa Olla TPM (Modulo della piattaforma di fiducia) -Laiteohjelmiston versio 1.2.
Tämä artikkeli sisältä luettelon tietokonemalleista, joissa saattaa olla tpm 1.2 -versio, Jotta Voit Tarvittaessa Päivittä tpm -laiteohjelmiston Versioon 2.0.
Vuoden 2019 Jälkeen Julkaistut Tietokoneet Tukevat Tpm-Laiteohjelmistoa 2.0 Ilman Varhennusvaihtoehtoa (Järjestelmät, Joissa su Toimitettaessa Windows 10 Ja Joiden Legacy-tuki su Rajallinen Tai ei ole Käytettävissä).
Lue seuraava artikkeli huolellisesti ennen päitystä tai varhennusta:
Varmista seuraavasti, Että Tietokoneesi voidaan Päivittä tpm-laiteohjelmiston Versioon 2.0:
- Siirry Dellin Tuotetukisivulle.
- Anna Palvelutunniste Tai Valitse Mallinumero Tuoteluettelosta.
- Valitse Ohjaimet Ja Ladattavat Tiedostot -Välilehti.
- Valitse Avattavasta Luokka-Valikosta Suojaus .
- Etsi Dell TPM 2.0 Utilità di aggiornamento del firmware.
- Jos Se Näkyy Luettelossa, Päatys su Mahdollinen.

(KUVA 1: Dell-Tuen Ohjaimet Ja Ladattavat Tiedostot)
- TPM: N JA Bitlockerin Vianmäritys Ja Yleisten Ongelmien Ratkaiseminen
- TPM-VENIOIDEN 1.2 ja 2.0 Ominaisuuksien Verilu
Syy
Syytiedot eivät ole käytettävissä.
Cos’è TPM?
Jeremy Laukkonen è scrittore automobilistico e tecnologico per numerose importanti pubblicazioni commerciali. Quando non si ricercano e si verificano computer, console di gioco o smartphone, rimane aggiornato su una miriade di sistemi complessi che alimentano i veicoli elettrici a batteria .
Pubblicato il 14 marzo 2023
In questo articolo
Salta in una sezione
Windows 11 richiede il modulo della piattaforma affidabile 2.0 (TPM 2.0). TPM 2.0 è un chip che’s dedicato alla gestione delle attività crittografiche, che Windows 11 sfrutta per un numero delle sue funzionalità di sicurezza. Ad esempio, Windows 11 utilizza TPM 2.0 Chip sul tuo PC ogni volta che accedi utilizzando l’impronta digitale o il riconoscimento facciale tramite Windows Hello e quando si crittingono i dati.
Cos’è il TPM in Windows 11?
Il termine modulo di piattaforma di fiducia (TPM) si riferisce sia a uno standard internazionale che descrive le specifiche di un microprocessore dedicato all’esecuzione di compiti di sicurezza e a qualsiasi chip conforme a tali standard. Quando si sente che un PC ha TPM, ciò significa che il computer ha un chip che soddisfa gli standard TPM o contiene firmware che consente alla CPU principale di eseguire le stesse funzioni. Nella maggior parte dei casi, il chip TPM verrà trovato montato direttamente su un PC’S Madono, ma puoi anche aggiungere TPM a un computer installando una scheda di espansione.
Lo stesso TPM Standard è stato sviluppato da un gruppo di società tecnologiche che includevano produttori di PC come IBM e HP, produttori di chip come Intel e società di software come Microsoft. Il gruppo ha rilasciato TPM 1.0 nel 2001, che è stato aggiornato a TPM 1.2 nel 2009 e TPM 2.0 nel 2014.
L’idea alla base dello standard TPM è che garantisce che qualsiasi PC con un chip TPM sarà in grado di eseguire attività di sicurezza specifiche. Ad esempio, un chip conforme allo standard TPM deve, tra le altre cose, avere un generatore di numeri casuali, deve essere in grado di generare chiavi crittografiche e la capacità di crittografare e decrittografare i dati.
Cos’è TPM 2.0?
TPM 2.0 è la versione dello standard TPM rilasciato nel 2014 ed è stata la versione più recente dello standard quando è stato rilasciato Windows 11. Il termine si riferisce anche a chip conformi allo standard. Quando senti che un computer deve avere TPM 2.0, ciò significa che deve avere un chip o un firmware conforme al TPM 2.0 standard.
TPM 2.0 è in grado di eseguire una varietà di attività crittografiche come la crittografia e la decrittografia dei dati e l’autenticazione dell’hardware. Nei computer che hanno TPM 2.0 firmware invece di un TPM dedicato 2.0 Chip, in genere è possibile abilitare TPM 2.0 in UEFI.
Da TPM 2.0 è stato introdotto nel 2014, i computer costruiti prima di Don’T ho. Tuttavia, è possibile aggiungere TPM 2.0 a un computer installando una scheda di espansione. È anche possibile emulare TPM 2.0, ed è così che puoi eseguire Windows 11 su Mac utilizzando i paralleli.
Cosa fa TPM 2.0 Fai in Windows 11?
TPM 2.0 si esibisce molto
Cos’è TPM
Questa guida ti mostrerà i passaggi per verificare se il computer include un chip TPM per installare Windows 11.
Dell-Titokoneet, Jotka Voidaan Päivittä tpm-versita 1.2 Versioon 2.0
Tämä artikkeli sisältä tietoja siitä, Millä delliltä toimitetuilla tietokoneilla su Mahdollisuus päivittä tpm (Modulo della piattaforma di fiducia) Laiteohjelmistoversiosta 1.2 Versioon 2.0.
Yhteenveto: Tämä artikkeli Sisältä tietoja Siitä, Millä delliltä toimitetuilla tietokoneilla su Mahdollisuus päivittää tpm (Modulo della piattaforma di fiducia) Laiteohjelmistoversita 1.2 Versioon 2.0.
- Artikkelin Sisältö
- Artikkelin ominaisuudet
- Arvostele Tämä Artikkeli
Tämä Artikkeli su Saatettu Kääntäwa Automaattisesti. Jos Sinulla su Palautetta Sen Laadusta, Ilmota Siitä Meille Käyttämällä Tämän Sivun Alareunassa Olevaa Lomaketta.
Artikkelin Sisältö
Oireet
Huomautus: Järjestelmiä, Joissa su 6. Ja 7. Sukupolven Intel-Suorittimet (i7-7xxx, i5-7xxx, i3-7xxx, i7-6xxx, i5-6xxx, i3-6xxx), ei voi päivittä Windows 11: een. Päivittäminen TPM 2.0 -versioon ei ohita tätä microsoftin vaatimusta.
TPM (Modulo della piattaforma di fiducia) -laiteohjelmisto
Vuosina 2015–2018 Valmistettujen Dell -Tiotokoneiden Tehtaalta Toimitetuissa versioissa Saattaa Olla TPM (Modulo della piattaforma di fiducia) -Laiteohjelmiston versio 1.2.
Tämä artikkeli sisältä luettelon tietokonemalleista, joissa saattaa olla tpm 1.2 -versio, Jotta Voit Tarvittaessa Päivittä tpm -laiteohjelmiston Versioon 2.0.
Vuoden 2019 Jälkeen Julkaistut Tietokoneet Tukevat Tpm-Laiteohjelmistoa 2.0 Ilman Varhennusvaihtoehtoa (Järjestelmät, Joissa su Toimitettaessa Windows 10 Ja Joiden Legacy-tuki su Rajallinen Tai ei ole Käytettävissä).
Lue seuraava artikkeli huolellisesti ennen päitystä tai varhennusta:
Varmista seuraavasti, Että Tietokoneesi voidaan Päivittä tpm-laiteohjelmiston Versioon 2.0:
- Siirry Dellin Tuotetukisivulle.
- Anna Palvelutunniste Tai Valitse Mallinumero Tuoteluettelosta.
- Valitse Ohjaimet Ja Ladattavat Tiedostot -Välilehti.
- Valitse Avattavasta Luokka-Valikosta Suojaus .
- Etsi Dell TPM 2.0 Utilità di aggiornamento del firmware.
- Jos Se Näkyy Luettelossa, Päatys su Mahdollinen.
(KUVA 1: Dell-Tuen Ohjaimet Ja Ladattavat Tiedostot)
- TPM: N JA Bitlockerin Vianmäritys Ja Yleisten Ongelmien Ratkaiseminen
- TPM-VENIOIDEN 1.2 ja 2.0 Ominaisuuksien Verilu
Syy
Syytiedot eivät ole käytettävissä.
Cos’è TPM?
Jeremy Laukkonen è scrittore automobilistico e tecnologico per numerose importanti pubblicazioni commerciali. Quando non si ricercano e si verificano computer, console di gioco o smartphone, rimane aggiornato su una miriade di sistemi complessi che alimentano i veicoli elettrici a batteria .
Pubblicato il 14 marzo 2023
In questo articolo
Salta in una sezione
Windows 11 richiede il modulo della piattaforma affidabile 2.0 (TPM 2.0). TPM 2.0 è un chip che’s dedicato alla gestione delle attività crittografiche, che Windows 11 sfrutta per un numero delle sue funzionalità di sicurezza. Ad esempio, Windows 11 utilizza TPM 2.0 Chip sul tuo PC ogni volta che accedi utilizzando l’impronta digitale o il riconoscimento facciale tramite Windows Hello e quando si crittingono i dati.
Cos’è il TPM in Windows 11?
Il termine modulo di piattaforma di fiducia (TPM) si riferisce sia a uno standard internazionale che descrive le specifiche di un microprocessore dedicato all’esecuzione di compiti di sicurezza e a qualsiasi chip conforme a tali standard. Quando si sente che un PC ha TPM, ciò significa che il computer ha un chip che soddisfa gli standard TPM o contiene firmware che consente alla CPU principale di eseguire le stesse funzioni. Nella maggior parte dei casi, il chip TPM verrà trovato montato direttamente su un PC’S Madono, ma puoi anche aggiungere TPM a un computer installando una scheda di espansione.
Lo stesso TPM Standard è stato sviluppato da un gruppo di società tecnologiche che includevano produttori di PC come IBM e HP, produttori di chip come Intel e società di software come Microsoft. Il gruppo ha rilasciato TPM 1.0 nel 2001, che è stato aggiornato a TPM 1.2 nel 2009 e TPM 2.0 nel 2014.
L’idea alla base dello standard TPM è che garantisce che qualsiasi PC con un chip TPM sarà in grado di eseguire attività di sicurezza specifiche. Ad esempio, un chip conforme allo standard TPM deve, tra le altre cose, avere un generatore di numeri casuali, deve essere in grado di generare chiavi crittografiche e la capacità di crittografare e decrittografare i dati.
Cos’è TPM 2.0?
TPM 2.0 è la versione dello standard TPM rilasciato nel 2014 ed è stata la versione più recente dello standard quando è stato rilasciato Windows 11. Il termine si riferisce anche a chip conformi allo standard. Quando senti che un computer deve avere TPM 2.0, ciò significa che deve avere un chip o un firmware conforme al TPM 2.0 standard.
TPM 2.0 è in grado di eseguire una varietà di attività crittografiche come la crittografia e la decrittografia dei dati e l’autenticazione dell’hardware. Nei computer che hanno TPM 2.0 firmware invece di un TPM dedicato 2.0 Chip, in genere è possibile abilitare TPM 2.0 in UEFI.
Da TPM 2.0 è stato introdotto nel 2014, i computer costruiti prima di Don’T ho. Tuttavia, è possibile aggiungere TPM 2.0 a un computer installando una scheda di espansione. È anche possibile emulare TPM 2.0, ed è così che puoi eseguire Windows 11 su Mac utilizzando i paralleli.
Cosa fa TPM 2.0 Fai in Windows 11?
TPM 2.0 esegue molte funzioni relative alla sicurezza in Windows 11 e inizia il momento in cui si accende il computer. Durante il processo di avvio, Windows 11 utilizza il chip TPM per verificare l’integrità del sistema operativo prima che Windows carichi mai. Se rileva irregolarità, il processo di avvio si interrompe e consente di riparare le finestre per evitare di caricare un sistema operativo che potrebbe essere stato modificato a tua insaputa.
Il TPM 2.0 Chip gioca anche una parte nel processo di accesso di Windows se si utilizza Windows Hello. Il chip è determinante nella crittografia e nella memorizzazione dei tuoi dati biometrici, che consiste nell’impronta digitale o nella scansione del viso, e controllando contro quel record quando si tenta di accedere a Windows.
Una volta tu’RE firmato in Windows 11, TPM 2.0 consente al software anti-malware di verificare l’integrità di Windows 11 nello stesso modo in cui il sistema viene controllato durante il processo di avvio. Dal momento che il malware non lo fa’T Inizia a funzionare fino a quando Windows non è stato caricato o si carica insieme a Windows, questo può consentire al tuo anti-malware di identificare ed eliminare i rootkit e altri software dannosi.
Come capire se il tuo computer ha TPM
Se il tuo computer è stato costruito dopo il 2014, potrebbe avere TPM 2.0. Se è stato costruito più recentemente, negli ultimi anni, allora’è probabile che abbia questa funzione. Se non sei’certo, il modo più semplice per scoprire è eseguire il controllo della compatibilità di Windows 11.
Puoi anche verificare se si dispone di un TPM nelle impostazioni di Windows navigando Aggiornamento e sicurezza > Sicurezza di Windows > Sicurezza del dispositivo. Cerca il Versione delle specifiche, che dirà 1.0, 1.2, O 2.0 Se hai un TPM. Se indossi’t Avere un TPM, quindi la sezione dei dettagli del processore di sicurezza sarà vuota.
Cosa fare se non’t ha tpm 2.0
Se il tuo computer non lo fa’t ha tpm 2.0, quindi dovresti continuare a utilizzare Windows 10. C’è una soluzione alternativa che ti permetterà di installare Windows 11 su un computer che non lo fa’t ha tpm 2.0, ma non è’t Sicuro. Microsoft ha vinto’T fornire aggiornamenti e supporto agli utenti che utilizzano il metodo bypass per installare Windows 11 su un PC che manca di TPM 2.0, e molte funzionalità di sicurezza di Windows 11 hanno vinto’t funzioni, quindi l’uso del metodo di bypass ti lascia intrinsecamente meno sicuro sia immediatamente che in futuro.
Puoi aggiungere TPM 2.0 a un computer che non lo fa’T averlo tramite una scheda di espansione se puoi individuarne una compatibile con la scheda madre. Se segui questo percorso, puoi installare la scheda e quindi abilitare TPM 2.0 nel BIOS o UEFI. Prima di farlo, però,’vale la pena controllare per vedere se il tuo computer supporta il firmware TPM 2.0 già. Puoi farlo caricando l’UEFI e verificando se esiste un’opzione per abilitare TPM 2.0.
Dopo aver installato un TPM 2.0 scheda o abilitata nell’UEFI, puoi passare a Windows 11 senza problemi. Tuttavia, se non sei’in grado di aggiungere TPM 2.0 al tuo sistema, tu’è meglio che si attacchi con Windows 10 fintanto che Microsoft continua a supportarlo.
Come abilitare TPM 2.0?
Puoi attivare TPM – o verificare che sia acceso – inserendo l’UEFI/BIOS all’avvio. Puoi trovare TPM in Avanzate O Sicurezza. L’impostazione “on” per TPM è SU, Abilitato, O Firmware TPM, A seconda del modello di computer.
Come installo Windows 11 senza TPM?
TPM è una parte cruciale di Windows Security, quindi non dovresti installare il sistema operativo senza di esso a meno che il computer non abbia il chip. Puoi fare una soluzione alternativa, ma capire che è rischioso per il tuo computer e Windows. Nell’editore del registro, tipo Hkey_local_machine \ system \ setup, E poi fai clic con il tasto destro Impostare > Nuovo > Chiave, e nomina il nuovo labconfig chiave. Quindi, fai clic con il pulsante destro del mouse sulla chiave e seleziona Nuovo > Dword (32 bit), e imposta i valori per Bypasstpmcheck, Bypassramcheck, E Bypasssecurebootcheck A 1. Dopo questo, dovresti essere in grado di installare Windows 11.
Come verificare se il tuo PC ha un modulo di piattaforma di fiducia (TPM)
Se si prevede di passare a Windows 11 o desideri utilizzare la crittografia su Windows 10, è necessario assicurarsi che il TPM sia presente e abilitato, ed ecco come.
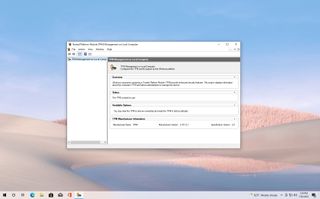
(Credito immagine: futuro)
Un modulo di piattaforma di fiducia (TPM) è un chip di sicurezza incorporato nella maggior parte dei sistemi per fornire un ambiente resistente alla manomissione basato su hardware per generare, archiviare e proteggere le chiavi di crittografia. Su Windows 10, in genere è necessario questo modulo per utilizzare funzionalità come BitLocker per crittografare e decrittografare il disco rigido, ma l’installazione del sistema operativo non è un requisito. Tuttavia, questo sta cambiando con Windows 11.
Su Windows 11, Microsoft sta aggiornando i requisiti minimi di sistema, rendendo il modulo della piattaforma attendibile (versione 2.0) Un prerequisito per la configurazione di funzionalità di sicurezza e l’installazione del sistema operativo su un computer.
Se il tuo dispositivo non ha un TPM 2.0 Chip, quando si esegue lo strumento di controllo Health di Windows PC o un’altra utilità, otterrai un errore e non sarai in grado di installare Windows 11 anche se il resto dell’hardware soddisfa i requisiti minimi.
Sia che tu abbia intenzione di fare il salto su Windows 11 o desideri configurare le funzionalità di sicurezza come BitLocker, hai più modi per verificare se il tuo computer ha un modulo di piattaforma affidabile configurato e abilitato.
Questa guida ti mostrerà i passaggi per verificare se il computer include un chip TPM per installare Windows 11.
Come verificare se un TPM è presente sul tuo computer
Su Windows 10, esistono molti modi per determinare se il sistema ha un modulo di piattaforma affidabile, tra cui impostazioni, gestori di dispositivi e impostazioni UEFI UNIFITED Extensible Firmware Interface).
Conferma TPM 2.0 con impostazioni
Per verificare se il dispositivo ha un chip TPM ed è abilitato, utilizzare questi passaggi:
- Aprire Inizio.
- Cercare TPM.MSC e fare clic sul risultato superiore per aprire la console di gestione del modulo Platform Trust (TPM).
- Nella sezione “status”, conferma “Il TPM è pronto per l’uso” Per confermare che il dispositivo ha un modulo della piattaforma affidabile ed è abilitato.
- Nell’ambito della sezione “Informazioni sul produttore TPM”, controlla il Versione delle specifiche Per confermare il chip è Versione 2.
Una volta completati i passaggi, avrai confermato se il computer include o meno il modulo di sicurezza basato su hardware.
Conferma TPM 2.0 con Gestione dispositivi
Per verificare se un chip TPM è presente e abilitato con Gestione dispositivi, utilizzare questi passaggi:
- Aprire Inizio.
- Cercare Gestore dispositivi e fare clic sul risultato superiore per aprire l’app.
- Espandere il Dispositivi di sicurezza ramo.
- Confermare la Modulo di piattaforma di fiducia 2.0 esiste l’ingresso.
Dopo aver completato i passaggi, in modo simile all’utilizzo dell’esperienza delle impostazioni, avresti confermato se il dispositivo ha abilitato un chip TPM.
Conferma TPM 2.0 con uefi
Sebbene i due metodi sopra descritti possano aiutare rapidamente a determinare se si dispone di un modulo della piattaforma affidabile, non confermano se il computer non supporta la funzione di sicurezza poiché potrebbe essere presente ma disabilitato sulle impostazioni UEFI.
Per confermare e abilitare un modulo della piattaforma affidabile tramite le impostazioni UEFI, utilizzare questi passaggi:
Avvertimento: Modifica delle impostazioni del firmware errate può impedire l’avvio corretto del dispositivo. Dovresti accedere alle impostazioni della scheda madre solo quando hai una buona ragione. Si presume che tu sappia cosa stai facendo.
- Aprire Impostazioni.
- Clicca su Aggiornamento e sicurezza.
- Clicca su Recupero.
- Nella sezione “Startup avanzato”, fare clic su Riavvia ora pulsante.
- Clicca su Risoluzione dei problemi.
- Clicca su Opzioni avanzate.
- Clicca il Impostazioni del firmware UEFI opzione.
- Consiglio rapido: Se hai un BIOS legacy, l’opzione non sarà disponibile.
- Clicca il Ricomincia pulsante.
- Apri la pagina delle impostazioni di sicurezza.
- Nota veloce: Le impostazioni UEFI sono generalmente diverse per produttore e persino per modello di computer. Di conseguenza, potrebbe essere necessario controllare il sito Web di supporto del produttore per dettagli più specifici sul raggiungimento delle impostazioni di sicurezza.
- Confermare la Modulo della piattaforma di fiducia (TPM) è presente.
- (Facoltativo) se presente, selezionare il TPM opzione, scegli il Abilitato opzione e premere accedere.
- Esci dal Uefi impostazioni.
- Conferma le modifiche per riavviare il computer.
Una volta completati i passaggi, saprai se il dispositivo ha un modulo di piattaforma affidabile per installare Windows 11. Puoi anche seguire questa guida per accedere alle impostazioni della scheda madre durante la sequenza di avvio.
Più risorse
Per articoli, copertura e risposte più utili a domande comuni su Windows 10, visitare le seguenti risorse:
- Windows 11 su Windows Central – Tutto ciò che devi sapere
- Windows 10 su Windows Central – Tutto ciò che devi sapere
Ottieni la newsletter di Windows Central
Tutte le ultime notizie, recensioni e guide per Windows e Xbox Diehards.
Inviando le tue informazioni, accetta i Termini e le condizioni (apre nella nuova scheda) e sulla Privacy Information (si apre nella nuova scheda) e hai 16 anni o più.
Mauro Huculak è scrittore tecnico per WindowsCentral.com. Il suo obiettivo principale è quello di scrivere How-TOS completi per aiutare gli utenti a ottenere il massimo da Windows 10 e dalle sue molte tecnologie correlate. Ha un background IT con certificazioni professionali di Microsoft, Cisco e CompTIA, ed è membro riconosciuto della comunità Microsoft MVP.
TPM non trovato su Surface Pro 3
Quando ho provato ad avviare il mio dispositivo oggi, sono arrivato al recupero BitLocker. Dopo aver inserito la chiave, la mia Surface Pro 3 è stata avviata normalmente. Tuttavia, quando ho riavviato il dispositivo ho ottenuto di nuovo nel recupero di bitlocker chiedendo la chiave. Sono stato in grado di fermarlo facendo fermare il bitlocker, tuttavia ora il mio dispositivo non è più crittografato. Non riesco più a riprendere il bitlocker quando ricevo l’errore: “Un dispositivo di sicurezza TPM (Trust Platform Module) non può essere trovato su questo computer su questo computer.”In TPM.MSC I Get: il modulo di piattaforma fidata compatibile (TPM) non può essere trovato su questo computer. Verificare che questo computer abbia un 1.2 tpm o più tardi ed è acceso nel BIOS. Tuttavia nel mio bios il TPM è abilitato! (Ho anche provato a disabilitarlo e abilitarlo) quando mi attivo nel gestore dei dispositivi “Mostra dispositivi nascosti” I Get “Modulo della piattaforma di fiducia 2.0 “, quando faccio clic su di essa ottengo” Attualmente, questo dispositivo hardware non è collegato al computer. (Codice 45) “Non ci sono stati aggiornamenti a Windows, né nuove installazioni software/aggiornamenti software! Grazie per il tuo aiuto, Michael
ha chiesto il 20 marzo 2017 alle 18:57
99 1 1 badge d’argento 5 5 badge in bronzo
Hai eseguito il processo di decrittografia? Vorrai farlo prima di procedere, tanto tanto, mi rifiuto di fornire la soluzione fino a quando ciò non accade. Ho un motivo molto specifico per volere che tu lo faccia. Sto cercando di evitare di perdere i tuoi dati aspettando.
20 marzo 2017 alle 19:27
Quando è stata l’ultima volta che il firmware è stato aggiornato sulla macchina?
20 marzo 2017 alle 19:30
L’ultimo aggiornamento del firmware è stato installato sul sistema -1/30/2017
20 marzo 2017 alle 19:35
@Ramhound ho appena iniziato il processo di decryption, tuttavia sembra che ci sia un po ‘di tempo 🙂
20 marzo 2017 alle 19:38
SÌ; Ci vorrà un po ‘, ma non è possibile risolvere il problema senza perdita di dati se non si disabilita per la prima volta BitLocker, perché implicherà la rimozione dell’hardware TPM in Gestione dispositivi e/o disattiva.