


Mullvad ha un tunneling diviso?
I limiti del tunneling diviso
Dopo aver generato il tuo numero di account, puoi aggiungere tempo. Gli abbonamenti sono estremamente intuitivi e non prendono in giro i contratti a lungo termine.
Riepilogo
La tunneling divisa è una funzionalità fornita dall’app Mullvad per Android, Linux e Windows. Consente agli utenti di escludere determinate app dall’utilizzo della VPN e di utilizzare invece la loro normale connessione Internet. Mentre l’app ha una comoda interfaccia utente, è richiesta la configurazione manuale su Linux per escludere specifici indirizzi e porte IP specifici.
Punti chiave
- Esclusi gli indirizzi IP specifici
- Prerequisiti
- Fai attenzione ai rischi per la privacy
- Consentire IP specifici attraverso il firewall
- Esempi leggermente più elaborati
- – Set IP nominati
- – Consentendo il traffico a un host locale
- – Consentendo il traffico DNS
- – Consentire il traffico in arrivo (per server)
- Problemi
Domande
- Cos’è il tunneling diviso?
- Come può essere configurato il tunneling diviso su Linux?
- Quali sono i prerequisiti per la configurazione delle regole del firewall definite dall’utente?
- Quali rischi per la privacy dovrebbero essere a conoscenza degli utenti quando si utilizzano il tunneling diviso?
- Come può escludere specifici indirizzi IP portano ad attacchi di de-anonimizzazione?
- Come possono essere consentiti gli IP specifici attraverso il firewall?
- Qual è lo scopo della tabella esclusiva e della catena di esclusione?
- Come possono essere elencate ed eliminate le regole del firewall?
- Sono le regole di esclusione sicure da lasciare indefinitamente?
- In che modo la divisione del tunneling funziona nell’app Mullvad?
Il tunneling diviso è una funzionalità che consente agli utenti di escludere determinate app dall’utilizzo di una VPN e dirigere il proprio traffico Internet attraverso una connessione regolare.
Per configurare il tunneling diviso su Linux, è richiesta la configurazione manuale. Gli utenti possono escludere indirizzi e porte specifici impostando le regole del firewall utilizzando lo strumento NFT.
L’host deve avere lo strumento NFT disponibile. Il pacchetto NfTables è in genere disponibile su distribuzioni Linux tradizionali come Fedora, Ubuntu e Debian.
Mentre il tunneling diviso può essere conveniente, può anche comportare rischi per la privacy. Netfilter, il linguaggio utilizzato per la definizione delle regole del firewall, non ha corse di guardia, il che significa che le regole che caricano senza messaggi di errore potrebbero non raggiungere il comportamento della privacy previsto. Gli utenti dovrebbero prestare attenzione e testare le regole in un ambiente sicuro per garantire la privacy.
Se vengono esclusi gli indirizzi IP specifici durante l’utilizzo della funzione di tunneling diviso, possono verificarsi attacchi di de-anonimizzazione. Ad esempio, se un utente esclude gli indirizzi IP associati a un determinato sito Web ma visita una pagina Web che richiede script e immagini da un indirizzo IP diverso legata al sito Web, il traffico escluso può essere ancora instradato attraverso il tunnel VPN. Questo può potenzialmente collegare l’indirizzo IP reale dell’utente al proprio indirizzo IP di uscita tunnel.
Per consentire un indirizzo IP specifico, come 173.239.79.196, Per bypassare il tunnel VPN, gli utenti devono applicare le regole del firewall appropriate utilizzando lo strumento NFT. Queste regole impostano segni di tracciamento della connessione e meta marchi per escludere l’indirizzo IP specificato dal tunnel.
La tabella escludetraffic e la catena escluse vengono utilizzate per impostare le regole del firewall che consentono al traffico specifico di bypassare il tunnel VPN. Queste regole vengono eseguite quando il traffico originato localmente viene instradato e applicare segni di connessione e meta marchi per escludere il traffico dal tunnel.
Per ispezionare tutte le regole applicate, comprese quelle applicate dall’app Mullvad, gli utenti possono eseguire “SUDO NFT Elenco Regolet”. Per eliminare le regole, gli utenti possono utilizzare il comando “SUDO NFT ELETE”.
Finché l’app Mullvad funziona correttamente, anche le regole di esclusione dovrebbero funzionare in modo efficace. Poiché l’applicazione dei segni non dovrebbe avere effetti collaterali oltre all’esclusione del traffico quando l’app è connessa, è sicuro lasciare queste regole impostato a tempo indeterminato, anche quando l’app viene disconnessa.
Per filtrare il traffico di output e garantire che tutto il traffico non escluso venga instradato attraverso il tunnel VPN, l’app Mullvad imposta una catena di output con priorità e criteri specifici. Questa catena garantisce che il traffico contrassegnato solo attraverso e viene successivamente reinceppato attraverso l’interfaccia appropriata.
I limiti del tunneling diviso
Dopo aver generato il tuo numero di account, puoi aggiungere tempo. Gli abbonamenti sono estremamente intuitivi e non prendono in giro i contratti a lungo termine.
Tunneling diviso con Linux (avanzato)
L’app Mullvad per Android, Linux e Windows ha una funzione di tunneling divisa. Ti consente di escludere alcune app dalla VPN in modo che utilizzino la tua normale connessione Internet. Tuttavia, se si desidera escludere indirizzi IP o porte specifiche, è richiesta la configurazione manuale. Questo è possibile su Linux.
Cosa copre questa guida
- Esclusi gli indirizzi IP specifici
- Prerequisiti
- Fai attenzione – pericolo per la privacy!
- Consentire IP specifici attraverso il nostro firewall
- Esempi leggermente più elaborati
- – Set IP nominati
- – Consentendo il traffico a un host locale
- – Consentendo il traffico DNS
- – Consentire il traffico in arrivo (per server)
- Problemi
Esclusi gli indirizzi IP specifici
Prerequisiti
Per impostare le regole del firewall definite dall’utente, l’host deve avere lo strumento NFT disponibile. Il pacchetto NfTables è disponibile su Fedora, Ubuntu e Debian e molto probabilmente su qualsiasi altra distribuzione di Linux mainstream.
Fai attenzione – pericolo per la privacy!
Netfilter consente di utilizzare un linguaggio molto espressivo per definire le regole del firewall, il che è fantastico. Tuttavia, la lingua non ha rail di guardia e avere regole sintatticamente corrette che Netfilter caricherà senza emettere alcun messaggio di errore non assicura che le regole raggiungeranno il tuo comportamento atteso e possono effettivamente essere dannose per la tua privacy. In quanto tale, esercita estrema cautela e testimonia preferibilmente il tuo
regole in un ambiente sicuro se devi assicurarti la tua privacy in ogni momento.
Esempio
L’applicazione di queste regole consentirà inoltre di raggiungere l’IP escluso quando la nostra app è nello stato bloccato. Inoltre, escludere alcuni indirizzi IP e non altri può portare ad attacchi di de-anonimizzazione. Considera il seguente scenario: escludi gli indirizzi IP esempio.com punta dal tunnel e quindi tentare di visitare un sito Web https: // esempio.com In un browser Web e, man mano che la pagina viene caricata, il documento HTML richiede vari script e immagini da https: // risorse.esempio.com. Da risorse.esempio.com E esempio.com può risolvere 2 indirizzi diversi, il traffico a risorse.esempio.com Può ancora essere instradato attraverso il nostro tunnel. Il risultato finale è che chiunque controlli entrambi risorse.esempio.com E esempio.com può osservare che apparentemente lo stesso utente sta inviando richieste da 2 diversi indirizzi IP contemporaneamente, quindi l’indirizzo IP di uscita del tunnel può essere collegato all’indirizzo IP reale dell’utente.
Consentire IP specifici attraverso il nostro firewall
Poiché la nostra app Mullvad per Linux consente il tunneling diviso su base per applicazione, abbiamo dovuto regolare le nostre regole del firewall per consentire di instradare alcune connessioni al di fuori del nostro tunnel. Ciò si ottiene avendo regole che verificano se il traffico è contrassegnato con un segno di tracciamento della connessione (0x00000f41) per superare il firewall e un meta marchio (0x6d6f6c65) per instradare il traffico fuori dal tunnel. Ciò significa che bisogna solo impostare quei due segni per escludere il loro traffico e farlo con una tabella e una catena in più netfilter è semplice.
Per consentire un IP specifico, ad esempio 173.239.79.196, da raggiungere senza passare attraverso il tunnel, si dovrebbero applicare le seguenti regole.
Tabella INET ESCLUDETRAFICH < chain excludeOutgoing < type route hook output priority 0; policy accept; ip daddr 173.239.79.196 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Salva le regole in un file escludetraffico.regole e caricali tramite NFT così:
sudo nft -f esclutraffico.regole
Il comando sopra imposta un nuovo tavolo da firewall con una catena denominata escludere che esegue nel gancio di output, il che significa che le regole vengono eseguite non appena il traffico che ha origine localmente viene instradato. È una catena di filtri, anche se non verrà eseguito alcun filtro, la catena applica solo un segno di connessione al traffico destinato al nostro indirizzo IP specificato. Dato che questo è un Inet tavolo, (e non un IP4 o un IP6 Tabella), sia gli indirizzi IPv4 che IPv6 possono essere utilizzati qui.
Elenco e eliminazione delle regole
Per ispezionare tutte le regole applicate sul tuo sistema (comprese quelle applicate dalla nostra app), è possibile eseguire il set di regole di elenco sudo NFT . Le regole saranno in vigore fino a quando non saranno rimosse o il sistema viene riavviato.
Per rimuovere le regole, elimina la tabella con NFT:
SUDO NFT ELETE TABELLA INET ESCLUDETRAFICH
Se la nostra app funziona, anche queste regole di esclusione dovrebbero funzionare. E poiché l’applicazione dei voti non dovrebbe avere effetti collaterali se non escludere il traffico quando la nostra app è connessa, è sicuro lasciare queste regole impostate a tempo indeterminato, anche quando la nostra app è disconnessa, poiché queste regole non cambiano il modo in cui il traffico viene gestito a meno che la nostra app non sia connessa o bloccante.
Perché questo funziona?
Per filtrare il traffico in uscita e garantire che tutto il traffico non escluso sia instradato attraverso il nostro tunnel, la nostra app imposta una catena di output con una priorità di 0 che rifiuta il traffico che non è’t marcato e non è’T instrato attraverso il nostro dispositivo tunnel. Pertanto, avere una catena che contrassegna il traffico specifico da escludere farà passare detto traffico attraverso la nostra catena di uscita e successivamente verrà reindirizzato attraverso l’interfaccia appropriata.
Esempi leggermente più elaborati
Set IP nominati
L’impostazione di una regola per indirizzo IP per escludere potrebbe sembrare un po ‘ingombrante e gli sviluppatori di Netfilter sarebbero d’accordo, quindi è possibile utilizzare i set per definire l’elenco di indirizzi IP o sottoreti che dovrebbero essere esclusi dal tunnel.
Definisce exclused_ips = < 173.239.79.196, 173.239.79.197, 17.0.0.0/8 >Tabella INET ESCLUDETRAFICH < chain excludeOutgoing < type route hook output priority 0; policy accept; ip daddr $EXCLUDED_IPS ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Consentendo il traffico a un host locale
D’altra parte, si possono aggiungere regole specifiche per escludere solo il traffico UDP o TCP per porte specifiche per alcuni indirizzi e non altri. Le regole possono ovviamente essere espressive come Netfilter permette loro di essere. Ad esempio, si potrebbe avere un filtro più rigoroso evitando il traffico LAN nella nostra app, ma è comunque in grado di connettersi agli host sulla rete locale su porte specifiche.
Tabella INET ESCLUDETRAFICH < chain excludeOutgoing < type filter hook output priority -10; policy accept; ip daddr 192.168.1.98 tcp dport ct mark set 0x00000f41; > >
Consentendo il traffico DNS
Per consentire al traffico DNS di fluire su un host specifico al di fuori del tunnel, è possibile applicare regole simili.
Definire resolver_addrs = < 192.168.1.1, 1.1.1.1, 8.8.8.8 >Tabella INET ESCLUDETRAFICH < chain excludeDns < type filter hook output priority -10; policy accept; ip daddr $RESOLVER_ADDRS udp dport 53 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; ip daddr $RESOLVER_ADDRS tcp dport 53 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Le regole di cui sopra possono essere ridotte a una singola regola leggermente più complessa. Tuttavia, l’utilizzo di queste regole fa perde le query DNS. Le regole di cui sopra aggiungeranno anche un marchio di pacchetti (0x6d6f6c65) per reindirizzare il traffico attraverso un’interfaccia appropriata. Il segno del pacchetto non è solo utilizzato dal firewall, ma anche dalla tabella di routing. La catena esclude deve avere una priorità tra -200 e 0, altrimenti la nostra catena di uscita bloccherà il traffico.
Consentire il traffico in arrivo (per server)
Per consentire a un processo di ascoltare una porta specifica mentre la nostra app è attiva, è necessario impostare il segno di tracciamento della connessione sul traffico in arrivo. A differenza di altri esempi, esso’è importante che il marchio sia applicato prima che la nostra catena di input venga eseguita. Ad esempio, per consentire a un processo su un host di ascoltare sulla porta 2010 sia per TCP che per UDP, le seguenti regole dovrebbero essere applicate.
Tabella INET ESCLUDETRAFICH < chain allowIncoming < type filter hook input priority -100; policy accept; tcp dport 2010 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >Catena abilitanti < type route hook output priority -100; policy accept; tcp sport 2010 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Tieni presente che le regole di cui sopra vieteranno all’host di ricevere connessioni sulla porta esclusa dall’interfaccia del tunnel.
Problemi
L’impostazione della priorità inferiore a -200 comporterà una configurazione che non funziona e perde l’indirizzo IP del tunnel, E.G. Le seguenti regole sono sintatticamente corrette e verranno caricate correttamente ma il traffico non scorrerà e l’indirizzo IP del tunnel verrà trapelato.
I limiti del tunneling diviso
Voi’Ve è arrivato a metà strada della nostra serie di tunneling diviso! Nella parte 3, diventa un po ‘tecnico mentre ispezioniamo alcune limitazioni della nostra implementazione di tunneling divisa e come aggirarli intorno a loro.
Permettere’s immergere le limitazioni che presenta la nostra soluzione di tunneling divisa. Noi’menzionerò anche come aggirarli.
Risoluzione del nome
A causa di come il DNS è configurato e utilizzato sulla maggior parte delle piattaforme, le richieste verranno comunque inviate all’interno del tunnel, anche per le applicazioni selezionate per escludere il loro traffico.
Permettere’S Usa lo scenario di gioco per vedere come ciò potrebbe causare problemi
Immagina di essere situato in Giappone e connesso a un server VPN in California. Ma per ottenere tempi di andata e ritorno bassi quando giochi al tuo gioco online preferito, usi il tunneling diviso per escludere il traffico di gioco dal viaggio attraverso l’oceano e ritorno.
Come per molti giochi online, quello che giochi ha i suoi server sparsi in tutto il mondo. Usa anche DNS per assegnare i server ai suoi giocatori. Per questo motivo, sceglierà il server più vicino alla posizione VPN, in questo caso California.
Quindi, anche se il traffico di gioco sta viaggiando fuori dal tunnel VPN (grazie al tunneling diviso), viene inviato a un server lontano, lontano. Ciò significa che non sperimenterai l’aumento delle prestazioni che il tunneling diviso può fornire.
Due modi in cui questo può essere mitigato
- Abilita doh/dot (DNS su HTTPS/DNS su TLS) nel client di gioco per sovrascrivere il dirottamento del DNS sul server VPN. Il traffico DNS verrà quindi inviato, crittografato, tra te e il server DNS configurato. Puoi provare il nostro servizio Doh/Dot, ma se nessuno dei nostri server DNS è vicino a te, allora non verrà guadagnato nulla.
- Connettiti a un server VPN nella tua area. In questo caso, il server di gioco verrà comunque selezionato in base al server VPN’S Posizione. Ma poiché tu e il server siete nella stessa regione, il risultato finale dovrebbe essere lo stesso, come un server di gioco vicino a entrambi sarai selezionato.
Software di rete concorrente (in Windows)
Potrebbe accadere che il tunneling diviso smetta di funzionare se si dispone di più applicazioni (driver di kernel) che stanno combattendo per gestire nuove connessioni di rete. Lo sperimenterai come app divise offline.
Esempi di software che potrebbero scontrarsi con la funzionalità di tunneling diviso includono software proxy, firewall e software di sicurezza simili. A volte la collisione è causata dall’utilizzo di configurazioni sovrapposte, altre volte, semplicemente avere le applicazioni installate contemporaneamente potrebbe causare collisioni.
Se il tunneling diviso smette di funzionare in questo modo, è solo la logica di divisione che diventa inefficace. La sicurezza è garantita e la protezione anti-focolare rimane intatta. In altre parole, tutto il traffico che può’essere diviso e si sta dirigendo verso il tunnel è bloccato in modo sicuro. Questo è in pieno contrasto con altre implementazioni di tunneling diviso che abbiamo esaminato.
Questo problema può essere risolto solo modificando l’insieme di app installate o le loro configurazioni interne.
LocalHost Communications (in Windows)
Questo problema è presente solo nell’implementazione di Windows del tunneling diviso, grazie a un po ‘una tempesta perfetta.
C’è un problema con il software client che tenta di connettersi a localhost. Le app escluse sono generalmente impedite di connettersi ai servizi locali su una presa UDP. Questo può essere un problema se un’app esclusa deve comunicare con un demone sulla macchina locale e utilizza le prese di rete per questa comunicazione. Un esempio sarebbe se un’app escusa cercasse di utilizzare un servizio proxy in esecuzione sulla macchina locale.
Non esiste una soluzione generale per questo problema. Dovrai modificare la configurazione caso per caso.
Connection Lifetimes (in Linux)
Questo problema è presente solo nella nostra implementazione del tunneling diviso su Linux.
La maggior parte delle connessioni stabilite da app escluse dipendono dalla vita del tunnel VPN. Un’eccezione a questo è qualsiasi connessione locale che ha l’indirizzo di destinazione sulla rete locale, in altre parole, connessioni ai dispositivi sulla tua LAN.
Pertanto, ogni volta che si commutano i server VPN o scollegano esplicitamente il tunnel VPN, le connessioni interessate verranno interrotte.
Come uso Mullvad’S Funzione di tunneling divisa?
La funzione è attualmente disponibile su versioni di Windows, Android e Linux dell’app Mullvad VPN.
Puoi trovare l’impostazione sotto Impostazioni> Avanzate> Tunneling diviso. I dettagli specifici della piattaforma sono disponibili nella nostra guida a tunneling diviso.
Avanti il prossimo
Questo articolo è in una serie in cinque parti su tunneling diviso, tutto scritto da uno sviluppatore di Mullvad. Resta sintonizzato per la prossima puntata che discuterà Tunneling diviso e perdite di traffico.
Se hai perso gli articoli precedenti, ti invitiamo a esaminarli a tuo piacimento:
- Cos’è il tunneling diviso?
- Quando è utile il tunneling diviso?
- I limiti del tunneling diviso (questo articolo)
- Può dividere il tunneling che perde traffico?
- Fondamenti di tunneling secure split
Per il diritto universale alla privacy,
Mullvad VPN
Cos’è il tunneling diviso?
Allacciarsi! Imbarcali nella nostra serie in 5 parti e impara tutto sul tunneling diviso, una funzione VPN Mullvad ora disponibile su tre piattaforme! Nella parte 1 (su 5), spieghiamo cosa è effettivamente il tunneling diviso.
Ora che la nostra app supporta il tunneling diviso su Windows, Android e Linux, noi’è entusiasta di condividere il nostro viaggio di sviluppo con te. Scritta da uno dei nostri stessi sviluppatori, questa serie otterrà un po ‘tecnica mentre andiamo avanti, ma per ora prendiamo un breve momento per spiegare cosa sia la divisione del tunneling.
Cos’è il tunneling diviso?
Quando si utilizza una VPN privata, Tutto Il traffico Internet viene in genere inviato in un tunnel VPN crittografato. Questa è una buona configurazione predefinita che garantisce che il traffico non perdesse inaspettatamente non crittografato. Tuttavia, usare un tunnel crittografato in alcuni scenari è troppo inefficiente o semplicemente non possibile.
Come persona consapevole della privacy, esso’è meglio utilizzare il tunnel VPN il più possibile e fare eccezioni solo per un certo traffico. Questo è esattamente ciò che fa il tunneling diviso: Invia condizionalmente il traffico al di fuori del tunnel crittografato.
Diverse implementazioni del tunneling diviso utilizzeranno condizioni diverse per identificare il traffico che dovrebbe essere escluso. Abbiamo scelto di utilizzare una singola condizione: l’applicazione che fa la richiesta di rete. E noi’Spiegherò la nostra soluzione più accuratamente più tardi.
Come uso Mullvad’S Funzione di tunneling divisa?
La funzione è attualmente disponibile su versioni di Windows, Android e Linux dell’app Mullvad VPN.
Puoi trovare l’impostazione sotto Impostazioni> Avanzate> Tunneling diviso. I dettagli specifici della piattaforma sono disponibili nella nostra guida a tunneling diviso.
Avanti il prossimo
Questo articolo è in una serie in cinque parti su tunneling diviso, tutto scritto da uno sviluppatore di Mullvad. Resta sintonizzato per la prossima puntata che discuterà Quando il tunneling diviso è utile.
- Cos’è il tunneling diviso? (Questo articolo)
- Quando è utile il tunneling diviso?
- I limiti del tunneling diviso
- Può dividere il tunneling che perde traffico?
- Fondamenti di tunneling secure split
Per il diritto universale alla privacy,
Mullvad VPN
Completa l’anonimato con Mullvad VPN [Test e revisione pratici]
Scanner di sicurezza delle applicazioni Web Invicti-L’unica soluzione che offre una verifica automatica delle vulnerabilità con scansione basata su prove ™.
Don’T persino bisogno di un’e -mail per utilizzare Mullvad VPN. Ma lascia’S Scopri se ci sono altri motivi per usarlo.
Potresti essere qualcuno che ha’T sentito parlare di Mullvad VPN. Quello’è abbastanza comune perché non hanno un programma di affiliazione. In parole povere, non’T paga se qualcuno invia loro un cliente.
Questo fatto da solo conserva la loro credibilità al di sopra di molti altri migliori provider VPN.
Ma questo articolo si graffirà in profondità sotto la superficie con estesi test pratici. Alla fine, tu’Sarò pronto a valutarlo da solo e fare la chiamata giusta.
Mullvad VPN
Iniziato nel 2009, Mullvad VPN si trova in Svezia, un membro della 14-Eyes Surveillance Alliance. All’inizio, questo non è’t qualcosa di ideale.
Ad esempio, PureVPN si è trasferito nelle Isole Vergini britanniche da Hong Kong, citando la privacy dei consumatori.
Ma Mullvad è open source e ha iniziato con audit esterni indipendenti nel 2017. Inoltre, è possibile leggere i rapporti di audit sul loro sito Web, che è definitivamente un’aggiunta gradita.
Inoltre, elencano i loro server affittati o posseduti come tali:

Ci vuole molto per rivelare i tuoi server in affitto, soprattutto se ne hai così tanti. Mentre i fornitori di VPN sono abbastanza comuni ai server di affitto in vari paesi, raramente menzionano questo fatto che è aperto.
Inoltre, tutti i server affittati sono dedicati esclusivamente a Mullvad e non c’è condivisione con nessun’altra entità aziendale.
Inoltre, Mullvad VPN non utilizza server virtuali, che è un’altra pratica comune ma leggermente non sicura con la maggior parte delle VPN.
In breve, Mullvad VPN è sicuro per tutti, tranne se tu’è qualcuno come una spia di alto profilo.
Caratteristiche
Mullvad VPN ha un elenco esaustivo di funzionalità incentrate sulla privacy. Inoltre, troverai molte utili capacità avanzate non viste con tutte le VPN in prima linea:
- Politica senza logs
- App open source
- Guardia wire modificata
- Switch di uccisione integrato
- Multihopping
- Tunneling diviso
- Port forwarding
- Server DNS personalizzati
- Prezzi piatti tra i piani
- Protezione per le perdite DNS e IPv6
- Blocco di annunci e tracker integrati
- Iscrizione anonima con pagamenti crittografici
Abbiamo verificato che l’elenco era eccezionale e finalmente è arrivato ai test. La revisione avrà ulteriori spiegazioni di ciascuna funzione seguite da alcuni test standard.
Iniziare
Si inizia con Mullvad VPN con un numero di conto generato casualmente.
E questo diventa l’unico metodo per comunicare con il supporto e attivare l’applicazione. Quindi per favore Don’t perderlo. ��

Dopo aver generato il tuo numero di account, puoi aggiungere tempo. Gli abbonamenti sono estremamente intuitivi e non prendono in giro i contratti a lungo termine.

Anche se c’è’T qualsiasi piano gratuito, una garanzia di rimborso di 30 giorni copre qualsiasi rischio per i nuovi utenti.
E puoi anche pagare in contanti per la completa privacy:

Comunque, ci siamo iscritti al piano mensile e scaricato la sua applicazione Windows per ulteriori test.
Interfaccia utente
L’accesso viene eseguito utilizzando il numero di account già generato. In alternativa, puoi scaricare l’applicazione, creare un account con essa e acquistare crediti.
L’interfaccia utente non lo fa’Non sembra moderno, ma niente di veramente obsoleto. Esso’S avvolto in una bella vista a pannello singolo, a differenza di Namecheap VPN, che è stato disteso in un sistema a tre pannelli.


Tutte le opzioni di base e avanzate sono nascoste sotto l’icona dell’ingranaggio in alto a destra. Quindi c’è’T ogni possibilità che ti perderai qualsiasi cosa in un’interfaccia utente complicata come era con Hidemyass VPN.
Inoltre, troverai un lucchetto nella barra delle applicazioni che indica lo stato della connessione. Questo rimane sbloccato in rosso e si trasforma in verde quando si stabilisce una connessione. Inoltre, ti consente di connetterti/disconnettersi con un semplice clic destro senza aprire l’applicazione.


L’interfaccia viene allegata alla barra delle applicazioni. E puoi rilasciarlo navigando a Impostazioni> Preferenze e attivandolo al App UNPIN dalla barra delle applicazioni.
Nel complesso, l’interfaccia utente è semplice, intuitiva e funziona senza problemi.
Auto-connect & Adblocker
È possibile impostare la VPN di Mullvad su Avvio automatico e connetterti ogni volta che si avvia il tuo computer. Tuttavia, queste funzioni sono indipendenti. Ad esempio, si può impostare il lancio all’avvio ma rimanere disconnessi. Allo stesso modo, questo può essere configurato per connettersi automaticamente con il lancio dell’app ma evitare di aprirsi all’avvio.


C’è un’opzione per bloccare annunci e tracker appena sotto il Connessione automatica. Mentre il blocco degli annunci garantirà un’esperienza di navigazione senza distrazioni, questo potrebbe rompere alcuni siti Web.
Inoltre, ci sono Block Trackers Per garantire un’impronta di browser randomizzata, che aiuta a bypassare gli annunci mirati.
Ma noi’VE ha osservato che le VPN forniscono solo una protezione parziale e DON’t Servire completamente allo scopo.

Questo è stato lo stesso con i nostri test di Protonvpn. Il suo netshield avrebbe dovuto bloccare annunci, malware e tracker. Ma anche usare a piena forza ha portato a un’impronta digitale unica del browser, come con Mullvad VPN.
Una soluzione più dedicata allo scudo da annunci e tracker è un software anti-track. In alternativa, puoi semplicemente iniziare a utilizzare Brave Browser. Ha in atto eccellenti bloccanti e dà la possibilità di guadagnare anche cripto.
Switch di uccisione integrato
Un switch di uccisione protegge gli utenti VPN durante i problemi temporanei nella connessione VPN. Questo garantisce che l’utente’L’indirizzo IP rimane nascosto ogni volta che la crittografia si abbassa.
Mullvad VPN viene fornito con uno switch di uccisione integrato che significa che esso’LL Disabilita l’accesso a Internet ogni volta che si commuovono i server o per eventuali interruzioni del lato server momentaneo. Questa è una caratteristica integrata e può’essere spento.


Inoltre, puoi aumentare l’ante con il Richiedi sempre VPN (sotto Abilita IPv6). Ciò consente l’accesso solo quando c’è una connessione VPN. Anche le app escluse nel tunneling diviso (discusso più avanti) saranno bloccate da Internet.
Tunneling diviso
Il tunneling diviso è quello di risparmiare applicazioni selezionate dalla VPN’S crittografia e la velocità di velocità che ne deriva. Puoi trovare questa opzione in Impostazioni> Avanzate> Tunneling diviso.

Il processo è semplice. Seleziona dalla sezione Filtro tunneling diviso o scorri verso il basso e seleziona Trova un’altra app.
E ancora, questa funzione ha vinto’t lavorare con il Richiedi sempre VPN.
Protocollo tunnel
I protocolli di tunnel, meglio noti come protocolli VPN, sono la spina dorsale della connessione VPN. Queste sono le disposizioni responsabili della fornitura di una connessione crittografata. In breve, questi determinano le regole con cui la connessione VPN gioca.
Esistono molti protocolli VPN per casi d’uso specifici. Mullvad VPN è dotato di OpenVPN e Wireguard, due dei migliori.

L’opzione ideale per un utente di laico è lasciarlo a Automatico. Ma sarebbe meglio preferire OpenVPN (TCP) per bypassare le censure come sbloccare le biblioteche internazionali di Netflix o accedere a Facebook dalla Cina.
Oppure, puoi passare a Wireguard per connessioni veloci. In particolare, Mullvad VPN utilizza Wireguard avanzato, che è sicuro come il protocollo OpenVPN.
Multihop (bridge server)
Con Mullvad VPN, puoi avere il tuo traffico instradato da più server VPN prima dell’uscita. Questo è sostanzialmente fatto per ottenere un ulteriore livello di sicurezza ed è generalmente inutile per la maggior parte degli utenti.
Multihop migliori abiti per server compromessi (leggi affittati) e bypassing di censura nei paesi regolati da Internet come la Turchia. Ma come effetto collaterale del routing extra, tu’LL Esperienza ancora maggiore detrazione nella velocità di rete.

Vai a Modalità Ponte dentro il Impostazioni OpenVPN, che risiedono sotto il Sezione protocollo tunnel.
Ora puoi passare a Automatico in modalità bridge. Questa opzione proverà tre volte normalmente prima di andare per una connessione multihop. In alternativa, puoi semplicemente selezionare SU e prova una connessione a ponte con il primo tentativo.
Hai la scelta di selezionare i server di voce e uscita specifici tramite Ubicazione della posizione Nella schermata principale dopo averlo acceso nelle impostazioni.


L’applicazione Mullvad VPN supporta più routing del server tramite il protocollo OpenVPN. E devi generare, scaricare e utilizzare i file di configurazione per configurare Multihop con Wireguard.
Secondo quanto riferito, Mullvad utilizza Shadowsocks per le sue funzionalità multihop. Shadowsocks è un proxy open source originariamente creato per bypassare la censura in Cina. Ma la pressione delle autorità cinesi ha costretto lo sviluppatore a trasformarlo in un progetto open source gestito dai collaboratori mondiali.
Mentre fa sembrare i pacchetti di dati come il normale traffico HTTPS, un accoppiamento con un server VPN rende il duo più robusto.
L’obiettivo ovvio è quello di aggirare la censura pur avendo un Internet privato e anonimo.
Port forwarding
Port Forwarding (AKA Port Mapping) consente un rapido accesso a servizi/file remoti situati all’interno di una rete privata. Questo aiuta le connessioni in arrivo a raggiungere direttamente la propria destinazione a migliorare le prestazioni.
Questo è generalmente distribuito nel gioco, impostando i server FTP per il trasferimento di file, ecc.
È possibile creare/eliminare le porte dalla pagina dell’account VPN Mullvad:

Clicca il Gestisci porte e chiavi di guardia wire In alto a destra. In alternativa, puoi raggiungere lì all’interno della tua applicazione Mullvad VPN navigando a Protocollo tunnel> Guardiatore> Impostazioni Wireguard> Chiavi di guardia Wire> Gestisci chiavi.

Per WireGuard, selezionare la chiave in uso sul dispositivo previsto che’LL funge da server per connessioni esterne. Oppure selezionare nessuna chiave per OpenVPN. Infine, fai clic su Aggiungi porta Pulsante sul lato destro per ottenere il numero di porta.
Questo assegnerà e manterrà il funzionamento della porta fino a quando non avrai tempo sul tuo account. In particolare, questa funzione funziona solo senza essere attivato. Per tali casi, annulla l’abbonamento automatico e inizia a pagare manualmente. Questo ha vinto’T influenza il tempo rimasto con l’abbonamento attuale.
È possibile gestire le porte dalla stessa sezione. Mullvad VPN rimuove queste porte dopo 20 giorni di scadenza del conto.
E ricordati di connetterti alla stessa città della porta inoltrata. Inoltre, questo ci vorrà del tempo per attivare. Quindi attendi l’attivazione e riavvia l’applicazione VPN prima di utilizzare una porta specifica.
Server DNS personalizzato
Un server DNS ben localizzato e ben curato è un booster per le prestazioni. Puoi iscriverti ai server DNS premium in terze parti o usarne quelli gratuiti, come Google’S DNS pubblico o DNS Comodo Secure.
Mullvad ha il suo servizio DNS pubblico. Si può usarlo anche se non si utilizza il loro servizio VPN.
È possibile inserire l’indirizzo IP dei server DNS in Impostazioni> Avanzate> Usa il server DNS personalizzato.

Detto questo, l’utilizzo di DNS personalizzati mina la tua privacy, soprattutto se non sei’t Sicuramente su quel servizio di hosting DNS specifico.
Un server DNS può registrare i tuoi dati e snobbare sulla tua attività web. Pertanto, esso’S generalmente non prescritto per utilizzare server DNS non affidabili personalizzati. In modo conclusivo, non’T ha bisogno di una configurazione DNS personalizzata nella maggior parte dei casi e sta meglio senza di essa.
Quindi, questo copre la maggior parte di Mullvad’S VPN Caratteristiche. Ulteriori sezioni riguardano alcuni test VPN di base per convalidare le richieste di privacy e prestazioni.
Test IP e WebRTC
Questa è una delle prime cose che gli utenti chiedono con una VPN: un indirizzo IP anonimo. Con Mullvad VPN, hai un indirizzo IPv4 anonimo e puoi utilizzare un indirizzo IPv6 anche se non’ne ho uno originariamente.

Ma puoi disattivare Abilita IPv6 Se indossi’ne voglio uno mascherato. Disabilitando ti passerà solo con un indirizzo IPv4 anche se si dispone di un indirizzo IPv6.
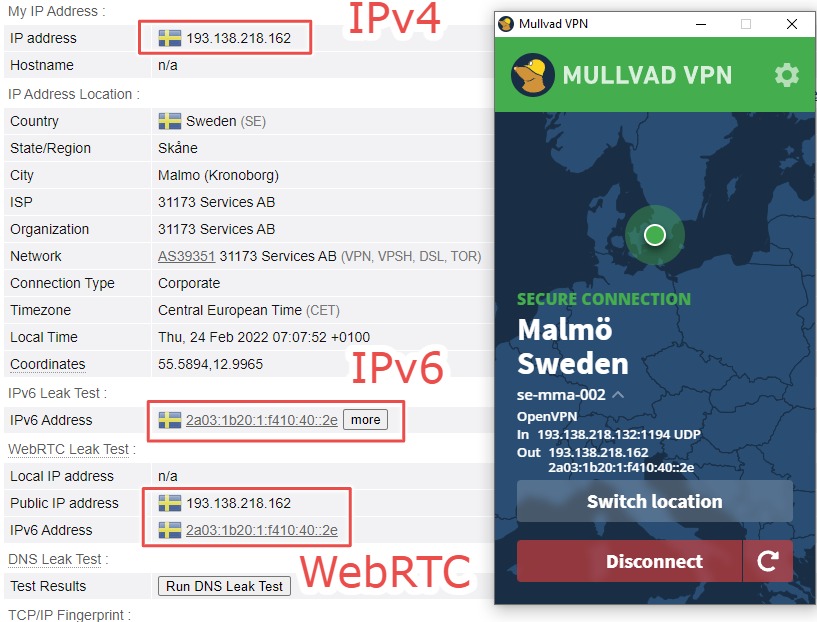
Mullvad VPN ha eseguito alla grande mascherando i miei indirizzi IPv4 e IPv6. È stato eccellente nella gestione delle perdite WebRTC a base di browser.
Puoi controllare il tuo indirizzo IP su browserleaks.
Test DNS-Leak
Un server DNS è la prima cosa che il tuo computer contatta mentre effettua una nuova connessione in uscita.
Normalmente, esso’s il tuo ISP che gestisce le richieste DNS. Ma ciò dovrebbe passare al provider VPN dopo essersi connesso a un tunnel VPN crittografato, sebbene determinati VPN falliscono, con conseguente perdita DNS.
Una perdita di DNS è quando le domande DNS bypassano la VPN e tornano al server DNS originale, che è gestito per lo più probabile dal tuo ISP. Con ciò, il tuo ISP può monitorare le tue attività su Internet come ogni pagina web che visiti, i tuoi download, collegamenti che fai clic, ecc.
E questo non dovrebbe’T accade. Che uccide uno dei pilastri principali – privacy – di usando una VPN.
Abbiamo eseguito un test di perdite DNS esteso con Mullvad VPN:

I risultati indicano Nessuna perdita DNS That Mullvad VPN ha gestito tutte le query DNS.
Test di crittografia
L’analisi della rete non è così difficile come era un po ‘di tempo fa. Strumenti come Wireshark sono liberamente disponibili per aiutare i cattivi attori a ottenere dettagli vitali su di te come browser web, sistema operativo, indirizzo IP, ecc.

L’immagine precedente rivela molto da un singolo pacchetto di dati. E migliaia viaggiano al minuto in base alla tua attività web.

Infine, questo si avvicina alla VPN per crittografare queste informazioni come nell’immagine sopra, quindi l’ottenimento non ottiene nulla.
In modo conclusivo, la crittografia ha funzionato e un utente medio non ha nulla di cui preoccuparsi.
Test di velocità
I test di velocità indicano la capacità di un server VPN di consegnare dopo il solito crittografia. Sebbene le VPN premium non ti deludessero mai, l’acceleratore di velocità è inevitabile.
Questi sono stati i risultati con Mullvadvpn con la selezione del protocollo automatico acceso:
| server | Ping (MS) | Scarica (MBPS) | Carica (MBPS) | Ca. Distanza (km) |
| Predefinito | 6 | 48.72 | 39.86 | N / A |
| Singapore | 75 | 46.1 | 45.36 | 6200 |
| Stoccolma, Svezia | 354 | 42.31 | 17.32 | 5720 |
| Manchester, Regno Unito | 327 | 29.7 | 21.54 | 6900 |
| Miami, Florida, USA | 467 | 31.25 | 10.96 | 13.700 |
Tuttavia, l’esperienza effettiva può variare con fattori come il carico del server istantaneo, la distanza del server di contenuti dal server VPN, la posizione dell’utente, ecc.
Un aspetto negativo con Mullvad VPN non fa menzione del carico del server come con Protonvpn. Quello’S Un parametro cruciale utile nella selezione di un server meno affollato per prestazioni migliori.
Tuttavia, la throtting di velocità non è un problema così grande con Mullvad VPN.
Mullvad VPN: impressioni finali
Mullvad VPN è buono per l’importo che fa bolleggi. I suoi prezzi piatti tagliano qualsiasi ambiguità e autorizza i suoi utenti durante l’abbonamento. Port Forwarding è un’altra caratteristica premium che’è assente in alcuni migliori provider VPN (E.G., Nordvpn) o viene fornito come un componente aggiuntivo a pagamento con altri come PureVPN.
Tuttavia, gli aspetti che necessitano di Mullvad’s Attenzione sono il numero di server (al momento, ci sono solo 700+), geo-unblocking (Netflix, BBC Iplayer, Hulu, ecc.) e fornire testi di aiuto all’interno dell’applicazione VPN.
Mentre abbiamo alcune VPN che sono brave in questo, come ProtonVPN, sono due volte più costosi per gli abbonamenti mensili.
E la libertà della pressa che loda Mullvad VPN ovviamente aggiunge ai suoi meriti. Inoltre, la VPN Mozilla molto rispettata utilizza anche server Mullvad VPN.
Tuttavia, sarebbe utile se tu’Passerà attraverso la nostra recensione protonvpn prima di effettuare la chiamata finale.
Caratteristiche di Mullvad
- Iniziare
- Interfaccia utente
- Auto-connect & Adblocker
- Switch di uccisione integrato
- Tunneling diviso
- Protocollo tunnel
- Multihop (bridge server)
- Port forwarding
- Server DNS personalizzato
- Test IP e WebRTC
- Test DNS-Leak
- Test di crittografia
- Test di velocità