


Nessus usa NMAP?
Nessus: Mythbusters Edition
Scansione della porta di Nessus vs NMAP Porta Scansione
Il mio obiettivo è trovare vulnerabilità della rete. Ho usato Nessus e NMAP entrambi per la scansione della vulnerabilità. Devo verificare se posso usare solo “Nessus” anziché usare “NMAP”. Secondo i miei sforzi sul Web, molte persone hanno suggerito di utilizzare Nessus e NMAP insieme perché Nessus fornisce anche la gamma di scansione delle porte come NMAP. Ma non capisco il motivo esatto per cui la scansione della porta Nessus non può sostituire la scansione della porta NMAP ? Quale dovrebbe essere la principale differenza con Nessus e NMAP in termini di scansione delle porte?
Chiesto il 20 febbraio 2018 alle 6:20
Tech_enthusiast Tech_enthusiast
435 1 1 badge d’oro 5 5 badge d’argento 19 19 badge di bronzo
3 risposte 3
Non ti suggerisco di usare neanche tu usi. Devi sviluppare le tue abilità senza gli strumenti per sapere cosa attaccare e come attaccarlo.
I seguenti libri ti faranno iniziare:
- Network Security Assessment, 3a edizione
- Operazioni informatiche: costruire, difendere e attaccare le moderne reti informatiche
- Python: test di penetrazione per gli sviluppatori
- Mastering Kali Linux per test di penetrazione avanzata, 2a edizione
- MetaSploit rivelato: segreti dell’esperto Pentester
È necessario padroneggiare le tecniche senza utilizzare gli strumenti. Metasploit è una sorta di framework di costruzione di tecniche, ma puoi anche fare affidamento su di esso se non si impara la pertinenza di script o specifica del codice per ciascun modulo fino ai dettagli, non solo le opzioni avanzate.
Tuttavia, NMAP può essere modificato per comprendere un ambiente in termini di vulnerabilità, efficienza di controllo e pratica di sicurezza profonda. Lo consiglierei su Nessus per ogni situazione tranne la situazione del fuoco e dimentica. Tuttavia, il fuoco e dimentica tende a fornire un rapporto con rischi errati e un’enorme variazione di errori tra cui falsi positivi (che possono essere positivi falsi a falsi se la guida esperta non sa come ridurre i falsi positivi ai set di problemi giusti) e falsi negativi.
Pertanto, raccomando anche (dopo che le tecniche sono padroneggiate) questi libri:
- NMAP: libro di cucina di revisione e revisione della sicurezza della rete, 2a edizione
- Padroneggiare il motore di scripting NMAP
Nessus: Mythbusters Edition
Di recente ho fatto un po ‘di ricerche sulla storia di Nessus. Ho scoperto che la prima versione di Nessus è stata pubblicata nel 1998 e ogni volta che il software è in circolazione per così tanto tempo ci sono destinati ad essere alcuni miti e idee sbagliate che si sviluppano più velocemente come nuove funzionalità nel corso degli anni. Questo post spiegherà alcuni miti comuni e metterà il record.
Anche se non abbiamo generato grandi esplosioni per questo post, mi sono tuffato in ufficio, solo perché.
Mito #1 – “Installazione di Nessus dalla distribuzione di Linux’S repository installa l’ultima versione di Nessus “
A seconda della distribuzione di Linux che si sta eseguendo e quale versione della distribuzione hai installato, potresti essere in grado di installare un pacchetto chiamato “Nessus” dal repository dei pacchetti. Molte persone credono che questo processo installi una versione recente di Nessus, ma non lo fa. Le distribuzioni in genere includeranno un 2.X Versione di Nessus nel repository. L’attuale versione di Nessus è 4.4.0 e può essere scaricato solo da http: // www.Nessus.org o dal portale di assistenza clienti sostenibile. Per dare uno sfondo, quanto segue è una breve storia delle versioni di Nessus:
- 1998 – Nessus Alpha1 – Progetto studentesco, annunciato nella mailing list di Bugtraq
- Maggio 2000 – Nessus 1.0 – Prima versione stabile
- Febbraio 2003 – Nessus 2.0 – Nuovo motore NASL
- Ottobre 2004 – Nessus 2.2 – Possibilità di accedere agli host tramite SSH, ultima versione GPL
- Dicembre 2005 – Nessus 3.0 – INTRODUTO NASL3 Engine
- Aprile 2009 – Nessus 4.0-Modello basato su thread, supporto a 64 bit
- Novembre 2009 – Nessus 4.2 – API di Nessus, interfaccia utente, report e politiche memorizzate sul server
- Novembre 2010 – Nessus 4.4 – Utilizzo della memoria inferiore, pianificazione, miglioramenti dei segnalazioni
Puoi anche rivedere l’articolo “Perché aggiornare a Nessus 4?”Per uno sguardo dettagliato ai miglioramenti tra le versioni, tra cui un’analisi delle prestazioni tra Nessus 2 e Nessus 4.
Mito n. 2: “Nessus utilizza NMAP come motore a scansione”
Prima di Nessus 2.2.0, piccole porzioni di codice da NMAP 1.X sono stati utilizzati in un plug -in di scansione delle porte precoci. Nessus ha anche usato (e lo fa ancora fino ad oggi) il suo motore di scansione delle porte, incluso lo scanner Syn che è stato incluso nelle prime versioni di Nessus. Mentre NMAP è uno scanner di porte fantastico (e molto altro ancora!) Nessus non ha mai incluso o usato NMAP come scanner di porta per impostazione predefinita.
Esistono due plugin di Nessus che possono integrare NMAP. Uno per eseguire NMAP insieme a Nessus e uno per importare risultati. Per ulteriori informazioni, vedere “Quando, come e perché (non) utilizzare NMAP all’interno di Nessus”
Se è necessario importare i risultati NMAP, suggerisco di installare NMAPXML.NASL. Ci sono alcuni casi in cui qualcuno avrà già una scansione NMAP e questo’S usa
Nessus: Mythbusters Edition
Considerando che NMAP non è uno scanner di vulnerabilità completa, è uno strumento di reporting utilizzato per analizzare la risposta del servizio che arriva nei pacchetti e lo strumento di reporting può aiutare a identificare le vulnerabilità nella rete. NMAP utilizza un motore di scripting per identificare le informazioni sulla vulnerabilità.
Scansione della porta di Nessus vs NMAP Porta Scansione
Il mio obiettivo è trovare vulnerabilità della rete. Ho usato Nessus e NMAP entrambi per la scansione della vulnerabilità. Devo verificare se posso usare solo “Nessus” anziché usare “NMAP”. Secondo i miei sforzi sul Web, molte persone hanno suggerito di utilizzare Nessus e NMAP insieme perché Nessus fornisce anche la gamma di scansione delle porte come NMAP. Ma non capisco il motivo esatto per cui la scansione della porta Nessus non può sostituire la scansione della porta NMAP ? Quale dovrebbe essere la principale differenza con Nessus e NMAP in termini di scansione delle porte?
Chiesto il 20 febbraio 2018 alle 6:20
Tech_enthusiast Tech_enthusiast
435 1 1 badge d’oro 5 5 badge d’argento 19 19 badge di bronzo
3 risposte 3
Non ti suggerisco di usare neanche tu usi. Devi sviluppare le tue abilità senza gli strumenti per sapere cosa attaccare e come attaccarlo.
I seguenti libri ti faranno iniziare:
- Network Security Assessment, 3a edizione
- Operazioni informatiche: costruire, difendere e attaccare le moderne reti informatiche
- Python: test di penetrazione per gli sviluppatori
- Mastering Kali Linux per test di penetrazione avanzata, 2a edizione
- MetaSploit rivelato: segreti dell’esperto Pentester
È necessario padroneggiare le tecniche senza utilizzare gli strumenti. Metasploit è una sorta di framework di costruzione di tecniche, ma puoi anche fare affidamento su di esso se non si impara la pertinenza di script o specifica del codice per ciascun modulo fino ai dettagli, non solo le opzioni avanzate.
Tuttavia, NMAP può essere modificato per comprendere un ambiente in termini di vulnerabilità, efficienza di controllo e pratica di sicurezza profonda. Lo consiglierei su Nessus per ogni situazione tranne la situazione del fuoco e dimentica. Tuttavia, il fuoco e dimentica tende a fornire un rapporto con rischi errati e un’enorme variazione di errori tra cui falsi positivi (che possono essere positivi falsi a falsi se la guida esperta non sa come ridurre i falsi positivi ai set di problemi giusti) e falsi negativi.
Pertanto, raccomando anche (dopo che le tecniche sono padroneggiate) questi libri:
- NMAP: libro di cucina di revisione e revisione della sicurezza della rete, 2a edizione
- Padroneggiare il motore di scripting NMAP
Nessus: Mythbusters Edition
Di recente ho fatto un po ‘di ricerche sulla storia di Nessus. Ho scoperto che la prima versione di Nessus è stata pubblicata nel 1998 e ogni volta che il software è in circolazione per così tanto tempo ci sono destinati ad essere alcuni miti e idee sbagliate che si sviluppano più velocemente come nuove funzionalità nel corso degli anni. Questo post spiegherà alcuni miti comuni e metterà il record.
Anche se non abbiamo generato grandi esplosioni per questo post, mi sono tuffato in ufficio, solo perché.
Mito #1 – “Installazione di Nessus dalla distribuzione di Linux’S repository installa l’ultima versione di Nessus “
A seconda della distribuzione di Linux che si sta eseguendo e quale versione della distribuzione hai installato, potresti essere in grado di installare un pacchetto chiamato “Nessus” dal repository dei pacchetti. Molte persone credono che questo processo installi una versione recente di Nessus, ma non lo fa. Le distribuzioni in genere includeranno un 2.X Versione di Nessus nel repository. L’attuale versione di Nessus è 4.4.0 e può essere scaricato solo da http: // www.Nessus.org o dal portale di assistenza clienti sostenibile. Per dare uno sfondo, quanto segue è una breve storia delle versioni di Nessus:
- 1998 – Nessus Alpha1 – Progetto studentesco, annunciato nella mailing list di Bugtraq
- Maggio 2000 – Nessus 1.0 – Prima versione stabile
- Febbraio 2003 – Nessus 2.0 – Nuovo motore NASL
- Ottobre 2004 – Nessus 2.2 – Possibilità di accedere agli host tramite SSH, ultima versione GPL
- Dicembre 2005 – Nessus 3.0 – INTRODUTO NASL3 Engine
- Aprile 2009 – Nessus 4.0-Modello basato su thread, supporto a 64 bit
- Novembre 2009 – Nessus 4.2 – API di Nessus, interfaccia utente, report e politiche memorizzate sul server
- Novembre 2010 – Nessus 4.4 – Utilizzo della memoria inferiore, pianificazione, miglioramenti dei segnalazioni
Puoi anche rivedere l’articolo “Perché aggiornare a Nessus 4?”Per uno sguardo dettagliato ai miglioramenti tra le versioni, tra cui un’analisi delle prestazioni tra Nessus 2 e Nessus 4.
Mito n. 2: “Nessus utilizza NMAP come motore a scansione”
Prima di Nessus 2.2.0, piccole porzioni di codice da NMAP 1.X sono stati utilizzati in un plug -in di scansione delle porte precoci. Nessus ha anche usato (e lo fa ancora fino ad oggi) il suo motore di scansione delle porte, incluso lo scanner Syn che è stato incluso nelle prime versioni di Nessus. Mentre NMAP è uno scanner di porte fantastico (e molto altro ancora!) Nessus non ha mai incluso o usato NMAP come scanner di porta per impostazione predefinita.
Esistono due plugin di Nessus che possono integrare NMAP. Uno per eseguire NMAP insieme a Nessus e uno per importare risultati. Per ulteriori informazioni, vedere “Quando, come e perché (non) utilizzare NMAP all’interno di Nessus”
Se è necessario importare i risultati NMAP, suggerisco di installare NMAPXML.NASL. Ci sono alcuni casi in cui qualcuno avrà già una scansione NMAP e questo’s utile importare i risultati in Nessus per eseguire scansioni di vulnerabilità rispetto all’elenco degli host.
Nota: è possibile trovare ulteriori informazioni nel post intitolato “Utilizzo dei risultati NMAP con la scansione batch di Nessus”.
Mito n. 3: “Nessus non supporta IPv6”
Nessus scansionerà gli host IPv6, a condizione che il motore di scansione sia in esecuzione su Linux o un sistema Mac OS X con IPv6 abilitato. Vedi il post intitolato “Nessus 3.2 beta – scansione IPv6 “
Microsoft Windows non ha alcune delle API chiave necessarie per il falso pacchetto IPv6 (E.G., Ottenere l’indirizzo MAC del router, della tabella di routing, ecc.). Questo a sua volta impedisce allo scanner di porte di funzionare correttamente, ma qualcosa che viene pianificato per le versioni future è aggiungere supporto per la scansione IPv6 per i server Nessus in esecuzione su Windows.
Mito #4: “Nessus scansa solo servizi di rete, non applicazioni Web.”
Nel giugno 2009, Tenable ha rilasciato un’importante revisione della funzionalità di scansione dell’applicazione Web di Nessus. Da allora Nessus ha continuato a implementare funzionalità di scansione delle applicazioni Web che utilizzano tecniche di fuzzing per trovare vulnerabilità personalizzate nelle applicazioni. Nessus ha diversi modi per elencare le vulnerabilità nelle applicazioni Web:
Vulnerabilità delle applicazioni Web note – Nessus contiene oltre 2.523 plugin che possono impronte digitali e rilevare vulnerabilità note nelle applicazioni Web. Qualsiasi plug-in elencato negli “Abusi CGI” o “Abusi CGI: XSS” le famiglie di plug-in è scritto per enumerarsi le vulnerabilità che sono state precedentemente riportate in un prodotto di applicazione Web (open-source o commerciale).
Mito #5: “Nessus scansiona solo dispositivi in tutta la rete”
Lungo queste linee, una delle caratteristiche più potenti di Nessus è la capacità di controllare le patch e le configurazioni a livello locale. Invece di eseguire l’intera scansione dei dispositivi attraverso la rete, che consuma una larghezza di banda e ha il potenziale per “aggravare” un target, Nessus può accedere al target e controllare la configurazione localmente. Tenable Attualmente supporta le seguenti piattaforme rispetto al controllo della patch locale:
- Linux (varie distribuzioni)
- Windows (tutte le piattaforme supportate)
- VMware ESX
- HP-UX
- Solaris
- Mac OS X
- Database (Oracle, MSSQL e altro)
Nessus può anche eseguire l’auditing della configurazione, rivedere la configurazione di un sistema operativo o un’applicazione e confrontarlo con uno standard noto. Nessus supporta molti diversi sistemi operativi e applicazioni, tra cui Cisco IOS, benchmark CIS e altro ancora. Un grande esempio di questa capacità in azione è incluso nel post intitolato “Auditing Linux, Apache e MySQL contro i benchmark della CIS”
Paul Asadoorian
Come fondatore e CEO di Security Weekly, Paul rimane uno dei mondo’S più esperti su tutte le cose cybersecurity. Security Weekly è una risorsa unica per podcast, webcast e altri contenuti, informando i membri della comunità sui test di penetrazione, l’analisi della vulnerabilità, l’hacking etico e i test dei dispositivi incorporati. In precedenza, Paul è stato uno specialista della sicurezza IT principale per la Brown University e come istruttore presso il Sans Institute.
Nmap vs Nessus
NMAP (Mapper Network) è definito come uno strumento di scansione di rete utilizzato dagli amministratori di rete per mappare le loro reti e scopre host e servizi inviando pacchetti e analizzando le risposte, inoltre è uno strumento gratuito e open-source per verificare le inabilità o le deboli della rete, mentre i sessi sono definiti come le possibilità di scansione che possono essere utilizzate per il computer e il sistema di system di elaborazioni di System di Expections Of Expections Of The Expects of the Expects, seessus per essere il sistema di System, se è quello di eseguire il sistema di sistema di System Alerts. di essere attaccati o che gli hacker cercano di accedere a qualsiasi computer che abbiamo collegato in una rete.
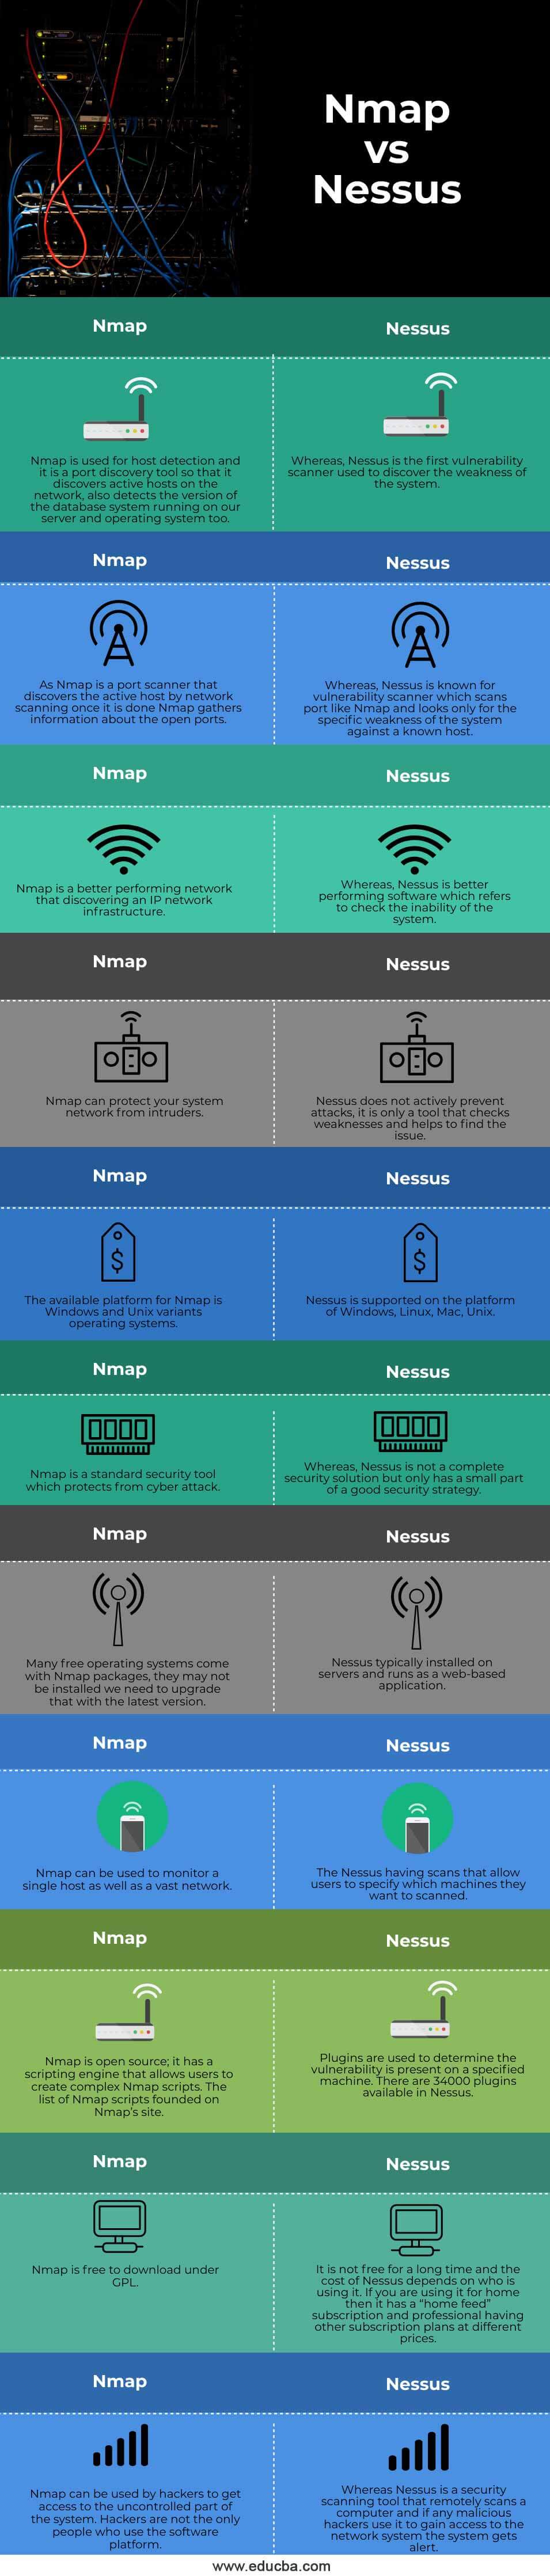
Confronto di testa a testa tra NMAP vs Nessus (Infographics)
Di seguito sono riportate le principali differenze tra NMAP vs Nessus.
Sviluppo web, linguaggi di programmazione, test software e altri
Differenze chiave
NMAP e Nessus sono entrambi strumenti di scansione della rete, quindi ci sono abbastanza differenze in ciò che cercano di realizzare.
1. Sicurezza
Nessus è uno scanner di vulnerabilità, la vulnerabilità significa scansionare i punti deboli del sistema nei computer e nelle reti per identificare la sicurezza e migliorare l’efficacia del sistema. Considerando che la mappatura della rete è il primo scopo della NMAP che la mappatura scopre gli host e i servizi sul sistema. Principalmente gli amministratori di rete e i professionisti della sicurezza utilizzano NMAP per mappare le loro reti.
La NMAP determina lo stato su e giù dell’host determina anche la presenza imprevisto di host, servizi nella rete, firewall, sistema operativo e versione sull’host. I Nessus hanno plug -in di controllo di sicurezza per determinare le prestazioni della rete di sistema.
2. Scanner di vulnerabilità
La scansione può mantenere il nostro sistema sicuro. Trovare vulnerabilità prima che gli hacker facciano qualsiasi cosa è molto importante per proteggere i dati della nostra azienda per quanto riguarda la sicurezza della rete. Vulnerabilità significa identificare la debolezza o l’incapacità del sistema nella rete. La scansione della vulnerabilità rileva l’incapacità e utilizzando lo strumento Nessus possiamo rilevare le debolezze di un sistema che aiuterà a proteggere il nostro sistema e migliorare l’efficacia del sistema. Nessus fornisce molte funzionalità in uno strumento, gli hacker possono eseguire lo stesso strumento ed è vantaggioso sapere quale sia il risultato che scansionano il sistema. Nessus è uno degli scanner di vulnerabilità usati per trovare attacchi dannosi.
Considerando che NMAP non è uno scanner di vulnerabilità completa, è uno strumento di reporting utilizzato per analizzare la risposta del servizio che arriva nei pacchetti e lo strumento di reporting può aiutare a identificare le vulnerabilità nella rete. NMAP utilizza un motore di scripting per identificare le informazioni sulla vulnerabilità.
3. Installazione su Windows
Prima che una versione di Windows fosse rilasciata, NMAP era uno strumento solo UNIX e dopo la versione, è la seconda piattaforma più popolare per NMAP. È popolare perché gli utenti di Windows non hanno un compilatore e mantengono anche una guida per gli utenti che desiderano eseguire NMAP su Windows. NMAP supporta l’interfaccia Ethernet per la scansione dei pacchetti grezzi. La velocità di scansione è più lenta di UNIX perché ci sono carenze nell’API di rete Windows. Windows ha tre scelte per l’installazione di NMAP, che sono disponibili nella pagina di download su https: // nmap.org/download.HTML che sono auto-installatore di Windows, binari zip della linea di comando e opzionale è un compilatore.
Considerando che, per Nessus possiamo ottenere l’installatore di Windows e doverlo scaricarlo secondo il sistema operativo, una volta scaricato a doppio clic sul programma di installazione e quindi finire l’installazione, la procedura guidata di benvenuto per gli utenti di Nessus ottiene.
Tabella di confronto di NMAP vs Nessus
| S.NO | Nmap | Nessus |
| 1 | NMAP viene utilizzato per il rilevamento dell’host ed è uno strumento di scoperta di porte in modo che scopra host attivi sulla rete, rileva anche la versione del sistema di database in esecuzione sul nostro server e anche sul sistema operativo. | Considerando che Nessus è il primo scanner di vulnerabilità utilizzato per scoprire la debolezza del sistema. |
| 2 | Poiché NMAP è uno scanner di porte che scopre l’host attivo mediante scansione di rete una volta eseguito NMAP raccoglie informazioni sulle porte aperte. | Considerando che Nessus è noto per uno scanner di vulnerabilità che scansiona porte come NMAP e cerca solo la debolezza specifica del sistema contro un host noto. |
| 3 | NMAP è una rete con prestazioni migliori che scopre un’infrastruttura di rete IP. | Considerando che Nessus sta eseguendo meglio un software che si riferisce per verificare l’incapacità del sistema. |
| 4 | NMAP può proteggere la rete di sistema dagli intrusi. | Nessus non impedisce attivamente gli attacchi, è solo uno strumento che controlla i punti deboli e aiuta a trovare il problema. |
| 5 | La piattaforma disponibile per NMAP è Sistemi operativi di Windows e Unix Varianti. | Nessus è supportato sulla piattaforma di Windows, Linux, Mac, Unix. |
| 6 | NMAP è uno strumento di sicurezza standard che protegge dagli attacchi informatici. | Considerando che Nessus non è una soluzione di sicurezza completa ma ha solo una piccola parte di una buona strategia di sicurezza. |
| 7 | Molti sistemi operativi gratuiti sono dotati di pacchetti NMAP, potrebbero non essere installati dobbiamo aggiornarlo con l’ultima versione. | Nessus è in genere installato su server ed esegue come applicazione basata sul Web. |
| 8 | NMAP può essere utilizzato per monitorare un singolo host e una vasta rete. | Il Nessus ha scansioni che consentono agli utenti di specificare quali macchine desiderano scansionare. |
| 9 | NMAP è open-source; Ha un motore di scripting che consente agli utenti di creare script NMAP complessi. L’elenco degli script NMAP fondati su NMAP’S site. | I plugin vengono utilizzati per determinare la vulnerabilità è presente su una macchina specificata. Ci sono 34000 plugin disponibili in Nessus. |
| 10 | NMAP è gratuito da scaricare sotto GPL. | Non è gratuito per molto tempo e il costo di Nessus dipende da chi lo sta usando. Se lo stai usando per casa, allora ha un file “mangime domestico” Abbonamento e professionisti con altri piani di abbonamento a prezzi diversi. |
| 11 | NMAP può essere utilizzato dagli hacker per ottenere l’accesso alla parte incontrollata del sistema. Gli hacker non sono le uniche persone che utilizzano la piattaforma software. | Mentre Nessus è uno strumento di scansione di sicurezza che scruta a distanza un computer e se qualche hacker dannoso lo utilizza per ottenere l’accesso al sistema di rete il sistema viene avviso. |
Conclusione
L’articolo di cui sopra conclude che entrambi sono utilizzati per esaminare la sicurezza della rete e il loro ruolo nella scansione della sicurezza della rete è la soluzione migliore nella sicurezza della nostra rete. Concludiamo anche che NMAP e Nessus usano i loro comandi per verificare l’incapacità della rete e del server prima che gli amministratori di questi strumenti controllassero manualmente le loro reti.
Articoli consigliati
Questa è una guida a NMAP vs Nessus. Qui discutiamo delle differenze chiave NMAP vs Nessus con l’infografica e la tabella di confronto. Potresti anche dare un’occhiata ai seguenti articoli per saperne di più –
- MPLS vs Internet
- Conemu vs Cmder
- sprintf vs snprintf
- B Tree vs Binary Tree
Tutto in un pacchetto VBA Excel
Oltre 500 ore di video HD
15 percorsi di apprendimento
120+ corsi
Certificato di completamento verificabile
Accesso a vita
Programma di formazione dei maestri degli analisti finanziari
Oltre 1000 ore di video HD
43 percorsi di apprendimento
Oltre 250 corsi
Certificato di completamento verificabile
Accesso a vita
Tutto in un pacchetto di scienze dati
1500+ ore di video HD
80 percorsi di apprendimento
360+ corsi
Certificato di completamento verificabile
Accesso a vita
Tutto in un bundle di sviluppo software
Oltre 3000 ore di video HD
149 percorsi di apprendimento
Oltre 600 corsi
Certificato di completamento verificabile
Accesso a vita
Barra laterale primaria
Tutto in un bundle di sviluppo software Oltre 3000 ore di video HD | 149 percorsi di apprendimento | Oltre 600 corsi | Certificato di completamento verificabile | Accesso a vita
Programma di formazione dei maestri degli analisti finanziari Oltre 1000 ore di video HD | 43 percorsi di apprendimento | 250+ corsi | Certificato di completamento verificabile | Accesso a vita
Nmap vs Nessus – quale è meglio?
Nessus viene utilizzato principalmente come strumento di valutazione della vulnerabilità dell’infrastruttura IT mentre NMAP è uno strumento di scanner a porte open-source e più popolare. Entrambi gli strumenti vengono utilizzati in remoto e forniscono un elenco di possibili vulnerabilità del sistema di destinazione. Questo articolo copre sia gli strumenti di Nessus che NMAP, qui confrontiamo le funzionalità offerte da entrambi gli strumenti. Fai clic qui se sei interessato a confrontare Openvas vs Nessus, entrambi sono strumenti di scanner di vulnerabilità.
Confronto di strumenti basati su funzionalità di sicurezza disponibili in NMAP e Nessus
| Funzionalità | Nmap | Nessus |
| Installazione | Facile | Facile |
| Scansione delle porte | Disponibile | Disponibile |
| Script di vulnerabilità | Disponibile | Disponibile |
| Costo | Gratuito | Sia libero che professionista |
| Valutazione della configurazione | Molto limitato | Disponibile |
| Facilità d’uso | medio | Facile |
| Servizio Clienti | Non disponibile | Disponibile |
| Velocità | Più veloce | Più lento di NMAP |
Installazione
Entrambi gli strumenti di Nessus e NMAP sono facili da installare e puoi facilmente installare entrambi gli strumenti seguendo la guida ufficiale. Ricorda, hai bisogno di un ID ufficiale per registrarsi allo strumento professionale Nessus ed è disponibile per una prova gratuita di 7 giorni. Dopo la scadenza di 7 giorni di prova, è possibile utilizzare liberamente l’edizione della comunità dello strumento. NMAP è preinstallato su Kali Linux. È disponibile anche una versione GUI di NMAP.
I plug -in aggiorna lo strumento Nessus una volta avviato la prima volta utilizzando http: // 127.0.0.1: 8834/

Scansione delle porte
Entrambi gli strumenti forniscono funzionalità di sicurezza della scansione delle porte e forniscono grandi dettagli mentre si segnalano porte aperte del sistema di destinazione. Ma se parli in modo specifico, NMAP è uno strumento utilizzato solo per la scansione di porte e servizi e Nessus ha un intero elenco di funzionalità di sicurezza tra cui la scansione delle porte. La scansione delle porte è una di queste funzionalità disponibili nello strumento Nessus.
Script di vulnerabilità
In questa discussione, gli script di vulnerabilità sono il termine utilizzato per indicare gli script disponibili in un database di strumenti che aiutano a trovare automaticamente vulnerabilità note. Sia NMAP che Nessus hanno script di vulnerabilità e puoi usarli molto facilmente contro il sistema di destinazione. Sono disponibili script di Nessus che sono chiamati plugin che identificano le vulnerabilità note. NMAP ha anche un motore di scripting e molti script disponibili su Location/USR/Share/NMAP/Scripts. È possibile selezionare gli script ed eseguirli ogni volta che è necessario.
Costo
Lo strumento Nessus è disponibile in edizioni sia in comunità che professionali. Nessus Community Edition è gratuita ma ha pochissime funzionalità. Nessus Professional non è uno strumento molto costoso e sono disponibili diversi piani di abbonamento per circa $ 3000 all’anno. NMAP è gratuito e puoi utilizzare questo strumento senza pagare un singolo centesimo.
Valutazione della configurazione
Nessus è popolare ed efficace per fare valutazioni di configurazione basate su International disponibile (E.G. Computer of Internet Security (CIS)) Benchmarks. Questo strumento è molto efficace nell’attività di valutazione della configurazione ed è la scelta numero uno per i revisori della sicurezza. NMAP è in grado di eseguire alcuni script di vulnerabilità ma non è equivalente all’intera attività di valutazione della configurazione come eseguita da Nessus.
Facilità d’uso
Nessus viene fornito con una bella GUI (interfaccia utente grafica) e i nuovi utenti possono anche eseguire la scansione per Target molto facilmente. Ho solo bisogno di fornire dettagli target come il nome della scansione, IP di destinazione, la selezione dei plugin per il tipo di scansione, ecc. Nessus supporta anche la concorrenza in quanto è possibile eseguire più scansioni contemporaneamente e arrestare, sono disponibili anche le opzioni di scansione. Lo strumento NMAP è disponibile sia nella riga di comando che nella GUI. Ma la maggior parte dei ricercatori di sicurezza utilizza questo strumento nella riga di comando. Di seguito è riportato il comando per eseguire una scansione di base NMAP:
nmap
Servizio Clienti
Nessus è di proprietà di Tenable e ha un team di assistenza clienti che aiuta a diagnosticare i problemi relativi ai problemi. Come affermato in precedenza, NMAP è gratuito e open-source, quindi non è disponibile un supporto clienti. Sebbene, sia lì una grande comunità per risolvere i problemi e sviluppare nuovi script per identificare nuove vulnerabilità.
Velocità
Nessus è uno strumento lento se lo si confronta con lo strumento NMAP. Per avviare la scansione di Nessus, è necessario compilare interi dettagli come indirizzo IP, selezionare i plug -in, ecc. contro il bersaglio. NMAP è molto veloce e scansionerai semplicemente digitando NMAP con un indirizzo IP.
Conclusione
Nessus e NMAP, sono entrambi strumenti che sono ampiamente utilizzati dalla comunità di sicurezza delle informazioni. Nessus è uno strumento più completo e viene utilizzato come strumento Defacto da agenzie di revisione della sicurezza professionale. Lo strumento NMAP è più utilizzato per identificare porte e servizi aperti per identificare i tipi specifici di vulnerabilità. Ora, quale è meglio? Se stai eseguendo audit ufficiali e devi inviare rapporti ai clienti, Nessus è migliore in quanto questo strumento fornisce report puliti per diverse conformità alla sicurezza. Questo strumento suggerisce anche misure di mitigazione che mancano nello strumento NMAP. NMAP è uno strumento rapido che fornisce alcune errate configurazioni e vulnerabilità del target.
Imparentato
Iscriviti a ricevere più aggiornamenti di tali articoli nella tua e -mail.
Se hai domande, non esitate a chiedere nella sezione commenti qui sotto. Niente mi dà più gioia che aiutare i miei lettori!
Disclaimer: Questo tutorial è solo a scopo educativo. L’individuo è l’unico responsabile di qualsiasi atto illegale.