


Nordvpn usa Wireguard?
Protocollo Nordlynx: la soluzione per una connessione VPN rapida e sicura
Mentre le implementazioni WireGuard indicano la raggiungibilità dei peer attualmente configurati utilizzati per il piano dati, la natura leggera del protocollo WireGuard effettua una valutazione alternativa per il percorso fuori dall’ambito. La domanda è: come possiamo separare il piano dati dai controlli di connettività?
Quale protocollo Nordvpn dovrei scegliere? | Supporto Nordvpn
NordVPN supporta una serie di protocolli di crittografia della sicurezza per fornire un servizio VPN. I livelli di sicurezza e gli scopi di questi protocolli VPN sono diversi, ma lo sono anche le esigenze dei nostri clienti. Ti invitiamo a dare un’occhiata più da vicino ai punti di forza e di debolezza di ogni protocollo VPN. Mentre vogliamo che tu possa scegliere liberamente, sentiamo anche che è nostro dovere consigliarti su ciò che potrebbe adattarti meglio a te.
1. Openvpn
OpenVPN è un software maturo e robusto di open source che ci consente di fornire un servizio VPN affidabile e sicuro. È un protocollo VPN versatile che può essere utilizzato su entrambe le porte TCP e UDP. OpenVPN supporta un gran numero di forti algoritmi e cifre di crittografia: per garantire la protezione dei tuoi dati, utilizziamo AES-256-GCM con una chiave DH da 4096 bit. Se sei consapevole della tua sicurezza e ti chiedi quale sia il protocollo NordVPN più stabile, consigliamo OpenVPN.
2. IKEV2/IPSEC
IKEV2/IPSEC aumenta significativamente la sicurezza e la privacy degli utenti impiegando forti algoritmi e chiavi crittografici. NordVPN usa NGE (“crittografia di prossima generazione”) in IKEV2/IPSEC. Le chiavi di Fase1 vengono generate utilizzando AES-256-GCM, SHA2-384 e PFS (Secrecy in avanti Perfect) usando tasti Diffie-Hellman a 3072 bit. IPSEC quindi protegge il tunnel tra il client e il server, utilizzando una forte crittografia AES-256. Questo protocollo VPN fornisce all’utente la sicurezza, la stabilità e la velocità di pace di mente.
3. WireGuard (Nordlynx) (consigliato da Nordvpn e utilizzato per impostazione predefinita nella maggior parte delle nostre app)
WireGuard è il protocollo di tunneling più recente e veloce e l’intera industria VPN ne parla. Usa la crittografia all’avanguardia che supera gli attuali leader, OpenVPN e IPSEC/IKEV2. Tuttavia, è ancora considerato sperimentale, quindi i fornitori di VPN devono cercare nuove soluzioni (come Nordlynx di Nordvpn) per superare le vulnerabilità di Wireguard.
Moderno, estremamente veloce e incredibilmente magro nella sua architettura, Wireguard è supportato da una ricerca accademica approfondita. Wireguard è costituito da sole 4.000 righe di codice, rendendo facile da distribuire, audit e correzione. Per metterlo in prospettiva, OpenVPN funziona su 400.000 righe di codice, il che significa che Wireguard costituisce solo l’1% della massiccia architettura di OpenVPN.
Nordlynx è attualmente utilizzato per impostazione predefinita nelle app NordVPN. Se ti stai chiedendo quale protocollo VPN sia il migliore per i giochi o altre attività online dipendenti dalla velocità, la risposta è sempre Nordlynx.
Voglio saperne di più?
Dai un’occhiata a Nordvpn su YouTube!
Protocollo Nordlynx: la soluzione per una connessione VPN rapida e sicura
Quando l’innovazione bussa, cosa farai: lascialo entrare o chiudere la porta? Essendo geek per sempre curiosi e fantasiosi, noi di Nordvpn siamo sempre aperti all’innovazione. Ecco perché abbiamo sviluppato la nostra tecnologia di protocollo Nordlynx.
04 gennaio 2022
Время чтения: 12 мин.
-Cos’è Nordlynx e come funziona?
Nordlynx è un sistema di crittografia che protegge la tua privacy durante l’utilizzo di una VPN. Crittografa i dati dell’utente mentre viaggia da e verso il server VPN, assicurando che nessuno possa intercettarli e visualizzarli mentre è in transito.
-Vantaggi di Nordlynx
Grazie a Nordlynx, Nordvpn offre uno dei servizi VPN più veloci del settore. Garantisce un’esperienza di gioco regolare senza buffering o ritardo. Nordlynx è supportato su più sistemi operativi, tra cui Windows, MacOS, Android, iOS e Linux. Puoi coprire fino a sei dispositivi con un solo account NordVPN. La crittografia fornita da Nordlynx è estremamente forte, grazie alla sicurezza di Wireguard. È facile da usare in quanto è costruito direttamente nella tua app NordVPN.
-Lo sfondo
Offrire una connessione ad alta velocità mantenendo la sicurezza online di prim’ordine è una sfida per i provider VPN. L’emergere di Wireguard, un nuovo protocollo di tunneling VPN, sembrava una boccata d’aria fresca nel settore.
Protocollo Nordlynx: la soluzione per una connessione VPN rapida e sicura
Mentre le implementazioni WireGuard indicano la raggiungibilità dei peer attualmente configurati utilizzati per il piano dati, la natura leggera del protocollo WireGuard effettua una valutazione alternativa per il percorso fuori dall’ambito. La domanda è: come possiamo separare il piano dati dai controlli di connettività?
Quale protocollo Nordvpn dovrei scegliere? | Supporto Nordvpn
NordVPN supporta una serie di protocolli di crittografia della sicurezza per fornire un servizio VPN. I livelli di sicurezza e gli scopi di questi protocolli VPN sono diversi, ma lo sono anche i nostri clienti’ esigenze. Ti invitiamo a dare un’occhiata più da vicino ai punti di forza e di debolezza di ogni protocollo VPN. Mentre vogliamo che tu possa scegliere liberamente, lo sentiamo anche’è il nostro dovere di consigliarti su ciò che potrebbe adattarti meglio a te.
1. Openvpn
OpenVPN è un software maturo e robusto di open source che ci consente di fornire un servizio VPN affidabile e sicuro. È un protocollo VPN versatile che può essere utilizzato su entrambe le porte TCP e UDP. OpenVPN supporta un gran numero di forti algoritmi e cifre di crittografia: per garantire la protezione dei tuoi dati, utilizziamo AES-256-GCM con una chiave DH da 4096 bit. Se sei consapevole della tua sicurezza e ti chiedi quale sia il protocollo NordVPN più stabile, consigliamo OpenVPN.
2. IKEV2/IPSEC
IKEV2/IPSEC aumenta significativamente la sicurezza e la privacy degli utenti impiegando forti algoritmi e chiavi crittografici. Nordvpn usa NGE (“crittografia di prossima generazione”) in ikev2/ipsec. Le chiavi di Fase1 vengono generate utilizzando AES-256-GCM, SHA2-384 e PFS (Secrecy in avanti Perfect) usando tasti Diffie-Hellman a 3072 bit. IPSEC quindi protegge il tunnel tra il client e il server, utilizzando una forte crittografia AES-256. Questo protocollo VPN fornisce all’utente la sicurezza, la stabilità e la velocità di pace di mente.
3. WireGuard (Nordlynx) (consigliato da Nordvpn e utilizzato per impostazione predefinita nella maggior parte delle nostre app)
WireGuard è il protocollo di tunneling più recente e veloce e l’intera industria VPN ne parla. Usa la crittografia all’avanguardia che supera gli attuali leader, OpenVPN e IPSEC/IKEV2. Tuttavia, esso’s ancora considerato sperimentale, quindi i fornitori di VPN devono cercare nuove soluzioni (come Nordlynx da Nordvpn) per superare la guardia del filo Wire’vulnerabilità.
Moderno, estremamente veloce e incredibilmente magro nella sua architettura, Wireguard è supportato da una ricerca accademica approfondita. Wireguard è costituito da sole 4.000 righe di codice, rendendo facile da distribuire, audit e correzione. Per metterlo in prospettiva, OpenVPN funziona su 400.000 righe di codice, il che significa che Wireguard costituisce solo l’1% di OpenVPN’s enorme architettura.
Nordlynx è attualmente utilizzato per impostazione predefinita nelle app NordVPN. Se tu’Si chiede quale protocollo VPN sia il migliore per i giochi o altre attività online dipendenti dalla velocità, la risposta è sempre Nordlynx.
Voglio saperne di più?
Dai un’occhiata a Nordvpn su YouTube!
Protocollo Nordlynx: la soluzione per una connessione VPN rapida e sicura
Quando l’innovazione bussa, cosa farai: lascialo entrare o chiudere la porta? Essendo geek per sempre curiosi e fantasiosi, noi di Nordvpn siamo sempre aperti all’innovazione. Quello’S Perché abbiamo sviluppato la nostra tecnologia di protocollo Nordlynx.
04 gennaio 2022
Время чтения: 12 мин.
- Cos’è Nordlynx e come funziona?
- Vantaggi di Nordlynx
- Lo sfondo
- Progetto Nordlynx
- Come abbiamo fatto funzionare
- Sul desktop
- Su Android
- Su iOS
Cos’è Nordlynx e come funziona?
Il protocollo Nordlynx è un sistema di crittografia che può proteggere la tua privacy mentre tu’sta usando una VPN. Esso’s un processo che crittografa i dati dell’utente mentre sono’S viaggiare da e verso il server VPN, quindi nessuno può intercettarlo e visualizzarlo mentre esso’s in transito.
Nordlynx è costruito attorno a un protocollo chiamato WireGuard® e ha due proprietà davvero fantastiche. Uno è la sua capacità di fornire agli utenti di app Nordvpn velocità di connessione Internet ad illuminazione, senza compromettere la sicurezza della crittografia. Se tu’quasi si chiedeva “Di quale velocità di Internet ho bisogno e posso ottenerlo con una VPN?”, Il nostro protocollo Nordlynx potrebbe essere la risposta.
Durante la connessione ai server VPN aggiunge un ulteriore passo sui tuoi dati’S Journey, Nordlynx dovrebbe assicurarti di vincere’t notare qualsiasi rallentamento percepibile dalla tua fine. I tuoi dati viaggeranno rapidamente sul server Nordvpn e torneranno, rimanendo completamente crittografato mentre si muove.
L’altro punto di forza è la sua semplicità; Perché il codice Nordlynx è molto più snello rispetto ai vecchi protocolli VPN, esso’è davvero facile risolvere e risolvere i problemi tecnici. Ciò significa noi’Saremo in grado di mantenere e migliorare continuamente il tuo servizio VPN.
Vantaggi di Nordlynx
Grazie a Nordlynx, possiamo offrire una delle VPN più veloci del settore.
Questo protocollo VPN è ottimo per i giochi online, perché non’deve preoccuparsi del buffering e del ritardo.
Nordlynx è supportato su più sistemi operativi, tra cui Windows, MacOS, Android, iOS e Linux. E ricorda che con un solo account Nordvpn, puoi coprire fino a sei dispositivi.
La sua crittografia è estremamente forte, grazie a Wireguard’Sicurezza S.
Nordlynx è molto facile da usare: esso’s costruito direttamente nella tua app Nordvpn.
Lo sfondo
Offrire una connessione ad alta velocità mantenendo la sicurezza online di prim’ordine è una delle maggiori sfide per un provider VPN. E se ci fosse qualcosa che potesse portare un cambiamento radicale?
L’emergere di Wireguard, un nuovo protocollo di tunneling VPN, sembrava una boccata d’aria fresca nel settore.
Moderna, estremamente veloce e follemente inclinata nella sua architettura, Wireguard utilizza la crittografia all’avanguardia ed è supportato da una ricerca accademica approfondita. Con questa combinazione, supera gli attuali protocolli VPN principali: OpenVPN e IPSEC. WireGuard è costituito da sole 4000 righe di codice, che facilitano la distribuzione, la revisione contabile e la ricerca di bug. Confrontare: OpenVPN funziona su 400.000 righe di codice, il che significa che Wireguard costituirebbe solo l’1% del massiccio OpenVPN’Architettura S.
Tuttavia, esso’non è tutto così grande come sembra. Il protocollo WireGuard è ancora in forte sviluppo e esso’è tutt’altro che perfetto. Sì, Wireguard può già promettere una migliore velocità di connessione, ma le sue capacità di mantenere gli utenti anonimi sono indietro.
Ma l’opportunità di offrire una connessione VPN più veloce e affidabile ai nostri utenti era proprio lì. E come provider di VPN leader, l’abbiamo preso come una sfida.
Quello’S come il progetto Nordlynx ha preso vita.
Progetto Nordlynx
Da solo Wireguard può’t Assicurarsi che la completa privacy. Qui’S perché. Può’T Assegnare dinamicamente gli indirizzi IP a tutti quelli connessi a un server. Pertanto, il server deve contenere una tabella IP statica locale per sapere da dove viaggiano i pacchetti Internet e da chi dovrebbero tornare. Significa che l’utente’S Identity deve essere archiviato sul server e collegata a un indirizzo IP interno assegnato dalla VPN.
Per dirla meno tecnicamente: implementando il protocollo WireGuard Out-of-the-Box nel nostro servizio, avremmo messo a rischio la tua privacy. E non lo faremmo mai.
Quindi avevamo un puzzle da risolvere: come possiamo portare Wireguard’S Vantaggi per i nostri utenti, rafforzando al contempo la parte della privacy traballante?
Come abbiamo fatto funzionare
Avevamo bisogno di trovare un modo per il protocollo Wireguard per funzionare senza rappresentare un rischio per i nostri clienti’ Privacy.
E l’abbiamo trovato. Abbiamo sviluppato qualcosa chiamato sistema doppio NAT (traduzione dell’indirizzo di rete). Questa è la chiave per una connessione sicura.
Per dirla semplicemente, il doppio sistema NAT crea due interfacce di rete locali per ciascun utente. La prima interfaccia assegna un indirizzo IP locale a tutti gli utenti connessi a un server. A differenza del protocollo originale WireGuard, ogni utente ottiene lo stesso indirizzo IP.
Una volta stabilito un tunnel VPN, la seconda interfaccia di rete con un sistema NAT dinamico entra. Il sistema assegna un indirizzo IP univoco per ogni tunnel. In questo modo, i pacchetti Internet possono viaggiare tra l’utente e la destinazione desiderata senza mescolarsi.
Il sistema doppio NAT ci consente di stabilire una connessione Nordlynx sicura senza memorizzare dati identificabili su un server. Gli indirizzi IP locali dinamici rimangono assegnati solo mentre la sessione è attiva. Nel frattempo, l’autenticazione dell’utente viene eseguita con l’aiuto di un database esterno sicuro. Ciò significa che puoi godere di un’eccellente velocità di connessione senza compromettere la tua sicurezza e privacy.
Come si accende il protocollo Nordlynx?
Puoi abilitare Nordlynx molto facilmente. Segui questi semplici passaggi per attivare il protocollo Nordlynx sulla tua app NordVPN.
Sul desktop
- Apri la tua app NordVPN e assicurati’re firmato.
- Clicca il “Preferenze” icona, che appare a sinistra dell’interfaccia e sembra tre linee o cursori orizzontali.
- In “Generale,” apri il “Protocollo VPN” menu a discesa.
- Seleziona Nordlynx dall’elenco dei protocolli disponibili.
Segui questi passaggi e tu’Ll connettiti con Nordlynx come protocollo di crittografia ogni volta che si utilizza un servizio NordVPN.
Su Android
- Apri la tua app NordVPN e assicurati’re firmato.
- Clicca il “Profilo” icona, che appare nella parte inferiore dell’interfaccia.
- Nella pagina del profilo, fare clic sull’icona del marcia, quindi fai clic su “Protocollo.”
- Seleziona Nordlynx dall’elenco dei protocolli disponibili.
Su iOS
- Apri la tua app NordVPN e assicurati’re firmato.
- Fai clic sull’icona del marcia in basso a destra.
- Selezione “Connessione VPN” E “Protocollo.”
- Seleziona Nordlynx dall’elenco dei protocolli disponibili.
Per impostazione predefinita, NordVPN per Linux funziona sul protocollo OpenVPN. Segui questi passaggi per passare a Nordlynx:
- Aggiorna la tua app all’ultima versione.
- Installa Wireguard. Tutorial per diverse distribuzioni sono disponibili nel nostro centro di aiuto.
- Apri il terminale e inserisci:
Nordvpn Set Technology Nordlynx
Nordvpn c
Quello’S It – Ora la tua app Linux è in esecuzione su Nordlynx. Puoi sempre tornare a OpenVPN inserendo ‘Nordvpn Set Technology OpenVPN’.
Non usare Linux ma voglio provare Nordlynx? Presto forniremo tutorial su come configurarlo su qualsiasi client Wireguard di terze parti.
Come posso disabilitare Nordlynx?
Se vuoi disabilitare Nordlynx, ci vorranno solo pochi secondi; In effetti,’è quasi lo stesso del processo di installazione di Nordlynx. Se tu’VE già selezionato Nordlynx come protocollo, apri la tua app NordVPN e segui i passaggi della sezione precedente. Quando arrivi al passaggio 4, seleziona un protocollo diverso e ora sarà il tuo valore predefinito la prossima volta che ti collegherai automaticamente o selezioni manualmente un server. Esso’è così semplice da disabilitare Nordlynx!
In alternativa, è possibile scegliere l’opzione Usa consigliata, che ti collegherà con il miglior protocollo VPN per il sistema e l’area.
Utenti Linux, usa Nordlynx
Nell’autunno 2018, abbiamo invitato un piccolo gruppo di utenti a prendere l’implementazione della nostra guardia del filo per un test drive come parte di una beta chiusa. Quindi, dopo mesi di ulteriori ricerche, sviluppo e test, siamo diventati pubblici con Nordlynx – la nostra soluzione per una connessione VPN veloce, privata e sicura. E noi’re invitando ogni anima curiosa là fuori a provarlo!
Tutte le app Nordvpn supportano Nordlynx, che puoi scaricare qui, se non hai’T già.
Come risolvere “Non è riuscito a raggiungere l’adattatore Nordlynx” errore
Nell’improbabile evento che ricevi un “Non è riuscito a raggiungere l’adattatore Nordlynx” Messaggio di errore su un sistema operativo di Windows, ecco alcuni passaggi che puoi intraprendere per risolvere il problema.
- Fare clic con il pulsante destro del mouse sul pulsante di avvio e fare clic su “Gestore dispositivi.”
- In “Gestore dispositivi,” clic “Sezione Adattatore di rete.”
- Seleziona il “Tunnel Nordlynx” e clicca “Dispositivo di disinstallazione.”
- Quindi, apri il “Pannello di controllo” e seleziona “Disinstallare un programma.”
- Seleziona NordVPN Network Tun e disinstallala.
Riavvia il dispositivo e quindi scarica i nuovi driver Tun per Windows 10 o Windows 7 o 8.
Per ulteriori istruzioni e aiuto, vai alla nostra pagina di supporto.
Nordlynx: il prossimo passo nella tecnologia VPN
Crediamo che Nordlynx abbia il potenziale per essere un punto di svolta nel settore VPN. Ma noi’Non è niente senza il tuo feedback: facci sapere la tua esperienza con Nordlynx e aiutaci a migliorare Internet!
E se vuoi vedere di persona quanto è veloce Nordvpn, puoi scaricarlo oggi dal sito Web NordVPN utilizzando un coupon Nordvpn per ottenere il miglior affare possibile.
Super appennare la tua sicurezza online con Nordlynx
Stai al sicuro con il mondo’S leader VPN
Также доступп на следющих языках: inglese, Français, Polski, 简体 中文, 繁體. и другие языки.
Eglė juodytė
Eglė-ux-атт в Nordvpn. Ее тексты производят отличное впечатление на пользователей, и она также рассказывает нашим читателям об обновлениях продуктов.
Raggiungendo oltre 1 Gbps: come abbiamo raggiunto il percorso nat con la guardia del filo vaniglia
Gli ingegneri della sicurezza del Nord hanno lavorato duramente sviluppando Meshnet, una soluzione di rete a mesh che impiega il protocollo di tunneling wireguard. Ecco i dettagli tecnici su come abbiamo affrontato la sfida di ottimizzare Meshnet’velocità s.
14 marzo 2023
Время чтения: 15 мин.
Meshnet è alimentato da Nordlynx, un protocollo basato su Wireguard. Wireguard è un eccellente protocollo di tunneling. È aperto, sicuro, leggero, magro e-grazie alle implementazioni in-kernel come nel kernel Linux o nel kernel di Windows NT-davvero, molto velocemente.
Al centro è “Routing Cryptokey,” Il che rende la creazione di un tunnel quasi altrettanto facile come monitorare alcune centinaia di byte di stato. Quindi è possibile avere centinaia o addirittura migliaia di tunnel da una singola macchina.
Queste proprietà rendono Wireguard un elemento molto accattivante per le reti mesh peer-to-peer. Ma prima di arrivarci, una sfida o due devono ancora essere superate. Quindi lascia’S Dig in loro!
Regole di base
Ecco le regole di base per aiutarci a pesare meglio i compromessi. Innanzitutto, la privacy e la sicurezza sono una priorità, quindi qualsiasi compromesso che compromette la crittografia end-to-end o esponendo troppe informazioni viene automaticamente fuori dalla tabella. Secondo, velocità e stabilità sono una delle qualità più importanti di Meshnet. Infine, per coprire tutti i principali sistemi operativi (Windows, Android, iOS, MacOS e Linux), qualsiasi idee o soluzioni deve essere implementabile su tali piattaforme.
Quindi ecco le regole di base:
Regola n. 1
Tutto sarà crittografato end-to-end. Tutti i dati dell’utente che passano tra i dispositivi devono essere inaccessibili a chiunque altro, anche allo stesso Nord Security.
Regola n. 2
Nessuna miscelazione del piano dati (i.e., il codice che elabora i pacchetti) e il piano di controllo (i.e., il codice che configura la rete), se possibile. Quello’s perché qualsiasi logica aggiuntiva (E.G., Attraversamento NAT, filtro/elaborazione dei pacchetti) aggiunto alla guardia del filo rallenterà.
Regola n. 3
Nessuna soluzioni che mirano a una singola implementazione. Ricorda quelle rapide implementazioni in-kernel? Per raggiungere un elevato throughput ovunque, dobbiamo essere in grado di adattarci alle complessità di ogni piattaforma.
Grande! Adesso molla’s cracking!
Nat Traversal 101
Ogni applicazione peer-to-peer (incluso Meshnet) ha un’implementazione di attraversamento NAT nel suo cuore. Mentre questo è un argomento piuttosto ampio (basta guardare alla quantità di RFC correlati: RFC3261, RFC4787, RFC5128, RFC8489, RFC8445, RFC8656 …), il principio principale è abbastanza semplice: i Nats sono generalmente progettati per supportare le connessioni in uscita davvero bene bene bene bene bene bene bene.
Ottengono questo motivo inoltrando eventuali pacchetti in uscita ricordando le informazioni sufficienti per essere in grado di discernere dove e come inoltrare i pacchetti di risposta in arrivo ogni volta che arrivano. La natura esatta di queste informazioni e il modo in cui viene utilizzato determinerà il tipo di NAT e il suo comportamento specifico. Ad esempio, Linux Nats si basano sul modulo del kernel Conntrack e si può facilmente controllare lo stato di queste informazioni in qualsiasi momento utilizzando il comando Conntrack -l.
$ sudo Conntrack -l TCP 6 382155 STABILATO SRC = 192.168.3.140 DST = 172.217.18.3 sport = 60278 dport = 443 src = 172.217.18.3 DST = 192.168.3.140 sport = 443 dport = 60278 [assicurato] marchio = 0 Uso = 1 TCP 6 348377 SRC stabilito = 192.168.228.204 DST = 35.85.173.255 Sport = 38758 dport = 443 src = 35.85.173.255 DST = 192.168.228.204 sport = 443 dport = 38758 [assicurato] marchio = 0 Use = 1 .
Questo grande RFC4787 approfondisce molti dettagli sul comportamento NAT in generale.
Mentre le connessioni in uscita vengono gestite in modo trasparente, le connessioni in arrivo possono essere un problema. Senza pacchetti in uscita inoltrati per primi (e di conseguenza senza le informazioni di Conntrack), i Nats semplicemente non hanno idea di dove inoltrare i pacchetti di connessioni in arrivo e l’unica scelta rimasta è lasciarli cadere. In questo momento, arriviamo finalmente alla parte fondamentale di qualsiasi stabilimento di connessione peer-to-peer:
Supponiamo di sparare a un pacchetto da entrambi i lati della connessione peer-to-peer l’uno all’altro allo stesso tempo. In questo caso, la connessione sembrerà essere “in uscita” Dal punto di vista di entrambi i NAT, permettendo agli host di comunicare.
Permettere’s disimballa un po ‘:
- “Spara un pacchetto” – Invia un pacchetto UDP. Mentre ci sono tecniche riguardanti altri protocolli, solo i pacchetti UDP contano in questo caso, poiché Wireguard è basato su UDP. Il pacchetto’S Contenuto del payload non importa (può anche essere vuoto), ma esso’è importante ottenere le intestazioni giuste.
- “a vicenda” – Il pacchetto’S ENTRITUI E PORTS SOURI E DESTINAMENTO, trasmessi da diversi lati della connessione, devono rispecchiarsi l’un l’altro subito dopo che la prima traduzione è stata eseguita ma prima che si verifichino qualsiasi traduzione dal secondo NAT. Indipendentemente dall’indirizzo e dalla porta di origine che vengono utilizzati dal NAT sul lato per i pacchetti in uscita, l’altro lato deve inviare i suoi pacchetti a questo indirizzo esatto e porta e viceversa. Sfortunatamente, alcuni Nats rendono molto difficile capire le traduzioni che stanno facendo, motivo per cui Nat Traversal non è mai affidabile al 100%.
- “all’incirca allo stesso tempo” – I dati sulle connessioni in uscita all’interno di un NAT ISN’T conservata per sempre, quindi il pacchetto dall’altra parte deve raggiungere il NAT prima che questi dati scompaiano. Il tempo di archiviazione dipende notevolmente dal NAT: varia da mezzo a pochi minuti.
Questa tecnica è sorprendentemente generale. Solo piccoli bit e pezzi differiscono nei diversi casi che una tipica applicazione peer-to-peer deve supportare.
Alcune cose devono essere fatte bene, ma tutto questo è possibile con la guardia del filo vaniglia e le regole di base stabilite. Prendi due pacchetti e inviali dalla fonte giusta alla destinazione giusta all’incirca nello stesso momento, senza nemmeno preoccuparti di cosa’s all’interno dei pacchetti. Quanto può essere difficile? #Le ultime parole famose.
Wg-stun
La parte fondamentale di qualsiasi implementazione di attraversamento NAT è capire quali traduzioni saranno eseguite dal NAT. In alcuni casi, non c’è NAT (E.G., host su Internet aperto) o è possibile semplicemente richiedere un NAT per eseguire traduzioni specifiche (E.G., Usando UPNP RFC6970, PMP RFC6886). A volte, la traduzione deve essere osservata in azione. Fortunatamente, un protocollo standardizzato (RFC8489) fa proprio questo.
Mentre ci sono alcune complessità con il protocollo stordente stesso, la cosiddetta richiesta di legame stordente è al centro. Questa richiesta di vincolo di solito è formattata dal client dietro NAT ed elaborata dal server ospitato su Internet aperto. Dopo aver ricevuto questa richiesta, il server esaminerà l’indirizzo IP di origine e la porta del pacchetto di richiesta e lo aggiungerà al payload del pacchetto di risposta.
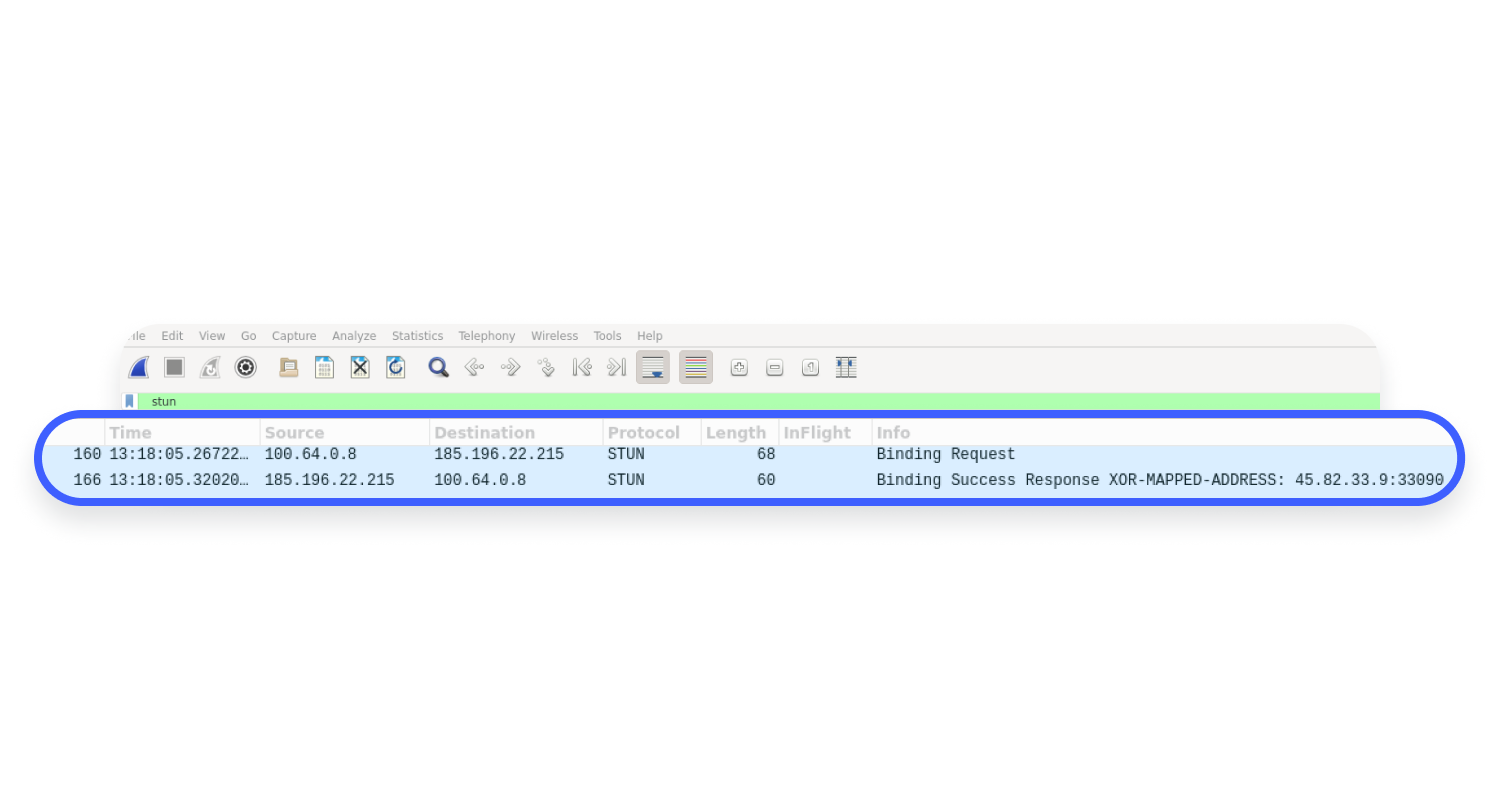
Alcuni dei Nats utilizzeranno le stesse traduzioni dell’indirizzo IP di origine indipendentemente dalla destinazione (let’s chiamali “Nats amichevole”). Lo stesso indirizzo IP di origine e la porta di origine verranno utilizzati per i pacchetti che vanno al server storico e a qualsiasi peer meshnet. Ma c’è una cattura! Le stesse traduzioni NAT verranno eseguite solo fino a quando i pacchetti utilizzano la stessa fonte IP e la porta per tutte le destinazioni sull’host di origine.
Похожие статьи
Время чтения: 9 мин.
Время чтения: 7 мин.
Qui’s la prima sfida. Vanilla Wireguard non è in grado di eseguire le richieste storiche da sola. Inoltre, una volta che WireGuard si riserva una porta di origine per le comunicazioni con i suoi colleghi, altri programmi non possono, generalmente, usarlo più più.
Mentre è tecnicamente possibile aggiungere funzionalità storiche a Wireguard, sarebbe in violazione della nostra regola n. 2 di terra e complicherebbe seriamente la relazione con la regola n. 3. La ricerca continua.
Il protocollo WireGuard è progettato per creare tunnel IP. Forse è’S È possibile trasmettere richieste storiche all’interno del tunnel? In questo modo, la richiesta di stordimento sarebbe incapsulata, risultando in due pacchetti IP: interno (stordimento) ed esterno (guardia del filo). Fortunatamente, secondo il white paper Wireguard, tutti i pacchetti esterni destinati a qualsiasi peer dovrebbero riutilizzare la stessa IP e la porta di origine:
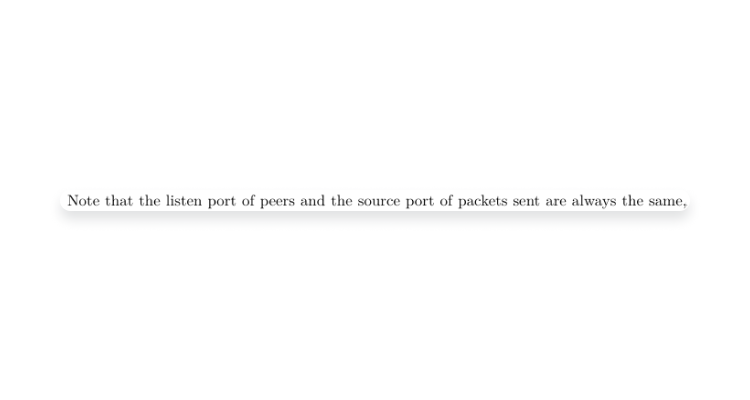
Esso’S è stato il comportamento di tutte le implementazioni Wireguard testate per questo post sul blog.
Usando questa proprietà, possiamo supporre che i pacchetti destinati a pari distinti della guardia dei fili otterranno le stesse traduzioni quando si attraversano Nats. Quello’S esattamente ciò di cui abbiamo bisogno quando si utilizza un servizio esterno (come stordire) per determinare quali traduzioni userà NAT quando si comunica con i coetanei Meshnet.
Ma nessun server storico standard può comunicare direttamente con Wireguard. Anche se avessimo ospitato un server stordente all’altra estremità del tunnel, dopo la decapsulazione, il server avrebbe risposto con il pacchetto interno’S sorgente IP e porta – ma abbiamo bisogno del pacchetto esterno’S Source IP e porta.
Saluta WG-Stun, un piccolo servizio che mantiene i tunnel Wireguard con clienti e attende le richieste di storie all’interno dei tunnel. Quando arriva una richiesta vincolante, invece di esaminare il pacchetto di richiesta di vincolo, il server storico prende l’indirizzo dal peer guardiano stesso e lo scrive nella risposta vincolante stordente. Successivamente, incapsula il pacchetto secondo il protocollo WireGuard e lo invia al client. Sul lato client, per capire quali traduzioni verranno eseguite dal NAT per le connessioni Wireguard, dobbiamo solo aggiungere peer WG-Stun e trasmettere una richiesta STUND standard all’interno del tunnel.
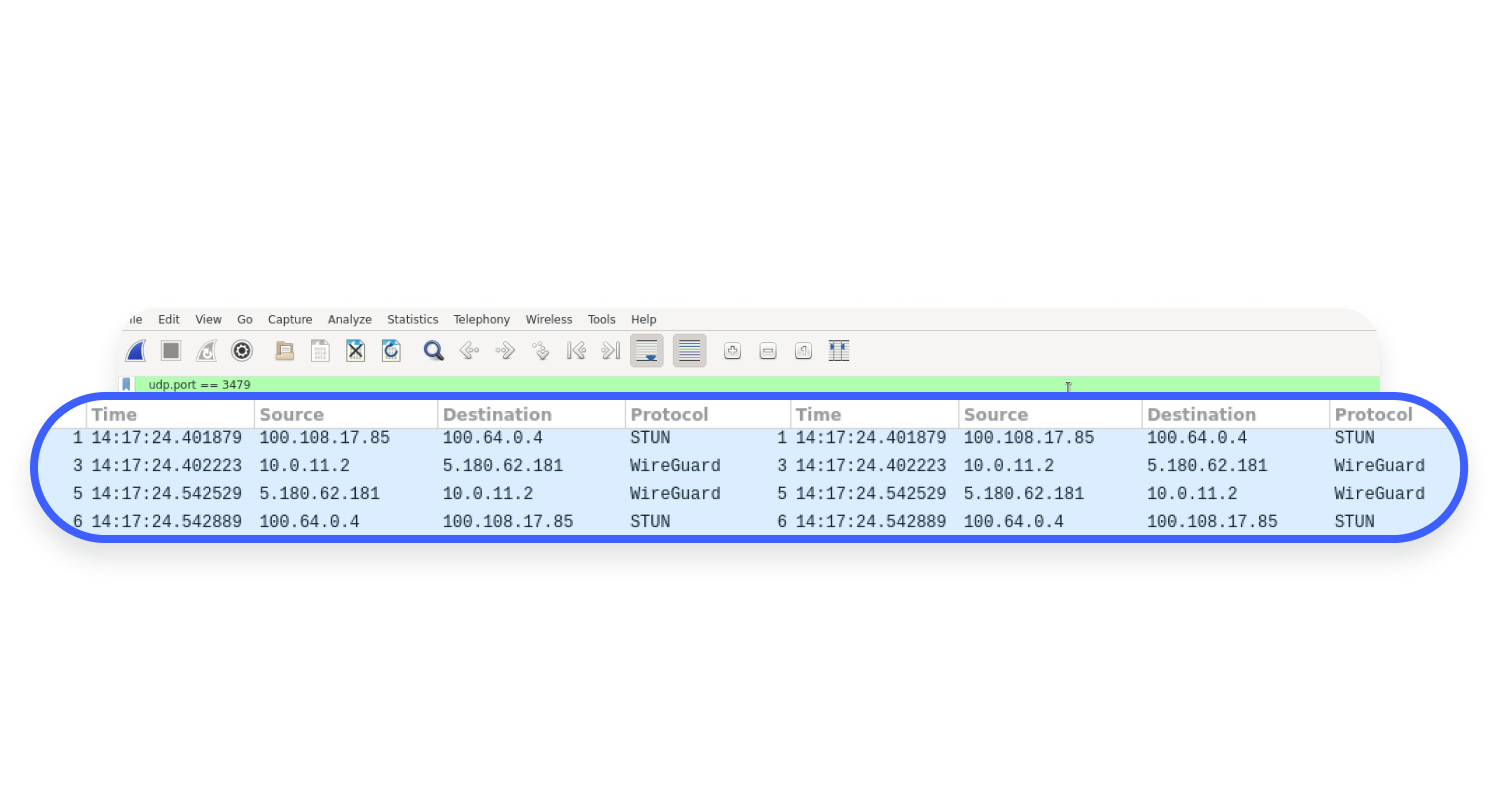
Nella foto sopra, puoi vedere una richiesta WG-stun standard. In questo caso, una richiesta di stordimento è stata inviata a 100.64.0.4, che è un IP riservato per un servizio di stordimento in tunnel. La richiesta è stata incapsulata e trasmessa da Wireguard a uno dei server WG-Stun ospitato da Nord Security. Questo server WG-Stun è solo un peer guardiano standard con l’IP consentito impostata su 100.64.0.4/32 e l’endpoint indicava il server stesso.
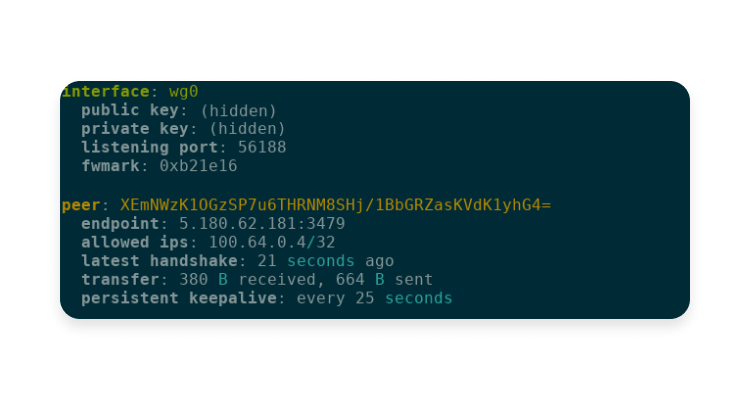
Si noti che il servizio WG-Stun è, in base alla progettazione, un piccolo servizio che è funzionalmente incapace di fare qualcosa di diverso da rispondere a richieste storiche (e ICMP per i test di raggiungibilità). In questo modo, stiamo delimitando questo servizio solo al piano di controllo e aderiamo alla regola n. 2. Perché il servizio WG-Stun è solo un peer standard, Wireguard’L’interfaccia multipiattaforma S è più che sufficiente per controllare il peer WG-stun in una qualsiasi delle implementazioni Wireguard (Regola n. 3), soprattutto, a causa di Wireguard’S crittografia, otteniamo privacy e sicurezza per impostazione predefinita (regola n. 1).
Selezione del percorso
Ora possiamo eseguire storie con la guardia del filo vaniglia e capire alcune traduzioni che Nat eseguirà, a condizione che il nostro Nat sia amichevole NAT. Sfortunatamente, quello’non è abbastanza per garantire una buona connettività con i colleghi meshnet. E se non ci fosse affatto NAT? E se due nat fossero in una catena e il nostro peer meshnet si trova tra di loro? Cosa succede se un peer meshnet è in esecuzione nella macchina virtuale di una macchina locale? E se un peer meshnet fosse riuscito a farlo “chiedere” il suo NAT per traduzioni specifiche tramite UPNP? Ci sono alcune possibili configurazioni qui. A volte chiamiamo queste configurazioni “percorsi,” descrivendo come un peer meshnet può raggiungere un altro. Nel mondo reale, l’elenco dei percorsi potenziali è molto più lungo dell’elenco dei percorsi che possono sostenere la connessione peer-to-peer.
Ad esempio, un peer meshnet può accedere direttamente all’altro se entrambi si trovano all’interno della stessa rete locale. Che cosa’s di più, se NAT supporta la pinning dei capelli, è possibile accedere allo stesso peer tramite l’indirizzo IP WAN del router. Inoltre, è comune che un singolo host partecipi a più reti contemporaneamente (E.G., da reti virtualizzate, utilizzando più interfacce fisiche, dnating, ecc.). Ma è impossibile sapere in anticipo quali percorsi sono validi e quali non lo sono.
Per questo motivo, le applicazioni peer-to-peer di solito implementano i controlli di connettività per determinare quali percorsi consentono ai pari di raggiungere l’uno dell’altro (e.G., Controlli standardizzati in ICE (RFC8445) e quando più percorsi passano i controlli, selezionano quello migliore. Questi controlli vengono generalmente eseguiti in background, separati da un canale di dati, per evitare di interferire con il percorso attualmente in uso. Ad esempio, se due peer sono collegati tramite alcuni servizi di relè (E.G., Girare rfc8656), un tentativo di passare a un percorso migliore (E.G., LAN diretta), che non è validata, può causare l’interruzione del percorso fino a quando il timeout non passa e che sarebbe profondamente indesiderabile.
Mentre le implementazioni WireGuard indicano la raggiungibilità dei peer attualmente configurati utilizzati per il piano dati, la natura leggera del protocollo WireGuard effettua una valutazione alternativa per il percorso fuori dall’ambito. La domanda è: come possiamo separare il piano dati dai controlli di connettività?
Considerando la natura accessibile dei tunnel Wireguard, la soluzione più semplice sarebbe quella di configurare due coppie di peer su ciascun nodo meshnet – uno per il piano di dati, l’altro per i controlli di connettività. Ma questa soluzione non è fattibile in pratica. I peer Wireguard sono identificati dalla loro identità (chiave pubblica) e ogni interfaccia ha solo un’identità. Altrimenti, la funzionalità di routing e roaming di Cryptokey, nella sua forma attuale, si spezzerebbe. Inoltre, le piattaforme mobili possono avere al massimo un’interfaccia aperta in qualsiasi momento, limitando i nodi meshnet a una singola identità in un determinato momento.
Quindi lascia’s Cerca soluzioni altrove. Qui’s Come siamo arrivati all’osservazione che ora è il principio fondamentale per l’esecuzione dei controlli di connettività dal piano dei dati:
Dato che può essere stabilita una connessione usando una coppia di endpoint – è molto probabile che eseguire gli stessi passaggi con un endpoint di origine diverso avrà successo.
È possibile forzare questa osservazione non essere vera, ma non lo farebbe’essere un evento naturale. Nats avrà lo stesso comportamento di mappatura e filtraggio per qualsiasi coppia di connessioni in uscita distinte. RFC4787 considera la determinazione NAT come una proprietà desiderabile. UPNP RFC6970, PMP RFC6886 e protocolli simili si comporteranno in modo simile per richieste distinte. LAN non è quasi mai filtrato su base per source per le connessioni in uscita.
D’altra parte, fare tale ipotesi ci consente di separare completamente i controlli di connettività e il piano di dati. Dopo aver eseguito un controllo di connettività fuori banda, è possibile eseguire un aggiornamento del percorso con un alto grado di certezza di successo.
Pertanto, nella nostra implementazione Meshnet, i nodi Meshnet raccolgono endpoint (secondo lo standard ICE (RFC8445)) per due scopi distinti. Innanzitutto, per eseguire controlli di connettività e in secondo luogo, per aggiornare la connessione Wireguard in caso di successo i controlli di connettività. Una volta noto l’elenco degli endpoint, gli endpoint vengono scambiati tra i nodi meshnet partecipanti utilizzando server di relè. Per la privacy e la sicurezza, i messaggi di scambio endpoint vengono crittografati e autenticati utilizzando l’algoritmo ECDH X25519 e Chacha20poly1305 per AEAD. Successivamente, i controlli di connettività vengono eseguiti separatamente da Wireguard usando semplici vecchie prese UDP. Se più candidati endpoint hanno successo nel controllo della connettività, è preferito il candidato con il tempo di andata e ritorno più basso.
Abbiamo convalidato un percorso utilizzando una coppia di endpoint, quindi vengono selezionati gli endpoint del piano dati corrispondenti e viene tentato un aggiornamento del percorso. Se l’aggiornamento non riesce a stabilire una connessione, viene vietato per un periodo di tempo, ma se ha successo → abbiamo stabilito con successo una connessione peer-to-peer utilizzando Vanilla Wireguard.
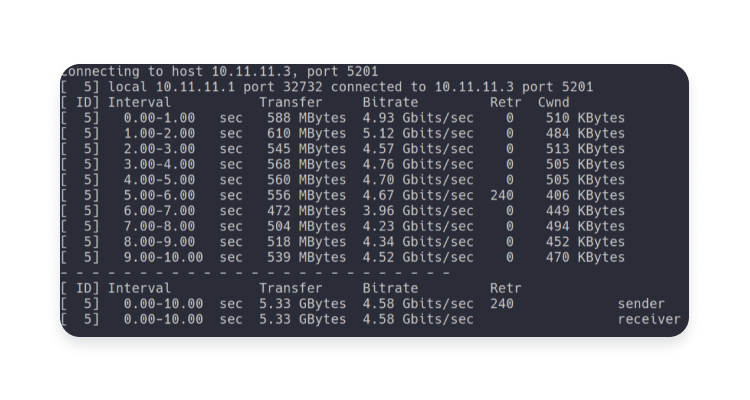
E ora possiamo accendere Iperf3 e misurare cosa significhi. Come avrai realizzato, ora stiamo misurando la guardia del filo vaniglia stesso. Ad esempio, eseguendo due nodi meshnet in contenitori Docker su un singolo laptop piuttosto medio dotato di Intel I5-8265U senza alcuna modifica o sintonizzazione aggiuntiva, possiamo facilmente superare il segno di 2 Gbps per la connessione singola TCP Iperf3 Test.
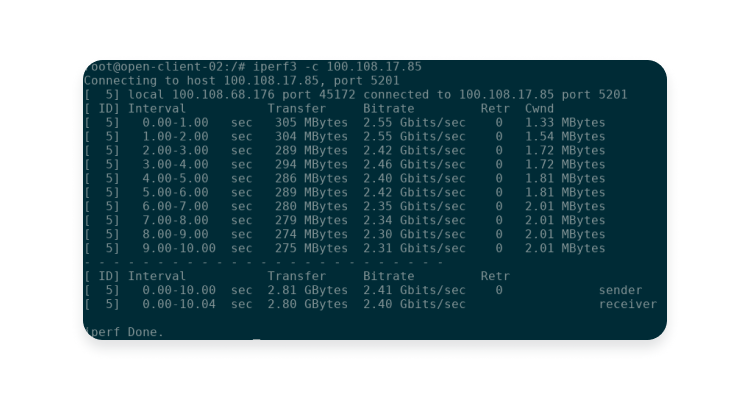
Al momento della stesura, l’implementazione predefinita di Wireguard utilizzata da Meshnet per Linux è il kernel Linux, Windows-WireGuard-NT o Wireguard-Go e per altre piattaforme-Boringtun.
Conclusione
Risolvendo alcune sfide, Nord Security’S Meshnet Implementation gestita per creare un meshnet basato su Wireguard con funzionalità peer-to-peer utilizzando solo un’interfaccia XPlatform e i vantaggi delle implementazioni Wireguard in kernel. Ha superato il segno di throughput da 1 Gbps. Attualmente, l’implementazione è in procinto di essere rilasciato, quindi rimanete sintonizzati per un aggiornamento di grande velocità!
Adatta a meshnet alle tue esigenze
Accesso remoto, condivisione di file e molto altro ancora
Utilizzando Nordlynx nell’app NordVPN (Windows)
Nordlynx è la tecnologia che abbiamo costruito attorno al protocollo WireGuard®. Ti consente di sperimentare Wireguard’S Benefici della velocità senza compromettere la tua privacy.
Su Windows 7 e 8.1:
- Installa l’app NordVPN per Windows e vai al impostazioni dell’applicazione nel angolo in basso a sinistra.

Selezionare Connessione automatica Sul lato sinistro del menu e assicurati di spegnere il “Scegli automaticamente un protocollo VPN e un server” opzione. Successivamente, fai clic sul menu a discesa protocollo VPN e seleziona Nordlynx.

Su Windows 10 e 11:
- Fare clic su un’icona di marcia nell’angolo in basso a sinistra dell’app.

Clicca su Connessione impostazioni.

Sotto Protocollo VPN scegliere Nordlynx.

WireGuard è un marchio registrato di Jason A. Donenfeld.
articoli Correlati
- Risoluzione dei problemi di connettività Nordvpn su Windows
- Come impostare la connessione manuale su Windows 7 e sopra
- Condividi VPN tramite un hotspot mobile su Windows 10
- Come connettersi a NordVPN con IKEV2/IPSEC su Windows 10