


RIP usa lo stato di collegamento?
Quale delle seguenti è vera sui protocolli di routing del gateway interno: RIP (RIP) di routing Information Protocol (Open Short Path First (OSPF)
Riepilogo:
Routing Information Protocol (RIP) e Open Shorte Path First (OSPF) sono entrambi protocolli di routing gateway interni. RIP è un protocollo vettoriale di distanza, mentre OSPF è un protocollo di stato di collegamento. RIP è un protocollo di classe, mentre OSPF è un protocollo senza classe. RIP è un protocollo legacy, mentre OSPF è un protocollo più moderno e ampiamente usato. Ogni protocollo ha i suoi punti di forza e di debolezza.
Punti chiave:
1. RIP e OSPF sono protocolli di routing gateway interni.
2. RIP è un protocollo vettoriale di distanza, mentre OSPF è un protocollo di stato di collegamento.
3. RIP è un protocollo di classe, mentre OSPF è un protocollo senza classe.
4. RIP è un protocollo legacy, mentre OSPF è un protocollo più moderno e ampiamente usato.
5. RIP usa Hop Count come metrica per la selezione del percorso, mentre OSPF utilizza l’algoritmo del percorso più breve.
6. RIP ha un limite massimo di conteggio del luppolo di 15, mentre OSPF non ha un limite di conteggio del luppolo.
7. RIP Scambia le informazioni di routing ogni 30 secondi, mentre OSPF scambia le informazioni di routing solo quando si verifica un cambiamento nella topologia di rete.
8. RIP supporta solo il bilanciamento del carico a costo uguale.
9. RIP ha una scalabilità limitata ed è più adatto per reti più piccole, mentre OSPF è altamente scalabile e può gestire reti più grandi.
10. RIP è più facile da configurare e richiede un sovraccarico amministrativo inferiore, mentre OSPF ha una configurazione più complessa e richiede un maggiore sforzo amministrativo.
Domande:
1. Quali sono le differenze tra RIP e OSPF?
RIP è un protocollo vettoriale di distanza, mentre OSPF è un protocollo di stato di collegamento. RIP è un protocollo di classe, mentre OSPF è un protocollo senza classe. RIP ha un limite massimo di conteggio del luppolo di 15, mentre OSPF non ha un limite di conteggio del luppolo. RIP Scambia le informazioni di routing ogni 30 secondi, mentre OSPF scambia le informazioni di routing solo quando si verifica un cambiamento nella topologia di rete. RIP supporta solo il bilanciamento del carico a costo uguale. RIP ha una scalabilità limitata ed è più adatto per reti più piccole, mentre OSPF è altamente scalabile e può gestire reti più grandi. RIP è più facile da configurare e richiede un sovraccarico amministrativo inferiore, mentre OSPF ha una configurazione più complessa e richiede un maggiore sforzo amministrativo.
2. Quale protocollo è considerato un protocollo legacy?
RIP è considerato un protocollo legacy.
3. Quale protocollo è più ampiamente utilizzato?
OSPF è più ampiamente usato.
4. Ciò che è la metrica utilizzata da RIP per la selezione del percorso?
RIP usa Hop Count come metrica per la selezione del percorso.
5. OSPF ha un limite di conteggio del luppolo?
No, OSPF non ha un limite di conteggio del luppolo.
6. Quante volte le informazioni di routing di scambio RIP?
RIP Scambia le informazioni di routing ogni 30 secondi.
7. Quando OSPF scambia le informazioni di routing?
OSPF scambia le informazioni di routing solo quando c’è un cambiamento nella topologia di rete.
8. Quale protocollo supporta il bilanciamento del carico a costi ineguali?
OSPF supporta un bilanciamento del carico a costi ineguiti.
9. Quale protocollo è più scalabile?
OSPF è più scalabile.
10. Quale protocollo è più facile da configurare?
RIP è più facile da configurare.
11. Quale protocollo richiede un maggiore sforzo amministrativo?
OSPF richiede un maggiore sforzo amministrativo.
12. Qual è il limite massimo del conteggio del luppolo per RIP?
Il limite massimo del conteggio del luppolo per RIP è 15.
13. Quale protocollo può gestire reti più grandi?
OSPF può gestire reti più grandi.
14. Quale protocollo è più adatto per reti più piccole?
RIP è più adatto per reti più piccole.
15. Qual è la differenza principale tra i protocolli vettoriali di distanza e lo stato di collegamento?
La differenza principale tra il vettore di distanza e i protocolli di stato di collegamento è il modo in cui si scambiano le informazioni di routing. I protocolli vettoriali a distanza pubblicizzano rotte fornendo la distanza dalla destinazione (conteggio del luppolo), mentre i protocolli di collegamento-stato pubblicizzano i percorsi condividendo l’intera topologia di rete.
Quale delle seguenti è vera sui protocolli di routing del gateway interno: RIP (RIP) di routing Information Protocol (Open Short Path First (OSPF)
Vai al corso online per svolgere questa attività di pratica.
Introduzione della Cisco Networking Academy al routing dinamicamente
Questo capitolo spiega più protocolli di routing (in particolare protocolli di routing dinamici) e descrive i loro punti di forza e di debolezza relativi. Mostra anche come leggere facilmente una tabella di routing e interpretare le informazioni di routing IPv6 elencate al suo interno.
Dal libro
Tipi di protocolli di routing (3.1.4)
La tabella 3-1 ha mostrato come i protocolli di routing possono essere classificati in base a varie caratteristiche. Questa sezione fornisce una panoramica dei protocolli di routing IP più comuni. La maggior parte di questi protocolli di routing verrà esaminato in dettaglio in altri capitoli. Per ora, questa sezione fornisce una breve panoramica di ciascun protocollo.
Classificare i protocolli di routing (3.1.4.1)
I protocolli di routing possono essere classificati in diversi gruppi in base alle loro caratteristiche. In particolare, i protocolli di routing possono essere classificati per loro:
- Scopo: Protocollo di gateway interno (IGP) o protocollo di gateway esterno (EGP)
- Operazione: Protocollo vettoriale di distanza, protocollo di collegamento-stato o protocollo per il vettore del percorso
- Comportamento: Classe (legacy) o protocollo senza classe
Ad esempio, i protocolli di routing IPv4 sono classificati come segue:
- RIPV1 (Legacy): IGP, vettore di distanza, protocollo di classe
- IGRP (Legacy): IGP, vettore di distanza, protocollo di classe sviluppato da Cisco (deprecato da 12.2 iOS e più tardi)
- RIPV2: IGP, vettore di distanza, protocollo senza classe
- EIGRP: IGP, vettore di distanza, protocollo senza classe sviluppato da Cisco
- OSPF: IGP, Link-State, Protocollo senza classe
- IS-IS: IGP, Link-State, Protocollo senza classe
- Bgp: EGP, percorso-vettore, protocollo senza classe
IL Protocolli di routing di classe, RIPV1 e IGRP, sono protocolli legacy e sono utilizzati solo nelle reti più vecchie. Questi protocolli di routing si sono evoluti nel Protocolli di routing senza classe, RIPV2 ed EIGRP, rispettivamente. I protocolli di routing-stato-stato sono senza classi per natura.
La Figura 3-9 mostra una vista gerarchica della classificazione del protocollo di routing dinamico.
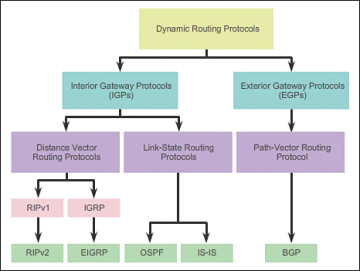
Figura 3-9 Classificazione del protocollo di routing
Protocolli di routing IGP ed EGP (3.1.4.2)
UN Sistema autonomo (AS) è una raccolta di router sotto un’amministrazione comune come un’azienda o un’organizzazione. Un as è anche noto come dominio di routing. Esempi tipici di un as -lo sono un’azienda’S Network Internal e un ISP’rete s.
Internet si basa sul concetto AS; Pertanto, sono richiesti due tipi di protocolli di routing:
- Protocolli gateway interni (IGP): Usato per il routing all’interno di un AS. È anche indicato come routing intra-come. Le aziende, le organizzazioni e persino i fornitori di servizi utilizzano un IGP sulle loro reti interne. Gli IGP includono RIP, EIGRP, OSPF e IS-IS.
- Protocolli di gateway esterni (EGP): Usato per il routing tra i sistemi autonomi. È anche indicato come routing inter-as. I fornitori di servizi e le grandi aziende possono interconnettersi utilizzando un EGP. Il Border Gateway Protocol (BGP) è l’unico EGP attualmente praticabile ed è il protocollo di routing ufficiale utilizzato da Internet.
Poiché BGP è l’unico EGP disponibile, il termine EGP viene utilizzato raramente; Invece, la maggior parte degli ingegneri si riferisce semplicemente a BGP.
L’esempio nella Figura 3-10 fornisce scenari semplici che evidenziano la distribuzione di IGP, BGP e routing statico.
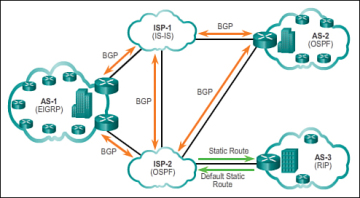
Figura 3-10 IGP contro protocolli di routing EGP
Ci sono cinque singoli sistemi autonomi nello scenario:
- ISP-1: Questo è un AS e usa IS-IS come IGP. Si interconnette con altri sistemi autonomi e fornitori di servizi che utilizzano BGP per controllare esplicitamente il modo in cui il traffico viene instradato.
- ISP-2: Questo è un AS e usa OSPF come IGP. Si interconnette con altri sistemi autonomi e fornitori di servizi che utilizzano BGP per controllare esplicitamente il modo in cui il traffico viene instradato.
- As-1: Questa è una grande organizzazione e utilizza EIGRP come IGP. Perché è multihomed (io.e., si collega a due diversi fornitori di servizi), utilizza BGP per controllare esplicitamente il modo in cui il traffico entra e lascia l’AS.
- As-2: Questa è un’organizzazione di medie dimensioni e utilizza OSPF come IGP. È anche multihomed; Pertanto, utilizza BGP per controllare esplicitamente il modo in cui il traffico entra e lascia l’AS.
- As-3: Questa è una piccola organizzazione con router più vecchi all’interno dell’AS; Usa RIP come IGP. BGP non è necessario perché è a casa singola (i.e., si connette a un fornitore di servizi). Invece, il routing statico è implementato tra l’AS e il fornitore di servizi.
BGP è oltre lo scopo di questo corso e non è discusso in dettaglio.
Protocolli di routing vettoriale a distanza (3.1.4.3)
Vector a distanza significa che i percorsi sono pubblicizzati fornendo due caratteristiche:
- Distanza: Identifica fino a che punto è per la rete di destinazione e si basa su una metrica come il conteggio del luppolo, il costo, la larghezza di banda, il ritardo e altro ancora
- Vettore: Specifica la direzione del router Hop successivo o dell’interfaccia di uscita per raggiungere la destinazione
Ad esempio, nella Figura 3-11, R1 sa che la distanza per raggiungere la rete 172.16.3.0/24 è un hop e che la direzione è fuori dall’interfaccia seriale 0/0/0 verso R2.
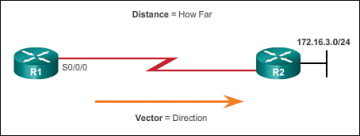
Figura 3-11 Il significato del vettore di distanza
Un router che utilizza un file protocollo di routing vettoriale a distanza non ha la conoscenza dell’intero percorso di una rete di destinazione. I protocolli vettoriali di distanza utilizzano i router come post di cartello lungo il percorso verso la destinazione finale. Le uniche informazioni che un router è a conoscenza di una rete remota è la distanza o la metrica per raggiungere quella rete e quale percorso o interfaccia utilizzare per arrivarci. I protocolli di routing vettoriale di distanza non hanno una mappa effettiva della topologia di rete.
Ci sono quattro distanze IGP vector IPv4:
- RIPV1: Protocollo legacy di prima generazione
- RIPV2: Semplice protocollo di routing vettoriale a distanza
- IGRP: Protocollo proprietario Cisco Cisco di prima generazione (obsoleto e sostituito da EIGRP)
- EIGRP: Versione avanzata del routing vettoriale di distanza
Protocolli di routing-stato-stato (3.1.4.4)
Contrariamente al funzionamento del protocollo di routing vettoriale di distanza, un router configurato con a protocollo di routing-stato-stato può creare una vista completa o topologia della rete raccogliendo informazioni da tutti gli altri router.
Per continuare la nostra analogia dei post dei segni, l’utilizzo di un protocollo di routing dello stato link è come avere una mappa completa della topologia di rete. I segni pubblicizzati lungo la strada dalla sorgente alla destinazione non sono necessari, perché tutti i router di collegamento-stato utilizzano una mappa identica della rete. Un router Link-State utilizza le informazioni sullo stato di collegamento per creare una mappa della topologia e per selezionare il percorso migliore per tutte le reti di destinazione in topologia.
I router abilitati per RIP inviano aggiornamenti periodici delle loro informazioni di routing ai loro vicini. I protocolli di routing-stato-stato non utilizzano aggiornamenti periodici. Dopo che la rete è stata convergente, un aggiornamento dello stato di collegamento viene inviato solo quando si verifica una modifica nella topologia. Ad esempio, nella Figura 3-12, l’aggiornamento dello stato del collegamento viene inviato quando il 172.16.3.0 La rete scende.
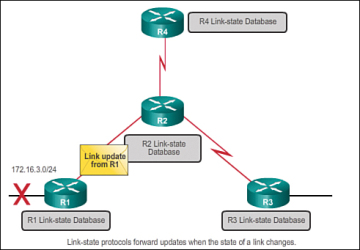
Figura 3-12 Funzionamento del protocollo di stato di collegamento

Video 3.1.4.4: Funzionamento del protocollo Link-State
Vai al corso online e riproduci l’animazione per vedere come viene inviato un aggiornamento dello stato di collegamento solo quando il 172.16.3.0 La rete scende.
I protocolli Link-State funzionano meglio in situazioni in cui:
- La progettazione della rete è gerarchica, di solito si verifica in reti di grandi dimensioni
- La rapida convergenza della rete è cruciale
- Gli amministratori hanno una buona conoscenza del protocollo di routing di link-stato implementato
Ci sono due IGP IPv4-State IPv4:
- OSPF: Protocollo di routing basato su standard popolari
- IS-IS: Popolare nelle reti dei provider
Protocolli di routing di classe (3.1.4.5)
La più grande distinzione tra protocolli di routing di classe e senza classe è che i protocolli di routing di classe non inviano informazioni sulla maschera della sottorete negli aggiornamenti di routing. I protocolli di routing senza classe includono informazioni sulla maschera della sottorete negli aggiornamenti di routing.
I due protocolli di routing IPv4 originali sviluppati sono stati RIPV1 e IGRP. Sono stati creati quando gli indirizzi di rete sono stati assegnati in base alle classi (i.e., Classe A, B o C). A quel tempo, un protocollo di routing non aveva bisogno di includere la maschera di sottorete nell’aggiornamento del routing, poiché la maschera di rete poteva essere determinata in base al primo ottetto dell’indirizzo di rete.
Solo RIPV1 e IGRP sono di classe. Tutti gli altri protocolli di routing IPv4 e IPv6 sono senza classi. L’indirizzamento di classe non ha mai fatto parte di IPv6.
Il fatto che RIPV1 e IGRP non includano informazioni sulla maschera della sottorete nei loro aggiornamenti significa che non possono fornire maschere di sottorete a lunghezza variabile (VLSMS) e routing inter-dominio senza classe (CIDR).
I protocolli di routing di classe creano anche problemi nelle reti disconsigui. Una rete disconfonigua è quando le sottoreti dello stesso indirizzo di rete principale di classe sono separate da un indirizzo di rete di classe diverso.
Per illustrare il difetto del routing di classe, fare riferimento alla topologia nella Figura 3-13.
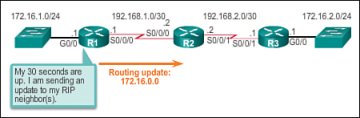
La Figura 3-13 R1 inoltra un aggiornamento di classe a R2
Si noti che le lans di R1 (172.16.1.0/24) e R3 (172.16.2.0/24) sono entrambe sottoreti della stessa rete di classe B (172.16.0.0/16). Sono separati da diversi indirizzi di rete di classe (192.168.1.0/30 e 192.168.2.0/30).
Quando R1 inoltra un aggiornamento a R2, RIPV1 non include le informazioni sulla maschera della sottorete con l’aggiornamento; inoltra solo l’indirizzo di rete di classe B 172.16.0.0.
R2 riceve ed elabora l’aggiornamento. Quindi crea e aggiunge una voce per la classe B 172.16.0.0/16 rete nella tabella di routing, come mostrato nella Figura 3-14.
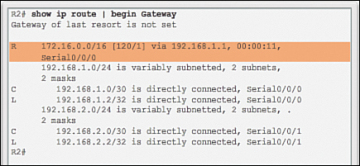
La Figura 3-14 R2 aggiunge la voce per 172.16.0.0 via R1
Quando R3 inoltra un aggiornamento a R2, non include anche le informazioni sulla maschera della sottorete e quindi inoltra solo l’indirizzo di rete di classe 172.16.0.0.
R2 riceve ed elabora l’aggiornamento e aggiunge un’altra voce per l’indirizzo di rete di classe 172.16.0.0/16 alla sua tabella di routing, come mostrato nella Figura 3-15. Quando ci sono due voci con metriche identiche nella tabella di routing, il router condivide il carico del traffico equamente tra i due collegamenti. Questo è noto come bilanciamento del carico.
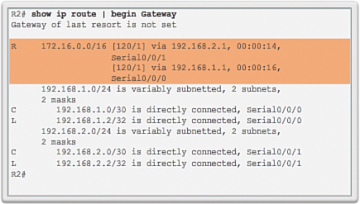
La Figura 3-15 R2 aggiunge la voce per 172.16.0.0 via R3
Le reti disconfontigue hanno un impatto negativo su una rete. Ad esempio, un ping a 172.16.1.1 tornerei “U.U.U” Poiché R2 inoltrerebbe il primo ping out l’interfaccia seriale 0/0/1 verso R3 e R3 restituirebbe un codice di errore irraggiungibile (U) a R2. Il secondo ping usciva da R2’S Serial 0/0/0 Interfaccia verso R1 e R1 restituirebbe un codice di successo (.). Questo modello continuerebbe fino al ping il comando è fatto.
Protocolli di routing senza classe (3.1.4.6)
Le reti moderne non utilizzano più l’indirizzo IP di classe e la maschera di sottorete non può essere determinata dal valore del primo ottetto. I protocolli di routing IPv4 senza classe (RIPV2, EIGRP, OSPF e IS-IS) includono tutti le informazioni sulla maschera della sottorete con l’indirizzo di rete negli aggiornamenti di routing. I protocolli di routing senza classe supportano VLSM e CIDR.
I protocolli di routing IPv6 sono senza classi. La distinzione se un protocollo di routing è di classe o senza classe si applica in genere solo ai protocolli di routing IPv4. Tutti i protocolli di routing IPv6 sono considerati senza classi perché includono la lunghezza del prefisso con l’indirizzo IPv6.
Le figure da 3-16 a 3-18 illustrano come il routing senza classe risolva i problemi creati con il routing di classe.
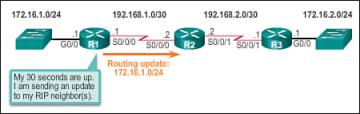
Figura 3-16 R1 inoltra un aggiornamento senza classe a R2
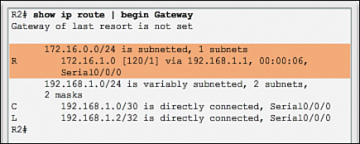
La Figura 3-17 R2 aggiunge la voce per il 172.16.1.0/24 rete tramite R1
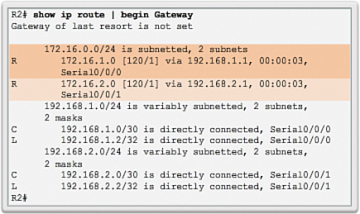
Figura 3-18 voce per il 172.16.2.0/24 rete tramite R3
Nel rete disconfontigua Progettazione della Figura 3-16, il protocollo senza classe RIPV2 è stato implementato su tutti e tre i router. Quando R1 inoltra un aggiornamento a R2, RIPV2 include le informazioni sulla maschera della sottorete con l’aggiornamento 172.16.1.0/24.
Nella Figura 3-17, R2 riceve, processi e aggiunge due voci nella tabella di routing. La prima riga visualizza l’indirizzo di rete di classe 172.16.0.0 con la maschera di sottorete /24 dell’aggiornamento. Questo è noto come il percorso genitore. La seconda voce visualizza l’indirizzo di rete VLSM 172.16.1.0 con l’uscita e l’indirizzo successivo. Questo è indicato come il percorso del bambino. Le rotte principali non includono mai un’interfaccia di uscita o l’indirizzo IP successivo.
Quando R3 inoltra un aggiornamento a R2, RIPV2 include le informazioni sulla maschera della sottorete con l’aggiornamento 172.16.2.0/24.
R2 riceve, procedi e aggiunge un altro percorso bambino 172.16.2.0/24 sotto la voce del percorso genitore 172.16.0.0, come mostrato nella Figura 3-18.
Un ping da R2 a 172.16.1.Ora avrei successo.
Caratteristiche del protocollo di routing (3.1.4.7)
I protocolli di routing possono essere confrontati in base alle seguenti caratteristiche:
- Velocità di convergenza: Speed of Convergence definisce la rapidità con cui i router nella topologia di rete condividono le informazioni di routing e raggiungono uno stato di conoscenza coerente. Più veloce è la convergenza, più preferibile è il protocollo. I cicli di routing possono verificarsi quando le tabelle di routing incoerenti non vengono aggiornate a causa della lenta convergenza in una rete in evoluzione.
- Scalabilità: La scalabilità definisce quanto può diventare grande una rete, in base al protocollo di routing distribuito. Più grande è la rete, più scalabile è il protocollo di routing.
- Classile o senza classe (uso di VLSM): I protocolli di routing di classe non includono la maschera della sottorete e non possono supportare maschera di sottorete a lunghezza variabile (VLSM). I protocolli di routing senza classe includono la maschera di sottorete negli aggiornamenti. I protocolli di routing senza classe supportano VLSM e una migliore sintesi per il percorso.
- Utilizzo delle risorse: L’utilizzo delle risorse include i requisiti di un protocollo di routing come lo spazio della memoria (RAM), l’utilizzo della CPU e l’utilizzo della larghezza di banda del collegamento. Requisiti di risorse più elevati richiedono un hardware più potente per supportare il funzionamento del protocollo di routing, oltre ai processi di inoltro dei pacchetti.
- Implementazione e manutenzione: Implementazione e manutenzione descrivono il livello di conoscenza richiesto per un amministratore di rete di implementare e mantenere la rete in base al protocollo di routing distribuito.
La tabella 3-4 riassume le caratteristiche di ciascun protocollo di routing.
Tabella 3-4 Confronto di protocolli di routing
Vettore di distanza
Stato di collegamento
RIPV1
RIPV2
IGRP
EIGRP
OSPF
IS-IS
Velocità di convergenza
Scalabilità: dimensioni della rete
Uso di VLSM
Utilizzo delle risorse
Implementazione e manutenzione
Metriche di protocollo di routing (3.1.4.8)
Ci sono casi in cui un protocollo di routing apprende di più di un percorso verso la stessa destinazione. Per selezionare il percorso migliore, il protocollo di routing deve essere in grado di valutare e distinguere tra i percorsi disponibili. Ciò si ottiene attraverso l’uso del routing metrica.
Una metrica è un valore misurabile assegnato dal protocollo di routing su percorsi diversi in base all’utilità di tale percorso. In situazioni in cui ci sono più percorsi per la stessa rete remota, le metriche di routing vengono utilizzate per determinare il complesso “costo” di un percorso dalla sorgente a destinazione. I protocolli di routing determinano il percorso migliore in base al percorso con il costo più basso.
Protocolli di routing diversi utilizzano metriche diverse. La metrica utilizzata da un protocollo di routing non è paragonabile alla metrica utilizzata da un altro protocollo di routing. Due diversi protocolli di routing potrebbero scegliere percorsi diversi nella stessa destinazione.
Ad esempio, supponiamo che PC1 desideri inviare un pacchetto a PC2. Nella Figura 3-19, il protocollo di routing RIP è stato abilitato su tutti i router e la rete ha convertito. RIP prende una decisione del protocollo di routing in base al minimo numero di luppoli. Pertanto, quando il pacchetto arriva su R1, il percorso migliore per raggiungere la rete PC2 sarebbe quello di inviarlo direttamente a R2 anche se il collegamento è molto più lento che tutti gli altri collegamenti.
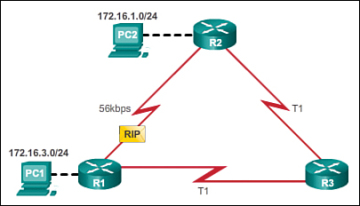
Figura 3-19 RIP utilizza un percorso di conteggio del luppolo più breve
Nella Figura 3-20, il protocollo di routing OSPF è stato abilitato su tutti i router e la rete ha convertito. OSPF prende una decisione del protocollo di routing basato sulla migliore larghezza di banda. Pertanto, quando il pacchetto arriva su R1, il percorso migliore per raggiungere la rete PC2 sarebbe quello di inviarlo a R3, il che lo inoltrerebbe a R2.
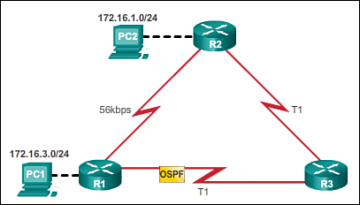
La Figura 3-20 OSPF utilizza collegamenti più veloci
Video 3.1.4.8: Protocolli di routing e le loro metriche
Vai al corso online e suona l’animazione mostrando che RIP avrebbe scelto il percorso con il minor numero di luppoli, mentre OSPF sceglierebbe il percorso con la più alta larghezza di banda.

Attività 3.1.4.9: classifica i protocolli di routing dinamico
Vai al corso online per svolgere questa attività di pratica.
Attività 3.1.4.10: confronta i protocolli di routing
Vai al corso online per svolgere questa attività di pratica.
Attività 3.1.4.11: abbina la metrica al protocollo
Vai al corso online per svolgere questa attività di pratica.
Quale delle seguenti è vera sui protocolli di routing del gateway interno: RIP (RIP) di routing Information Protocol (Open Short Path First (OSPF)
La notifica UGC net giugno 2023 è stata rilasciata. L’esame UGC-Net del giugno 2023 avrà luogo in modalità CBT per oltre 80 soggetti, allo scopo di determinare l’idoneità per ‘Junior Research Fellowship’ E ‘Professore assistente’. Le domande possono essere inviate online dal 10 maggio al 31 maggio 2023 (fino alle 05:00 P.M) e l’esame si terrà dal 13 giugno al 22 giugno 2023. Il modello di esame CBT Net UGC è costituito da due articoli: carta I e carta II. Il documento I è composto da 50 domande e carta II è composta da 100 domande. I candidati che si stanno preparando per l’esame possono controllare i documenti dell’anno precedente netto UGC che ti aiutano a verificare il livello di difficoltà dell’esame. I candidati possono anche tentare la serie di test di rete UGC che ti aiuta a trovare i tuoi punti di forza e debolezza.
Stato di collegamento rispetto ai protocolli di routing vettoriale di distanza
Questa sezione descrive i due protocolli di routing più comuni e pertinenti che TCP/IP ha disponibili per l’uso, vale a dire RIP e OSPF. La controversia circonda il dibattito sugli algoritmi di routing vettoriale rispetto alla distanza per quanto riguarda il quale è meglio.
Nota I protocolli di routing vettoriale-stato e di distanza sono anche noti come protocolli di gateway interno (IGP); Questo concetto è discusso più avanti nella discussione sull’interoperabilità OSPF e Border Gateway Protocol). Capitolo 7, “Riassunto”, discute l’interoperabilità OSPF/ BGP in modo più dettagliato.
Un IGP è una classificazione che descrive l’uso di un protocollo di routing dinamico per scambiare informazioni di routing all’interno di un sistema autonomo (AS). Esempi di IGP comuni includono IGRP, OSPF, sistema intermedio-intermedio (IS-IS) e RIP e RIP. Puoi contrastare un IGP con un protocollo di gateway esterno (EGP) come BGP.

52 Capitolo 2: Introduzione a OSPF
Protocolli di routing-stato-stato
Gli algoritmi di collegamento-stato (noti anche come algoritmi di primo percorso più corti) alluvi solo cambiamenti incrementali che si sono verificati dall’ultimo aggiornamento della tabella di routing. Durante questo aggiornamento incrementale, ogni router invia solo quella parte della tabella di routing che descrive lo stato dei propri collegamenti, al contrario dell’intera tabella di routing.
I protocolli di routing di Link-State richiedono che i router inviano periodicamente aggiornamenti di routing ai loro router vicini nelle Internet. Inoltre, i protocolli di routing degli stati di collegamento sono rapidi a convergere i loro aggiornamenti di routing attraverso la rete rispetto ai protocolli vettoriali di distanza.
La velocità con cui convergono rende i protocolli di stato di collegamento meno soggetti a loop di routing rispetto ai protocolli vettoriali di distanza. Tuttavia, i protocolli di collegamento-stato richiedono anche più potenza della CPU e memoria di sistema. Uno dei motivi principali per cui sono necessari ulteriori potenza e memoria della CPU è che i protocolli di collegamento-stato si basano sul concetto di mappa distribuita, il che significa che ogni router ha una copia della mappa di rete che viene regolarmente aggiornata. Oltre alle dimensioni della tabella di routing, il numero di router in un’area e il numero di adiacenze tra i router ha anche un effetto sulla memoria del router e sull’utilizzo della CPU nei protocolli LinkState. Questi fattori erano evidenti nelle vecchie reti di modalità di trasferimento asincrone (ATM) completamente intrecciate, dove alcuni router avevano 50 o più coetanei adiacenti OSPF e si esibivano male.
I protocolli di collegamento-stato si basano su algoritmi di stato di collegamento, che sono anche chiamati algoritmi più brevi per il percorso (SPF) o algoritmi Dijkstra. “SPF in funzione”, più avanti in questo capitolo, copre più dettagliatamente l’algoritmo SPF.
Un modo semplice per capire come funziona la tecnologia Link-State è quello di immaginare la rete come un puzzle di grandi dimensioni; Il numero di pezzi nel tuo puzzle dipende dalle dimensioni della rete. Ogni pezzo del puzzle contiene solo un router o una LAN. Ogni router “si disegna” se stesso su quel pezzo di puzzle, comprese le frecce ad altri router e LANS. Quei pezzi vengono quindi replicati e inviati in tutta la rete dal router al router (tramite pubblicità sullo stato di collegamento [LSA]), fino a quando ogni router ha una copia completa e accurata di ciascun pezzo del puzzle. Ogni router quindi assembla questi pezzi usando l’algoritmo SPF.
Nota Il principio del routing di collegamento-stato è che tutti i router all’interno di un’area mantengono una copia identica della topologia di rete. Da questa mappa, ogni router esegue una serie di calcoli che determinano le rotte migliori. Questa topologia di rete è contenuta in un database di stato di collegamento, in cui ogni record rappresenta i collegamenti a un particolare nodo nella rete.
Ogni record contiene le seguenti informazioni:
• Informazioni metriche riguardanti lo stato del collegamento
Armato di tali informazioni, ogni router può calcolare rapidamente il percorso più breve da se stesso a tutti gli altri router.
L’algoritmo SPF determina come i vari pezzi del puzzle si adattano. La Figura 2-3 illustra tutti questi pezzi messi insieme in funzione.
Figura 2-3 Funzionamento del collegamento-stato
Gli LSA sono il fondamento del database di stato di collegamento.
Figura 2-3 Funzionamento del collegamento-stato
Gli LSA sono il fondamento del database di stato di collegamento.

Database Link-State (LSDB)

Percorso più corto Primo albero ogni router costruisce uno con se stesso come radice.
I protocolli di collegamento-stato come OSPF inondano tutte le informazioni di routing quando diventano per la prima volta attivi nei pacchetti di stato di collegamento. Dopo che la rete converge, inviano solo piccoli aggiornamenti tramite pacchetti di stato di collegamento.
Caratteristiche OSPF
OSPF è un protocollo di stato di collegamento in cui tutti i router nelle informazioni sullo scambio di domini di routing e quindi conoscono la topologia completa della rete. Poiché ogni router conosce la topologia completa della rete, l’uso dell’algoritmo SPF crea una convergenza estremamente rapida. Altre caratteristiche chiave di OSPF sono le seguenti:
• Fornisce informazioni di routing alla sezione IP della suite del protocollo TCP/IP, l’alternativa più comunemente utilizzata per RIP.
• Invia aggiornamenti solo alle tabelle, anziché a intere tabelle, ai router.
• È un protocollo di routing più economico rispetto al tempo nel tempo perché comporta un traffico di rete meno.
• È un protocollo di routing più economico rispetto al tempo nel tempo perché comporta un traffico di rete meno.

54 Capitolo 2: Introduzione a OSPF
La “Regola dipende”
Occasionalmente invocavo una regola che ho inventato che chiamo la “regola dipende” e la sto invocando ora! OSPF è generalmente più efficiente dello strappo nello scambio di informazioni di routing quando una rete è stabile; Tuttavia, affinché questa regola sia vero, dipende dagli eventi di rete. Ad esempio, durante un evento di convergenza esterna, OSPF potrebbe inondare più traffico di RIP. Considera che RIP trasporta 25 percorsi per aggiornamento; D’altra parte, OSPF inonda un singolo LSA per via esterna che è influenzato dall’evento di convergenza. Quindi, a condizione che tu abbia un ambiente (relativamente) stabile, OSPF comporta meno traffico e, nel tempo, è statisticamente più economico di RIP. L’uso di un singolo LSA per percorso esterno è inefficiente, ma OSPF non è mai stato progettato per essere un EGP. Pertanto, raccomando una distribuzione OSPF/BGP quando sono presenti un gran numero di router esterni.
Un altro tipo popolare di protocollo di routing dinamico basato sull’algoritmo di Dijkstra SPF è IS-IS. L’uso di IS-IS contro OSPF è stato molto discusso.
Sistema intermedio integrato da sistema intermedio
IS-IS è un protocollo di routing gerarchico Link-State OSI che si basa sul lavoro originariamente svolto presso Digital Equipment Corporation per DECNET/OSI (DECNET Fase V). Questo protocollo inonda la rete con informazioni sullo stato di collegamento per creare un quadro completo e coerente della topologia di rete.
L’Organizzazione internazionale per la standardizzazione (ISO) ha sviluppato i seguenti protocolli di routing da utilizzare nella suite del protocollo OPEN SYSTEM Interconnection (OSI):
• Protocollo sistema intermedio sistema-intermedio (IS-IS)
• Protocollo ES-IS) Sistema a intermedio finale (ES-IS)
• Protocollo di routing per interdominio (IDRP)
Per ulteriori informazioni su IDRP o ES-IS, inizia con gli RFC, che possono essere trovati su WWW.ietf.org.
L’American National Standards Institute (ANSI) X3S3.Il comitato 3 (Network and Transport Layers) era la forza motivante alla base della standardizzazione ISO di IS-IS, che è stata originariamente sviluppata per instradare nelle reti ISO Connectional Network Protocol). Da allora è stata creata una versione che supporta le reti CLNP e IP. Di solito viene indicato come IS-IS integrato; Questa è la versione discussa qui.
I protocolli di routing OSI sono riassunti in diversi documenti ISO; Quelli che si occupano di IS-IS sono i seguenti:
• ISO 10589: definizione degli standard per IS-IS
• RFC 1195: IS-IS intermedio

Protocolli di routing vettoriale a distanza
Il vettore di distanza significa che le informazioni inviate dal router a router si basano su una voce in una tabella di routing che consiste nella distanza e dal vettore a destinazione, la distanza è ciò che “costa” per arrivarci e il vettore è la “direzione” per raggiungere la destinazione.
I protocolli vettoriali di distanza sono spesso indicati come protocolli di Bellman-Ford perché si basano su un algoritmo di calcolo descritto da R. E. Fattorino; La prima descrizione dell’algoritmo distribuito è attribuita a Ford e Fulkerson. Gli algoritmi vettoriali di distanza (noti anche come algoritmi di Bellman-Ford) chiamano per ogni router per inviare l’intera tabella di routing, ma solo ai suoi vicini. Il vicino quindi inoltra l’intero tavolo di routing ai suoi vicini, e così via. La Figura 2-4 illustra questo processo di inoltro della tabella di routing.
Figura 2-4 Funzionamento del vettore di distanza
Figura 2-4 Funzionamento del vettore di distanza

Ogni router deve essere detto del cambiamento quando una rete scende.
Ogni router deve essere detto del cambiamento quando una rete scende.
Come illustra la Figura 2-4, ogni volta che si verifica una modifica alla rete, ciò provoca l’intera tabella di routing da inviare da vicino a vicino per la riconvergere della rete in risposta all’evento di rete (rete verso il basso). Ciò che non viene mostrato è l’invio periodico della tabella di routing tra i vicini, un meccanismo che i doppi controlli che le informazioni di routing ogni router hanno sono valide.

56 Capitolo 2: Introduzione a OSPF
Caratteristiche del protocollo informativo di routing
RIP V1 è un protocollo vettoriale a distanza progettato a Berkeley alla fine degli anni ’60 che è ancora ampiamente distribuito oggi. In questo protocollo, il router scambia solo informazioni di routing dai vicini connessi. Le caratteristiche chiave di RIP sono le seguenti:
• RIP trasmissioni ogni 30 secondi per mantenere l’integrità della rete.
• RIP mantiene le tabelle di routing, mostrando il numero di luppoli tra i router ed è limitato a un conteggio di 15 hop.
• Un router che utilizza RIP passa l’intera tabella di routing a ciascun router vicino direttamente connesso che conosce.
Una discussione dettagliata su RIP non è molto rilevante in un libro dedicato a OSPF, ma se vuoi saperne di più su RIP V1 e V2, considera le seguenti risorse:
• Routing TCP/IP, Volume I, di Jeff Doyle. Il capitolo 5 è dedicato a RIP.
• Routing Information Protocol (RIP) su Cisco.com:
• RFC 2453 RIP versione 2, pubblicato nel 1998
Conclusione
Gli algoritmi di link-stato inviano piccoli aggiornamenti ovunque; Gli algoritmi vettoriali a distanza inviano grandi aggiornamenti solo ai router vicini. Poiché creano una visione coerente degli internetwork, gli algoritmi di collegamento-stato sono in qualche modo meno inclini ai loop di routing rispetto agli algoritmi vettoriali di distanza. Quando una rete è in stato stabile o stazionario, i protocolli di stato di collegamento consentono un routing regolare.
Sul lato negativo, gli algoritmi dello stato di collegamento possono causare traffico di controllo significativo e diffuso, ad esempio quando si verifica un evento di rete e l’evento deve essere allagato in tutta la rete. La principale preoccupazione nelle reti di oggi è la quantità di inondazioni che possono avvenire man mano che le reti diventano sempre più grandi.
Anche gli algoritmi di collegamento-stato sono computazionalmente difficili rispetto agli algoritmi vettoriali di distanza, che richiedono più potenza e memoria della CPU rispetto agli algoritmi vettoriali di distanza. Tuttavia, questo è diventato meno un problema poiché le capacità di elaborazione del router sono migliorate.
Gli algoritmi di collegamento-stato possono quindi essere più costosi da implementare e supportare. Nonostante le loro differenze, sia i tipi di algoritmo si comportano bene in circostanze e reti che si adattano ai loro punti di forza e riconoscono i loro limiti.

Continua a leggere qui: SPF in funzione
Questo articolo è stato utile?
Libri consigliati
- TCP/IP illustrato
- Networking per computer: un approccio top-down
- Reti di computer: un approccio di sistemi
- Comunicazioni e networking di dati
- Networking per computer: principi, protocolli e pratica
- Networking per computer: protocolli Internet in azione
Differenza tra RIP e OSPF
Un protocollo di routing descrive le regole che devono essere seguite da un router mentre interagisce con i router vicini per imparare il percorso e per mantenere la rete nelle tabelle di routing. Il RIP e OSPF sono i protocolli di routing gateway interni che differiscono in molti modi.
La differenza principale è che RIP rientra nella categoria del protocollo di routing vettoriale di distanza mentre OSPF è l’esempio del routing dello stato di collegamento. Un’altra differenza è che RIP usa l’algoritmo Bellman Ford mentre OSPF usa l’algoritmo Dijkstra.
Esistono due varietà di protocolli di routing per Internetworks che sono IGP ed EGP. IGP (protocollo di routing gateway interno) è limitato a un sistema autonomo, il che significa che tutti i router operano all’interno di un sistema autonomo.
D’altra parte, EGP (protocollo di routing gateway esterno) Funziona per i due sistemi autonomi significa da un sistema autonomo all’altro e viceversa. UN Sistema autonomo è un limite logico che rappresenta una rete che funziona sotto un’unica amministrazione comune.
Le tre classi di protocolli di routing sono
- Vettore di distanza: Il protocollo di routing vettoriale di distanza trova il percorso migliore per una rete remota utilizzando la distanza relativa. Ogni volta che un pacchetto passa attraverso un router viene definito un salto. Il percorso migliore è il percorso che ha il numero più basso di luppolo per la rete. RIP ed EIGRP sono gli esempi dei protocolli di routing vettoriale di distanza.
- Stato di collegamento: È anche noto come percorso più breve per primo, in cui ogni router crea tre tabelle separate. Ogni tabella svolge le sue diverse funzioni come una tiene traccia dei vicini direttamente allegati, il secondo determina la topologia dell’intera Internet e la terza viene utilizzata per la tabella di routing. OSPF è un esempio di protocollo di routing dello stato di collegamento.
- Ibrido: Usa caratteristiche del vettore di distanza e dello stato di collegamento come EIGRP.
Contenuto: RIP vs OSPF
- Grafico comparativo
- Definizione
- Differenze chiave
- Conclusione
Grafico comparativo
| Base per il confronto | RIP | OSPF |
|---|---|---|
| Sta per | Protocollo di informazioni di routing. | Apri prima il percorso più corto |
| Classe | Protocollo di routing vettoriale a distanza | Protocollo di routing dello stato di collegamento |
| Metrica predefinita | Conteggio del luppolo | Larghezza di banda (costo) |
| Distanza amministrativa | 120 | 110 |
| Convergenza | Lento | Veloce |
| Riassunto | Auto | Manuale |
| Timer di aggiornamento | 30 secondi | Solo quando si verificano cambiamenti |
| Limite di conteggio del luppolo | 15 | Nessuno |
| Indirizzo multicast utilizzato | 224.0.0.9 | 224.0.0.5 e 224.0.0.6 |
| Protocollo e porta utilizzati | UDP e porta 20 | IP e porta 89 |
| Algoritmo usato | Bellman-Ford | Dijkstra |
Definizione RIP
Protocollo di informazioni di routing è l’implementazione diretta del routing vettoriale di distanza per le reti locali. In ogni 30 secondi, offre un’intera tabella di routing a tutte le interfacce attive. Conteggio del luppolo sono le uniche metriche per descrivere il percorso migliore per una rete remota, ma può essere 15 a Max. Impedisce i cicli di routing, limitando il numero di conteggi di luppolo consentiti nel percorso.
Esistono due versioni di RIP, RIP versione 1 e RIP versione 2 La differenza tra entrambe le versioni sono delineate nel grafico seguente.
| Caratteristiche | RIPV1 | RIPV2 |
|---|---|---|
| Supporto in classe | Classico | Senza classi |
| Supporta la maschera di sottorete a lunghezza variabile (VLSM) | NO | SÌ |
| Invia la maschera di sottorete insieme all’aggiornamento del routing | NO | SÌ |
| Comunica con altri router RIP attraverso il seguente tipo di indirizzo | Trasmissione | Multicast |
| Definizione RFC | RFC 1058 | RFCS 1721, 1722 e 2453 |
| Supporta l’autenticazione | NO | SÌ |
Convergenza è un processo di raccolta delle informazioni topologiche o di aggiornamento delle informazioni per gli altri router attraverso il protocollo di routing implementato. La convergenza si verifica quando il router viene trasferito da stati di inoltro o blocco e impedisce l’inoltro dei dati in quell’istante.
Il problema principale con la convergenza è il tempo necessario per aggiornare le informazioni in un dispositivo. La lenta convergenza può comportare la tabella di routing incoerente e i loop di routing. I moduli di routing i loop quando le informazioni di routing non vengono aggiornate o quando le informazioni propagate in tutta la rete sono sbagliate.
Orizzonti divisi E Avvelenamento da percorso è la soluzione al problema del ciclo di routing. Orizzonte diviso applica una regola che impedisce il modulo di informazione invio alla fonte da cui è stato ricevuto. Nell’avvelenamento del percorso, quando qualsiasi rete scende il suo router simula la rete come 16 nella voce della tabella (che è irraggiungibile o infinita poiché sono consentiti solo 15 luppoli). In definitiva, ciò si traduce nella diffusione delle informazioni sul percorso avvelenato su tutte le rotte nel segmento.
Svantaggio RIP è che è inefficiente su reti di grandi dimensioni o su reti in cui sono istituiti un gran numero di router.
Timer RIP
- Timer di aggiornamento Definisce la frequenza di un router invierà l’aggiornamento della tabella di routing e il suo valore predefinito è di 30 secondi.
- Timer non valido Specifica la durata per un percorso fino al quale potrebbe rimanere nella tabella di routing prima di essere considerato non valido se nessun nuovo aggiornamento è a conoscenza di questo percorso. Il percorso non valido non viene rimosso dalla tabella di routing piuttosto che è contrassegnato come metrica di 16 e posizionata nello stato di sospensione. Il valore predefinito del timer non valido è di 180 secondi.
- Timer di attesa indica la durata fino alla quale è vietato un percorso di ricevere aggiornamenti. RIP non riceverà nuovi aggiornamenti per le rotte quando si trova nello stato di attesa; Il suo valore predefinito è di 180 secondi.
- Timer a filo Specifica per quanto tempo un percorso può essere trattenuto in una tabella di routing prima di essere scaricato quando non vengono ricevuti nuovi aggiornamenti. Il suo valore predefinito è di 240 secondi.
Definizione OSPF
Apri prima il percorso più corto è uno stato di collegamento e algoritmo di routing IGP gerarchico. È una versione migliorata di RIP, che comprende caratteristiche come il routing multipath, il routing dei costi minimi e il bilanciamento del carico. La sua metrica principale è il costo per determinare il percorso migliore.
OSPF coinvolge il tipo di servizio routing che significa che più percorsi possono essere installati in base alla priorità o al tipo di servizio. Offerte OSPF bilancio del carico in cui distribuisce le rotte del traffico complessive allo stesso modo. Consente inoltre reti e router partizionati in sottoinsiemi e aree che migliorano la crescita e la facilità di gestione.
OSPF abilita (tipo 0) autenticazione In tutti gli scambi tra i router, il che significa per impostazione predefinita, questi intercambiamenti sulla rete non sono autenticati. Offre altri due metodi di autenticazione, password semplice autenticazione e Autenticazione MD5. Supporta rotte specifiche per la sottorete, specifiche per host e senza classe.
In OSPF il routing viene eseguito sostenendo il database con le informazioni sullo stato di collegamento nei router e i pesi del percorso calcolati utilizzando lo stato di collegamento, l’indirizzo IP ecc. Gli stati di collegamento vengono trasmessi attraverso il sistema autonomo ai router per aggiornare il database. Successivamente, ogni router costruisce un albero del percorso più breve come nodo radicale, sulla base dei pesi memorizzati nel database.
Differenze chiave tra RIP e OSPF
- RIP dipende dal numero di luppolo per determinare il percorso migliore mentre OSPF dipende dal costo (larghezza di banda) che aiuta a determinare il percorso migliore.
- Distanze amministrative (AD) Misura la probità delle informazioni di routing ricevute su un router da un router vicino. Una distanza amministrativa può variare da numeri interi da 0 a 255, dove 0 specifica l’intero più affidato, e 255 significa che non è consentito passare il traffico attraverso questa rotta. Il valore pubblicitario di RIP è 120 mentre è 110 per OSPF.
- La convergenza nello strappo è lenta al contrario è veloce in OSPF.
- Riassunto Consente una singola voce di tabella di routing per illustrare una raccolta di numeri di rete IP. RIP supporta il riepilogo automatico, rispetto a OSPF supporta il riepilogo manuale.
- Non c’è limite di conteggio del luppolo in OSPF. Al contrario, il RIP è limitato a 15 conteggi di luppolo.
Conclusione
RIP è il protocollo più comunemente usato e genera spese generali più basse, ma non può essere utilizzato in reti più grandi. Dall’altro lato, OSPF si comporta meglio di RIP in termini di costo di trasmissione ed è adatto a reti più grandi. OSPF fornisce anche il massimo throughput e il ritardo di accodamento più basso.
Differenze correlate:
- Differenza tra OSPF e BGP
- Differenza tra EIGRP e OSPF
- Differenza tra routing vettoriale di distanza e routing dello stato di collegamento
- Differenza tra routing statico e dinamico
- Differenza tra tabella dei fatti e tabella delle dimensioni
Commenti
- Abhijeet Waghmare dice il 10 settembre 2018 alle 10:07