


SD-WAN sostituisce il router
Niente più routing
Mentre i protocolli di routing potrebbero non essere necessari tra le posizioni che partecipano all’SD-WAN, sono necessari protocolli di routing per raggiungere le posizioni oltre la SD-WAN. Essere in grado di eseguire OSPF o BGP al limite consente a SD-WAN di connettersi con grazia alla rete routine esistente. Là’s Non è necessario l’impossibile – carrello elevatore di ogni possibile router. Il dispositivo SD-WAN Edge che esegue OSPF o BGP diventa la destinazione per i prefissi accessibili all’interno di SD-WAN.
SD-Wan ha spiegato
Il concetto e l’implementazione di una WAN (Wide Area Network) sono arrivati per la prima volta come mezzo per facilitare l’accesso terminal remoto a mainframe e minicomputer. Da probabilmente le prime nuvole che usavano x.25 Negli anni ’70 e ’80 per inquadrare il relè nei primi anni ’90, non era’T fino a IPSEC VPNS e MPLS VPNs alla fine degli anni ’90 che Wans è diventato più predominante.
X.25 rete
Proprio come l’ascesa di Internet ha generato molte innovazioni su larga scala, c’è stato un costante desiderio di ridurre il costo per bit di larghezza di banda, in particolare attraverso costosi Wans. Man mano che le connessioni a banda larga diventavano più onnipresenti, le organizzazioni iniziarono a utilizzare queste connessioni come percorsi più economici per più tipi di traffico in diversi scenari.
All’inizio del 2010, SDN (networking definito dal software) ha iniziato a essere riconosciuto come un approccio che potrebbe riaccendere l’innovazione nella rete di dati. Il suo obiettivo era quello di astrarre reti ulteriormente per una serie di guadagni funzionali, operativi e di prestazioni. Gli obiettivi precoci hanno cercato di disaggregare hardware e software di rete, standardizzare il piano di controllo e fornire maggiore apertura. SDN ha anche cercato di accelerare i cicli di innovazione. Proprio come il calcolo e lo stoccaggio avevano attraversato importanti evoluzioni e versato livelli di complessità, SDN ha iniziato a riscrivere il “Come” non solo il “Che cosa” di networking.
Esso’S della SDN School of Pensiero che SD-WAN (Wide Area Network definita dal software) sia nato. La tecnologia SD-WAN non è una specifica architettura WAN ma piuttosto un concetto e astrazione che cerca di affrontare molti dei vincoli e delle carenze vissute con i WAN tradizionali.
Sfide
Anche con protocolli di routing dinamici, raramente sono percorsi WAN ottimizzati per qualcosa di più della raggiungibilità più semplice. I CSP (fornitori di servizi di comunicazione) possono fare l’uso più ampio di metriche di routing come latenza, jitter e perdita di pacchetti, insieme alle tecniche basate sulle politiche, per applicare le loro pratiche commerciali e ottimizzare i costi per la distribuzione di collegamenti di failover e altre potenziamenti dell’esperienza dei clienti attraverso il WAN WAN. Per molte organizzazioni, tuttavia, tali compiti sono complessi, ad alta intensità di tempo e proibitivi.
Percorsi complessi per impronte critiche
D’altra parte, le imprese le cui WAN generano raramente le entrate sono spesso assillate da problemi che non si occupano di produttività che si traducono in una perdita di fiducia degli utenti. Questa perdita può essere dovuta a prestazioni, interruzioni o compiti di manutenzione non ottimali che incidono sui flussi di lavoro e comunicazioni aziendali.
Sebbene indirizzati dinamicamente, l’orchestrazione e le operazioni WAN tradizionali sono gravati dalla mancanza di consapevolezza situazionale relativa alle sessioni di singoli utenti e all’entità delle impronte che servono. Le moderne applicazioni multimediali come voce, videoconferenza, giochi e una serie di altre app sensibili alla latenza richiedono prestazioni di picco costante. Non subiscono bene la congestione o la perdita di pacchetti.
Quindi, quali sono alcuni dei problemi o delle sfide che un SD-WAN mira a risolvere?
- Connettività WAN costosa
- Complessità operativa
- Controllabilità limitata e metriche grossolane
- Servizio Brittiglia
- Mancanza di applicazione e consapevolezza della sessione
- Performance non ottimali, congestione e accodamento complesso
- Scalabilità limitata ed elasticità
- Nessuna posizione di sicurezza difensiva predefinita
- Applicare o incorporare le politiche aziendali
La promessa SD-WAN
Come accennato, SD-Wan è un concetto e un livello di astrazione. Esso’S Un approccio di networking che ha architetture, implementazioni e obiettivi variabili ma è focalizzato sul miglioramento di tutti gli aspetti della fornitura di servizi WAN. Un ramo naturale di SDN, SD-Wan rende Wan più malleabile, programmabile e intelligente. Questo approccio facilita nuove funzionalità, migliorate forniture di servizio e costi ridotti. Inoltre, SD-WAN svolge un ruolo nell’evoluzione dei modelli di gestione, monitoraggio e sicurezza delle infrastrutture.
SD-WAN Significato: cos’è esattamente definito il software?
Sia per semplificare l’orchestrazione, aggiungere più programmabilità a un WAN o fornire una nuova rete virtuale di sovrapposizione, SD-WAN significa cose diverse per persone diverse (da cui la natura un po ‘ambigua del termine). Cosa significa definito dal software rispetto al WAN?
Piuttosto che lasciare che i sistemi operativi tradizionali di rete e le configurazioni statiche definiscano la totalità e il funzionamento di un WAN, SD-WAN presenta una nuova interfaccia o piattaforma che influenza o fornisce funzionalità e funzionalità WAN. Tutto, dall’orchestrazione, operazioni e controllo dei pacchetti di basso livello può essere guidato da questa nuova (e spesso centralizzata) piattaforma software).
SD-Wan non è solo una reinterpretazione di un NMS (sistema di gestione della rete). Rappresenta uno spostamento del paradigma nel rimodellamento e nel controllo delle funzioni WAN di basso livello e di alto livello. Abbracciando l’approccio e i benefici di SDN (comunemente visti nei moderni data center), i servizi WAN possono evolversi e adattarsi più rapidamente a un’organizzazione’S Cambiamenti e requisiti.
Soluzioni SD-WAN: definire e ridefinire il WAN
WAN tradizionale
Sebbene le reti con protocolli di routing dinamici siano essi stessi un tipo di sistema distribuito, SD-
- Ciò che ha scatenato l’implementazione di WAN?
- Quali sono state le prime tecnologie utilizzate nei wan?
- Cos’è SDN e quali erano i suoi obiettivi?
- Cos’è SD-Wan?
- Quali sono alcune sfide affrontate dai wan?
- Perché le imprese con Wans che raramente generano problemi di entrate affrontano?
- Qual è la promessa di SD-WAN?
- Cosa significa definito il software nel contesto di SD-WAN?
- In che modo SD-WAN ridefinisce le soluzioni WAN?
- Qual è la differenza tra SD-WAN e WAN tradizionale?
L’implementazione di WAN è stata innescata dalla necessità di facilitare l’accesso terminale remoto a mainframe e minicomputer.
Le prime tecnologie utilizzate nei WAN includevano x.25 e frame relè.
SDN sta per il networking definito dal software. I suoi obiettivi erano di astrarre reti ulteriormente per guadagni funzionali, operativi e di performance, standardizzare il piano di controllo e fornire maggiore apertura al networking.
SD-WAN è un concetto e un livello di astrazione che cerca di affrontare i vincoli e le carenze dei WAN tradizionali.
Alcune sfide affrontate dai WAN includono costosi connettività, complessità operativa, controllabilità limitata e metriche grossolane, fragilità del servizio, mancanza di applicazione e consapevolezza della sessione, prestazioni e congestione non ottimali, scalabilità limitata ed elasticità e l’assenza di una postura di sicurezza difensiva predefinita.
Le imprese con WAN che raramente generano le entrate affrontano problemi che incidono sulla produttività e la fiducia degli utenti, come prestazioni non ottimali, interruzioni e compiti di manutenzione che incidono sui flussi di lavoro e comunicazioni critici aziendali.
La promessa di SD-WAN è migliorare l’erogazione del servizio WAN rendendolo più malleabile, programmabile e intelligente, portando a nuove funzionalità, miglioramento della fornitura di servizi e costi ridotti.
Nel contesto di SD-WAN, definito dal software significa rimodellare e controllare le funzioni WAN WAN di basso livello e di alto livello attraverso una nuova piattaforma software che influenza o fornisce funzionalità e funzionalità WAN.
SD-WAN ridefinisce le soluzioni WAN introducendo nuove architetture, implementazioni e obiettivi che si concentrano sul miglioramento della fornitura di servizi WAN, della gestione delle infrastrutture, del monitoraggio e della sicurezza.
La differenza principale è che SD-WAN presenta uno spostamento del paradigma nel rimodellamento e nel controllo delle funzioni WAN, mentre i WAN tradizionali si basano maggiormente su configurazioni statiche e mancano della flessibilità e della programmabilità di SD-WAN.
Niente più routing
Mentre i protocolli di routing potrebbero non essere necessari tra le posizioni che partecipano all’SD-WAN, sono necessari protocolli di routing per raggiungere le posizioni oltre la SD-WAN. Essere in grado di eseguire OSPF o BGP al limite consente a SD-WAN di connettersi con grazia alla rete routine esistente. Là’s Non è necessario l’impossibile – carrello elevatore di ogni possibile router. Il dispositivo SD-WAN Edge che esegue OSPF o BGP diventa la destinazione per i prefissi accessibili all’interno di SD-WAN.
SD-Wan ha spiegato
Il concetto e l’implementazione di una WAN (Wide Area Network) sono arrivati per la prima volta come mezzo per facilitare l’accesso terminal remoto a mainframe e minicomputer. Da probabilmente le prime nuvole che usavano x.25 Negli anni ’70 e ’80 per inquadrare il relè nei primi anni ’90, non era’T fino a IPSEC VPNS e MPLS VPNs alla fine degli anni ’90 che Wans è diventato più predominante.
X.25 rete
Proprio come l’ascesa di Internet ha generato molte innovazioni su larga scala, c’è stato un costante desiderio di ridurre il costo per bit di larghezza di banda, in particolare attraverso costosi Wans. Man mano che le connessioni a banda larga diventavano più onnipresenti, le organizzazioni iniziarono a utilizzare queste connessioni come percorsi più economici per più tipi di traffico in diversi scenari.
All’inizio del 2010, SDN (networking definito dal software) ha iniziato a essere riconosciuto come un approccio che potrebbe riaccendere l’innovazione nella rete di dati. Il suo obiettivo era quello di astrarre reti ulteriormente per una serie di guadagni funzionali, operativi e di prestazioni. Gli obiettivi precoci hanno cercato di disaggregare hardware e software di rete, standardizzare il piano di controllo e fornire maggiore apertura. SDN ha anche cercato di accelerare i cicli di innovazione. Proprio come il calcolo e lo stoccaggio avevano attraversato importanti evoluzioni e versato livelli di complessità, SDN ha iniziato a riscrivere il “Come” non solo il “Che cosa” di networking.
Esso’S della SDN School of Pensiero che SD-WAN (Wide Area Network definita dal software) sia nato. La tecnologia SD-WAN non è una specifica architettura WAN ma piuttosto un concetto e astrazione che cerca di affrontare molti dei vincoli e delle carenze vissute con i WAN tradizionali.
Sfide
Anche con protocolli di routing dinamici, raramente sono percorsi WAN ottimizzati per qualcosa di più della raggiungibilità più semplice. I CSP (fornitori di servizi di comunicazione) possono fare l’uso più ampio di metriche di routing come latenza, jitter e perdita di pacchetti, insieme alle tecniche basate sulle politiche, per applicare le loro pratiche commerciali e ottimizzare i costi per la distribuzione di collegamenti di failover e altre potenziamenti dell’esperienza dei clienti attraverso il WAN WAN. Per molte organizzazioni, tuttavia, tali compiti sono complessi, ad alta intensità di tempo e proibitivi.
Percorsi complessi per impronte critiche
D’altra parte, le imprese le cui WAN generano raramente le entrate sono spesso assillate da problemi che non si occupano di produttività che si traducono in una perdita di fiducia degli utenti. Questa perdita può essere dovuta a prestazioni, interruzioni o compiti di manutenzione non ottimali che incidono sui flussi di lavoro e comunicazioni aziendali.
Sebbene indirizzati dinamicamente, l’orchestrazione e le operazioni WAN tradizionali sono gravati dalla mancanza di consapevolezza situazionale relativa alle sessioni di singoli utenti e all’entità delle impronte che servono. Le moderne applicazioni multimediali come voce, videoconferenza, giochi e una serie di altre app sensibili alla latenza richiedono prestazioni di picco costante. Non subiscono bene la congestione o la perdita di pacchetti.
Quindi, quali sono alcuni dei problemi o delle sfide che un SD-WAN mira a risolvere?
- Connettività WAN costosa
- Complessità operativa
- Controllabilità limitata e metriche grossolane
- Servizio Brittiglia
- Mancanza di applicazione e consapevolezza della sessione
- Performance non ottimali, congestione e accodamento complesso
- Scalabilità limitata ed elasticità
- Nessuna posizione di sicurezza difensiva predefinita
- Applicare o incorporare le politiche aziendali
La promessa SD-WAN
Come accennato, SD-Wan è un concetto e un livello di astrazione. Esso’S Un approccio di networking che ha architetture, implementazioni e obiettivi variabili ma è focalizzato sul miglioramento di tutti gli aspetti della fornitura di servizi WAN. Un ramo naturale di SDN, SD-Wan rende Wan più malleabile, programmabile e intelligente. Questo approccio facilita nuove funzionalità, migliorate forniture di servizio e costi ridotti. Inoltre, SD-WAN svolge un ruolo nell’evoluzione dei modelli di gestione, monitoraggio e sicurezza delle infrastrutture.
SD-WAN Significato: cos’è esattamente definito il software?
Sia per semplificare l’orchestrazione, aggiungere più programmabilità a un WAN o fornire una nuova rete virtuale di sovrapposizione, SD-WAN significa cose diverse per persone diverse (da cui la natura un po ‘ambigua del termine). Cosa significa definito dal software rispetto al WAN?
Piuttosto che lasciare che i sistemi operativi tradizionali di rete e le configurazioni statiche definiscano la totalità e il funzionamento di un WAN, SD-WAN presenta una nuova interfaccia o piattaforma che influenza o fornisce funzionalità e funzionalità WAN. Tutto, dall’orchestrazione, operazioni e controllo dei pacchetti di basso livello può essere guidato da questa nuova (e spesso centralizzata) piattaforma software).
SD-Wan non è solo una reinterpretazione di un NMS (sistema di gestione della rete). Rappresenta uno spostamento del paradigma nel rimodellamento e nel controllo delle funzioni WAN di basso livello e di alto livello. Abbracciando l’approccio e i benefici di SDN (comunemente visti nei moderni data center), i servizi WAN possono evolversi e adattarsi più rapidamente a un’organizzazione’S Cambiamenti e requisiti.
Soluzioni SD-WAN: definire e ridefinire il WAN
WAN tradizionale
Sebbene le reti con protocolli di routing dinamici siano essi stessi un tipo di sistema distribuito, SD-WAN implica l’uso di una logica intelligente per fornire una nuova sovrapposizione di servizi o interfacce per guidare, accelerare e ottimizzare il WAN in tempo reale. Logica migliorata, automazione aggiuntiva e nuove funzionalità sono orchestrate e controllate da questa piattaforma. Alcuni SD-Wan possono anche interagire direttamente con un sottosuolo esistente (tramite protocolli di routing tradizionali) e fornire un piano di sovrapposizione virtuale completamente nuovo per il controllo, lo sterzo e l’inoltro dei pacchetti.
SD-Wan viene fornito con varie architetture. Spesso SD-WAN comporta un controller fisico, virtuale o basato su cloud centralizzato. Alcune soluzioni aumentano la WAN Underlay con nuovi nodi fisici o virtuali. La maggior parte delle organizzazioni sfrutta le soluzioni SD-WAN basate sul mercato, mentre alcune costruiscono la propria piattaforma di soluzioni soggette alla giusta competenza interna e disponibilità.
SD-WAN (WAN definito dal software)
Con le nuove interfacce e sovrapposizioni di sistema, SD-WAN può ridefinire e trasformare l’erogazione e le operazioni del servizio WAN tradizionali. Laddove la raggiungibilità e l’affidabilità erano i mattoni convenzionali dei sottostanti esistenti, SD-WAN affronta la necessità di una rete più consapevole, intelligente e resiliente.
SD-Wan: un nuovo approccio
Obiettivi di una SD-WAN
Sebbene le organizzazioni possano avere obiettivi diversi per l’implementazione di un SD-WAN, generalmente cercano una miscela di requisiti commerciali e tecnici comuni:
- Operazioni semplificate con maggiore resilienza di rete
- Percorsi, orchestrazione e agilità più intelligenti
- La capacità di incorporare la logica aziendale e la politica in profondità nella rete
- Riduzione dei costi di trasporto e utilizzo delle risorse ottimizzate
- Migliore osservabilità e analisi delle applicazioni
- Accelerazione dell’applicazione (sempre più per applicazioni SaaS sensibili alla latenza, alla perdita e al jitter)
- Aumento della sicurezza con controllo politico a grana fine
- Migliore esperienza utente e migliore qualità del servizio
- Programmabilità, automazione più ampia e API più moderne
Vantaggi e driver SD-WAN
Mentre la tecnologia si trasforma e cambia, anche i modelli di traffico di rete. Le organizzazioni cercano continuamente di gestire meglio la complessità della rete, il tutto controllando i costi e fornendo i migliori servizi che possono ai propri clienti e dipendenti. Man mano che i servizi basati su cloud inaugurano maggiori richieste sulla connettività WAN, i servizi accessibili possono comportare flussi lungo percorsi affidabili o non attendibili. A seconda del trasporto utilizzato, questi percorsi possono utilizzare collegamenti condivisi anziché dedicati e potrebbero non offrire più classi di servizio.
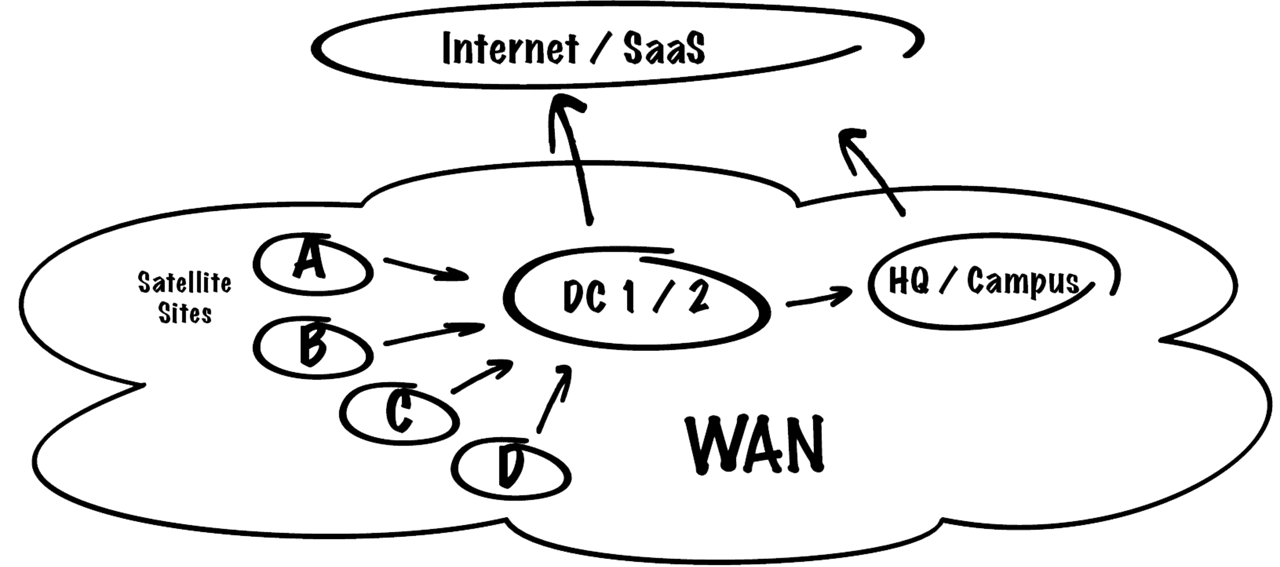
Accesso tradizionale centralizzato su Internet
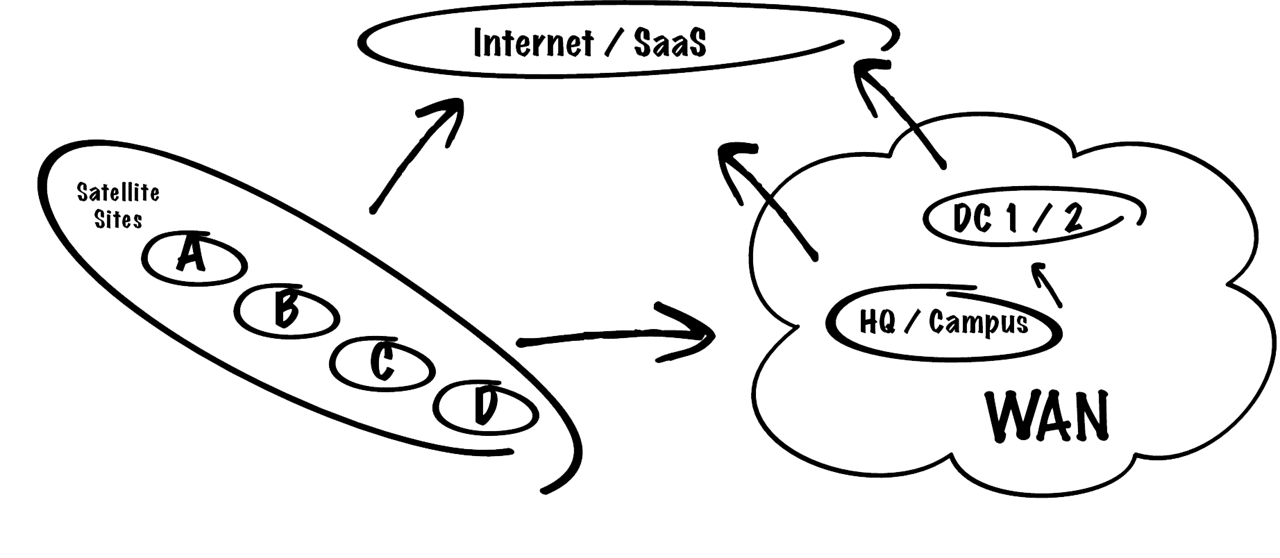
Sfruttare l’accesso diretto a Internet
Per semplificare, unificare e garantire più tipi di accesso, siano essi soluzioni di filiale, campus, data center o altrimenti SD-WAN promettono una maggiore elasticità, agilità e sicurezza fornite in una serie di fattori di forma e modelli di business. Quando si valutano le soluzioni SD-WAN, IT’Imperativo che le organizzazioni siano chiare sulle loro motivazioni, requisiti e risultati desiderati, non solo per il giorno 0 (design), ma fino al giorno 1 (schieramento), giorno 2 (opera) e oltre.
Chi beneficia di SD-WAN?
SD-WAN avvantaggia gli operatori di rete su larga scala, i giocatori più piccoli e tutti. SD-WAN non si tratta solo di migliorare l’orchestrazione, le operazioni e la sicurezza, ma anche il miglioramento della fornitura di servizi e il miglioramento della qualità dell’esperienza dell’utente. Operatori di rete, un’azienda’S Bottom Line, e gli utenti WAN, che si tratti di agenti umani o di macchine, tutti beneficiano.
Per NSP (fornitori di servizi di rete), le implementazioni SD-WAN consentono loro di offrire servizi WAN più robusti e migliorati. SD-WAN si sta evolvendo per diventare una forma di IAAS (infrastruttura come servizio), che può essere applicata internamente o come MNS (servizio di rete gestita) ai margini della rete. Man mano che i servizi WAN gestiti a propulsione SD-WAN crescono in popolarità tra imprese, grandi campus e rivenditori, i fornitori di servizi SD-WAN continueranno a innovare le loro offerte. Molti offrono già funzionalità come ZTP (Zero Touch Provisioning) e ZTC (Configurazione Zero Touch) per ridurre l’attrito, le operazioni in scala e migliorare il tempo di consegna e il tempo.
In tutte le organizzazioni, i team di rete e di sicurezza che abbracciano SD-Wan hanno le capacità per migliorare i servizi, ridurre i tempi di risposta e, soprattutto, rimuovere la fatica quotidiana. Meno tempo i team IT impiegano a mantenere le luci accese, più tempo possono dedicare ai progetti che aiutano a far avanzare la propria attività. Qualsiasi flusso di lavoro aziendale, flusso di rete o carico di lavoro che si basa su un WAN ha il potenziale per beneficiare delle caratteristiche e delle funzionalità SD-WAN, con conseguente organizzazione a più performanti, più resilienti e sicura.
Architettura SD-WAN
Uno degli obiettivi originali di SD-WAN era separare i dati e il controllo del piano per facilitare la logica e l’intelligenza di ordine superiore. Eppure non esiste ancora un’architettura di rete SD-Wan unificata. Ci sono molti approcci e varianti e alcune persone potrebbero sostenere che l’orchestrazione e le operazioni automatizzate possono anche costituire un SD-WAN.
Vi sono, tuttavia, blocchi e confini comuni che costituiscono SD-WAN come modello di consegna concettuale. Può essere pensato come una piattaforma che può interagire, aumentare o spostare elementi di un WAN e il suo funzionamento, integrando o sostituendo le funzioni di rete nei dati e sui piani di controllo.
I progetti e le soluzioni SD-WAN svolgono anche un ruolo importante nel provisioning, nell’orchestrazione, nella gestione e nel monitoraggio della rete, mentre alcuni offrono capacità molto più dinamiche e granulari per le prestazioni, le politiche e i requisiti di sicurezza.
Anche con diversi modelli di business e casi d’uso, SD-WAN include comunemente un controller centralizzato e una mesh completa o parziale (rispetto a una tradizionale topologia hub-e-roke). Sebbene una SD-WAN possa sfruttare un WAN tradizionale o ibrido sottostante per costruire il suo nuovo sovrapposizione di trasporti, esso’s un modello OTT (over-the-top) che consente le distribuzioni più rapide e la gestione del ciclo di vita, evitando così costosi RIP e sostituire gli aggiornamenti.
Disegni basati su tunnel o senza tunnel
I tunnel creano spese generali di pacchetti e aumentano la frammentazione. Ulteriori dati e un aumento delle spese generali di elaborazione influiscono negativamente su throughput e prestazioni. Gli approcci basati sul tunnel complicano e ostacolano il ridimensionamento mentre contribuiscono al failover delle sessioni più lenti attraverso i percorsi di backup. Inoltre, anche quando tunnel, lì’s un’incapacità di applicare politiche di sicurezza a metà volo fino a quando il successivo decapsulazione consente l’ispezione, l’identificazione e la profilazione da dietro l’endpoint del tunnel.
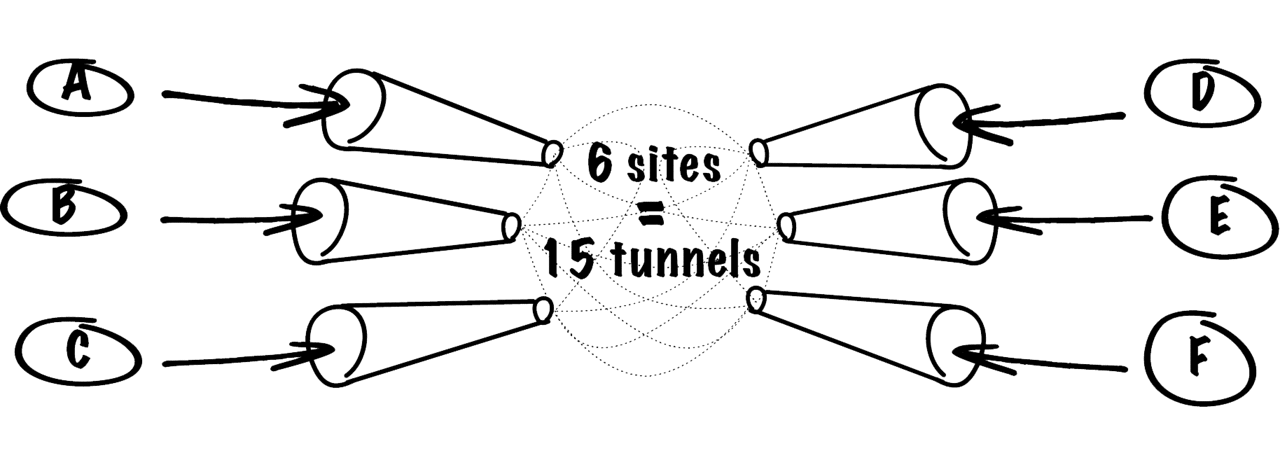
Configurazione e incapsulamento basati su tunnel
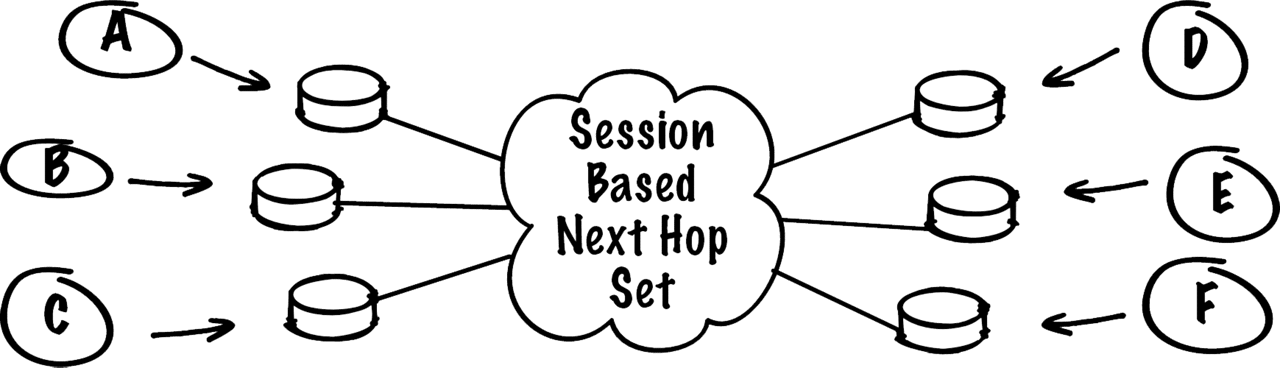
STABILITÀ BASATA SENZA Senza tunnel
Guarda come Juniper realizza SD-WAN senza tunnel con sessione Smart Networking
Gli approcci più recenti senza tunnel riducono le spese generali di pacchetti SD-WAN e mantengono un throughput ottimale senza utilizzare un incapsulamento costoso. Questo approccio supporta anche un rapido ridimensionamento e, sebbene non infinitamente senza scale, richiede molto meno risorse e configurazioni per fornire una topologia in crescita. Senza tunnel facilita anche una migliore consapevolezza della situazione e della sessione, portando alla capacità di guidare i flussi e applicare le politiche di sicurezza in precedenza.
Distribuzione SD-WAN
Come accennato, SD-WAN può essere in molte forme (e fattori di forma), ma il più popolare comporta il minor numero di attrito nel mondo reale. Alcuni scenari utilizzano un apparecchio locale o Whitebox, ma la maggior parte delle architetture e delle soluzioni SD-WAN offre macchine virtuali e funzioni di rete virtualizzate che possono essere interamente fornite su server e router esistenti.
Proprio come un WAN tradizionale fornisce connettività e trasporto tra siti, beni e servizi, un SD-WAN può anche estendere un bordo o una mesh intelligente a ovunque ci siano entità o agenti gestiti (anche quando si utilizzano underlay non gestiti):
- Filiale e ufficio remoto per l’azienda
- Campus distribuito
- Data center al data center
- Accesso remoto
- Da un cloud da azienda a pubblico o privato
- Core/bordo CSP o ISP
Poiché SD-WAN non è un protocollo o una tecnologia esplicita, molte implementazioni di sovrapposizioni SD-WAN fanno uso di trasporti o tecnologie wireless e wireless sottostanti disparati, inclusi ma non limitati a SD-WAN su MPLS VPNS, DSL e 5G/LTE (o altri backhauls wireless wireless).
Sd-wan vs. MPLS
Sd-wan non lo fa’t Sostituire direttamente le VPN MPLS ma può offrire un’alternativa se combinata con altri trasporti. SD-WAN si integra con tutta una serie di tecnologie WAN attraverso architetture disparate. Diversi sapori di SD-WAN sfrutteranno facilmente i servizi MPLS esistenti e costruiranno la propria nuova topologia o overlay, alcuni dei quali sono senza tunnel. Diminendo drasticamente le spese generali di incapsulamento dei dati, queste soluzioni SD-WAN prive di tunnel affrontano immediatamente le ottimizzazioni dei costi su un’ampia varietà di collegamenti mantenendo la sicurezza e la riservatezza associata.
In alcuni scenari, le implementazioni SD-WAN possono diminuire la necessità di VPN MPLS utilizzando opzioni di connettività più efficienti dal consumo di opzioni di trasporto più costose.
Le chiavi di SD-WAN
Tutto sull’esperienza dell’utente
Esso’S spesso presumeva che un’organizzazione sapesse esattamente chi e cosa sta usando il suo wan. Ma non è fino a quando i flussi e le sessioni sono analizzati può davvero capire chi sono gli utenti reali e in cosa consistono i loro casi d’uso.
Nel tempo l’utilizzo dell’utilizzo della rete oscilla e si alterna tra agenti basati su macchine e traffico avviato dall’utente. La stessa WAN è una risorsa finita e mentre i modelli di traffico si trasformano, alcune sessioni e flussi incontrano congestione. Queste sessioni possono e devono essere immediatamente prioritarie o guidate attraverso percorsi alternativi, ma questo non è’t sempre il caso.
I percorsi congestionati non sono in grado di soddisfare le esigenze delle comunicazioni in tempo reale, e questa è sempre stata una sfida per la fornitura di servizi WAN. Le generazioni precedenti di soluzioni SD-WAN hanno fornito implementazioni per lo più statiche che utilizzano segni di QoS (qualità del servizio) e strategie di coda, ma raramente possono influenzare e guidare dinamicamente le sessioni individuali per migliorare un utente’S di segnalazione in tempo reale. Alcune soluzioni SD-WAN possono anche fornire percorsi di sessione simmetrica per prestazioni ottimizzate e aderenza alle politiche.
La consapevolezza della sessione è una componente cruciale delle moderne soluzioni SD-WAN. Offre la migliore vista Fidelity di una rete dall’utente’prospettiva. Le sessioni sono temporali e coinvolgono flussi di applicazione specifici la cui qualità può differire notevolmente (a causa di fattori come capacità, ritardo, congestione e intermittenti). La consapevolezza della sessione va oltre l’identificazione standard dell’applicazione e può essere utilizzata da un tessuto intelligente per dirigere singole sessioni per ogni singolo utente o agente su base sessione per sessione. Prendendo una visione più olistica e unificata, legata a una capacità a grana fine di instradare i flussi di traffico, alcune soluzioni SD-WAN possono automaticamente elevare, degradare o guidare selettivamente queste sessioni in base a criteri come gli obiettivi a livello di servizio. Le singole sessioni sono diventate la valuta finale per gli operatori di rete per offrire esperienze di utenti superiori.
WAN Assurance
L’assicurazione è un mezzo per fornire fiducia. Il WAN è fondamentale, non solo per il collegamento dei siti ma per accedere ai servizi e alle risorse e ad accelerare i flussi di lavoro. La fiducia porta tranquillità. Che si tratti di approvvigionamento di nuove sedi, di ridimensionamento della capacità o di garantire che i team di sicurezza e operativi abbiano gli strumenti e il supporto giusti, IT’è fondamentale che gli operatori di rete abbiano le giuste capacità. Le operazioni non si tratta solo di esibirsi bene, ma soprattutto, falliscono bene e minimizzando il danno. Possono verificarsi interruzioni e congestione, ma con un overlay intelligente, viene impiegato meno tempo a preoccuparsi per MTBF (tempo medio tra guasti) e MTTR (tempo medio di riparazione).
Laddove storicamente, i team IT erano limitati dalle metriche o dai compromessi dei tradizionali protocolli di routing, ora esiste un’opzione per virtualizzare lo stesso WAN aggiungendo nuovi livelli di intelligenza e una migliore velocità delle caratteristiche. SD-WAN promette un maggiore controllo a grana fine dei pacchetti e i loro flussi e apre infiniti possibilità su come implementare qualsiasi cosa, dalle migliori politiche di sicurezza ai migliori controlli dei costi, migliorando nel contempo l’esperienza dell’utente.
Niente più routing

Un mio cliente e io stavamo chiacchierando per pranzo l’altro giorno e la nostra conversazione si è rivolta a quello che stava succedendo con la sua rete. I suoi router stavano arrivando alla fine della vita. Gli ho chiesto quali fossero i suoi piani, e lui mi guardò con uno sguardo vuoto e disse: “Aggiornarli, ovviamente.” Non credo che lo sia ‘Ovviamente’ affatto.
Per anni abbiamo aggiornato diligentemente i nostri router perché, beh, ci è’T è stato una scelta molto. I router non sono solo fondamentali per le reti aziendali; Essi Sono reti aziendali. Ne abbiamo bisogno per collegare i nostri uffici, negozi e magazzino.
Tuttavia, sempre più, trovo inadeguato il routing. Esso’S Complesso. Non tiene conto della differenza di applicazioni. Tutto ciò e altro me lo dice’S tempo per le aziende di un router lontano dai loro router e passare alle SD-Wans.
Una semplice affermazione, lo so, ma per capire perché dovrai leggere un po ‘di più. Attenzione questo post è più lungo di uno dei miei soliti post, quindi potresti voler saltare qui:
Che cosa’S routing comunque?
Fondamentalmente, i protocolli di routing utilizzati oggi nella maggior parte delle attività sono stati progettati per risolvere i problemi di raggiungibilità dell’endpoint nelle reti di grandi dimensioni. Scala, tempi di convergenza: questi erano gli attributi che hanno guidato le aziende nel ‘Anni ’90 per abbandonare RIP e guardare gli algoritmi dello stato link, vale a dire OSPF.
I router OSPF pubblicizzano lo stato dei collegamenti ai router adiacenti. Quelle pubblicità sono inoltrate agli altri router della rete, dando a ogni router i dati grezzi per la costruzione di una tabella di rotta completa. I router determinano il percorso più breve aggiungendo i costi del percorso per ciascun segmento: minore è il costo del percorso, più corto è il percorso. Praticamente, i calcoli dei costi del percorso nella maggior parte delle aziende sono associati alla larghezza di banda dei collegamenti. I router eseguono l’algoritmo Dijkstra su tali dati per determinare il percorso più breve tra due punti, che diventa il percorso.
Il routing è rotto
Sappiamo tutti che i requisiti aziendali si sono spostati enormemente dal secolo scorso. Routing hasn’T ha tenuto il passo. Voice e altre applicazioni in tempo reale si sono unite al mix di applicazioni che attraversano l’Enterprise. Ognuno di questi ha caratteristiche molto diverse. Il percorso migliore per VoIP potrebbe essere quello con il meno jitter, ma il percorso migliore per il backup, ad esempio, potrebbe essere il meno costoso con la maggior parte della larghezza di banda.
OSPF, tuttavia, non’T Vedi le differenze tra le applicazioni. Calcola un costo del percorso per tutte le applicazioni. Anche allora basare i calcoli dei costi sulla larghezza di banda è al massimo un’approssimazione delle prestazioni. Le prestazioni dell’applicazione hanno maggiori probabilità di essere determinate dalla latenza e dalla perdita rispetto alla larghezza di banda per lunghe distanze.
La rete aziendale media oggi è anche molto più grande rispetto al ‘Anni ’90, e questo presenta problemi in particolare per i protocolli in tempo reale. I tempi di convergenza sono veloci, ma non abbastanza veloci (sotto-secondo) per mantenere una sessione VoIP tra due posizioni.
Accesso a Internet, un’opzione in ‘Anni ’90, è un requisito per le reti aziendali oggi. Molte aziende continuano a dirigere il traffico cloud e Internet attraverso un portale Internet centrale. Questo può portare a scarse prestazioni a causa del “trombone” effetto. È possibile eseguire l’architettura delle connessioni Internet locali, ma richiede di pensare attraverso il routing asimmetrico e i confini dell’ispezione del firewall causando flussi fuori dallo stato.
I protocolli di applicazione oggi potrebbero essere meno che in ‘Anni ’90, ma solo perché le applicazioni migravano più in alto nello stack, funzionando sopra HTTP. La modellatura del traffico legacy e l’attrezzatura di bilanciamento del carico non hanno distinto tra applicazioni sopra la porta 80. Anche se le apparecchiature legacy possono distinguere tra le applicazioni HTTP, trattano comunque tutte le sessioni di applicazione come. Chiaramente, tuttavia, una videochiamata Skype e un trasferimento di file, ad esempio, hanno requisiti molto, molto diversi.
Operativamente, sappiamo tutti del ridimensionamento e delle riduzioni. Il personale IT è diminuito del 10% tra il 2010 e il 2014. Di nuovo nel ‘Le filiali degli anni ’90 erano spesso supportate da una persona IT locale. Oggi, la maggior parte delle aziende con cui parlo hanno eliminato o cercando di ridurre il supporto IT in loco per le filiali. Tutto ciò significa che rende l’usabilità, la gestione remota e il rapido implementazione estremamente importante.
Tuttavia, oggi’s stack del protocollo rimane complesso. È necessario padroneggiare una gamma enorme di protocolli e opzioni.
OSPF è solo una parte, ma sappiamo che VPNS, QoS, ACLS e altri hanno anche bisogno di configurazione. Il routing è diventato una forma d’arte, una che la maggior parte delle aziende vorrebbe evitare.
SD-Wans: Internetworking ha reso più semplice
SD-WANS, i’m trovando, può soddisfare le nostre esigenze di routing con caratteristiche più adatte per oggi’Socienze S. Con un dispositivo, possiamo eliminare gran parte della funzionalità sul bordo: il router, il bilanciamento del carico, l’ottimizzatore WAN e la VPN. La configurazione è molto più semplice e più veloce, in particolare considerando che si include il servizio Internet, in cui si controlla il provisioning della larghezza di banda, nel WAN aziendale.
SD-Wans ti consentono anche di migliorare le prestazioni dell’applicazione. La maggior parte delle SD-WAN consente di definire i profili del traffico in cui è possibile stabilire la tolleranza massima e minima per perdita, latenza, jitter e larghezza di banda. Una volta definite le politiche, vengono spinte all’apparecchio SD-WAN nella posizione che utilizza le politiche, insieme alle metriche delle prestazioni del percorso in tempo reale e alla tecnologia DPI (Deep Packet Inspection) per identificare le applicazioni, per dirigere il traffico nel percorso ottimale. La voce può essere inviata percorsi con il minor jitter e la perdita; Il traffico cloud può evitare l’effetto trombone ed essere inviato al portale Internet sicuro più vicino alla destinazione cloud.
Per quanto riguarda i costi, il cliente che ho citato avrebbe speso circa il 30% in più nei costi di capitale, ma avrebbe recuperato i suoi costi entro il primo anno utilizzando la larghezza di banda Internet. I costi di transiti di Internet sono diminuiti 99.95% da quando OSPF è entrato sulla scena (più specificamente, 1998). I costi Internet bit-per bit possono essere fino al 90 percento in meno rispetto a MPLS all’interno della stessa regione.
Bit & byte: come le SD-wan sostituiscono i router
Naturalmente, per fare tutto quel lavoro abbiamo bisogno dei nostri SD-Wans per svolgere la stessa funzione di raggiungibilità dei nostri router e per adattarsi alle nostre reti. A meno che tu’Rieducono a fare il carrello elevatore ad aggiornare ogni router della tua rete e del tuo ecosistema, avrai bisogno di entrambe le qualità: raggiungibilità e compatibilità all’indietro.
La raggiungibilità è piuttosto semplice all’interno dell’SD-WAN. Gli elettrodomestici SD-WAN sono installati in ogni posizione e appaiono come gateway predefinito per ciascun sito. I dispositivi formano un tessuto virtuale di tunnel VPN IPSEC tra loro e un controller SD-WAN.
Distribuire un nuovo apparecchio nella SD-WAN è facile. Gli apparecchi SD-WAN tornano automaticamente al controller al momento della connessione alla rete. Una volta autenticato e approvato, il dispositivo scarica la configurazione predefinita e i criteri del traffico, si configura e invia prefissi collegati localmente al controller SD-WAN. Il controller distribuisce i prefissi su SD-WAN agli altri nodi insieme alle informazioni e agli indirizzi per le prestazioni del link live per tutti gli altri nodi SD-WAN. Gli apparecchi utilizzano le politiche del traffico, che definiscono tolleranze minime e/o massime, perdite e larghezza di banda per gruppo di applicazioni, per selezionare il percorso ottimale attraverso il tessuto SD-WAN per ciascuna applicazione.
I nodi utilizzano le informazioni per formare una mesh di tunnel VPN (la sovrapposizione) con altri apparecchi e condividere le informazioni sul collegamento. Questi tunnel possono attraversare una rete MPLS, un servizio Internet o collegamenti privati. Con tali dati, l’appliance può calcolare percorsi ottimali per applicazioni in base alle caratteristiche di latenza, perdita e larghezza di banda dei percorsi disponibili e del cliente’S politiche sul traffico
I pacchetti in arrivo passano attraverso una qualche forma di ispezione dei pacchetti profondi (DPI) in cui l’appliance SD-WAN identifica l’applicazione associata. Cerca il percorso attraverso la VPN che soddisfa i requisiti delle politiche dell’applicazione e inoltra i pacchetti di conseguenza

Mentre i protocolli di routing potrebbero non essere necessari tra le posizioni che partecipano all’SD-WAN, sono necessari protocolli di routing per raggiungere le posizioni oltre la SD-WAN. Essere in grado di eseguire OSPF o BGP al limite consente a SD-WAN di connettersi con grazia alla rete routine esistente. Là’s Non è necessario l’impossibile – carrello elevatore di ogni possibile router. Il dispositivo SD-WAN Edge che esegue OSPF o BGP diventa la destinazione per i prefissi accessibili all’interno di SD-WAN.
Che dire delle prestazioni di Internet?
Le grandi obiezioni che ho sentito da ingegneri di rete esperti sono incentrati sulle prestazioni e gli uptime. MPLS è un servizio di dati privato con livello di prevedibilità e tempo di attività’essere abbinato da Internet (err forse no … di più su questo in un post successivo). La maggior parte dei servizi MPLS includerà SLA con 99.99 percento di tempo di attività e promessa vicino allo 0% perdita di pacchetti. I servizi Internet sono fortunati se colpiscono 99.5 percento con alti tassi di perdita di pacchetti a singola cifra, o così’Ascolterà la gente discutere.
Questi sono argomenti molto solidi, quelli che ho fatto quando ho iniziato a guardare in SD-Wans. Avendo lanciato ed eseguito MPLS-Experts, anch’io ero scettico sulla possibilità di usare Internet come spina dorsale.
La prima cosa che ho scoperto è che così tante delle mie ipotesi sulle prestazioni di Internet erano diventate obsolete. Lo spiegamento della fibra nelle nostre spine e la diffusione dei cavi tra i continenti non solo hanno aumentato la larghezza di banda Internet in tutto il mondo, ma hanno anche contribuito a ridurre i tassi di errore dei bit. Di conseguenza, le prestazioni di Internet sono diventate molto più affidabili nella maggior parte del mondo, tranne la Cina, ovviamente.
Qui’s un indicatore. Il progetto Pinger di Stanford ha monitorato le prestazioni di Internet dal defunto ‘anni 90. Uno sguardo alle loro metriche di perdita mostrano oltre a un singhiozzo nel 2005, i tassi di perdita mediani in tutto il mondo sono costantemente diminuiti dal 1999, migliorando dell’88 percento. Con gli Stati Uniti, i tassi di perdita di pacchetti mediani sono diminuiti del 95 percento dal 1998 a .028 percento.

Ho ancora le mie preoccupazioni riguardo alle fluttuazioni delle prestazioni di Internet. Come servizi non gestiti, la latenza di Internet può improvvisamente saltare in modi che sembrano sfidare la logica. Le SD-WAN affrontano questo problema, tuttavia, consentendo di connetterti e monitorare le caratteristiche delle prestazioni di più circuiti (Internet e MPLS).
Quando i livelli di prestazione scendono al di sotto delle soglie definite nelle politiche dell’applicazione, i nodi SD-WAN spostano il traffico su un percorso alternativo. A seconda dell’implementazione SD-WAN, il commutazione può essere sotto-secondo, preservando la sessione. Difficile da credere, lo so, ma l’ho visto funzionare ed è dannatamente impressionante.
Disponibilità: Brownouts, blackouts, quasi eliminati
La connessione a più reti svolge anche un ruolo significativo nella capacità di SD-Wans per superare i problemi di disponibilità. Per capirlo meglio, lascia’S rompere i problemi che affrontano oggi’S Wans.
Dalla mia esperienza, il più semplice Problemi di uptime da rilevare e indirizzo sono fallimenti duri come un backhoe che gira un cavo. Le indicazioni di un blackout sono abbastanza ovvie da identificare e mostrare il fornitore di servizi. Il più delle volte i migliori fornitori di servizi con cui lavoro identificheranno i blackout oggi in modo proattivo, e quelli eccellenti diranno ai loro clienti Prima Si rendono conto del fallimento.
A corto di un disastro naturale (capo di testa a Suragano Sandy) I guasti duri si verificano in genere nel loop locale. Le reti core e di distribuzione della maggior parte dei servizi Internet e MPLS sottostanti contengono una ridondanza sufficiente per percorrere i guasti.
L’elevato costo dei servizi MPLS rende spesso impraticabili le connessioni di loop locale ridondanti e non sempre utili. I clienti dovrebbero essere doppi casalinghi per la piena ridondanza. Dual-homing indica ogni componente della pianta fisica dalla pianta del cavo ai condotti ai dslam e altri sono duplicati. I fornitori che offrono servizi a doppio tratto possono raramente duplicare ogni componente. La maggior parte degli edifici don’T ha diversi punti di voci per i servizi Telco.
Le sfide più difficili sono i Browneuts: quei problemi intermittenti il cui unico sintomo è un rallentamento in un servizio o applicazione. I brownut sono i tipi di singhiozzi che spesso non vengono diagnosticati. Si allacciano e poi scompaiono. Possono essere causati da problemi di spina dorsale del vettore o problemi di piante fisiche – una cattiva connessione o un cattiva cablaggio – su un percorso, ma identificarli può essere difficile e ottenere il fornitore di servizi’s Attenzione, spesso impossibile.
Con Brownouts e blackouts, risposta rapida in oggi’S MPLS/IP Network è un problema. La convergenza OSPF o BGP richiede troppo tempo, o semplicemente non lo fa’t lavoro. Laddove le aziende si affidano ai protocolli di routing per passare a una connessione di backup, il tempo di convergenza non è abbastanza veloce (sotto-secondo) per preservare lo stato di sessione, eliminando le sessioni di applicazione. Con molte applicazioni, far cadere una sessione è un fastidio nella migliore delle ipotesi, a malapena notato dagli utenti. Tuttavia, con la voce, le videoconferenze e altre sessioni di rilascio di protocolli in tempo reale, fanno impazzire gli utenti. Vuoi essere tu a dire al CEO perché la sua chiamata è caduta?
SD-WANS affronta i problemi di disponibilità e coerenza aggregando più connessioni. Combinando due servizi completamente separati entrambi con 99.Lo 0% di uptime produrrà una disponibilità teorica del sito di 99.99 percento. In genere, come abbiamo notato, la maggior parte degli uffici non può acquistare due percorsi MPLS ridondanti del loop locale, poiché le corse da fornitori separate condivideranno alcuni componenti fisici. Tuttavia, con le aziende SD-WAN possono sfruttare diverse tecnologie di accesso, come LTE e DSL, che garantiscono quasi la ridondanza di accesso completo.
Inoltre, poiché i nodi SD-WAN monitorano continuamente le reti sottostanti, possono rispondere rapidamente a Brownout o blackout.
Come ho detto, il failover secondario supportato da alcuni venditori SD-WAN è abbastanza rapido da mantenere una chiamata VoIP e molto più veloce della convergenza OSPF o BGP.
Non lo fa’Questo ha senso?
Possiamo semplificare il routing; Possiamo renderlo più veloce. Come ci ha mostrato l’uragano Sandy (tra gli altri eventi meteorologici o terremoti), le catastrofi naturali si verificano ovunque. Quando colpiranno, Internet sarà sempre l’opzione più prevedibile. Aggiungi i costi di internet che cadono e mi sembra abbastanza ovvio che le SD-WAN fanno un caso molto convincente per essere il prossimo sostituto per i router. Cosa ne pensi?
Sostituire un router di ceding RMA
La documentazione impostata per questo prodotto si sforza di utilizzare un linguaggio senza pregiudizi. Ai fini del presente set di documentazione, senza pregiudizi è definito come un linguaggio che non implica una discriminazione in base all’età, alla disabilità, al genere, all’identità razziale, all’identità etnica, all’orientamento sessuale, allo stato socioeconomico e all’intersezionalità. Eccezioni possono essere presenti nella documentazione dovuta a un linguaggio che è codificato nelle interfacce utente del software del prodotto, del linguaggio utilizzato in base alla documentazione RFP o al linguaggio utilizzato da un prodotto di terze parti di riferimento. Ulteriori informazioni su come Cisco sta usando il linguaggio inclusivo.
Contenuti
introduzione
Questo documento descrive come sostituire un’unità di ceding non riuscita con un’altra. Ciò consiste in una copia della configurazione dal router non riuscito al router di sostituzione, la rimozione di questa bied e l’aggiunta del nuovo router nella rete. Questo processo è simile alla sostituzione di Vedge, tuttavia, l’opzione di copia è persa in vmanage per cedges.
Prerequisiti
Requisiti
Cisco ti consiglia di conoscere questi argomenti:
- Network Wide Area definita dal software Cisco (SD-WAN)
Componenti usati
Le informazioni in questo documento si basano su queste versioni software e hardware:
- ceding versione 17.3.3
- Vmanage versione 20.4.2
Le informazioni in questo documento sono state create dai dispositivi in un ambiente di laboratorio specifico. Tutti i dispositivi utilizzati in questo documento sono iniziati con una configurazione cancellata (predefinita). Se la tua rete è in diretta, assicurati di comprendere il potenziale impatto di qualsiasi comando.
Informazioni di base
Di solito, la sostituzione di un’unità di ceding non riuscita con una nuova viene eseguita quando viene ricevuto un router RMA a causa del vecchio router di ceding non è riuscito completamente o un componente nel router e Cisco TAC procede con un RMA.
Prima della sostituzione della ceding, verificare alcuni punti affinché il nuovo router di ceding stabilisca correttamente le connessioni di controllo.
Passo 1. Aggiorna il dispositivo di ricambio o RMA in un’immagine compatibile con SDWAN con i controller.
Nota: Assicurarsi che l’attuale versione di ceding sia compatibile con le versioni del controller. Fare riferimento alla matrice di compatibilità.
Nota: Per ulteriori informazioni per il processo di aggiornamento di CEDGE tramite CLI, si prega di consultare l’installazione del software e l’aggiornamento per i router Cisco IOS XE.
Passo 2. Posizionare la configurazione di base, al fine di cedere raggiunge Vbond, Vmanage e VSmart.
Conferma che la ceding in questione è stata configurata correttamente, include:
- Certificato valido che è stato installato.
- Configurare sotto il blocco “Sistema”:
Sistema-IP
Site-id
Nome dell'organizzazione
Indirizzo Vbond
- VPN 0 Interfaccia di trasporto configurata con l’opzione tunnel e l’indirizzo IP.
- Orologio di sistema che è configurato correttamente sulla ceding e quelli che corrispondono con altri dispositivi/controller.
Il comando mostra l’orologio Conferma il set e l’utilizzo di tempo corrente set di orologio Per impostare il momento giusto sul dispositivo.
mostra l'orologio
set di orologio
- Assicurarsi che la ceding raggiunga il vbond. Se viene utilizzato un FQDN per Vbond, assicurarsi che DNS sia configurato in VPN 0 e risolve Vbond.
Attenzione: Per la nuova detesta, Utilizzare un IP di sistema diverso da quello presente nel router originale/non riuscito. Nei passaggi finali, il sistema-IP viene modificato allo stesso modo della detesta originale.
Passaggio 3. Copia e installa il certificato di root CA in Cedge di riserva o RMA.
La radice CA viene afferrata dalla CLI di qualsiasi controller come Vbond, VSmart o Vmanage. Individua il certificato in vshell.
Esempio da Vbond:
vshell
cd/usr/share/viptela
Visualizza il contenuto del certificato e copia tutto il contenuto
ls -l root*
Cat Root-Ca.Crt
Per copiare il certificato nel flash di avvio della ceding, utilizzare FTP, SFTP o un’unità USB. Se ciò non è possibile, copiare manualmente il certificato come ultima risorsa.
Crea il file per il nuovo root CA nella ceding RMA.
Attenzione: Le righe di comando hanno commenti che iniziano con “!”. Rimuovi tutti i commenti.
tclsh !Premi Invio
Puts [Open "BootFlash: Root-Ca-New.Cert "W+] < !Hit enter
!Paste-tutti-Previous-Content-From-Vbond-Or-vmanage-certificat-senza spazi
>!Premi Invio
Uscita
Sotto le versioni più recenti di Cisco IOS® XE SD-WAN, il tclsh Il comando è disabilitato per impostazione predefinita., Per abilitarlo temporalmente, il servizio interno è necessario il comando.
config-t
(config)# servizio interno
(config)# commit
(config)# end
Piattaforma di debug Software Sdwan Unlock-IOS-CL
Disinstallare la vecchia radice CA e installare la root CA appena aggiunta.
Platform Software della piattaforma Sdwan Sinstallazione della catena root-cert
Software della piattaforma richiesta sdwan root-cert-chain install bootflash:
Controllo Mostra connessioni di controllo Al fine di convalidare il dispositivo ha nuovamente stabilito connessioni con i controller.
Passaggio 4. Sincronizzazione/Carica l’elenco dei dispositivi sotto il vManage.
Il router RMA deve essere visualizzato sotto “Vmanage> Dispositivi ”. Se il dispositivo non è sotto il vManage, assicurarsi che il dispositivo venga aggiunto al portale PNP.
A questo punto, la ceding ha connessioni di controllo fino ai controller.
Processo di sostituzione Se la mancia utilizza un modello
Passo 1. Eseguire il backup dei valori correnti utilizzati nel modello del dispositivo.
Valori di corrente di backup utilizzati per il dispositivo sotto il modello. Navigare verso vmanage > Modello di dispositivo > Modello > .. > Esportazione CSV.
Passo 2. Rimuovere il dispositivo non riuscito dal modello di dispositivo collegato.
Eseguire prima il backup dei valori variabili.
Nota: Dopo la rimozione del modello del dispositivo, vengono persi tutti i valori variabili dal modello. L’unico modo per recuperarli è controllare la configurazione dell’unità non riuscita o originale. Inoltre, non è possibile staccare un modello di dispositivo se il router Wan Edge è in uno stato irraggiungibile. Il messaggio “Correggi DTLS, la connettività NetConf tra dispositivo e vManage prima del flusso di lavoro del tentativo di modello” è presentato nella GUI VMANAGE. In questa situazione, si prega di invalidare prima il dispositivo (Configurazione -> Certificato) e quindi procedere a staccare il modello.
Rimuovere il dispositivo da qualsiasi modello di dispositivo collegato.
Passaggio 3. Invalidare il router vecchio/fallito.
Invalidare il router fallito sotto vmanage > Certificati > Dispositivi.
Nota: Tutte le connessioni di controllo si perdono su questi passaggi.
Passaggio 4. Invia ai controller.
Seleziona il Invia ai controller Al fine di spingere le modifiche ai controller.
Attenzione: Se le informazioni del router invalidate non sono più necessarie e lo stesso sistema-IP deve essere riutilizzato sul router RMA, si prega di eliminare il router invalidato da Vmanage.
Passaggio 5. Spingere il modello in un router di ricambio o RMA.
Spingere il modello in un router di ricambio o RMA.
Nota: Utilizzare il file CSV dal passaggio 1 per compilare tutti i valori richiesti quando il modello di dispositivo è collegato.
Processo di sostituzione Se la mancia è configurata tramite CLI
Passo 1. Eseguire il backup della configurazione corrente.
Eseguire il backup della configurazione corrente. Navigare verso vmanage > Dispositivo > .. > Configurazione in esecuzione.
Se il dispositivo è offline, prova a selezionare il Configurazione locale, Per verificare se è presente un backup della configurazione del dispositivo.
Se una configurazione viene salvata al VManage, estrarre questa configurazione dal dispositivo stesso.
Utilizzare questi comandi in CLI per creare un file in bootflash con tutte le configurazioni correnti:
Mostra running-config | Bootflash di reindirizzamento: SDWAN/iOS.CLI Show Sdwan Running-Config | Bootflash di reindirizzamento: SDWAN/SDWAN.cli
Passo 2. Invalidare il router vecchio/fallito.
Invalidare il router vecchio/fallito vmanage > Certificati > Dispositivi.
Nota: Dopo che il dispositivo è stato invalidato, la configurazione viene persa. Non c’è modo di recuperare la configurazione dal vManage. La configurazione è ancora disponibile sul dispositivo non riuscito o originale.
Nota: Tutte le connessioni di controllo si perdono su questi passaggi.
Attenzione: Se le informazioni del router invalidate non sono più necessarie e lo stesso sistema-IP deve essere riutilizzato sul router RMA, si prega di eliminare il router invalidato da Vmanage.
Passaggio 3. Invia ai controller.
Seleziona il Invia ai controller Al fine di spingere le modifiche ai controller.
Passaggio 4. Posizionare la configurazione nel router.
Metti tutte le configurazioni nel router. A questo punto, è sicuro modificare l’IP del sistema per utilizzare l’IP del sistema dal router guasto o originale.
Informazioni correlate
- Sostituisci un VEDDIO.
- Supporto e documentazione tecnica – Cisco Systems
SD-Wan sta rapidamente diventando un sostituto dei router di filiali
Oggi’La rete S guarda e si comporta in modo molto diverso dalle reti dei decenni passati. I giorni di trasmissione di soli dati o file semplici su reti private e pubbliche sono finiti e ora grandi requisiti di pacchetti che consentono il video e la voce sono all’ordine del giorno. Lo spostamento delle maree ai servizi e applicazioni consegnati al cloud è la nuova norma e la rete aziendale deve essere abilitata per supportare i requisiti esponenziali di larghezza di banda che accompagnano questo turno.
Un punto fermo dell’infrastruttura di rete è sempre stato il router di filiale, installato in ciascuna posizione remota per instradare il traffico di rete verso altre parti della rete o tornare al data center. Durante il processo di architettura della rete, il pensiero comune è che non può esistere senza il router di filiale. Ma è davvero la verità?
Noi non’Credi che lo sia. E qui’S perché.
I router e il routing non sono la stessa cosa, il che significa che il routing può essere eseguito interamente al di fuori del fattore di forma di un router tradizionale. Che quindi pone la domanda, se le capacità di routing sono integrate in altre soluzioni per gestire il traffico di rete, è sufficiente per soddisfare le esigenze dell’impresa?
E se chiediamo a cani da guardia del settore, i router delle filiali hanno perso il loro posto come base di rete, soprattutto quando emergono soluzioni complementari, offrendo la stessa funzionalità con molta più flessibilità, scalabilità e capacità di abilitazione aziendale che mai prima d’ora.
- Technavio – stima il 9% CAGR entro il 2021
- Ricerca e mercati – stima un 8.64% CAGR entro il 2021

Al contrario, il software definito WAN (SD-WAN) viene adottato a un tasso esponenziale con un CAGR del 69% previsto entro il 2021, perché IT
Abilita la vera ottimizzazione di tutto il trasporto del traffico di rete indipendentemente dal canale, consente la scalabilità globale dei servizi di rete, consente l’accesso senza interruzione a applicazioni e servizi consegnati a cloud e incorpora altre capacità di punto finale tale sicurezza, funzionalità di commutazione VoIP e, soprattutto, instradati. Diventa una sostituzione diretta e un’ottima alternativa per il router di filiale.
Permettere’s Esamina perché allontanarsi da un router di filiale a una piattaforma pronta per il cloud, come SD-WAN, è la soluzione migliore per l’Enterprise.
Costo totale inferiore di proprietà (TCO)
I router delle filiali hanno implicazioni ad alto contenuto di capex, richiedono una manutenzione in corso e ad alto costo, mantenuti e gestiti da tecnici altamente qualificati e costosi e richiedono una configurazione in loco e aggiornamenti in loco unità per unità. Al contrario, una soluzione SD-WAN è disponibile come rete AS A Service (NAAS), che aggrederebbe tutti i costi associati in un contratto: manutenzione e supporto, aggiornamenti e configurazioni di spinta e la possibilità di fornire tutti i contenuti su più metodi di trasporto in modo dinamico.
Completa visibilità e controllo
La maggior parte di oggi’I router di filiali s lavorano indipendentemente l’uno dall’altro. Devono essere gestiti in ciascuna posizione del sito e mancano di essere gestiti da una posizione centralizzata. Tuttavia, SD-WAN è archiviato per essere completamente consegnato a cloud che normalizza intrinsecamente l’intera struttura della rete e consente la gestione da una posizione centralizzata attraverso un singolo riquadro di vetro. Tutta l’attività di rete diventa trasparente, registrata, analizzata e può essere attivata. Non solo gli aggiornamenti e le modifiche alla configurazione possono essere spinti dal portale di gestione centrale, ma i problemi vengono rapidamente identificati e risolti in modo proattivo.
Business continuity
I router di filiale sono spesso limitati nel modificare dinamicamente il percorso di trasporto durante l’invio di dati. Se un percorso di trasporto ha problemi, il router inserirà il traffico verso un percorso di trasporto secondario ed eviterà l’invio di traffico aggiuntivo attraverso il ‘abbattuto’ percorso fino a quando non è stato completamente riparato. SD-WAN è abilitato con Dynamic Multi-Path Optimization (DMPO), consentendo all’Enterprise di mantenere sempre la funzionalità di rete poiché il traffico viene instradato su una base di pacchetto per pacchetto. Anche se c’è un problema con il ‘abbattuto’ Path, SD-WAN può ancora ottimizzarlo e porre rimedio al problema al fine di ottimizzare tutti i trasporti disponibili. I tempi di inattività ed essere offline sono costosi per qualsiasi impresa e SD-WAN consente alle attività di generazione di entrate di continuare in ogni momento, indipendentemente dal problema della rete.
Scalabilità
L’innovazione non lo fa’T Stop e Network Infrastructure deve tenere il passo. Ma l’hardware appositamente costruito può essere estremamente limitato nel modo in cui incorpora nuove innovazioni, spesso richiedono una significativa re-architetta o sostituzioni di hardware. In alternativa, SD-WAN ha in mente scalabilità e abilitazione. L’architettura su cui è costruito offre un livello di flessibilità che si adatta bene alle nuove tecnologie, fornisce modifiche alla configurazione al volo e può propagare quelle attraverso un’intera rete in pochi minuti.
Provare SD-wan per vedere se questo’S giusto per la tua attività è un rischio relativamente basso. NSX SD-WAN di Velocloud può essere eseguito sopra qualsiasi infrastruttura esistente, insieme ai router di filiali o i router di filiali possono essere completamente rimossi senza interruzione della rete.