


Sentinelone ha un firewall?
Sentinelone ha un firewall?
Sentinelone espande le funzionalità di firewall e NDR
Sentinelone, una piattaforma XDR leader e società di piattaforma di sicurezza informatica autonoma, ha annunciato l’espansione delle sue funzionalità di rilevamento e risposta di rete (NDR). Questo annuncio arriva in risposta alla crescente complessità delle reti distribuite e delle forze di lavoro remote, che ha reso la visibilità della rete più impegnativa per le aziende.
L’integrazione delle funzionalità di firewall e NDR nelle soluzioni XDR di Sentinelone consente alle organizzazioni di tutte le dimensioni di ottenere le intuizioni di cui hanno bisogno per identificare e rispondere rapidamente agli attacchi in tutti i vettori. Questa espansione include integrazioni con attori chiave del settore come Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet, Palo Alto Networks e una maggiore collaborazione con Vectra AI.
Incorporando un contesto aggiuntivo da Vectra AI, i team di operazioni di sicurezza di Sentinelone possono prendere decisioni meglio informate durante il triage e l’indagine sugli incidenti. I dati di avviso arricchiti di Vectra AI consentono agli analisti di valutare l’ambito e la gravità di un incidente, riducendo alla fine il tempo medio di risposta.
Oltre alla partnership con Vectra AI, Sentinelone si è anche integrato con le reti di Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet e Palo Alto per fornire capacità di ingestione dei registri. Queste integrazioni consentono alla piattaforma XDR di rilevare minacce e tecniche di attacco trasmesse dalla rete, come il beaconing di comando e controllo (C2) e esfiltrazione di dati.
La collaborazione tra Sentinelone e Cisco, in particolare, migliora la protezione per i clienti congiunti combinando la potenza della piattaforma di singolarità con le principali soluzioni Cisco Firewall e Access Management. Questa integrazione crea un futuro digitale più sicuro per tutti.
Tutte le integrazioni menzionate e le capacità ampliate sono disponibili oggi tramite il mercato della singolarità di Sentinelone. Stratificando soluzioni affidabili e validate attraverso il tuo stack di sicurezza, puoi migliorare la protezione della tua organizzazione.
In sintesi, Sentinelone ha ampliato le sue capacità di firewall e NDR per affrontare le sfide poste dalle reti distribuite e dalle forze di lavoro remote. Le integrazioni e le collaborazioni con gli attori del settore consentono alle organizzazioni di ottenere una migliore visibilità della rete e rispondere agli attacchi in modo efficace.
Domande uniche:
1. Qual è l’ultimo annuncio di Sentinelone in merito alle sue capacità di firewall?
2. In che modo la collaborazione di Sentinelone con Vectra Ai migliora il triage e le indagini sugli incidenti?
3. Quali attori del settore hanno integrato le loro soluzioni con la piattaforma XDR di Sentinelone?
4. In che modo l’integrazione con le reti Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet e Palo Alto a beneficio?
5. Quali sono alcune minacce trasmesse dalla rete che la piattaforma XDR di Sentinelone può rilevare?
6. In che modo la collaborazione tra Sentinelone e Cisco migliora la protezione dei clienti?
7. Dove possono le organizzazioni accedere alle integrazioni e alle capacità ampliate fornite da Sentinelone?
8. In che modo le soluzioni di strati di fiducia e validate possono beneficiare della protezione di un’organizzazione?
9. Perché la visibilità della rete è impegnativa per le aziende con reti distribuite e forze di lavoro remote?
10. In che modo le funzionalità di firewall e NDR di Sentinelone contribuiscono alla posizione di sicurezza di un’organizzazione?
Risposte:
1. Sentinelone ha ampliato le sue capacità di firewall e rilevamento e risposta di rete (NDR), consentendo alle organizzazioni di ottenere migliori approfondimenti sugli attacchi in tutti i vettori.
2. La collaborazione con Vectra Ai arricchisce il triage e l’indagine incidenti di Sentinelone incorporando un contesto aggiuntivo, consentendo il processo decisionale meglio informato e riducendo il tempo medio alla risposta.
3. Gli attori del settore come Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet e Palo Alto Networks hanno integrato le loro soluzioni con la piattaforma XDR di Sentinelone.
4. Le integrazioni con le reti Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet e Palo Alto consentono una sicurezza efficace della rete, identificazione di comportamenti sospetti e migliora la protezione generale di un’organizzazione.
5. La piattaforma XDR di Sentinelone è in grado di rilevare minacce trasmesse dalla rete come comando e controllo (C2) e esfiltrazione di dati.
6. Combinando la piattaforma di singolarità con le principali soluzioni di firewall e gestione degli accessi di Cisco, la collaborazione tra Sentinelone e Cisco offre una protezione superiore per i clienti congiunti.
7. Le organizzazioni possono accedere alle integrazioni e alle capacità ampliate fornite da Sentinelone attraverso il mercato della singolarità.
8. Le soluzioni di stratificate e validate attraverso lo stack di sicurezza migliorano la protezione di un’organizzazione fornendo una copertura completa della sicurezza e mitigando le potenziali vulnerabilità.
9. La visibilità della rete è impegnativa per le aziende con reti distribuite e forze di lavoro remote a causa della crescente complessità e della natura diversificata di queste reti.
10. Le funzionalità di firewall e NDR di Sentinelone contribuiscono alla posizione di sicurezza di un’organizzazione fornendo una migliore visibilità della rete, una rapida identificazione degli attacchi e capacità di risposta efficaci.
Sentinelone ha un firewall?
Об этой сттце
Sentinelone espande le funzionalità di firewall e NDR
Mountain View, Calif. – 13 aprile 2023 – La crescente complessità delle reti distribuite e delle forze di lavoro remote ha reso la visibilità della rete più impegnativa che mai per le aziende di guadagnare. Sentinelone (NYSE: S), sta rendendo più facile. La società di piattaforma di sicurezza informatica autonoma e la principale piattaforma XDR hanno annunciato oggi integrazioni con i principali attori del settore Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet, Palo Alto Networks e una collaborazione migliorata con Vectra AI che espande l’azienda che espande l’azienda’S Firewall e le capacità di rilevamento e risposta della rete (NDR) e consentirà alle organizzazioni di tutte le dimensioni di ottenere le intuizioni di cui hanno bisogno per identificare e rispondere rapidamente agli attacchi attraverso tutti i vettori.
“ L’integrazione di firewall e funzionalità NDR completa perfettamente le nostre soluzioni XDR ,” Disse Ric Smith, Chief Product and Technology Officer, Sentinelone. “ Nell’espansione del nostro ecosistema partner di livello mondiale, possiamo fornire soluzioni congiunte appositamente costruite che forniscono la vista completa e accurata che le aziende devono spingere la loro posizione di sicurezza a nuove alture e proteggere da domani’S minacce oggi. ”
Analisi del segnale arricchita con Vectra AI
Incorporando un contesto aggiuntivo da Vectra AI nella piattaforma Sentinelone Singularity ™ XDR, i team di operazioni di sicurezza possono prendere decisioni meglio informate durante il triage e le indagini sugli incidenti. Canali sentinelone dati di avviso correlati da Vectra Ai nel suo feed XDR, offrendo un contesto arricchito per gli analisti di sicurezza. Questi dati di avviso migliorati consentono agli analisti di valutare l’ambito di un incidente, valutarne la gravità e dare priorità agli sforzi di risanamento, riducendo alla fine il tempo medio alla risposta (MTTR).
“ Siamo entusiasti di annunciare la nostra nuova partnership con Sentinelone ,” ha detto Kevin Kennedy, prodotto SVP, Vectra AI. “ Unendo le forze, possiamo fornire il miglior segnale di attacco per i team SOC Enterprise combinando la telemetria di endpoint e di rete. Questa nuova partnership consente ai clienti di ottenere una maggiore velocità nelle indagini e nel triage, nonché una visibilità più affidabile in minacce sconosciute. ”
INGRESSIONE LEGGI con Aruba, checkpoint, Cisco, Darktrace, Extrahop, Fortinet e Palo Alto Networks
Mentre le soluzioni NDR sono fondamentali per limitare il movimento laterale, i firewall sono fondamentali per prevenire le infiltrazioni iniziali. Sentinelone’Le integrazioni S con le reti Cisco, Extrahop, Fortinet e Palo Alto consentono alla sua piattaforma XDR di rilevare minacce di rete e tecniche di attacco come Beaconing Command and Control (C2) ed esfiltrazione di dati. Con un’efficace sicurezza della rete e la telemetria Sentinelone raccoglie automaticamente e consegna da cloud ed endpoint, i clienti possono identificare comportamenti sospetti o potenziali minacce che avrebbero potuto non essere rilevate.
“ A Cisco, siamo entusiasti di annunciare la nostra nuova integrazione con Sentinelone ,” Ha detto Jessica Bair Oppenheimer, direttore di Strategic Allences, Security Business Group presso Cisco. “ Combinando il potere della piattaforma di singolarità con Cisco’Le principali soluzioni di firewall e gestione degli accessi significheranno una protezione superiore per i clienti congiunti. Lavorando insieme, stiamo creando un futuro digitale più sicuro per tutti. ”
Tutte le integrazioni sono disponibili oggi tramite Sentinelone’Singularity Marketplace. Per saperne di più su Sentinelone’Ecosistema partner S e soluzioni affidabili e validate che possono essere stratificate attraverso il tuo stack di sicurezza per fornire protezione premium, fai clic qui.
Su Sentinelone
Sentinelone’La soluzione di sicurezza informatica comprende la prevenzione, il rilevamento, la risposta e la caccia alimentati dall’intelligenza artificiale attraverso endpoint, contenitori, carichi di lavoro cloud e dispositivi IoT in un’unica piattaforma XDR autonoma.
Karen Master
Sentinelone
[Email Protected]
+1 (440) 862-0676
Sentinelone ha un firewall?
Reddit e i suoi partner usano cookie e tecnologie simili per offrirti un’esperienza migliore.
Accettando tutti i cookie, accetti il nostro utilizzo dei cookie per fornire e mantenere i nostri servizi e il nostro sito, migliorare la qualità di Reddit, personalizzare i contenuti e pubblicità Reddit e misurare l’efficacia della pubblicità.
Rifiutando i cookie non essenziali, Reddit può ancora utilizzare alcuni cookie per garantire la corretta funzionalità della nostra piattaforma.
Per ulteriori informazioni, consultare il nostro avviso sui cookie e la nostra politica sulla privacy .
Sentinelone ha un firewall?
Об этой сттце
Ыы зарегистрировали подозритеstituire. С помощю ээй ст р ы ыы сможем о imperceде quello. Почему ээо мо л поззти?
Эта страница отображается в тех с лччч, когда автоматическиtal систе quisi которые наршают условия иполззования. Страница перестан scegliere. До этого момента для иполззования сжж google необходимо пхоходить поверку по по по по по.
” ылку запросов. Если ы и ипоеете общий доступ в интернет, проmma. Обратитесь к с ое системому администратору. Подробнеi.
Проверка по слову может также появляться, если вы вводите сложные запросы, обычно распространяемые автоматизированными системами, или же вводите запросы очень часто.
Controllo del firewall – Spotlight di caratteristiche
Considera il seguente scenario: ottiene un feed di intelligenza che indica che un URL di phishing specifico sta raschiando le credenziali a livello globale. Per proteggere gli utenti sulla rete, gli amministratori aggiungono immediatamente una regola al firewall di rete per bloccare l’URL. Ma che dire degli utenti remoti non dietro il firewall? E se la protezione perimetrale fallisce o viene eluso?
Endpoint Firewall Control risponde a queste sfide dal governo consentito comunicazioni da e verso ogni endpoint. Consente a un amministratore di controllare e far rispettare una politica.
Il perché
Ci sono 4 motivi per cui noi’VE ha costruito questa capacità nell’agente sentinelone:
1. Visibilità
Secondo un sondaggio Ransomware Sentinelone, quasi sette su dieci (69%) di coloro la cui organizzazione aveva subito un attacco ransomware negli ultimi 12 mesi ha dichiarato che l’attaccante è stato in grado di accedere alla loro organizzazione’Stema S di Phishing via e -mail o social media. Circa due su cinque hanno riferito che l’accesso è stato ottenuto da un carico drive-by-downlo causato facendo clic su un sito Web compromesso (44%). Ciò mostra chiaramente che la rete è il vettore di infezione più diffuso. Per rendere le cose più impegnative, la maggior parte del traffico di rete è crittografata, il che migliora la privacy ma elimina l’opzione per i firewall di rete da vedere oltre le intestazioni. Allo stesso tempo, un numero crescente di utenti è remoto, rendendo inefficace il firewall di rete nel fornire uno scudo difensivo. I tuoi utenti possono lavorare da qualsiasi luogo e l’unica certezza che hai è che utilizzeranno il loro dispositivo endpoint.
La risposta è aumentare la protezione delle risorse affrontando infezioni relative alla rete utilizzando il controllo dell’accesso di rete. La capacità di vedere tutto il traffico fa parte della funzione di visibilità profonda Sentinelone, che supporta anche la visibilità nel traffico crittografato.
2. Prevenzione del malware
Ci sono due motivi principali per il traffico di rete quando si tratta di avversari dannosi:
- La maggior parte delle infezioni da malware tenta di connettersi a un server di comando e controllo (C2) per stabilire dati di controllo o esfiltrate.
- Il ransomware in genere memorizza le chiavi di crittografia su un server remoto per aumentare le possibilità di un pagamento.
3. Prevenzione delle perdite dei dati aziendali
Il controllo del firewall può bloccare il trasferimento non autorizzato di dati da e verso tutti gli endpoint, sia dentro che fuori dalla rete aziendale. Ciò consente di ridurre il rischio di perdite di dati dalle risorse. Il furto di dati si verifica quando il malware e/o un attore dannoso eseguono un trasferimento di dati non autorizzato da un computer. Il malware in genere cerca di rimanere inosservato e di raschiare i dati personali, sia per estorsione che per spionaggio. Ad esempio, all’inizio di quest’anno, abbiamo appreso di un dipendente Tesla che ha condiviso informazioni sensibili dopo aver scritto software per esportare periodicamente gigabyte di dati proprietari e incanalalo al di fuori dell’organizzazione. Il controllo dell’accesso di rete avrebbe potuto impedire questa perdita.
4. Conformità
Poiché il controllo del firewall fornisce un’altra misura per mitigare il rischio nell’impresa, può aiutare la tua organizzazione a raggiungere la conformità in cui è richiesto il controllo dell’accesso alla rete.
Facilità di gestione
L’aggiunta di funzionalità a una piattaforma è sempre una mossa desiderabile, ma non può arrivare a spese di usabilità. Costruire prodotti che richiedono il personale altamente addestrato per gestire potrebbe risolvere alcuni clienti’ bisogni, ma crea un altro problema. Puoi ancora vedere casi là fuori in cui i prodotti non sono configurati correttamente o non sono monitorati in modo efficace a causa della difficoltà di usarli. Il risultato è che i prodotti complessi possono non riuscire ad affrontare i problemi che dovevano risolvere. Nel caso del controllo del firewall, noi’VE ha implementato un’esperienza basata sulle regole che fornisce flessibilità senza complessità.
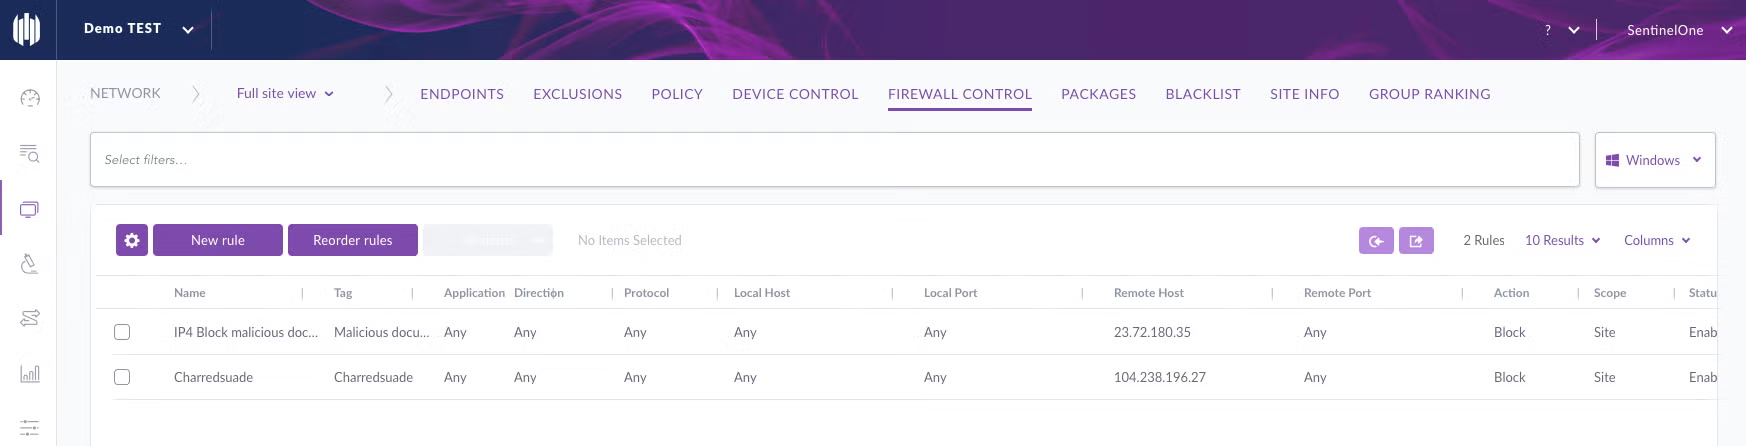
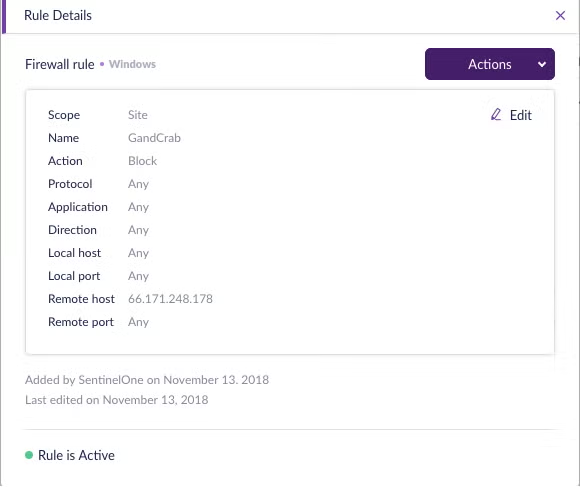
Demo
Su questa demo puoi vedere come il controllo del firewall può essere usato per bloccare un tentativo di phishing.
Porta via
La sicurezza non riguarda solo la prevenzione del malware. Una buona igiene attraverso la tua rete può aiutare a vincere la battaglia prima’s combattuto. Il controllo del firewall endpoint è una parte importante di un modello di sicurezza a strati. Assicurare il traffico di rete non è nuovo a Sentinelone. Noi’ha visto molti tentativi di attacchi e avere una risposta automatizzata ad esso. La potenza della piattaforma è che si ottengono tutte queste capacità in un singolo agente autonomo: non è necessaria alcuna installazione aggiuntiva.
Il controllo del firewall è supportato a partire da 2.8 agenti (con console Eiffel) e fa parte del sentinelone “Completare” offerta.
Mi è piaciuto questo articolo? Seguici su LinkedIn, Twitter, YouTube o Facebook per vedere il contenuto che pubbliciamo.
Maggiori informazioni sui riflettori della funzione Sentinelone
- Funzionalità Spotlight: controllo del dispositivo
- Funzionalità Spotlight: Indicatori comportamentali e Miter ATT & CK ™ per Enterprise
- Annuncio di Sentinelone Nexus Embedded Ai SDK!
Come questo articolo? Seguici su LinkedIn, Twitter, YouTube o Facebook per vedere il contenuto che pubbliciamo.
Maggiori informazioni sulla sicurezza informatica
- Proteggere i dispositivi Linux dallo sfruttamento del Suid Shadow – Funzionalità Spotlight
- Presentazione del nuovo grafico del processo XDR Singularity
- Feature Spotlight | Combattere le minacce di posta elettronica attraverso le difese basate sull’integrità con l’integrazione di Armorblox
- Feature Spotlight | Annuncio di disponibilità generale (GA) di Linux e K8S Agents V22.3 per la sicurezza del carico di lavoro cloud
- Feature Spotlight | Rilevamento integrato delle minacce mobili con Singularity ™ Mobile e Microsoft Intune
- Viola ai | Empowering Analisti della sicurezza informatica con caccia, analisi e risposta delle minacce guidate dall’intelligenza artificiale
Per saperne di più
Sconfiggi ogni attacco, in ogni fase del ciclo di vita delle minacce con Sentinelone
Prenota una demo e guarda il mondo’S Piattaforma di sicurezza informatica più avanzata in azione.
Sentinellabs: analisi delle minacce Intel e Malware
Siamo cacciatori, inverse, sviluppatori di exploit e armeggi che fanno luce sul vasto mondo di malware, exploit, APT e criminalità informatica su tutte le piattaforme.
Wizard Spider e Sandworm
Risultati della valutazione di Miter Engenuity Att e CK
Sentinelone Leads nell’ultima valutazione con prevenzione del 100%. Copertura analitica leader. Leader visibilità. Ritardi di rilevamento zero.
Assicurarsi l’impresa – “Pensavo avessimo configurato?”
In questo post, ci immergiamo in uno scenario che molti professionisti della sicurezza, una volta o l’altro nella loro carriera, potrebbero aver vissuto. Esso’è il momento in cui si verifica qualcosa di inaspettato e qualcuno chiede: “Pensavo avessimo configurato?” Quello’s Il momento in cui il team di sicurezza inizia a rivedere il loro stack di sicurezza, controlla vecchie e -mail e rivedere i biglietti per capire cosa è andato storto. Caso peggiore? Quel problema tecnico potrebbe essere stato il motivo per cui esiste una minaccia attiva per l’ambiente.
La configurazione inizia con la responsabilità
Ma perché abbiamo il paradosso delle errate configurazioni in primo luogo? Il motivo più comune è che il team di sicurezza non ha il controllo della gestione delle capacità di sicurezza . Se il team di sicurezza dipende dal team di gestione IT per spingere le politiche di sicurezza, lì’è un divario tra la squadra responsabile della decisione delle politiche e della squadra che le implementa effettivamente.
E perché non’T amministratori di sicurezza in grado di gestire i sistemi di sicurezza? Se il server Exchange è regolato dagli amministratori di Exchange, l’istanza di identità Okta gestita dagli amministratori di identità, perché dovrebbe’t Gli strumenti di sicurezza devono essere gestiti allo stesso modo dagli amministratori della sicurezza?
La risposta è spesso radicata nell’architettura legacy che l’impresa sta trasportando . In passato, per configurare le politiche di sicurezza, i team erano tenuti a utilizzare i criteri di gruppo, System Center Configuration Manager o Microsoft Endpoint Manager. In sostanza, stavano usando lo strumento di gestione IT per impostare e mantenere la sicurezza. Pertanto, anche quando un’organizzazione aveva amministratori di sicurezza, dipendevano dal team IT per qualsiasi cambiamento richiesto.
Oggi’Le sfide di sicurezza richiedono un approccio diverso
Mentre potrebbe aver funzionato in passato per far sì che il team IT gestisca i controlli di sicurezza, le moderne imprese sono nella fase in cui ciò non è più scalabile. Oggi noi non siamo’t solo configurazione di un antivirus legacy e una politica di password . Dobbiamo considerare diverse superfici di attacco e sintonizzare i nostri controlli preventivi di conseguenza. Il tempo in cui un amministratore di sicurezza potrebbe raccogliere un biglietto IT e poi sedersi e aspettare è lungo dietro di noi.
In definitiva, come amministratori della sicurezza, siamo responsabili dell’organizzazione’S POSTURE DI SICUREZZA E RESPONSABILE PER LE TECNOLOGIE GLI IT. Dobbiamo assicurarci che le configurazioni siano in atto in base agli architetti di sicurezza’ Politiche e framework.
Per raggiungere questo obiettivo, è fondamentale controllare la tecnologia e ridurre le dipendenze esterne ove possibile. Pertanto, è essenziale capire come distribuire e mantenere la soluzione quando si selezionano le tecnologie di sicurezza. Non vogliamo trovarci di fronte a una situazione in cui una politica era stata pensata e decisa ma mai implementata perché doveva essere passata a un’altra squadra per essere configurata. E se ci troviamo di fronte a una discrepanza in politica e configurazione, dobbiamo avere una risposta migliore di “Avevo chiesto al team IT di attuare quella politica.”
Per vedere come puoi iniziare a affrontare queste sfide, lascia’S Guarda come la tua organizzazione può gestire in modo sicuro le politiche di configurazione con la piattaforma Sentinelone XDR. Noi’LL guarda i controlli di accesso basati su ruoli, le politiche di rilevamento e risposta degli endpoint e il controllo dei dispositivi e della rete.
Singinelone Singularity XDR
Scopri come Sentinelone XDR fornisce visibilità aziendale end-to-end, analisi potente e risposta automatizzata attraverso lo stack della tecnologia completa.
Utilizzando il ruolo di accesso basato sul ruolo (RBAC)
Il team di sicurezza si occupa di molte informazioni sensibili. Pertanto, il principio del minimo privilegio è fondamentale . La linea di fondo è che solo le persone con un motivo commerciale apparente dovrebbero avere accesso a informazioni specifiche. Ad esempio, come amministratore di sicurezza, dovrei vedere la configurazione endpoint, gestire i cicli di aggiornamento degli agenti e configurare i criteri del dispositivo e il firewall. Tuttavia, non ho bisogno di accedere alle capacità forensi o di essere in grado di accedere agli incidenti attivi. Con il ruolo di accesso basato sul ruolo (RBAC), questo può essere raggiunto.
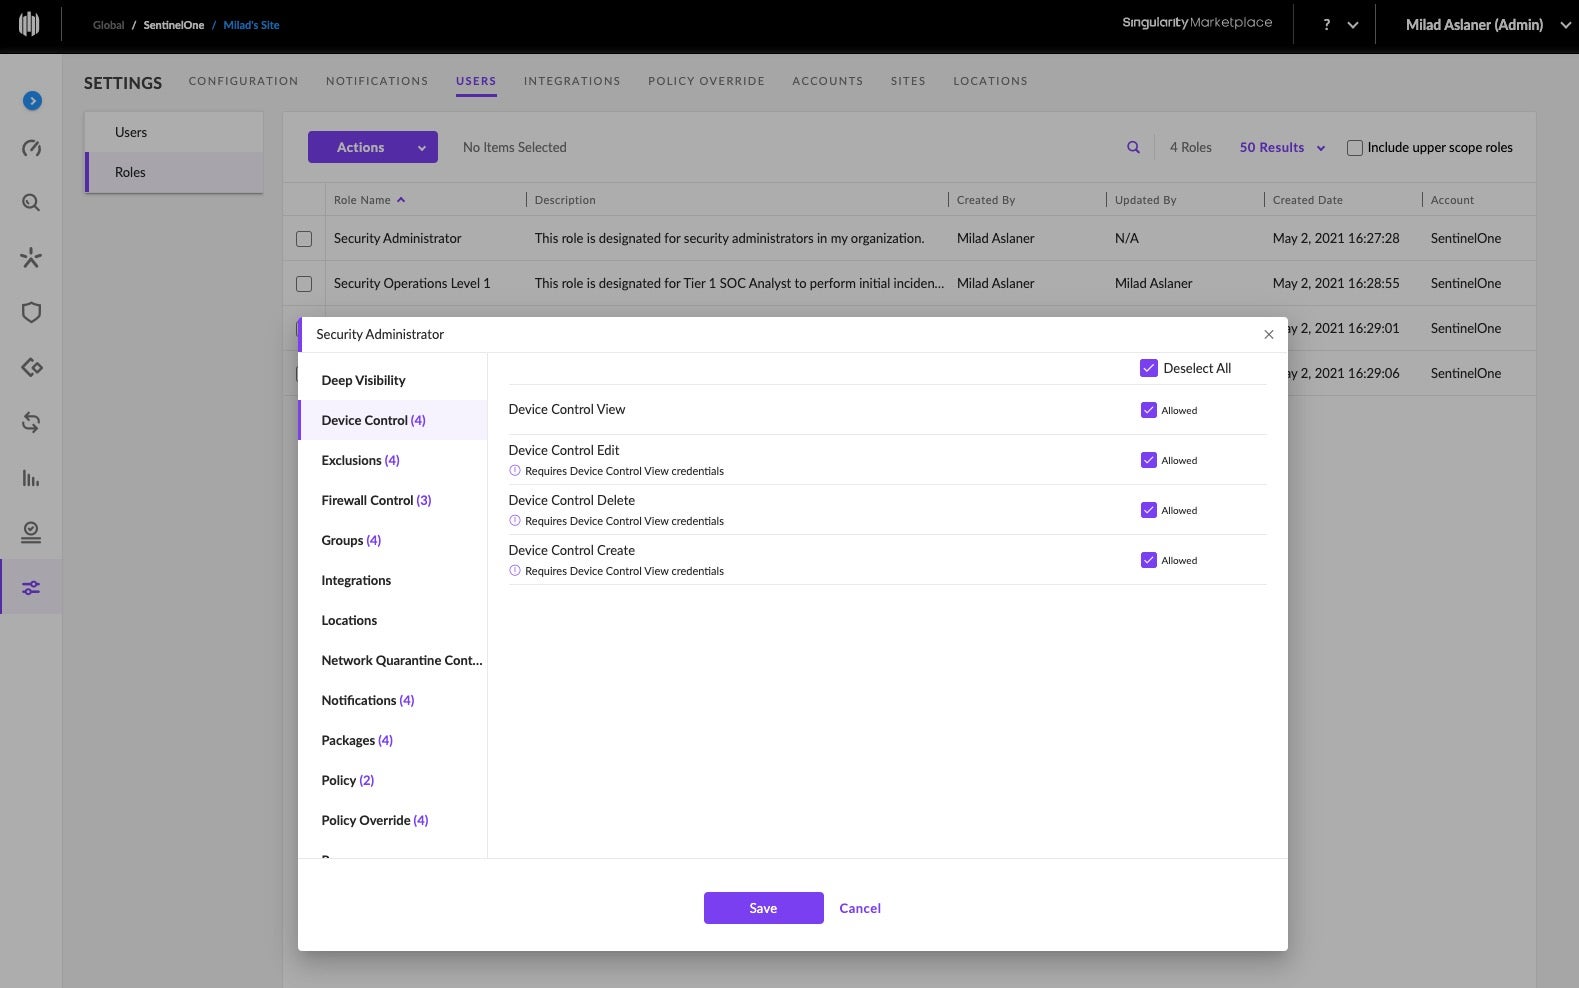
In questo esempio, troverai diversi ruoli distinti che vengono applicati a questa istanza demo Sentinelone. Uno per gli amministratori della sicurezza che garantiscono loro l’accesso a qualsiasi cosa correlata alla configurazione di un endpoint e tre ruoli diversi per il mio centro operazioni di sicurezza in base alla mia definizione a livello di livello.
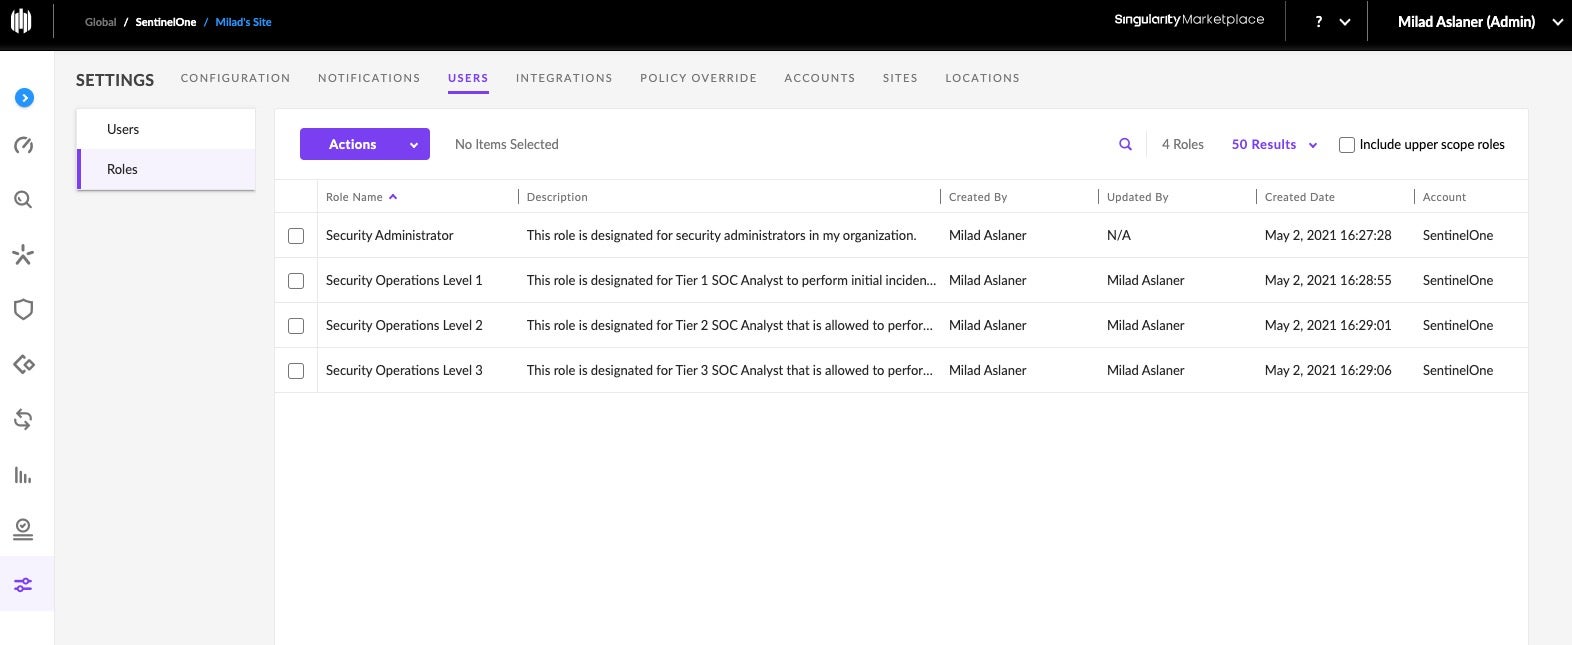
Ogni ruolo fornisce criteri di accesso granulare. Non puoi solo scegliere a quali sezioni di Sentinelone questo ruolo dovrebbe avere accesso, ma anche diventare un livello più profondo per componente e persino distinguere tra vista, modifica ed elimina i diritti.
Politiche EDR e EPP
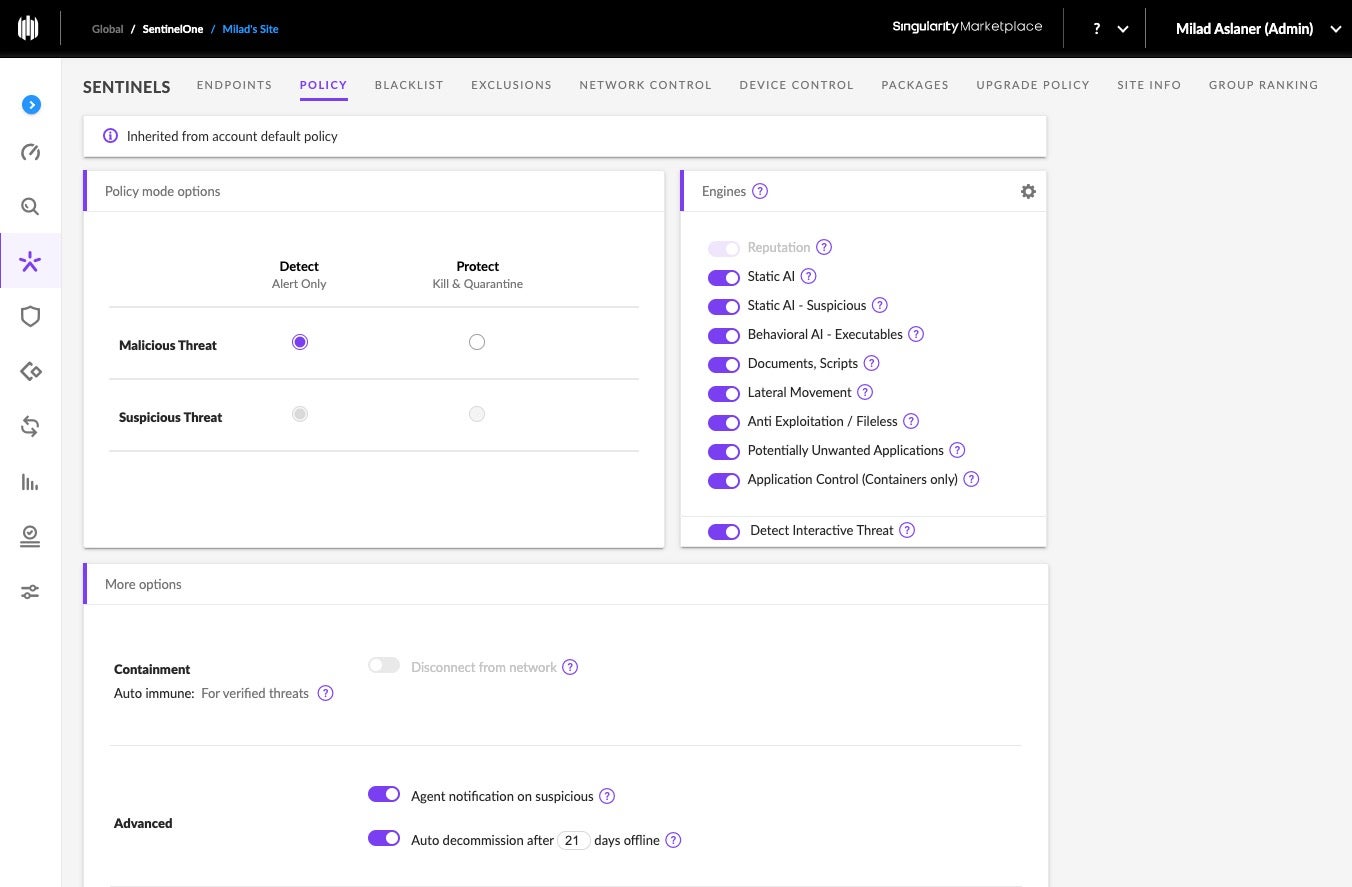
A volte potresti aver bisogno di un po ‘più di flessibilità quando si gestiscono le funzionalità di rilevamento e risposta endpoint di protezione della piattaforma endpoint (EDR)’S per la tua workstation di accesso privilegiata (PAW), servizi di tipo Asset di alto valore (HVA) o endpoint generali sul posto di lavoro.
Sentinelone fornisce tale flessibilità consentendo a configurare una politica globale per l’istanza Sentinelone e puoi determinare se la stessa politica dovrebbe essere applicata a tutti i gruppi di dispositivi o se, ad esempio, un gruppo di dispositivi per le risorse HVA dovrebbe averne una diversa.
Dispositivo e controllo della rete
Ridurre la superficie dell’attacco è un compito fondamentale per gli amministratori di sicurezza, così spesso il primo passo è configurare le politiche di restrizione del dispositivo e il firewall.
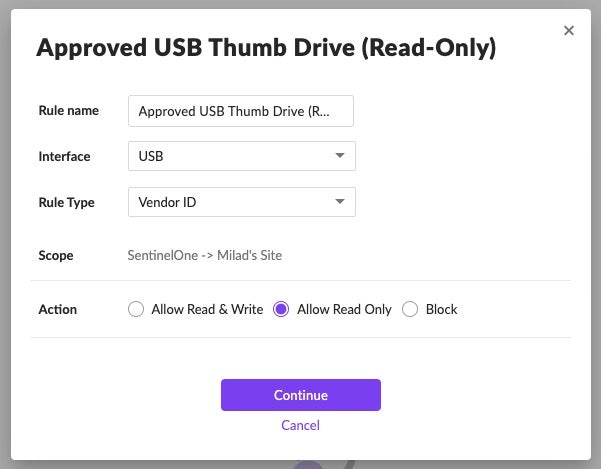
Sentinelone fornisce agli amministratori di sicurezza la possibilità di configurare facilmente e rapidamente le politiche di restrizione del dispositivo. È possibile scegliere tra la configurazione di queste regole in base all’ID fornitore, alla classe, all’ID seriale e all’ID prodotto e puoi selezionare il tipo di azione in modo da poter consentire la lettura e la scrittura, consentire leggi o bloccare del tutto l’accesso.
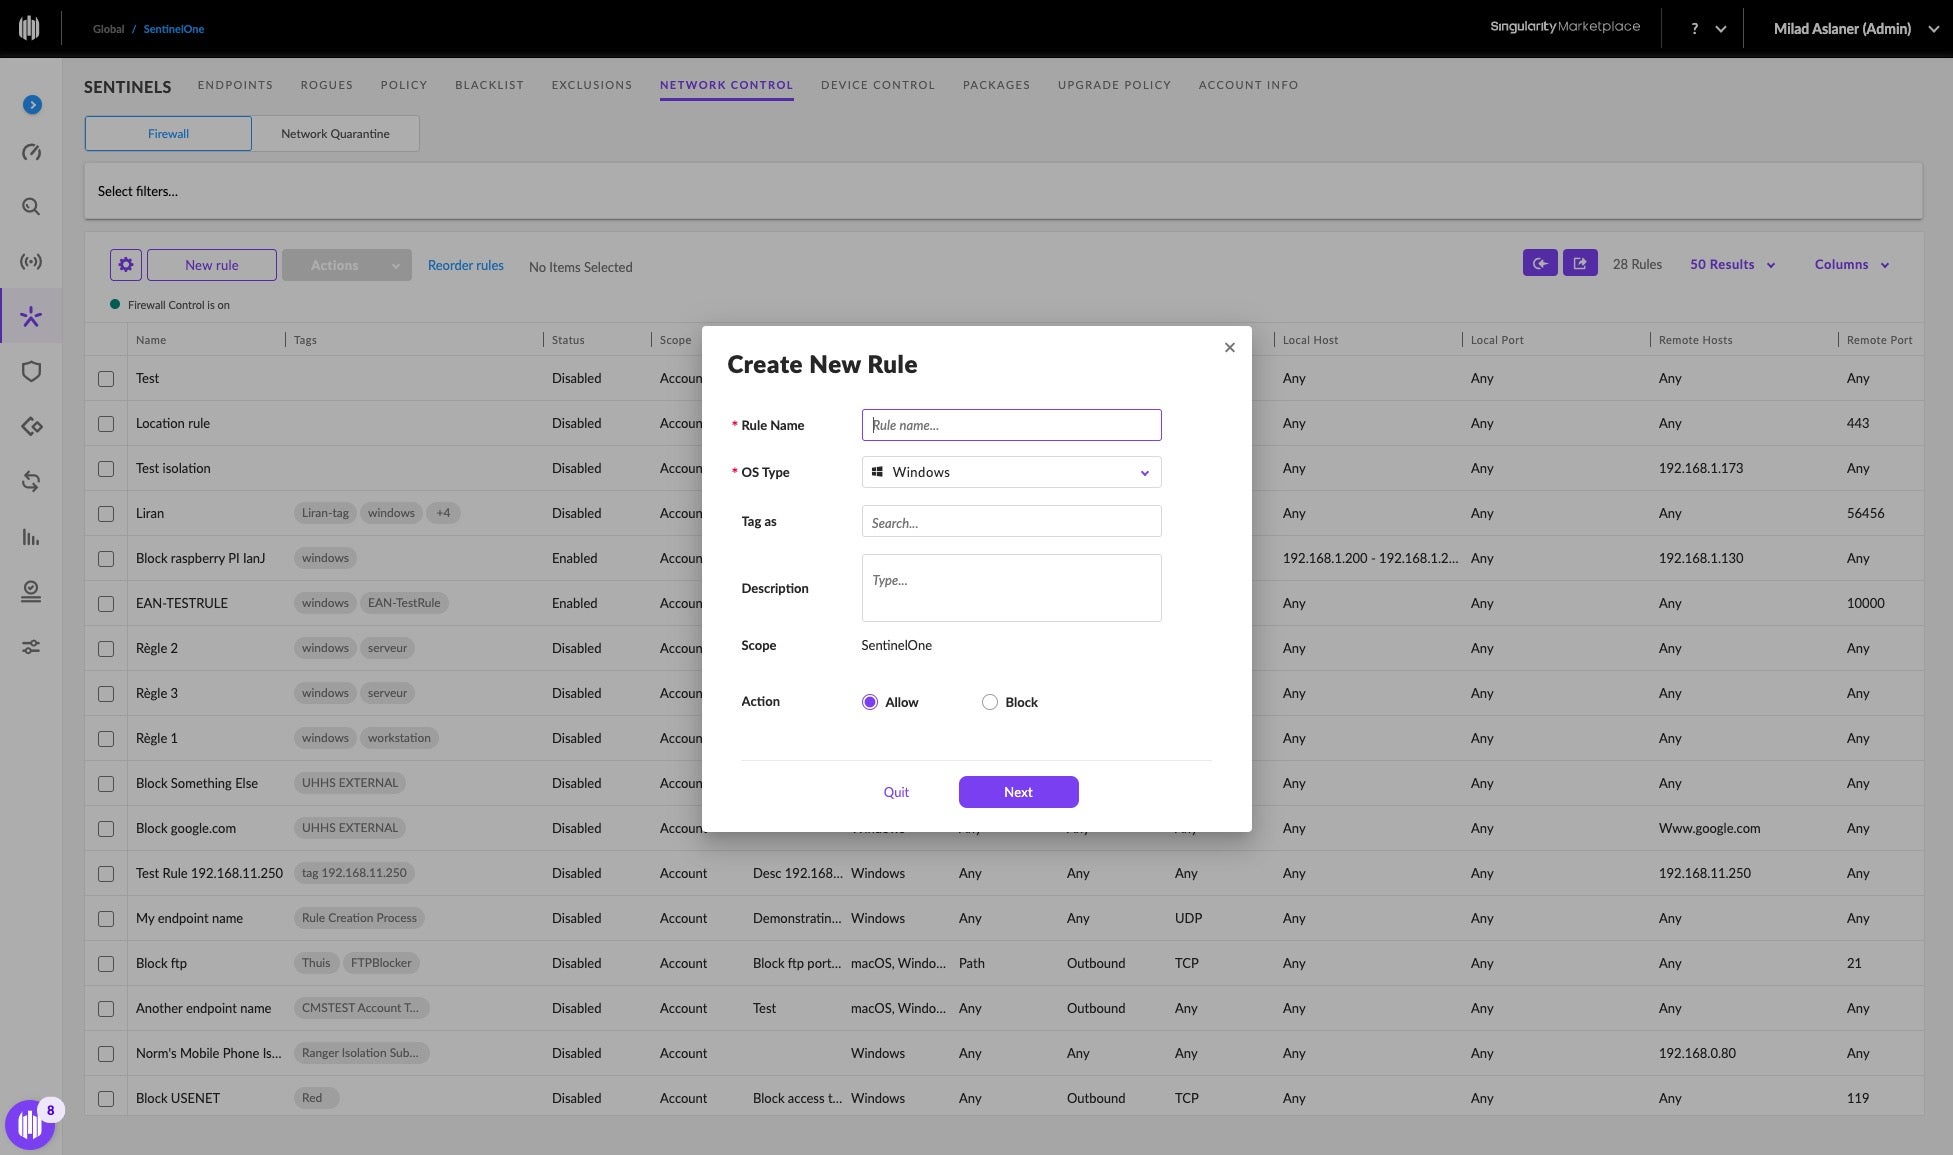
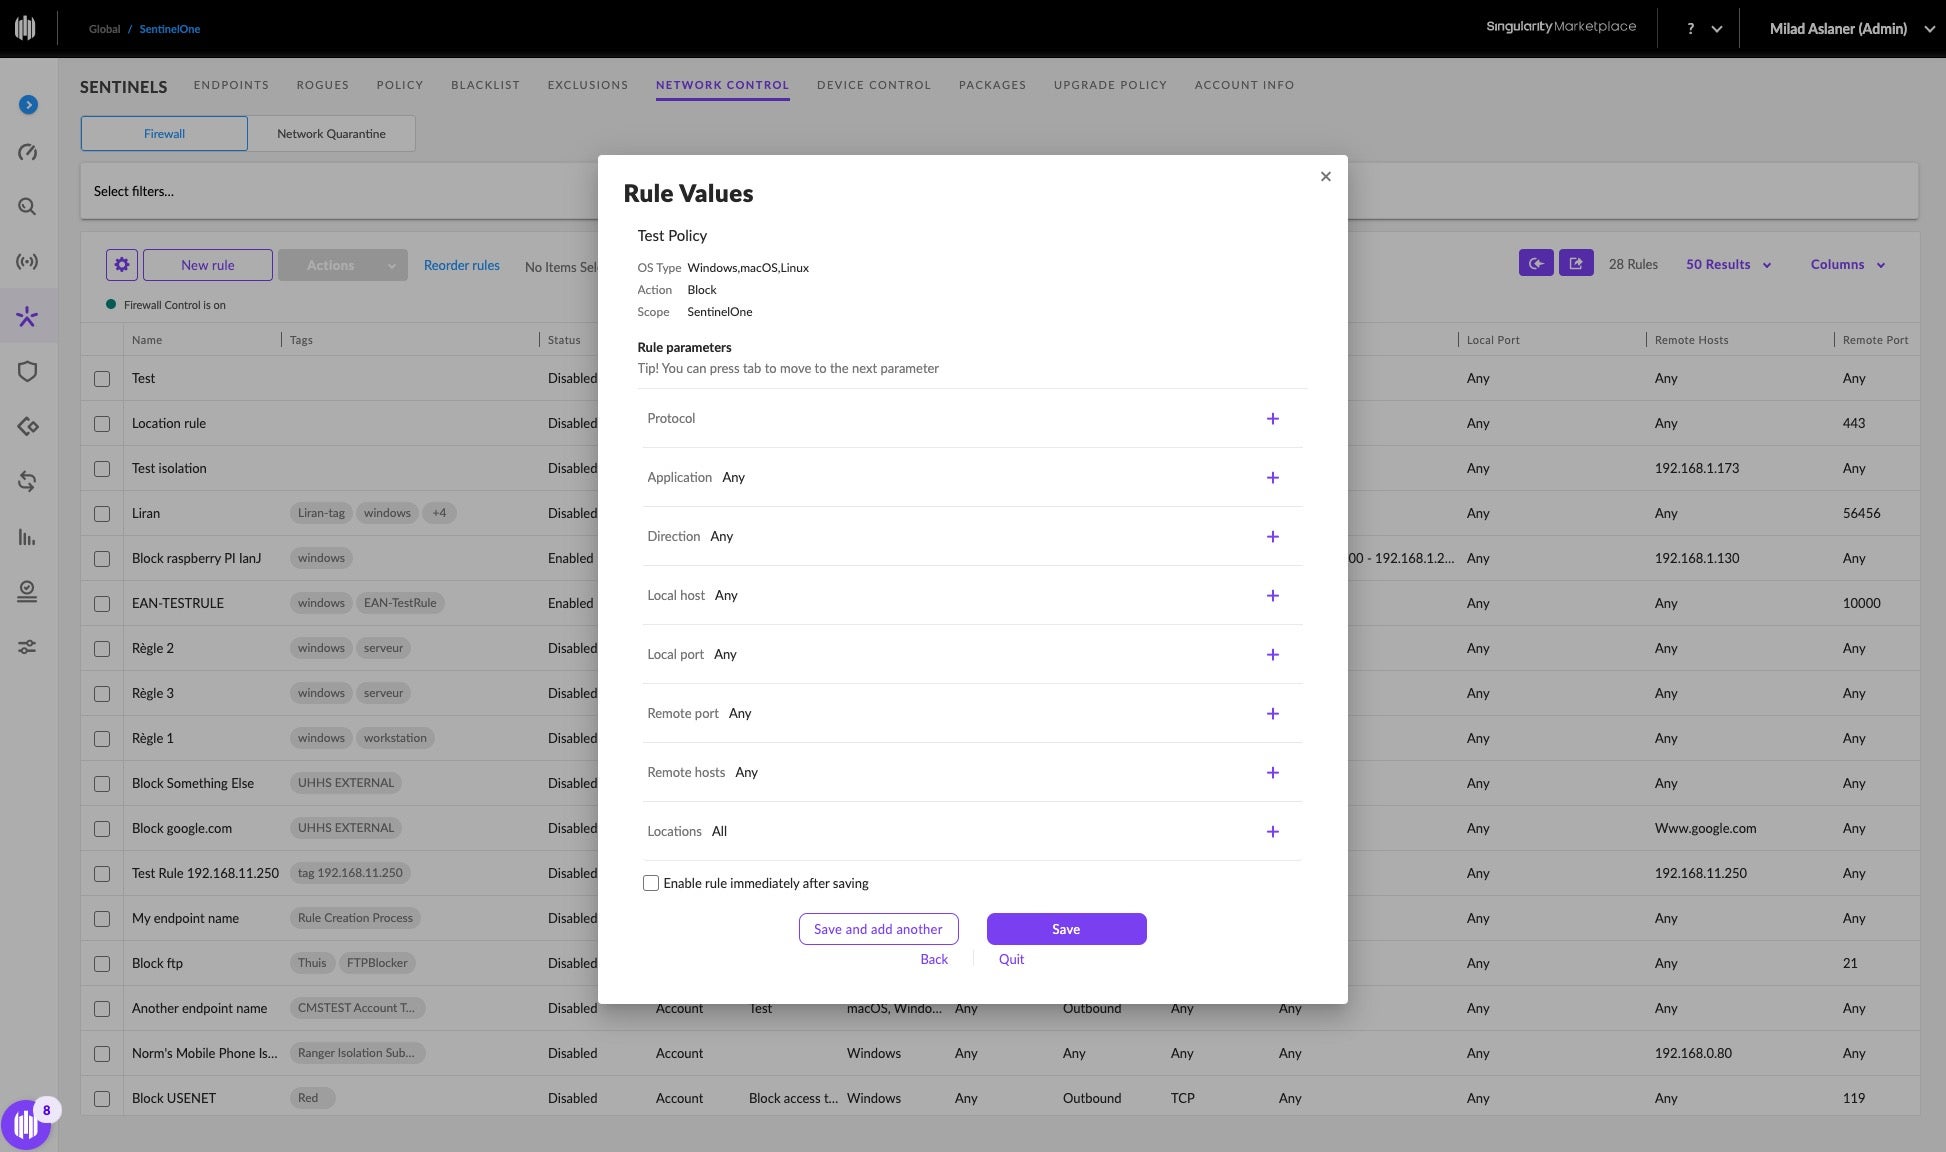
Sentinelone ti rende anche semplice gestire il firewall direttamente all’interno della console Sentinelone. Quando si crea una nuova regola, è possibile prima scegliere se dovrebbe essere applicato su Windows, MacOS e Linux, se dovrebbe essere una regola di consumo o blocco e successivamente impostare se, ad esempio, la politica è per un protocollo, una porta, un’applicazione, ecc.
Conclusione
La crescente complessità di oggi’s panorama delle minacce chiarisce che aspettare diversi giorni per apportare una modifica ai controlli preventivi non è più accettabile. Le tecnologie di sicurezza si sono evolute e fornite funzionalità integrate di gestione della sicurezza che consentono agli amministratori della sicurezza di prendere decisioni informate e basate sul rischio direttamente all’interno della console di sicurezza.
Sentinelone offre funzionalità integrate di gestione della sicurezza che sono veramente progettate per i clienti aziendali. I clienti beneficiano di multi-tenancy e di controllo dell’accesso basato sul ruolo (RBAC), che consentono il principio di meno privilegio. Se l’amministratore della sicurezza deve configurare una politica di restrizione del dispositivo, le regole del firewall o ottimizzare i controlli di rilevamento della piattaforma endpoint (EPP) o di rilevamento e endpoint (EDR), possono farlo tutto all’interno della console di gestione Sentinelone in pochi clic.
Se desideri saperne di più su come Sentinelone può aiutare a proteggere la tua organizzazione, contattaci o richiedi una demo gratuita.
Come questo articolo? Seguici su LinkedIn, Twitter, YouTube o Facebook per vedere il contenuto che pubbliciamo.
Maggiori informazioni sulla sicurezza informatica
- Assicurazione informatica: navigare in un nuovo mondo duro nell’era del ransomware
- 22 Account Twitter della Cybersecurity che dovresti seguire nel 2022
- 7 soluzioni pratiche per le aziende moderne che combattono gli attacchi basati su cloud
- Più mercati malvagi | Come’S non è mai stato più facile acquistare l’accesso iniziale a reti compromesse
- 4 passi per misurare con successo l’efficacia dei controlli di sicurezza
- Avanzamento della sicurezza | L’età dell’IA e l’apprendimento automatico nella sicurezza informatica