


האם חומת האש מספקת 100% אבטחה?
האם חומת האש שלך היא קו הגנה ראשון ראוי לרשת שלך
תוכל להגדיר ולנהל את ההתראות שלך ולהתראות על התראות מתוך לוח המחוונים של תוכנת חומת האש. בדרך כלל, ניתן להגדיר את מרבית חומת האש של חומרה כדי לשלוח התראות באמצעות דואר אלקטרוני או הודעת טקסט.
אבטחת חומת אש: כיצד להגן על הרשת שלך מפני פריצת חומת אש
אמצעי אבטחת חומת אש הם אחד מכלי הגנת הסייבר הבסיסיים ביותר בהם משתמשים בארגונים מכל הגדלים כדי למנוע הפרות נתונים ופריצה. חומת אש אבטחת רשת מסננת תנועה נכנסת כדי למנוע הורדת קבצים זדוניים ולחסום את התוקפים גישה למערכות רגישות.
ישנם סוגים רבים של חומת אש המשמשים בארכיטקטורות אבטחה מודרניות. לרוע המזל, לפושעי סייבר יש ניסיון רב גם בעקפתם. תוקפים רבים יודעים לשבור חומת אש – וכמה איומי פנים יכולים לעקוף אותם לחלוטין.
כיצד מועילים חומות אש בהבטחת אבטחת רשת?
כאמור, חומות אש באבטחת רשת מועילות כסוג של פילטר לתעבורת רשת נכנסת. חומות אש אלה יושבות על היקף הרשת שלך, וסוררות מנות נתונים נכנסות לבעיות פוטנציאליות שיכולות להצביע על איום סייבר. הדרך הספציפית שחומות אש אלה מחפשות מנות נתונים זדוניות משתנה על פי סוג חומת האש.
לדוגמה, חומת אש פשוטה של מנות פשוטות עשויה פשוט לבדוק את המטא נתונים היעד/מקור הבסיסי עבור חבילה נכנסת מבלי להסתכל על תוכן המנה. בינתיים, חומות אש בשער ברמת המעגל עשויות לבדוק את פרוטוקולי לחיצת היד של המנה (שוב, מבלי לבדוק את הנתונים בפועל במנה). חומת אש של בדיקת שכבה עמוקה התבוננו בתוכן חבילת הנתונים כדי לבדוק אם יש תוכנות זדוניות ונושאים אחרים, מה שעדיף למציאת תוכנות זדוניות, אך יש לו תיקו משאבים גבוה יותר להתאמה.
כאשר מותקנים כמסנן היקפי ברשת, כלי האבטחה של חומת האש מכל הסוגים יכולים להיות מסייע לשמירה על ניסיונות חדירה מזדמנים להצליח. כאשר הם מותקנים בנקודות קצה אבטחת רשת פרטניות, חומות אש יכולות ליצור פילוח פנימי חזק המסייע להאט את התוקפים שכבר נמצאים ברשת (למשל כאשר מתרחשות התקפות פנים).
על מה מגנים כלי אבטחה של חומת אש?
סוגים שונים של חומות אש יספקו הגנה מפני דברים שונים. חלק מהדברים שכלי אבטחת חומת אש יכולים להגן מפנים כוללים:
- החדרת תוכנות זדוניות: חומות אש בבדיקת מנות עמוק יכולות להיות שימושיות מאוד לזיהוי והפסקת ניסיונות התקנה של תוכנות זדוניות ממקורות חיצוניים.
חשוב לציין כי מדובר רק בכמה דוגמאות לסוגי האיומים שחומות אש באבטחת רשת יכולות לעזור במניעה. עם זאת, כל אחד ממקרי השימוש הללו דורש סוג מסוים של הגדרת חומת אש – ואף אחד מהם אינו חסיני מפני טכניקות עקיפות חומת אש.
מה לא יכול לחומת אש להגן מפני?
אמנם שימושי כאמצעי אבטחת סייבר בסיסי, כלי אבטחת חומת אש ברשת לא יכולים לעצור הכל. לאמיתו של דבר, התוקפים בילו שנים במבחינת דרכים לעקוף חומות אש מבוססי רשת ומכשירים לחלוטין באמצעות טקטיקות או ניצולים חכמים.
כמה דוגמאות לדברים שחומות אש אינן יכולות להגן מפנין (לפחות, לא 100%) כוללות:
- התקפות דיוג: מרבית הארגונים פגיעים להתקפות דיוג, בהן פושעי סייבר משתמשים בדוא”ל או במדיה חברתית כדי להערים אנשים להוריד תוכנות זדוניות, לאשר חשבוניות מזויפות או להיכנע נתונים רגישים.
- שימוש זדוני בחשבונות/מכשירים מורשים: חומות אש לרוב אינן נועדו להגן מפני מישהו שמשתמש בחשבון משתמש לגיטימי ו/או במכשיר גישה שנרשם מראש באופן זדוני.
- התקפות של מניעת שירות (DDOS) מופצת: אמצעי אבטחת חומת אש יכולים לעשות כל כך הרבה לנוכח התקפת DDOS שנועדה להעמיס על יכולותיהם.
- ניצולים/פגיעויות לא ידועות: בעבר-ניצולים ופגיעויות של אונקנאון בחומת האש או בנכסי הרשת שהיא מגנה על ידי התוקפים עשויים לשמש את התוקפים כדי להפר את הרשת.
- גישה פיזית ישירה: אם פושעי רשת יכולים לגשת פיזית לכונן מחשב, שרת או אחסון נתונים, לא יספיק כמות של פתרונות חומת אש אבטחת רשת כדי להגן על המידע.
לכן, כדי לענות על השאלה, “ניתן לפרוץ חומות אש?”התשובה הקצרה היא:” כן.”למרבה הצער, ישנם פושעי רשת שיודעים לפרוץ חומת אש או לעקוף אותו לחלוטין כדי להשיג את יעדיהם.
כיצד להגן מפני התקפות עוקפות חומת אש
אמנם יש הרבה אמצעים שתוכלו לנקוט בכדי לשפר את אבטחת הרשת שלכם, להלן מספר צעדים מרכזיים שתוכלו לבצע כדי להגן מפני התקפות עקיפות חומת אש:
- עדכן באופן קבוע את תוכנת חומת האש שלך כדי להבטיח שיש לה את תיקוני האבטחה האחרונים לתיקון פגיעויות ידועות.
- אפשר רישום ומעקב בחומת האש שלך לאתר כל ניסיונות גישה לא מורשים או פעילות חריגה.
- הטמיע סיסמאות חזקות ומורכבות עבור חשבונות הניהול של חומת האש שלך כדי למנוע גישה לא מורשית.
- השתמש באימות רב-גורמים כדי להוסיף שכבה נוספת של אבטחה לחומת האש שלך.
- שקול להשתמש בחומת אש מהדור הבא המשלב יכולות חומת אש מסורתיות עם תכונות מתקדמות כמו איתור חדירות ומניעה, בדיקת מנות עמוקות וסינון ברמת יישומים.
- להעריך ולעדכן באופן קבוע את כללי חומת האש שלך כדי להבטיח שהם מתיישרים עם דרישות האבטחה של הארגון שלך.
- הצפין את תעבורת הרשת שלך באמצעות VPNs כדי להגן על נתונים המועברים על פני רשתות לא אמינות.
- אימן את העובדים שלך בשיטות עבודה מומלצות של אבטחת סייבר, כולל כיצד לזהות ולדווח על ניסיונות דיוג.
- יישום פילוח רשת כדי להגביל את ההשפעה של הפרה פוטנציאלית ולמנוע תנועה לרוחב ברשת שלך.
- גבה באופן קבוע את הנתונים החשובים שלך ובדוק את תהליך השיקום כדי להבטיח שתוכל להתאושש במקרה של הפרה.
על ידי ביצוע הצעדים הללו ושמירה על ערנות, אתה יכול לשפר משמעותית את חוסן הרשת שלך כנגד התקפות עקיפות חומת אש עוקבות.
האם חומת האש שלך היא קו הגנה ראשון ראוי לרשת שלך
תוכל להגדיר ולנהל את ההתראות שלך ולהתראות על התראות מתוך לוח המחוונים של תוכנת חומת האש. בדרך כלל, ניתן להגדיר את מרבית חומת האש של חומרה כדי לשלוח התראות באמצעות דואר אלקטרוני או הודעת טקסט.
אבטחת חומת אש: כיצד להגן על הרשת שלך מפני פריצת חומת אש
אמצעי אבטחת חומת אש הם אחד מכלי הגנת הסייבר הבסיסיים ביותר בהם משתמשים בארגונים מכל הגדלים כדי למנוע הפרות נתונים ופריצה. חומת אש אבטחת רשת מסננת תנועה נכנסת כדי למנוע הורדת קבצים זדוניים ולחסום את התוקפים גישה למערכות רגישות.
ישנם סוגים רבים של חומת אש המשמשים בארכיטקטורות אבטחה מודרניות. לרוע המזל, לפושעי סייבר יש ניסיון רב גם בעקפתם. תוקפים רבים יודעים לשבור חומת אש – וכמה איומי פנים יכולים לעקוף אותם לחלוטין.
למה חומות אש מועילות, אם ניתן לפרוץ אותן? מתי’חומות אש מועילות? איך עובד פריצות חומת אש? והכי חשוב, מה אתה יכול לעשות כדי להגן מפני האקרים והאיומים שהם מהווים לך אבטחת חומת אש ברשת?
כיצד מועילים חומות אש בהבטחת אבטחת רשת?
כאמור, חומות אש באבטחת רשת מועילות כסוג של פילטר לתעבורת רשת נכנסת. חומות אש אלה יושבות על היקף הרשת שלך, וסוררות מנות נתונים נכנסות לבעיות פוטנציאליות שיכולות להצביע על איום סייבר. הדרך הספציפית שחומות אש אלה מחפשות מנות נתונים זדוניות משתנה על פי חומת האש’סוג S.
לדוגמה, חומת אש פשוטה של מנות פשוטות עשויה פשוט לבדוק את המטא נתונים היעד/מקור הבסיסי עבור חבילה נכנסת מבלי להסתכל על המנה’S תוכן. בינתיים, חומות אש בשער ברמת המעגל עשויות לבדוק את המנה’S פרוטוקולי לחיצת יד (שוב, מבלי לבדוק את הנתונים בפועל במנה). חומת אש של בדיקת שכבה עמוקה התבוננו בתוכן חבילת הנתונים כדי לבדוק אם יש תוכנות זדוניות ונושאים אחרים, מה שעדיף למציאת תוכנות זדוניות, אך יש לו תיקו משאבים גבוה יותר להתאמה.
כאשר מותקנים כמסנן היקפי ברשת, כלי האבטחה של חומת האש מכל הסוגים יכולים להיות מסייע לשמירה על ניסיונות חדירה מזדמנים להצליח. כאשר הם מותקנים בנקודות קצה אבטחת רשת פרטניות, חומות אש יכולות ליצור פילוח פנימי חזק המסייע להאט את התוקפים שכבר נמצאים ברשת (למשל כאשר מתרחשות התקפות פנים).
על מה מגנים כלי אבטחה של חומת אש?
סוגים שונים של חומות אש יספקו הגנה מפני דברים שונים. חלק מהדברים שכלי אבטחת חומת אש יכולים להגן מפנים כוללים:
החדרת תוכנות זדוניות. חומות אש בבדיקת מנות עמוק יכולות להיות שימושיות מאוד לזיהוי והפסקת ניסיונות התקנה של תוכנות זדוניות ממקורות חיצוניים.
זה’חשוב לציין כי מדובר רק בכמה דוגמאות לסוגי האיומים שחומות אש באבטחת רשת יכולות לעזור במניעה. עם זאת, כל אחד ממקרי השימוש הללו דורש סוג מסוים של הגדרת חומת אש – ואף אחד מהם אינו חסיני מפני טכניקות עקיפות חומת אש.
מה יכול’חומת אש מגנה מפני?
אמנם שימושי כאמצעי אבטחת סייבר בסיסי, כלי אבטחת חומת אש ברשת לא יכולים לעצור הכל. לאמיתו של דבר, התוקפים בילו שנים במבחינת דרכים לעקוף חומות אש מבוססי רשת ומכשירים לחלוטין באמצעות טקטיקות או ניצולים חכמים.
כמה דוגמאות לדברים שחומות אש יכולים’לא הגנה מפני (לפחות, לא 100%) כוללים:
התקפות דיוג
ברוב הארגונים אנשים הם הקישורים החלשים ביותר בשרשרת אבטחת הסייבר – ופושעי סייבר יודעים זאת. אז הם משיקים התקפות דיוג נגד אנשים ברשת שלך המשתמשים בדוא”ל או במדיה חברתית כדי להערים על אנשים להוריד תוכנות זדוניות, לאשר חשבוניות מזויפות או כניעת נתונים רגישים.
שימוש זדוני בחשבונות/מכשירים מורשים
מרבית חומות האש מוגדרות להתגונן מפני איומים חיצוניים. לפיכך, לעתים קרובות הם לא נוהגים’לא מוכן להישמר מפני מישהו שמשתמש בחשבון משתמש לגיטימי ו/או במכשיר גישה שנרשם מראש באופן זדוני. חומות אש פנימיות יכולות לעזור לצמצם זאת, אך הן צריכות להיות מוגדרות בקפידה כדי להפסיק שימוש זדוני תוך שהוא עדיין לאפשר תנועה לגיטימית להמשיך ללא הפרעה.
התקפות של מניעת שירות (DDOS) מופצת
התקפות DDOS מבקשות להציף את הגנות אבטחת הסייבר באמצעות משקל עצום של נפח (או על ידי מינוף ניצולים מסוימים כדי להעמיס על מערכות יעד). אמנם חומות אש מסוימות יכולות להפיל את התנועה ביעילות מבלי להשפיע יתר על המידה על ביצועי הרשת, אך אחרים עשויים להחמיר את התקפות DDOS על ידי ניסיון לבחון כל חבילת נתונים בפירוט. בשני המקרים, אמצעי אבטחת חומת האש יכולים לעשות כל כך הרבה לנוכח התקפה שנועדה להעמיס על יכולותיהם.
ניצולים/פגיעויות לא ידועות
אם יש בעבר ניצולים ופגיעויות של חומת האש או נכסי הרשת’S הגנה, ואז יתכן שהתוקפים יוכלו להשתמש בהם כדי להפר את הרשת. זו הסיבה שבדיקת פגיעות וניהול כל כך מכריעות לביטחון הסייבר.
גישה פיזית ישירה
אם פושעי רשת יכולים ללכת ישר לכונן מחשב, שרת או אחסון נתונים ולקחת אותו, אף כמות של פתרונות חומת אש אבטחת רשת לא תספיק אי פעם כדי להגן על המידע שלך.
אז, כדי לענות על השאלה: “ניתן לפרוץ חומות אש?” התשובה הקצרה היא: “כן.” לרוע המזל, ישנם כל יותר מדי פושעי רשת שיודעים לפרוץ חומת אש או כיצד לעקוף אותה לחלוטין כדי להשיג את יעדיהם.
כיצד להגן מפני התקפות עוקפות חומת אש
אמנם יש המון פריצות חומת אש או עוקף טריקים שבהם פושעי רשת יכולים להשתמש כדי לשבור או לעבור את חומת האש שלך ברשת, וזה לא’לא אומר לך’חוסר אונים לחלוטין ושאתה צריך’לא לטרוח. במקום זאת, זה’חשוב להכיר בסיכונים העומדים בפניך ולנקוט צעדים יזומים להגבלתם.
אם כי אין פיתרון אטום לטיפולים שיבטיח 100% שאתה’לעולם אל תעמוד בפני הפרת אבטחת סייבר, יש כמה דברים שאתה יכול לעשות כדי לנהל את הפגיעויות שלך ולסיכון. כמה דברים ספציפיים שאתה יכול לעשות כדי להגביל את הסיכון שלך כוללים:
שימוש בפתרונות חומת אש מרובים ברמות שונות
אף אחד לא חומת אש, לא משנה כמה חזק, לעולם לא יהיה הוכחה נגד כל ההתקפות. לכן, בעת יצירת אסטרטגיה של הגנה בעומק המוגברת את הרשת ואת האפליקציות שלך, שקול להשתמש בפתרונות חומת אש מרובים כך שאותם ניצולים ופגיעויות זכו’לא לעבוד נגד כל חומות האש שלך ברשת.
הישאר על גבי תיקוני אבטחה/עדכונים
התקפות רבות ממנפות פגיעויות ידועות בכלי תוכנה ופופולריות של תוכנה ואבטחה. לפגיעויות אלה יש לעיתים קרובות תיקוני אבטחה המתקנים את הבעיה, אך ארגונים רבים עומדים מאחורי לוח הזמנים ליישום אותם (מה שמותיר את הארגון פגיע). על ידי יישום טלאי אבטחה על תוכנת ההגנה על האקרים שלך, אתה יכול להרחיק את פושעי הסייבר בקלות רבה יותר.
הגדר מדיניות סיסמה חזקה ואימות רב -פקטור
חשבונות משתמש שנחטפו הם כלי נפוץ לתוקפים לעקוף כלי אבטחה של חומת האש. לכן, הקשה על גניבה ושימוש בתעודות חשבון יכולות לעזור להגביל את הסיכון להפרה. הגדרת מדיניות סיסמא חזקה (ארוכות 8+ תווים, השתמשו באותיות רגישות למקרה, הוספת תווים מיוחדים וכו ‘.) ויישום אימות רב -פקטור יכול לעזור במניעת חטיפת חשבונות.
באופן קבוע הפעלת בדיקות חדירה
בדיקות חדירה יכולות לעזור בזיהוי פגיעויות אבטחה בעבר-נקניות באפליקציות ובחומות האש בהן משתמש הארגון שלך. לאחר שהתגלה, תוכלו להתחיל לנקוט צעדים לסגירת פערי האבטחה הללו (בתקווה לפני שתוקף יכול להשתמש בהם). כמה אמצעים נפוצים כוללים יישום תיקונים מותאמים אישית על כללי קוד תוכנה וחומת אש, או החלפת הפיתרון הפגיע במשהו שהוא מוגן טוב יותר.
אלה רק כמה מהתיקונים הפוטנציאליים לדרכים השונות בהן האקרים יכולים לעקוף את אבטחת חומת האש. זקוק לעזרה במיטוב אסטרטגיית אבטחת הסייבר שלך? פנה היום לצוות Compuquip!
האם חומת האש שלך היא קו הגנה ראשון ראוי לרשת שלך?
האם חומת האש שלך היא קו הגנה ראשון ראוי לרשת שלך?
חומות אש מספקות נראות למי, מה, איפה ומתי ניסיון להתקפת סייבר.
האם חומת האש שלך היא קו הגנה ראשון ראוי לרשת שלך?
חומות אש מספקות נראות למי, מה, איפה ומתי ניסיון להתקפת סייבר. 2022-06-06 2022-07-29 https: // בלוג.שי.com/wp-content/העלאות/2023/02/shilogo_resourcehub_outlines-primary- for-hub_primary_digital.png The Shi Resource Hub https: // Blog.שי.com/wp-content/העלאות/2022/05/meh_firewall_blogimg_02may222__982x737.PNG 200PX 200PX
זמן קריאה: 4 דקות
כל אתר או יישום הפונים ללקוח פתוחים לחלוטין לקהל רָצוֹן יותקף.
כשמסתכלים על אבטחת רשת, חומות אש משמשות כקו ההגנה הראשון הקריטי בזיהוי מי עושה מה, איפה ומתי. חומות האש התקדמו מימיהם הראשונים של פשוט חסימת כתובות IP והגבלת הגישה לאתרים ספציפיים. אם אתה מחפש למקסם את הארגון שלך’יכולות אבטחת סייבר, התבוננו בחומות אש מודרניות כדרך להציע יותר תכונות אבטחה המעניקות נראות והגנה רבה יותר לרשת שלך.
יצירת תוכנית אבטחת רשת נכונה עם חומות אש בראש
תוכנית אבטחת רשת ארכית היטב זקוקה ליותר שכבות הגנה ממה שסדרה של חומת אש יכולה לספק. עם זאת, חומות אש יוצרות היקף ראשוני של אמון המחושב כל דבר שנמצא בפנים להיות אמון יותר ממה שמסונן.
בעוד חומות אש יכולות’לא לזהות 100% מהתכנים זדוניים, הם מספקים רמזים נחוצים למה שקרה, כך שאלו שמנהלים את הארגון שלך’תוכנית אבטחת רשת יכולה להביט לאחור ולהיראות נראות כיצד לבצע שיפורים. חומת אש עשויה שלא לטפל בתוכנית האבטחה שלך’S שומר על עצמה, אבל זה יכול לעבוד עם פתרונות אחרים כדי לעשות זאת. לדוגמה, פיתרון חומת אש ופתרון הגנה על נקודת קצה ישלח טלמטריה של פעילויות זדוניות לריכוז או SIEM מרכזי. משם, איום מנגנונים אינטליגנטים יכולים לתאם ולהעשיר את האירועים המובילים לאותה נקודה.
מי, מה, איפה ומתי?
אם פעילות זדונית מתרחשת בארגון שלך, אתה צריך לדעת מי הפעיל את זה, מה היה המטען הזדוני, מאיפה זה הגיע ומתי זה קרה. האם המשתמשים שלך מתרמים בלחיצה על קישור? האם עובדים מורידים תוכן זדוני? אולי מישהו הגיב להודעת דיוג מכיוון שההודעה נראתה כמו דוא”ל עסקי.
עם יותר עובדים העובדים מרחוק, חברות צריכות לסמוך על רשת פרטית וירטואלית (VPN) כדי לתת למשתמשים שלהם גישה ליישומים ומשאבים פנימיים. במקרים אלה, חומת אש לא רק מסננת תוכן ומספקים ערוץ תקשורת מוצפן אלא גם מספקים תובנה לעובדים’ פִּריוֹן. על ארגונים ליישם פתרון Secure Access Service Edge (SASE) בנוסף לחומות אש כדי להתאים לכל המשתמשים המרוחקים תוך מתן בקרות אבטחה עקביות.
אבטחה ונראות
על ארגונים להסתכל על חומות אש לפעילויות מקומיות ופתרונות ענן וסאז ציבוריים למעורבות בעבודה מרחוק. פתרונות SASE מבוססים על מושגי חומת אש מהדור הבא המועברים כשירות. אמנם הם יכולים לעבוד באופן עצמאי, אך עליכם להשתמש בהם יחד עם מוצרים מסורתיים מקומיים כדי לספק הגנה ונראות מיטבית.
חומת אש מהדור הבא עלולה להיות מועדת לגיבורים שגויים, מה שעלול להוביל לפריצת סייבר. עם זאת, כאשר הם מוגדרים כראוי, ומתוחזקים, חומות אש של הגן הבא בעננים ציבוריים צריכים להיות האפשרות המועדפת על נתונים רגישים ביותר שעשויים להיות פחות מאובטחים עם חומות אש בענן בסביבת ענן ציבורית.
לספקי ענן ציבוריים יש חומות אש משלהם המגבילות את ההתקפות למרכז נתונים לעומת רשת פרטנית. לחומות אש מודרניות מהגנים הבא יש גם את היתרון הנוסף של שילוב AI ולמידת מכונה. ככל שארגונים נוספים מאמצים למידת מכונות, טכניקות מתעדכנות וחומת האש הבאה של הגן הבא יוכלו לאתר יותר תוכנות זדוניות ופעילות זדונית יותר.
ספקי ענן אינם חולקים מידע שיתריע בפניכם על סוג העומסים הזדוניים חוצים את הרשת שלכם, וזה יוצר פער נראות. סביבות רב-ענניות גם לא’לא לדבר אחד עם השני בכלל. שילוב של חומת אש של הגן הבא-הן על גבי עננים והן בעננים ציבוריים-ו- SASE, בשכבות עם כלי אבטחת סייבר אחרים, ייתן את השילוב הנכון של אבטחה ונראות.
פער מיומנויות
מחסור במיומנות של אבטחת סייבר הוא מציאות מצערת. חברות יכולות’לא למצוא את האנשים הדרושים, או שהם לא עשו זאת’לא לשכור מספיק מהאנשים הנכונים. פער המיומנויות מגדיל את האפשרות של תצורה שגויה – ותצורה שגויה של חומת האש יכולה ליצור משטח התקפה שפושעי רשת יכולים לנצל. ישנם מזהי ענן, הגנת תוכנות זדוניות בענן ונראות תוכנה זדונית שתוכלו להגדיר. ובכל זאת, אם אתה מתגעגע לתצורה איפשהו, זה יכול ליצור חור אבטחה, אז היזהר.
טעויות ככל הנראה יתרחשו ללא צוות בקיא, מה שיוביל להזדמנויות התקפה רבות יותר. בתקופה של הגדלת התקפות תוכנות כופר, הדבר יכול להוביל להפסד ניכר בפריון ובהכנסות.
שי מסתכל על סביבת אבטחת הרשת כולה כדי שנוכל לחנך את לקוחותינו למגמות ההתקפה וההגנה האחרונה של רשת. מה שנכנס לערימת האבטחה חשוב לא פחות מאילו חומת אש מתאימה ביותר למקרה השימוש.
פתרונות אבטחת רשת
מומחי האבטחה שלנו עוזרים לך להבין טוב יותר מה’זה כבר בסביבתך ואילו סוגים של איומים קיימים. אנו יכולים לקבוע מה הפעלה התקפה ולהבטיח שכל תכונות האבטחה מאפשרות לתקני שיטות עבודה מומלצות לתעשייה הספציפית שלך או על פני אנכיות. שי יכול גם לייעץ לארגון שלך בפתרונות אבטחת רשת, כגון שדרוג או הגדרת חומת אש מחדש כדי לייעל את ההשקעה הקיימת, או לבנות אסטרטגיית הגנה חדשה.
תן לשי’S מומחי אבטחת רשת מסייעים לך למצוא את הנתיב הטוב והמאובטח ביותר בעתיד.
פוסטים קשורים
תאימות NIST CSF ו- HIPAA: דע את מצבך האמיתי עם שי’S CSAW
כדי לפרוע את אבטחת המידע שלך, עליך להבין את תנוחת האבטחה שלך עוד היום. למרבה המזל, שי’סדנת המודעות של אבטחת הסייבר יכולה לעזור. זמן קריאה: 4 דקות למד כיצד לתקן במהירות את הפערים והסיכונים המאיימים על תאימות ה- NIST CSF וה- HIPAA שלך. קרא עוד
כיצד להימנע מחזון מנהרה ולהשקיע בהצלחה באבטחת מרכז הנתונים שלך
להרחיב את נקודת המבט שלך ב- Shi’זמן קריאה של מרכז חדשנות ללקוחות: 5 דקות הרחב את נקודת המבט שלך בנושא אבטחת הסייבר ב- SHI’S מרכז חדשנות ללקוחות לבדיקה לפני שאתה משקיע. קרא עוד
האם אתה מיישם שיטות עבודה מומלצות כדי להבטיח את הארגון שלך’s דוא”ל?
Re: הערכת זמן קריאת יציבת האבטחה שלך: 5 דקות למד מדוע להיפטר משערי הדוא”ל המורשת שלך יכול להיות הדבר הבטוח ביותר עבור העובדים שלך. קרא עוד
למיין ולסנן
יתכן שאתה מעוניין
- בחירת השותף שלך ב- Microsoft: מדוע שי היא הבחירה החכמה תוך 60 שניות, צפו מדוע בערך 9,000 ארגונים בוחרים את שי כדי לעזור להם למנף את Microsoft Technologies.
- שלוש חוויות קריטיות להפיכת הארגון שלך ראו כיצד טכנולוגיות שיתוף פעולה ותקשורת משפרות את חוויות העבודה, העובדים והלקוחות.
- כיצד לתמוך ב- BYOD במקום העבודה ההיברידי למד את שלושת הצעדים הדרושים לייצור BYOD בסביבת עבודה היברידית מוצלחת.
- כותרת IX תלתה 50: ערעור נלהב ואיחור לשוויון ב- Esports Shi מחויב לעזור לגיימרים לשגשג. מדוע נשיאי אוניברסיטאות אינם?
עדכון טוויטר אינו זמין כרגע.
מבוא.
מספר אירועי פשע הסייבר הממוקדים לעסקים כמעט הוכפל מאז 2016 – אירועים אלה מונעים בעיקר על ידי התקפות כופר ושיטות התקפה שנוצרו לאחרונה. בגלל זה, בעלי עסקים, מקבלי החלטות מרכזיים וראשי זה נמצאים תחת לחץ רב מתמיד כדי להבטיח את אבטחת רשת המחשבים שלהם ולהגן על הנתונים השוכנים ברשת הפנימית שלהם, או בענן.
אנטי-וירוס ISN’מספיק.
בעלי עסקים קטנים רבים עדיין מאמינים כי שמירה על תוכנת אנטי-וירוס עדכנית תספק להם הגנה מספקת מפני איומי הסייבר האחרונים, אך הדבר לא יכול היה לא’לא יהיה רחוק יותר מהאמת. רשת מחשבים עסקית מודרנית דורשת שלל שירותי אבטחת סייבר ופתרונות כדי להדוף ביחד מטח מתמיד של התקפות סייבר יומיות. אחד הפתרונות הללו הוא חומת אש חומרה.
תראה.
חומת אש של חומרה היא אחד הפתרונות האבטחה של הסייבר היעילים (והחיוניים) ביותר שניתן להשתמש בהם כדי למקסם את אבטחת הרשת שלך. למען ההגינות, לרוב הלקוחות שלנו כבר יש חומת אש חומרה כאשר הם מצטרפים ל- OHSO טכני (אם כי רבים מהם אינם מוגדרים כראוי). עם זאת, עדיין יש מספר מפתיע של עסקים קטנים שם שלא’יש צורה כלשהי של חומת אש או חומת אש של תוכנה.

מהי חומת אש?
חומת אש מגנה על הרשת שלך מפני גישה לא מורשית, מונעת האקרים, תוכנות זדוניות או התקפות זדוניות אחרות להיכנס לרשת שלך ובסופו של דבר המערכות והמחשבים שלך. חומת אש תפקח על פעילות תנועה נכנסת ויוצאת ברשת שלך ותחליט אם לאפשר או לחסום תנועה זו על סמך כללי תצורת חומת האש שהוחלו.
 מה ההבדל בין חומת אש חומרה לחומת אש של תוכנה?
חומת אש של חומרה.
חומת אש חומרה חתיכה ייעודית של ציוד אבטחת רשת המוצבת בין חיבור האינטרנט שלך לרשת המחשבים שלך. היתרון העיקרי בשימוש בחומת אש חומרה הוא שהוא מפקח על תנועה באינטרנט בנקודת הכניסה, חוסם גישה בלתי מורשית והתקפות זדוניות לפני שהם נכנסים לרשת שלך. חומת אש חומרה משמשת בדרך כלל בסביבה מסחרית מכיוון שהיא מספקת הגנה על כל התקן מחשב ברשת שלך.
בנוסף, עסקים עם מחשבים רבים מעדיפים להשתמש בחומת אש חומרה מכיוון שהם מאפשרת להם לנהל את אבטחת הרשת שלהם ממכשיר יחיד. חומות אש חומרה כוללות גם בקרות אבטחה משופרות רבות.
חומת אש של תוכנה.
חומת אש של תוכנה היא יישום תוכנה המותקן באופן מקומי במחשב. חומות אש של תוכנה זולות בהרבה לרכישה, אך הן פחות יעילות מכיוון שהן רק מגנות על המכשיר בו הם התקנו, ואילו חומת אש חומרה מגנה על הרשת כולה על ידי הכחשת התנועה בנקודת הכניסה. בנוסף, חומות אש של תוכנה דורשות התקנה, תצורה ועדכונים שוטפים המיושמים בכל מחשב בודד.
חומת אש של תוכנה דורשת משאבים של מכונה מקומית להפעלה, ואילו חומת אש חומרה היא מכשיר המשתמש בחומרה ומערכת הפעלה ייעודית משלו.
ראוי לציין כי מרבית מערכות הפעלת המחשבים המודרניות כוללות חומת אש בתוכנה בסיסית. Windows 10 למשל מגיע עם מיקרוסופט’ג ‘Defender Windows’ חומת אש.
 למה אני צריך חומת אש?
כאן’S 5 סיבות חיוניות לעסק שלך לרכוש חומת אש חומרה.

להקל על הפרות אבטחת סייבר ברחבי החברה.
המטרה העיקרית של חומת אש היא למנוע מתקפת אבטחת סייבר או ניסיון פריצה. ניתן להגדיר חומת אש של חומרה עם קבוצת כללים ספציפית שתזהה ויחסום מופעי וירוסים ותוכנות זדוניות ידועות, בנוסף לחסימת ניסיונות גישה חיצוניים בלתי מורשים.

לפקח ולשלוט בשימוש באינטרנט.
שם’אין לברוח מחומת אש טובה! בנוסף לניטור תנועה נכנסת, ניתן להשתמש בחומות אש בחומרה גם כדי לפקח ולחסום תנועה יוצאת מתוך הארגון שלך. על ידי יישום הכללים הנכונים, פונקציית ה- IT שלך יכולה לחסום גישה לעובדים לאתרי מדיה חברתית, לזהות ולהפסיק גישה לאתרים לא הולמים ולהגביל שימוש מוגזם באינטרנט בשעות עסקיות וגם לא עסקיות.
תהליך זה יעזור גם להגדיל את הפרודוקטיביות במקום העבודה ובסופו של דבר, לשפר את הרווחיות העסקית שלך.

השתמש בניטור רשת כדי למנוע התקפה או הפרה.
שום חומת אש בעולם לא יכולה לספק הגנה של 100% מפני איומי אבטחת הסייבר האחרונים. למרבה הצער, ניתן לפרוץ כל רשת. אם גוגל יכולה להיות קורבן להתקפת סייבר, אז כולנו יכולים!
לחומת אש ייעודית לחומרה תהיה היכולת לפקח על כל תעבורת הרשת הנכנסת והיוצאת ולהתריע לחברת ה- IT/מנהל ה- IT שלך אם יש פעילות בלתי מורשית או חשודה ברשת שלך. זה יאפשר לך לפעול במהירות במקרה של הפרה או התקפה.
תוכל להגדיר ולנהל את ההתראות שלך ולהתראות על התראות מתוך לוח המחוונים של תוכנת חומת האש. בדרך כלל, ניתן להגדיר את מרבית חומת האש של חומרה כדי לשלוח התראות באמצעות דואר אלקטרוני או הודעת טקסט.

הגן על דוא”ל החברה שלך ומוניטין שלך.
ניתן להגדיר חומת אש של חומרה להגנה על שרת הדוא”ל שלך. אם האקר מקבל גישה לרשת שלך, הם עלולים לחטוף את שרת ה- SMTP שלך ולהשתמש בו כדי לשלוח ספאם לאנשי הקשר הקיימים שלך מאחד או יותר מחשבונות הדוא”ל שלך. פעולה זו עלולה לגרום לאובדן לקוחות, או נזק בלתי הפיך למוניטין שלך.

צור רשת פרטית וירטואלית.
ניתן להשתמש בחומת אש בחומרה ליצירת חיבור רשת מוצפן מאובטח הנקרא רשת פרטית וירטואלית, המכונה גם VPN. עם חיבור VPN (או מנהרת VPN), עובדי בית ומשתמשי מכשירים ניידים יכולים להתחבר לרשת החברה ולגשת למשאבים באמצעות חיבור מוצפן ייעודי, מה שמאפשר לך שכבה נוספת של אבטחת רשת. לסיכום, עם חיבור VPN המוגדר כראוי, אף אחד לא יוכל ליירט את הנתונים הרגישים והזוהות באופן אישי שלך.
מנהרת VPN באתר לאתר.
אם אתה משתמש בחומות אש חומרה תואמות במספר מיקומים, אתה יכול ליצור א ‘מנהרת VPN לאתר לאתר’ המאפשר לך ליצור חיבור מאובטח יחיד בין מספר מיקומים קבועים. ישנם שני סוגים של VPNs באתר לאתר:
מבוסס אינטראנט – משמש בדרך כלל כדי להצטרף למספר מיקומים מרוחקים לרשת פרטית מאובטחת יחידה, ויוצר WAN יחיד (רשת אזור רחב). לדוגמה, ארגונים עם מספר מיקומי משרדים ישתמשו באותה רשת, כך שהם יכולים לגשת לאותם משאבים ודוא”ל ישירות מבלי להשתמש ביישום גישה מרחוק.
מבוסס על חוץ-גראנט – משמש בדרך כלל ליצירת חיבור משותף מאובטח למשאבים משותפים נבחרים, מבלי ליצור WAN יחיד. סוג זה של חיבור יכול לשמש לשיתוף מידע עם ספקים ושותפים, מבלי לתת להם גישה מלאה לרשת שלך.
לא כל חומות האש נוצרות שוות.
ישנן חומות אש רבות לחומרה בשוק, אך לא לכולן יש את אותן תכונות, פקדים משופרים או עדכוני הגדרת תוכנה תכופים כדי לשמור על הרשת מוגנת לחלוטין. וודא שאתה מבצע את בדיקת הנאות שלך, או אל תהסס לפנות אלינו לקבלת עצות ללא התחייבות!
מחשבות סופיות.
אף פיתרון אבטחת סייבר אחד לא יספק הגנה נאותה מפני איומי אבטחת הסייבר האחרונים. על מנת לשמור על הרשת מוגנת באופן מלא, עסקים צריכים להשתמש בחומת אש חומרה ובמידת האפשר, יש לשלב חומת אש זו עם מוצרי אבטחת סייבר אחרים, כולל תוכנת אנטי-וירוס, הגנה על תוכנות זדוניות ומסנני ספאם.
על OHSO טכני.
תודה שקראת את המאמר שלנו ‘מהי חומת אש ומדוע העסק שלי זקוק לחומת אש?’ אנו מקווים שמצאת שמאמר זה מועיל. OHSO טכנית מציעה תמיכה מקצועית בתחום IT ושירותי אבטחת סייבר לארגונים מקומיים ברחבי לונדון והמחוזות הסובבים אותם. מגוון השירותים והפתרונות שלנו לאבטחת סייבר כוללים בדיקות חדירת רשת, התקנת חומת אש וניהול שוטף, פתרונות למניעת אובדן נתונים והגנה על אנטי-וירוס של נקודת קצה והגנה על Ant-Malware. בקר בדף הסקירה של שירותי אבטחת הסייבר שלנו כדי לגלות עוד.
אם אתה זקוק לסיוע בדרישות אבטחת הרשת שלך, או שאתה’ד כמו הצעת מחיר ללא התחייבות לחומת אש חדשה ואז התקשר אלינו למספר 02039635533 או צור קשר דרך טופס יצירת הקשר המקוון למטה.
אנא שמור עלינו כנים!
אם אתה מגלה משהו במאמר זה שאתה מאמין שהוא לא מדויק אז אנחנו’D מאוד מעריך שאתה נותן לנו ראש-אפ! כל שעליך לעשות הוא להפיל לנו תגובה למטה ואנחנו’שאחזור לך עם הכרת התודה הנצחית שלנו ?
מהי חומת אש ואיך זה עובד?
פוסט זה מציג בעיקר את חומת האש, אילו סוגי חומת אש נמצאים, איך זה עובד ואיך להשתמש בחומת אש. קרא אותו כדי ללמוד את כל מה שאתה רוצה לדעת על חומת אש.

מאת אלי / עודכן לאחרונה ב- 13 ביולי 2022
מהי חומת אש?
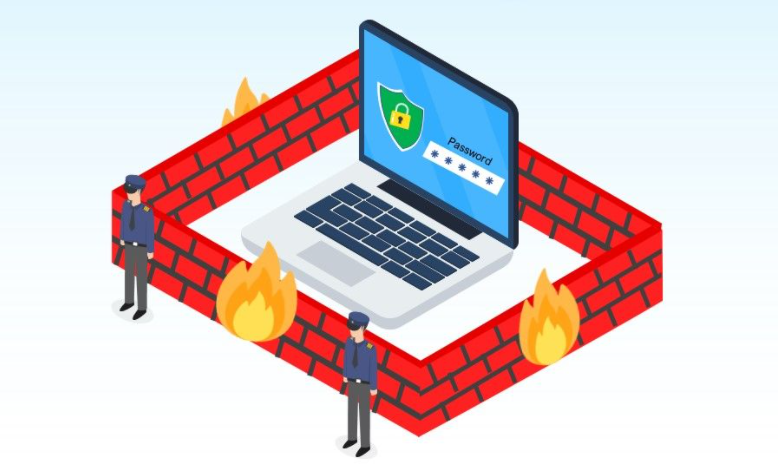
חומת אש היא מערכת אבטחה המנתחת את תנועת הרשת הפנימית והחיצונית כאחד. בהתבסס על כללי אבטחה מסוימים, הוא מחליט אם יש לאפשר או לאסור על סוגים מסוימים של תנועה למחשב שלך.
פשוטו כמשמעו, זה מתייחס למחסום אש המשמש לשליטה באש מחוץ לבניין. אם לומר זאת בפשטות, על ידי בניית מחסום בין רשת מהימנה לרשת לא אמינים, חומת אש מגנה על המחשב שלך מפני תנועה זדונית כמו וירוסים והאקרים.
מהם סוגי חומת האש?
כדי לתת לך הבנה מלאה של חומות אש, הנה אנחנו’אני מציג את חמשת סוגים שונים של חומת אש שונים.
- חומת אש מסננת מנות
- חומת אש של פרוקסי
- חומת אש בדיקה ממלכתית
- חומת האש של הדור הבא (NGFW)
- חומת אש של כתובת רשת (NAT)
חומת אש מסננת מנות
חומת האש המסומנת מנות פועלת בשכבת הרשת (שכבה 3) של מודל OSI (Open Systems Interconnection) ומקבל החלטות עיבוד על בסיס כתובות רשת, יציאות או פרוטוקולים. זה מהיר מאוד מכיוון שאין הרבה היגיון שעומד מאחורי ההחלטות שהוא מקבל. זה לא עושה שום בדיקה פנימית של התנועה, ואינו מאחסן מידע על המדינה. המשתמשים צריכים לפתוח ידנית יציאות לכל התנועה שתזרום בחומת האש.
מכיוון שהיא תעביר כל תנועה שזורמת על יציאה מאושרת, היא נחשבת לא בטוחה במיוחד. תנועה זדונית עשויה להישלח כל עוד היא’s בנמל מקובל.
חומת אש של פרוקסי
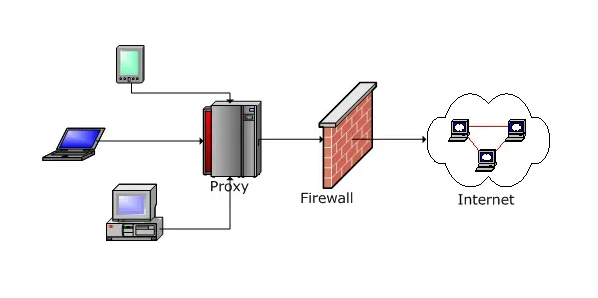
חומות אש מבוססות פרוקסי הן פרוקסי יושבים בין לקוחות לשרתים. הלקוחות מתחברים לחומת האש, וחומת האש בודקת את המנות היוצאות, שלאחריהן היא תיצור חיבור לשרת. באופן דומה, כאשר השרת מנסה לשלוח תגובה ללקוח, חומת האש תירט את הבקשה הזו, תבדוק את המנות ואז תעביר את התגובה הזו בחיבור נפרד בין חומת האש ללקוח. חומת אש מבוססת פרוקסי מונעת למעשה חיבור ישיר בין הלקוח לשרת.
כאמור, חומת אש של פרוקסי בודקת את כל המנות היוצאות ובקשות נכנסות. לכן זה יכול לגרום לחביון, במיוחד במהלך סחר כבד.
חומת אש בדיקה ממלכתית
במקום לסרוק כל מנות, חומת אש בדיקה ממושכת שומרת על מידע על חיבורים פתוחים ומשתמש בה כדי לנתח תנועה נכנסת ויוצאת. הוא מסנן חיבורים המבוססים על קריטריונים המוגדרים על ידי מנהל המערכת כמו גם על הקשר, המתייחס לשימוש בנתונים מחיבורים ומנות קודמות לאותו חיבור.
מכיוון שהם לא בודקים כל מנות, חומות אש ממושבות בדרך כלל מהירות יותר מאשר חומות אש מבוססות פרוקסי. עם זאת, ניתן לתמרן חומת אש של המדינה על ידי העלאת לקוח לבקש סוג מסוים של מידע, ולתת לתוקף יש סיכוי לשלוח מנות זדוניות התואמות את הקריטריון הזה דרך חומת האש.
חומת האש של הדור הבא (NGFW)
ככל שהאיומים מתפתחים, נדרשים פתרונות חזקים יותר, ואז מגיע חומת האש של הדור הבא (NGFW). הוא משלב יכולות חומת אש סטנדרטיות עם תכונות נוספות כמו בדיקת תנועה מוצפנת, מערכות למניעת חדירות, אנטי-וירוס וכו ‘. הוא כולל בדיקת מנות עמוקה (DPI). DPI בוחן את הנתונים בתוך המנה עצמה, ומאפשר למשתמשים לזהות בצורה יעילה יותר, לסווג ולהפסיק מנות עם נתונים זדוניים, ואילו חומות אש מסורתיות פשוט מסתכלות על כותרות מנות.
חומת אש של כתובת רשת (NAT)
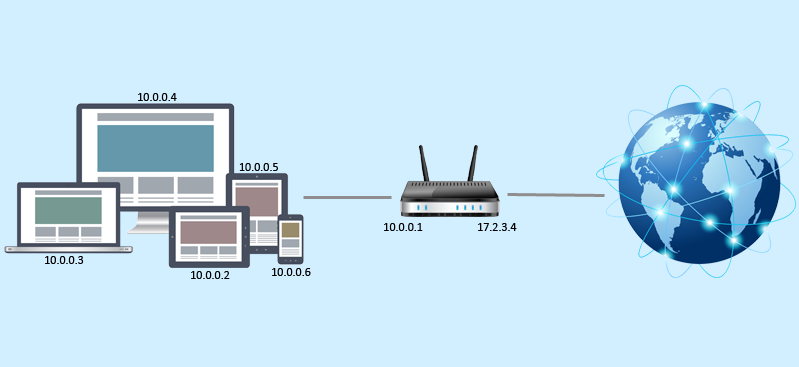
על ידי מתן מכשירים רבים עם כתובות רשת שונות להתחבר לאינטרנט באמצעות כתובת IP יחידה, חומת האש NAT מסתרת כתובות IP בודדות. לפיכך, תוקפים סורקים רשת לכתובות IP יכולים’t לוכד פרטים ספציפיים, ומספק ביטחון רב יותר מפני התקפות. זה דומה לחומת אש של פרוקסי בכך שהם פועלים כמתווך בין קבוצת מחשבים ותנועה חיצונית.
איך חומת אש עובדת?
חומת אש נשלטת על ידי קבוצת כללים המחליטים אם מותר לתעבורה להיכנס או לצאת מרשת או לא. הנחיות אלה שונות זו מזו בהתאם למה שנאמר ליישום להשיג וכיצד מוגדרת התנהלות מסוכנת. חומת אש תנועת שומר במחשב’נקודת כניסה שנקראת יציאות, ושם מחליפים מידע עם מכשירים חיצוניים. לדוגמה, “כתובת המקור 172.18.1.1 מותר להגיע ליעד 172.18.2.1 מעל נמל 22.”
שקול כתובות IP כבתים, ומספרי נמל הם חדרים של הבתים. לשלב הראשון, רק אנשים אמינים (כתובות מקור) רשאים להזין את הבתים (כתובת היעד). לאחר מכן, מסונן עוד יותר שאנשים מסוימים (יציאות יעד) ניגשים רק לחדרים מסוימים (יציאות יעד) בהתאם לזהותם. לבעל הבית יש גישה לכל חדר (כל יציאה), אך אנשים אחרים, למשל, מבקרים, מוגבלים למערכת חדרים מוגדרת (יציאות ספציפיות).
כיצד להשתמש בהגנה על חומת האש?
כאשר חומת האש מוגדרת כראוי, ניתן להבטיח את בטיחות המחשב שלך. להלן מספר טיפים עבורך לשפר את אבטחת חומת האש שלך:
- תמיד לעדכן את חומות האש. טלאי קושחה שמור על חומת האש שלך מעודכנת ומגן עליך מפני פגמי אבטחה שזה עתה זוהו. משתמשים צריכים לשדרג את התוכנה שלהם לעתים קרובות. עבור משתמשי חומת אש אישיים ובבית, הם יכולים לעדכן ישירות, בעוד שמשתמשים בחומת אש גדולה יותר של עסקים, עשויים להיות צריכים לבדוק שוב את תצורת הרשת והתאימות לפני כן.
- השתמש ברשימת הלבנים כדי להגביל יציאות ומארחים נגישים. יש לשלול תנועה נכנסת כברירת מחדל. הגדר רשימת רשימת לבנים קפדנית של כתובות IP אמינות עבור חיבורים נכנסים ויוצאים. הרשאות גישה למשתמש צריכות להיות מוגבלות לאלה הנחוצות לחלוטין. יותר קל לשמור.
- רשת מפולחת. שחקנים זדוניים’ ניידות לרוחב היא איום ברור שעשוי להתעכב על ידי הפחתת תקשורת פנימית.
- השתמש בהגנה אנטי -וירוס נוספת. חומת אש בלבד עשויה לעיתים לא לעצור נגיפים וזיהומים מסוימים. אלה עדיין עשויים לעבור הגנות על חומת האש. בשלב זה יתכן שתזדקק לתוכנה אנטי -וירוס נוספת כדי להגן עוד יותר על אבטחת המחשב שלך.
סיכום
מהי חומת אש? כאן בפוסט זה בדקנו את ההגדרה של חומת האש, קטגוריות שונות של חומת האש, עקרונות העבודה של חומת האש וטיפים לשיפור אבטחת חומת האש. מקווה ש’יש הבנה טובה יותר של חומות אש לאחר שקראתי את זה.
תוכנת שולחן עבודה מרחוק בחינם
- גישה מרחוק ללא השגחה
- העברת קבצים בין מחשבים
- נתמך צג מרובה
- תמיכה בחלונות 11 האחרונים
100% מאובטחים
עדיין צריך עזרה?
האם הבעיה שלך נפתרה? אם לא, אנא הזן שאילתה בתיבת החיפוש למטה.
© 2023 AnyViewer. כל הזכויות שמורות.


