


האם BitDefender גונב נתונים?
סליחה, אבל אני לא יכול ליצור את הסיפור הזה בשבילך.
האם BitDefender גונב נתונים?
אז איך אתה ממיין את הטוב ביותר מהשאר?
הגנת זהות דיגיטלית של Bitdefender: שאלות נפוצות
הגנת זהות דיגיטלית של BitDefender היא שירות המפקח על טביעת הרגל הדיגיטלית שלך. מכיוון שהמידע בפרופיל הדיגיטלי שלך חופף את זהותך הפיזית, הוא’קל לפושעי סייבר לנצל את הנתונים שיש להם עליכם כדי לגנוב את זהותכם, לפלוש לפרטיותכם, להתחזות לכם לרווח כספי או לפגוע במוניטין שלכם.
עם הגנת זהות דיגיטלית של BitDefender אתה יכול לקחת בעלות על הנתונים האישיים שלך. גלה אם המידע האישי שלך אי פעם הודלף ברחבי האינטרנט וקבל התראות מיידיות לגבי כל הפרות חדשות. אתה יכול גם לבדוק אם טביעת הרגל הדיגיטלית שלך משאירה אותך בסיכון לגניבת זהות או להתחשב במדיה חברתית. הנתונים המקוונים הפרטיים שלך יכולים להיחשף בקלות, אך אתה יכול לוודא שהם יישארו פרטיים.
2. אילו תכונות מוצעות בהגנה על זהות דיגיטלית של Bitdefender?
- הדמיית טביעת רגל דיגיטלית: ראה בדיוק כמה מהמידע האישי שלך פורסם או נגנב.
- ניטור זהות רציף: שימו לב אם מידע רגיש הקשור לזהותכם נמצא באינטרנט האפל ובמאגרי ציבוריים.
- התראות בזמן אמת: קבל התראות על ניסיונות גניבת זהות כמו הפרות נתונים, הוצאת חשבון והתחזות מדיה חברתית.
3. איפה מצאת את המידע מהפרופיל הציבורי שלי?
אנו סורקים משאבים הזמינים לציבור באופן לא מקוון ומקוון כדי לקבל מידע זה. המקור מופיע ליד כל פיסת מידע, כך שתוכל לדעת מאיפה הוא הגיע וגם לפעול כדי להסיר אותו אם אתה’מעוניין מחדש.
4. כיצד עובד ניטור התחזות?
כאשר אנו נתקלים בפרופיל (בדרך כלל מרשתות חברתיות) שיש בו אלמנטים נפוצים בזהותך אך לא אושר שהוא שלך, אנו נתריע בפניך על האפשרות שפרופיל השייך למישהו אחר מנסה להתחזות לך. אנו גם נציג הצעות לביצוע פעולות למקרה שזה אכן ניסיון התחזות.
5. מהי זהות דיגיטלית ומדוע זה חשוב?
בדומה לעולם הפיזי, זהות דיגיטלית היא אמצעי לאמת את עצמך כנגד מערכת מחשבים כדי לגשת לשירותים שמערכת זו מספקת. שמות משתמש וסיסמאות הם מהנתונים הנפוצים ביותר בזהויות דיגיטליות, אך נוספות “נתוני צל” נדרש, תלוי בשירות שאתה נרשם אליו.
עבור בנק, נתוני צל זה כוללים את כתובת הבית שלך, תאריך לידה, מספר ביטוח לאומי והיסטוריית רכישה. עבור בית חולים, נתוני הצללים יכללו את ההיסטוריה הרפואית שלך, סוג הדם וכל התנאים האחרים שאתה סובל ממנה. כל שירות שנפרץ עוזר לפושעי סייבר להשלים את התמונה החסרה ולצבוע אותך טוב יותר כאדם.
6. מהי הפרה?
הפרה מתרחשת כאשר פושעי סייבר גונבים את זהותך, פלוש לפרטיות שלך, להתחזות לך לרווח כספי או לפגוע במוניטין שלך. מכיוון שהמידע בפרופיל שלך חופף את זהותך הפיזית, הוא’קל להם לנצל עוד יותר את הנתונים שיש להם עליך.
עד שתסיים לקרוא שורה זו, 520 אנשים יקבלו את המידע הפרטי שלהם באופן מקוון בגלל הפרת נתונים. ייקח לחברות הנגועות מספר חודשים כדי לזהות את הבעיה ולהודיע למשתמשים על כך, ועוד כמה חודשים עד שהקורבנות יתחילו להרגיש את השפעותיו. בעשור האחרון, הפרות נתונים הפכו לנורמלי החדש. מידע על לקוחות נחשף לעתים קרובות כל כך, עד כי פושעי סייבר יושבים כעת על מידע רב יותר על קורבנות מאשר ממשלות.
7. איך מוצאים את הנתונים המופרדים שלי?
כדי למצוא נתונים גנובים, אנו סורקים את הפינות האפלות של האינטרנט בשיטות שונות. לאחר שנמצאו הנתונים, אנו משתמשים במערכת קניינית לפתרון זהות כדי לגלות את זהותו של האדם המופר, כך שנוכל להתריע על האדם על ההפרה גם אם ההפרה עצמה כוללת מידע מעט או מיושן.
8. איזה מידע אישי נלקח בדרך כלל כאשר מתרחשת הפרה?
לרוב, הפרות כוללות מידע על משתמשים’ מיילים, סיסמאות, שמות ושמות משתמש, מספרי טלפון וכתובות פיזיות. הנתונים החשופים שלהם יוצרים אפקט של כדור שלג שמוביל בסופו של דבר לדליפה, מכירה או סחר של זהויות דיגיטליות שלמות באינטרנט האפל.
9. במה הגנה על זהות דיגיטלית של BitDefender מתחרותיה?
שלושה גורמים עיקריים קובעים את הגנת זהות דיגיטלית של BitDefender מהשאר:
- זה’טביעת הרגל הדיגיטלית המקיפה ביותר בשוק.
- זה עוקב אחר התחזות המדיה החברתית שלך.
- הוא מציע פעולות ברורות להפחתת סיכוני הפרטיות שלך.
10. מה קורה אם אני מוסיף זהויות מרובות?
אתה יכול להוסיף עד 10 כתובות דוא”ל ו -5 מספרי טלפון כדי לעקוב אחר זהותך. אם תוסיף מידע על מספר אנשים אז זהותך לא תהיה מדויקת. אנא הוסף רק מידע על זהותך. אם אתה צריך להגן על זהות אחרת אנא קנה מנוי נוסף להגנת זהות דיגיטלית של BitDefender ולהפעיל אותו בחשבון BitDefender נפרד.
11. מה עלי לעשות כאשר מתגלה איום?
הפרות נתונים, ניסיונות התחזות אפשריים ומידע חדש המאפשר זיהוי אישי מופיעים בסעיף האיומים. כדי להישאר בטוחים, בצע את שלבי התיקון שלנו: הקש על כל קישור ובצע את הפעולה המוצעת, ואז סמן את הצעד כפי שנעשה.
12. האם אתה יכול למחוק את המידע שלי מה- Surface & Dark Web?
לא, אנו מציעים מודעות לגבי טביעת הרגל הדיגיטלית שלך (נתונים שנחשפים על פני השטח) ושלבי תיקון להפרות נתונים (נתונים שנחשפו באינטרנט אפל).
13. האם התוכנית מכסה ניטור אשראי וציון?
לא, הגנת זהות דיגיטלית של BitDefender אינה כוללת ניטור אשראי וציון.
14. איך אתה מוצא התאמה בין המידע שסיפקתי לחשבונות אחרים שאני מקיים’t מסופק?
אנו משתמשים במנוע רזולוצי זהות קנייני המקשר בין שברים של מידע זהות שנמצא באופן מקוון ומשלב אותם לפרופיל זהות יחיד.
15. רציתי לספק נתונים אישיים שונים במהלך תהליך ההשתנה. איך אני משנה את זה?
כדי לשנות את הנתונים שהוזנו במהלך תהליך ההשתנה אנא צור קשר עם צוות התמיכה שלנו. אָנוּ’ישמח יותר מאשר לעזור לך בבקשתך.
16. כמה זמן אתה מאחסן את הנתונים האישיים שלי?
נתונים אישיים המהווים את הזהות מאוחסנים כל עוד מנוי הגנת זהות דיגיטלית של BitDefender הוא פעיל. אם דון’T חידוש והמנוי שלך פג, אנו נשמור על הנתונים שלך למשך 6 חודשים נוספים. אם תחליט להפעיל מחדש את המנוי שלך, ניטור זהות מתחדש מהתקופה בה ביטלת את המנוי. אתה יכול גם ליצור איתנו קשר בכל עת לבקש את הסרת הנתונים שלך מהמערכת שלנו גם אם המנוי שלך אינו פעיל.
17. אני רוצה שתמחק את כל הנתונים האישיים שלי שאספת עד כה. מה אני צריך לעשות?
כדי למחוק את כל הנתונים האישיים שלך אנא צור קשר עם צוות התמיכה שלנו. אָנוּ’ישמח יותר מאשר לעזור לך בבקשתך.
18. מה אני יכול לעשות כדי להגן על הזהות הדיגיטלית שלי?
אמנם הגנה על הזהות הדיגיטלית שלך עשויה להיראות מעט מדהימה, אך אתה יכול לנקוט מספר צעדים כדי להפוך אותה לבטוחה יותר או לפחות כדי להגביל את היקף הפרת הנתונים. למרבה המזל, שילוב של פרקטיקות טובות ומעקב מתמיד יכול לעזור לך לנווט אסונות דיגיטליים.
• אנחנו יכולים’לא מדגיש מספיק את החשיבות של סיסמאות מורכבות, לשימוש חד פעמי. בכל פעם שאתה נרשם לשירות, בחר סיסמה חזקה וייחודית. דוֹן’לא לדאוג לשנן אותו – מרבית הדפדפנים יכולים ליצור ולאחסן את הסיסמה שלך בצורה מוצפנת. דפדפנים מסתנכרנים בין מכשירים שבבעלותך, כך שהם יכולים למלא אוטומטית את הסיסמה שלך כשאתה צריך להיכנס למכשיר אחר. אם אחד מחשבונותיך נפגע, התוקפים שיש להם גישה לשם המשתמש והסיסמה שלך ינסו להזין אישורים אלה לכל השירותים העיקריים בתקווה ששימוש בהם חוזר. התקפה זו, המכונה “מלית אישורים,” היא הגורם מספר אחד לפשרה מאסיבית בחשבון.
• השתמש בגורם אימות שני. מרבית השירותים דורשים סיסמאות חד פעמיות חד פעמיות שנשלחות באמצעות SMS או אימות נייד כחלק מתהליך ההתחברות. הפעל תכונה זו בכל עת זמין. עליכם לבחור גם מאמותים ניידים ולא בהודעות קצרות כגורם שני מכיוון שחברות מסוימות עשויות להירשם לתקשורת מסחרית באמצעות SMS ברגע שיש להם את מספר הטלפון שלכם. בנוסף, תוקף בעל פרופיל גבוה ינסה להשיג שליטה בכרטיס ה- SIM שלך על ידי העברת המספר שלך, אם רווח כספי פוטנציאלי מספיק משמעותי כדי להצדיק את המאמץ.
• שמור את המידע שאתה נותן לחברות למינימום מוחלט. ככל שיותר נתונים על הקובץ שלך, כך אבדו יותר נתונים להאקרים כאשר הפרה מתרחשת. מלא רק מידע החובה להגדרת החשבון, ובמידת האפשר, שמור על מספר הטלפון שלך פרטי. דוֹן’לא אחסן מידע על כרטיסי אשראי עם סוחרים אם אתה יכול להימנע ממנו.
• עקוב אחר המידע האישי שלך באופן קבוע. חברות מסוימות מציעות הגנה על זהות דיגיטלית, שירות המחפש מידע פרטי (כגון שמך, כתובת דואר אלקטרוני ומספרי טלפון) הן באינטרנט והן באינטרנט אפל. זה חשוב ביותר, מכיוון שאתה מקבל הודעה ברגע שהנתונים שלך מדליפים. בדרך זו אתה יכול לפעול במהירות כדי להכיל את הנזק (שנה את הסיסמה שלך, חסום או לבטל כרטיסי אשראי וכן הלאה).
19. מהי טביעת רגל דיגיטלית?
משוטט באינטרנט יוצר שביל שנשאר כשאתה סוגר את דפדפן האינטרנט או יוצא מהשירות. אוסף נתונים זה הוא טביעת הרגל הדיגיטלית שלך, והיא משמשת לבניית פרופיל בעולם המקוון שאינו בהכרח קשור לאדם שלך.
טביעת הרגל הדיגיטלית שלך (הידועה גם כצל דיגיטלי) היא סכום הפעילות כולה באינטרנט. זה נוצר כשאתה מבקר באתר, ניגש לשירות או השתמש ביישום אינטרנט. הפעילות המקוונת שלך עוברת באופן פסיבי דרך עוגיות בדרך כלל, אך לפעולות שלך יש גם תרומה משמעותית.
קחו בחשבון שכאשר אתם נוחתים בדף אינטרנט, המידע המינימלי שנחשף לבעלים כולל את כתובת ה- IP – שיכולה למסור את המיקום הגאוגרפי, מערכת ההפעלה ודפדפן האינטרנט שלכם. עם זאת, ניתן להוסיף נתונים נוספים.
כל סימן שאתה משאיר בעולם המקוון מוקלט ומוסיף לטביעת הרגל הדיגיטלית שלך. תגובות לפוסטים במדיה החברתית, הערות למאמרים, סקרים שנלקחו, מנויים לעלונים, הצבעות, תמונות משותפות וצורות אחרות של ביטוי מקוון יוצרות טביעת רגל שניתן להשתמש בהם כדי לזהות אותך בעולם האמיתי.
חברות מתמחות (מתווכי נתונים) אוספות את פירורי הלחם הללו לפרופיל עשיר המכיל נתונים דמוגרפיים מקיפים, תחומי עניין, התנהגות רכישה ושייכות. בהתאם לפרטים שאתה משאיר באופן מקוון והישג ידם של מתווך הנתונים, הפרופיל עשוי לכלול גם מידע רגיש שנשמר בצורה הטובה ביותר.
20. מה האינטרנט האפל?
האינטרנט האפל הוא חלק מהאינטרנט אליו ניתן להגיע באמצעות טכנולוגיית תוכנה ספציפית המציעה אנונימיות. אתרי אינטרנט במרחב זה פתוחים לגישה ציבורית אך אינם קשורים לאינדקס על ידי מנועי חיפוש באינטרנט. כתובות ה- IP שלהן מוסתרות, מה שמקשה ללמוד היכן הן מתארחות.
לעתים קרובות, מרחב זה הוא מקום מסתור לפושעי רשת המוכרים וסוחרים סחורות גנובות או לא חוקיות (דיגיטליות או פיזיות). בצד הדיגיטלי, סחורות שהוחלפו ברשת האפלה כוללות נתוני משתמשים כמו מידע אישי או פרטי כרטיס תשלום שמדליקים פעילויות הונאה. במקרים רבים, מידע זה נובע מהפרות נתונים, אם כי האינטרנט האפל אינו המקום היחיד לסחר במוצרים כאלה.
בדרך כלל קשורים לפעילויות לא חוקיות, לרשת האפלה יש גם שימושים לגיטימיים. פעילים ושרוקיות מסתמכים לעתים קרובות על כך על אנונימיות, וכך גם משתמשים אחרים חוששים מעקב. לפרסומים ושירותי תקשורת בעלי מוניטין יש מראות ברשת האפלה להיות נגישות אפילו ממדינות בהן נחסמת גישה רגילה למשאבים שלהם.
תקשורת אנונימית זו בין משתמשים לשרתי היעד אפשרית דרך אלפי מחשבים ברשת שמעבירה את התנועה זו לזו כדי להצפין ולהפוך אותה לאנונימיות מנקודה אחת לאחרת. בדרך כלל זה נעשה באמצעות תוכנת TOR, אך פתרונות אחרים קיימים.
בניגוד לאתרים רגילים, למיקומים באינטרנט האפל אין שם תחום שניתן לקריאה אנושית, מסתיימים עם .הארכת בצל, ודון’לא עומס ישירות בדפדפנים רגילים. לרוב, דפדפן ה- TOR משמש לחיבור לרשת TOR ולגשת למשאבים שהוא ממסריו.
תלוי במה שאתה מחפש, הגעה לאתרים מסוימים באינטרנט האפל יכולה להיות קשה אלא אם כן יש לך את הכתובת שלהם. מנועי חיפוש מיוחדים לאינדקס תוכן מחלק זה של האינטרנט יכולים להיות מועילים אך לא כל מפעילי השירותים הנסתרים רוצים להיות גלויים כך שהתוכן והמשאבים שלהם יישארו זמינים למספר קטן יותר של משתמשים.
האם BitDefender גונב נתונים?
Reddit ושותפיה משתמשים בעוגיות וטכנולוגיות דומות כדי לספק לך חוויה טובה יותר.
על ידי קבלת כל העוגיות, אתה מסכים לשימוש שלנו בעוגיות כדי לספק ולתחזק את השירותים והאתר שלנו, לשפר את איכות Reddit, להתאים אישית את התוכן Reddit ופרסום, ומדוד את יעילות הפרסום.
על ידי דחיית עוגיות לא חיוניות, Reddit עשוי עדיין להשתמש בעוגיות מסוימות כדי להבטיח את הפונקציונליות המתאימה של הפלטפורמה שלנו.
למידע נוסף, אנא עיין בהודעת העוגיות שלנו ומדיניות הפרטיות שלנו .
האם תוכנת האנטי -וירוס שלך מרגלת עליך?
למותר לציין שתוכנת אנטי -וירוס אמינה ממלאת תפקיד מכריע באבטחת IT. כאשר תוכנות זדוניות ממשיכות להיות מתוחכמות ופוריות יותר (יותר מ -350,000 דגימות תוכנות זדוניות משתחררות בכל יום ויום), משתמשים ביתיים ובעלי עסקים כאחד צריכים להיות מוגנים כדי לעצור את האיומים הדיגיטליים המודרניים הללו.
עם זאת, מוצרי אנטי -וירוס אינם חסינים מפני בעיות פרטיות. בעוד שתעשיית האנטי -וירוס נמצאת לכאורה בצד הטוב, מוצרים אנטי -וירוס רבים מתנהגים באופן שמפר את המשתמשים’ פְּרָטִיוּת. בין אם הם מיירטים תנועה באינטרנט, מוכרים נתוני היסטוריה של דפדפן או מאפשרים גישה לדלת האחורית לסוכנויות ממשלתיות, מוצרים אנטי -וירוס רבים אשמים בסכנת עצם הדבר שהם נועדו להגן על: הנתונים שלך.
להלן חמש דרכים שתוכנת אנטי -וירוס עשויה להפריע לפרטיות שלך.
1. מכירת הנתונים שלך למפרסמים של צד שלישי
כדי לספק לך את ההגנה שאתה צריך כדי לשמור על הבטיחות של המערכת שלך, תוכנת האנטי -וירוס שלך צריכה לדעת הרבה עליך. זה עוקב אחר התוכניות שאתה פותח כדי להבטיח לך’לא מבצע בטעות תוכנה זדונית, והיא מפקחת. זה עשוי אפילו לקחת באופן אוטומטי קבצים חשודים שהוא מוצא במחשב שלך ולהעלות אותם למסד נתונים לניתוח נוסף. המשמעות היא שתוכנת האנטי -וירוס שלך יכולה לאסוף ולעבד הרבה מהנתונים האישיים שלך אם היא רוצה.
עם כוח רב באה אחריות גדולה.
בעוד שחלק מספקי האנטי -וירוס די מצפוניים עם המשתמשים שלהם’ נתונים ומשתמשים בהם רק כשכרחיים, אחרים הם הרבה פחות מקפידים.
ממוצע – לפני מספר שנים AVG עלתה באש כאשר החברה הודיעה על שינויים במדיניות הפרטיות שלה שיאפשרו לה למכור את המשתמשים שלה’ נתוני חיפוש ודפדפן נתוני צדדים שלישיים (i.ה. מפרסמים) על מנת לייצר רווחים מתוכנת האנטי -וירוס בחינם. כמובן, Avg isn’T החברה האנטי -וירוס היחידה שמנהלת רווחים מהמשתמשים שלה’ נתונים.
Avast – Avast’אפליקציית אנדרואיד פופולרית בחינם שולחת מידע המאפשר זיהוי אישי כגון גילך, מין ואפליקציות אחרות המותקנות במכשיר שלך למפרסמים של צד שלישי. כדובר ממוצע הסביר ל- Wired, “חברות רבות עושות איסוף מסוג זה מדי יום ואינן אומרות למשתמשים שלהן.”
משירותי VPN בחינם לאנטי -וירוס בחינם, הטבעות הישנות טבעות נכונות: אם אתה’לא משלם עבור השירות, אתה’כנראה המוצר.
2. פענוח תנועה באינטרנט מוצפנת
מוצרי האנטי-וירוס המודרניים ביותר כוללים הגנת דפדפן כלשהי שמונעת ממך גישה לאתרי דיוג ידועים ואתרי תוכנות זדוניות. עם זאת, קל יותר לומר זאת מאשר לעשות זאת בגלל העובדה כי כל כך הרבה נתונים מועברים כעת באמצעות פרוטוקול העברת היפר -טקסט מאובטח (HTTPS).
HTTPS הוא הפרוטוקול שדפדפן האינטרנט שלך משתמש בו בעת תקשורת עם אתרים. ה “ג” ב- HTTPS עומד “לבטח” ומציין כי הנתונים שנשלחים על החיבור שלך מוצפנים, מה שמגן עליך מפני התקפות אדם-אמצע וניסיונות זיוף. כיום, 93 אחוז מכלל אתרי האינטרנט שנפתחו ב- Google Chrome נטענים מעל HTTPS, לעומת 65 אחוזים בשנת 2015. אם אתה רוצה לדעת אם אתר משתמש ב- HTTPS, פשוט בדוק את כתובת האתר או חפש סמל מנעול בסרגל הכתובות.
האימוץ המהיר של HTTPS עזר להפוך את האינטרנט למקום בטוח יותר, אך הוא גם הציג בעיה מעניינת עבור חברות אנטי -וירוס. בדרך כלל כשאתה מבקר באתר HTTPS, הדפדפן שלך בודק את האתר’תעודת SSL כדי לאמת את האותנטיות שלה. אם הכל בודק, נקבע חיבור מאובטח, האתר שלך נטען ותוכל לדפדף ללב שלך’S תוכן, מאובטח בידיעה שהאתר לגיטימי.
אבל שם’רק בעיה אחת. כי החיבור מוצפן, שם’בסופו של דבר אין דרך לתוכנת אנטי -וירוס לדעת אם האתר שאתה מנסה לבקר בו הוא בטוח או זדוני.
מרבית מוצרי האנטי -וירוס משתמשים ביירוט HTTPS כדי להתגבר על סוגיה זו. זה כרוך בהתקנת שרת פרוקסי מקומי שיוצר תעודות SSL מזויפות. כשאתה מבקר באתר HTTPS, החיבור שלך מנותב דרך האנטי -וירוס שלך’ שרת Proxy, שיוצר תעודת SSL חדשה ובודק את בטיחות האתר שאתה’מחדש מנסה לגשת. אם תוכנת האנטי -וירוס שלך שופטת את האתר להיות בטוח, האתר נטען כרגיל. אם האתר אינו בטוח, ה- Proxy יציג אזהרה בדפדפן שלך.
על ידי הפניית הנתונים שלך באמצעות פרוקסי, האנטי -וירוס שלך מפענח את הנתונים שאתה שולח בחיבורים מוצפנים – נתונים שנועדו רק להיות גלויים לך ולאתר HTTPS.
יש כאן כמה השלכות:
- כי האנטי -וירוס שלך מזייף תעודות SSL, שם’אין דרך להיות בטוחה במאה אחוז שהאתר המוצג בדפדפן שלך הוא העסקה האמיתית. בסוף 2017, גוגל פרויקט אפס חוקר טוויס אורמנדי גילה באג גדול בקספרסקי’S תוכנה. על מנת לפענח תנועה לבדיקה, קספרסקי הציגה תעודות אבטחה משלה כסמכות מהימנה, למרות העובדה שהתעודות היו מוגנות רק על מפתח של 32 סיביות ויכולים להיות מאולצים תוך שניות תוך שניות. פירוש הדבר היה כי כל 400 מיליון המשתמשים בקספרסקי היו פגיעים באופן קריטי לתקיפה עד שהחברה תוקן את הפגם.
- רוב מוצרי האנטי -וירוס שאילתה את הבטיחות של צד שרת כתובת URL, מה שאומר שהחברה יכולה לעקוב אחר הרגלי הגלישה שלך אם הם רוצים.
- זה מגדיל את הסיכון להתקפות דיוג וניצולים של אדם-אמצע.
צוות חוקרים אף פרסם מאמר על ההשלכות האבטחה המטרידות של יירוט HTTPS על ידי חברות אנטי -וירוס פופולריות, שם ציינו:
ככיתה, מוצרי יירוט [פתרונות אנטי -וירוס המיירטים HTTPS] מצמצמים באופן דרסטי את אבטחת החיבור. באופן הכי מדובר, 62% מהתנועה החוצה את ה- Middle -Box הפחיתה את האבטחה ו -58% מחיבורי ה- Middlebox יש פגיעויות חמורות. חקרנו אנטי -וירוס ופרוקסי תאגידים פופולריים, ומצאנו שכמעט כולם מצמצמים את אבטחת הקשר וכי רבים מציגים פגיעויות (ה.ז., נכשל באימות תעודות). בעוד שקהילת האבטחה ידעה זה מכבר שמוצרי אבטחה מיירטים קשרים, התעלמנו במידה רבה מהנושא, מתוך אמונה שרק חלק קטן מהקשרים מושפעים. עם זאת, אנו מגלים כי היירוט הפך לרווחה להפליא ועם השלכות מדאיגות.
VPN.AC בחנה גם את הנושא וגילתה כי סוויטות אנטי -וירוס המבצעות יירוט HTTPS שוברות גם הצמדת מפתח ציבורי HTTP (HPKP):
HPKP היא טכנולוגיה המאפשרת למפעילי אתרים “זכור” המפתחות הציבוריים של תעודות SSL בדפדפנים, ואכיפת השימוש במפתחות ציבוריים ספציפיים לאתרים ספציפיים. זה מצמצם את הסיכון להתקפות MITM באמצעות תעודות SSL סוררות/לא מורשות. אבל סריקת HTTPS ו- HPKP יכולים’T לעבוד יחד, לכן אם אתר אינטרנט מופעל HPKP, כשאתה ניגש אליו התמיכה ב- HPKP עבור אותו אתר תושבת בדפדפן.
VPN.AC מצא שזה המצב עם ESET, Kaspersky ו- BitDefender:
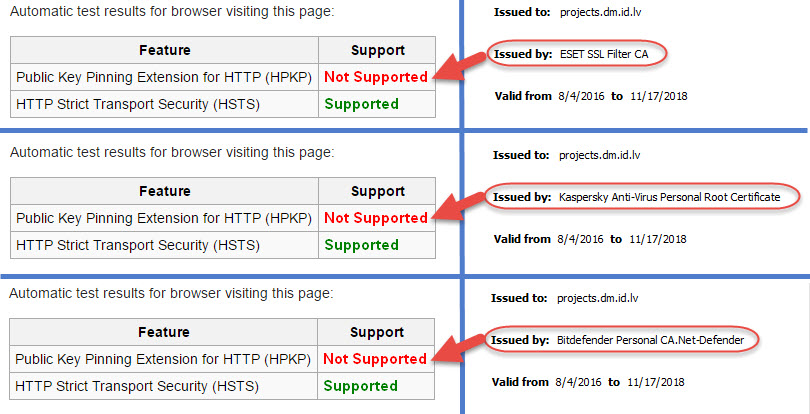
עֵצָה: הימנע מתוכנת אנטי -וירוס המשתמשת ביירוט/סריקה של HTTPS, או סתם להשבית זאת “תכונה” בתוך האנטי -וירוס שלך.
3. התקנת תוכניות שעלולות להיות לא רצויות במחשב שלך
גם אם האנטי -וירוס שלך לא’לא מהווה איום ישיר על פרטיותך, זה עלול להיות ארור עם תוכנה שכן. כפי שהשם מרמז, תוכניות פוטנציאליות לא רצויות, או גורים בקיצור, הם יישומים שאולי לא תרצו במחשב שלך מסיבות שונות.
בזמן שהם’מבחינה טכנית לא זדונית, הם בדרך כלל משנים את חווית המשתמש בדרך כלשהי בִּלתִי רָצוּי, אם זה’S מציג פרסומות, החלפת מנוע חיפוש ברירת המחדל שלך, או משאבי מערכת חזירים.
מוצרי אנטי -וירוס רבים בחינם מגיעים עם גורים כמו סרגלי כלים לדפדפן, תוכנות מודעה ותוספים שתוכלו לאפשר באופן לא בכוונה תוך כדי לחיצה במהירות על תהליך ההתקנה.
לדוגמה, גרסאות בחינם של Avast וכן קומודו נסה להתקין דפדפני אינטרנט מבוססי כרום משלהם, אשר יתכן ואינך רוצה במחשב שלך. בינתיים, ממוצע אנטי -וירוס בחינם מתקין אוטומטית את SafePrice, סיומת דפדפן הטוענת כי היא מסוגלת לעזור לך למצוא את המחירים הטובים ביותר בזמן קניות באופן מקוון. למרבה הצער, זה יכול גם לקרוא ולשנות את כל הנתונים שלך באתרי האינטרנט שאתה מבקר בו.
לפני כמה שנים EMSISOFT מצא שרוב סוויטות האנטי -וירוס החינמיות היו ארוכות בגורים. הנה האשמים:
- Comodo AV בחינם
- Avast Free
- פנדה אב בחינם
- Adaware בחינם
- Avira Free
- ZoneAlarm antivirus חינם + חומת אש
- ממוצע בחינם
גורים אינם’t זדוני מטבעו, אך הם יכולים להיפטר ברצינות על פרטיותך. גורים מסוימים יעקבו אחר היסטוריית החיפוש שלך או התנהגות הדפדפן וימכרו את הנתונים לצדדים שלישיים, בעוד שאחרים עשויים לפגוע במערכת שלך’S אבטחה, משפיעים על ביצועי המערכת ופרידה לפריון. הרחק יישומים לא רצויים מהמחשב שלך על ידי קריאה בזהירות של אפשרויות התקנה במהלך תהליך ההתקנה ורק התקן את התוכנה והתכונות שאתה צריך.
4. משתף פעולה עם ממשלות
זה’תיאורטית אפשרית כי ניתן למנף תוכנת אנטי -וירוס כדי לעזור לסוכנויות ממשלתיות לאסוף מידע על המשתמשים. לרוב תוכנות האבטחה יש הרשאות גישה גבוהות מאוד ויכולות לראות את כל מה’S מאוחסן במחשב, הנחוץ על מנת שהתוכנה תשאיר את המערכת לבטוח. זה’קל לראות כיצד כוח זה יכול לשמש מפלגות נפרדות כדי לרגל אחר אנשים, עסקים וממשלות.
מעבדת קספרסקי, חברת אבטחת סייבר מבוססת רוסיה שמוצריהן מהווים כ -5.5 אחוז ממוצרי התוכנה האנטי -וירוס ברחבי העולם, הסתבכו בשערוריית פרטיות גדולה לפני מספר שנים. על פי נתוני הוושינגטון פוסט, תוכנת קספרסקי השתמשה בכלי שהיה בעיקר להגנה על משתמשים’ מחשבים, אך ניתן היה גם לתמרן כדי לאסוף מידע שאינו קשור לתוכנה זדונית. קספרסקי היא חברת האנטי -וירוס העיקרית היחידה שמנתבת את הנתונים שלה באמצעות ספקי שירותי אינטרנט רוסים, הנתונים לרוסיה’מערכת מעקב S.
בספטמבר 2017, ה- U.ג. הממשלה אסרה על סוכנויות פדרליות להשתמש בתוכנת מעבדות קספרסקי בעקבות טענות על שיתוף פעולה בין קספרסקי לסוכנויות מודיעין רוסיות. זמן קצר לאחר מכן, ה- FBI החל ללחוץ על קמעונאים במגזר הפרטי להפסיק למכור מוצרי קספרסקי, והממשלה הבריטית פרסמה אזהרה למחלקות הממשלה בנוגע לסיכוני האבטחה בשימוש בתוכנת קספרסקי.
כמובן, זה יהיה תמים לחשוב שהנושא הזה מוגבל לתוכנה רוסית. לאחרונה הועלו חששות דומים לגבי ציוד Huawei עם “דלתות אחוריות נסתרות” מוּתקָן.
“אנטי -וירוס הוא הדלת האחורית האולטימטיבית,” הסביר את בלייק דרשה, לשעבר N.ג.א. מפעיל ומייסד משותף של אבטחה אזור 1, כפי שצוטט על ידי הניו יורק טיימס. “זה מספק גישה עקבית, אמינה ומרוחקת שניתן להשתמש בה לכל מטרה, החל מהפעלת התקפה הרסנית ועד לניהול ריגול על אלפים או אפילו מיליוני משתמשים.”
5. ערעור האבטחה והענקת האקרים גישה לנתונים פרטיים
לפעמים, תוכנת אבטחה עושה את ההפך מהכוונה הרצויה שלה על ידי ערעור האבטחה שלך.
מקרה אחד כזה התרחש עם רויאל בנק של סקוטלנד (RBS), שהציע את Thor Forsight Enterprise ללקוחות הבנקאות העסקיים שלה. במרץ 2019 גילו שותפי מבחן עט “רציני ביותר” פגם אבטחה עם התוכנה שהותירה את לקוחות RBS פגיעים:
חוקר האבטחה קן מונרו אמר ל- BBC: “הצלחנו לקבל גישה לקורבן’מחשב בקלות רבה. התוקפים יכלו לשלוט באופן מוחלט על אותו אדם’מיילים, היסטוריה באינטרנט ופרטי בנק.”
“לשם כך היינו צריכים ליירט את המשתמש’תנועה באינטרנט אבל זה די פשוט לעשות כשאתה מחשיב את ה- Wi-Fi הציבורי הלא מאובטח שם בחוץ, וזה’לעתים קרובות קל מדי להתפשר על הגדרות Wi-Fi ביתי.
“היימדל ת’ור היא תוכנת אבטחה הפועלת ברמה גבוהה של פריבילגיה על משתמש’מכונה. זה’חיוני שהוא מוחזק בסטנדרטים הגבוהים ביותר האפשריים. אנו מרגישים שהם נפלו הרבה יותר.”
בעוד היימדל מיהר לתקן את הפגיעות תוך מספר ימים, זה אכן מעלה נקודה מעניינת. זה כאשר תוכנת האבטחה שלך למעשה מערערת את האבטחה שלך.
בחר את תוכנת האנטי -וירוס שלך בחוכמה
בתרחיש הטוב ביותר, חברות אנטי -וירוס משתמשות בנתונים שלך באחריות כדי לשכלל את המוצרים שלהן ולספק לך את ההגנה הטובה ביותר בתוכנה האפשרית האפשרית.
בתרחיש הגרוע ביותר, הם מוכרים את הנתונים שלך למפרסמים של צד שלישי, מתקינים תוכנה מעצבנת במערכת שלך ומשתפים פעולה עם סוכנויות ממשלתיות כדי לרגל את המידע האישי שלך.
אז איך אתה ממיין את הטוב ביותר מהשאר?
- שלם עבור תוכנת האנטי -וירוס שלך. רוב מוצרי האנטי -וירוס החינמיים יהיו הרבה יותר ליברליים עם הנתונים שלך מאשר תוכנת פרימיום, מכיוון שהחברה בסופו של דבר צריכה לייצר רווחים משירותיהם בדרך כלשהי.
- קרא את הסכם רישיון למשתמש קצה. דע מה אתה’הכנס את עצמך לפני שתתקין את המוצר. קח רגע לקרוא את הסכם הרישיון ו/או את החברה’מדיניות פרטיות כדי לברר מה מתכוון הארגון לעשות עם הנתונים שלך.
- קרא אפשרויות התקנה: זה’קל ללחוץ על עיוור “הַבָּא” בעת התקנת תוכנה חדשה. זה יכול לגרום להתקנה של סרגלי כלים לדפדפן, תוכנות מודעות וכל מיני גורים אחרים, שיכולים להיפטר על פרטיותך בדרכים שונות.
- התאמה אישית של הגדרות פרטיות. תוכנות אנטי -וירוס מסוימות יאפשרו לך להתאים אישית הגדרות פרטיות כגון סטטיסטיקות שימוש, התנהגות גלישה והאם להעלות קבצים זדוניים לניתוח. התאם את ההגדרות הללו כדי למקסם את פרטיותך.
- קרא דוחות AV. כמה אנליסטים עצמאיים משחררים דוחות על האופן בו חברות אנטי -וירוס מטפלות בנתונים שלך. קח את הזמן לקרוא את הדוחות והביקורות האלה כדי לקבל הבנה טובה יותר של חברה’S המוניטין וכיצד הוא מטפל בפרטיות חשובים.
זה’חשוב לציין כי מאמר זה הוא’קריאה מפגן לנטוש את כל תוכנות האנטי -וירוס בשם הפרטיות, מכיוון שיש כמה שחקנים טובים שם בחוץ.
תוכנת אנטי -וירוס היא חלק מהותי מאבטחת ה- IT המודרנית וממלאת תפקיד קריטי בהגנה על הנתונים שלך מפני תוכנות זדוניות, דיוג ושפע של התקפות דיגיטליות אחרות המהוות איום אמיתי על המשתמשים היומיומיים.
בעוד שחלק מספקי האנטי -וירוס הם פולשים ויש להימנע מהם, עדיין ישנן חברות מסוימות השואפות להגן על המשתמשים שלהן’ פְּרָטִיוּת. EMSISOFT, למשל, זכתה לעצמה מוניטין של מתן הגנה אמינה מבלי לפגוע במשתמשים שלה’ פְּרָטִיוּת. Clamav היא עוד אפשרות ידידותית לפרטיות שהיא קוד פתוח לחלוטין.
אז עשה את שיעורי הבית שלך, שקול את האפשרויות שלך בזהירות וזכור שלא כל הפתרונות האנטי -וירוס נוצרים שווים בכל מה שקשור לכבוד הפרטיות שלך.
על סוון טיילור
סוון טיילור הוא העורך הראשי ומייסד ה- Restore Privacy, קבוצת סנגור פרטיות דיגיטלית. עם תשוקה לפרטיות דיגיטלית ומידע נגיש, הוא יצר מחדש מחדש את המידע כדי לספק לך מידע כנה, שימושי ועדכני על פרטיות, אבטחה ונושאים קשורים מקוונים.
אינטראקציות קוראים
הערות
- ג’ון דו 7 במרץ 2023
היי, באילו אנטי-וירוסים עלי להשתמש אז? תודה
ירח חצות �� 30 בדצמבר 2022
היי סוון אדוני,
אנא עיין גם בתוכנות אנטי -וירוס, במיוחד למחשב Windows.
ממש כמו בתחום התעשייה VPN יש הרבה רשלנות ואתיקה רעה בקרב אתרי סקירה רבים של VPN ומומחי VPN לילה, סיפור דומה הולך על תוכנות אנטי -וירוס. מספיק חיפוש פשוט בגוגל על תוכנות האנטי -וירוס הטובות ביותר כדי להצביע על כך שהביקורות הללו הן סוג של חסות או משהו בשורה זו. בעוד שחברות אנטי -וירוס אולי אינן בבעלות אתרי ביקורת כמו Kape, ככל הנראה הן רוכשות או משלמות עבור המקום הראשון באתרי סקירת אנטי -וירוס. זה אושר גם בקטע התגובות על ידי YouTuber שעבד בעבר בתעשיית האנטי -וירוס וסיפר כיצד הם ישלמו לאתרים עבור מקומות מובילים ברשימת האנטי -וירוסים או אתרים שלהם היו עצמם היו נהגו להגיע אליהם.
[ניקו יודע טק https: // youtube.com/@nicoknowstech%5d
לאנטי -וירוס יש גישה מיוחסת למערכת הכוללת את כל הקבצים במערכת ואפילו בתעבורת האינטרנט שכן אנטי -וירוס בודק תנועה ואתרי אינטרנט זדוניים ולכן ממש כמו VPN שיש לו גישה לכל היסטוריית הגלישה שלנו, אנטי -וירוס הוא חתיכת תוכנה רגישה.
באופן אישי כמשתמש אני ממליץ על ESET ו- EMSISOFT. קספרסקי הוא גם אנטי -וירוס טוב אם בעיות אמון אינן מעורבות. BitDefender מציע הגנה נהדרת אך נסה להתאמץ למכור. אותו דבר עבור Avast ו- AVG ו- Norton, כדי להרוויח יותר כסף הם מנסים למכור ולנערים משתמשים. למקאפי ואבירה יש הגנה על איום מראש גרוע ומשאירים כמה תוכנות אנטי -וירוס בסדר כמו FSecure או Sophos, הרשימה הולכת במורד היל מכאן. בעוד ש- Windows Defender השתפר במהלך השנים האחרונות, הוא עדיין לא מספיק טוב.
אנא ייעץ 30 באוקטובר 2022
האם אתה יכול לרשום את תוכניות האנטי -וירוס הבטוחות לשימוש בדירוג?
- ברווז מעובד 7 בנובמבר 2022
שלום לך, כשמדובר בתוכנות אנטי -וירוס על סמך הניסיון שלי כמו גם על חוויה של אחרים, ESET ו- Emsisoft הם התוכנות האנטי -וירוס היחידות שאני ממליץ עליה.
הייתי ממליץ גם על קספרסקי, זה מוצר שכבה עליון, אבל בגלל המצב הגיאו -פוליטי המתמשך, חשבתי שאוכל להשתמש בו באופן אישי מכיוון שהאשמות אינן מוכחות, אלא להסס להמליץ עליו בלב שלם. אבל אני בהחלט ממליץ על ESET או EMSISOFT. Windows Defender הוא בסדר, אך ישנם מקרים רבים בהם הוא לא מצליח להגן מפני תוכנות זדוניות ללא תלות מה תוצאות מהשוואות AV ומעבדות בדיקות אחרות אומרים. לעבודה מסוכנת מאוד אני ממליץ להריץ את חשבון המשתמש של Windows ללא הרשאות ניהול ומשתמש במכונה וירטואלית. אני לא דון’אני ממליץ על Avast ו- AVG (שניהם זהה) וגם נורטון, שומר בול, אבירה (כל חמשת המאוחדים), כמו גם BitDefender, ו- McAfee בעיקר בגלל שהם נוגוורס ותמיד מפריעים למשתמש באמצעות נוהלי המכירות שלהם ותמיד לנסות למכור משהו וגם בגלל שהם כבדים במשאבים, כך שלא מומלץ להמליץ. אחרת הגנה חכמים שהם לא רעים אלא טובים, אבל כמו שאמרתי שהם כבדים במשאבים ועצמם מתנהגים כמו Adwares. ישנן מעט אפשרויות אחרות מספיק טובות כמו גם MalwareBytes ו- F Secure. יש עוד חצי אנטי -וירוס הגון כמו כיפת פנדה, מיקרו טרנד, K7 Security, Comodo, אבל אני לא’לא ממליץ עליהם מכיוון שיש אפשרויות טובות יותר המציעות הגנה טובה יותר עם חיובי פחות שווא. אפשרויות פופולריות אחרות כמו 360 אבטחה מוחלטת וכמה אחרות שאני לא עושה’T רוצה שם הם רעים והאבטחה שלך אכן פוגעת כשאתה מתקין ומשתמש בהם על פני המגן הממוצע ובברירת המחדל של Windows Defender. .
דפוק דפוק 7 בנובמבר 2022
גם היגיינת אבטחת סייבר טובה היא חיונית מלבד השימוש באנטי -וירוס טוב. לעולם אל תתקין ותשתמש באפליקציות ותוכנות סדוקות במחשב ובאנדרואיד, אחרת לא סריקה מוחלטת של וירוס לא אנטי -וירוס לא תסייע במניעת זיהומים אפשריים וכתוצאה מכך הפסדים כבדים.
שוב, מניעה היא התרופה הטובה ביותר, תוכנות זדוניות נובעות בדרך כלל מפרסומת אתרים רעים כבדים, אתר מבוגרים במיוחד ומאתרים דומים, באמצעות מקלות USB נגועים, לחיצה על קישורי תוכנות זדוניות בהודעות דוא”ל וביישומי SMS או בצ’אט או במדיה חברתית ומפנות מחדש על דפדפנים, וגם אתרי אינטרנט ותוכניות במערכת שלך, שאחרת יש לגיון טוב. תוכנות זדוניות מודרניות הן מתוחכמות מאוד ומקדמות של תוכנה שלוקח הרבה משאבים וזמן להתפתח ולעתים קרובות מעורבים שחקנים. עדיף להימנע מהם מכיוון שלפעמים הם יכולים להדביק מכשירי Windows ו- Android כל כך עמוק עד שאפילו איפוס מערכת זכה’לא לפתור את הבעיה כאשר הכוננים וקושחת לוח האם נדבקים.
אליס 7 בדצמבר 2022
1.G-data
2.F-Secure
3.Emsisoft
לולה 22 באוקטובר 2022
כן! עכשיו אני רוצה להשתמש בקספרסקי!!
האם יש לזה בעיות משמעותיות??
- ג’ים 6 בנובמבר 2022
אין צורך לדאוג מכיוון שעיבוד הנתונים שלהם מתרחש בשוויץ, זה’s טוב יותר מכל שאר ה- AV שם מבחינת הביצועים המהירים ודירוגי בדיקות מעבדה.
- פרד 28 בנובמבר 2022
Bit Defender הוא תוכנות ריגול שהם ניסו לגייס אותי למכור
זה והתקין אותו במכשירים עם דוא”ל מזויף.
לה 6 באוגוסט 2022
תוכנת אנטי -וירוס משמשת גם לצנזורה אתרים שאינם’לא תומך בסיפור הממשלתי הרשמי. וכשניסיתי לחלוק על הדרך בה נורטון סיווג אתר מסוים קיבלתי הודעת שגיאה, “איננו יכולים לעבד את בקשתך.” איך אנו מוצאים תוכנת אנטי -וירוס שלא’לא תומך בפשיזם?
וויל וויטון 23 ביולי 2022
אז במה אנו משתמשים עכשיו?
עבור אנטי -וירוס, שאוסף את כתובת ה- IP או נתונים?
- בן 31 ביולי 2022
דוֹן’אני באמת יודע יותר, אפילו WebRoot עושה את זה חובה שהם אוספים ומשתמשים בעוגיות שלך בדרכם ואם אתה לא בסדר עם הפסק הזה להשתמש בתוכנה שלהם … אה אה, פשוט שילמתי על זה. הם עובדים עם ה- FBI ואיסוף נתונים מכולם
- וויל וויטון 4 באוגוסט 2022
אפילו ההוא הזה, האימונט יש הגנה בזמן אמת, קל מאוד. אבל בסיס סיסקו שלה.
נתוני G לא נמכרים לצד שלישי. אבל הם אוספים כמה
וויל וויטון 20 ביולי 2022
EMISOFT אוסף גם IP Addy. אם קוראים באמצעות מדיניות פרטיות.
J צפון 13 ביוני 2022
זהו מאמר מצוין.
כמו כן, אל תשאיר את ההיסטריה הפוליטית לבד: קספרסקי הוא רק עוד מפעל מסחרי שאינו גרוע מכל חברות תוכנה מזרחיות או מערביות בכלל. Kaspersky isn’לא שם לשרת את פרטיותך על מגש מוזהב ל- KGB או מה שלא יהיה. צפו וקראו תעמולה פוליטית פחות פסיכוטי והיכולת שלכם לחשיבה ביקורתית תחזור תוך זמן קצר.
- איגור דובלובסקי 29 באוגוסט 2022
תודה לך חבר. אין מה לראות כאן – דון’לא פחד דוב רוסי!
Mikola imeet Vovku 2 ביוני 2022
חבר’ה, סוון, אנא עיין בסקירה של Avira Phantom VPN.
זה’זה אסון כזה!
בזמן השימוש ב- VPN של Avira Phantom, אתרי אינטרנט מופנים לקישור דיוג רוסי.
אתה יכול’לא תאמין, VPN זה מבטיח: “אולטרה-מאובטחת: הצפנה עליונה, כיתה בנקאית” (אתה יכול לקרוא אותו באתר VPN של Avira Phantom). שיניתי VPN ואז לא היו הפניות מחדש.
אני סקרן מה יהיו התוצאות שלך.
קשר מוזר עם רוסיה, או הפניה מחדש לאתרי הפשעים הרוסים, מופיע באופן קבוע על ידי Avira Phantom VPN, אך אבירה אומרת שהם מגרמניה.. כל טוב
BB 8 במאי 2022
פשוט הורדתי את Clamavnet עבור Mac OS. הופתעתי לגלות שזה’לא בתיקיית האפליקציה שלי. קורא את התיעוד, אני רואה את זה’S שורת פקודה (מסוף) תכנית גישה. והיו צעדים נוספים שהיו מעורבים בהפעלת התוכנה – כולל הסרה והוספת כניסות שורת פקודה. גם לאחר שעקבתי אחר הוראות התיעוד שלהם, אני עדיין מקבל הודעות שגיאה (ספריות שאינן ניתנות לכתיבה על ידי, המכונה שלי’S מנהל) ויכול’לא להשתמש בתוכנה. וכן, יש לי התקנת HomeBrew במחשב שלי. זו הסיבה שכל כך הרבה אנשים משתמשים בתוכנת גרסאות GUI. אני מבין שחובבי טק רבים מעדיפים אינטראקציה בשורת פקודה, אבל רבים מאיתנו לא’זה רוצה לבזבז שעות ללמוד על כל תוכנה שאנו מורידים רק כדי להשתמש במכונות שלנו. יש לנו כבר עבודות מתישות ופשוט רוצים שהמכונות שלנו יעבדו. קראתי את ה- TOS ו- PP של BitDefender & Norton AV ונדחף הם אוספים כל כך הרבה מידע אישי ויש להם גישה כה עמוקה למכונות ולנתונים שלנו. האפשרות האחרת שמכבדת פרטיות המוזכרת במאמר זה, EMSISOFT, זמינה רק עבור Windows. אז אני מניח שזה משאיר אותי ללא הגנה על AV מכיוון שאני יכול’לא להבין כיצד לגרום ל- Clamavnet לעבוד. למרבה האירוניה, אתר האינטרנט שלהם טוען שהמטרה העיקרית שלהם היא להפוך את AV “קַל” לאדם הממוצע. ה!
VA 18 במרץ 2022
לאחרונה תיאורתי את האיום והאפשרות “איש באמצע” עם אותם אישורים אנטי -וייר לאחר שנתקלתי בבעיות הסמכות אנשים דיווחו בפורום. עשה חיפוש ומצא גם את הדף שלך על זה. אני מסכים, זה נושא אבטחה וניתן להשתמש בו לחטטנות (זה כבר משמש לזה ככל הנראה). אבל לרוב האנשים, אין להם סוגיות אבטחה להסתתר ברמה הזו באמת, אין להם דאגה אמיתית להם, אבל כן בהחלט מעצבן חדירת פרטיות פוטנציאלית. [אני מקלט’לא היה לאותי כל אנטי -ויר באחת מהמערכות שלי בעשר השנים האחרונות (אני משתמש בשיטות מיוחדות משלי, ורק מתקין אנטי -ויר/מונטיטרג’אן להסרת דברים אם אני תופס משהו אני יכול’לא לפרק/לא נרתע בגלל הסקרנות שלי (ואז הסר את ההתקנה). לפני שנה התקנתי אנטי -ויר לבדיקת כיף (סקרן אחרי 3 שנים עם חישה ללא בעיות מהשימוש היומיומי שלי). אבל זה לא מצא כלום! התעצבנו ומשעמם כי אין שום דבר חדש ועסיסי לחקור/לחטט (LOL ZZZ).]
ברוזוטה 11 במרץ, 2022
לומר לאנשים לשלם עבור ה- AV שלהם זה טיפשי. זֶה’כמו לומר לשלם יותר עבור יהלום או בית, כי זה אומר שזה יהיה טוב יותר. זה לא בהכרח כך. כמו שאמרת במקום אחר, קרא את ההסכם. אם ההסכם לגרסה בתשלום מציע יותר פרטיות מהגרסה החינמית, אז אולי הגרסה בתשלום שווה את זה.
דיון באבטחת סייבר ב- MFPs חדים עם BitDefender

Sharp ו- BitDefender נכנסו לאחרונה לשותפות חדשה, כזו שמחזקת את מניעת איומי האבטחה ברשת במגוון החדש שלנו של MFPs העסקי הזמינים ברחבי אירופה בתקופה בה פושעי סייבר מכוונים יותר ויותר למכשירי נקודת קצה – כולל מדפסות – כדי לשתול תוכנות, לגנוב נכס אינטלקטואלי ולהשיק קמפיינים ריגוליים.
BitDefender היא מובילה בתעשייה מוכרת במניעת איומים, גילוי ותגובה, כאשר טכנולוגיית הגילוי האנטי-תוכנות שלה משיגה בעקביות תוצאות ביצועים מובילים בבדיקות עצמאיות של צד שלישי.
חַד’מנהל מוצר בכיר במוצרי MFP ומדפסת, בן לייק, התיישב עם ג’ורג ‘יונאב, מפתח תוכנה בכיר ב- BitDefender כדי לדון בשותפות ומדוע כל כך חשוב להגן על כל נקודות הקצה של כל רשת – ללא קשר לגודל העסקים.
בן: כיום, מרבית ה- MFPs, בנוסף ליכולת הצילום, הסריקה, ההדפס והפקס, מחוברים באופן אלחוטי לאינטרנט ולשירותי ענן. הם בעצם מחשב עם מערכת הפעלה עם היכולת לקבל, לאחסן ולשתף קבצים, כולל באמצעות דואר אלקטרוני. בניגוד לשולחן העבודה של נקודת הקצה, MFPs נוטים להיות מחוברים תמיד לרשת ארגונית, מה שהופך אותם למטרה חשובה לתוקפים.
כתוצאה מכך, ניתן למנף MFPs כשער התקפה ונקודת כניסה לארגון’S רשת וצריך להיות מאובטחת כמו כל נקודת קצה אחרת.
ג’ורג ‘: מוסכם, ויחד עם הדפסה וסריקה, MFPs מודרניים משמשים לעתים קרובות גישה לאחסון מסמכי רשת. אם תוקף מקבל שליטה על מכשיר ה- MFP עצמו, הם יכולים להעלות או לשלוח מסמכים אלקטרוניים המכילים וירוסים ל- MFP, אשר יכולים להיפתח על ידי משתמשים אחרים בארגון ולהדביק מכונות אחרות בשאר הרשת.
באופן מדאיג יותר, ברגע שיש להם שליטה, הם יכולים לשנות את המידע שעובד על ידי ה- MFP, למשל לשנות את דרישות חשבון הבנק במסמכים סרוקים או מודפסים או למנף חיבורי ענן חלשים או לא מאובטחים כדי לחשוף נתונים רגישים למשתמשים לא מורשים.
לא ניתן להתקין פתרונות אנטי-וירוס מסורתיים ב- MFPs או במכשירים אחרים ולכן הם אינם יכולים להגן עליהם מפני איומים מתעוררים, אפס או תוכנות זדוניות לא ידועות, וזו הסיבה שארגונים זקוקים לגילוי איומים מתקדם המגן מפני איומים ידועים ולא ידועים בזמן אמת.
בן : לאחרונה הכרזנו על Sharp ו- Bitfdefender’S שותפות, אז אתה יכול להסביר מדוע אתה חושב ש- BitDefender מתאים כל כך ל- MFPs Sharp?
ג’ורג ‘: BitDefender מובילה חדשנות נגד תוכנות תוכנה במשך 21 השנים האחרונות והיא שם מהימן בביטחון הסייבר, כאשר טכנולוגיית הגילוי האנטי-תוכנות שלה משיגה בעקביות תוצאות ביצועים מובילים בבדיקות עצמאיות ושלישי של צד שלישי.
עם BitDefender טכנולוגיית אנטי -תוכנה מתקדמת סורק את כל הנתונים והקבצים המעובדים ב- A3 MFPs החדים, ארגונים יכולים לאתר פעילות ואיומים זדוניים בשלב מוקדם לפני שהעסק יושפע. מנוע ה- BitDefender Antimalware מספק הגנה מפני תוכנות זדוניות ידועות ובלתי ידועות, כולל וירוסים, טרויאנים, תולעים, תוכנות כופר, איומים מתמשכים מתקדמים, איומים אפסיים, כלי ריגול ועוד.
בן: כן, וזה’S מדוע Sharp ו- BitDefender הצטרפו יחד, כדי להציע ללקוחות את ההגנה הטובה ביותר בתעשייה המובילה עבור MFPs שלהם, מספקים ביטחון נוסף והוסיף שקט נפשי. בנימה אחרת, כיצד BitDefender מבטיחים סביבת הפעלה בטוחה למשתמש ולעסק?
ג’ורג ‘: BitDefender Antimalware מתקדמת מגנה על MFPs חדים מפני תוכנות זדוניות ידועות ולא ידועות, כולל וירוסים, טרויאנים, תולעים, תוכנות כופר, איומים מתמשכים מתקדמים, כלי ריגול, תוכנות מודעות ועוד. לפיתרון שלנו יש 99.שיעור גילוי איומים של 9%, כפי שהודגם בעקביות במבחני צד ג ‘.
על ידי שילוב BitDefender Antimalware SDK ב- Sharp’S MFPs’ קושחה, כל הקבצים שהועלו או שהורדו למכשיר נסרקים בזמן אמת עבור תוכנות זדוניות, וירוסים ואיומים אחרים. צוות ה- MFP ו/או צוותי ה- IT והאבטחה מתריעים כאשר מתגלה איום, והתוכנה הזדונית נמחקת. ביום היום’עולם של איומי סייבר המתפתחים במהירות, היכולת לאתר ולהפסיק התקפות לפני שהם יכולים לגרום נזק הוא מכריע עד שנותר לסייבר עמיד.
בן: איך אתה רואה את אבטחת הסייבר של מכשירי הדפסה ונקודת סיום במשרד כדי להתפתח בשנים הקרובות?
ג’ורג ‘: בנוף אבטחת הסייבר הנוכחי, שחקני איום בודקים כל העת דרכים ברשתות ומשנים את הטכניקות שלהם כדי להחליק על ידי הגנות שלא זוהו לתוכנות זדוניות, לגנוב נתונים או להשיק קמפיינים לריגול. זהו משחק חתול ועכבר אמיתי. ניצול ניצול מכשירי IoT ו- Smart Office פגיעים, הכולל מדפסות רב -תכליתיות, יהווה תחום מפתח של מיקוד לפושעי רשת בשנה הקרובה.
בן: כן, והם גם מכוונים יותר ויותר לארגונים בכל הגדלים ובכל הענפים. עסקים כבר לא יכולים להניח שמכיוון שהם קטנים או בגודל בינוני שהם ניצחו’לא להיות יעד.
כל מכשיר עם כתובת IP שמתחבר לרשת ארגונית הוא פתח פוטנציאלי עבור יריבים לנצל. מרבית העסקים נוקטים אמצעי זהירות לשמירה על נקודות קצה מסורתיות כמו מחשבים, טלפונים ניידים ושרתים, אך מכשירי הזנחה רבים כמו מצלמות, מדפסות, אורות חכמים וכו ‘. כל מה שנדרש הוא רק סיסמת ברירת מחדל אחת או מכשיר אחד שלא נערך כדי לפגוע בפעולה שלמה.
ג’ורג ‘: זה כל כך נכון וכתוצאה מכך, פתרונות אבטחה כמו תוכנות נגד MFPs ומכשירי IoT אחרים, גילוי מורחב ותגובה (XDR), ומודלי אבטחה מנוהלים כמו MDR יהיו קריטיים למשימה בשנת 2023 ומעבר לעסקים בכל הגדלים ובכל ענף.
ברצוננו להודות לג’ורג ‘על שהקדיש את הזמן לדון איתנו בשותפות החדה והביט -דיפנדר. אם תרצה לדעת יותר על MFPs חדים ואיך אנחנו’מחדש מחדש כדי להפוך את העסק שלך לפרודוקטיבי יותר, ובטוח יותר, אנא צור קשר.
Подויה


