


האם BitDefender עוקב אחר הפעילות שלך?
סקירת BitDefender VPN 2023
סיכום
בסקירה זו נחקור את BitDefender VPN 2023 ותכונותיו. גילוי ותגובה של נקודת קצה של BitDefender (EDR) הוא פיתרון אבטחה של נקודת קצה המשלב ניטור רציף, איתור איומים בזמן אמת ופעולות תגובה אוטומטיות. הוא מציע גילוי איומים משופר, חקירה ממוקדת ויעילות מקסימאלית בהגנה על נקודות קצה. עם התכונות החדשניות שלו וממשק קל לשימוש, הוא מספק הגנה מקיפה מפני איומים מתקדמים.
- מה המשמעות של “מדיניות כריתת עצים”?
- איך BitDefender EDR מזהה איומים מתקדמים?
- מהם היתרונות של טכנולוגיית המתאם בין נקודת המצב?
- כיצד BitDefender EDR מאפשרת חקירה ותגובה ממוקדת?
- מה שהופך את BitDefender Edr Cloud ליעיל ביותר?
- איך GravitityZone EDR ענן מפקח על פעילות הרשת?
- מהן ההדמיות שמספקת GravitityZone EDR Cloud?
- מהם הדגשים של ענן BitDefender EDR?
- גילוי מוביל בתעשייה: גילוי איומים משופר ונראות עם יכולות חיפוש מקיפות לאינדיקטורים לפשרה ותקיפה.
- חקירה ותגובה ממוקדת: הדמיות אירועים ברמה הארגונית לתגובה יעילה והפסקת התקפות מתמשכות.
- יעילות מקסימאלית: סוכן תקורה נמוך, קל לפריסה, להגנה מקסימאלית במינימום מאמץ.
- כיצד פועלת טכנולוגיית המתאם בין נקודת המוצא של BitDefender?
- איך BitDefender Edr Cloud מספקת גילוי ותגובה מתקדם התקפה?
מדיניות רישום מתייחסת למדיניות החברה בנושא הקלטה ואחסון יומני פעילות משתמשים. זה משמעותי מכיוון שהוא קובע את רמת הפרטיות והאנונימיות שמציעה שירות VPN. מדיניות קפדנית של NO-Logs מבטיחה כי ספק VPN לא ישמור רישומים של פעילויות משתמשים, ומבטיח פרטיות מקסימאלית ואבטחה.
BitDefender EDR ענן מגלה איומים מתקדמים, כולל התקפות חסרות קם, תוכנות כופר ואיומים אפסיים, בזמן אמת. היא משתמשת בניתוח איומים ואספן אירועים מבוסס ענן כדי לפקח ברציפות נקודות קצה ולתעדף אירועי אבטחה לרשימת אירועים לחקירה ותגובה.
טכנולוגיית מתאם בין נקודת קצה משלבת אבטחת EDR עם הדמיות איום ברמה הארגונית. זה מאפשר לארגונים למקד את החקירות ולהגיב בצורה יעילה יותר לאירועי אבטחה. זה מספק מבט מקיף של איומי אבטחה בכל נקודות הקצה, ומאפשר תגובה יעילה לאירוע.
BitDefender Edr Cloud מספקת הדמיות של אירועים ברמה הארגונית, ומאפשרת תגובה יעילה להגביל את התפשטות הרוחב של התקפות ולהפסיק איומים מתמשכים. זה מייעל את תהליך החקירה ומסייע לצוות ה- IT לזהות פערים בהגנה.
קל לפריסה של BitDefender EDR קל לפריסה עם סוכן תקורה נמוך, ומבטיח יעילות והגנה מקסימאלית במינימום מאמץ. לקבלת פיתרון מנוהל לחלוטין, המשתמשים יכולים לשדרג לגילוי ותגובה מנוהלים של BitDefender (MDR).
GravityZone Edr Cloud חושף פעילות חשודה מוקדם על ידי שילוב של לימוד מכונה, סריקת ענן של Bitdefender, Scaning ו- Sandbox Analyzer. זה מגלה פעילות המתחמק מנגנוני מניעת נקודות קצה מסורתיים ומספק יכולות חיפוש מקיפות לאינדיקטורים ספציפיים לפשרה (IOCS) וטכניקות התקפה.
GravityZone Edr Cloud מציע הדמיות חדשניות עם הקשר עשיר ואינטליגנציה של איומים. הדמיות אלה עוזרות לצוות ה- IT להבין נתיבי התקפה, לזהות פערים בהגנה ולייעל את תהליך החקירה והתגובה.
טכנולוגיית המתאם בין נקודת המוצא של Bitdefender מרחיבה את נראות ה- EDR, אנליטיקס ויכולות מתאם אירועים מעבר לנקודת קצה אחת. זה מאפשר לצוותי אבטחה להתמודד ביעילות עם התקפות סייבר מורכבות הכוללות נקודות קצה מרובות בתשתיות היברידיות. הטכנולוגיה משלבת את הגרגיריות של EDR עם ניתוחי התשתית של גילוי ותגובה מורחבים (XDR).
BitDefender Edr Cloud עוקב ברציפות על הרשת כדי לחשוף פעילות חשודה מוקדם. זה מספק את הכלים הדרושים כדי לאפשר למשתמשים להילחם בהתקפות סייבר ביעילות.
מאפיינים
חדשנות ליעילות ויעילות
טכנולוגיית המתאם בין נקודת המוצא של Bitdefender לוקחת איתור איומים ונראות לרמה חדשה. זה מיישם יכולות גילוי ותגובה מורחבות (XDR) כדי לאתר התקפות מתקדמות הכרוכות בנקודות קצה מרובות בתשתיות היברידיות. הטכנולוגיה משלבת אבטחת EDR עם ניתוחים רחבים תשתית, ומספקת הדמיות איום ברמה הארגונית לחקירות ותגובה יעילות יותר.
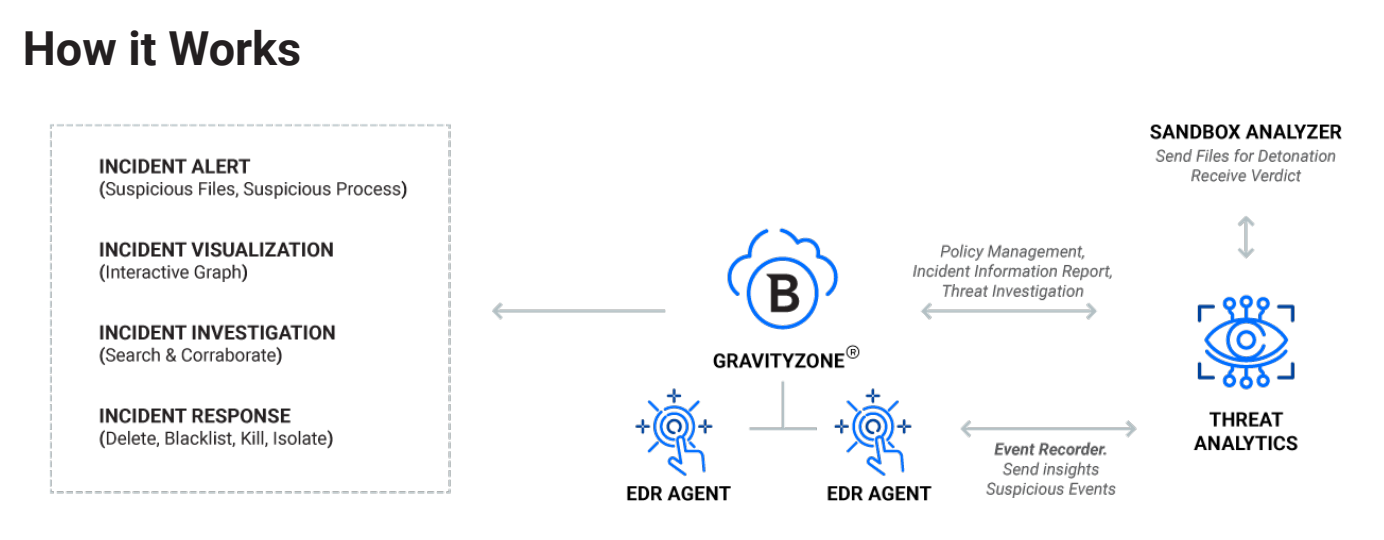
ענן ה- GravityZone EDR בנוי על פלטפורמת ה- BitDefender GrabitityZone XDR. כל סוכן EDR פרוס בנקודות קצה עוקב ברציפות על נקודת הקצה ושולח היטב תובנות ופרטי אירוע חשדניים למרכז הבקרת GravityZone הריכוזית. מנוע המתאם בין נקודת הקידום אוסף ומזקק אירועי נקודת קצה, ומייצר תצפיות עדיפות וארגוניות של אירועי אבטחה.
עיקרי הדברים
- גילוי ותגובה מתקדם התקפה: עוקב אחר הרשת לחשיפת פעילות חשודה מוקדם ומספק כלים להילחם בתקיפות סייבר.
- גשר על פער מיומנויות האבטחה: מאפשר לצוותים להגיב ביעילות עם סדרי עדיפות לאוטומטיים ותגובה בלחיצה אחת.
סקירת BitDefender VPN 2023
מה “מדיניות כניסה” מרושע ומדוע זה משמעותי?
גילוי ותגובה של נקודת קצה של BitDefender
איתור איומים מורחב, חקירה ממוקדת ותגובה אפקטיבית
גילוי ותגובה של נקודת קצה (EDR) הוא פיתרון אבטחת נקודת קצה המשלב ניטור רציף בזמן אמת ואוסף נתוני נקודת הקצה ותובנות עם יכולות גילוי ופעולות תגובה אוטומטיות.
GravityZone EDR ענן מגלה איומים מתקדמים כולל התקפות חסרות קם, תוכנת כופר ואיומים אחרים של אפס יומי בזמן אמת. ניתוח האיומים שלה ואספן אירועים מבוסס ענן עוקבים ברציפות עוקבים אחר נקודות הקצה ומתעדפות אירועי אבטחה לרשימת אירועים לחקירה ותגובה.
זה כולל טכנולוגיית מתאם בין נקודת קצה המשלבת את הקשר האבטחה של גרגיריות ועשירה של אבטחת EDR עם הדמיות איום ברמה הארגונית כדי לעזור לך למקד את החקירות ולהגיב בצורה יעילה יותר. על ידי מתן הדמיות איום ברמת הארגון, GravityZone EDR Cloud עוזר לך למקד את החקירות ולהגיב בצורה יעילה יותר.
גילוי מוביל בתעשייה
איתור איומים משופר ונראות המאפשרים חוזקות של XDR להגנה על נקודות קצה. יכולות חיפוש מקיפות לאינדיקטורים ספציפיים לפשרה (IOCS), טכניקות Miter ATT & CK וממצאים אחרים כדי לגלות התקפות בשלב מוקדם.
חקירה ותגובה ממוקדת
הדמיות אירועים ברמה ארגונית מאפשרות לך להגיב ביעילות, להגביל את התפשטות הרוחב ולהפסיק התקפות מתמשכות.
יעילות מקסימאלית
סוכן התקורה הנמוך שלנו, קל לפריסה, מבטיח יעילות והגנה מקסימאלית, במינימום מאמץ. לקבלת פיתרון מנוהל לחלוטין, שדרג בקלות לגילוי ותגובה מנוהלים של BitDefender (MDR).
סקירת מוצר
GravityZone EDR ענן מפקח על הרשת שלך כדי לחשוף את הפעילות החשודה מוקדם ומספק את הכלים הדרושים לך כדי להילחם בתקיפות סייבר. על ידי שילוב BitDefender’S עטורת פרסים ללימוד מכונות, סריקת ענן ומנתח ארגז חול יכולות לזהות פעילות המתחמקת מנגנוני מניעת נקודות קצה מסורתיים. הוא מספק נראות מלאה על הטכניקות, הטקטיקות והנהלים (TTPs) המשמשים בהתקפות פעילות תוך מתן יכולות חיפוש מקיפות לאינדיקטורים ספציפיים של פשרה (IOCS), טכניקות Miter ATT & CK וממצאים אחרים כדי לגלות התקפות בשלב מוקדם.
GravitityZone EDR Cloud מספקת הדמיות חדשניות וקלות להבנה עם הקשר עשיר ואינטליגנציה של איומים המסייעים לצוות ה- IT להבין נתיבי התקפה ולזהות פערים בהגנה. הדמיות אלה מייעלות את החקירה והתגובה, והקלות את הנטל על צוות ה- IT. מנתח ארגז החול מאפשר לצוות לבצע מטענים חשודים באופן אוטומטי בסביבה וירטואלית כלולה כדי לבודד ולנטרל קבצים חשודים. יכולות ענן של GravityZone EDR מגנות על ארגונים מפני איומים מתקדמים, תוך מאפשרת ציד איומים פרואקטיבי וניתוח שורש.
עיקרי הדברים:
- איתור מוביל בתעשייה-גילוי איומים משופר ונראות המאפשר חוזקות של XDR להגנה על נקודות קצה. יכולות חיפוש מקיפות לאינדיקטורים ספציפיים לפשרה (IOCS), טכניקות Miter ATT & CK וממצאים אחרים כדי לגלות התקפות בשלב מוקדם.
- חקירה ותגובה ממוקדת-הדמיות אירועים ברמה הארגונית מאפשרות לך להגיב ביעילות, להגביל את התפשטות הרוחבית ולהפסיק התקפות מתמשכות.
- יעילות מקסימאלית-סוכן תקורה נמוך שלנו לפריסה קלה לפריסה, מבטיח יעילות והגנה מקסימאלית, במינימום מאמץ. לקבלת פיתרון מנוהל לחלוטין, שדרג בקלות לגילוי ותגובה מנוהלים של BitDefender (MDR).
מאפיינים:
חדשנות ליעילות ויעילות
Bitdefender’S טכנולוגיית מתאם בין נקודת קצה לוקחת איתור איומים ונראות לרמה חדשה על ידי יישום יכולות XDR לגילוי התקפות מתקדמות הכרוכות בנקודות קצה מרובות בתשתיות היברידיות (תחנות עבודה, שרתים או מכולות; הפעלת מערכת הפעלה שונות). זה מרחיב את נראות ה- EDR, אנליטיקס ויכולות מתאם לאירועים מעבר לגבולות נקודת קצה יחידה, כדי לאפשר לצוותי אבטחה להתמודד בצורה יעילה יותר עם התקפות סייבר מורכבות הכוללות מספר נקודות קצה מרובות. טכנולוגיית מתאם זו של נקודת הקצה משלבת את הקשר האבטחה של גרגיריות ועשירה של EDR עם הניתוח הרחב התשתית של גילוי ותגובה מורחבת (XDR). על ידי מתן הדמיות איום ברמה הארגונית, XDR מסייע לארגונים למקד חקירות ולהגיב בצורה יעילה יותר.
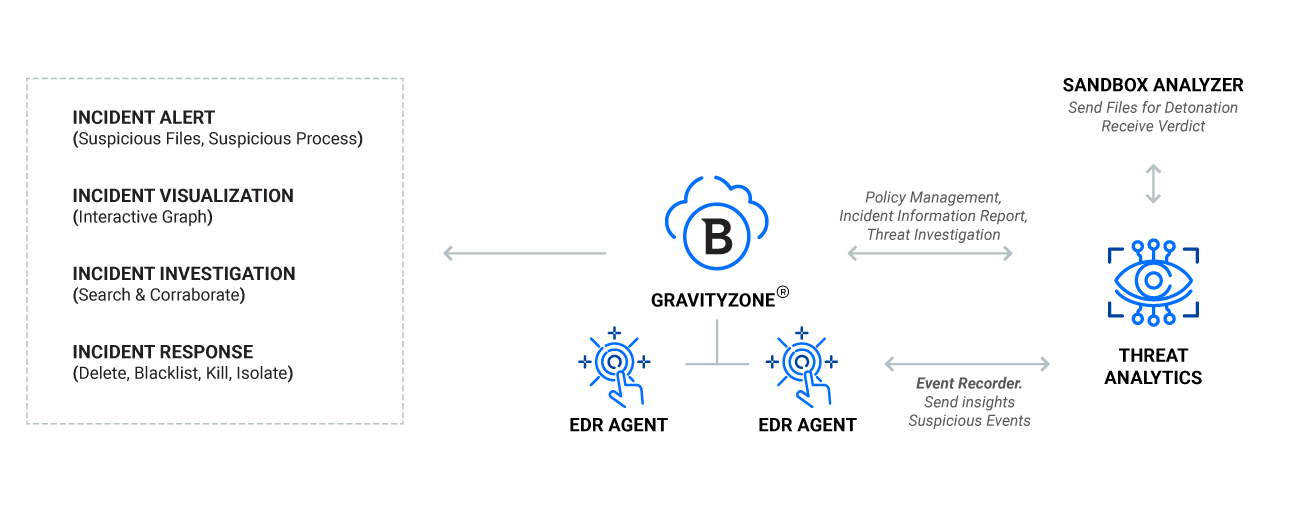
GravityZone Edr Cloud הוא פיתרון מבוסס ענן הבנוי על פלטפורמת ה- BitDefender GravityZone XDR. כל סוכן EDR פרוס בארגון שלך’לנקודות הקצה יש מקליט אירועים המפקח ברציפות את נקודת הקצה ושולח היטב תובנות ופרטי אירוע חשדניים למרכז הבקרת GravityZone הריכוזית. במרכז הבקרה, מנוע המתאם בין נקודת המוצא של BitDefender אוסף ומזקק אירועי נקודת קצה ומייצר עמדות עדיפות וארגוניות ברמה הארגונית של אירועי אבטחה, מה שמאפשר למנהלים לחקור ולהגיב במהירות על איומים.
עיקרי הדברים
- איתור ותגובה מתקדם התקפה. מפקח על הרשת שלך כדי לחשוף פעילות חשודה מוקדם ומספק את הכלים המאפשרים לך להילחם מתקפות סייבר.
- לגשר על פער מיומנויות האבטחה. מאפשר לצוותים להגיב ביעילות עם סדרי עדיפות לאוטומטיים של התראה ותגובת לחיצה אחת.
- להפחית את הסיכון לארגון. מנתח ברציפות את התשתית שלך כדי לזהות סיכון במאות גורמים. עוזר להפחית סיכוני משתמשים, רשת ומערכת הפעלה.
- למזער את הנטל התפעולי. תחזוקה מועברת בענן ותחזוקה נמוכה, סוכנים הם פריסת הבוהן בקלות ומשתלבים בארכיטקטורת האבטחה הקיימת שלך ותואמים לחלוטין את פיתרון האנטי-וירוס של נקודת הקצה שלך.
יתרונות:
ניתוח סיכונים מתקדם
טכנולוגיית ניתוח הסיכונים המתקדמים שלנו בוחנת לא רק נקודות קצה אלא גם התנהגות אנושית, ומנתחת ברציפות את הסיכון הארגוני שלך באמצעות מאות גורמים כדי לזהות, לתעדף ולספק הנחיות להקל על סיכוני המשתמש, הרשת והקצה.
איתור איומים מוביל בתעשייה
פתרון GravitityZone נקודת קצה ותגובה (EDR) מגלה איומים מתקדמים כולל התקפות חסרות גודל, תוכנות כופר ואיומים אחרים של אפס יומי בזמן אמת. ניתוח האיומים שלה ואספן אירועים מבוסס ענן עוקבים ברציפות עוקבים אחר נקודות הקצה ומתעדפות אירועי אבטחה לרשימת אירועים לחקירה ותגובה
גילוי ותגובה של נקודת קצה
טכנולוגיית המתאם בין נקודת הקצה לוקחת איתור איום ונראות של גילוי ותגובה של נקודת הקצה שלנו (EDR) פיתרון אבטחה לרמה חדשה על ידי מאפשר גילוי של התקפות מתקדמות הכוללות נקודות קצה מרובות בתשתיות היברידיות (תחנות עבודה, שרתים או מכולות; הפעלת מערכת הפעלה שונות).
הדמיה ברמת הארגון
חזותיים מקיפים של פעולות יריבות, מועשרות בהקשר ואינטליגנציה של איומים, מדגישים מסלולי התקפה קריטיים, הקלת העומסים על צוות ה- IT. עוזר בזיהוי פערים בהגנה והשפעה על אירועים לתמיכה בתאימות.
חקירה ותגובה יעילה
BitDefender EDR מספק הדמיות חדשניות וקלות להבנה עם הקשר עשיר ואינטליגנציה של איומים המסייעים לצוות ה- IT להבין דרכי התקפה ולזהות פערים בהגנה. הדמיות אלה מייעלות את החקירה והתגובה, והקלות את הנטל על צוות ה- IT. מנתח ארגז החול מאפשר לצוות לבצע מטענים חשודים באופן אוטומטי בסביבה וירטואלית כלולה כדי לבודד ולנטרל קבצים חשודים.
דיווח וחיסכון בזמן והתראה
לוחות מחוונים הניתנים להגדרה, התראות דוא”ל ויכולות דיווח מקיפות לדוחות מיידיים וגם מתוזמנים, כולם מנוהלים ממסוף ריכוזי חסכון זמן ומאמץ עבור צוותי IT.
איך עובד EDR של BitDefender?
גילוי ותגובה של נקודת קצה של BitDefender (EDR) הוא פיתרון מבוסס ענן הבנוי על פלטפורמת ה- BitDefender Graviticzonezone XDR. כל סוכן EDR פרוס בארגון שלך’לנקודות הקצה יש מקליט אירועים המפקח ברציפות את נקודת הקצה ושולח היטב תובנות ופרטי אירוע חשדניים למרכז הבקרת GravityZone הריכוזית.
במרכז הבקרה, מנוע המתאם בין נקודת המוצא של BitDefender אוסף ומזקק אירועי נקודת קצה ומייצר עמדות עדיפות וארגוניות ברמה הארגונית של אירועי אבטחה, מה שמאפשר למנהלים לחקור ולהגיב במהירות על איומים.
שאלות נפוצות:
הוא זיהוי ותגובה של נקודת קיצוניות זמינים בכל חבילות ה- EDR?
גילוי ותגובה של נקודת מקצב זמין בכל חבילות EDR: BitDefender EDR, GravityZone Enterprise Security ו- BitDefender MDR.
איך ארגון יכול ליהנות מ- EDR אם אין לו אנשי אבטחה ייעודיים?
כדי להפיק תועלת מלאה מ- EDR, ארגון ללא אנשי אבטחה ייעודיים (כגון אנליסטים באבטחה) צריך לבחור את שירות ה- BitDefender MDR שלנו. שירות מנוהל לחלוטין כולל את פיתרון ה- EDR שלנו וכן פעולות אבטחה 24/7 המועברות ממרכז פעולות האבטחה של BitDefender על ידי ציידי איומים מיומנים ומומחי אבטחה מאוד.
האם אוכל לנסות לפני שאקנה?
כן. עם רק כמה לחיצות, אתה יכול לקבל ניסיון חינם של חודש. לאחר שתסתיים תקופת הניסיון, תצטרך לרכוש את הפיתרון להמשך השימוש.
תיעוד:
הערות תמחור:
- תמחור וזמינות מוצרים בכפוף לשינוי ללא הודעה מוקדמת.
סקירת BitDefender VPN 2023
BitDefender משתמש במגן נקודה חמה’S טכנולוגיה מהירה של ברק עבור ה- VPN שלה. אך על ידי אי הכללת כמה תכונות מיותרות, כמו שרתים במיקומי נישה כמו קירגיזסטן, זה מסוגל למכור את ה- VPN פחות.
נוסף על כך, אתה יכול להתקין אותו בעשרה מכשירים. מה שהופך את זה לאחד הכי הרבה עסקאות VPN הטובות ביותר שם.
- מָהִיר: Bitdefender’S VPN משתמש בשרת Shield נקודה חמה’S שהם כמה מהמהירים בעולם. הופך את BitDefender’S VPN ברק מהר.
- פרטיות מקסימאלית: BitDefender יש מדיניות קצרה אך ברורה של יומן אפס ואינו עוקב אחר הפעילות המקוונת שלך.
- מחיר: רוב ה- VPN מציעים את המחיר הטוב ביותר שלהם רק בחוזים לשלוש שנים. BitDefender מציעה את המובילה שלו בחוזה לשנה, מה שהופך אותו לזול משמעותית.
- מאובטח מאוד: BitDefender משתמש בפרוטוקול ה- VPN המהיר ביותר (Catapult Hydra) ובתקן ההצפנה המאובטח ביותר (AES-256).
- שרתים ב -30 מדינות: Bitdefender’ל- S VPN יש שרתים בכל היבשות.
- אפליקציות יפות (אך מעט בסיסיות): תמיכה ב- Windows, Mac, Android ו- iOS.
- עובד עם נטפליקס, דיסני פלוס ועוד
- עובד עם טורנטים (P2P)
- אין תכונות מתקדמות: VPN יקר יותר מאפשר לך לבחור את פרוטוקול ה- VPN שלך ולהפעיל תכונות כמו חוסמי מודעות ודחיסת נתונים. BitDefender לא’t. אנחנו חושבים שזה ניצח’לא משנה ל 95% מהמשתמשים שלה. אבל אם אתה רוצה להיכנס לטכנולוגיה מתקדמת; בדוק את Cyberghost כאן.

האם ראית את ההנחות?

נווט בדף זה
עובדות VPN של BitDefender
- העסקה הטובה ביותר: 2 $.49 לחודש
- מדיניות החזרים: 30 ימים
- שירות לקוחות: 24/7 צ’אט חי
- מכשירים לכל חשבון: 10
- פלטפורמות: Windows, Mac, Android ו- iOS

פרטיות ואבטחה
הטוב: BitDefender VPN משתמש במגן נקודה חמה’שרתים, אז זה’חשוב לנתח את שתי החברה’מדיניות פרטיות. למרבה המזל, שניהם כוללים מדיניות ברורה של יומן אפס ואל תעקוב אחרך באופן מקוון. BitDefender משתמש בפרוטוקול ה- VPN המהיר ביותר (Catapult Hydra) ובתקן ההצפנה המאובטח ביותר (AES-256).
הרע: BitDefender VPN אינו כולל מתג הרגה ואינו משתמש בשרתי DNS משלה.
לאילו גורמי פרטיות ואבטחה אנו בודקים?
- מדיניות כניסה
- תחום שיפוט
- נוהל
- הצפנה
- שרתי DNS משלך
- הרוג מבחן מתג
- מבחן דליפה
מה “מדיניות כניסה” מרושע ומדוע זה משמעותי?
בנסיבות אידיאליות, ספק VPN לא היה עושה’לא לאחסן מידע על הפעילויות המקוונות שלך. אבל, הנסיבות בהן אנו מוצאים את עצמנו ב- AND’לא תמיד אידיאלי, וספקי VPN אכן שומרים על מידע כזה מסוג זה – אלה יומנים.
המטרה העומדת מאחורי יצירת יומנים אלה היא אופטימיזציה של ה- VPN’שירות S. זה עוזר לשרתים לרוץ בצורה אופטימלית ויכולים גם למנוע התעללות בשירותים. ספקים שונים יאספו כמויות שונות של נתונים לשם כך.
באופן כללי, ספק ה- VPN שלך יכול לאסוף ארבעה סוגים של מידע אודותיך. חלק מהמידע הזה באמת לא’לא יש פוטנציאל להזיק, אבל זה’לא תמיד המקרה. ארבעת הסוגים הללו הם:
- נתוני שירות VPN: גרסת אפליקציית VPN You’בשימוש, איזו מערכת הפעלה אתה’הפעל אותו מחדש, השרת אתה’קבע קשר עם.
- נתוני חיבור: כמות הנתונים שאתה’הורדת והועלה, כאשר התחברת וכמה זמן, בדיוק מתי התחברת.
- כתובת IP מקורית: זהו המזהה הייחודי של המכשיר בו השתמשת כדי לגשת לשרת VPN וניתן להשתמש בו כדי לאתר את המיקום המדויק שלך.
- פעילות מקוונת: כל אתר אליו הלכת, כל מה שחיפשת, כל השירותים המקוונים בה השתמשת. זה בעצם משווה להיסטוריה של הגלישה שלך.
ספק ה- VPN שלך יכול לאסוף את נתוני השירות והחיבור שלך באופן אנונימי – במקום לייחד כל משתמש, כל הנתונים מקובצים יחד. אם זה המקרה, אז אתה לא’יש הרבה מה לדאוג. ספק ה- VPN יקבל את מה שהוא צריך לשמור ולשפר את השירות שלו מבלי לסכן את פרטיותך. בגלל זה, ספקי VPN רבים עושים זאת במידה מסוימת.
באשר לפריט מספר שלוש ברשימה, רוב האנשים לא רוצים שה- VPN שלהם ישמור על כתובת ה- IP שלהם. אבל, בדרך כלל זה לא פורץ עסקות. פשוט, VPNs עוסקים באנונימיות ולכן המיקום שלך לא צריך’לא להיות מעניין את הספק.
עם זאת, מה בהחלט יכול להיות פורץ עסקות הוא הפריט הסופי ברשימה שלנו-יומני הפעילות המקוונת שלך. השגיח על כך והיה זהיר אם ה- VPN ישמור על הרשומות הללו.
אנו מבינים את החשיבות של זה כך ש- VPN המאחסן נתונים אלה ניצחו’לא יהיה בין ההמלצות שלנו. אבל, זה לא כל כך נדיר בקרב VPNs בחינם, שעשויים להמשיך למכור נתונים אלה. זו סיבה מספקת לנו להאמין שעליך להימנע מספקים כאלה.
לעתים קרובות תוכלו לשמוע טענות על מדיניות יומן אפס בקרב ספקי VPN. זה נשמע טוב אבל לא’זה תמיד אומר זהה לזה שאין תקן אוניברסאלי ליישם. לכן, קח את הזמן לקרוא את מדיניות הפרטיות במלואה לפני שתקבל החלטות רכישה או לחפש סקירה.
מה זה BitDefender’מדיניות כניסה כמו?
Bitdefender’מדיניות הפרטיות היא די קצרה. הפכנו את זה קצת יותר קריא כדי לעזור לך לפענח את מה שהוא אומר בפועל:
“אנו אוספים (…) רק מזהי משתמש ומכשירי מכשירים שנוצרו באופן אקראי, כתובות IP (…) אנו משתמשים בפנגו כמעבד נתונים המעבד נתונים מטעם BitDefender בהתאם ל- BitDefender’הוראות S ולמטרה הבלעדית של מתן שירותי VPN למשתמשים.”
אנו עשויים לעבד מיקום מכשירים אך ורק לצורך הצעת פונקציות VPN של BitDefender התראות כאלה של Wi-Fi לא בטוחה או תכונה של חיבור אוטומטי. איננו מאחסנים פרטים לגבי המיקום או הפעילות המקוונת שלך ואנחנו לא משתפים אותם עם גורמים אחרים.”
ההמראה העיקרית היא ש- BitDefender אוסף רק נתונים שנוצרו באופן אקראי, מה שאומר שזה לא’לא לעקוב אחר משתמשים בודדים. עם זאת, זה אכן משתמש בפנגו’S (הידוע גם בשם SHOLD SHIELD SHIELD) ושירותי עיבוד הנתונים שלה.
לכן חשוב לקרוא גם מגן נקודה חמה’מדיניות פרטיות. בקיצור, זה קובע:
- כתובת ה- IP שלך מאוחסנת, אך רק בזמן שאתה מחובר ל- VPN: ברגע שאתה מתנתק מה- VPN, כתובת ה- IP שלך נמחקת.
- היסטוריית הגלישה שלך לעולם אינה מאוחסנת: הפעילות המקוונת שלך (אתרי האינטרנט שאתה מבקר ושירותים שאתה משתמש בהם) לעולם לא עוקבים אחר או מאוחסנים.
אז מה נוכל להסיק מכל זה?
הפעילות המקוונת שלך אינה מאוחסנת וכתובת ה- IP שלך רק למשך זמן הפעלת ה- VPN שלך. זה נמחק אחר כך.
לפיכך, אתה בטוח.
מה המשמעות של תחום השיפוט ומדוע זה משמעותי?
החברה המספקת את שירותי ה- VPN שלך צריכה להיות משולבת במדינה כלשהי. ומכיוון שהחוקים והתקנות של אותה מדינה מחייבים, זה יכול לעשות את ההבדל הגדול.
לדוגמה, מדינות מסוימות מחמירות מאוד בכל הנוגע לשמירת נתונים ולחוקים הנלווים. ארה”ב היא ביניהן כמו גם מדינות רבות באיחוד האירופי, אוסטרליה וכו ‘. לכן, ספקיות האינטרנט (ספקי שירותי אינטרנט) הממוקמים בהם נדרשים לאסוף נתונים רבים על משתמשי האינטרנט. זה כולל דוא”ל שנשלח, רשומות של אתרים מבוקרים וכן הלאה.
סוג זה של מעקב המוני הוא אחת הסיבות העיקריות לכך שאנשים פונים ל- VPNS. על ידי שימוש באחד, כל נתונים שתשלח באמצעות ספק שירותי האינטרנט שלך’רשת S תהיה מוגנת על ידי הצפנה, מה שמאפשר לקרוא את ספק האינטרנט שלך לקרוא. ומה שהוא לא יכול לקרוא, הוא לא יכול לאסוף.
בנוסף לדאגה לסוגי אינטרנט, יש אנשים שיש להם חששות שגם VPNs עשויים להיאלץ גם לאסוף נתונים בגלל החוקים שהוזכרו לעיל. אבל, יש כאן הבדל מכריע אחד – ספק שירותי אינטרנט הוא ספק ציבורי ואילו VPN הוא פרטי. כיוון שכך, אותם כללים אינם חלים, ו- VPNs אינם מחויבים לשמור על נתוני משתמשים.
ועדיין, הסוכנויות הממשלתיות המעוניינות בנתונים אלה הן ארגונים רציניים ויש להם כמה טריקים במעלה שרוולים כדי לקבל את המידע שהם רוצים. בארצות הברית, למשל, הסוכנויות הרלוונטיות יכולות להנפיק מכתבי ביטחון לאומי, שהם סוג של זימונים סודיים. אחד מאלה יכול לאפשר לסוכנות לשים יד על כל נתונים ש- VPN עשוי להחזיק.
עכשיו, אתם עשויים לחשוב שסוכנויות ממשלתיות לא’לא ממש פונה לטקטיקות האלה, אבל הם כן. קח את מה שקרה עם LaVabit בשנת 2013. לאחר שנלחץ על ידי ה- NSA כדי לחשוף נתונים הנוגעים לאדוארד סנודן, ספק הדוא”ל המוצפן הזה בחר לסגור באופן זמני ולא לעמוד בו. באופן דומה, חברת VPN בשם Private Internet Access לא רצתה לעמוד בתקנות רישום נתונים רוסיות ולכן החליטה לסגור את השרתים שהיו שם בשנת 2016. ישנם הבדלים בין שני המקרים הללו, אך הם מוכיחים את אותה נקודה – סוכנויות שונות בשליטה ממשלתית מחפשות נתונים.
משתמשים העוסקים בזה יכולים להמשיך בשני אופנים.
הראשון הוא למצוא ספק VPN שנמצא תחת תחום שיפוט חיובי. לשם כך תוכלו להסתכל על אמנות בינלאומיות בנוגע למודיעין (הסכם UKUSA הוא דוגמה ידועה לכך), ולמצוא מדינה שהיא לא’לא חבר בהם. באופן טבעי, חוקי שמירת הנתונים המקומיים חשובים לא פחות, ואתה רוצה מדינה שהיא’לא קפדני בעניין זה. במילים אחרות, מצא VPN בחו”ל. ExpressVPN מבוסס על איי הבתולה הבריטיים ואילו NordVPN מחויב בחוקים הפנמיים, אם שם שתי דוגמאות.
השני הוא למעשה להימנע מהנושא של סמכות השיפוט על ידי מעבר עם ספק VPN שדבק באמת במדיניות של שמירה על יומנים שאפשר להשתמש בהם כדי לזהות אותך. כאמור, שום חוק, לא משנה כמה קפדני, יכול לגרום לספק VPN למסור נתונים שמעולם לא היו להם מלכתחילה.
אחד מהם הוא פיתרון טוב, אך ניתן גם לשלב אותם לקבלת אבטחה נוספת.
מה זה BitDefender’תחום השיפוט?
BitDefender משולבת ברומניה שאינה חלק מהסכם מודיעיני כמו הסכם UKUSA, אך היא חברה באיחוד האירופי. מכיוון שהאיחוד האירופי דוחף לחוקי שמירת נתונים ברחבי האיחוד. אחרי הכל, נתונים שהם לא’לא, זה לא יכול למסור.
מה המשמעות של הפרוטוקול ומדוע הוא משמעותי?
פרוטוקול הוא הטכנולוגיה הבסיסית המגדירה כיצד שרת VPN יעצב ויעביר נתונים ברשת, בין אם זה האינטרנט או רשת מקומית (LAN). יש שם פרוטוקולים שונים, והם מגיעים עם רמות מהירות ואבטחה שונות. הרוב רואים ב- OpenVPN כמאובטחים ביותר, ומדרגים אותו לפני L2TP, PPTP, SSTP ו- IKEV2.
באילו פרוטוקולים משתמשים ב- BitDefender?
BitDefender VPN משתמש בפרוטוקול ה- VPN המהיר ביותר הקיים כיום, שפותח פנימה על ידי מגן Hotspot. זה’S נקרא Hydra Catapult והוא מהיר הרבה יותר מ- OpenVPN.
מה המשמעות של הצפנה ומדוע זה משמעותי?
הצפנה הופכת נתונים שכל אחד יכול לקרוא לצורה שאינה מובנת. כדי להשיג זאת משתמשים במפתח הצפנה, וכך גם האופן בו הנתונים הופכים בחזרה לצורה קריאה.
תקן ההצפנה המתקדם (AES) הוא מה’זה התקבל כנורמה בעניין זה. בתחום VPNs בדרך כלל תמצאו שני גדלי מפתח: 128 ביטים ו -256 ביטים. אפילו ל- AES-128 הפשוט יותר יש מוניטין כבלתי ניתן לשבירה, ואילו AES-256 לוקח אבטחה לרמה גבוהה עוד יותר.
באיזה תקן הצפנה משתמש BitDefender?
BitDefender VPN משתמש בתקן ההצפנה המאובטח ביותר: AES-256.
מה המשמעות של שרתי DNS ומדוע הם משמעותיים?
כשאתה רוצה לבדוק מה החברים שלך עשו, אתה’אני פותח את הדפדפן ולהקלד בפייסבוק.com. זהו שם דומיין, מונח קצר (וקולט באופן אידיאלי) המאפשר לך ללכת לאתר שאתה רוצה. אבל, פייסבוק’מזהה אחר הוא קבוצה גדולה של מספרים. זו כתובת ה- IP, וזה משהו שלעולם לא יכולנו לשנן. מכאן ששמות הדומיין.
אבל כדי שזה יעבוד, צריך להיות חיבור בין כתובת ה- IP לשם הדומיין. כאן נכנסים שרתי DNS. חשבו עליהם כמפעילי הטלפון של גיל האינטרנט. שרת DNS הוא מאגר של שמות דומיין רבים וכתובות ה- IP שלהם, וברגע שתזין את שם הדומיין הרצוי – הוא שולח אותך לכתובת ה- IP הנכונה.
כאשר לספקי VPN יש שרתי DNS משלהם לשימוש, הם יכולים להצפין תהליך זה, יחד עם כל הפעילויות המקוונות האחרות שלך, במנהרת VPN. זה מעמיד את כל מה שקורה להישג ידם של מסיבות שאולי ירצו ליצור יומנים של מה שאתה עושה באופן מקוון, ליירט או לצנזר אותו.
האם BitDefender VPN משתמש בשרתי DNS משלה?
לא, BitDefender VPN משתמש בשרתי DNS של המפלגה השלישית.
מה המשמעות של מתג הרוג ומדוע זה משמעותי?
כשאתה מקים חיבור VPN, אתה יכול לגלוש באינטרנט בטוח בידיעה שהפרטיות שלך מוגנת. אבל אם החיבור המאובטח הזה היה נכשל מסיבה כלשהי, אתה’D רוצה שחיבור האינטרנט שלך יופסק באותו הרגע מכיוון שהפעילות שלך כבר לא תסתתר. זה מה שעושה מתג להרוג ומדוע הוא משמעותי.
האם BitDefender משתמש במתג הרגה?
כן. Bitdefender’S VPN כולל מתג הרגה.
מה המשמעות של דליפה ומדוע זה משמעותי?
למרות שאתה’קבע חיבור עם השרת שלו, VPN עשוי לפעמים לאפשר לחלק מהנתונים שלך להחליק ולהישאר גלויים. זוהי דליפה, ויש כמה סוגים נפוצים מהם: דליפות IP, דליפת תעודות Windows, דליפות DNS ודליפות WebRTC.
האם BitDefender מדליף את הנתונים שלך?
לא, BitDefender VPN אינו מדליף אף אחד מהנתונים שלך.
BitDefender GravitityZone
BitDefender GravityZone הוא פיתרון האבטחה הארגוני החדש של BitDefender לארגונים בינוניים עד גדולים מאוד. GravityZone ממנף BitDefender’S טכנולוגיות אנטי -תוכנה מוערכות ומספקת פלטפורמת ניהול אבטחה מרכזית לנקודות קצה פיזיות, וירטואליות ונייד.
NetSurion עוזר לפקח על אירועים מ- Bitdefender Gravityzone. אובייקטי הידע שלה ודוחות Flex יעזרו לכם לנתח חומת אש, בקרת מכשירים, איום ופרטים הקשורים לדיוג.
שילוב מקור נתונים של NetSurion עבור BitDefender GravityZone מאפשר לך לפקח על הרכיבים הבאים:
- בִּטָחוֹן – איום זיהוי, יישומים ואתרי אינטרנט חסמו פרטים, הגנת נתונים ופעילות בקרת מכשירים.
- מבצע -סריקה לפי דרישה ותוצאותיה, פרטי ביקורת על אירועי אבטחה.
לאחר ש- BitDefender GravityZone מוגדר למסירת אירועים למנהל NetSurion; ניתן להגדיר אובייקטים ודוחות של ידע ל- NetSurion.
להלן חלק משילובי מקור הנתונים הזמינים ב- NetSurion מופיעים להלן.
דיווחים
| סוּג | שֵׁם | תיאור |
|---|---|---|
| בִּטָחוֹן | BitDefender GravitityZone – חומת אש של אפליקציה | קטגוריה זו מספקת מידע הקשור ליישום שנחסם מחיבור לרשת בהתבסס על הכלל שהוגדר. |
| בִּטָחוֹן | BitDefender GravitityZone – פעילות נגד פיצוץ | קטגוריה זו מספקת מידע הקשור לפעילות הדיוג שהתגלה ונחסמה בנקודות הקצה. |
| בִּטָחוֹן | BitDefender GravitityZone – יישומים חסומים | קטגוריה זו מספקת מידע הקשור ליישום החסום ולתכונותיו. |
| בִּטָחוֹן | BitDefender GravityZone – פרטי אתר חסומים | קטגוריה זו מספקת מידע הקשור לאתרי האינטרנט החסומים, נקודות הקצה של המקור והסיבה לפרטים חסומים. |
| בִּטָחוֹן | BitDefender GravitityZone – דוא”ל להגנת נתונים | קטגוריה זו מספקת מידע הקשור לשולח הדוא”ל או הנמען החסום על ידי מודול הגנת נתונים ופרטי הכלל שהוחלו. |
| בִּטָחוֹן | BitDefender GravitityZone – רשת הגנת נתונים | קטגוריה זו מספקת מידע הקשור לאתרי האינטרנט החסומים על ידי מודול הגנת נתונים ופרטי הכלל שהוחלו. |
| בִּטָחוֹן | BitDefender GravitityZone – פעילות בקרת מכשירים | קטגוריה זו מספקת מידע הקשור למכשירים המותרים או חסומים בנקודות הקצה ותכונותיו. |
| בִּטָחוֹן | BitDefender GravitityZone – פעילות חומת אש | קטגוריה זו מספקת מידע הקשור לכתובת ה- IP או היציאה שנחסמו על ידי ה- BitDefender על סמך הכלל שהוגדר. |
| בִּטָחוֹן | BitDefender GravitityZone – פעילות תוכנות זדוניות | קטגוריה זו מספקת מידע הקשור לאיום שהתגלה בנקודות הקצה ותכונותיו. |
| בִּטָחוֹן | BitDefender GravitityZone – סטטוס תוכנה זדונית | קטגוריה זו מספקת מידע הקשור למצב האיום שהתגלה. |
| פעולות | BitDefender GravitityZone-פרטי סריקה לפי דרישה | קטגוריה זו מספקת מידע הקשור לפרטי הסריקה והתוצאות על פי דרישה. |
| פעולות | BitDefender GravitityZone – ביקורת אבטחה | קטגוריה זו מספקת מידע הקשור לאירועי האבטחה ממודולים שונים שהתרחשו. |
תיעוד
פרטי התצורה במדריך זה תואמים את גרסת Netsurion 9.X ואילך, ו- BitDefender GravitityZone Elite אבטחה.
הורד מדריך לשילוב למידע נוסף.
ניהול הגנה מפני GravityZone
נושא זה מספק שיטות עבודה מומלצות לשימוש במסוף GravityZone לניהול ופיקוח על הגנת BitDefender המותקנת ב- VMs מפריסת ה- VMware Tanzu שלך. למידע מפורט, עיין במנהל המשיכה שלך’מדריך S.
בדוק מכונות מוגנות
לאחר שהוא נפרס על ה- VMs מהפריסה שלך ב- VMware Tanzu, כלי האבטחה של נקודת הקצה של BitDefender מסנכרנים אוטומטית עם קונסולת GravityZone כדי לקבל מדיניות ומשימות תצורה וכדי לשלוח סטטוס או אירועי אבטחה.
VMs מוגנים מפריסת VMware Tanzu שלך יופיעו במלאי הרשת של GravityZone. בהתאם לשילובי ה- IAAs ושילוב המלאי שלך המוגדרים ב- GravityZone, ה- VMs מופיעים ב- GravityZone תחת תשתית IAAS שלך, מלאי Active Directory או קבוצות מותאמות אישית (בתיקיה המותאמת אישית המוגדרת בהגדרות החבילה).

לחץ על VM במלאי הרשת כדי לראות אם מותקן ההגנה ובדוק את פרטי ההגנה.
נהל הגדרות הגנה
VMs מוגנים מוקצים מדיניות ברירת מחדל, אך יתכן שתרצה ליצור מדיניות ייעודית לפריסת ה- VMware Tanzu שלך כדי להגדיר או להתאים אישית הגדרות ספציפיות, כגון:
- שרתי אבטחה להתחברות למקרה שמדובר בכלי אבטחה של נקודת הקצה המוגדרים להשתמש במנוע הסריקה המרכזי.
- נקודת קצה ממסר מקומית להתחבר אליו, לתעבורת עדכון אופטימלית.
- הגדרות הגנה ספציפיות לסביבת ה- VMware Tanzu שלך.
- השבת את ממשק המשתמש הגרפי של סוכן Windows כדי למזער את צריכת המשאבים.
הקצה את המדיניות לתיקיות בהן מתווספים ה- VMs מהפריסה שלך ב- VMware Tanzu.
חָשׁוּב: מופעי VM עשויים להופיע ככשל במהלך עדכוני המוצר, כאשר השירותים מופעלים מחדש. כדי להימנע ממצב זה, אתה יכול להשבית את עדכוני המוצר האוטומטיים במדיניות האבטחה של Gravityzone.
כדי לוודא שסוכני BitDefender מעודכנים, אתה יכול להריץ עדכון משימה מ- GravityZone או לפרוס מחדש את המופעים שלך ברגע שערכות סוכן BitDefender החדשות הופכות להיות זמינות.
פיקוח על אירועי הגנה ואבטחה
כדי לעקוב.


