


Έχει crowdstrike rollback
Τι είναι οι επιθέσεις υποβάθμισης
Γενικά, κάθε σύστημα που χρησιμοποιεί οποιαδήποτε μορφή συμβατότητας προς τα πίσω μπορεί να είναι ευαίσθητο σε μια επίθεση υποβάθμισης. Η ισορροπία μεταξύ της μέγιστης χρησιμότητας και της μέγιστης ασφάλειας είναι δύσκολο να απεργεί: όσο και δελεαστικό μπορεί να είναι να επιβάλλουν τους επισκέπτες σας για να κρατήσουν τα συστήματά τους ενημερωμένα, θέλετε οι άνθρωποι να μπορούν να έχουν πρόσβαση στον διακομιστή σας χρησιμοποιώντας παλαιότερη τεχνολογία.
Έχει crowdstrike rollback
Το ransomware έχει γίνει ένα πρόβλημα που όλοι αντιμετωπίζουν. Στο CrowdStrike, αναγνωρίζουμε ότι αυτή η επίθεση θα συνεχίσει να αποτελεί πρόβλημα, εφόσον είναι κερδοφόρο και για το λόγο αυτό, το CrowdStrike έχει πολλαπλές μεθόδους πρόληψης που έχουν σχεδιαστεί για να σταματήσουν αυτή την επίθεση από πολλαπλούς φορείς απειλής. Σε αυτό το βίντεο, επιδεικνύουμε μερικούς από αυτούς τους φορείς επίθεσης και οι διαφορετικοί τρόποι με τους οποίους το crowdstrike είναι κατασκευασμένο για να τους σταματήσει.
Πώς προστατεύει το crowdstrike falcon από το ransomware
Σε αυτό το demo, πρόκειται να απεικονίσουμε τους διαφορετικούς τρόπους με τους οποίους το Falcon-CrowsStrike’s Next-Generation Endpoint Protection Solution-σας προστατεύει από το ransomware. Θα δούμε πώς ο Falcon χρησιμοποιεί πολλαπλές συμπληρωματικές μεθόδους, όπως η μηχανική μάθηση και οι δείκτες επίθεσης, για να εμποδίσουν το ransomware. Τέλος, θα δούμε πώς το Falcon μπλοκάρει το ransomware και δεν κάνει καν χρήση των εκτελών, αλλά τρέχει μέσω του PowerShell Script που επιχειρεί να φορτώσει μια διαδικασία απευθείας στη μνήμη. Για την πρώτη μας προσπάθεια, θα επιτρέψουμε την ανίχνευση μηχανικής μάθησης στο UI Falcon στη σελίδα διαμόρφωσης. Επίσης σε αυτή τη σελίδα είναι το Crowdstrike’s IOAS ή δείκτες επίθεσης – για την ανίχνευση συμπεριφοράς που σχετίζεται με ransomware.
Στην επιφάνεια εργασίας, έχω τρία διαφορετικά δείγματα ransomware. Για να εκτελέσετε αυτά, θα προσθέσω τη σωστή επέκταση και, στη συνέχεια, επιλέξτε Εκτέλεση. Καθώς προσπαθώ να εκτελέσω κάθε ένα από αυτά τα δείγματα, λαμβάνω σφάλμα άδειας παραθύρων. Αυτό είναι το Falcon που δεν επιτρέπει στο αρχείο να εκτελέσει.
Στην κονσόλα, θα ανανεώσουμε και θα παρατηρήσουμε ότι υπάρχουν τρεις νέες ανιχνεύσεις. Επιθεωρώντας αυτές τις ανιχνεύσεις, βλέπουμε ότι είναι μπλοκαρισμένες λόγω του αλγόριθμου μηχανικής μάθησης που αναγνωρίζει αυτά τα αρχεία ως κακόβουλα. Μπορούμε επίσης να δούμε ότι υπάρχουν 45 άλλοι κινητήρες AV που ανιχνεύουν αυτό το συγκεκριμένο δείγμα ως κακόβουλο. Θα τα επισημάνουμε ως αληθινά θετικά και θα επιστρέψουμε στη σελίδα διαμόρφωσης. Αλλά τι γίνεται αν το ransomware καταφέρνει να πάρει από τη μηχανική μάθηση?
Ο Falcon χρησιμοποιεί δείκτες επίθεσης – ή IOAS για σύντομο. Για να προσομοιώσω αυτήν την κατάσταση, θα απενεργοποιήσω ξανά τη μηχανική μάθηση και θα τρέξω το δείγμα. Κοιτάζοντας τα έγγραφα στην επιφάνεια εργασίας μας, μπορούμε να δούμε ότι δεν φαίνεται να έχουν κρυπτογραφηθεί αρχεία. Αυτή τη φορά στο UI Falcon, βλέπουμε τρεις ειδοποιήσεις παρόμοιες με την τελευταία φορά. Αλλά μετά από περαιτέρω επιθεώρηση, αυτά τα μπλοκ δεν ξεκίνησαν από τη μηχανική μάθηση. Σταμάτησαν επειδή πυροδότησαν έναν δείκτη επίθεσης ενδεικτικό της δραστηριότητας ransomware.
Στο πρώτο δείγμα, μπλοκαρίστηκε επειδή υπήρχε μια προσπάθεια διαγραφής αντιγράφων ασφαλείας. Το επόμενο δείγμα σχετίζεται με το Locky. Και τότε το τελευταίο δείγμα σχετίζεται με το Cryptowall. Εάν ο Falcon δεν είχε IOAS ή μηχανική μάθηση, τα δείγματα θα είχαν κρυπτογραφήσει τα αρχεία. Υπάρχει όμως μια ερώτηση που παραμένει – τι συμβαίνει εάν δεν υπάρχει αρχείο για ανάλυση? Εάν το ransomware τρέχει απευθείας στη μνήμη?
Ας εξερευνήσουμε αυτό το σενάριο – πρόκειται να χρησιμοποιήσουμε το PowerShell για να εκτελέσουμε ένα δείγμα, το οποίο φορτώνεται στη μνήμη και δεν ρίχνει ένα αρχείο στο στόχο. Και πάλι, τα αρχεία στην επιφάνεια εργασίας φαίνεται να μην επηρεάζονται. Στο UI, έχουμε επιπλέον ανιχνεύσεις. Και μετά από περαιτέρω επιθεώρηση, βλέπουμε ότι ήταν η συμπεριφορά του κακόβουλου λογισμικού που εμπόδισε τον ξενιστή να μολυνθεί. Δεν έχει σημασία αν το νήμα είναι λίστες αρχείων ή αρχείων – η συμπεριφορά παραμένει η ίδια – όπως και η ικανότητα του Falcon να σταματήσει την απειλή.
Έχουμε δει πώς ο Falcon χρησιμοποιεί πολλαπλές συμπληρωματικές μεθόδους – όπως η μηχανική μάθηση και οι δείκτες της επίθεσης – για να εμποδίσουν το ransomware. Και τέλος, έχουμε δει πώς το Falcon μπορεί να μπλοκάρει [ακούγεται] ransomware. Η κερδοφορία του ransomware δημιούργησε ένα τεράστιο πρόβλημα για οργανισμούς που είναι συνεχώς υπό επίθεση από αυτή την απειλή. Το Crowdstrike Falcon μπορεί να σας βοηθήσει να λύσετε αυτό το πρόβλημα. Για περισσότερες πληροφορίες ή για δοκιμή, ελέγξτε αυτό στο Crowdstrike.com.
Τι είναι Επιθέσεις υποβάθμισης?
Η διατήρηση της καλής ασφάλειας στον κυβερνοχώρο σημαίνει την προστασία από πολλαπλά είδη επίθεσης. Ένας από αυτούς τους τύπους επίθεσης ονομάζεται “επίθεση υποβάθμισης.”Αυτή η μορφή κρυπτογραφικής επίθεσης ονομάζεται επίσης” Attack Rollback Version “ή” Attack Down Down.”Σε μια επίθεση υποβάθμισης, ένας επιτιθέμενος αναγκάζει το σύστημα στόχου να μεταβεί σε χαμηλής ποιότητας, λιγότερο ασφαλή τρόπο λειτουργίας.
Οι επιθέσεις υποβάθμισης μπορούν να πάρουν διάφορες μορφές. Θα μιλήσουμε εδώ για τις πιο συνηθισμένες μορφές επίθεσης υποβάθμισης: η μορφή που μπορούν να πάρουν αυτές οι επιθέσεις, ποιες λειτουργίες εξυπηρετούν και πώς λειτουργούν. Ευτυχώς, οι επιθέσεις υποβάθμισης είναι γνωστές και καλά τεκμηριωμένες σε αυτό το σημείο, οπότε δεν χρειάζεται να σπάσετε το νέο έδαφος για να προστατεύσετε την εταιρεία σας εναντίον τους.
Τι είναι οι επιθέσεις υποβάθμισης?
Ο κόσμος της ασφάλειας στον κυβερνοχώρο είναι τεράστιος και ποικίλος, αλλά όχι όλες οι κυβερνοεπικαλίς χρησιμοποιούν τις τελευταίες τεχνικές και εκμεταλλεύσεις. Οι επιθέσεις υποβάθμισης επωφελούνται από τη συμβατότητα ενός συστήματος για να την αναγκάσουν σε λιγότερο ασφαλείς τρόπους λειτουργίας. Επειδή μπορούν να χρησιμοποιήσουν κρυπτογραφημένες ή μη κρυπτογραφημένες συνδέσεις, συστήματα όπως το StartTL που χρησιμοποιούν ευκαιριακή κρυπτογράφηση διατρέχουν τον μεγαλύτερο κίνδυνο από επιθέσεις υποβάθμισης.
Σε μια επίθεση υποβάθμισης HTTPS, οι επισκέπτες στον ιστότοπό σας ενδέχεται να αναγκαστούν να χρησιμοποιήσουν συνδέσεις HTTP αντί HTTPS. Μια επίθεση υποβάθμισης μπορεί να είναι ένα μικρό μέρος μιας μεγαλύτερης κακόβουλης επιχείρησης, όπως συνέβη το 2015, όταν αναπτύχθηκε η επίθεση Logjam. Μια επίθεση υποβάθμισης TLS όπως το Logjam επιτρέπει τον άνθρωπο-
Βασικά σημεία:
- Το CrowdStrike έχει πολλαπλές μεθόδους πρόληψης που έχουν σχεδιαστεί για να σταματήσουν τις επιθέσεις ransomware από πολλαπλούς φορείς απειλής.
- Το Crowdstrike Falcon χρησιμοποιεί μηχανική μάθηση και δείκτες επίθεσης για να μπλοκάρει το ransomware.
- Το UI Falcon επιτρέπει τη διαμόρφωση της ανίχνευσης μηχανικής μάθησης και των δεικτών επίθεσης.
- Τα δείγματα ransomware μπλοκαρίζονται από τον αλγόριθμο μηχανικής μάθησης του Falcon και IOA.
- Εάν το ransomware παρακάμπτει τη μηχανική μάθηση, το IOAS του Falcon μπορεί ακόμα να εντοπίσει και να μπλοκάρει την επίθεση.
- Το Falcon είναι σε θέση να μπλοκάρει το ransomware ακόμη και αν τρέχει απευθείας στη μνήμη χωρίς να πέσει ένα αρχείο στο στόχο.
- Οι επιθέσεις υποβάθμισης αναγκάζουν ένα σύστημα να μεταβεί σε έναν λιγότερο ασφαλή τρόπο λειτουργίας.
- Οι επιθέσεις υποβάθμισης μπορούν να χρησιμοποιήσουν κρυπτογραφημένες ή μη κρυπτογραφημένες συνδέσεις.
- Τα συστήματα που χρησιμοποιούν ευκαιριακή κρυπτογράφηση, όπως το StartTL, διατρέχουν μεγαλύτερο κίνδυνο επιθέσεων υποβάθμισης.
- Σε μια επίθεση υποβάθμισης HTTPS, οι επισκέπτες σε έναν ιστότοπο μπορεί να αναγκαστούν να χρησιμοποιήσουν συνδέσεις HTTP αντί HTTPS.
Ερωτήσεις:
- Πώς προστατεύει το crowdstrike falcon από το ransomware?
- Ποιες είναι μερικές από τις μεθόδους πρόληψης που χρησιμοποιούνται από το Crowdstrike για να σταματήσουν το ransomware?
- Πώς ανιχνεύει το Falcon ransomware εάν παρακάμψει τη μηχανική μάθηση?
- Μπορεί το Falcon Block Ransomware που τρέχει απευθείας στη μνήμη χωρίς να πέσει ένα αρχείο στο στόχο?
- Τι είναι μια επίθεση υποβάθμισης?
- Ποια συστήματα βρίσκονται σε μεγαλύτερο κίνδυνο από επιθέσεις υποβάθμισης?
- Πώς μπορεί μια επίθεση υποβάθμισης να επηρεάσει τους επισκέπτες της ιστοσελίδας?
- Ποιες είναι μερικές κοινές μορφές επιθέσεων υποβάθμισης?
- Οι επιθέσεις υποβάθμισης είναι καλά τεκμηριωμένες?
Το Crowdstrike Falcon χρησιμοποιεί πολλαπλές μεθόδους, όπως η μηχανική μάθηση και οι δείκτες επίθεσης, για να μπλοκάρει το ransomware. Μπορεί να εντοπίσει και να αποκλείσει δείγματα ransomware με βάση τη συμπεριφορά τους και τις συσχετίσεις τους με γνωστές οικογένειες ransomware.
Το CrowdStrike χρησιμοποιεί μηχανική μάθηση, δείκτες επίθεσης και άλλες προηγμένες τεχνικές για την πρόληψη επιθέσεων ransomware. Αυτές οι μέθοδοι συμβάλλουν στον εντοπισμό και την αποκλείωση κακόβουλων αρχείων και δραστηριοτήτων που σχετίζονται με ransomware.
Εάν το ransomware καταφέρνει να παρακάμψει τη μηχανική μάθηση, ο Falcon βασίζεται σε δείκτες επίθεσης (IOAS) για να ανιχνεύσει και να αποκλείσει τη δραστηριότητα ransomware. Τα IOA είναι πρότυπα συμπεριφοράς και ενέργειες που σχετίζονται με ransomware, επιτρέποντας στο Falcon να εντοπίζει και να σταματάει την απειλή.
Ναι, το Falcon μπορεί να μπλοκάρει το ransomware που τρέχει απευθείας στη μνήμη χωρίς να πέσει ένα αρχείο στο στόχο. Η ικανότητα του Falcon να ανιχνεύει και να μπλοκάρει το ransomware δεν εξαρτάται από την παρουσία ενός αρχείου, αλλά από τη συμπεριφορά που παρουσιάζεται από το κακόβουλο λογισμικό.
Μια επίθεση υποβάθμισης είναι μια μορφή κρυπτογραφικής επίθεσης όπου ένας εισβολέας αναγκάζει ένα σύστημα στόχου να μεταβεί σε έναν λιγότερο ασφαλή τρόπο λειτουργίας. Αυτό μπορεί να επιτευχθεί με την εκμετάλλευση της συμβατότητας προς τα πίσω και αναγκάζοντας το σύστημα να χρησιμοποιεί λιγότερο ασφαλή πρωτόκολλα ή διαμορφώσεις.
Τα συστήματα που χρησιμοποιούν ευκαιριακή κρυπτογράφηση, όπως το StartTL, διατρέχουν μεγαλύτερο κίνδυνο από επιθέσεις υποβάθμισης. Αυτά τα συστήματα μπορούν να χρησιμοποιήσουν τόσο κρυπτογραφημένες όσο και μη κρυπτογραφημένες συνδέσεις, διευκολύνοντας τους επιτιθέμενους να αναγκάσουν μια υποβάθμιση σε λιγότερο ασφαλή λειτουργία.
Σε μια επίθεση υποβάθμισης HTTPS, οι επισκέπτες της ιστοσελίδας ενδέχεται να αναγκαστούν να χρησιμοποιούν συνδέσεις HTTP αντί για πιο ασφαλείς συνδέσεις HTTPS. Αυτό μπορεί να εκθέσει τα δεδομένα τους σε πιθανή παρακολούθηση και παρακολούθηση από τους επιτιθέμενους.
Οι κοινές μορφές επιθέσεων υποβάθμισης περιλαμβάνουν την εξαναγκασμό ενός συστήματος να χρησιμοποιεί παλαιότερες, ευάλωτες εκδόσεις πρωτοκόλλων ή κρυπτογραφικών αλγορίθμων, απενεργοποίησης ή παράκαμψης χαρακτηριστικών ασφαλείας και χειρισμού διαμορφώσεων για να μειώσουν το συνολικό επίπεδο ασφαλείας του συστήματος.
Ναι, οι επιθέσεις υποβάθμισης είναι γνωστές και καλά τεκμηριωμένες στην κοινότητα στον κυβερνοχώρο. Αυτό σημαίνει ότι οι οργανισμοί μπορούν να εφαρμόσουν συγκεκριμένα μέτρα για την προστασία από τις επιθέσεις υποβάθμισης χωρίς να χρειάζεται να ανακαλύψουν νέα τρωτά σημεία ή να αναπτύξουν νέα αντίμετρα.
Τι είναι οι επιθέσεις υποβάθμισης
Γενικά, κάθε σύστημα που χρησιμοποιεί οποιαδήποτε μορφή συμβατότητας προς τα πίσω μπορεί να είναι ευαίσθητο σε μια επίθεση υποβάθμισης. Η ισορροπία μεταξύ της μέγιστης χρησιμότητας και της μέγιστης ασφάλειας είναι δύσκολο να απεργεί: όσο και δελεαστικό μπορεί να είναι να επιβάλλουν τους επισκέπτες σας για να κρατήσουν τα συστήματά τους ενημερωμένα, θέλετε οι άνθρωποι να μπορούν να έχουν πρόσβαση στον διακομιστή σας χρησιμοποιώντας παλαιότερη τεχνολογία.
Έχει crowdstrike rollback
Το ransomware έχει γίνει ένα πρόβλημα που όλοι αντιμετωπίζουν. Στο crowdstrike αναγνωρίζουμε ότι αυτή η επίθεση θα συνεχίσει να αποτελεί πρόβλημα’S κερδοφόρο και για το λόγο αυτό το crowdstrike έχει πολλαπλές μεθόδους πρόληψης που έχουν σχεδιαστεί για να σταματήσουν αυτή την επίθεση από πολλαπλούς φορείς απειλής. Σε αυτό το βίντεο επιδεικνύουμε μερικούς από αυτούς τους φορείς επίθεσης και οι διαφορετικοί τρόποι με τους οποίους το crowdstrike είναι κατασκευασμένο για να τους σταματήσει.
Πώς προστατεύει το crowdstrike falcon από το ransomware
Σε αυτό το demo, εμείς’πρόκειται να απεικονίσει τους διαφορετικούς τρόπους Falcon- Crowdstrike’S Επόμενη γενιά Λύση προστασίας τελικού σημείου – σας προστατεύει από το ransomware. Θα δούμε πώς ο Falcon χρησιμοποιεί πολλαπλές συμπληρωματικές μεθόδους, όπως η μηχανική μάθηση και οι δείκτες επίθεσης, για να εμποδίσουν το ransomware. Και τέλος, εμείς’Θα δείτε πώς το Falcon μπλοκάρει το ransomware και δεν κάνει καν χρήση των εκτελών, αλλά τρέχει μέσω του σεναρίου PowerShell που επιχειρεί να φορτώσει μια διαδικασία απευθείας στη μνήμη. Για την πρώτη μας προσπάθεια, θα επιτρέψουμε την ανίχνευση μηχανικής μάθησης στο UI Falcon στη σελίδα διαμόρφωσης. Επίσης σε αυτήν τη σελίδα είναι crowdstrike’S ioas- ή δείκτες επίθεσης – για την ανίχνευση συμπεριφοράς που σχετίζεται με ransomware.
Στην επιφάνεια εργασίας, έχω τρία διαφορετικά δείγματα ransomware. Για να τα εκτελέσω, εγώ’ll προσθέστε τη σωστή επέκταση και, στη συνέχεια, επιλέξτε Εκτέλεση. Καθώς προσπαθώ να εκτελέσω κάθε ένα από αυτά τα δείγματα, λαμβάνω σφάλμα άδειας παραθύρων. Αυτό είναι το Falcon που δεν επιτρέπει στο αρχείο να εκτελέσει.
Στην κονσόλα, εμείς’Ανανεώστε και παρατηρήστε ότι υπάρχουν τρεις νέες ανιχνεύσεις. Επιθεωρώντας αυτές τις ανιχνεύσεις, βλέπουμε ότι είναι μπλοκαρισμένες λόγω του αλγόριθμου μηχανικής μάθησης που αναγνωρίζει αυτά τα αρχεία ως κακόβουλα. Μπορούμε επίσης να δούμε ότι υπάρχουν 45 άλλοι κινητήρες AV που ανιχνεύουν αυτό το συγκεκριμένο δείγμα ως κακόβουλο. Εμείς’Θα τα επισημάνετε ως αληθινά θετικά και επιστρέψτε στη σελίδα διαμόρφωσης. Αλλά τι γίνεται αν το ransomware καταφέρνει να πάρει από τη μηχανική μάθηση?
Ο Falcon χρησιμοποιεί δείκτες επίθεσης – ή IOAS για σύντομο. Για να προσομοιώσω αυτήν την κατάσταση, εγώ’ll απενεργοποιήστε τη μηχανική μάθηση και εκτελέστε ξανά το δείγμα. Κοιτάζοντας τα έγγραφα στην επιφάνεια εργασίας μας, μπορούμε να δούμε ότι δεν φαίνεται να έχουν κρυπτογραφηθεί αρχεία. Αυτή τη φορά στο UI Falcon, βλέπουμε τρεις ειδοποιήσεις παρόμοιες με την τελευταία φορά. Αλλά με περαιτέρω επιθεώρηση, αυτά τα μπλοκ δεν είχαν’που ξεκίνησε από τη μηχανική μάθηση. Σταμάτησαν επειδή πυροδότησαν έναν δείκτη επίθεσης ενδεικτικό της δραστηριότητας ransomware.
Στο πρώτο δείγμα, μπλοκαρίστηκε επειδή υπήρχε μια προσπάθεια διαγραφής αντιγράφων ασφαλείας. Το επόμενο δείγμα σχετίζεται με το Locky. Και τότε το τελευταίο δείγμα σχετίζεται με το Cryptowall. Εάν ο Falcon δεν είχε IOAS ή μηχανική μάθηση, τα δείγματα θα είχαν κρυπτογραφήσει τα αρχεία. Υπάρχει όμως μια ερώτηση που παραμένει – τι συμβαίνει εάν δεν υπάρχει αρχείο για ανάλυση? Εάν το ransomware τρέχει απευθείας στη μνήμη?
Αφήνω’Εξερευνήστε αυτό το σενάριο – εμείς’πρόκειται να χρησιμοποιήσετε το PowerShell για να εκτελέσετε ένα δείγμα, το οποίο φορτώνεται στη μνήμη και δεν doesn’t ρίξτε ένα αρχείο στον στόχο. Και πάλι, τα αρχεία στην επιφάνεια εργασίας φαίνεται να είναι μη εφοδιασμένα. Στο UI, έχουμε επιπλέον ανιχνεύσεις. Και μετά από περαιτέρω επιθεώρηση, βλέπουμε ότι ήταν η συμπεριφορά του κακόβουλου λογισμικού που εμπόδισε τον ξενιστή να μολυνθεί. Δεν κάνει’at ίδιου εάν το νήμα είναι αρχείο ή λίστες αρχείων – η συμπεριφορά παραμένει η ίδια – όπως και το Falcon’η ικανότητα να σταματήσει την απειλή.
Εμείς’Έλαβα πώς ο Falcon χρησιμοποιεί πολλαπλές συμπληρωματικές μεθόδους – όπως η μηχανική μάθηση και οι δείκτες της επίθεσης – για να μπλοκάρουν το ransomware. Και τέλος, εμείς’Έχουν δει πώς το Falcon μπορεί να μπλοκάρει [ακούγεται] ransomware. Η κερδοφορία του ransomware δημιούργησε ένα τεράστιο πρόβλημα για οργανισμούς που είναι συνεχώς υπό επίθεση από αυτή την απειλή. Το Crowdstrike Falcon μπορεί να σας βοηθήσει να λύσετε αυτό το πρόβλημα. Για περισσότερες πληροφορίες, ή για να πάρετε μια δοκιμαστική μονάδα, ελέγξτε αυτό στο crowdstrike.com.
Τι είναι Επιθέσεις υποβάθμισης?
Η διατήρηση της καλής ασφάλειας στον κυβερνοχώρο σημαίνει την προστασία από πολλαπλά είδη επίθεσης. Ένας από αυτούς τους τύπους επίθεσης ονομάζεται α “υποβαθμισμένη επίθεση.” Αυτή η μορφή κρυπτογραφικής επίθεσης ονομάζεται επίσης α “Έκδοση Επίθεση rollback” ή ένα “επίθεση προσφοράς.” Σε μια επίθεση υποβάθμισης, ένας επιτιθέμενος αναγκάζει το σύστημα στόχου να μεταβεί σε χαμηλό, λιγότερο ασφαλή τρόπο λειτουργίας.
Οι επιθέσεις υποβάθμισης μπορούν να πάρουν διάφορες μορφές. Εμείς’Θα μιλήσω εδώ για τις πιο συνηθισμένες μορφές επίθεσης υποβάθμισης: η μορφή αυτών των επιθέσεων μπορεί να πάρει, ποιες λειτουργίες εξυπηρετούν και πώς λειτουργούν. Ευτυχώς, οι επιθέσεις υποβάθμισης είναι γνωστές και καλά τεκμηριωμένες σε αυτό το σημείο, έτσι ώστε να μην κάνετε’δεν πρέπει να σπάσουμε το νέο έδαφος για να προστατεύσετε την εταιρεία σας εναντίον τους.
Τι είναι οι επιθέσεις υποβάθμισης?
Ο κόσμος της ασφάλειας στον κυβερνοχώρο είναι τεράστιος και ποικίλος, αλλά όχι όλες οι κυβερνοεπικαλίς χρησιμοποιούν τις τελευταίες τεχνικές και εκμεταλλεύσεις. Οι επιθέσεις υποβάθμισης επωφελούνται από ένα σύστημα’S προς τα πίσω συμβατότητα για να την αναγκάσει σε λιγότερο ασφαλείς τρόπους λειτουργίας. Επειδή μπορούν να χρησιμοποιήσουν κρυπτογραφημένες ή μη κρυπτογραφημένες συνδέσεις, συστήματα όπως το StartTL που χρησιμοποιούν ευκαιριακή κρυπτογράφηση διατρέχουν τον μεγαλύτερο κίνδυνο από επιθέσεις υποβάθμισης.
Σε μια επίθεση υποβάθμισης HTTPS, οι επισκέπτες στον ιστότοπό σας ενδέχεται να αναγκαστούν να χρησιμοποιήσουν συνδέσεις HTTP αντί HTTPS. Μια επίθεση υποβάθμισης μπορεί να είναι ένα μικρό μέρος μιας μεγαλύτερης κακόβουλης επιχείρησης, όπως συνέβη το 2015, όταν αναπτύχθηκε η επίθεση Logjam. Μια επίθεση υποβάθμισης TLS, όπως το Logjam, επιτρέπει στους επιτιθέμενους Man-in-the-Middle να υποβαθμίσουν τις συνδέσεις ασφαλείας του στρώματος μεταφοράς (TLS) με κρυπτογραφία 512 bit, επιτρέποντας στους επιτιθέμενους να διαβάσουν όλα τα δεδομένα που έχουν περάσει από αυτή την ανασφαλή σύνδεση. Εμείς’Εξηγήστε περισσότερα για το Logjam και άλλους τύπους επίθεσης υποβάθμισης στην επόμενη ενότητα.
Γενικά, κάθε σύστημα που χρησιμοποιεί οποιαδήποτε μορφή συμβατότητας προς τα πίσω μπορεί να είναι ευαίσθητο σε μια επίθεση υποβάθμισης. Η ισορροπία μεταξύ της μέγιστης χρησιμότητας και της μέγιστης ασφάλειας είναι δύσκολο να απεργεί: όσο και δελεαστικό μπορεί να είναι να επιβάλλουν τους επισκέπτες σας για να κρατήσουν τα συστήματά τους ενημερωμένα, θέλετε οι άνθρωποι να μπορούν να έχουν πρόσβαση στον διακομιστή σας χρησιμοποιώντας παλαιότερη τεχνολογία.
Τύποι επιθέσεων υποβάθμισης
Οι επιθέσεις υποβάθμισης μπορούν να πάρουν πολλές μορφές, αλλά όλοι έχουν μερικά κοινά στοιχεία. Οι περισσότεροι από αυτούς είναι επιθέσεις Man-in-the-Middle (που ονομάζονται επίσης επιθέσεις MITM). Σε αυτές τις επιθέσεις, οι κακόβουλοι ηθοποιοί τοποθετούνται μεταξύ των χρηστών σας και του δικτύου σας.
Μερικές από τις πιο γνωστές επιθέσεις υποβάθμισης περιλαμβάνουν:
- ΣΓΟΥΡΟΜΑΛΛΟ ΣΚΥΛΑΚΙ: Το padding Oracle σε υποβαθμισμένη επίθεση κρυπτογράφησης κληρονομιάς εισάγεται σε συνεδρίες επικοινωνίας, αναγκάζοντας ορισμένα προγράμματα περιήγησης ιστού να υποβαθμίσουν για να εξασφαλίσουν το στρώμα υποδοχών (SSL) 3.0 Όταν το TLS δεν είναι διαθέσιμο.
- ΦΡΙΚΙΟ: Παρόμοια με το Poodle, το Factoring RSA Export Keys Ulnerability αναγκάζει τους πελάτες να χρησιμοποιούν αδύναμη κρυπτογράφηση, αποκτώντας πρόσβαση στην κυκλοφορία δεδομένων που στη συνέχεια μπορεί εύκολα να αποκρυπτογραφηθεί.
- Ευσέβεια: Ένα logjam exploit συνδυάζει τρωτά σημεία στην RSA με ένα ελάττωμα στο πρωτόκολλο TLS. Στις επιθέσεις υποβάθμισης Logjam, το μήνυμα που στέλνει ένας διακομιστής για ανταλλαγή κλειδιών αντικαθίσταται με μια πιο αδύναμη παραλλαγή.
- ΘΗΡΙΟ: Το πρόγραμμα περιήγησης εκμεταλλεύεται έναντι του πρωτοκόλλου SSL/TLS χρησιμοποιεί κρυπτογράφηση λειτουργίας αλυσίδας μπλοκ κρυπτογράφησης, συνδυάζοντας μια επίθεση MITM με επιλεγμένη οριακή επίθεση και διάσπαση ρεκόρ. Αυτή η επίθεση μπορεί να αφήσει τους επιτιθέμενους να αποκρυπτογραφήσουν τις συνεδρίες πελάτη-διακομιστή HTTPS και ακόμη και να λάβουν μάρκες ελέγχου ταυτότητας σε παλαιότερα προϊόντα SSL και TLS.
- ΝΩΘΡΟΤΗΤΑ: Επίσης γνωστές ως απώλειες ασφαλείας από παρωχημένες και περικομμένες μεταγραφές hashes, οι επιθέσεις Sloth επιτρέπουν σε έναν άνθρωπο στη μέση να αναγκάσει τα προγράμματα περιήγησης ιστού να βασίζονται σε παλιούς, αδύναμους αλγόριθμους κατακερματισμού.
Κίνδυνοι επιθέσεων υποβάθμισης
Επειδή το φάσμα των επιθέσεων υποβάθμισης είναι τόσο ευρύ, μπορεί να είναι δύσκολο να ποσοτικοποιηθούν οι κίνδυνοι τους. Μια επίθεση υποβάθμισης που χρησιμοποιεί μια χαμηλότερη έκδοση απλού πρωτοκόλλου μεταφοράς αλληλογραφίας μπορεί να προκαλέσει πολύ διαφορετικό επίπεδο ζημιάς από ένα που χρησιμοποιεί κρυπτογραφική επίθεση. Σε όλες τις περιπτώσεις, ωστόσο, η ευάλωτη σε μια επίθεση υποβάθμισης καθιστά τον διακομιστή σας πιο ευάλωτο σε μια μεγαλύτερη σειρά cyberattacks.
Σκεφτείτε μια επίθεση υποβάθμισης ως κλειδαριά: ενώ χρησιμοποιείτε ένα σε κάποιον άλλο’Το σύστημα S είναι ένα έγκλημα από μόνο του, ο πραγματικός του κίνδυνος είναι αυτό που ένας εισβολέας μπορεί να κάνει με την πρόσβαση που κερδίζουν. Μια επίθεση υποβάθμισης μπορεί να αφήσει όλη την εταιρεία σας’S DATA ευάλωτα, από τα διαπιστευτήρια του λογαριασμού χρήστη και τα στοιχεία πληρωμής στα προσωπικά σας ιατρικά δεδομένα.
Με κάθε πιθανή επίθεση υποβάθμισης, εξετάστε ποιες πληροφορίες διατρέχουν τον μεγαλύτερο κίνδυνο. Ένα σύστημα που αναγκάζει μια υποβάθμιση από τον Kerberos στο NTLM, για παράδειγμα, είναι ευάλωτο σε πολλούς τύπους βίαιης δύναμης και “περάστε το χασάκι” επιθέσεις. Ρωτήστε τον εαυτό σας ποιες πληροφορίες οι χάκερ μπορούν να αποκτήσουν πρόσβαση και να κλειδώσουν τις οδούς πρόσβασης σε αυτές τις πληροφορίες.
Όσο μεγαλύτερα είναι τα πρωτόκολλα που υποστηρίζετε, τόσο πιο αποτελεσματική μπορεί να είναι μια επίθεση υποβάθμισης. Σε έναν ιδανικό κόσμο, κανείς δεν θα πρέπει να υποστηρίζει παλαιότερες εκδόσεις του TLS, για παράδειγμα. Στην πράξη, ωστόσο, πολλά δίκτυα εξακολουθούν να πρέπει να υποστηρίζουν αυτές τις εκδόσεις. Οι επιχειρήσεις μπορούν να ελαχιστοποιήσουν το επίπεδο κινδύνου τους επιτρέποντας μόνο τη συμβατότητα προς τα πίσω σε συγκεκριμένες καταστάσεις και επιβάλλοντας τη συμμόρφωση με συγκεκριμένες, σύγχρονες εκδόσεις του TLS όποτε είναι δυνατόν.
Μάθε περισσότερα
Τα πιστοποιητικά SSL που έχουν λήξει μπορούν να αφήσουν έναν ιστότοπο εκτεθειμένο σε παραβιάσεις ασφαλείας και επιθέσεις όπως επιθέσεις υποβάθμισης. Μάθε περισσότερα!Blog: Οι κίνδυνοι των πιστοποιητικών SSL που έχουν λήξει
Πώς να προστατεύσετε από επιθέσεις υποβάθμισης
Οι πιο ασφαλείς λογαριασμοί και διακομιστές είναι αυτοί που αντιπροσωπεύουν επιθέσεις υποβάθμισης και προστατεύουν προληπτικά από αυτά. Η πρόληψη αξίζει περισσότερο από μια θεραπεία σε αυτή την περίπτωση: Διατηρήστε τη διαμόρφωση TLS όσο το δυνατόν πιο ενημερωμένη και αφαιρέστε την περιττή συμβατότητα προς τα πίσω. Εάν πρέπει να υποστηρίξετε παλαιότερες εκδόσεις του πρωτοκόλλου, θα πρέπει πάντα να εφαρμόζετε το TLS_FLABBACK_SCSV ως προστατευτικό μέτρο.
TLS 1.3 Περιλαμβάνει προληπτικούς μηχανισμούς προστασίας υποβάθμισης, εξασφαλίζοντας ότι όλοι οι συμμετέχοντες σε ένα “χειραψία” χρησιμοποιούν τα πιο αναβαθμισμένα πρωτόκολλα ασφαλείας, ακόμη και αν υπάρχει ένας άνθρωπος στη μεσαία παρακολούθηση των μεταδόσεων. Περισσότερες βέλτιστες πρακτικές για την πρόληψη των επιθέσεων υποβάθμισης περιλαμβάνουν τα εξής:
- Μην χρησιμοποιείτε τη γλώσσα που εξασφαλίζει τους χρήστες σας για ασφαλή σύνδεση, εκτός εάν χρειάζεστε αυτή τη σύνδεση σε μια επικυρωμένη περίοδο λειτουργίας HTTPS.
- Προτεραιότητα στη χρήση πρωτοκόλλων ιστού όπως HTTP/2 που χρησιμοποιούν μόνο TLS, χωρίς να παρέχουν στους επισκέπτες τη δυνατότητα υποβάθμισης.
- Πάνω απ ‘όλα, εξυπηρετήστε τόσο μεγάλη κίνηση όσο μπορείτε πάνω από το TLS, ακόμη και όταν η κυκλοφορία δεν είναι’ευαίσθητος. Η εφαρμογή TLS ως προεπιλεγμένη μέθοδος σύνδεσης εμποδίζει τη συντριπτική πλειοψηφία των επιθέσεων υποβάθμισης από τη λήψη, ανεξάρτητα από το τι άλλο κάνετε.
Μόλις εσύ’Εφαρμόστε αυτές τις βέλτιστες πρακτικές, μπορείτε να εστιάσετε στην οικοδόμηση υποδομών που ανιχνεύει και μετριάζει τις απόπειρες επιθέσεων υποβάθμισης καθώς συμβαίνουν. Διατηρήστε την έκδοση του TLS που χρησιμοποιείτε μέχρι σήμερα, ακόμη και όταν η αναβάθμιση σημαίνει να βάζετε πολύ χρόνο και προσπάθεια. Μόλις το κάνετε αυτό, θα πρέπει εύκολα να παρακολουθείτε λιγότερο ασφαλή επισκεψιμότητα στους διακομιστές σας. Με τη σειρά του, αυτό σας δίνει τη δυνατότητα να εντοπίσετε αλλαγές στην κυκλοφορία και να ανιχνεύσετε τους άνδρες στη μέση πριν μπορέσουν να προκαλέσουν εκτεταμένες ζημιές στους διακομιστές σας, τη φήμη σας και την εταιρεία σας στο σύνολό της.
Crowdstrike cyberattack Πρόληψη λύσης
Οι επιθέσεις υποβάθμισης μπορεί να φαίνονται απλές μόνοι τους. Ωστόσο, οι επιτιθέμενοι θα μπορούν να τα χρησιμοποιήσουν ως εργαλείο σε ένα πολύ μεγαλύτερο οπλοστάσιο, καθιστώντας την προστασία από αυτές τις επιθέσεις ένα κρίσιμο στοιχείο οποιασδήποτε εταιρείας’S Cybersecurity Operations. Εάν είστε’Είναι σίγουρος από πού να ξεκινήσετε όταν πρόκειται για την πρόληψη μιας επίθεσης υποβάθμισης, συμβουλευτείτε μια ομάδα εμπειρογνωμόνων στον κυβερνοχώρο για να ανακαλύψετε τι λειτουργεί καλά και ποια στοιχεία των δραστηριοτήτων σας μπορείτε να βελτιώσετε.
Κτηνοτροφία’Η ομάδα εμπειρογνωμόνων κυνηγάει προληπτικά, διερευνά και συμβουλεύει τη δραστηριότητα στο περιβάλλον σας για να εξασφαλιστεί ότι δεν λείπουν οι απειλές στον κυβερνοχώρο. Για να μάθετε περισσότερα σχετικά με την πλατφόρμα Crowdstrike Falcon®, επικοινωνήστε με τον οργανισμό μας για να προγραμματίσετε ένα demo ή να εγγραφείτε σε μια δίκη.
Γνωρίστε τον συγγραφέα
Ο Bart είναι ανώτερος υπεύθυνος μάρκετινγκ προϊόντων της απειλής Intelligence στο Crowdstrike και κατέχει +20 χρόνια εμπειρίας στην παρακολούθηση, την ανίχνευση και τη νοημοσύνη απειλής. Αφού ξεκίνησε την καριέρα του ως αναλυτής λειτουργιών ασφαλείας δικτύου σε έναν βελγικό οικονομικό οργανισμό, ο Bart μετακόμισε στην ανατολική ακτή των ΗΠΑ για να συμμετάσχει σε πολλαπλές εταιρείες στον κυβερνοχώρο, όπως το 3COM/TippingPoint, το RSA Security, το Symantec, το McAfee, το Venafi και το FireEye-Mandian.
Κτηνοτροφία’S αυτοματοποιημένη αποκατάσταση
Οι επιθέσεις σήμερα είναι εκλεπτυσμένες με πολλά κινούμενα μέρη που μπορούν να αφήσουν ένα από τα συντρίμμια ακόμη και αν εντοπιστούν και σταματήσουν. Θα μπορούσαν να υπάρξουν πρόσθετες διαδικασίες παρατεταμένης, αρχείων που ενδέχεται να πέσουν ή μηχανισμοί εκκίνησης που έχουν τεθεί σε εφαρμογή για να προσπαθήσουν να καθιερωθούν επιμονή.
Ενώ το CrowdStrike εμποδίζει τα κακόβουλα αρχεία με βάση τα χαρακτηριστικά του, αξιοποιώντας τους δείκτες επίθεσης για να αναλύσει μια απειλή’Η συμπεριφορά S είναι μια εξαιρετικά ισχυρή προσέγγιση για τον εντοπισμό της πρόθεσης του τι προσπαθεί να επιτύχει και να αποτρέψει ο εισβολέας.
Για την ανίχνευση δεικτών επίθεσης, μπορεί να έχουν πραγματοποιηθεί προηγούμενες φάσεις τακτικής, τεχνικών και διαδικασιών (TTPs). Αυτά τα TTPs θα μπορούσαν ενδεχομένως να δημιουργήσουν αντικείμενα που αξιοποιούνται σε διαφορετικές φάσεις της επίθεσης.
Με crowdstrike’S αυτοματοποιημένη αποκατάσταση, αυτό’Θα καθαρίσετε με ασφάλεια τα δημιουργημένα αντικείμενα υποστήριξης μετά την ανίχνευση κακόβουλης συμπεριφοράς με βάση έναν δείκτη επίθεσης.
βίντεο
Εύκολο στην υλοποίηση
Η αυτοματοποιημένη αποκατάσταση είναι απλή για να ενεργοποιηθεί στην πολιτική πρόληψης. Μετά από αυτό’Ενεργοποιημένο, αυτό’Θα λειτουργήσω αυτόματα από εδώ και πέρα.
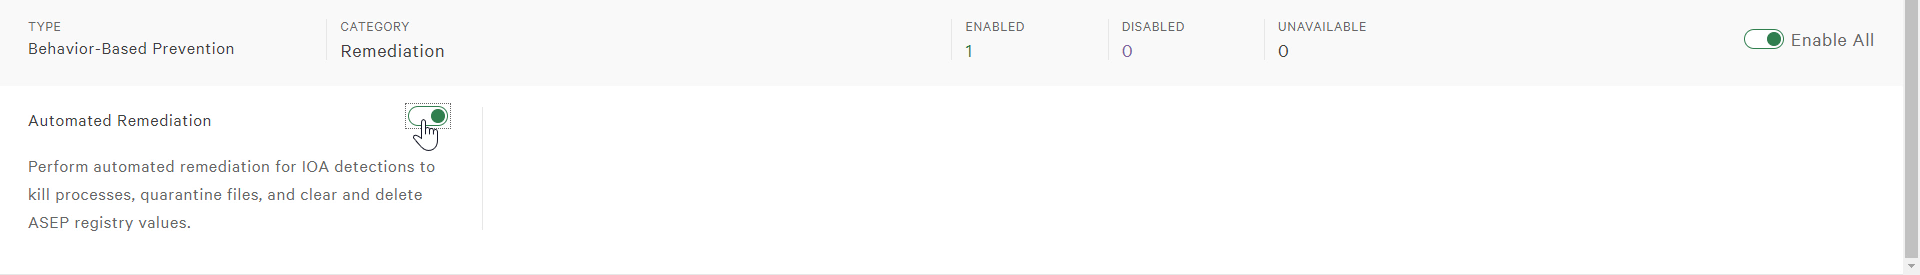
Αυτόματα αποκαθιστούν τα συστήματα που επηρεάζονται από κακόβουλη συμπεριφορά
Όταν η κακόβουλη δραστηριότητα εμφανίζεται σε έναν οικοδεσπότη, το Crowdstrike θα αναλύσει τις συμπεριφορές του. Εάν η διαδικασία καταδικαστεί, το Crowdstrike θα αφαιρέσει αυτόματα τα αντικείμενα ακόμη και αν δεν έχουν δει ποτέ πριν και συνδέονται μόνο με τη διαδικασία από το γεγονός ότι δημιουργήθηκαν από αυτήν.
Το’LL επίσης αυτόματα σκοτώνει αυτόματα τις σχετικές διαδικασίες και τις αντίστροφες τροποποιήσεις μητρώου.
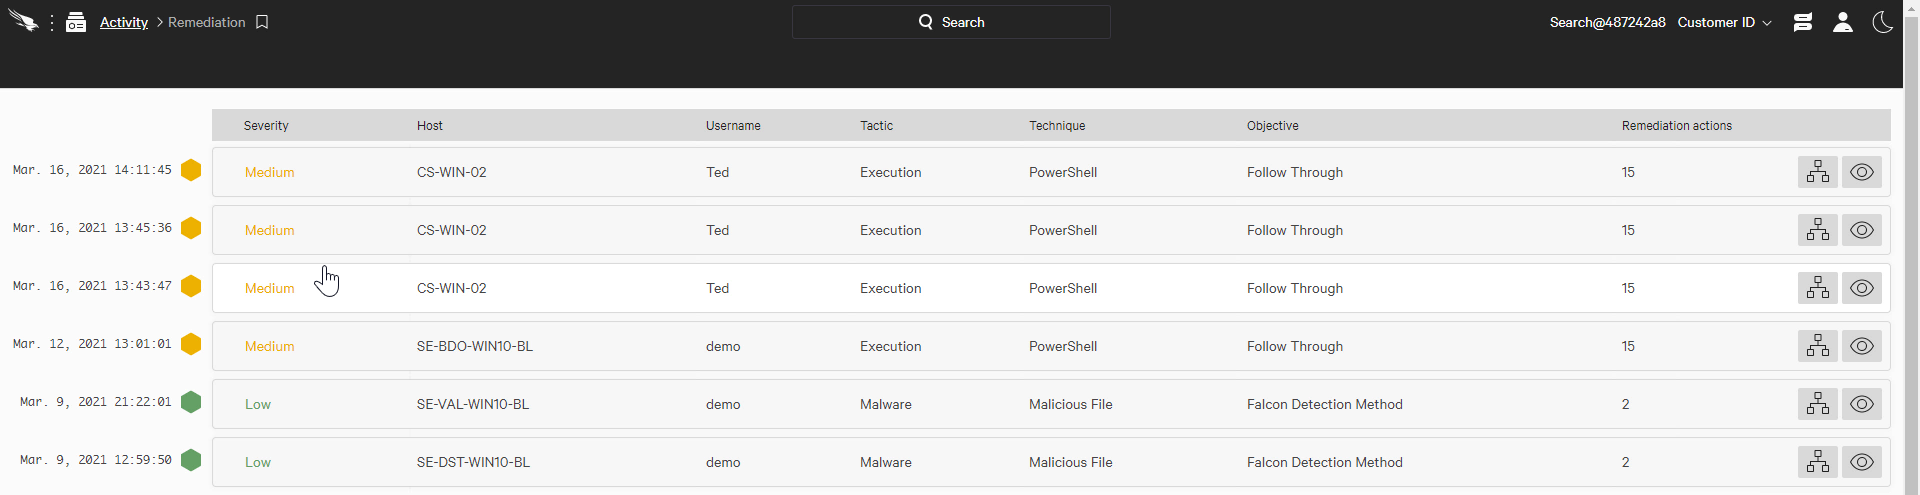
Στην κονσόλα Falcon, μπορούμε να δούμε μια ένδειξη που υποδηλώνει ότι πραγματοποιήθηκε δράση αποκατάστασης όταν εξετάζουμε την ανίχνευση.
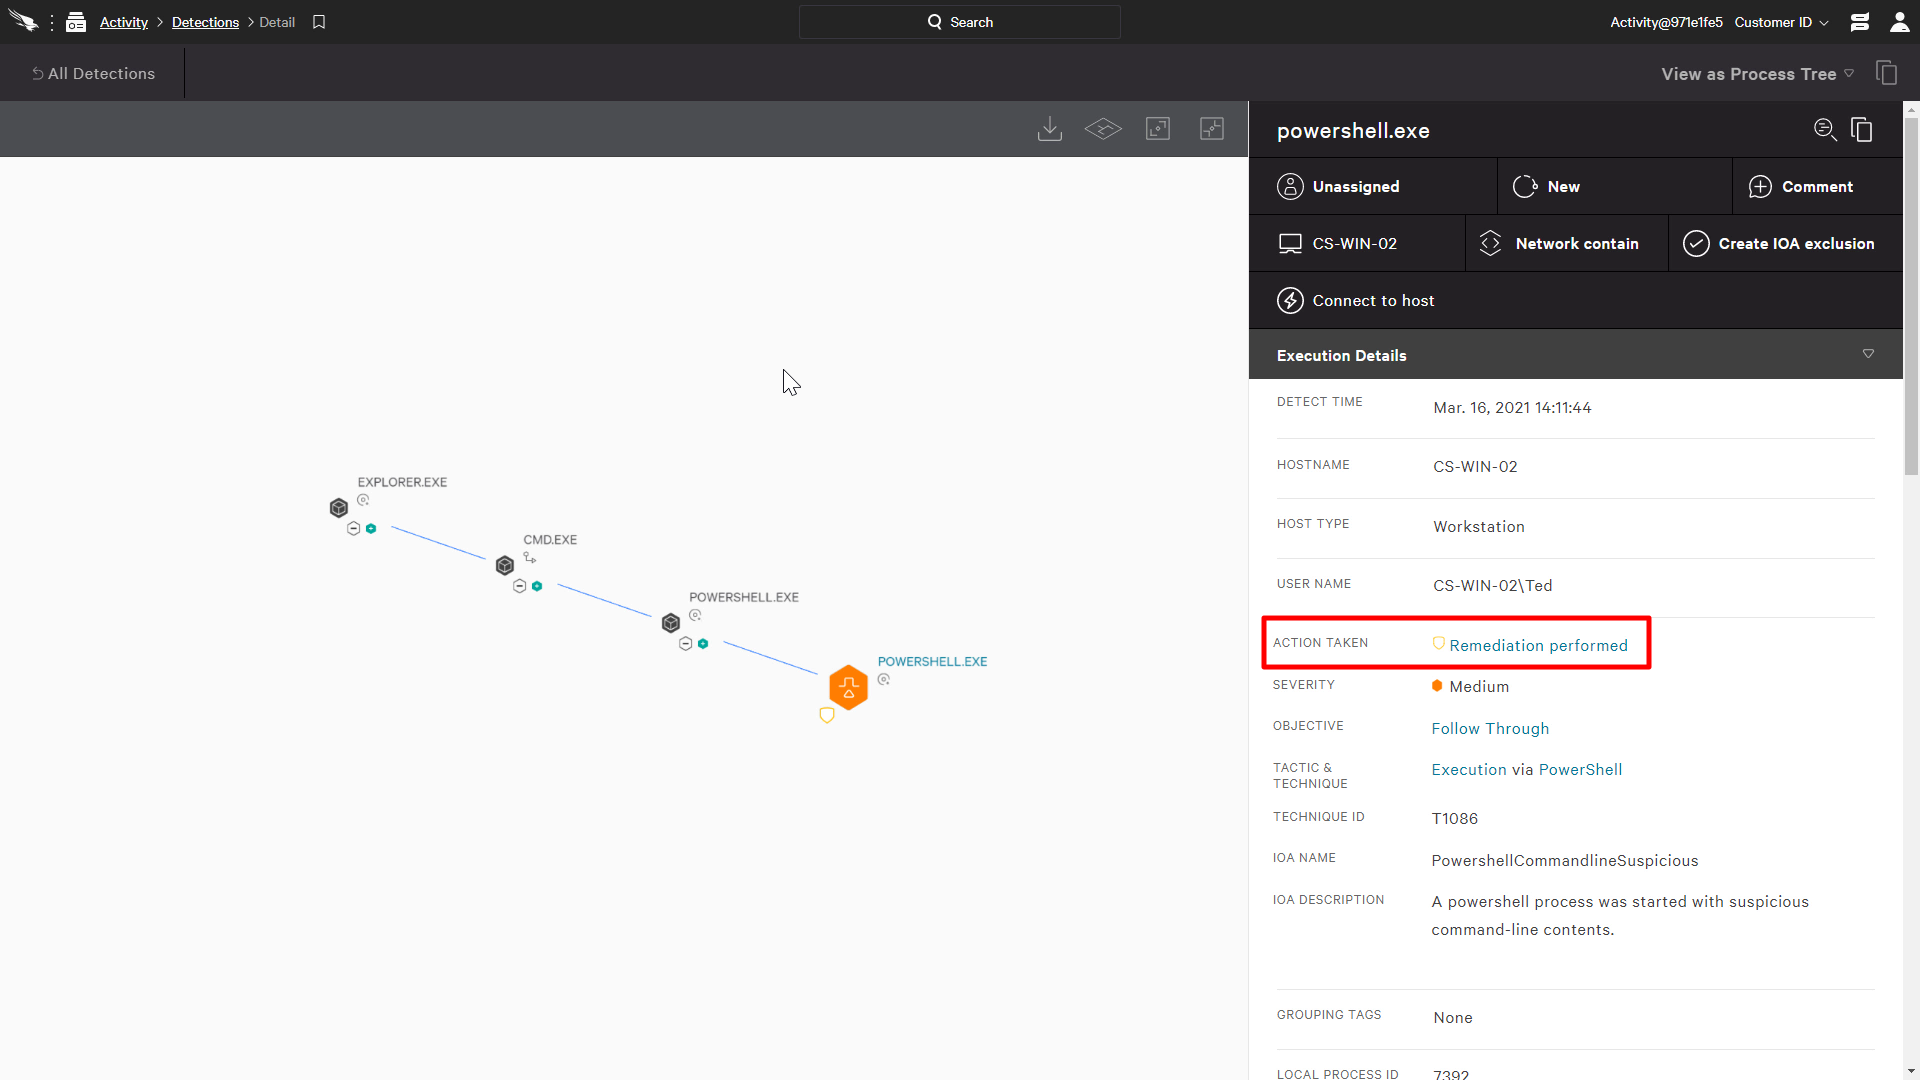
Ένα χρονοδιάγραμμα θα δείξει όλες τις ενέργειες αποκατάστασης που έχουν εκτελεστεί. Οι λεπτομέρειες των ενεργειών αποκατάστασης, όπως τυχόν αρχεία, οι διαδικασίες που σκοτώνονται και οι τιμές μητρώου διαγράφονται διαγραμμένες. Υπάρχει επίσης η δυνατότητα απελευθέρωσης οποιωνδήποτε αρχείων καραντίνα επίσης.
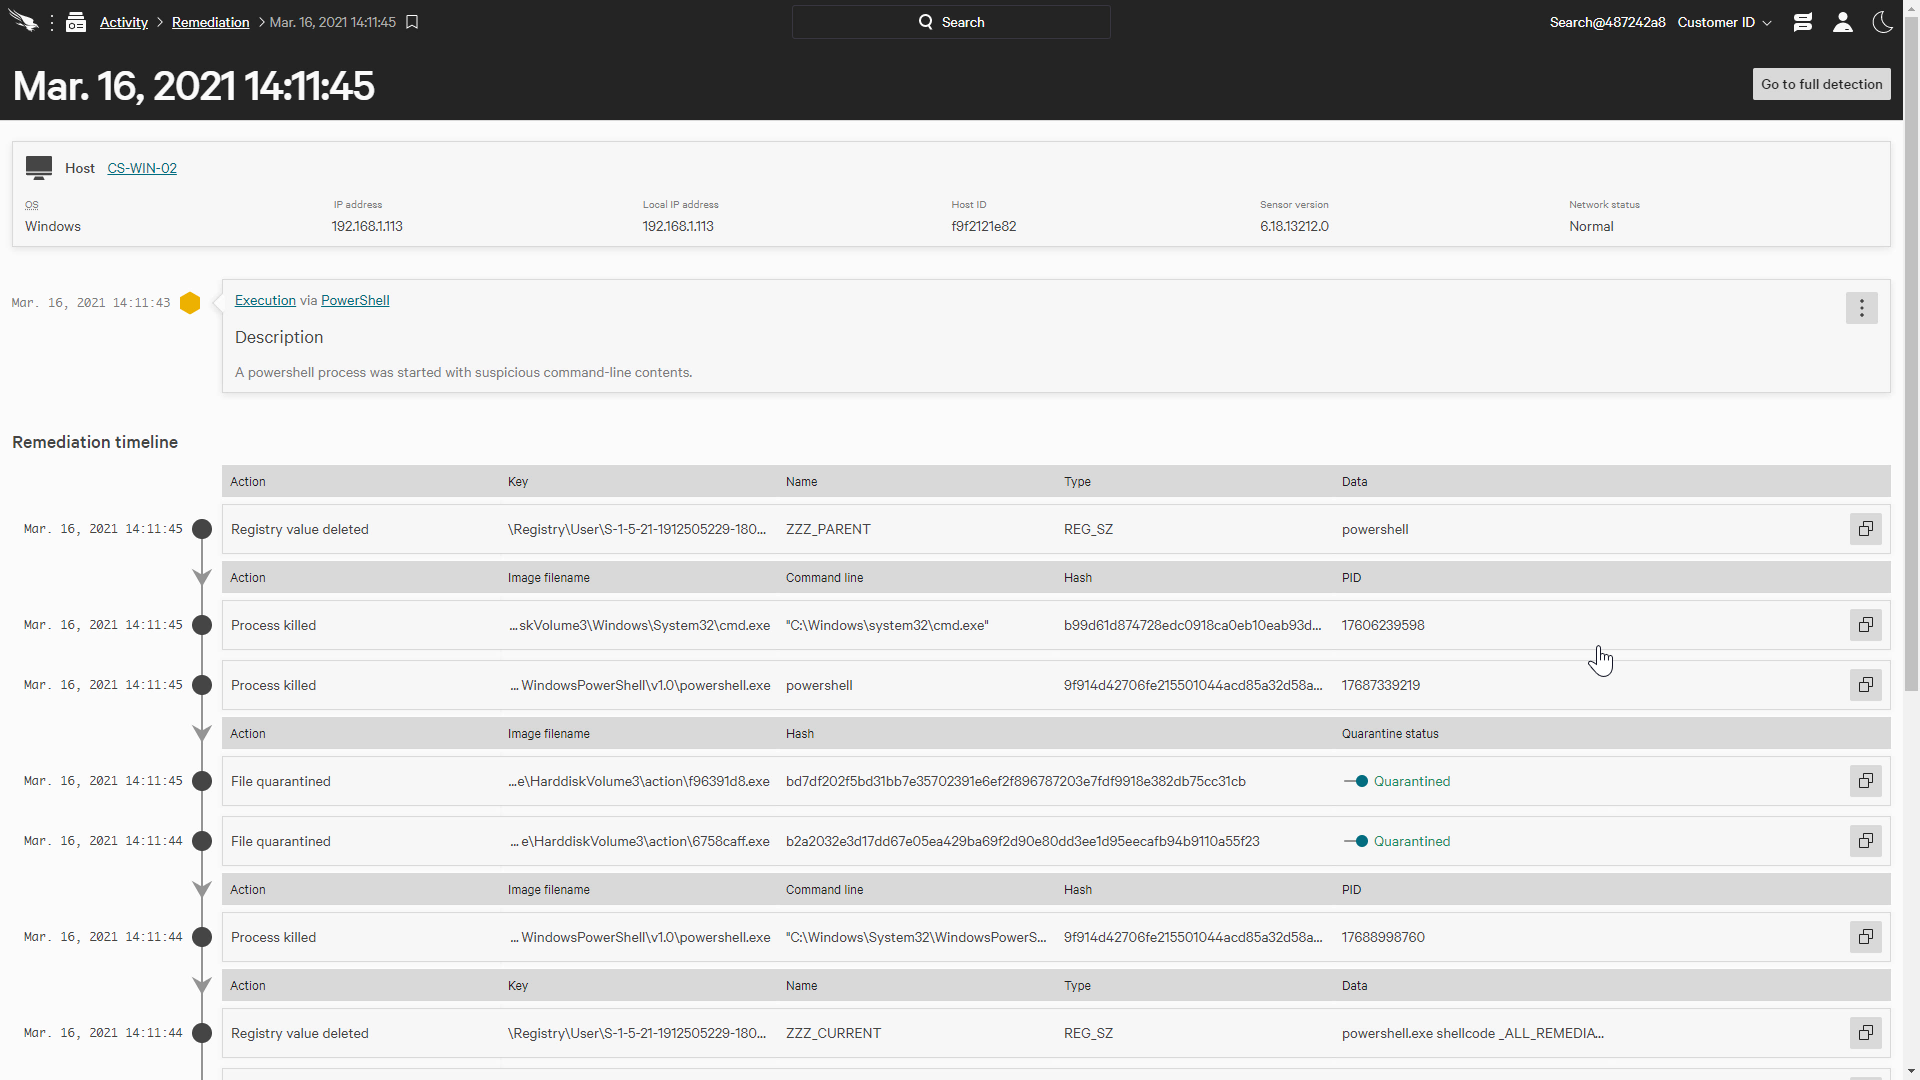
Μια λίστα με όλη τη δραστηριότητα αποκατάστασης σε ολόκληρο τον οργανισμό είναι επίσης διαθέσιμη. Αυτό θα μας βοηθούσε να κατανοήσουμε καλύτερα ποιοι οικοδεσπότες αποκαθιστούν και αν υπάρχουν πρόσθετα βήματα που θα μπορούσαν να ληφθούν για να αποφευχθούν οι μελλοντικές παραβιάσεις.
συμπέρασμα
Κτηνοτροφία’Η αυτοματοποιημένη αποκατάσταση μπορεί να εξοικονομήσει χρόνο και να βοηθήσει στην προστασία του οργανισμού, αφαιρώντας αυτόματα τα αντικείμενα που μειώνονται από κακόβουλους ηθοποιούς. Αυτή η απλή προσέγγιση μπορεί να συμβάλει στη μείωση των κινδύνων και επιτρέπει στους αναλυτές να επικεντρωθούν σε εργασίες υψηλότερης προτεραιότητας.
Περισσότεροι πόροι
- Crowdstrike 15 ημερών δωρεάν δοκιμή
- Ζητήστε ένα demo
- Οδηγός για αντικατάσταση AV
- Προϊόντα crowdstrike
- Crowdstrike Cloud Security
Διαδικασία και αποκατάσταση αρχείων με απάντηση σε πραγματικό χρόνο
Το CrowdStrike ξεπερνά την παραδοσιακή προστασία του τελικού σημείου παρέχοντας εκτεταμένες δυνατότητες ορατότητας και αποκατάστασης σε πολλαπλές πλατφόρμες, όπως τα Windows, MacOs και Linux. Το CrowdStrike Real Time Response παρέχει ένα ισχυρό εργαλείο απομακρυσμένης πρόσβασης που μπορεί να αποκαταστήσει σχεδόν όλους τους τύπους κακόβουλης δραστηριότητας που εκτελείται από έναν αντίπαλο.
βίντεο
Διαδικασίες διακοπής
Η απάντηση σε πραγματικό χρόνο παρέχει μια λίστα εντολών που μπορούμε να εκτελέσουμε καθώς και τη δυνατότητα να εκτελούμε προσαρμοσμένα σενάρια. Πρόσβαση απευθείας από την κονσόλα Falcon® Crowdstrike, είναι εύκολο να συνδεθείτε σε έναν κεντρικό υπολογιστή και να επισκευάσετε τυχόν ζημιά με έναν ολοκληρωμένο κατάλογο εντολών.
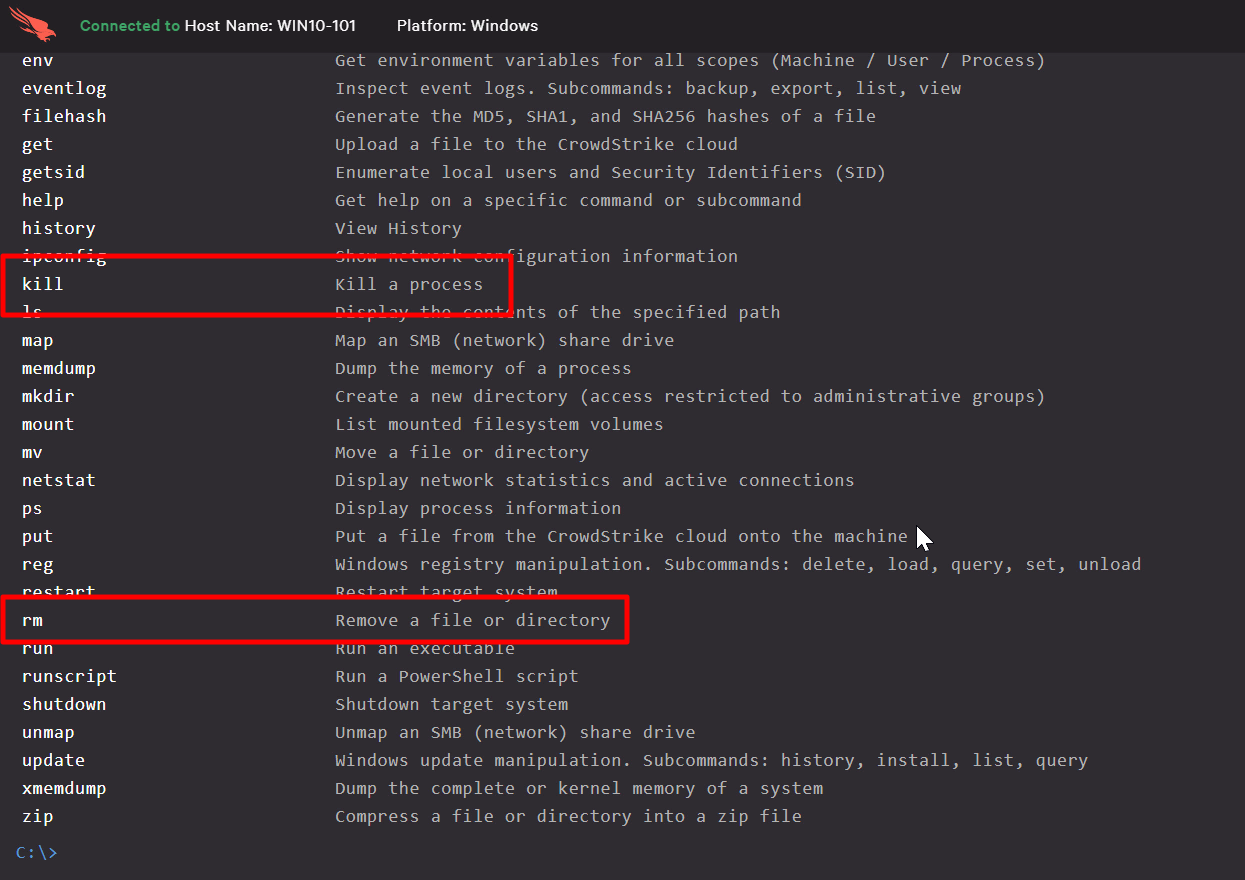
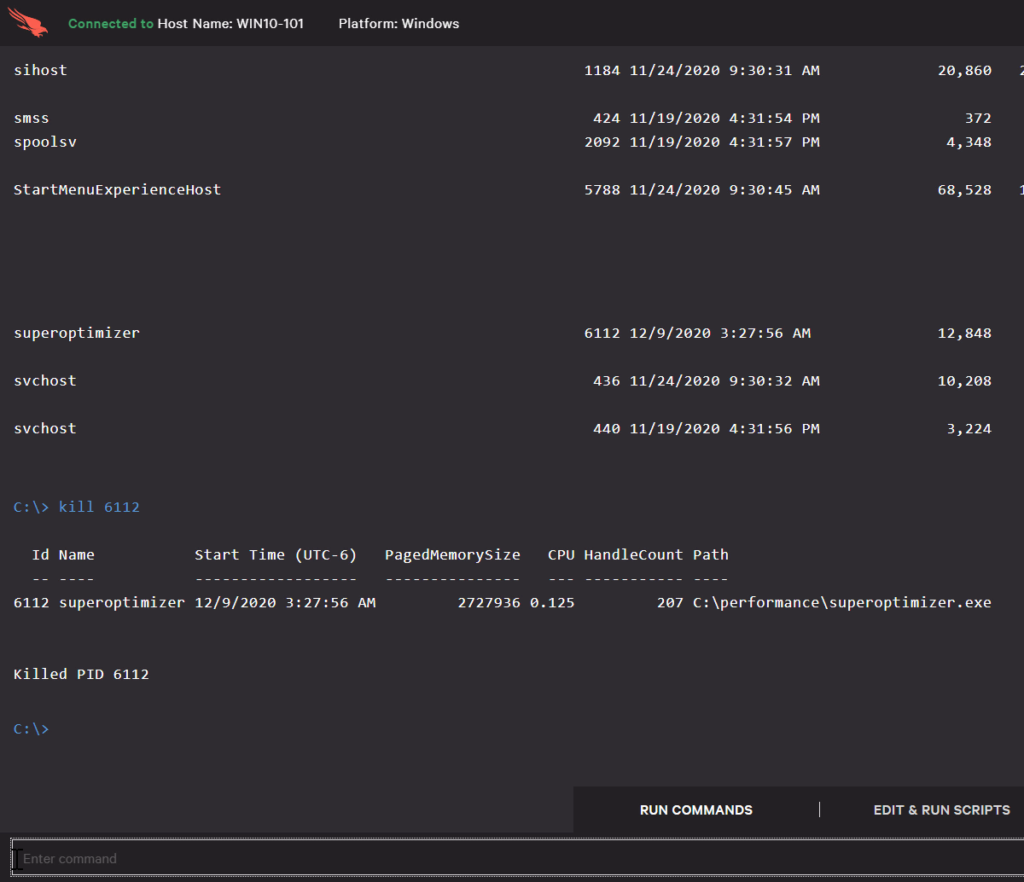
Μπορούμε εύκολα να δούμε τις διαδικασίες λειτουργίας και να σκοτώσουμε οποιαδήποτε κακόβουλη διαδικασία. Αυτό επιτρέπει στον αναλυτή να σταματήσει τις διαδικασίες που ενδέχεται να εξαπλώνονται επί του παρόντος σε όλο το περιβάλλον.
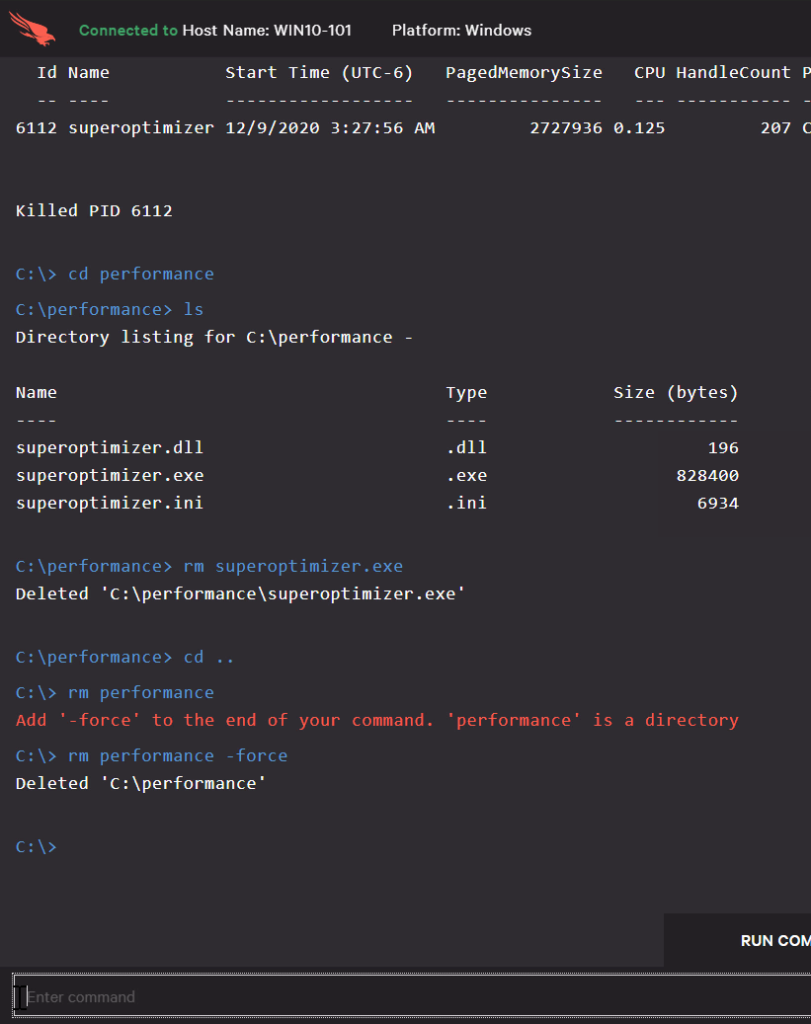
Σε συνδυασμό με τη δυνατότητα να σκοτώσουμε μια διαδικασία, μπορούμε επίσης να καταργήσουμε αρχεία και καταλόγους από το σύστημα αρχείων.
συμπέρασμα
Εδώ ρίξαμε μια ματιά σε μια λωρίδα για το ποια απάντηση σε πραγματικό χρόνο είναι ικανή, αλλά ακόμα κι έτσι, μπορούμε να το δούμε ότι αυτό’είναι εξαιρετικά ισχυρό, ευέλικτο και εύκολο στη χρήση. Επιτρέπει στους ανταποκριτές να διερευνούν ταχέως περιστατικά και να αποκαταστήσουν τυχόν προβλήματα που εντοπίστηκαν και είναι διαθέσιμα για Windows, MacOS και Linux.
Περισσότεροι πόροι
- Crowdstrike 15 ημερών δωρεάν δοκιμή
- Ζητήστε ένα demo
- Οδηγός για αντικατάσταση AV
- Προϊόντα crowdstrike
- Crowdstrike Cloud Security


