


האם Dashlane גונב נתונים?
סיכום: כמה מאובטח הוא Dashlane: האם הסיסמאות שלך בטוחות?
Dashlane הוא מנהל סיסמאות שמבטיח את אבטחת הסיסמאות והנתונים הפרטיים שלך. בעוד שאנשים מסוימים יש חששות מאחסון סיסמאות במקום אחד, Dashlane יישמה אמצעי אבטחה חזקים להגנה על נתוני המשתמשים. Dashlane משתמש בפונקציית נגזרת מפתח (KDF) כדי להפיק מקש קריפטוגרפי מסיסמת האב שלך, להבטיח שהסיסמאות שלך מוצפנות ומאובטחות.
להלן תכונות האבטחה העיקריות של Dashlane:
- אדריכלות אפס-ידע: ל- Dashlane אין גישה לנתוני המשתמש, מכיוון שסיסמת האב אינה מאוחסנת בשרתים שלהם או באופן מקומי במכשיר המשתמש. סיסמת המאסטר משמשת להצפנת הנתונים המאוחסנים במסד הנתונים של Dashlane.
- ערך KDF ו- Hash: Dashlane משתמש בפונקציית נגזרת מפתח (KDF) כדי לגזור מקש קריפטוגרפי מהסיסמה של המאסטר. לאחר מכן משתמשים במפתח זה ליצירת ערך hash, שאי אפשר להנדס הפוך, ומבטיח את אבטחת הסיסמאות שלך.
- בדיקת סיסמא מקומית: Dashlane לא מעביר את סיסמת האב דרך האינטרנט. במקום זאת, בדיקת הסיסמה מתבצעת באופן מקומי במחשב שלך, ומוסיפה שכבה נוספת של אבטחה.
- סיסמת אב שאינם ניתנת לשחזור: ל- Dashlane אין ידע על סיסמת האב שלך ואינו מספק רמזים או אפשרויות שחזור. זה מבטיח שאפילו Dashlane לא יכול לפענח את הסיסמאות שלך.
- מתארח באמזון AWS: Dashlane מתארח באמזון AWS, אחד משירותי מחשוב הענן המובילים, ומבטיח את האמינות והאבטחה של הפלטפורמה.
שאלות:
- באיזה אמצעי אבטחה משתמשים ב- Dashlane כדי להגן על סיסמת האב שלך?
- איך Dashlane מאבטח את הסיסמאות שלך המאוחסנות בשרתים שלהם?
- מדוע אדריכלות אפס-ידע חשובה למנהלי סיסמאות?
- מה המטרה של פונקציית נגזרת מפתח (KDF) ב- Dashlane?
- איך Dashlane מגן על סיסמת האב שלך מפני יירוט דרך האינטרנט?
- האם Dashlane יכול לשחזר את סיסמת האב שלך אם תשכח אותה?
- היכן מתארח Dashlane?
- מדוע חשוב לבחור מנהל סיסמאות עם אמצעי אבטחה חזקים?
- מה היתרונות של השימוש ב- Dashlane כמנהל סיסמאות?
- כיצד מגן על Dashlane מפני התקפות כוח ברוט?
Dashlane משתמש בפונקציית נגזרת מפתח (KDF) כדי להפיק מקש קריפטוגרפי מסיסמת האב שלך. זה מבטיח שהסיסמה שלך מוצפנת ולא ניתן לפצח אותה בקלות על ידי האקרים.
Dashlane מצפין את הסיסמאות שלך באמצעות המפתח הקריפטוגרפי הנגזר מסיסמת האב שלך. הצפנה זו הופכת את ההאקרים כמעט בלתי אפשריים לגשת ולפענח את הסיסמאות שלך.
אדריכלות אפס-ידע פירושה שלמנהל הסיסמאות אין גישה לסיסמת אב או לנתונים של המשתמש. זה מוסיף שכבה נוספת של אבטחה, מכיוון שאפילו ספק מנהל הסיסמאות אינו יכול לפענח את הסיסמאות שלך.
פונקציית נגזרת מפתח (KDF) משמשת לגזרת מקש קריפטוגרפי מסיסמת האב שלך. לאחר מכן משתמשים במפתח זה להצפין ולפענח את הסיסמאות שלך, והבטחת האבטחה שלהם.
Dashlane מבצע את בדיקת הסיסמה באופן מקומי במחשב שלך, מבלי להעביר את סיסמת האב דרך האינטרנט. זה מונע מהאקרים ליירט את הסיסמה לפני שהיא מחושבת ומשמשת לפענוח.
לא, ל- Dashlane אין גישה לסיסמת האב שלך ואינו מספק אפשרויות שחזור כלשהן. חשוב לזכור את סיסמת האב שלך, מכיוון ש- Dashlane לא יכול לפענח את הסיסמאות שלך בלעדיה.
Dashlane מתארח באמזון AWS, שירות מחשוב ענן מוביל הידוע באבטחה ובאמינותו.
בחירת מנהל סיסמאות עם אמצעי אבטחה חזקים מבטיחה שהסיסמאות שלך מוגנות מפני האקרים וגישה לא מורשית. אמצעי אבטחה חלשים יכולים להוביל לכך שהסיסמאות שלך ייחשפו ונפגעו.
Dashlane מציע תכונות אבטחה חזקות, כמו ארכיטקטורת אפס-ידע והצפנה עם מפתח קריפטוגרפי נגזר. זה מאפשר לך לאחסן ולגשת לסיסמאות שלך בצורה מאובטחת על פני מספר מכשירים.
Dashlane משתמש בפונקציית נגזרת מפתח (KDF) כדי להפיק מקש קריפטוגרפי מסיסמת האב שלך. מפתח זה משמש להצפנה ולפענח את הסיסמאות שלך, מה שמקשה על האקרים לפצח את הסיסמאות באמצעות התקפות כוח ברוט.
לאחר מכן Dashlane משתמש בסיסמה זו כדי להצפין את כל הנתונים האחרים שלך המאוחסנים במסד הנתונים שלהם. אך הערך המקורי של הסיסמה שלך עדיין לא מספיק חזק לשימוש בהצפנה ויבטיח רק רמה קטנה של אבטחה. האקרים עדיין יכולים לבצע התקפת כוח ברוט על ידי הפעלת תסריט שמנסה כמה שילובים של שם המשתמש והסיסמה שלך עד שהם יקבלו את זה נכון. Dashlane מבין זאת ולכן הם משתמשים בפונקציית נגזרת מפתח (KDF) שמקור. המפתח המתקבל ידוע כערך חשיש
כמה מאובטח הוא Dashlane: האם הסיסמאות שלך בטוחות?
אין להכחיש עד כמה חשוב מנהלי הסיסמאות חשובים. ובכל זאת לא כל כך הרבה אנשים חיבקו אותם. בזמן שזה’נכון שאנשים רבים נשארים ברובם לא מודעים ליתרונות שמגיעים לשימוש במנהל סיסמאות יש קבוצה אחרת של אנשים שפשוט לא’לא סמוך על תוכנה זו. אנשים אלה טוענים שעל ידי כך שיש להם את כל הסיסמאות במקום אחד אז זה מציג סיכוי טוב יותר להאקרים לגשת לנתונים הפרטיים שלך. אז הדאגה האחרת היא שלספקי מנהלי הסיסמאות עשויים להיות גישה לסיסמאות שנשמרו אשר פירושו גם נתוני המשתמש אינם בטוחים כלל.
לרוע המזל, הדאגות הללו אינן מופרכות. אפשר לספקים סוררים להטעות את המשתמשים לתת להם גישה לסיסמאות שלהם. כמו כן, אם אתה משתמש במנהל סיסמאות עם אמצעי אבטחה חלשים, האקרים יכולים בקלות לקבל גישה לשרתים שלהם ולגנוב את הסיסמאות שלך. זו הסיבה שזה’חשוב שלא תעשה זאת’פשוט בחר כל מנהל סיסמאות. דוֹן’לא נמשך למנהל סיסמאות רק בגלל שהוא הזול ביותר. נסה לקבוע את תכונות האבטחה הכלולות בתוכנה.
ישנם מספר מנהלי סיסמאות נהדרים הזמינים כיום. למה? מדיניות האבטחה שלהם היא ברזל. זה מה שאדון היום. איפה Dashlane מאחסנת את הסיסמאות שלך וכמה הן בטוחות הן מהאקרים ועובדים זדוניים. אני משתמש ב- Dashlane כדי לנהל את הסיסמאות שלי כבר זמן מה ואין לי שום תלונות עד כה. בדוק את מלאי סקירת Dashlane.
תכונות אבטחה של Dashlane
בדיוק כמו רוב מנהלי הסיסמאות האחרים, Dashlane מאחסנת את הסיסמה שלך באופן מקומי במכשיר שלך וגם בשרתים שלהם. וזה דבר נהדר מכיוון שאתה יכול לגשת לסיסמאות שלך מכל מכשיר על ידי כניסה רק לחשבון Dashlane שלך. אבל אז על ידי כך שיש לך את הסיסמאות שלך בענן אז זה הופך אותם לנגישים יותר להאקרים. אז מה שהופך את Dashlane כל כך מאובטח?
אדריכלות אפס-ידע
לדעתי, זהו המהלך האבטחה הטוב ביותר שנעשה אי פעם על ידי Dashlane. אין להם שום גישה לנתוני המשתמש. והדרך בה הם מיישמים זאת היא על ידי כך שהמשתמש יוצר סיסמת אב שאינה מאוחסנת בשרת ולא באופן מקומי במחשב המשתמש. כדי להבטיח שתגדיר את הסיסמה החזקה ביותר Dashlane אוכף כמה כללים שאתה צריך לעקוב אחריו. סיסמה צריכה להיות באורך של פחות מ 8 תווים והיא צריכה להכיל לפחות אותיות אותיות אחת, אות קטנות ומספר אחד. שזה כלל כללי שעליך לעקוב אחריו גם בעת הגדרת סיסמאות לחשבונות האחרים שלך.
לאחר מכן Dashlane משתמש בסיסמה זו כדי להצפין את כל הנתונים האחרים שלך המאוחסנים במסד הנתונים שלהם. אך הערך המקורי של הסיסמה שלך עדיין לא מספיק חזק לשימוש בהצפנה ויבטיח רק רמה קטנה של אבטחה. האקרים עדיין יכולים לבצע התקפת כוח ברוט על ידי הפעלת תסריט שמנסה כמה שילובים של שם המשתמש והסיסמה שלך עד שהם יקבלו את זה נכון. Dashlane מבין זאת ולכן הם משתמשים בפונקציית נגזרת מפתח (KDF) שמקור. המפתח המתקבל ידוע כערך חשיש
השימוש ב- KDF כדי ליצור ערך חשיש מהסיסמה שלך
הרעיון של ייצור מפתח חשיש עשוי להיות מעט מורכב ולכן אני הולך להשתמש בתוכנית Hashing בסיסית מאוד בשם SHA-256 כדי להדגים איך זה עובד. לתת’S נניח שסיסמת האב שלך היא PASS@DASH123. כשאתה מפעיל את זה דרך SHA-256 אז התוצאה היא ערך חשיש של 256 סיביות שנראה כך. “424A0CF66873F76F06459CC0A6E438C9502A4E3E00FA47DAFDAE6B84272E4932.”
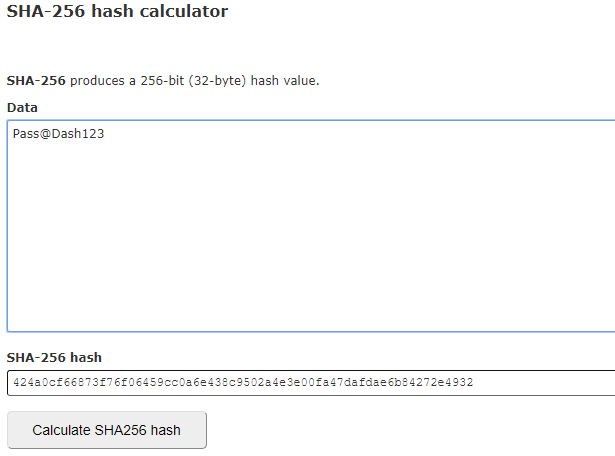
זה הערך שישמש אז להצפנת הנתונים שלך. והסיבה שהיא מושלמת היא שאי אפשר להנדס הפוך את ערך החשיש כדי לקבל את הסיסמה המקורית. שים לב ש- SHA-256 הוא כלי פשוט מאוד ואינו מתקרב להתאמה של פונקציית הנגזרת PBKDF2 המשמשת את Dashlane.
סיסמת האב אינה מועברת דרך האינטרנט
במהלך אחר כדי להגן על סיסמת האב שלך, Dashlane לא מעביר אותה דרך האינטרנט. זה יקל על האקרים ליירט אותו לפני שהוא מחושל. במקום זאת, Dashlane מבצע את בדיקת הסיסמה באופן מקומי במחשב שלך. רק לאחר אישור זה ישמש כדי לפענח את קבצי המשתמש שלך.
עליך לדעת גם כי סיסמת האב אינה ניתנת לשחזור. ל- Dashlane אין ידע על הסיסמה שלך והם לא מבקשים שתוסיף רמזים שעשויים לשמש כדי לעזור לך לזכור את הסיסמה שלך. אתה עדיין יכול ליצור סיסמא חדשה אך היא לא יכולה לפענח את הסיסמאות שלך מכיוון שהן היו מוצפנות במפתח אחר.
Dashlane מתארח באמזון AWS
ה- AWS היא פלטפורמת ענן מקיפה שעוברת בקלות כאחד משירותי מחשוב הענן הטובים ביותר. לכן, העובדה ש- Dashlane בחר לארח את השרתים שלהם ב- AWS היא ביטחון בפני עצמו. לפלטפורמת הענן יש שכבות של תכונות אבטחה והיא תמיד מנוטרת 24-7-365. קשר את זה עם תכונות האבטחה השונות מ- Dashlane ואתה מקבל למה אני אומר שמנהל הסיסמאות הזה הוא עטוף ברזל.
ל- Dashlane יש VPN מובנה
זוהי תכונה נוספת של Dashlane שתועיל במיוחד עבור אלה שאין להם תוכנת VPN ייעודית. ה- VPN של Dashlane יוסיף שכבה נוספת של הגנה כשאתה גולש ברשתות Wi-Fi ציבוריות או לא אמינות.
The Key Takeaway
אז זה’פירוק המפתח של תכונת האבטחה של Dashlane והסיבה העיקרית שלי לסמוך על מנהלי הסיסמאות עם הסיסמאות שלי. האם זה אומר שלא ניתן לפרוץ את Dashlane? בהחלט לא. האקרים מחפשים תמיד פרצות אבטחה שהם יכולים לנצל כדי להפרה מערכות. ו- Dashlane אפילו מכיר בכך שגם הם יכולים להיות קורבנות של מתקפת סייבר או עובד נוכל. אז הם מעסיקים האקרים כובע לבן. לנסות למצוא את הפרצות לפני שהתוקפים יכולים. עם זאת, אפילו במקרה, השרתים שלהם נפרדים, אמצעי הזהירות הרבים של בטיחות יביטו כי ההאקרים לא יוכלו לגשת למידע משמעותי כלשהו.
מה שמאוחסן בשרתי Dashlane וגם במחשב האישי שלך הוא חבורה של נתונים מקושקשים שיכולים להיות הגיוניים רק באמצעות פענוח. תהליך הדורש את סיסמת האב שלך. וכך אתה רואה מדוע אתה צריך להפוך את הסיסמה שלך לחזקה באמת.
ביטול מכשיר’גישה לחשבון Dashlane שלך
עם כל זה’נאמר כי כעת נובע כי הדרך היחידה שכל אחד יכול לגשת לסיסמאות שלך הוא אם יש להם שם משתמש וסיסמת מאסטר שלך ולהשתמש בפרטים כדי להתחבר לחשבון Dashlane שלך. או אם יש להם גישה למכשיר הנייד שלך בזמן שאתה מחובר לחשבונך. אז במקרה שתאבד את אחד המכשירים שלך או תקבל את החשד שהוא נפגע, Dashlane מאפשר לך לבטל את המכשיר הזה’גישה לחשבונך דרך פורטל האינטרנט שלהם.

התחבר לפורטל האינטרנט נווט לחשבון שלי ובחר באפשרות ניהול מכשירים. תמצא רשימה של כל המכשירים שיש להם גישה לחשבון Dashlane שלך. לאחר שבטל את ההרשאות שלהם הם לא יכולים להיכנס לחשבונך ללא קוד האימות שנשלח ישירות לדואר שלך.
- Dashlane בחינם לעומת Dashlane Premium: מה ההבדל
- Firefox עשוי בקרוב לאפשר לך לייצא את הסיסמאות שלך כקובץ CSV
- כיצד לשתף סיסמאות בין Google Chrome, Microsoft Edge ו- Firefox
- כיצד להציג סיסמאות Wi-Fi באנדרואיד


