


האם DDOS פוגע בחומרה?
התקפות DDOS הסבירו: גורמים, השפעות וכיצד להגן על האתר שלך
סיכום
התקפת שלילת שירות מבוזרת (DDOS) יכולה לגרום נזק משמעותי לאתר או למשתמש על ידי מניעת גישה לגיטימית לשירות, להגדיל את העלויות עבור ספקי שירותים, לפעול כהווסת לפעילויות זדוניות אחרות, להפעיל נפילות במערכות אבטחה, הגורם לאובדן נתונים, וזיהוי יכולות טכניות של מערכת. ההשפעה של התקפת DDOS חורגת על אובדן כספי ואף יכולה לשבש את שירותי החירום או לשמש כהסחת דעת לפעילות פריצה אחרת.
נקודות מפתח
- הפרעה בשירות: התקפות DDOS מונעות מהמשתמשים הלגיטימיים לגשת לשירות או להשפיל את איכותו.
- הגדל עלויות: ספקי שירותים עשויים להזדקק להשקיע יותר משאבים כדי לטפל בתנועה המוגברת הנגרמת כתוצאה מהתקפת DDOS.
- לְהַסווֹת: התקפות DDOS יכולות להסתיר פעילויות זדוניות אחרות בנפח התנועה הגדול.
- מפעלי טריגר: מערכות אבטחה עשויות לעבור ממצב פילטר למצב כניסה בלבד במהלך התקפת DDOS.
- אובדן נתונים: מכריע את מסד הנתונים או מערכת הקבצים במהלך התקפת DDOS יכול לגרום לאובדן נתונים שאינם מגובים.
- זהה יכולות טכניות: הערכת האופן בו מערכת מגיבה למתקפת DDOS מסייעת לתוקפים לאמוד את יכולת הטכנית שלה ולקבוע יעדים עם יכולות הגנה חלשות.
שאלות ותשובות
1. איזה נזק יכול להתקף DDOS לעשות מלבד הפסד כספי?
התקפת DDOS יכולה לשבש את שירותי החירום, מה שמוביל לתגובות מעוכבות ואובדן חיים פוטנציאלי. זה יכול לשמש גם כהסחת דעת לפעילויות זדוניות אחרות, כמו פיגועי טרור. בנוסף, התקפות DDOS יכולות לגרום להשפעות משניות כמו הגדלת עלויות עבור משתמשי שירותי ענן או להפוך שירותים אחרים באותה רשת שאינם זמינים.
2. מדוע התוקפים יכוונו לאתרים פרטיים או למשתמשים עם התקפות DDOS?
התוקפים רשאים למקד לאתרים פרטיים או למשתמשים לפגוע בתחרות, להרחיק משתמשים מפלטפורמות או ערוצים מסוימים, או אפילו לצורך תגמול אישי. התקפות DDOS יכולות לשמש גם כטקטיקה הסחה כדי להסוות פעילויות פריצה אחרות.
3. האם התקפות DDOS יכולות לגרום לאובדן נתונים קריטיים?
כן, DDOS תוקף שמציף את מסד הנתונים או מערכת הקבצים יכול להוביל לאובדן נתונים שלא גיבו כראוי. חשוב לארגונים ואנשים פרטיים יש נהלי גיבוי חזקים כדי למתן את הסיכון לאובדן נתונים במהלך התקפת DDOS.
4. כיצד יכולה התקפת DDOS לעזור בזיהוי יעדים עם יכולות הגנה חלשות?
על ידי הערכת האופן בו מערכת ומפעילה מגיבים להתקף DDOS פשוט וניתוח היקף התנועה שהיא יכולה לסבול, התוקפים יכולים לאמוד את יכולת הטכנית ואת יכולות ההגנה של יעדים פוטנציאליים. זה מאפשר להם לזהות מערכות שעלולות להיות פגיעות יותר לסוגים אחרים של התקפות.
5. האם יש השלכות אחרות של התקפת DDOS מלבד אלה שהוזכרו?
בעוד שנקודות המפתח כיסו את ההשפעות העיקריות של התקפות DDOS, יכולות להיות השלכות נוספות הכוללות נזק למוניטין של החברה, אובדן הכנסות עבור אנשים או עסקים הסומכים על שירותים מקוונים, והפוטנציאל להשלכות משפטיות וכלכליות בהתאם לאופי ההתקפה ובחומרתו.
6. כיצד התקפות DDOS השפיעו על זרמים וגיימרים?
זרמים וגיימרים יכולים להתמודד עם שיבושים משמעותיים והפסדים כספיים כאשר הם ממוקדים על ידי התקפות DDOS. לדוגמה, זרמים עשויים להיות מאולצים במצב לא מקוון, וכתוצאה מכך הפסד הכנסות מתרומות ומנויים. גיימרים עשויים לחוות הפרעות בחוויות המשחקים המקוונות שלהם, ולהשפיע על יכולתם לבצע רכישות במשחק או להשתתף בתחרויות.
7. האם ניתן להשתמש בהתקפות DDOS ככלי לנקמה אישית?
כן, התקפות DDOS יכולות להיות מועסקות כסוג של תגמול נגד יחידים או חברות, במטרה לפגוע במוניטין שלהם או לשבש את נוכחותם המקוונת. חשוב לאנשים וארגונים ליישם אמצעי אבטחה יעילים כדי להקל על הסיכון להפוך לקורבנות של התקפות כאלה.
8. כיצד ניתן להשפיע על משתמשי שירותי ענן מהתקפת DDOS?
התקפת DDOS שממוקדת למשתמש בשירות ענן בקנה מידה אוטומטי עלולה לגרום לעלייה משמעותית בעלויות, מכיוון שספק השירות עשוי להזדקק להקצות משאבים נוספים כדי לטפל בתנועה המופרזת. בנוסף, שירותים אחרים המתארחים באותה רשת כמו המשתמש הממוקד עשויים להיות זמינים במהלך ההתקפה.
9. ניתן להשתמש בהתקפות DDOS כדי להסתיר פעילויות זדוניות אחרות?
כן, התקפות DDOS יכולות לשמש הסוואה, ולהפוך את תשומת ליבם של מערכות אבטחה ואילו התקפות אחרות וממוקדות יותר מתרחשות. זה יכול לאפשר להאקרים לנצל פגיעויות או לקבל גישה בלתי מורשית למערכות ללא גילוי מיידי.
10. איך אנשים וארגונים יכולים להגן על עצמם מפני התקפות DDOS?
כדי להגן מפני התקפות DDOS, מומלץ ליישם אמצעי אבטחה חזקים כמו הגנה על חומת אש, ניטור תנועה, רשתות משלוח תוכן (CDNs) ומאזן עומסים. בנוסף, על ארגונים להיות בעלי תוכניות תגובה מקיפות לאירועים כדי למזער את ההשפעה של התקפה ולהחזיר מייד את השירותים.
התקפות DDOS הסבירו: גורמים, השפעות וכיצד להגן על האתר שלך
Ddossing Streamers כעת כל כך נפוץ, עד שסקייפ הגדיר מחדש את הגדרות הלקוח המוגדרות כברירת מחדל בגלל גיימרים שמקבלים את כתובות ה- IP שלהם.
איזה נזק בפועל יכול להתקף DDOS?
מלבד שלא ניתן להגיע אליהם ללקוחות בפועל ולכן הפסד כספי, איזה נזק (כסף/חומרה/תוכנה) יכול להתקף DDOS לעשות? נ.ב: קראתי על סטרימרים/יוטוברים/גיימרים פרטיים שנמצאים באדיבות ואינני יכול לראות שום יתרונות לתוקפים להוציא כסף על בוטנטים עבור ddessing איזה Twitch Streamer. עריכה: מכיוון ששאלה זו נראית רחבה מדי, בואו נתמקד רק באתרים פרטיים/משתמשים שנמצאים (אני מודע לכך שאובדן התשתיות הקריטיות כמו רשתות כוח יכול לגרום נזק גדול)
4,436 24 24 תגי כסף 31 31 תגי ברונזה
שאל 8 ביוני 2016 בשעה 15:00
63 1 1 תג זהב 1 1 תג כסף 5 5 תגי ברונזה
שאלתך רחוקה לרחבה ! יש כל כך הרבה תשובות אפשריות !
8 ביוני, 2016 בשעה 15:08
כפי שאמר קוד קטן, ההשלכות יכולות להיות די רחבות. לדוגמה, ניתן היה לשירות שירות הפצת אמבולנס בעיר ולגרום למותם של אנשים רבים בגלל תגובות מאוחרות. מבחינה היפוטטית, טרוריסטים יכולים DDOS את כל שירותי החירום לפני שהם יוצרים פצצה, ולהפריע ברצינות על יכולתנו להגיב לה.
8 ביוני, 2016 בשעה 15:13
@fhlamarche אני חושב שהדוגמאות שלך עשויות ליפול תחת “לא להושג” אם אקרא את השאלה נכון.
8 ביוני, 2016 בשעה 15:19
@Anders True, אבל רציתי לציין שזה יכול לפגוע יותר מכסף/חומרה/תוכנה.
8 ביוני, 2016 בשעה 15:37
ניתן להשתמש ב- DDOS גם כדי להנחית כל משתמש בשירותי ענן בקנה מידה אוטומטי חשבון גדול או לגרום להשפעה משנית כמו שירותים אחרים המתארחים באותה רשת כמו זו המותקפת גם היא לא זמינה. האקרים יכולים להשתמש גם ב- DDOS כדי להסוות התקפת עוקץ העלולה לגרום לנזקים שאינם קשורים בדרך כלל ל- DOS.
8 ביוני, 2016 בשעה 15:41
4 תשובות 4
DDOS משפיע על שירות באופן שלילי מכמה סיבות (אני לא בוחן את ההשלכות החוקיות, החברתיות והפיננסיות כאן):
1. הפרעה בשירות: המובן מאליו-מונע ממשתמשי קצה לגיטימיים לגשת לשירות, או להשפיע על איכות השירות
2. הגדל את העלויות: אתה עלול לגרום לספק השירות להוציא יותר על משאבים כדי להיפגש עם התנועה שלך
3. לְהַסווֹת: יומני ההתקפה האמיתיים שלך הולכים לאיבוד בקהל גדול
4. נפל ההדק: WAF / IDS / IP
5. אובדן נתונים: על ידי מכריע את ה- DB או את מערכת הקבצים, נתונים שלא גובו עשויים ללכת לאיבוד
6. זהה יכולות טכניות: בהתבסס על האופן בו השירות מגיב באופן אוטומטי/ידני להתקפת DDOS פשוטה ולסולם התנועה שהוא יכול לסבול, אתה יכול ללמוד על יכולת הטכנית של המערכת ומפעילי זה. זה גם מביא יעדים טובים, שיש להן יכולות הגנה לקויות.
ענה 9 ביוני 2016 בשעה 2:29
3,936 2 2 תגי זהב 24 24 תגי כסף 42 42 תגי ברונזה
הנזק ש- DDOS יכול לעשות הוא רחב מדי של שאלה . גם כאשר הם מוגבלים לאתרים/משתמשים פרטיים. אני יכול לתת לך כמה דוגמאות למה שימשו DDSES בעבר והנזק שהם גרמו:
1 ביוני 2016 – TeamViewer Ddose – גרם להפרעה בשירותים למשתמשים ולסיבה או מסך עשן אפשרי לחטיפת DNS שאיפשרו גישה מרחוק של לקוחות Viewerer
13 באפריל 2016 – Blizzard ddose – מנע מהמשתמשים להיכנס למשחקים וחנויות אינגמה (הפסדים כספיים)
5 בינואר 2016 – Sony PSN Ddosed – מנע מהמשתמשים להיכנס למשחקים ולחנויות אינגמה (הפסדים כספיים)
עד מדוע מישהו ישלם כסף למישהו . ישנן סיבות רבות, אפשר היה לפגוע בתחרות . אם זרם טוויץ ‘יקבל דידוד, המשתמשים יעברו לערוצים אחרים. אם משחק קטן כמו Wildstar יקבל אנשים שאנשים יעברו למשחקים אחרים. אנשים גם השתמשו ב- DDSES כהסחת דעת בזמן שנפרצים שירותים אחרים . סוני עברה התקפות DDOS מאסיביות לפני מספר שנים בזמן שהאקרים חדרו שם לרשת מקומית והרימו סרטים / משחקים / דוא”ל שלא פורסמו משרתים פנימיים.
ענה 8 ביוני 2016 בשעה 15:44
Caffeineadtice caffeineadtion
7,617 2 2 תגי זהב 22 22 תגי כסף 41 41 תגי ברונזה
כאשר חברה או שירות מוטלים.
כאשר משתמש או זרם מוטל על אותה מטרה נשארת. לשבש או להוריד אותם לחלוטין.
זרמים ממוקדים במיוחד לפן הטרולינג. כאשר הם מתווכחים הם עלולים להיאלץ במצב לא מקוון. זה מוריד את הזרם שלהם. וזה כואב ליכולתם לפתות תרומות ומנויים.
לדוגמה, סינדיקט PSI בבריטניה חייב לעבור תהליך כדי לשנות את ה- IP שלו באמצעות ספק שירותי האינטרנט שלו. בסופו של דבר הוא כבר לא יכול היה להזרים בבריטניה עד שביקר בארצות הברית מכיוון שגילוי מחדש של ה- IPS ו- DDOS התקפות הפכו לנושא קבוע. הוא ציין בכמה vlogs כיצד הדבר השפיע על זרם ההכנסות הרגיל שלו.
לפעמים הם עשויים להיות ממוקדים לתגמול ולפגוע במוניטין שלהם. לדוגמה, כשמשחקים לטובת התחילה שירות יריב להתראות על טוויץ. זה גרם ל- GFG להראות מוצל מכיוון שלא היו להם צופים לגיטימיים. בסופו של דבר TA כביכול ישר למעלה התחילה את הזרמים של GFG כולם יחד. עם זאת, הדבר הביא לכך שתביעה של GFG בטענה שזה לא הוכח. אם זה קרה או לא זה לא הנקודה שלי. העניין הוא כיצד ניתן להשתמש בשיטות כאלה נגד צופה אחר עבור צופים אחד מרוויחים. ולמרות שהם חברות הם היו גם טוויץ ‘זרמים.
Ddossing Streamers כעת כל כך נפוץ, עד שסקייפ הגדיר מחדש את הגדרות הלקוח המוגדרות כברירת מחדל בגלל גיימרים שמקבלים את כתובות ה- IP שלהם.
בכל הנוגע למשתמשים רגילים להתעסק בהם מאחת מכמה סיבות. טרולינג, הפחדה, תגמול על עניין אישי, או אפילו להחזיק את כופר החיבור שלהם עבור פריטים דיגיטליים או אפילו מטבע בפועל.
התקפות DDOS הסבירו: גורמים, השפעות וכיצד להגן על האתר שלך
התקפת DDOS קלה להפליא לביצוע ומשפיעה על מיליוני אתרים ברחבי העולם מדי שנה, כאשר מספר ההתקפות עולה.
התקפות DDOS סובלות עשויה להיראות כמו תופעת לוואי בלתי נמנעת של להיות מקוון; ככל שהאתר שלך מצליח יותר, כך סביר יותר שזה נראה שאתה’יהיה היעד של התקפה בשלב מסוים. אבל אתה יכול להפחית את הסיכוי להתקפת DDOS המשפיע על האתר שלך.
מהירות מייד את אתר הוורדפרס שלך ב- 20%
נצל את גוגל’S שרתים מהירים ביותר ורשת שכבת הפרימיום המגובה על ידי CloudFlare’S 275+ מיקומי CDN ברחבי העולם, לזמני עומס מהירים. כלול בחינם בכל תוכניות וורדפרס.
יתכן שאתה תוהה: מהי התקפת DDOS? וכיצד אוכל להגן על האתר שלי מפניהם?
בפוסט זה, אנחנו’להסביר מהן התקפות DDOS, חקור מה עשוי להפוך את האתר שלך לפגיע, ולתאר את הדרכים בהן אתה יכול להפחית את ההסתברות וההשפעה שלהם.
מהי התקפת DDOS?
לתת’מתחיל לבחון בדיוק מהי התקפת DDOS, וחשוב מכך, מה זה לא.
DDOS מהווה שלילת שירות מופצת אך מכונה לעתים קרובות שלילת שירות פשוט. מתקפת DDOS מורכבת מאתר המוצף על ידי בקשות בפרק זמן קצר, במטרה להציף את האתר ולגרום לו להתרסק. ה ‘מופץ’ אלמנט פירושו שהתקפות אלה מגיעות ממקומות מרובים בו זמנית, בהשוואה ל- DOS שמגיע ממיקום אחד בלבד.
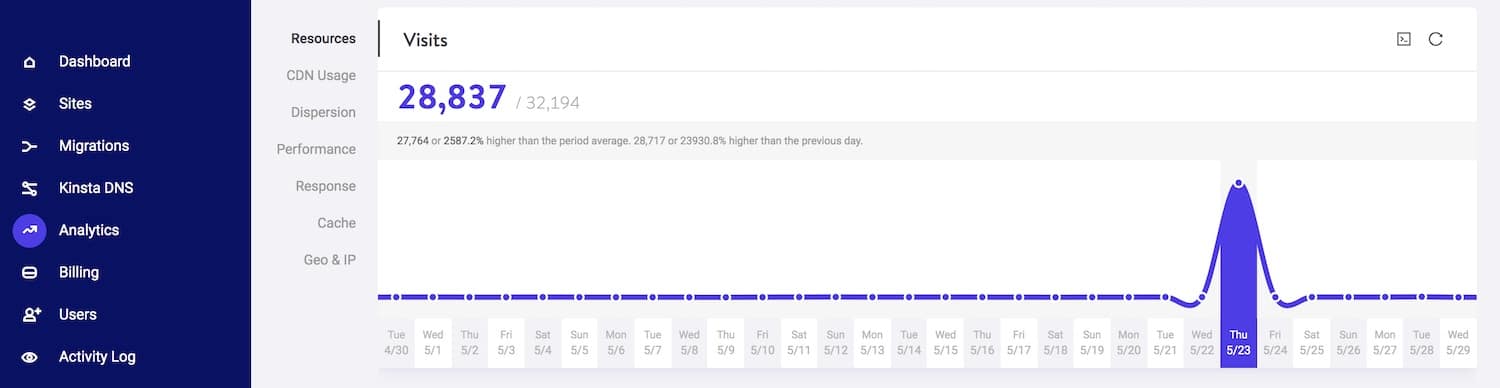
אם האתר שלך סובל מהתקפת DDOS, תקבל אלפי בקשות ממקורות מרובים במשך תקופה של דקות או לפעמים שעות. בקשות אלה אינן’התוצאה של אתר אינטרנט פתאום מקבלת תנועה בתנועה: הם אוטומטיים ויגיעו ממספר מצומצם של מקורות, תלוי בהיקף ההתקפה.
בצילום המסך למטה, תוכלו לראות את העלייה הפתאומית בבקשות שהתקבלו על ידי אתר במהלך התקפת DDOS.
התקפת DDOS ISN’זה דבר כמו פריצה, אם כי ניתן לקשר בין השניים; המבצעים אינם’לא מנסה לגשת לאתר שלך’S קבצים או מנהל מערכת, אך במקום זאת הם גורמים לכך להתרסק או להפוך לפגיעים בגלל נפח הבקשות. בחלק מהמקרים, אחריו יגיעו ניסיונות לפרוץ את האתר כאשר הוא’S פגיע, אך ברוב המקרים המטרה היא פשוט לגרום לאתר להפסיק לעבוד.
זה אולי נשמע כאילו אין’כל דרך להימנע מהתקפת DDOS: אחרי הכל, אם מישהו יחליט להציף את האתר שלך בבקשות, אין’הרבה אתה יכול לעשות כדי לעצור אותם.
אבל למרות שאתה יכול’לא לעשות הרבה כדי לעצור מישהו שמנסה לפגוע באתר שלך בהתקפת DDOS, ישנם צעדים שתוכלו לנקוט כדי להבטיח שאם אתם כפופים להתקפה, האתר שלכם זכה’לא מפסיק לעבוד וזה ניצח’לא יהיה פגיע לפריצה.
אָנוּ’לא מכסה את הצעדים האלה אחר כך בפוסט זה, אך ראשית, תן’S בודק מדוע מישהו עשוי לרצות להתקף DDOS באתר שלך.
מדוע מישהו יביא לאתר שלך?
אז למה מישהו יתקף DDOS על אתר הוורדפרס שלך? מה הם יכולים להרוויח מזה?
ישנן סיבות רבות לכך שתוקף עשוי לרצות להוציא את האתר שלך מפעולה באמצעות התקפת DDOS. אלה כוללים התקפות של מתחרים והתקפות בגלל התוכן שלך.
התקפות DDOS של מתחרים
בעולם אידיאלי, המתחרים שלך היו מנסים לעלות על ביצועך באופן מקוון על ידי שיפור התוכן, SEO ושיעור ההמרה שלהם, וזו הדרך הלגיטימית להשתמש באתר שלך כדי להשיג יתרון תחרותי.
אך במקרים מסוימים, המתחרים עשויים לנקוט באמצעים קיצוניים יותר. מתחרה עשוי להעסיק מישהו שיגביל את התקפת DDOS באתר שלך בידיעה שזה זכה’רק משפיע על האתר שלך, זה’אני משפיע גם על העסק שלך.
בזמן שלוקח לך לגרום לאתר שלך לעבוד שוב, הם ייקחו ממך עסקים, במיוחד אם הם מנהלים מודעות באמצעות שם העסק שלך כמילת מפתח. אם האתר שלך הוא’לא פועל שוב במהירות, אתה’לאבד את דירוג החיפוש ועשוי לגלות שהמתחרים שלך מדורגים כעת מעליך בגוגל.
כמובן, זה’זה קשה מאוד להוכיח מי ביצע התקפת DDOS כלשהי. ההתקפה ניצחה’לא בא מהמתחרה שלך’כתובת I IP! אלא אם כן יש לך כיסים עמוקים מאוד, ניסיון לנקוט בפעולה משפטית נגד מתחרה שאתה חושד בכך שהוא לא סביר שלא יצליח.
עדיף להגן על עצמך מפני השפעות של התקפה מלכתחילה. ודון’לא יתפתה לעלות על התקפת DDOS נוספת נגד המתחרה שלך בתגובה. זה לא חוקי וזה’עדיף הרבה יותר להרגיע את עצמך כי מתחרה נואש מספיק להשתמש במדדים כמו אלה כנראה ניצחו’לא יש את אריכות החיים או המוניטין שעסק שלך.
DDOS מתקף על התוכן שלך
אתרים מסוימים נתונים להתקפות DDOS בגלל אופי התוכן שלהם.
לדוגמה, אתר משרוקית עשוי להיות נתון להתקפה. אתר העוסק בסוגיה שנויה במחלוקת (כמו גישה להפלה או אנטי-גזענות) עלול לסבול מהתקפות מצד אנשים שאינם מסכימים עם המסר שלו ורוצים להוציא אותו מהפעולה. או שהתוכן שלך עשוי להיות מסחרי אך עדיין רגיש ויש אנשים שלא’זה לא רוצה שהוא זמין באופן מקוון.
אם האתר שלך מותקף בהצלחה, הוא יוציא את התוכן שלך מהמחזור, מה שעלול לגרום לבעיות עבור המשתמשים שלך אם הם זקוקים לגישה למידע או להנחיות.
אתה’אני גם מבלה זמן בפתרון הבעיה, לאבד כל הכנסות שאתה עשוי להרוויח מהאתר (במכירות או בתרומות אם אתה עמותה), והדירוג שלך יכול לרדת אם האתר שלך מחזיר שגיאה של 502 שעות או ימים.
התקפות DDOS בעלות מוטיבציה פוליטית
התקפות DDOS בעלות מוטיבציה פוליטית הופכות נפוצות יותר מכיוון שאיומי סייבר משמשים יותר ויותר כדי לשבש את התהליך הפוליטי.
אם האתר שלך מיועד למפלגה פוליטית, מועמד או ארגון, או מקדם סיבה פוליטית ספציפית, זה עשוי להיות פגיע לתקיפה מאנשים שאינם מסכימים עם הפוליטיקה שלך.
זה ניצח’לא נובע שלא לצורך מהמתנגדים הפוליטיים שלך. סביר להניח שזה נובע ממקורות חיצוניים המבקשים לשבש את הדיון הפוליטי, לחסום סוגים מסוימים של תוכן ולהשתמש בכאוס כדי לבלבל ולנתק אנשים זכיינות.
ההתקפה יכולה להיות ניסיון לאפשר לאנשים לגשת לתוכן שלך (ראה לעיל), או שזה יכול להיות התקפה אישית יותר על המועמד או הארגון הבודד שמאחורי האתר.
זה שונה מאתר שהופך לעומס יתר בגלל דוקרנים בביקורים בגלל מחזור החדשות. עבדתי פעם באתר של מפלגה פוליטית שהוצפה כשהמפלגה’מניפסט S הושק לבחירות כלליות. זו הייתה הבחירות הראשונות בבריטניה בהן קמפיין אלקטרוני היה משמעותי ואנחנו פשוט’לא מוכן לנפח התנועה.
במקום זאת, מתקפת DDOS תהיה חדה ובפתאומית הרבה יותר, ותראה עלייה פתאומית מאוד בבקשות לעיתים של כמה דקות. זה ייראה שונה מאוד מקצה טבעי בתנועה, שלמרות שזה יכול להיות פתאומי בדרך כלל ייקח צורה של עקומה במקום צוק.
אם אתה מנהל קמפיין (מה שעלול היה להפוך אותך לפגיע יותר בגלל הפרסום הנוסף), אז יהיה חשוב במיוחד להבטיח שהאתר שלך יישאר מבצעי ולא לבזבז זמן בהתמודדות עם ההתקפה כשאתה יכול להתמקד בפעילות קמפיין. זֶה’הסיבה שזה’מכריע לנקוט בצעדים למטה כדי להגן על האתר שלך מפני התקפת DDOS בעלת מוטיבציה פוליטית.
ההשפעות של התקפת DDOS
להתקפת DDOS עשוי להיות מגוון השפעות, תלוי באופי ההתקפה וכמה אתה מוכן לזה.
1. זמן השבתה באתר
האפקט המיידי והברור ביותר הוא שהאתר שלך מוצף והופך להיות בלתי זמין.
המשמעות היא שכל עסק שתשיג דרך האתר שלך זכה’לא יהיה זמין עבורך עד שתביא את האתר לעבוד שוב. זה גם משפיע על המוניטין שלך כבעל אתר. ואם אתה לא’t תקן את האתר במהירות, זה יכול להשפיע על SEO שלך כאילו גוגל זוחלת את האתר שלך ומוצאת אותו מחוץ לפעולה, תאבד דרגה.
אם האתר שלך אינו זמין בגלל העמוס יתר על המידה, הוא יחזיר שגיאה של 502 שער רע, שתשפיע לרעה על דירוג החיפוש שלך אם תאפשר לו להישאר כך זמן רב מדי.
אני’VE ראו גם התקפות בהן האתר לא נמצא’לא היה זמין במשך מספר ימים (כי הבעלים לא עשה זאת’לא יודע לתקן את זה ולהתן’T שמר על גיבוי, יותר מהם בקרוב), וכאשר האתר חזר לרשת, כל הקישורים הפנימיים באתר זה’הרישום של גוגל אבד.
2. בעיות שרת ואירוח
אם האתר שלך נתון להתקפות קבועות שאתה לא’לא לנקוט צעדים להפחתת, זה יכול להוביל לבעיות עם ספק האירוח שלך.
ספק אירוח טוב ייתן לך כלים לאבטחת האתר שלך נגד התקפות DDOS אבל אם אתה לא’יהיה לך את זה ואתה’מחדש על אירוח משותף, ההתקפות עשויות להשפיע על אתרים אחרים באותו שרת.
מידע
Kinsta מיישם חומות אש חומרה המופעלות על ידי פלטפורמת Google Cloud, אבטחה פעילה ופסיבית ותכונות מתקדמות אחרות כדי למנוע גישה ללקוחות שלך’ נתונים. בדוק עוד כאן.
3. פגיעות באתר
התקפת DDOS עשויה להפוך את האתר שלך לפגיע יותר לפריצה מכיוון שכל המערכות שלך מתמקדות בהחזרת האתר באופן מקוון, וייתכן שמערכות אבטחה הוצאו מהפעולה על ידי ההתקפה.
האקרים עשויים למצוא את זה קל יותר לפלס את דרכם לאתר שלך דרך דלת אחורית ברגע שההתקפה של DDOS הצליחה לשתוק את האתר שלך.
התקפות מעקב כמו זה ניצחו’לא תמיד באים מאותו מקור כמו הבקשות שיצרו את התקפת DDOS: האקר חכם יידע להסתיר את רצועותיהם ולהשתמש בכתובות IP מרובות כדי לתקוף את האתר שלך, כמו גם כיצד להסתיר את מיקומם האמיתי.
אז אם אתה קורבן להתקפת DDOS, אחד מסדרי העדיפויות הראשונים שלך אמור להבטיח אתר וורדפרס שלך מאובטח. ניתן לטעון שזה חשוב יותר מאשר להפעיל שוב את האתר הפונה לציבור, מכיוון שהתקפה אחרת רק תחזיר אותך לכיכר (או גרוע מזה).
4. איבד זמן וכסף
תיקון אתר שנתון להתקפת DDOS לוקח זמן. זה יכול גם לקחת כסף.
אם אתה לא’לא יודע מה’זה קרה לאתר שלך ולהן מקלט’לא מוכן לאפשרות להתקפה, אתה יכול בסופו של דבר לבנות מחדש את האתר שלך מאפס (אני’ראו אתרים שבהם זה קרה). אם לא עשית’לא קח גיבוי של האתר שלך, ממה אתה הולך לשחזר אותו? ואם אתה לא’לא לתקן את זה במהירות, ההתקפה יכולה להשפיע לטווח הארוך על האתר שלך’S SEO וביצועים עסקיים.
בזמן שהאתר יורד, אתה יכול להפסיד כסף בהכנסות, במיוחד אם האתר שלך הוא חנות מסחר אלקטרוני. וייתכן שתצטרך לשלם כסף כדי לשכור מומחה אבטחה או מעטפת אינטרנט כדי לבנות מחדש את האתר שלך ולוודא שהוא’s מוגן מפני התקפות עתידיות.
כל זה מדגיש עד כמה חשוב להגן על האתר שלך מפני התקפות DDOS. היה לי לקוח אחד שסבל מנסונים תכופים התקפות בגלל אופי העסק שלהם; מכיוון שקבענו אמצעי אבטחה, אלה מעולם לא השפיעו על האתר. אם אתה’מוכן מחדש, ואז התקפת DDOS לא צריכה’גם לא משפיעים על האתר שלך.
מה יכול להפוך את האתר שלך לפגיע להתקפות DDOS?
אתרים מסוימים פגיעים יותר מאחרים לתקיפות DDOS. אלה יהפכו אתכם לפגיעים יותר להתקפה מלכתחילה או לתופעותיו לאחר מכן.
אירוח זול
האשם הראשון בכל הנוגע לפגיעות להתקפות DDOS, כמו בכל מיני התקפות סייבר, הוא אירוח זול.
לאירוח זול שני חסרונות עיקריים: חוסר תמיכה ונפח לקוחות.
כדי לאפשר להציע את האירוח בזול כל כך, לספק האירוח יהיה מספר גדול של לקוחות שכולם משתמשים באותו שרת, כלומר אם אחד האתרים האחרים בשרת זה נתון להתקפה, זה יכול להשפיע עליך.
ספקי אירוח זולים ניצחו’לא לספק אמצעי זהירות אבטחה נגד התקפות DDOS, הם ניצחו’לא מזהיר אותך כשמתקדם מתרחש, והם ניצחו’לא עוזר לך לתקן את האתר שלך כאשר הוא מפסיק לעבוד. הם ניצחו’לא קח גיבויים קבועים באתר שלך וגם אם כן, הם’לא סביר שתעזור לך לשחזר את האתר שלך: אתה’אצטרך להבין איך לעשות זאת בעצמך.
זה לא’לא בגלל שספקי אירוח זולים מנסים לחשב אותך או בגלל שהם לא’לא לספק את השירותים שהם מבטיחים: זה’פשוט מכיוון שכדי להפוך את האירוח שלהם לזול, הם צריכים לדלג על תמיכה. אחרת, הם לא היו’לא להרוויח.
אם האתר שלך תומך בעסק או בכל מיזם בו המוניטין שלך ואבטחת האתר שלך חשוב, אז משתלם להשקיע באירוח באיכות טובה. העלות הנוספת תהיה שווה את זה כשאתה נמנע מהצורך להקדיש זמן לתיקון האתר שלך אם הוא יותקף, ובוודאי יהיה שווה את זה אם זה אומר שהאתר שלך יישאר באינטרנט באמצעות ניסיון להתקפת DDOS ו- ISN’לא נפגע.
מידע
קינסטה מציעה משכון לאבטחת תוכנות זדוניות כמו גם הגנה על חומת אש מפני התקפות DDOS.
חוסר הכנה
אי התנהלות לאפשרות של פיגוע DDOS ניצחה’אני בהכרח מונע להתרחשות, אבל זה אומר שאתה לא’לא סובל כל כך הרבה אם אתה כפוף לאחד.
ראשית, נקיטת אמצעי זהירות אבטחה נגד התקפות פוטנציאליות תשפר את האתר שלך’הסיכויים להישאר ברשת למרות שסבלו מהתקפה.
אבל הבנת כיצד להפסיק התקפת DDOS בעקבותיה תעזור גם. אם האתר שלך מותקף ואכן יורד אם אתה’הכין אותך תוכל להעלות את זה שוב הרבה יותר מהר מאשר אם אתה לא’לא מוכן.
התקנת תוכנת אבטחה או שימוש בהתראות האבטחה המוצעות על ידי ספק האירוח שלך פירושו שתתריע אם האתר שלך אכן מתקפה, או שאתה או ספק האירוח שלך יכול לנקוט בפעולה כדי להגן על האתר שלך.
נטילת גיבויים קבועים באתר שלך פירושה שאתה יכול לשחזר אותו במהירות אם זה אכן חווה בעיות.
ושמירה על האתר שלך מעודכנת פירושה שזה’S בטוח יותר מטבעו ויהיה פחות סיכוי להיתקל בבעיות אם אתה צריך לבנות אותה מחדש.
חסר ביטחון או קוד לא מעודכן
שמירה על גרסתך של וורדפרס כמו גם הנושא והתוספים שלך מעודכנים’לא להגן עליך מפני התקפת DDOS.
אבל אם אתה מותקף והחולשה שלאחר מכן של האתר שלך משמשת על ידי האקרים כהזדמנות להשיג גישה לא רצויה, הם יהיו הרבה פחות סבירים להצליח אם האתר שלך מנוהל היטב.
אמצעי הזהירות כוללים שמירה על האתר שלך מעודכן וכן התקנת תוספים ונושאים ממקורות מכובדים. ספריות הנושא והתוספים של וורדפרס הם ללא ספק המקומות הטובים ביותר למצוא נושאים ותוספים בחינם, ומפתחים בעלי מוניטין יהפכו אותם לרשותם שם. היזהר שלא להתקין קוד שעלול לגרום לאי -תאימות עם האירוח שלך ולעולם לא להתקין נושאים או תוספים מבוטלים.
כיצד להגן על האתר שלך מפני התקפות DDOS
אז עכשיו לשאלה שאתה’גרד לגרד לדעת את התשובה: איך אתה מגן על האתר שלך מפני התקפות DDOS?
ישנם מגוון אמצעי זהירות שתוכלו לנקוט בהם, ואשר תבחרו יהיו תלויים בהתקנה, בתקציב ובהעדפותיכם.
לתת’תסתכל על האפשרויות.
הגנה מפני ספק האירוח שלך
לאירוח קינסטה יש מספר תכונות שיקטינו את הסיכוי שתעשו על פי התקפות DDOS.
כל האתרים המתארחים בקינסטה מוגנים על ידי שילוב CloudFlare שלנו, הכולל חומת אש מאובטחת עם הגנת DDOS מובנית. אנו משתמשים גם במגבלות מבוססות תוכנה כדי להבטיח את האתר שלך עוד יותר. כל זה מקשה הרבה יותר על התקפת DDOS לעבור.
תכונה נוספת של קינסטה שיכולה לעזור לך להגן עליך ברגע שהתקפת DDOS החלה היא חסימת מיקום IP IP. קינסטה תזהה כל התקפת DDOS ותתריע בפניך. לאחר מכן תוכל להשתמש בתכונת חסימת ה- IP של Geo כדי לחסום את האזור הגיאוגרפי ממנו מתקפת DDOS.
המשמעות היא שאתה יכול לחסום בבטחה אזור גיאוגרפי בו מתקפה מגיעה וכתובות IP מאותו אזור כבר לא יוכלו לשלוח בקשות לאתר שלך.
לחלופין, אתה יכול לחסום IPs בודדים ב- mykinsta דרך ה- IP DELINE עמוד.
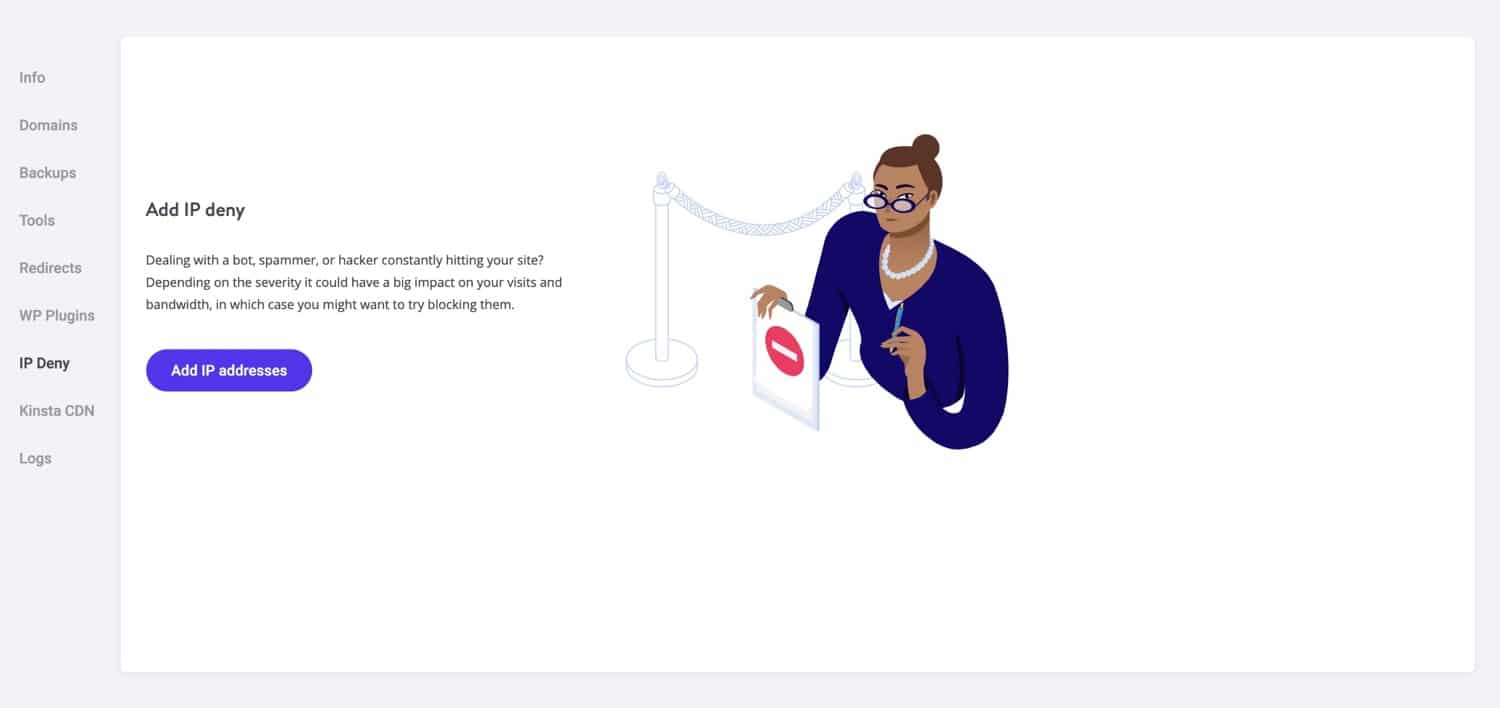
הנה באה האמת הקשה, עם זאת: טוב ככל שיהיה ספק האירוח שלך הוא, זה’בלתי אפשרי עבורם לספק הגנה מוחלטת מפני התקפות DDOS. מה שיעשה ספק אירוח טוב זה לספק חומת אש טובה, שתפחית את הסיכוי להתקפה אך לא להיפטר ממנו לחלוטין. יהיו להם גם כלים שאתה או שהם יכולים להשתמש בהם כדי לעצור את התקפת DDOS ברגע שזה יתחיל, כמו חסימת IP.
זו הסיבה לכך כל ספק אירוח הטוען להעניק לך הגנה מוחלטת מפני התקפות DDOS ISN’לא להיות כנה לגמרי. הם יכולים להפחית את ההסתברות להתקפה והם יכולים להגביל את ההשפעה של זה, אך הם יכולים’לא להפסיק את התקפות DDOS לחלוטין.
במקום זאת, כדי להגן על עצמך מפני התקפות DDOS בצורה יסודית יותר אתה צריך להשתמש ברשת עצומה שיכולה להשתמש במאגר המידע שלה על התקפות על אתרים אחרים ברחבי העולם כדי לצפות התקפות ולחסום IPs שממנה הם עשויים להגיע. לתת’תסתכל על כמה מהשירותים האלה.
CloudFlare
CloudFlare הוא אחד האינטרנט’S הספקים הפופולריים ביותר של רשתות משלוח תוכן, והיא מציעה גם הגנה מפני התקפות ופריצות. בגלל גודלו העצום, יש לו גישה למידע על היכן מגיעות התקפות DDOS ואז יכולות לחסום את כתובות ה- IP הללו עבור כל האתרים ברשת שלה.
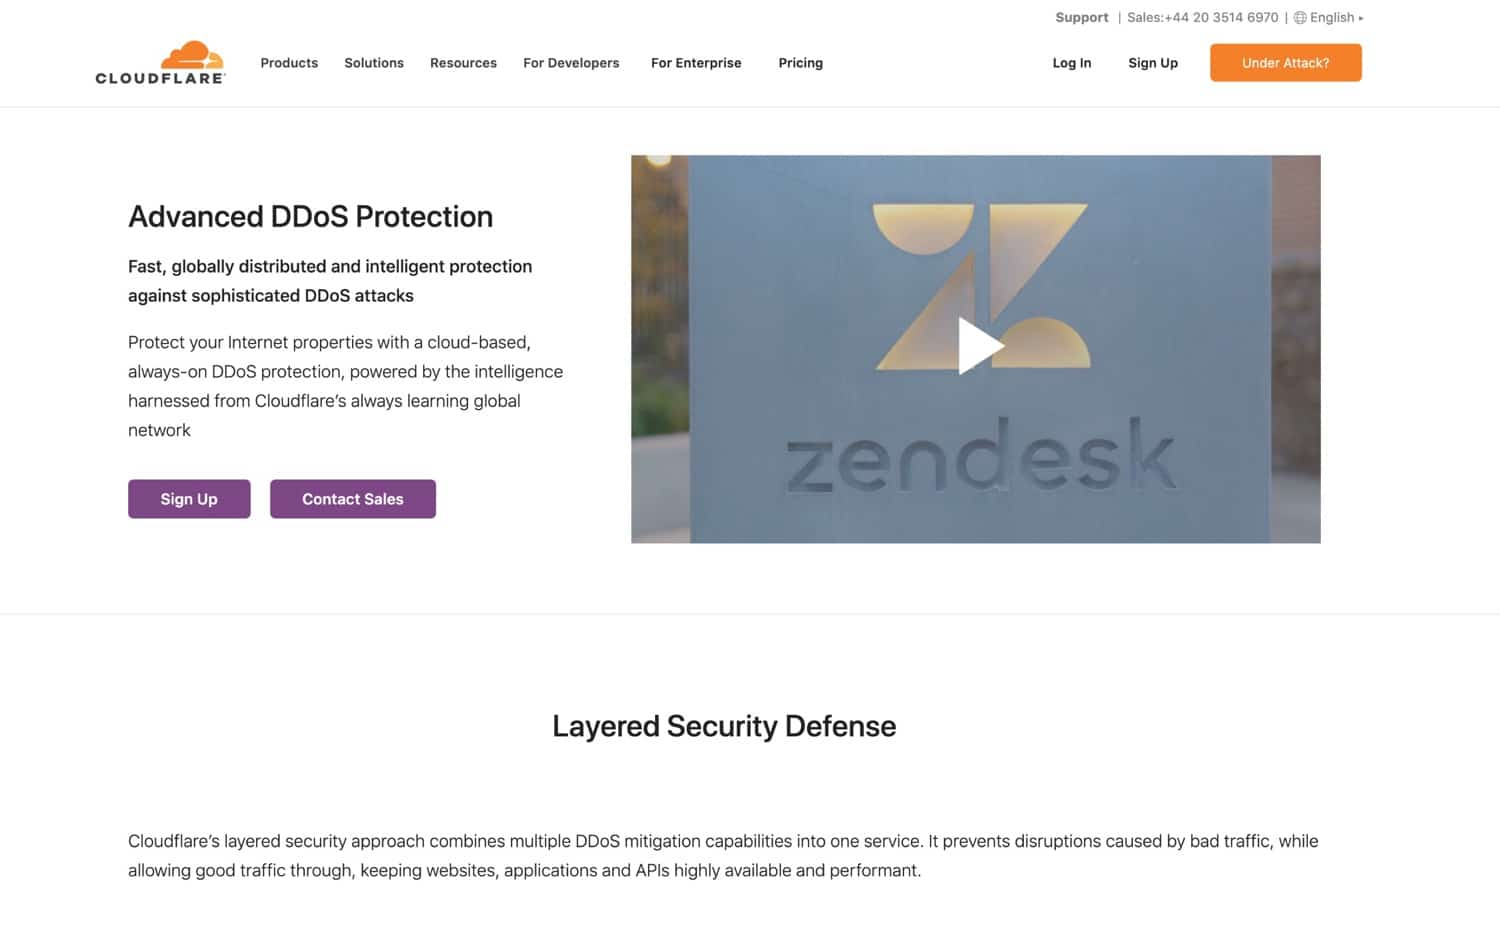
CloudFlare’רשת מבוססת ענן תמיד פועלת ותמיד לומדת, כלומר היא יכולה להיות זיהוי התקפות פוטנציאליות ולעצור תנועה לא רצויה להגיע לאתר שלך 24/7. זה גם מספק לך לוח מחוונים שתוכל להשתמש בהם כדי לפקח ולהשגיח על התקפות DDOS כדי שתוכל לזהות מה הפגיעויות שלך יכולות להיות.
אם האתר שלך מתארח בקינסטה, אתה לא’צריך לעבור את התהליך של הגדרת חשבון CloudFlare שלך. כל האתרים בתשתית שלנו מוגנים על ידי שילוב ה- CloudFlare החינמי שלנו.
סוקורי
Sucuri היא חברה הידועה בעיקר בזכות השירותים שלה לניקוי אתרים לאחר פריצות ועוזרת למנוע אותם לקרות שוב. אבל זה מציע גם הגנת DDOS
אתרים המתארחים ב- Kinsta אינם תומכים ב- Sucuri. בקינסטה התשתית שלנו מוגנת על ידי חומת אש מאובטחת של CloudFlare עם הגנת DDOS מובנית. בנוסף, אנו מבצעים סריקת תוכנות זדוניות שגרתיות ומציעים הסרות תוכנות זדוניות בחינם לפי המשכון שלנו לאבטחת תוכנות זדוניות.
סוקורי’S Service עובד מכיוון שהוא כל כך גדול, עם רשת של למעלה מ -400,000 לקוחות, כלומר היא יכולה לשמור על בסיס נתונים של התקפות באותה צורה ש- CloudFlare יכול. לאחר מכן ניתן לחסום כתובות IP אלה באתר שלך.
סוקורי’S Network Isn’לא גדול כמו CloudFlare’S אבל החברה שווה לקחת בחשבון אם אתה רוצה גם תכונות אבטחה מתקדמות ומעקב, וכאן המומחיות שלהם טמונה. Sucuri יפקח על האתר שלך על השבתה והתקפות או פריצות ויתקן כל פריצות שמתרחשות.
אז אם אתה אכן סובל מהתקפת DDOS ואתר הוורדפרס שלך נפרץ כאשר הוא’פגיע, להיות עם סוקורי פירושו שתוכלו להפעיל אותו שוב במהירות האפשרית.
סיכום
התקפות DDOS הופכות נפוצות יותר ויש להן פוטנציאל לגרום נזק בשווי מיליארדי דולרים.
זה’אי אפשר להגן על עצמך לחלוטין מפני התקפות DDOS כמו שאין’לא הרבה שליטה שיש לך על התנועה המגיעה לאתר שלך. אבל אם אתה משתמש באחד מהשירותים שלמעלה, הימנע מאירוח זול, והכין את עצמך להתקפת DDOS אם מתרחש, אז אתה תהיה הרבה פחות סביר שתסבול.
מאמרים קשורים ביד

רשת פלטפורמת Google Cloud: Premium Tier לעומת Tier Standard
צלול עמוק לרשת Google Cloud ומבט מקרוב על ה- Premium Tier שלהם לעומת Tier Standard, יחד עם ערימת הטכנולוגיה שנותנת את המהיר ביותר ..
זמן קריאה 20 דקות קרא תאריך פרסום 21 באוקטובר 2019 נושא פלטפורמות מחשוב ענן נושא אירוח ענן

כיצד להגדיר חומת אש של Sucuri (WAF) באתר WordPress שלך
התנועה מבוטים ופרוקים גבוהה מתמיד. זה הופך לאתגר עבור עסקים שלא יודעים דבר כיצד לסנן או גוש ..
זמן קריאה 17 דקות קרא את תאריך הפרסום 4 ביוני 2018 נושא אבטחת וורדפרס
התוספים הטובים ביותר לאבטחת וורדפרס לנעול איומים זדוניים
שמירה על אתר וורדפרס שלך מאובטחת יכולה להיות מאתגרת. עיין בתוספי האבטחה של וורדפרס כדי לנעול בקלות את הרעים.
זמן קריאה 48 דקות קרא תאריך פרסום 20 ביוני, 2022 נושא תוספי וורדפרס נושא וורדפרס אבטחה
אָנוּ’לי להעביר את אתר הוורדפרס שלך בחינם
הצוות הייעודי שלנו יעביר את אתרי הוורדפרס שלך לקינסטה, בלי שום עבודה על הסוף שלך ובמינימום הפרעה בשירות. העבר ללא סיכון עם אחריות הכסף של 30 הימים שלנו.
מה קורה במהלך התקפת DDOS?
עבודה בטכנולוגיית מידע כיום פירושה התמודדות עם סיכוני האבטחה הפוטנציאליים העומדים בפני חברות בכל הגדלים, הענפים והאזורים. תחום אבטחת הסייבר הוא עצום ומגוון, ומקיף טקטיקות גניבת נתונים עדינות כמו דיוג חנית, כמו גם תמרונים גדולים יותר בכוח הזרוע כולל התקפות שלילת שירות (DDOS).
בשל הנזק התקפת סייבר יכולה לגרום לחברה – הן בעקבות האירוע והן על בסיס שוטף – עסקים זקוקים לאנשים שמבינים את הסיכונים שהם מתמודדים בהם וכיצד ליצור אמצעי נגד יעילים. היכרות עם איומי סייבר כמו התקפות DDOS היא אפוא דרך לקחת תפקיד כחבר יקר יותר בצוות מערכות מידע.

מהי התקפת DDOS?
מתקפת DDOS היא סוג של עיתון סייבר המבוסס על שליחת יותר מדי בקשות למשאב מקוון, מכריח את האתר או המשאב הלא מקוון. התוקף מנצל רשת עצומה של מחשבים כדי ליצור לחץ זה, לעתים קרובות באמצעות “מְטוּמטָם” מכונות שהשתלטו על תוכנות זדוניות.
קספרסקי מציין כי תקיפות DDOS עובדות מכיוון שמשאבי אינטרנט יכולים להתמודד רק עם כל כך הרבה תנועה בכל זמן נתון. כאשר כמות הנתונים או הבקשות הזורמים לנכס ברשת הופכת גדולה מדי, משתמשים לגיטימיים עשויים לא להיות מסוגלים לגשת אליהם, בדיוק כמו שקורה אם היו יותר מדי אנשים שמנסים להשתמש במשאב, אך בקנה מידה גדול בהרבה. שרת אינטרנט הסובל מההשפעות של התקפת DDOS מוצלחת יאט או יהפוך לבלתי נגיש לחלוטין למשתמשים.
בהתחשב בכך שחברות מודרניות משתמשות בפלטפורמות מקוונות עבור השירותים החשובים ביותר שלה’קל לראות כיצד מתקפת DDOS מתוזמנת היטב עלולה להזיק לעסקים משמעותיים. האם זה אומר לסגור סוחר מסחר אלקטרוני בעונה קמעונאית עמוסה, לקיחת עסק’S שרתי פנים לא מקוונים, או אחד ממספר תוצאות דומות, הנזק יכול להיות בולט.
במה התקפות DDOS והתקפות DOS שונות?
התקפת DDOS היא הגרסה המודרנית, בקנה מידה גדול יותר של התקפת שלילת שירות (DOS) פשוטה. חברת האבטחה הדיגיטלית נורטון מסבירה כי התקפות DOS היו קיימות מאז 1974, כאשר ילד בן 13 סגר מרחוק מחשבים ברשת. אנשי זה לא צריכים’לא לתת לעצמם להיות שאננים רק בגלל שהתקפות של DOS יש היסטוריה של כמעט 50 שנה. על ידי התפתחות מ- DOS ל- DDOS, פריצות אלה נשארו רלוונטיות עד ימינו.
השביתה הראשונית הזו בשנת 1974 הושקה ממחשב יחיד, מה שאומר שזה היה DOS פשוט, לא DDOS. נורטון מציין כי התקפות DDOS מוגדרות על ידי שימוש במספר חתיכות חומרה ליצירת פעילות הרשת הבלתי לגיטימית שמרידה משאב למטה. העובדה ש- Botnet של מחשבים שנלכדו או מכשירים אחרים יכולה להתמודד הרבה יותר נזק מאשר מחשב יחיד הפך DDOS לדרך הסטנדרטית של חברות פגיעה’ שרתים.
מה המטרה של התקפת DDOS?
המטרה של התקפת DDOS היא בדרך כלל לפגוע בחברה על ידי לקיחת המשאבים החיוניים ביותר שלה במצב לא מקוון. קספרסקי מציין כי ארגונים מסוימים מייצרים יעדים אטרקטיביים במיוחד לסוגים אלה של חדירות דיגיטליות. אלה כוללים קמעונאים למסחר אלקטרוני ועסקים ראשונים דיגיטליים מכל הסוגים, כולל בתי קזינו באינטרנט.
CSO נתן דוגמה לאופן בו התקפות DDOS יכולות להיות בעלות השפעה של מפל, בה הורדת חברה אחת יכולה לפגוע באחרים. באוקטובר 2016, Mirai Botnet, נחיל נפגע של מכשירי אינטרנט של דברים (IoT), ממונף כדי לשלוח בקשות לספק שירותי אינטרנט’שרתים. הרשת כללה עד 400,000 מכשירי IoT והייתה מסוגלת להכריע תשתיות חשובות, להפיל את טוויטר, אמזון, ספוטיפיי ועוד.
מה קורה במהלך התקפת DDOS?
התקפת DDOS היא פשוטה יחסית, וזו אחת הסיבות לכך שסוג זה של סייברט כל כך מסוכן. נורטון מסביר שבאירועים אלה ההאקר לא’לא צריך להתקין כל אחד מהקוד שלהם בקורבן’S שרת. במקום זאת, המכונות הפגועות בתוקף’S Botnet שלח מיליוני פינגים, כאילו מספר עצום של מכונות ניסו להתחבר לשירות זה בבת אחת.
כי הפגיעה “מְטוּמטָם” מחשבים ומכשירים אחרים המרכיבים האקר’ל- S Botnet כולם כתובות IP שונות, לחברות לרוב מתקשות להגן על המשאבים שלהן מפני אירועי DDOS. אמצעי נגד פשוט ברגע שמתגלה התקפת DOS תכלול חסימת כל הבקשות מכתובת ה- IP הפוגעת, אך במקרה של DDOS, יש צורך בהגנות מתוחכמות יותר.
מהם שלושת הסוגים העיקריים של התקפות DDOS?
בעוד שההבחנה האחת או הרבים בין התקפות DOS ו- DDOS ברורה, ניתן לחלק את התקפות DDOS עצמן לשלוש קטגוריות. החטיבה מבוססת על האופן בו ההאקר משיג את המטרה ליצור כל כך הרבה תנועה עד שרשת היעד, האתר או המשאב האחר הופכים לבלתי נגישים.
לפעמים, הנזק שנגרם על ידי פושעי רשת אינו קשור ישירות לגודל הבוטנט המעורב, אלא קשור לסוגי בקשות הבוגוס שנוצרות. CSO המגזין רשום את שלושת סוגי התקפות DDOS כדלקמן:
- התקפות מבוססות נפח נמדדים בכמות התנועה העצומה שנשלחת לאתר. ההאקר שמאחורי אחד האירועים הללו הוא פשוט מנסה לשלוח כמה שיותר בקשות בפרק זמן שהוקצב, עלול להשתמש במספר עצום של מכשירים שנלכדו כדי לייצר את הפינגים הדרושים.
- תקיפות DDOS של שכבת רשת, ידוע גם בשם התקפות פרוטוקול, מכוון לתשתית שמאחורי רשתות. מכיוון שהתקפות אלה עוסקות יותר בחבילות מידע ולא על פיסות גולמיות, הן נמדדות במנות לשנייה.
- התקפות שכבת יישומים להשפיע ישירות על אפליקציות במקום להתפשר על התשתית שמפעילה את כלי התוכנה הללו. הם נמדדים בבקשות בשנייה, מכיוון שהאקרים משתמשים ברשתות המחשבים שלהם ובמכשירים אחרים כדי לבקש ברציפות גישה לאפליקציה’שירותי S, יצירת תנועה רבה מדי והפחתת התוכנה.
במקום להשתמש באותם שלושת סוגים, נורטון שבר אירועי DDOS לשתי קטגוריות על סמך התוצאות המיועדות שלהם: שיטפונות והתרסקות.
- מתקפת שיטפונות האם כל ניסיון להשתמש בשיטפון מכריע של נתונים כדי להוריד שרת. שיטפון או שיטפון של ICMP מתרחש כאשר תוקף שולח מנות נתונים כדי להשפיע על קבוצה שלמה של מחשבים מחוברים, ומביא את הרשת המוגדרת בצורה לא טובה. שיטפון SYN שונה במקצת, תוך שימוש ללא השלמה “לחיצות יד” בין מארח, שרת ומשתמש למלא כל יציאה בשרת היעד.
- מתקפה מתנפצת הוא הגרסא הפחות נפוצה של DDOS. זה מבוסס על מחסום מערכת נפגעת עם באגים המשפיעים על חולשות בחתיכת התשתית הממוקדת. עם אותם פגמים שלא נוצלו, המערכת מתרסקת.
איך מונעים התקפת DDOS?
הגנות אפקטיביות מפני התקפות DDOS יכולות ללבוש צורות רבות, כאשר אנשי IT עולים כדי לנטרל את הפריצות הללו ברגע שהם יתגלו או יוצרים הגנות יזומות שימנעו מחברות להפוך יעדים מלכתחילה.
CSO ציין כי הצעד הראשון להפחתת התקפות DDOS הוא פשוט לכלול סוגים אלה של אירועים בעסק’תוכנית התאוששות אסון כוללת. כאשר לארגונים יש צעדים ספציפיים לעקוב, כולל כל דבר, החל מאמצעי נגד דיגיטליים ועד הודעות תקשורתיות, תהיה פחות פאניקה ברגע ויכולת יותר לתאם במהירות מאמצים נגד האקרים.
בעוד שההכנה היא צעד חיוני אחד במאבק בהתקפות DDOS, יש גם צורך באלתור כרגע. פעם זה’S אישר כי אירוע כזה יוצא לדרך.
CSO ציין כי בעשור האחרון, האקרים החלו לפקח על מאמצי ההחלמה שנערכו כנגד התקפות DDOS שלהם, מה ששינוי הטקטיקות שלהם בזמן אמת כדי להמשיך את ההתקפה. תגובת אבטחת ה- IT חייבת להתאים לכל אחת מהשביתות החדשות הללו. בתור קמט מורכבות נוסף, לפעמים ההתקפה המשנית שונה לחלוטין באופיו, כאשר חדירת ה- DDOS פועלת ככיסוי להאקר’המטרה האמיתית.
נורטון הוסיף כי חברות יכולות לנקוט צעדים נגד תוקפי DDOS באופן בו הם בוחרים ולהגדיר את הנתבים שלהם וחומרת רשת אחרת. כאשר לחברה יש את הדור האחרון של חומות אש המותקנות וכל הציוד שלה טלא ומעודכן במלואו, האקרים יתקשו למצוא פערים במערכת דרכה הם יכולים לשלוח את המנות הבוגיות שלהם.
כמו בכל כך הרבה נוהלי אבטחת סייבר מודרניים, הקרב נגד התקפות DDOS הוא עניין של שילוב ההשקעות הטכנולוגיות הנכונות עם שיטות עבודה מומלצות. מחלקות ה- IT צריכות להבטיח שהמשאבים שלהם יהיו יעדים קשים על ידי התקנת טלאי החומרה והתוכנה האחרונים, אך עליהם גם לעמוד מוכנים להילחם בפריצות בזמן אמת, אם ומתי האקר מצליח לעבור את ההגנות החיצוניות ולהפציץ את השרתים בתנועה.
מה אתה יכול ללמוד על אבטחה דיגיטלית בתכנית לתואר מערכות מידע?
קריירות מערכות מידע הן כמה מהתפקידים החשובים ביותר בארגונים מכל הסוגים כיום, מכיוון שהם קיימים בנקודת החיבור בין מחלקות עסקיות ל- IT. האנשים בתפקידים אלה מוטלים להבין את הטכנולוגיות והאסטרטגיות הטובות ביותר עבור החברות שלהם מנקודת מבט כפולה זו. באופן לא מפתיע, עובדים אלה צריכים להיות בקיאים היטב באבטחה, עם ניסיון במאבק בהתקפות DDOS וסוגים אחרים של ניסיונות חדירה.
חינוך בתחום זה מקיף למידה על הגנות IT עדכניות והפחתת איומים. לימודים בתואר ראשון מקוון למדע במערכות מידע מאוניברסיטת אלבמה בבירמינגהם’S COLLAT בית הספר לעסקים הוא דרך אחת לאסוף ידע ביטחוני קריטי שעשוי להשתלם במסגרת IT תאגידית.
אבטחת רשת היא אחד הנושאים שאליהם ניגשו בקורס הליבה לתקשורת נתונים עסקיים. שיעור זה מספק גם סקירה כללית של עבודה עם רשתות מקומיות ורחב שטח, מה שמבטיח בוגרים מוכנים לעזור למעסיקים שלהם לייעל את האופן בו הם מאחסנים ולהעביר נתונים.
סטודנטים שמעוניינים במיוחד לקחת על עצמם אחריות אבטחה בתפקידיהם המקצועיים יכולים לבחור בקורס האלקטיבי בניהול אבטחת מידע. מעמד זה, הנוגע לחלוטין למושגים העיקריים העומדים מאחורי הגנה על משאבים מפני איומים דיגיטליים, מקיף ניהול סיכונים, יצירת מדיניות והתאוששות מאסון. עם סיום שיעור זה, המשתתפים יבינו כיצד לבצע ביקורת אבטחה, לתכנן הגנות ולנהל את חוסר הוודאות הגלומה להיום’נוף האיום.
למידע נוסף על ה- BSI המקוון ולברר אם תואר זה מתאים לתוכניות שלך לקידום קריירה, בקר בדף התוכנית.
קריאות מומלצות:
מקורות:
DDOS חדש עושה פי 4 מיליארד מהנזק

צוות חדשות אבטחה של Avast 11 במרץ 2022
צוות חדשות אבטחה של Avast, 11 במרץ 2022
בנוסף, שתי תקיעות מהחזרה בעבר – Emotet ו- Specter.
התקפת הגברה חדשה של הכחשת שירות (DDOS) יכולה להגדיל את ההשפעות המזיקות בארבע מיליארד פעמים ולמתח את אורך ההתקפה ל -14 שעות. וקטור ההגברה שובר השיא נובע משרתים שהוגדרו בצורה שגויה השייכים למערכות שיתוף פעולה של מיטל מיקרולב ו- Mivoice Business Express. החוקרים דיווחו כי התקפות הגברה של מיטל DDOS שימשו נגד מוסדות פיננסיים, חברות לוגיסטיקה, חברות משחקים וארגונים בשווקים אחרים. “התקפות DDOS מכוונות בדרך כלל לחברות ולשירותים מקוונים ממשלתיים,” האוונגליסט האבטחה של Avast Luis Corrons העיר. “במקרה זה, ניתן להקל על תנועת התקפה מוגברת זו בבטחה באמצעות כלי הגנה וטכניקות DDOS סטנדרטיות.” מומלץ מאוד לארגונים המשתמשים בשרתי Mitel לוודא שהם מוגדרים נכון. למידע נוסף על הסיפור הזה, ראה ARS Technica .
Emotet Botnet פורח שוב
ה- Emotet Botnet, שהופסק בינואר 2021 רק כדי לחזור בנובמבר, נגעה כעת ב -130,000 מערכות ב 179 מדינות. חודשים ספורים לאחר שיורופול ויורו -ג’וסט השתלטו על שרתי הבוטנט ושיבשו את התוכנה הזדונית’פעולת S, כנופיית Conti Ransomware החזירה אותה לחיים כדי לקבל גישה לרשתות ארגוניות. הזיהום הראשוני השתמש ב- TrickBot, אך כל התקף שלאחר מכן הפיל את הכלי של קובלט שביתת קובלט על מנת לקבל גישה מרחוק. נראה כי ההתקפות ממוקדות במדינות יפן, אינדונזיה, תאילנד, דרום אפריקה, מקסיקו, ארצות הברית, סין, ברזיל ואיטליה. למידע נוסף, ראה מחשב דופק .
מנהיגי IT משיקים את Bableality.אורג
מנהלי טכנולוגיה מרחבי העולם חברו כוחות להקים BableableIt.אורג, עמותה המתמקדת בקידום הקיימות הגלובלית באמצעות מנהיגות טכנולוגית. המאמץ המשותף של מנהיגי קהילת ה- IT יתמקד בשלושה עמודי קיימות – סביבתית, חברתית וממשל. הארגון יגדיר שיטות עבודה מומלצות ויעודד שקיפות. “הקיימות היא המגה -טרנד של המאה,” אמר מייסד ומנכ”ל דלפיקס ג’דיה יואה, מנהיג הקבוצה. “זמן רב מדי, קיימות הייתה בעיה של מישהו אחר לפתור. היום, אנחנו’מחדש לחיבור כוחות עם מנהיגי טכנולוגיה מהעולם’הארגונים הגדולים ביותר להפוך את הקיימות לבעיית הקולקטיבית שלנו לפתור.” לקבלת מידע נוסף, ראה ZDNET .
התקפת הספקטר עוקפת את ההגנות של אינטל
החוקרים גילו שיטת התקפה חדשה שיכולה להביס את ההגנות של ההפחתה המבוססת על חומרה הן אינטל והן ARM פנו על המעבדים שלהם במהלך השנים האחרונות כדי לתקן את פגם הספקטר. אינטל וזרוע הקצו שמות שונים להתקפה, כך זה’S הידוע בשם Spectre-BHB (חיץ היסטוריה של סניף) וגם ספקטר-בהי (הזרקת היסטוריה של סניף). ניצול הוכחת הקונספט נוצר על ידי חוקרי VUSEC. התקפות ספקטר מרגיז את מנגנון הביצוע הספקולטיבי במעבדים למידע מדליף ממטונים זמניים המשמשים כערוצי צד. למידע נוסף על התקפות אלה, ראה CSO .
גוגל מכריזה על תכונת הארכיון החדשה
על פי הבלוג של מפתחי אנדרואיד, חוקרי גוגל החלו לעבוד על תכונה חדשה שתאפשר לארכיון אפליקציות. האפליקציה בארכיון תישאר במכשיר באותה קלות ניתנת לשחזור, אך יש להם חלקים שהוסרו באופן זמני שמפחיתים את גודלו ב- 60%. התכונה החדשה תוצע תחילה למפתחי אפליקציות ב- Bundletool 1.10. לאפליקציות שנבנו עם התוסף Android Gradle 7.3, גוגל מפתחת APKs בארכיון, אשר אמורים להיות פונקציונליים בהמשך בשנת 2022. בפוסט בבלוג, גוגל טוענת שמפתחים ייהנו מפחות הסרת ההתקנה ויורדו באופן משמעותי את החיכוך למשתמשים לגבות את האפליקציות המועדפות עליהם.
Thi שבוע’ג ‘חייב לקרוא’ בבלוג Avast
דוח חדש מתעד מגוון רחב של טכניקות פשע קריפטו, המשלבות דרכים ישנות וחדשות לתמרן שווקים. קרא כשאנחנו חופרים בממצאים.
האם DDOS יכול להרוס נתב?
במאמר זה נלמד על התקפות DDOS והשפעותיהם על נתב. עלינו לדעת מהו נתב ואז לבדוק אם הוא פגיע להתקפות DDOS.
8 דקות (ים) קרא
פורסם ב: 19 בפברואר 2022
עודכן ב: 08 במרץ, 2022
כדי לענות על השאלה שהוזכרה, עלינו לדעת מה התקפות DDOS ומה הם עושים כדי להשפיע על התהליכים הרגילים של הנתב. ראשית, נבין את התקפות DDOS ואת תפקידיהן ונכיר את הסוגים השונים שלהם וכן הלאה. לאחר מכן, נלמד על הנתב ועל השימוש בו. לבסוף, נגלה כיצד DDOS עשוי להשפיע ואפילו להרוס נתב ומה אנו צריכים לעשות אם דבר כזה יקרה.
מה זה התקפת DDOS?
התקפות DOS ו- DDOS הן כמה מההתקפות המסוכנות והעדכניות ביותר באינטרנט. מה זה DDOS? המילה DDOS עומדת על שלילת שירות מופצת. מטרת התקפות אלה היא לא לשבש את השירות אלא לאלץ את הרשת והשרת להיכשל במתן שירות רגיל על ידי מיקוד לרוחב הפס או קישוריות הרשת. התקפות אלה מתבצעות על ידי שליחת מנות נתונים לקורבן, מה שמציף את הרשת או יכולת העיבוד של הקורבן במנות ומונע מהמשתמשים והלקוחות לגשת לשירות. באופן כללי, התקפת DDOS באתר מתרחשת כאשר הגישה למשאב מחשב או רשת נחסמת או מופחתת בכוונה בגלל עבודה זדונית על משתמש אחר. התקפות אלה אינן בהכרח הורסות את הנתונים באופן ישיר או קבוע אך מסכנים במכוון את זמינות המשאבים.
מנות נשלחות ישירות מהמערכת ההאקר או התוקף בהתקפת DOS. באופן כללי, מערכת מידע מעורבת בהתקפה, וכמובן, IP אחראית להתקפה.
להלן רשימה של כמה מהשיטות המשמשות ל- DOS ו- DDOS-התקפות:
– שיטפון של ICMP
– שיטפון SYN
– התקפות דמעה
– התקפות שלילת שירות נמוך
– התקפות עמיתים לעמית
– אסימטריה של ניצול משאבים בהתקפות רעב
– התקפות של מניעת שירות קבועה
– שיטפונות ברמת היישום
– נוק
– R-u-dead-yet
– התקפה מופצת
– התקפה משתקפת / מזויפת
– שלילת שירות לא מכוונת
– הכחשת שירות רמה II
מה זה נתב, ומה הוא עושה?
נתבים הם חלק חשוב מאוד מהטכנולוגיה שיש כמעט לכולנו בבית, אך רבים אינם מבינים לחלוטין כיצד להשתמש בהם. רוב האנשים אפילו לא יודעים מהו נתב ואיך זה שונה ממודם. לנתב יש תפקיד משמעותי ובסיסי ביצירה ופיתוח תשתית רשת. היום בו מהנדסי מחשבים ניסו לתקשר בין מכשירים אלה, פתרונות ומכשירים שונים התגלו. חלק מהפתרונות והמכשירים הללו הושלכו בגלל ביצועים ירודים. עולם התקשורת המחשבים עבר שינויים מהותיים כשנולדו נתבים. הנתב פתר את אחת הבעיות הגדולות בעולם הרשת, החיבור המאובטח בין שתי רשתות אזוריות מקומיות והניח את הבסיס לרשת האינטרנט העצומה של ימינו.
במילים פשוטות, נתב הוא מכשיר שמספק את מנות המכשירים ברשת ליעד נוח, ובכך מחבר אותם לאינטרנט. נתונים אלה יכולים להיות בין מספר מכשירים ברשת או נשלחים ממכשיר אחד לאינטרנט. הנתב נותן כתובת IP לכל מכשיר רשת כדי לדעת את כתובת היעד או המקור שלו בעת קבלת נתונים ושליחת נתונים. הנתב יבטיח כי המנות שנשלחו או שהתקבלו תמיד יגיעו ליעדן הנכון ולא ילכו לאיבוד בנתיב הרשת. בדרך כלל, נתבים ומודמים מניחים כאותם דברים בטעות, בעוד שלשניים אלה יש פונקציות שונות לחלוטין. המודם ברשת אחראי על שליחת נתונים לספק האינטרנט ( ספק אינטרנט ) וקבלת נתונים מהספק.
מודם מייצג מודולטור / דמודולור. בעיקר.
אבל נתב הוא מכשיר המנתק נתונים בין רשתות שונות, הנקראות פעילות ניתוב. לדוגמה, יש לך LAN, לעמיתך לעבודה יש LAN בקטגוריה אחרת, וגם רשתות תחום IP וגם משודרות שונות לחלוטין. אם אתה רוצה לשלוח נתונים לעמיתך ברשת אחרת, עליך להשתמש בנתב כדי לנתב נתונים בין רשתות. אחרת, לא ניתן להחליף מנות מחוץ לרשת.
DDOS תוקף השפעות על הנתב
בסוג זה של התקפה, ההאקר משתמש בשיטות רבות כמו בקשות על גדותיה ושימוש יתר במשאבים (CPU, מסד נתונים, רוחב פס, זיכרון וכו ‘.) להאט את השרת, מה שעלול לגרום להתרסקות השרת.
כישלון שירות רשת או תקלה לא תמיד נובע מהתקפת DOS. יכולות להיות כמה סיבות טכניות לכך, או שמנהל הרשת עשוי להשבית באופן זמני שירותים מסוימים לתחזוקה זמנית. נוכחות התסמינים הבאים עשויה להצביע על התקפת DOS או DDOS:
– צמצם את מהירות הרשת או היעילות באופן יוצא דופן (בעת פתיחת קבצים או גישה לאתרים).
– אי זמינות של אתר ספציפי (ללא סיבות טכניות).
– חוסר אפשרות לגשת לאתר כלשהו (ללא סיבות טכניות).
– עלייה משמעותית בהיקף הודעות הדואר האלקטרוניות הבלתי רצויות שהתקבלו.
איך אני מבין שהנתב שלי נהרס?
חמישה שלטי אזהרה מראים שהנתב שלך אינו עובד כראוי:
1. אורות מחוון חיבור כבויים, גם אם אתה עדיין יכול לגלוש באינטרנט.
2. העברת נתונים/הורדות איטיות.
3. מהירות החיבור נמוכה.
4. המודם משמיע הרבה רעשים רועשים או מוזרים.
5. המודם מכבה או לא עובד.
כאשר הכל עובד כמו שצריך, אתה יכול לצפות שהסמלים יהיו עקביים או האור הירוק או הכחול להבהב. אות זה מציין כי המכשיר מחובר פנימה ופועל כרגיל. אתה יכול לצפות שהסמלים יהפכו לאדומים או כתומים כשיש בעיית חיבור.
נתבי פתרון בעיות
– בדוק את ה- WiFi שלך במכשירים שונים
– הפעל מחדש את המודם והנתב שלך
– נסה כבל Ethernet אחר
– ראה מי משתמש ב- WiFi שלך
– שדרג את הציוד שלך
– צור קשר עם ספק שירותי האינטרנט שלך
– אפס את הנתב שלך להגדרות ברירת המחדל.
נתבים מאטים לאורך זמן ככל שהטכנולוגיה מתיישנת וחומרה מתדרדרת. עדכוני תוכנה בדרך כלל משפרים את האבטחה והביצועים של המכשיר שלך. אבל אם עברו שנים מאז שהחלפת את הנתב שלך, עכשיו יכול להיות שהזמן הטוב ביותר לעשות את זה.
אם אות ה- wifi חלש, יכול להיות שהמכשיר שלך רחוק מדי מהנתב, או שיש מכשולים ביניהם. הזז את הטלפון או הטאבלט קרוב לנתב, הסר את כל המכשולים ובדוק שוב את חוזק האות. חומרים מתכתיים ומגנטיים יכולים להפריע לאות האלחוטי או אפילו לחסום אותו. רשת הבית האלחוטית שלך עשויה לחסום חוזק או טווח בגלל אותם סוגיות המשפיעות על צורות טכנולוגיות רדיו אחרות: חסמים שמפחיתים את חוזק האות, הפרעות ממכשירים אחרים המעבירים גלי רדיו ואותות חלשים.
הדרכים הטובות ביותר למנוע התקפות DDOS
– הדרך היעילה ביותר היא להשתמש בשירותי הגנת DDOS של חברות כמו Cloudflare, Arvan Cloud ואחרים.
– קנו מערכת הגנה על IDS כמו AX3SOFT SAX2
– אבטח את השרת כדי למנוע באגים זדוניים נפוצים
– התקן והגדר את תוכנת האנטי -וירוס המקצועית לסריקה אוטומטית של השרת
– התקן ותצורה של אנשי מקצוע נגד קליפות כדי לסרוק את השרת באופן אוטומטי כדי למנוע קבצים זדוניים
– מאבטח את Symlink כדי למנוע גישה למארחים אחרים בשרת
– סגור גישה לקבצי מערכת הפעלה מסוכנים לצורך אבטחה נוספת
– סגור יציאות ומחק שירותי שרת מיותרים
– אבטחת מערכת ההפעלה של הגרעין
– אבטחת שירות PHP – שרת אינטרנט המותקן באופן מאובטח Nginx, Apache, LiteSpeed ו- Light HTTP
– אבטחת יציאות שרת פתוחות
כדי למנוע התקפות DDOS, קבע את התצורה של הנתב כדי לחסום מנות המיועדות לכל כתובות הרשת שלך. כלומר, אל תאפשר למנות ICMP שפורסמו ברשת שלך לעבור דרך הנתב. זה מאפשר לך לשמור על היכולת לצמצם את כל המערכות ברשת שלך.
כלי מניעה של DDOSATTACK
– חומות אש
חומות אש מוגדרות לקבל או לדחות פרוטוקולים על פי כללים פשוטים. לדוגמה, במקרה של התקפה ממספר IPs יוצאי דופן, ניתן להשתמש כלל פשוט כדי להתעלם מנות שנשלחו על ידי תוקפים.
– מתגים
לרוב המתגים יש יכולות מגבילות קצב ויכולות ACL. לחלק מהמתגים יש הגבלת קצב אוטומטית או רחבה במערכת, עיצוב תנועה, קשירה מעוכבת (שחבור TCP), בדיקת מנות עמוק ויכולות סינון בוגון כדי לאתר ולתקן התקפות DDOS באמצעות סינון אוטומטי וכישלון קישור WAN ואיזון.
– נתבים
כמו מתגים, לנתבים יש יכולות מגבילות קצב ויכולות ACL. הם גם מותאמים באופן ידני. רוב הנתבים מתפרקים בקלות נגד התקפות DDOS. אם תקבע את הכללים בנתב לספק סטטיסטיקות במהלך התקפות, הנתב יהיה איטי יותר והבעיה תהיה מסובכת יותר.


