


האם גוגל משתמשת ב- DNSSEC
סיכום
במאמר זה אנו דנים ביישום DNSSEC (תוספי אבטחת שמות תחום) על ידי שירות ה- DNS הציבורי של גוגל. DNSSEC היא טכנולוגיה שמוסיפה חתימות קריפטוגרפיות מאובטחות ל- DNS כדי להקל על פגיעויות ולהבטיח את שלמות רזולוציית ה- DNS. בעוד ש- DNSSEC קיים כבר שנים רבות, אימוץ היה נמוך יחסית. ה- DNS הציבורי של גוגל מבצע כעת את אימות ה- DNSSEC עבור כל השאלות כברירת מחדל, ומשפר את האבטחה של שירות הרזולוציה של DNS שלה.
נקודות מפתח:
- DNSSEC היא טכנולוגיה קריטית שמוסיפה חתימות קריפטוגרפיות ל- DNS להגנה מפני התקפות DNS.
- DNSSEC מבטיחה את שלמותם ואותנטיות של רזולוציית DNS, ומונעת מנותימים למשתמשים לאתרים זדוניים.
- ה- DNS הציבורי של גוגל הוא פותר DNS בשימוש נרחב שמבצע כעת את אימות ה- DNSSEC כברירת מחדל עבור כל השאלות.
- על ידי יישום DNSSEC, ה- DNS הציבורי של גוגל משפר את האבטחה והאמינות של שירות רזולוציית ה- DNS שלה.
- אימוץ DNSSEC היה איטי בגלל גורמים שונים, כולל חוסר המוטיבציה בקרב מנהלי שם הדומיין ומחברי הדפדפן.
- שירותים כמו SecSpider עוקבים אחר התקדמות פריסת DNSSEC על ידי ספירת מספר שמות הדומיינים עם תעודות DNSSEC.
- מעבדות APNIC ערכו מדידות כדי לכמת את היקף אימות ה- DNSSEC על ידי יישומי משתמש קצה.
- במדידות הראשוניות שלהם, נראה כי כ -9% מהלקוחות השתמשו בפתרי DNS שביצעו אימות DNSSEC.
- מדידה עדכנית יותר הראתה כי בערך 1.6% מהלקוחות השתמשו בלעדית ברזורי DNS שביצעו בעקביות את אימות ה- DNSSEC.
- תוצאות אלה מדגישות את הרמות הנמוכות יחסית של אימוץ DNSSEC ואת הצורך במודעות מוגברת ופריסה של הטכנולוגיה.
שאלות ייחודיות:
- מדוע DNSSEC חשוב לביטחון החלטת DNS?
DNSSEC מוסיף חתימות קריפטוגרפיות ל- DNS, ומבטיח את היושרה והאותנטיות של רזולוציית DNS. ללא DNSSEC, המשתמשים פגיעים בהתקפות DNS בהן היישומים שלהם מופנים לאתרים זדוניים במקום ליעד המיועד. - מה המשמעות של ה- DNS הציבורי של גוגל המיישם את אימות ה- DNSSEC כברירת מחדל?
ה- DNS הציבורי של גוגל הוא פותר DNS בשימוש נרחב, ויישוםו של אימות DNSSEC כברירת מחדל משפר את האבטחה והאמינות של שירות רזולוציית ה- DNS שלה. זה מבטיח שמשתמשים מוגנים מפני התקפות DNS ויכולים להיות בעלי אמון רב יותר ברמת הדיוק של רזולוצי ה- DNS המסופקים על ידי ה- DNS הציבורי של גוגל. - מדוע אימוץ DNSSEC היה איטי?
אימוץ DNSSEC היה איטי בגלל גורמים שונים. גורם משמעותי אחד הוא חוסר המוטיבציה בקרב מנהלי שם הדומיין ומחברי הדפדפן לחתום על שמות דומיין עם תעודות DNSSEC. בנוסף, הרמות הנמוכות של פריסת DNSSEC הופכות אותה פחות משכנעת עבור כלי לקוח לשילוב אימות DNSSEC ברזולוציית DNS. - מה תפקיד השירותים כמו SecSpider במעקב אחר פריסת DNSSEC?
שירותים כמו SecSpider עוקבים אחר התקדמות פריסת DNSSEC על ידי ספירת מספר שמות הדומיינים הכוללים תעודות DNSSEC. זה עוזר למדוד את מידת חתימת שמות הדומיין באמצעות חתימות DNSSEC ומספק תובנות לגבי האימוץ הכולל של DNSSEC. - כיצד מעבדות APNIC כימותו את היקף אימות ה- DNSSEC על ידי יישומי משתמש קצה?
מעבדות APNIC ערכו מדידות כדי לקבוע עד כמה הלקוחות משתמשים באימות DNSSEC בשילוב עם רזולוציית שם. מדידות אלה כללו התבוננות ביומן שאילתת ה- DNS בשרתי שמות סמכותיים וניתוח הרצף והתזמונים של שאילתות DNS כדי להסיק את יכולות ה- DNSSEC של רזולוצי DNS גלויים לעין. - מה היו תוצאות המדידות הראשוניות של מעבדות APNIC?
המדידות הראשוניות על ידי מעבדות APNIC הראו כי נראה כי כ -9% מהלקוחות השתמשו בפתרונות DNS שביצעו סוג כלשהו של אימות DNSSEC. - אילו מגבלות נצפו בגישת המדידה הראשונית?
גישת המדידה הראשונית השתמשה בדור דינמי של תוויות DNS ייחודיות ושרשרת חתימה משותפת של DNSSEC. גישה זו הסתמכה על מטמון Resolver DNS, שהשפיע על דיוק התוצאות. מדידות עוקבות נערכו כדי לטפל במגבלות אלה. - מה הייתה התוצאה של המדידה האחרונה על ידי מעבדות APNIC?
המדידה האחרונה הראה כי בערך 1.6% מהלקוחות השתמשו בלעדית ברזורי DNS שביצעו בעקביות את אימות ה- DNSSEC. זה מצביע על כך שאימוץ אימות ה- DNSSEC על ידי יישומי משתמש קצה עדיין נמוך יחסית. - מה רמה הנמוכה של אימוץ DNSSEC?
הרמה הנמוכה של אימוץ DNSSEC מרמזת על הצורך במודעות מוגברת ופריסה של DNSSEC. ללא אימוץ רחב יותר, היתרונות של DNSSEC, כגון שם דומיין מאובטח למיפוי כתובות IP והפרשת מפתח TLS ציבורית באמצעות טכנולוגיות כמו DANE, נשארים תחת שימוש. - מהי ההשפעה הפוטנציאלית של אימוץ DNSSEC רחב יותר?
אימוץ DNSSEC רחב יותר ישפר את האבטחה והאמינות של רזולוציית ה- DNS עבור כל המשתמשים. זה יפחית את הסיכון להתקפות מבוססות DNS ויספק מיפוי מאובטח יותר בין שמות תחום וכתובות IP, תוך חיזוק האבטחה הכוללת של האינטרנט.
תשובות:
- DNSSEC חשוב לביטחון רזולוציית ה- DNS בגלל
DNSSEC מוסיף חתימות קריפטוגרפיות ל- DNS, ומבטיח את היושרה והאותנטיות של רזולוציית DNS. ללא DNSSEC, המשתמשים פגיעים להתקפות DNS כמו זיוף DNS או הרעלת מטמון, שם יישומים שלהם מופנים לאתרים זדוניים במקום היעד המיועד. על ידי אימות תגובות DNS באמצעות DNSSEC, משתמשים יכולים להיות בעלי ביטחון רב יותר כי כתובות ה- IP שנפתרו אכן קשורות לשמות הדומיין המיועדים. - המשמעות של ה- DNS הציבורי של גוגל המיישמת את אימות ה- DNSSEC כברירת מחדל
ה- DNS הציבורי של גוגל הוא אחד ממוריזרי ה- DNS הנפוצים ביותר, ויישומה של אימות DNSSEC כברירת מחדל משפר את האבטחה והאמינות של שירות רזולוציית ה- DNS שלה. עם אימות DNSSEC, ה- DNS הציבורי של גוגל יכול לאמת את האותנטיות והיושרה של תגובות ה- DNS, ולהגן על המשתמשים מפני התקפות מבוססות DNS. אימות ברירת מחדל זה מבטיח כי כל השאלות שנעשו באמצעות ה- DNS הציבורי של גוגל יהיו נתונים לבדיקות DNSSEC, ומספקות שכבה נוספת של אבטחה למשתמשים. - ניתן לייחס את האימוץ האיטי של DNSSEC
גורמים שונים תורמים לאימוץ איטי של DNSSEC. גורם אחד הוא חוסר המוטיבציה בקרב מנהלי שמות הדומיין לחתום על שמות הדומיין שלהם עם תעודות DNSSEC. המאמץ והמורכבות הנוספת הכרוכים בניהול מפתחות וחתימות DNSSEC יכולים להרתיע את מנהלי התחום לאמץ DNSSEC. יתר על כן, ייתכן שכותבי הדפדפן לא היו ששים ליישם אימות DNSSEC בגלל המספר המצומצם של שמות דומיין חתומים. הביקוש הנמוך לאימות DNSSEC ממשתמשים יכול גם להשפיע על המוטיבציה לפריסת כלי לקוחות התומכים ב- DNSSEC. גורמים אלה יוצרים מעגל של אימוץ נמוך ותמריצים מוגבלים להמשך הפריסה. - שירותים כמו פריסת DNSSEC של SecSpider על ידי
שירותים כמו SecSpider פונים על התקדמות פריסת DNSSEC על ידי ספירת מספר שמות הדומיינים הכוללים תעודות DNSSEC. על ידי סריקה קבועה של אזורי DNS וניתוח חתימות DNSSEC, SecSpider יכול לספק מידע על שכיחות שמות דומיין חתומים ואימוץ כללי של DNSSEC. מעקב זה עוזר להעלות את המודעות לשיעורי אימוץ DNSSEC ומעודד מנהלי שמות דומיין לשקול ליישם DNSSEC לתחומים שלהם. - מעבדות APNIC כימותו את היקף אימות ה- DNSSEC על ידי
מעבדות APNIC כימותו את היקף אימות ה- DNSSEC על ידי ביצוע מדידות ביישומי משתמש קצה. מדידות אלה כללו התבוננות ביומן שאילתת ה- DNS בשרתי שמות סמכותיים וניתוח הרצף והתזמונים של שאילתות DNS. על ידי בחינת התגובות ודפוסי התזמון, מעבדות APNIC יכולות להסיק האם פתרונות ה- DNS המשמשים משתמשי קצה ביצעו אימות DNSSEC. נתונים אלה סיפקו תובנות לגבי חלקם של יישומי משתמש הקצה המפעילים באופן פעיל את אימות ה- DNSSEC במהלך רזולוציית השם. - במדידות הראשוניות של מעבדות APNIC, נראה כי כ- 9% מהלקוחות
במדידות הראשוניות של APNIC Labs, נראה כי כ- 9% מהלקוחות השתמשו בפתרונות DNS שביצעו איזושהי אימות DNSSEC. ממצא זה מציע רמה צנועה של אימוץ DNSSEC בין חלק מיישומי משתמש קצה. אמנם 9% עשויים להיחשב כנתון נמוך יחסית, אך הוא מצביע על כך שמספר משמעותי של משתמשים או ארגונים בחרו לאפשר אימות DNSSEC, תוך סדר עדיפויות של האבטחה המשופרת שהיא מציעה. - המגבלות שנצפו בגישת המדידה הראשונית על ידי מעבדות APNIC היו
לגישת המדידה הראשונית בה השתמש מעבדות APNIC היו מגבלות מסוימות. מגבלה אחת הייתה ההסתמכות על מטמון פותר DNS. הניסוי כלל קמפיין מודעות מקוון שרשם מיליוני לקוחות קצה לביצוע משימות אחזור אובייקטים של DNS. שרשרת החתימה המשותפת של DNSSEC על פני הניסוי פירושה שברגע שפתרון DNS אחזר את רשומות המשאבים של DNSSEC (RRS), הוגשו שאילתות עוקבות עבור אותן DNSSEC RRs מהמטמון המקומי של הפותר. התנהגות מטמון זו הקשה על הערכה מדויקת של יכולות ה- DNSSEC בפועל של כל פותר והביאה להערכת יתר פוטנציאלית של אימוץ DNSSEC. - במדידה עדכנית יותר, בערך 1.6% מהלקוחות השתמשו בלעדית בפתרונות DNS
במדידה עדכנית יותר על ידי מעבדות APNIC, בערך 1.6% מהלקוחות השתמשו בלעדית ברזורי DNS שביצעו בעקביות את אימות ה- DNSSEC. זה מצביע על כך שאימוץ אימות ה- DNSSEC על ידי יישומי משתמש קצה עדיין נמוך יחסית. אמנם חלה עלייה קלה בהשוואה למדידות הקודמות, אך היא מדגישה את הצורך באימוץ נרחב יותר של DNSSEC בקרב רזולוצי DNS ויישומי משתמש קצה. - הרמה הנמוכה של אימוץ DNSSEC מרמזת על כך
הרמה הנמוכה של אימוץ DNSSEC מרמזת על כך שמלוא הפוטנציאל של DNSSEC טרם מתגשם. עם רק אחוז קטן מהלקוחות ומנהלי שמות הדומיין המשתמשים באופן פעיל ב- DNSSEC, היתרונות של שם דומיין מאובטח למיפוי כתובות IP והקצאת מפתח TLS ציבורית באמצעות טכנולוגיות כמו DANE נותרות תחת שימוש. אימוץ רחב יותר של DNSSEC יתרום לתשתית אינטרנט מאובטחת יותר על ידי הפחתת הסיכון להתקפות מבוססות DNS והבטחת תקשורת מאובטחת בין לקוחות לשרתים. - ההשפעה הפוטנציאלית של אימוץ DNSSEC רחב יותר כוללת
אימוץ DNSSEC רחב יותר ישפר משמעותית את האבטחה והאמינות של רזולוציית ה- DNS עבור כל המשתמשים. זה יפחית את הסיכון להתקפות מבוססות DNS כמו הרעלת מטמון DNS וחטיפת DNS, מה שמגן על המשתמשים מפני הופעתם לאתרי אינטרנט זדוניים. בנוסף, DNSSEC מספק מיפוי מאובטח בין שמות דומיין וכתובות IP, ומבטיח שהמשתמשים מתחברים לשרתים המיועדים. זה מחזק את האבטחה הכוללת של האינטרנט ומטפח אמון באינטראקציות מקוונות.
אושר – גוגל’S DNS הציבורי מבצע כעת אימות DNSSEC עבור כל השאלות כברירת מחדל
גוגל השקיעה רבות באבטחת IT, ולדעתי עשתה עבודה הגונה בכך. כל השירותים הם TLS כברירת מחדל, זהות ואישור מטופלים היטב.
DNSSEC וגוגל’שירות DNS ציבורי
מערכת שמות הדומיין, או ה- DNS, היא רכיב קריטי ועם זאת בלתי נראה במקצת באינטרנט. עולם האינטרנט הוא עולם של סמלים ומילים. אנו קוראים ליישומים כדי ליצור אינטראקציה עם שירותים כמו גוגל, פייסבוק וטוויטר, והאינטראקציה מנוסחת בסמלים קריאים אנושיים. אבל האינטראקציה עם הרשת היא כזו שנמצאת לגמרי בפורמט בינארי. אז התצוגה הסמלית שלנו על שירות, כמו WWW.גוגל.com, צריך להיות מתורגם לכתובת פרוטוקול, כמו 74.125.237.144. המיפוי מסמלים לכתובות פרוטוקול הוא אחד הפונקציות הקריטיות של ה- DNS. אנו מסתמכים לא רק על המשך הנוכחות של ה- DNS, אלא גם את פעולתה הנכונה. נכנס למבנק.com.AU בדפדפן אינו בהכרח מבטיח שהאינטראקציה שלך תהיה עם השירות המיועד שלך. אחד מקטורי ההתקפה המעורפלים יותר לאינטרנט הוא להשחית במכוון את פעולת ה- DNS, ובכך לדאוג את היישום של המשתמש לפתיחת הפעלה עם יעד שגוי. התגובה החזקה ביותר שהצלחנו להמציא כדי להקל על הפגיעות ארוכת השנים הזו ב- DNS הייתה להוסיף חתימות קריפטוגרפיות מאובטחות ל- DNS, באמצעות טכנולוגיה בשם DNSSEC. אך האם אנו משתמשים ב- DNSSEC היום’האינטרנט?
לסיפור DNSSEC יש קווי דמיון חזקים לזה של IPv6. כמו IPv6, DNSSEC קיימת כבר שנים רבות, אך היא מתנשאת. בדומה ל- IPv6, DNSSEC הוא היעיל ביותר כאשר כולם משתמשים בו, והתשואות השוליות מאימוץ חלקי נמוך ביותר. וכמו IPv6, הרמות הנמוכות יחסית של פריסה ושימוש ב- DNSSEC אינן משקפות את המאמץ ארוך השנים להרים את הנראות של הטכנולוגיה והמאמצים המתואמים לפרסם את היתרונות הטווחיים הברורים בשימוש בטכנולוגיה זו.
אפילו כאשר הסכנות החיצוניות של התקפה על שלמות ה- DNS ותשתית תעודת שם הדומיין הנפוצה נעשה שימוש נרחבת, הוכחו בבירור באירוע Diginotar בשנת 2011, היתרונות הפוטנציאליים של השימוש ב- DNSSEC והאימוץ של אימוץ לאינפייטציה של שם הדומיין לאתורי IP באמצעות תעודות שהוצבו במסגר DNS מאובטח לאינטרנט לאינטרנט לאינטרנט בטיפול באינטרנט באינטרנט לאינטרנט באינטרנט. במובנים מסוימים יש צורה של קיפאון הדדי שמתרחש: בעוד שמעט לקוחות משתמשים ב- DNSSEC, נראה שיש מעט מוטיבציה מצד מנהלי שם הדומיין להשתמש ב- DNSSEC כדי לחתום על שמות דומיין. ובעוד שיש כל כך מעט שמות תחום חתומים, אין מעט מוטיבציה לפרוס כלי לקוחות לשילוב אימות DNSSEC ברזולוציית DNS. ובעוד ששמות הדומיינים אינם חתומים ברובם ולכן מעט לקוחות משתמשים ב- DNSSEC כדי לאמת תוצאות רזולוציית שם DNS, אין שום מוטיבציה למנהלי שם דומיין או מחברי דפדפן להשתמש בטכנולוגיית DANE כדי לספק צורה מאובטחת של מיפוי משם דומיין לכתובת IP ובמפתח TLS ציבורי TLS מפתח TLS.
האם נוכל לכמת את מידת פרוס ה- DNSSEC והשתמש בו היום’האינטרנט? אחת הדרכים היא למדוד את מידת חתימת שמות הדומיין באמצעות חתימות DNSSEC. שירותים כמו SecSpider עוקבים אחר התקדמות חתימת הדומיין באזורי ה- DNS ברמה העליונה והשונה על ידי ספירת מספר שמות הדומיינים הכוללים תעודות DNSSEC. אבל גם המחצית השנייה של השאלה רלוונטית כאן. באיזו מידה משתמשים יישומי משתמש קצה? ובאופן הביקורתי ביותר, באיזו מידה יסדרו יישומי משתמשים נמנעים משימוש בתוצאה של רזולוציית שם DNS אם שם הדומיין הוא DNSSEC, ותיקוף החתימה של DNSSEC המשויך?
במעבדות APNIC אנחנו’בדק את השאלה השנייה הזו, ניסיון לכמת את מידת השימוש בלקוחות משתמשים באימות DNSSEC בשילוב עם רזולוציית שם. המאמצים הראשוניים שלנו בוצעו באוקטובר ונובמבר 2012. תרגיל המדידה הראשון באוקטובר 2012 הצביע על כ -9% מהלקוחות שנראו כמשתמשים בפתרונות DNS שנראו כמבצעים איזשהו סוג של אימות DNSSEC. הפעלה מחודשת של הניסוי בנובמבר 2012 סיפקה את התוצאה שכמה 1.6% מהלקוחות שנראו כמשתמשים בלעדית של פתרונות DNS שביצעו בעקביות את אימות ה- DNSSEC.
אף אחת מהתוצאות הללו לא הייתה כל כך מספקת, והגורם לרמה זו של אי -שקט עם התוצאות ניסה לגרום להשפעות של מטמון פותר DNS לתוצאות הניסוי. בשני הניסויים הללו השתמשנו בקמפיין מודעות מקוון כדי לרשום מיליוני לקוחות קצה כדי לבצע אוסף של חפצים לאחזור, ובשני המקרים השתמשנו בתוויות בר ב- DNS ובדור הדינמי של תוויות DNS ייחודיות כדי להציג לכל לקוח קבוצה של שמות DNS ייחודיים כדי לפתור. עם זאת, החולשה שנחשפה בגישה זו, ככל ששרשרת חתימות DNSSEC יחידה חולקה במהלך הניסוי. This meant that once a DNS resolver had retrieved the DNSSEC Resource Records (RRs) for the experiment’s DNS names (the DNSKEY and DS RRs of the signed zone containing the wildcard entry) it served all subsequent DNSSEC RR queries from its local cache, only refreshing the cached data upon expiry of the cache lifetime of the stored records (which was set to one hour). בהתחשב בכך שנקודת התצפית שלנו לניסוי הייתה יומן שאילתת ה- DNS בשרת השם הסמכותי, נאלצנו להסיק את יכולות ה- DNSSEC של כל אחת מהפותרות ה- DNS הנראות לעין על סמך רצף שאילתות DNS כפי שנראה בשרת השם הסמכותי לבין העיתונים בין השאלות. ניסויים אלה מצאו גבול עליון משוער של כ- 9% מהלקוחות המשתמשים ב- DNSSEC המאמת פתרונות באמצעות מבחן ליברלי למדי לאימות DNSSEC, וגבול תחתון משוער של 1.6% מהלקוחות שהשתמשו ב- DNSSEC באימות פתרונות באמצעות מערך מחמיר הרבה יותר של אילוצים של כללי ההסקה. ברור שאנו מעוניינים להפחית את אי הוודאות במדידות אלה אם נוכל.
בסקירת הניסויים הקודמים ציינו כי אחת הדרכים להסיר את הצורך להסיק התנהגות פותר DNS הייתה להשתמש בתצורת DNS שהסירו, ככל האפשר, את ההשפעות של התנהגות מטמון רזולוצי DNS. במקום להשתמש בתו כללי פשוט בתחום נפוץ עם DNSSEC, אם היינו יכולים להציג בפני כל לקוח תחום ייחודי של DNSSEC, אז התווית הייחודית הייתה מאלצת כל רזולוציית DNSSEC-COLDINATION. במילים אחרות, אם פתרונות הלקוח היו מבצעים אימות DNSSEC, שרת השם הסמכותי לא רק יקבל את שאילתות ה- A עבור כתובת שם הדומיין, אלא גם מקבל את שאילתות ה- DNSKEY ו- DS כחלק משלב האימות של DNSSEC. גישה זו תאפשר לנו לברר עם רמה גבוהה יותר של דיוק כמה לקוחות השתמשו ב- DNSSEC כדי לאמת שמות DNS. מבנה שם DNS זה מוצג באיור 1.
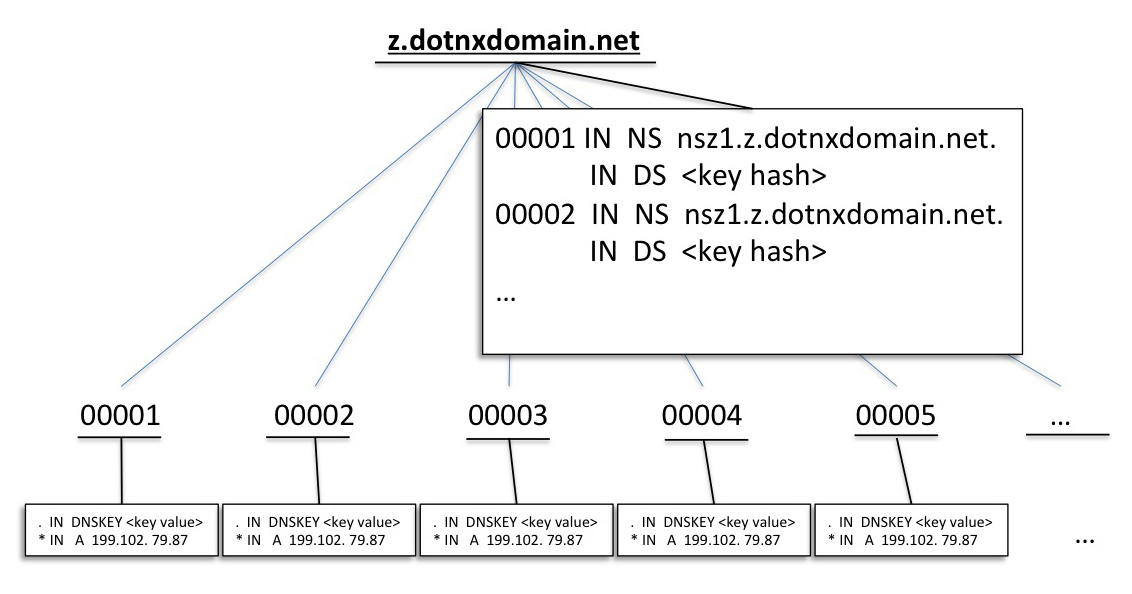
איור 1: מבנה שם הדומיין המשמש למדידת התנהגות אימות DNSSEC
הפעלנו את הגרסה הזו של ניסוי המדידה של DNSSEC מה- 8 עד ה- 18 במרץ 2013.
ב -19 במרץ הודיעה גוגל כי פתרונות ה- DNS הציבוריים שלהם ב- Google תמכו באימות DNSSEC. בהודעתם דיווחו גוגל כי:
“נכון לעכשיו Google Public DNS משרתת יותר מ -130 מיליארד שאילתות DNS בממוצע (השיא ב -150 מיליארד) מיותר מ -70 מיליון כתובות IP ייחודיות בכל יום. עם זאת, רק 7% מהשאילתות מצד הלקוח הם המותאמים ל- DNSSEC (כ -3% מבקשים אימות ו -4% מבקשים נתוני DNSSEC אך ללא אימות) וכ -1% מתגובות ה- DNS מצד שרת השם נחתמות.”
נראה כי הודעה זו מציגה הזדמנות אידיאלית עבור א “לפני ואחרי” תרגיל, בביצוע תרגיל המדידה של DNSSEC בתקופה שלאחר גוגל’Scut. בדיוק איזו השפעה תהיה המתג הזה על התמונה הכוללת של לקוחות המבצעים אימות DNSSEC? אנו מסבירים מחדש את אותו ניסוי מ -22 במרץ ועד 1 באפריל 2013 כדי למדוד את המידה שהכרזה זו על משמרת על ידי גוגל’שרתי ה- DNS הציבוריים שינו את התמונה הכוללת של לקוחות המשתמשים באימות DNSSEC.
בשלב זה גוגל לא הפילה אימות DNSSEC ללא תנאי. כדי לצטט מחומר נוסף שפורסם על ידי גוגל:
האם DNS הציבורי של גוגל תומך בפרוטוקול DNSSEC?
כן. Google Public DNS הוא פותר אימות ומודע לאבטחה. נכון לעכשיו מדובר בתכונה של הצטרפות: עבור שאילתות המגיעות מלקוחות המבקשים אימות (ה- AD ו/או DO Flag מוגדר), Google Public DNS מאמת כי רשומות התגובה מאומתות נכון. אימות כברירת מחדל (i.ה. לכל השאלות) יופעל בקרוב.
אילו רזולוצי לקוח מאפשרים כיום DNSSEC?
לרוע המזל, מרבית פתרונות דת הלקוחות הסטנדרטיים אינם מאפשרים בדיקת DNSSEC מלאה ולא ניתן להגדיר אותם בקלות כדי לעשות זאת. החלטנו לבצע את ההשקה הראשונית שלנו רק רזולוצי כיסוי המבקשים במפורש בדיקת DNSSEC כך שנודע לבעיות כלשהן לפני שנחשף את המשתמשים שלנו לכישלונות DNS בקנה מידה גדול בגלל תפיסות שגויות של DNSSEC או הפסקות. ברגע שנשמח שנוכל לאפשר בבטחה את DNSSEC לכל המשתמשים פרט לאלה שמבטלים במפורש, אנו נעשה זאת.
ההשלכה היא שכיום, אם שאילתת ה- DNS של הלקוח אינה מבקשת אימות DNSSEC, אז ה- DNS הציבורי של גוגל יחזיר תוצאה מבלי לבצע כל צורה של אימות DNSSEC של התגובה. החומר של גוגל מציין כי בקשת אימות DNSSEC מסומנת על ידי שאילתת DNS עם המודעה או מערך הדגל DO.
מהם דגלי השאילתה של DNS?
דגלי שאילתות DNSSEC ו- DNS
פרוטוקול ה- DNS, כפי שהוגדר ב- RFC 1034 ו- RFC 1035, לא כלל כל הוראה ספציפית לאימות תגובות DNS. הפרוטוקול הוא פרוטוקול שאילתה/תגובה פשוט. הלקוח מייצר שאילתת DNS המורכבת מכותרת שהושלמה וקטע שאילתה, והתגובה מכילה את אותם כותרת ושאילתה יחד עם תשובה, סמכות וסעיפים נוספים.
DNSSEC הוא הרחבה תואמת לאחור לפרוטוקול DNS, המוגדר ב- RFCS RFC 4033, RFC 4034, RFC 4035, RFC 5155 ו- RFC 6840. ישנם שלושה דגלים בשאילתת DNS המכילים הוראות DNSSEC מפורשות לרזולור.
דגל הדו
הראשון הוא חלק מהמנגנונים המורחבים עבור DNS (EDNS0), המוגדר ב- RFC 2671. אם ה- DNSSEC בסדר (לַעֲשׂוֹת) ביט מוגדר בשאילתה, ואז זה מתפרש כאות שהתגובה צריכה לכלול נתוני DNSSEC בתגובתו. אם התגובה היא רשומת משאבים מאזור שחתם על DNSSEC, אז התגובה צריכה לכלול את חתימת רשומת המשאבים (RRSIG RR) בתוספת תגובת רשומת המשאבים. אם אין תחום כזה, התגובה צריכה לכלול NSEC או NSEC3 RRs בתגובתו.
דגל התקליטור
השני הוא דגל הבדיקה מושבת (CD). אם דגל זה מוגדר בשאילתה, על הפותרות להחזיר את המידע המבוקש, כולל רשומות RRSIG לפי הצורך אם דגל ה- DO מוגדר, אך לא צריך לנסות לאמת את החתימות הכלולות בתגובה. על ידי קביעת סיביות התקליטור בשאילתה, הרזולור המקור מצביע על כך שהוא לוקח אחריות על ביצוע אימות התגובה, וכי שרת השם רקורסיבי שנשאל לא צריך להפריע לפונקציה זו.
דגל המודעה
הדגל האחרון הוא דגל הנתונים המאומתים (AD). לדגל זה יש משמעות לא ברורה במקצת. עד תחילת 2013 מסמך התקנים היה RFC4035:
4.6. טיפול בתקליטור ובחתיכות המודעות
& nbs [;
על פותר מודע לאבטחה לנקות את סיביות המודעה בעת חיבורים של הודעות שאילתה כדי להגן מפני שרתי שם באגי המעתיקים בעיוור.
בפברואר 2013 פורסם RFC6840, עם ההגדרה הבאה של סיב המודעה:
5.7. הגדרת סיביות המודעה בשאילתות
הסמנטיקה של סיביות הנתונים האותנטיים (AD) בשאילתה לא הוגדרה בעבר. סעיף 4.6 מתוך [RFC4035] הורתה לפודדים לנקות תמיד את סיב המודעה בעת חיבורים של שאילתות.
מסמך זה מגדיר את הגדרת סיביות המודעה בשאילתה כאות המציין כי המבקש מבין ומעניין את הערך של סיב המודעה בתגובה. זה מאפשר למבקש לציין שהוא מבין את סיב המודעה מבלי לבקש גם נתוני DNSSEC דרך ה- DO BIT
5.8. הגדרת סיביות המודעה בתשובות
סעיף 3.2.3 מתוך [RFC4035] מתאר באילו תנאים על פותר אימות לקבוע או לנקות את סיב המודעה בתגובה. על מנת להשתלב עם פתרונות דת מדור קודם וארגזים אמצעיים שאינם מבינים ולא מתעלמים מקטע של AD, אימות רזולוצי פתרונות צריכים להגדיר רק את סיביות המודעה כאשר תגובה עונה על התנאים המופיעים בסעיף 3.2.3 מתוך [RFC4035], והבקשה הכילה או.
הגדרות דגל משולבות
ההשפעה של הגדרות דגל שילובים שונים בשאילתות שנשלחו לפתרונות מוצגת בטבלה הבאה.
האם אפקט AD CD 0 0 0 הרזולור עשוי או לא עשוי לבצע אימות DNSSEC. לא מועברים RRS של DNSSEC. 0 0 1 על הפותרות לבצע אימות. אין DNSSEC RRs לא מועברים לתגובה 0 1 0 על הפותר לא לבצע אימות DNSSEC. אין DNSSEC RRs מועברים לאחור בתגובה 0 1 1 אותות מעורבים! הפעולות של הרזולור אינן מוגדרות. 1 0 0 על הפותר לבצע אימות, ולהחזיר DNSSEC RRS בתגובתו 1 0 1 על הפותרות לבצע אימות, ולהחזיר DNSSEC RRs בתגובתו 1 1 0 על פותר לא לבצע אימות DNSSEC, אך עליו להחזיר DNSSEC RRs בתגובה 1 1 1 1 אותות מעורבים! פעולותיו של הפותר אינן מוגדרות.
טבלה 1: הגדרות דגל DNSSEC בשאילתות DNS
יש לציין שכאשר הפותר מכוון לא לבצע אימות DNSSEC, הרי שהפתרון צריך להגיב ברשומות המשאבים המבוקשות, אפילו במקרה שרשומות המשאבים הן של DNSSEC והחתימה אינה חוקית.
התנהגות Resolver של DNS ו- DNSSEC
המודל הרעיוני הפשוט ביותר של רזולוציית DNS הכולל לקוח, פותר DNS ואוסף שרתי שמות סמכותיים, כפי שמוצג באיור 2.
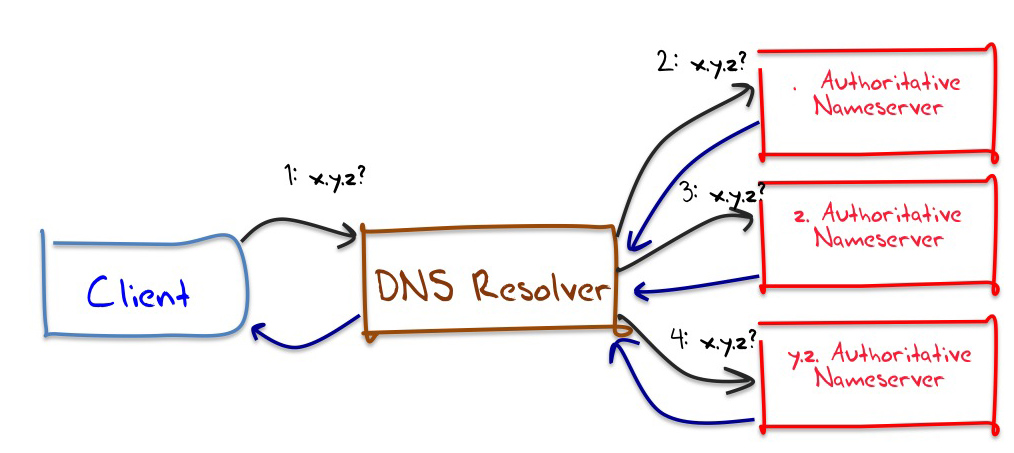
איור 2 – מודל פשוט של רזולוציית DNS עבור שם הדומיין “איקס.y.z”
כאשר הלקוח שואל את פותר ה- DNS שלו לרזולוציית שם דומיין, כגון x.y.z, אז פותר DNS, בהנחה שיש לו מצב מטמון מנוקה, ישלח תחילה את השאילתה הזו לשרת שם שורש. השרת יגיב עם קבוצת שרתי השמות הסמכותיים לתחום הרמה העליונה z.. לאחר מכן Resolver DNS ישלח את אותה שאילתה לאחד משרתי השם הללו עבור z., אשר יגיב עם שרתי השם לדומיין y.z.. לאחר מכן, רזולוצי ה- DNS ישאיל את אחד משרתי השמות הללו לשם ה- DNS x.y.z., ואז זה יעביר את התגובה שהיא מקבלת בחזרה ללקוח. רצף שאילתות ה- DNS שנשלחו על ידי פותר DNS זה לאחר קבלת השאילתה הראשונית מהלקוח יהיה כדלקמן:
# שאילתה תגובת שרת שם RR 1. A x.y.z. . Ns עבור "z."2. A x.y.z. z. Ns עבור "y.z."3. A x.y.z. y.z. A עבור "x.y.z."
איור 3 – שאילתות DNS ללא אימות DNSSEC
מה אם רזולור ה- DNS הזה היה DNSSEC אימות פותר? זה יהיה כרוך בשאילתות DNS נוספות, שכן Resolver DNS צריך לאמת את רשומת RRSIG עבור רשומת המשאב שאוחזר. אימות זה כולל א “עקבות אחורה” במעלה ההיררכיה של משלחת DNS, בעקבות שרשרת DNSKey ו- DS RRS עד שהיא מגיעה לנקודת אמון, שבמקרה זה היא מפתח החתימה לאזור השורש. המערך המקביל של שאילתות DNS עבור DNSSEC המאמת פותר, לאחר קבלת השאילתה הראשונית מהלקוח, יהיה כדלקמן:
# שאילתה תגובת שרת שם RR 1. EDC x.y.z. . Ns עבור "z." + Rrsig 2. EDC x.y.z. z. Ns עבור "y.z." + Rrsig 3. EDC x.y.z. y.z. A עבור x.y.z. + RRSIG 4. Dnskey edc y.z. y.x dnskey לאזור "y.z " + rrsig 5. DS EDC Y.z. z. Ds לאזור "y.z " + rrsig 6. Dnskey ECD Z. z. Dnskey לאזור "z." + Rrsig 7. DS EDC Z. . DS לאזור "Z." + Rrsig 8. DNSKEY EDC . . Dnskey לאזור ".א"
איור 4 – שאילתות DNS עם אימות DNSSEC
3 השאילתות הראשונות דומות, אך כעת השאלות שנפלטו על ידי רזולוצי ה- DNS של DNSSEC זה כוללות את ה- EDNS0 (ה) סיומת, וה- DNSSEC בסדר (ד) והבדיקה מושבתת (ג) דגלים. בכל מקרה לַעֲשׂוֹת דגל מסמל כי התגובות מהשרתים הסמכותיים אמורים לכלול את RRSIG RRS, אם האזורים אכן הם DNSSEC חתומה.
אם היינו מסתכלים על העסקאות בשרת הסמכותי לאזור Y.z. היינו רואים שאילתה A ואחריה שאילתת DNSKEY. אם היינו מסתכלים על העסקאות בשרת הסמכותי עבור אזור ההורה Z., תהיה שאילתת A, ואחריה שאילתת DS ושאילתת DNSKEY. ואם היינו משתמשים באותו שרת שם סמכותי לשני z. ו- x.z. ואז שרת שם זה יראה שאילתה עבור x.y.z., ואחריו שאילתות DNSKEY ו- DS עבור y.z.
מדוגמה זו נראה אפשרי לקטלג את רזולוצי ה- DNS למאמת DNSSEC ו- Resomen. אם אנו מתבוננים בשאלות כמו באיור 3 אז פותר ה- DNS הוא פותר לא אימות, ואם הם כמו באיור 4, הרי שהפתרון הוא רזוי של DNSSEC. לרוע המזל צורה פשוטה זו סיווג אינו אפשרי, מכיוון שתמונת רזולוציית ה- DNS יכולה להיות מורכבת בהרבה שהתמונה הפשוטה של איור 2.
ניתן להגדיר רזולור DNS להשתמש “משלח”. במקרה זה, פותר DNS לא ישאיל ישירות את שרתי השם הסמכותי, אלא יעביר את השאלות שלו באמצעות Resolver DNS אחר. היתרון בשימוש במעביר הוא למנף את היעילות של מטמון תוצאות DNS. גרסאות של תצורת רזולור זו מאפשרות להגביל את פונקציית ההעברה לרזולוציה של אזורי DNS ספציפיים ולא ליישם אותה על כל השאלות. ניתן להגדיר רזולור גם ליפול לרזולוציה רקורסיבית אם המשלחים לא מצליחים לספק תשובה. יש גם “חוות פותר” ב- DNS, שם משחרור לוגי יחיד עשוי לקבל שאילתות DNS, אך לאחר מכן להשתמש באוסף של רזולוצי DNS של עבדים כדי לבצע את השאילתות. יש להגדיל מעט את התמונה האידיאלית של רזולוציית ה- DNS באיור 2 כדי להמחיש את רמת המורכבות הפוטנציאלית הכרוכה ברזולוציית DNS. איור 5 מציג כמה מהתצורות האפשריות.
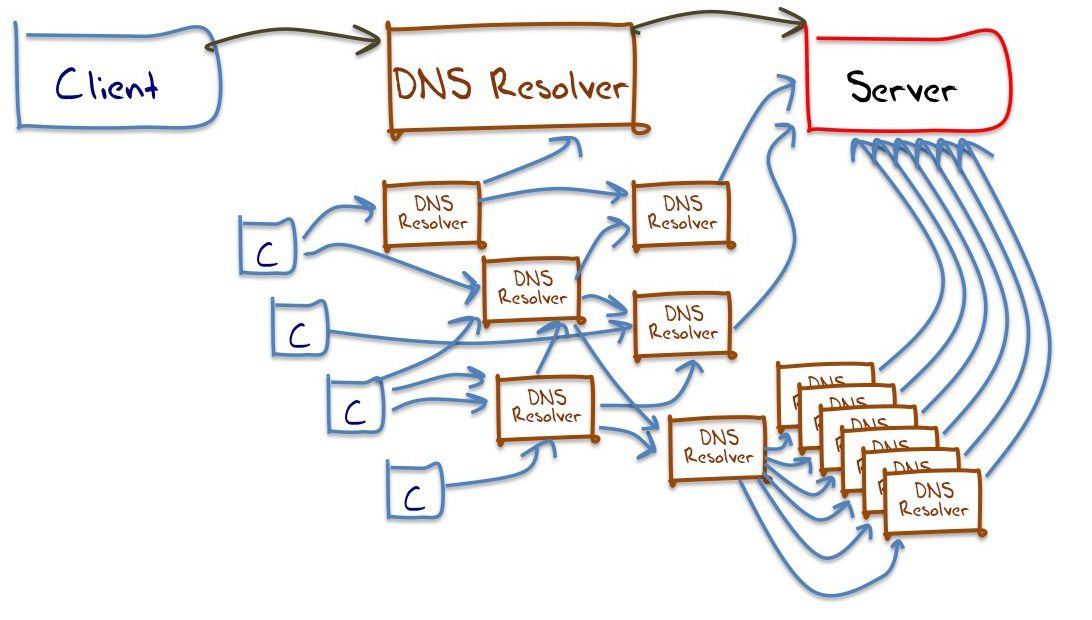
איור 5 – כמה מבני רזולוציית DNS עם משלחים
בהקשר של הניסוי שאנו מבצעים כאן, הכנו רק את שרת השם הסמכותי, ואנחנו רואים רק את שאילתות ה- DNS שהוגשו על ידי”גלוי” מחזרי DNS לשרת זה. לפיכך, מבחינת פתרונות גלויים ישירות, השקפת תשתית רזולוציית ה- DNS קרובה יותר לזה כפי שמוצג באיור 6. כאן המבנה הפנימי של משלבי ה- DNS נחושת למעשה משרת השם הסמכותי, והשרת יכול לראות רק את אותם פודדים שמעבירים לו שאילתות אליו.
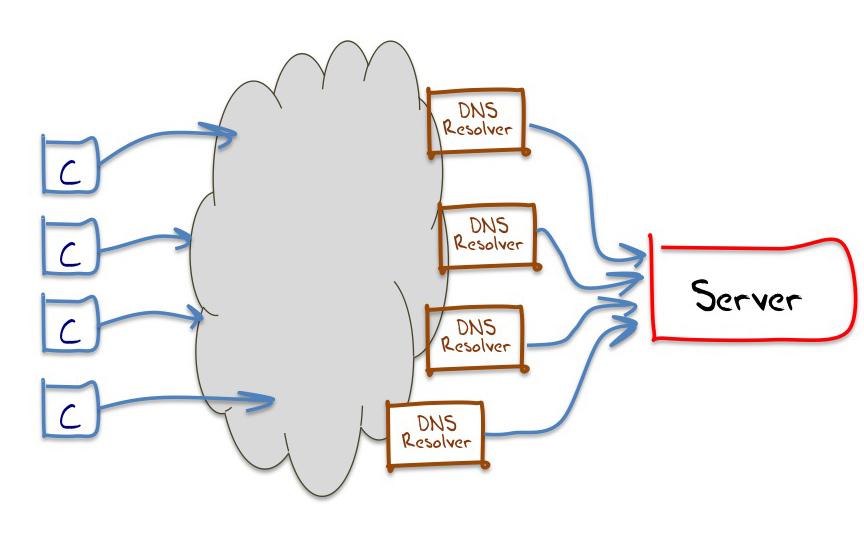
איור 6 – מבני רזולוציית DNS
ההשלכה כאן היא שלמרות שגישה ניסיונית זו יכולה לספק מבט טוב על יכולות האימות של DNSSEC של לקוחות, היא דורשת רמה מסוימת של מסקנה, ורמה קשורה של אי וודאות של כללי ההסקה של היישום, כדי להסיק את התנהגות אימות ה- DNSSEC של רזולוצי DNS של DNS. לדוגמה, אם פותר DNSEC אימתן משתמש במעביר שאינו אימות, אז שרת השם הסמכותי יראה רצף של שאילתות מהמעבר עם מערך דגלי DO ו- CD התואם את אימות ה- DNSSEC. אם רזולור אי-התאמה שאינו DNSSEC משתמש כמתווך אימון DNSSEC, אז שרת השם הסמכותי עשוי לראות בדיוק את אותו רצף של שאילתות ממסמך זה.
ניסוי המדידה של DNSSEC
בניסוי זה אובייקט פלאש של Adobe מוטבע במודעה מקוונת. הקוד מבוצע עם הצגת הפרסומת ואינו מחייב את המשתמש ללחוץ על רושם המודעה.
הקוד גורם ללקוח לאחזר אובייקט מבקר ניסוי, שמזין את הלקוח עם 4 כתובות אתרים להביא. יש להביא את שלושת כתובות האתר הראשונות מייד, ואילו את כתובת האתר הרביעית תביא לשלושת האובייקטים הראשונים הובלו, או עם תום טיימר של 10 שניות, המתרחש הבאים מביניהם. כל כתובות האתר הללו כוללות תווית DNS ייחודית. מערך דוגמה של ארבע כתובות האתר מוצג להלן. מחולל כתובת האתר מייצר קבוצה של ערכים ייחודיים לכל ניסוי. שדות ייחודיים אלה מודגשים בצבע.
ד http: // d.U7280280162.S1364784185.V6022.69DA1.z.dotnxdomain.Net/1x1.png?ד.U7280280162.S1364784185.V6022.69DA1.z.dotnxdomain.נֶטוֹ ה http: // e.U7280280162.S1364784185V6022.69DA1.z.dashnxdomain.Net/1x1.png?ה.U7280280162.S1364784185.V6022.69DA1.z.dashnxdomain.נֶטוֹ ג http: // f.U7280280162.S1364784185.V6022.69da2.z.dotnxdomain.Net/1x1.png?ג.U7280280162.S1364784185.V6022.69da2.z.dotnxdomain.נֶטוֹ תוֹצָאָה http: // תוצאות.U7280280162.S1364784185.V6022.69DA1.איקס.ראנד.APNIC.Net/1x1.png?תוצאות.U7280280162.S1364784185.i767.V6022.69DA1& r =
כפי שמוצג בדוגמה לעיל, שלוש כתובות אתרים חולקות תווית DNS הקסדצימלית, “69da1 ″ במקרה זה, בעוד שכתובת האתר האחרת כוללת תווית שהיא גדולה יותר בערך, “69da2” ברגע זה. כתובת האתר הראשונה, המתחילה בתווית D, משתמשת בשילוב של רשומת תו כל. במקרה זה חתימת DNSSEC של רשומת המשאבים תקפה. כתובת האתר השנייה, המתחילה בתווית E, משתמשת באותו שילוב, אך במקרה זה התחום אינו DNSSEC חתום על DNSSEC. כתובת האתר השלישית, המתחילה בתווית F, משתמשת גם בשילוב של תחום תו כללי ותחום חתום על DNSSEC. עם זאת, במקרה זה חתימת DNSSEC אינה תקפה, ככל שתאריך DS לאזור 69DA2.z.dotnxdomain.NET לא תואם את רשומות ה- DNSKEY המתאימות. כתובת האתר של התוצאות אינה חתומה על DNSSEC. סדר הצגת כתובות האתר בתסריט קבוע כאשר הרצף עם כתובת האתר הסופית מתעכבת למשך 10 שניות, או ההפעלה המוצלחת של שלושת כתובות האתר הראשונות, המתרחשות מביניה. הלקוח מונחה להתחיל טיימרים להביא את כתובות האתר של D, E ו- F, ולדווח על ערכי הטיימר בכתובת התוצאות.
הכוונה שלנו הייתה להבטיח שלכל לקוח תוצג תווית DNS חתומה באופן ייחודי, ומבטיחה כי אין מצב מטמון בשום פותר DNS או בכל שרת פרוקסי אינטרנט. התוצאה של זה היא שכל ניסוי גורם לקבוצה של עסקאות DNS ו- HTTP עם שרתי ה- DNS הסמכותיים ושרתי האינטרנט לשמות דומיין אלה.
הניסוי משתמש בשרת יחיד, המכיל גם שרת שמות DNS (הפעלת bind 9.9.2-P1) ושרת אינטרנט (הפעלת apache v2.2.23). שרת זה הוא שרת השם הסמכותי היחיד לתחומים המשמשים בארבע כתובות אתרים אלה, ונקודת ה- RRS רק לשרת זה. בניסוי זה הקמנו במכוון את כל הניסוי באמצעות IPv4, והשאיר את חקירת ה- IPv6 ו- DNSSEC לניסויים אחרים.
אמנם יכולות האימות של DNSSEC של רזולוצי DNS בודדים מאתגרים מעט כדי להסיק מצורה זו של ניסוי, אך אנו לוקחים צעד אחורה ומציגים את השאלה האם משתמש הקצה משתמש ב- DNSSEC אימות באמצעות פתרונות DNs המוגדרים, אז זה אפשרי כדי להסיק מהיומן של Queries DNS ולשחרר את השרת המשותף. דוגמה לתמצית מיומני ה- DNS ו- HTTP מהשרת, הנוגעת לניסוי יחיד (U5158122700.S1364428847 במקרה זה) מוצג להלן.
שאילתת שרת DNS -ed ב- e.U5158122700.S1364428847.V6022.5E3BF.z.dashnxdomain.DNS נטו -ED ב f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.DNS Net -ed ב- D.U5158122700.S1364428847.V6022.5E3BF.z.dotnxdomain.נטו http get/crossdomain.xml e.U5158122700.S1364428847.V6022.5E3BF.z.dashnxdomain.net http get /1x1.png e.U5158122700.S1364428847.V6022.5E3BF.z.dashnxdomain.נטו http get /crossdomain.XML ד.U5158122700.S1364428847.V6022.5E3BF.z.dotnxdomain.net http get /1x1.PNG ד.U5158122700.S1364428847.V6022.5E3BF.z.dotnxdomain.נטו http get /crossdomain.xml f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.net http get /1x1.png f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.DNS נטו בתוצאות.U5158122700.S1364428847.V6022.5E3BF.איקס.ראנד.APNIC.נטו http get /crossdomain.תוצאות XML.U5158122700.S1364428847.V6022.5E3BF.איקס.ראנד.APNIC.net http get /1x1.png?תוצאות.U5158122700.S1364428847.i767.V6022.5E3BF & R = ZD-1923.ZE-1578.ZF-1578
איור 7 – יומני שרת מניסוי שלא ביצע אימות DNSSEC
ניסוי זה יצר 4 שאילתות DNS, ו -8 שאילתות HTTP. שאילתות ה- DNS השתמשו כולם בדגל DNSSEC OK (DO) (“-עורכת” ביומן עולה כי רזולוציה רקורסיבית של השאילתה הושבתה (-), נעשה שימוש ב- EDNS0 (E) ורישומי משאבי החתימה של DNSSEC, אם ניתן להשיג (ד)). עם זאת, Resolver DNS מבקש RRS אך לא מבקש DNSKEY או DS RRS. נראה כי בעוד שהפתרון קבע את דגל ה- DNSSEC OK, הוא לא מבצע שום צורה של אימות DNSSEC על הערך שהוחזר ב- RRSIG RRS.
הלקוח אחזר את שלושת כתובות האתר (D, E ו- F). בהתחשב בכך שלכתובת האתר F יש חתימת DNSSEC לא חוקית אז הדבר מאשר כי פותר ה- DNS המשמש לקוח זה אינו מבצע אימות DNSSEC כלשהו. קו התוצאה כולל גם תוצאת טיימר בצד הלקוח, והלקוח מדווח כי הניסוי D לקח את הלקוח 1,923ms כדי לטעון, E לקח 1,578ms ו- F לקח 1,578ms. הזמן מעט ארוך יותר לביצוע האיתור של כתובת האתר D בהשוואה ל- FETT של כתובת האתר יכול להיות בגלל המטמון של הרזולוציה של הרזולוציה של Z.dotnxdomain.נטו בזמן פתרון כתובת האתר D, ומשתמש בערכים המטמון בעת פיתרון ה- F.
כעת, לעומת זאת, להלן תמצית מאותם יומנים המציגים את שאילתות ה- DNS שקיבלו שרת השם הסמכותי מתוך פותר DNS שנראה כי הוא מבצע אימות DNSSEC.
שאילתת שרת DNS A -EDC ב- D.U94278337.S1364428957.V6022.5E4E3.z.dotnxdomain.נטו DNS A -edc ב- e.U94278337.S1364428957.V6022.5E4E3.z.dashnxdomain.נטו DNS A -edc ב- DNSKEY 5E4E3.z.dotnxdomain.נטו DNS A -edc ב- DS 5E4E3.z.dotnxdomain.נטו DNS A -edc ב.U94278337.S1364428957.V6022.5E4E4.z.dotnxdomain.נטו DNS A -edc ב- DNSKEY 5E4E4.z.dotnxdomain.נטו DNS A -edc ב- DS 5E4E4.z.dotnxdomain.נטו DNS B -edc ב- f.U94278337.S1364428957.V6022.5E4E3.z.dotnxdomain.נטו DNS B -edc ב- dnskey 5e4e4.z.dotnxdomain.נטו DNS B -edc ב- DS 5E4E4.z.dotnxdomain.נטו http get /crossdomain.XML ד.U94278337.S1364428957.V6022.5E4E3.z.dotnxdomain.net http get /1x1.PNG ד.U94278337.S1364428957.V6022.5E4E3.z.dotnxdomain.נטו http get /crossdomain.xml e.U94278337.S1364428957.V6022.5E4E3.z.dashnxdomain.net http get /1x1.png e.U94278337.S1364428957.V6022.5E4E3.z.dashnxdomain.נטו DNS A -EDC בתוצאות.U94278337.S1364428957.V6022.5E4E3.איקס.ראנד.APNIC.נטו http get /crossdomain.תוצאות XML.U94278337.S1364428957.V6022.5E4E3.איקס.ראנד.APNIC.net http get /1x1.png?תוצאות.U94278337.S1364428957.i767.V6022.5E4E3 & R = ZD-1572.ZE-1269.ZF-NULL
איור 8 – יומני שרת מניסוי שביצע אימות DNSSEC
במקרה זה, הלקוח אחזר שתי כתובות אתרים (D ו- E), ולא אחזר את כתובת האתר הקשורה לשם תחום F שנכשל באימות DNSSEC.
פותר DNS מבצע אימות DNSSEC, כפי שמעידים אחזור ה- DNSKEY ו- DS RRs עבור אזורי התחום D ו- F. רזולוציית ה- DNS הראשונה של שם תחום F נכשלה באימות DNSSEC, ונראה כי הלקוח קיבל תגובה של שירות. לאחר מכן ניסה הלקוח את הרזולור השני המוגדר שלו, שמבצע גם את אימות ה- DNSSEC. בשלב זה הלקוח ויתר על הניסיון לפתור את שם תחום F. לאחר תום הטיימר של 10 השניות הלקוח הביא את כתובת האתר התוצאה. קו התוצאה כולל גם תוצאת טיימר בצד הלקוח, והלקוח מדווח כי כתובת האתר D לקחה את הלקוח 1,572ms לטעינה, E לקח 1,269ms ו- F לא הוחזר. הזמן מעט ארוך יותר לביצוע ה- D Fetch בהשוואה ל- E Fetch יכול להיות נובע בחלקו משליפת ה- DNSKEY של ה- DNSKEY ו- DS עבור תחום D, ומפעולת האימות DNSSEC המשויכת לביצוע של ה- DNS של ה- DNS, שהסיימו את ה- DNS, והסיימו את ה- DNS של ה- DN, והלאה התוצאה הייתה תוקף.
מטרת ניסוי זה היא לדגום קבוצה אקראית גדולה של לקוחות מכל האינטרנט ולגרום לדפדפן שלהם לבצע ניסוי זה. אם מערך העסקאות בשרת דומה למערכת העסקאות הראשונה המוצגת לעיל, נוכל להסיק והלקוח אינו משתמש ב- DNSSEC, בעוד שאם קבוצת העסקאות דומה למערכת השנייה המוצגת לעיל, הלקוח משתמש בפתרונות DNS המבצעים אימות DNSSEC כדי להגן.
במערך ניסיוני זה הרכיב הנגיש היחיד שאנו יכולים לצייד במכשור הוא השרת הסמכותי לתחום “dotnxdomain.נֶטוֹ.”. אם פותר ה- DNS לא היה מבצע אימות DNSSEC, היינו מצפים לראות שאילתה יחידה עבור A RR שנעשה לשרת הסמכותי, ואילו אם רזולוצי ה- DNS היה DNSSEC המאמת את רזולוצי התוקף, היינו מצפים לראות שאילתה RR, ואחריו DNSKEY ו- ARY DS DS, היינו לראות שאילתת A RR, ואחרי DNSKEY ו- A DS QUERY A A DS A A DS A A DS DS A A DS A A A DS A A A A DS A ARy A SKey אם Query אם.
וזה מה שנראה. השאילתות הבאות נרשמו על ידי שרת השם הסמכותי מתוך פותר DNS שאינו אימות:
22-MAR-2013 01:46:34.209 10.0.0.1#59296: שאילתה: ה.U3435434437.S1363916793.V6022.58CB7.z.dashnxdomain.נטו ב 22-mar-2013 01:46:34.311 10.0.0.1#57571: שאילתה: ד.U3435434437.S1363916793.V6022.58CB7.z.dotnxdomain.נטו ב 22-mar-2013 01:46:34.245 10.0.0.1#6322E: שאילתה: F.U3435434437.S1363916793.V6022.58CB8.z.dotnxdomain.נטו ב- -ed
השאילתות הבאות נרשמו על ידי שרת השם הסמכותי מתוך קבוצה של רזולוצי DNS שנראים כמבצעים אימות DNSSEC:
22-MAR-2013 01:40:48.029 10.0.0.2#17283 שאילתה: ד.U2867716218.S1363916447.V6022.58721.z.dotnxdomain.נטו ב 22-mar-2013 01:40:48.038 10.0.0.2#22572 שאילתה: 58721.z.dotnxdomain.נטו ב- DS -ed 22-MAR-2013 01:40:48.056 10.0.0.2#54384 שאילתה: 58721.z.dotnxdomain.נטו ב- dnskey -ed 22-mar-2013 01:40:48.229 10.0.0.3#18024 שאילתה: ה.U2867716218.S1363916447.V6022.58721.z.dashnxdomain.נטו ב 22-mar-2013 01:40:48.024 10.0.0.4#19869 שאילתה: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.נטו ב 22-mar-2013 01:40:48.032 10.0.0.4#52521 שאילתה: 58722.z.dotnxdomain.נטו ב- DS -ed 22-MAR-2013 01:40:48.049 10.0.0.4#35302 שאילתה: 58722.z.dotnxdomain.נטו ב- dnskey -ed 22-mar-2013 01:40:48.084 10.0.0.5#44543 שאילתה: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.נטו ב 22-mar-2013 01:40:48.092 10.0.0.5#46424 שאילתה: 58722.z.dotnxdomain.נטו ב- DS -ed 22-MAR-2013 01:40:48.109 10.0.0.5#17802 שאילתה: 58722.z.dotnxdomain.נטו ב- dnskey -ed 22-mar-2013 01:40:48.139 10.0.0.6#24334 שאילתה: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.נטו ב 22-mar-2013 01:40:48.147 10.0.0.6#18014 שאילתה: 58722.z.dotnxdomain.נטו ב- DS -ed 22-MAR-2013 01:40:48.164 10.0.0.6#43916 שאילתה: 58722.z.dotnxdomain.נטו ב- dnskey -ed 22-mar-2013 01:40:48.197 10.0.0.6#51221 שאילתה: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.נטו ב 22-mar-2013 01:40:48.230 10.0.0.7#58295 שאילתה: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.נטו ב 22-mar-2013 01:40:48.239 10.0.0.7#34658 שאילתה: 58722.z.dotnxdomain.נטו ב- DS -ed 22-MAR-2013 01:40:48.255 10.0.0.7#31055 שאילתה: 58722.z.dotnxdomain.נטו ב- dnskey -ed
במקרה זה כתובת האתר F, המכילה חתימת DNSSEC לא חוקית, ככל הנראה מייצרת תגובת שגיאת שגיאת סרגל מהשאילתת הראשונית של ה- DNS, אשר בתורו מפעילה את תהליך רזולוציית השם של הלקוח כדי לנסות מחדש את כל שאילתת ה- DNS באמצעות פיתוי אחר. חזרה על אותו כישל.
תוצאות ניסוי
לריצה הראשונה של ניסוי זה היו התוצאות הבאות:
ניסויים שהוצגו: 2,802,390 הניסויים שהוצגו עם אחידים ברשת: 2,632,322 ניסויים שהוצגו עם תוצאה של Fetch: 2,142,141
טבלה 2 – ניסוי A Counts
זה מראה את “לְהַשִׁיל” דרג בניסוי. כאשר המודעה מוצגת למשתמש (An “רוֹשֶׁם”) משתמש הקצה’דפדפן S מועבר אובייקט פלאש. ביצוע אובייקט הפלאש גורם לדפדפן משתמש הקצה לאסוף את הפרמטרים לניסוי, המורכב משלושת כתובות האתר של הניסוי וכתובת האתר התוצאה. לאחר מכן, הדפדפן יתחיל להביא לשלושת כתובות האתר על ידי פתרון שמות ה- DNS עבור כתובות האתר. המדידה הראשונה של “הציגו ניסויים” בשם הסמכותי שרת הוא הספירה הכוללת של מספר המזהים הייחודיים שיצרו שאילתות DNS. דפדפן משתמש הקצה יבצע לאחר מכן אחליטים של כתובות האתר. ההבדל בין ספירת שאילתות ה- DNS לספירת Fetch באינטרנט מראה כי כ- 6% מהריצות הניסוי מופלות לפני שהם ממשיכים לחלק האינטרנט של הניסוי באינטרנט. כאשר כל שלוש כתובות האתר הובלו, או שחלפו 10 שניות, הדפדפן של משתמש הקצה יבצע אז שאילתת רזולוציה של DNS עבור כתובת האתר של התוצאה ואז תביא את כתובת האתר. 19% נוספים מריצות הניסוי לא מגיעים לתוצאה זו שלב. על מנת להבטיח שההשפעה של הפסקת ריצת הניסוי תמוזער, הסיכום הבא מתייחס רק לאותם 2,142,141 ניסויים שהשלימו את האב של כתובת האתר התוצאה.
הניסוי מורכב מהשגת כתובות ה- D, E ו- F. הטבלה הבאה מציגה את מספר הלקוחות שהביאו שילובים שונים של כתובות אתרים אלה (וגם הביאו את כתובת האתר התוצאה).
D E F COUNT NO NO NO 4,325 0.20% כן לא לא 1,024 0.05% לא כן לא 2,627 0.12% כן כן לא 60,988 2.85% לא לא כן 1,045 0.05% כן לא כן 6,108 0.29% לא כן כן 3,291 0.15% כן כן כן 2,059,990 96.17%
טבלה 3 – ניסוי שילובי כתובת אתר
היו בסך הכל 60,998 ניסויים שהובאו ד וכן ה, אבל לא ג. יתכן שזה נובע מכך שהלקוח אינו מסוגל לאמת את חתימות ה- DNSSEC על ג שם דומיין, אך זו גם אפשרות שהלקוח פשוט לא הביא F בגלל סוג כלשהו של סיום מוקדם של הניסוי’הוצאה להורג, למרות שכתובת האתר התוצאה הובלה. אפשר להשתמש ביומני ה- DNS כדי לאשר אם הלקוח ניסה לאמת את שם תחום F או לא על ידי חיפוש אחר לקוחות שהחזירו את ה- DS ו- DNSKey RRs עבור שניהם ד וכן ג, אבל רק הובל ד וכן ה. כפי שמוצג בטבלה שלהלן, היו 58,303 ריצות ניסוי כאלה, או 2.72% מהסך הכל.
אנו מעוניינים גם במספר הלקוחות המשתמשים בפתרונות DNS מרובים שרק חלק מהפתרונות מבצעים אימות DNSSEC. במקרה ש- DNSSEC אימת פותר Resolver מחזיר את קוד השגיאה של ServFail, סביר להניח כי לקוח יעביר את השאילתה לרזורים אחרים. אם פתרונות אלה אינם מבצעים אימות DNSSEC, הלקוח יקבל תגובה לשם F DOMAIN. אז הקטגוריה הבאה היא מספר הלקוחות שהביאו את D, E ו- F, והביאו את ה- DS ו- DNSKEY RRS עבור D וגם F. נראה שמשתמשים אלה משתמשים בתערובת של אימת DNSSEC ו- Non-DNSSEC אימות לקוחות. כפי שמוצג בטבלה שלהלן, היו 52,713 ריצות ניסוי כאלה, או 2.46% מהסך הכל.
מבין הניסויים שנותרו חילצנו את ריצות הניסוי בהן נשאלו רק RRS, שהיוו 2,026,014 ריצות ניסויים, או 94,58% מהסך הכל.
מה שנשאר הם כ -2,368 ריצות ניסוי שנראים כמגבירים כמה DNSSEC RRS, אך לא ניתן היה לסווג אותם לאף אחת משתי הקטגוריות לעיל.
משומש DNSSEC אימות פותרות: 58,303 2.72% השתמשו בתערובת של רזולוצי אימות ואי-אימות: 52,713 2.46% DNSSCEC RRs הובלו חלק מהזמן: 2,368 0.11% לא הביאו שום DNSSEC RRS: 2,026,014 94.58%
טבלה 4 – ניסוי יכולות לקוח עבור DNSSEC
התוצאה של ניסוי זה מראה שחלק 2.72% מבין כל הלקוחות משתמשים באופן בלעדי ב- DNSSEC באימות פתרונות, ולא יוכלו לפתור שם DNS כאשר חתימת DNSSEC אינה תקפה. עוד 2.46% מהלקוחות משתמשים בתערובת של אימות DNSSEC ו- RESOLVER “הֲגָנָה” מתצורה מעורבת זו.
מה שהשתנה בעקבות ההכרזה על אימות DNSSEC מתוך פתרונות ה- DNS הציבוריים של גוגל? להלן הנתונים מהניסוי שנערך ב 22 במרץ עד ה -1 באפריל.
ניסויים שהוצגו: 2,590,330 הוצגו ניסויים עם אחידות ברשת: 2,421,138 הניסויים הציגו תוצאה של Fetch: 1,930,180
טבלה 5 – ניסוי B ספירת
D E F COUNT NO NO NO 3,471 0.18% כן לא לא 797 0.04% לא כן לא 2,698 0.14% כן כן לא 67,487 3.50% לא לא כן 832 0.04% כן לא כן 4,027 0.21% לא כן כן 3,352 0.17% כן כן כן 1,844,790 95.58%
טבלה 6 – ניסוי שילובי כתובת אתר
DNSSEC משומש אימות פותרות: 64,690 3.35% השתמשו בתערובת של רזולוצי אימות ואי-אימות: 43,657 2.26% הובאו DNSSEC RRS חלק מהזמן: 2,652 0.11% לא הביאו שום DNSSEC RRS: 1,816,968 94.13%
טבלה 7 – ניסוי B יכולות לקוח עבור DNSSEC
התוצאה של ריצה שנייה זו של הניסוי מראה שחלק 3.35% מבין כל הלקוחות משתמשים באופן בלעדי ב- DNSSEC באימות פתרונות, וכדי נכון, לא יוכלו לפתור שם DNS כאשר חתימת ה- DNSSEC שלה אינה חוקית. עוד 2.26% מהלקוחות משתמשים בתערובת של אימת DNSSEC ו- Resolvers ללא אימות. נראה כי רמת הלקוחות המאמת DNSSEC עלתה על מעט יותר מ- 0.5%.
האם שינוי חיובי זה ברמות הלקוחות המבצעים אימות DNSSEC המיוחס לשינוי בהתנהגות שרתי ה- DNS הציבוריים של גוגל?
שרתי ה- DNS הציבוריים של גוגל
עלייה זו של 0.ניתן לייחס 5% במספר הלקוחות המבצעים את אימות ה- DNSSEC מניסוי A לניסוי B בשרתי ה- DNS הציבוריים שלה בזמן ההכרזה, או שזה יכול להיות בגבולות שגיאה ניסיונית, או שזה יכול להיות תוצאה של קבוצה אחרת של מערך פותרות שמדובר ב- DNSSEC בתקופה זו. זה’שאלה סבירה לשאול האם מערכי הנתונים של שאילתות DNS משרתי שמות ה- DNS של גוגל לפני ואחרי ההכרזה של גוגל מציגה כל הבדל במידה בה הם מבצעים אימות DNSSEC.
ה- DNS הציבורי של גוגל הוא משחרור DNS, ולכן כשמסתכלים על הפרופיל של שאילתות DNS שנוצרו על ידי רזולוצי גוגל, ייתכן שיועיל להסתכל על מערך הטרנספורמציות בין שאילתות שנשלחו לגוגל לשאלות שההחלטות של Google DNS יביאו לשרתים הרשאות. (בהנחה של קבוצה של שמות דומיינים ייחודיים שלא נטענים כבר במטמון ה- DNS המקומי של גוגל).
השאילתה המקורית של QUERY של גוגל | אימות לא אימות | | | A A A A (CD) A A A (DO) A (DO) A (DO), DS (DO), DNSKEY (DO) A (DO, CD) A (DO) A (DO) DS (CD) DS (DO) DS (DO) DNSKEY (DO, CD) DNSKEY (DNSSE) (DNSKEY) (DNSKEY (DO) בטבלה זו "CD" DECKING SECKING "DISE" DES "DES" DES "DES" DES "DES" DETS "DETS". סט דגל
טבלה 8 – שאילתת DNS משתנה כפי שהיא מבוצעת על ידי משלבי ה- DNS הציבוריים של גוגל
פתרונות ה- DNS הציבוריים של גוגל אינם מגדירים את דגל התקליטור על אף אחת מהשאלות שהם מבצעים לשרתי שמות סמכותיים (בניגוד לעצות המפורשות בסעיף 5.9 של RFC6840, אך מכיוון שהשרת הוא שרת שמות סמכותי, העצות ב- RFC זה במקרה מסוים זה הוא בעל ערך מפוקפק! נראה כי רזולוצי ה- DNS של גוגל אינם משנים כל התנהגות רזולוציה של DNS בכך שלא קביעת דגל התקליטור בעת ביצוע שאילתות לשרתי שמות סמכותיים).
מלבד שינוי זה לפרופיל השאילתה, השינוי היחיד הנוסף שהיינו מצפים לראות מנקודת המבט של השאילתות שהתקבלו בשרת שמות סמכותי בין רזולור גוגל שלא ביצע אימות DNSSEC ואחד שביצע אימות הוא ששיעור השאלות של ה- DNS של ה- DNSEC של DNSEC, צריך להיות נמוך יותר, תוך כדי רצועות של רצועות, עם רצועות, על ידי רצועות, על פניו של רושם, על פניו, דגל בסדר צריך לעלות. ההנמקה היא שאם גוגל תקבל שאילתה עם ערכת דגל DO ודגל התקליטור ברור, אז היא עצמה תבצע אימות DNSSEC בתוצאה, ובכך תייצר את שאילתות A, DS ו- DNSKEY. אם גוגל תקבל שאילתה עם ערכת דגלי DO ו- CD, היא תשלח את השאילתה לשרת השם הסמכותי עם רק מערך דגל DO, אך לא יבצע אימות DNSSEC בפני עצמו, מכיוון שדגל התקליטור הפנה אותו לא לעשות זאת.
אז הנה התוצאות משתי הריצות של ניסוי מדידה זה. ניסוי א ‘הוא התקופה מהשמונה עד ה- 18 בפברואר 2013, וניסוי B הוא התקופה החל מה 22 במרץ עד ה -1 באפריל 2013.
ניסוי ניסוי B המספר הכולל של שאילתות: 309,043 328,059 . שאילתה יחידה: 256,708 83.07% 289,428 88.22% שאילתת A יחידה עם SET: 23,134 7.48% 20,119 6.13% ריבוי שאילתות: 11,700 3.79% 7,916 2.41% ריבוי שאילתות, הכל עם SET: 1,179 0.38% 578 0.18% ריבוי שאילתות, חלקם עם SET: 1,194 0.39% 877 0.27% רצף שאילתות DNSSEC-Validate יחיד: 5,904 1.91% 3,196 0.97% רצפי שאילתה אחרים: 7,482 2.42% 4,706 1.43%
טבלה 9 – גוגל’S פתרונות DNS ציבוריים פרופיל שאילתת DNS: סה”כ
תוצאה זו אינה מאירה במיוחד. שיעור רצף השאילתה של אימות DNSSEC יחיד (שאילתה A ואחריו שאילתות DS ו- DNSKEY בשני הסדר) נפל למעשה בניסוי B. זה מוביל למסקנה המהוססת כי במסגרת גבולות שונות הנתונים בניסוי זה נראה כי שרתי ה- DNS הציבוריים של גוגל ביצעו אימות DNSSEC מזה זמן, ואימות DNSSEC לא הופעל פשוט בזמן ההכרזה של גוגל ב -19 במרץ 2013 2013.
יש עוד דרך פוטנציאלית לאתר את פותר ה- DNS של גוגל בביצוע אימות DNSSEC. אם אתה שאילתה עבור A A RR משרתי ה- DNS הציבוריים של גוגל עם מערך הסיביות של DNSSEC OK, ושם התחום הוא DNSSEC חתום, וחתימת DNSSEC תקפה, אז בעוד שהשאילתה הראשונה תביא לשם את השם, והן לא היו מעונות על השם של השם, בשם הנתיבים, מה שמאורח יעשה את השם. כל שאילתות שיישלחו לשרתי השם הסמכותי. מצד שני אם חתימת DNSSEC של שם הדומיין אינה תקפה, אז שאילתות עוקבות לאותו שם דומיין (עם ערכת הסיביות של DNSSEC) יגרמו לפתרונות ה- DNS לשחוק מחדש את שרת השם הסמכותי. לניסוי זה יש חתימות DNSSEC-Valid ו- DNSSEC-Invalid עם שמות D ו- F. הם ההבדלים הגלויים בדפוסי השאילתה מתוך רזולוצי ה- DNS הציבוריים של גוגל?
ניסוי קטגוריה ניסוי B תקף (%) לא חוקי (%) תקף (%) לא חוקי (%) מספר שאילתות כולל: 153,540 154,907 164,043 165,623 שאילתת A בודדת: 127,366 82 82.95% 128,134 82.72% 144,561 88.12% 145,725 87.99% שאילתה יחידה עם SET: 5,465 3.56% 5,386 3.48% 6,308 3.85% 6,259 3.78% ריבוי שאילתות: 5,557 3.62% 5,789 3.74% 3,780 2.30% 4,038 2.44% ריבוי שאילתות, הכל עם SET: 245 0.16% 248 0.16% 226 0.14% 236 0.14% מרובות שאילתות, חלקם עם SET: 202 0.13% 222 0.14% 231 0.14% 224 0.14% רצף שאילתות DNSSEC-Validate יחיד: 10,818 7.05% 5,904 3.81% 6,434 3.92% 3,196 1.93% DNSSEC מאמת פלוס שאילתות נוספות: 1,864 1.21% 7,482 4.83% 1,124 0.69% 4,706 2.84% אחרים 2,023 1.32% 1,742 1.12% 1,379 0.84% 1,239 0.74%
טבלה 10 – גוגל’S Public DNS Resolumers DNS פרופיל שאילתת: סיכומים תקפים ולא חוקיים
טבלה זו אינה מציגה שום שינוי ניכר בנפח השאילתה בין שמות ה- DNS התקפים והבלתי חוקי. ככל הנראה נובע מאופי הניסוי הזה, בו השימוש בתוויות DNS ייחודיות בכל ניסוי תוכנן במכוון לעקוף מטמון במטמון.
עם זאת, יש מקרה אחד בו ישנן עדויות של שאילתות DNS חוזרות ונשנות. הירידה בחלקו היחסי של רצפי שאילתת אימות DNSSEC בודדים בין שמות הדומיין התקפים והבלתי חוקיים, היא ממחישה את סוג של התנהגות לקוח בה תגובת שגיאה של שירות משרת מהשאילתה הראשונית של ה- DNS גורמת ללקוח לנסות מחדש את אותה שאילתה על הרזולוציה הבאה ברשימה המקומית של רזולוצי DNS. החלק האירוני של ההתנהגות הספציפית הזו הוא שמה שאנו רואים כאן בטבלה זו הוא התוצאה של אותם מקרים שבהם מספר פתרונות DNS ברשימת הפתרונות הזמינים של הלקוח בסופו.
אז אנו יכולים לומר בוודאות שגוגל לא הפסיקה את אימות ה- DNSSEC בעת הכרזתה הציבורית ב -19 במרץ 2013, וגוגל ביצעה אימות DNSSEC מזה זמן מה לפני ההכרזה. נראה כי 0.5% שינוי ברמת השימוש בלקוח הקצה באימות DNSSEC סביר יותר שתוצאת השונות בניסוי.
התוצאות – שימוש ב- DNSSEC על ידי משתמשי הקצה
ניסוי זה מראה כי בתחילת 2013 כמה 3% מבין כל הלקוחות משתמשים באופן בלעדי ב- DNSSEC באימות פתרונות, ובאופן מתאים, לא יוכלו לפתור שם DNS כאשר חתימת ה- DNSSEC שלה אינה חוקית. נוסף 2% של לקוחות משתמשים בתערובת של אימות DNSSEC ו- Resolvers ללא אימות.
אושר – גוגל’S DNS הציבורי מבצע כעת אימות DNSSEC עבור כל השאלות כברירת מחדל
זה’S הרשמי … גוגל’S שירות DNS ציבורי מבצע כעת אימות DNSSEC עבור את כל שאילתות DNS כברירת מחדל!
כאשר חדשות חזרו ב -19 במרץ כי גוגל אפשרה אימות DNSSEC בשירות ה- DNS הציבורי שלה, היה דאגה ראשונית לאחר שאנשים הבחינו שגוגל מבצעת רק את אימות ה- DNSSEC כאשר התבקשה. זה הוביל להבהרה כמה ימים לאחר מכן מגוגל כי ההפעלה הראשונית שלהם חייבה ללקוח לבקש אימות DNSSEC כדי שיוכלו לבדוק את השירות – וכי התיקוף המלא יגיע בקרוב.
המילה הרשמית
אתמול, גוגל’S Warren Kumari פורסם ברשימת התפוצה של DNSSEC-Deployment כי אימות מלא קורה כעת:
לאחרונה אפשרנו אימות כברירת מחדל ברחבי העולם, וכעת עליך לקבל ServFail לכישלונות אימות. מתנצל שוב על ההודעה המקורית והלא ברורה.
הבלוג / התיעוד עדיין לא עודכן (זה כנראה יקרה בימים הקרובים) אבל רצינו לתת לך את החדשות הטובות בהקדם האפשרי.
ואכן מבחן מהיר כדי לבדוק אם אוכל להשיג את רשומות ה- DNS לתחום מבחן שידוע שיש לו חתימת DNSSEC גרועה אכן הציגה את הצפוי “Servfail” הודעה ונכונה עשתה לֹא להחזיר כל רשומות DNS:
$ dig @8.8.8.8 www.DNSSEC-Fail.org; > חפירה 9.8.3-p1> @8.8.8.8 www.DNSSEC-Fail.org; (שרת אחד שנמצא) ;; אפשרויות גלובליות: +CMD ;; יש תשובה :;; ->> HeaderServfail, תעודת זהות: 60286 ;; דגלים: qr rd ra; שאילתה: 1, תשובה: 0, סמכות: 0, נוסף: 0 ;; קטע השאלות :; www.DNSSEC-Fail.אורג. ב
אלה חדשות נהדרות עבור אלה מאיתנו שהם תומכי DNSSEC ומשמעותו שכל מי שמשתמש בגוגל’שרתי DNS ציבוריים לרזולוציית שם DNS מקבלים כעת אוטומטית את האבטחה הגדולה יותר של DNSSEC. כל מי שמשתמש בשרתים אלו יידע כי (עבור דומיינים חתומים) המידע שהם יוצאים מ- DNS הוא אותו מידע שמפעיל התחום הכניס ל- DNS – ולא זה של תוקף המבקש שתלך לאתר אחר.
אם גם אתה רוצה לקבל גישה לאבטחה מוגברת של DNSSEC, כל שעליכם לעשות הוא להגדיר את התצורה של הנתב של המחשב או הביתי כדי שיהיה כשרתי ה- DNS שלה את שרתי ה- DNS הציבוריים של גוגל:
העברת אימות DNSSEC קרוב עוד יותר
מדהים כמו שעבר זה של גוגל הוא (וזה הוא מדהים), אתה עדיין יכול להגדיל את האבטחה שמספקת DNSSEC קצת יותר. כי גוגל’שרתי ה- DNS הציבוריים אינם ברשת המקומית שלך והם די איפשהו ברחבי האינטרנט, יש עוֹד סיכוי שתוקף יוכל להכניס את עצמו בינך לבינך לבין גוגל’S שרתי DNS. לאחר מכן התוקף יכול להעמיד פנים שהוא שולח לך את המידע הנכון ולהתחפש כגוגל’שרתי DNS ציבוריים.
כדי לקבל את הרמה הגבוהה ביותר של אבטחת DNSSEC, באופן אידיאלי אתה רוצה לבצע את אימות ה- DNSSEC לפחות ברשת המקומית שלך ואולי אפילו המחשב המקומי שלך. שם’זה נייר לבן נהדר מהאנשים ב- Surfnet בשם “פריסת DNSSEC: אימות על שרתי שמות מטמון רקורסיביים” זה מסביר כיצד תוכלו פשוט לאפשר אימות DNSSEC לשלושה משרתי ה- DNS הנפוצים המשמשים כיום ארגונים ורשתות.
היי, אם גוגל יכולה לאפשר אימות DNSSEC, מדוע יכול’לא?
אם אתה יכול’לא לעשות אימות DNSSEC באופן מקומי (לדוגמה, אם יש לך רק נתב wifi ביתי שלא’T ביצוע אימות) ואז ביצוע האימות בביצוע בספק האינטרנט שלך עשוי להיות השלב הבא … ואם ספק שירותי האינטרנט שלך ינצח’לא לעשות אימות DNSSEC אז באמת אין לך ברירה אחרת אלא להשתמש בשירות כמו גוגל’שירותי DNS ציבוריים. אימות ה- DNSSEC שלהם הוא בהחלט הגנה טובה בהרבה מאשר בכלל!
שוב, קודוס לגוגל’צוות ה- DNS הציבורי על צעד זה ואנחנו מצפים ליום בו את כל Resolvers DNS פשוט מבצעים אימות DNSSEC באופן אוטומטי.
הצהרת אחריות: נקודות מבט המובעות בפוסט זה הן של המחבר ועשויות לשקף או לא לשקף עמדות רשמיות של חברת האינטרנט.
האם גוגל משתמשת ב- DNSSEC
האם גוגל מפרסמת כל סטטיסטיקה חיה על מצב רשת ה- DNS שלה?
אני שמח מאוד שאתה הולך לקיטור ל- DNSSEC ולפרוסת שיטות עבודה מומלצות אחרות בנושא אבטחת DNS, ורוצה לדאוג ל- DNS של גוגל לאנשים אחרים, אבל אבוי, אתה לא ממש תואם את מפרטי ה- DNSSEC כרגע מהסיבה הפשוט. זה פשוט לא בסדר; עליך להחזיר ServFail עבור כל כשל באימות, לכל לקוח.
זה באמת פיסת מידע נהדרת ומועילה.
אני מרוצה שפשוט שיתפת איתנו את המידע השימושי הזה.
אנא הישאר לנו מושכלים כך. תודה ששיתפת מידע.
האם יש מישהו בגוגל שהוקצה לעשות את העבודה כדי להשיג את גוגל.com Domain DSNSEC חתום? יש לנו בעיית עוף וביצה שבה משתמשי הקצה לא ייקחו את הזמן לעסוק ב- DNSSEC אם האתרים שהם ניגשים אליהם לא נחתמים לעתים קרובות. אם מישהו עובד על זה, מהו תאריך/הרבעון של פריסת היעד?
גוגל: איפה’S DNSSEC שלך?
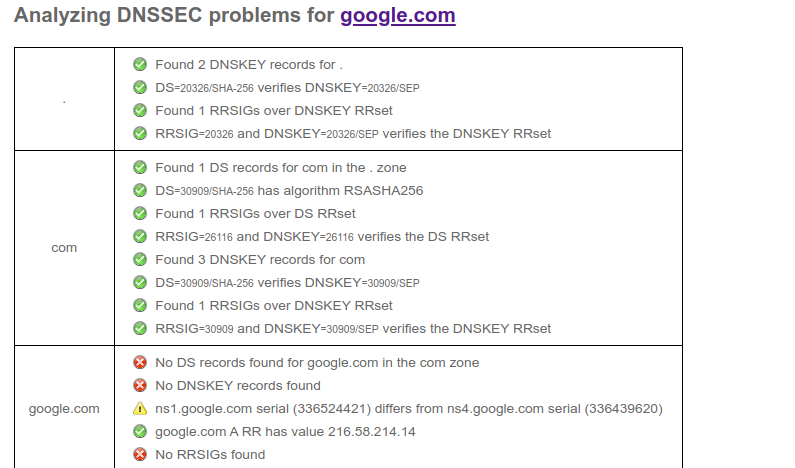
גוגל השקיעה רבות באבטחת IT, ולדעתי עשתה עבודה הגונה בכך. כל השירותים הם TLS כברירת מחדל, זהות ואישור מטופלים היטב.
אז הופתעתי קצת לראות את גוגל’s משלו .com (ו .CA) אינם הגדרת DNSSEC. מעניין מדוע, בטח יש סיבה.
DNSSEC עוזר להימנע מזיוף תחום, אשר בתורו ניתן להשתמש כדי לרמות ולקבל אישורי TLS. אני’בטוח שזו הייתה החלטה מודעת. 8 שלהם.8.8.8 שרת עושה אימות DNSSEC. זו אפשרות בתחומי Google המנוהלים שלהם. ה- DNS של הענן שלהם תומך בזה. פשוט לא נכנס לתחום התאגידי שלהם.


