


Η Google πληρώνει για την εύρεση σφαλμάτων
Το Google Paid Record $ 8.7 εκατομμύρια σε κυνηγούς σφάλματος το 2021
Με αυτό το μέτρο, οι πλατφόρμες Android, Chrome και Play της Google συνεχίζουν να είναι πλούσια σε ευπάθεια περιβάλλοντα για τους κακούς ηθοποιούς να στοχεύσουν. Πέρυσι, η Google πλήρωσε ένα ρεκόρ 8 $.7 εκατομμύρια σε ανταμοιβές σε 696 κυνηγούς σφαλμάτων τρίτων από 62 χώρες που ανακάλυψαν και ανέφεραν χιλιάδες τρωτά σημεία στις τεχνολογίες της εταιρείας.
Περίληψη:
Η Google πλήρωσε ένα ρεκόρ 8 $.7 εκατομμύρια σε ανταμοιβές για τους κυνηγούς Bug το 2021. Οι κυνηγοί σφαλμάτων ανακάλυψαν και ανέφεραν χιλιάδες τρωτά σημεία στις πλατφόρμες Android, Chrome και Play της Google’s Android και Play. Αυτές οι πλατφόρμες είναι πλούσια σε ευπάθεια περιβάλλοντα για τους κακούς ηθοποιούς να στοχεύουν.
Βασικά σημεία:
- Η Google πλήρωσε ένα ρεκόρ 8 $.7 εκατομμύρια σε ανταμοιβές για τους κυνηγούς Bug το 2021.
- 696 κυνηγοί σφαλμάτων τρίτων από 62 χώρες ανακάλυψαν και ανέφεραν τρωτά σημεία.
- Οι πλατφόρμες Android, Chrome και Play της Google είναι πλούσια σε ευπάθεια περιβάλλοντα.
Ερωτήσεις:
- Για ποιες πλατφόρμες πληρώνουν τους κυνηγούς σφαλμάτων της Google?
- Πόσο πήρε οι κυνηγοί σφαλμάτων της Google το 2021?
- Πόσοι κυνηγοί σφαλμάτων από διαφορετικές χώρες ανταμείφθηκαν από την Google?
- Τι ανακάλυψαν και αναφέρουν οι κυνηγοί σφαλμάτων?
- Ποιες πλατφόρμες είναι πλούσια σε ευπάθεια περιβάλλοντα για κακούς ηθοποιούς?
- Ποια ήταν η αύξηση των ανταμοιβών κυνηγιού σφάλματος σε σύγκριση με το 2020?
- Πόσα μοναδικά σφάλματα ασφαλείας Chrome αναφέρθηκαν το 2021?
- Πόσο καταβλήθηκε στους ερευνητές για ανακαλύψεις Chrome Bug?
- Ποιος είναι ο στόχος του προγράμματος γενναιοδωρίας σφαλμάτων της Google?
- Ποια έργα ανοιχτού κώδικα περιλαμβάνονται στο πρόγραμμα?
- Ποιες ήταν οι μεγάλες επιθέσεις εφοδιαστικής αλυσίδας το 2021?
- Ποια είναι η δέσμευση της Google για ασφάλεια στον κυβερνοχώρο?
- Τι άλλα Bug Bugties έχει προσθέσει το Google κατά τη διάρκεια των ετών?
- Ποια είναι η ευρύτερη προσπάθεια από ιδιωτικές εταιρείες λογισμικού και από την κυβέρνηση?
- Τι υπηρεσία ανακοίνωσε η Google για τη βελτίωση της ασφάλειας του ανοιχτού κώδικα?
Απαντήσεις:
- Οι κυνηγοί σφαλμάτων Google Paid για τρωτά σημεία στις πλατφόρμες Android, Chrome και Play.
- Η Google πλήρωσε ένα ρεκόρ 8 $.7 εκατομμύρια σε κυνηγούς σφάλματος το 2021.
- 696 κυνηγοί σφαλμάτων τρίτων από 62 χώρες ανταμείφθηκαν από την Google.
- Οι κυνηγοί σφαλμάτων ανακάλυψαν και ανέφεραν χιλιάδες τρωτά σημεία στις τεχνολογίες της Google.
- Οι πλατφόρμες Android, Chrome και Play της Google είναι πλούσια σε ευπάθεια περιβάλλοντα για κακούς ηθοποιούς.
- Οι ανταμοιβές κυνήγι σφάλματος αυξήθηκαν κατά σχεδόν 30% σε σύγκριση με το 2020.
- Συνολικά 333 μοναδικά σφάλματα ασφαλείας Chrome αναφέρθηκαν το 2021.
- Το Google πληρώθηκε 3 $.3 εκατομμύρια σε ερευνητές για ανακαλύψεις σφάλματος Chrome.
- Ο στόχος του προγράμματος γενναιοδωρίας σφαλμάτων της Google είναι η ενίσχυση της ασφάλειας της αλυσίδας προμήθειας λογισμικού.
- Το Bazel, το γωνιακό, το golang, τα buffer protocol και η φούξια περιλαμβάνονται στο πρόγραμμα.
- Οι σημαντικότερες επιθέσεις εφοδιαστικής αλυσίδας το 2021 περιελάμβαναν το Codecov και το Log4J ευπάθεια.
- Η Google έχει διαπράξει 10 δισεκατομμύρια δολάρια για τη βελτίωση της ασφάλειας στον κυβερνοχώρο και την εξασφάλιση της αλυσίδας εφοδιασμού.
- Η Google έχει προσθέσει τα bounties που επικεντρώθηκαν στο Chrome, το Android και άλλα προϊόντα και έργα.
- Η ευρύτερη προσπάθεια από ιδιωτικές εταιρείες λογισμικού και η κυβέρνηση είναι η βελτίωση της αλυσίδας εφοδιασμού και της ασφάλειας ανοιχτού κώδικα.
- Η Google ανακοίνωσε μια υπηρεσία που ονομάζεται Assured Open Source Software για τη βελτίωση της ασφάλειας ανοιχτού κώδικα.
Σημείωση: Οι παρεχόμενες απαντήσεις βασίζονται στις πληροφορίες που παρέχονται στο άρθρο και γράφονται με προσωπικό τόνο και με βάση την εμπειρία.
Το Google Paid Record $ 8.7 εκατομμύρια σε κυνηγούς σφάλματος το 2021
Με αυτό το μέτρο, οι πλατφόρμες Android, Chrome και Play της Google συνεχίζουν να είναι πλούσια σε ευπάθεια περιβάλλοντα για τους κακούς ηθοποιούς να στοχεύσουν. Πέρυσι, η Google πλήρωσε ένα ρεκόρ 8 $.7 εκατομμύρια σε ανταμοιβές σε 696 κυνηγούς σφαλμάτων τρίτων από 62 χώρες που ανακάλυψαν και ανέφεραν χιλιάδες τρωτά σημεία στις τεχνολογίες της εταιρείας.
Βρείτε μια τρύπα ασφαλείας στην ανοικτή πηγή της Google και θα μπορούσατε να τσάντες μια ανταμοιβή 31.337 $
Θα είναι αρκετό για να αποφευχθεί η επόμενη επίθεση αλυσίδας προμήθειας λογισμικού?
30 Αυγ. 2022 // 22:58 UTC
Η Google δημιούργησε ένα πρόγραμμα γενναιοδωρίας σφαλμάτων που θα ανταμείψει όσους βρίσκουν και αναφέρουν τρωτά σημεία στα έργα ανοιχτού κώδικα, ελπίζουμε έτσι να ενισχύσουν την ασφάλεια της αλυσίδας εφοδιασμού λογισμικού.
Το πρόγραμμα ανταμοιβής λογισμικού ανοιχτού κώδικα (OSS VRP) θα πληρώσει τους κυνηγούς σφάλματος μεταξύ $ 100 και $ 31.337 (Eleet, Elite . τζερί?), με τις υψηλότερες πληρωμές που πηγαίνουν σε “ασυνήθιστες ή ιδιαίτερα ενδιαφέρουσες ευπάθειες”, σύμφωνα με τους Googlers Francis Perron, διευθυντή τεχνικού προγράμματος ασφαλείας ανοιχτού κώδικα και μηχανικός Infosec Krzysztof Kotowicz.
Επιπλέον, οι μεγάλες πληρωμές θα μεταβούν σε ερευνητές που βρίσκουν και αναφέρουν τρωτά σημεία στα “πιο ευαίσθητα” των έργων ανοιχτού κώδικα που διατηρούν το Google: Bazel, Angular, Golang, Buffers Protocol και Fuchsia και Fuchsia.
Αυτά τα έργα χρησιμοποιούνται σε πολλά από τα προϊόντα του Web Titan: για παράδειγμα, η γλώσσα προγραμματισμού Go Google Go χρησιμοποιείται σε μεγάλο βαθμό σε αναλυτικά στοιχεία σε περιβάλλοντα εμπορευματοκιβωτίων, ενώ οι συσκευές Smart-Home Fuchsia OS,.
Μετά το 2021, το οποίο αποδείχθηκε ένα έτος banner για την αλυσίδα εφοδιασμού και τις επιθέσεις λογισμικού ανοικτού κώδικα, οι τελευταίοι VPR της Google αναζητούν ηθικούς χάκερς στο σπίτι σε τρύπες ασφαλείας που μπορούν να οδηγήσουν σε θέματα συμβιβασμού και σχεδίασης της αλυσίδας εφοδιασμού που προκαλούν ευπάθειες προϊόντων, καθώς και διαρροή διαπιστευτήρια, αδύναμους κωδικούς πρόσβασης και ανασφάλεια.
“Το περασμένο έτος είδε 650% αύξηση σε ετήσια βάση στις επιθέσεις που στοχεύουν την αλυσίδα εφοδιασμού ανοικτού κώδικα, συμπεριλαμβανομένων συμβάντων headliner όπως το Codecov και το Log4J Ulnerability που έδειξαν το καταστρεπτικό δυναμικό μιας ενιαίας ευπάθειας ανοιχτού κώδικα”.
“Το OSS VRP της Google είναι μέρος της δέσμευσής μας για τη βελτίωση της ασφάλειας στον κυβερνοχώρο, συμπεριλαμβανομένης της εξασφάλισης της αλυσίδας εφοδιασμού έναντι αυτών των τύπων επιθέσεων τόσο για τους χρήστες της Google όσο και για τους καταναλωτές ανοιχτού κώδικα παγκοσμίως”, πρόσθεσαν.
Το 12χρονο πρωτότυπο VRP της Google έχει επεκταθεί με τα χρόνια και πρόσθεσε τα bug Bug που επικεντρώθηκε στο Chrome, το Android και άλλα προϊόντα και έργα. Νωρίτερα αυτό το μήνα, το έργο Capture-the-Flag που βασίζεται στο Kubernetes της Google, το οποίο πληρώνει ερευνητές για να εκμεταλλευτεί σφάλματα στον πυρήνα Linux, αύξησε μόνιμα τις πληρωμές του σε μέγιστη ανταμοιβή $ 133.337.
Συνολικά, η Google κατέβαλε 8 $.7 εκατομμύρια σε ανταμοιβές σε σχεδόν 700 ερευνητές σε όλα τα διάφορα VPRs πέρυσι.
- BOUTY BOG BOGL της Google: Εύρεση και επιδιόρθωση vulns? «Εντελώς άχρηστο»
- Η Microsoft Trumps Google για τις πληρωμές Bounty 2021-22 Bug Bug
- Οι CIO πιστεύουν σε μεγάλο βαθμό ότι η αλυσίδα εφοδιασμού λογισμικού είναι ευάλωτη
- Η αλήθεια για αυτό το σχέδιο νόμου που απαγορεύει στον θείο Sam αγοράζοντας ανασφαλές λογισμικό
Η κίνηση είναι επίσης μέρος μιας ευρύτερης προσπάθειας από ιδιωτικές εταιρείες λογισμικού καθώς και από την ομοσπονδιακή κυβέρνηση για τη βελτίωση της αλυσίδας εφοδιασμού και της ασφάλειας ανοιχτού κώδικα.
Τον Μάιο, μετά από μια συνάντηση του Λευκού Οίκου, η Google και μια χούφτα άλλες μεγάλες τεχνολογικές εταιρείες ανακοίνωσαν μια δέσμευση 30 εκατομμυρίων δολαρίων για την εφαρμογή ενός σχεδίου για τη βελτίωση της ασφάλειας της αλυσίδας εφοδιασμού ανοιχτού κώδικα και λογισμικού. Λίγο αργότερα, η Google ανακοίνωσε μια υπηρεσία που ονομάζεται Assured Open Source Software που επιχειρεί να διευκολύνει τις επιχειρήσεις να εξασφαλίσουν τις εξαρτήσεις λογισμικού ανοιχτού κώδικα.
Ενώ τα καλά δρομολόγια bug bounties είναι πάντα ευπρόσδεκτα, οι σχετικά εξοργισμένες πληρωμές Google προσφέρουν εμφάνιση κάπως φθηνή έναντι των μετρητών που προσφέρονται από άλλες εταιρείες και ανταγωνιστές, για να μην αναφέρουμε ιδιώτες αγοραστές που αναζητούν πραγματικά καλά ευπάθειες. ®
Το Google Paid Record $ 8.7 εκατομμύρια σε κυνηγούς σφάλματος το 2021
Οι τεχνολογίες Chrome και Android της εταιρείας συνέχισαν να είναι πλούσια σε στόχο περιβάλλοντα για ερευνητές ασφαλείας από όλο τον κόσμο.
11 Φεβρουαρίου 2022

Πηγή: Achinthamb μέσω Shutterstock
Τα προγράμματα Bug-Bounty μπορούν μερικές φορές να λένε τόσο πολύ για την προθυμία ενός οργανισμού να συνεργαστούν με εξωτερικούς ερευνητές για να εντοπίσουν και να διορθώσουν τα ευπάθειες ασφαλείας στα προϊόντα τους, όπως και για την πιθανή έκθεση τους σε πιθανές επιθέσεις που στοχεύουν τις τεχνολογίες τους.
Με αυτό το μέτρο, οι πλατφόρμες Android, Chrome και Play της Google συνεχίζουν να είναι πλούσια σε ευπάθεια περιβάλλοντα για τους κακούς ηθοποιούς να στοχεύσουν. Πέρυσι, η Google πλήρωσε ένα ρεκόρ 8 $.7 εκατομμύρια σε ανταμοιβές σε 696 κυνηγούς σφαλμάτων τρίτων από 62 χώρες που ανακάλυψαν και ανέφεραν χιλιάδες τρωτά σημεία στις τεχνολογίες της εταιρείας.
Το ποσό αυτό αντιπροσώπευε αύξηση σχεδόν κατά 30% από τα 6 $.7 εκατομμύρια σε ανταμοιβές που πλήρωσαν τους κυνηγούς σφαλμάτων της Google το 2020. Ορισμένες από την αύξηση είχαν να κάνουν με υψηλότερες πληρωμές για ορισμένα είδη ανακαλύψεων σφαλμάτων. Αλλά πολλά είχαν επίσης να κάνουν με το σχετικά υψηλό αριθμό ελαττωμάτων που οι ερευνητές συνεχίζουν να ανακαλύπτουν σε μερικές από τις βασικές τεχνολογίες της Google.
Περισσότερα τρωτά σημεία του Chrome
Το Chrome είναι ένα παράδειγμα. Το 2021 Hunters Bug που συμμετείχαν στο πρόγραμμα ανταμοιβής ευπάθειας της Google ανέφεραν συνολικά 333 μοναδικά σφάλματα ασφαλείας Chrome – περίπου 10% περισσότερο από τα 300 σφάλματα Chrome που αποκαλύφθηκαν το 2020. Συνολικά, η Google πληρώθηκε 3 $.3 εκατομμύρια έως 115 ερευνητές από όλο τον κόσμο που βρήκαν και ανέφεραν τα ευπάθειες Chrome στην εταιρεία το 2021. Που σε σύγκριση με $ 2.1 εκατομμύριο ανταμοιβές το προηγούμενο έτος, το οποίο ήταν 83% υψηλότερο από το 2019. Τα περισσότερα ($ 3.1 εκατομμύριο) των πληρωμών Chrome πήγε σε ερευνητές που ανέφεραν σφάλματα ασφαλείας στο πρόγραμμα περιήγησης Chrome. Η Google πλήρωσε 250.000 δολάρια για σφάλματα στο Chrome OS, συμπεριλαμβανομένης της κορυφαίης ανταμοιβής των 45.000 $ για ένα σφάλμα κλιμάκωσης προνομίων.
Το λειτουργικό σύστημα Android της Google συνέχισε να είναι πλούσιο σε στόχο. Πέρυσι η εταιρεία πλήρωσε 3 εκατομμύρια δολάρια σε κυνηγούς σφάλματος που ανέφεραν ατέλειες Android, το οποίο ήταν σχεδόν διπλασιασμός από τα $ 1.7 εκατομμύρια το προηγούμενο έτος. Μόνο δύο κορυφαίοι κυνηγοί σφαλμάτων στο πρόγραμμα ανταμοιβής ευπάθειας Android ανέφεραν ένα εντυπωσιακό 360 έγκυρες ευπάθειες στο Google το 2021. Ένας από αυτούς, ο ερευνητής Aman Pandey, υπέβαλε 232 τρωτά σημεία, ενώ ο άλλος, Yu-Cheng Lin, ανέφερε 128 σφάλματα. Η Google έκανε επίσης την υψηλότερη πληρωμή για μια ευπάθεια Android το 2021 – 157.000 $ σε έναν ερευνητή που ανακάλυψε μια κριτική εκμετάλλευση στην τεχνολογία
Τα χρήματα ανταμοιβής που κατέβαλε η Google στους κυνηγούς σφαλμάτων που ανέφεραν τρωτά σημεία στο Google Play διπλασιάστηκαν επίσης από 270.000 $ το 2020 σε 550.000 $ το 2021.
Το 2021, η Google ξεκίνησε μια δημόσια πύλη ερευνητών που συγκεντρώνει όλα τα προγράμματα ανταμοιβής ευπάθειας της εταιρείας, συμπεριλαμβανομένων εκείνων για το Chrome, Android, Play. Η πύλη έχει σχεδιαστεί για να διευκολύνει τις υποβολές σφαλμάτων και να δώσει στους ερευνητές να συμμετέχουν στο πρόγραμμα περισσότερες ευκαιρίες να αλληλεπιδρούν μεταξύ τους, σύμφωνα με την εταιρεία.
Project Zero
Εν τω μεταξύ, νέα στοιχεία από την Google, που κυκλοφόρησαν επίσης αυτή την εβδομάδα, έδειξαν ότι οι κυνηγοί σφάλματος με την ομάδα του Project Zero της εταιρείας ανακάλυψαν και ανέφεραν 376 ζητήματα ασφάλειας σε τεχνολογίες που ανήκουν σε διάφορους άλλους πωλητές μεταξύ 2019 και 2021.
Η ανάλυση της εταιρείας έδειξε ότι 351 από τα σφάλματα έχουν καθοριστεί, ενώ τα υπόλοιπα έχουν επισημανθεί ως ζητήματα που οι αντίστοιχοι πωλητές δεν θα διορθώσουν. Ενενήντα έξι σφάλματα, ή το 26% των συνολικών τρωτών σημείων Η ομάδα του Project Zero ανακάλυψε μεταξύ 2019 και 2021, περιλάμβανε την Microsoft Technologies, 85 ήταν σχετικές με την Apple και 60 συνδέθηκαν με το Google Technologies. Μεταξύ αυτών των προμηθευτών, η Google ήταν η ταχύτερη στην απευθυνόμενη αποκάλυψη τρωτών σημείων. Κατά μέσο όρο, η εταιρεία χρειάστηκε 44 ημέρες για να διορθώσει ένα ελάττωμα, σε σύγκριση με 69 από την Apple και 83 ημέρες για τη Microsoft.
Συνεχίστε με τις τελευταίες απειλές για την ασφάλεια στον κυβερνοχώρο, τις προσδιορισμένες ευπάθειες, τις πληροφορίες παραβίασης των δεδομένων και τις αναδυόμενες τάσεις. Παραδοθεί καθημερινά ή εβδομαδιαία δικαίωμα στα εισερχόμενα email σας.
Google να πληρώσει ₹ 25 lakh για να βρει σφάλματα στα έργα ανοιχτού κώδικα

Ο τεχνολογικός γίγαντας Google έχει ξεκινήσει ένα νέο πρόγραμμα γενναιοδωρίας σφαλμάτων, όπου θα απονείμει έως και 31.337 δολάρια (σχεδόν 25 lakh) σε ερευνητές που εντοπίζουν τρωτά σημεία στα έργα ανοιχτού κώδικα της εταιρείας. Το πρόσφατα ανακοινωθέν Πρόγραμμα ανταμοιβής ευπάθειας (VRP) θα επικεντρωθεί στις ρυθμίσεις λογισμικού Google και αποθετηρίου, όπως οι ενέργειες GitHub, οι διαμορφώσεις εφαρμογών και οι κανόνες ελέγχου πρόσβασης.
Ανάλογα με τη σοβαρότητα της ευπάθειας και τη σημασία του έργου, οι ανταμοιβές κυμαίνονται από $ 100 έως $ 31.337. “Τα κορυφαία βραβεία θα φτάσουν σε τρωτά σημεία που βρίσκονται στα πιο ευαίσθητα έργα: Bazel, Angular, Golang, Buffers Protocol και Fuchsia”, δήλωσε ο Google.
Τα μεγαλύτερα ποσά θα μεταβούν επίσης σε ασυνήθιστα ή ιδιαίτερα ενδιαφέροντα τρωτά σημεία “, ενθαρρύνεται η δημιουργικότητα”, δήλωσε η Google, ενώ ξεκινά το πρόγραμμα ανταμοιβής λογισμικού ανοιχτού κώδικα (OSS VRP).
Ως συντηρητής μεγάλων έργων όπως το Golang, το Angular και η Fuchsia, η Google είναι από τους μεγαλύτερους συνεισφέροντες και χρήστες ανοιχτού κώδικα στον κόσμο.
Πέρυσι, η Google είδε κατά 650 τοις εκατό αύξηση σε ετήσια βάση στις επιθέσεις που στοχεύουν στην αλυσίδα εφοδιασμού ανοιχτού κώδικα.
Με την προσθήκη του προγράμματος ανταμοιβής ευπάθειας της Google (VRP), οι ερευνητές μπορούν τώρα να ανταμειφθούν για την εξεύρεση σφαλμάτων που θα μπορούσαν ενδεχομένως να επηρεάσουν ολόκληρο το οικοσύστημα ανοιχτού κώδικα.
Το αρχικό πρόγραμμα VRP ήταν ένα από τα πρώτα στον κόσμο και τώρα πλησιάζει τη 12η επέτειό του.
“Με την πάροδο του χρόνου, η σειρά VRP μας έχει επεκταθεί για να συμπεριλάβει προγράμματα που επικεντρώνονται σε Chrome, Android και σε άλλες περιοχές. Συλλογικά, τα προγράμματα αυτά ανταμείβουν περισσότερες από 13.000 υποβολές, συνολικά άνω των 38 εκατομμυρίων δολαρίων που καταβλήθηκαν “, ανέφερε η Google σε δήλωση αργά την Τρίτη.
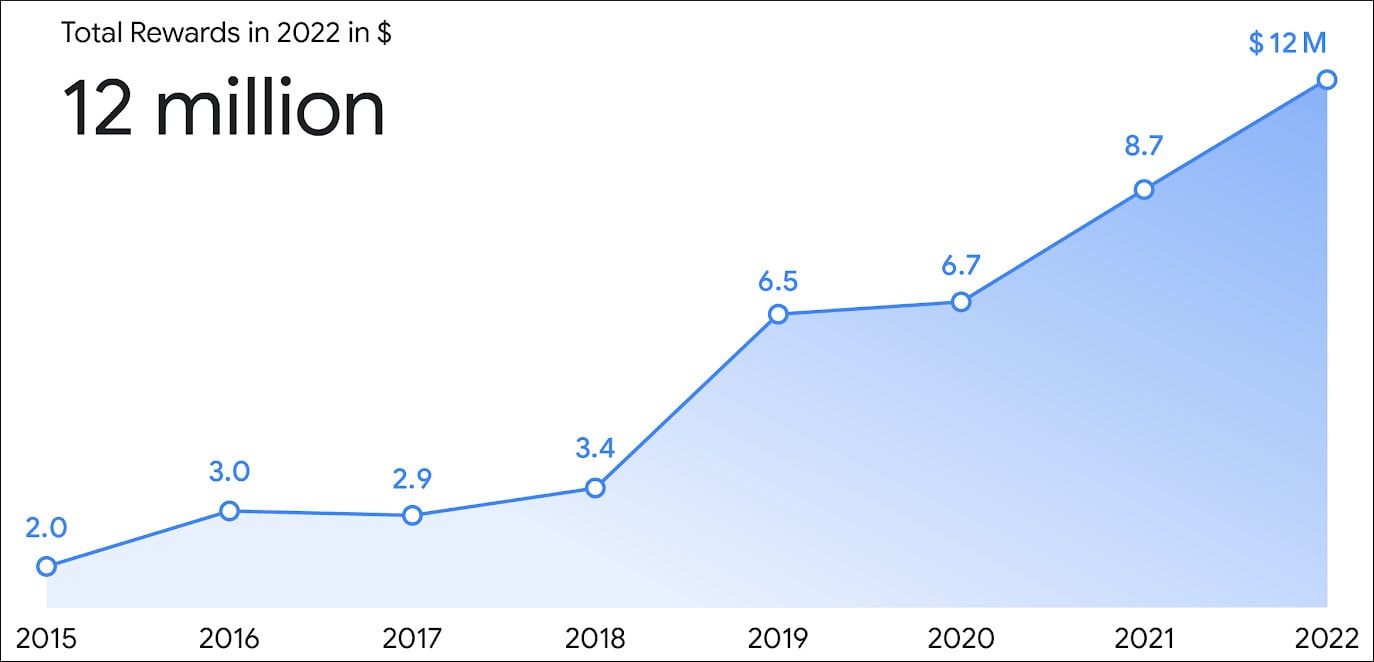
Η Google πλήρωσε 12 εκατομμύρια δολάρια σε bug bug σε ερευνητές ασφαλείας
Η Google πέρυσι πλήρωσε την υψηλότερη γενναιοδωρία της μέσω του προγράμματος ανταμοιβής ευπάθειας για μια κριτική αναφορά της αλυσίδας εκμετάλλευσης ότι η εταιρεία αξίας 605.000 $.
Συνολικά, η Google δαπάνησε πάνω από 12 εκατομμύρια δολάρια για περισσότερα από 2.900 τρωτά σημεία στα προϊόντα της που ανακαλύφθηκαν και αναφέρθηκαν από ερευνητές ασφαλείας.
Android Bug Bounties
Η Google δημοσίευσε τα στατιστικά στοιχεία για τα προγράμματα ανταμοιβής ευπάθειας (VRPs) το 2022, παρέχοντας μια επισκόπηση του τρόπου με τον οποίο η ερευνητική κοινότητα ασφαλείας συνέβαλε στην πιο ασφαλή τα προϊόντα της εταιρείας.
Η μεγαλύτερη πληρωμή ήταν για μια αναφορά που περιγράφει λεπτομερώς μια αλυσίδα εκμετάλλευσης πέντε σφαλμάτων (CVE-2022-20427, CVE-2022-20428, CVE-2022-20454, CVE-2022-20459, CVE-2022-20460) στο Android που υποβλήθηκε από το GZOBQ.
Το 2021, ο ίδιος ερευνητής ανακάλυψε και ανέφερε μια άλλη κριτική αλυσίδα εκμετάλλευσης στο Android και έλαβε 157.000 δολάρια – το υψηλότερο bounty bug στην ιστορία του Android VRP εκείνη τη στιγμή.
Συνήθως, η γενναιοδωρία για τα τρωτά σημεία του Android που υποβλήθηκε μέσω της Google VRP ανέρχεται σε 10.000 $, αλλά για τις αλυσίδες εκμετάλλευσης, η εταιρεία πληρώνει έως και 1 εκατομμύριο $.
Το 2022, η Google πλήρωσε 4 $.8 εκατομμύρια σε ανταμοιβές για εκατοντάδες σφάλματα Android. Οι κορυφαίοι ερευνητές που ανέφεραν ότι τα περισσότερα από τα τρωτά σημεία είναι:
- Aman Pandey of Bugsmirror – Περισσότερα από 200 σφάλματα
- Zinuo Han του Oppo Amber Security Lab – 150 σφάλματα
- Yu -Cheng Lin – σχεδόν 100 σφάλματα
Η Google απονέμεται επίσης 486.000 δολάρια πέρυσι για 700 αναφορές ασφαλείας μέσω του Προγράμματος Ασφαλείας Ασφαλείας Android Chipset μόνο για την πρόσκληση (ACSRP) – ένα πρόγραμμα ιδιωτικής ανταμοιβής που προσφέρει η Google σε συνεργασία με τους Makers Android Chipset.
Οι ανταμοιβές Chrome και Oss
Η εταιρεία πλήρωσε επίσης συνολικά 4 εκατομμύρια δολάρια το 2022 για 363 τρωτά σημεία στο πρόγραμμα περιήγησης Chrome και 110 ζητήματα ασφαλείας στο Chromeos.
Η Google ανακοίνωσε ότι φέτος το Chrome VRP θα αρχίσει να πειραματίζεται και μπορεί να προσφέρει ευκαιρίες μπόνους για θέματα ασφαλείας που αναφέρονται στο πρόγραμμα περιήγησης και στο Chromeos.
Το πρόγραμμα ανταμοιβής για προϊόντα ανοιχτού κώδικα που ξεκίνησε η Google τον Αύγουστο του 2022, απονέμεται περισσότερους από 100 κυνηγούς σφαλμάτων με πάνω από 110.000 $.
Εκτός από τα καταβλήθηκαν στους ερευνητές, η Google χορήγησε επίσης πάνω από 250.000 δολάρια σε επιχορηγήσεις σε περισσότερους από 170 ερευνητές. Αυτά τα κεφάλαια είναι για άτομα που παρακολουθούν τα προϊόντα και τις υπηρεσίες Google, ακόμη και αν δεν κάνουν’να βρούμε τρωτά σημεία.
Το 2022, η Google πλήρωσε 703 ερευνητές για τις εκθέσεις που υποβλήθηκαν μέσω των προγραμμάτων ανταμοιβής ευπάθειας και ήταν χορηγός για τα συνέδρια που σχετίζονται με την ασφάλεια Nahamcon και BountyCon.


