


Η Google χρησιμοποιεί το DNSSEC
Περίληψη
Σε αυτό το άρθρο, συζητούμε την εφαρμογή του DNSSEC (επεκτάσεις ασφαλείας συστήματος ονόματος τομέα) από την υπηρεσία DNS της Google Public της Google. Το DNSSEC είναι μια τεχνολογία που προσθέτει ασφαλείς κρυπτογραφικές υπογραφές στο DNS για την άμβλυνση των τρωτών σημείων και την εξασφάλιση της ακεραιότητας της ανάλυσης DNS. Ενώ το DNSSEC ήταν εδώ και πολλά χρόνια, η υιοθέτησή του ήταν σχετικά χαμηλή. Το δημόσιο DNS της Google εκτελεί τώρα την επικύρωση DNSSEC για όλα τα ερωτήματα από προεπιλογή, ενισχύοντας την ασφάλεια της υπηρεσίας ανάλυσης DNS.
Βασικά σημεία:
- Το DNSSEC είναι μια κρίσιμη τεχνολογία που προσθέτει κρυπτογραφικές υπογραφές στο DNS για την προστασία από επιθέσεις DNS.
- Το DNSSEC εξασφαλίζει την ακεραιότητα και την αυθεντικότητα της ανάλυσης DNS, εμποδίζοντας τους χρήστες να ανακατευθύνονται σε κακόβουλες ιστοσελίδες.
- Το δημόσιο DNS της Google είναι ένας ευρέως χρησιμοποιούμενος διαλυτής DNS που εκτελεί τώρα την επικύρωση DNSSEC από προεπιλογή για όλα τα ερωτήματα.
- Με την εφαρμογή του DNSSEC, το δημόσιο DNS της Google ενισχύει την ασφάλεια και την αξιοπιστία της υπηρεσίας επίλυσης DNS.
- Η υιοθέτηση του DNSSEC ήταν αργή λόγω διαφόρων παραγόντων, συμπεριλαμβανομένης της έλλειψης κινήτρων μεταξύ των διαχειριστών ονόματος τομέα και των συγγραφέων του προγράμματος περιήγησης.
- Υπηρεσίες όπως το SecSpider παρακολουθεί την πρόοδο της ανάπτυξης DNSSEC μετρώντας τον αριθμό των ονομάτων τομέα με τα διαπιστευτήρια DNSSEC.
- Το APNIC LABS διεξήγαγε μετρήσεις για τον ποσοτικό προσδιορισμό της έκτασης της επικύρωσης DNSSEC από εφαρμογές τελικού χρήστη.
- Στις αρχικές μετρήσεις τους, περίπου το 9% των πελατών φάνηκε να χρησιμοποιεί διαλυτές DNS που πραγματοποίησαν επικύρωση DNSSEC.
- Μια πιο πρόσφατη μέτρηση έδειξε ότι περίπου 1.Το 6% των πελατών χρησιμοποίησε αποκλειστικά DNS Resolvers που εκτελούσαν σταθερά επικύρωση DNSSEC.
- Αυτά τα αποτελέσματα υπογραμμίζουν τα σχετικά χαμηλά επίπεδα υιοθέτησης DNSSEC και την ανάγκη για αυξημένη ευαισθητοποίηση και ανάπτυξη της τεχνολογίας.
Μοναδικές ερωτήσεις:
- Γιατί το DNSSEC είναι σημαντικό για την ασφάλεια της ανάλυσης DNS?
Το DNSSEC προσθέτει κρυπτογραφικές υπογραφές στο DNS, εξασφαλίζοντας την ακεραιότητα και την αυθεντικότητα της ανάλυσης DNS. Χωρίς DNSSEC, οι χρήστες είναι ευάλωτοι σε επιθέσεις DNS, όπου οι εφαρμογές τους απευθύνονται σε κακόβουλες ιστοσελίδες αντί του προβλεπόμενου προορισμού. - Ποια είναι η σημασία του δημόσιου DNS της Google που εφαρμόζει την επικύρωση DNSSEC από προεπιλογή?
Το δημόσιο DNS της Google είναι ένας ευρέως χρησιμοποιούμενος διαλυτής DNS και η εφαρμογή της επικύρωσης DNSSEC από προεπιλογή βελτιώνει την ασφάλεια και την αξιοπιστία της υπηρεσίας επίλυσης DNS της DNS. Αυτό εξασφαλίζει ότι οι χρήστες προστατεύονται από επιθέσεις DNS και μπορούν να έχουν μεγαλύτερη εμπιστοσύνη στην ακρίβεια των ψηφισμάτων DNS που παρέχονται από το δημόσιο DNS της Google. - Γιατί η υιοθέτηση του DNSSEC ήταν αργή?
Η υιοθέτηση του DNSSEC ήταν αργή λόγω διαφόρων παραγόντων. Ένας σημαντικός παράγοντας είναι η έλλειψη κινήτρων μεταξύ των διαχειριστών ονόματος τομέα και των συγγραφέων του προγράμματος περιήγησης να υπογράψουν ονόματα τομέα με διαπιστευτήρια DNSSEC. Επιπλέον, τα χαμηλά επίπεδα ανάπτυξης DNSSEC καθιστούν λιγότερο επιτακτική για τα εργαλεία πελάτη για την ενσωμάτωση της επικύρωσης DNSSEC σε ανάλυση DNS. - Ποιος είναι ο ρόλος των υπηρεσιών όπως το SecSpider στην παρακολούθηση της ανάπτυξης DNSSEC?
Υπηρεσίες όπως το SECSPIDER παρακολουθείτε την πρόοδο της ανάπτυξης DNSSEC μετρώντας τον αριθμό των ονομάτων τομέα που περιλαμβάνουν διαπιστευτήρια DNSSEC. Αυτό βοηθά στη μέτρηση του βαθμού στον οποίο υπογράφονται τα ονόματα τομέα χρησιμοποιώντας υπογραφές DNSSEC και παρέχει πληροφορίες για τη συνολική υιοθέτηση του DNSSEC. - Πώς τα APNIC Labs ποσοτικοποιούσαν την έκταση της επικύρωσης DNSSEC από εφαρμογές τελικού χρήστη?
Το APNIC LABS διεξήγαγε μετρήσεις για τον προσδιορισμό της έκτασης στην οποία οι πελάτες χρησιμοποιούν την επικύρωση DNSSEC σε συνδυασμό με την ανάλυση ονόματος. Αυτές οι μετρήσεις αφορούσαν την παρατήρηση του αρχείου καταγραφής ερωτήσεων DNS σε διακομιστές έγκυρης ονομασίας και την ανάλυση της αλληλουχίας και των χρονοδιαγραμμάτων των ερωτημάτων DNS για να συναχθούν οι δυνατότητες DNSSEC των ορατών διαλυτών DNS. - Ποια ήταν τα αποτελέσματα των αρχικών μετρήσεων του Apnic Labs?
Οι αρχικές μετρήσεις από την APNIC Labs έδειξαν ότι περίπου το 9% των πελατών φάνηκε να χρησιμοποιεί διαλυτές DNS που πραγματοποίησαν κάποια μορφή επικύρωσης DNSSEC. - Ποιοι περιορισμοί παρατηρήθηκαν στην αρχική προσέγγιση μέτρησης?
Η αρχική προσέγγιση μέτρησης χρησιμοποίησε τη δυναμική παραγωγή μοναδικών ετικετών DNS και μια κοινή αλυσίδα υπογραφής DNSSEC. Αυτή η προσέγγιση βασιζόταν στην προσωρινή αποθήκευση DNS Resolver, η οποία επηρέασε την ακρίβεια των αποτελεσμάτων. Διεξήχθησαν επακόλουθες μετρήσεις για την αντιμετώπιση αυτών των περιορισμών. - Ποιο ήταν το αποτέλεσμα της πιο πρόσφατης μέτρησης από τα Apnic Labs?
Η πιο πρόσφατη μέτρηση έδειξε ότι περίπου 1.Το 6% των πελατών χρησιμοποίησε αποκλειστικά DNS Resolvers που εκτελούσαν σταθερά επικύρωση DNSSEC. Αυτό δείχνει ότι η υιοθέτηση της επικύρωσης DNSSEC από εφαρμογές τελικού χρήστη εξακολουθεί να είναι σχετικά χαμηλή. - Τι σημαίνει το χαμηλό επίπεδο της υιοθεσίας DNSSEC?
Το χαμηλό επίπεδο υιοθεσίας DNSSEC υποδηλώνει την ανάγκη για αυξημένη ευαισθητοποίηση και ανάπτυξη του DNSSEC. Χωρίς ευρύτερη υιοθεσία, τα οφέλη του DNSSEC, όπως το ασφαλές όνομα τομέα στη χαρτογράφηση διευθύνσεων IP και τη δημόσια παροχή βασικών TLS μέσω τεχνολογιών όπως ο Dane, παραμένουν ανεπαρκείς. - Ποιος είναι ο πιθανός αντίκτυπος της ευρύτερης υιοθεσίας DNSSEC?
Η ευρύτερη υιοθέτηση DNSSEC θα ενισχύσει την ασφάλεια και την αξιοπιστία της επίλυσης DNS για όλους τους χρήστες. Θα μειώσει τον κίνδυνο επιθέσεων με βάση το DNS και θα παρέχει μια πιο ασφαλή χαρτογράφηση μεταξύ των ονομάτων τομέα και των διευθύνσεων IP, ενισχύοντας τη συνολική ασφάλεια του Διαδικτύου.
Απαντήσεις:
- Το DNSSEC είναι σημαντικό για την ασφάλεια της ανάλυσης DNS επειδή
Το DNSSEC προσθέτει κρυπτογραφικές υπογραφές στο DNS, εξασφαλίζοντας την ακεραιότητα και την αυθεντικότητα της ανάλυσης DNS. Χωρίς DNSSEC, οι χρήστες είναι ευάλωτοι σε επιθέσεις DNS, όπως η πλαστογράφηση DNS ή η δηλητηρίαση από την προσωρινή μνήμη, όπου οι εφαρμογές τους ανακατευθύνονται σε κακόβουλες ιστοσελίδες αντί του προβλεπόμενου προορισμού. Με την επικύρωση των απαντήσεων DNS χρησιμοποιώντας το DNSSEC, οι χρήστες μπορούν να έχουν μεγαλύτερη εμπιστοσύνη ότι οι επιλυμένες διευθύνσεις IP συνδέονται πράγματι με τα προβλεπόμενα ονόματα τομέα. - Η σημασία του δημόσιου DNS της Google που εφαρμόζει την επικύρωση DNSSEC από προεπιλογή είναι
Το δημόσιο DNS της Google είναι ένας από τους πιο ευρέως χρησιμοποιούμενους διαλυτές DNS και η εφαρμογή της επικύρωσης DNSSEC από προεπιλογή βελτιώνει την ασφάλεια και την αξιοπιστία της υπηρεσίας επίλυσης DNS της DNS. Με την επικύρωση DNSSEC, το δημόσιο DNS της Google μπορεί να επαληθεύσει την αυθεντικότητα και την ακεραιότητα των απαντήσεων DNS, προστατεύοντας τους χρήστες από επιθέσεις που βασίζονται σε DNS. Αυτή η προεπιλεγμένη επικύρωση διασφαλίζει ότι όλα τα ερωτήματα που γίνονται μέσω των δημόσιων DN της Google υποβάλλονται σε ελέγχους DNSSEC, παρέχοντας ένα επιπλέον επίπεδο ασφάλειας για τους χρήστες. - Η αργή υιοθέτηση του DNSSEC μπορεί να αποδοθεί
Διάφοροι παράγοντες συμβάλλουν στην αργή υιοθέτηση του DNSSEC. Ένας παράγοντας είναι η έλλειψη κινήτρων μεταξύ των διαχειριστών ονόματος τομέα για να υπογράψουν τα ονόματα τομέα τους με διαπιστευτήρια DNSSEC. Η προσπάθεια και η πρόσθετη πολυπλοκότητα που εμπλέκονται στη διαχείριση των κλειδιών και των υπογραφών DNSSEC μπορούν να αποθαρρύνουν τους διαχειριστές τομέα από την υιοθέτηση του DNSSEC. Επιπλέον, οι συγγραφείς του προγράμματος περιήγησης ενδέχεται να ήταν απρόθυμοι να εφαρμόσουν επικύρωση DNSSEC λόγω του περιορισμένου αριθμού ονομάτων υπογεγραμμένου τομέα. Η χαμηλή ζήτηση για επικύρωση DNSSEC από τους χρήστες θα μπορούσε επίσης να επηρεάσει το κίνητρο για την ανάπτυξη εργαλείων πελατών που υποστηρίζουν το DNSSEC. Αυτοί οι παράγοντες δημιουργούν έναν κύκλο χαμηλής υιοθέτησης και περιορισμένα κίνητρα για περαιτέρω ανάπτυξη. - Υπηρεσίες όπως το SecSpider Track DNSSEC Deployment από
Υπηρεσίες όπως το SECSPIDER Παρακολουθήστε την πρόοδο της ανάπτυξης DNSSEC μετρώντας τον αριθμό των ονομάτων τομέα που περιλαμβάνουν διαπιστευτήρια DNSSEC. Με τη τακτική σάρωση των ζώων DNS και την ανάλυση των υπογραφών DNSSEC, το SECSPIDER μπορεί να παρέχει πληροφορίες σχετικά με τον επιπολασμό των υπογεγραμμένων ονομάτων τομέα και της συνολικής υιοθέτησης του DNSSEC. Αυτή η παρακολούθηση συμβάλλει στην ευαισθητοποίηση των ποσοστών υιοθεσίας DNSSEC και ενθαρρύνει τους διαχειριστές ονόματος τομέα να εξετάσουν το ενδεχόμενο εφαρμογής DNSSEC για τους τομείς τους. - Τα Apnic Labs ποσοτικοποίησαν την έκταση της επικύρωσης DNSSEC από
Το APNIC Labs ποσοτικοποίησε την έκταση της επικύρωσης DNSSEC με τη διεξαγωγή μετρήσεων σε εφαρμογές τελικού χρήστη. Αυτές οι μετρήσεις αφορούσαν την παρατήρηση του αρχείου καταγραφής ερωτημάτων DNS σε διακομιστές με έγκυρη ονομασία και αναλύοντας την ακολουθία και τα χρονοδιαγράμματα των ερωτημάτων DNS. Με την εξέταση των απαντήσεων και των μοτίβων χρονισμού, τα Apnic Labs θα μπορούσαν να συμπεράνουν εάν οι DNS Resolvers που χρησιμοποιούνται από τους τελικούς χρήστες πραγματοποίησαν επικύρωση DNSSEC. Αυτά τα δεδομένα παρείχαν πληροφορίες σχετικά με το ποσοστό των εφαρμογών τελικού χρήστη που χρησιμοποιούν ενεργά την επικύρωση DNSSEC κατά τη διάρκεια της επίλυσης ονόματος. - Στις αρχικές μετρήσεις του Apnic Labs, φάνηκε περίπου το 9% των πελατών
Στις αρχικές μετρήσεις του Apnic Labs, περίπου το 9% των πελατών φάνηκε να χρησιμοποιεί διαλυτές DNS που πραγματοποίησαν κάποια μορφή επικύρωσης DNSSEC. Αυτό το εύρημα υποδηλώνει ένα μέτριο επίπεδο υιοθέτησης DNSSEC μεταξύ ενός τμήματος εφαρμογών τελικού χρήστη. Ενώ το 9% μπορεί να θεωρηθεί σχετικά χαμηλό σχήμα, υποδεικνύει ότι ένας σημαντικός αριθμός χρηστών ή οργανισμών έχει επιλέξει να επιτρέψει την επικύρωση του DNSSEC, δίνοντας προτεραιότητα στην βελτιωμένη ασφάλεια που προσφέρει. - Οι περιορισμοί που παρατηρήθηκαν στην αρχική προσέγγιση μέτρησης από τα Apnic Labs ήταν
Η αρχική προσέγγιση μέτρησης που χρησιμοποιήθηκε από το Apnic Labs είχε ορισμένους περιορισμούς. Ένας περιορισμός ήταν η εξάρτηση από την προσωρινή αποθήκευση DNS Resolver. Το πείραμα περιελάμβανε μια ηλεκτρονική διαφημιστική καμπάνια που εγγράφηκε εκατομμύρια τελικών πελατών για την εκτέλεση εργασιών ανάκτησης αντικειμένων DNS. Η κοινή αλυσίδα υπογραφής DNSSEC σε όλο το πείραμα σήμαινε ότι όταν ένας αναλυτής DNS ανακάλυψε τα αρχεία πόρων DNSSEC (RRS), τα επακόλουθα ερωτήματα για τα ίδια DNSSEC RRs σερβίρονται από την τοπική προσωρινή μνήμη του διαλυτή. Αυτή η συμπεριφορά προσωρινής αποθήκευσης δυσκολεύτηκε να εκτιμηθεί με ακρίβεια τις πραγματικές δυνατότητες DNSSEC κάθε διαλυτή και οδήγησε σε πιθανές υπερεκτίμηση της υιοθεσίας DNSSEC. - Σε μια πιο πρόσφατη μέτρηση, περίπου 1.Το 6% των πελατών χρησιμοποίησε αποκλειστικά DNS Resolvers ότι
Σε μια πιο πρόσφατη μέτρηση από τα Apnic Labs, περίπου 1.Το 6% των πελατών χρησιμοποίησε αποκλειστικά DNS Resolvers που εκτελούσαν σταθερά επικύρωση DNSSEC. Αυτό δείχνει ότι η υιοθέτηση της επικύρωσης DNSSEC από εφαρμογές τελικού χρήστη εξακολουθεί να είναι σχετικά χαμηλή. Ενώ υπήρξε μικρή αύξηση σε σύγκριση με τις προηγούμενες μετρήσεις, υπογραμμίζει την ανάγκη για πιο διαδεδομένη υιοθέτηση του DNSSEC μεταξύ DNS Resolvers και Εφαρμογές τελικού χρήστη. - Το χαμηλό επίπεδο υιοθεσίας DNSSEC υποδηλώνει αυτό
Το χαμηλό επίπεδο υιοθεσίας DNSSEC υποδηλώνει ότι το πλήρες δυναμικό του DNSSEC δεν έχει ακόμη πραγματοποιηθεί. Με μόνο ένα μικρό ποσοστό των πελατών και των διαχειριστών ονόματος τομέα που χρησιμοποιούν ενεργά το DNSSEC, τα οφέλη του ασφαλούς ονόματος τομέα στη χαρτογράφηση διευθύνσεων IP και το δημόσιο TLS Key Provisioning μέσω τεχνολογιών όπως ο Dane παραμένουν ανεπαρκείς. Η ευρύτερη υιοθέτηση του DNSSEC θα συμβάλει σε μια ασφαλέστερη υποδομή στο Διαδίκτυο, μειώνοντας τον κίνδυνο επιθέσεων που βασίζονται σε DNS και εξασφαλίζοντας ασφαλείς επικοινωνίες μεταξύ πελατών και διακομιστών. - Η πιθανή επίδραση της ευρύτερης υιοθέτησης DNSSEC περιλαμβάνει
Η ευρύτερη υιοθέτηση DNSSEC θα ενισχύσει σημαντικά την ασφάλεια και την αξιοπιστία της επίλυσης DNS για όλους τους χρήστες. Θα μειώσει τον κίνδυνο επιθέσεων που βασίζονται σε DNS, όπως η δηλητηρίαση από την προσωρινή μνήμη DNS και την αεροπειρατεία DNS, προστατεύοντας τους χρήστες από το να ανακατευθύνονται σε κακόβουλες ιστοσελίδες. Επιπλέον, το DNSSEC παρέχει μια ασφαλή χαρτογράφηση μεταξύ των ονομάτων τομέα και των διευθύνσεων IP, εξασφαλίζοντας ότι οι χρήστες συνδέονται με τους προβλεπόμενους διακομιστές. Αυτό ενισχύει τη συνολική ασφάλεια του Διαδικτύου και ενισχύει την εμπιστοσύνη στις διαδικτυακές αλληλεπιδράσεις.
Επιβεβαιωμένο – Google’Το S Public DNS εκτελεί τώρα την επικύρωση DNSSEC για όλα τα ερωτήματα από προεπιλογή
Η Google έχει επενδύσει σε μεγάλο βαθμό στην ασφάλεια της πληροφορικής και νομίζω ότι έχει κάνει μια αξιοπρεπή δουλειά. Όλες οι υπηρεσίες είναι TLS από προεπιλογή, η ταυτότητα και η εξουσιοδότηση αντιμετωπίζονται καλά.
DNSSEC και Google’δημόσια υπηρεσία DNS
Το σύστημα ονόματος τομέα, ή το DNS, είναι ένα κρίσιμο, αλλά κάπως αόρατο στοιχείο του Διαδικτύου. Ο κόσμος του Διαδικτύου είναι ένας κόσμος συμβόλων και λέξεων. Επικαλούμε τις εφαρμογές να αλληλεπιδρούν με υπηρεσίες όπως το Google, το Facebook και το Twitter και η αλληλεπίδραση διατυπώνεται σε σύμβολα αναγνώσιμα ανθρώπινα. Αλλά η αλληλεπίδραση με το δίκτυο είναι αυτή που είναι εξ ολοκλήρου σε δυαδική μορφή. Έτσι, η συμβολική μας άποψη μιας υπηρεσίας, όπως το www.Google.com, πρέπει να μεταφραστεί σε μια διεύθυνση πρωτοκόλλου, όπως 74.125.237.144. Η χαρτογράφηση από σύμβολα σε διευθύνσεις πρωτοκόλλου είναι μία από τις κρίσιμες λειτουργίες του DNS. Βασιζόμαστε όχι μόνο στη συνεχιζόμενη παρουσία του DNS, αλλά και στη σωστή λειτουργία του. Εισερχόμενος στο MyBank.com.Η AU σε ένα πρόγραμμα περιήγησης δεν εγγυάται απαραιτήτως ότι η αλληλεπίδρασή σας θα είναι με την προβλεπόμενη υπηρεσία σας. Ένας από τους πιο ύπουλους φορείς επίθεσης για το Διαδίκτυο είναι να διεφθαρθεί σκόπιμα η λειτουργία του DNS και έτσι να αποβάλει την εφαρμογή του χρήστη για να ανοίξει μια συνεδρία με λάθος προορισμό. Η πιο ισχυρή απάντηση που καταφέραμε να επινοήσουμε για να μετριάσουμε αυτή τη μακροχρόνια ευπάθεια στο DNS ήταν να προσθέσει ασφαλείς κρυπτογραφικές υπογραφές στο DNS, χρησιμοποιώντας μια τεχνολογία που ονομάζεται DNSSEC. Αλλά χρησιμοποιούμε το DNSSEC σήμερα’internet?
Η ιστορία του DNSSEC έχει ισχυρές ομοιότητες με εκείνη του IPv6. Όπως το IPv6, το DNSSEC έχει περάσει εδώ και πολλά χρόνια, αλλά η εξασθένιση του. Όπως το IPv6, το DNSSEC είναι πιο αποτελεσματικό όταν όλοι το χρησιμοποιούν και οι περιθωριακές αποδόσεις από την αποσπασματική υιοθεσία είναι εξαιρετικά χαμηλές. Και όπως το IPv6, τα σχετικά χαμηλά επίπεδα ανάπτυξης και χρήσης του DNSSEC δεν αντικατοπτρίζουν τη μακροχρόνια προσπάθεια για την ανύψωση της ορατότητας της τεχνολογίας και των συντονισμένων προσπαθειών για τη δημοσιοποίηση των σαφών μακροπρόθεσμων παροχών στη χρήση αυτής της τεχνολογίας.
Ακόμη και όταν οι ύπουλοι κίνδυνοι μιας επίθεσης στην ακεραιότητα του DNS και της ευρέως χρησιμοποιούμενης υποδομής πιστοποιητικών ονόματος τομέα καταδείχθηκαν σαφώς στο Diginotar Incident το 2011, τα πιθανά οφέλη από τη χρήση του DNSSEC και την υιοθέτηση ασφαλούς δέσμευσης του ονόματος τομέα στην διεύθυνση IP μέσω ψηφιακών πιστοποιητικών τοποθετημένων σε ένα Secure DNS Framework απέτυχαν να αποκτήσουν έλξη στο Διαδίκτυο. Με κάποιους τρόπους υπάρχει μια μορφή αμοιβαίου αδιέξοδο που συνεχίζεται: Ενώ τόσο λίγοι πελάτες χρησιμοποιούν το DNSSEC, φαίνεται ότι υπάρχουν ελάχιστα κίνητρα εκ μέρους των διαχειριστών ονόματος τομέα για να χρησιμοποιήσουν το DNSSEC για να υπογράψουν ονόματα τομέα. Και ενώ υπάρχουν τόσο λίγα υπογεγραμμένα ονόματα τομέα, υπάρχουν ελάχιστα κίνητρα για την ανάπτυξη εργαλείων πελατών για την ενσωμάτωση της επικύρωσης DNSSEC σε ανάλυση DNS. Και ενώ τα ονόματα τομέα είναι σε μεγάλο βαθμό μη υπογεγραμμένα και τόσο λίγοι πελάτες χρησιμοποιούν το DNSSEC για να επικυρώσουν τα αποτελέσματα επίλυσης ονόματος DNS, δεν υπάρχει κίνητρο για τους διαχειριστές ονόματος τομέα ή οι συγγραφείς του προγράμματος περιήγησης για να χρησιμοποιήσουν την τεχνολογία Dane για να παρέχουν μια ασφαλή μορφή χαρτογράφησης από ένα όνομα τομέα σε διεύθυνση IP και ένα δημόσιο πλήκτρο TLSS.
Μπορούμε να ποσοτικοποιήσουμε το βαθμό στον οποίο έχει αναπτυχθεί και χρησιμοποιηθεί το DNSSEC στο σήμερα’internet? Ένας τρόπος είναι να μετρήσετε το βαθμό στον οποίο υπογράφονται ονόματα τομέα χρησιμοποιώντας υπογραφές DNSSEC. Υπηρεσίες όπως το SECSPIDER παρακολουθείτε την πρόοδο της υπογραφής τομέα σε διάφορες ζώνες DNS ανώτατου επιπέδου και δεύτερου επιπέδου μετρώντας τον αριθμό των ονομάτων τομέα που περιλαμβάνουν διαπιστευτήρια DNSSEC. Αλλά το άλλο μισό της ερώτησης είναι επίσης σημαντικό εδώ. Σε ποιο βαθμό οι εφαρμογές τελικού χρήστη χρησιμοποιούν τα DNS Resolvers που εκτελούν την επικύρωση DNSSEC κατά την επίλυση ενός ονόματος? Και, πιο κριτικά, σε ποιο βαθμό οι εφαρμογές τελικού χρήστη απέχουν να χρησιμοποιήσουν ένα αποτέλεσμα ανάλυσης ονόματος DNS εάν το όνομα τομέα είναι υπογραφή DNSSEC και η σχετική επικύρωση υπογραφής DNSSEC αποτυγχάνει?
Στα Apnic Labs εμείς’Έψαξα αυτό το δεύτερο ερώτημα, προσπαθώντας να ποσοτικοποιήσει το βαθμό στον οποίο οι πελάτες χρησιμοποιούν την επικύρωση DNSSEC σε συνδυασμό με την ανάλυση ονόματος. Οι αρχικές μας προσπάθειες πραγματοποιήθηκαν τον Οκτώβριο και τον Νοέμβριο του 2012. Η πρώτη άσκηση μέτρησης τον Οκτώβριο του 2012 επεσήμανε περίπου το 9% των πελατών που φαινόταν να χρησιμοποιούν διαλυτές DNS που θεωρήθηκαν να εκτελούν κάποια μορφή επικύρωσης DNSSEC. Η επανεξέταση του πειράματος τον Νοέμβριο του 2012 παρείχε το αποτέλεσμα ότι περίπου 1.Το 6% των πελατών που φάνηκαν να χρησιμοποιούν αποκλειστικά DNS Resolvers που εκτελούσαν σταθερά επικύρωση DNSSEC.
Κανένα από αυτά τα αποτελέσματα δεν ήταν όλα αυτά που ικανοποιούν και η αιτία αυτού του επιπέδου ανησυχίας με τα αποτελέσματα προσπαθούσε να επηρεάσει τις επιδράσεις του DNS Resolver Caching στα αποτελέσματα του πειράματος. Και στα δύο αυτά πειράματα χρησιμοποιήσαμε μια online διαφημιστική καμπάνια για να εγγραφείτε εκατομμύρια τελικούς πελάτες για να πραγματοποιήσετε μια συλλογή αντικειμένων για να ανακτήσετε και και στις δύο περιπτώσεις χρησιμοποιήσαμε μπαλαντέρ στο DNS και τη δυναμική παραγωγή μοναδικών ετικετών DNS για να παρουσιάσουμε κάθε πελάτη με ένα σύνολο μοναδικών ονομάτων DNS για επίλυση. Ωστόσο, η εκτεθειμένη αδυναμία σε αυτήν την προσέγγιση, στο βαθμό που μοιράστηκε μια ενιαία αλυσίδα υπογραφής DNSSEC σε όλο το πείραμα. Αυτό σήμαινε ότι όταν ένας διαλυτής DNS είχε ανακτήσει τα αρχεία πόρων DNSSEC (RRS) για τα ονόματα DNS (το DNSKEY και το DS RRS της υπογεγραμμένης ζώνης που περιείχε την είσοδο του μπαλαντέρ), το DNSSEC rr queries από την τοπική cache, που αποκαθίστανται τα δίσκους του Toade ye -ye -ye -yne ore onefiry undery undery ondery restime). Δεδομένου ότι το σημείο παρατήρησης για το πείραμα ήταν το αρχείο καταγραφής ερωτημάτων DNS στον έγκυρο διακομιστή ονομάτων, αναγκάστηκα να συμπεράνουμε τις δυνατότητες DNSSEC καθενός από τους ορατές διαλυτές DNS με βάση την ακολουθία ερωτημάτων DNS όπως φαίνεται στον έγκυρο διακομιστή ονομάτων και τα χρονοδιαγράμματα μεταξύ των ερωτήσεων. Αυτά τα πειράματα βρήκαν ένα κατά προσέγγιση ανώτερο όριο περίπου 9% των πελατών χρησιμοποιώντας το DNSSEC επικύρωσης διαλυτών χρησιμοποιώντας μια μάλλον φιλελεύθερη δοκιμή για επικύρωση DNSSEC και ένα κατά προσέγγιση κατώτερο όριο του 1.Το 6% των πελατών που χρησιμοποίησαν την DNSSEC επικύρωση διαλυτών χρησιμοποιώντας ένα πολύ αυστηρότερο σύνολο περιορισμών των κανόνων συμπερασμάτων. Προφανώς μας ενδιαφέρει να μειώσουμε την αβεβαιότητα σε αυτές τις μετρήσεις αν μπορούμε.
Κατά την ανασκόπηση των προηγούμενων πειραμάτων σημειώσαμε ότι ένας τρόπος για να καταργηθεί η ανάγκη να συναχθεί η συμπεριφορά του διαλυτή DNS ήταν να χρησιμοποιηθεί μια διαμόρφωση DNS που αφαιρέθηκε, όσο το δυνατόν περισσότερο, οι επιδράσεις της συμπεριφοράς της προσωρινής μνήμης DNS Resolver. Αντί να χρησιμοποιήσουμε μια απλή μπαλαντέρ σε έναν κοινό τομέα που έχει σχεδιαστεί από το DNSSEC, αν μπορούσαμε να παρουσιάσουμε σε κάθε πελάτη έναν μοναδικό DNSSEC που έχει σχεδιαστεί από το DNSSEC, τότε η μοναδική ετικέτα θα αναγκάσει οποιοδήποτε DNSSEC-επικυρώνει το διαλυτή για να ανακτήσει το DNSSEC RRS από το Server Abustitative Name για αυτή τη μοναδική ζώνη DNS,. Με άλλα λόγια, εάν οι διαλυτές του πελάτη εκτελούσαν επικύρωση DNSSEC, τότε ο έγκυρος διακομιστής ονόματος δεν θα λάβει μόνο τα ερωτήματα Α για τη διεύθυνση του ονόματος τομέα, αλλά και να λάβει τα ερωτήματα DNSKEY και DS ως μέρος της φάσης επικύρωσης DNSSEC. Αυτή η προσέγγιση θα μας επέτρεπε να διαπιστώσουμε με μεγαλύτερο επίπεδο ακρίβειας πόσοι πελάτες χρησιμοποιούν το DNSSEC για να επικυρώσουν τα ονόματα DNS. Αυτή η δομή ονόματος DNS φαίνεται στο σχήμα 1.
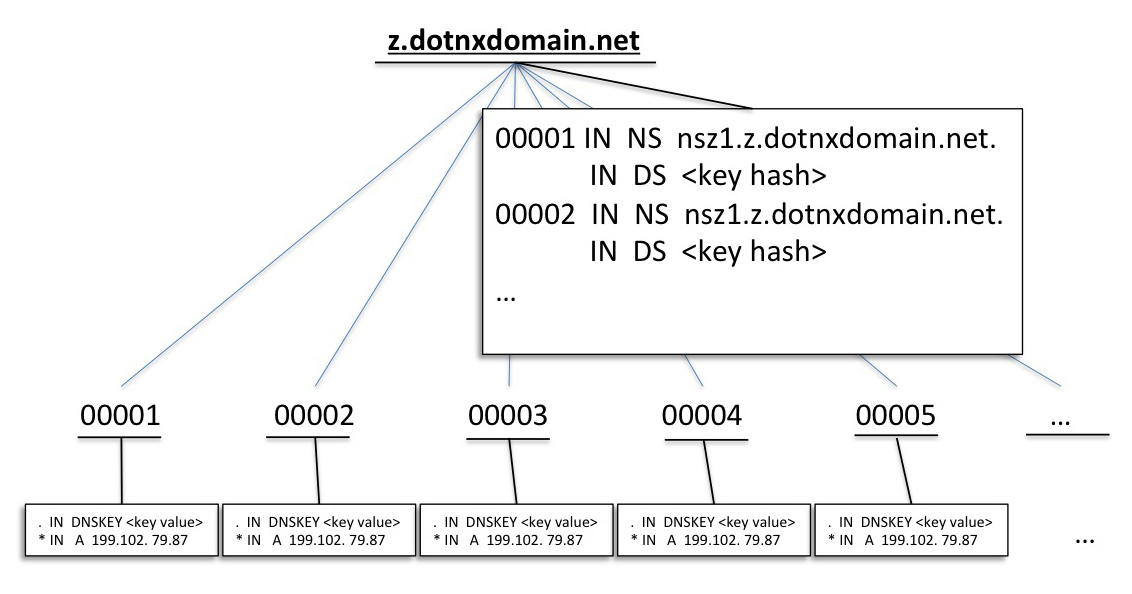
Εικόνα 1: Δομή ονόματος τομέα που χρησιμοποιείται για τη μέτρηση της συμπεριφοράς επικύρωσης DNSSEC
Πραγματοποιήσαμε αυτήν την έκδοση του πειράματος μέτρησης DNSSEC από την 8η έως την 18η Μαρτίου 2013.
Στις 19 Μαρτίου, η Google ανακοίνωσε ότι η Google Public DNS Resolvers υποστήριξε την επικύρωση DNSSEC. Στην ανακοίνωσή τους, η Google ανέφερε ότι:
“Επί του παρόντος, το Google Public DNS εξυπηρετεί πάνω από 130 δισεκατομμύρια ερωτήματα DNS κατά μέσο όρο (κορυφαίοι σε 150 δισεκατομμύρια) από περισσότερα από 70 εκατομμύρια μοναδικές διευθύνσεις IP κάθε μέρα. Ωστόσο, μόνο το 7% των ερωτημάτων από την πλευρά του πελάτη είναι ενεργοποιημένα DNSSEC (περίπου το 3% ζητώντας επικύρωση και το 4% ζητώντας δεδομένα DNSSEC αλλά χωρίς επικύρωση) και περίπου το 1% των απαντήσεων DNS από την πλευρά του διακομιστή ονόματος υπογράφονται.”
Αυτή η ανακοίνωση φάνηκε να παρουσιάζει μια ιδανική ευκαιρία για ένα “πριν και μετά” Άσκηση, κατά την εκτέλεση της άσκησης μέτρησης DNSSEC στην περίοδο αμέσως μετά την Google’Η προφανής διακόπτη στους διαλυτές της για την εκτέλεση της επικύρωσης DNSSEC. Ακριβώς τι αντίκτυπο θα είχε αυτός ο διακόπτης στη συνολική εικόνα των πελατών που εκτελούν την επικύρωση DNSSEC? Επαναλαμβάνουμε το ίδιο πείραμα από τις 22 Μαρτίου έως την 1η Απριλίου 2013 προκειμένου να μετρήσουμε το βαθμό που αυτή η ανακοίνωση μιας μετατόπισης από την Google’Οι δημόσιοι διακομιστές DNS έχουν αλλάξει τη συνολική εικόνα των πελατών που χρησιμοποιούν την επικύρωση DNSSEC.
Αυτή τη στιγμή η Google δεν έχει ενεργοποιήσει την επικύρωση του DNSSEC. Για να παραθέσω από πρόσθετο υλικό που δημοσιεύθηκε από την Google:
Το Google Public DNS υποστηρίζει το πρωτόκολλο DNSSEC?
Ναί. Το Google Public DNS είναι ένας επικυρωμένος, επίλυση ασφαλείας για την ασφάλεια. Επί του παρόντος, αυτό είναι ένα χαρακτηριστικό opt-in: για ερωτήματα που προέρχονται από πελάτες που ζητούν επικύρωση (η διαφήμιση ή/και η σημαία DO έχει οριστεί), το Google Public DNS επαληθεύει ότι τα αρχεία απόκρισης είναι σωστά πιστοποιημένα. Επικύρωση από προεπιλογή (i.μι. για όλα τα ερωτήματα) θα ενεργοποιηθούν σύντομα.
Ποιοι αναλυτές πελατών ενεργοποιούν σήμερα το DNSSEC?
Δυστυχώς, οι περισσότεροι τυποποιημένοι διαλυτές resolvers client δεν επιτρέπουν τον πλήρη έλεγχο DNSSEC και δεν μπορούν εύκολα να αναδιαμορφωθούν για να το πράξουν. Αποφασίσαμε να κάνουμε την αρχική μας εκτόξευση μόνο να καλύψει τις επιλογές που ζητούν ρητά τον έλεγχο της DNSSEC, ώστε να γνωρίζουμε τυχόν προβλήματα πριν εκθέτουμε τους χρήστες μας σε πιθανές βλάβες DNS λόγω DNSSEC Misconfigurations ή Howages. Μόλις είμαστε ευτυχείς που μπορούμε να επιτρέψουμε με ασφάλεια το DNSSEC για όλους τους χρήστες, εκτός από εκείνους που αποχωρούν ρητά, θα το κάνουμε αυτό.
Η επίπτωση είναι ότι, επί του παρόντος, εάν το ερώτημα DNS του πελάτη δεν ζητήσει την επικύρωση DNSSEC, τότε το Google Public DNS θα επιστρέψει ένα αποτέλεσμα χωρίς να εκτελέσει οποιαδήποτε μορφή επικύρωσης DNSSEC της απάντησης. Το υλικό Google υποδεικνύει ότι ένα αίτημα επικύρωσης DNSSEC επισημαίνεται από ένα ερώτημα DNS που έχει τη διαφήμιση ή το σετ σημαίας DO.
Ποιες είναι αυτές οι σημαίες ερωτημάτων DNS?
Σημαίες ερωτήματος DNSSEC και DNS
Το πρωτόκολλο DNS, όπως ορίζεται στα RFC 1034 και RFC 1035, δεν περιλάμβανε καμία συγκεκριμένη διάταξη για την επικύρωση των απαντήσεων DNS. Το πρωτόκολλο είναι ένα απλό πρωτόκολλο ερωτήματος/απόκρισης. Ο πελάτης δημιουργεί ένα ερώτημα DNS που αποτελείται από μια ολοκληρωμένη κεφαλίδα και ένα τμήμα ερωτημάτων και η απόκριση περιέχει τα ίδια τμήματα κεφαλίδας και ερωτήματος μαζί με την απάντηση, την εξουσία και τα πρόσθετα τμήματα.
Το DNSSEC είναι μια συμβατή με την οπίσθια επέκταση στο πρωτόκολλο DNS, που ορίζεται στο RFCS RFC 4033, RFC 4034, RFC 4035, RFC 5155 και RFC 6840. Υπάρχουν τρεις σημαίες σε ένα ερώτημα DNS που περιέχουν ρητές οδηγίες DNSSEC σε έναν διαλυτή.
Η σημαία DO
Το πρώτο είναι μέρος των εκτεταμένων μηχανισμών για το DNS (EDNS0), που ορίζονται στο RFC 2671. Εάν το dnssec εντάξει (ΚΑΝΩ) Το bit ρυθμίζεται σε ένα ερώτημα, τότε αυτό ερμηνεύεται ως σήμα ότι η απάντηση πρέπει να περιλαμβάνει δεδομένα DNSSEC στην απάντησή του. Εάν η απάντηση είναι μια εγγραφή πόρων από μια ζώνη υπογραφής DNSSEC, τότε η απάντηση πρέπει να περιλαμβάνει την υπογραφή της εγγραφής πόρων (RRSIG RR) σε επιπλέον της απάντησης αρχείου πόρων. Εάν δεν υπάρχει τέτοιος τομέας, τότε η απάντηση πρέπει να περιλαμβάνει NSEC ή NSEC3 RRS στην απάντησή του.
Η σημαία CD
Το δεύτερο είναι ο έλεγχος απενεργοποιημένος (CD) σημαία. Εάν αυτή η σημαία έχει οριστεί σε ένα ερώτημα τότε ο διαλυτής πρέπει να επιστρέψει τις απαιτούμενες πληροφορίες, συμπεριλαμβανομένων των αρχείων RRSIG, ανάλογα με την περίπτωση, αν έχει οριστεί η σημαία DO, αλλά δεν πρέπει να προσπαθήσει να επικυρώσει τις υπογραφές που περιλαμβάνονται στην απάντηση. Ρυθμίζοντας το bit CD στο ερώτημά του, ο διαλυτής προέλευσης υποδεικνύει ότι αναλαμβάνει την ευθύνη για την εκτέλεση ταυτότητας της απόκρισης και ότι ο αναδρομικός διακομιστής ονόματος που ερωτάται δεν πρέπει να παρεμβαίνει σε αυτήν τη λειτουργία.
Η σημαία διαφήμισης
Η τελευταία σημαία είναι η σημαία πιστοποιημένων δεδομένων (AD). Αυτή η σημαία έχει κάπως ασαφές νόημα. Μέχρι τις αρχές του 2013, το έγγραφο των προτύπων ήταν το RFC4035:
4.6. Χειρισμός των Bits CD και AD
& NBS [;
Ο διαλυτής ασφαλείας πρέπει να καθαρίσει το bit διαφήμισης όταν συνθέτει μηνύματα ερωτήματος για να προστατεύσει από διακομιστές ονόματος buggy που αντιγράφουν τυφλά κομμάτια κεφαλίδας που δεν καταλαβαίνουν από το μήνυμα ερωτήματος στο μήνυμα απόκρισης.
Τον Φεβρουάριο του 2013 δημοσιεύθηκε το RFC6840, με τον ακόλουθο ορισμό του Bit AD:
5.7. Ρύθμιση του bit διαφήμισης σε ερωτήματα
Η σημασιολογία του Bit Authentic Data (AD) στο ερώτημα ήταν προηγουμένως απροσδιόριστο. Τμήμα 4.6 από το [RFC4035] έδωσε εντολή σε επιλογές να καθαρίζουν πάντα το bit διαφήμισης όταν συνθέτουν ερωτήματα.
Αυτό το έγγραφο καθορίζει τη ρύθμιση του bit διαφήμισης σε ένα ερώτημα ως σήμα που υποδεικνύει ότι ο αιτών κατανοεί και ενδιαφέρεται για την αξία του bit AD στην απάντηση. Αυτό επιτρέπει στον αιτούντα να υποδείξει ότι κατανοεί το bit διαφήμισης χωρίς επίσης να ζητήσει δεδομένα DNSSEC μέσω του BIT DO
5.8. Ρύθμιση του bit διαφήμισης στις απαντήσεις
Τμήμα 3.2.3 του [rfc4035] περιγράφει υπό τις προϋποθέσεις που πρέπει να ορίσει ή να καθαρίσει το bit ad σε μια απάντηση σε μια απάντηση. Προκειμένου να αλληλοσυνδέονται με τα resolvers και τα middlebox που δεν κατανοούν ούτε αγνοούν το bit, επικυρώντας τους διαλυτές θα πρέπει να ρυθμίσετε μόνο το bit διαφήμισης όταν μια απάντηση πληροί τις συνθήκες που αναφέρονται στην ενότητα 3.2.3 του [RFC4035], και το αίτημα περιείχε είτε ένα set do bit είτε ένα bit ad set bit.
Ρυθμίσεις συνδυασμένης σημαίας
Η επίδραση διαφόρων ρυθμίσεων σημαίας συνδυασμών σε ερωτήματα που αποστέλλονται στους διαλυτές εμφανίζεται στον παρακάτω πίνακα.
DO CD AD Effect 0 0 0 Ο διαλυτής μπορεί ή δεν μπορεί να εκτελέσει επικύρωση DNSSEC. Δεν μεταφέρονται πίσω τα DNSSEC RRs στην απάντηση. 0 0 1 Ο διαλυτής πρέπει να εκτελέσει επικύρωση. Κανένα DNSSEC RRS δεν μεταβιβάζεται στην απόκριση 0 1 0 Ο διαλυτής δεν πρέπει να εκτελεί επικύρωση DNSSEC. Κανένα DNSSEC RRS δεν μεταβιβάζεται στην απόκριση 0 1 1 μικτά σήματα! Οι ενέργειες του διαλυτή είναι απροσδιόριστες. 1 0 0 Ο διαλυτής θα πρέπει να εκτελέσει επικύρωση και να επιστρέψει DNSSEC RRS στην απόκριση του 1 0 1 Ο διαλυτής θα πρέπει να εκτελέσει επικύρωση και να επιστρέψει τα DNSSEC RRs στην απόκριση του 1 1 0 Ο διαλυτής δεν πρέπει να εκτελεί επικύρωση DNSSEC, αλλά θα πρέπει να επιστρέψει DNSSEC RRS στην απόκριση του 1 1 1 Μικτά Σήματα! Οι ενέργειες του διαλυτή είναι απροσδιόριστες.
Πίνακας 1: Ρυθμίσεις σημαίας DNSSEC σε ερωτήματα DNS
Θα πρέπει να σημειωθεί ότι όταν ο διαλυτής κατευθύνεται να μην εκτελέσει την επικύρωση DNSSEC, τότε ο διαλυτής πρέπει να ανταποκριθεί με τα αιτημένα αρχεία πόρων, ακόμη και σε περίπτωση που τα αρχεία πόρων είναι υπογραφή DNSSEC και η υπογραφή είναι άκυρη.
DNS Resolver Behavior και DNSSEC
Το απλούστερο εννοιολογικό μοντέλο της ανάλυσης DNS που περιλαμβάνει έναν πελάτη, έναν διαλυτή DNS και μια συλλογή από διακομιστές με αυθεντικό όνομα, όπως φαίνεται στο σχήμα 2.
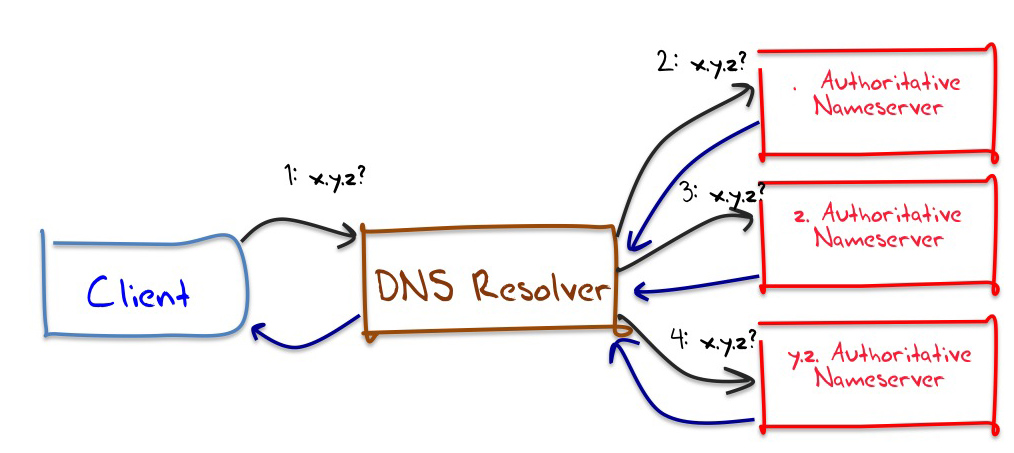
Εικόνα 2 – Απλό μοντέλο ανάλυσης DNS για το όνομα τομέα “Χ.y.z”
Όταν ο πελάτης ερωτά τον διαλυτή DNS για την επίλυση ενός ονόματος τομέα, όπως το x.y.z, τότε ο αναλυτής DNS, υποθέτοντας ότι έχει μια εκκαθαρισμένη κατάσταση προσωρινής μνήμης, θα στείλει πρώτα αυτό το ερώτημα σε ένα διακομιστή ρίζας ονόματος. Ο διακομιστής θα ανταποκρίθηκε με το σύνολο των διακομιστών έγκυρης ονόματος για τον τομέα του ανώτατου επιπέδου z.. Ο διαλυτής DNS θα στείλει τότε το ίδιο ερώτημα σε έναν από αυτούς τους διακομιστές ονόματος για το Z., που θα ανταποκρίνονταν με τους διακομιστές ονόματος για τον τομέα y.z.. Ο διαλυτής DNS θα διερευνήσει έναν από αυτούς τους διακομιστές ονόματος για το όνομα DNS x.y.z., και στη συνέχεια θα περάσει την απάντηση που λαμβάνει πίσω στον πελάτη. Η ακολουθία των ερωτημάτων DNS που αποστέλλονται από αυτόν τον διαλυτή DNS μετά τη λήψη του αρχικού ερωτήματος από τον πελάτη θα ήταν η εξής:
# Query rr Όνομα διακομιστή Απόκριση 1. Ένα x.y.z. . Ns για "z.2. Ένα x.y.z. z. Ns για "y.z.3. Ένα x.y.z. y.z. A για "x.y.z.«
Εικόνα 3 – Ερωτήματα DNS χωρίς επικύρωση DNSSEC
Τι θα συμβεί αν αυτός ο διαλυτής DNS ήταν επικύρωση του DNSSEC επικύρωση του διαλυτή? Αυτό θα συνεπαγόταν πρόσθετα ερωτήματα DNS, καθώς ο αναλυτής DNS πρέπει να επικυρώσει το αρχείο RRSIG για την ανακτημένη εγγραφή πόρων. Αυτή η επικύρωση περιλαμβάνει ένα “οπίσθιο ίχνος” Μέχρι την ιεραρχία αντιπροσωπείας DNS, ακολουθώντας την αλυσίδα του DNSKEY και του DS RRS μέχρι να φτάσει σε ένα σημείο εμπιστοσύνης, το οποίο, στην περίπτωση αυτή, είναι το κλειδί υπογραφής για τη ζώνη ρίζας. Το ισοδύναμο σύνολο ερωτημάτων DNS για επικύρωση DNSSEC, αφού έλαβε το αρχικό ερώτημα από τον πελάτη, θα ήταν η εξής:
# Query rr Όνομα διακομιστή Απόκριση 1. Ένα EDC x.y.z. . Ns για "z." + Rrsig 2. Ένα EDC x.y.z. z. Ns για "y.z." + Rrsig 3. Ένα EDC x.y.z. y.z. A για το x.y.z. + Rrsig 4. Dnskey edc y.z. y.x dnskey για ζώνη "y.z " + rrsig 5. Ds edc y.z. z. Ds για ζώνη "y.z " + rrsig 6. Dnskey ecd z. z. Dnskey για ζώνη "z." + Rrsig 7. DS EDC Z. . DS για ζώνη "z." + Rrsig 8. DNSKEY EDC . . DNSKEY για ζώνη ".ένα"
Εικόνα 4 – Ερωτήματα DNS με επικύρωση DNSSEC
Τα αρχικά 3 ερωτήματα είναι παρόμοια, αλλά τώρα τα ερωτήματα που εκπέμπονται από αυτό το DNSSEC-Validating DNS Resolver περιλαμβάνουν το EDNS0 (μι) Επέκταση και το DNSSEC OK (ρε) και ο έλεγχος απενεργοποιείται (ντο) σημαίες. Σε κάθε περίπτωση το ΚΑΝΩ Η σημαία σηματοδοτεί ότι οι απαντήσεις από τους έγκυρους διακομιστές πρόκειται να συμπεριλάβουν το RRSIG RRS, εάν οι ζώνες είναι πράγματι υπογραφή DNSSEC.
Εάν εξετάσαμε τις συναλλαγές στον έγκυρο διακομιστή για τη ζώνη y.z. Θα δούμε ένα ερώτημα Α ακολουθούμενο από ένα ερώτημα DNSKEY. Αν εξετάσαμε τις συναλλαγές στον έγκυρο διακομιστή για τη γονική ζώνη z., Θα υπήρχε ένα ερώτημα Α, ακολουθούμενο από ένα ερώτημα DS και ένα ερώτημα DNSKEY. Και αν χρησιμοποιούσαμε τον ίδιο έγκυρο διακομιστή ονόματος και για τα δύο z. και x.z. Στη συνέχεια, αυτός ο διακομιστής ονομάτων θα δει ένα ερώτημα A για το x.y.z., ακολουθούμενη από ερωτήματα DNSKEY και DS για Y.z.
Από αυτό το παράδειγμα θα φαινόταν εφικτό να κατηγοριοποιηθούν οι διαλυτές DNS σε DNSSEC-Validating και Non-Validating Resolvers με βάση την παρατήρηση των ερωτημάτων DNSKey και DS στον έγκυρο διακομιστή ονόματος. Εάν παρατηρούμε ερωτήματα όπως στο σχήμα 3 τότε ο διαλυτής DNS είναι ένας μη επικυρωμένος διαλυτής και αν είναι όπως στο Σχήμα 4, τότε ο διαλυτής είναι ένας διαλυτής επικυρώντας DNSSEC. Δυστυχώς, αυτή η απλή μορφή δεν είναι δυνατή μια κατηγοριοποίηση, καθώς η εικόνα της ανάλυσης DNS μπορεί να είναι πολύ πιο περίπλοκη ώστε η απλή εικόνα του Σχήματος 2.
Ένας διαλυτής DNS μπορεί να ρυθμιστεί ώστε να χρησιμοποιεί ένα “διαβιβαστής”. Σε αυτή την περίπτωση, ο διαλυτής DNS δεν θα διερευνήσει απευθείας τους διακομιστές έγκυρης ονομασίας, αλλά διοχετεύει τα ερωτήματά του μέσω άλλου διαλυτή DNS. Το πλεονέκτημα της χρήσης ενός μελλοντητή είναι η αξιοποίηση της αποτελεσματικότητας της προσωρινής αποθήκευσης των αποτελεσμάτων DNS. Οι παραλλαγές αυτής της διαμόρφωσης διαλυτή επιτρέπουν στη λειτουργία προώθησης να περιορίζεται στην ανάλυση συγκεκριμένων ζωνών DNS αντί να την εφαρμόσει σε όλα τα ερωτήματα. Ένας διαλυτής μπορεί επίσης να διαμορφωθεί ώστε να επιστρέψει σε επαναλαμβανόμενη ανάλυση εάν οι μεταφορείς αποτύχουν να δώσουν μια απάντηση. Υπάρχουν επίσης “εκμεταλλεύσεις διαλυτών” Στο DNS, όπου ένας μόνο λογικός προς τα εμπρός μπορεί να δεχτεί ερωτήματα DNS, αλλά στη συνέχεια να χρησιμοποιήσει μια συλλογή από σκλάβους DNS Resolvers για να αναλάβει τα ερωτήματα. Η εξιδανικευμένη εικόνα της ανάλυσης DNS στο σχήμα 2 θα πρέπει να αυξηθεί κάπως για να απεικονίσει το επίπεδο πιθανής πολυπλοκότητας που εμπλέκεται στην ανάλυση DNS. Το σχήμα 5 δείχνει μερικές από τις πιθανές διαμορφώσεις.
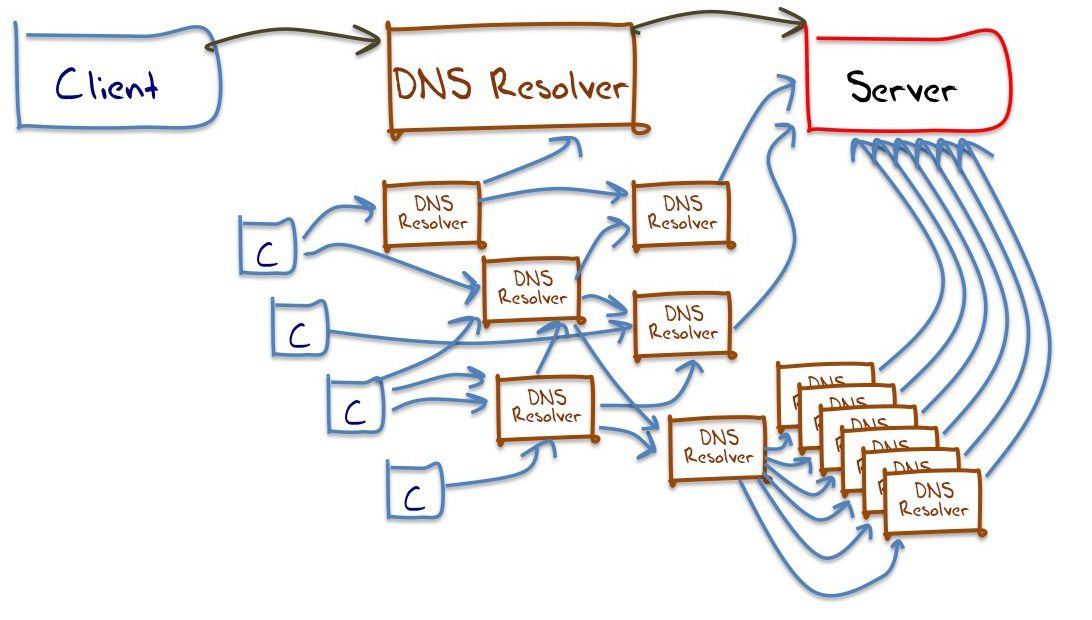
Εικόνα 5 – Ορισμένες δομές ανάλυσης DNS με μεταφορείς
Στο πλαίσιο του πειράματος που αναλαμβάνουμε εδώ, έχουμε οργανώσει μόνο τον έγκυρο διακομιστή ονομάτων και βλέπουμε μόνο τα ερωτήματα DNS που υποβάλλονται από”ορατός” DNS Resolvers σε αυτόν τον διακομιστή. Έτσι, από την άποψη των άμεσα ορατών διαλυτών, η άποψη της υποδομής ανάλυσης DNS είναι πιο κοντά σε αυτό όπως φαίνεται στο σχήμα 6. Εδώ η εσωτερική δομή των μεταφορέων DNS αποφεύγεται αποτελεσματικά από τον έγκυρο διακομιστή ονόματος και ο διακομιστής μπορεί να δει μόνο εκείνους τους επιλογές που περνούν ερωτήματα σε αυτό.
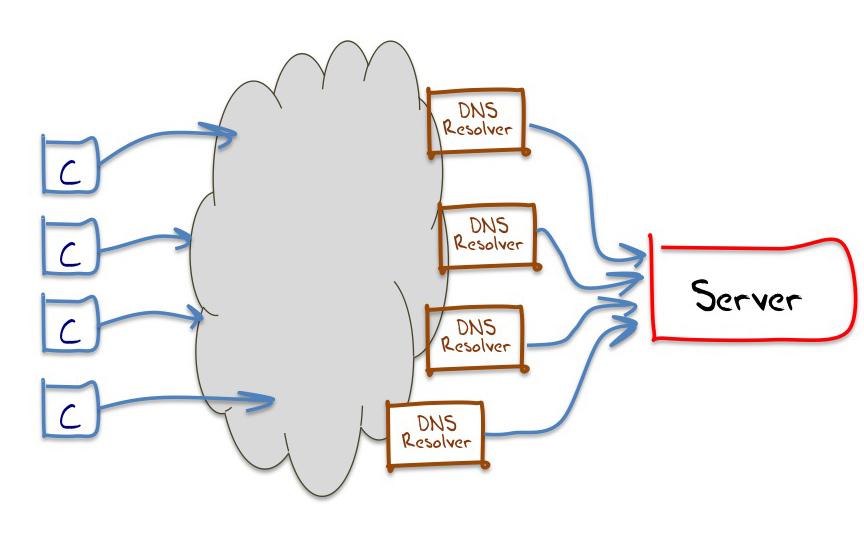
Εικόνα 6 – Δομές ανάλυσης DNS
Η επίπτωση εδώ είναι ότι ενώ αυτή η πειραματική προσέγγιση μπορεί να προσφέρει μια καλή εικόνα των δυνατοτήτων επικύρωσης DNSSEC των πελατών, απαιτεί κάποιο επίπεδο συμπερασμάτων και ένα σχετικό επίπεδο αβεβαιότητας των κανόνων συμπερασμάτων εφαρμογής, για να συμπεράνει τη συμπεριφορά επικύρωσης DNSSEC των διαλυτών DNS DNS. Για παράδειγμα, εάν ένας διαλυτής επικύρωσης DNSEC χρησιμοποιεί έναν μη επικυρωμένο μελλοντικό, τότε ο έγκυρος διακομιστής ονομάτων θα δει μια ακολουθία ερωτημάτων από τον μεταφορέα με το σύνολο DO και CD που είναι συνεπείς με την επικύρωση DNSSEC. Εάν χρησιμοποιεί ένας διαλυτής επικύρωσης που δεν επικυρώνει ως DNSSEC ως προς τα εμπρός, ένας διαλυτής επικύρωσης DNSSEC, τότε ο έγκυρος διακομιστής ονομάτων μπορεί να δει ακριβώς την ίδια ακολουθία ερωτημάτων από αυτό το μελλοντικό.
Το πείραμα μέτρησης DNSSEC
Σε αυτό το πείραμα ένα αντικείμενο Adobe Flash είναι ενσωματωμένο σε μια ηλεκτρονική διαφήμιση. Ο κώδικας εκτελείται κατά την παρουσίαση της διαφήμισης και δεν απαιτεί από τον χρήστη να κάνει κλικ στην εντύπωση διαφήμισης.
Ο κώδικας αναγκάζει τον πελάτη να ανακτήσει ένα αντικείμενο από έναν ελεγκτή πειράματος, ο οποίος τροφοδοτεί τον πελάτη με 4 διευθύνσεις URL. Οι τρεις πρώτες διευθύνσεις URL πρόκειται να ληφθούν αμέσως, ενώ η τέταρτη διεύθυνση URL πρέπει να ληφθεί μόλις έχουν ληφθεί τα τρία πρώτα αντικείμενα ή μετά τη λήξη ενός χρονομετρητή 10 δευτερολέπτων, όποιο από τα δύο εμφανίζεται πρώτα. Όλες αυτές οι διευθύνσεις URL περιλαμβάνουν μια μοναδική ετικέτα DNS. Ένα σύνολο παραδείγματος των τεσσάρων διευθύνσεων URL εμφανίζεται παρακάτω. Η γεννήτρια URL δημιουργεί ένα σύνολο μοναδικών τιμών για κάθε πείραμα. Αυτά τα μοναδικά πεδία επισημαίνονται στο χρώμα.
ρε http: // d.U7280280162.S1364784185.V6022.69DA1.z.dotnxdomain.δίχτυ/1x1.PNG?ρε.U7280280162.S1364784185.V6022.69DA1.z.dotnxdomain.καθαρά μι http: // e.U7280280162.S1364784185V6022.69DA1.z.ταμπλό.δίχτυ/1x1.PNG?μι.U7280280162.S1364784185.V6022.69DA1.z.ταμπλό.καθαρά φά http: // f.U7280280162.S1364784185.V6022.69DA2.z.dotnxdomain.δίχτυ/1x1.PNG?φά.U7280280162.S1364784185.V6022.69DA2.z.dotnxdomain.καθαρά αποτέλεσμα http: // αποτελέσματα.U7280280162.S1364784185.V6022.69DA1.Χ.άκρα.πριγκίπισσα.δίχτυ/1x1.PNG?Αποτελέσματα.U7280280162.S1364784185.i767.V6022.69DA1& r =
Όπως φαίνεται στο παραπάνω παράδειγμα, τρεις διευθύνσεις URL μοιράζονται μια ετικέτα Hexadecimal DNS, “69DA1 “Σε αυτή την περίπτωση, ενώ η άλλη διεύθυνση URL περιλαμβάνει μια ετικέτα που έχει μεγαλύτερη αξία, “69DA2” σε αυτήν την περίπτωση. Η πρώτη διεύθυνση URL, ξεκινώντας από την ετικέτα D, χρησιμοποιεί ένα συνδυασμό ρεκόρ μπαλαντέρ και DNSSEC-Signed Domain. Σε αυτή την περίπτωση η υπογραφή DNSSEC της εγγραφής πόρων ισχύει. Η δεύτερη διεύθυνση URL, ξεκινώντας από την ετικέτα Ε, χρησιμοποιεί τον ίδιο συνδυασμό, αλλά στην περίπτωση αυτή ο τομέας δεν είναι υπογραφή DNSSEC. Η τρίτη διεύθυνση URL, ξεκινώντας από την ετικέτα F, χρησιμοποιεί επίσης ένα συνδυασμό πεδίου μπαλαντέρ και DNSSEC-Signed Domain. Ωστόσο, στην περίπτωση αυτή η υπογραφή DNSSEC είναι άκυρη, στο βαθμό που το αρχείο DS για τη ζώνη 69DA2.z.dotnxdomain.Το NET δεν ταιριάζει με τα αντίστοιχα αρχεία DNSKEY. Η διεύθυνση URL αποτελεσμάτων δεν έχει υπογράψει το DNSSEC. Η σειρά της παρουσίασης των διευθύνσεων URL στο σενάριο είναι σταθερή ως η ακολουθία με την τελική διεύθυνση URL που καθυστερεί για 10 δευτερόλεπτα, ή την επιτυχή πρόσληψη των τριών πρώτων διευθύνσεων URL, όποιο από τα δύο εμφανίζεται πρώτα. Ο πελάτης έχει την εντολή να ξεκινήσει χρονοδιακόπτες για τη λήψη των U, E και F URL και να αναφέρει τις τιμές του χρονοδιακόπτη στα αποτελέσματα URL Αποτελέσματα.
Η πρόθεσή μας ήταν να διασφαλίσουμε ότι κάθε πελάτης παρουσιάστηκε με μια μοναδικά υπογεγραμμένη ετικέτα DNS, εξασφαλίζοντας ότι δεν υπήρχε αποθηκευμένη κατάσταση σε οποιοδήποτε διαλυτή DNS ή σε οποιοδήποτε διακομιστή μεσολάβησης ιστού. Το αποτέλεσμα αυτού είναι ότι κάθε πείραμα προκαλεί ένα σύνολο συναλλαγών DNS και HTTP με τους έγκυρους διακομιστές DNS και τους διακομιστές ιστού για αυτά τα ονόματα τομέα.
Το πείραμα χρησιμοποιεί έναν μόνο διακομιστή, ο οποίος περιέχει και ένα διακομιστή ονομάτων DNS (τρέχοντας δέσμευση 9.9.2-P1) και ένας διακομιστής ιστού (τρέχοντας Apache V2.2.23). Αυτός ο διακομιστής είναι ο μόνος έγκυρος διακομιστής ονομάτων για τους τομείς που χρησιμοποιούνται σε αυτές τις τέσσερις διευθύνσεις URL και το σημείο RRS μόνο σε αυτόν τον διακομιστή. Σε αυτό το πείραμα δημιουργήσαμε σκόπιμα ολόκληρο το πείραμα χρησιμοποιώντας το IPv4, αφήνοντας τη διερεύνηση των IPv6 και DNSSEC σε άλλα πειράματα.
Ενώ οι δυνατότητες επικύρωσης DNSSEC των μεμονωμένων διαλυτών DNS είναι κάπως δύσκολο να συναχθούν από αυτή τη μορφή πειράματος, παίρνουμε ένα βήμα πίσω και θέτουμε το ερώτημα αν ο τελικός χρήστης χρησιμοποιεί την επικύρωση DNSSEC μέσω των διαμορφωμένων διαλυτών DNS, τότε αυτό είναι δυνατόν να συμπεράνει το αρχείο καταγραφής των ερωτημάτων DNS και HTP στο κοινό διακομιστή. Ένα παράδειγμα εκχυλίσματος από τα αρχεία καταγραφής DNS και HTTP από το διακομιστή, σχετικά με ένα μόνο πείραμα (U5158122700.S1364428847 σε αυτή την περίπτωση) εμφανίζεται παρακάτω.
Ερώτηση διακομιστή DNS -ed σε ένα e.U5158122700.S1364428847.V6022.5E3BF.z.ταμπλό.καθαρό DNS -ed σε ένα f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.καθαρό DNS -ed σε ένα Δ.U5158122700.S1364428847.V6022.5E3BF.z.dotnxdomain.καθαρό http get/crossdomain.XML E.U5158122700.S1364428847.V6022.5E3BF.z.ταμπλό.καθαρό http get /1x1.png e.U5158122700.S1364428847.V6022.5E3BF.z.ταμπλό.καθαρό http get /crossdomain.xml d.U5158122700.S1364428847.V6022.5E3BF.z.dotnxdomain.καθαρό http get /1x1.PNG D.U5158122700.S1364428847.V6022.5E3BF.z.dotnxdomain.καθαρό http get /crossdomain.xml f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.καθαρό http get /1x1.PNG F.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.καθαρό DNS -με αποτελέσματα.U5158122700.S1364428847.V6022.5E3BF.Χ.άκρα.πριγκίπισσα.καθαρό http get /crossdomain.Αποτελέσματα XML.U5158122700.S1364428847.V6022.5E3BF.Χ.άκρα.πριγκίπισσα.καθαρό http get /1x1.PNG?Αποτελέσματα.U5158122700.S1364428847.i767.V6022.5E3BF & R = ZD-1923.ZE-1578.ZF-1578
Εικόνα 7 – Αρχεία καταγραφής διακομιστή από ένα πείραμα που δεν πραγματοποίησε επικύρωση DNSSEC
Αυτό το πείραμα δημιούργησε 4 ερωτήματα DNS και 8 ερωτήματα HTTP. Τα ερωτήματα DNS χρησιμοποίησαν όλα τη σημαία DNSSEC OK (DO) (DO) (DO)“-Ed” Στο αρχείο καταγραφής υποδεικνύει ότι η αναδρομική επίλυση του ερωτήματος ήταν απενεργοποιημένη (-), ζητήθηκε edns0 (e) και ζητήθηκαν αρχεία πόρων υπογραφής DNSSEC, εάν είναι διαθέσιμα (d)). Ωστόσο, ο διαλυτής DNS ζητά RRS αλλά δεν ζητά DNSKEY ή DS RRS. Φαίνεται ότι ενώ ο διαλυτής έχει θέσει τη σημαία DNSSEC OK, δεν εκτελεί καμία μορφή επικύρωσης DNSSEC στην τιμή που επιστρέφεται στο RRSIG RRS.
Ο πελάτης ανακάλυψε και τις τρεις διευθύνσεις URL (D, E και F). Λαμβάνοντας υπόψη ότι η FURL έχει μια μη έγκυρη υπογραφή DNSSEC, τότε αυτό επιβεβαιώνει ότι ο διαλυτής DNS που χρησιμοποιείται από αυτόν τον πελάτη δεν εκτελεί καμία επικύρωση DNSSEC. Η γραμμή αποτελεσμάτων περιλαμβάνει επίσης ένα αποτέλεσμα χρονοδιακόπτη από την πλευρά του πελάτη και ο πελάτης αναφέρει ότι το πείραμα D πήρε τον πελάτη 1.923ms για φόρτωση, ο Ε πήρε 1.578ms και το F πήρε 1.578ms. Ο ελαφρώς μεγαλύτερος χρόνος για να εκτελέσετε το D URL FETCH σε σύγκριση με το fetch fetch θα μπορούσε να οφείλεται στην προσωρινή αποθήκευση του διαλυτή της επίλυσης του z.dotnxdomain.καθαρό κατά την επίλυση της URL D και χρησιμοποιώντας τις προσωρινές τιμές κατά την επίλυση της URL F.
Τώρα, αντίθετα, τα παρακάτω είναι ένα απόσπασμα από τα ίδια αρχεία καταγραφής που δείχνουν τα ερωτήματα DNS που λαμβάνονται από τον έγκυρο διακομιστή ονομάτων από έναν διαλυτή DNS που φαίνεται να εκτελεί επικύρωση DNSSEC.
Ερώτηση διακομιστή DNS a -edc σε ένα Δ.U94278337.S1364428957.V6022.5Ε4Ε3.z.dotnxdomain.καθαρό DNS a -edc σε ένα e.U94278337.S1364428957.V6022.5Ε4Ε3.z.ταμπλό.NET DNS A -EDC στο DNSKEY 5E4E3.z.dotnxdomain.NET DNS A -EDC σε DS 5E4E3.z.dotnxdomain.καθαρό DNS a -edc σε ένα f.U94278337.S1364428957.V6022.5Ε4Ε4.z.dotnxdomain.NET DNS A -EDC στο DNSKEY 5E4E4.z.dotnxdomain.NET DNS A -EDC σε DS 5E4E4.z.dotnxdomain.καθαρό dns b -edc σε ένα f.U94278337.S1364428957.V6022.5Ε4Ε3.z.dotnxdomain.NET DNS b -EDC στο DNSKEY 5E4E4.z.dotnxdomain.καθαρό DNS b -edc σε DS 5E4E4.z.dotnxdomain.καθαρό http get /crossdomain.xml d.U94278337.S1364428957.V6022.5Ε4Ε3.z.dotnxdomain.καθαρό http get /1x1.PNG D.U94278337.S1364428957.V6022.5Ε4Ε3.z.dotnxdomain.καθαρό http get /crossdomain.XML E.U94278337.S1364428957.V6022.5Ε4Ε3.z.ταμπλό.καθαρό http get /1x1.png e.U94278337.S1364428957.V6022.5Ε4Ε3.z.ταμπλό.καθαρό DNS a -edc σε αποτελέσματα.U94278337.S1364428957.V6022.5Ε4Ε3.Χ.άκρα.πριγκίπισσα.καθαρό http get /crossdomain.Αποτελέσματα XML.U94278337.S1364428957.V6022.5Ε4Ε3.Χ.άκρα.πριγκίπισσα.καθαρό http get /1x1.PNG?Αποτελέσματα.U94278337.S1364428957.i767.V6022.5E4E3 & R = ZD-1572.ZE-1269.zf-null
Εικόνα 8 – Αρχεία καταγραφής διακομιστή από ένα πείραμα που πραγματοποίησε επικύρωση DNSSEC
Σε αυτή την περίπτωση, ο πελάτης ανακάλυψε δύο διευθύνσεις URL (D και E) και δεν ανακάλυψε τη διεύθυνση URL που σχετίζεται με το όνομα τομέα F που απέτυχε στην επικύρωση DNSSEC.
Ο διαλυτής DNS εκτελεί επικύρωση DNSSEC, όπως αποδεικνύεται από την ανάκτηση των DNSKey και DS RRS για τις ζώνες D και F Domain. Η πρώτη ανάλυση DNS για το όνομα τομέα F απέτυχε στην επικύρωση DNSSEC και ο πελάτης φαίνεται να έχει λάβει απάντηση SERVFAIL. Ο πελάτης δοκιμάστηκε έπειτα το δεύτερο διαμορφωμένο διαλυτή του, ο οποίος επίσης εκτελεί επικύρωση DNSSEC. Σε αυτό το στάδιο ο πελάτης εγκατέλειψε την προσπάθεια επίλυσης του ονόματος τομέα F. Μετά τη λήξη του 10 δευτερολέπτου χρονοδιακόπτη, ο πελάτης έβαλε το αποτέλεσμα URL. Η γραμμή αποτελεσμάτων περιλαμβάνει επίσης ένα αποτέλεσμα χρονοδιακόπτη από την πλευρά του πελάτη και ο πελάτης αναφέρει ότι η URL D πήρε τον πελάτη 1.572ms για φόρτωση, ο Ε πήρε 1.269ms και το F δεν ανακτήθηκε. Ο ελαφρώς μεγαλύτερος χρόνος για να εκτελέσετε το DED DNS σε σύγκριση με το e fetch θα μπορούσε να οφείλεται εν μέρει στην ανάκτηση του διαλυτή του διαλυτή του DNSKEY και του DS RRS για την περιοχή D με την DNSEC και η επικύρωση του DNSSEC, η οποία είχε ολοκληρωθεί η επικύρωση του DNS,.
Ο στόχος αυτού του πειράματος είναι να δοκιμάσει ένα μεγάλο τυχαίο σύνολο πελατών από όλο το Διαδίκτυο και να πάρει το πρόγραμμα περιήγησής του για να εκτελέσει αυτό το πείραμα. Εάν το σύνολο των συναλλαγών στο διακομιστή μοιάζει με το πρώτο σύνολο συναλλαγών που εμφανίζονται παραπάνω τότε μπορούμε να συμπεράνουμε και ο πελάτης δεν χρησιμοποιεί το DNSSEC, ενώ εάν το σύνολο των συναλλαγών μοιάζει με το δεύτερο σετ που εμφανίζεται παραπάνω, τότε ο πελάτης χρησιμοποιεί DNS Resolvers που εκτελούν την επικύρωση DNSSEC για να προστατεύσουν τη λειτουργία επίλυσης ονόματος του,.
Σε αυτή την πειραματική ρύθμιση το μόνο προσβάσιμο στοιχείο που μπορούμε να εξοπλίσουμε με τα όργανα είναι ο έγκυρος διακομιστής για τον τομέα “dotnxdomain.καθαρά.”. Εάν ο διαλυτής DNS δεν εκτελούσε επικύρωση DNSSEC, τότε θα περιμέναμε να δούμε ένα μόνο ερώτημα για ένα RR που έγινε στον έγκυρο διακομιστή, ενώ αν ο αναλυτής DNS ήταν επικύρωση DNSSEC, τότε θα περίμενε κανείς να δει ένα ερώτημα RR, ακολουθούμενο από ένα DNSKEY και ένα DS DS,.
Και αυτό είναι που φαίνεται. Τα ακόλουθα ερωτήματα καταγράφηκαν από τον έγκυρο διακομιστή ονομάτων από έναν μη επικυρωμένο DNS Resolver:
22-Μαρ-2013 01:46:34.209 10.0.0.1#59296: Ερώτηση: Ε.U3435434437.S1363916793.V6022.58CB7.z.ταμπλό.καθαρό σε ένα-ED 22-Μαρ-2013 01:46:34.311 10.0.0.1#57571: Ερώτηση: Δ.U3435434437.S1363916793.V6022.58CB7.z.dotnxdomain.καθαρό σε ένα-ED 22-Μαρ-2013 01:46:34.245 10.0.0.1#6322E: Ερώτημα: F.U3435434437.S1363916793.V6022.58CB8.z.dotnxdomain.καθαρό σε ένα -ed
Τα ακόλουθα ερωτήματα καταγράφηκαν από τον έγκυρο διακομιστή ονομάτων από ένα σύνολο διαλυτών DNS που φαίνεται να εκτελούν επικύρωση DNSSEC:
22-Μαρ-2013 01:40:48.029 10.0.0.2#17283 Ερώτηση: Δ.U2867716218.S1363916447.V6022.58721.z.dotnxdomain.καθαρό σε ένα-ED 22-Μαρ-2013 01:40:48.038 10.0.0.2#22572 Ερώτηση: 58721.z.dotnxdomain.καθαρό σε ds -ed 22-mar-2013 01:40:48.056 10.0.0.2#54384 Ερώτημα: 58721.z.dotnxdomain.καθαρό στο dnskey -ed 22-mar-2013 01:40:48.229 10.0.0.3#18024 Ερώτηση: Ε.U2867716218.S1363916447.V6022.58721.z.ταμπλό.καθαρό σε ένα-ED 22-Μαρ-2013 01:40:48.024 10.0.0.4#19869 Ερώτηση: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.καθαρό σε ένα-ED 22-Μαρ-2013 01:40:48.032 10.0.0.4#52521 Ερώτημα: 58722.z.dotnxdomain.καθαρό σε ds -ed 22-mar-2013 01:40:48.049 10.0.0.4#35302 Ερώτηση: 58722.z.dotnxdomain.καθαρό στο dnskey -ed 22-mar-2013 01:40:48.084 10.0.0.5#44543 Ερώτημα: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.καθαρό σε ένα-ED 22-Μαρ-2013 01:40:48.092 10.0.0.5#46424 Ερώτημα: 58722.z.dotnxdomain.καθαρό σε ds -ed 22-mar-2013 01:40:48.109 10.0.0.5#17802 Ερώτηση: 58722.z.dotnxdomain.καθαρό στο dnskey -ed 22-mar-2013 01:40:48.139 10.0.0.6#24334 Ερώτημα: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.καθαρό σε ένα-ED 22-Μαρ-2013 01:40:48.147 10.0.0.6#18014 Ερώτημα: 58722.z.dotnxdomain.καθαρό σε ds -ed 22-mar-2013 01:40:48.164 10.0.0.6#43916 Ερώτηση: 58722.z.dotnxdomain.καθαρό στο dnskey -ed 22-mar-2013 01:40:48.197 10.0.0.6#51221 Ερώτηση: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.καθαρό σε ένα-ED 22-Μαρ-2013 01:40:48.230 10.0.0.7#58295 Ερώτημα: F.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.καθαρό σε ένα-ED 22-Μαρ-2013 01:40:48.239 10.0.0.7#34658 Ερώτημα: 58722.z.dotnxdomain.καθαρό σε ds -ed 22-mar-2013 01:40:48.255 10.0.0.7#31055 Ερώτημα: 58722.z.dotnxdomain.καθαρό στο dnskey -ed
Σε αυτή την περίπτωση, η FURL, η οποία περιέχει μια άκυρη υπογραφή DNSSEC, προφανώς δημιουργεί μια απάντηση σφάλματος Servfail από το αρχικό ερώτημα DNS που με τη σειρά του ενεργοποιεί τη διαδικασία επίλυσης ονόματος του πελάτη για την επανάληψη ολόκληρης της ερώτησης DNS χρησιμοποιώντας διαφορετικό διαλυτή. Μια επανάληψη της ίδιας αποτυχίας αναγκάζει τον πελάτη να εκτελέσει μια τρίτη και τελική επανάληψη σε άλλο διαμορφωμένο διαλυτή.
Αποτελέσματα πειραματισμού
Η πρώτη διαδρομή αυτού του πειράματος είχε τα ακόλουθα αποτελέσματα:
Παρουσιάστηκαν πειράματα: 2.802.390 Παρουσιάστηκαν πειράματα με ιστοσελίδα: 2.632.322 Παρουσιάστηκαν πειράματα με αποτέλεσμα ιστού: 2.142.141
Πίνακας 2 – Πειραματιστείτε Α μετράει
Αυτό δείχνει το “αποκοιμιέμαι” Βαθμολογία στο πείραμα. Όταν η διαφήμιση παρουσιάζεται στον χρήστη (ένα “εντύπωση”) Ο τελικός χρήστης’Το πρόγραμμα περιήγησης έχει περάσει ένα αντικείμενο flash. Η εκτέλεση του αντικειμένου Flash αναγκάζει το πρόγραμμα περιήγησης τελικού χρήστη να συλλέξει τις παραμέτρους για το πείραμα, το οποίο αποτελείται από τις τρεις διευθύνσεις URL πειράματος και το URL αποτελεσμάτων. Στη συνέχεια, το πρόγραμμα περιήγησης θα ξεκινήσει τις τρεις διευθύνσεις URL με την επίλυση των ονομάτων DNS για τις διευθύνσεις URL. Η πρώτη μέτρηση του “Παρουσιάστηκαν πειράματα” Στον έγκυρο διακομιστή ονομάτων είναι ο συνολικός αριθμός του αριθμού των μοναδικών αναγνωριστικών που δημιούργησαν ερωτήματα DNS. Το πρόγραμμα περιήγησης τελικού χρήστη θα εκτελέσει έπειτα τις urls των διευθύνσεων URL. Η διαφορά μεταξύ του αριθμού ερωτημάτων DNS και του μέτρου λήψης ιστού δείχνει ότι περίπου το 6% των διαδρομών πειράματος αποσύρονται πριν προχωρήσουν στο web fetch μέρος του πειράματος. Όταν και οι τρεις διευθύνσεις URL έχουν ληφθεί ή έχουν περάσει 10 δευτερόλεπτα, το πρόγραμμα περιήγησης του τελικού χρήστη θα εκτελέσει έπειτα ένα ερώτημα ανάλυσης DNS για το αποτέλεσμα URL και στη συνέχεια θα φέρει τη διεύθυνση URL. Ένα επιπλέον 19% των πειράματος δεν φτάσουν σε αυτό το αποτέλεσμα Fetch Phase. Προκειμένου να διασφαλιστεί ότι η επίδραση της διακοπής της εκτέλεσης του πειράματος ελαχιστοποιείται, η ακόλουθη περίληψη σχετίζεται μόνο με αυτά τα 2.142.141 πειράματα που έχουν ολοκληρώσει τη λήψη της URL του αποτελέσματος.
Το πείραμα αποτελείται από τη λήψη των D, E και F Urls. Ο παρακάτω πίνακας δείχνει τον αριθμό των πελατών που έλαβαν διάφορους συνδυασμούς αυτών των διευθύνσεων URL (και επίσης έφεραν τη διεύθυνση URL αποτελεσμάτων).
D e f Count No No No 4,325 0.20% Ναι Όχι Όχι 1.024 0.05% όχι ναι όχι 2.627 0.12% ναι ναι όχι 60.988 2.85% Όχι Όχι Ναι 1.045 0.05% ναι όχι ναι 6,108 0.29% όχι ναι ναι 3,291 0.15% ναι ναι ναι 2,059,990 96.17%
Πίνακας 3 – Πειραματιστείτε συνδυασμοί URL FETCH
Υπήρχαν συνολικά 60.998 πειράματα που έφεραν ρε και μι, αλλά όχι φά. Είναι πιθανό ότι αυτό οφείλεται στον πελάτη να μην είναι σε θέση να επικυρώσει τις υπογραφές DNSSEC στο φά Όνομα τομέα, αλλά είναι επίσης μια πιθανότητα ότι ο πελάτης απλά δεν έφερε F λόγω κάποιας μορφής πρόωρου τέλους του πειράματος’εκτέλεση, παρόλο που η διεύθυνση URL έχει ληφθεί. Είναι δυνατόν να χρησιμοποιήσετε τα αρχεία καταγραφής DNS για να επιβεβαιώσετε εάν ο πελάτης προσπάθησε να επικυρώσει το όνομα του τομέα F αναζητώντας εκείνους τους πελάτες που ανακτούσαν τα DS και DNSKey RRs και για τους δύο ρε και φά, Αλλά μόνο έσκυψε ρε και μι. Όπως φαίνεται στον παρακάτω πίνακα, υπήρχαν 58.303 τέτοια πειράματα, ή 2.Το 72% του συνόλου.
Μας ενδιαφέρει επίσης ο αριθμός των πελατών που χρησιμοποιούν πολλαπλούς διαλυτές DNS, όπου μόνο μερικοί από τους διαλυτές εκτελούν επικύρωση DNSSEC. Σε περίπτωση που ένας διαλυτής επικύρωσης DNSSEC επιστρέφει τον κωδικό σφάλματος Servfail, είναι πιθανό ότι ένας πελάτης θα περάσει στη συνέχεια το ερώτημα σε άλλους διαλυτές. Εάν αυτοί οι διαλυτές δεν εκτελούν επικύρωση DNSSEC, τότε ο πελάτης θα λάβει απάντηση για το όνομα τομέα F. Έτσι, η επόμενη κατηγορία είναι ο αριθμός των πελατών που έλαβαν D, E και F, και έφεραν τα DS και DNSKey RRs και για τα δύο και F για D και F. Αυτοί οι χρήστες φαίνεται να χρησιμοποιούν ένα μείγμα από DNSSEC-Validating και μη-DNSSEC επικύρωση πελατών. Όπως φαίνεται στον παρακάτω πίνακα, υπήρχαν 52.713 τέτοια πειράματα, ή 2.Το 46% του συνόλου.
Από τα υπόλοιπα πειράματα έχουμε εξαγάγει εκείνες τις διαδρομές πειράματος, όπου μόνο ένα RRS ερωτήθηκε, γεγονός που αντιπροσώπευε 2.026.014 πειράματα ή 94,58% του συνόλου.
Αυτό που έχει απομείνει είναι περίπου 2.368 πειράματα που φαίνεται να φέρνουν μερικά DNSSEC RRs, αλλά δεν μπορούσαν να ταξινομηθούν σε οποιαδήποτε από τις δύο κατηγορίες.
Χρήση DNSSEC Επικύρωση Resolvers: 58,303 2.Το 72% χρησιμοποίησε ένα μείγμα επικύρωσης και μη επικυρωμένης διαλυτών: 52.713 2.46% έφερε το DNSSEC RRS μερικές φορές: 2.368 0.Το 11% δεν έφερε κανένα DNSSEC RRS: 2.026.014 94.58%
Πίνακας 4 – Πειραματιστείτε δυνατότητες πελάτη για το DNSSEC
Το αποτέλεσμα αυτού του πειράματος δείχνει ότι μερικά 2.72% Από όλους τους πελάτες φαίνεται να χρησιμοποιούν αποκλειστικά το DNSSEC επικύρωση των διαλυτών και δεν θα είναι σε θέση να επιλύσει ένα όνομα DNS όταν η υπογραφή DNSSEC είναι άκυρη. Περαιτέρω 2.Το 46% των πελατών χρησιμοποιούν ένα μείγμα από DNSSEC-Validating και Non-Validating Resolvers, έτσι ώστε να μην αντλούν κανένα απτό “ΠΡΟΣΤΑΣΙΑ” Από αυτήν τη μικτή διαμόρφωση.
Αυτό που άλλαξε μετά την ανακοίνωση της επικύρωσης DNSSEC από τους δημόσιους διαλυτές DNS της Google? Τα παρακάτω είναι τα ίδια δεδομένα από το πείραμα που διεξήχθη από τη 22η Μαρτίου έως την 1η Απριλίου.
Παρουσιάστηκαν πειράματα: 2.590.330 Παρουσιάστηκαν πειράματα με ιστοσελίδες: 2.421.138 Παρουσιάστηκαν πειράματα με αποτέλεσμα ιστού: 1.930.180
Πίνακας 5 – Μετράει το Πείραμα Β
d e f count Όχι Όχι Όχι 3,471 0.18% Ναι Όχι Όχι 797 0.04% όχι ναι όχι 2.698 0.14% ναι ναι όχι 67.487 3.50% όχι όχι ναι 832 0.04% Ναι Όχι Ναι 4.027 0.21% όχι ναι ναι 3,352 0.17% ναι ναι ναι 1.844.790 95.58%
Πίνακας 6 – Πειραματιστείτε συνδυασμοί URL FETCH
Χρήση DNSSEC επικύρωση διαλυτών: 64.690 3.Το 35% χρησιμοποίησε ένα μείγμα επικύρωσης και μη επικυρωμένης διαλυτών: 43.657 2.26% έφερε το DNSSEC RRS μερικές φορές: 2.652 0.Το 11% δεν έφερε κανένα DNSSEC RRS: 1.816.968 94.13%
Πίνακας 7 – Δυνατότητες Πελατών Πείραμα Β για DNSSEC
Το αποτέλεσμα αυτής της δεύτερης εκτέλεσης του πειράματος δείχνει ότι μερικοί 3.35% Από όλους τους πελάτες φαίνεται να χρησιμοποιούν αποκλειστικά την επικύρωση DNSSEC και, σωστά, δεν θα είναι σε θέση να επιλύσουν ένα όνομα DNS όταν η υπογραφή DNSSEC είναι άκυρη. Περαιτέρω 2.Το 26% των πελατών χρησιμοποιούν ένα μείγμα από DNSSEC-Validating και Non-Validating Resolvers. Το επίπεδο των πελατών επικύρωσης DNSSEC φαίνεται να έχει αυξηθεί ελαφρώς περισσότερο από 0.5%.
Είναι αυτή η θετική αλλαγή των επιπέδων των πελατών που εκτελούν επικύρωση DNSSEC που αποδίδεται σε μια αλλαγή στη συμπεριφορά των δημόσιων διακομιστών DNS της Google?
Οι δημόσιοι διακομιστές DNS της Google’s
Αυτή η αύξηση του 0.5% στον αριθμό των πελατών που εκτελούν επικύρωση DNSSEC από το Πείραμα Α στο Πείραμα Β θα μπορούσε ενδεχομένως να αποδοθεί στο Google που ενεργοποιεί την επικύρωση του DNSSC στον δημόσιο διακομιστή DNS κατά τη στιγμή της ανακοίνωσης ή θα μπορούσε να είναι εντός των ορίων του πειραματικού σφάλματος ή θα μπορούσε να είναι το αποτέλεσμα κάποιων άλλων σετ επιλύσεων που μετατρέπονται στο DNSSEC σε αυτή την περίοδο DNS σε αυτή την περίοδο κατά τη διάρκεια της ανακοίνωσης ή θα μπορούσε να είναι εντός των ορίων του πειραματικού σφάλματος ή θα μπορούσε να είναι το αποτέλεσμα κάποιων άλλων σετ επιλύσεων. Το’είναι μια λογική ερώτηση για να ρωτήσετε εάν τα σύνολα δεδομένων των ερωτημάτων DNS από τους διακομιστές ονόματος DNS της Google πριν και μετά την ανακοίνωση της Google δείχνουν οποιαδήποτε διαφορά στο βαθμό στον οποίο εκτελούν την επικύρωση DNSSEC.
Το Public DNS της Google είναι ένας DNS Forwarder, οπότε εξετάζοντας το προφίλ των ερωτημάτων DNS που δημιουργούνται από την Google Resolvers, μπορεί να είναι χρήσιμο να εξετάσουμε το σύνολο των μετασχηματισμών μεταξύ των ερωτημάτων που αποστέλλονται στο Google και τα ερωτήματα. (Υποθέτοντας ένα σύνολο μοναδικών ονομάτων τομέα που δεν έχουν ήδη φορτωθεί στην τοπική προσωρινή μνήμη DNS) της Google).
Αρχικό ερώτημα Το αντίστοιχο ερώτημα της Google | Μη επικύρωση επικύρωσης | | | A a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a a (do) a (do) ds (cd) ds (do) ds (do) dnskey (do, cd) dnskey (do) dnskey (do) σε αυτό το καταγραμένο dns και το dnss set and "do" do "edns ορίζομαι
Πίνακας 8 – Το ερώτημα DNS μετασχηματίζεται όπως εκτελείται από τους δημόσιους DNS Formenters της Google
Οι δημόσιοι DNS Resolvers της Google δεν καθορίζουν τη σημαία CD σε κανένα από τα ερωτήματα που κάνουν σε διακομιστές με έγκυρη ονομασία (σε αντίθεση με τις ρητές συμβουλές στο τμήμα 5.9 του RFC6840, αλλά καθώς ο διακομιστής είναι ένας έγκυρος διακομιστής ονομάτων, οι συμβουλές σε αυτό το RFC σε αυτή τη συγκεκριμένη περίπτωση είναι αμφίβολης αξίας! Οι διαλυτές DNS της Google δεν φαίνεται να μεταβάλλουν οποιαδήποτε συμπεριφορά ανάλυσης DNS στο να μην ρυθμίσετε τη σημαία CD όταν κάνετε ερωτήματα σε διακομιστές αξιόπιστων ονόματος).
Εκτός από αυτή την αλλαγή στο προφίλ ερωτήματος, η μόνη άλλη αλλαγή που θα περίμενε κανείς να δούμε από την οπτική γωνία των ερωτημάτων που ελήφθησαν σε ένα έγκυρο διακομιστή ονομάτων μεταξύ ενός resolver Google που δεν εκτελούσε την επικύρωση DNSSEC και ένα που εκτελούσε επικύρωση είναι ότι το ποσοστό των ερωτημάτων για ένα RR με το DNSSEC Flag Set είναι ελαφρώς χαμηλότερο EC OK FLAG πρέπει να αυξηθεί. Η συλλογιστική είναι ότι εάν η Google λάβει ένα ερώτημα με το σετ σημαίας DO και τη σημαία CD Clear, τότε θα εκτελέσει την επικύρωση DNSSEC στο αποτέλεσμα και με τον τρόπο αυτό θα δημιουργήσει τα ερωτήματα Α, DS και DNSKEY. Εάν η Google λάβει ένα ερώτημα με το σύνολο DO και CD Flags, τότε θα στείλει το ερώτημα στον έγκυρο διακομιστή ονομάτων με το σετ σημαίας DO, αλλά δεν θα εκτελέσει καμία επικύρωση DNSSEC από μόνη της, καθώς η σημαία CD έχει κατευθύνει να μην το κάνει.
Έτσι, εδώ είναι τα αποτελέσματα από τις δύο διαδρομές αυτού του πειράματος μέτρησης. Το Πείραμα Α είναι η περίοδος από τις 8 έως τις 18 Φεβρουαρίου 2013 και το Πείραμα Β είναι η περίοδος από τις 22 Μαρτίου έως την 1η Απριλίου 2013.
Πείραμα A Πείραμα Β Συνολικός αριθμός ερωτημάτων: 309.043 328.059 . Ενιαίο ερώτημα: 256.708 83.07% 289,428 88.22% ενιαίο ερώτημα με σύνολο: 23.134 7.48% 20,119 6.13% πολλαπλά ερωτήματα: 11.700 3.79% 7.916 2.41% πολλαπλά ερωτήματα, όλα με do set: 1.179 0.38% 578 0.18% πολλαπλά ερωτήματα, μερικά με do set: 1.194 0.39% 877 0.27% μονή DNSSEC-Validate Query Sequerce: 5,904 1.91% 3.196 0.97% Άλλες ακολουθίες ερωτήσεων: 7.482 2.42% 4.706 1.43%
Πίνακας 9 – Google’S Public DNS Resolvers DNS Προφίλ: Σύνολο
Αυτό το αποτέλεσμα δεν είναι πολύ φωτιστικό. Το ποσοστό μιας ενιαίας ακολουθίας ερωτήματος επικύρωσης DNSSEC-Validation (ένα ερώτημα Α ακολουθούμενο από ερωτήματα DS και DNSKEY με οποιαδήποτε σειρά) έπεσε στην πραγματικότητα στο Πείραμα Β. Αυτό οδηγεί στο δοκιμαστικό συμπέρασμα ότι, εντός των ορίων της διακύμανσης των δεδομένων σε αυτό το πείραμα, φαίνεται ότι οι δημόσιοι διακομιστές DNS της Google έχουν εκτελέσει την επικύρωση του DNSSEC για κάποιο χρονικό.
Υπάρχει ένας άλλος πιθανός τρόπος για την ανίχνευση του DNS Resolver της Google που εκτελεί επικύρωση DNSSEC. Εάν κάνετε αναζήτηση για ένα RR από τους διακομιστές DNS της Google με το DNSSEC OK BIT SET και το όνομα DOMAIN είναι υπογεγραμμένο και δεν θα απαντηθεί από το DNSSEC Servers, τότε το πρώτο ερώτημα δεν θα προκαλέσει το ίδιο το όνομα που δεν θα προκαλέσει το ίδιο όνομα. να σταλούν στους διακομιστές έγκυρης ονόματος. Από την άλλη πλευρά, εάν η υπογραφή DNSSEC του ονόματος τομέα δεν είναι έγκυρη, τότε τα επακόλουθα ερωτήματα για το ίδιο όνομα τομέα (με το σύνολο Bit DNSSEC OK) θα προκαλέσουν στους διακομιστές DNS να επαναπροσδιορίσουν το έγκυρο όνομα. Αυτό το πείραμα έχει υπογραφές DNSSEC-VALID και DNSSEC-Invalid με τα ονόματα τομέα D και F. Είναι οι ορατές διαφορές στα πρότυπα ερωτημάτων από τους δημόσιους DNS της Google?
Πείραμα κατηγορίας A Πείραμα Β έγκυρη (%) Ανεπαρκή (%) έγκυρη (%) Μη (%) Συνολικός αριθμός ερωτημάτων: 153.540 154,907 164,043 165,623 ΕΡΩΤΗΜΑΤΟΣ Α: 127,366 82.95% 128,134 82.72% 144.561 88.12% 145.725 87.99% ενιαίο ερώτημα με do set: 5.465 3.56% 5.386 3.48% 6,308 3.85% 6.259 3.78% πολλαπλά ερωτήματα: 5.557 3.62% 5.789 3.74% 3.780 2.30% 4.038 2.44% πολλαπλά ερωτήματα, όλα με DO SET: 245 0.16% 248 0.16% 226 0.14% 236 0.14% πολλαπλά ερωτήματα, μερικά με do set: 202 0.13% 222 0.14% 231 0.14% 224 0.14% μονή DNSSEC-Validate Sequery Sequerce: 10,818 7.05% 5.904 3.81% 6.434 3.92% 3.196 1.93% DNSSEC Επικύρωση συν πρόσθετα ερωτήματα: 1.864 1.21% 7.482 4.83% 1.124 0.69% 4.706 2.84% άλλα 2.023 1.32% 1.742 1.12% 1.379 0.84% 1.239 0.74%
Πίνακας 10 – Google’S Public DNS Resolvers DNS Προφίλ προφίλ: έγκυρα και μη έγκυρα σύνολα
Αυτός ο πίνακας δεν δείχνει καμία αξιοσημείωτη αλλαγή στον όγκο ερωτήματος μεταξύ των έγκυρων και των μη έγκυρων ονομάτων DNS. Το δικό του οφείλεται στη φύση αυτού του πειράματος, όπου η χρήση μοναδικών ετικετών DNS σε κάθε πείραμα σχεδιάστηκε σκόπιμα για να παρακάμψει την προσωρινή αποθήκευση.
Υπάρχει, ωστόσο, μια περίπτωση όπου υπάρχουν κάποιες ενδείξεις επαναλαμβανόμενων ερωτημάτων DNS. Η πτώση της σχετικής αναλογίας των αλληλουχιών ερωτήσεων επικύρωσης DNSSEC μεταξύ των έγκυρων και των μη έγκυρων ονομάτων τομέα είναι ενδεικτική μιας μορφής συμπεριφοράς πελατών όπου μια απόκριση σφαλμάτων του Servfail από το αρχικό ερώτημα DNS αναγκάζει τον πελάτη να επαναλάβει το ίδιο ερώτημα στην επόμενη διαλυτή στον τοπικό κατάλογο των επιλογέα DNS ονόματος DNS. Το ίσως ειρωνικό μέρος αυτής της συγκεκριμένης συμπεριφοράς είναι ότι αυτό που βλέπουμε εδώ σε αυτό το τραπέζι είναι το αποτέλεσμα εκείνων των περιπτώσεων όπου ορισμένοι διαλυτές DNS στον κατάλογο των διαθέσιμων διαλυτών του πελάτη καταλήγουν να προωθούν αυτά τα υποτιθέμενα ξεχωριστά ερωτήματα στο κοινό σημείο του Public DNS Servers Google.
Έτσι μπορούμε να πούμε με κάποια βεβαιότητα ότι η Google δεν επέστρεψε την επικύρωση της DNSSEC κατά τη στιγμή της δημόσιας ανακοίνωσής της στις 19 Μαρτίου 2013 και η Google εκτελούσε επικύρωση DNSSEC για κάποιο χρονικό διάστημα πριν από την ανακοίνωση. Φαίνεται ότι το 0.Η μεταβολή 5% στο επίπεδο της τελικής χρήσης του πελάτη της επικύρωσης DNSSEC είναι πιο πιθανό το αποτέλεσμα της μεταβλητότητας στο πείραμα.
Τα αποτελέσματα – χρήση του DNSSEC από τους τελικούς χρήστες
Αυτό το πείραμα δείχνει ότι στις αρχές του 2013 μερικά 3% Από όλους τους πελάτες φαίνεται να χρησιμοποιούν αποκλειστικά την επικύρωση DNSSEC και, κατάλληλα, δεν θα είναι σε θέση να επιλύσουν ένα όνομα DNS όταν η υπογραφή DNSSEC είναι άκυρη. Ενα ακόμη 2% των πελατών χρησιμοποιούν ένα μείγμα από DNSSEC-Validating και μη επικυρώσεις resolvers.
Επιβεβαιωμένο – Google’Το S Public DNS εκτελεί τώρα την επικύρωση DNSSEC για όλα τα ερωτήματα από προεπιλογή
Το’S Επίσημος… Google’Η δημόσια υπηρεσία DNS εκτελεί τώρα την επικύρωση DNSSEC για όλα Τα ερωτήματα DNS από προεπιλογή!
Όταν οι ειδήσεις έσπασαν στις 19 Μαρτίου ότι η Google είχε ενεργοποιήσει την επικύρωση της DNSSEC στην δημόσια υπηρεσία DNS, υπήρξε κάποια αρχική ανησυχία αφού οι άνθρωποι παρατήρησαν ότι η Google εκτελούσε μόνο την επικύρωση DNSSEC όταν ζητήθηκε. Αυτό οδήγησε σε διευκρίνιση λίγες μέρες αργότερα από την Google ότι η αρχική τους ανάπτυξη απαιτούσε από έναν πελάτη να ζητήσει την επικύρωση DNSSEC, ώστε να μπορέσουν να δοκιμάσουν την υπηρεσία – και ότι η πλήρης επικύρωση έρχεται σύντομα.
Η επίσημη λέξη
Χθες, Google’S Warren Kumari δημοσιεύτηκε στη λίστα αλληλογραφίας DNSSEC Deployment που συμβαίνει τώρα:
Έχουμε πρόσφατα ενεργοποιήσει την επικύρωση από προεπιλογή παγκοσμίως και θα πρέπει τώρα να λάβετε Servfail για αποτυχίες επικύρωσης. Συγνώμη ξανά για την πρωτότυπη, ασαφή ανακοίνωση.
Το blog / τεκμηρίωση δεν έχει ενημερωθεί ακόμα (αυτό πιθανότατα θα συμβεί τις επόμενες ημέρες), αλλά θέλαμε να σας δώσουμε τα καλά νέα το συντομότερο δυνατό.
Και μάλιστα μια γρήγορη δοκιμή για να δούμε αν θα μπορούσα να πάρω τα αρχεία DNS για έναν τομέα δοκιμής που είναι γνωστό ότι έχει μια κακή υπογραφή DNSSEC παρήγαγε το αναμενόμενο “Σέρβιδο” μήνυμα και το έκανε σωστά δεν Επιστρέψτε τυχόν εγγραφές DNS:
$ dig @8.8.8.8 www.dnssec-έτοιμο.org; > Dig 9.8.3-P1> @8.8.8.8 www.dnssec-έτοιμο.org; (1 διακομιστής βρέθηκε) ;; Παγκόσμιες επιλογές: +CMD ;; Έλαβα απάντηση: ;; ->> headerservfail, ID: 60286 ;; Σημαίες: QR RD RA; Ερώτηση: 1, Απάντηση: 0, Αρχή: 0, Πρόσθετο: 0 ;; Τμήμα Ερώτησης: · www.dnssec-έτοιμο.org. ΣΕ ΕΝΑ
Αυτό είναι εξαιρετικά νέα για όσους από εμάς υποστηρίζουμε το DNSSEC και σημαίνει ότι όποιος χρησιμοποιεί το Google’Οι δημόσιοι διακομιστές DNS για ανάλυση ονόματος DNS λαμβάνουν τώρα αυτόματα τη μεγαλύτερη ασφάλεια του DNSSEC. Όποιος χρησιμοποιεί αυτούς τους διακομιστές θα γνωρίζει ότι (για υπογεγραμμένους τομείς) οι πληροφορίες που βγαίνουν από το DNS είναι οι ίδιες πληροφορίες που ο χειριστής τομέα τοποθετείται σε DNS – και όχι εκείνος ενός εισβολέα που επιδιώκει να σας πάει σε κάποιο άλλο ιστότοπο.
Εάν και εσείς θέλετε να αποκτήσετε πρόσβαση στην αυξημένη ασφάλεια του DNSSEC, το μόνο που έχετε να κάνετε είναι να διαμορφώσετε τον υπολογιστή ή τον δρομολογητή του σπιτιού να έχετε ως διακομιστές DNS τους διακομιστές DNS Google:
Μετακίνηση της επικύρωσης DNSSEC ακόμη πιο κοντά
Τόσο φοβερό όσο αυτή η κίνηση από την Google είναι (και αυτό είναι φοβερό), θα μπορούσατε ακόμα να αυξήσετε την ασφάλεια που παρέχεται από το DNSSEC λίγο περισσότερο. Επειδή το Google’Οι δημόσιοι διακομιστές DNS δεν βρίσκονται στο τοπικό σας δίκτυο και είναι μάλλον κάπου έξω από το διαδίκτυο, υπάρχει ακόμη Μια ευκαιρία που ένας εισβολέας θα μπορούσε να εισέλθει στον εαυτό του μεταξύ σας και της Google’Servers S DNS. Ο εισβολέας θα μπορούσε στη συνέχεια να προσποιηθεί ότι σας στέλνει πίσω τις σωστές πληροφορίες και μεταμφιέζεται ως Google’S Public DNS Servers.
Για να αποκτήσετε το υψηλότερο επίπεδο ασφάλειας DNSSEC, θέλετε να εκτελέσετε την επικύρωση DNSSEC τουλάχιστον στο τοπικό σας δίκτυο και ενδεχομένως ακόμη και στον τοπικό σας υπολογιστή. Εκεί’είναι μια μεγάλη λευκή χαρτιά από τους ανθρώπους στο Surfnet που ονομάζεται “Ανάπτυξη DNSSEC: Επικύρωση σε διακομιστές αναδρομικής προσωρινής προσωρινής αποθήκευσης” Αυτό εξηγεί πώς μπορείτε απλά να ενεργοποιήσετε την επικύρωση DNSSEC για τρεις από τους κοινούς διακομιστές DNS που χρησιμοποιούν οι επιχειρήσεις και τα δίκτυα σήμερα.
Γεια, αν η Google μπορεί να ενεργοποιήσει την επικύρωση DNSSEC, γιατί μπορεί’εσύ?
Αν μπορείς’t do dnssec επικύρωση σε τοπικό’t Εκτέλεση επικύρωσης) Στη συνέχεια, η εκτέλεση της επικύρωσης στο ISP σας μπορεί να είναι το επόμενο βήμα… και αν το ISP σας κερδίσει’t do dnssec επικύρωση τότε δεν έχετε πραγματικά άλλη επιλογή παρά να χρησιμοποιήσετε μια υπηρεσία όπως το Google’δημόσιες υπηρεσίες DNS. Η επικύρωσή τους στο DNSSEC είναι σίγουρα πολύ καλύτερη προστασία από ό, τι καθόλου!
Και πάλι, kudos στο google’S Public DNS Team για τη λήψη αυτού του βήματος και ανυπομονούμε για την ημέρα που όλα Οι διαλυτές DNS εκτελούν απλώς την επικύρωση DNSSEC αυτόματα.
Αποποίηση ευθυνών: Οι απόψεις που εκφράζονται σε αυτήν την ανάρτηση είναι αυτές του συγγραφέα και μπορεί να μην αντικατοπτρίζουν τις επίσημες θέσεις της κοινωνίας του Διαδικτύου.
Η Google χρησιμοποιεί το DNSSEC
Η Google δημοσιεύει τυχόν ζωντανές στατιστικές σχετικά με την κατάσταση του δικτύου DNS?
Είμαι πολύ χαρούμενος που πηγαίνετε πλήρης ατμός σε DNSSEC και άλλες βέλτιστες πρακτικές ασφαλείας DNS και θέλετε να υποστηρίξετε το Google DNS σε άλλους ανθρώπους, αλλά, δυστυχώς, δεν συμμορφώνεστε πραγματικά με τις προδιαγραφές DNSSEC αυτή τη στιγμή για τον απλό λόγο ότι εάν το Bit δεν έχει οριστεί σε ερωτήματα που δεν κάνετε καμία επικύρωση. Αυτό είναι απλά λάθος. Θα πρέπει να επιστρέψετε Servfail για οποιαδήποτε αποτυχία επικύρωσης, σε οποιονδήποτε πελάτη.
Είναι πραγματικά μια μεγάλη και εξυπηρετική πληροφορία.
Είμαι ικανοποιημένος που απλά μοιραστήκατε αυτές τις χρήσιμες πληροφορίες μαζί μας.
Παρακαλώ μείνετε ενημερωμένοι έτσι. Ευχαριστούμε για την κοινή χρήση πληροφοριών.
Υπάρχει κάποιος στο Google που έχει ανατεθεί για να κάνει το έργο για να πάρει το Google.com domain dsnsec υπέγραψε? Έχουμε πρόβλημα κοτόπουλου και αυγών όπου οι τελικοί χρήστες δεν θα αφιερώσουν χρόνο για να ασχοληθούν με το DNSSEC εάν οι τοποθεσίες που έχουν συχνά πρόσβαση δεν έχουν υπογραφεί. Εάν κάποιος εργάζεται σε αυτό, ποια είναι η ημερομηνία ανάπτυξης στόχου/τρίμηνο?
Google: Πού’είναι το DNSSEC σας?
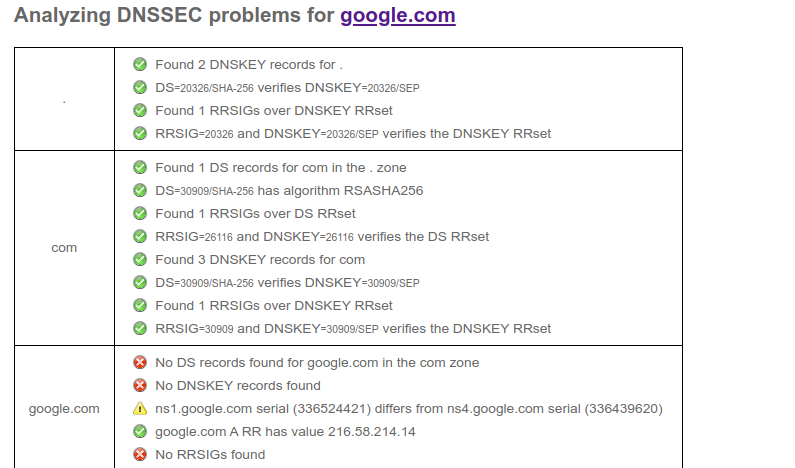
Η Google έχει επενδύσει σε μεγάλο βαθμό στην ασφάλεια της πληροφορικής και νομίζω ότι έχει κάνει μια αξιοπρεπή δουλειά. Όλες οι υπηρεσίες είναι TLS από προεπιλογή, η ταυτότητα και η εξουσιοδότηση αντιμετωπίζονται καλά.
Έτσι ήμουν κάπως έκπληκτος αυτό είμαι για να δω ότι το Google’δικός του .com (και .CA) δεν είναι ρύθμιση DNSSEC. Αναρωτιέμαι γιατί, πρέπει να υπάρχει ένας λόγος.
Το DNSSEC βοηθά στην αποφυγή της πλαστογραφίας τομέα, η οποία με τη σειρά του μπορεί να χρησιμοποιηθεί για να εξαπατήσει και να πάρει πιστοποιήσεις TLS. Εγώ’είμαι σίγουρος ότι αυτή ήταν μια συνειδητή απόφαση. Τους 8.8.8.8 Ο διακομιστής πραγματοποιεί επικύρωση DNSSEC. Είναι μια επιλογή στους διαχειριζόμενους τομείς Google. Το σύννεφο τους DNS το υποστηρίζει. Απλά δεν εισερχόμενος στον εταιρικό τους τομέα.


